

Il principio del minimo privilegio impone controlli di accesso rigorosi, consentendo a utenti e applicazioni solo le autorizzazioni essenziali, migliorando la sicurezza senza compromettere la produttività. Il controllo degli accessi basato sul principio del minimo privilegio riduce al minimo i rischi limitando gli account privilegiati, garantendo al contempo la continuità operativa senza la necessità di intervento da parte del supporto IT.
Qual è il principio del privilegio minimo (POLP)?
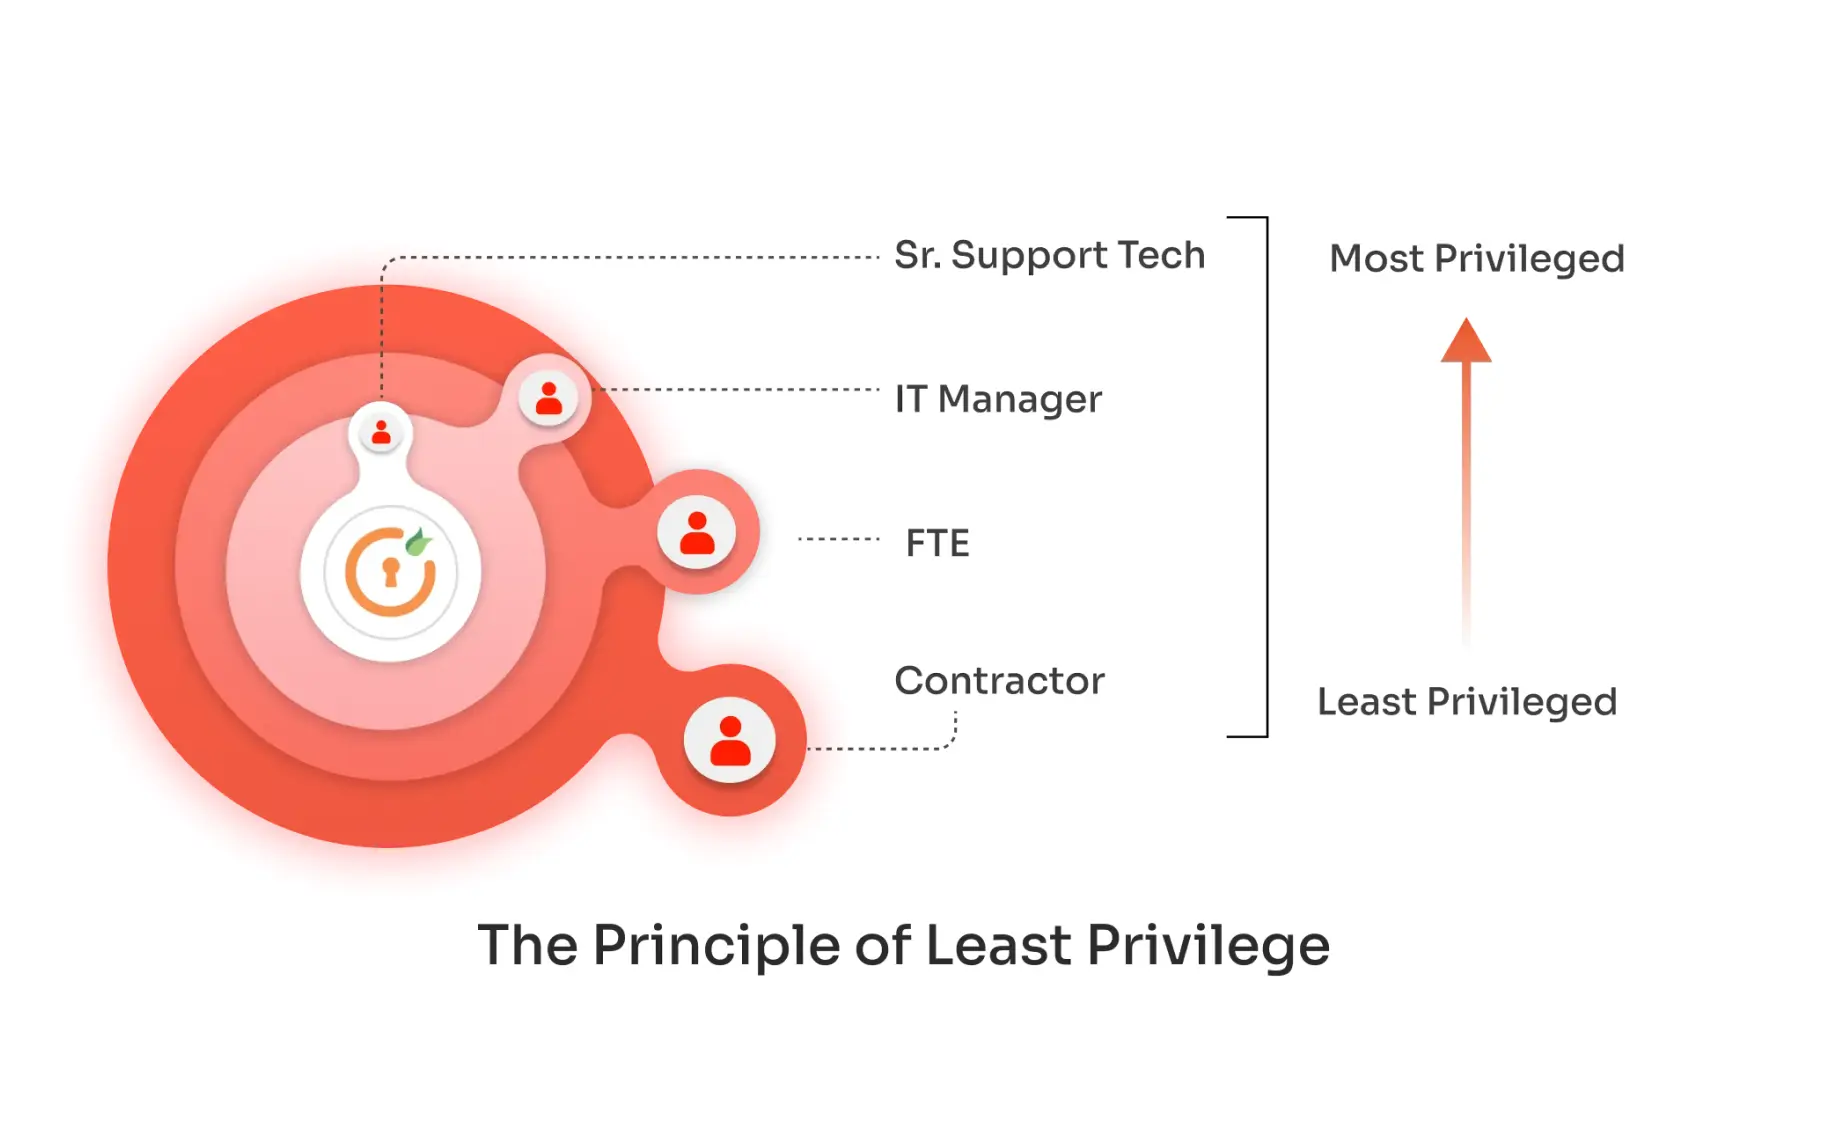
Il principio del minimo privilegio (PoLP) è un concetto fondamentale nella sicurezza basata sul principio del minimo privilegio , in base al quale a utenti, processi o sistemi vengono concessi solo i diritti di accesso minimi necessari per svolgere i propri compiti. Questo accesso mirato non solo riduce le superfici di attacco e minimizza il rischio di una violazione della sicurezza basata sul principio del minimo privilegio , ma semplifica anche la gestione degli accessi, portando a un'efficienza dei costi grazie alla riduzione delle probabilità di costose violazioni o incidenti legati alla sicurezza.
Ad esempio, in un contesto aziendale, un dipendente del reparto finanziario dovrebbe avere accesso solo ai dati e agli strumenti finanziari, non all'intero database aziendale. Questo modello di controllo degli accessi basato sul principio del minimo privilegio garantisce che, anche in caso di compromissione dell'account dell'utente, i potenziali danni siano contenuti, proteggendo l'intero sistema. Inoltre, concedendo solo le autorizzazioni necessarie, si aumenta l'efficienza operativa, poiché gli utenti hanno un accesso chiaro e basato sui ruoli agli strumenti di cui hanno bisogno, riducendo la confusione e minimizzando gli errori.
Cos'è il privilege creep?
Il fenomeno del "privilege creep" si verifica quando gli utenti acquisiscono gradualmente più diritti di accesso di quanto necessario per le loro attività attuali, spesso violando il principio del minimo privilegio . Questo accade in genere quando le organizzazioni revocano inizialmente tutti i diritti amministrativi, ma in seguito li riassegnano per consentire agli utenti di eseguire applicazioni legacy, sviluppate internamente o commerciali standard (COTS) essenziali. Una volta riassegnati, questi privilegi elevati vengono raramente revocati, portando a un accumulo di diritti di accesso eccessivi.
Questo accesso eccessivo contraddice il principio del minimo privilegio e riapre le vulnerabilità di sicurezza, rendendo le organizzazioni più esposte alle minacce. Per contrastare l'escalation dei privilegi, è fondamentale implementare controlli di accesso basati sul principio del minimo privilegio . Aderendo al modello di accesso basato sul minimo privilegio, le organizzazioni possono garantire che gli utenti mantengano solo l'accesso minimo necessario, riducendo i rischi per la sicurezza e migliorando la protezione complessiva.
Qual è il principio del privilegio minimo nella sicurezza informatica?

Il principio del privilegio minimo (PoLP) è un concetto fondamentale di sicurezza informatica che garantisce che agli utenti, alle applicazioni o ai sistemi venga concesso solo il livello minimo di accesso necessario per svolgere le proprie funzioni. Aderendo a questo principio di accesso al privilegio minimo, le organizzazioni possono ridurre significativamente il rischio di uso improprio accidentale o intenzionale dei privilegi.
L'implementazione del controllo degli accessi basato sul principio del minimo privilegio contribuisce a limitare i diritti di accesso, riducendo al minimo la potenziale superficie di attacco e migliorando la sicurezza complessiva. Una soluzione di Privileged Access Management (PAM) automatizza e semplifica l'applicazione del principio del minimo privilegio, facilitando la gestione dei privilegi su sistemi diversi e garantendo che gli utenti mantengano solo l'accesso di cui hanno effettivamente bisogno. Questo approccio non solo rafforza la sicurezza, ma semplifica anche l'amministrazione dei diritti di accesso, promuovendo un ambiente IT più sicuro ed efficiente.
Come funziona il principio del privilegio minimo (PoLP)?

Il principio del minimo privilegio (PoLP) si basa sulla concessione a utenti, applicazioni e sistemi del solo livello minimo di accesso necessario per svolgere le attività richieste. Questo approccio riduce al minimo il rischio di accesso non autorizzato a sistemi critici o dati sensibili, limitando la potenziale superficie di attacco. Contenendo le violazioni alla loro area di origine, il PoLP impedisce che si diffondano all'intero sistema, elevando così il livello di sicurezza complessivo.
Rispetto al modello PoLP (Proof of Life-Based Protection), il modello Zero Trust Network Access (ZTNA) si basa sul principio "mai fidarsi, sempre verificare". ZTNA garantisce che ogni richiesta di accesso, proveniente da un utente, un dispositivo o un'applicazione, venga continuamente verificata e autenticata prima di consentire l'accesso alla rete o a risorse specifiche. Questo modello categorizza utenti e sistemi in base ai rischi di affidabilità, applicando diversi controlli di sicurezza a seconda della loro classificazione. Ad esempio, dipendenti, collaboratori e fornitori potrebbero avere politiche di accesso diverse in base ai rispettivi livelli di rischio.
Sicurezza PoLP vs. Zero Trust: qual è la differenza?
Sebbene sia PoLP che Zero Trust mirino a migliorare la sicurezza limitando l'accesso, i loro approcci differiscono. PoLP si concentra sulla minimizzazione dell'accesso alle autorizzazioni essenziali, riducendo il rischio di azioni non autorizzate all'interno di un'organizzazione. Zero Trust , d'altro canto, si spinge oltre, convalidando continuamente ogni richiesta di accesso, indipendentemente dal livello di fiducia precedentemente assegnato all'utente.
Questi modelli non si escludono a vicenda; anzi, l'integrazione del controllo degli accessi basato sul principio del minimo privilegio all'interno di un'architettura Zero Trust può fornire un framework di sicurezza completo. Combinando l'enfasi del PoLP sull'accesso minimo con il processo di verifica continua dello Zero Trust, le organizzazioni possono migliorare significativamente le proprie difese contro potenziali minacce.
Il PoLP limita il numero di "chiavi" (permessi di accesso) distribuite all'interno di un'organizzazione. Il modello Zero Trust garantisce che ogni volta che una chiave viene utilizzata, essa venga accuratamente controllata e verificata.
Perché è importante il principio del privilegio minimo?
Il principio del minimo privilegio (PoLP) è un concetto fondamentale di sicurezza informatica che limita utenti, applicazioni e sistemi al livello minimo di accesso necessario per svolgere le proprie attività. Questo approccio offre numerosi vantaggi che migliorano la sicurezza, la stabilità e la conformità aziendale.
Vantaggi del principio del privilegio minimo
1. Maggiore sicurezza: un esempio significativo è il caso di Edward Snowden, che ha divulgato milioni di file della NSA grazie ai suoi privilegi di amministratore, ben superiori a quelli effettivamente richiesti dal suo ruolo. Dopo l'incidente, la NSA ha implementato il principio del minimo privilegio , revocando i diritti di accesso elevati al 90% dei suoi dipendenti, riducendo significativamente il rischio di minacce interne.
2. Superficie di attacco minimizzata: la violazione dei dati di Target del 2013, in cui gli hacker hanno avuto accesso a 70 milioni di account clienti, rappresenta un altro caso di studio. La violazione è avvenuta tramite un appaltatore di impianti di riscaldamento, ventilazione e condizionamento (HVAC) che disponeva di autorizzazioni eccessive. Non aderendo al PoLP (Protection of Limits), Target ha inavvertitamente creato un'ampia superficie di attacco, che gli aggressori hanno sfruttato. Se il PoLP fosse stato implementato, l'accesso concesso all'appaltatore sarebbe stato limitato, potenzialmente prevenendo la violazione.
3. Propagazione limitata del malware: l'implementazione di PoLP contribuisce a contenere il malware nell'area specifica in cui infetta inizialmente un sistema. Limitando i privilegi di utenti e sistemi, il malware incontra maggiori difficoltà a propagarsi nella rete, minimizzando così l'impatto complessivo di un attacco.
4. Maggiore stabilità: oltre alla sicurezza, PoLP contribuisce alla stabilità del sistema garantendo che qualsiasi modifica o aggiornamento sia limitato a zone specifiche, riducendo il rischio di interruzioni diffuse.
5. Migliore predisposizione agli audit: i sistemi basati sul principio del minimo privilegio sono più facili da sottoporre ad audit, poiché l'ambito dell'audit è naturalmente ridotto. Inoltre, molte normative e standard di conformità richiedono l'implementazione del principio del minimo privilegio, rendendolo un fattore critico per il mantenimento della conformità.
Lezioni apprese
Organizzazioni come la NSA e Target hanno dimostrato che la mancata implementazione del PoLP può portare a violazioni della sicurezza catastrofiche. Tuttavia, queste stesse organizzazioni hanno anche dimostrato l'efficacia del PoLP quando applicato correttamente. La drastica riduzione dei privilegi elevati da parte della NSA dopo Snowden è una testimonianza dell'importanza di allineare i livelli di accesso con i requisiti lavorativi effettivi. L'esperienza di Target sottolinea la necessità di rivedere e limitare regolarmente l'accesso di terze parti ai sistemi essenziali.
Come implementare PoLP nella tua organizzazione

L'implementazione del principio del minimo privilegio (PoLP) nella tua organizzazione richiede un approccio strategico per ridurre al minimo i diritti di accesso e migliorare la sicurezza. Ecco come implementare efficacemente il principio del minimo privilegio :
1. Individuare tutti i privilegi di amministratore e di amministratore locale: Iniziate individuando automaticamente tutti i privilegi di amministratore e di amministratore locale presenti nel vostro ambiente. Comprendere quali dipendenti, dispositivi e servizi dispongono di account con privilegi elevati è fondamentale per garantire la conformità al principio del minimo privilegio nella sicurezza delle informazioni . Questo passaggio aiuta anche a identificare le lacune in cui è necessario rafforzare la gestione del minimo privilegio per prevenire una violazione della sicurezza dei privilegi.
2. Inventario di tutti i dispositivi e software: Effettua un inventario completo di tutti i dispositivi e software presenti nella tua organizzazione. Questo ti aiuterà a capire come viene distribuito il software, a identificare i potenziali rischi e a garantire la conformità al principio di sicurezza del minimo privilegio . Conoscendo l'origine del software, potrai gestire al meglio i fornitori di fiducia e limitare le installazioni non autorizzate, in linea con il principio di accesso del minimo privilegio.
3. Monitorare i privilegi e comprenderne l'utilizzo: Prima di applicare il principio del minimo privilegio , è fondamentale monitorare i privilegi attuali per verificarne l'utilizzo. Identificare i dipendenti che necessitano effettivamente di un accesso elevato e coloro che potrebbero godere di privilegi eccessivi. Questa comprensione consente di applicare il principio del minimo privilegio sostituendo i diritti amministrativi non necessari con politiche in linea con il modello di controllo degli accessi basato sul minimo privilegio , garantendo che gli utenti mantengano solo le autorizzazioni minime indispensabili per svolgere il proprio lavoro.
4. Sostituire i privilegi con criteri di automazione: dopo aver analizzato l'ambiente, iniziare a ridurre i privilegi per gli utenti che non ne hanno più bisogno. Per gli utenti che necessitano ancora di un accesso elevato, implementare criteri di automazione che consentano di elevare i privilegi delle attività su richiesta. Questo approccio supporta il principio del minimo privilegio , garantendo agli utenti l'accesso minimo necessario senza ottenere privilegi eccessivi. Integrando l'accesso basato sul principio del minimo privilegio con la gestione degli accessi privilegiati (PAM) e il controllo delle applicazioni, è possibile gestire e proteggere efficacemente l'accesso a dispositivi, servizi e applicazioni, riducendo il rischio di una violazione della sicurezza basata sul principio del minimo privilegio.
Migliori Pratiche e Raccomandazioni
L'implementazione efficace del principio del minimo privilegio (PoLP) richiede un approccio strategico alla gestione e alla minimizzazione dei diritti di accesso all'interno di un'organizzazione. Ecco alcune best practice per garantire un accesso basato sul principio del minimo privilegio in tutti i sistemi aziendali:
1. Eseguire un audit dei privilegi: iniziare verificando tutti gli account, i processi e i programmi esistenti per assicurarsi che dispongano solo delle autorizzazioni necessarie per i loro ruoli specifici. Questo audit dovrebbe includere account utente, chiavi SSH, gruppi di sistema e password hardcoded.
2. Imposta l'accesso predefinito al minimo: per tutti i nuovi account, inizia con i privilegi minimi necessari. Concedi l'accesso di livello superiore solo quando necessario per attività specifiche, anziché fornire diritti amministrativi predefiniti.
3. Garantire la separazione dei privilegi: differenziare tra account standard e account amministrativi. Assicurarsi che le funzioni di sistema di alto livello siano tenute separate dalle operazioni di livello inferiore. Questa separazione contribuisce a ridurre il rischio di violazioni della sicurezza limitando l'accesso.
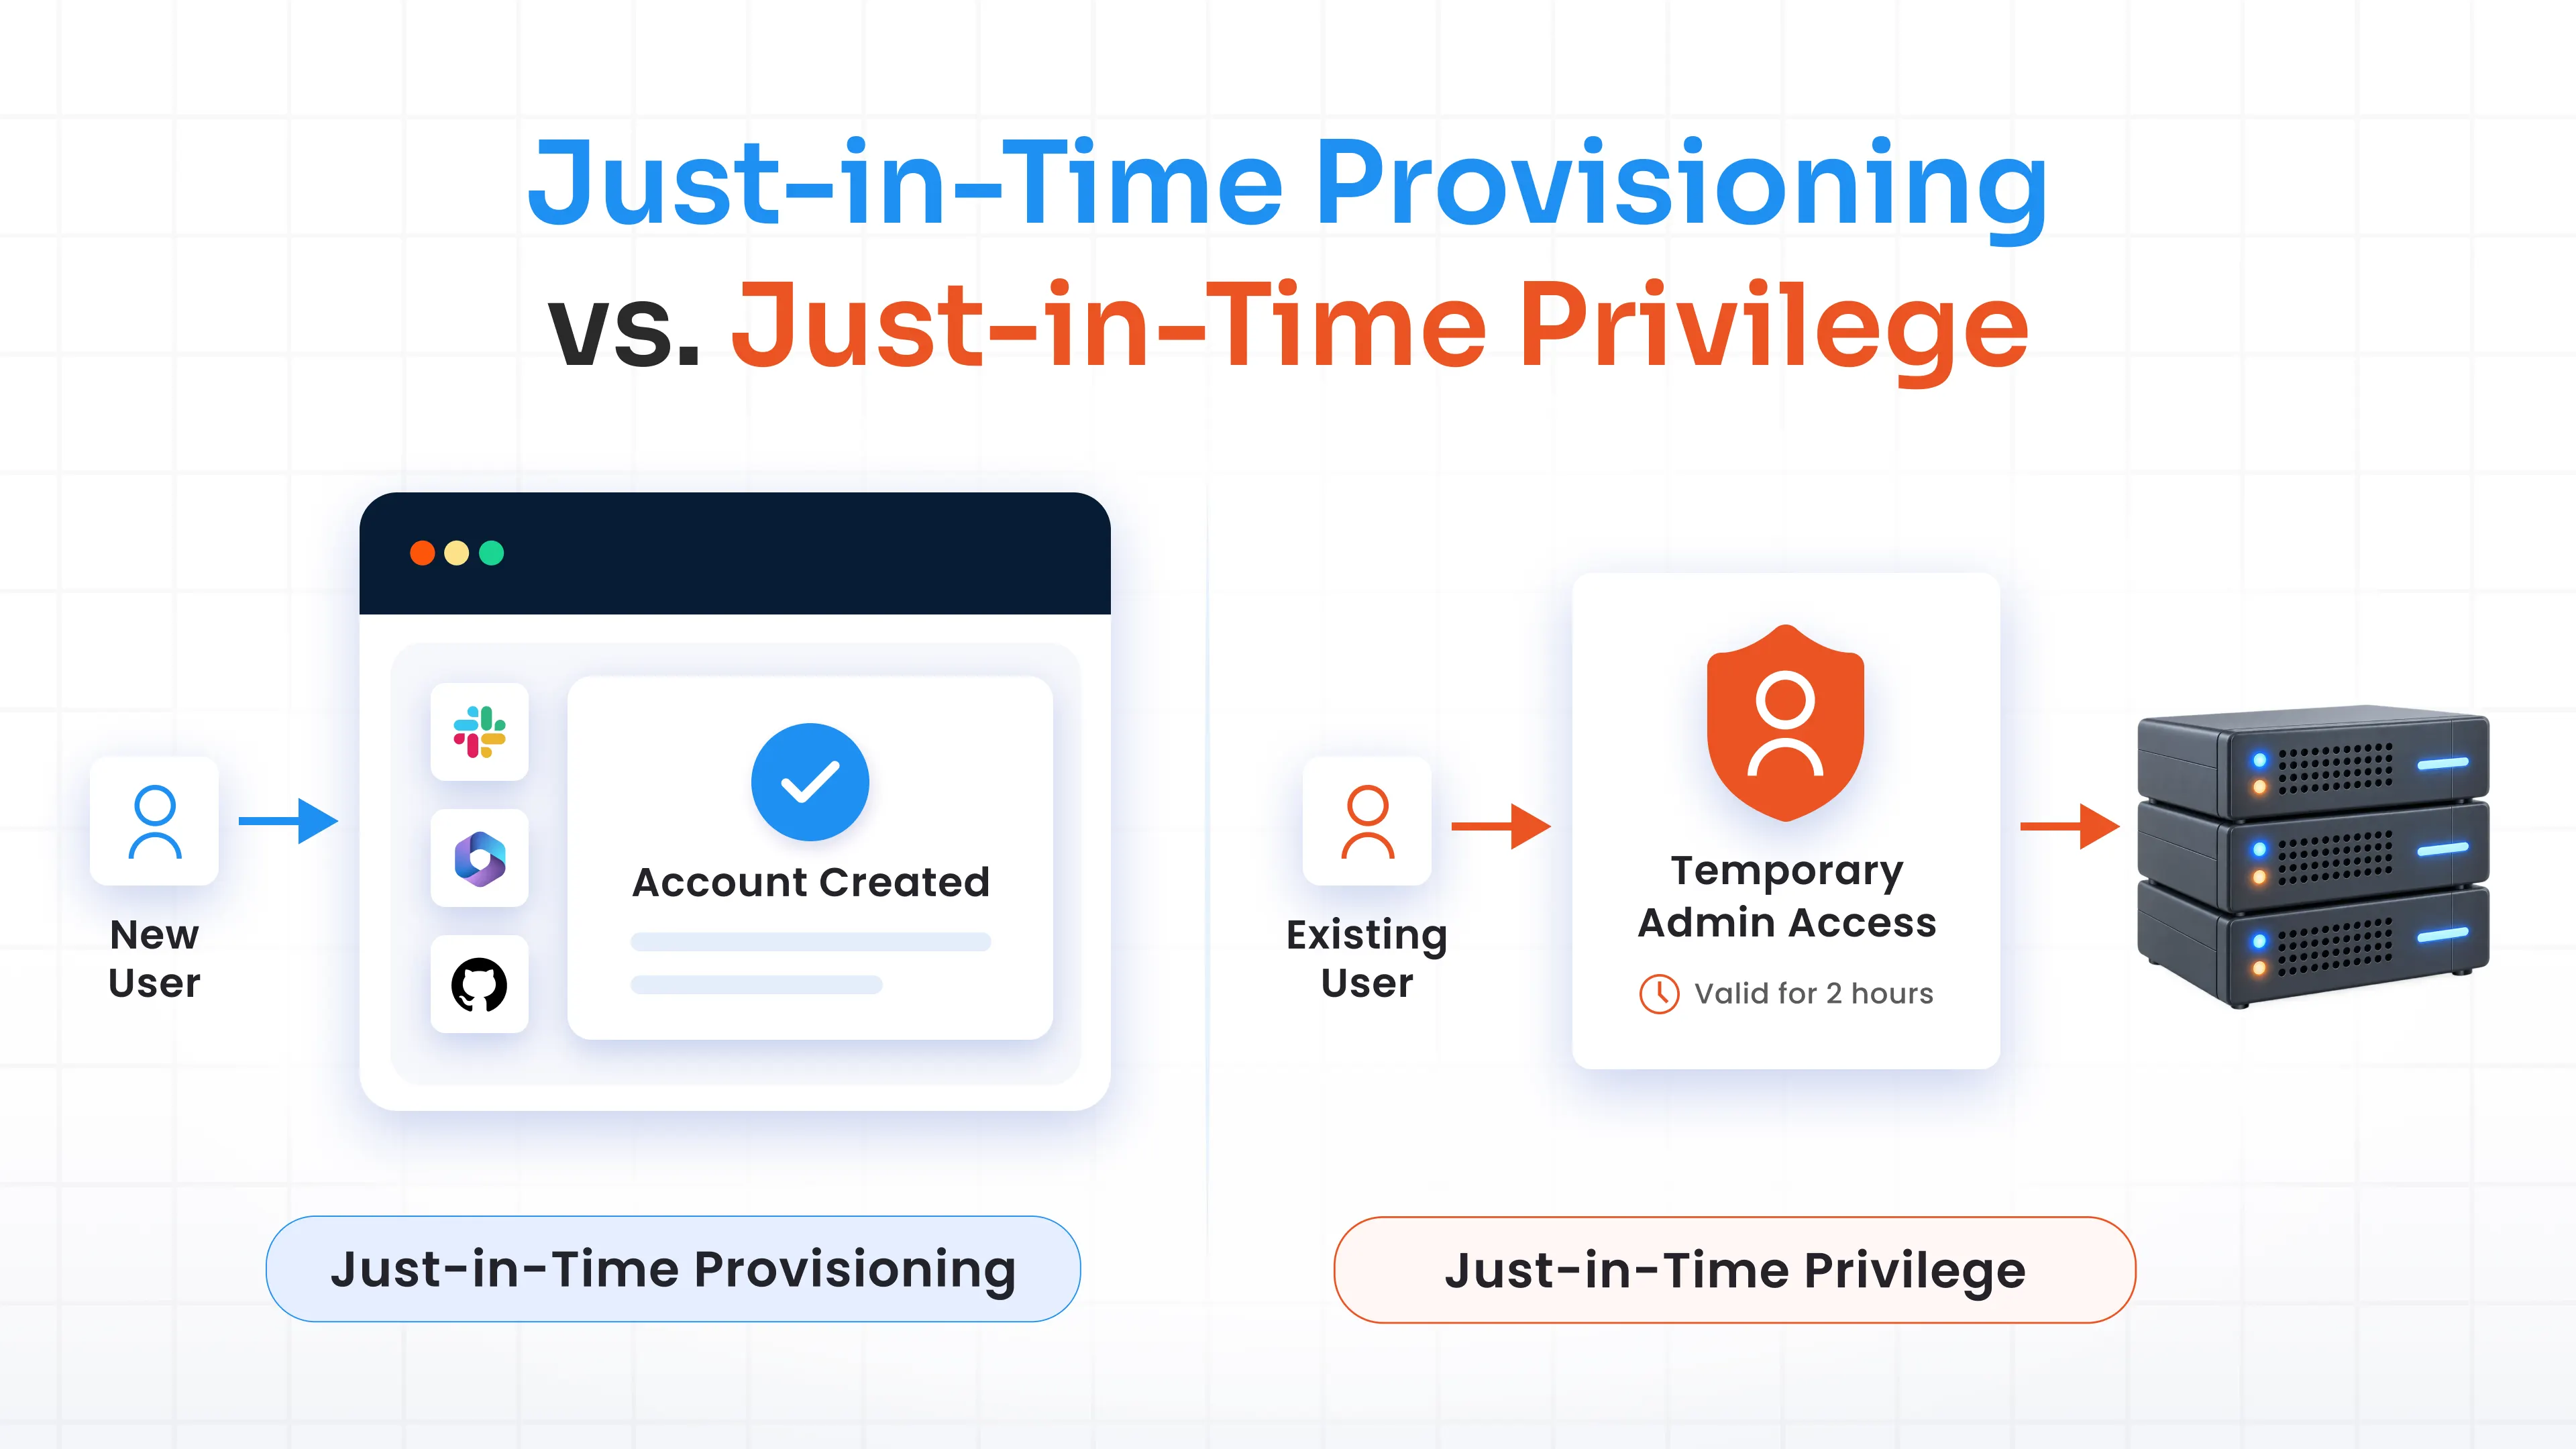
4. Utilizzare privilegi Just-in-Time (JIT): implementare privilegi just-in-time per concedere l'accesso con privilegi elevati solo quando necessario e per un periodo di tempo limitato. Questo approccio riduce al minimo il rischio di abuso dei privilegi eliminando i privilegi permanenti o sempre attivi.
5. Rendere tracciabili le singole azioni: implementare sistemi di monitoraggio, verifica e identificazione degli utenti per garantire che tutte le azioni possano essere ricondotte ai singoli utenti. Ciò aumenta la responsabilità e consente una migliore supervisione delle attività privilegiate.
6. Verifica periodica dei privilegi: rivedi e aggiorna regolarmente i privilegi per evitare l'accumulo di diritti di accesso non necessari. Ciò garantisce che utenti, account e processi mantengano solo le autorizzazioni di cui hanno bisogno.
7. Rimuovere i diritti di amministratore sugli endpoint: per impostazione predefinita, assegnare privilegi utente standard a tutti i dipendenti. Elevare i privilegi di accesso solo quando necessario per attività o applicazioni specifiche e valutare la possibilità di rimuovere completamente i diritti di amministratore dai server sensibili per ridurre la superficie di attacco.
8. Segmentare sistemi e reti: suddividete i vostri sistemi e le vostre reti in segmenti in base a diversi livelli di fiducia, esigenze e set di privilegi. Questa segmentazione limita la potenziale diffusione di una violazione e migliora la sicurezza.
9. Implementare credenziali monouso: utilizzare gestori di password per generare password monouso per gli account privilegiati, che vengono assegnate per attività specifiche e disattivate immediatamente dopo. Ciò riduce il rischio che le credenziali compromesse vengano riutilizzate.
10. Sostituire le credenziali hardcoded: sostituire le credenziali statiche e hardcoded con API che recuperano segreti dinamici da archivi di password sicuri, soprattutto in ambienti DevOps e CI/CD.
11. Estendere il principio del minimo privilegio oltre il perimetro: applicare i controlli di accesso basati sul principio del minimo privilegio non solo internamente, ma anche a fornitori, appaltatori e sessioni di accesso remoto, garantendo che anche gli utenti esterni rispettino rigorose limitazioni di accesso.
12. Analizzare e segnalare gli accessi privilegiati: monitorare e segnalare continuamente tutti gli account privilegiati, inclusi gli account di amministrazione condivisi, gli account di servizio e gli account cloud. Le attività di audit devono acquisire informazioni dettagliate, come i tasti premuti e le azioni sullo schermo, per garantire una supervisione completa.
Conclusione
L'implementazione del principio del minimo privilegio (PoLP) è fondamentale per rafforzare la sicurezza della vostra organizzazione. Limitando l'accesso a quanto strettamente necessario per ciascun utente, applicazione o sistema, è possibile ridurre significativamente il rischio di accessi non autorizzati, abuso dei privilegi e violazioni della sicurezza. Le soluzioni di Privileged Access Management (PAM) di miniOrange automatizzano e semplificano l'applicazione del PoLP, facilitando la gestione e la protezione dei privilegi su diversi sistemi. Questo non solo rafforza le difese, ma garantisce anche la conformità agli standard di settore e migliora l'efficienza operativa complessiva. L'adozione del PoLP con miniOrange PAM aiuterà la vostra organizzazione a realizzare un ambiente IT robusto, sicuro e ben gestito.

Lascia un tuo commento