
Le conseguenze vanno oltre il semplice disagio. I frequenti reset delle password consumano risorse IT, indeboliscono il livello di sicurezza generale e creano frustrazione tra i dipendenti. Le password riutilizzate o deboli diventano più comuni, aumentando il rischio di violazioni e non conformità.
Il Single Sign-On (SSO) basato su SAML risolve questi problemi consentendo l'autenticazione centralizzata tramite un Identity Provider (IdP) affidabile. Gli utenti possono accedere a Jira, Confluence e altre applicazioni Atlassian con un unico login sicuro, migliorando sia l'esperienza utente che l'efficienza operativa.
Questo blog illustra il reale ritorno sull'investimento (ROI) dell'implementazione di SAML SSO negli ambienti Atlassian. Esamina come le organizzazioni possono ridurre i costi di supporto, migliorare la sicurezza e semplificare la gestione degli accessi adottando un approccio di autenticazione moderno.
La stanchezza da password ti sta costando caro: i costi nascosti
L'attrito legato alle password è più di un semplice inconveniente. Incide sull'efficienza operativa, sulla soddisfazione degli utenti e sull'utilizzo delle risorse IT, soprattutto per i team che si affidano a strumenti Atlassian come Jira e Confluence per le operazioni quotidiane.
1. Aumento dei costi dell'Helpdesk
La reimpostazione delle password è costantemente tra le principali cause di richiesta di supporto IT. Ogni password Jira o Confluence dimenticata si traduce in genere in un ticket di helpdesk, con conseguente perdita di tempo e aumento dei costi di supporto. In ambienti più grandi, l'effetto cumulativo porta a ritardi, costi più elevati e maggiore pressione sul personale IT.
2. Perdita di produttività
Reimpostazioni frequenti delle password, credenziali dimenticate e accessi in più fasi causano tempi di inattività misurabili. Quando i dipendenti impiegano minuti extra per accedere a strumenti critici, questi piccoli ritardi si accumulano nei team, causando notevoli cali di produttività e un rallentamento nella consegna dei progetti.
3. Pratiche di sicurezza indebolite
Per far fronte agli accessi frequenti, gli utenti spesso ricorrono al riutilizzo di password o alla scelta di password più semplici e facili da ricordare. Questo comportamento aumenta l'esposizione a phishing, furto di credenziali e accessi non autorizzati.
4. Esperienza utente scadente
Processi di accesso macchinosi o incoerenti frustrano i dipendenti e ne interrompono il flusso di lavoro. Nel tempo, questo può portare all'abbandono degli strumenti, a ritardi nelle attività o persino a soluzioni rischiose, come l'archiviazione non sicura delle password, che indeboliscono ulteriormente il livello di sicurezza aziendale.
Affrontare questi problemi con un approccio di autenticazione centralizzata come SAML SSO può eliminare le difficoltà di accesso, ridurre la dipendenza dall'helpdesk e riportare l'attenzione sul lavoro di alto valore senza compromettere la sicurezza.
Risolvere il problema delle password in Jira e Confluence con SAML SSO
Per risolvere la questione delle password non bastano policy più efficaci. Richiede un cambiamento nel modo in cui l'autenticazione degli utenti viene gestita nelle applicazioni aziendali. È qui che il Single Sign-On (SSO) basato su SAML diventa una soluzione strategica per Atlassian.
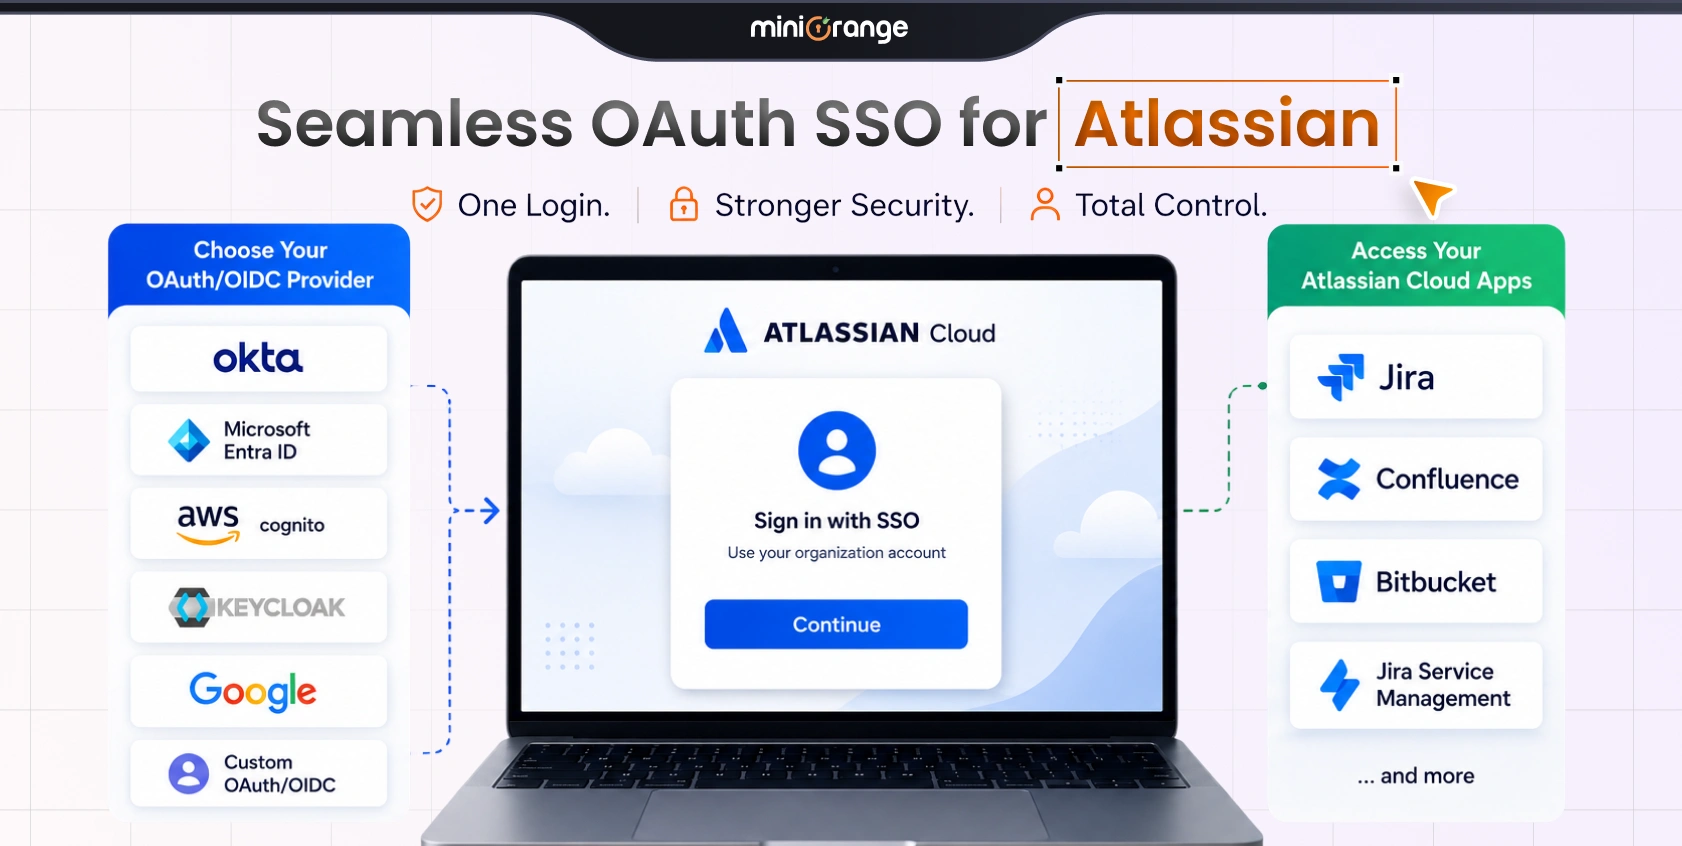
SAML (Security Assertion Markup Language) è uno standard ampiamente adottato che consente l'autenticazione federata e sicura. Invece di richiedere credenziali separate per ogni applicazione, SAML SSO consente agli utenti di accedere una sola volta tramite un Identity Provider (IdP) centralizzato, come Azure AD, Okta o ADFS, e di accedere a più sistemi, tra cui Jira e Confluence, senza ripetute richieste di accesso.
Ecco come funziona in genere il processo:
1. Quando un utente tenta di accedere a Jira o Confluence
2. Vengono reindirizzati al provider di identità (IdP) configurato dall'organizzazione
3. L'IdP autentica l'utente in base alle sue credenziali.
4. Un'asserzione SAML viene inviata a Jira o Confluence.
5. L'accesso viene concesso e l'utente effettua l'accesso senza dover inserire direttamente le credenziali in Jira o Confluence.
Una volta autenticato, l'utente ottiene l'accesso con un solo clic a tutte le applicazioni Atlassian connesse , tra cui Jira, Confluence, Bitbucket e molte altre, senza dover effettuare nuovamente l'accesso.
Questo processo sposta l'autenticazione dalle singole applicazioni Atlassian a una piattaforma di identità centralizzata e basata su policy. Riduce le difficoltà di accesso, rafforza la sicurezza e consente agli amministratori IT di applicare controlli di accesso coerenti in tutta l'organizzazione.
Il vero ROI di SAML SSO per Atlassian Tools
Investire in un'app di Single Sign-On SAML per Jira, Confluence e altre applicazioni Atlassian offre vantaggi concreti e misurabili in termini di operazioni IT, sicurezza e produttività degli utenti.
1. Riduzione dei costi di supporto IT
I ticket dell'helpdesk relativi alle password rappresentano un notevole dispendio di risorse IT. Eliminando la necessità di accessi multipli, SAML SSO può ridurre le richieste di reimpostazione della password fino al 50%, liberando il personale IT da dedicare a progetti di maggior valore.
2. Aumento della produttività dell'utente
L'accesso fluido a tutti gli strumenti Atlassian connessi con un solo clic significa che gli utenti impiegano meno tempo ad accedere e più tempo a collaborare. Un'autenticazione più rapida riduce le interruzioni, consentendo ai team di rimanere concentrati e completare le attività in modo più efficiente.
3. Sicurezza e conformità migliorate
L'autenticazione centralizzata tramite un Identity Provider affidabile applica policy di sicurezza coerenti, tra cui l'autenticazione a più fattori e l'accesso condizionale. Riduce i rischi associati al riutilizzo delle password, al phishing e agli accessi non autorizzati, migliorando al contempo gli audit trail e la conformità.
4. Onboarding e Offboarding semplificati
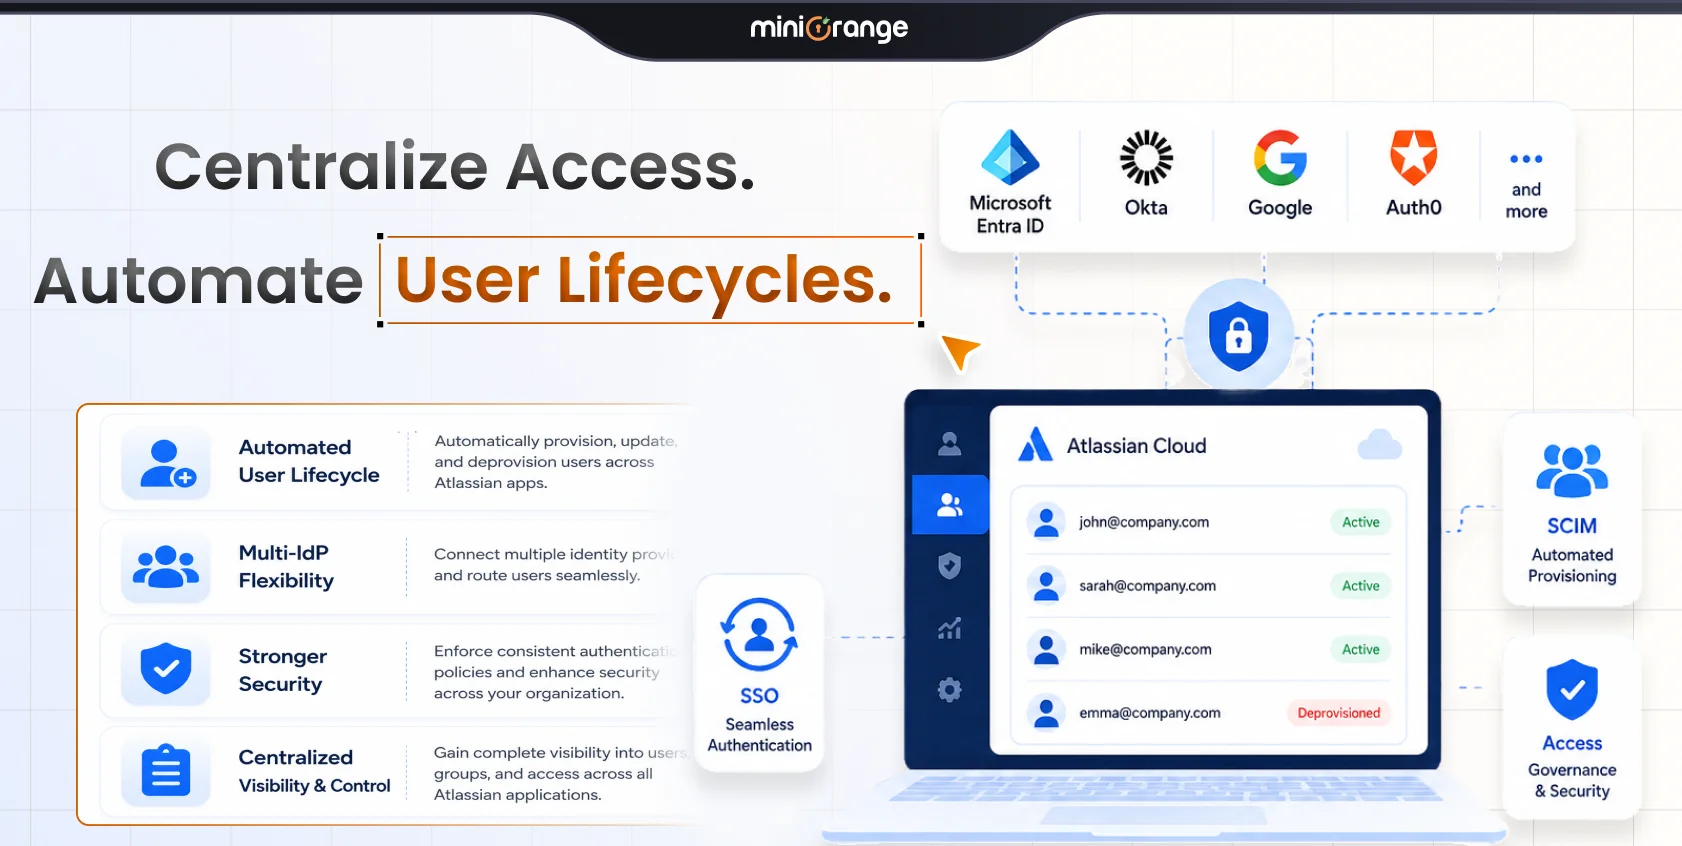
L'SSO SAML integrato con il provisioning degli utenti automatizza l'onboarding e l'offboarding in Jira e Confluence. Ciò riduce al minimo il rischio di account orfani, riduce il lavoro amministrativo manuale e aiuta a mantenere un adeguato controllo degli accessi su larga scala.
Come iniziare con SAML SSO in Jira e Confluence
L'implementazione di SAML Single Sign-On per Jira e Confluence è un passo strategico verso la riduzione dell'affaticamento da password e il miglioramento della sicurezza. Tuttavia, è importante comprendere le opzioni disponibili e quale sia la più adatta alle dimensioni e al tipo di implementazione della tua organizzazione.
Opzioni e limitazioni SSO Atlassian integrate
Atlassian offre funzionalità SSO native principalmente tramite Atlassian Access , che supporta gli utenti cloud e si integra con i provider di identità più comuni come Okta e Azure AD. Sebbene questa soluzione funzioni bene per team di piccole dimensioni o ambienti esclusivamente cloud, presenta delle limitazioni per le organizzazioni più grandi o per quelle che utilizzano implementazioni in data center. Funzionalità chiave come il provisioning Just-in-Time, il controllo degli accessi basato sui gruppi e i registri di controllo dettagliati potrebbero mancare o essere limitate.
Perché prendere in considerazione le app del Marketplace per esigenze avanzate
Per le organizzazioni che necessitano di funzionalità avanzate e di un maggiore controllo, le app di terze parti come il plugin SAML SSO di miniOrange , integrato con l' app miniOrange SCIM Provisioning , offrono una soluzione completa. Questa combinazione supporta sia le implementazioni Jira Cloud che Data Center , consentendo:
- Integrazione perfetta con un'ampia gamma di provider di identità
- Gestione degli accessi basata sui gruppi per controllare efficacemente le autorizzazioni
- Provisioning e deprovisioning automatizzati degli utenti tramite SCIM per un onboarding e un offboarding semplificati
- Registri di controllo dettagliati per il monitoraggio della conformità e della sicurezza
Passaggi per iniziare
1. Valuta il tuo ambiente : determina se il tuo team utilizza Jira Cloud, Data Center o una configurazione ibrida.
2. Scegli il tuo provider di identità (IdP) : seleziona un IdP che supporti SAML e soddisfi i tuoi requisiti di sicurezza.
3. Installa e configura l'app miniOrange SAML SSO : segui la guida di configurazione per connettere le tue istanze di Jira e Confluence al tuo IdP. Se hai bisogno di assistenza, miniOrange offre una configurazione guidata gratuita per aiutare il tuo team a iniziare in modo rapido e senza problemi.
4. Configurare le policy di provisioning e accesso degli utenti : utilizzare l'accesso e il provisioning basati sui gruppi per semplificare la gestione degli utenti.
5. Test e implementazione : effettua un test pilota con un piccolo gruppo prima dell'implementazione completa per garantire un'esperienza utente fluida.
Seguendo questi passaggi, la tua organizzazione potrà sfruttare rapidamente i vantaggi di SAML SSO, mantenendo al contempo il controllo e la sicurezza in ogni fase.
Migliora la sicurezza SAML SSO con l'autenticazione a più fattori (MFA)
Mentre SAML SSO semplifica l'accesso e riduce l'affaticamento da password, centralizza anche l'accesso agli strumenti Atlassian critici. Questo rende il gateway SSO un bersaglio di alto valore per potenziali attacchi.
L'aggiunta dell'autenticazione a più fattori (MFA) rafforza questo singolo punto di accesso richiedendo agli utenti di verificare la propria identità utilizzando più fattori, come una notifica push mobile, una password monouso (OTP) o l'autenticazione biometrica.
Questo approccio a più livelli garantisce che, anche se una password viene compromessa, l'accesso non autorizzato venga impedito, il tutto senza interrompere l'esperienza di accesso fluida offerta da SAML SSO.
Per gli amministratori, la combinazione della soluzione MFA miniOrange per Atlassian con la configurazione SSO SAML offre:
- Opzioni di autenticazione flessibili per soddisfare diversi requisiti di sicurezza
- Interruzione minima per gli utenti mantenendo un'elevata sicurezza
- Miglioramento dei percorsi di controllo e della visibilità della conformità
Conclusione: modernizzare Jira e Confluence Login per sicurezza e produttività
La fatica da password e i processi di autenticazione frammentati non devono più rallentare i team o esporre l'organizzazione a rischi inutili. L'implementazione di SAML Single Sign-On per Jira e Confluence offre un'esperienza di accesso fluida che aumenta la produttività, rafforza la sicurezza e riduce i costi IT.
Integrando l'SSO SAML con il provisioning SCIM , si ottiene non solo un accesso centralizzato e sicuro, ma anche una gestione automatizzata degli utenti che si adatta alle esigenze dell'organizzazione. L'aggiunta dell'autenticazione a più fattori migliora ulteriormente la protezione, garantendo un unico punto di accesso sicuro per tutte le applicazioni Atlassian connesse.
Le soluzioni complete di miniOrange consentono agli amministratori Atlassian di modernizzare i flussi di lavoro di autenticazione senza compromettere l'usabilità. Che gestiate ambienti cloud, data center o ibridi, miniOrange fornisce gli strumenti e il supporto necessari per rendere l'implementazione del SSO fluida e di successo.
Fai il passo successivo oggi stesso: inizia una prova gratuita del pacchetto di app per il provisioning SAML SSO + SCIM di miniOrange oppure prenota una demo con i nostri esperti per scoprire come trasformare la sicurezza di accesso e l'esperienza utente nel tuo ecosistema Atlassian.
Lascia un tuo commento