

Non sarebbe fantastico se la gestione degli account utente non richiedesse ore di lavoro manuale? Purtroppo, per molti team IT, questa è proprio la realtà. Ogni nuovo dipendente ha bisogno di accedere a tutte le applicazioni che intende utilizzare.
Quando qualcuno cambia ruolo, è necessario aggiornare le autorizzazioni.
E quando qualcuno se ne va, tutti i suoi accessi devono essere revocati immediatamente.
Questi compiti possono sembrare semplici, ma diventano esponenzialmente più complessi con la crescita dell'azienda. Più app si utilizzano, più account ci sono da monitorare, maggiori sono le probabilità di errore e più elevato è il rischio per la sicurezza.
Ecco perché le organizzazioni di tutto il mondo stanno adottando il provisioning automatizzato degli utenti. Indipendentemente dal fatto che il tuo provider di identità sia compatibile con SCIM, puoi automatizzare l'intero ciclo di vita dell'utente ed eliminare quel lavoro manuale tedioso e ripetitivo.
Il provisioning automatizzato elimina questo lavoro. E con miniOrange User Sync & Group Sync per Jira (con app dedicate per Confluence, Bitbucket e Crowd), puoi automatizzare l'intero ciclo di vita, indipendentemente dal fatto che il tuo provider di identità supporti o meno SCIM.
Quando il provisioning manuale diventa un problema
Gestire gli utenti non è difficile. È il lavoro ripetitivo che sovraccarica i team IT.
Ogni nuovo assunto necessita di un account in Jira, Confluence e in tutte le altre applicazioni che utilizzerà. Ogni cambio di ruolo comporta l'aggiornamento delle autorizzazioni. Ogni cessazione del rapporto di lavoro richiede l'individuazione e la disattivazione degli account prima che diventino un rischio per la sicurezza.
Questo funziona per i team di piccole dimensioni. Man mano che la directory e lo stack di applicazioni crescono, diventa rapidamente ingestibile:
- I nuovi assunti devono attendere l'accesso perché i loro account non sono pronti fin dal primo giorno.
- Gli ex dipendenti mantengono l'accesso anche dopo aver lasciato il lavoro.
- L'appartenenza ai gruppi e le autorizzazioni risultano incoerenti tra le diverse applicazioni.
- La gestione degli utenti su più provider di identità come Entra ID, Okta e Keycloak aumenta il lavoro manuale.
- Le directory di grandi dimensioni rallentano il provisioning.
- I revisori dei conti chiedono chi ha accesso a cosa, ma non esiste un'unica fonte di verità.
Queste sono le realtà quotidiane per gli amministratori IT, IAM ingegneri e team di sicurezza.
SCIM: lo standard che mantiene gli utenti sincronizzati
Quando un dipendente viene assunto, viene creato il suo account. Quando cambia ruolo, le sue autorizzazioni vengono aggiornate. Quando lascia l'azienda, l'accesso viene rimosso automaticamente, senza dover attendere l'apertura di un ticket manuale.
Con il provisioning SCIM di miniOrange per Jira e Confluence, puoi:
- Automatizza l'intero ciclo di vita dell'utente: crea, aggiorna e disattiva gli account senza interventi manuali.
- Sincronizza gruppi e gruppi annidati e mappa i gruppi IdP ai gruppi interni di Atlassian.
- Mappa gli attributi utente, sia standard che personalizzati, in modo che corrispondano alla struttura della tua directory.
- Connettiti con oltre 20 provider di identità, tra cui Entra ID, Okta, Google Workspace, OneLogin, Keycloak e Oracle IDCS.
- Instradamento automatico del provisioning all'IdP corretto in base al dominio email dell'utente, utile per configurazioni multi-tenant.
- Esegui la sincronizzazione programmata, manuale o attivata da SSO secondo il tuo ritmo operativo.
- Conservare registri di controllo completi di ogni azione di provisioning per la risoluzione dei problemi e la conformità.
- Gestisci directory di livello aziendale senza rallentare la sincronizzazione.
Invece di essere sommerso dalla gestione degli account, il tuo team può concentrarsi su attività che richiedono effettivamente l'intervento di una persona.
Cosa succede se il tuo provider di identità non supporta SCIM?
Non tutti i provider di identità supportano SCIM, come ad esempio Keycloak o altri provider di identità personalizzati. In questi casi, i team solitamente ricorrono al provisioning manuale o a script creati su misura. Entrambi gli approcci sono soggetti a errori, richiedono una manutenzione costante e comportano dei rischi.
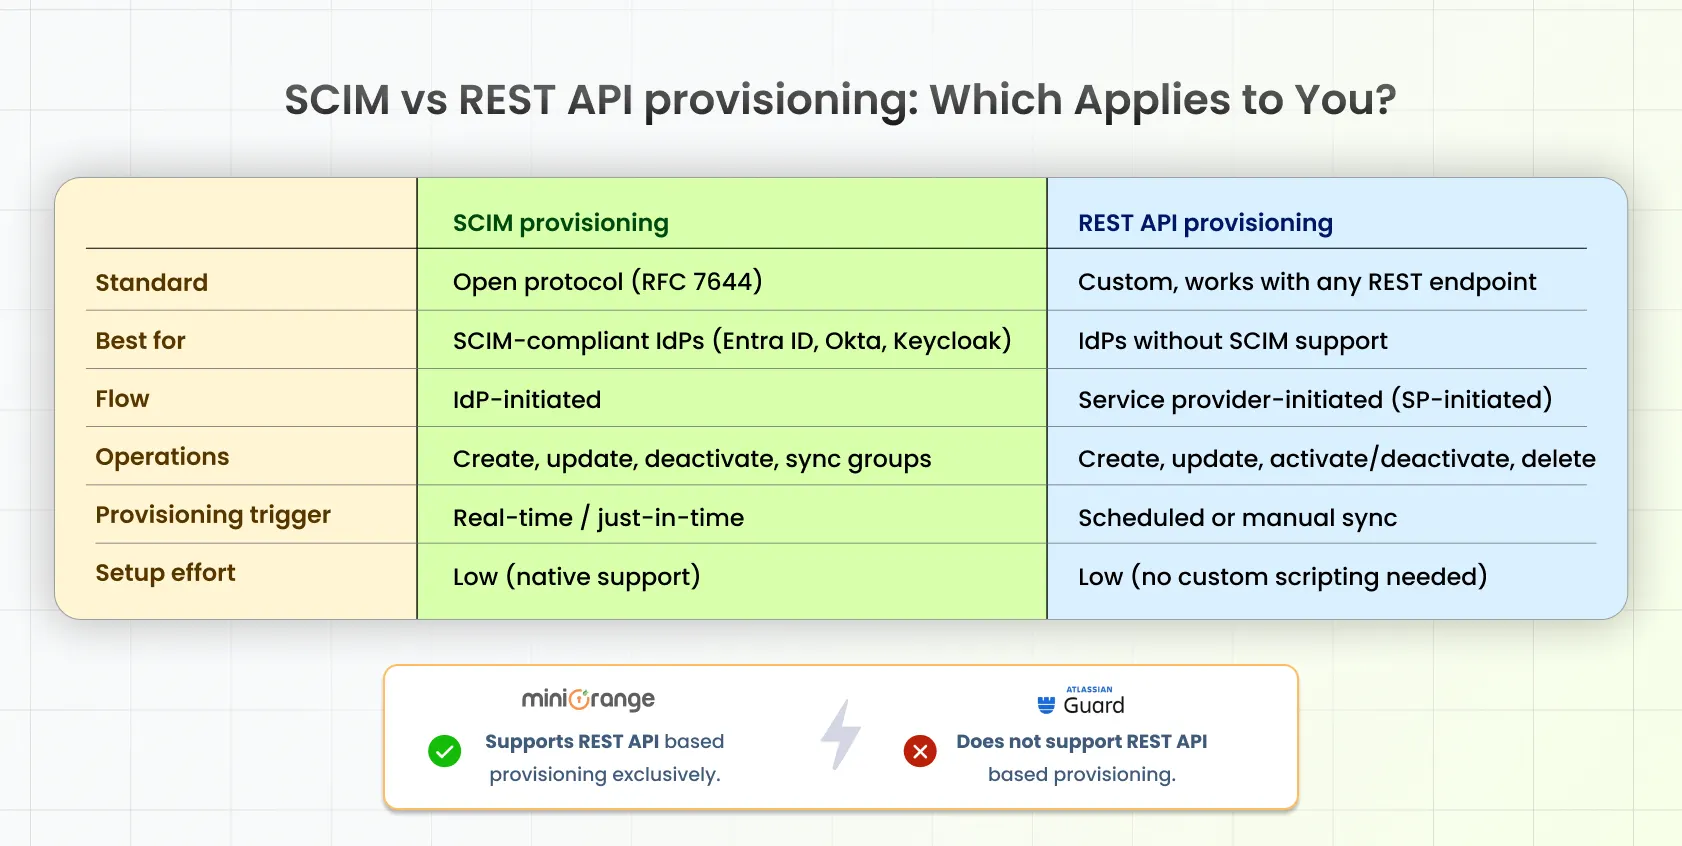
Atlassian Guard si basa su SCIM per il provisioning automatizzato degli utenti e non offre un'alternativa basata su API REST. Ciò crea una lacuna per le organizzazioni che utilizzano provider di identità senza supporto SCIM, limitando le loro opzioni per automatizzare il ciclo di vita degli utenti.
È proprio questo il divario che il provisioning delle API REST colma.
Provisioning di API REST per provider di identità non SCIM
miniOrange supporta il provisioning basato su API REST utilizzando un flusso avviato dal provider di servizi (SP-initiated). Ciò significa che è possibile automatizzare la gestione degli utenti anche quando il proprio IdP non offre alcun supporto SCIM.
Con il provisioning delle API REST, è possibile:
- Crea nuovi account utente.
- Aggiorna i dettagli dell'utente esistente.
- Attivare o disattivare gli account.
- Elimina gli account quando non sono più necessari.
Integrazione con praticamente qualsiasi sistema raggiungibile tramite API REST, inclusi Google, Keycloak o qualsiasi altro IdP interno personalizzato.
Il vantaggio è semplice. Non è necessario sostituire completamente il provider di identità per ottenere il provisioning automatizzato. Mantieni la configurazione attuale ed elimina il lavoro manuale.
Perché le squadre scelgono miniOrange
miniOrange crea soluzioni di provisioning per ambienti Atlassian reali, inclusi Cloud, Data Center e implementazioni ibride. I team lo scelgono per:
- Ampio supporto per oltre 20 provider di identità, da Entra ID, Okta e Keycloak a qualsiasi IdP conforme a SCIM o basato su API REST.
- Gestione sia di SCIM che di API REST, tutto da un'unica piattaforma, indipendentemente dal fatto che il tuo IdP sia moderno o meno.
- Mappatura flessibile degli attributi, che consente di sincronizzare attributi standard e personalizzati per adattarli alla propria directory.
- Disattivazione automatica e recupero delle licenze, che disabilitano gli utenti nel momento in cui lasciano il tuo IdP, permettendoti di pagare solo per le postazioni attive.
- Trasformazioni regolari dei nomi utente e filtraggio dei gruppi, in modo da poter configurare solo i gruppi necessari e abbinare i nomi utente in modo affidabile.
- Registri di controllo dettagliati e controlli amministrativi che offrono piena visibilità, regole di sincronizzazione specifiche per l'IdP e funzionalità di backup/ripristino.
- Nessuna credenziale memorizzata. Il provisioning viene eseguito in modo sicuro tra la tua istanza Atlassian e il tuo IdP. miniOrange non memorizza credenziali utente o dati sensibili.
I numeri parlano chiaro: accessi 3 volte più veloci, costi di licenza fino al 50% inferiori e assistenza 24 ore su 24, 7 giorni su 7, con la fiducia di oltre 3,000 team, tra cui NASA, Starbucks, Walmart e Mastercard.
L'impatto aziendale del provisioning automatizzato
Automatizzare il provisioning non solo semplifica il lavoro del reparto IT, ma apporta benefici a tutta l'organizzazione:
- Processo di onboarding più rapido: i nuovi assunti ottengono l'accesso fin dal primo giorno.
- Minore carico di lavoro per il reparto IT, con meno tempo dedicato alla gestione ripetitiva degli account.
- Maggiore sicurezza, poiché l'accesso viene revocato nel momento stesso in cui una persona lascia l'azienda, eliminando così la fase di cessazione del rapporto di lavoro.
- Recupero delle spese per le licenze, grazie al fatto che gli utenti disattivati hanno smesso di utilizzare le postazioni a pagamento.
- Preparazione per gli audit, con tracciabilità completa che semplifica la rendicontazione di conformità.
- Accesso coerente, garantendo le autorizzazioni corrette in ogni app, sempre.
- Scalabilità superiore, che consente di gestire una directory in crescita senza dover assumere nuovo personale.
Un'esperienza di onboarding più agevole, una maggiore sicurezza e un carico di lavoro inferiore per il reparto IT.
Pronti ad automatizzare il provisioning degli utenti?
Che tu stia già utilizzando SCIM o che il tuo provider di identità non sia così moderno, puoi automatizzare l'intero ciclo di vita dell'utente in Jira e Confluence, dal giorno in cui qualcuno si unisce al team fino al momento in cui lo lascia.
Scopri come il provisioning SCIM e REST API di miniOrange riduce il lavoro manuale, rafforza la sicurezza e consente di recuperare i costi delle licenze.
Esplora la soluzione | Leggi la documentazione
Domande frequenti
D. In che modo SCIM si differenzia dal provisioning delle API REST?
SCIM è un protocollo formale (RFC 7644) supportato nativamente da molti provider di identità. Il provisioning tramite API REST è più flessibile perché si integra con qualsiasi sistema raggiungibile tramite API REST, risultando ideale quando il provider di identità non supporta SCIM.
D: Posso automatizzare il provisioning se il mio provider di identità non supporta SCIM?
Sì. Il provisioning tramite API REST di miniOrange utilizza un flusso avviato dal provider di servizi (SP-initiated) per automatizzare la creazione, l'aggiornamento, la disattivazione e l'eliminazione degli utenti. Non è necessario sostituire il provider di identità attuale.
D: Quali provider di identità supporta miniOrange?
miniOrange supporta oltre 20 provider di identità, tra cui Entra ID, Okta, Google Workspace, OneLogin, Keycloak e Oracle IDCS, oltre a qualsiasi provider conforme a SCIM. I sistemi non SCIM sono supportati tramite integrazione con API REST.
D: miniOrange supporta sia Atlassian Cloud che Data Center?
Sì. miniOrange offre app di provisioning dedicate per Jira Cloud, Jira Data Center, Confluence, Bitbucket e Crowd. Ogni app può essere installata indipendentemente dall'Atlassian Marketplace.
D. MiniOrange gestisce i gruppi annidati?
Sì. Sincronizza gruppi e gruppi annidati e mappa i gruppi IdP ai gruppi interni di Atlassian, contribuendo a mantenere coerenti autorizzazioni e ruoli tra le applicazioni.



Lascia un tuo commento