
Se state valutando l'autenticazione a più fattori per una banca, una rete ospedaliera, un'azienda del settore della difesa o un'agenzia governativa, probabilmente vi siete già imbattuti nell'autenticazione tramite smart card. È il metodo alla base delle smart card CAC (Common Access Card) e PIV (Personal Identity Verification) utilizzate quotidianamente dai dipendenti federali per accedere ai propri uffici. Sta inoltre diventando il metodo di autenticazione predefinito per i settori regolamentati, quando password e codici OTP non sono più sufficienti.
Questa guida illustra cos'è effettivamente l'autenticazione tramite smart card, come funziona, quali sono i costi in termini di complessità e come si posiziona rispetto ad altri metodi di autenticazione a più fattori (MFA) . Al termine, dovreste essere in grado di valutare se è la soluzione giusta per la vostra organizzazione e quali domande porre a un fornitore prima di firmare qualsiasi contratto.
Cos'è l'autenticazione tramite smart card? (E perché le organizzazioni la stanno adottando)
L'autenticazione tramite smart card è un metodo che verifica l'identità utilizzando una carta di autenticazione fisica con chip integrato e certificati crittografici.
Il chip contiene un certificato digitale collegato a un'infrastruttura a chiave pubblica (PKI). Quando inserisci o avvicini la carta e digiti un PIN, il sistema verifica il certificato presso un'autorità fidata prima di consentirti l'accesso.
Questa combinazione, qualcosa che possiedi (la carta) e qualcosa che conosci (il PIN), la rende di per sé un vero e proprio metodo di autenticazione a due fattori. Nessuna app da installare. Nessun codice da digitare ricevuto tramite SMS che un sito di phishing potrebbe intercettare.
Ecco perché si parla di verifica dell'identità basata su hardware. La chiave privata non lascia mai il chip. Non può essere rubata, indovinata o riutilizzata come una password.
Perché le organizzazioni stanno adottando l'autenticazione tramite smart card?
Gli hacker sono diventati molto abili nel superare l'autenticazione a più fattori basata su password. La stanchezza da notifiche push, lo scambio di SIM, i kit di phishing "adversary-in-the-middle" (AMI): tutti questi metodi prendono di mira lo stesso punto debole, ovvero un segreto condiviso che viaggia su una rete. Una smart card non presenta questo punto debole. La prova crittografica avviene sulla carta stessa.
Oltre all'accesso alle postazioni di lavoro, le aziende utilizzano le smart card anche per la verifica dell'identità, la firma sicura dei documenti, l'accesso agli edifici fisici, l'autenticazione degli account privilegiati e l'approvazione di transazioni commerciali di alto valore.
Come funziona l'autenticazione tramite smart card?
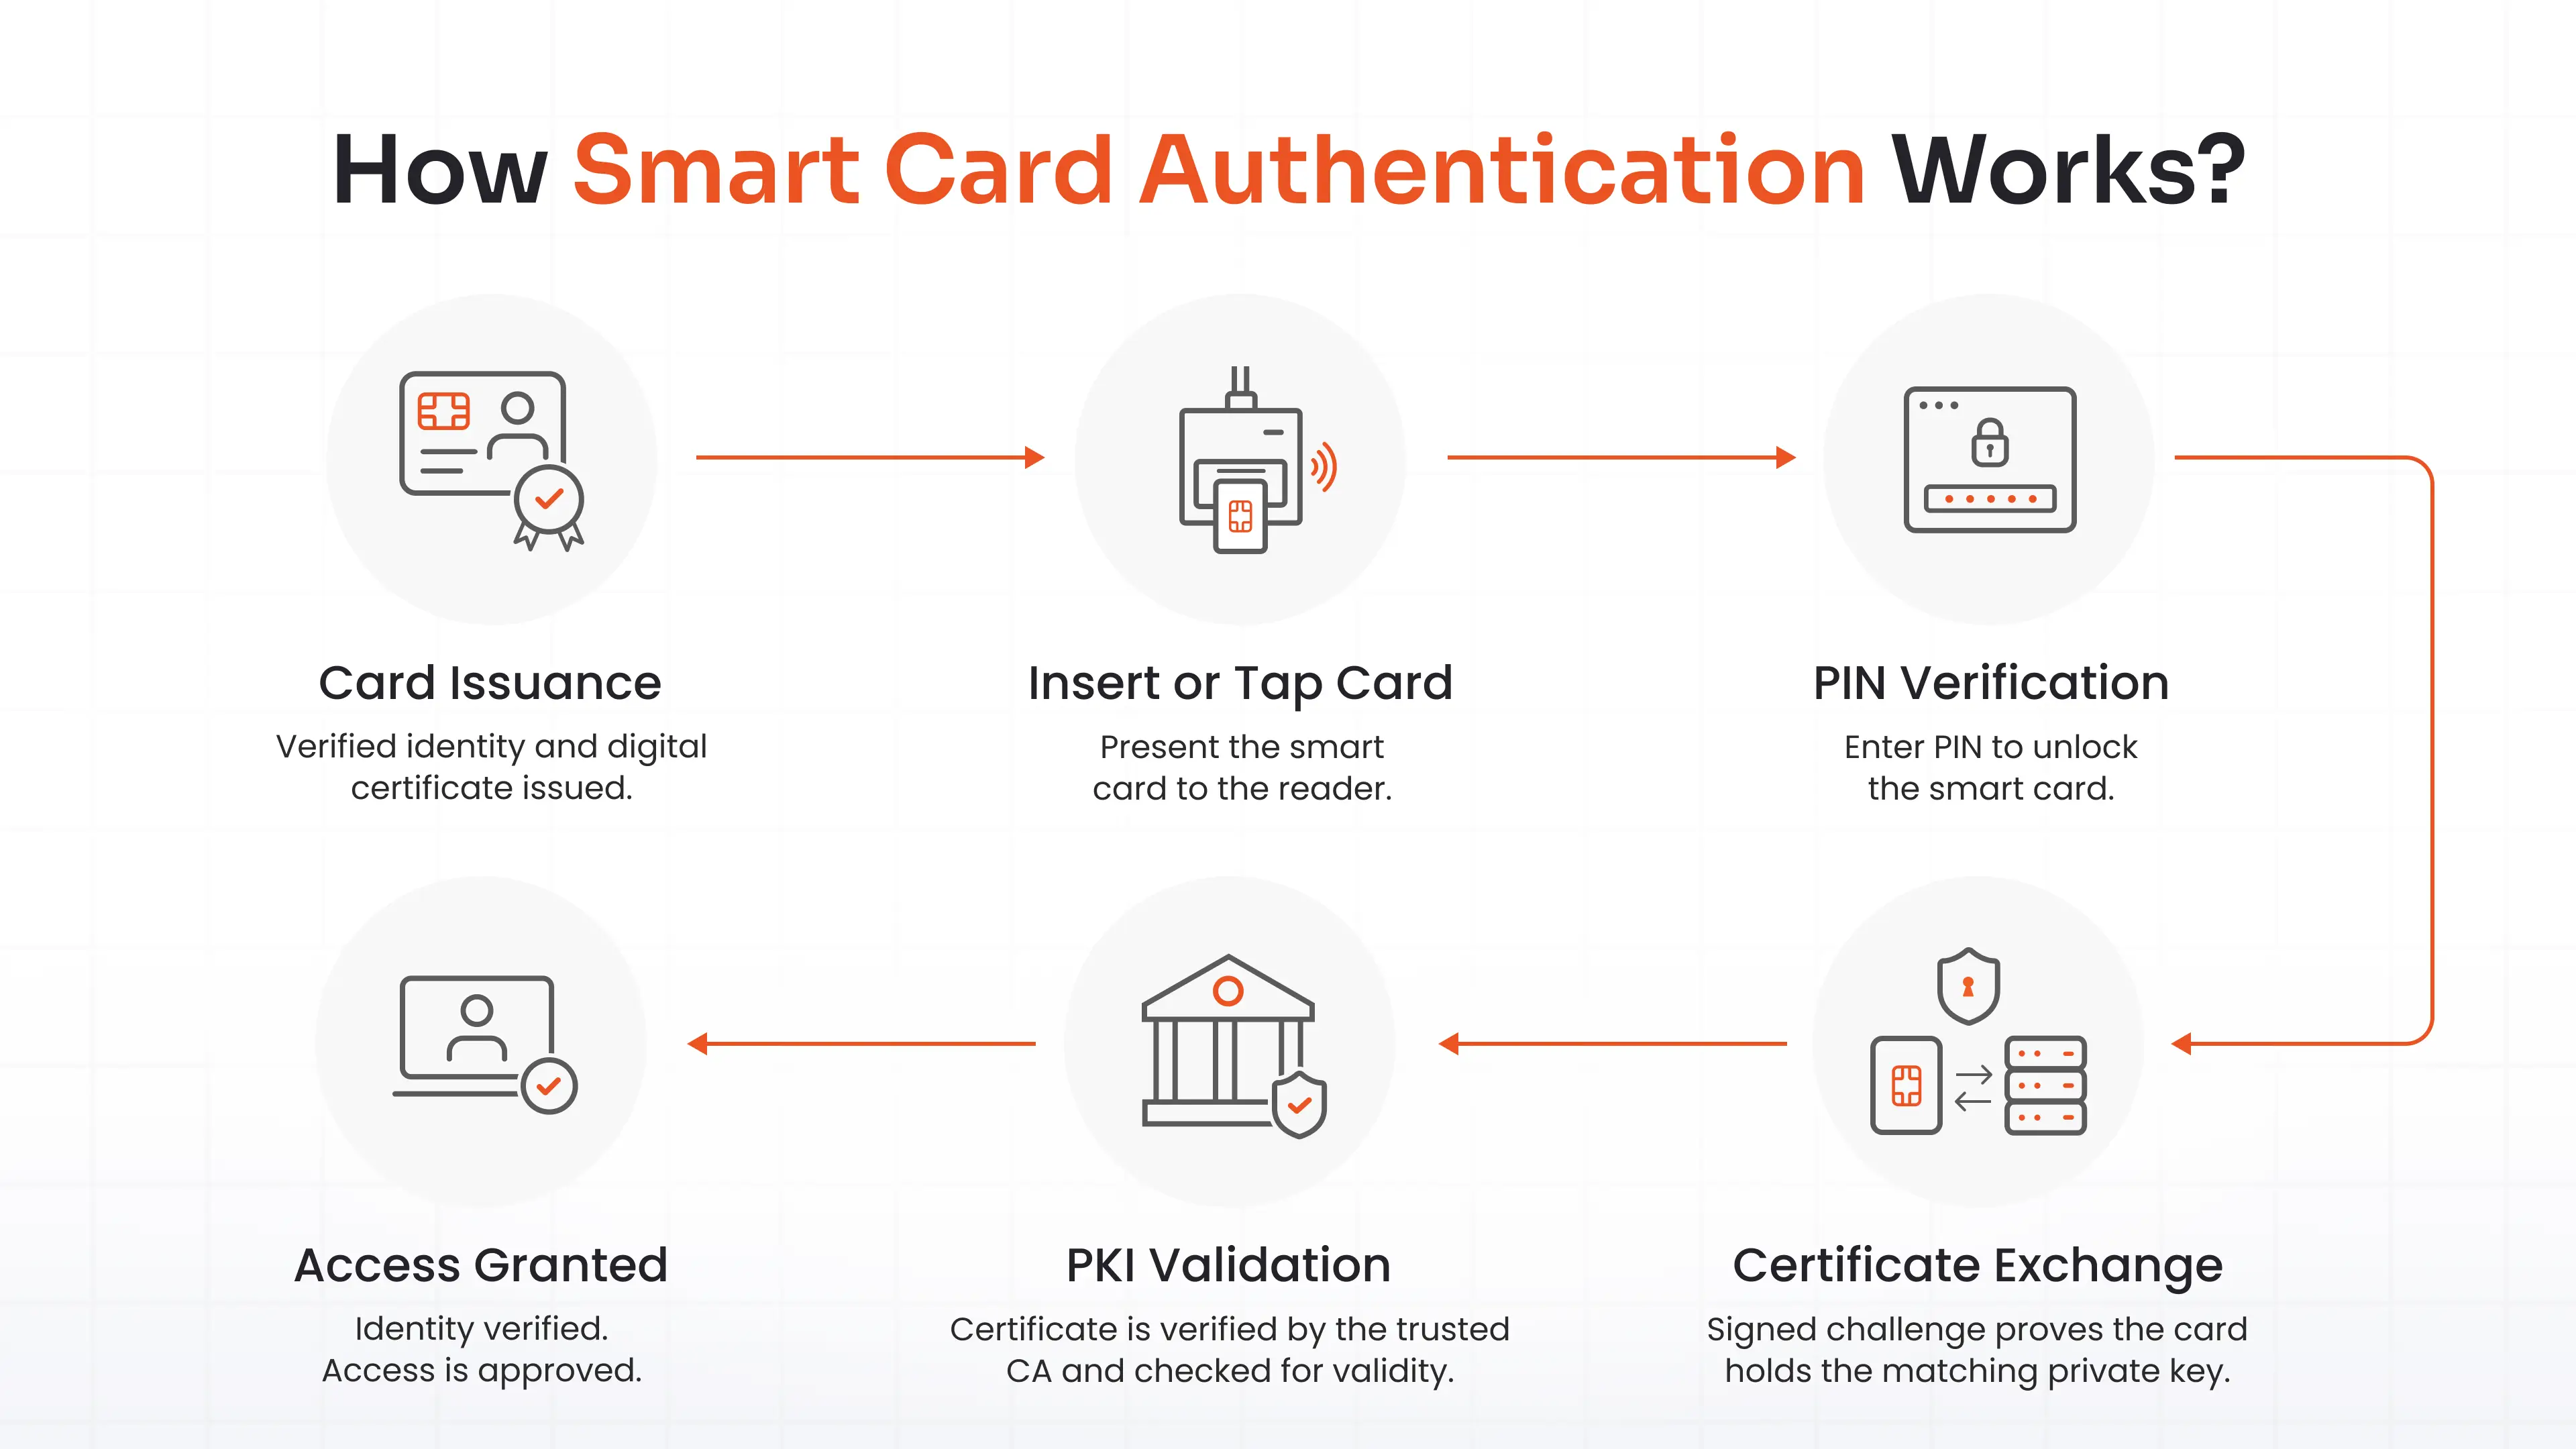
Ecco come funziona il processo di autenticazione tramite smartcard, passo dopo passo:
- Emissione della carta: La tua identità viene verificata (di solito di persona) e un'autorità di certificazione genera e carica un certificato digitale sulla carta. Questo passaggio consolida la fiducia in tutto il processo successivo.
- Inserisci o avvicina la carta: Presso una postazione di lavoro, un gateway VPN o un punto di ingresso dell'edificio, è sufficiente presentare la tessera a un lettore.
- Verifica PIN: Si inserisce un PIN, che sblocca il chip crittografico della carta. Il PIN non viene mai trasmesso a terzi. Serve solo ad autorizzare il funzionamento del chip.
- Scambio di certificati: Il sistema richiede il tuo certificato. La scheda risponde con una sfida firmata, dimostrando di possedere la chiave privata corrispondente, senza mai esporre tale chiave.
- Validazione PKI: Il server controlla la catena di certificati: il certificato deve essere stato rilasciato da un'autorità attendibile, deve essere ancora valido e non revocato. Se uno qualsiasi dei controlli fallisce, l'accesso viene negato.
- Verifica dell'identità e accesso: Una volta convalidato, il sistema associa il certificato alla tua identità e concede l'accesso, spesso gestendo una singola sessione di accesso in modo da non dover ripetere la procedura più volte durante la giornata.
L'intera transazione richiede un paio di secondi. Quasi tutta questa complessità rimane invisibile alla persona che possiede la carta.
Ciclo di vita dell'autenticazione tramite smart card
Durante l'intero ciclo di vita della smart card, i team IT gestiscono anche i rinnovi dei certificati, la sostituzione delle smart card smarrite o danneggiate, la revoca delle credenziali in caso di ferie dei dipendenti e l'emissione di certificati in conformità con le politiche di sicurezza. L'autenticazione è solo una fase del ciclo di vita dell'autenticazione tramite smart card.
La pianificazione di questi processi operativi è altrettanto importante quanto l'implementazione della tecnologia di autenticazione stessa.
Tipologie di smart card utilizzate per l'autenticazione
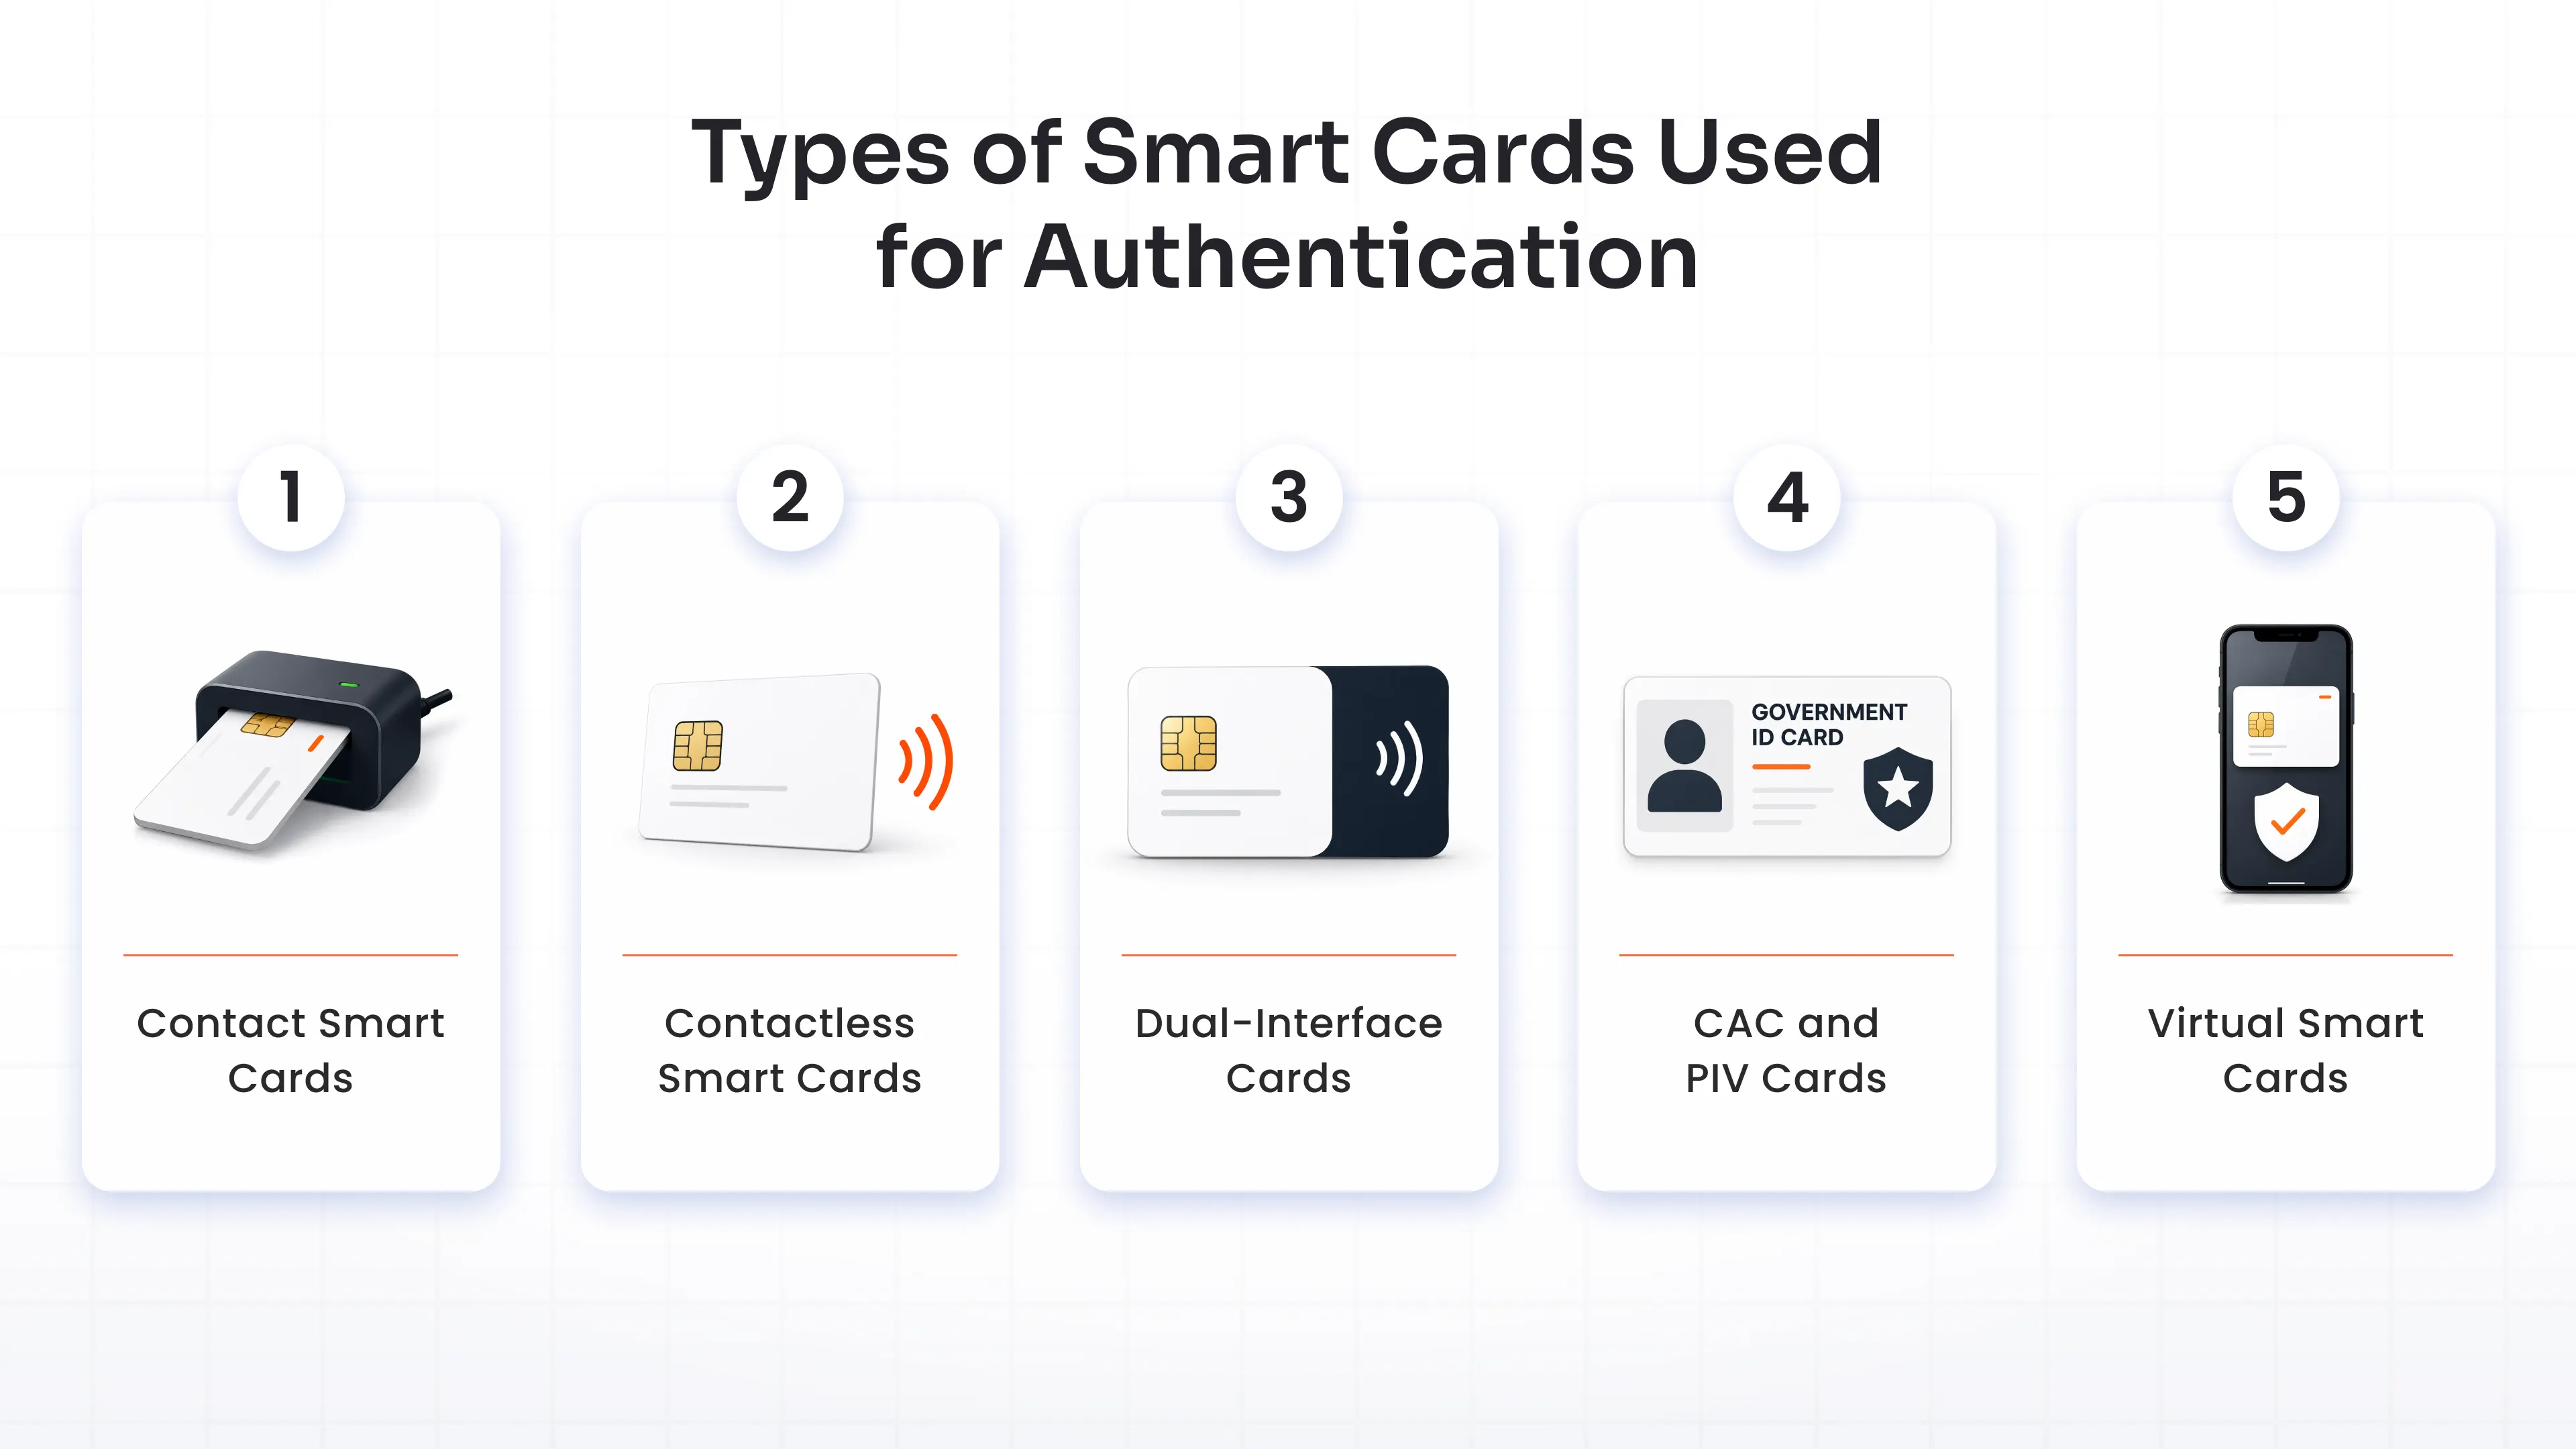
Non tutte le smart card funzionano allo stesso modo e scegliere il tipo sbagliato è un errore di pianificazione comune.
Contatta le Smart Card
Sono dotate di un chip dorato visibile e richiedono l'inserimento fisico in un lettore. Vengono utilizzate quasi esclusivamente da enti governativi e militari, principalmente perché le carte CAC e PIV si basano su questo formato.
Carte intelligenti senza contatto
Utilizzano la tecnologia RFID o NFC per comunicare con un lettore a breve distanza, con un semplice tocco anziché un inserimento. Stabilimenti di produzione, ospedali, aziende farmaceutiche e catene di vendita al dettaglio prediligono queste tecnologie perché la velocità è fondamentale quando centinaia di dipendenti devono timbrare il badge all'entrata e all'uscita per ogni turno.
Schede a doppia interfaccia
Supportano sia la modalità contactless che quella contactless su un'unica tessera. Utili quando è necessaria una singola credenziale per l'accesso all'edificio (avvicinamento) e per l'accesso al computer (inserimento).
Carte CAC e PIV
Si tratta di credenziali smart card di livello federale basate sullo standard FIPS 201. Negli ambienti federali regolamentati, le agenzie e gli appaltatori sono spesso tenuti a supportarle come parte della conformità in materia di identità e accesso. Tuttavia, il sistema di autenticazione sottostante può essere adottato anche da imprese private che necessitano dello stesso livello di sicurezza.
Carte intelligenti virtuali
Questi sistemi evitano l'utilizzo di una tessera fisica e memorizzano il certificato in un componente hardware affidabile del dispositivo, come un chip TPM. Sono ideali per i dipendenti che lavorano da remoto o in situazioni in cui l'emissione di una tessera fisica non è pratica, sacrificando parte della sicurezza legata al possesso fisico in favore della praticità.
La maggior parte delle aziende opta per un formato principale e aggiunge le carte virtuali come opzione secondaria per il personale che lavora da remoto. Tuttavia, la pianificazione di un'implementazione va oltre la semplice selezione dei tipi di carte.
Prima di implementare l'autenticazione tramite smart card su larga scala, le aziende dovrebbero valutare la compatibilità degli endpoint, la disponibilità dei lettori, il livello di maturità dell'infrastruttura a chiave pubblica (PKI), i flussi di lavoro per l'emissione delle credenziali, la gestione del ciclo di vita dei certificati e i processi di onboarding degli utenti.
Componenti principali di un sistema di autenticazione tramite smart card
Prima di scegliere una soluzione con smart card, è importante comprendere l'infrastruttura necessaria per supportarla. Questo perché le smart card si basano su servizi di certificazione, sistemi di identità e server di autenticazione. Pertanto, la complessità dell'implementazione dipende dalla tua infrastruttura esistente. IAM l'ambiente tanto quanto le carte stesse.
- Smart card: Detiene il certificato ed esegue la firma crittografica.
- Lettore di smart card: È collegato a un computer portatile, integrato in un lettore di badge o incorporato in un chiosco, comunica con la tessera e trasmette i dati al sistema host.
- Autorità di certificazione (CA): Emette e gestisce i certificati digitali su ogni carta. Rappresenta il punto di riferimento di fiducia per l'intero sistema.
- Infrastruttura PKI: È il meccanismo che collega tutti i processi: emissione, convalida e revoca dei certificati. Se una tessera viene smarrita o un dipendente lascia l'azienda, è questo meccanismo che ne interrompe l'accesso.
- Fornitore di identità (IdP): Associa il certificato a un'identità utente reale e stabilisce a quali risorse quella persona può accedere.
- Server di autenticazione: Gestisce la fase di handshake in tempo reale: verifica il certificato, ne conferma la validità e decide se concedere l'accesso.
- IAM Piattaforma: Si posiziona al di sopra di tutto, collegando l'autenticazione tramite smart card alla directory esistente (Active Directory, Entra ID, LDAP), alla configurazione SSO e alle applicazioni, evitando così di dover creare un sistema di identità parallelo da zero.
In pratica, l'autenticazione tramite smart card estende l'infrastruttura di identità esistente anziché sostituirla. Le organizzazioni che hanno difficoltà con l'implementazione di solito la trattano come un progetto autonomo invece che come un'estensione dell' IAM piattaforma che già gestiscono.
Quali sono i vantaggi dell'autenticazione tramite smart card per le aziende?
L'autenticazione tramite smart card non si limita a sostituire le password. Offre alle organizzazioni una maggiore sicurezza dell'identità, contribuisce al rispetto dei requisiti normativi e riduce il rischio di attacchi di phishing grazie all'utilizzo di credenziali supportate da hardware. Sebbene i vantaggi specifici varino a seconda dell'implementazione, la maggior parte delle organizzazioni ne trae beneficio in quattro aree chiave.
- Autenticazione resistente al phishing: La chiave privata non lascia mai la scheda, quindi i malintenzionati non possono rubare le credenziali tramite siti di phishing, intercettazione di OTP o attacchi tramite notifiche push.
- Elevata garanzia di identità: L'autenticazione a più fattori tramite smart card è uno dei pochi metodi di autenticazione a più fattori in grado di soddisfare i livelli di sicurezza AAL2 e AAL3 dello standard NIST SP 800-63-3, risultando quindi particolarmente adatta ai settori regolamentati e agli ambienti governativi.
- Accesso senza password per i dipendenti: I dipendenti si autenticano utilizzando la propria smart card e il PIN anziché ricordare le password, riducendo le richieste di assistenza relative alle password e migliorando al contempo l'esperienza di accesso.
- Un'unica credenziale per l'accesso fisico e digitale: Una smart card a doppia interfaccia può essere utilizzata per accedere agli edifici e ai sistemi aziendali, semplificando la gestione delle credenziali e migliorando la comodità per l'utente.
- Supporto integrato per la conformità: Per le organizzazioni che devono rispettare standard come FIPS 201 o supportare le credenziali CAC/PIV, le smart card offrono un metodo di autenticazione consolidato in linea con i requisiti di identità governativi.
Sommando tutti questi elementi, il concetto è semplice: meno credenziali in circolazione, una superficie di attacco ridotta e una traccia di controllo di cui le autorità di regolamentazione si fidano realmente.
Dove le aziende utilizzano effettivamente l'autenticazione tramite smart card?
I vantaggi sopra descritti si manifestano in modo diverso a seconda di cosa si sta proteggendo. L'accesso tramite login è l'utilizzo più comune, ma le smart card proteggono anche l'accesso agli edifici, l'approvazione delle transazioni e i controlli di identità che non hanno nulla a che vedere con uno schermo di computer.
Ecco come si presenta la situazione per settore, così puoi abbinare le tue esigenze a un caso d'uso prima di definire l'ambito di un acquisto.
- Governo federale e forze armate: È qui che è nata e si è radicata l'autenticazione tramite smart card: le carte CAC per il Dipartimento della Difesa e le carte PIV per le agenzie civili, entrambe obbligatorie secondo le normative federali.
- Appaltatori della difesa: Qualsiasi appaltatore che abbia a che fare con informazioni non classificate controllate (CUI) o reti del Dipartimento della Difesa (DoD) deve in genere supportare l'autenticazione CAC per poter lavorare con clienti federali.
- Servizi finanziari: Le banche e le società di investimento utilizzano le smart card per proteggere l'accesso ai sistemi bancari centrali, alle piattaforme di trading e ai dati dei clienti, in parte per motivi di sicurezza e in parte perché gli ispettori se lo aspettano.
- Assistenza sanitaria: Negli ospedali, l'accesso agli edifici tramite badge viene spesso abbinato all'accesso alle postazioni di lavoro cliniche, consentendo al personale medico di utilizzare il badge per accedere a un terminale condiviso anziché dover digitare la password decine di volte durante un turno.
- Produzione e infrastrutture critiche: Le postazioni di lavoro condivise in un impianto di produzione non si prestano bene all'autenticazione a più fattori basata su smartphone, poiché spesso i lavoratori non possono portare con sé il telefono. Una smart card con accesso tramite tocco risolve questo problema in modo efficace.
- Istruzione superiore e ricerca: Le università che conducono ricerche sensibili finanziate a livello federale, i laboratori nazionali e i programmi finanziati dalla difesa, in particolare, spesso necessitano di un'autenticazione equivalente al PIV (Personal Inspection Vehicle) per essere conformi alle normative.
A prescindere dal caso d'uso specifico, le smart card sono da prendere in considerazione se la vostra organizzazione necessita di una soluzione MFA resistente al phishing , gestisce postazioni di lavoro condivise, richiede l'accesso fisico e logico con un'unica credenziale e supporta la verifica dell'identità basata su PKI.
Autenticazione tramite smart card vs. autenticazione a più fattori vs. autenticazione senza password
Questo è un punto che spesso genera confusione, quindi è bene chiarirlo: l'autenticazione tramite smart card, nota anche come autenticazione basata su certificati, è sia un metodo di autenticazione a più fattori (MFA) che un metodo di autenticazione senza password, non una terza categoria separata dalle altre due.
Si qualifica come soluzione MFA perché combina il possesso (la carta) con la conoscenza (il PIN). Allo stesso tempo, è una soluzione di autenticazione senza password perché nessuna password viene trasmessa o verificata durante il processo di autenticazione (il PIN si limita a sbloccare il chip di sicurezza della carta). Per definizione, ciò fornisce un'autenticazione a due fattori senza richiedere un ulteriore fattore di autenticazione.
La sua differenza principale sta nelle altre opzioni di autenticazione a più fattori e senza password, come le chiavi di sicurezza FIDO2, i passkey, le notifiche push o le app OTP:
| Dimensioni | Autenticazione tramite smart card (CAC/PIV) | Autenticazione a più fattori (SMS/Notifiche push) | Autenticazione senza password (FIDO2/Passkeys) |
|---|---|---|---|
| Livello di garanzia | I regolatori del registro di controllo più elevati, basati su certificati, richiedono | Elevata e solida resistenza al phishing. | Più basso, vulnerabile alla fatica e all'intercettazione |
| Dipendenza hardware | Necessita di un lettore e di una scheda fisica. | Richiede un dispositivo che l'utente già possiede | Necessita di un telefono e di una connessione di rete. |
| Complessità di distribuzione | Massima complessità, richiede PKI e un'autorità di certificazione (CA) | Moderato, più veloce da configurare | Minima complessità, implementazione più rapida |
| Ideale per | Ambienti regolamentati e ad alta sicurezza | Implementazione rapida su forza lavoro mista o BYOD | Accesso al mercato del lavoro generale a basso rischio |
Comprendere questa distinzione ti aiuta a confrontare le smart card con altre opzioni di autenticazione resistenti al phishing in base ai requisiti di sicurezza, alla complessità di implementazione e agli obblighi normativi.
Sfide e migliori pratiche per l'implementazione dell'autenticazione tramite smart card
L'autenticazione tramite smart card risolve problemi di sicurezza concreti. Tuttavia, comporta anche dei compromessi che è bene conoscere prima di impegnare un budget.
| Sfida di distribuzione | Migliori pratiche consigliate |
|---|---|
| Costi iniziali dell'infrastruttura | Progetto pilota con un solo reparto prima dell'implementazione a livello aziendale. |
| Gestione del ciclo di vita del certificato | Automatizzare l'emissione, il rinnovo e la revoca tramite IAM integrazione |
| Compatibilità con applicazioni legacy | Scegli una piattaforma con RADIUS, LDAP e integrazioni predefinite. |
| Blocco utenti | Mantenere le procedure di accesso di emergenza e i metodi di autenticazione di backup |
È importante valutare questi compromessi fin dall'inizio e collaborare con un fornitore che abbia già implementato l'autenticazione tramite smart card. Questo di solito è sufficiente per evitare che diventino un ostacolo.
In che modo Miniorange abilita l'autenticazione tramite smart card?
miniOrange ora supporta l'autenticazione tramite smart card CAC/PIV come parte della sua suite di autenticazione a più fattori (MFA) resistente al phishing, oltre alle chiavi di sicurezza FIDO2 , alle passkey e all'autenticazione biometrica.
Questo è importante perché l'accesso tramite smart card basato su certificati non deve necessariamente rimanere isolato. miniOrange lo integra con l'infrastruttura di identità già in uso, Active Directory, il tuo IdP, RADIUS e LDAP esistenti, senza dover smantellare ciò che è già presente.
Grazie a oltre 6,000 integrazioni predefinite, l'autenticazione tramite smart card si estende a VPN, accessi a Windows e Mac, accessi Linux e SSH, dispositivi di rete e applicazioni legacy che non erano state progettate per l'accesso basato su certificati.
La distribuzione funziona in ambienti cloud, on-premise e ibridi, incluso il supporto per l'autenticazione offline in contesti con restrizioni o bassa connettività, un dettaglio importante se si proteggono ambienti governativi o sul campo.
Organizzazioni come la US Customs and Border Protection e la National Crime Agency (NAC) del Regno Unito si affidano già a miniOrange per la gestione delle identità e degli accessi , insieme a oltre 30,000 clienti nei settori finanziario, sanitario e governativo in tutto il mondo.
Conclusione
L'autenticazione tramite smart card è adatta a una tipologia specifica di organizzazione: agenzie federali, appaltatori della difesa, banche e qualsiasi attività in cui un accesso compromesso potrebbe innescare azioni normative o conseguenze peggiori. Se rientrate in questa categoria, si tratta di uno dei pochi metodi di autenticazione a più fattori (MFA) progettati specificamente per questo livello di rischio.
Il passo successivo consiste nel capire se il tuo caso d'uso, che si tratti di CAC, PIV o di un'implementazione aziendale più ampia, richieda una strategia specifica per le smart card o se si adatti a un'implementazione di autenticazione a più fattori (MFA) resistente al phishing che hai già pianificato.
Parla oggi stesso con un esperto di corsi di laurea magistrale in scrittura creativa!
DOMANDE FREQUENTI
Che cos'è l'autenticazione tramite smart card?
Si tratta di un metodo di verifica dell'identità che utilizza una carta fisica con un microchip incorporato contenente un certificato digitale. Si inserisce o si avvicina la carta al lettore, si digita un PIN e il sistema convalida il certificato presso un'autorità fidata prima di concedere l'accesso.
Come funziona l'autenticazione tramite smart card?
L'emittente della carta carica un certificato digitale sul chip. Quando si presenta la carta e si inserisce il PIN, la carta firma una sfida crittografica con la sua chiave privata e il server verifica tale firma confrontandola con la catena di certificati prima di concedere l'accesso.
Quali sono i vantaggi dell'autenticazione tramite smart card?
Resistenza al phishing, elevata sicurezza dell'identità fino a NIST AAL2 o AAL3, accesso senza password, un'unica credenziale per l'accesso sia all'edificio che al sistema e conformità integrata a standard come FIPS 201 per gli ambienti federali.
Le smart card possono essere utilizzate per l'autenticazione a più fattori (MFA)?
Sì. Una smart card più un PIN rappresentano possesso e conoscenza, i due fattori classici dell'autenticazione a più fattori, combinati in un unico passaggio di accesso.
Cosa devo fare se la mia smart card viene smarrita, rubata o smette di funzionare?
Segnalate immediatamente l'accaduto in modo che il reparto IT possa revocare il certificato associato a quella tessera. Un certificato revocato non può essere utilizzato per l'accesso, nemmeno se qualcun altro è in possesso della tessera fisica. La maggior parte delle organizzazioni fornisce un metodo di accesso temporaneo in attesa della sostituzione.
L'autenticazione tramite smart card è adatta per i dipendenti che lavorano da remoto e per le applicazioni cloud?
Sì, tramite smart card virtuali o autenticazione basata su certificati legata all'hardware affidabile di un dispositivo, più IAM piattaforme che estendono il supporto per le smart card ad applicazioni cloud, VPN e desktop remoti.

Lascia un tuo commento