

Atlassian Cloud è diventato molto popolare negli ultimi due anni. Offre prezzi competitivi, soprattutto per le applicazioni di piccole dimensioni destinate agli utenti. Dall'annuncio della fine del ciclo di vita dei Data Center, sempre più clienti stanno migrando al cloud.
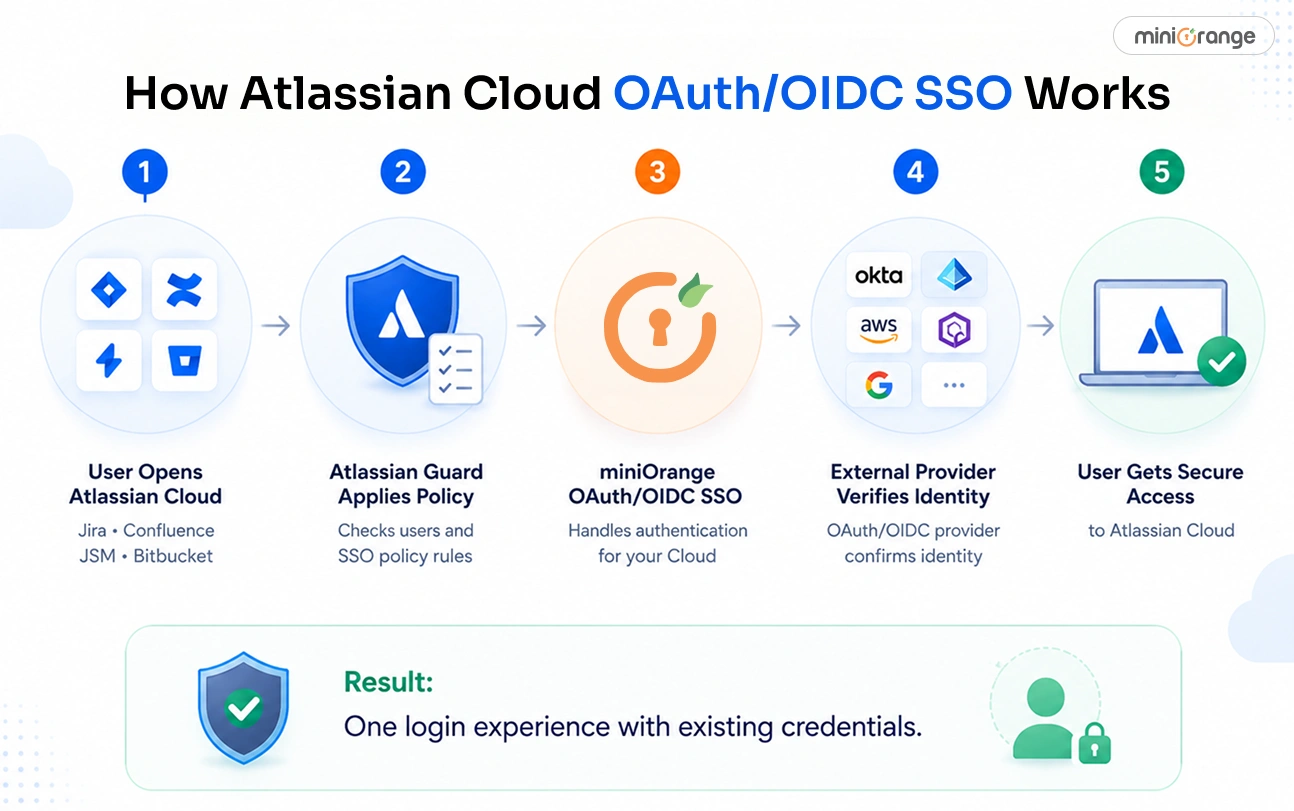
Se utilizzi applicazioni Atlassian Cloud come Jira, Confluence, Bitbucket o Jira Service Management, centralizzare l'autenticazione è fondamentale per garantire la sicurezza.
È qui che entra in gioco il Single Sign-On (SSO). Atlassian Cloud supporta SAML 2.0 per l'SSO a livello di organizzazione tramite Atlassian Guard.
Ma cosa succede quando il tuo ecosistema di identità è costruito attorno a provider OAuth 2.0 o OpenID Connect (OIDC)?
E se per gestire l'autenticazione della forza lavoro vi affidaste a Okta, Microsoft Entra ID (Azure AD), AWS Cognito, Keycloak, GitHub, Google o piattaforme OAuth/OIDC personalizzate? Vorreste che i vostri utenti Atlassian potessero accedere con le credenziali esistenti senza introdurre un altro sistema di identità, passare al protocollo SAML o modificare le modalità di autenticazione degli utenti nel resto del vostro ambiente.
Con miniOrange SSO tramite OAuth/OpenID per Atlassian Cloud, puoi abilitare l'accesso sicuro ad Atlassian Cloud utilizzando il tuo provider OAuth/OpenID esterno. In questo blog, spiegheremo nel dettaglio come funziona.
Comprendere l'autenticazione di Atlassian Cloud
Prima di configurare l'SSO, cerchiamo di capire come funziona l'autenticazione in Atlassian Cloud.
Le organizzazioni che utilizzano Atlassian Cloud si avvalgono di Atlassian Guard Standard (precedentemente Atlassian Access) per gestire l'autenticazione centralizzata su:
- Software Jira
- Gestione dei servizi Jira (JSM)
- Confluenza
- bitbucket
Per implementare l'SSO in Atlassian Cloud, è necessario un abbonamento ad Atlassian Guard applicato alle applicazioni sopra menzionate.
La sfida: il tuo provider di identità utilizza OAuth/OIDC
È proprio qui che molte organizzazioni incontrano un ostacolo.
Il provider di identità aziendale (IdP) potrebbe già utilizzare OAuth 2.0 o OpenID Connect come framework di autenticazione. Oppure, nel data center, utilizzavate OAuth/OIDC.
Naturalmente, vorresti che i tuoi utenti Atlassian accedessero tramite lo stesso provider. Ma dopo la migrazione al cloud, sarai obbligato a utilizzare SAML.
Allo stesso tempo, implementare un Single Sign-On (SSO) sicuro nel cloud tra diversi ambienti di identità può diventare rapidamente complesso se è necessaria l'interoperabilità tra le identità OAuth/OIDC esistenti e i requisiti di autenticazione di Atlassian Cloud.
È qui che entra in gioco miniOrange SSO tramite OAuth/OpenID per Atlassian Cloud.
Abilita l'accesso ad Atlassian Cloud con qualsiasi provider OAuth/OIDC
miniOrange SSO tramite OAuth/OpenID per Atlassian Cloud consente di autenticare in modo sicuro gli utenti Atlassian utilizzando le credenziali del provider OAuth/OpenID esistenti.
Non è necessario riprogettare l'architettura di autenticazione. L'app consente di integrare l'ambiente di gestione delle identità esistente nel flusso di accesso ad Atlassian Cloud.
È possibile configurare l'SSO con i seguenti provider:
- Okta
- ID di accesso Microsoft (Azure AD)
- AWS Cognito
- Mantello delle chiavi
- Google Apps
- GitHub
- Provider OAuth personalizzati
- Provider OpenID Connect personalizzati
Una volta configurati, gli utenti possono accedere alle applicazioni Atlassian Cloud utilizzando le stesse credenziali che già usano in altre aree dell'organizzazione.
Come funziona la configurazione in Atlassian Cloud
La configurazione segue un modello strutturato e compatibile con il cloud.
A livello generale, è possibile configurare:
Passaggio 1: Connessione OAuth/OIDC tra miniOrange e il tuo provider
Innanzitutto, installa miniOrange SSO tramite l'app OAuth/OpenID disponibile su Atlassian Marketplace.
Dopodiché, configura il tuo provider esterno all'interno dell'app. Per farlo, ti occorre:
- ID cliente
- Client Secret
- Endpoint di autorizzazione
- Punto finale del token
- Endpoint Informazioni utente
- Ambiti richiesti
Ciò consente all'app di stabilire una connessione sicura con la tua fonte di identità OAuth/OpenID esterna.
Passaggio 2: Configurare l'integrazione con Atlassian Guard
Dopo aver configurato la connessione al provider, si configura l'SSO tra Atlassian Guard e l'applicazione miniOrange.
L'app fornisce i metadati necessari per la configurazione, tra cui:
- ID entità IdP
- URL dell'SSO
- Certificato pubblico X.509
All'interno di Atlassian Admin → Sicurezza → Provider di identità, è possibile creare o configurare il provider SSO utilizzando tali valori.
Si completa quindi la configurazione rimanente effettuando lo scambio:
- ID entità fornitore di servizi
- URL del servizio consumatori di asserzione (ACS)
tra Atlassian Guard e l'app miniOrange.
Passaggio 3: Applicare le politiche di autenticazione
Una volta completata la configurazione, si assegnano gli utenti ai criteri di autenticazione appropriati e si impone l'SSO per gli account gestiti.
Dopodiché, gli utenti possono accedere in modo sicuro ad Atlassian Cloud utilizzando le credenziali del provider OAuth/OIDC configurate.
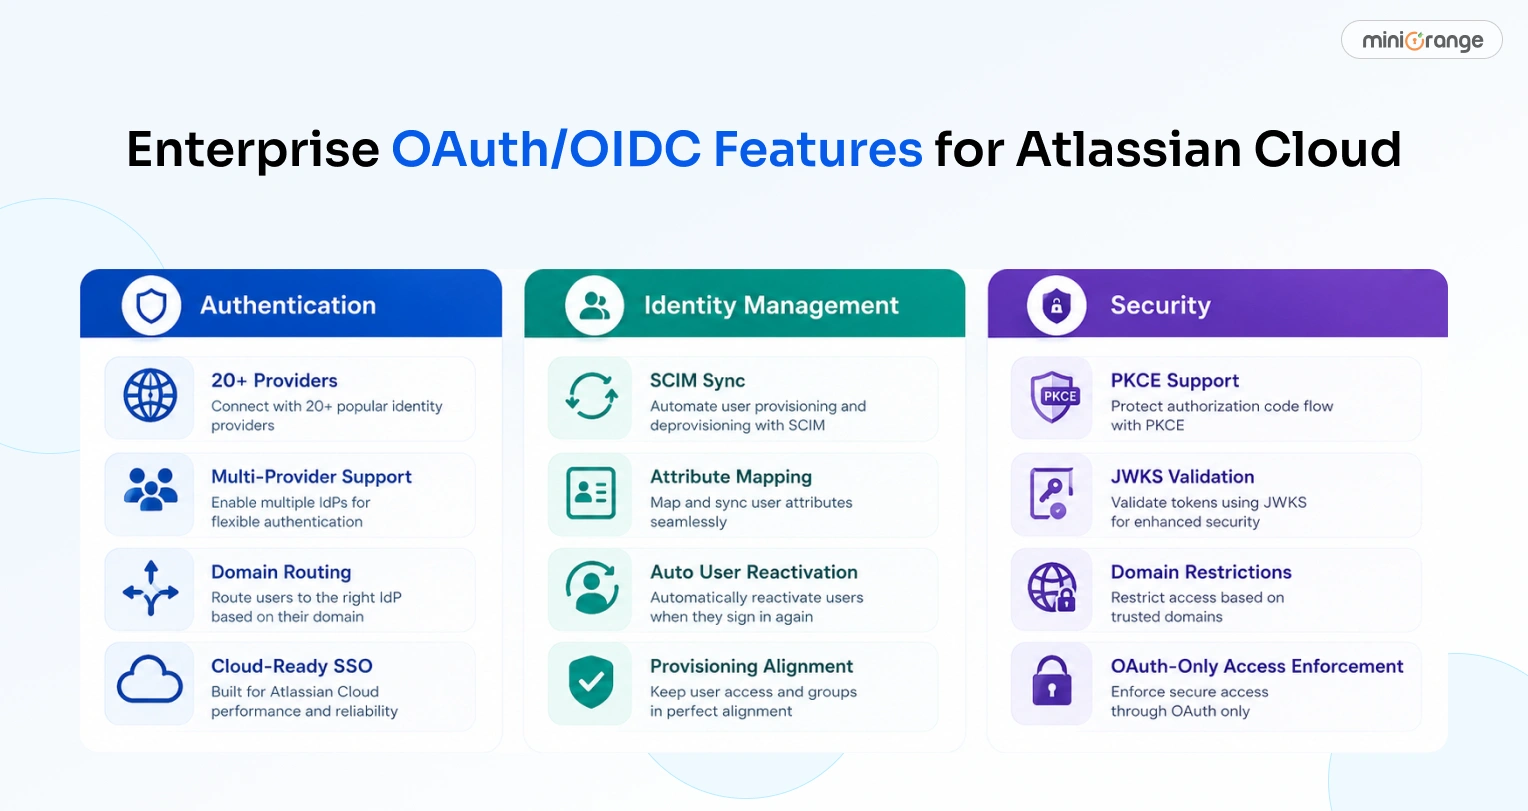
Funzionalità aziendali per Atlassian Cloud che vanno oltre l'SSO di base
L'app miniOrange SSO tramite OAuth/OpenID offre molte funzionalità che vanno oltre il semplice accesso, come la governance e l'automazione.
Include funzionalità di livello enterprise progettate per gli ambienti di produzione.
Connetti oltre 20 provider OAuth/OIDC
L'app supporta l'autenticazione tramite oltre 20 provider, inclusi IdP personalizzati e sviluppati internamente. Tra questi figurano piattaforme aziendali ampiamente utilizzate e ambienti personalizzati.
Ciò significa che non è necessario riprogettare l'infrastruttura solo perché l'IdP utilizzato non è supportato.
Integra più IdP contemporaneamente
Collega più IdP contemporaneamente e instrada gli utenti a quello corretto in base al dominio e al gruppo di posta elettronica, senza costi aggiuntivi.
Routing basato sul dominio
Man mano che l'azienda cresce, sarà necessario un sistema di instradamento degli utenti.
Grazie alla funzionalità di routing basata sul dominio, è possibile reindirizzare gli utenti al provider di identità (IdP) corretto in base al loro dominio di posta elettronica.
Ciò crea un'esperienza di accesso semplificata, riducendo al contempo il carico amministrativo.
Sincronizzazione SCIM
La gestione delle identità non riguarda solo l'autenticazione. Anche la gestione del ciclo di vita dell'utente ne è una parte fondamentale.
La piattaforma supporta la sincronizzazione SCIM. Ciò significa che è possibile gestire i flussi di lavoro di provisioning e l'allineamento delle identità utente tra i diversi sistemi.
Puoi trovare maggiori informazioni qui.
Modello di accesso personalizzato
Personalizza l'aspetto della pagina di accesso per renderla coerente con l'esperienza del tuo brand. Modifica il design della pagina utilizzando modelli predefiniti, personalizza il testo dei pulsanti e utilizza un URL personalizzato per la pagina di disconnessione.
Registri di controllo e visibilità
La piattaforma offre funzionalità di registrazione degli eventi di controllo che aiutano gli amministratori a monitorare ogni singola attività all'interno dell'app. Ciò include tentativi di accesso, azioni amministrative ed eventi relativi alla configurazione.
Questa visibilità contribuisce ad aumentare la sicurezza e a garantire la conformità alle normative.
Rafforzare la sicurezza dell'autenticazione cloud
Una sicurezza solida richiede più della semplice comodità.
miniOrange SSO tramite OAuth/OpenID offre controlli di sicurezza granulari in linea con i requisiti di governance aziendale.
Applicazione dell'accesso solo tramite OAuth/OpenID
È possibile imporre criteri di accesso basati su SSO per promuovere un comportamento di autenticazione coerente in tutto l'ambiente cloud.
Restrizioni al dominio
Limita l'autenticazione in base ai domini approvati per esercitare un controllo più rigoroso su chi può accedere al tuo ambiente Atlassian.
Controlli 2FA opzionali
È possibile abilitare ulteriori protezioni di autenticazione, ove necessario.
Funzionalità di sicurezza basate su standard
La piattaforma supporta funzionalità incentrate sulla sicurezza quali:
- Supporto PKCE per una maggiore sicurezza delle autorizzazioni.
- Validazione del token basata su JWKS
- Configurazione aggiuntiva dei parametri di richiesta per implementazioni avanzate
Perché le organizzazioni scelgono miniOrange OAuth/OpenID SSO per Atlassian Cloud
Spesso le organizzazioni necessitano di una flessibilità maggiore di quella che il semplice Single Sign-On (SSO) può offrire.
Con miniOrange, ottieni funzionalità di autenticazione cloud avanzate, con caratteristiche progettate sia per la sicurezza che per la facilità d'uso.
Si ottiene:
- Supporto per numerosi provider OAuth/OIDC
- Flessibilità multi-fornitore
- Routing basato sul dominio
- Opzioni di configurazione incentrate sulla sicurezza
- Visibilità dettagliata dell'audit
- modello di implementazione predisposto per il cloud
- Assistenza guidata per l'installazione e supporto tecnico.
Il risultato è semplice: un'autenticazione sicura e scalabile che non aggiunge inutili complessità operative.
Conclusione
Se la tua organizzazione utilizza già un provider di identità OAuth/OIDC, non è necessario smantellare l'infrastruttura per abilitare l'SSO in Atlassian Cloud.
Con l'app miniOrange SSO tramite OAuth/OpenID, puoi connettere il tuo provider di identità esistente al flusso di autenticazione di Atlassian Cloud.
Mantieni il tuo IdP esistente conservando al contempo il controllo centralizzato su accesso e autenticazione.
Sei pronto ad abilitare l'SSO di Atlassian Cloud con il tuo provider OAuth/OIDC preferito? Scopri miniOrange SSO tramite OAuth/OpenID e inizia oggi stesso la tua prova gratuita.
DOMANDE FREQUENTI
D: È possibile utilizzare un provider OAuth/OIDC con Atlassian Cloud?
Sì. Puoi accedere ad Atlassian Cloud utilizzando un provider OAuth/OIDC esterno come Okta, Microsoft Entra ID (Azure AD), AWS Cognito, Keycloak, Google, GitHub o un provider OAuth/OIDC personalizzato tramite miniOrange SSO via OAuth/OpenID per Atlassian Cloud.
D. È necessario Atlassian Guard per l'SSO OAuth/OIDC in Atlassian Cloud?
Sì. Il plugin miniOrange OAuth/OIDC SSO per Atlassian Cloud richiede un abbonamento ad Atlassian Guard (precedentemente Atlassian Access) per abilitare l'SSO a livello di organizzazione.
D: È possibile utilizzare più provider OAuth/OIDC con Atlassian Cloud?
Sì, miniOrange supporta configurazioni con più provider per Atlassian Cloud. È utile se si utilizzano provider di identità diversi nelle varie unità aziendali.


Lascia un tuo commento