

Siamo appena tornati dall'Atlassian Team '26 di Anaheim. Tre giorni, migliaia di partecipanti e il più grande passo avanti di Atlassian verso la collaborazione uomo-IA. Il discorso di apertura del fondatore ha dato il tono, gli agenti Rovo sono diventati più intelligenti e la Teamwork Collection è stata al centro dell'attenzione. È stata una settimana intensa e ricca di energia.
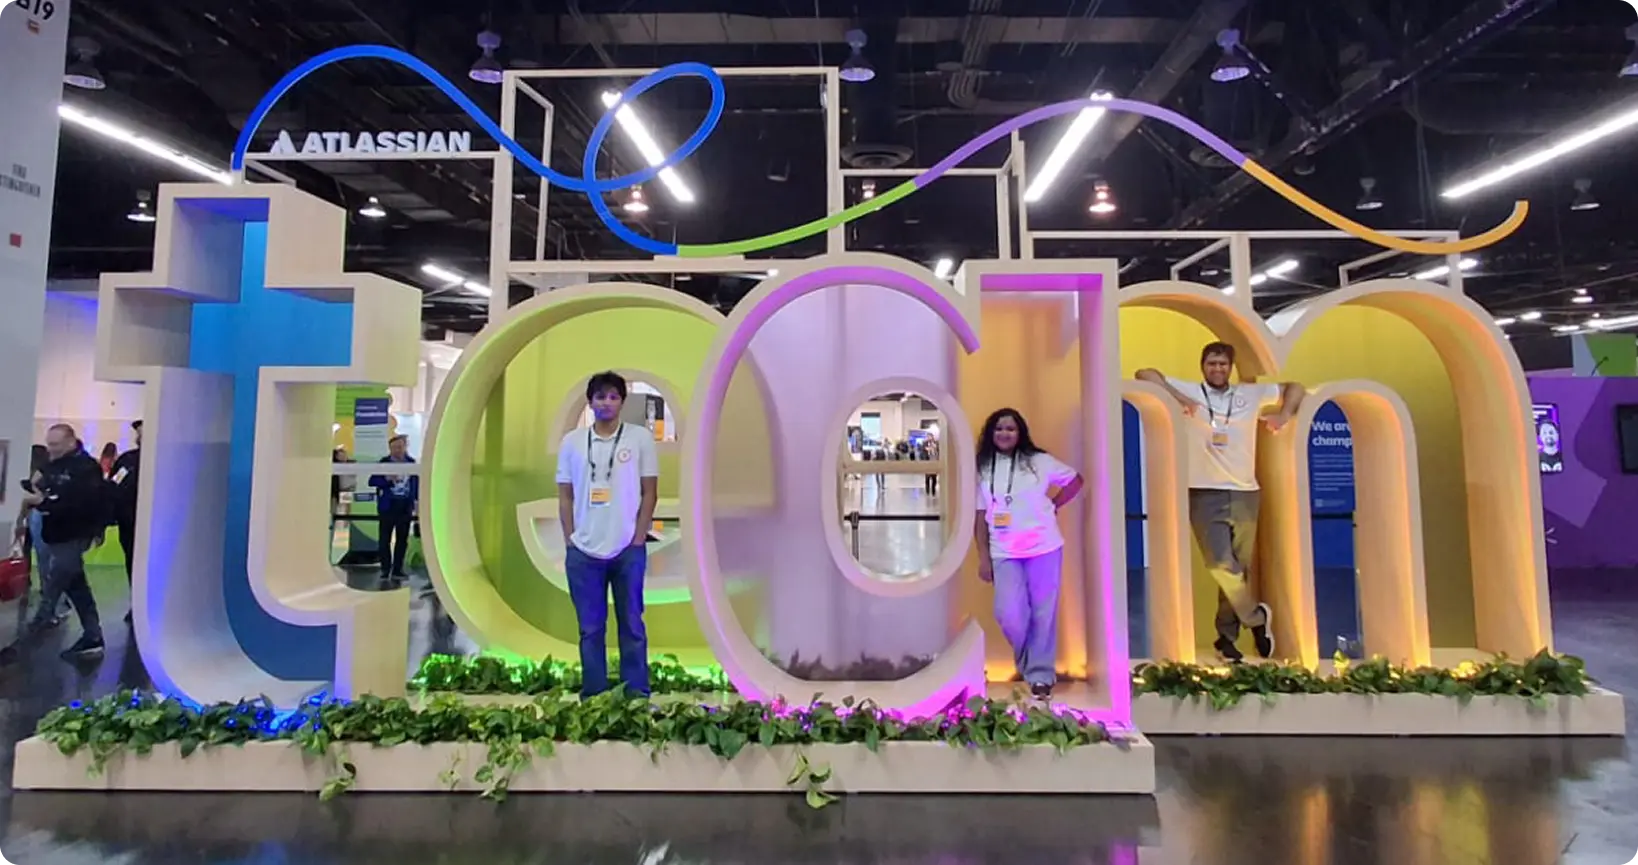
Ma la parte più interessante dei nostri tre giorni non è stata sul palco. È stata allo stand numero 211.
Quello che abbiamo effettivamente sentito in cabina
Nel corso di tre giorni, abbiamo parlato con centinaia di partecipanti, dalle aziende Fortune 500 e organizzazioni sanitarie ai team governativi, istituzioni finanziarie e partner di soluzioni dell'intero ecosistema Atlassian. I temi emersi sono stati sorprendentemente coerenti.
Nessuno si è presentato chiedendo un elenco di funzionalità. Le domande erano orientate ai risultati. Come gestiamo l'SSO su più provider di identità quando utilizziamo Enterprise Cloud? Come controlliamo chi vede cosa in un progetto Jira condiviso senza sovra-licenziare? Come ci prepariamo per gli audit senza creare un sistema di tracciamento manuale? Come proteggiamo i dati personali sparsi tra ticket Jira e pagine Confluence?
Quest'ultimo argomento è emerso più di ogni altro. La protezione dei dati sensibili (DLP) e delle informazioni personali (PII) per Atlassian Cloud è stato il tema di maggiore interesse in tutti e tre i giorni. Con la migrazione delle organizzazioni al cloud e l'adozione di piani Enterprise, la superficie di esposizione dei dati sensibili aumenta e gli strumenti nativi non sono in grado di coprirla completamente.
Le altre conversazioni hanno seguito uno schema simile. Team che gestiscono più organizzazioni Atlassian, alle prese con problemi di accesso a livello di sito che Atlassian Guard Standard non affronta completamente, che necessitano di una sincronizzazione granulare dei gruppi da Okta o Entra ID e che desiderano registri di controllo per sapere chi ha approvato l'accesso e quando. Non si tratta di casi limite. Questa è la norma per qualsiasi organizzazione che utilizza Atlassian su larga scala.
Le conversazioni di Braindate lo hanno confermato
Abbiamo ospitato e partecipato a sessioni di Braindate incentrate sulla gestione delle identità nel cloud e sulla gestione delle richieste di accesso in JSM. In una sessione, un cliente aveva configurato SCIM da Entra ID ad Atlassian Cloud, ma riscontrava difficoltà nella gestione dei gruppi. Ha segnalato che la gestione degli accessi a livello di sito è complessa e che non esiste un sistema di audit adeguato per verificare chi ha approvato l'accesso e quando è stato concesso.
Questo conferma quanto abbiamo sentito ripetutamente allo stand. La necessità di una governance degli accessi più solida, del tracciamento delle approvazioni e di reportistica pronta per gli audit su Atlassian Cloud è reale e in continua crescita. Gli strumenti nativi offrono un primo passo in questa direzione. È per completare il lavoro che entrano in gioco applicazioni come la nostra.
Dove andiamo da qui
Il Team '26 ci ha fornito un quadro chiaro della direzione intrapresa dai clienti Enterprise di Atlassian: un percorso sempre più orientato verso il Cloud, verso piani Enterprise più ampi e verso la gestione di sfide legate alla sicurezza delle identità e dei dati, che diventano sempre più complesse a ogni migrazione. La richiesta di protezione dei dati personali, governance degli accessi, gestione automatizzata degli utenti e preparazione agli audit non è ipotetica. È una necessità concreta, urgente e in continua crescita.
Se ci siamo incontrati ad Anaheim, piacere di conoscerti. Se non è successo, rimediamo subito.
Prenota un incontro con il nostro team o scopri le nostre app Atlassian.
— Il team miniOrange di Atlassian



Lascia un tuo commento