

Accedere ai propri sistemi in modo sicuro è fondamentale per tutte le organizzazioni. I token hardware offrono il meglio della sicurezza e della praticità. Promettono un approccio "zero trust" fornendo una soluzione di autenticazione che verifica l'identità degli utenti e previene gli attacchi informatici. A causa delle crescenti minacce e normative informatiche, le aziende sono alla ricerca di metodi sicuri come miniOrange per accedere senza il fastidio delle intercettazioni che si verificano con molti metodi. È qui che i token hardware soddisfano i requisiti dell'autenticazione moderna.
Comprendere l'autenticazione basata su token
L'autenticazione basata su token è un metodo per verificare l'identità di un utente, ma con un approccio più moderno. L'utente non ha più bisogno di memorizzare credenziali sensibili o dati di sessione lato server. Invece di fornire ogni volta un nome utente e una password, il server fornisce un token sicuro, che a sua volta viene fornito dall'utente.
L'autenticazione basata su token può essere utilizzata per API, applicazioni mobili, reti zero-trust e ambienti cloud-first.
Che cos'è Token?
Un token è una piccola quantità di dati crittografati che stabilisce la tua identità. Il server ti invia il token dopo averti autenticato correttamente. Invii il token per OGNI richiesta effettuata al server, e il server si fida della tua identità e del token stesso. Un token è come un badge digitale, solo sicuro e a breve termine.
Ciclo di vita di un token
Il ciclo di vita del token è il processo di emissione, archiviazione, utilizzo, convalida, scadenza e rinnovo o revoca di un token durante l'autenticazione.
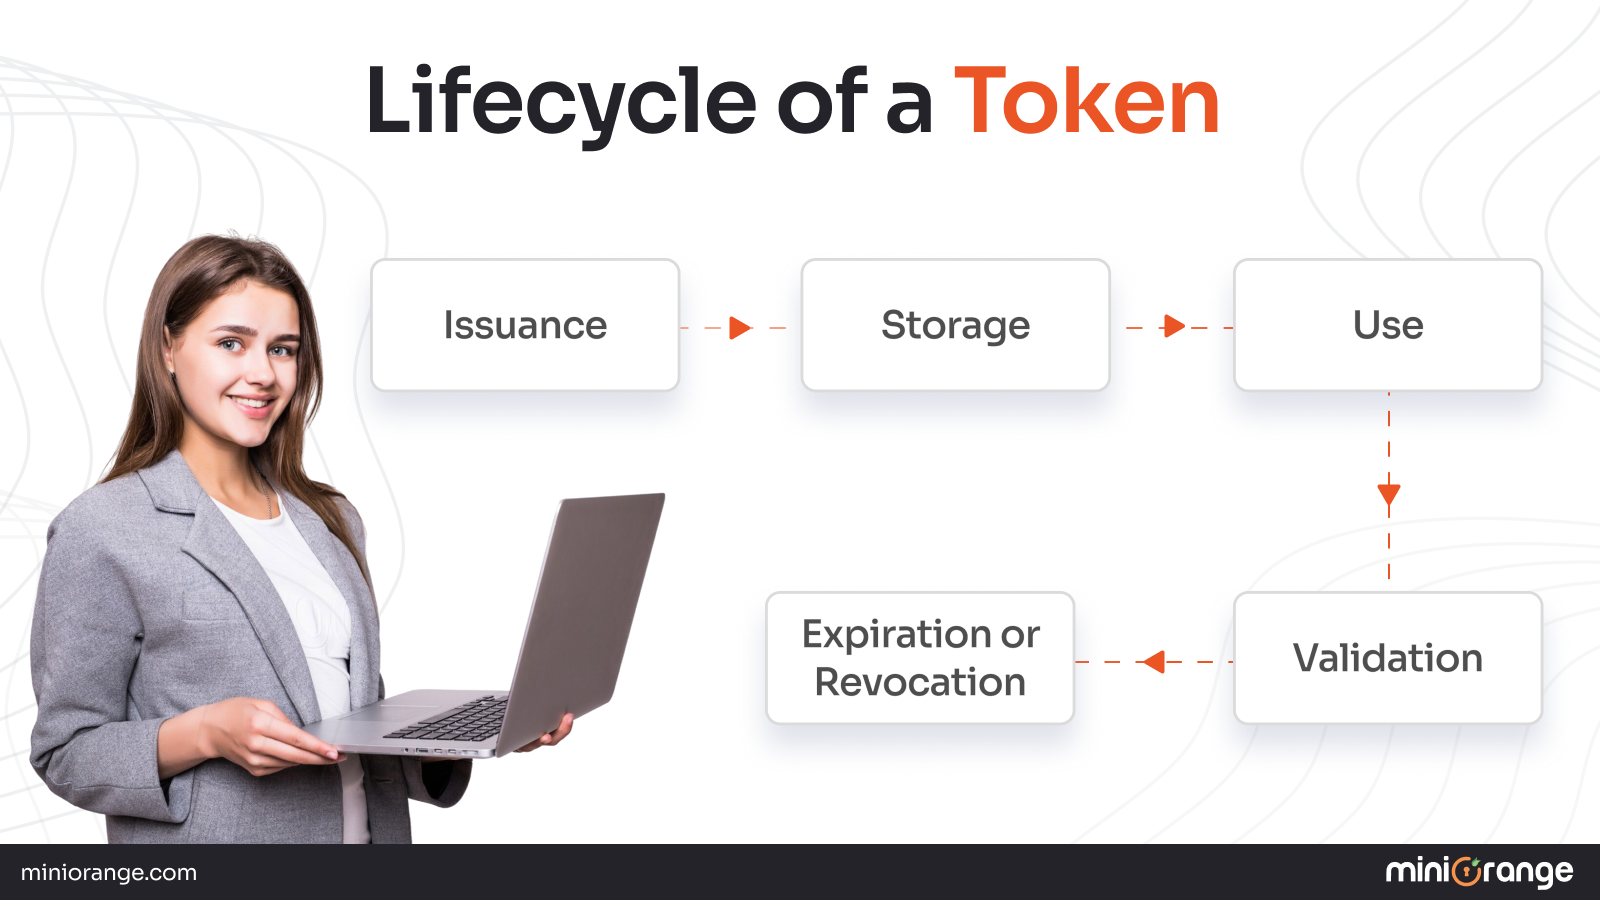
- Emissione: Quando il server emette un token dopo l'autenticazione riuscita
- Memoria su disco: Il client memorizza un token in un luogo sicuro (archiviazione locale, memoria o enclave sicura).
- Utilizzo: Il client invierà il token ogni volta che effettua una richiesta al server.
- convalida: Il server verificherà se è valido e si assicurerà che non sia stato manomesso in alcun modo.
- Scadenza o revoca: I token possono scadere o essere revocati. Alla scadenza, il cliente dovrà richiederne uno nuovo.
In che modo i token differiscono dalle sessioni e dai cookie?
- Sessione: Le sessioni sono dati memorizzati sul server. Questo introduce maggiore complessità e rende il sistema meno scalabile. Cookie: i cookie associano gli ID di sessione agli utenti tramite il browser, collegandoli quindi a un unico dominio.
- gettoni: Per definizione, i token sono senza stato e portabili (funzionano su qualsiasi dominio, non sono vincolati a uno e funzionano su tutti i dispositivi e le API), sono più semplici da usare rispetto ai cookie e rappresentano il metodo preferito per autenticare gli utenti nei sistemi distribuiti.
Token in API, app mobili, ambienti zero-trust
- API: I token garantiscono la sicurezza da macchina a macchina.
- Applicazioni mobili: I token forniscono modelli di autenticazione coerenti, non direttamente collegati ai cookie nel browser dell'utente.
- Reti Zero-Trust: Tutte le richieste devono dimostrare l'autenticazione della vera identità dell'utente, anche le richieste su reti private.
Autenticazione basata su token vs. OAuth vs. JWT
- Autenticazione basata su token: Termine generico per descrivere quando il server sta verificando l'identità dell'utente e sta emettendo token.
- OAuth: Un framework per l'autorizzazione (iniziato nel 2006) che consente a un utente di gestire l'accesso ad applicazioni di terze parti senza condividere le credenziali necessarie.
- JWT (token Web JSON): Un token leggero (ratificato nel 2010) che compatta i token, rendendoli portabili e autonomi; un JWT fa parte del flusso OAuth.
Storia dell'autenticazione basata su token
Non abbiamo sempre utilizzato il nostro modello attuale di autenticazione. In generale, siamo sempre stati vincolati dalla natura statica di nomi utente e password; tuttavia, l'autenticazione si basa su regole e concetti che evolvono nel tempo:
- I limiti delle password: i primi accessi, in cui tutti i dati sono in linea con nome utente e password statici.
- ID di sessione e cookie: Le applicazioni web più vecchie (apparse alla ribalta verso la fine degli anni '1990) prevedevano un accesso sicuro al server con informazioni sulla sessione memorizzate sul lato server.
- Tokenizzazione: Con l'avvento dei sistemi distribuiti, la tokenizzazione è diventata il metodo preferito per implementare l'autenticazione. Abbiamo osservato quanto segue.
- OAuth (2006): Stabilito l'accesso delegato condiviso.
- JWT (2010): Supportato nel rendere i token di accesso portatili e autonomi.
- OpenID Connect (2014): Autenticazione combinata e collegata con autorizzazione OAuth delegata.
- Metodi senza password (ultimi anni): è passato ai token che consentono agli utenti di accedere senza mai usare password!
Vantaggi dell'autenticazione basata su token
L'autenticazione basata su token offre maggiore sicurezza e flessibilità rispetto ai tradizionali metodi di accesso e autenticazione. I principali vantaggi dell'utilizzo di token al posto delle chiavi di sessione sono i seguenti:
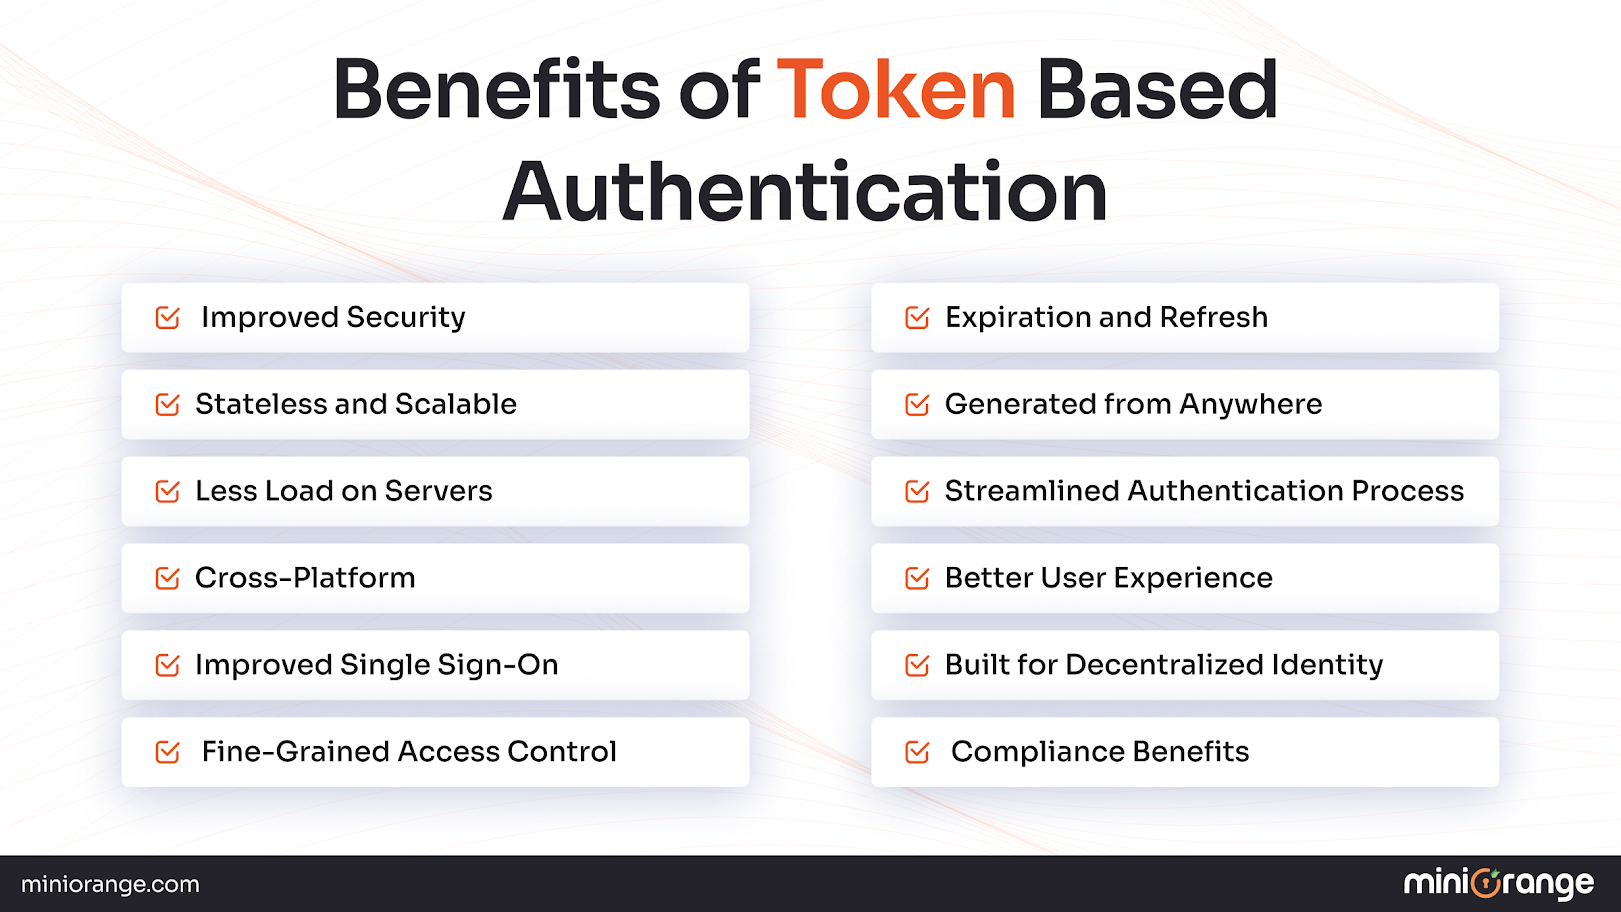
Sicurezza migliorata
I token presentano un rischio inferiore perché non trasmettono credenziali grezze a ogni richiesta. Sono dotati di crittografia, firme e scadenza, il che contribuisce a ridurre il rischio di dirottamento e riproduzione della sessione, poiché i token non vengono memorizzati su un database.
Stateless e scalabile
I token sono pacchetti autonomi. In questo caso, i server che li gestiscono non devono memorizzare la persistenza della sessione o la sessione in corso ogni volta che si trovano nel database. Questo rende l'autenticazione basata su token stateless, consentendone la scalabilità su più server e ambienti cloud senza problemi.
Meno carico sui server
La gestione delle sessioni richiede notevoli risorse del server. I token ID possono aiutare a liberare il server dalla gestione delle sessioni, consentendogli di concentrarsi sull'elaborazione delle richieste.
Cross-Platform
I token sono universali su browser, app mobili, dispositivi IoT e API. Sono trasferibili (a differenza dei cookie) su server e domini diversi.
Single Sign-On migliorato
L'autenticazione basata su token semplifica l'accesso Single Sign-On. Gli utenti possono accedere a un'app una sola volta per accedere a più app o servizi all'interno di quel dominio. Questo semplifica la gestione delle identità aziendali.
Controllo degli accessi a grana fine
I token possono contenere claim e ambiti per definire ulteriormente cosa può fare un utente o un'app, contribuendo a limitare l'accesso a risorse sensibili.
Scadenza e aggiornamento
I token possono scadere rapidamente per motivi di sicurezza o avere una durata maggiore per migliorare l'esperienza utente. I token possono avere token di aggiornamento per consentirne l'utilizzo continuativo senza dover effettuare l'accesso costantemente.
Generato da qualsiasi luogo
I token possono essere emessi da qualsiasi app web, app mobile o provider di identità, consentendo flessibilità di integrazione in ogni sistema e ambiente.
Processo di autenticazione semplificato
I token riducono lo scambio di dati con il server. L'handshake è semplificato e, una volta stabilito il token, le richieste sono più rapide.
Migliore esperienza utente
Gli utenti possono accedere al proprio account una sola volta e utilizzare lo stesso token su tutti i dispositivi e le app. Questo riduce le difficoltà ed elimina la necessità di ripetere la richiesta di password.
Costruito per l'identità decentralizzata
I token possono mantenere le caratteristiche determinanti dell'identità senza un controllo centralizzato sulle credenziali di accesso e sulle sessioni. Sono progettati per un'identità decentralizzata, poiché questo rappresenta il futuro della blockchain e del Web3.
Vantaggi della conformità
Inoltre, normative come il GDPR e l'HIPAA incoraggiano la tokenizzazione: quando un token di consegna viene trasmesso con una richiesta, si riduce il rischio di esposizione di dati sensibili degli utenti.
Come funziona l'autenticazione basata su token?
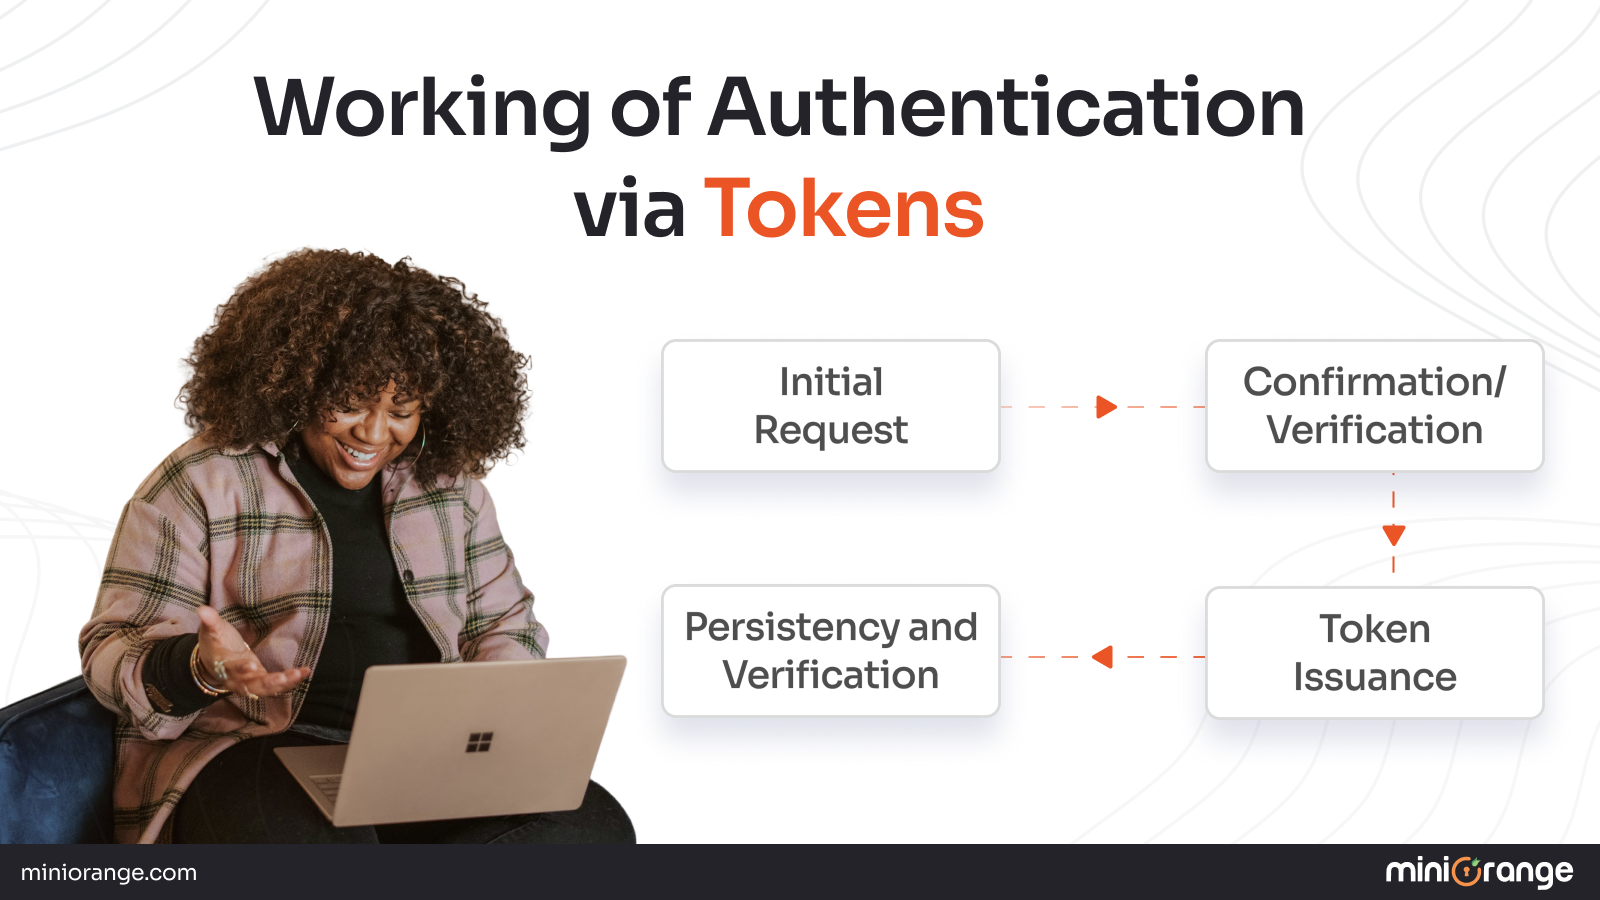
L'autenticazione basata su token è uno scambio semplice ma sicuro. L'obiettivo è verificare l'identità una sola volta e fornire token da utilizzare per altri accessi senza dover inviare ripetutamente le password.
Funzionamento dell'autenticazione tramite token
Fase 1: la richiesta iniziale
L'utente o l'app invia le credenziali di accesso (nome utente/password, identificatore biometrico o un provider di identità esterno) per avviare l'autenticazione.
Fase 2: Conferma/Verifica
Il server o il provider di identità verifica le credenziali. Se le credenziali sono valide, l'identità dell'utente viene confermata, anche con fiducia delegata tramite un provider di identità esterno (ad esempio, Signal OAuth, OIDC).
Fase 3: Emissione del token
Una volta verificata l'identità, il sistema emette un token sicuro sotto forma di JWT. Un token contiene un insieme di dichiarazioni di identità, un periodo di validità e autorizzazioni codificate al suo interno. I token sono firmati o crittografati per limitarne la manomissione.
Fase 4: Persistenza e verifica
Il client memorizza il token in un luogo sicuro (ad esempio, nella memoria del browser, nel portachiavi del dispositivo o nella memoria dell'applicazione). Il server verifica il token ogni volta che il client invia una richiesta, completando la verifica dei permessi o dei diritti.
Dove si inseriscono gli standard comuni
- OAuth (2006): OAuth delega l'accesso. Invece di condividere la tua password con qualcuno, riceverai un "token di accesso" OAuth PROTETTO che gestirà le risorse in modo limitato.
- SAML (Security Assertion Markup Language): SAML è un token basato su XML per implementare il Single Sign-On (SSO). SAML è ampiamente utilizzato dalle aziende.
- OpenID Connect (OIDC, 2014): OIDC si basa su OAuth 2.0 per la standardizzazione; l'autenticazione OIDC aggiunge anche un'autenticazione standardizzata. OIDC è perfetto per i nuovi accessi web e mobile.
- CIBA (autenticazione backchannel avviata dal client): CIBA è un flusso di autenticazione per credenziali ad alta affidabilità, come quelle bancarie. CIBA autentica l'utente fuori banda (ad esempio, notifiche push senza browser).
- JWT (token Web JSON, 2010): JWT è un token di accesso diffuso, compatto, portatile e autonomo. È stato introdotto per consentire il trasferimento dei dati di autenticazione tra API e sistemi distribuiti.
Principali tipi di token di autenticazione per la tua azienda
Esistono diversi tipi di token di autenticazione progettati per diverse esigenze di sicurezza e contesto. Ecco i tipi che dovresti conoscere:
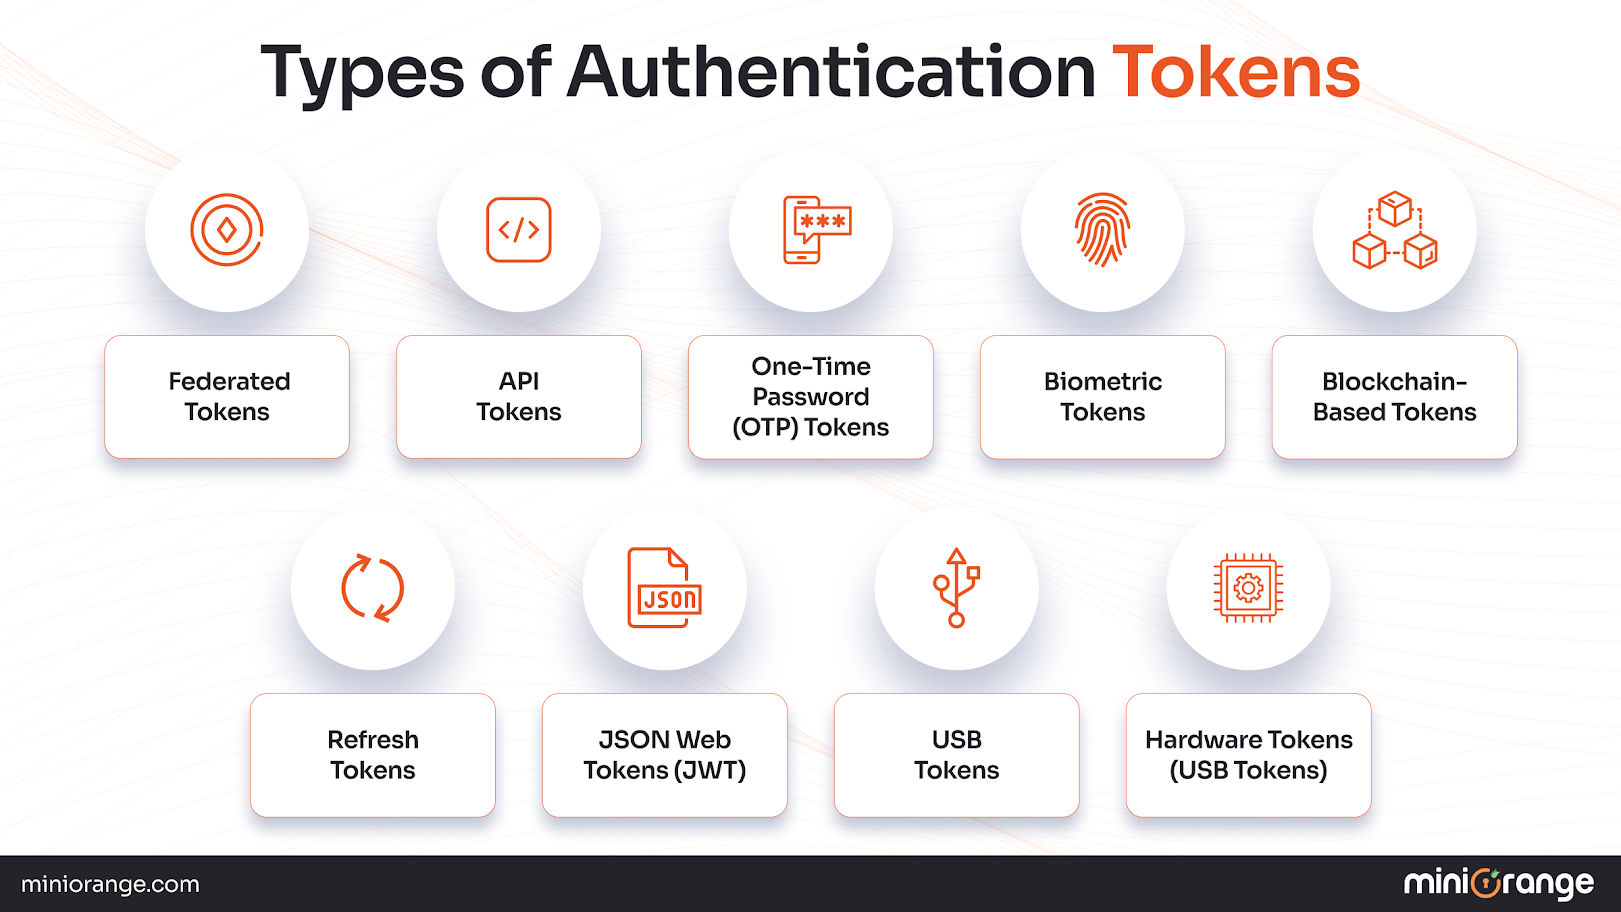
Token USB e altri
- I token connessi entrano in uno strumento per l'autenticazione (il token viene solitamente inserito tramite USB).
- I token disconnessi sono in grado di generare codici senza una connessione fisica allo strumento.
- I token contactless sfruttano la comunicazione in prossimità (NFC) o le funzionalità Bluetooth per comunicare e sono generalmente utilizzati per l'orientamento di prossimità o l'autenticazione mobile.
Token Web JSON (JWT)
I JWT sono token compatti e autonomi, onnipresenti nelle applicazioni web e mobili. Contengono claim in formato JSON, firmati digitalmente per prevenire manomissioni.
Aggiorna token
I token di aggiornamento vengono utilizzati per estendere le sessioni e non richiedono all'utente di effettuare nuovamente l'accesso. I token di aggiornamento consentono di richiedere nuovi token di accesso quando quelli esistenti scadono. Questo metodo garantisce sessioni fluide e di lunga durata.
Token federati
I token federati consentono agli utenti di accedere alle applicazioni per conto di provider di identità esterni, come Google, Microsoft o Facebook. I token federati permettono a un utente di usufruire di un singolo accesso (SSO) tra diversi sistemi o organizzazioni.
Token con password monouso (OTP)
I token OTP (One-Time Password) generano codici con una durata limitata, in genere per un singolo accesso. I token OTP possono essere monouso (come Google Authenticator) o hardware (come i token RSA).
Token API
I token API vengono utilizzati per autenticare app o servizi, non persone. Questo tipo di token protegge la comunicazione tra servizi di sistemi distribuiti e microservizi.
Token hardware (token USB)
I dispositivi fisici come le chiavi FIDO2 , le YubiKey o i dispositivi hardware OTP (serie C100, C200 e C300) offrono una solida sicurezza per l'autenticazione, contribuendo a proteggere dagli attacchi di phishing; è necessario avere il dispositivo a portata di mano perché le informazioni segrete sono memorizzate in modo sicuro al suo interno.
Token biometrici
I token biometrici autenticano gli utenti utilizzando marcatori di identificazione personale come impronte digitali, campioni vocali, riconoscimento facciale o scansioni dell'iride. Questo tipo di token offre sicurezza e praticità perché la credenziale è legata al corpo dell'utente.
Token basati su blockchain
Nelle app decentralizzate, i token blockchain fungono da marcatori di identità. Offrono un modo per dimostrare un'identità che non può essere facilmente modificata, senza bisogno di organizzazioni centrali o provider di identità, e sono progettati per funzionare con i sistemi di identità decentralizzati del Web3.
Token di sessione vs. token di accesso
| Caratteristica | Gettoni di sessione | Token di accesso |
|---|---|---|
| Definizione | I token di sessione vengono generati dai server con identificatori che corrispondono a una sessione utente sul server. | I token di accesso sono token autonomi (come i JWT) che contengono le informazioni sull'identità dell'utente e sui permessi concessi. |
| Archiviazione | Questi vengono memorizzati nella memoria del server o nell'archivio di sessione. Il browser di solito conserva un ID di sessione in un cookie. | Memorizzati sul client (archiviazione locale, memoria o dispositivo mobile). |
| Gestione statale | Con stato – il server deve tracciare e mantenere i dati della sessione. | Apolide – il token stesso contiene tutte le richieste necessarie. |
| Scalabilità | Più difficile da scalare perché ogni server deve accedere all'archiviazione delle sessioni. | Si adatta facilmente a server e servizi diversi poiché non esiste un archivio centrale. |
| Durata della vita | Spesso legato alle sessioni del browser o invalidato manualmente dal server. | Progettato per durare poco; rinnovabile con token di aggiornamento. |
| Usa caso | Ideale per le applicazioni web tradizionali che necessitano di un'autenticazione semplice. | Ideale per API, app mobili, microservizi e reti zero-trust. |
| Utilizzo interdominio | I cookie del browser limitano l'utilizzo a un singolo dominio. | I token viaggiano facilmente tra domini, API e piattaforme multiple. |
| Rischi per la sicurezza | Suscettibile di dirottamento di sessione se i cookie non sono protetti. | Suscettibile al furto di token se conservato in modo improprio; mitigato con crittografia e scadenze brevi. |
Che cos'è l'autenticazione basata su token per le API Web?
L'autenticazione basata su token è il fondamento delle comunicazioni API sicure. Invece di scambiarsi password, i client utilizzano token per fornire identità e attestazioni di autorizzazione. Questo funziona sia per le API REST che per alcuni protocolli più avanzati come GraphQL, WebSocket e gRPC.
Autenticazione tramite token nelle API REST
I token viaggiano con ogni richiesta HTTP in REST. Le API REST tendono a includere il token nell'intestazione di autorizzazione della richiesta, in genere sotto forma di Bearer Token. Affinché un'API possa accedere a un endpoint protetto, deve prima convalidare il token.
API GraphQL e autenticazione token
Le API GraphQL offrono un'estrema flessibilità nelle query, ma tale flessibilità può comportare la perdita di dati potenzialmente sensibili. Inoltre, i token incorporano ruoli utente e ambiti per un controllo degli accessi dettagliato su oggetti/campi/connessioni/azioni GraphQL. I token aiutano anche a imporre limiti tramite profondità di query e limiti di velocità per proteggere il server.
Autenticazione WebSockets
WebSocket è un protocollo stateful con una connessione di lunga durata. Di conseguenza, la convalida avviene all'inizio dell'handshake di creazione della connessione. Il client solitamente invia il token di accesso come parte della richiesta di connessione. Il server convalida il token di accesso prima di finalizzare o stabilire il canale. I token possono essere aggiornati sul server durante la connessione per proteggerlo da attacchi di hijacking.
Gestione dei token delle API gRPC
gRPC utilizza HTTP/2 per la comunicazione e, quando i client si connettono alle API gRPC, vengono trasmessi metadati per lo scambio di token. I token di accesso vengono trasmessi nei metadati per tutte le chiamate successive. Ciò consente l'autenticazione reciproca basata su TLS e token, consentendo alle API gRPC di offrire sicurezza di livello aziendale nei microservizi.
Come funziona l'autenticazione basata su token per le API REST?
L'autenticazione basata su token nelle API REST fornisce a ogni richiesta una prova di identità, evitando di modificare lo stato della sessione sul server. Il processo è semplice:
L'utente o l'app esegue l'invio delle credenziali
Il client (browser, applicazione mobile o servizio) invia le proprie credenziali di identità (nome utente, password o identità del provider di identità esterno) all'endpoint di autenticazione dell'API.
Il server esegue la convalida delle credenziali
L'API REST, o il servizio di identità che utilizza, esegue la convalida delle credenziali. Se valide, il sistema emette un token di accesso, spesso un JWT, che contiene informazioni sull'utente e sui permessi.
Token consegnato al cliente
Il server risponde al client con il token. Il client lo memorizza temporaneamente e in modo sicuro (archiviazione locale per i browser, portachiavi sicuro per le app mobili o memoria per le app backend).
Token inviato con ogni richiesta
Per ogni chiamata API, il client aggiunge il token nell'intestazione Authorization come Bearer. Questo fornisce una prova di identità senza dover inviare nuovamente la password.
Il server esegue la convalida del token
L' API REST autentica il token convalidandone la firma, la data di scadenza e le attestazioni. Se valido, l'accesso viene concesso. Se scaduto o se la firma non è valida, viene rifiutato.
Scadenza e aggiornamento del token
La durata dei token è limitata per ridurre il rischio di uso improprio. Alla scadenza del token di accesso, il client può potenzialmente utilizzare un token di aggiornamento (se fornito) per richiederne uno nuovo senza costringere l'utente ad accedere nuovamente.
In che modo l'autenticazione basata su token migliora l'autenticazione a più fattori (MFA)?
L'autenticazione a più fattori (MFA) protegge l'accesso al sistema richiedendo più di un fattore di autenticazione. L'autenticazione basata su token consente un'autenticazione a più fattori più fluida, diversificata e scalabile.
I token come secondo fattore
I token servono a sostituire il secondo fattore di conoscenza segreta più semplice, ovvero le password. L'MFA è un sistema che fornisce token agli utenti come secondo fattore. Ad esempio, i token OTP possono essere basati su app o hardware. Gli utenti possono utilizzare un token OTP (password monouso) come token di autenticazione dopo aver inserito una password.
Oltre le password
I token allontanano il processo di autenticazione MFA dalle password basate su conoscenze segrete. Se un estraneo ruba una password, non può accedere all'account del bambino a meno che non acquisisca anche il token, bloccando così attacchi di credential stuffing, phishing e altri malintenzionati.
La biometria come fattore token
L'MFA può utilizzare i dati biometrici generati dai sensori integrati di un telefono (ad esempio, impronte digitali o riconoscimento facciale). I dati biometrici possono essere utilizzati per generare o sbloccare un token di autenticazione. La biometria sul telefono aumenta la praticità per l'utente, mantenendo comunque una connessione alla sicurezza crittografica.
Token utilizzati per l'autenticazione push e l'autenticazione out-of-band
I token possono anche creare la connessione di sicurezza per inviare notifiche all'utente o creare un flusso CIBA, in cui un utente attiva una richiesta di accesso e una richiesta di conferma del token sicuro viene inviata a un altro dispositivo in modo protetto (un esempio potrebbe essere una transazione bancaria).
Molti metodi token disponibili per MFA
L'utilizzo di token OTP basati sul tempo è un'ottima opzione per l'MFA, poiché generano codici in un periodo di tempo stabilito.
I token monouso o hardware ( come le YubiKey e le chiavi FIDO2) possono fungere da token di controllo basato sul possesso e sfruttare la difficoltà (fattore umano) di tentare un attacco di phishing.
I JWT e i token di aggiornamento aiutano a semplificare i flussi MFA ripetuti e a limitare le possibilità di interruzioni dell'esperienza utente.
Vantaggi dell'esperienza utente
L'utilizzo dell'MFA basato su token contribuirà a ridurre al minimo l'affaticamento durante l'accesso, autenticandosi una sola volta e affidandosi poi ai token memorizzati nei dispositivi e ad altri fattori secondari per un accesso di accesso fluido e sicuro a tutte le applicazioni.
Autenticazione MFA + token
L'autenticazione a più fattori (MFA) diventa molto più efficace se combinata con token hardware o autenticazione basata su token, offrendo una valida alternativa ai sistemi basati esclusivamente su password. Questa evoluzione favorisce un futuro senza password, in cui la sicurezza viene garantita tramite metodi di facile utilizzo come la biometria e i token crittografici. Collegando l'autenticazione a qualcosa che l'utente possiede (un token o un dispositivo) e a qualcosa che è (un dato biometrico), le aziende possono rafforzare la protezione contro il phishing, migliorando al contempo la praticità d'uso su diversi dispositivi e piattaforme.
Rispetto alle password monouso basate sul tempo (TOTP), che richiedono agli utenti di inserire manualmente codici a scadenza, i metodi di autenticazione a più fattori (MFA) basati su token, come chiavi hardware, notifiche push o token attivati da dati biometrici, semplificano il processo. Eliminano l'errore umano, riducono gli attriti e offrono una maggiore resistenza contro il furto di credenziali e gli attacchi di replay. Poiché i token sono collegati direttamente ai dispositivi o ai dati biometrici anziché a segreti condivisi, l'MFA basata su token non solo garantisce accessi più rapidi e fluidi, ma offre anche un livello di sicurezza molto più elevato, rendendola la soluzione preferibile per il futuro.
L'autenticazione basata su token è sicura?
L'autenticazione basata su token può essere un meccanismo sicuro se adeguatamente implementate. Le vulnerabilità maggiori sono gli attacchi di replay (che prendono il token di qualcun altro e lo riutilizzano), per l'accesso e l'intercettazione del token (che non è protetto da alcun protocollo di crittografia) in transito tramite un canale di comunicazione non protetto come una connessione HTTP, oppure la conservazione dei token come identificatori di credenziale in un archivio lato client non adeguatamente protetto. Poiché i token sono credenziali di supporto, chiunque ne sia in possesso ha accesso alle risorse a cui è associato, quindi i token devono essere adeguatamente protetti.
Per mantenere un livello di sicurezza ragionevole, assicuratevi che tutte le chiamate di servizio vengano effettuate tramite HTTPS, che i token emessi abbiano una durata limitata (ma possano essere aggiornati) e che le chiavi vengano ruotate regolarmente. Sebbene i token siano stateless e abbiano una durata tale da renderli più difficili da dirottare rispetto ai cookie in una sessione, ciò non elimina la necessità di un solido programma di sicurezza. Piuttosto, l'autenticazione basata su token può essere una soluzione più scalabile e sicura se realizzata in modo gestito con una scadenza, crittografia in transito e rotazione delle chiavi, piuttosto che utilizzare l'autenticazione basata su sessione, che richiede comunque una forte attenzione alla sicurezza.
Pro e contro dei token basati su software
Un token basato su software offre eccezionali funzionalità di autenticazione, ma come sempre ci sono aspetti positivi e negativi.
Pro di un token
- Elimina la password: L'utente ha effettuato l'accesso e non ha più bisogno di inserire una password, usufruendo di un'esperienza molto più intuitiva.
- Flessibilità e controllo: I token possono contenere claim, ambiti e ruoli, consentendo un accesso più granulare.
- Sicurezza: I token riducono significativamente il rischio di esposizione delle password degli utenti, possono supportare l'autenticazione crittografata e incoraggiare un modello di fiducia zero.
Contro di un token
- Esposizione della chiave segreta o della chiave di firma: I token rappresentano una firma effettiva per un insieme distinto di dati. Pertanto, se un aggressore possiede la chiave di firma, sarà in grado di fornire un token valido (con le proprie rivendicazioni).
- Sovraccarico dei dati: I token possono essere riempitivi (non riempitivi di token nel caso di un JWT), o addirittura molto riempitivi. Più grande è il token, maggiore è la sua influenza sulle richieste effettuate al server, il che a volte aumenta il sovraccarico di dati.
- Non destinato all'autenticazione di lunga durata: I tempi di scadenza brevi aiutano a proteggere i token, ma sono parzialmente compensati dalla necessità di scoprire il token per revocarlo se necessario, nonché di aggiornare i flussi di lavoro sia sul client che sul server.
- Validazione costante: Chiamando il autenticazione Un metodo di convalida su ogni richiesta può rendere la convalida e la verifica inutilmente costose per il server.
I token basati su software sono sicuri, flessibili e intuitivi, anche se presentano delle insidie se chiavi, dimensioni e ciclo di vita non sono gestiti correttamente.
Come implementare l'autenticazione basata su token per la tua azienda?
L'autenticazione basata su token è pronta per l'azienda quando l'implementazione consiste in un processo strutturato e graduale.
Flusso di autenticazione del token passo dopo passo:
1. Autenticazione utente: il client invia le credenziali (nome utente/password, SSO o basate su dati biometrici) all'endpoint di autenticazione.
2. Verifica del codice: il server o IdP verifica le credenziali inviate e convalida l'identità dell'utente.
3. Emissione del token: il sistema emette un token di accesso (di solito un JSON Web Token, o JWT) e, se necessario, un token di aggiornamento.
4. Archiviazione dei token (Client): i token vengono archiviati dal client in un ambiente sicuro (memoria di sessione del browser, portachiavi sicuro del dispositivo mobile o in memoria sul backend).
5. Trasmissione del token: il client allega un token di accesso nell'intestazione Authorization: Bearer per ogni chiamata API effettuata.
6. Validazione del token (Server): Il server verificherà la firma del token, le attestazioni e la data di scadenza.
7. Flusso di aggiornamento del token: i token devono essere aggiornati con un token di aggiornamento, oppure all'utente deve essere richiesto di autenticarsi nuovamente.
8. Revoca e rotazione: supporta la revoca dei token, la rotazione dei segreti con binding tardivo e la verifica di tutte le richieste di token.
Accedi → Emetti token → Il client salva il token → Il client invia il token alle richieste → Il server convalida → Accesso concesso/negato
Aspetti specifici del framework da considerare
- Spring Boot (Java): Utilizzare filtri/intercettori per convalidare JWT su ogni richiesta all'ingresso della richiesta, integrandosi con la sicurezza Spring.
- Django (Python): Utilizzare il framework Django REST e le relative librerie (disponibili JWT o OAuth2, come djangorestframework-simplejwt).
- Node.js (JavaScript): Utilizzando middleware come express-jwt o passport-jwt, decodifica e convalida i token nei percorsi API.
- ASP.NET (C#): Abilitare il middleware di autenticazione JWT e configurare i parametri di convalida del token nei file Startup.cs o Program.cs.
Utilizzo del provider di identità
Le aziende spesso delegano la responsabilità dell'emissione e della gestione del ciclo di vita dei token a un Identity Provider (IdP):
- miniOrange è un provider di identità che ti aiuta ad avere maggiore controllo sugli utenti che utilizzano token per l'accesso.
- Auth0 e Okta sono entrambi IdP cloud-first e offrono facili integrazioni alle aziende.
- Keycloak è anche considerato un IdP; è una soluzione open source per la gestione delle identità e degli accessi. Può essere implementato on-premise o su un cloud privato.
- Azure AD e AWS Cognito sono servizi di identità cloud-first, ma sono legati ai rispettivi ecosistemi aziendali.
- Un IdP gestisce l'autenticazione dell'utente e approvvigionamento (SSO), federazione (utilizzando SSO basato su federazione), MFA e conformità, mentre le applicazioni semplicemente ricevono e convalidano i token emessi.
Implementa l'autenticazione tramite token utilizzando un flusso definito, utilizza librerie native del tuo framework per la convalida e utilizza un IdP di livello aziendale per scalabilità, sicurezza e conformità.
In che modo miniOrange può aiutare con gli accessi basati su token e il loro futuro?
I token hardware sono parte integrante del processo di autenticazione e sono meno soggetti ad abusi e attacchi informatici. miniOrange ti aiuta a utilizzarli come parte del tuo programma di controllo della sicurezza. Ecco alcune delle possibilità future offerte dai token hardware per scongiurare eventuali apocalissi informatiche causate dall'intelligenza artificiale:
- Zero Trust: I token verificano la richiesta; miniOrange gestisce la fiducia zero su larga scala.
- Identità decentralizzata e WebAuthn: Offre supporto per accessi tramite DID, chiavi hardware e token biometrici.
- Rilevamento IA: L'intelligenza artificiale rileva l'utilizzo insolito dei token e ne blocca la riproduzione o l'uso improprio.
- Futuro senza password: miniOrange consente l'accesso tramite token e dati biometrici per eliminare l'affaticamento da password.
miniOrange consente alle aziende di passare dalle password a ecosistemi sicuri, basati su zero-trust, intelligenza artificiale e token senza password. Scopri oggi stesso i vantaggi del software MFA di miniOrange per la tua azienda. Prova gratuitamente la nostra soluzione MFA all'avanguardia per 30 giorni.
DOMANDE FREQUENTI
I token possono sostituire le password?
Sì, i token possono funzionare come password durante l'autenticazione degli utenti, poiché possono essere credenziali di blocco temporizzato per stabilire l'identità e ridurre il rischio che le credenziali vengano compromesse e successivamente esposte.
Cosa è più sicuro, i cookie o i token?
In generale, l'autenticazione basata su token è un'opzione più sicura rispetto all'autenticazione basata su cookie per le API, poiché i token non sono limitati dal modello del browser. Allo stesso modo, quando si utilizzano intestazioni HTTP, l'autenticazione basata su token è ancora più sicura, mentre i cookie possono essere utilizzati anche con policy same-origin, ma sono fondamentalmente vulnerabili ad attacchi di cross-site scripting e cross-site request forgery.
Cosa rende JWT non sicuro?
Sono molti i fattori che possono potenzialmente rendere i JWT non sicuri, tra cui algoritmi di firma non sicuri, una gestione delle chiavi inadeguata e una convalida non corretta della firma sul token. Ognuno di questi abusi può esporre dati sensibili e consentire a un'applicazione di essere sfruttata.
Quale formato di token è migliore per le API, i token opachi o JWT?
I token opachi sono in genere il formato preferito per i token utilizzati dalle API. I token opachi non divulgano i dati del payload interno per ridurre le dimensioni della superficie di attacco, mentre i JWT divulgano per lo più tutti i dati interni e sono sicuri solo se il token è crittografato o convalidato.
Perché l'autenticazione tramite token è più sicura delle sessioni?
L'autenticazione tramite token può essere più sicura delle sessioni perché l'autenticazione basata su token è senza stato e non si basa sui dati memorizzati dal server; l'autenticazione tramite token elimina la possibilità di dirottamento della sessione e i token possono essere ruotati o revocati nel modo più semplice possibile se compromessi.

Lascia un tuo commento