

Il mondo digitale non è solo in evoluzione, ma è anche sotto costante sorveglianza da parte di utenti malintenzionati e aggressori. Ogni tocco, clic o scorrimento apre le porte non solo all'innovazione, ma anche a intrusi invisibili. Con l'aumento dell'attività online e dei sistemi interconnessi, le tipologie di attacchi alla sicurezza informatica sono aumentate esponenzialmente.
I costi della criminalità informatica sono in aumento. Secondo le previsioni di Statista , l'impatto finanziario globale della criminalità informatica dovrebbe crescere da 9.22 miliardi di dollari nel 2024 a 13.82 miliardi di dollari entro il 2028. Dalle truffe di phishing che prendono di mira gli utenti comuni agli attacchi ransomware contro le aziende globali, le minacce alla sicurezza informatica non sono più ipotetiche; si verificano in tempo reale. La domanda non è se si è a rischio, ma quanto.
Che vi stiate chiedendo "Siamo sotto attacco informatico?" o che stiate semplicemente cercando di comprendere le minacce informatiche più comuni che incombono su aziende e privati, questa guida è un vero e proprio campanello d'allarme. Noi di miniOrange crediamo che rimanere informati sia la prima linea di difesa. Per questo motivo, abbiamo creato un elenco completo delle minacce informatiche, dalle più comuni alle emergenti, per aiutarvi a identificarle, prepararvi e proteggervi.
Quali sono le minacce alla sicurezza informatica?
Le minacce alla sicurezza informatica si riferiscono a qualsiasi tentativo dannoso di accedere, danneggiare o interrompere un sistema, una rete o un dispositivo digitale. Queste minacce possono presentarsi in diverse forme, dal malware al phishing, fino alle minacce persistenti avanzate e agli attacchi man-in-the-middle, ognuno dei quali rappresenta un rischio serio per individui e organizzazioni. Le minacce alla sicurezza informatica più comuni oggi colpiscono dati sensibili, informazioni finanziarie e infrastrutture operative. Che si tratti di un singolo hacker o di un'entità sponsorizzata da uno stato, l'intento rimane lo stesso: sfruttare le vulnerabilità. Comprendere i tipi di attacchi informatici e le loro fonti è fondamentale per costruire una strategia di difesa proattiva.
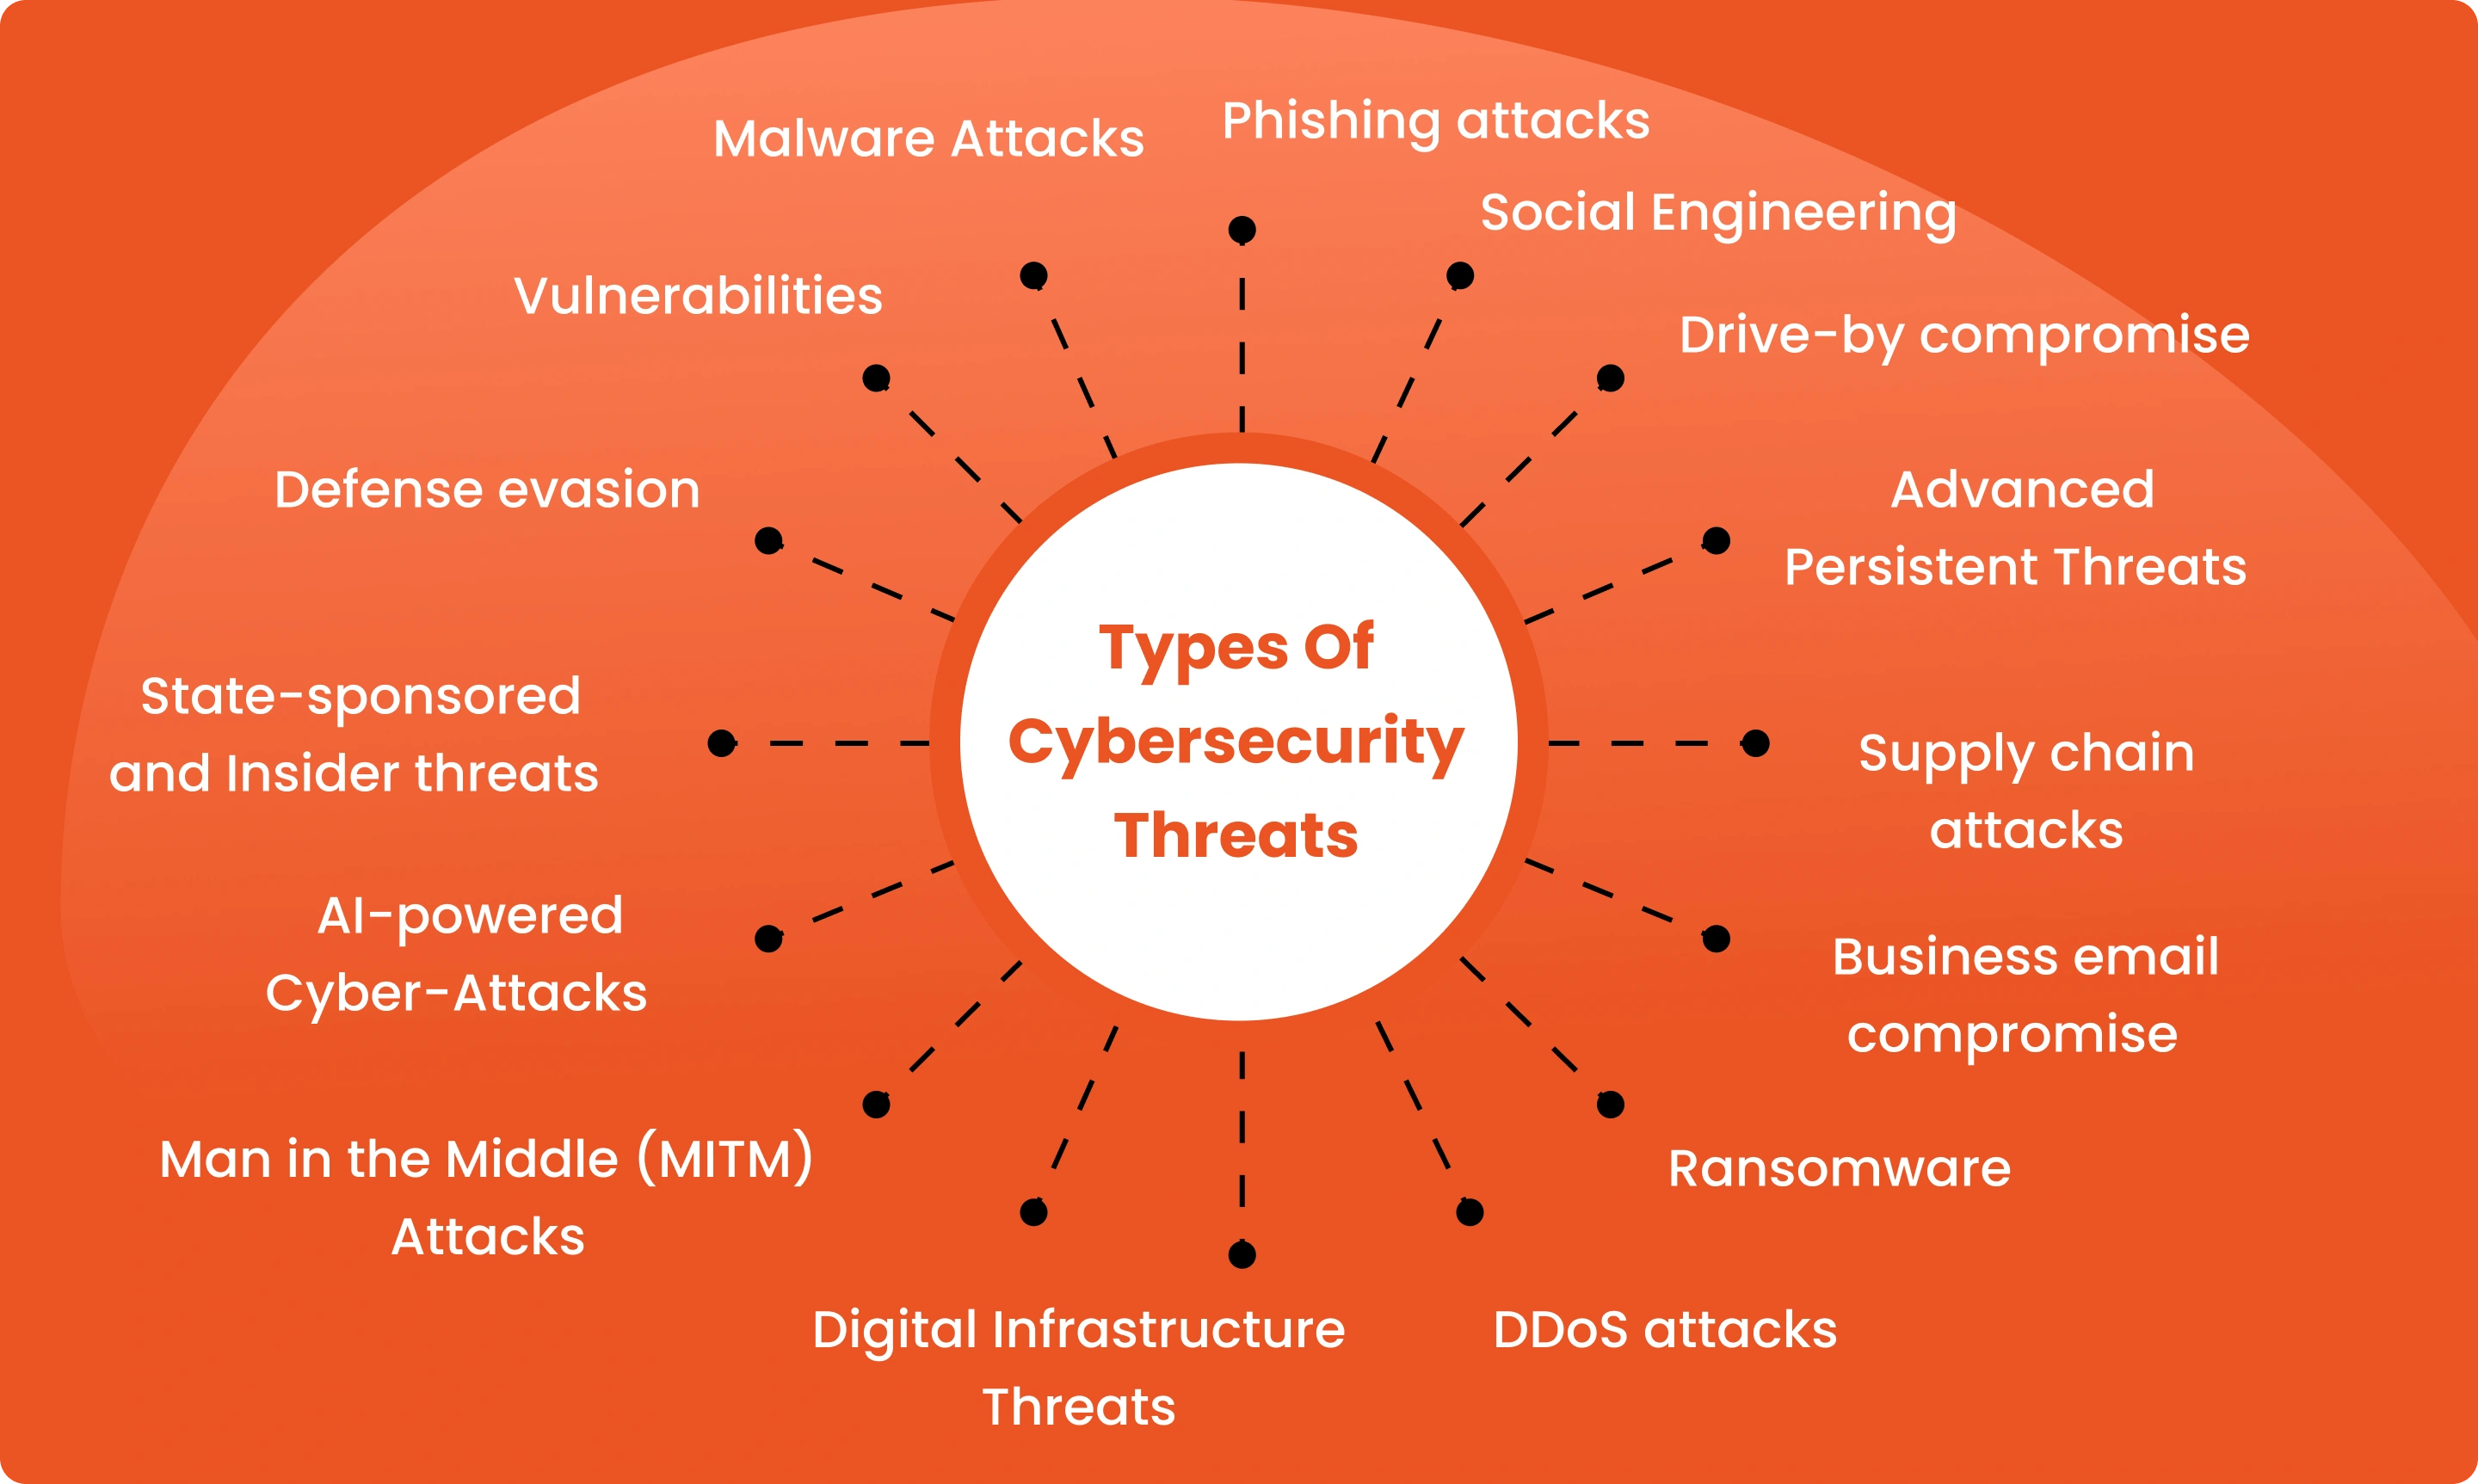
Le 15 principali minacce alla sicurezza informatica
Comprendere le tipologie di attacchi alla sicurezza informatica è fondamentale per costruire una strategia di difesa resiliente. Questi attacchi spesso sfruttano errori umani, vulnerabilità software o lacune infrastrutturali. Di seguito è riportato un elenco accurato delle minacce alla sicurezza informatica tra le più comuni e dannose nel 2025. Che tu sia un privato, una startup o un'azienda globale, sapere cosa stai affrontando è il primo passo per proteggere il tuo ambiente digitale.
1. Attacchi di phishing
Il phishing è un tipo di attacco informatico in cui gli aggressori si spacciano per fonti attendibili, come banche, colleghi o servizi noti, per indurre gli utenti a rivelare informazioni sensibili. Queste truffe solitamente arrivano tramite email, SMS o app di messaggistica e spesso includono link o allegati dannosi. Una volta cliccati, possono portare al furto di credenziali, perdite finanziarie o persino infezioni da malware. Dal 2024, le tattiche di phishing sono diventate più avanzate e convincenti che mai.
I moderni attacchi di phishing sfruttano ormai la familiarità come arma. I criminali informatici utilizzano sempre più spesso piattaforme di hosting di file diffuse come SharePoint, OneDrive e Dropbox per mascherare le proprie intenzioni malevole. Secondo un rapporto di Microsoft, si è registrato un aumento significativo di queste campagne finalizzate al furto di identità, spesso basate su email iperrealistiche generate dall'intelligenza artificiale, in grado di eludere facilmente i sospetti umani.
Come difendersi:
- Fai una pausa prima di cliccare: Verifica sempre l'indirizzo email del mittente e passa il mouse sui link per verificarne la destinazione. Se qualcosa non ti convince, non interagire.
- Abilita l'autenticazione a più fattori (MFA): Anche se le credenziali vengono rubate, l'MFA può bloccare l'accesso non autorizzato.
- Utilizza filtri e-mail sensibili alle minacce: Investi in strumenti di sicurezza che eseguano la scansione in tempo reale alla ricerca di schemi, allegati e URL sospetti.
- Allenati regolarmente, non solo una volta: I test di phishing simulati e le sessioni periodiche di sensibilizzazione mantengono i team vigili e reattivi.
2. Vulnerabilità
Nella sicurezza informatica, le vulnerabilità sono le crepe invisibili che gli aggressori monitorano costantemente, che si tratti di software obsoleti, configurazioni errate del cloud o dispositivi mal gestiti. Queste debolezze, se non corrette, possono aprire le porte a violazioni su larga scala e interruzioni operative.
Gli autori delle minacce stanno sfruttando in modo aggressivo i sistemi non aggiornati, gli ambienti cloud mal configurati e le vulnerabilità note delle tecnologie più diffuse. Ad esempio, un recente rapporto di Check Point evidenzia l'allarmante aumento delle minacce basate sul cloud, esortando le aziende a dare priorità alle strategie di sicurezza basate sull'intelligenza artificiale e incentrate sulla prevenzione.
Violazioni reali nel 2024:
- Una massiccia violazione dei dati presso Toyota è stato ricondotto a una semplice configurazione errata del cloud, che ha esposto informazioni sensibili e rafforzato l'importanza di un'infrastruttura sicura.
- Un altro incidente importante ha colpito milioni di utenti quando AT&T ha subito una violazione dei dati che coinvolgono registrazioni telefoniche compromesse, ancora una volta collegate allo sfruttamento delle vulnerabilità.
Da gennaio 2024, sono stati registrati oltre 84,000 avvisi relativi a vulnerabilità nei dispositivi edge, rendendoli uno dei componenti più presi di mira dagli aggressori, in particolare all'interno dei Managed Service Provider (MSP). Ciò sottolinea l'urgente necessità di una maggiore visibilità e controllo sull'ambiente digitale di un'organizzazione.
Come difendersi:
- Dare priorità alla gestione delle patch: Gli aggiornamenti regolari sono essenziali: i sistemi privi di patch sono spesso i bersagli più facili.
- Sfrutta SIEM e Threat Intelligence: Implementare una soluzione SIEM che monitori e avvisi costantemente attività anomale. Integrare feed sulle minacce per rimanere al passo con gli exploit noti.
- Adotta la gestione della superficie di attacco: Identifica e riduci proattivamente la tua esposizione:
- Mappatura e monitoraggio dell'intera impronta digitale
- Correggere i difetti noti e rimuovere i servizi ridondanti
- Applicazione di rigorosi controlli di accesso e configurazioni sicure
3. Attacchi alla catena di fornitura
Gli attacchi alla supply chain sfruttano le connessioni affidabili tra le organizzazioni e i loro fornitori, fornitori di software o servizi di terze parti, trasformando tali relazioni in backdoor per violare intere reti. Invece di attaccare un'azienda direttamente, i criminali informatici compromettono un anello debole della catena per raggiungere il loro obiettivo finale.
E l'impatto? Sbalorditivo.
Secondo il rapporto annuale sulle violazioni dei dati del 2023 dell'Identity Theft Resource Center , gli attacchi alla catena di approvvigionamento sono aumentati del 2,600% dal 2018. Solo nel 2023, oltre 54 milioni di persone sono state colpite, con un incremento del 15% rispetto all'anno precedente.
Le conseguenze finanziarie sono altrettanto gravi. Settori come quello aerospaziale, sanitario, della difesa e dell'energia hanno registrato perdite medie annue pari a 82 milioni di dollari per azienda, secondo l' indagine Interos Supply Chain Survey . Questi attacchi non solo interrompono le attività operative, ma minano anche la fiducia tra partner e clienti.
Cosa rende pericolosi gli attacchi alla supply chain?
- Hanno come obiettivo la fiducia implicita tra sistemi e fornitori.
- Spesso non vengono individuati finché non vengono provocati danni estesi.
- Un singolo compromesso può avere ripercussioni su più organizzazioni.
4. Compromissione della posta elettronica aziendale
Il Business Email Compromise (BEC) è un attacco informatico mirato che manipola i canali di comunicazione affidabili, il più delle volte le email, per indurre i dipendenti a trasferire fondi, rivelare informazioni sensibili o concedere accessi non autorizzati. Ciò che rende il BEC particolarmente pericoloso è la sua furtività: non si basa sulla forza bruta, ma sull'ingegneria sociale, sullo sfruttamento della fiducia e sull'errore umano.
L'FBI identifica le frodi BEC (Business Email Compromise) come uno dei crimini online più dannosi dal punto di vista finanziario , con aziende di tutto il mondo che subiscono perdite per miliardi di dollari ogni anno.
Come vengono compromesse le email aziendali:
- Phishing: Le e-mail fraudolente imitano fonti attendibili (banche, fornitori o dirigenti) per indurre i dipendenti a condividere credenziali di accesso o informazioni finanziarie.
- Programmi dannosi: I virus o i trojan infettano il sistema di un utente, consentendo agli aggressori di dirottare gli account di posta elettronica e di monitorare o manipolare le comunicazioni.
- Ingegneria sociale: Gli aggressori si spacciano per dirigenti o amministratori IT per fare pressione sui dipendenti affinché compiano azioni rischiose, come trasferimenti urgenti di fondi.
- Password deboli: Le password riutilizzate o facili da indovinare rendono gli account di posta elettronica vulnerabili agli attacchi brute-force.
Come difendersi dal BEC:
- Educare i dipendenti: Formare regolarmente i team per identificare i tentativi di phishing e verificare le richieste insolite, in particolare quelle che coinvolgono denaro o dati sensibili.
- Rafforzare l'igiene delle password: Applica password complesse e univoche abbinate all'autenticazione a due fattori (2FA) per tutti gli account aziendali.
- Aggiorna e monitora i sistemi: Mantenere aggiornati gli strumenti di sicurezza informatica e le patch software per bloccare malware ed exploit noti.
- Implementare misure di sicurezza della posta elettronica: Utilizza filtri antispam avanzati, autenticazione del dominio (DMARC, DKIM, SPF) e rilevamento delle minacce basato sull'intelligenza artificiale.
5. Minacce sponsorizzate dallo Stato e dall'interno
Nel panorama digitale odierno, due delle minacce più complesse che le organizzazioni devono affrontare sono gli attacchi informatici sponsorizzati da stati e le minacce interne. Mentre i primi colpiscono governi stranieri con intenti strategici, i secondi provengono dall'interno, spesso sfruttando accessi affidabili per infliggere danni.
Le attività informatiche degli Stati nazionali sono operazioni sofisticate guidate da obiettivi politici, economici o militari, che spesso implicano spionaggio e sabotaggio. Supportati da risorse ingenti, questi attacchi sono precisi, persistenti e difficili da rilevare.
Le minacce interne provengono da dipendenti, appaltatori o partner che abusano del loro accesso, in modo dannoso o involontario, il che rende estremamente difficile identificarle e controllarle.
Per esempio:
- I gruppi sponsorizzati dal governo russo che prendono di mira le infrastrutture critiche negli Stati Uniti e in Ucraina hanno utilizzato malware e attacchi DDoS per interrompere i servizi essenziali e raccogliere informazioni, come evidenziato da FSI di Stanford.
- Unità informatiche cinesi impegnate in un'attività di spionaggio prolungata hanno esfiltrato migliaia di miliardi di dollari di proprietà intellettuale da importanti multinazionali, come riportato dalla CBS News, concentrandosi su guadagni strategici a lungo termine.
Come difendersi:
- Analisi del comportamento degli utenti e delle entità (UEBA): Identificare anomalie nel comportamento dell'utente che potrebbero segnalare attività dannose.
- Controllo degli accessi e privilegi minimi: Limitare l'accesso degli utenti solo a ciò che è essenziale per il loro ruolo.
- Audit continui e formazione sulla sicurezza: Audit interni regolari e formazione mirata aiutano i dipendenti a riconoscere i rischi e ad agire in modo responsabile.
Strategie di mitigazione:
- Contro le minacce degli Stati nazionali: rafforza la tua posizione di minaccia geopolitica, integra feed di intelligence sulle minacce e stabilisci collaborazioni transfrontaliere in materia di sicurezza informatica.
- Contro le minacce interne: implementare strumenti di prevenzione della perdita di dati (DLP), applicare rigide policy di accesso e assicurarsi che la strategia di risposta agli incidenti includa scenari interni.
6. ransomware
Il ransomware rimane una delle minacce informatiche più destabilizzanti al giorno d'oggi: paralizza ospedali, blocca attività commerciali e viola i sistemi governativi. Crittografando file critici e richiedendo un pagamento per il loro rilascio, gli aggressori tengono in ostaggio i dati, causando spesso ingenti danni finanziari e di reputazione.
In evidenza nel 2024:
L' attacco ransomware Change Healthcare ha rappresentato la più grande violazione di dati medici nella storia degli Stati Uniti , compromettendo le informazioni sensibili di 190 milioni di individui.
Nel frattempo, le autorità hanno reagito: nel 2024 l'FBI ha sequestrato server e rilasciato oltre 7,000 chiavi di decrittazione del famigerato gruppo ransomware Lockbit , interrompendo una delle operazioni di Ransomware-as-a-Service (RaaS) più attive al mondo.
Ad aggravare il panorama delle minacce si aggiunge l'aumento dell'estorsione di dati senza crittografia. Gruppi come RansomHub ora rubano dati riservati e minacciano di divulgarli, aggirando completamente i tradizionali strumenti di rilevamento dei ransomware.
L'impatto finanziario? Le richieste di riscatto sono alle stelle. Secondo Sophos, la tariffa media del riscatto è aumentata del 500% lo scorso anno, a dimostrazione della crescente pressione finanziaria che il ransomware esercita sulle aziende.
Come difendersi dal ransomware:
- Sicurezza perimetrale ed endpoint: Blocca il ransomware alla radice e a livello di dispositivo.
- Protezione di rete e dati: Monitorare il traffico per rilevare anomalie e crittografare i dati sensibili.
- Rafforzamento del sistema e patch regolari: Eliminare le vulnerabilità prima che gli aggressori le trovino.
- Autenticazione a più fattori (MFA): Aggiungere attrito per impedire l'accesso non autorizzato.
- Servizi di sicurezza gestiti: Esternalizzare il monitoraggio per individuare e rispondere alle minacce più rapidamente.
7. Evasione della difesa
L'evasione difensiva si riferisce alle tattiche stealth che i criminali informatici utilizzano per eludere il rilevamento e rimanere inosservati. Invece di ricorrere alla forza bruta per accedere al sistema, gli aggressori mascherano la loro presenza, spesso utilizzando metodi sofisticati per mimetizzarsi nelle attività legittime del sistema, riuscendo così a rimanere inosservati per giorni, settimane o persino mesi.
Queste tecniche includono: l'offuscamento di codice dannoso per impedirne il rilevamento da parte degli antivirus; la disattivazione o l'aggiramento di controlli di sicurezza, come EDR o firewall; il mascheramento da processi legittimi per evitare l'attivazione di avvisi.
Questa persistenza nascosta spesso porta all'esfiltrazione di dati, al furto di credenziali o all'implementazione di ransomware, il tutto all'insaputa dei team di sicurezza.
Come difendersi dall'evasione della difesa:
- Rilevamento basato sul comportamento: Non limitarti alle firme: utilizza strumenti che monitorano modelli anomali, non solo malware noti.
- Rilevamento e risposta degli endpoint (EDR): Implementare soluzioni che forniscano visibilità in tempo reale e risposte automatizzate.
- Whitelist delle applicazioni: Consentire l'esecuzione solo dei programmi approvati, riducendo così la possibilità che codice dannoso venga eseguito senza essere rilevato.
- Regolari controlli di sicurezza: Esaminare i registri di sistema e le configurazioni per scoprire segnali di attività nascoste.
8. Attacchi malware
Il malware, abbreviazione di "malicious software", è un'ampia categoria di minacce informatiche progettate per infiltrarsi, danneggiare o interrompere i sistemi senza il consenso dell'utente. Dai virus e worm ai trojan, spyware e rootkit, il malware può violare silenziosamente le difese, rubare dati sensibili, dirottare operazioni o mandare in crash intere reti. Può diffondersi ampiamente e fungere da precursore di attacchi più ampi, tra cui furto di credenziali, sorveglianza o movimenti laterali all'interno delle reti. Il malware rimane uno degli strumenti più versatili e persistenti nell'arsenale di un hacker.
Oggi i malware stanno diventando sempre più sofisticati, grazie all'intelligenza artificiale che ne potenzia la capacità di eludere il rilevamento e di adattarsi alle misure di sicurezza. Infatti, il 60% dei professionisti IT a livello globale considera i malware potenziati dall'IA la principale preoccupazione in materia di sicurezza informatica.
Come difendersi dagli attacchi malware:
- Rilevamento delle minacce in tempo reale: Utilizzare strumenti antivirus ed EDR che eseguano la scansione sia per rilevare firme note sia per rilevare comportamenti sospetti.
- Aggiornamenti software regolari e gestione delle patch: Chiudere le vulnerabilità comunemente sfruttate dal malware.
- Gateway Web ed e-mail sicuri: Filtra i contenuti dannosi prima che raggiungano gli endpoint.
- Segmentazione della rete: Isolare i sistemi sensibili per limitare la diffusione del malware.
- La formazione dei dipendenti: Insegna agli utenti come identificare file, link o download sospetti.
9. Compromesso drive-by
Gli attacchi drive-by compromise si verificano quando gli utenti visitano involontariamente siti web compromessi che scaricano e installano automaticamente malware a loro insaputa. Questi attacchi sfruttano le vulnerabilità del browser e non richiedono alcuna interazione da parte dell'utente, se non la visita del sito dannoso. Mantenere il software aggiornato e utilizzare strumenti di sicurezza affidabili può mitigare tali rischi.
10. Attacchi DDoS
Gli attacchi Distributed Denial-of-Service (DDoS) mirano a sovraccaricare i server o le reti di un bersaglio con un traffico eccessivo, rendendo i servizi indisponibili agli utenti legittimi. Sfruttando botnet, reti di dispositivi compromessi, gli aggressori possono interrompere le operazioni, causando danni reputazionali e finanziari. L'implementazione di filtri del traffico e ridondanza può contribuire a difendersi dagli attacchi DDoS.
11. Ingegneria sociale
Gli attacchi di ingegneria sociale manipolano il comportamento umano anziché sfruttare falle tecniche. I criminali informatici sfruttano l'inganno, l'urgenza e la fiducia per indurre gli utenti a rivelare informazioni riservate, cliccare su link dannosi o concedere accessi non autorizzati, il tutto senza violare un singolo firewall.
Ciò che rende l'ingegneria sociale così pericolosa è la sua semplicità e il suo tasso di successo. È più facile ingannare una persona che penetrare in una rete protetta. Secondo il Data Breach Investigations Report 2024 di Verizon , il 68% di tutte le violazioni dei dati coinvolge una qualche forma di interazione umana non intenzionale, a dimostrazione di quanto sia diventato cruciale questo vettore di minaccia.
Tecniche comuni di ingegneria sociale:
- Phishing: Email, SMS o messaggi diretti fraudolenti che si spacciano per fonti attendibili per rubare credenziali di accesso o dati finanziari.
- spoofing: Gli aggressori imitano indirizzi email o siti web ufficiali modificandoli leggermente per ingannare gli utenti.
- Caccia alla balena: Attacchi di phishing mirati, rivolti a dirigenti o personale di alto livello, spesso alla ricerca di bonifici bancari o informazioni riservate.
- Esca: Le offerte false o i regali omaggio inducono gli utenti a scaricare malware o a inserire informazioni personali.
Come difendersi dall'ingegneria sociale:
- Formazione sulla consapevolezza dei dipendenti: Fate sì che gli utenti costituiscano la prima linea di difesa attraverso una formazione regolare e simulazioni di scenari di attacco.
- Filtraggio e-mail e web: Blocca i domini sospetti e filtra i contenuti dannosi prima che raggiungano l'utente.
- Protocolli di verifica: Incoraggiare la verifica delle richieste inaspettate, in particolare quelle che riguardano trasferimenti di dati o denaro.
- Manuali di risposta agli incidenti: Implementare procedure per rilevare e rispondere rapidamente ai tentativi di ingegneria sociale.
12. Attacchi Man-in-the-Middle (MITM): l'intercettore silenzioso
Gli attacchi Man-in-the-Middle (MITM) si verificano quando un criminale informatico intercetta segretamente la comunicazione tra due parti, senza che nessuna delle due si accorga che la conversazione è stata compromessa. Ciò consente all'aggressore di intercettare, rubare informazioni sensibili o persino alterare il contenuto della comunicazione in tempo reale.
Gli attacchi MITM sono particolarmente comuni sulle reti Wi-Fi pubbliche non protette, dove dati come credenziali di accesso, dati finanziari o file riservati possono essere rubati durante il transito.
Come difendersi dagli attacchi MITM:
- Usa la crittografia: Utilizzare sempre siti Web abilitati HTTPS e incorporare protocolli di crittografia avanzati per proteggere le comunicazioni.
- Utilizzo della VPN: Crittografare il traffico Internet utilizzando una rete privata virtuale (VPN), in particolare su reti pubbliche o non affidabili.
- Pinning del certificato e TLS: Garantire la corretta convalida dei certificati e applicare la sicurezza del livello di trasporto per app e servizi Web.
- Evita le reti Wi-Fi pubbliche per le transazioni sensibili: Insegnare ai dipendenti a evitare di accedere alle piattaforme aziendali tramite reti aperte.
13. Minacce persistenti avanzate (APT): il lungo gioco dello spionaggio informatico
Le minacce persistenti avanzate (APT) sono attacchi informatici furtivi e sofisticati in cui gli intrusi si infiltrano in una rete e rimangono inosservati per lunghi periodi. A differenza dei reati informatici di tipo "smash-and-grab", le APT sono pazienti e persistenti, progettate per la sorveglianza a lungo termine, il furto di dati o il sabotaggio.
Questi attacchi sono spesso sponsorizzati da stati e in genere prendono di mira entità di alto valore come agenzie governative, appaltatori della difesa e grandi aziende. Gli APT si muovono lateralmente attraverso le reti, aumentano i privilegi e sottraggono dati sensibili, spesso senza attivare i tradizionali avvisi di sicurezza.
Come difendersi dagli attacchi APT:
- Monitoraggio continuo della rete: Rileva anomalie sottili e comportamenti che permangono a lungo.
- Integrazione dell'intelligence sulle minacce: Integrare feed sulle minacce avanzati e analisi comportamentali per segnalare precocemente gli indicatori.
- Architettura Zero Trust: Convalida ogni utente e dispositivo, indipendentemente dalla posizione o dal ruolo.
- Prontezza alla risposta agli incidenti: Assicurarsi che i team siano preparati con manuali e simulazioni per rispondere alle minacce nascoste.
14. Minacce alle infrastrutture digitali
Con la crescente dipendenza dalla tecnologia, aumenta anche la superficie di attacco delle infrastrutture digitali. Reti elettriche, sistemi di trasporto, reti di comunicazione ed ecosistemi cloud sono ora profondamente interconnessi e sempre più minacciati.
Gli attacchi informatici alle infrastrutture digitali possono causare massicce interruzioni dei servizi, violazioni dei dati e persino rischi per la sicurezza nazionale, rendendoli tra le minacce informatiche più pericolose in assoluto.
Uno dei principali fattori che contribuiscono a questo rischio in espansione è l'Internet delle cose (IoT). Questi dispositivi intelligenti e connessi, dai sensori industriali ai contatori intelligenti, vengono spesso commercializzati con protocolli di sicurezza deboli o firmware non sicuri, creando facili punti di accesso per gli aggressori. Secondo Statista, il numero di dispositivi connessi all'IoT supererà i 32.1 miliardi di dollari entro il 2030 , quasi raddoppiando rispetto ai livelli del 2023, aumentando esponenzialmente il panorama dei rischi.
Scenari di minaccia nel mondo reale:
- Botnet basate sull'IoT vengono utilizzati in attacchi DDoS su larga scala che prendono di mira servizi essenziali.
- Errori di configurazione del cloud esporre dati aziendali o governativi sensibili.
- Compromessi della catena di fornitura a cascata nei settori dei trasporti, della sanità e dell'energia.
Come difendere l'infrastruttura digitale:
- Ambienti IoT sicuri: Integrare gli aggiornamenti del firmware, sostituire le credenziali predefinite e segmentare le reti per isolare i dispositivi vulnerabili.
- Gestione della postura di sicurezza del cloud: Monitorare costantemente le configurazioni, applicare controlli di accesso e formare i team sulle best practice.
- Gestione del rischio della catena di fornitura: Controllare attentamente tutti i fornitori terzi, applicare rigorose norme di sicurezza informatica e integrare la sicurezza negli accordi contrattuali.
- Collaborazione intersettoriale: Incoraggiare la condivisione di informazioni in tempo reale tra i settori pubblico e privato per affrontare le vulnerabilità delle infrastrutture.
15. Attacchi informatici basati sull'intelligenza artificiale
L'intelligenza artificiale è diventata un'arma a doppio taglio nella sicurezza informatica. Se da un lato rafforza le difese, dall'altro fornisce agli aggressori attacchi più rapidi, intelligenti e mirati. Le minacce basate sull'intelligenza artificiale utilizzano il machine learning per sfruttare le vulnerabilità e automatizzare attacchi di phishing, ransomware e deepfake su larga scala.
Secondo un sondaggio del 2023 , l'85% dei professionisti della sicurezza informatica ritiene che l'intelligenza artificiale sia un fattore chiave alla base dell'aumento degli attacchi. Poiché le truffe di phishing diventano sempre più personalizzate e credibili, il 95% delle aziende concorda sul fatto che siano più difficili da individuare che mai.
Ma l'intelligenza artificiale non è solo una minaccia, è anche parte della soluzione. Strumenti come i sistemi di rilevamento delle minacce basati sull'IA di IBM aiutano le organizzazioni a rimanere all'avanguardia con una protezione più intelligente, rapida e proattiva.
Come difendersi dalle minacce basate sull'intelligenza artificiale:
- Integrare l'intelligenza artificiale nei sistemi di sicurezza: Utilizza strumenti basati sull'intelligenza artificiale per il rilevamento delle anomalie, l'analisi comportamentale e la risposta automatizzata alle minacce.
- Migliora il rilevamento del phishing: Addestrare sistemi e utenti a individuare contenuti di phishing e tentativi di impersonificazione generati dall'intelligenza artificiale.
- Red Teaming con l'intelligenza artificiale: Simula attacchi utilizzando l'intelligenza artificiale generativa per scoprire i punti deboli del sistema prima che lo facciano gli aggressori.
- Consapevolezza continua dei dipendenti: Assicurarsi che i team siano informati sulla natura in continua evoluzione delle minacce dell'intelligenza artificiale e sappiano come reagire in tempo reale.
Come miniOrange aiuta a proteggersi dalle minacce alla sicurezza informatica
L'autenticazione è uno degli aspetti più critici di qualsiasi strategia di sicurezza informatica. Se implementata correttamente, funge da gatekeeper, impedendo l'accesso non autorizzato, bloccando gli attacchi basati sulle credenziali e riducendo l'impatto delle violazioni. Nel panorama odierno, in cui phishing, ransomware, minacce interne e attacchi alla supply chain stanno diventando sempre più sofisticati, l'autenticazione forte non è facoltativa, ma fondamentale.
Soluzione miniOrange MFA
L'autenticazione a più fattori (MFA) aggiunge un ulteriore livello di sicurezza oltre alle password, richiedendo agli utenti di verificare la propria identità utilizzando due o più credenziali indipendenti. Il prodotto MFA di miniOrange offre flessibilità con dati biometrici, OTP, autenticatori mobili e notifiche push, garantendo un accesso sicuro senza compromettere la comodità dell'utente. Questo contribuisce a mitigare minacce come phishing, credential stuffing e attacchi man-in-the-middle, rendendo inutili le password rubate.
Strumento miniOrange 2FA
L'autenticazione a due fattori (2FA) è una versione semplificata ma potente dell'autenticazione a più fattori (MFA) che offre un significativo aumento della sicurezza. Con miniOrange 2FA , le organizzazioni possono implementare rapidamente la 2FA su applicazioni cloud e on-premise. È leggera, facile da implementare ed essenziale per difendersi da tentativi di forza bruta e di accesso non autorizzato, soprattutto in ambienti con lavoratori da remoto e fornitori terzi.
Soluzione miniOrange SSO
Il Single Sign-On (SSO) semplifica l'accesso degli utenti consentendo loro di effettuare il login una sola volta e accedere a più applicazioni senza dover reinserire le credenziali. Oltre a semplificare l'esperienza utente, riduce l'affaticamento da password e centralizza l'applicazione delle misure di sicurezza. La soluzione SSO di miniOrange si integra perfettamente con i provider di identità e le applicazioni aziendali, minimizzando la superficie di attacco e garantendo policy di autenticazione coerenti a tutti i livelli.
Strumento PAM miniOrange
La gestione degli accessi privilegiati (PAM) è fondamentale per proteggere l'accesso a sistemi critici e dati sensibili. Il prodotto miniOrange PAM garantisce che gli account privilegiati siano rigorosamente controllati, monitorati e sottoposti ad audit. Include funzionalità come la gestione sicura delle password, il monitoraggio delle sessioni e il controllo granulare degli accessi, aiutando le aziende a rilevare e bloccare le minacce interne e l'abuso di privilegi elevati prima che si verifichino danni.
Conclusione
In un'epoca in cui le minacce informatiche non sono solo probabili ma inevitabili, rimanere un passo avanti è fondamentale. Dagli attacchi di phishing alle violazioni basate sull'intelligenza artificiale, il panorama della sicurezza informatica si evolve più rapidamente che mai. Per questo motivo, comprendere l'autenticazione e adottare metodi moderni come WebAuthn è cruciale per mantenere la sicurezza.
Noi di miniOrange forniamo gli strumenti e le tecnologie per aiutarvi a rimanere resilienti, conformi e sicuri. Che siate un'azienda che gestisce migliaia di identità o un singolo utente, l'autenticazione a più fattori (MFA ) è molto più di una semplice parola d'ordine. È la vostra prima linea di difesa. Iniziate oggi stesso la vostra prova gratuita di 30 giorni e scoprite come le nostre soluzioni MFA, SSO, PAM e 2FA possono rafforzare il vostro ecosistema digitale. Avete domande o necessitate di un piano di sicurezza personalizzato? Contattateci , siamo qui per aiutarvi.
DOMANDE FREQUENTI
Siamo sotto attacco informatico oggi?
Sì, siamo sempre sotto attacco informatico. L'ecosistema digitale è costantemente esposto a minacce come phishing, ransomware, malware e attacchi DDoS, molti dei quali operano silenziosamente in background. Anche se la tua azienda non ha subito una violazione diretta, è probabile che i tuoi dati, sistemi o reti vengano analizzati alla ricerca di vulnerabilità in questo momento. Ecco perché il monitoraggio delle minacce in tempo reale, la protezione firewall e l'autenticazione a più fattori (MFA) sono componenti fondamentali di una solida strategia di sicurezza informatica.
Qual è la differenza tra i tipi di attacchi informatici e le minacce informatiche?
Una minaccia informatica è la possibilità di un tentativo malevolo di sfruttare un sistema, mentre un attacco informatico è l' esecuzione di tale minaccia. Ad esempio, se le minacce sono rappresentate da email di phishing, vulnerabilità zero-day o difetti del software non corretti, quando un aggressore li utilizza per rubare dati o interrompere i servizi, si parla di attacco informatico. Comprendere entrambi i concetti è fondamentale per costruire una difesa proattiva in materia di sicurezza informatica, che includa l'utilizzo di sistemi di gestione degli accessi privilegiati (PAM) e di rilevamento delle minacce per ridurre la superficie di attacco.
Come faccio a sapere se la mia attività è presa di mira?
I criminali informatici agiscono in silenzio, ma segnali come accessi non riusciti, rallentamenti della rete, traffico anomalo e tentativi di phishing possono indicare una minaccia. Strumenti come UBA, SIEM e monitoraggio degli endpoint aiutano a rilevarli in anticipo. L'adozione di soluzioni avanzate di sicurezza informatica può bloccare le minacce prima che si aggravino.

Lascia un tuo commento