
SCIM e SAML: semplificare la gestione delle identità e l'SSO
Nel 2024, il 90% delle organizzazioni ha riscontrato problemi con la gestione delle identità . Dall'inserimento di nuovi dipendenti alla gestione dei cambi di ruolo o all'uscita dei dipendenti, questi processi di gestione degli utenti sono spesso incoerenti, soggetti a errori e lasciano spazio a vulnerabilità di sicurezza.
È qui che SAML Single Sign-On (SSO) e SCIM collaborano per offrire una soluzione completa di gestione delle identità. SAML si occupa dell'autenticazione sicura tramite single sign-on, mentre SCIM automatizza l'intero processo di provisioning degli utenti . Questo li rende essenziali per le aziende moderne che gestiscono forza lavoro distribuita e complessi ecosistemi applicativi.
Semplifica la gestione delle identità e degli accessi con la potenza combinata di SAML SSO e del provisioning SCIM. Questo blog esplora i principali vantaggi, i casi d'uso reali e come miniOrange offre una soluzione di identità unificata per le aziende moderne.
Capire SAML: come funziona SAML in Atlassian?
Gestire l'accesso a più strumenti come Jira, Confluence e Bitbucket può diventare rapidamente difficoltoso. Soprattutto quando il team cresce, lavora da remoto o gestisce più sistemi. È qui che entra in gioco SAML Single Sign-On (SSO).
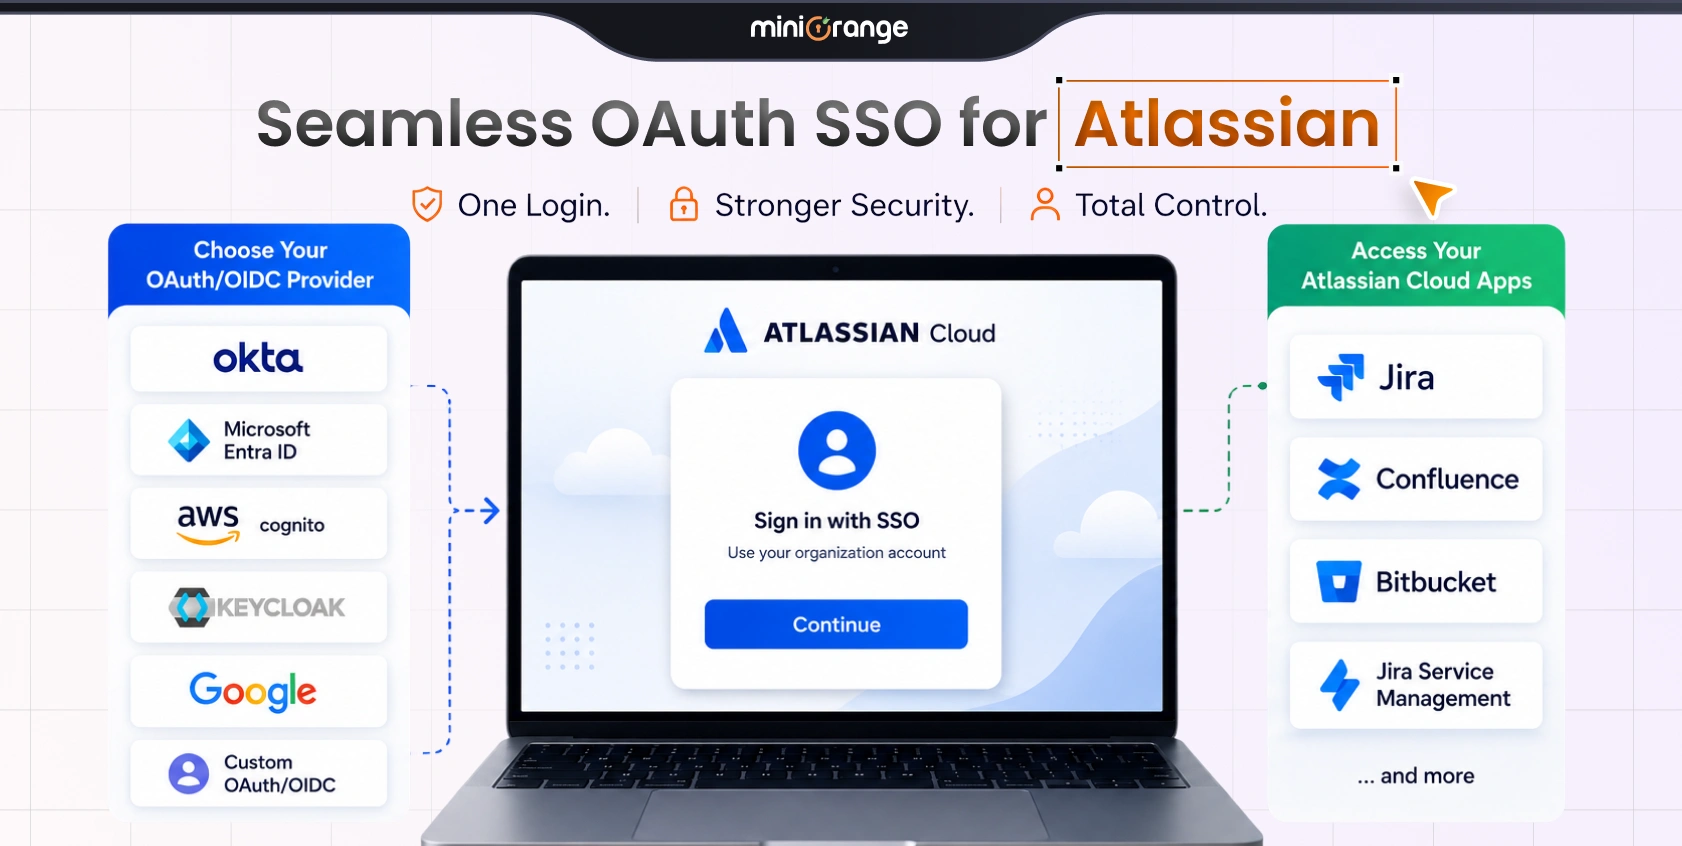
Invece di dover gestire password Atlassian separate, SAML SSO consente agli utenti di accedere con le proprie credenziali di lavoro esistenti, tramite i sistemi già in uso nella tua azienda, come Azure AD, Okta o Google Workspace.
Questo significa:
- Un unico login per tutto
- Meno reimpostazioni della password
- Maggiore sicurezza con controllo centralizzato
L'autenticazione single sign-on SAML semplifica anche la gestione degli account utente dei team. L'accesso degli utenti viene gestito direttamente dal provider di identità (IdP). In questo modo, si riducono il lavoro manuale, gli errori e si migliora la conformità, sia su Atlassian Cloud che su Data Center.
SCIM: automazione del provisioning e del deprovisioning degli utenti
Quando qualcuno entra a far parte della tua azienda, di quanti sistemi ha bisogno per accedere ai ticket di progetto? Jira? Confluence? Bitbucket? E quando se ne va, l'amministratore rimuove manualmente l'accesso da ogni piattaforma?
Ed è qui che entra in gioco SCIM.
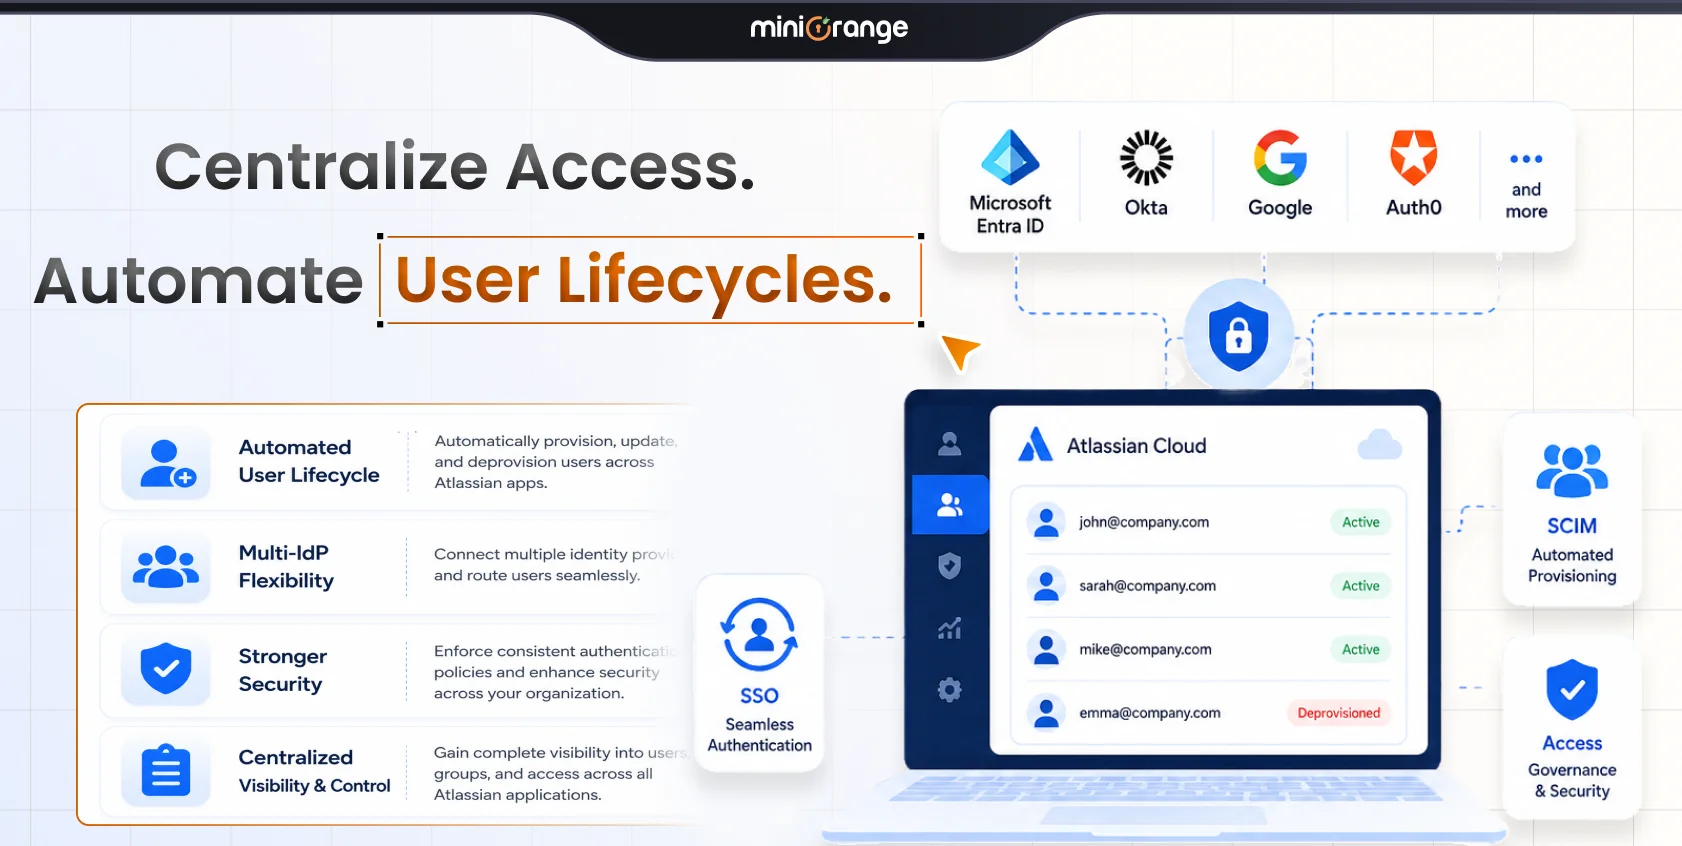
SCIM (acronimo di System for Cross-Domain Identity Management) automatizza il processo di gestione di utenti e gruppi, dall'aggiunta di nuovi dipendenti alla revoca dell'accesso al momento della loro uscita dall'azienda. SCIM sincronizza in tempo reale tutte le informazioni dal provider di identità (come Azure AD o Okta) ai vostri strumenti, senza la necessità di aggiornare manualmente tali modifiche.
Ecco cosa significa per te:
- I nuovi dipendenti hanno accesso immediato agli strumenti giusti in base al loro ruolo.
- Quando qualcuno cambia reparto, il suo accesso si aggiorna automaticamente.
- In caso di offboarding, gli account vengono rimossi all'istante, riducendo i rischi per la sicurezza.
- Niente più monitoraggio dei fogli di calcolo, errori manuali o preoccupazioni relative alla conformità
Un approccio completo alla combinazione di SAML e SCIM
SAML gestisce le modalità di accesso degli utenti, in modo sicuro e con un unico set di credenziali. SCIM, invece, gestisce chi accede a cosa, aggiungendo, aggiornando o rimuovendo automaticamente gli utenti in base al provider di identità in tempo reale.
Utilizzati insieme, risolvono molti problemi quotidiani dei team in crescita:
- Onboarding e Offboarding
Supponiamo che Sarah, una nuova assunta, entri a far parte del tuo team. Con SCIM attivo, il suo account utente viene creato automaticamente in Jira, Confluence e Bitbucket, senza alcuna configurazione manuale. Quando effettua l'accesso, SAML SSO gestisce un'autenticazione sicura e fluida.
Ora immagina che un altro dipendente, John, lasci l'azienda. Con SCIM, il suo accesso a tutti gli strumenti viene revocato all'istante, senza bisogno di aggiornamenti manuali.
- Mantenere sincronizzati gli attributi utente
Quando Sarah viene promossa e si trasferisce in un nuovo reparto, le sue appartenenze ai gruppi e i livelli di accesso devono riflettere tale cambiamento. SCIM aggiorna tutto nel momento in cui il suo profilo viene aggiornato nell'Identity Provider.
In questo modo, non si verificano discrepanze nei ruoli o autorizzazioni obsolete. Solo dati utente puliti e accurati in tutto il set di strumenti.
- Disattivazione in tempo reale per una maggiore sicurezza
Ora immaginiamo che David venga licenziato. Senza SCIM, l'amministratore dovrebbe aggiornare il suo accesso. Con SCIM, questo rischio scompare. Il suo accesso viene revocato immediatamente, non appena viene rimosso dal tuo IdP.
Questo tipo di controllo proattivo riduce drasticamente i rischi per la sicurezza.
- Gestione delle identità scalabile
Con la crescita dei team, aumentano anche i problemi di gestione degli accessi degli utenti. SAML garantisce un metodo unico e sicuro per autenticare gli utenti. SCIM automatizza il resto: provisioning, deprovisioning e aggiornamento dei ruoli su larga scala. Che si aggiungano 5 o 500 utenti, la gestione delle identità rimane efficiente, sicura e richiede poca manutenzione.
Necessità di integrazione SCIM e SAML
Esistono diversi casi d'uso in cui SCIM deve essere combinato con l'accesso singolo basato su SAML per un approccio migliore e completo:
- Gestione degli utenti temporanei basati su progetti
Quando si assumono collaboratori o liberi professionisti per progetti a breve termine in Jira o Confluence:
- SCIM fornisce automaticamente l'accesso solo ai progetti Jira o agli spazi Confluence pertinenti in base al loro ruolo.
- SSO SAML di Jira garantisce che possano effettuare l'accesso in modo sicuro senza dover utilizzare credenziali separate.
- Al termine del progetto, SCIM disattiva automaticamente l'accesso, eliminando il rischio di permessi persistenti.
- Lavoro da remoto e scenari BYOD
Quando i team accedono agli strumenti Atlassian da posizioni e dispositivi diversi:
- Confluence SAML SSO consente l'accesso sicuro a Jira Cloud o Confluence senza bisogno di credenziali locali.
- SCIM garantisce che le modifiche apportate al ruolo, al team o alle autorizzazioni vengano riflesse in tempo reale, senza aggiornamenti manuali (a differenza di JIT).
- Accesso automatizzato basato sui ruoli nei progetti Jira
I diversi team necessitano di accesso a diverse bacheche Jira e repository Bitbucket:
- SCIM garantisce che agli utenti vengano assegnati i ruoli e le autorizzazioni di progetto corretti in base alla loro qualifica professionale o al loro reparto.
- SAML impone l'autenticazione e i controlli di accesso basati sui gruppi.
- Conformità normativa per i team che utilizzano Jira/Confluence
Nei settori regolamentati, le aziende che utilizzano gli strumenti Atlassian devono rispettare rigorosi standard di conformità:
- SCIM fornisce una chiara traccia di controllo per la creazione, la modifica e la rimozione degli account tra gli strumenti.
- SAML registra ogni tentativo di accesso, aiutando i team di sicurezza a monitorare e segnalare gli accessi con sicurezza.
- Gestione del provisioning degli utenti SaaS attraverso gli strumenti Atlassian
Per le organizzazioni che utilizzano Atlassian Cloud, gestire centinaia di utenti può essere una sfida:
- SCIM garantisce che i nuovi assunti vengano automaticamente assegnati a Jira, Confluence e Bitbucket con autorizzazioni precise.
- Quando qualcuno se ne va, SCIM rimuove immediatamente il suo accesso senza richiedere l'accesso.
- SAML continua a fornire un processo di accesso sicuro e unificato per tutte le app.
Pacchetto SAML e SCIM di miniOrange
miniOrange offre una soluzione completa che integra SAML Single Sign-On (SSO) e provisioning SCIM, affrontando le sfide e i casi d'uso discussi in precedenza. Questa offerta in bundle semplifica la gestione delle identità e migliora l'esperienza utente complessiva su diverse applicazioni e servizi.
Grazie all'integrazione SAML e SCIM di miniOrange , le organizzazioni possono beneficiare delle seguenti funzionalità:
- Gestione centralizzata delle identità: Gestisci le identità degli utenti e i diritti di accesso da un'unica posizione centralizzata, riducendo le spese amministrative e garantendo l'applicazione coerente delle policy.
- Provisioning e deprovisioning automatizzati: Grazie al provisioning basato su SCIM, è possibile integrare e rimuovere senza problemi gli utenti in più applicazioni e servizi, eliminando l'intervento manuale e riducendo il rischio di errori.
- Sincronizzazione degli attributi utente in tempo reale: Mantieni sincronizzati gli attributi utente, quali ruoli, autorizzazioni e appartenenze a gruppi, su tutte le applicazioni connesse, garantendo controlli di accesso accurati e aggiornati.
- Scalabilità: Adatta facilmente le operazioni di gestione delle identità alla crescita della tua organizzazione, senza compromettere l'efficienza o la sicurezza.
- Integrazione semplificata: La soluzione miniOrange supporta un'ampia gamma di applicazioni e servizi comuni, semplificando l'integrazione del plugin SAML SSO e SCIM nell'infrastruttura esistente.
- Reporting e auditing completi: Ottieni informazioni dettagliate sulle attività degli utenti, sui modelli di accesso e sulle potenziali minacce alla sicurezza tramite funzionalità di reporting e auditing dettagliate.
Combinando SAML SSO e provisioning SCIM , la soluzione di miniOrange affronta i principali casi d'uso discussi in precedenza, tra cui onboarding e offboarding semplificati, gestione ottimizzata degli attributi utente, maggiore sicurezza tramite gestione degli accessi in tempo reale e gestione delle identità scalabile per le organizzazioni in crescita.
Avvolgere Up
L'integrazione di SCIM con SAML SSO semplifica i processi di gestione delle identità, migliora la sicurezza e l'esperienza utente complessiva. Combinando i punti di forza di SAML per l'autenticazione e di SCIM per il provisioning, le organizzazioni possono ottenere un onboarding e un offboarding senza problemi, una gestione fluida degli attributi utente, un controllo degli accessi in tempo reale e soluzioni di gestione delle identità scalabili.
Scegliere la soluzione giusta che integri le funzionalità SAML e SCIM è fondamentale per le organizzazioni che desiderano ottimizzare i propri processi di gestione delle identità. Soluzioni come il pacchetto SAML e SCIM di miniOrange offrono un approccio completo e intuitivo, consentendo alle organizzazioni di sfruttare appieno il potenziale di questa potente integrazione in diversi casi d'uso e applicazioni.
Lascia un tuo commento