

Proteggi i dati in Jira e Confluence utilizzando WebAuthn
Le password sono difficili da ricordare, il che spinge gli individui a sceglierne di deboli e a riutilizzarle più e più volte. Le password sono inoltre facili da phishing, con attacchi alla sicurezza che si verificano di tanto in tanto. Anche se hai impostato una password complessa per il tuo account, ci sono diversi modi in cui può essere hackerata.
Anche supponendo che la tua password venga scoperta e finisca nelle mani di un hacker, se utilizzi WebAuthn, non possono in realtà battere il tuo record. Questa è la cosa che rende WebAuthn un'iniziativa di sicurezza così forte.
Cos'è WebAuthn?
WebAuthn o Web Authentication API consente alle applicazioni web di integrare la verifica sicura per l'autenticazione sia multifattoriale che a fattore singolo. Utilizzando WebAuthn, le applicazioni web possono creare sicurezza per prevenire attacchi di phishing e semplificare l'esperienza utente con la verifica senza password. Ciò significa che Jira o Confluence possono essere facilmente configurati per utilizzare il riconoscimento FaceID del dispositivo, l'impronta digitale o qualsiasi token hardware. In questo modo, gli utenti non devono ricordare una password per ogni accesso e l'esperienza di accesso sarà completamente senza password.
La Web Authentication API (altrimenti chiamata WebAuthn) è composta da W3C e FIDO. L'API consente ai lavoratori di arruolare e confermare i client utilizzando la crittografia a chiave pubblica anziché una password. A partire da gennaio 2019, WebAuthn è supportato su Chrome, Firefox, Edge e Safari.
È tutto ciò di cui hai bisogno? E se potessi decidere come i tuoi utenti accedono a Jira e JSM?
Offriamo funzionalità aggiuntive rispetto al tuo SSO nativo di Atlassian, ovvero l'opzione avanzata di miniOrange per il plugin SSO.
Contattaci – Inviaci un'e-mail all'indirizzo info@xecurify.com o apri un ticket qui per parlare con noi.
Poiché il caso d'uso di base dell'SSO è già soddisfatto dall'SSO nativo, abbiamo deciso di migliorare la funzionalità dell'SSO offrendo due caratteristiche distinte:
- Politica di reindirizzamento SSO
- Regola predefinita (reindirizzamento a URL o IDP)
- Reindirizzamento basato sul dominio
- Reindirizzamento basato sul gruppo
- Modello di autenticazione SSO
- Modello di accesso
- Modello di disconnessione
- SSO Redirection Policy: consente agli utenti di avere un set di regole che decideranno come gli utenti effettueranno l'accesso a Jira e JSM. A seconda della configurazione, puoi scegliere quali utenti devono essere reindirizzati all'IDP configurato o alla pagina di accesso. Ogni utente finale dovrà immettere il nome utente o l'indirizzo e-mail, quindi verranno confrontati con alcune regole preconfigurate dall'amministratore.
- Regola predefinita –
URL o IDP: abilitando questa regola, gli utenti verranno reindirizzeranno direttamente all'URL o all'IDP desiderati senza dover cliccare su alcun pulsante o collegamento.
- Reindirizzamento basato sul dominio –
In questo modo gli utenti vengono reindirizzati alla pagina di accesso IDP o Jira configurata in base al dominio dell'utente.
- Reindirizzamento basato sul gruppo –
Reindirizza gli utenti alla pagina di accesso IDP o Jira in base ai gruppi a cui appartengono.
È possibile impostare più regole e decidere il loro ordine di priorità.
- Modello di autenticazione SSO:– Comprendiamo l'importanza dell'estetica visiva e della facilità di comprensione! Questo è esattamente ciò che fa questa funzionalità, offre all'utente la flessibilità di progettare il proprio modello di login e logout in base alle proprie esigenze. Possono renderlo visivamente accattivante o personalizzarlo a loro piacimento.
Progettare l'interfaccia utente del modello di accesso:
- Modello di accesso personalizzato: per migliorare l'aspetto dell'interfaccia utente della pagina di accesso, il modello di accesso personalizzato consente di personalizzare e visualizzare una pagina di accesso facile da usare per gli utenti finali.
- Modello di disconnessione personalizzato: molto simile al modello di accesso, può essere utilizzato per modificare il messaggio dopo che l'utente ha effettuato la disconnessione e visualizzare un messaggio personalizzato.
Aspetta! Non è tutto. Abbiamo anche delle interessanti funzionalità in arrivo
- Provisioning avanzato di gruppo al volo
- Mappatura manuale dei gruppi
- Filtro di gruppo
- Espressione regolare di gruppo
- Proprietà utente aggiuntive
Come si ottiene questo?
Il nostro plugin WebAuthn è qui per risolvere tutti i tuoi problemi di sicurezza!
Il plugin miniOrange WebAuthn non richiede una chiave segreta né alcuna password. Questo perché crea un token di verifica monouso a ogni accesso, seguendo fondamentalmente la pratica di sicurezza consigliata di creare una password sicura per ogni sito.
Inoltre, utilizza lo scanner di impronte digitali o lo scanner facciale integrato nel tuo dispositivo o le tue credenziali locali? Sì, lo fa e non richiede alcun hardware aggiuntivo in cui devi investire o che devi portare sempre con te, puoi semplicemente utilizzare l'autenticatore del tuo dispositivo per accedere alle tue applicazioni Atlassian (Jira, Confluence, Bitbucket ecc.) in modo sicuro.
WebAuthn supporta due classificazioni fondamentali di validazione: la biometria e i token di sicurezza hardware.
Qual è il segreto di WebAuthn e come funziona?
Un aspetto importante per comprendere WebAuthn sono le chiavi pubbliche. Le chiavi pubbliche possono essere condivise con chiunque nel sistema e chiunque può usarle. Una volta che il mittente ha la chiave pubblica, la usa per crittografare il suo messaggio.
Ogni chiave pubblica è abbinata a una chiave privata univoca. Pensa a una chiave privata come alla chiave per la porta d'ingresso di un'azienda di cui solo tu hai una copia. La chiave privata assicura che solo tu possa entrare dalla porta d'ingresso.
Insieme, queste chiavi aiutano a garantire la sicurezza dei dati scambiati. Un messaggio criptato con la chiave pubblica non può essere decriptato senza usare la corrispondente chiave privata.
Come funziona il nostro plugin?
Il nostro componente aggiuntivo WebAuthn per JIRA , Confluence e [Bitbucket]{ https://marketplace.atlassian.com/apps/1225057/mo-web-authentication-api-webauthn-for-bitbucket?hosting=server&tab=overview} consente agli amministratori di gestire l'autenticazione per singoli utenti o gruppi di utenti. È possibile abilitare WebAuthn per utenti specifici o gruppi di utenti, a seconda di chi si ritiene abbia maggiormente bisogno di questa funzionalità.
Se un utente riscontra problemi con il proprio autenticatore, l'amministratore può reimpostare la configurazione per quell'utente dal plugin o consentire all'utente di ignorare l'autenticazione WebAuthn, in modo da poter accedere alle applicazioni Atlassian.
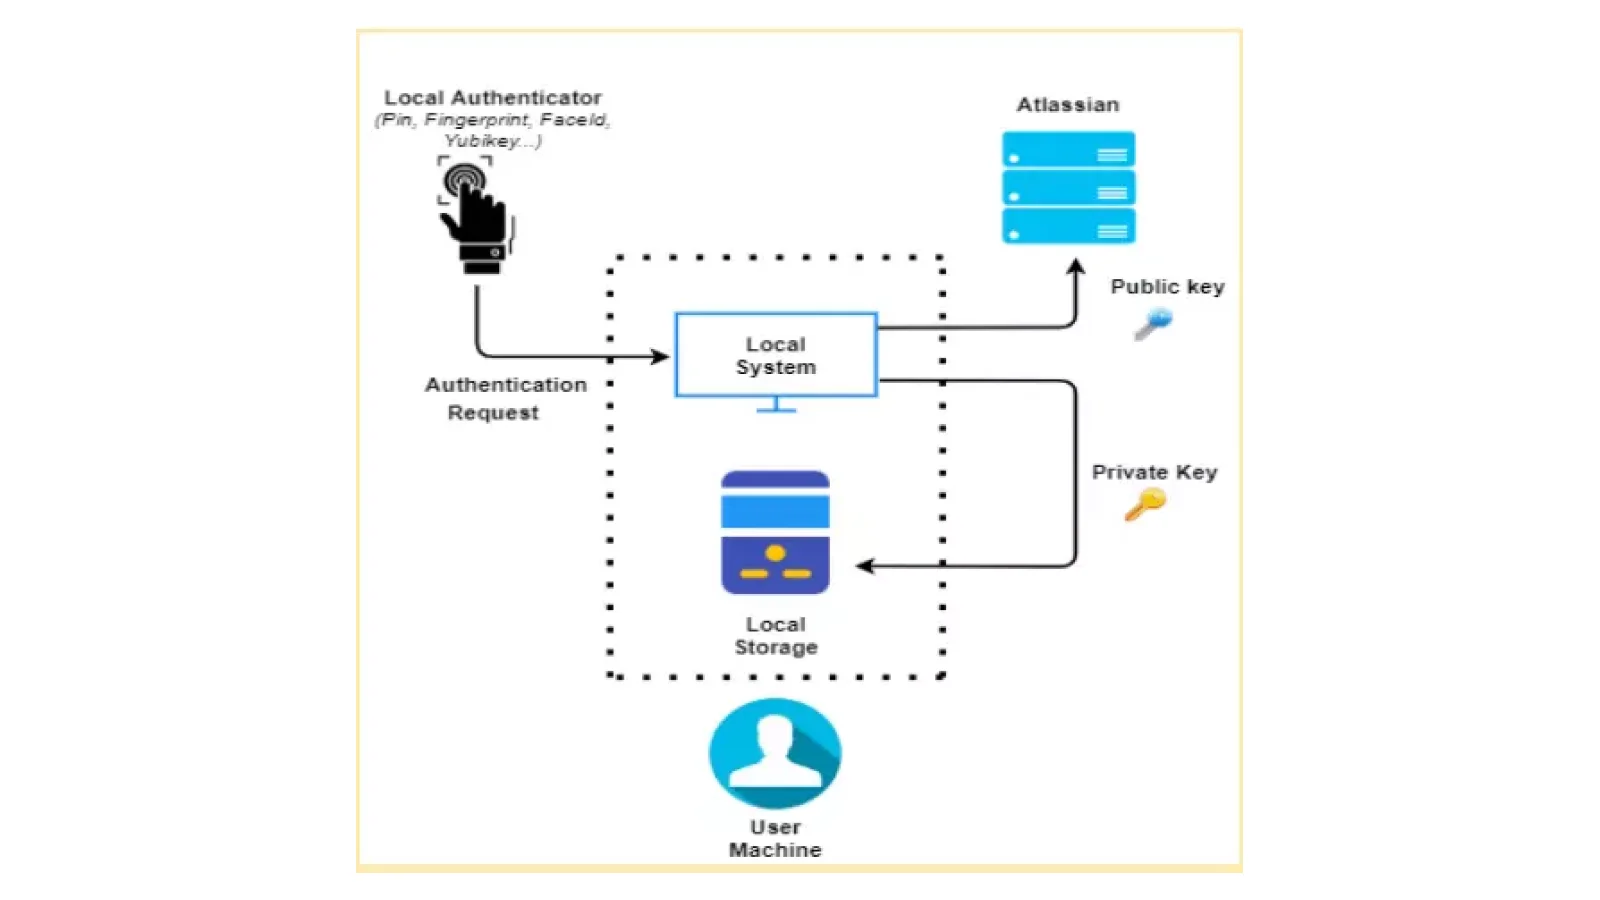
Le richieste di autenticazione utente saranno inviate tramite autenticatori locali. L'autenticazione riuscita genererà una coppia di chiavi (chiave pubblica, chiave privata). Di queste, la chiave pubblica sarà archiviata in un database remoto e la chiave privata sarà conservata con la macchina locale.
Queste due chiavi lavoreranno insieme per fornire al sistema un ulteriore livello di sicurezza e migliorare l'esperienza dell'utente.
Durante l'utilizzo di WebAuthn, agli utenti verrà chiesto di configurare l'autenticatore locale per accedere all'applicazione Atlassian, fornendo credenziali valide.
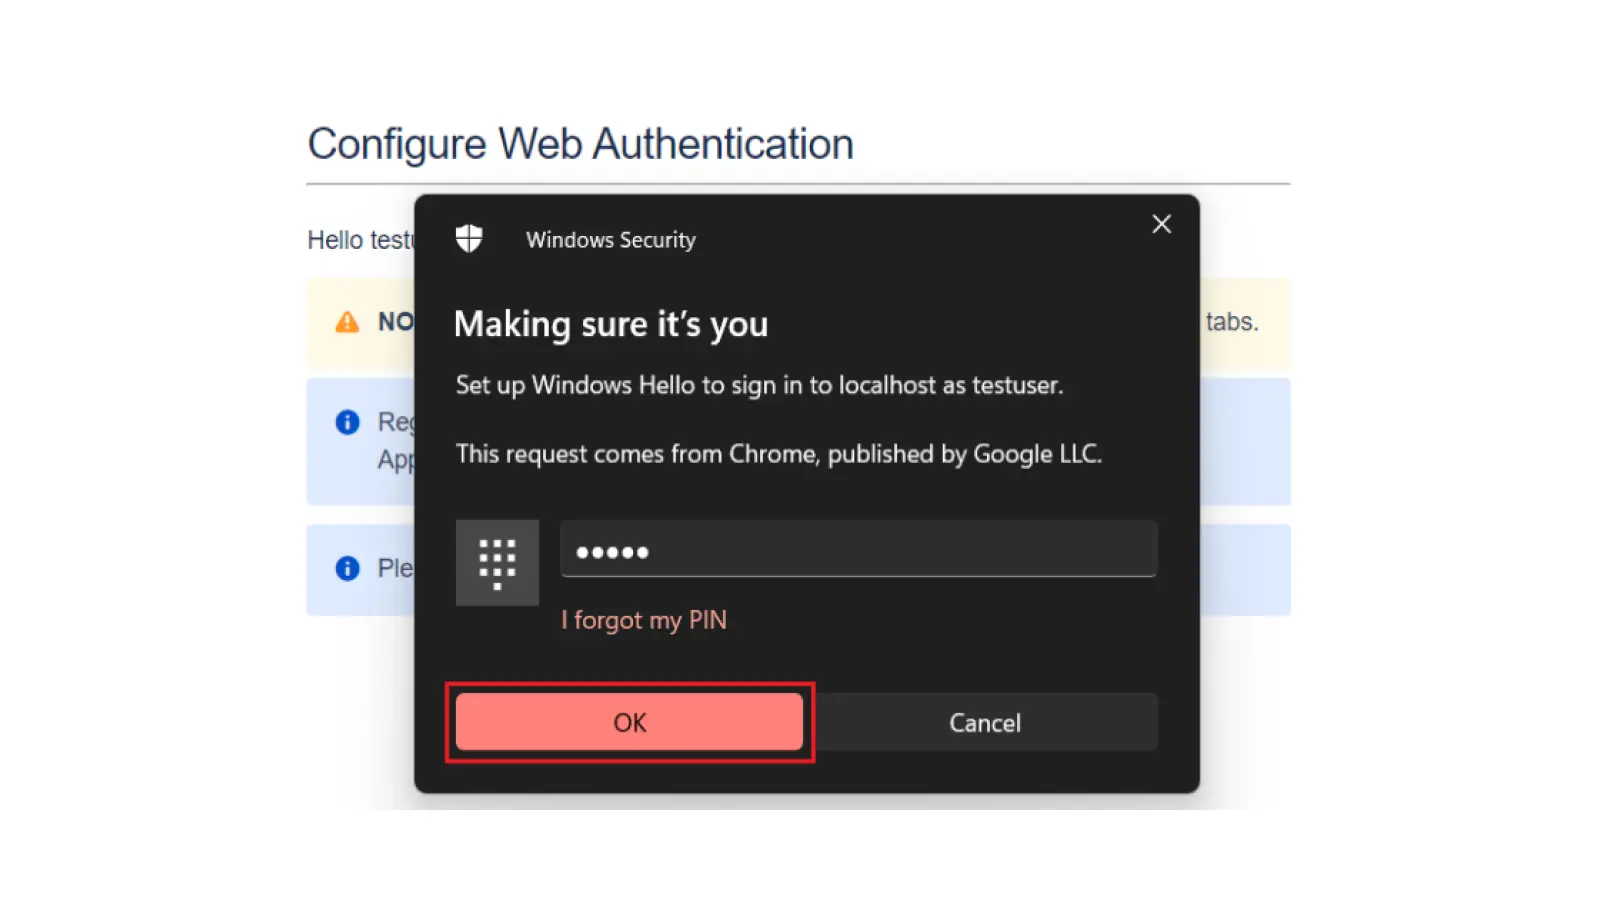
Dopo aver registrato correttamente i propri autenticatori, dalla volta successiva in poi gli utenti potranno utilizzarli per accedere alla propria applicazione Atlassian senza alcuna difficoltà.
Conclusione
Benvenuti nella terra promessa dell'accesso senza password. Questo nuovo metodo offre proprio questo: un modo per eliminare la necessità di una password e avere un accesso automatizzato tramite dispositivo/biometrico – nessun secondo fattore – WebAuthn è l'unico fattore . WebAuthn si basa sulla crittografia a chiave pubblica.
In poche parole, le firme vengono inviate tra una parte affidabile (solitamente un sito Web) che memorizza la chiave pubblica e un autenticatore (dispositivo o browser) e un sistema biometrico per autenticarti sul dispositivo: è una soluzione semplice, facile da implementare, ha delle eccellenti funzionalità di sicurezza che possono contribuire alla sicurezza dei tuoi dati, prevenire il phishing tramite sistemi biometrici ed è una panacea per l'autenticazione.
Contattaci – Inviaci un'e-mail all'indirizzo info@xecurify.com o apri un ticket qui per parlare con noi.



Lascia un tuo commento