

Ogni volta che accedi a un'app di lavoro, acquisti qualcosa online o permetti a un assistente basato sull'intelligenza artificiale di estrarre dati dal tuo CRM, qualcosa sta verificando chi, o cosa, si trova dall'altra parte. Questa è l'identità digitale che opera in background.
Non si tratta di un singolo accesso o di una scansione facciale, ma di un insieme completo di dati che rappresentano una persona, una macchina o un agente di intelligenza artificiale all'interno di sistemi digitali. Applicazioni cloud, lavoro da remoto, servizi bancari digitali, portali governativi e agenti di intelligenza artificiale autonomi hanno trasformato l'identità digitale da una funzione IT di base a qualcosa che le organizzazioni devono gestire attivamente.
Questa guida illustra cosa si intende per identità digitale, come funziona, i rischi che comporta e come le aziende possono utilizzarla.
Che cos'è l'identità digitale?
Un'identità digitale è il modo in cui una persona, un dispositivo o un software vengono rappresentati e riconosciuti all'interno dei sistemi digitali. La definizione ufficiale del NIST la descrive come la rappresentazione univoca di un soggetto impegnato in una transazione online. In parole semplici, è la traccia di dati che dimostra che sei tu, o che un server è quel server, quando nessuno può fisicamente verificare un documento d'identità.
È questo che la distingue da un'identità fisica. La patente di guida sta nel portafoglio. Un'identità digitale risiede nei database, legata a identificativi, credenziali e modelli di comportamento che vengono verificati ogni volta che qualcuno tenta di accedere a qualcosa.
Una cosa da chiarire: non hai una sola identità digitale. Probabilmente ne hai a decine. Le credenziali di accesso al lavoro, l'app mobile della tua banca, il tuo account Google, la tua smart card/CAC se lavori con enti governativi, ognuna è un'identità digitale separata, anche se tutte rappresentano la stessa persona.
E non si tratta più solo di esseri umani. Anche server, API, container e agenti di intelligenza artificiale ora possiedono una propria identità digitale. Un agente di intelligenza artificiale che preleva dati da Salesforce deve autenticarsi e ottenere l'autorizzazione proprio come un dipendente, spesso con una supervisione molto minore.
Da cosa è composta un'identità digitale?
Un'identità digitale non è un singolo dato, bensì è composta da quattro livelli che lavorano insieme.
| Componente | Cosa include |
|---|---|
| Identificatori | Nomi utente, UUID, ID dispositivo, ID dipendente |
| Attributi | Nome, email, documento d'identità governativo, numero di telefono |
| Credenziali | Password, chiavi di accesso, certificati, chiavi di sicurezza |
| Segnali comportamentali | Impronta digitale del dispositivo, posizione, ora di accesso, punteggio di rischio |
Come funziona l'identità digitale?
L'identità digitale attraversa un ciclo di vita ogni volta che viene creata, utilizzata o dismessa.
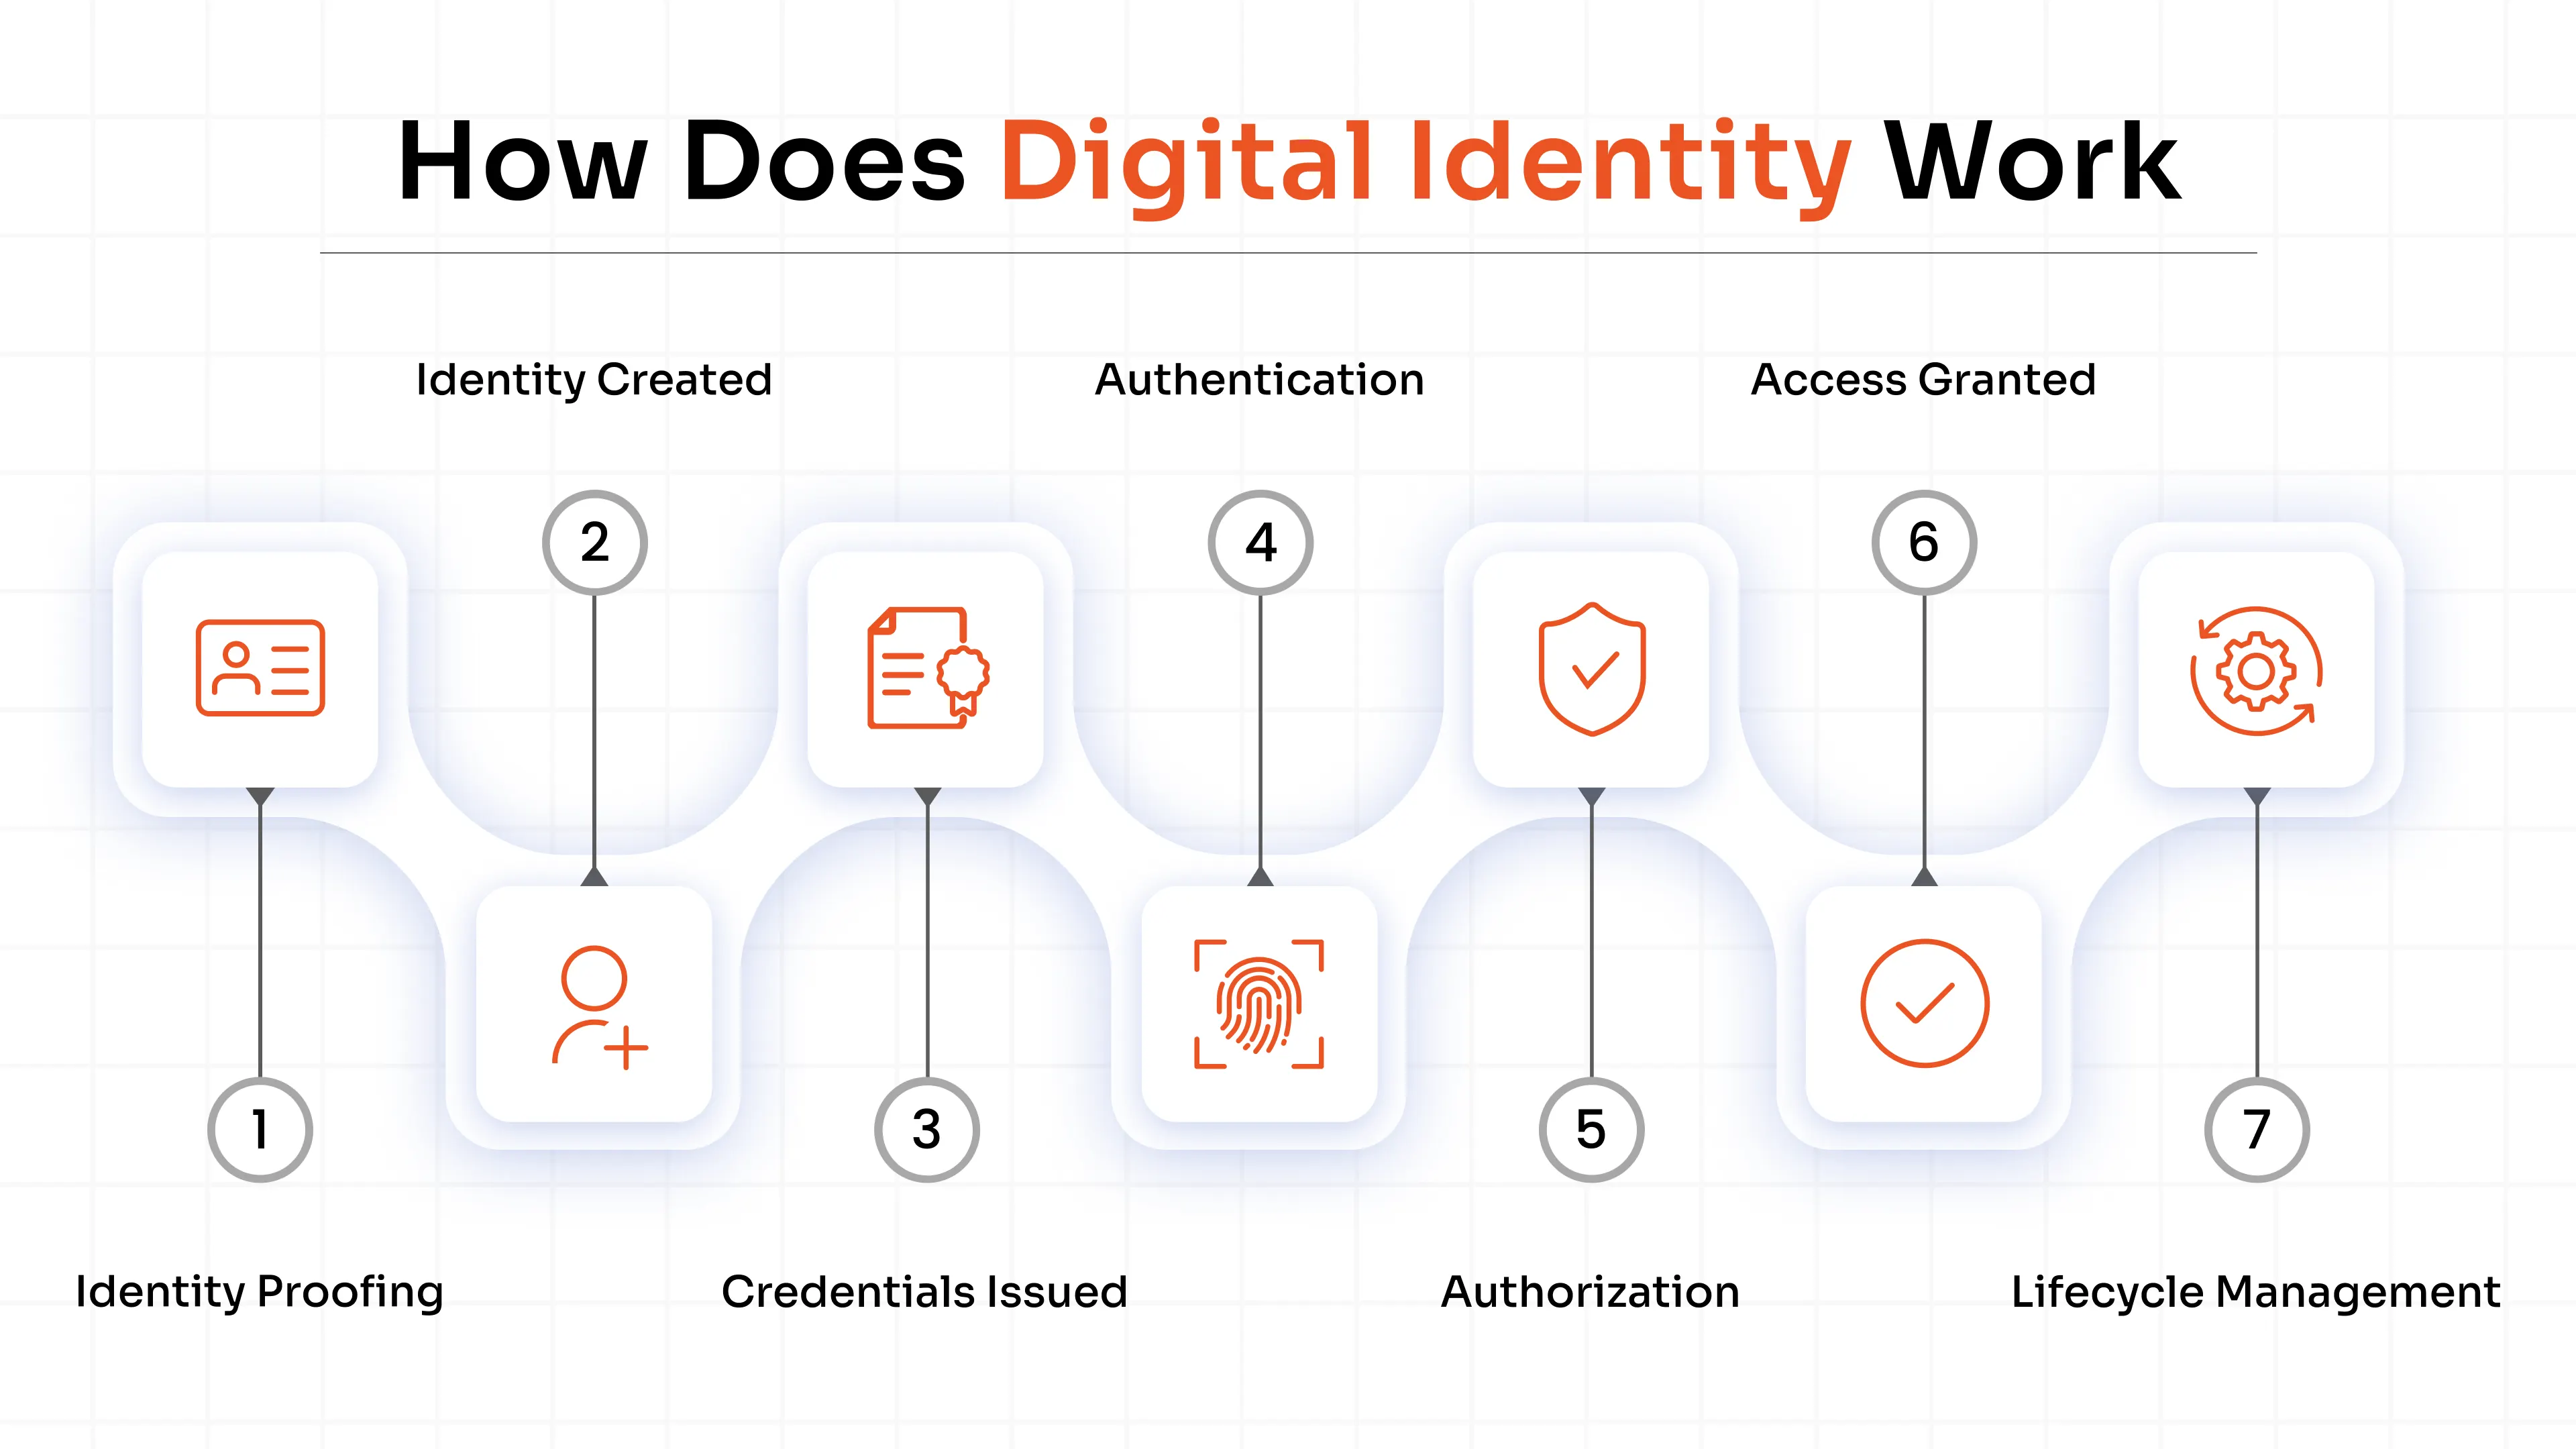
1. Verifica dell'identità: il sistema controlla che una persona sia effettivamente chi dichiara di essere, solitamente tramite documenti o dati biometrici, o entrambi.
2. Creazione dell'identità: una volta verificata, viene creato un record digitale collegato agli identificativi della persona.
3. Emissione delle credenziali: ricevono una password, un certificato o una chiave di accesso per dimostrare la loro identità la prossima volta.
4. Autenticazione: presentano le credenziali e il sistema le verifica.
5. Autorizzazione: il sistema decide cosa possono fare ora che sa chi sono.
6. Verifica continua: i sistemi moderni non smettono di controllare dopo l'accesso. Monitorano i segnali del dispositivo e del comportamento durante tutta la sessione.
7. Gestione del ciclo di vita: l'accesso viene aggiornato o revocato al variare dei ruoli o in caso di cessazione del rapporto di lavoro.
La verifica dell'identità stabilisce chi è una persona. L'autenticazione conferma che la persona possiede ancora le credenziali necessarie per dimostrarlo. Confondere le due cose è frequente, ed è la differenza tra controllare il badge di una persona una sola volta all'ingresso e controllarlo ogni volta che percorre un corridoio.
La maggior parte delle organizzazioni combina diversi metodi di verifica dell'identità digitale anziché affidarsi a uno solo. I controlli documentali confrontano un documento d'identità rilasciato dal governo con un database. La verifica biometrica confronta la scansione del volto/delle impronte digitali con un modello memorizzato. Le password monouso (OTP) e i certificati aggiungono un ulteriore livello di sicurezza. Le credenziali verificabili, uno standard più recente, consentono a una persona di dimostrare un'affermazione, come ad esempio avere più di 21 anni, senza dover presentare ogni volta l'intero documento.
Identità digitale vs. ID digitale vs. Gestione dell'identità
Questi tre termini vengono usati in modo intercambiabile. Non dovrebbero.
| Termine | Cosa significa realmente |
|---|---|
| Identità digitale | L'insieme completo dei dati che rappresentano una persona o un'entità online |
| ID digitale | Una credenziale specifica, solitamente rilasciata dal governo, come una carta d'identità elettronica nazionale o una patente di guida mobile. |
| Gestione dell'identità digitale | I sistemi e i processi che un'organizzazione utilizza per creare, proteggere e gestire le identità digitali su larga scala. |
Un ID digitale è una parte di un'identità digitale, non la totalità. La gestione dell'identità digitale è l'infrastruttura, la IAM piattaforme, Strumenti di governance e directory che le organizzazioni utilizzano per proteggere le identità durante tutto il loro ciclo di vita. Le organizzazioni gestiscono la gestione delle identità. Sia gli individui che le macchine possiedono identità digitali.
Tipologie di identità digitale
L'identità digitale si suddivide in cinque grandi tipologie.
- Identità della forza lavoro: dipendenti che accedono ad applicazioni e sistemi interni.
- Identità del cliente (CIAM): le persone che acquistano da te o utilizzano il tuo prodotto.
- Identità del partner: fornitori e terze parti che necessitano di un accesso limitato e controllato.
- Identità della macchina: Server, API, container e servizi che comunicano tra loro.
- identità dell'agente IA: sistemi di intelligenza artificiale autonomi e copiloti che ora interagiscono in modo indipendente con CRM, database e strumenti interni.
La maggior parte delle organizzazioni gestisce questi aspetti separatamente, con strumenti, responsabili e modelli di rischio differenti. È proprio da questa lacuna che derivano molti dei rischi descritti nella sezione successiva.
Esempi concreti di identità digitale
L'identità digitale è ovunque, e oggigiorno si manifesta senza che nessuno la consideri direttamente come "identità".
| Industria | Esempio |
|---|---|
| Settore bancario | Accesso a un'app di mobile banking |
| Settore Sanitario | Il paziente accede a un portale per la consultazione di cartelle cliniche e la prenotazione di appuntamenti. |
| Formazione | Accesso dello studente a un LMS |
| Enti Pubblici | Carta d'identità digitale nazionale per i servizi pubblici o CAC per le forze armate. |
| Settore Retail | Account fedeltà collegato alla cronologia degli acquisti |
| Impresa | Dipendente che utilizza l'SSO su Microsoft 365, Slack e Salesforce. |
| AI | Un agente di intelligenza artificiale si autentica per estrarre dati da un CRM |
Ciascuno di questi sistemi si basa sugli stessi meccanismi fondamentali: identità, credenziali e un sistema che decide se concedere l'accesso.
Perché comprendere l'identità digitale è così importante
Se sai cosa stai facendo, non fai altro che rafforzare la nostra sicurezza. Le identità verificate eliminano ogni dubbio su chi stia effettivamente accedendo ai tuoi sistemi. E questo è importante, dato che il 22% delle violazioni registrate nel rapporto Verizon DBIR del 2025 è iniziato con credenziali rubate o utilizzate in modo improprio.
Contribuisce inoltre a ridurre le difficoltà di registrazione e accesso, offrendo un accesso più agevole a dipendenti e clienti. Il Single Sign-On (SSO) , l'autenticazione senza password , ecc., permettono alle persone di smettere di lottare con le password per accedere agli strumenti di cui hanno bisogno.
Il rilevamento e la prevenzione delle frodi migliorano grazie ai controlli comportamentali e biometrici che individuano i tentativi di appropriazione indebita degli account, tentativi che una semplice password non riuscirebbe a intercettare.
Anche la conformità diventa più semplice. Normative come NIST 800-63 e GDPR richiedono alle organizzazioni di sapere chi accede a cosa e di dimostrarlo durante un audit.
L'efficienza operativa aumenta quando le procedure di provisioning e deprovisioning vengono eseguite automaticamente, anziché richiedere un'intera settimana di lavoro al team IT ogni volta che qualcuno si unisce al team o lo lascia.
E configura correttamente l'IA. Gli agenti IA hanno iniziato ad agire per conto dei dipendenti, e una chiara identità digitale è ciò che rende tale accesso trasparente e non invisibile.
Rischi comuni relativi all'identità digitale
L'identità digitale offre comodità. Tuttavia, se non gestita correttamente, crea anche una superficie di attacco più ampia.
| Rischio | Che succede | Come l'identità digitale identifica |
|---|---|---|
| Furto d'identità | Le credenziali vengono rubate o riutilizzate | Autenticazione a più fattori (MFA) |
| Phishing | Gli hacker ingannano gli utenti inducendoli a rivelare le proprie password. | Passkeys, autenticazione a più fattori resistente al phishing |
| Abuso di privilegi | Gli utenti o gli account dispongono di un livello di accesso superiore a quello necessario. | Gestione degli accessi privilegiati (PAM) |
| IT ombra/Identità ombra | Account sconosciuti o orfani che nessuno monitora | Governance dell'identità (IGA) |
| Agenti IA eccessivamente privilegiati | Sistemi di intelligenza artificiale ad accesso esteso con scarsa supervisione | Specifico dell'IA IAM I comandi |
Quest'ultima riga rappresenta un territorio inesplorato per la maggior parte dei team di sicurezza. Gli agenti IA non vanno in vacanza, non vengono segnalati per orari di accesso insoliti come accade per una persona e spesso vengono dotati di un livello di accesso superiore a quello che chiunque si è preso la briga di definire.
Tecnologie che alimentano l'identità digitale
Un numero ristretto di tecnologie si occupa della maggior parte del lavoro più complesso alla base dell'identità digitale, e sono raggruppate in base alle loro effettive funzioni.
Autenticazione e accesso
L'accesso singolo (single sign-on) , l'autenticazione a più fattori , l'autenticazione senza password e le chiavi di accesso (passkey) confermano chi effettua la richiesta e ne consentono l'accesso.
Federazione e Protocolli
OAuth, OpenID Connect e SAML consentono alle identità di spostarsi tra i sistemi senza richiedere un nuovo accesso ogni volta. LDAP e Kerberos gestiscono l'autenticazione all'interno della directory stessa, un compito diverso che spesso viene confuso con i protocolli di federazione sopra menzionati.
Governo e privilegio
La governance delle identità e la gestione degli accessi privilegiati controllano ciò che un'identità può fare una volta che è stata autenticata e intervengono quando gli accessi superano quelli effettivamente necessari.
Elenco e credenziali
I servizi di directory memorizzano i dati di identità. Le credenziali verificabili, un nuovo standard del W3C, consentono a una persona di dimostrare un'affermazione in modo crittografico senza dover fornire il documento corrispondente.
Framework e standard per l'identità digitale
Alcuni standard definiscono come implementare correttamente l'identità digitale. Vale la pena conoscerli, anche solo a colpo d'occhio.
- NIST 800-63: Linee guida statunitensi per la verifica dell'identità, l'autenticazione e la gestione del ciclo di vita delle credenziali, con livelli di garanzia definiti.
- eIDAS 2.0: Regolamentazione UE che impone l'interoperabilità transfrontaliera, incluso un portafoglio di identità digitale europeo.
- ISO/CEI 18013: Standard globale per le patenti di guida mobili e la verifica remota dell'identità.
- Credenziali verificabili dal W3C: Uno standard per le affermazioni crittograficamente verificabili che non richiedono la consegna di documenti completi.
- FIDO2: Autenticazione senza password: standard alla base della maggior parte dei moderni sistemi di autenticazione passkey.
Nessuno di questi testi è una lettura facoltativa per chiunque si occupi di costruire infrastrutture di identità in un settore regolamentato. Rappresentano il punto di riferimento rispetto al quale vengono valutati tutti gli altri.
Le migliori pratiche per l'utilizzo efficace dell'identità digitale
Creare un'identità digitale efficace si basa più su una serie di pratiche, applicate con coerenza, che su un singolo strumento.
- Prima di tentare di proteggere una qualsiasi di queste identità, fai un inventario di tutte quelle che possiedi: umane, di macchina e di intelligenza artificiale.
- Centralizzare l'autenticazione anziché lasciare che ogni app gestisca il proprio accesso.
- imporre AMF ovunque, non solo sui sistemi che sembrano sensibili.
- Laddove possibile, passa all'autenticazione senza password.
- APPLICA privilegio minimo per impostazione predefinita, e rivedi regolarmente l'accesso invece di dare per scontato che sia ancora corretto.
- Automatizzare il provisioning e il deprovisioning Pertanto, l'accesso cambia nel momento stesso in cui cambia un ruolo.
- Monitoraggio continuo. Ogni accesso è un istante. Il rischio è costante.
- estendere gestione dell'identità per gli agenti di intelligenza artificiale Ora, prima che vengano eseguiti senza supervisione sui vostri sistemi.
Conclusione
Un tempo, l'identità digitale era una funzione gestita in background dal reparto IT, in modo discreto. Ora non lo è più.
Applicazioni cloud, lavoro da remoto, aspettative dei clienti e agenti di intelligenza artificiale che operano autonomamente all'interno dei sistemi aziendali hanno trasformato la sicurezza informatica in una delle decisioni di sicurezza più importanti per un'organizzazione. Se implementata correttamente, garantisce un accesso rapido, sicuro e tracciabile. Se invece errata, può portare a credenziali rubate, account fantasma e agenti di intelligenza artificiale con privilegi di accesso superiori a quelli autorizzati.
Le organizzazioni implementano una soluzione completa di identità digitale che considera l'identità di dipendenti, clienti, partner, macchine e IA come un unico sistema connesso, e costruiscono la propria strategia di accesso attorno a tutti questi elementi contemporaneamente.
DOMANDE FREQUENTI
Cos’è l’identità digitale?
Un'identità digitale è l'insieme di dati, identificatori, credenziali e attributi che rappresentano una persona, un dispositivo o un agente di intelligenza artificiale all'interno dei sistemi digitali.
Qual è un esempio di identità digitale?
Un indirizzo email aziendale collegato a un login SSO, a un profilo di mobile banking o all'account di servizio di un agente AI costituisce un'identità digitale.
Cos'è la verifica dell'identità digitale?
Si tratta del processo di conferma che un'identità digitale appartenga alla persona o all'entità che la rivendica, solitamente tramite controlli documentali, dati biometrici o entrambi.
Come viene protetta l'identità digitale?
Tramite autenticazione a più fattori (MFA), autenticazione senza password, crittografia, monitoraggio continuo e controlli di accesso basati sul principio del minimo privilegio.
Gli agenti di intelligenza artificiale possono avere un'identità digitale?
Sì. Gli agenti di intelligenza artificiale ottengono i propri identificativi e credenziali e necessitano degli stessi controlli di autenticazione e autorizzazione degli utenti umani, se non addirittura di più, data la loro velocità di azione.
Che cos'è la gestione dell'identità digitale?
Si tratta dell'insieme di sistemi e processi che le organizzazioni utilizzano per creare, proteggere e gestire le identità digitali durante tutto il loro ciclo di vita.



Lascia un tuo commento
1 Commenti
Tecnologie Pelorus
In questo articolo, l'identità digitale, la sua importanza e il suo ruolo nella sicurezza vengono spiegati in modo chiaro e approfondito. Per comprendere i moderni concetti di autenticazione e gestione delle identità, questa è un'ottima risorsa.