

SAML, acronimo di Security Assertion Markup Language, è uno standard aperto basato su XML che consente ai domini web sicuri di scambiare dati di autenticazione e autorizzazione degli utenti. Utilizzando SAML 2.0, un fornitore di servizi online (SP) può contattare un provider di identità online separato per autenticare gli utenti che tentano di accedere a contenuti protetti.
SAML viene utilizzato per facilitare il Single Sign-On (SSO) . Un utente può accedere a più applicazioni e/o siti web utilizzando un unico set di credenziali di accesso (come nome utente e password). Ciò evita all'utente di dover effettuare l'accesso separatamente alle diverse applicazioni.
Cos'è SAML?
SAML è uno standard aperto basato su XML utilizzato per l'autenticazione. Prima della sua introduzione, l'SSO (Single Sign-On) si basava sui cookie. Questo sistema non era altrettanto efficace, poiché funzionava solo all'interno dello stesso dominio. SAML ha risolto questa limitazione consentendo ai provider di identità (IdP) e ai provider di servizi (SP) di scambiare in modo sicuro informazioni di autenticazione tra domini diversi.
Ad esempio, un dipendente effettua l'accesso una sola volta al provider di identità (IdP) della propria organizzazione, come Microsoft Entra ID o Okta, utilizzando le proprie credenziali aziendali. Successivamente, quando accede all'applicazione Oracle NetSuite dalla dashboard aziendale, NetSuite (il Service Provider, SP) non gli chiede di effettuare nuovamente l'accesso. Invece, invia una richiesta di autenticazione SAML all'IdP. Poiché il dipendente è già stato autenticato, l'IdP ne verifica l'identità e invia a NetSuite un'asserzione SAML firmata. NetSuite si fida di questa asserzione e concede l'accesso immediatamente.
Ora esaminiamo più da vicino cos'è l'autenticazione SAML.
Come funziona l'autenticazione SAML
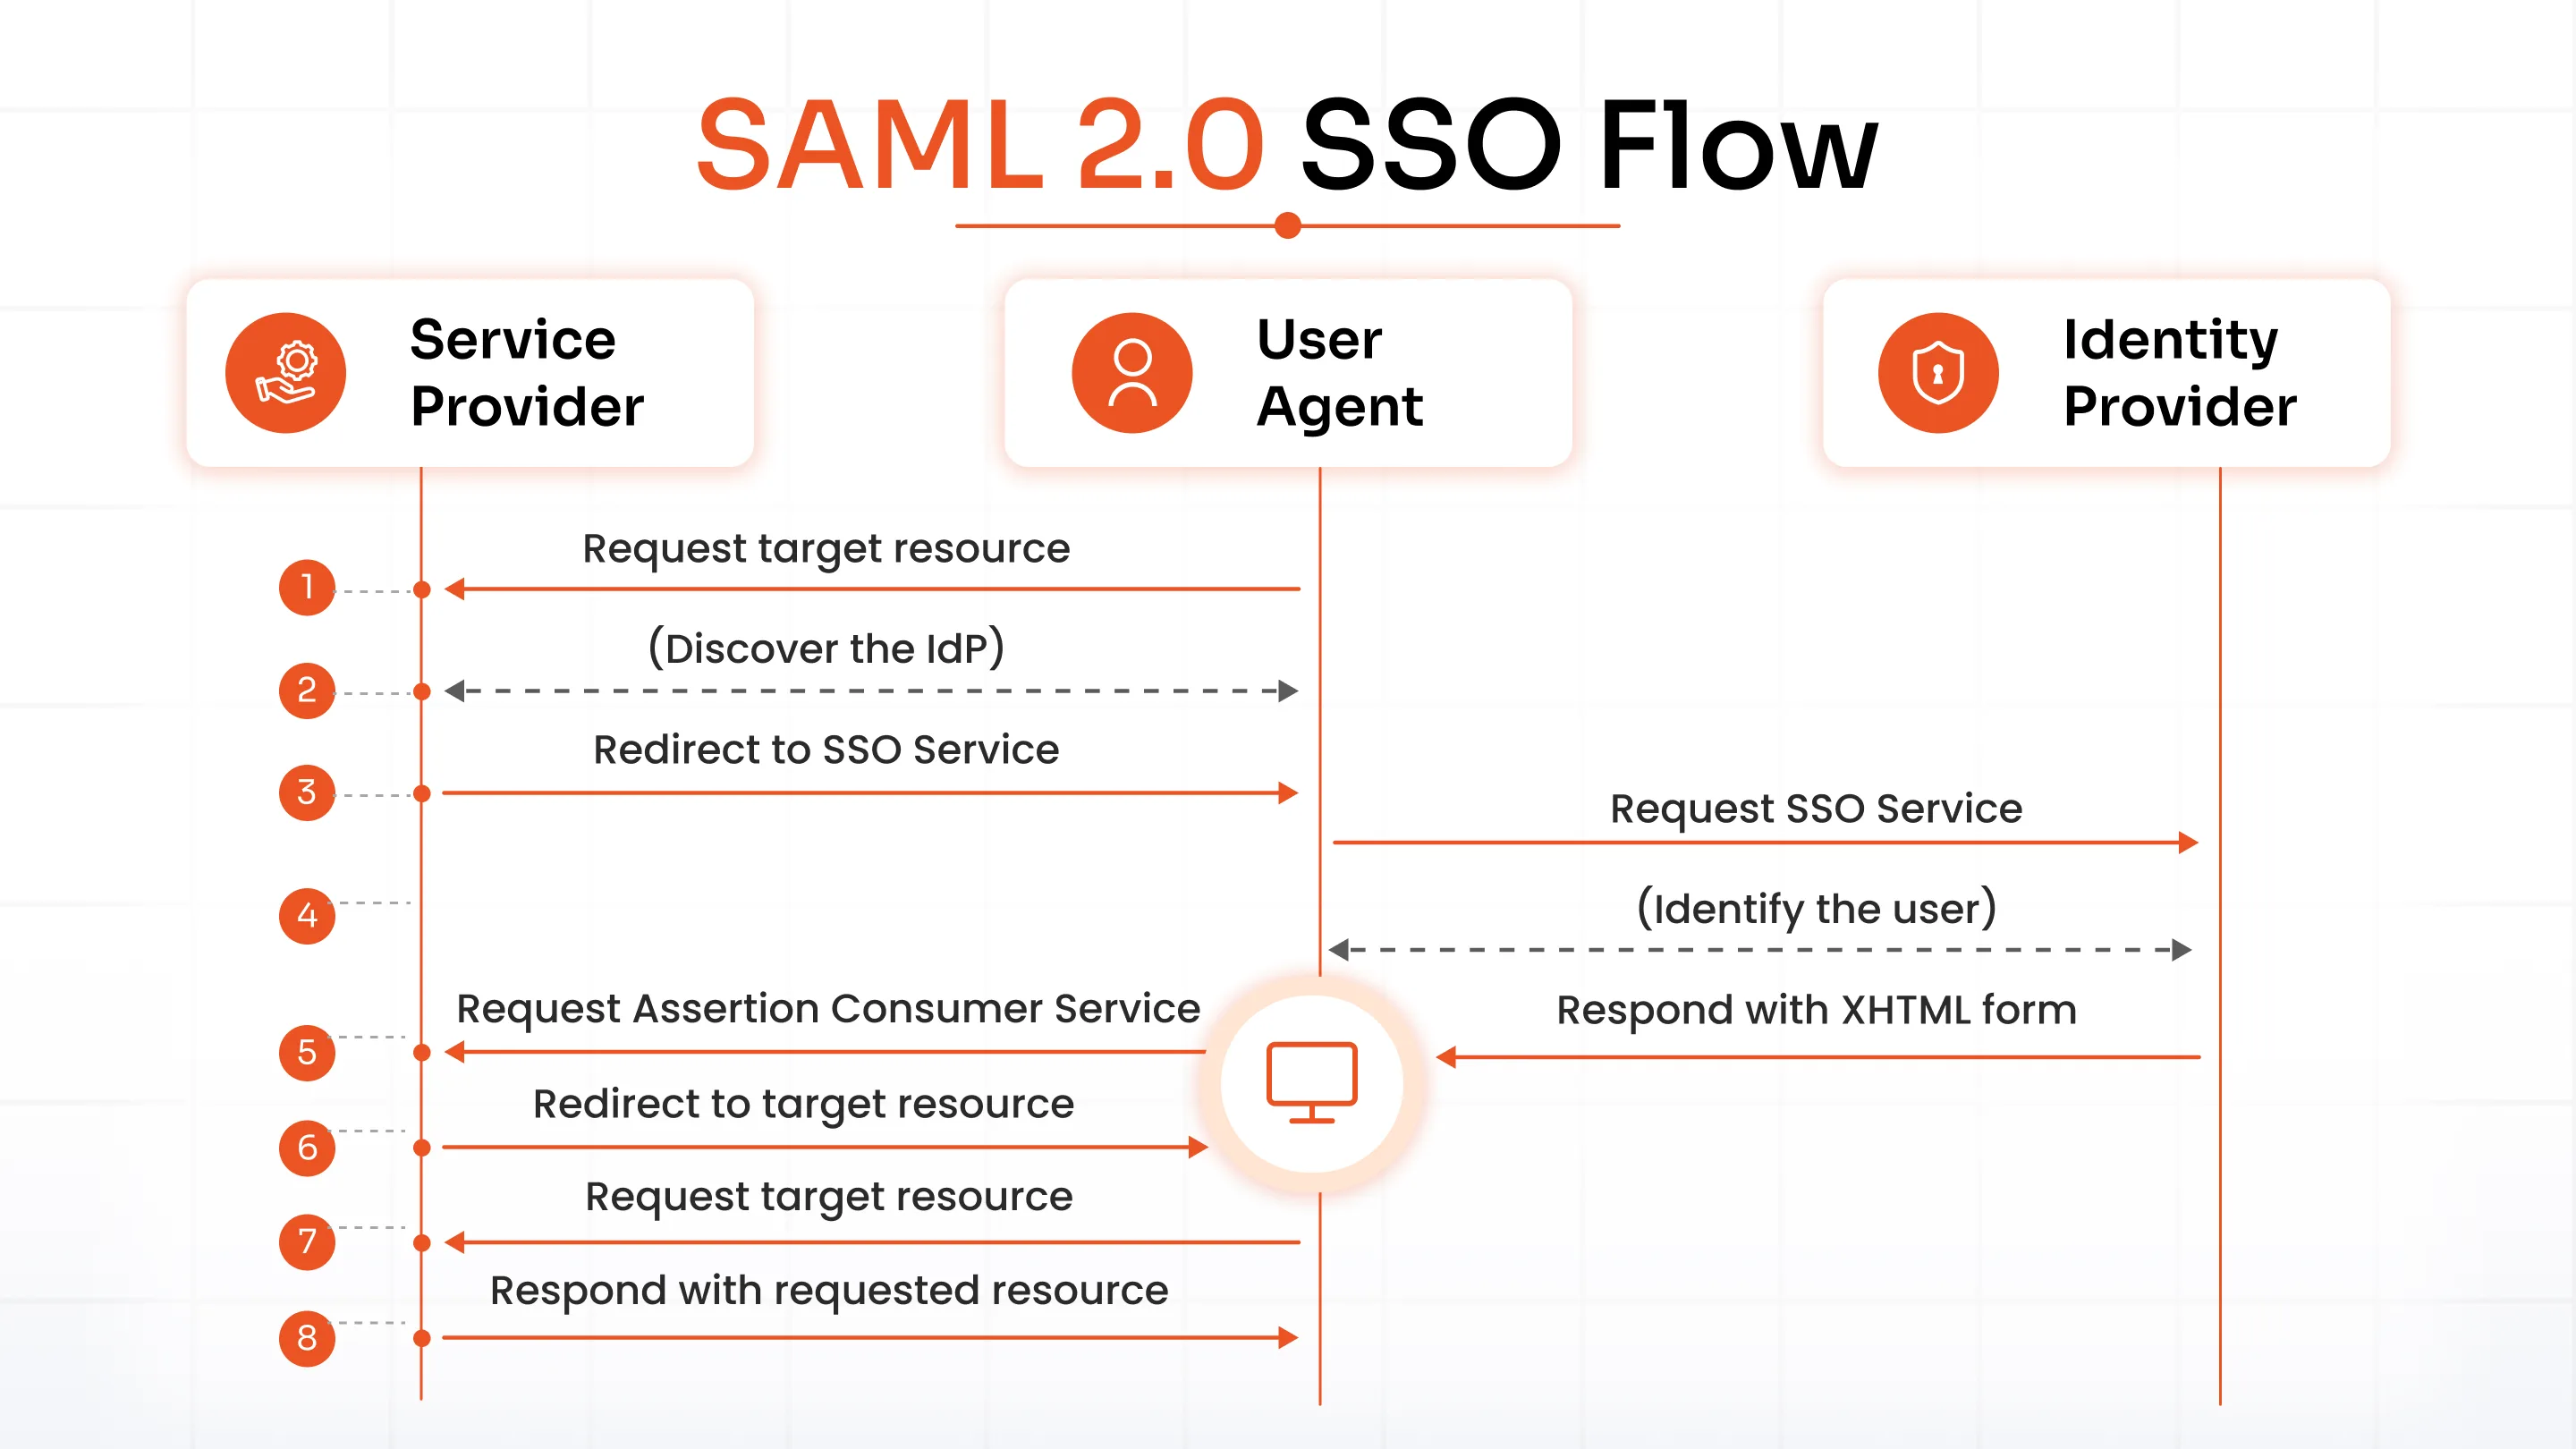
L'autenticazione SSO SAML funziona trasferendo l'identità dell'utente dall'IdP all'SP. Questo avviene tramite uno scambio di documenti XML firmati digitalmente. Supponiamo che un utente sia connesso a un sistema che funge da IdP. L'utente desidera accedere a un'applicazione remota, ovvero l'SP. Ecco come funziona il flusso di autenticazione:
- L'utente richiede una risorsa dall'applicazione/sito web desiderato (SP)
- L'IdP verifica l'utente.
- Il Service Provider (SP) identifica l'Identity Provider (IdP) e reindirizza l'utente all'IdP con una richiesta di autenticazione.
- L'IdP restituisce un modulo HTML contenente la risposta SAML.
- L'IdP invia all'SP un'asserzione SAML firmata contenente i dettagli di autenticazione dell'utente e tutti gli attributi richiesti.
Flusso SSO SAML 2.0
Componenti e terminologia SAML
1. Asserzione SAML: Un'asserzione SAML è un documento XML firmato digitalmente generato dall'IdP per confermare l'identità di un utente. Trasporta in modo sicuro informazioni all'SP, inclusi i dettagli di autenticazione, gli attributi dell'utente e le decisioni di autorizzazione. I tre tipi di asserzioni SAML sono asserzioni di autenticazione, di attributo e di decisione di autorizzazione.
2. Richiesta SAML: Una richiesta SAML, detta anche richiesta di autenticazione (AuthnRequest), viene generata dal SP per richiedere l'autenticazione dell'utente all'IdP.
3. Risposta SAML: Una risposta SAML viene generata dall'IdP. Contiene una o più asserzioni SAML relative all'utente autenticato. Inoltre, una risposta SAML può contenere informazioni aggiuntive sull'utente, come informazioni sul profilo utente, informazioni su gruppi/ruoli, ecc.
4. Provider di identità SAML (IdP): Un IdP SAML è un'entità di sistema che emette asserzioni di autenticazione in combinazione con un profilo SSO di SAML. Un provider di identità esegue l'autenticazione per verificare che l'utente finale sia chi dichiara di essere e invia tali dati al SP insieme ai diritti di accesso dell'utente al servizio.
5. Provider di servizi SAML (SP): Un SP SAML è un'entità di sistema che riceve e accetta asserzioni di autenticazione in combinazione con un profilo SSO di SAML.
6. Binding SAML: I binding SAML definiscono come le richieste e le risposte SAML vengono trasportate tra l'IdP e l'SP. Il binding più comunemente utilizzato è HTTP-POST, mentre i binding HTTP-Redirect, SOAP e artifact vengono utilizzati per specifici scenari di autenticazione e comunicazione.
SAML vs OAuth vs OpenID Connect
SAML, OAuth 2.0 e OpenID Connect (OIDC) vengono tutti utilizzati per semplificare l'accesso degli utenti, ma risolvono problemi diversi.
SAML viene utilizzato principalmente per l'SSO aziendale, OAuth 2.0 consente l'autorizzazione sicura tra applicazioni e OIDC estende OAuth 2.0 aggiungendo l'autenticazione dell'utente. Mentre SAML utilizza XML ed è comune negli ambienti aziendali, OAuth e OIDC utilizzano JSON, il che li rende più adatti alle moderne applicazioni web, mobile e basate su API.
| Caratteristica | SAML 2.0 | OAuth2.0 | OIDC |
|---|---|---|---|
| Missione | SAML è uno standard di autenticazione. | OAuth è un framework di autorizzazione. | OpenID Connect è un livello di autenticazione basato su OAuth 2.0. |
| Scenario di utilizzo | Utilizzato per l'SSO aziendale, la federazione delle identità e per consentire agli utenti di accedere a più applicazioni aziendali con un unico login. | Utilizzato per concedere ad applicazioni di terze parti un accesso limitato alle risorse di un utente senza condividere le password. | Utilizzato per autenticare gli utenti e fornire il Single Sign-On (SSO) per le moderne applicazioni web e mobile. |
| Applicazione adatta | Molto diffuso nelle applicazioni aziendali basate su browser. | Adatto per applicazioni web, mobile e basate su API. | Adatto per applicazioni web, mobile, cloud e rivolte ai consumatori. |
| Comunemente usato da | Ampiamente utilizzato per applicazioni aziendali come Salesforce, Workday e Oracle NetSuite. | Ampiamente utilizzato per l'accesso alle API e le autorizzazioni delegate, come ad esempio consentire a un'app di accedere a Google Drive. | Ampiamente utilizzato per l'identità del consumatore e l'accesso tramite social network, come ad esempio Accedi con Google or Accedi con Microsoft. |
| Formato dei dati | Utilizza XML per lo scambio di messaggi di autenticazione. | Utilizza il formato JSON per lo scambio dei dati di autorizzazione. | Utilizza i JSON Web Token (JWT) e il formato JSON per lo scambio di informazioni sull'identità. |
Quando è opportuno utilizzare SAML, OAuth o OpenID Connect?
La scelta tra SAML, OAuth 2.0 e OIDC dipende dagli obiettivi che si vogliono raggiungere. Sebbene questi standard vengano spesso confrontati, rispondono a diverse esigenze di gestione delle identità e degli accessi. Utilizza la seguente guida per determinare quale si adatta meglio al tuo caso d'uso.
| Se ne hai bisogno | Usa il | Perché |
|---|---|---|
| Abilitare l'autenticazione unica (SSO) tra le applicazioni aziendali. | SAML | Progettato per la federazione delle identità aziendali e l'SSO basato su browser tramite asserzioni XML. |
| Consentire a un'applicazione di accedere alle API di un'altra applicazione per conto di un utente. | OAuth2.0 | Fornisce un'autorizzazione delegata sicura senza condividere le credenziali dell'utente. |
| Consenti agli utenti di accedere alle moderne applicazioni web o mobili. | OIDC | Aggiunge l'autenticazione e l'identità dell'utente a OAuth 2.0 utilizzando i JSON Web Token (JWT). |
| Integrazione con piattaforme aziendali come Microsoft Entra ID, Okta, Salesforce o Oracle NetSuite. | SAML | Lo standard di settore per l'SSO aziendale e la federazione delle identità. |
| Sviluppa applicazioni mobile-first, cloud-native o per i consumatori. | OIDC | Leggero, compatibile con le API e ottimizzato per le moderne architetture applicative. |
| API sicure e integrazioni con terze parti | OAuth2.0 | La soluzione standard per l'autorizzazione API e l'accesso delegato. |
Guida rapida alla decisione
- Scegli SAML se il tuo obiettivo principale è l'SSO aziendale su tutte le applicazioni aziendali.
- Scegli OAuth 2.0 se hai bisogno di un'autorizzazione API sicura o se desideri consentire a un'applicazione di accedere a un'altra per conto di un utente.
- Scegli OIDC se stai sviluppando applicazioni web o mobile moderne e hai bisogno sia di autenticazione che di un accesso utente senza interruzioni.
Se stai confrontando SAML e OAuth, ricorda che SAML è principalmente utilizzato per l'autenticazione, mentre OAuth per l'autorizzazione. Se invece stai valutando SAML e OIDC, entrambi supportano l'autenticazione, ma SAML è più adatto per il Single Sign-On (SSO) aziendale, mentre OIDC è progettato per applicazioni moderne rivolte ai consumatori e architetture cloud-native.
Quali sono i vantaggi dell'autenticazione SAML?
SAML non si limita a semplificare l'accesso. Rafforza la sicurezza e riduce il carico di lavoro degli amministratori. Ecco i principali vantaggi derivanti dall'implementazione di SAML.
1. SAML 2.0 SSO: SAML offre l'accesso più rapido ed efficiente a più applicazioni tramite un'asserzione, che facilita la connessione tra l'SP che supporta SAML e l'IdP. SAML 2.0 offre una migliore esperienza utente grazie a un'asserzione che comunica tra l'SP e l'IdP del server di identità.
2. Maggiore sicurezza: l'autenticazione SAML elimina la necessità per gli utenti di inserire le password in ogni applicazione. Le credenziali vengono inserite solo presso l'IdP. SAML 2.0 utilizza inoltre l'infrastruttura a chiave pubblica (PKI) per proteggere le identità dagli attacchi. L'SSO tramite SAML fornisce un unico punto di autenticazione, che avviene presso un IdP sicuro. Successivamente, SAML trasferisce le informazioni sull'identità all'SP. Questa forma di autenticazione garantisce che le credenziali vengano inviate direttamente solo all'IdP.
3. Riduzione dei tempi di reimpostazione della password: l'SSO SAML eliminerà i problemi relativi alle password, come la reimpostazione e il recupero, riducendo i tempi necessari per recuperare le vecchie password.
4. Riduzione dei costi IT: l'SSO tramite SAML riduce il carico amministrativo centralizzando l'autenticazione degli utenti. I team IT dedicano meno tempo alla gestione delle password, all'inserimento di nuovi utenti e alla revoca dell'accesso per i dipendenti in uscita, con conseguente riduzione delle richieste di assistenza e dei costi operativi.
5. Gestione centralizzata degli accessi: SAML centralizza l'autenticazione tramite l'IdP, consentendo agli amministratori di gestire l'accesso degli utenti da un'unica dashboard. Possono facilmente concedere o revocare l'accesso istantaneamente a tutte le applicazioni connesse.
6. Riduzione dei costi per l'SP: con l'SSO tramite SAML, non è necessario gestire un account per più servizi. L'SP non deve più gestire direttamente l'autenticazione degli utenti perché l'IdP se ne occupa.
7. Esperienza utente migliorata: dopo essersi autenticati una volta, gli utenti possono accedere a più SP senza dover effettuare nuovamente il login. Ciò consente un'esperienza più rapida e migliore presso ogni SP.
8. Interoperabilità: grazie al suo formato standardizzato, SAML 2.0 è interoperabile con qualsiasi sistema, indipendentemente dall'implementazione.
9. Accoppiamento debole delle directory: SAML riduce la necessità di sincronizzare le identità degli utenti tra più applicazioni perché l'autenticazione è centralizzata.
10. Scalabilità: SAML semplifica l'aggiunta di nuovi utenti e l'integrazione di applicazioni aggiuntive senza la necessità di creare sistemi di autenticazione separati per ciascuna. Con la crescita delle organizzazioni, SAML offre un metodo scalabile per estendere l'SSO sicuro all'intero ecosistema di applicazioni.
Quali sono i casi d'uso di SAML?
SAML viene utilizzato quando è necessario accedere a più sistemi ma non si desidera la complessità della gestione di credenziali multiple. Esploriamo alcuni casi d'uso concreti:
1. SSO aziendale
SAML è da tempo lo standard per l'SSO aziendale. Dopo essersi autenticati tramite un IdP come Microsoft Entra ID o Okta, gli utenti possono accedere senza problemi ad applicazioni come Salesforce, Slack, Workday e Oracle NetSuite senza dover effettuare nuovamente l'accesso.
2. Istruzione e accesso SSO al campus
Gli istituti scolastici utilizzano SAML per fornire a studenti e docenti un accesso sicuro alle risorse del campus. Un unico set di credenziali universitarie può essere utilizzato per accedere ai sistemi di gestione dell'apprendimento (LMS), ai portali della biblioteca, ai sistemi informativi per studenti, alla posta elettronica e ad altre applicazioni accademiche.
3. Applicazioni SaaS B2B
Molti provider SaaS supportano l'autenticazione SAML per soddisfare i requisiti di sicurezza e gestione delle identità dei clienti aziendali. Ciò consente alle organizzazioni di integrare l'applicazione SaaS con il proprio IdP esistente, applicare le policy di accesso aziendali e offrire un'esperienza SSO (Single Sign-On) fluida ai dipendenti.
4. Assistenza sanitaria e conformità normativa
Le organizzazioni sanitarie si affidano a SAML per proteggere l'accesso alle cartelle cliniche elettroniche (EHR), ai portali dei pazienti e alle applicazioni cliniche. SAML aiuta le organizzazioni a soddisfare i requisiti di conformità, come l'HIPAA, garantendo al contempo che solo gli utenti autorizzati possano accedere ai dati sensibili dei pazienti, grazie alla centralizzazione dell'autenticazione e al supporto dell'identità federata.
Quali sono i limiti di SAML?
SAML è ampiamente adottato ed è considerato lo standard predefinito per l'SSO aziendale. Tuttavia, presenta anche alcuni svantaggi di cui è bene essere a conoscenza.
Non nativo per dispositivi mobili: SAML è stato progettato per applicazioni basate su browser e non è ideale per app native per dispositivi mobili o Single Page Application (SPA). Le moderne applicazioni mobili utilizzano in genere OIDC.
Complessità XML: SAML si basa su XML, che è più prolisso di JSON. Ciò si traduce in payload più grandi e rende più complesse le integrazioni e la risoluzione dei problemi.
Nessuna autorizzazione API nativa: SAML autentica gli utenti ma non supporta l'autorizzazione API delegata. Se le tue applicazioni necessitano di un accesso API sicuro, avrai bisogno di OAuth 2.0 insieme a SAML.
Costi di configurazione: la configurazione di SAML richiede un'attenta impostazione di certificati, endpoint e mappature degli attributi. È sicuro, ma le implementazioni possono essere più complesse rispetto ai moderni protocolli di autenticazione.
Come implementare l'SSO SAML
Ecco come configurare una relazione tra il tuo IdP e SP per implementare l'SSO SAML. Sebbene i passaggi esatti varino a seconda della piattaforma, il processo di configurazione SAML nel complesso segue la stessa sequenza.
1. Scegli un IdP
Seleziona un IdP come miniOrange, Microsoft Entra ID, Okta, Google Workspace o Ping Identity per autenticare gli utenti ed emettere asserzioni SAML.
2. Metadati di scambio
Scambio di metadati SAML tra IdP e SP. Questi metadati contengono importanti dettagli di configurazione, tra cui ID entità, endpoint e certificati di firma.
3. Configurare l'SP
Configura l'SP con i metadati dell'IdP e specifica l'URL dell'Assertion Consumer Service (ACS), l'ID entità e le altre impostazioni SAML richieste.
4. Mappa gli attributi utente
Mappa gli attributi utente come indirizzo email, nome utente, nome, cognome e appartenenza ai gruppi in modo che il Service Provider (SP) possa identificare e autorizzare correttamente gli utenti.
5. Testare e distribuire
Esegui un test del flusso di accesso SAML per verificare l'autenticazione, la mappatura degli attributi e la convalida del certificato. Una volta che tutto funziona come previsto, abilita l'SSO SAML per tutti gli utenti nel tuo ambiente di produzione.
Conclusione
SAML rimane il fondamento dell'SSO aziendale, consentendo alle organizzazioni di autenticare gli utenti in modo sicuro su più applicazioni con un unico set di credenziali. Centralizzando l'autenticazione tramite un IdP affidabile, SAML rafforza la sicurezza, migliora l'esperienza utente, riduce il carico di lavoro IT e semplifica la gestione degli accessi su larga scala.
Sebbene standard più recenti come OIDC siano più adatti alle moderne applicazioni web e mobile, SAML continua a essere la scelta preferita per la federazione delle identità aziendali. Se la tua organizzazione necessita di un Single Sign-On (SSO) sicuro e basato su standard per le applicazioni aziendali, l'implementazione di SAML è una soluzione collaudata per semplificare l'accesso mantenendo al contempo elevati livelli di sicurezza e conformità.
miniOrange ha reso estremamente semplice implementare e gestire l'SSO SAML. Supportiamo diversi IdP e applicazioni aziendali. È possibile implementare un'autenticazione aziendale sicura su larga scala, semplificando al contempo la gestione delle identità e degli accessi.
DOMANDE FREQUENTI
Cosa significa l'acronimo SAML?
SAML è l'acronimo di Security Assertion Markup Language. Si tratta di uno standard aperto basato su XML che consente l'autenticazione sicura e il Single Sign-On (SSO) permettendo ai provider di identità (IdP) e ai provider di servizi (SP) di scambiare i dati di autenticazione degli utenti.
Qual è la differenza tra SAML e SSO?
SAML è uno standard di autenticazione, mentre il Single Sign-On (SSO) è l'esperienza utente che esso abilita. SAML è uno dei protocolli più utilizzati per implementare l'SSO nelle applicazioni aziendali.
Il protocollo SAML è ancora in uso nel 2026?
Sì. SAML rimane lo standard di autenticazione leader per il Single Sign-On aziendale e la federazione delle identità. Sebbene OpenID Connect (OIDC) sia diffuso nelle moderne applicazioni web e mobile, SAML continua a dominare negli ambienti aziendali.
Che cos'è un'asserzione SAML?
Un'asserzione SAML è un documento XML firmato digitalmente emesso dall'Identity Provider (IdP). Conferma l'identità di un utente e condivide in modo sicuro le informazioni di autenticazione e dell'utente con il Service Provider (SP).
SAML è la stessa cosa di OAuth?
No. SAML viene utilizzato per l'autenticazione degli utenti e il Single Sign-On (SSO) aziendale, mentre OAuth 2.0 è un framework di autorizzazione che consente alle applicazioni di accedere in modo sicuro ad API e risorse per conto di un utente.
Quali sono alcuni esempi di provider di identità SAML?
Tra i provider di identità SAML più comuni figurano miniOrange, Microsoft Entra ID, Okta, Google Workspace, Ping Identity e OneLogin.

Lascia un tuo commento