
Mentre le organizzazioni si destreggiano tra un mix di sistemi legacy, moderne piattaforme cloud e software specializzati, la sfida di gestire l'autenticazione degli utenti in ambienti diversi diventa sempre più complessa. Mentre le soluzioni basate sul web si sono evolute rapidamente con protocolli di identità robusti, molte applicazioni mission-critical si basano ancora su interfacce desktop che richiedono un approccio diverso.
Questo blog esplora come le organizzazioni possono unificare l'accesso tra questi ambienti, ridurre gli attriti per gli utenti e mantenere elevati livelli di sicurezza, il tutto senza compromettere prestazioni o usabilità. Se sei un architetto IT, un analista della sicurezza o semplicemente curioso di sapere come funziona una soluzione di autenticazione al di là del browser, questo articolo ti aiuterà a orientarti tra le sfumature dell'integrazione dell'identità negli ecosistemi client-server.
Cosa sono le applicazioni thick client?
Le applicazioni thick client sono programmi software basati su desktop che eseguono la maggior parte delle operazioni di elaborazione dati localmente sul dispositivo dell'utente, anziché affidarsi in modo massiccio alle risorse di server remoti. Noti anche come "fat client" o "rich client", queste applicazioni sono sistemi autonomi dotati di notevole potenza di calcolo, capacità di archiviazione e risorse grafiche che consentono loro di funzionare in modo indipendente.
A differenza delle applicazioni web che richiedono una comunicazione costante con il server, i client "thick" possono funzionare con una connettività di rete minima o intermittente, risultando ideali per ambienti in cui la funzionalità offline è fondamentale. Il termine "thick" si riferisce alla notevole quantità di logica applicativa, capacità di elaborazione dati e componenti dell'interfaccia utente che risiedono direttamente sul dispositivo client.
Tipi di applicazioni Thick Client
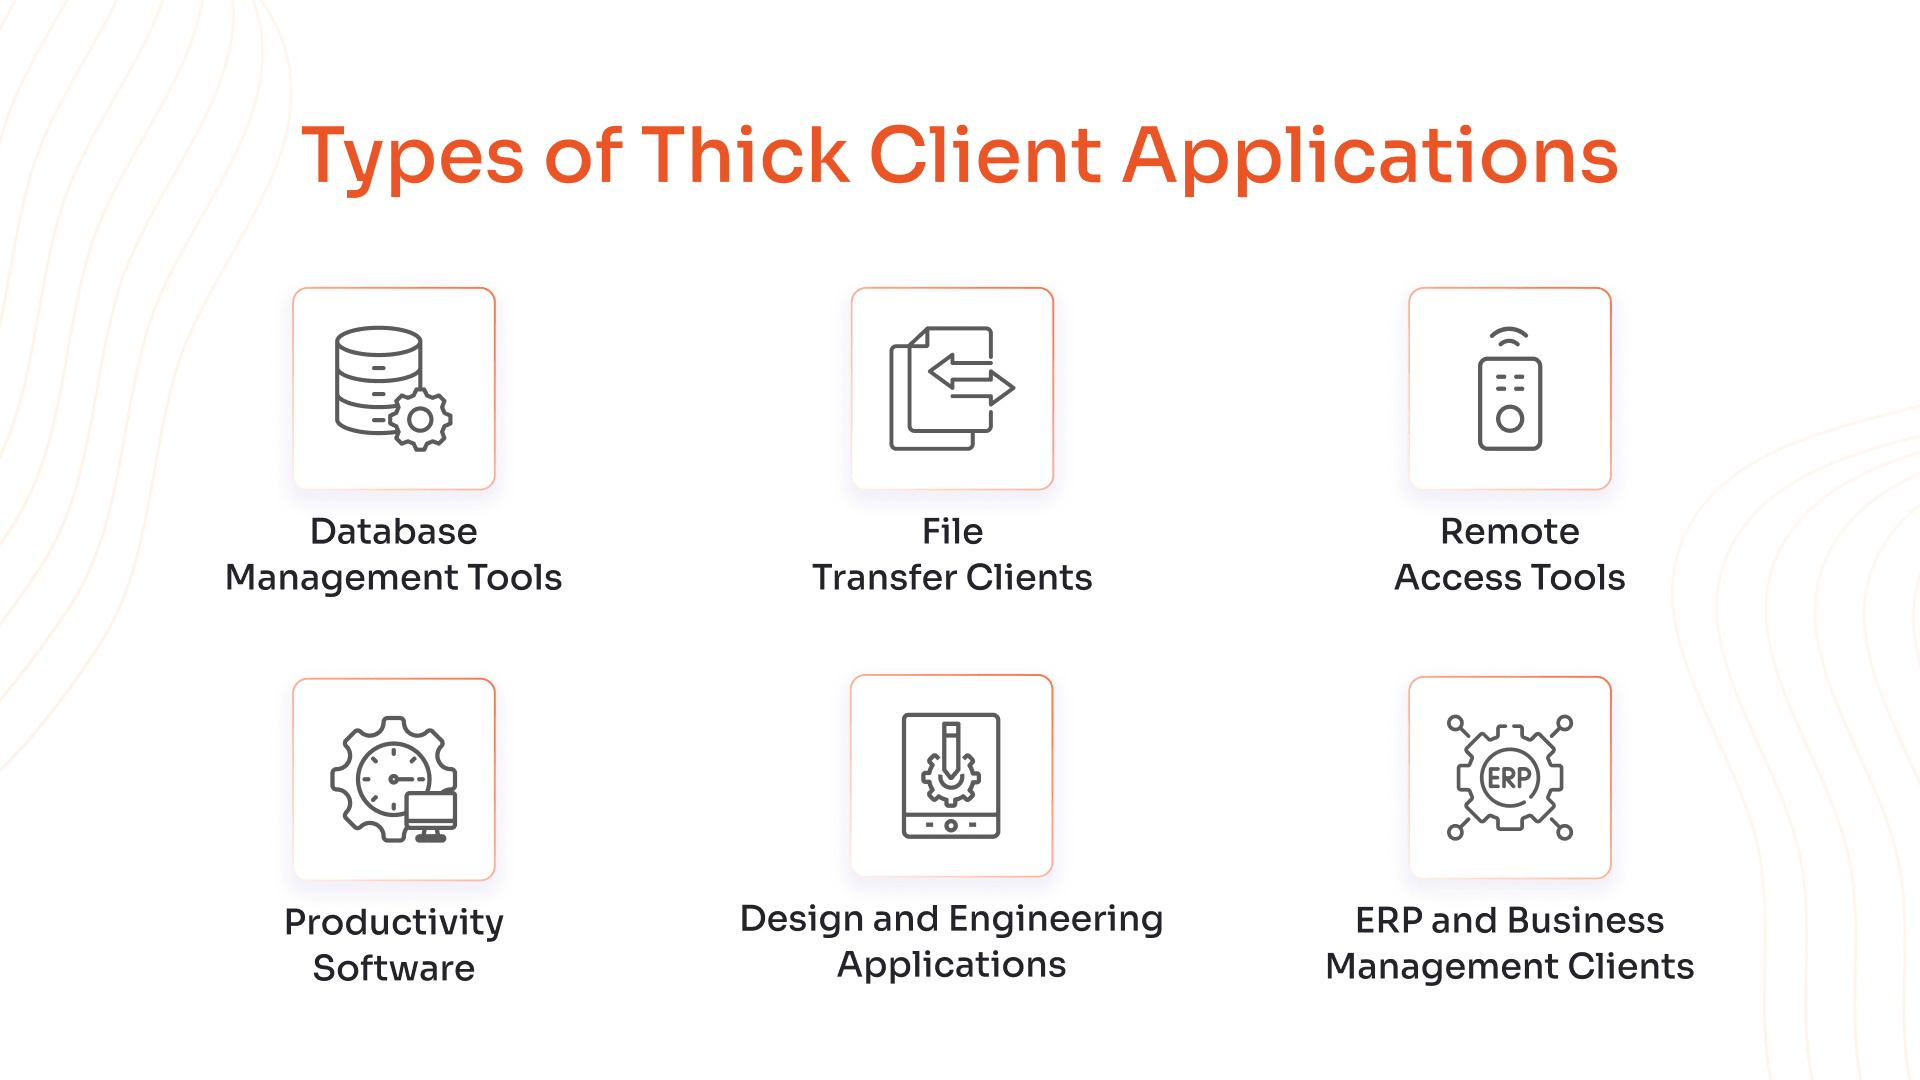
Strumenti per la gestione dei database
Queste applicazioni consentono agli utenti di progettare, interrogare e gestire database in locale. Offrono modellazione visiva, controlli amministrativi e connessioni dirette al server senza dover ricorrere a interfacce basate su browser o piattaforme cloud-only.
Client di trasferimento file
Utilizzati per trasferimenti di file sicuri tra sistemi locali e remoti, questi client supportano i protocolli FTP/SFTP, la crittografia e il controllo di sessione. Operano indipendentemente dai browser e gestiscono le connessioni dal desktop.
Strumenti di accesso remoto
Questi strumenti consentono agli utenti di connettersi e controllare macchine remote. Il software client gestisce localmente l'avvio della sessione, la gestione delle credenziali e il rendering del display, garantendo un accesso remoto sicuro e reattivo.
Software di produttività
Installate sui desktop, queste applicazioni supportano la creazione di documenti, l'analisi dei dati e le presentazioni. Offrono funzionalità complete offline, si integrano con l'archiviazione locale e forniscono funzionalità avanzate di formattazione e calcolo.
Applicazioni di progettazione e ingegneria
Utilizzate in ambito tecnico per la modellazione CAD, le simulazioni e il disegno, queste applicazioni richiedono un'elaborazione locale ad alte prestazioni. Spesso interagiscono con hardware specializzato e supportano flussi di lavoro di progettazione complessi.
Clienti ERP e gestione aziendale
Applicazioni aziendali che gestiscono operazioni come finanza, risorse umane e logistica. Le versioni thick client offrono interfacce robuste, caching locale e comunicazione sicura con i sistemi backend per l'efficienza transazionale.
Esempi di applicazioni Thick Client
MySQL Workbench
Uno strumento di database basato su desktop per la progettazione di schemi, l'esecuzione di query e la gestione di server. Offre funzionalità di modellazione visiva e amministrazione senza dover ricorrere all'accesso tramite browser o ad ambienti cloud-only.
fileZilla
Un client FTP che facilita il trasferimento sicuro dei file. Funziona localmente, supporta diversi protocolli e consente agli utenti di gestire sessioni, credenziali e impostazioni di crittografia direttamente dal desktop.
Connessione desktop remoto
Un'applicazione Windows che consente agli utenti di accedere e controllare computer remoti. Gestisce localmente la configurazione della sessione, l'autenticazione e il rendering dello schermo, garantendo interazioni remote sicure ed efficienti.
Microsoft Word
Un elaboratore di testi installato sui desktop, che offre funzionalità di creazione, modifica e formattazione di documenti offline. Si integra con l'archiviazione locale e supporta funzionalità avanzate come modelli, stili e macro.
Microsoft Excel
Uno strumento di foglio di calcolo utilizzato per l'analisi, i calcoli e la visualizzazione dei dati. Funziona offline, supporta formule complesse e si integra con file locali e fonti dati esterne per la creazione di report.
AutoCAD
Un'applicazione CAD utilizzata per la progettazione architettonica e ingegneristica. Esegue rendering e modellazione in locale, supporta gli standard di disegno tecnico e si integra con hardware come plotter e stampanti 3D.
Interfaccia grafica utente SAP
Un'interfaccia desktop per l'accesso ai moduli SAP ERP. Consente agli utenti di eseguire transazioni commerciali, gestire flussi di lavoro e interagire con i dati aziendali in modo sicuro tramite elaborazione locale e comunicazione con il server.
Confronto tra client spessi e sottili
| Aspetto | Cliente grosso | Cliente sottile |
|---|---|---|
| Luogo di elaborazione | Elaborazione locale lato client con dipendenza minima dal server | Elaborazione lato server con visualizzazione solo della gestione client |
| Installazione | Applicazioni installate localmente con funzionalità complete | Installazione basata su browser con spazio di archiviazione locale limitato |
| Dipendenza di rete | È richiesta una connettività intermittente; può funzionare offline | Comunicazione continua con il server necessaria |
| Convalida dati | Verifica ed elaborazione dei dati lato client | Verifica dei dati lato server richiesta |
| Utilizzo delle risorse | Elevati requisiti hardware locali e consumo energetico | Sono necessarie risorse locali minime |
| Costo di implementazione | Investimento iniziale più elevato ma carico del server inferiore | Costi hardware inferiori ma requisiti server più elevati |
| Sicurezza | Più vulnerabili alle minacce locali ma migliore sicurezza offline | Gestione centralizzata della sicurezza con meno rischi locali |
| Personalizzazione | Altamente personalizzabile con controllo utente sulle configurazioni | Opzioni di personalizzazione limitate |
Perché il thick client SSO è diverso dal web SSO?
Supporto e compatibilità del protocollo
Il Web SSO si basa in genere su protocolli nativi del browser come SAML, OAuth e OpenID Connect, progettati per la comunicazione basata su HTTP. I thick client, tuttavia, potrebbero non supportare questi protocolli in modo nativo e spesso richiedono un'integrazione personalizzata o l'utilizzo di Kerberos, NTLM o meccanismi proprietari.
Flusso di autenticazione
Nel web SSO, il browser reindirizza gli utenti a un provider di identità, gestisce lo scambio di token e torna all'applicazione, il tutto all'interno della sessione del browser. I thick client non dispongono di questa funzionalità di reindirizzamento e devono gestire l'autenticazione internamente, spesso richiedendo componenti browser integrati o broker di token esterni.
Gestione dei gettoni
Le applicazioni web si basano sui cookie o sull'archiviazione del browser per gestire i token. I thick client devono archiviare e aggiornare i token in modo sicuro all'interno dell'applicazione stessa, il che introduce complessità in termini di crittografia, persistenza della sessione e rinnovo dei token.
Complessità di integrazione
Il Web SSO è spesso plug-and-play con i moderni provider di identità. Il thick client SSO richiede un'integrazione più profonda, a volte modificando il codice applicativo, utilizzando wrapper o implementando middleware per colmare il divario tra client e provider di identità.
Esperienza da Utente
Web SSO offre un accesso fluido tra le schede del browser e le app. L'SSO basato su thick client deve replicare questa esperienza senza il supporto del browser, il che può risultare problematico quando si ha a che fare con framework di interfaccia utente legacy o con un supporto di protocollo limitato.
Considerazioni sulla sicurezza
I thick client vengono spesso eseguiti in ambienti affidabili e interagiscono con risorse locali, rendendo cruciali la gestione sicura dei token e l'archiviazione delle credenziali. Il Web SSO trae vantaggio dagli ambienti browser sandbox e dal controllo centralizzato delle sessioni.
Protocolli SSO per client spessi
Kerberos
Kerberos è il protocollo di autenticazione fondamentale per gli ambienti client aziendali thick, utilizzando la crittografia a chiave simmetrica per comunicazioni client-server sicure. Questo protocollo maturo opera attraverso un sistema di ticket-granting in cui il Key Distribution Center (KDC) emette ticket a tempo limitato che i client presentano per accedere ai servizi senza dover trasmettere ripetutamente le password in rete.
Integrazione aziendale: la maggior parte dei client aziendali, come gli strumenti di gestione dei database e i sistemi ERP (Enterprise Resource Planning), supportano nativamente Kerberos, rendendolo la scelta preferita per le organizzazioni con infrastrutture Windows preesistenti.
NTLM (Gestore LAN NT)
NTLM garantisce la retrocompatibilità per le applicazioni client legacy che non supportano i protocolli di autenticazione moderni. Sebbene meno sicuro di Kerberos, NTLM rimane essenziale per mantenere l'accesso alle applicazioni desktop legacy critiche in ambienti misti.
Supporto per sistemi legacy: il meccanismo di sfida-risposta di NTLM funziona efficacemente con le applicazioni client tradizionali meno recenti che non supportano i protocolli più recenti, garantendo la continuità operativa durante la graduale modernizzazione del sistema.
OAuth2.0
OAuth 2.0 trasforma l'autenticazione thick client consentendo un'autorizzazione sicura senza esporre le credenziali utente alle applicazioni desktop. Questo framework consente ai thick client di ottenere token di accesso limitati per risorse specifiche, mantenendo al contempo una gestione centralizzata delle identità.
Integrazione moderna: le moderne applicazioni client desktop adottano sempre più spesso OAuth 2.0 per l'integrazione con i servizi cloud, consentendo alle applicazioni desktop di accedere alle API in modo sicuro senza dover memorizzare credenziali a lungo termine.
OpenID Connect (OIDC)
OpenID Connect si basa su OAuth 2.0 per fornire una verifica dell'identità standardizzata, progettata specificamente per le moderne applicazioni client desktop. OIDC offre funzionalità di autenticazione e autorizzazione tramite JSON Web Token (JWT) che i client desktop possono elaborare localmente.
Adozione in crescita: aziende tecnologiche leader come Google e Microsoft promuovono attivamente OIDC come protocollo preferito per l'autenticazione dei client desktop, favorendone un supporto sempre maggiore da parte dei framework per applicazioni desktop.
SAML (Security Assertion Markup Language)
SAML consente l'autenticazione federata per applicazioni thick client tramite asserzioni di sicurezza basate su XML che trasferiscono informazioni sull'identità e sulle autorizzazioni degli utenti tra provider di identità e provider di servizi. Questo protocollo eccelle negli ambienti aziendali che richiedono uno scambio di attributi dettagliato e policy di autorizzazione complesse.
Complessità di integrazione: sebbene SAML offra solide funzionalità di sicurezza, l'implementazione di SAML in ambienti client desktop richiede un'attenta valutazione della gestione dei certificati, dell'elaborazione XML e della gestione sicura delle asserzioni all'interno delle architetture delle applicazioni desktop.
Vantaggi del Thick Client SSO
1. Qualificare gli audit di sicurezza informatica
L'SSO basato su thick client fornisce un registro completo di tutti i tentativi di accesso degli utenti, garantendo visibilità sui modelli di accesso e facilitando la conformità a normative come GDPR, HIPAA e PCI DSS. Riducendo il numero di sistemi in cui si accede a dati sensibili, l'SSO basato su thick client contribuisce a minimizzare il rischio di violazioni dei dati e garantisce la conformità alle leggi sulla privacy dei dati.
2. Protezione dalle crescenti minacce alla sicurezza
Tutti i processi di autenticazione sono gestiti da un'unica autorità fidata, riducendo il rischio di furto di credenziali e di accesso non autorizzato. L'SSO ( Single Sign-On) consente di imporre politiche di password più rigorose, come la richiesta di password complesse, cambi periodici e autenticazione a più fattori , migliorando ulteriormente la sicurezza. Consolidando l'autenticazione, l'SSO contribuisce a identificare e mitigare le minacce alla sicurezza in modo più efficace.
3. Elimina la fatica delle password
Gli utenti devono ricordare solo un set di credenziali, semplificando il processo di accesso e riducendo la frustrazione. SSO consente agli utenti di navigare senza problemi tra più applicazioni senza dover reinserire le proprie credenziali, migliorando la produttività e la soddisfazione. Eliminando la necessità di gestire più password, SSO aiuta a ridurre la fatica delle password e i rischi associati di account compromessi.
4. Ridurre il tempo di accesso sprecato
Gli utenti possono accedere rapidamente alle applicazioni di cui hanno bisogno senza essere ostacolati da schermate di accesso multiple e dall'inserimento di password. L'SSO (Single Sign-On) può ridurre il carico di lavoro del supporto IT minimizzando il numero di richieste di reimpostazione della password . Semplificando il processo di accesso, l'SSO aiuta gli utenti a concentrarsi sulle proprie attività e migliora l'efficienza complessiva del flusso di lavoro.
5. Niente più ticket di reimpostazione della password
Gli amministratori IT possono gestire le policy di accesso e i privilegi degli utenti da un'unica posizione, semplificando il processo di concessione e revoca delle autorizzazioni. SSO può applicare policy di sicurezza coerenti a tutte le applicazioni, garantendo la conformità agli standard organizzativi. Automatizzando i processi di autenticazione e controllo degli accessi, SSO può ridurre il carico di lavoro del reparto IT e liberare risorse per altre attività.
Implementazione SSO passo dopo passo delle app desktop
1. Valutazione e pianificazione
Inizia con l'audit delle applicazioni desktop, dei flussi di lavoro degli utenti e dei meccanismi di autenticazione esistenti. Identifica quali app supportano protocolli moderni e quali richiedono un'integrazione personalizzata. Definisci gli obiettivi di sicurezza e i requisiti di conformità.
2. Scegliere la soluzione SSO giusta
Seleziona un provider di identità (IdP) che supporti l'integrazione desktop, come Azure AD, Okta, miniOrange o Ping Identity. Assicurati che supporti protocolli come Kerberos, SAML o OAuth per ambienti non basati su browser.
3. Processo di implementazione
Integrare l'applicazione desktop con l'IdP scelto. Ciò può comportare l'integrazione di librerie di autenticazione, la configurazione di token broker o l'utilizzo di middleware per collegare protocolli legacy con standard di identità moderni.
4. Test e distribuzione
Eseguire test approfonditi su diversi ruoli utente, dispositivi e condizioni di rete. Convalidare la gestione dei token, la persistenza della sessione e i meccanismi di fallback. Distribuire in fasi per ridurre al minimo le interruzioni e raccogliere feedback.
5. Formazione e supporto dell'utente
Informare gli utenti sulla nuova esperienza di accesso, soprattutto se vengono introdotti metodi MFA o senza password. Fornire documentazione chiara e canali di supporto per gestire l'onboarding e la risoluzione dei problemi.
6. Monitoraggio e ottimizzazione
Implementa la registrazione e il monitoraggio per tracciare i flussi di autenticazione, rilevare anomalie e misurare le prestazioni. Utilizza l'analisi per perfezionare la durata dei token, le policy di sessione e la gestione degli errori nel tempo.
Risoluzione delle sfide nell'implementazione SSO per i client thick
Integrazione delle applicazioni legacy
Le applicazioni desktop più datate potrebbero non supportare i protocolli di identità moderni. Utilizza wrapper, servizi proxy o plugin personalizzati per intercettare e tradurre le richieste di autenticazione in formati compatibili con SSO.
Accesso offline
I thick client spesso devono funzionare senza connettività costante. Implementare strategie di caching e aggiornamento dei token che consentano un accesso offline limitato, mantenendo al contempo i limiti di sicurezza e i controlli di scadenza.
Autenticazione a più fattori
Integrare l'MFA nelle app desktop può essere complesso. Utilizzate autenticatori esterni, smart card o dispositivi biometrici che si interfacciano con il sistema operativo o l'IdP, anziché integrare l'MFA direttamente nell'app.
Preoccupazioni per le prestazioni
L'SSO non dovrebbe compromettere la reattività dell'applicazione. Ottimizza la convalida dei token, riduci le chiamate di rete non necessarie e assicurati che i componenti di autenticazione siano leggeri e ben integrati con il flusso di avvio dell'app.
Soluzione miniOrange SSO per app desktop
miniOrange offre una solida soluzione Single Sign-On (SSO) per applicazioni desktop che semplifica l'autenticazione degli utenti in ambienti aziendali. Grazie all'integrazione con provider di identità come Azure AD, Okta e Google Workspace, miniOrange consente un accesso senza interruzioni alle applicazioni client desktop senza dover effettuare ripetutamente il login.
Il nostro supporto per l'autenticazione a più fattori (MFA) aggiunge un livello di sicurezza essenziale, garantendo che l'accesso venga concesso solo dopo aver verificato l'identità dell'utente tramite metodi come OTP, dati biometrici o notifiche push. Questa combinazione di SSO e MFA aiuta le organizzazioni a migliorare il livello di sicurezza, migliorando al contempo l'esperienza utente su piattaforme desktop legacy e moderne.
I nostri pensieri
Mentre le aziende continuano a modernizzare la propria infrastruttura di identità, miniOrange si distingue come una soluzione pratica per colmare il divario tra le applicazioni desktop legacy e i moderni standard di autenticazione. La nostra capacità di unificare gli accessi, applicare rigorosi controlli di sicurezza e supportare ambienti diversificati lo rende uno strumento prezioso per le organizzazioni che desiderano semplificare le esperienze di accesso senza compromettere la protezione.

Lascia un tuo commento