
Le password deboli sono responsabili dell'81% delle violazioni dei dati aziendali . Quando l'autenticazione tramite password è l'unica linea di difesa, la tua azienda diventa un facile bersaglio per frodi, truffe e attacchi informatici. Basta una password riutilizzata o prevedibile per esporre sistemi sensibili. Affidarsi esclusivamente alle password non è più una soluzione praticabile.
L'autenticazione a due fattori (2FA) aggiunge un secondo livello di protezione fondamentale, richiedendo agli utenti di verificare la propria identità tramite un dato che possiedono o che sono. Non è più solo una best practice, ma uno standard di sicurezza di base che ogni organizzazione deve adottare per prevenire il furto di account e proteggere i dati critici.
Il panorama delle minacce moderne: perché le password non sono sufficienti
Le password sono intrinsecamente vulnerabili, riutilizzate, soggette a phishing e, in definitiva, statiche. Gli aggressori di oggi sfruttano bot automatizzati per lanciare milioni di tentativi di accesso al giorno, mentre sofisticate campagne di ingegneria sociale raccolgono credenziali con un successo allarmante. Anche le organizzazioni che applicano complesse policy sulle password rimangono esposte:
- Proliferazione del phishing - Le email di spear phishing generate dall'intelligenza artificiale imitano i mittenti attendibili in modo più convincente che mai, inducendo gli utenti a rivelare le password.
- Ripieno di credenziali - Le credenziali trapelate da violazioni non correlate vengono riutilizzate su più siti, consentendo agli aggressori di accedere agli account ovunque gli utenti riciclino le password.
- Forza bruta e automazione - Le botnet basate su cloud possono eseguire migliaia di tentativi di accesso al secondo, superando di gran lunga qualsiasi difesa manuale.
Con la crescente frequenza di attacchi informatici, truffe di phishing e credential stuffing, la 2FA è diventata essenziale sia per le aziende che per i privati. Ecco perché:
- Attenua gli attacchi basati su password: 2FA impedisce Attacchi bot automatizzati al 100%, compresi tentativi di forza bruta e phishing.
- Garantisce la conformità normativa: Aiuta a soddisfare gli standard globali di protezione dei dati quali GDPR, HIPAA, ISO 27001 e NIST.
- Rafforza la sicurezza aziendale: L'autenticazione a due fattori è fondamentale per proteggere le risorse sensibili su strumenti aziendali come Jira, Confluence e Bitbucket, soprattutto quando si gestiscono IP interni, dati dei clienti e documentazione di progetto.
In che modo le soluzioni di autenticazione a due fattori di miniOrange possono essere d'aiuto?
Il plugin miniOrange per l'autenticazione a due fattori (2FA) è un potente strumento di sicurezza informatica progettato per proteggere le applicazioni Atlassian come Jira, Confluence, Bitbucket, Bamboo e Crowd. Introduce un ulteriore livello di verifica dell'identità che va oltre le password, utilizzando un secondo fattore come una OTP inviata tramite SMS, e-mail o un token hardware come Yubikey.
Questo approccio rafforza i meccanismi di controllo degli accessi, rendendo significativamente più difficile per gli aggressori sfruttare credenziali compromesse. Che gestiate un piccolo team software o un'azienda globale, miniOrange offre la flessibilità necessaria per applicare l'autenticazione a due fattori di Atlassian su larga scala.
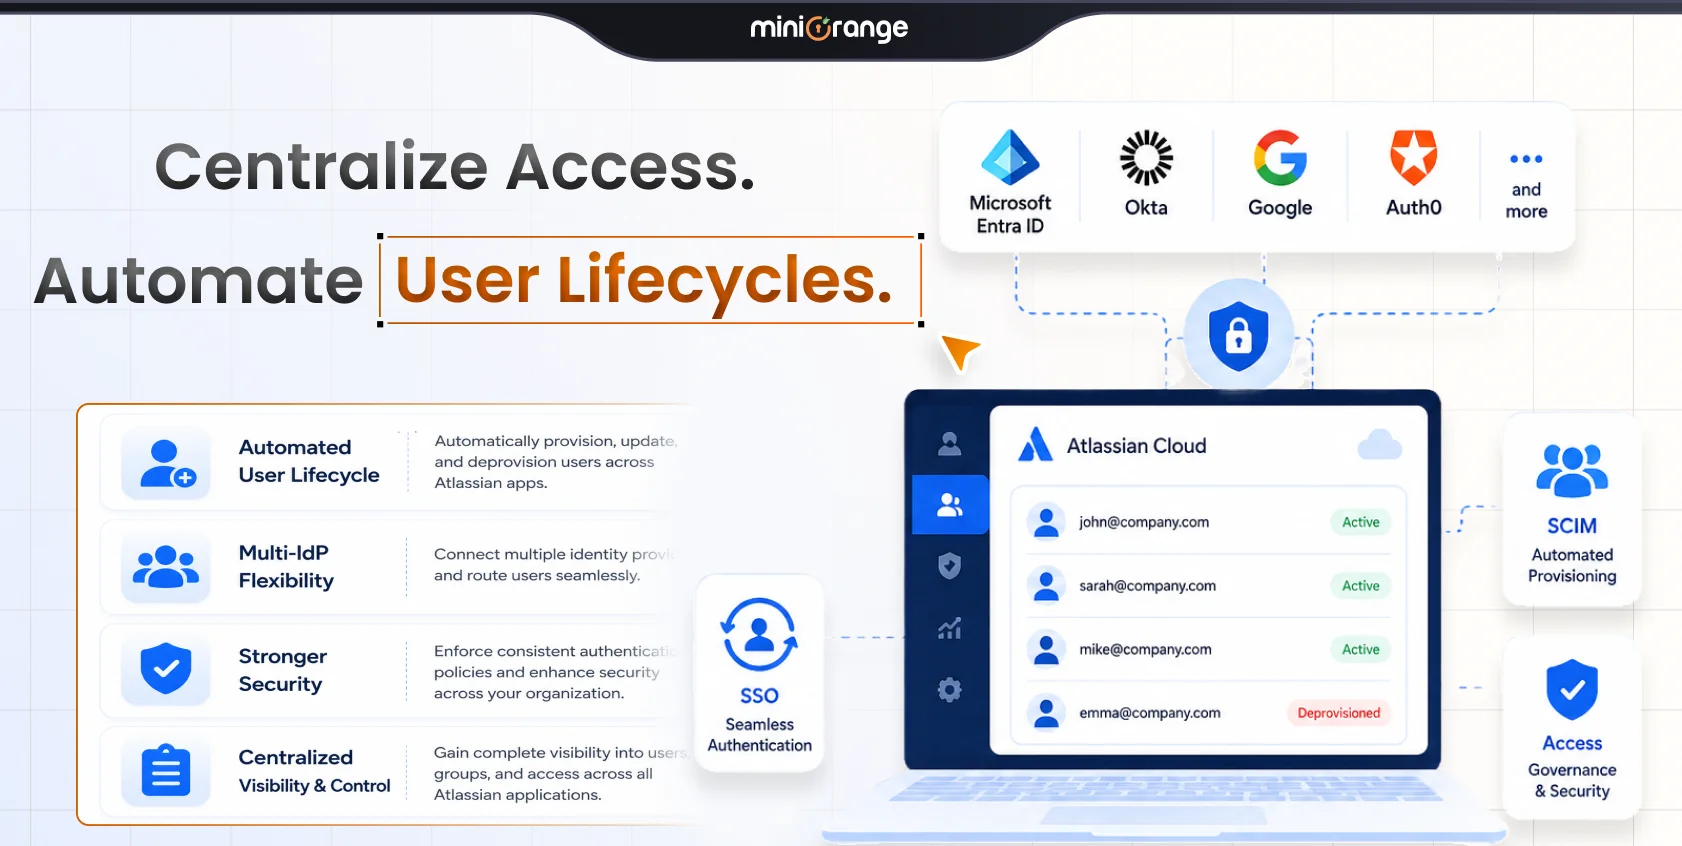
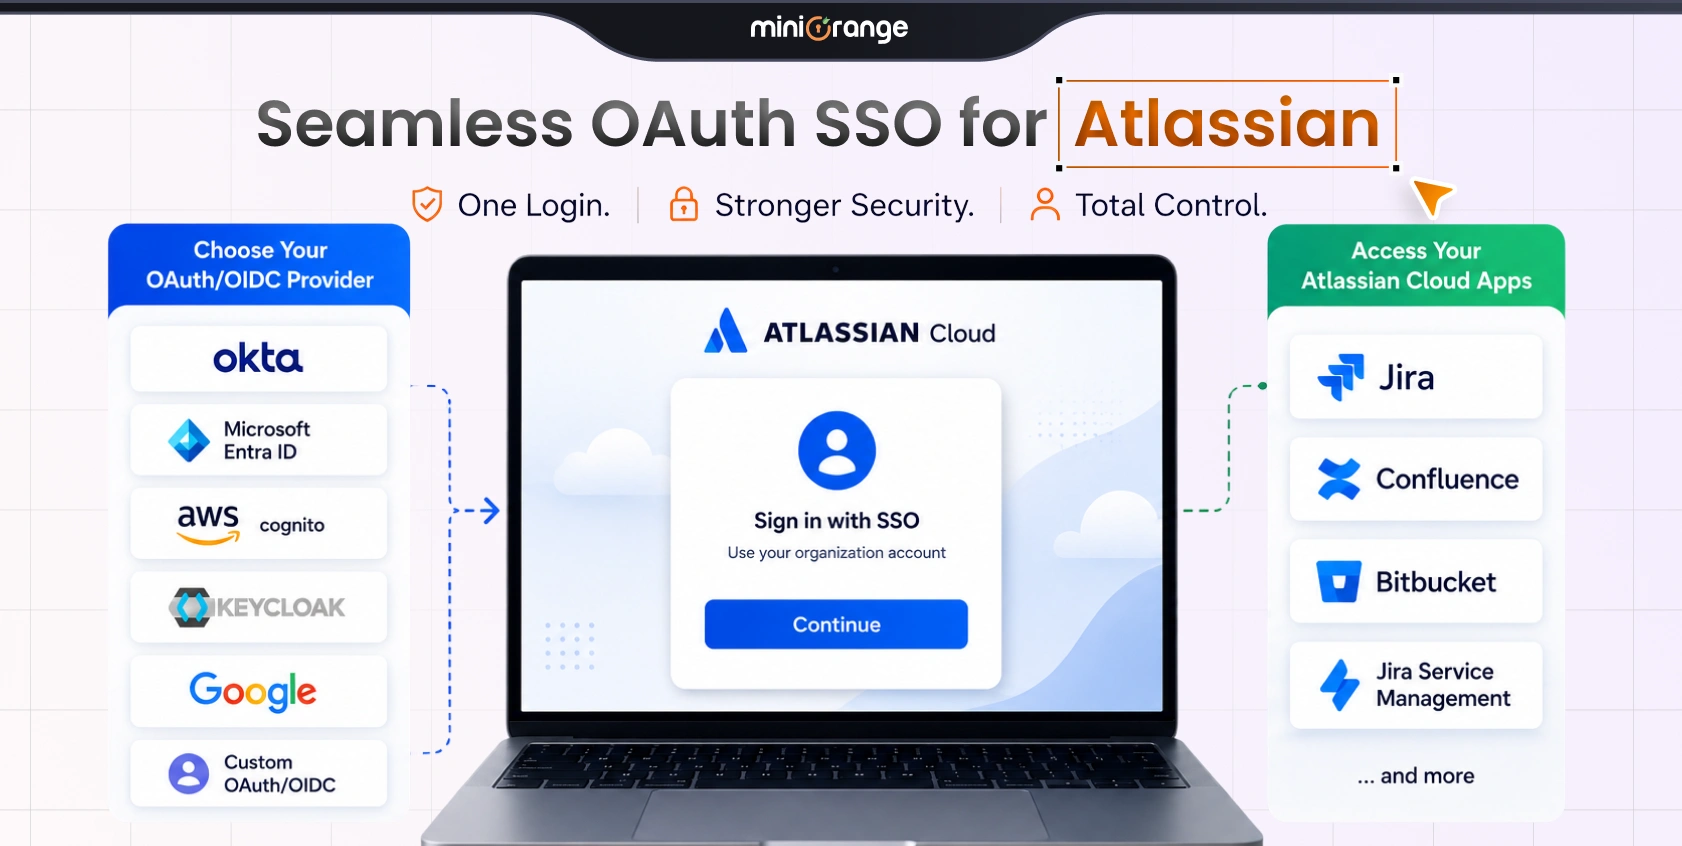
Il plugin si integra perfettamente anche con la configurazione SSO di Jira, supportando sia SSO che 2FA in un framework unificato. Ciò garantisce un'esperienza utente fluida e sicura su più piattaforme, riducendo l'affaticamento da password e aumentando la sicurezza aziendale.
Esempio concreto: Allianz
Allianz, leader globale nel settore assicurativo, ha implementato la soluzione di autenticazione a due fattori (2FA) di miniOrange nel suo ambiente Atlassian. Il risultato? Accesso sicuro per oltre 159,000 dipendenti e utenti esterni in più di 70 paesi, aiutando Allianz a mantenere una solida conformità normativa e una sicurezza operativa a livello aziendale.
Principali vantaggi di miniOrange 2FA per Atlassian Tools
miniOrange 2FA per Atlassian Suite offre una serie di vantaggi che la rendono una delle migliori aziende di sicurezza informatica per il miglioramento della sicurezza di Atlassian. La sua attenzione alla verifica dell'identità non solo aumenta la protezione, ma semplifica anche la conformità con le leggi e i framework internazionali in materia di sicurezza informatica come GDPR, HIPAA e ISO 27001.
Vantaggi principali:
- Protezione API REST con MFA: Migliora la sicurezza della tua API aggiungendo 2FA all'accesso all'API REST, assicurandoti che solo le richieste autenticate raggiungano le tue risorse critiche.
- Blocca l'accesso non autorizzato: Impedisce l'appropriazione indebita degli account anche in caso di perdita o compromissione delle password, applicando un ulteriore livello di autenticazione.
- Protezione dagli attacchi di forza bruta: Rileva e blocca i tentativi di accesso ripetuti, proteggendo gli endpoint dagli attacchi automatizzati e dal credential stuffing.
- Metodi di autenticazione flessibili: Supporta un'ampia gamma di opzioni 2FA, tra cui app TOTP, SMS OTP, verifica biometrica e token hardware come YubiKey.
- Convenienza per l'utente: Migliora l'usabilità con opzioni di autenticazione di fallback, funzionalità di riconoscimento dei dispositivi e flussi di lavoro personalizzabili per ridurre gli attriti senza compromettere la sicurezza.
- Disponibilità alla conformità: Progettato per aiutare le organizzazioni a soddisfare rigorosi standard di sicurezza quali GDPR, HIPAA, ISO 27001 e NIST, proteggendo sia gli accessi degli utenti sia le interazioni API.
Per le aziende che utilizzano Jira 2FA o che desiderano implementare la 2FA negli strumenti Atlassian, miniOrange offre una soluzione solida, personalizzabile e di livello aziendale.
Best Practice per l'implementazione di 2FA
Per massimizzare la protezione e ridurre al minimo l'attrito per l'utente, seguire queste best practice di implementazione:
- Applicare l'autenticazione a due fattori in modo generalizzato: Applicalo a tutti gli utenti, compresi i team interni e i collaboratori terzi.
- Dare priorità ai metodi resistenti al phishing: Utilizzare token hardware o autenticazione basata su WebAuthn anziché codici SMS vulnerabili.
- Abilita autenticazione adattiva: Rafforzare le regole 2FA per azioni sensibili come accessi amministrativi, modifiche alle autorizzazioni o accesso remoto.
- Adotta un modello Zero Trust: Trattare ogni tentativo di accesso come una potenziale minaccia, indipendentemente dalla posizione dell'utente o dal dispositivo.
- Fornire opzioni di backup: Assicurare percorsi di ripristino con codici di backup, e-mail alternative o ripristini avviati dall'amministratore per evitare blocchi dell'account.
Caratteristiche principali del componente aggiuntivo miniOrange 2FA
Il componente aggiuntivo di autenticazione a due fattori per Atlassian di miniOrange offre agli amministratori un controllo completo su come l'autenticazione viene applicata ed eseguita per utenti e team. Queste funzionalità sono fondamentali per garantire un controllo degli accessi sicuro, flessibile e gestibile nelle grandi organizzazioni.
Funzionalità principali:
- Metodi di autenticazione multipli:
- TOTP tramite l'app Authenticator
- OTP tramite e-mail
- OTP tramite SMS
- Yubikey (U2F/WebAuthn)
- Problemi di sicurezza
- Codici di backup
- Flessibilità di applicazione:
- Applica l'autenticazione a due fattori a tutti gli utenti o in modo selettivo in base al ruolo, al gruppo o all'indirizzo IP.
- Personalizza i flussi di autenticazione in base al reparto o ai requisiti di conformità.
- Funzionalità di sicurezza avanzate:
- Restrizioni basate su IP: consenti o nega l'accesso in base alla geolocalizzazione.
- Registri di controllo: traccia i tentativi di accesso e gli eventi di sicurezza.
- Convalida una tantum su più app Crowd: autenticati una sola volta per ottenere l'accesso su tutti i sistemi connessi.
Queste funzionalità rafforzano complessivamente la protezione delle password contro gli attacchi di forza bruta, migliorano la sicurezza dei dati e consentono implementazioni 2FA intelligenti nella suite Atlassian.
Ulteriori funzionalità di sicurezza miniOrange
Oltre ai suoi metodi di autenticazione principali, miniOrange 2FA offre una suite completa di funzionalità che rafforzano ulteriormente il controllo degli accessi e la sicurezza informatica.
Miglioramenti chiave:
- Convalida 2FA una tantum nelle applicazioni crowd: Se un utente effettua la verifica tramite un'applicazione Atlassian, l'accesso alle altre applicazioni della suite (ad esempio Jira, Confluence) viene semplificato.
- Restrizioni basate su IP: Limita l'accesso alle reti note per evitare accessi dannosi da fonti sconosciute.
- Metodi di backup multipli: Garantisci che gli utenti mantengano l'accesso anche se il metodo principale non funziona. Le opzioni includono codici di backup, OTP via e-mail e domande di sicurezza.
- Registrazione di audit: Conserva registri dettagliati dei tentativi di accesso, dei successi e degli errori per rilevare attività sospette.
- Modelli personalizzabili: Personalizza le istruzioni rivolte all'utente per la configurazione e l'accesso 2FA.
- Ricorda il mio dispositivo: Per maggiore praticità, salta temporaneamente la 2FA sui dispositivi attendibili.
Grazie a queste funzionalità, miniOrange non solo è efficace nel prevenire le intrusioni informatiche, ma è anche pratico per l'uso quotidiano in un ambiente aziendale frenetico.
Conclusione
Con la crescente diffusione degli attacchi ibridi basati sull'intelligenza artificiale e degli exploit zero-day, le organizzazioni dovranno evolvere il loro approccio alla sicurezza degli accessi. Il futuro della sicurezza informatica risiede nell'autenticazione adattiva, contestuale e senza password.
miniOrange si sta già preparando per questo futuro con innovazioni in ambito biometrico, WebAuthn e identità federata. L'abbinamento di una solida autenticazione a due fattori con analisi di sicurezza intelligenti sarà il gold standard per il futuro.
Con la soluzione di autenticazione a due fattori miniOrange per strumenti Atlassian come Jira, Confluence e Bitbucket, ottieni una protezione di livello aziendale, la conformità alle normative e la massima tranquillità.
DOMANDE FREQUENTI
1. L'autenticazione a due fattori è sicura?
Sì, se implementata correttamente, la 2FA riduce significativamente il rischio di accessi non autorizzati, richiedendo un secondo fattore di autenticazione.
2. Qual è il metodo 2FA più efficace?
L'autenticazione basata su hardware (ad esempio Yubikey) e l'autenticazione biometrica sono considerate tra i metodi 2FA più sicuri.
Lascia un tuo commento