Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×Scopri come abilitare Microsoft Teams e Outlook Calendar al di fuori di Citrix, AWS Workspaces o RDP senza problemi di prestazioni. Con miniOrange CASB, limita l'accesso a Outlook Mail, OneDrive e SharePoint a dispositivi e reti affidabili, garantendo una collaborazione fluida e prevenendo al contempo la fuga di dati sensibili.
Le organizzazioni che utilizzano Citrix, AWS Workspaces o RDP spesso hanno difficoltà a garantire un accesso fluido a Microsoft Teams e al Calendario di Outlook senza rischiare perdite di dati da Outlook Mail, OneDrive e SharePoint. miniOrange CASB risolve questo problema consentendo l'accesso a Teams e Calendario all'esterno delle VM, limitando Mail, OneDrive e SharePoint ai dispositivi e alle reti approvati.
Grazie ai controlli di accesso granulari, alla DLP integrata e alle restrizioni basate su policy, puoi prevenire perdite di dati, mantenere la conformità e garantire la produttività dei team remoti, ibridi e on-premise, il tutto senza compromettere le prestazioni o la sicurezza.
L'esecuzione di Microsoft Teams in ambienti Citrix, AWS Workspaces o altri ambienti Remote Desktop Protocol (RDP) spesso causa colli di bottiglia nelle prestazioni. Latenza elevata, scarsa qualità audio/video e interruzioni di chiamata rendono le videoconferenze inaffidabili e frustranti per i dipendenti. Allo stesso modo, Outlook Calendar all'interno di macchine virtuali può soffrire di ritardi nella sincronizzazione e rallentamenti dei processi in background, con conseguente perdita di inviti alle riunioni, conflitti di pianificazione e cali di produttività.
Outlook Mail, OneDrive e SharePoint presentano il rischio più elevato di esposizione di dati sensibili quando l'accesso avviene da dispositivi non gestiti. Le e-mail contengono spesso informazioni aziendali riservate, registri finanziari o dati dei clienti che devono rimanere entro i confini aziendali protetti. Allo stesso modo, OneDrive e SharePoint archiviano file critici che, se scaricati o condivisi al di fuori di ambienti virtuali, possono portare a violazioni della conformità e perdite di dati. Ecco perché le organizzazioni mantengono Outlook Mail e le app basate su file all'interno di ambienti VM affidabili, consentendo al contempo l'utilizzo di strumenti di collaborazione a basso rischio come Teams e Calendar all'esterno delle VM per la produttività.
Ciò garantisce che tutti i contenuti sensibili rimangano all'interno di ambienti controllati, dove l'IT può applicare in modo efficace la prevenzione della perdita di dati (DLP), la registrazione degli accessi, la crittografia e le policy di conformità.
Senza un Cloud Access Security Broker (CASB) , il tuo ambiente Microsoft 365 diventa estremamente vulnerabile alle violazioni. Dispositivi non gestiti, IT ombra e punti ciechi nei log di Microsoft 365 possono esporre file sensibili senza che il reparto IT ne sia a conoscenza. Dalle fughe di dati da Outlook Mail, OneDrive e SharePoint alle violazioni del GDPR e dell'HIPAA, i rischi non sono solo reali, ma anche immediati.
Una soluzione CASB elimina questi punti ciechi fornendo controlli di accesso granulari, applicazione DLP in tempo reale e visibilità completa sull'attività dei file, mantenendo alta la produttività senza compromettere la conformità.
Hai problemi con chiamate lente di Microsoft Teams, inviti bloccati al Calendario di Outlook o condivisione di file limitata perché la tua forza lavoro opera su VM come Citrix, AWS Workspaces o RDP? miniOrange CASB rimuove queste barriere consentendo un accesso sicuro e basato su policy alle app di Microsoft 365 all'interno e all'esterno delle VM, senza compromettere la conformità o la sicurezza dei dati.
I dipendenti che lavorano da remoto spesso riscontrano latenza e scarsa qualità delle chiamate durante l'utilizzo di Teams, ritardi nella sincronizzazione del Calendario di Outlook o lentezza di Outlook Mail in Citrix, AWS Workspaces o RDP. Con miniOrange CASB, la tua forza lavoro può accedere in modo sicuro a Microsoft Teams per videochiamate HD e chat in tempo reale, insieme al Calendario di Outlook per una pianificazione istantanea, anche al di fuori delle macchine virtuali. Questo elimina i ritardi causati dalle macchine virtuali e garantisce una collaborazione fluida, mantenendo al contempo controlli di sicurezza di livello aziendale.
La condivisione illimitata di file negli ambienti virtuali può comportare seri rischi di non conformità e di fuga di dati. miniOrange CASB previene questi problemi bloccando l'accesso a Outlook Mail, OneDrive e SharePoint sui dispositivi non gestiti e limitando i trasferimenti di file sensibili alle sole macchine virtuali approvate. Ciò garantisce che i dati riservati, la proprietà intellettuale e le informazioni regolamentate rimangano protetti e conformi alle normative.
Non tutti i dispositivi e le reti sono ugualmente sicuri. miniOrange CASB consente di applicare criteri di accesso adattivi che verificano i livelli di affidabilità dei dispositivi, i sistemi operativi e gli ambienti VM prima di concedere l'accesso. Inoltre, è possibile applicare regole in base alla posizione di rete , in modo che solo le VPN attendibili o gli IP aziendali possano connettersi, mentre le reti a rischio vengono bloccate o verificate automaticamente.
I rischi per la sicurezza non finiscono con l'accesso. miniOrange CASB consente ai team IT di monitorare e controllare le sessioni utente in tempo reale, bloccando istantaneamente attività sospette come download anomali o condivisioni non autorizzate. Allo stesso tempo, applica restrizioni automatiche come la disabilitazione del copia/incolla o il blocco dei caricamenti da dispositivi non gestiti , il tutto senza interrompere la produttività degli utenti.
Invece di concedere un accesso "tutto o niente", miniOrange CASB consente controlli granulari per le app di Microsoft 365. Ad esempio, la collaborazione di Teams può rimanere aperta mentre le azioni sensibili di OneDrive o SharePoint sono bloccate. Questo approccio granulare garantisce ai dipendenti gli strumenti di cui hanno bisogno, mentre l'IT mantiene rigorose policy di conformità e prevenzione della perdita di dati.
Durante chat, riunioni o scambi di file possono verificarsi fughe di dati accidentali o dolose. miniOrange CASB integra regole avanzate di prevenzione della perdita di dati (DLP) per scansionare e bloccare automaticamente i dati sensibili, dai registri finanziari alle informazioni riservate dei clienti, prima che escano dal vostro ambiente. In combinazione con le policy di sicurezza per ambienti di lavoro ibridi , ciò garantisce la protezione della proprietà intellettuale e dei file sensibili in materia di conformità in tutti gli ambienti di lavoro.
Scenario: Un'azienda globale assume un collaboratore esterno che deve partecipare alle riunioni di Microsoft Teams e aggiornare le tempistiche dei progetti in Outlook Calendar da casa. Per una collaborazione efficace, Teams e Calendar devono essere accessibili anche al di fuori delle macchine virtuali. Tuttavia, il collaboratore non deve poter accedere a Outlook Mail, OneDrive o SharePoint da un dispositivo personale non gestito, poiché ciò potrebbe esporre file sensibili e comportare rischi di conformità.
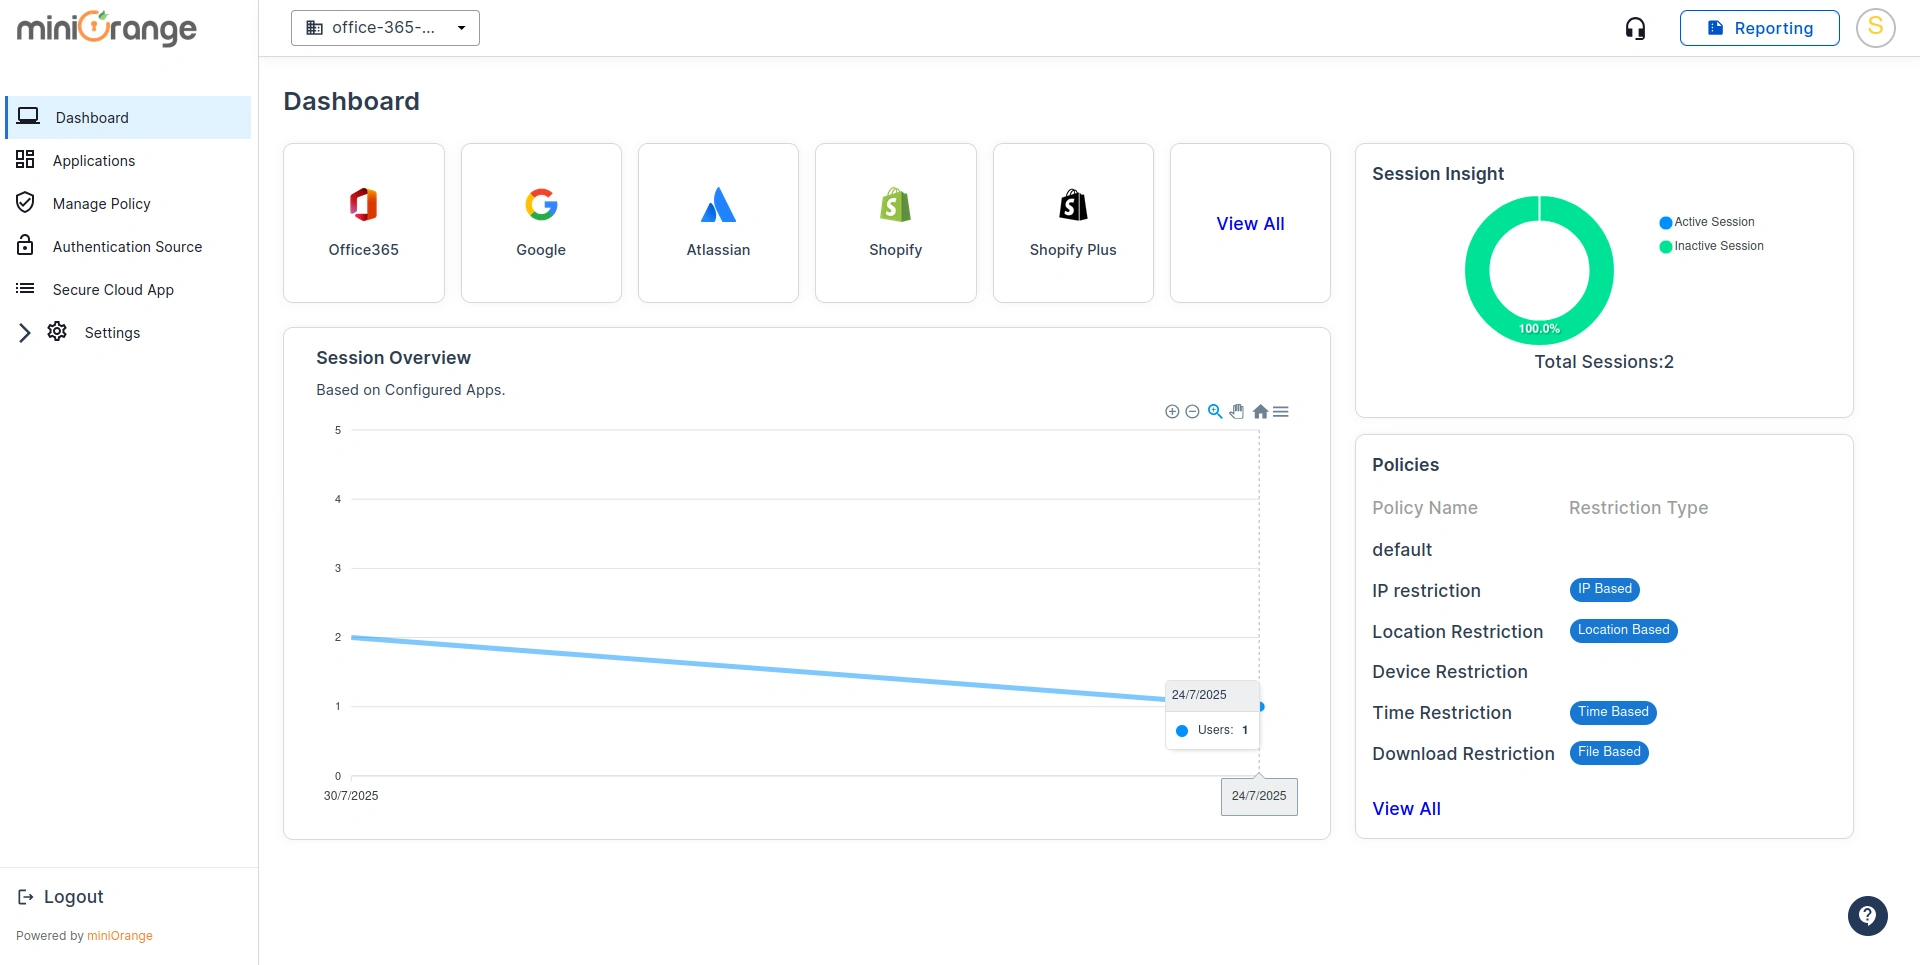
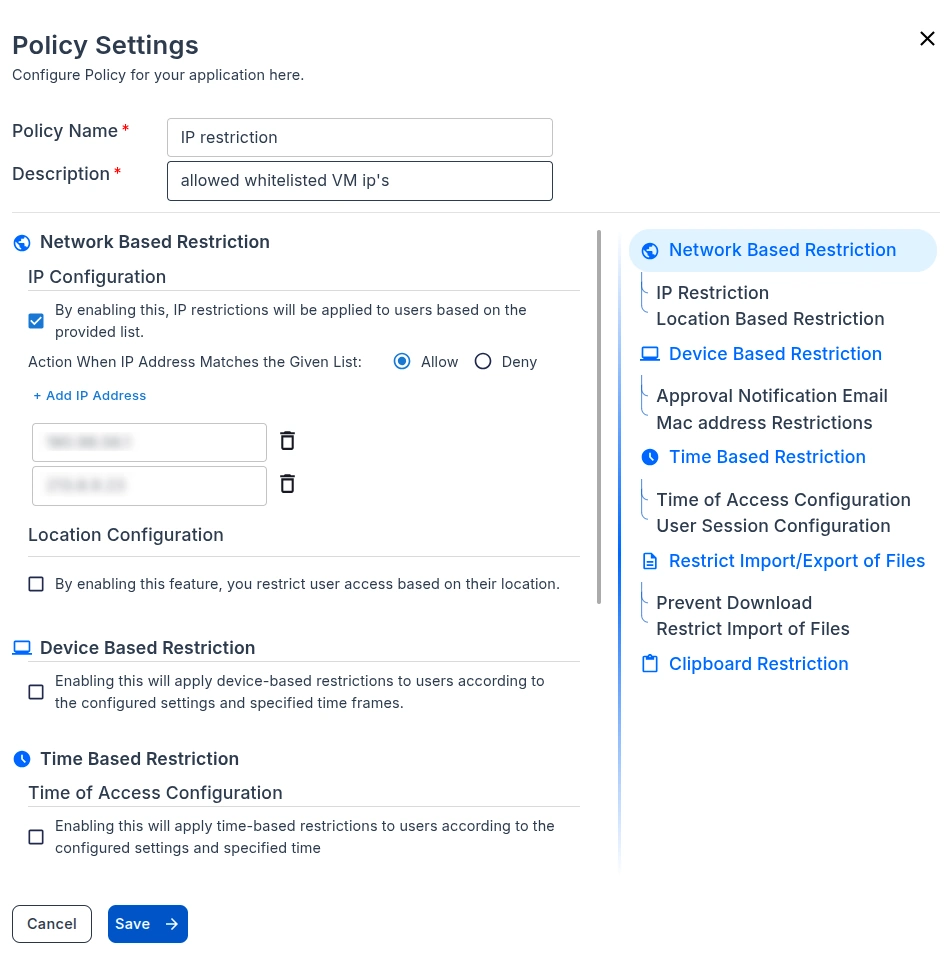
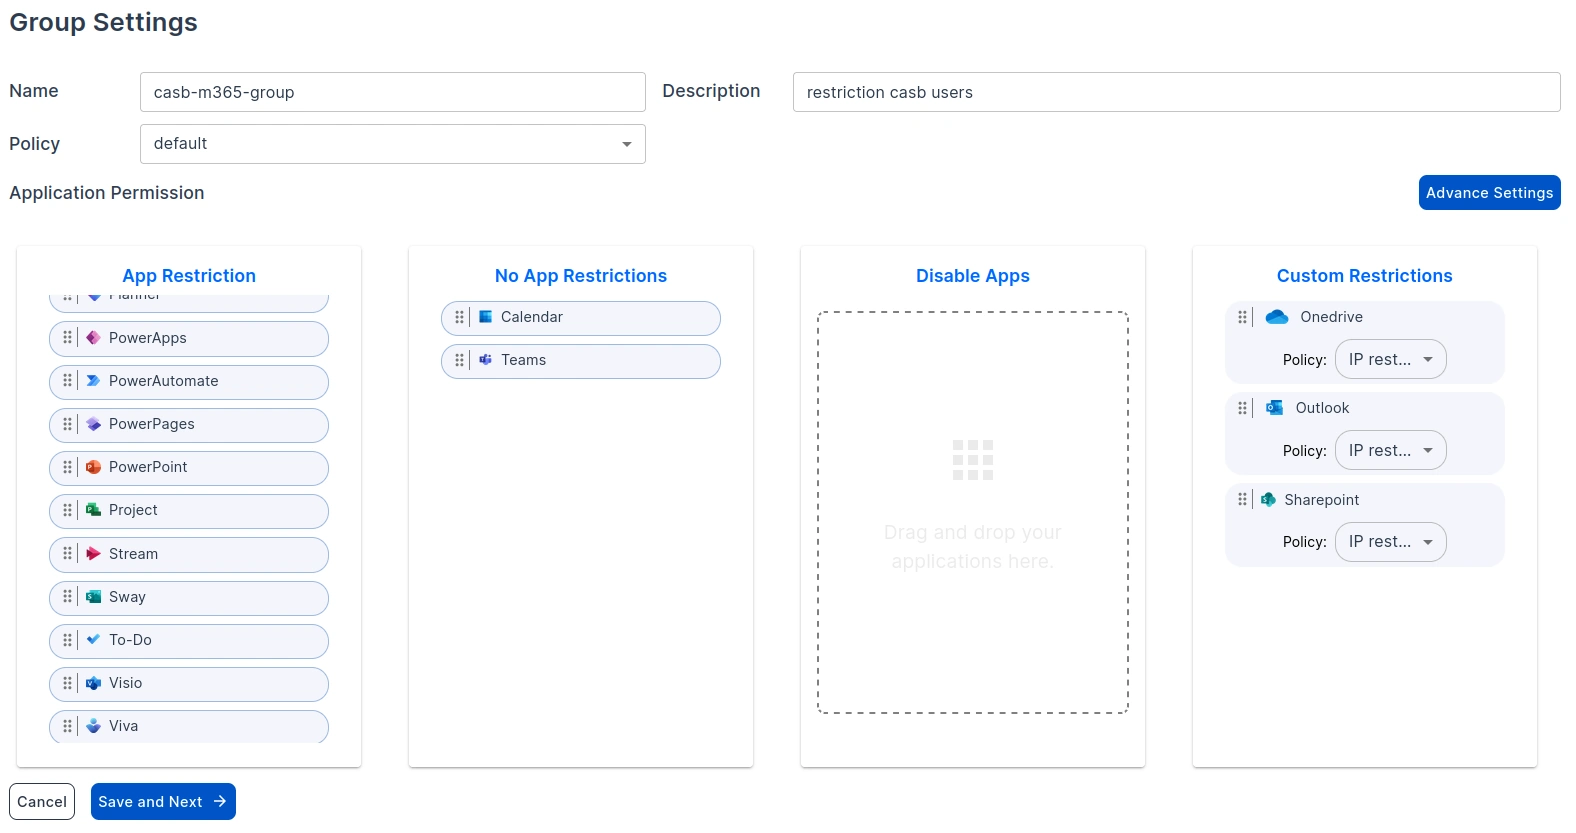
Quando dipendenti remoti o collaboratori esterni accedono alle risorse aziendali da dispositivi non gestiti, le organizzazioni hanno bisogno di un modo per garantire una collaborazione fluida senza compromettere la sicurezza. Microsoft Teams e Outlook Calendar sono fondamentali per la comunicazione e la pianificazione, quindi l'accesso deve essere abilitato all'esterno delle macchine virtuali per garantire la produttività. Tuttavia, app come Outlook Mail, OneDrive e SharePoint presentano rischi più elevati di perdita di dati tramite e-mail, allegati e condivisione di file.
Un Cloud Access Security Broker (CASB) risolve questo problema applicando controlli granulari basati su policy, consentendo a Teams e Calendar di collaborare senza interruzioni, limitando Outlook Mail, OneDrive e SharePoint a dispositivi attendibili o ambienti VM sicuri. In questo modo, i lavoratori da remoto rimangono produttivi e i dati aziendali sensibili rimangono completamente protetti.
Con miniOrange CASB, le organizzazioni possono definire policy che consentano l'accesso sicuro a Microsoft Teams e al Calendario di Outlook da qualsiasi dispositivo, gestito dall'azienda o personale. Questo garantisce che i lavoratori da remoto e i collaboratori esterni possano collaborare efficacemente con chat in tempo reale, videoconferenze e pianificazione, senza essere costretti a utilizzare macchine virtuali.
Per ridurre i rischi di fuga di dati e soddisfare i requisiti di conformità, miniOrange CASB applica rigorosi controlli di accesso per Outlook Mail, OneDrive e SharePoint. Queste app sono accessibili solo da dispositivi gestiti dall'azienda o da ambienti VM approvati (Citrix, AWS Workspaces, RDP). Qualsiasi tentativo di aprire Mail, sincronizzare file o scaricare documenti da un dispositivo non gestito verrà bloccato con un messaggio di "Accesso limitato".
Le policy di accesso granulari e contestualizzate garantiscono che solo gli utenti attendibili su dispositivi e reti approvati possano accedere ai contenuti sensibili. Con miniOrange CASB, le regole possono essere basate su:
Ciò consente la massima flessibilità senza compromettere la protezione dei dati.
I controlli di sicurezza sono più efficaci quando i dipendenti ne comprendono il "perché". Informate i vostri dipendenti da remoto su come queste policy proteggono i dati sensibili, riducono i rischi di violazione e sono conformi a normative come GDPR, HIPAA e PCI DSS. Una comunicazione chiara aumenta la conformità e riduce le resistenze.
Tieni il passo con gli audit e dimostra la conformità a GDPR, HIPAA, SOC 2 e ISO 27001, tutto da un'unica dashboard. miniOrange CASB automatizza l'applicazione delle policy, tiene traccia di ogni attività e genera report pronti per gli audit in pochi secondi.
Proteggi i dati dei clienti dell'UE con regole DLP automatizzate, crittografia e controllo degli accessi su Microsoft 365, Google Workspace e altre piattaforme SaaS.
Proteggi le PHI con accesso basato sui ruoli, restrizioni sulla condivisione dei file e registri dettagliati delle attività per soddisfare gli standard HIPAA.
Garantisci sicurezza, disponibilità e riservatezza con strumenti di monitoraggio in tempo reale e di segnalazione degli incidenti, essenziali per aggiudicarti accordi aziendali.
Mantenere un sistema di gestione della sicurezza completamente verificabile con monitoraggio continuo, valutazione dei rischi e applicazione delle policy.
miniOrange CASB non si limita a controllare l'accesso alle app; offre componenti aggiuntivi di livello aziendale che colmano ogni possibile lacuna di sicurezza nel tuo ambiente cloud. Combinando monitoraggio in tempo reale, policy avanzate di protezione dei dati e controlli di accesso granulari, puoi applicare i principi di zero trust su Microsoft 365, Google Workspace e altre piattaforme SaaS.
Esplora le nostre funzionalità CASB specializzate, progettate per offrire alla tua organizzazione il controllo completo sui dati sensibili:
L'esecuzione di Microsoft Teams e Outlook Calendar all'interno di Citrix, AWS Workspaces o RDP spesso comporta una scarsa qualità delle chiamate, ritardi nelle sincronizzazioni e una riduzione della produttività. Allo stesso tempo, lasciare Outlook Mail, OneDrive o SharePoint accessibili su dispositivi non gestiti espone le organizzazioni a perdite di dati, minacce interne e rischi di conformità.
miniOrange CASB risolve questo problema consentendo un accesso sicuro a Teams e Calendar al di fuori delle VM per una collaborazione fluida, limitando al contempo l'utilizzo di app basate su file come Outlook Mail, OneDrive e SharePoint ad ambienti aziendali affidabili. Grazie a policy sensibili al contesto basate su dispositivo, rete e identità dell'utente, oltre a monitoraggio in tempo reale, DLP e reporting pronto per l'audit, miniOrange CASB garantisce una collaborazione fluida con Microsoft 365, con un'efficace protezione dei dati e la piena conformità normativa.

