Come proteggere
Microsoft Office365 utilizzando la soluzione CASB
Proteggi il tuo Microsoft Office365 con la soluzione CASB per proteggere le informazioni aziendali sensibili dall'accesso non autorizzato degli utenti abilitando restrizioni di sicurezza dinamiche, visibilità approfondita, rilevamento attivo delle minacce e controlli di accesso granulari. In questa guida, vedremo come puoi configurare Office365 con miniOrange CASB Solutions per la tua organizzazione.
Passaggio 1: Registrati con miniOrange CASB
- Accedi al Broker per la sicurezza dell'accesso al cloud (CASB) con la tua email e password. (Non hai un account? Nessun problema, clicca Qui. per creare un nuovo account)
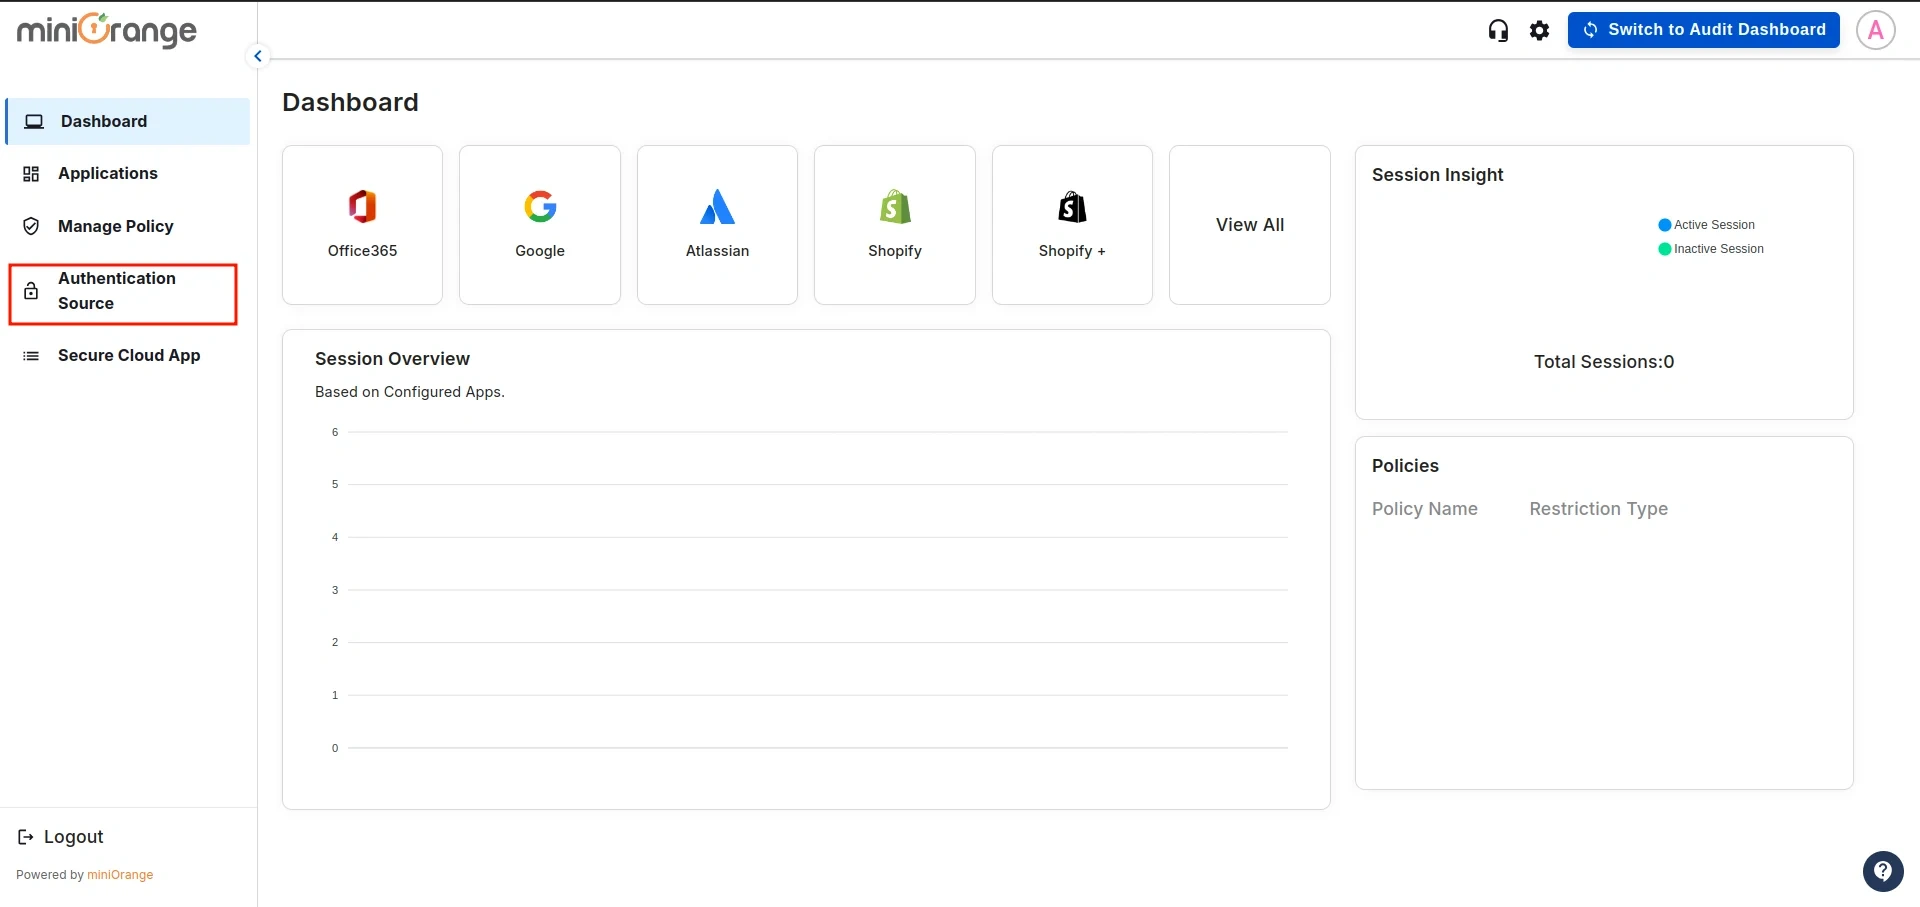
- Dopo aver effettuato l'accesso, vai a Fonte di autenticazione nella barra laterale sinistra.
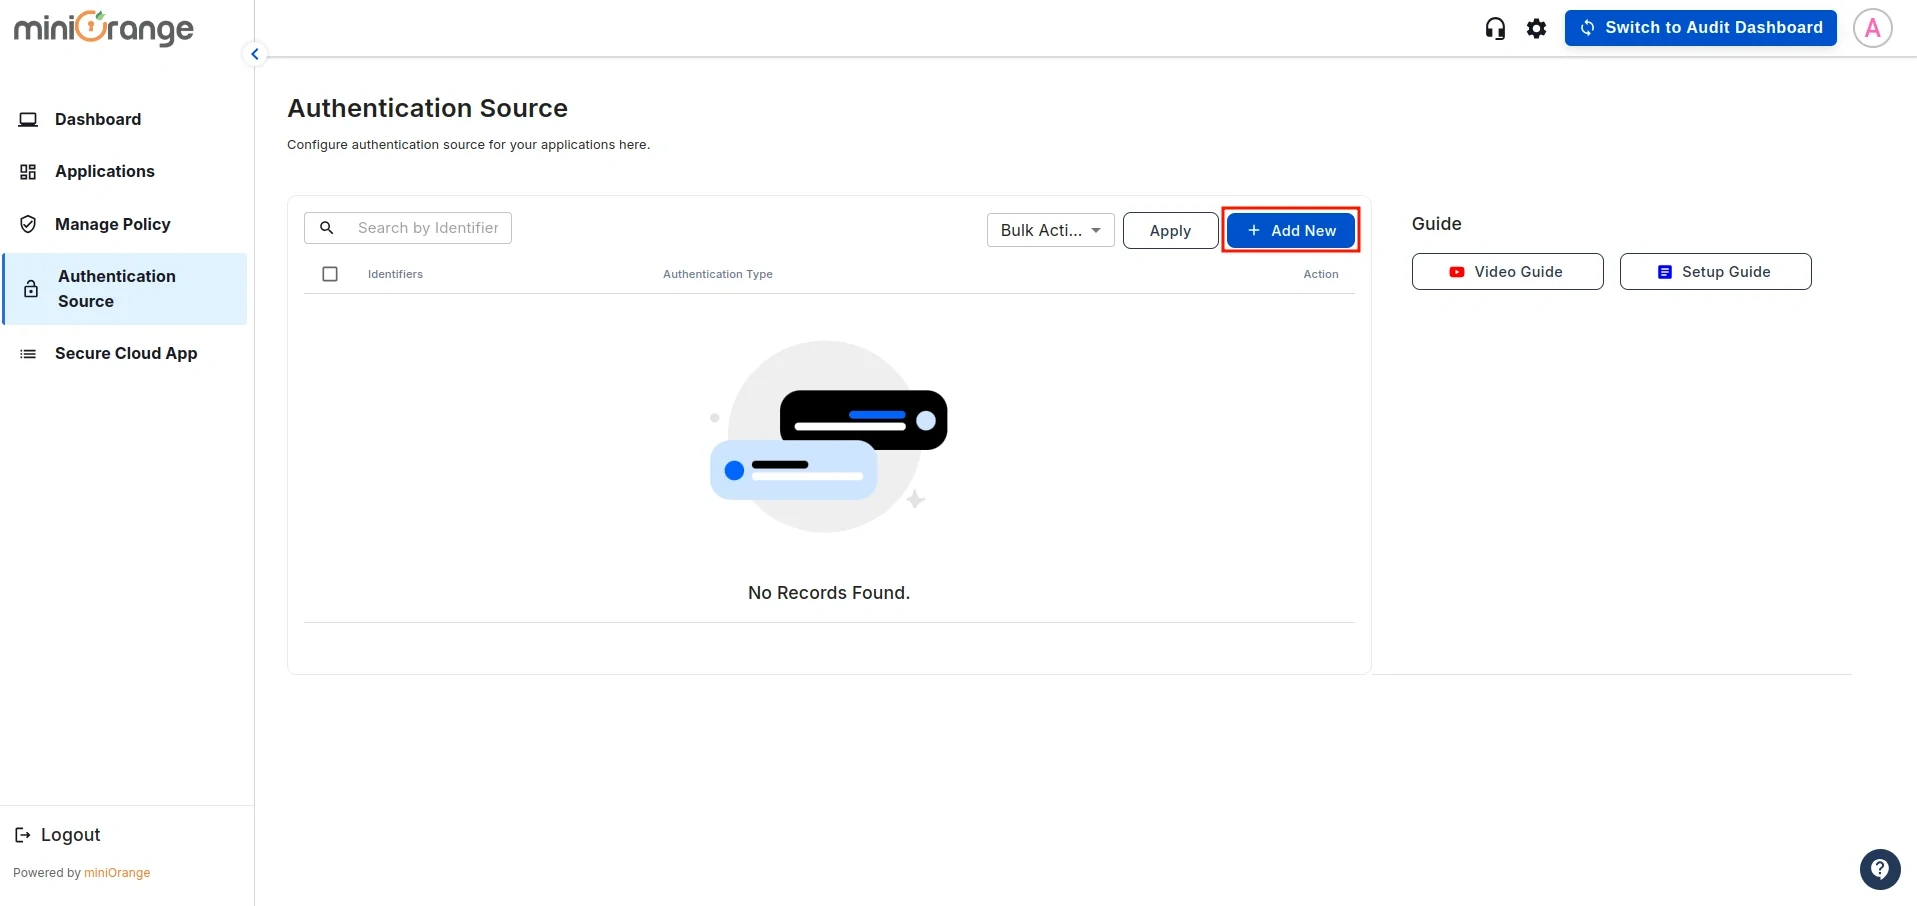
- Vedrai l'elenco di tutte le fonti di autenticazione esistenti configurate nella dashboard CASB. Fai clic su aggiungi Nuovo per crearne uno nuovo.
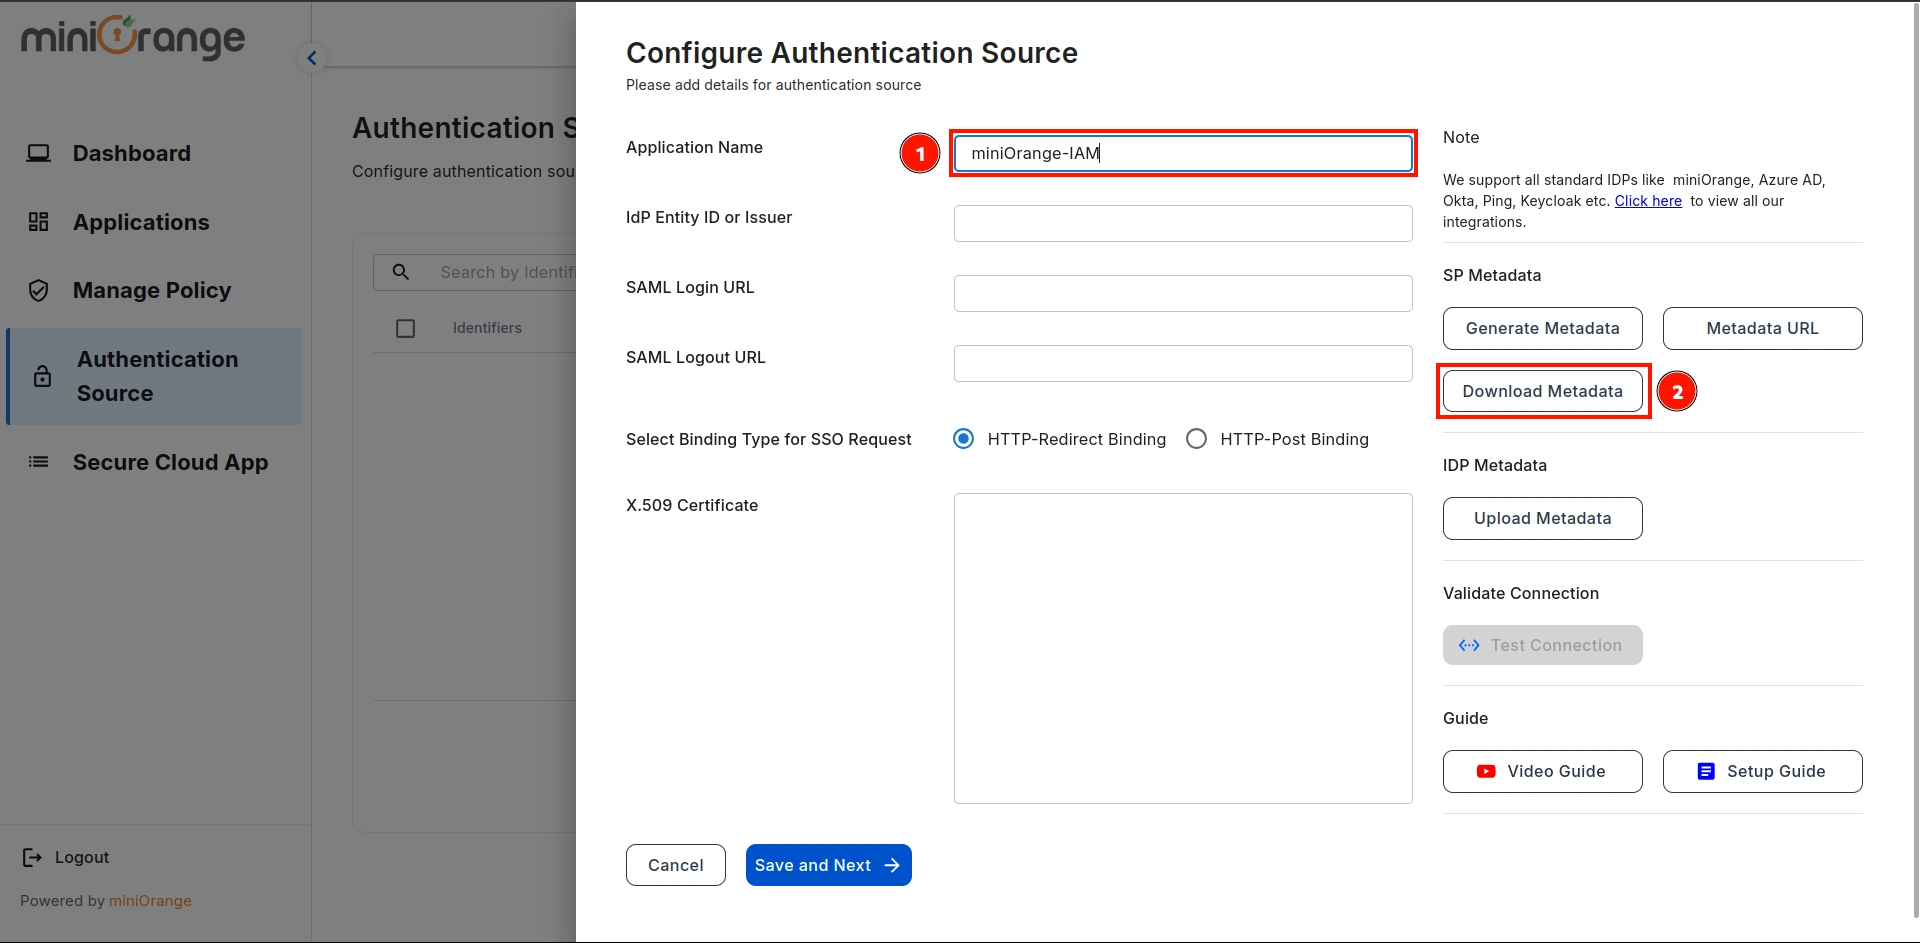
- Si aprirà la schermata di configurazione per la fonte di autenticazione. Inserisci Nome sorgente di autenticazione e fare clic su Scarica metadati.
Passaggio 2: configurare Microsoft Office 365 come provider di identità
- Accedi a miniarancione IAM e vai al Campi del profilo utente come mostrato nell'immagine sottostante e cliccarci sopra.
(In questa guida, utilizziamo miniOrange come IDP, ma puoi contattarci al
uemsupport@xecurify.com
per impostare il tuo IDP preferito.)
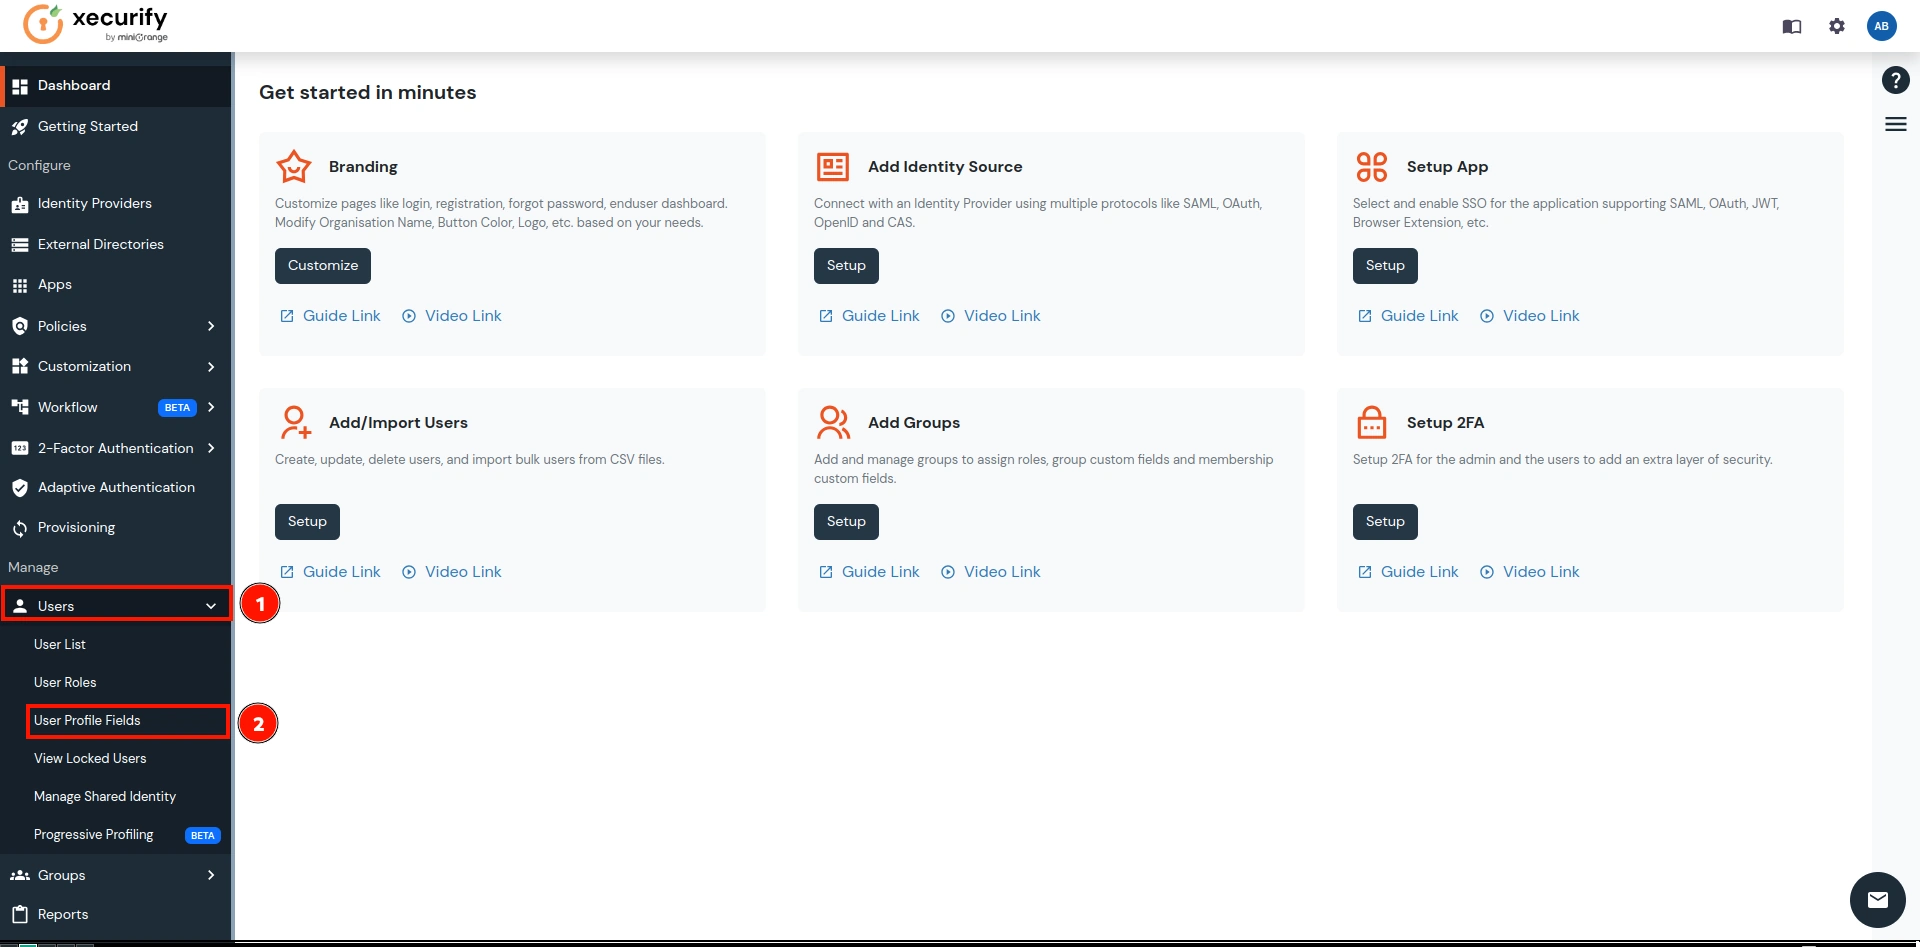
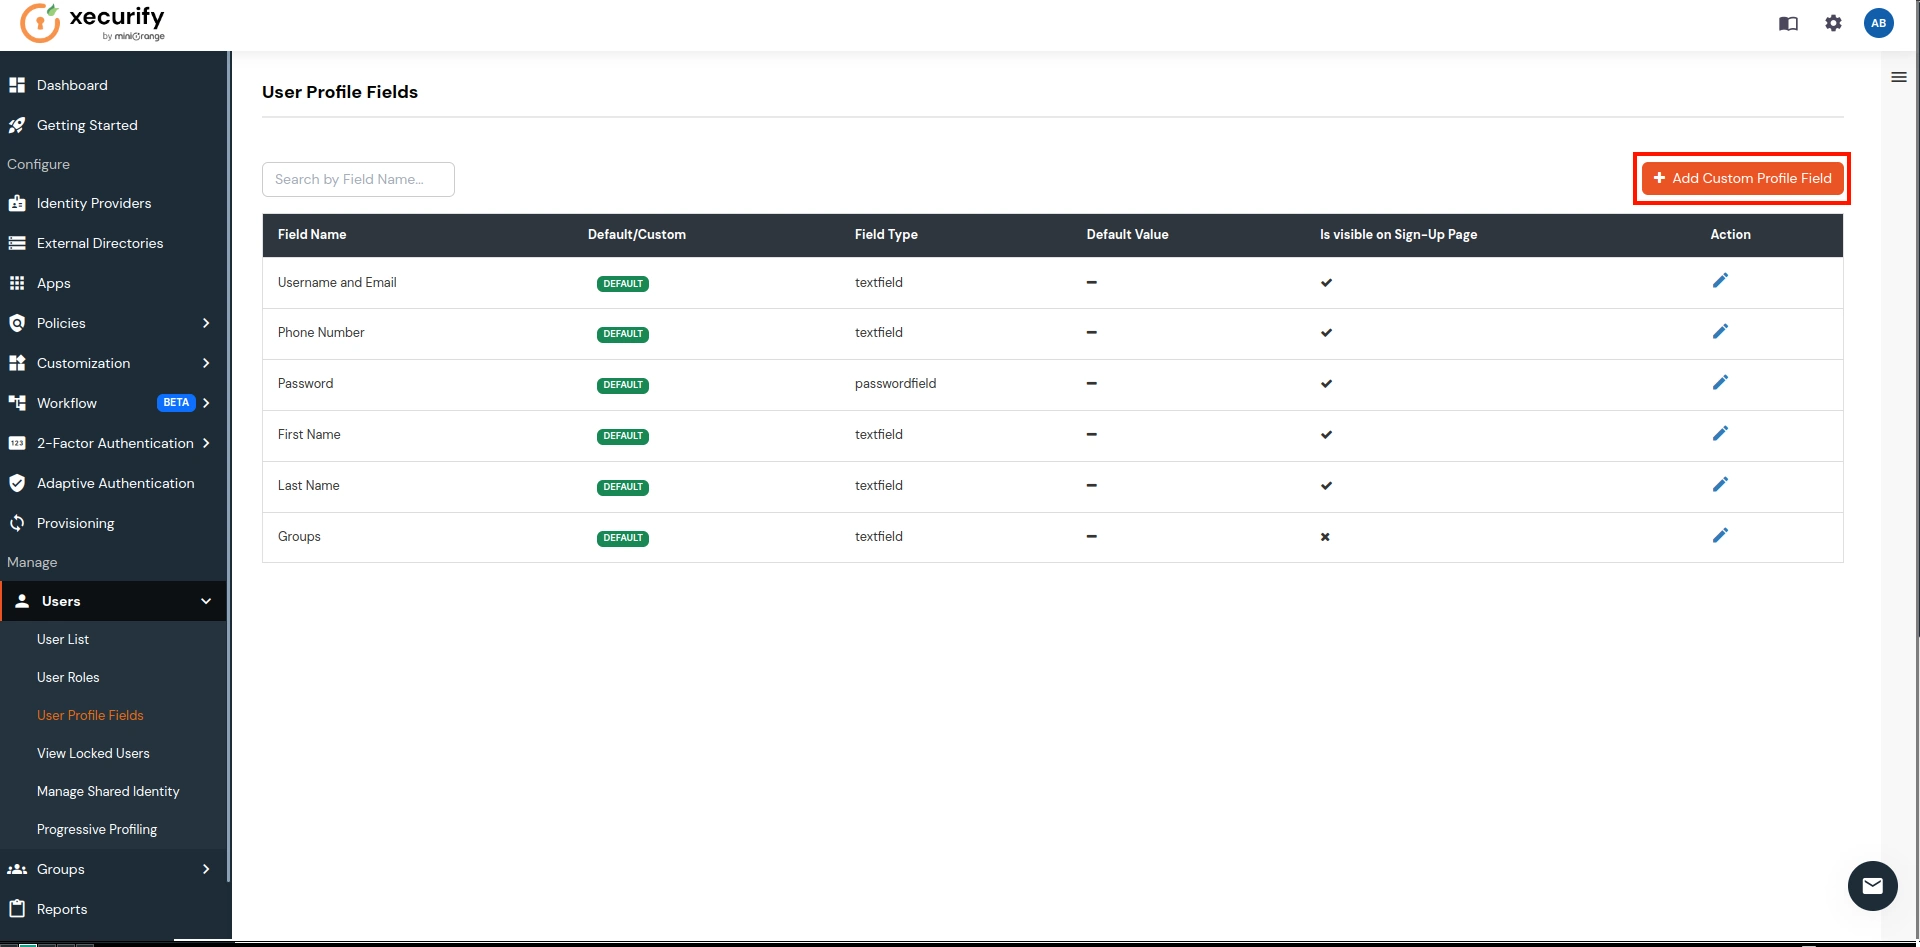
- Clicca sul Aggiungi attributo profilo personalizzato pulsante.
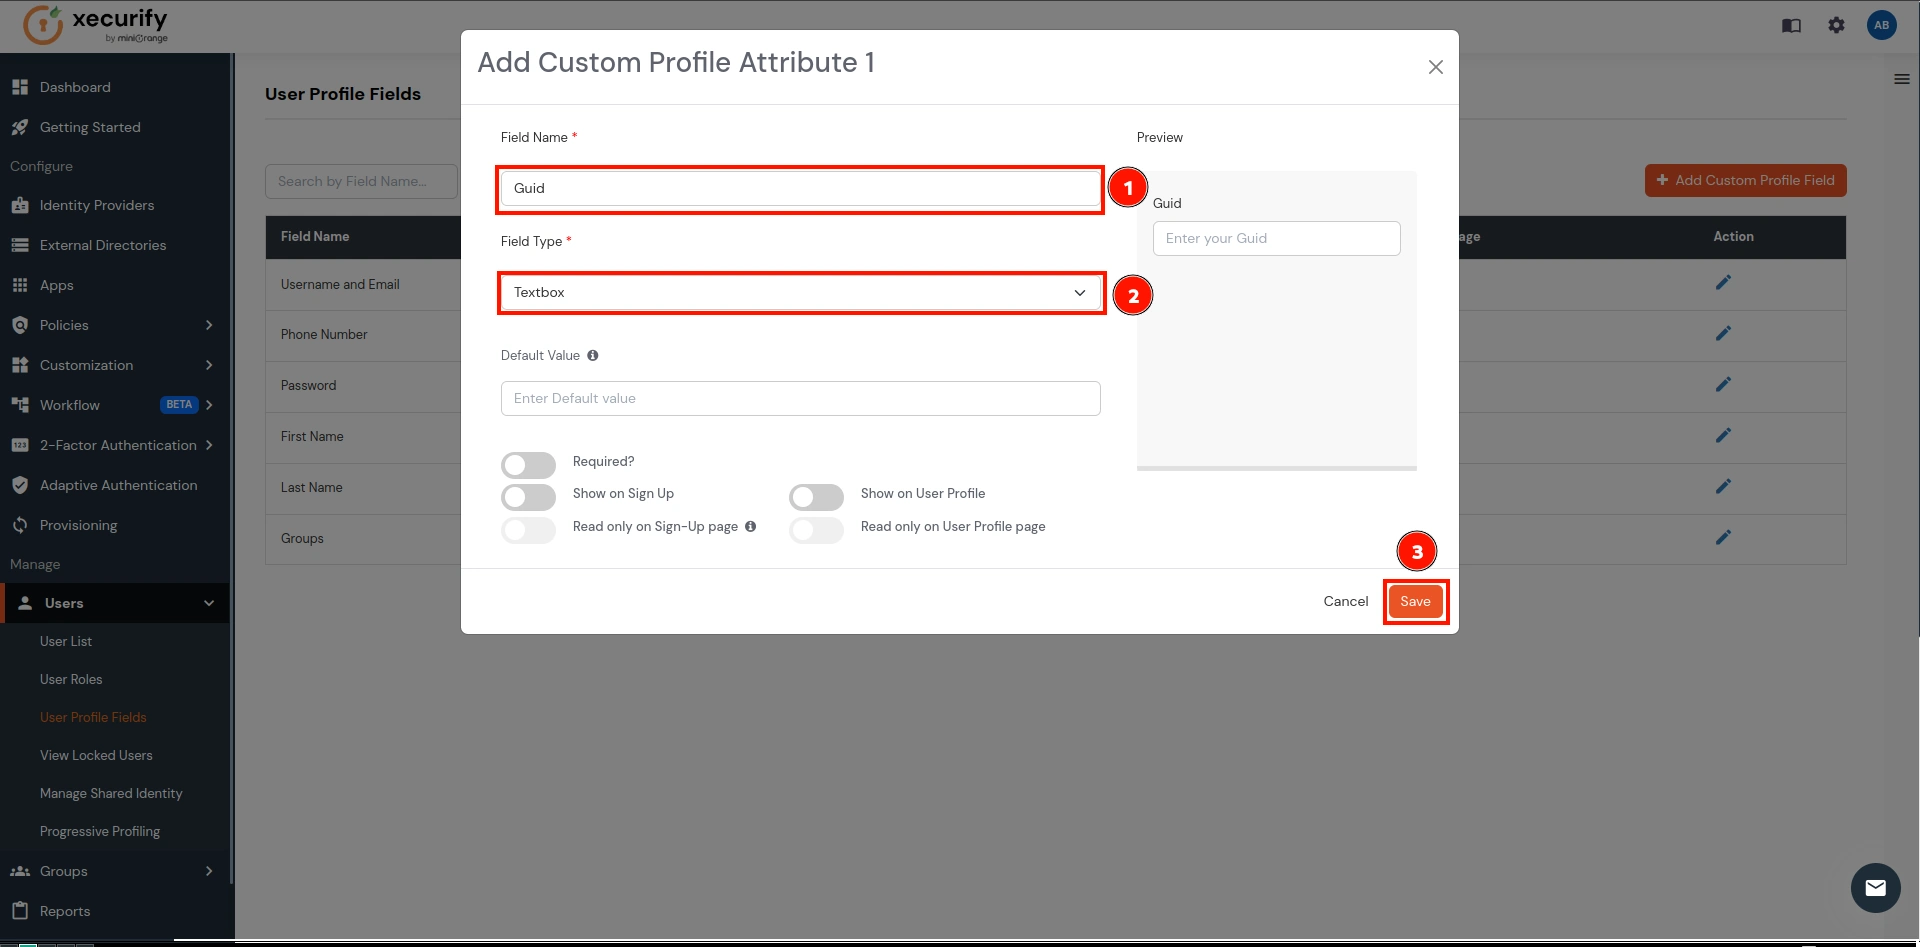
- entra Nome campo come GUID and Tipo di campo come casella di testo (selezionare dal menu a discesa). Fare clic su salvare pulsante.
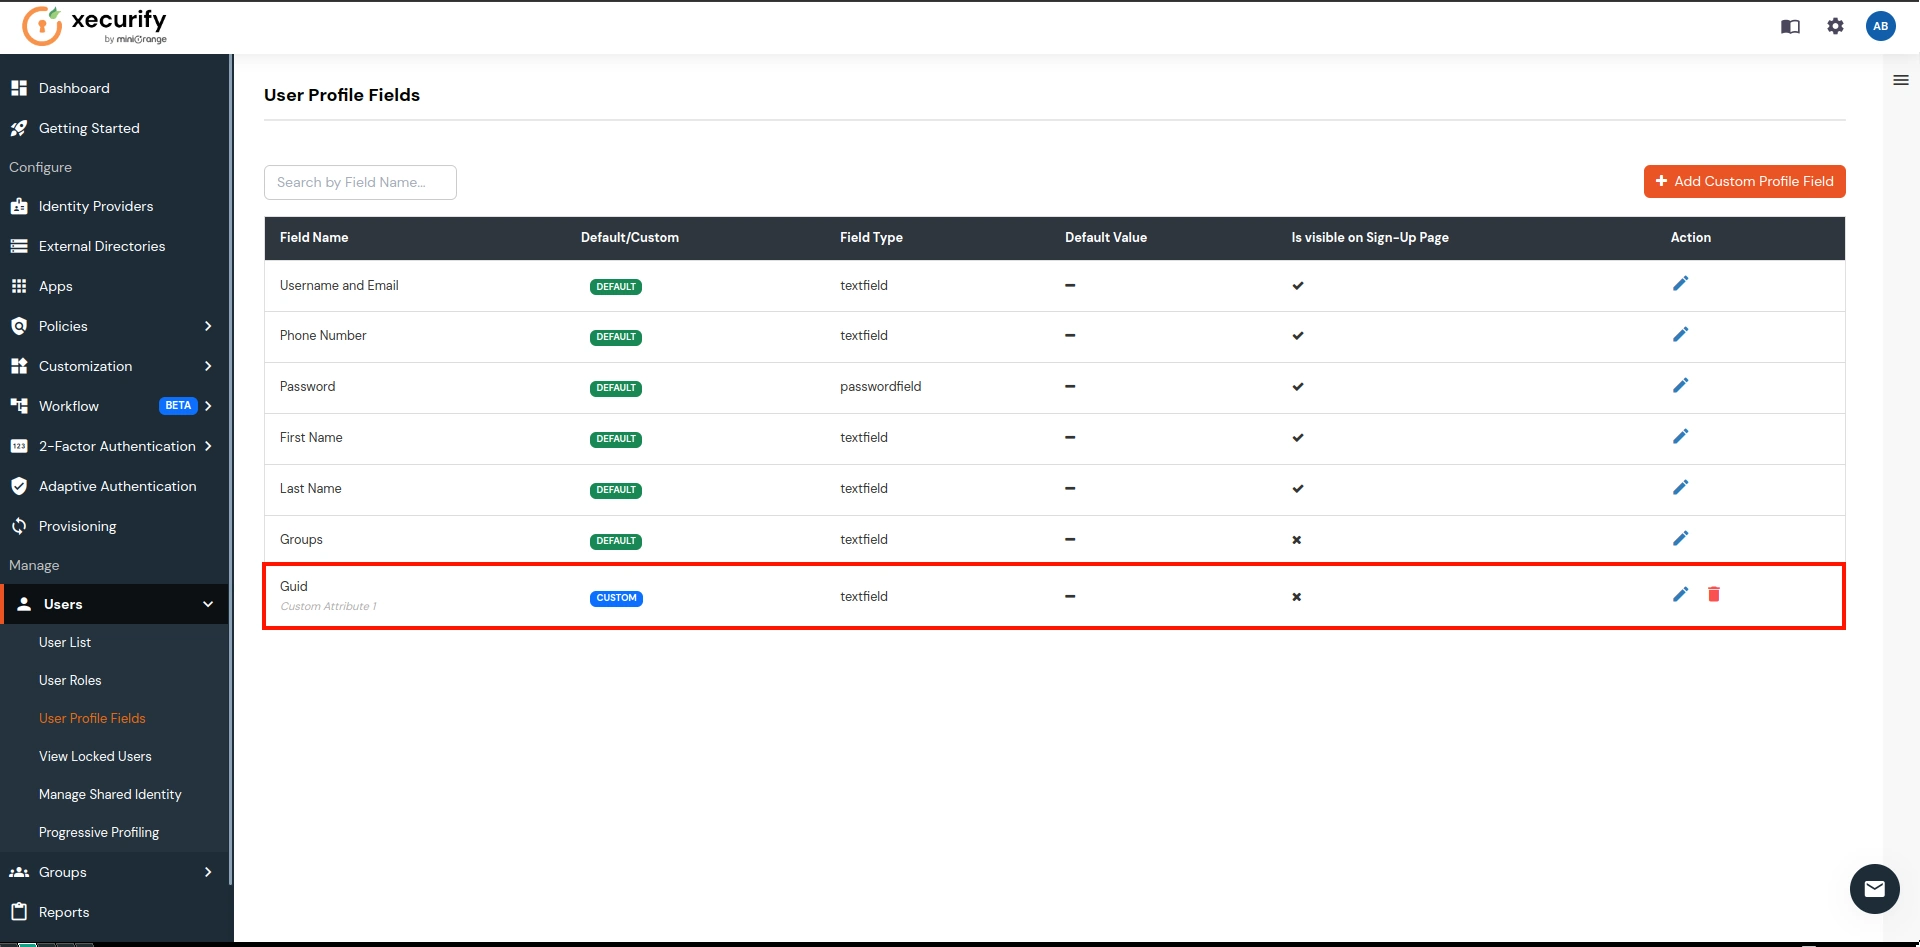
- Verrà creato un campo attributo personalizzato come Guid, come mostrato nell'immagine sottostante, che verrà utilizzato per sincronizzare l'ImmutableID per gli utenti.
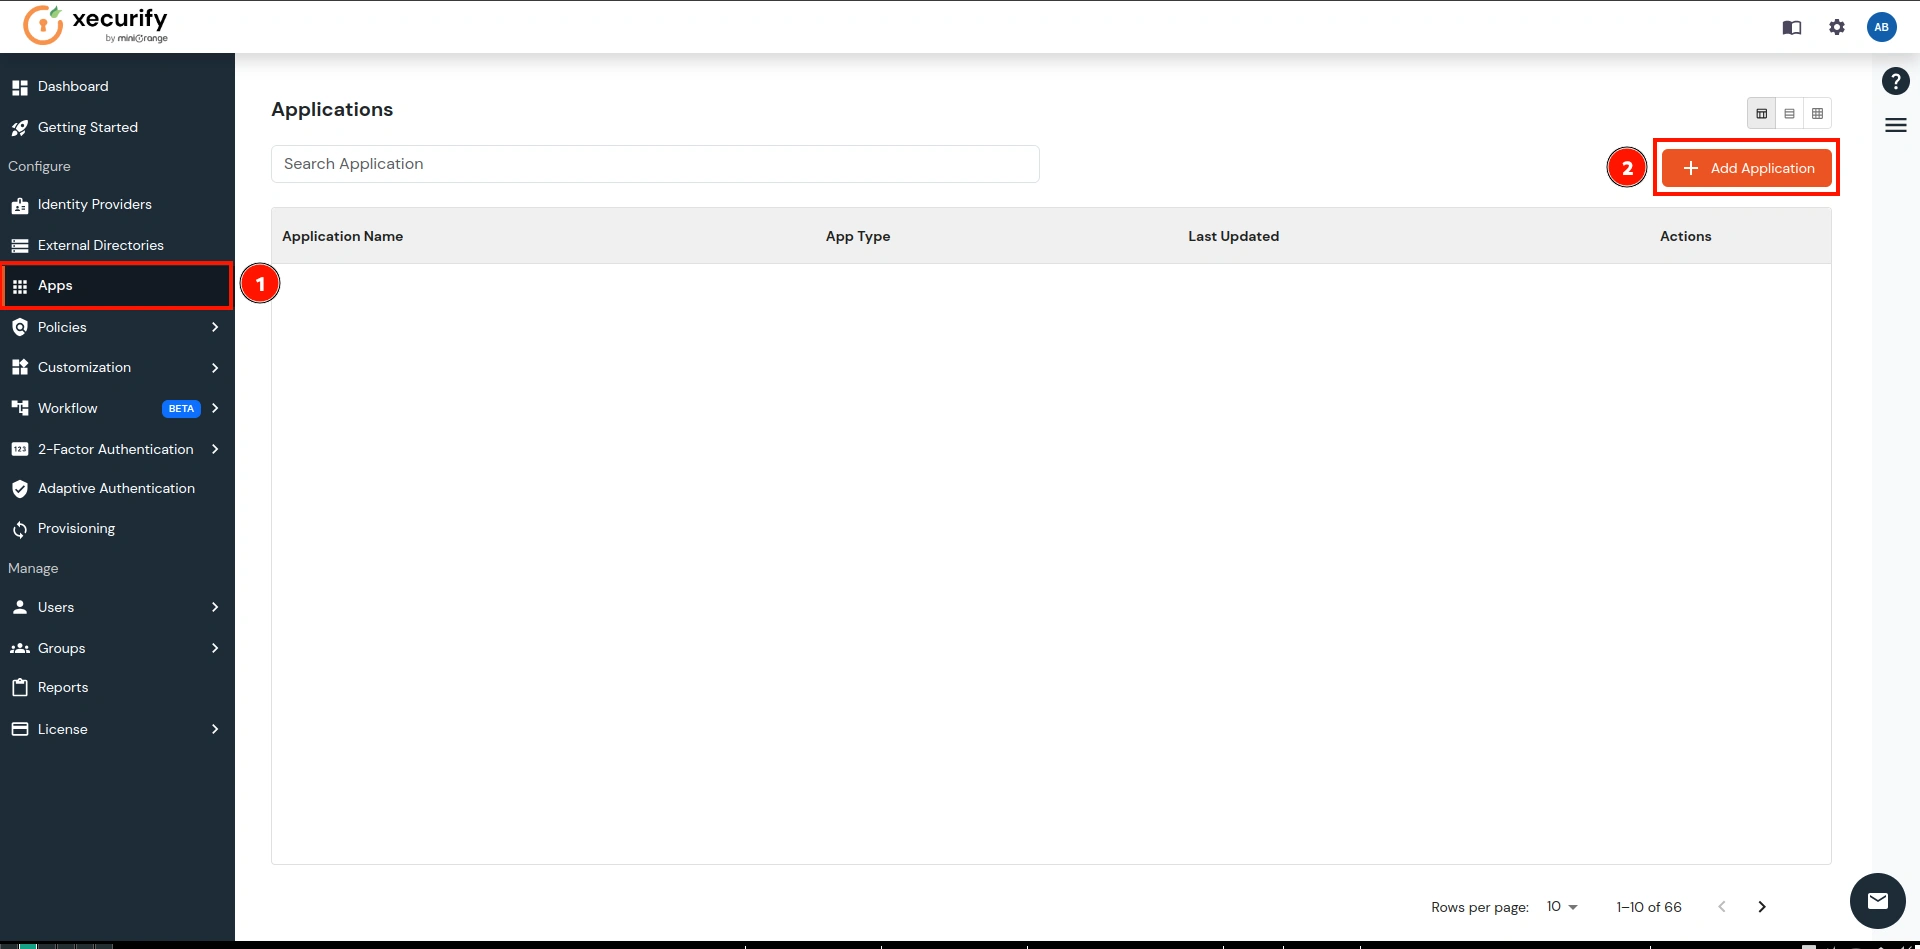
- Ora vai al Apps e fare clic sul Aggiungi applicazione pulsante .
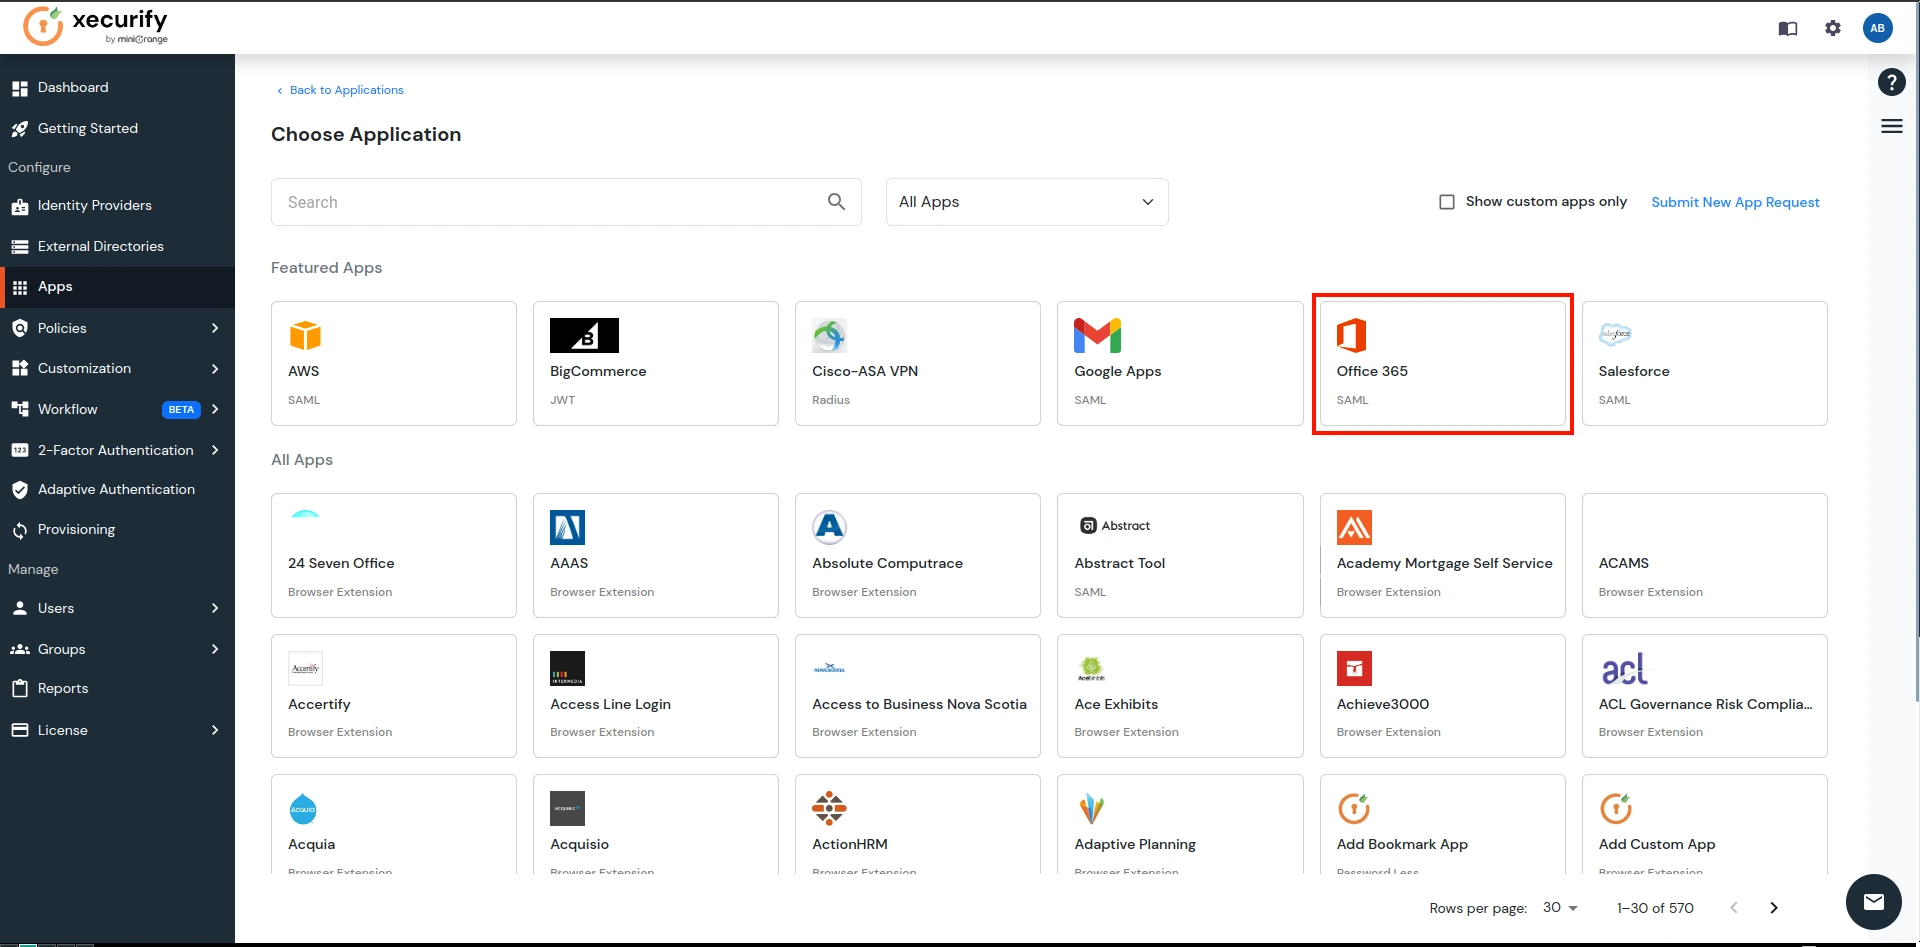
- Cercare il Ufficio 365 nella casella di ricerca e fare clic su di esso.
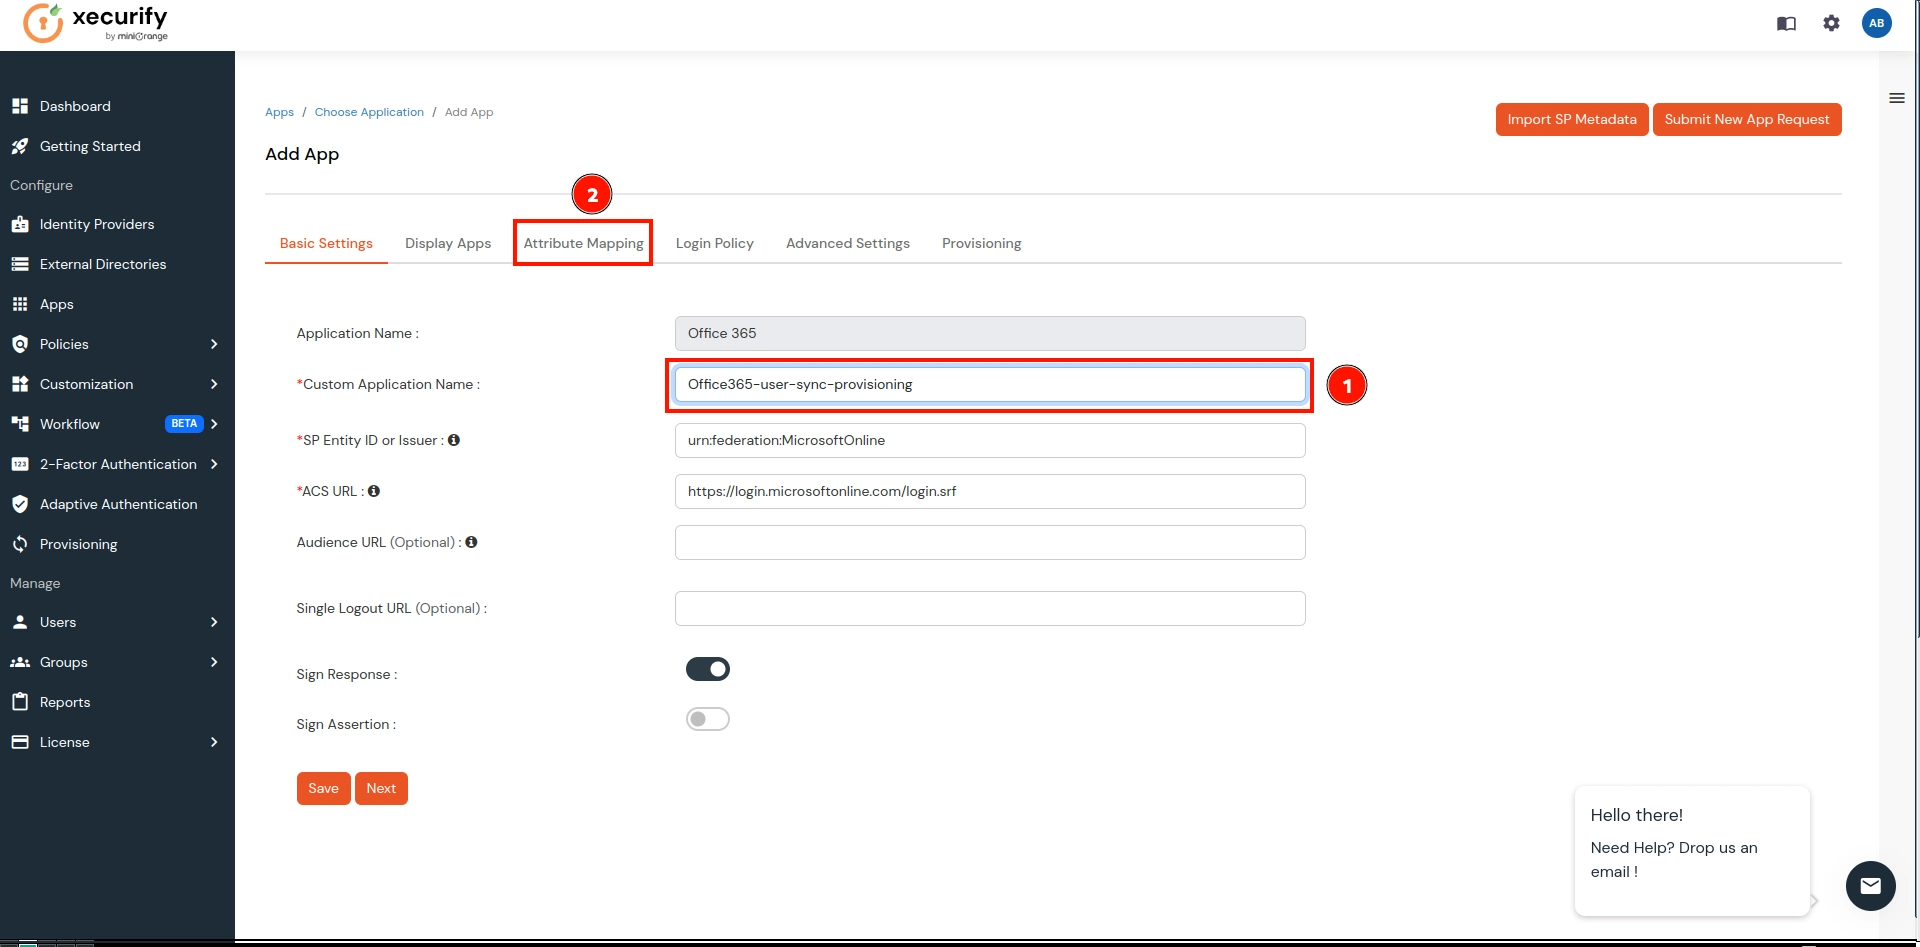
- Qui, indica il nome della tua applicazione e andare a Mappatura degli attributiQuesta applicazione verrà utilizzata per sincronizzare gli utenti di miniOrange IAM a Office 365.
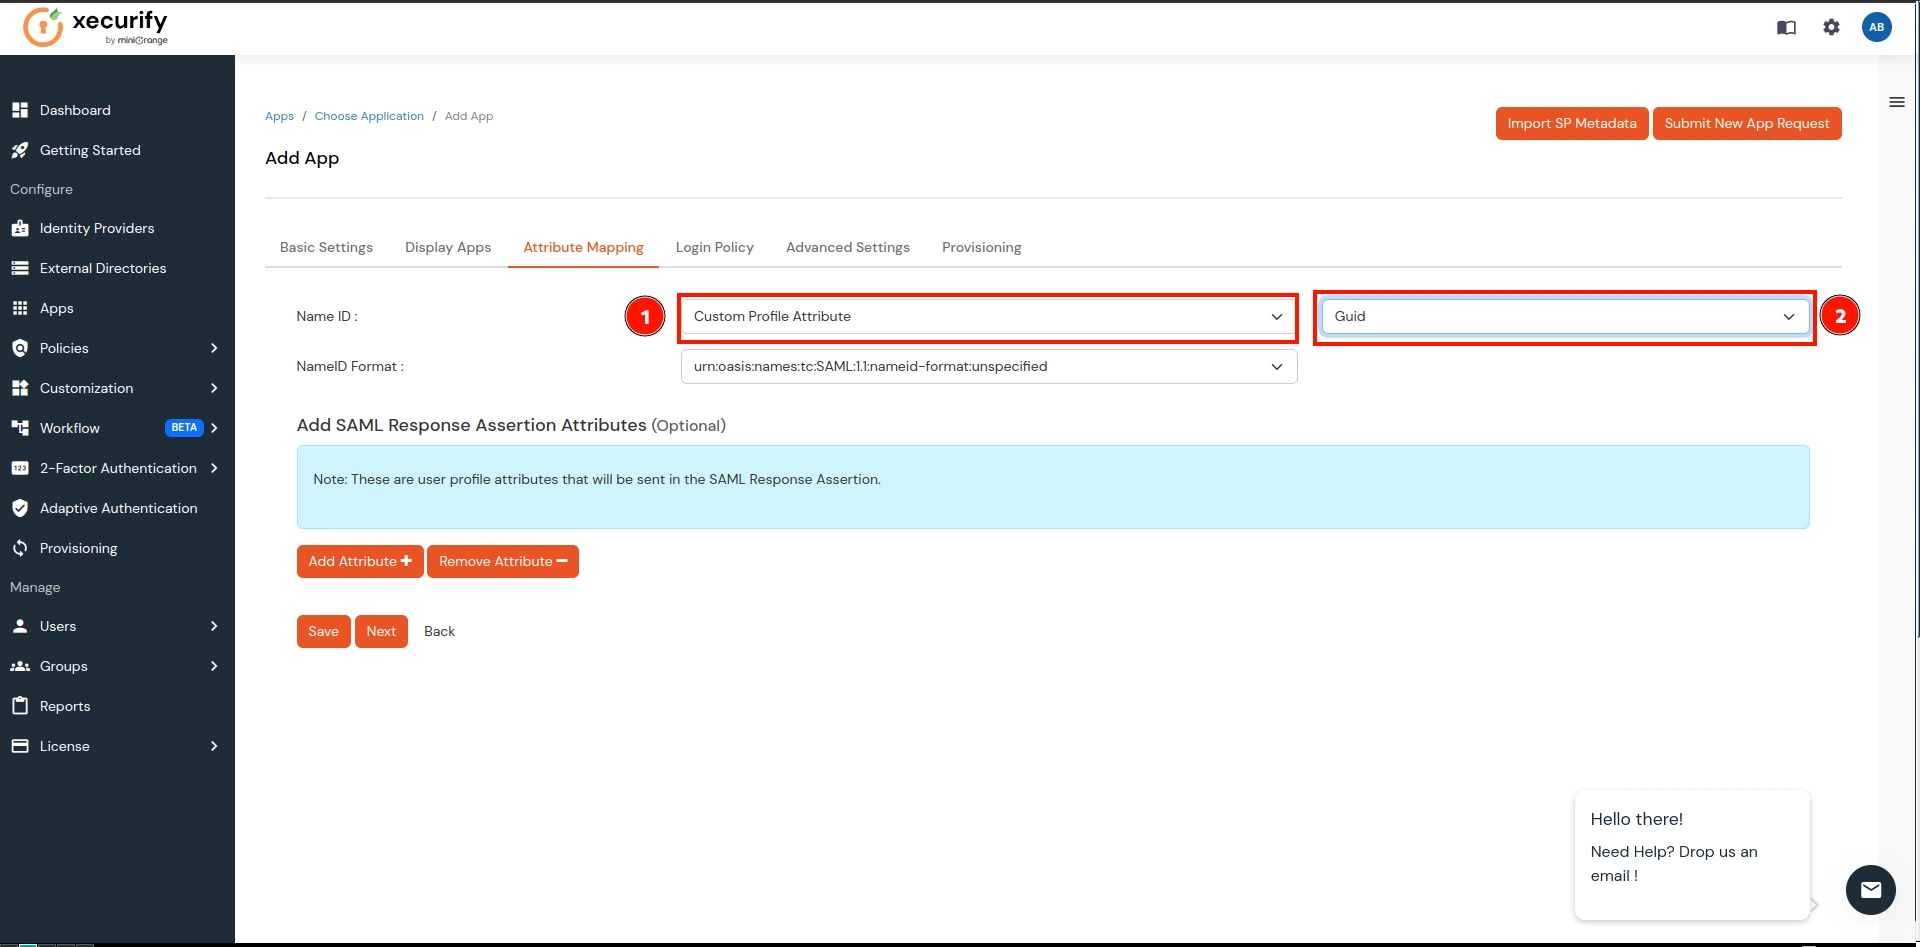
- Sulla Mappature degli attributi:
- In NomeID, Selezionare il Attributo personalizzato dal 1° menu a discesa.
- ora scegliere guid sul 2° menu a discesa (che abbiamo creato nel passo precedente).
- Ora vai all'ultima scheda vettovagliamento, Inserisci la tua dominioe fare clic su Salva pulsante.
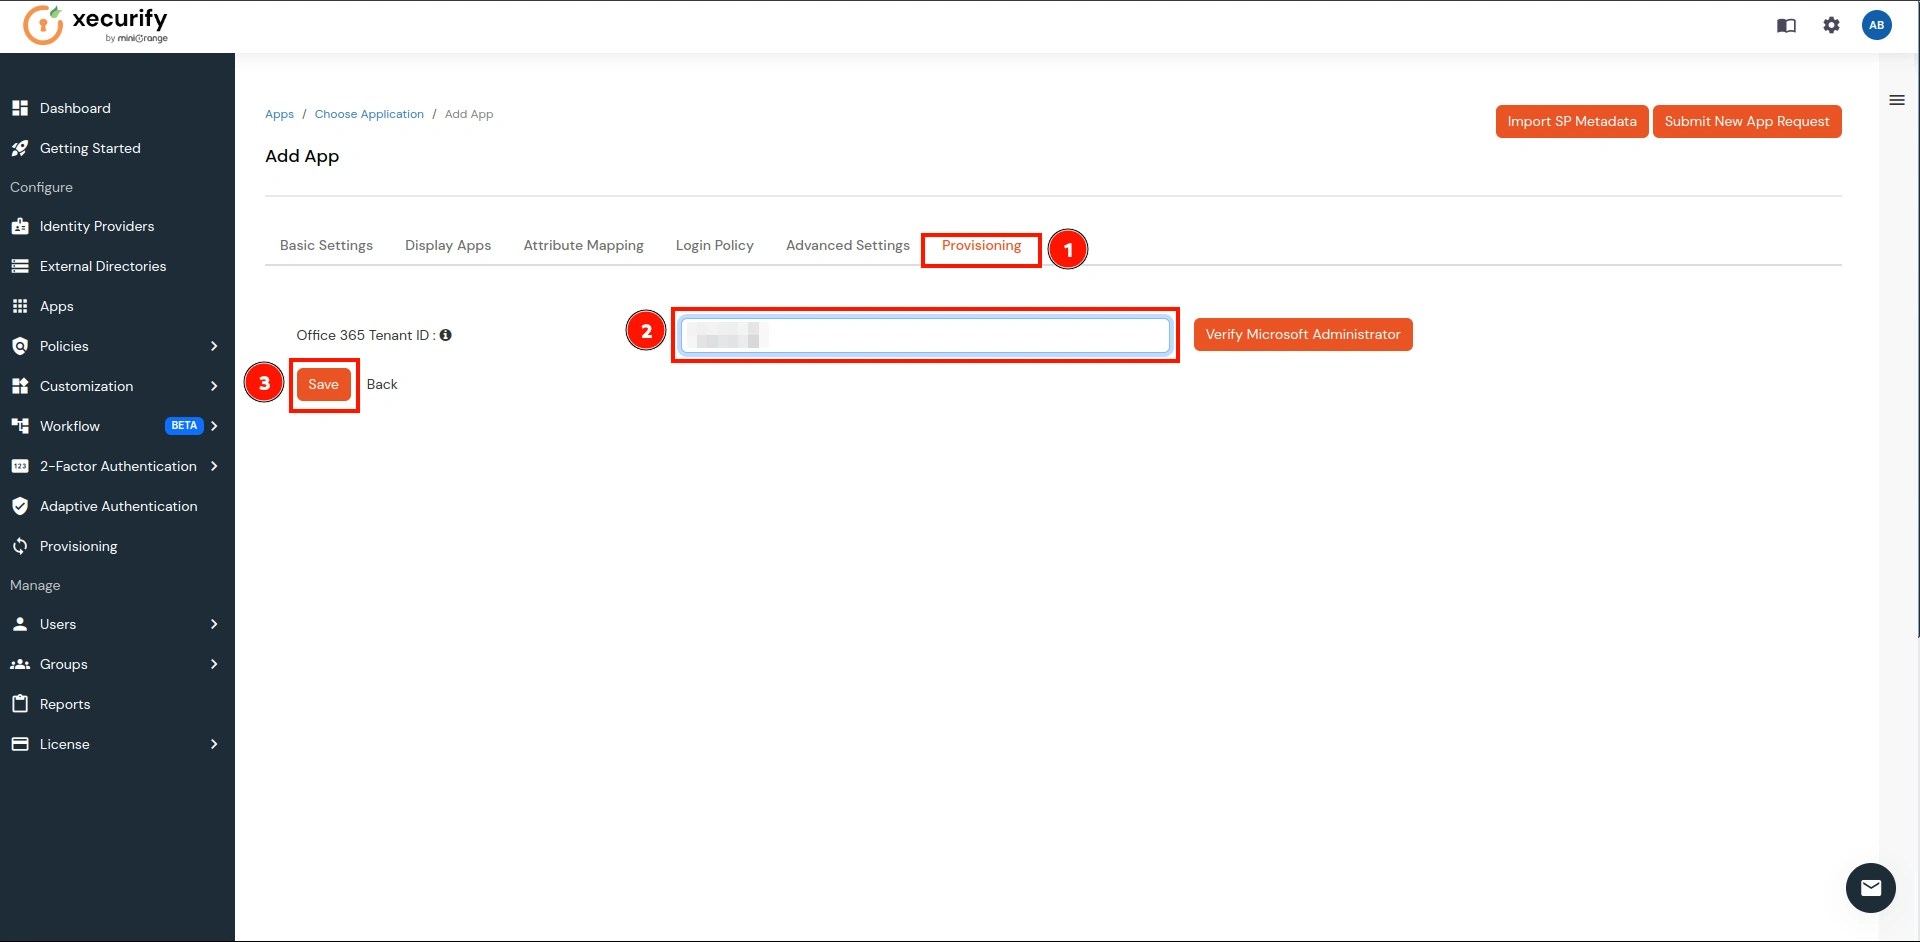
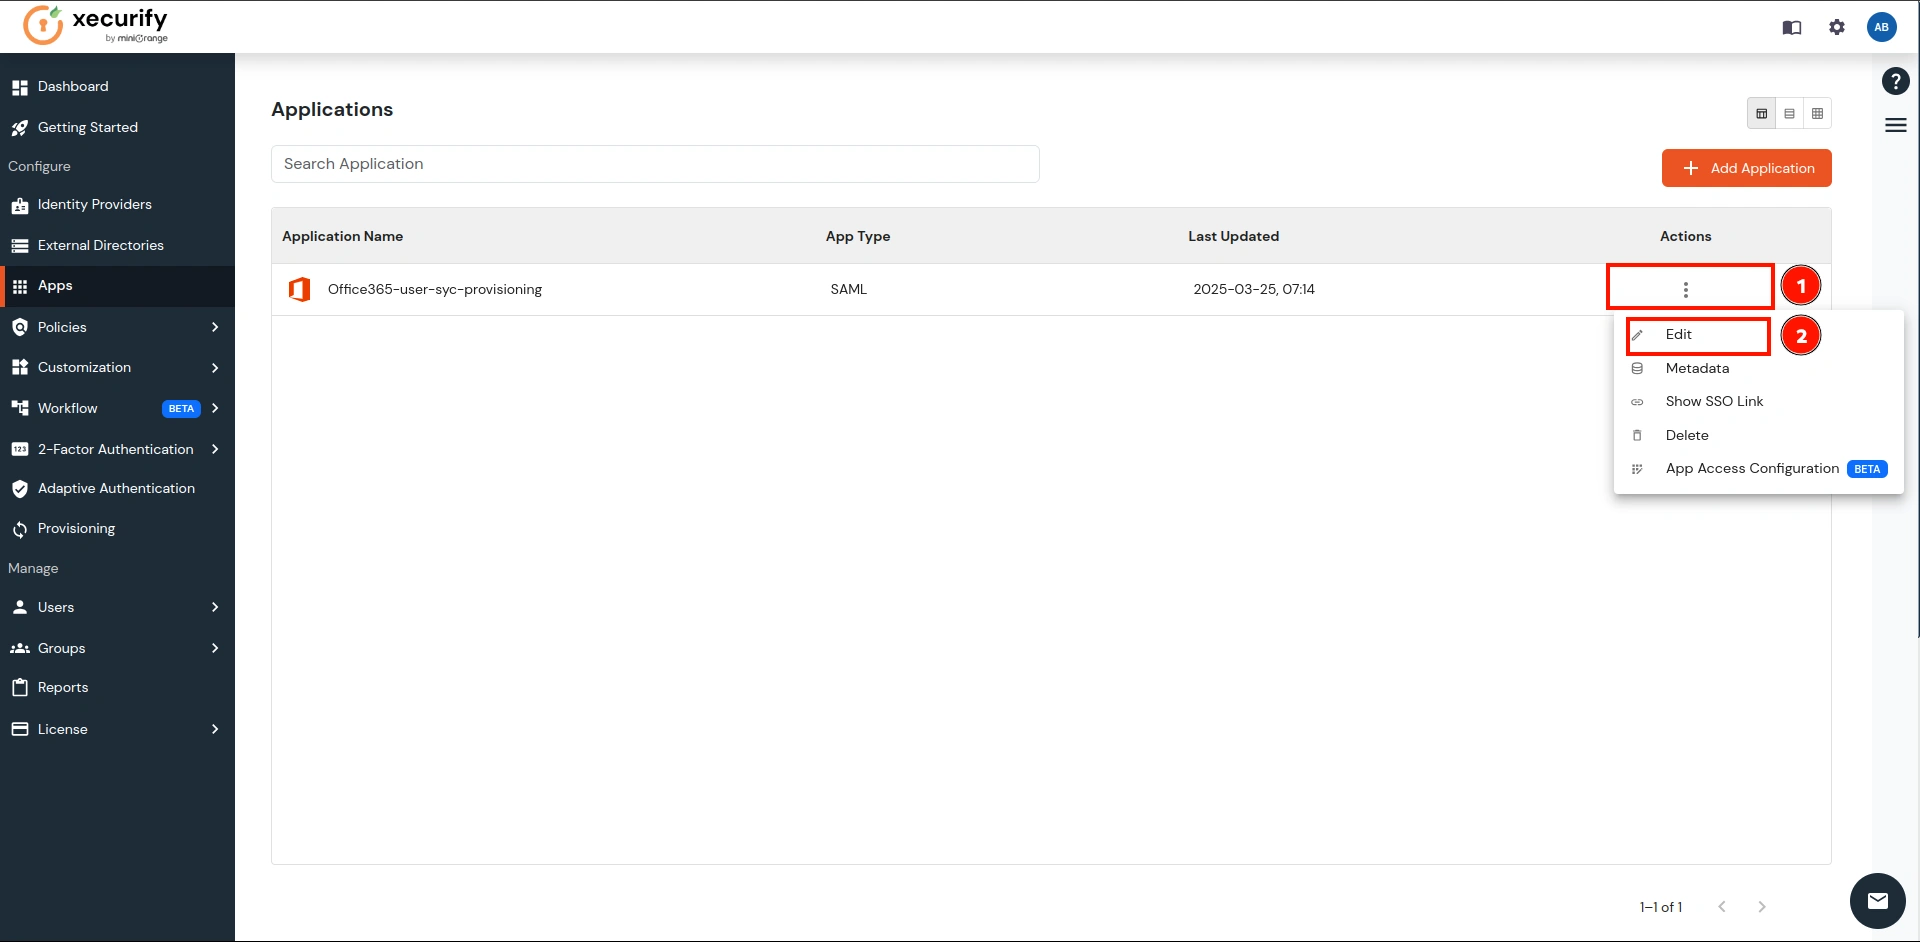
- Passare all'applicazione appena creata e sotto Azione colonna, fare clic su Modifica pulsante come mostrato di seguito.
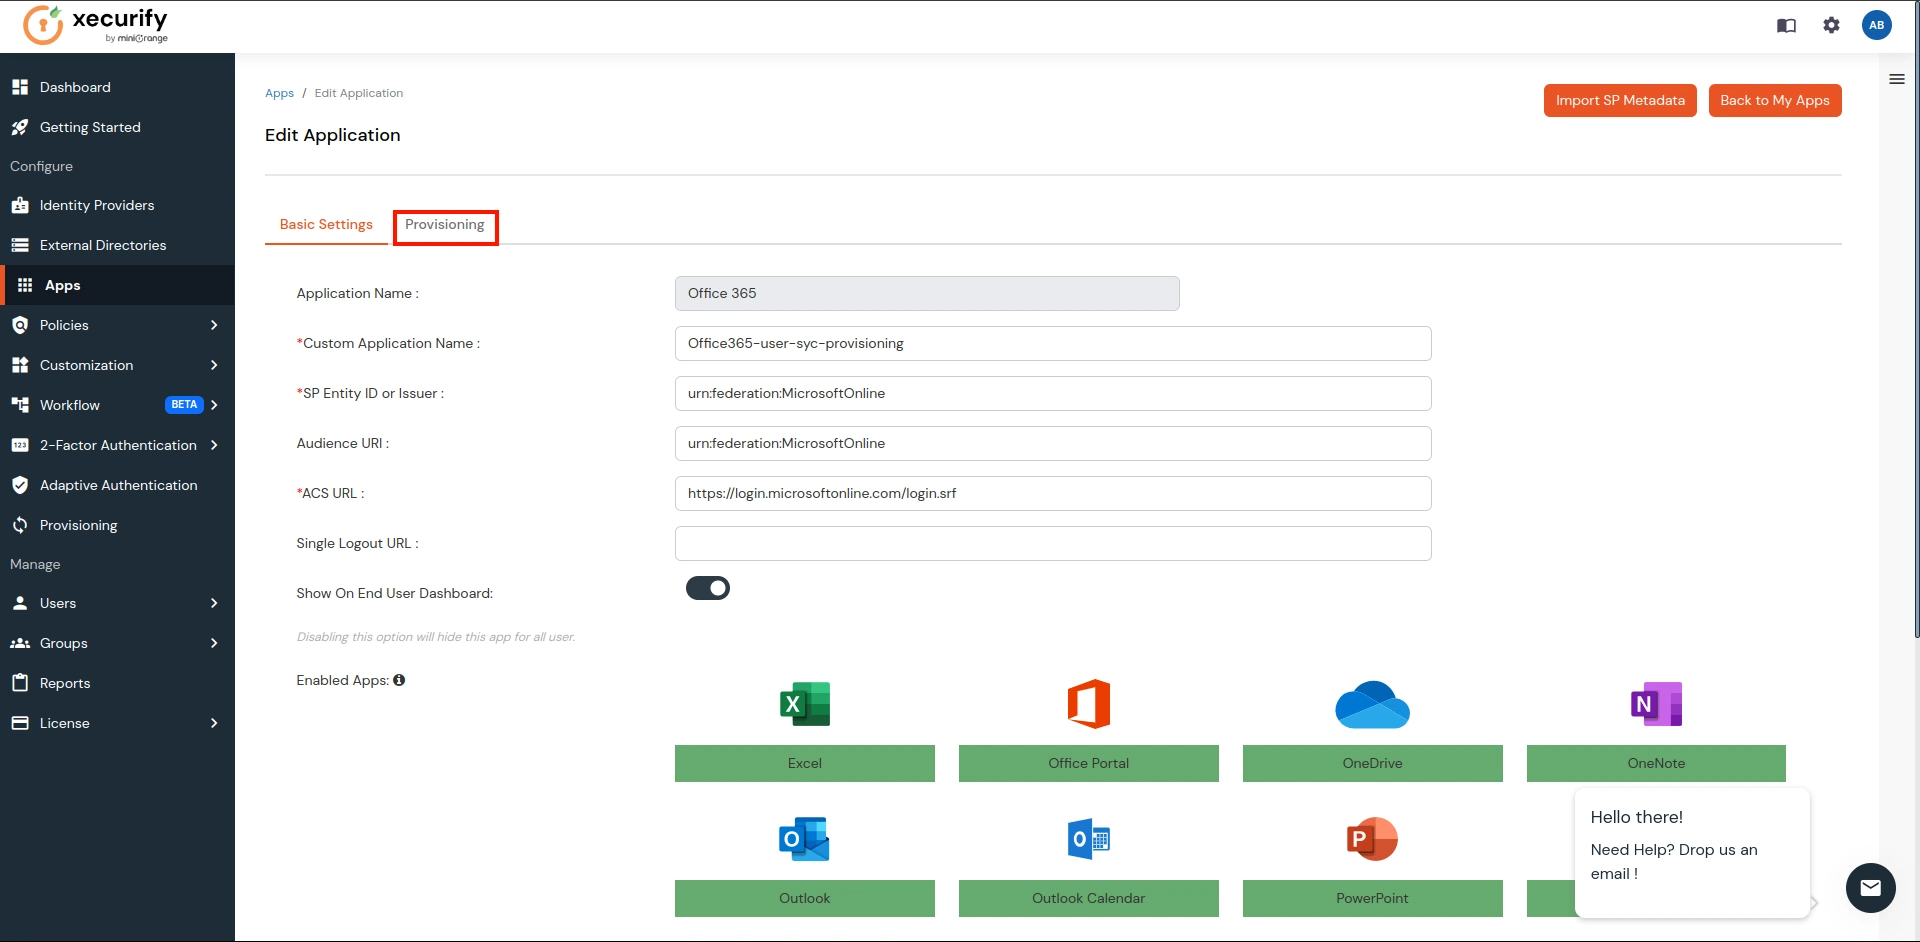
- Si aprirà il Modifica vista dell'applicazione. Lì, vai a vettovagliamento.
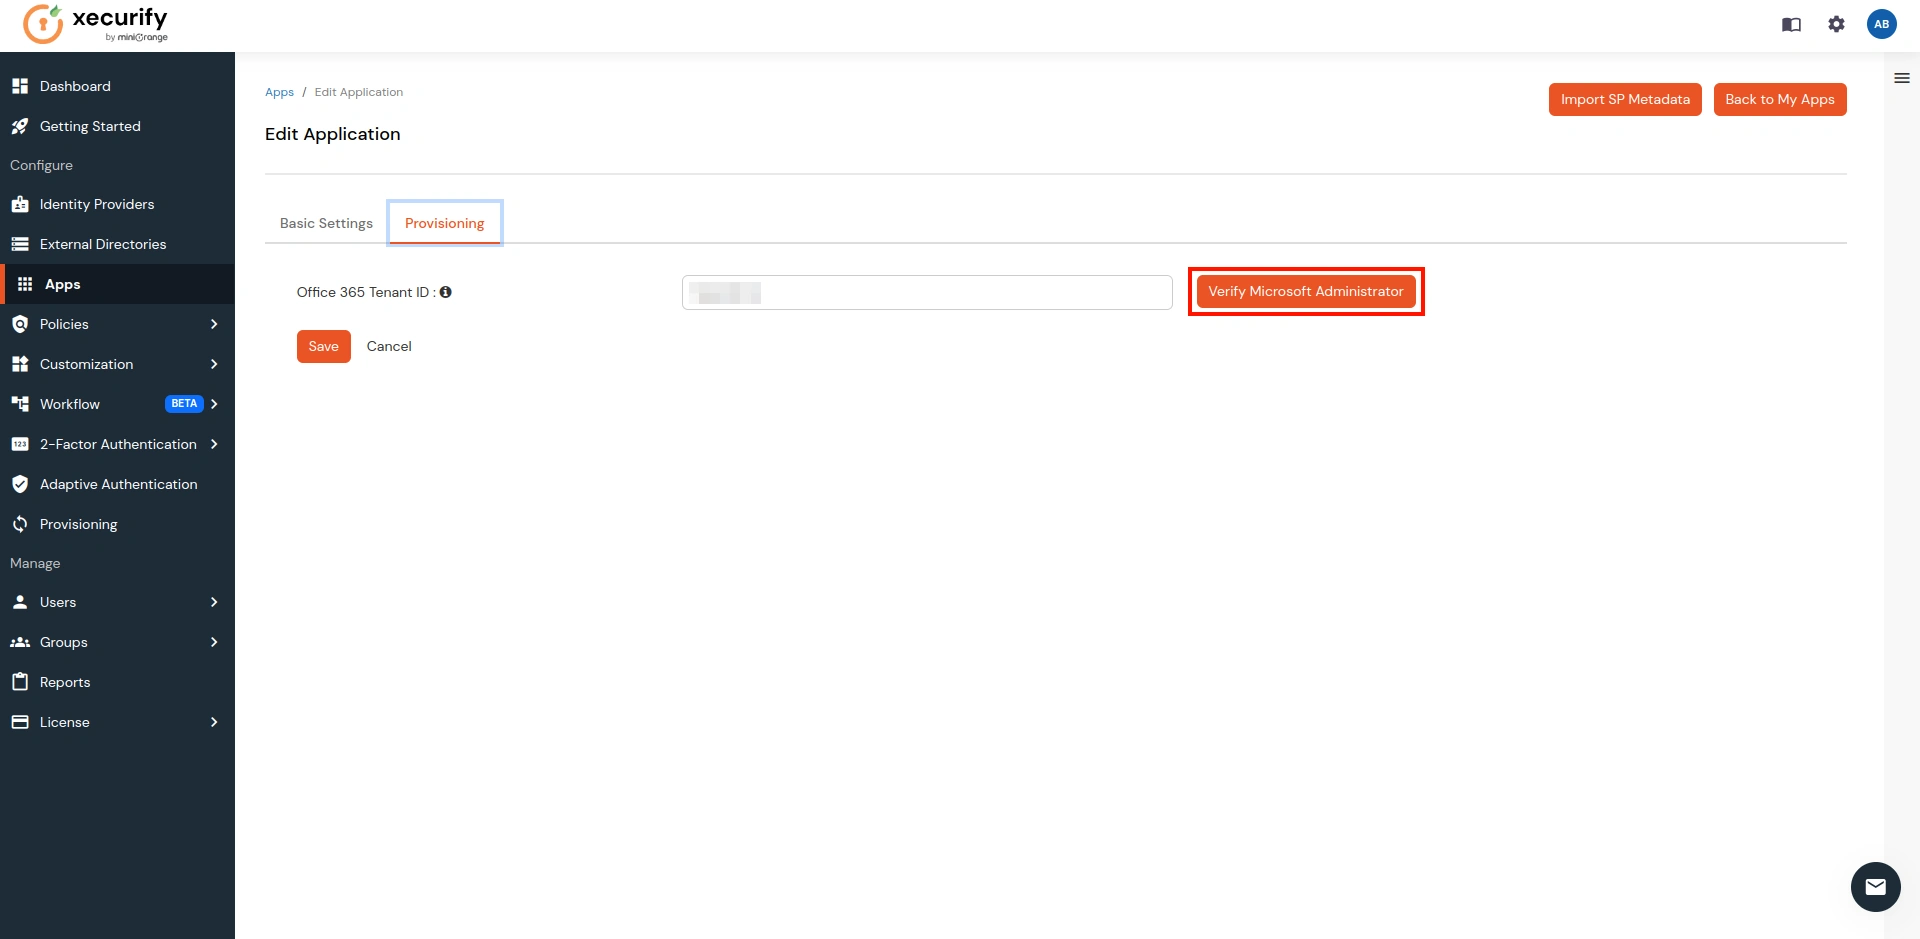
- Clicca sul Verifica amministratore Microsoft pulsante.
- Ti porterà al Pagina di accesso Microsoft. Accedi con il tuo Credenziali amministratore per il tuo account Microsoft.
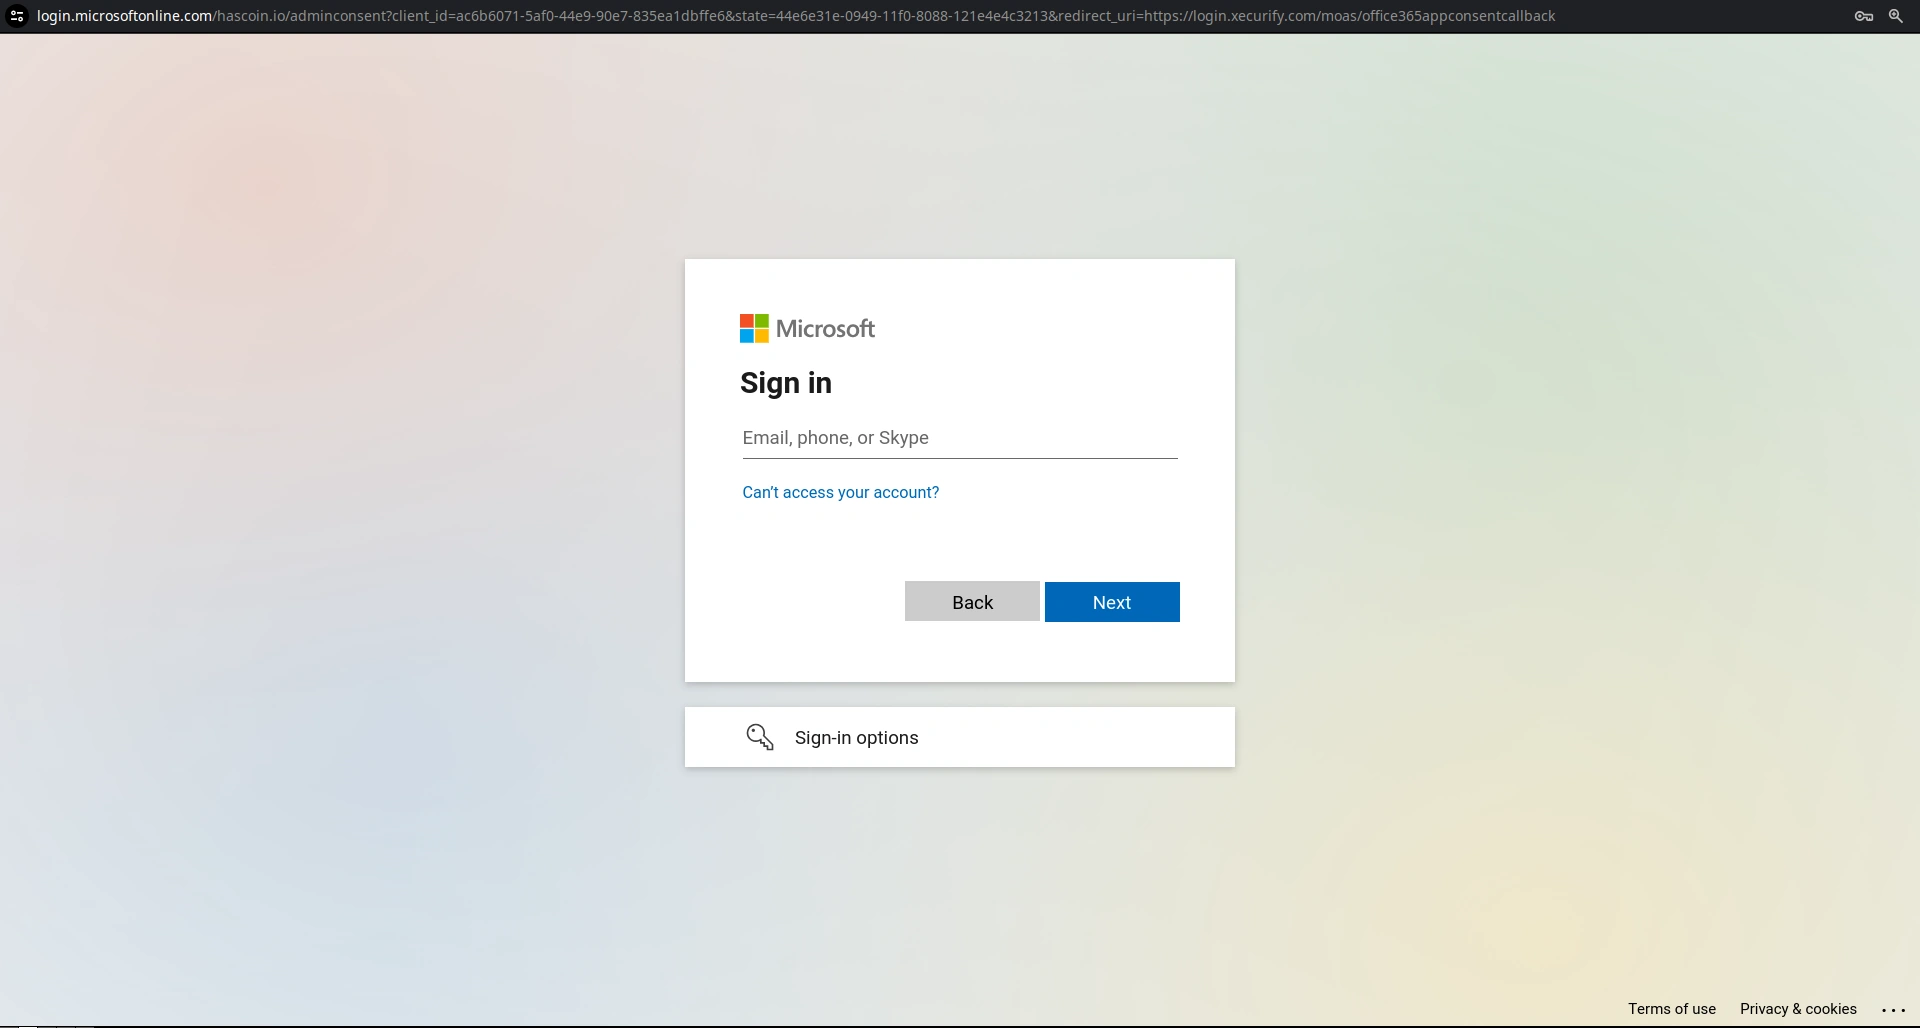
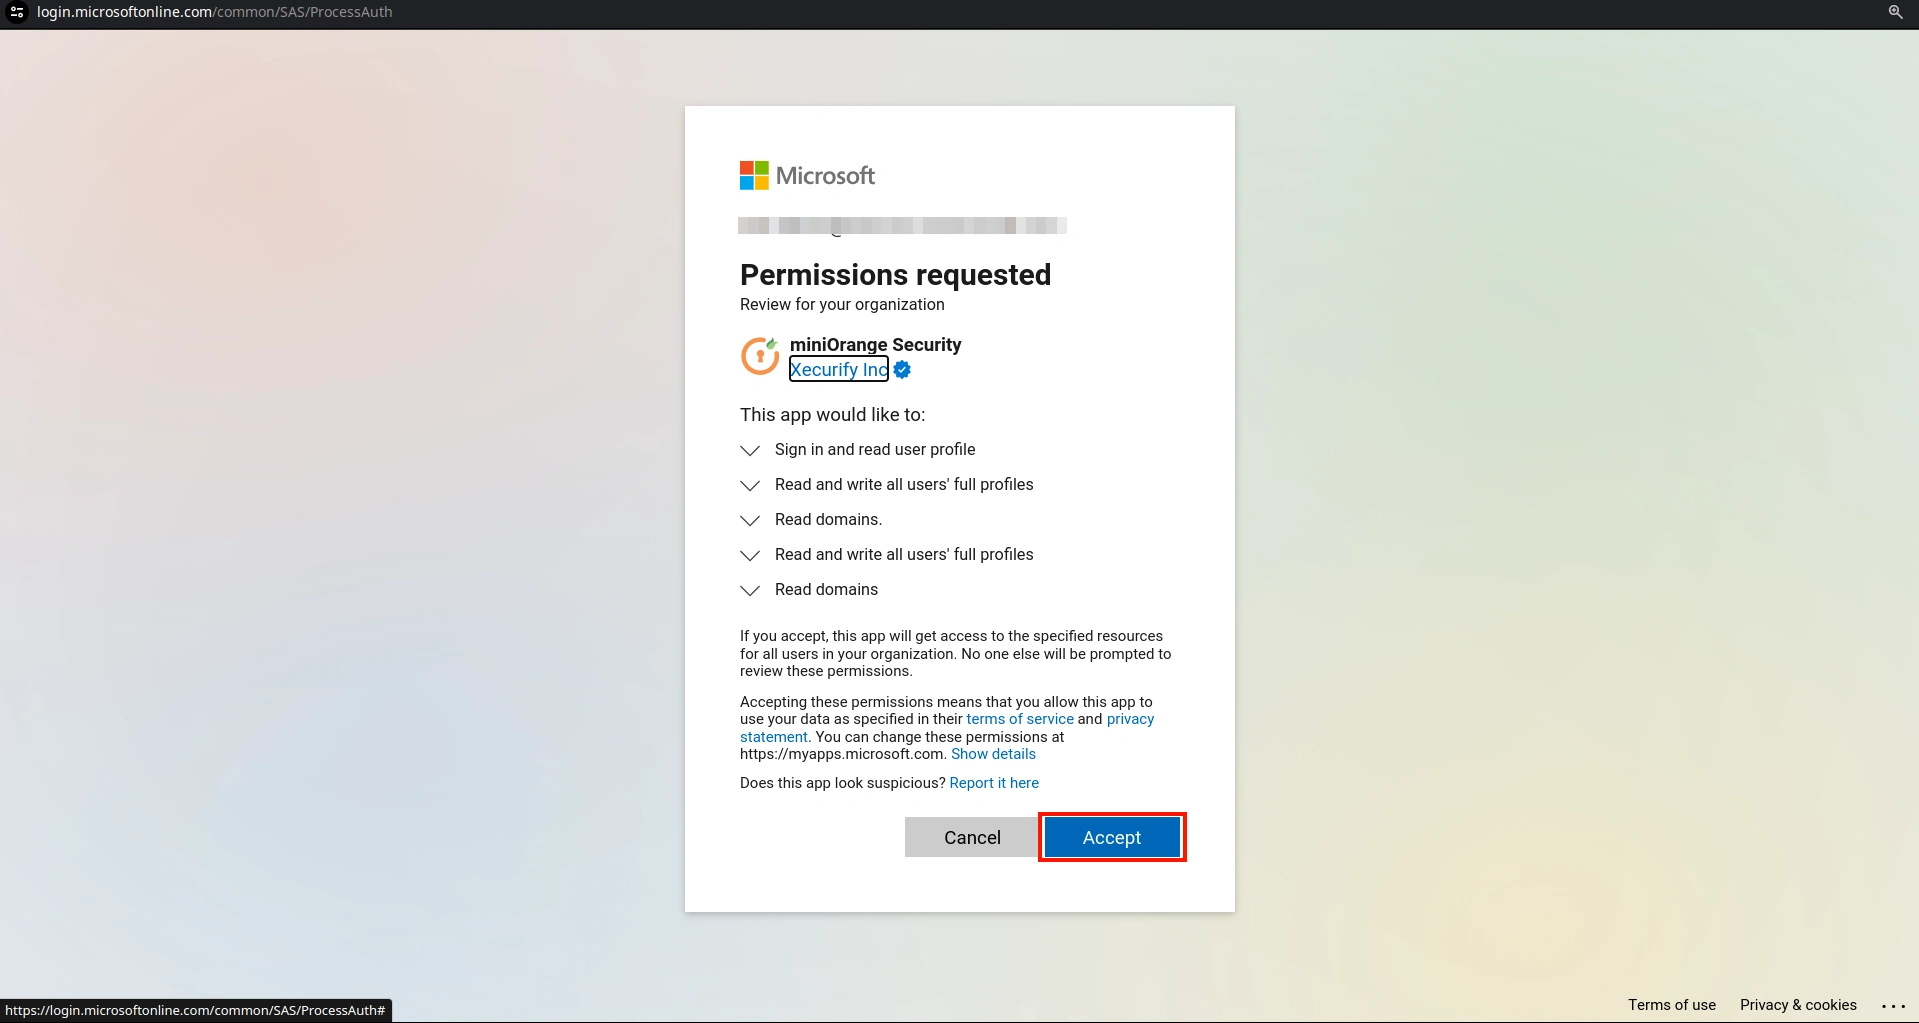
- Una volta effettuato l'accesso con l'utente amministratore, verrà visualizzata la pagina seguente. Fare clic su Accetta pulsante.
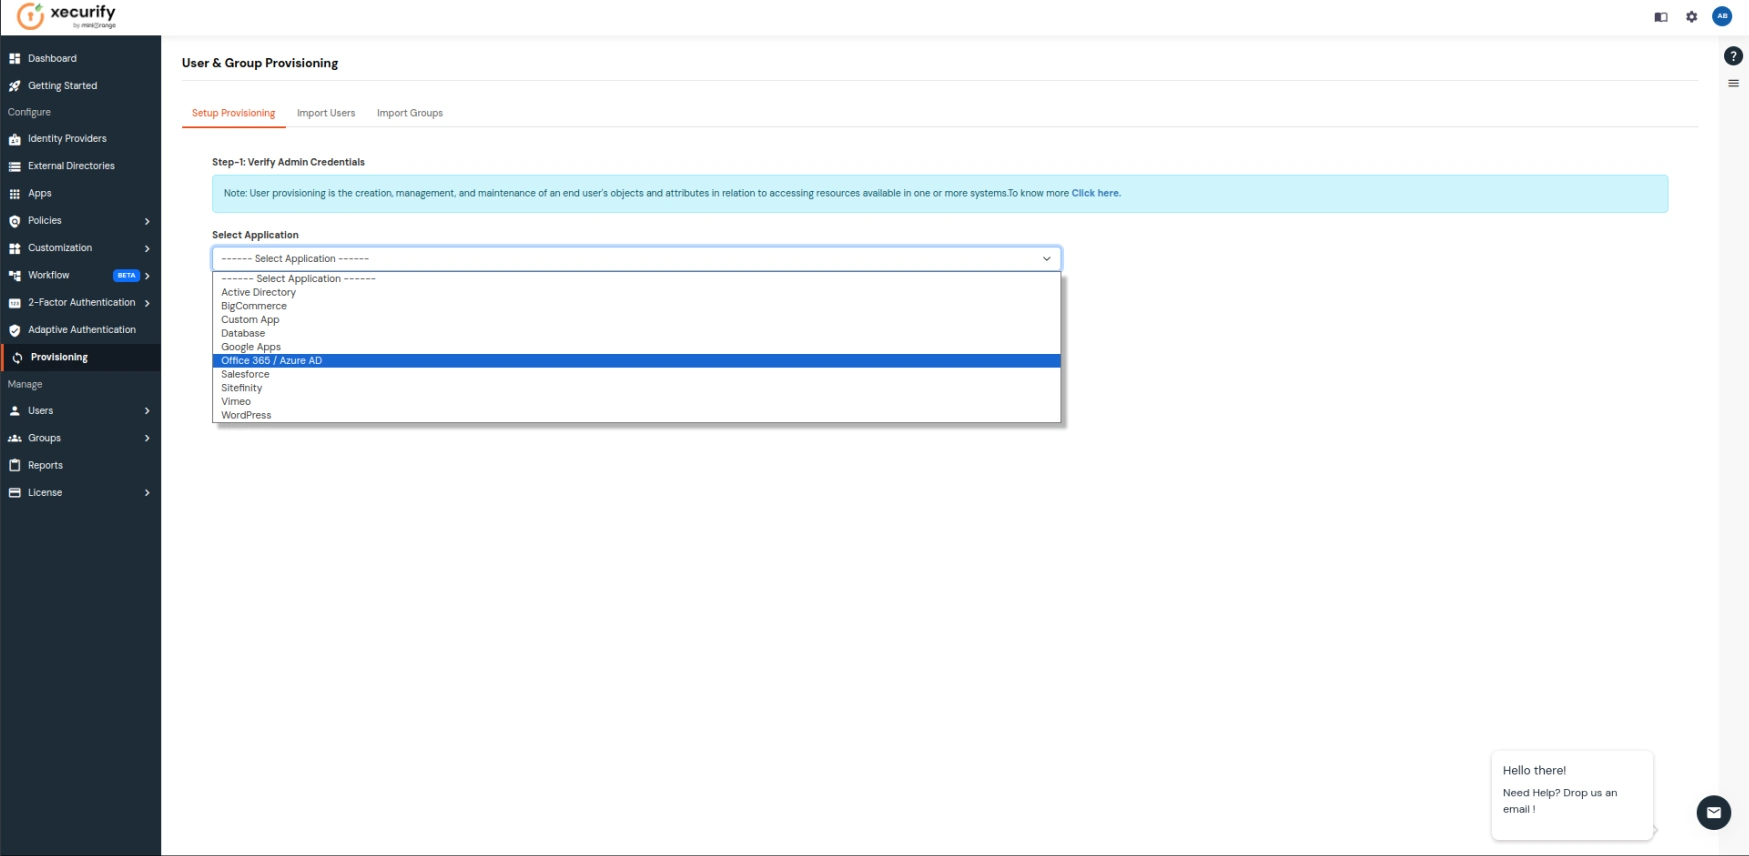
- Ora vai a vettovagliamento sulla barra laterale e nella Seleziona Applicazione menu a discesa, scegli Office 365 / Azure AD.
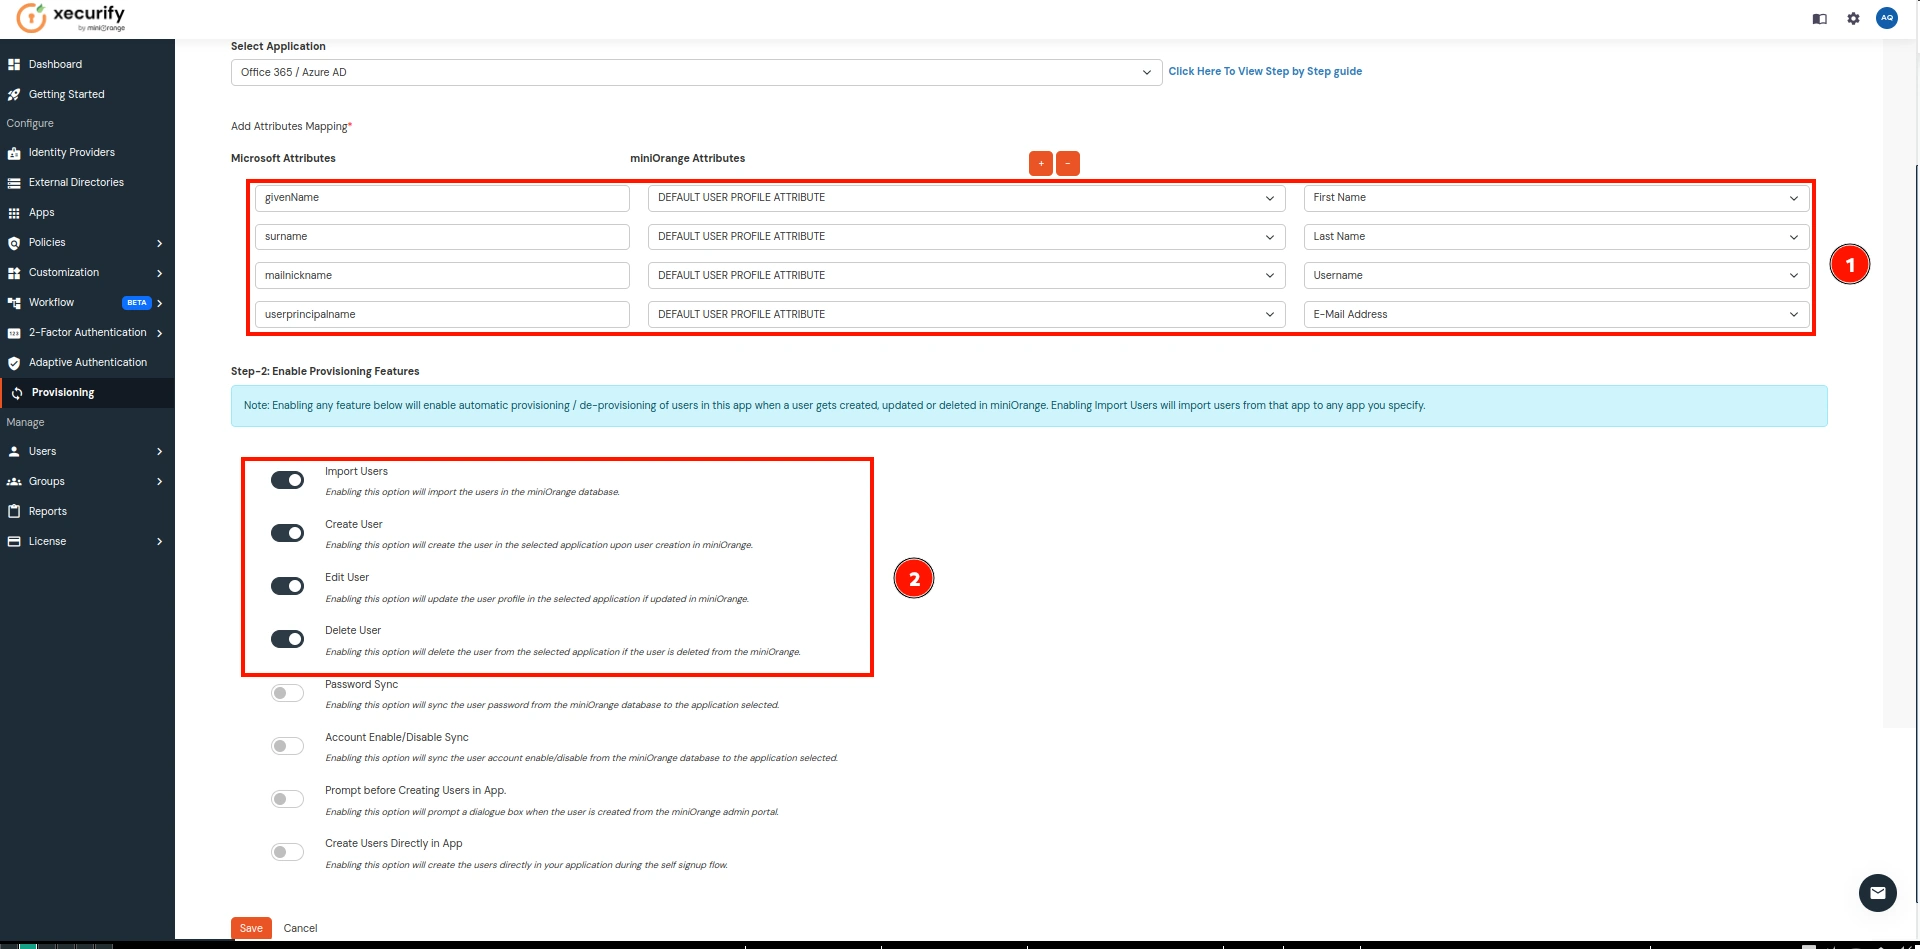
- Tenere il Attributo sezione con i valori mostrati nell'immagine sottostante, abilitare il necessario Funzionalità di provisioninge fare clic su Salva una volta che hai finito.
| Attributi Microsoft |
Attributi miniOrange |
|---|
| nome di battesimo |
Nome |
| cognome |
Cognome
|
| postasoprannome |
Nome utente
|
| nomeutenteprincipale |
Email
|
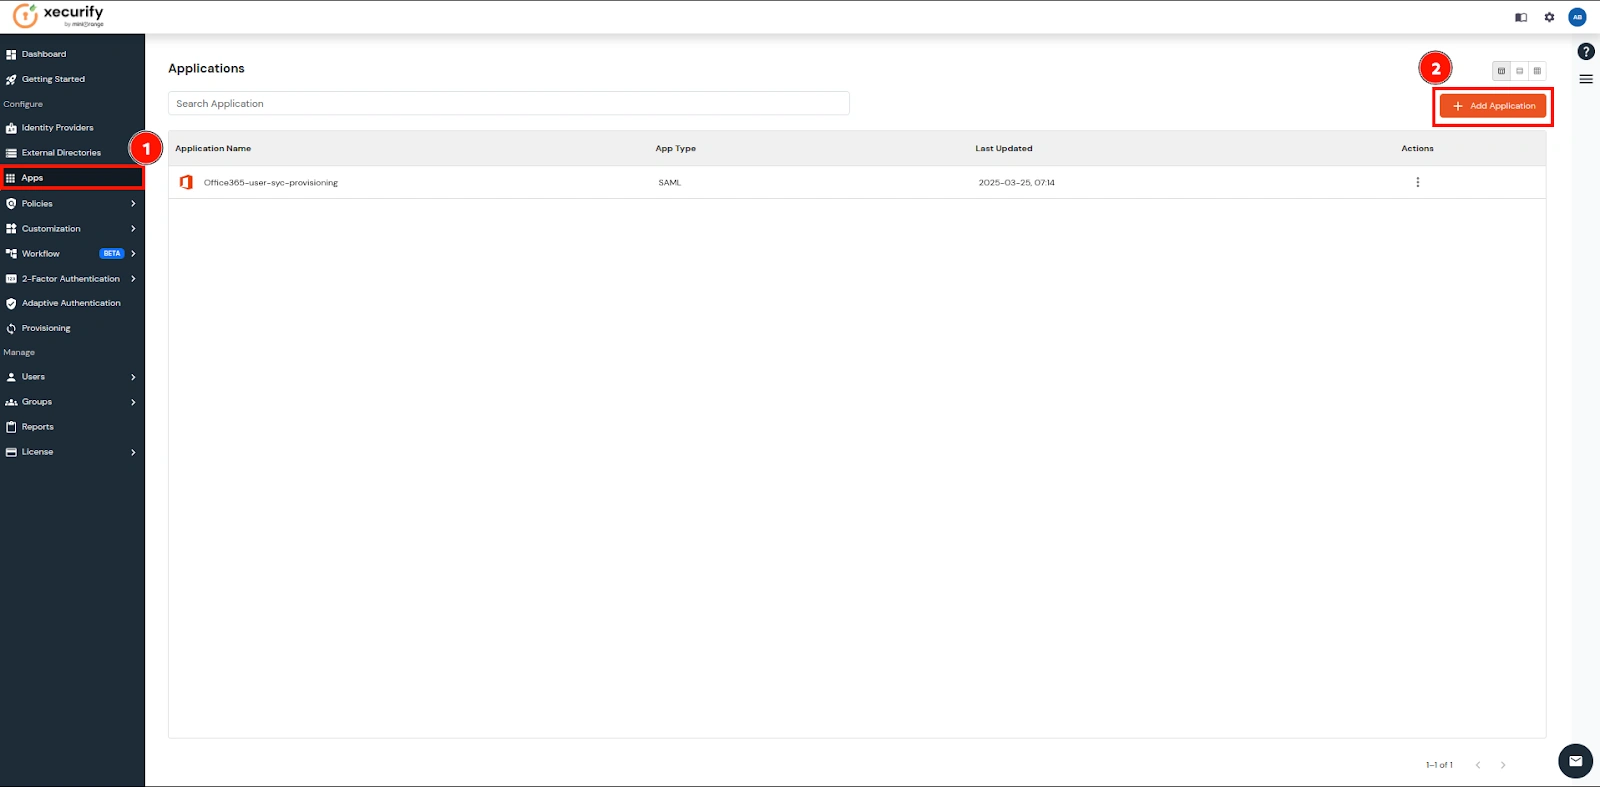
- Ora vai al Apps sulla barra laterale e clicca su Aggiungi applicazione.
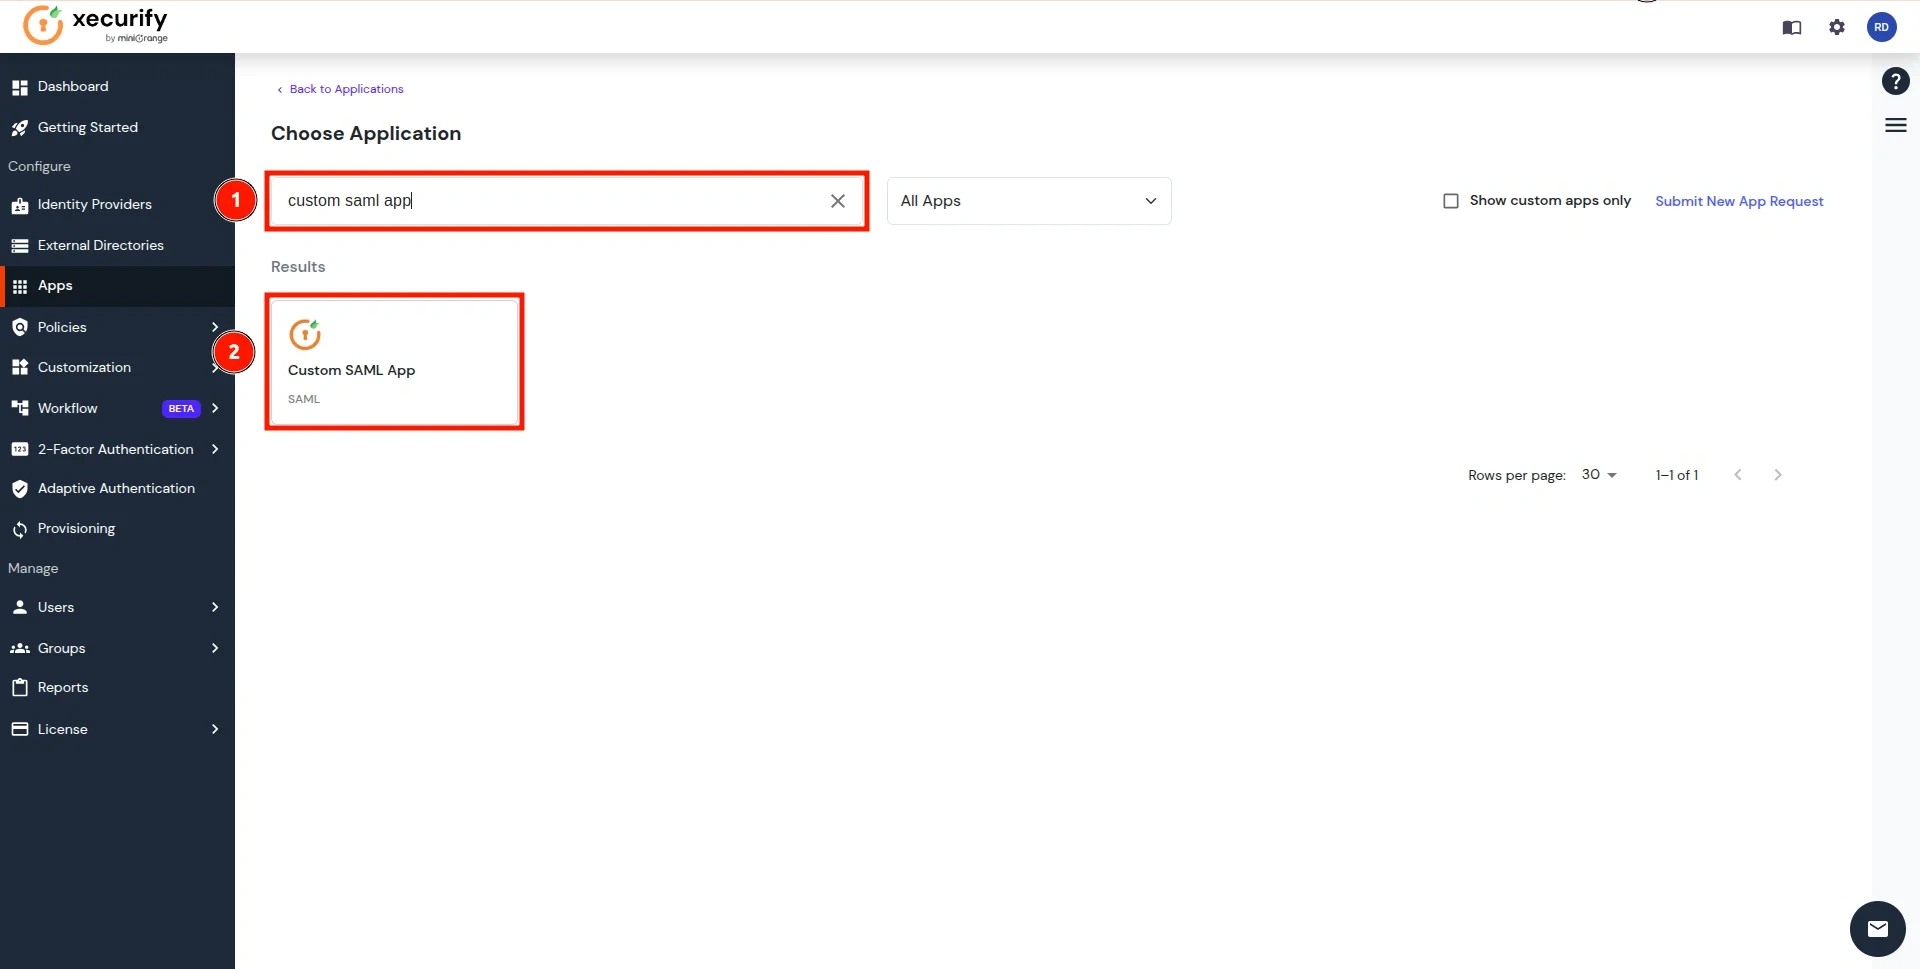
- Cercare App SAML personalizzata e fare clic su di esso.
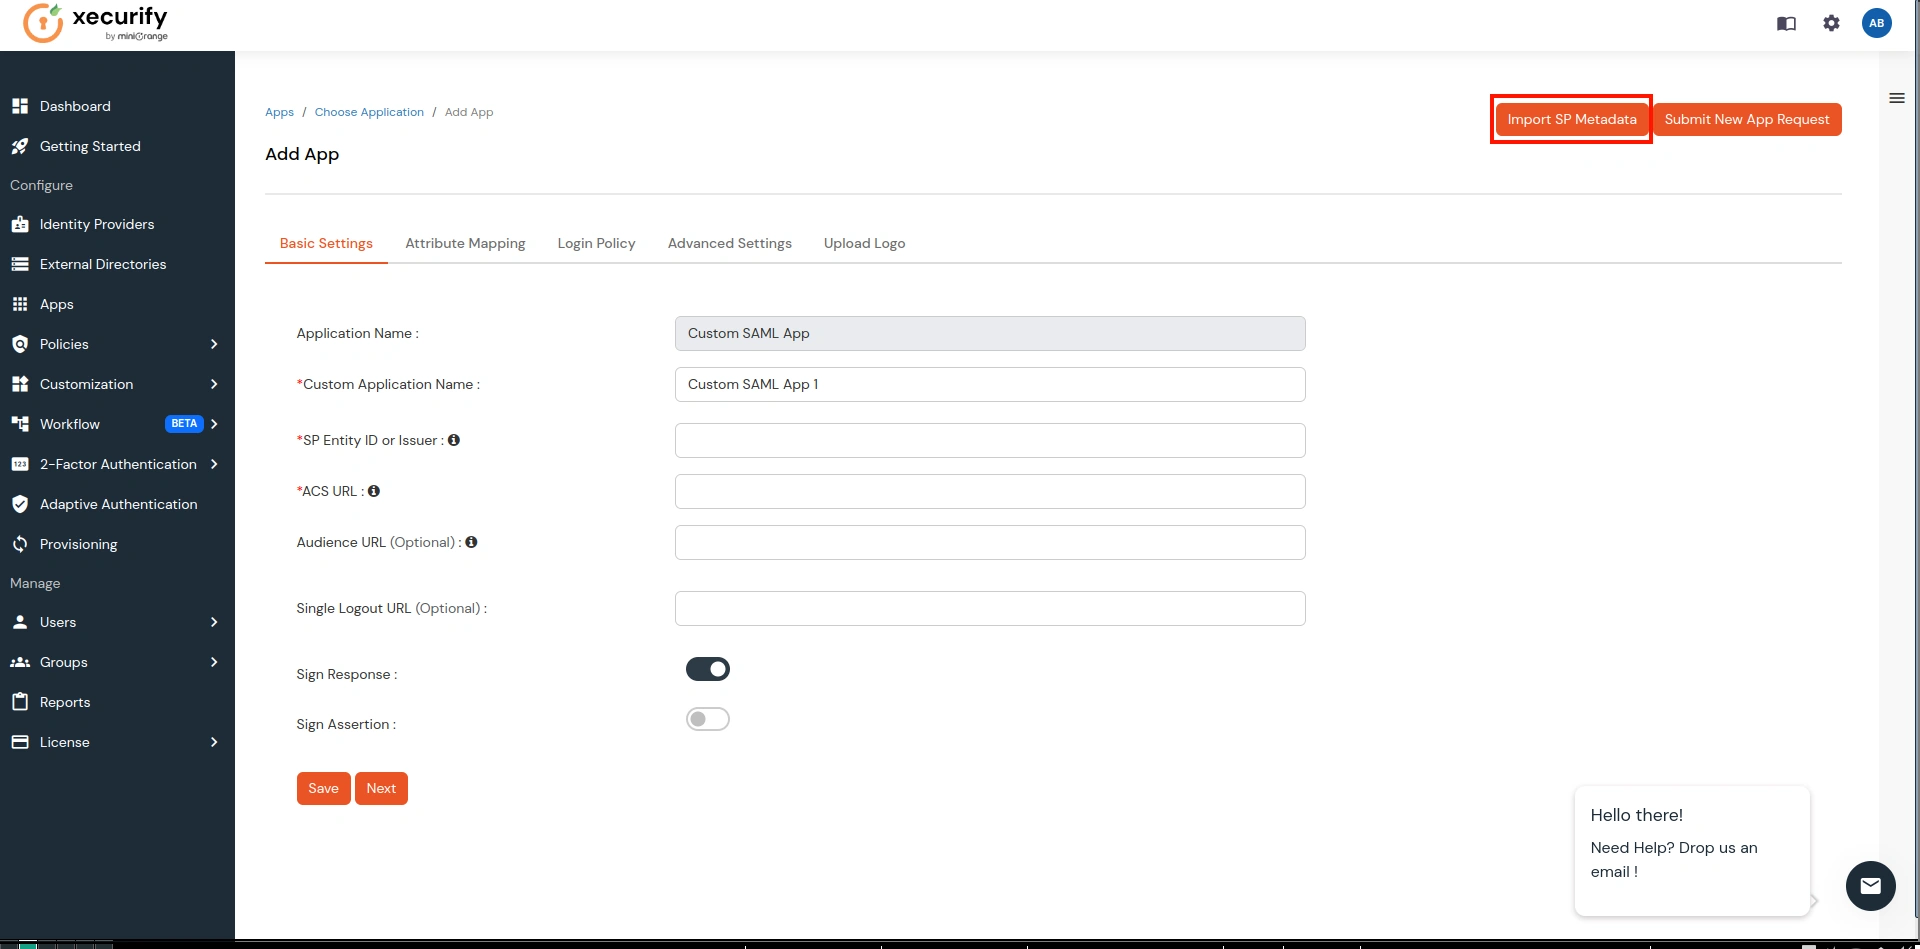
- Clicca sul Importa metadati SP pulsante come mostrato di seguito.
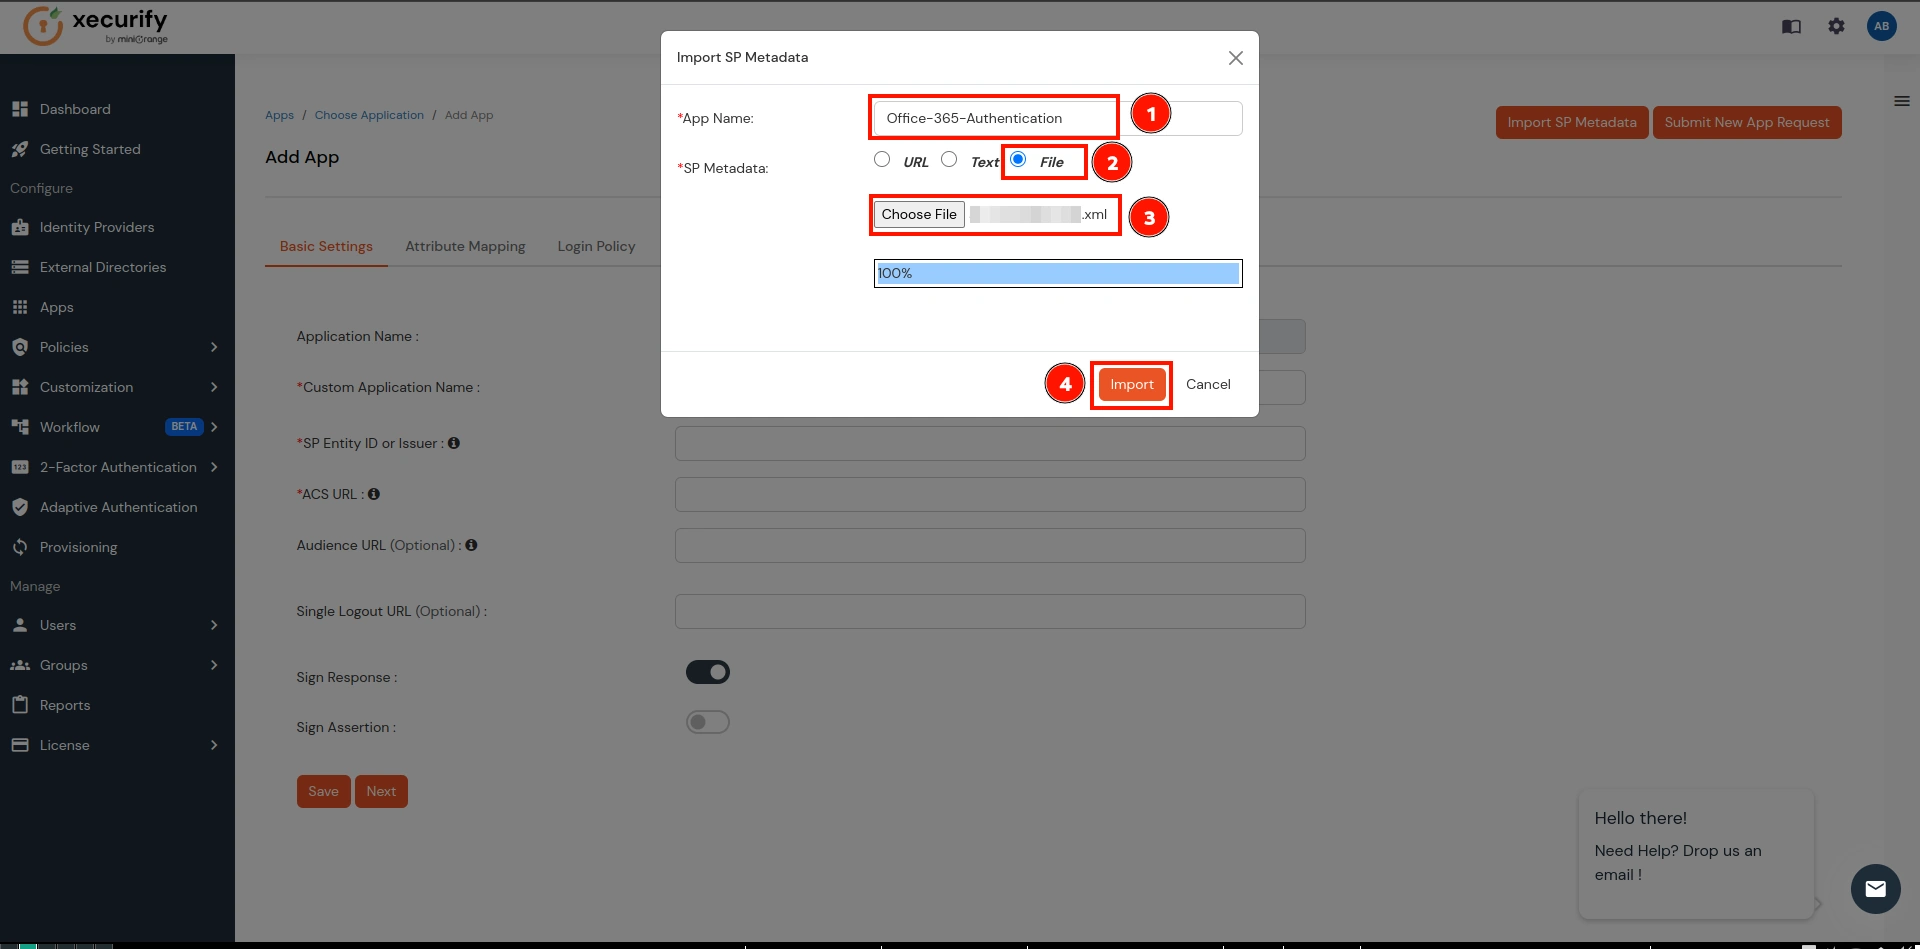
- Fornire una Nome per la vostra Autenticazione Office 365 applicazione, scegli la Compila il opzione, carica il file scaricato in step 1e fare clic su Importare.
- Questo passaggio importerà i metadati per Autenticazione SAML. Ora vai al Mappatura degli attributi .
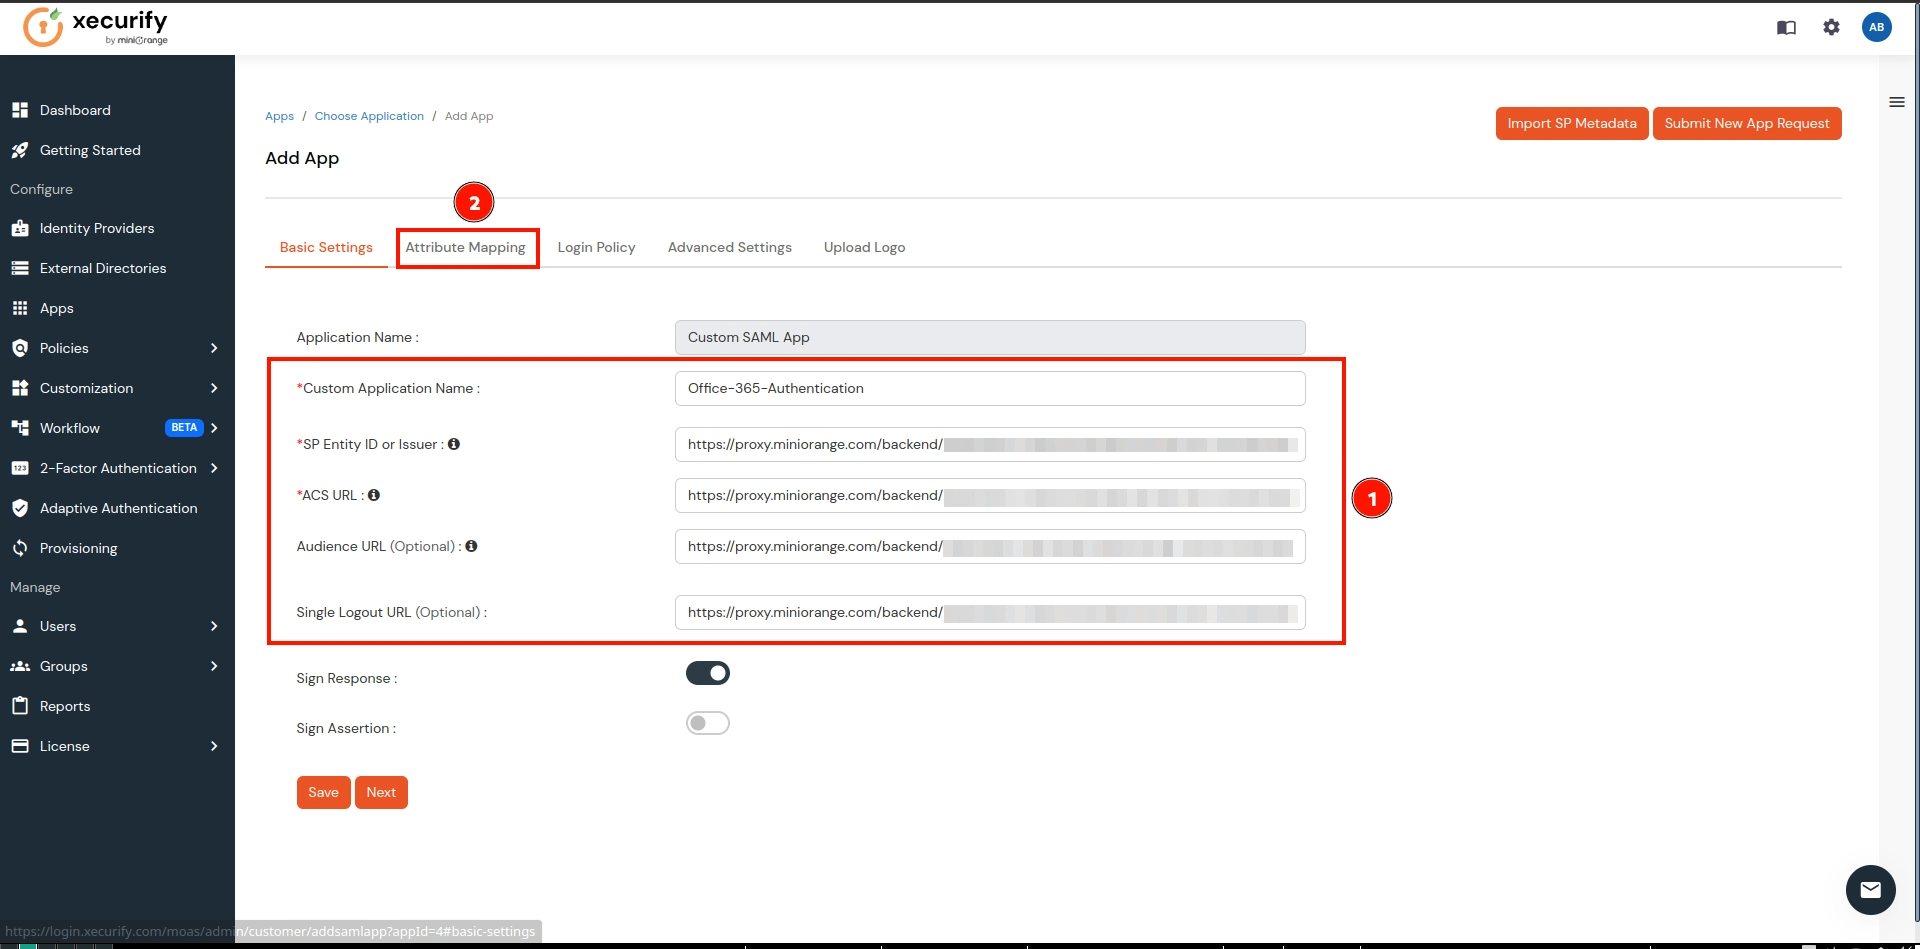
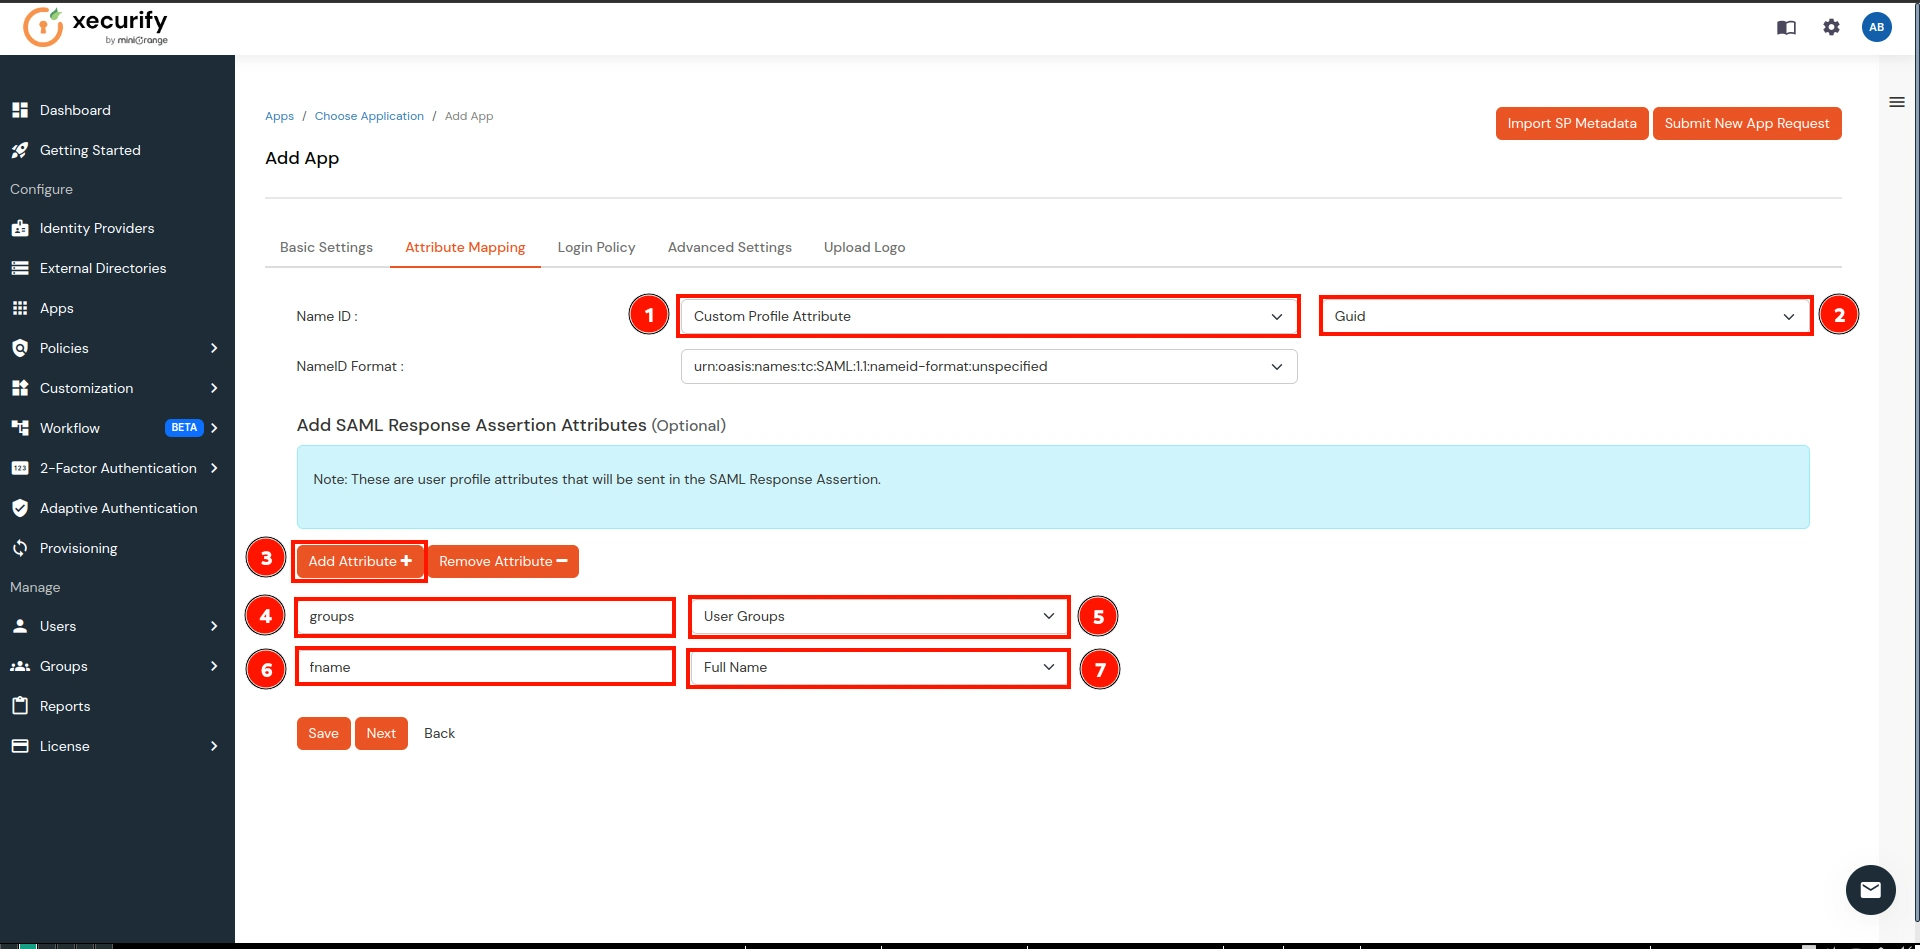
- Nel Mappatura degli attributi, effettuare le seguenti configurazioni e fare clic su Salva pulsante:
- NomeID → Seleziona il Attributo del profilo personalizzato dal 1° menu a discesa e seleziona guid dal 2° menu a discesa.
- Fare clic su Aggiungi attributo pulsante come mostrato di seguito nel 3°.
- Mappatura degli attributi di gruppo:
- nome attributo → gruppi
- Valore attributo → Gruppi di utenti (selezionare dal menu a discesa)
- Mappatura degli attributi del nome:
- nome attributo → nome
- Valore attributo → Nome completo (selezionare dal menu a discesa)
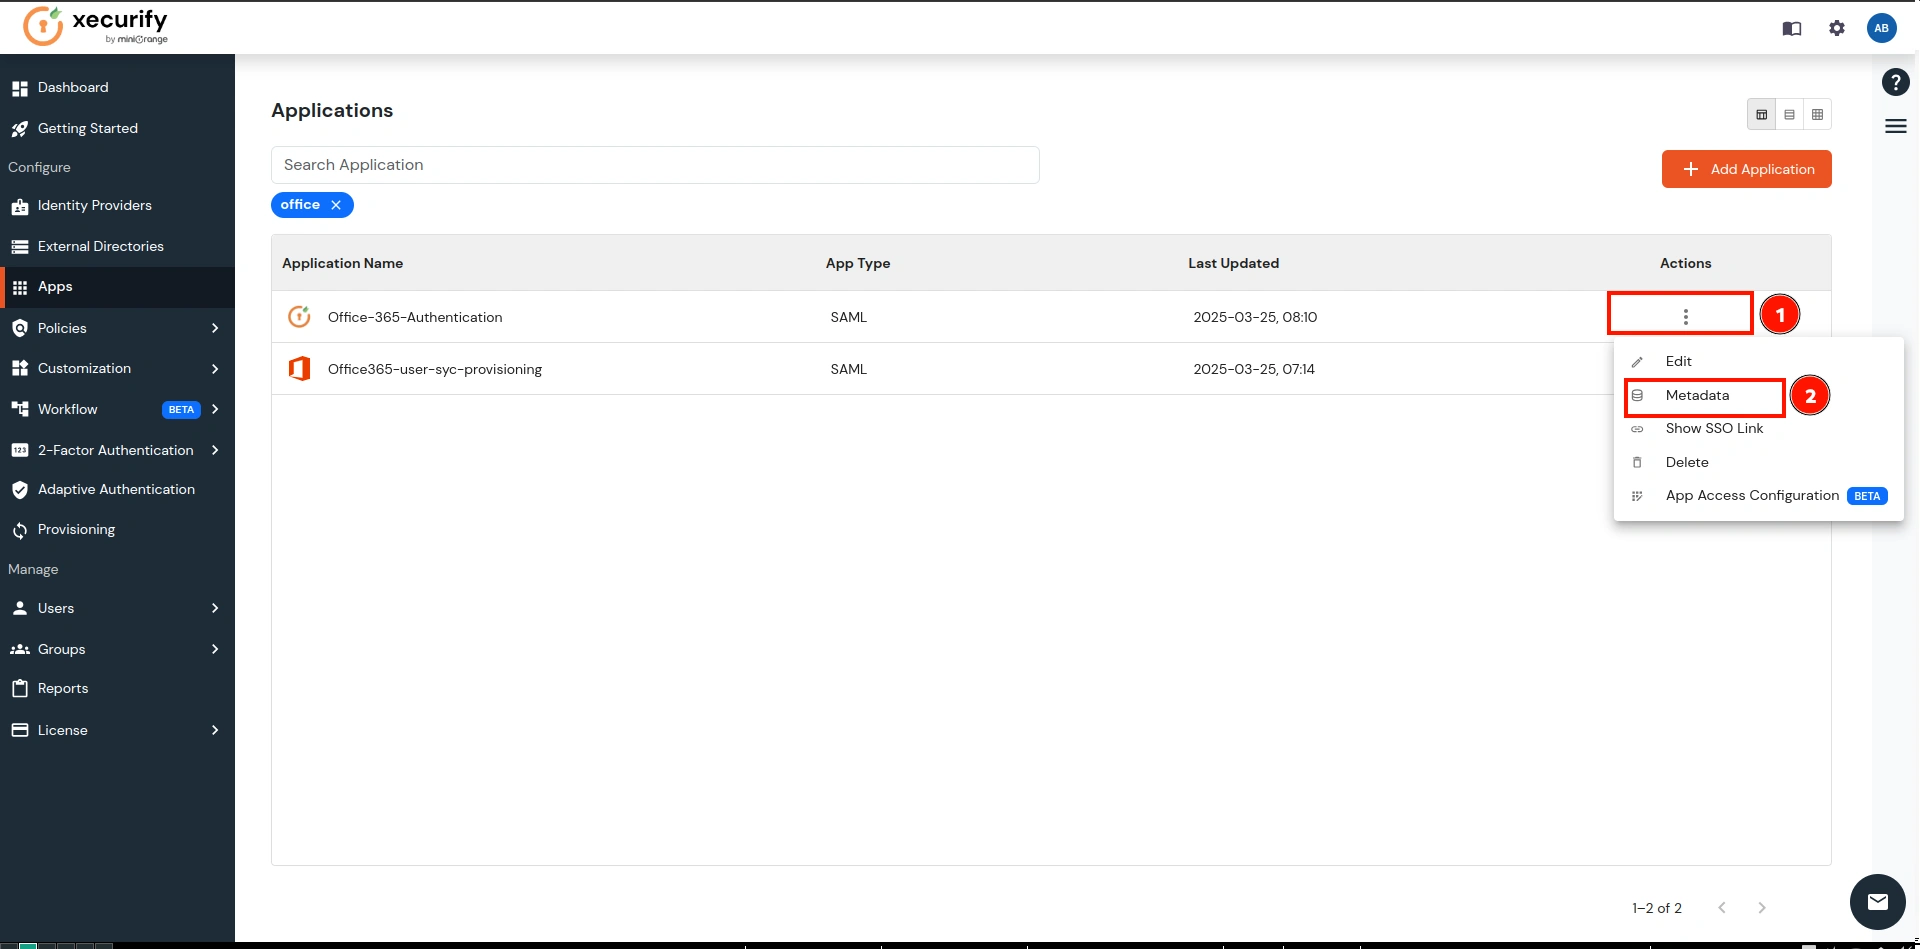
- Passare all'applicazione appena creata, fare clic su tre punti sotto il Action colonna e seleziona la Metadati opzione.
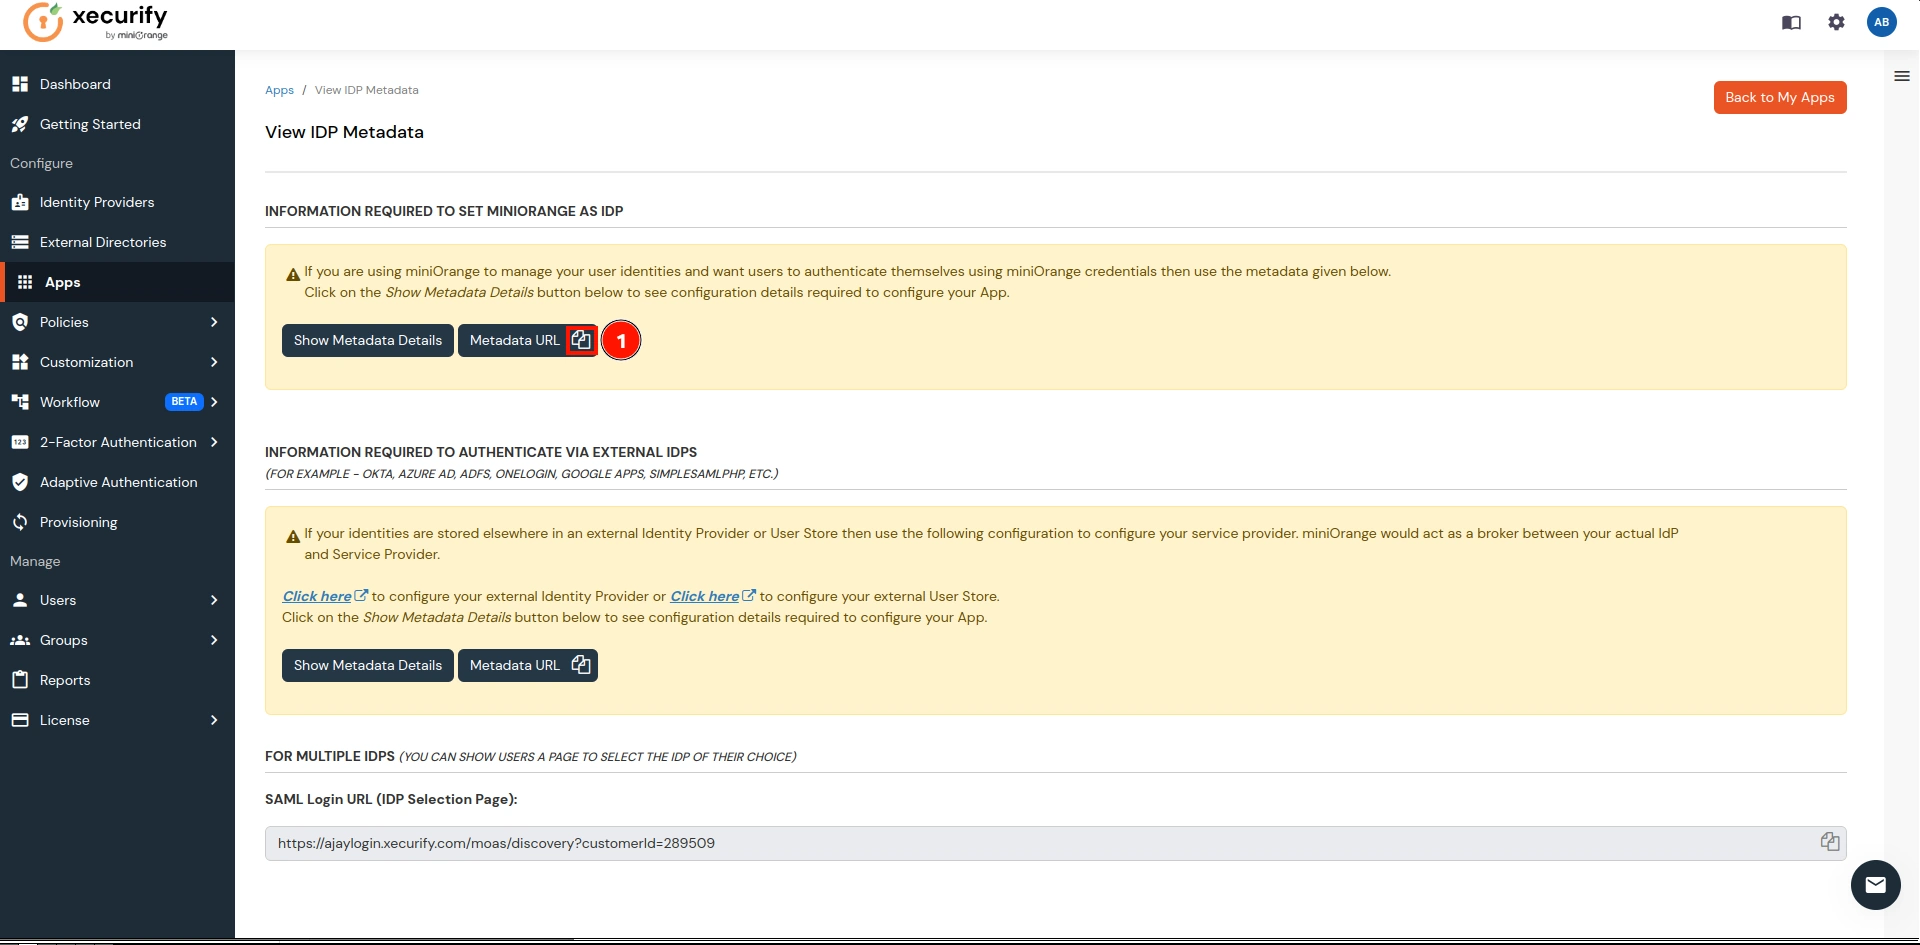
- copiare il URL metadati e torna al file Pannello di controllo CASB.
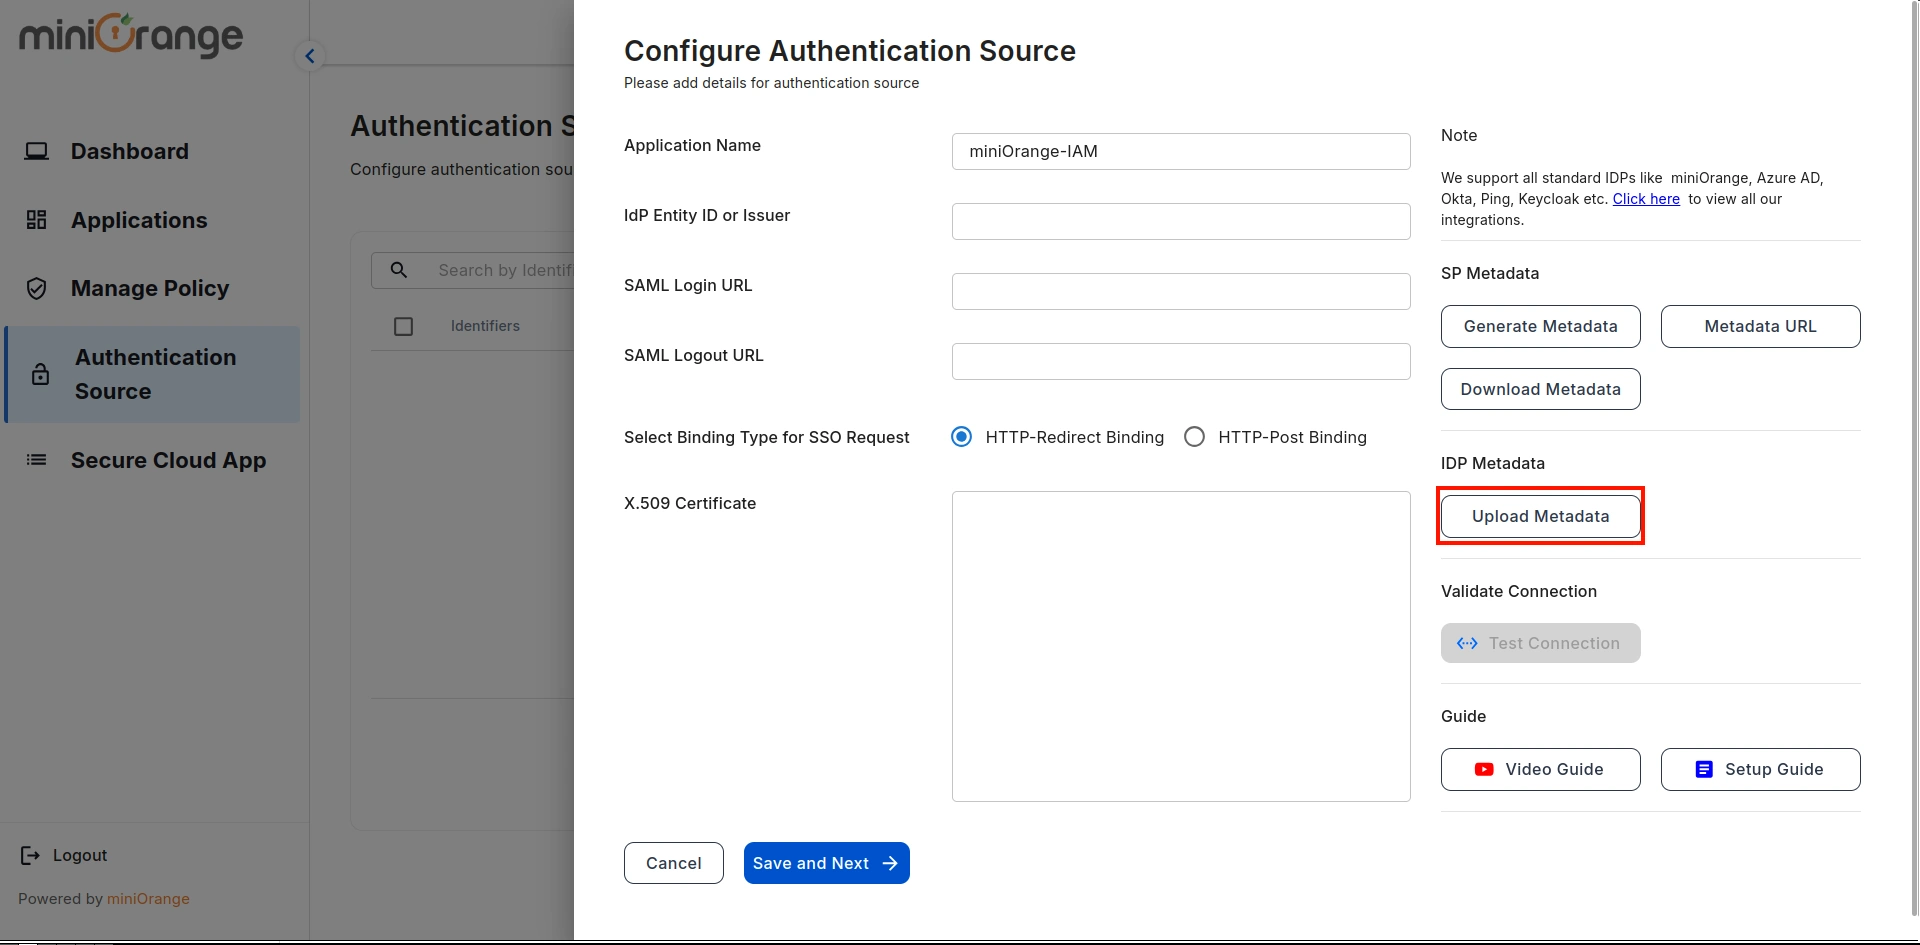
- Sulla Pannello di controllo CASB, Andare al Autenticazioni Fonte e fare clic sul Carica metadati opzione.
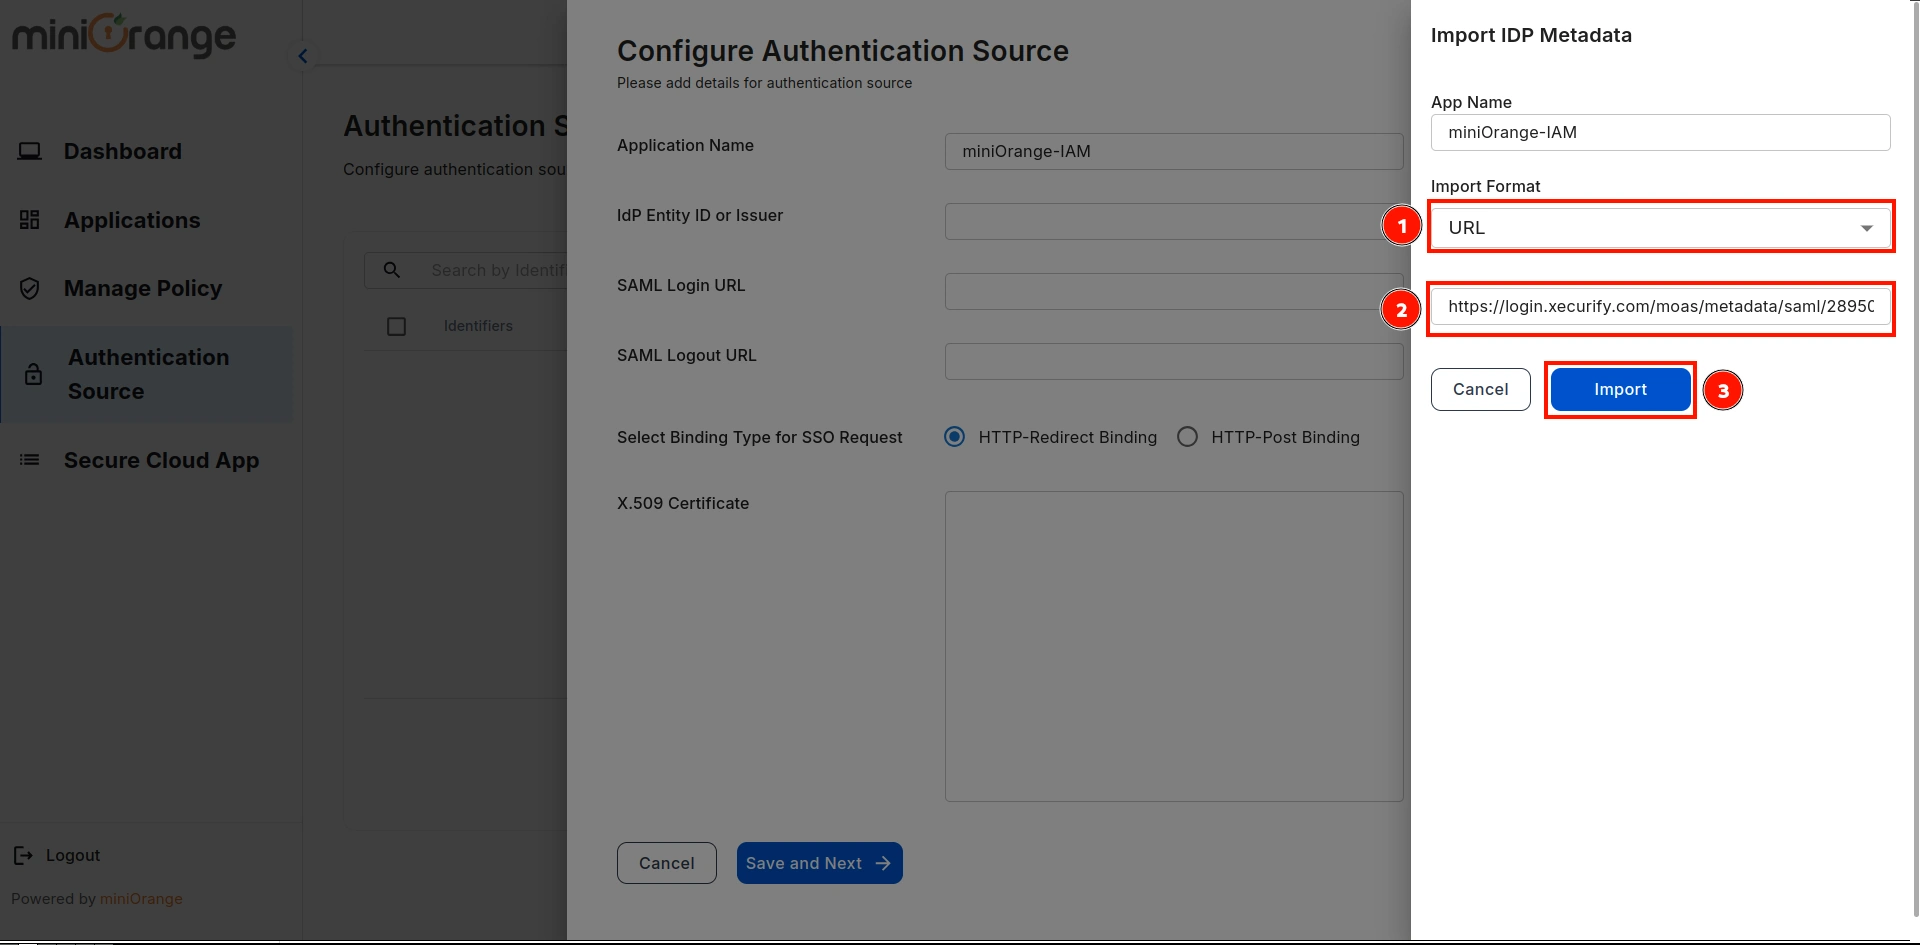
- Seleziona Formato di input as URL, incolla l'URL copiato e fai clic su Importare.
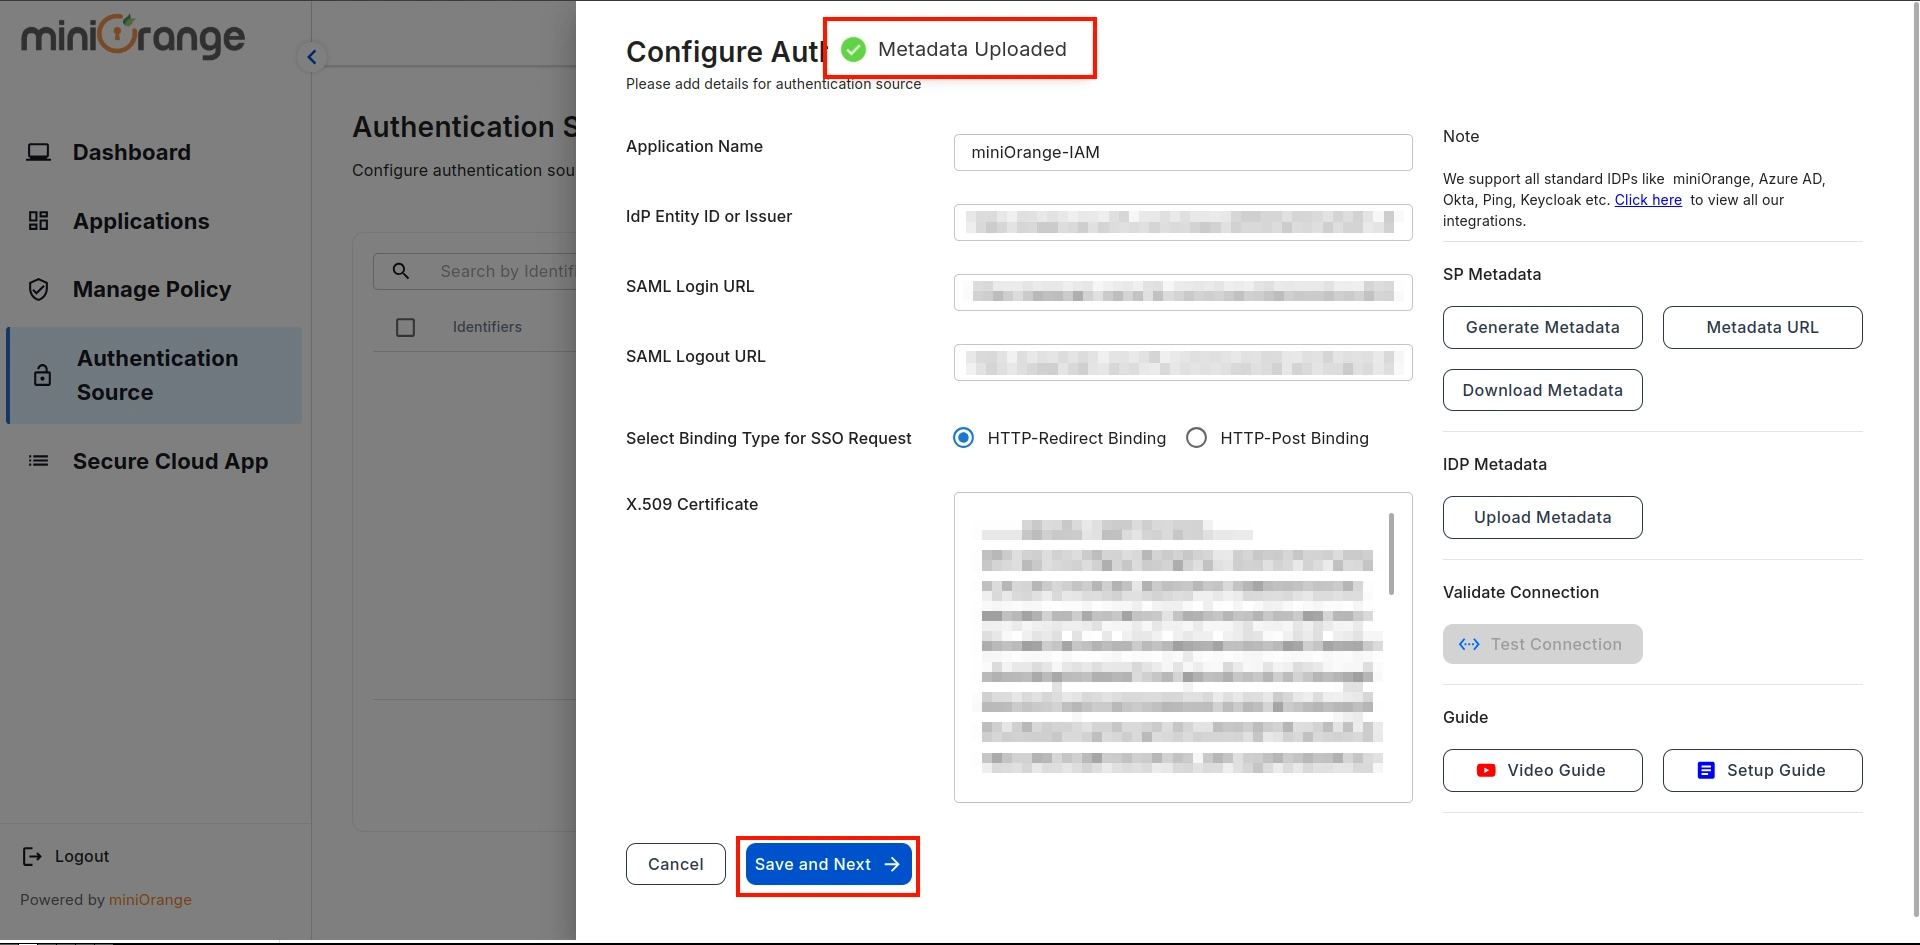
- Un messaggio confermerà che i metadati sono stati caricati correttamente. Fare clic su Salva pulsante per salvare il file Fonte di autenticazione.
Passaggio 3: configurare Microsoft Office 365 in CASB
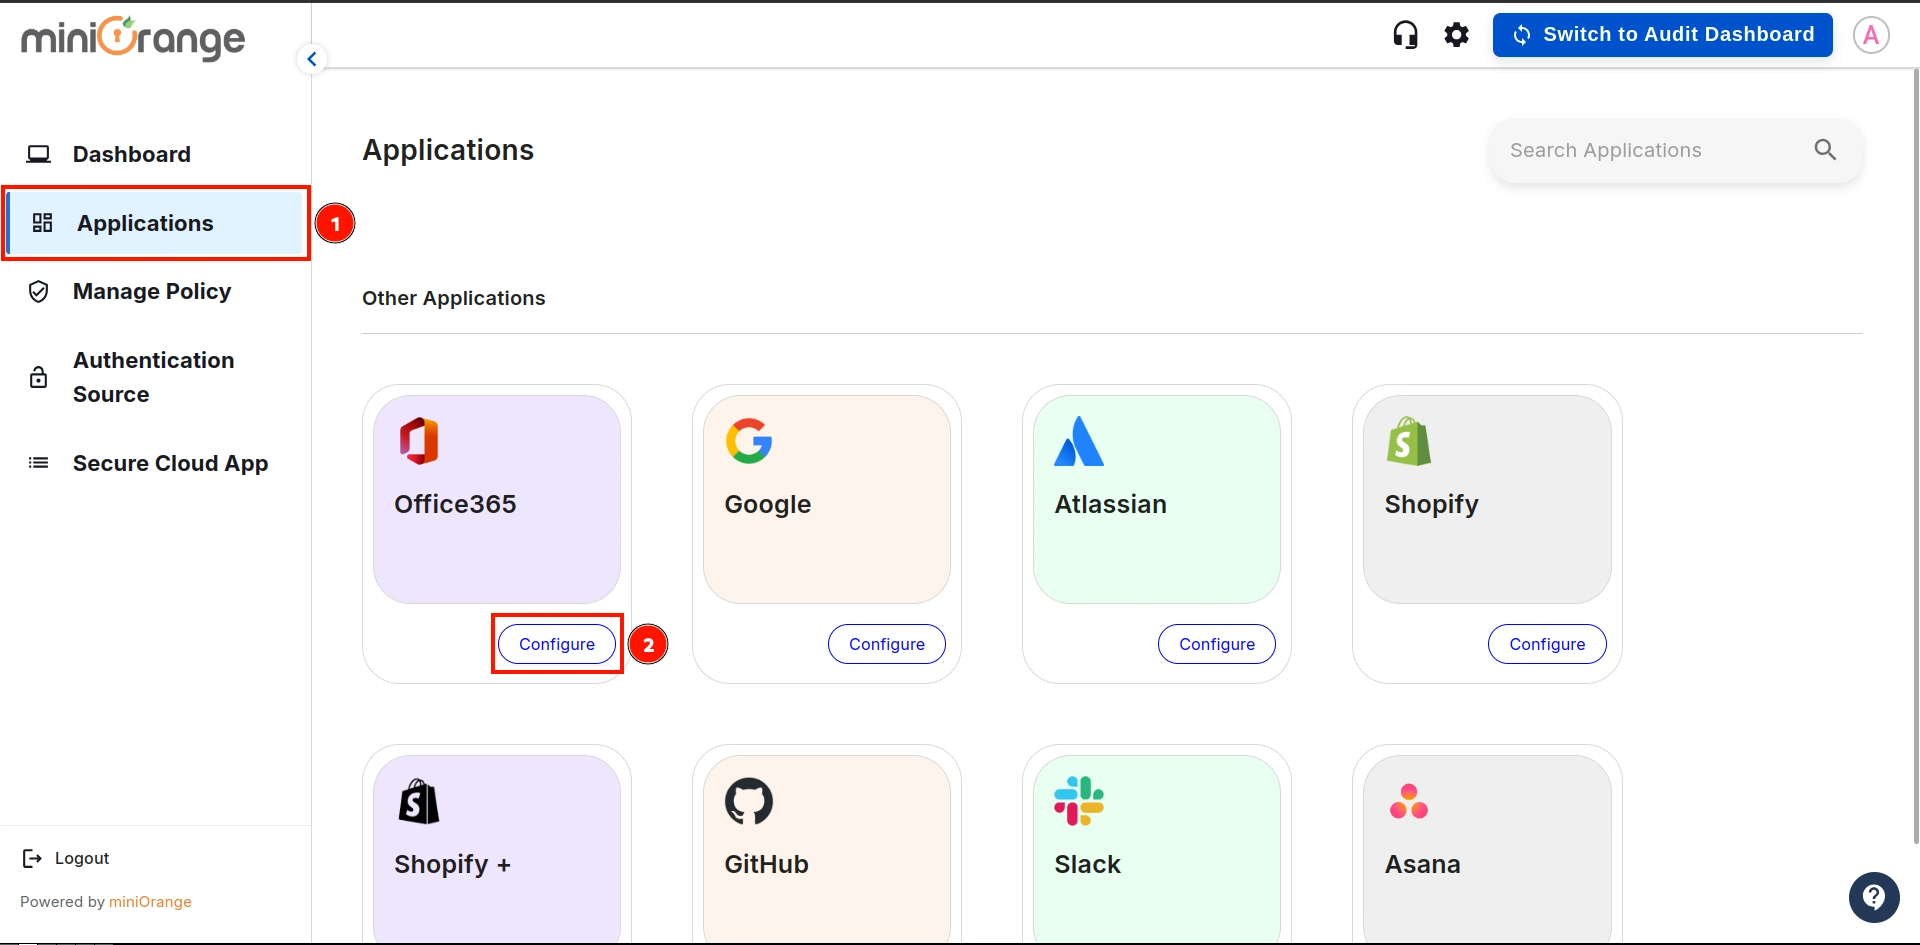
- Accedere a Applicazioni sulla barra laterale, vai a Ufficio 365e fare clic su Configurazione pulsante.
- Seleziona il Fonte di autenticazione dal menu a discesa che abbiamo creato nel passaggio precedente, quindi fare clic su Salva e Avanti.
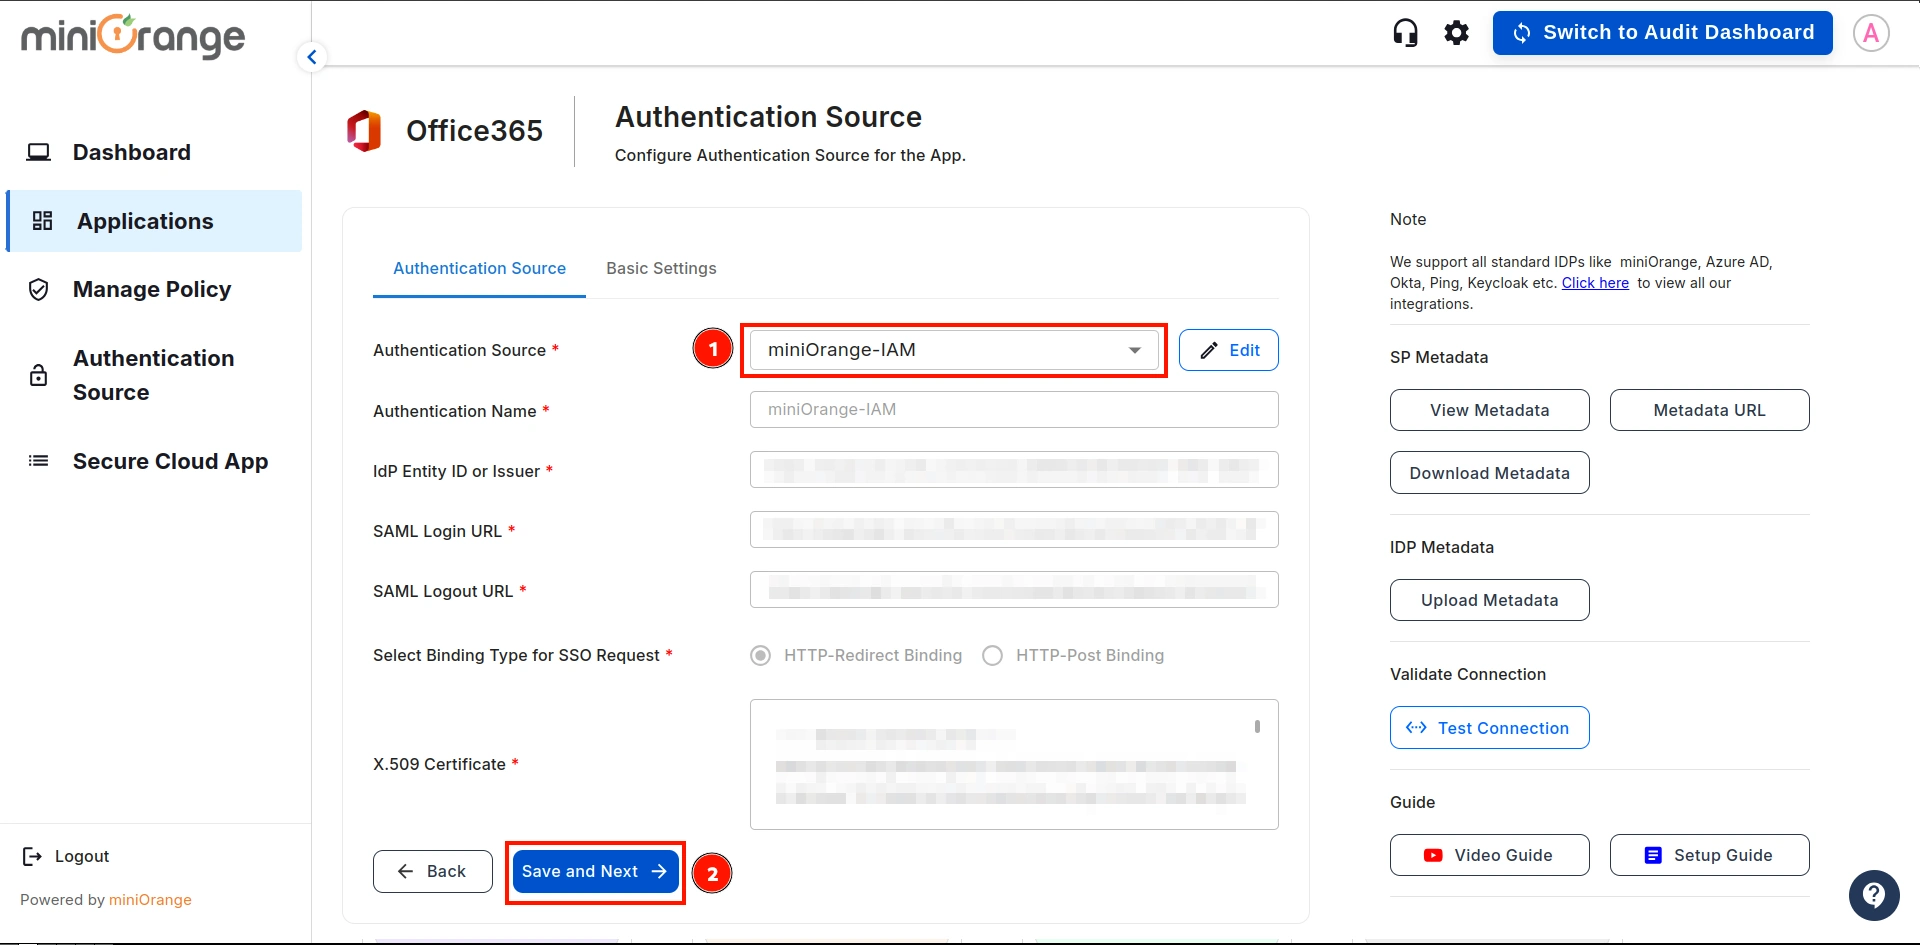
- Configura i seguenti dettagli e fai clic su Salva pulsante:
| Nome dell'applicazione: |
Inserisci il nome della tua applicazione |
| Dominio dell'organizzazione: |
Inserisci il dominio della tua organizzazione (ad esempio: example.com).
|
| Chiave attributo: |
Inserisci la chiave dell'attributo di gruppo per l'app SSO, che hai configurato nell'IDP nella sezione Attributi SAML.
|
| Nome Attributo Chiave: |
Inserisci il nome dell'attributo come fname, Lname ecc.
|
| Inserisci l'URL ACS: |
Inserisci l'URL ACS di office365 come: https://login.microsoftonline.com/login.srf |
| Inserisci l'URL dell'entità: |
Inserisci l'URL dell'entità office365 come: urn:federation:MicrosoftOnline |
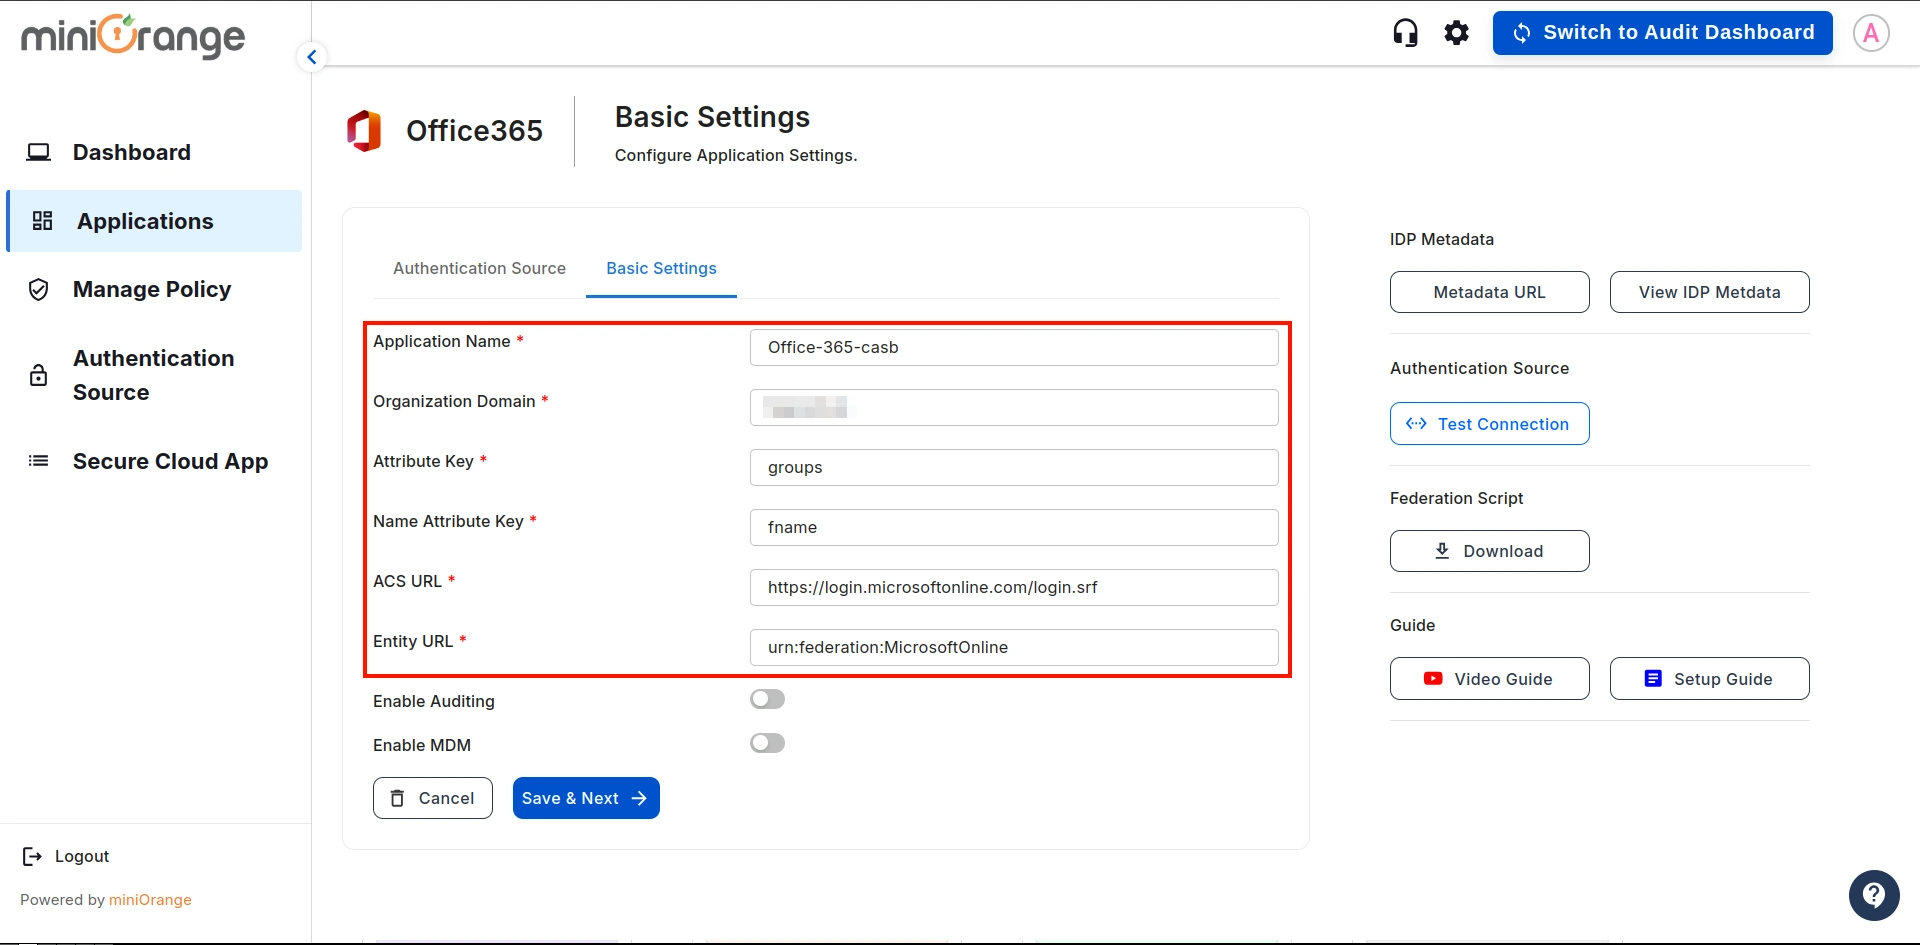
- Una volta configurato tutto, scarica il script di federazione.
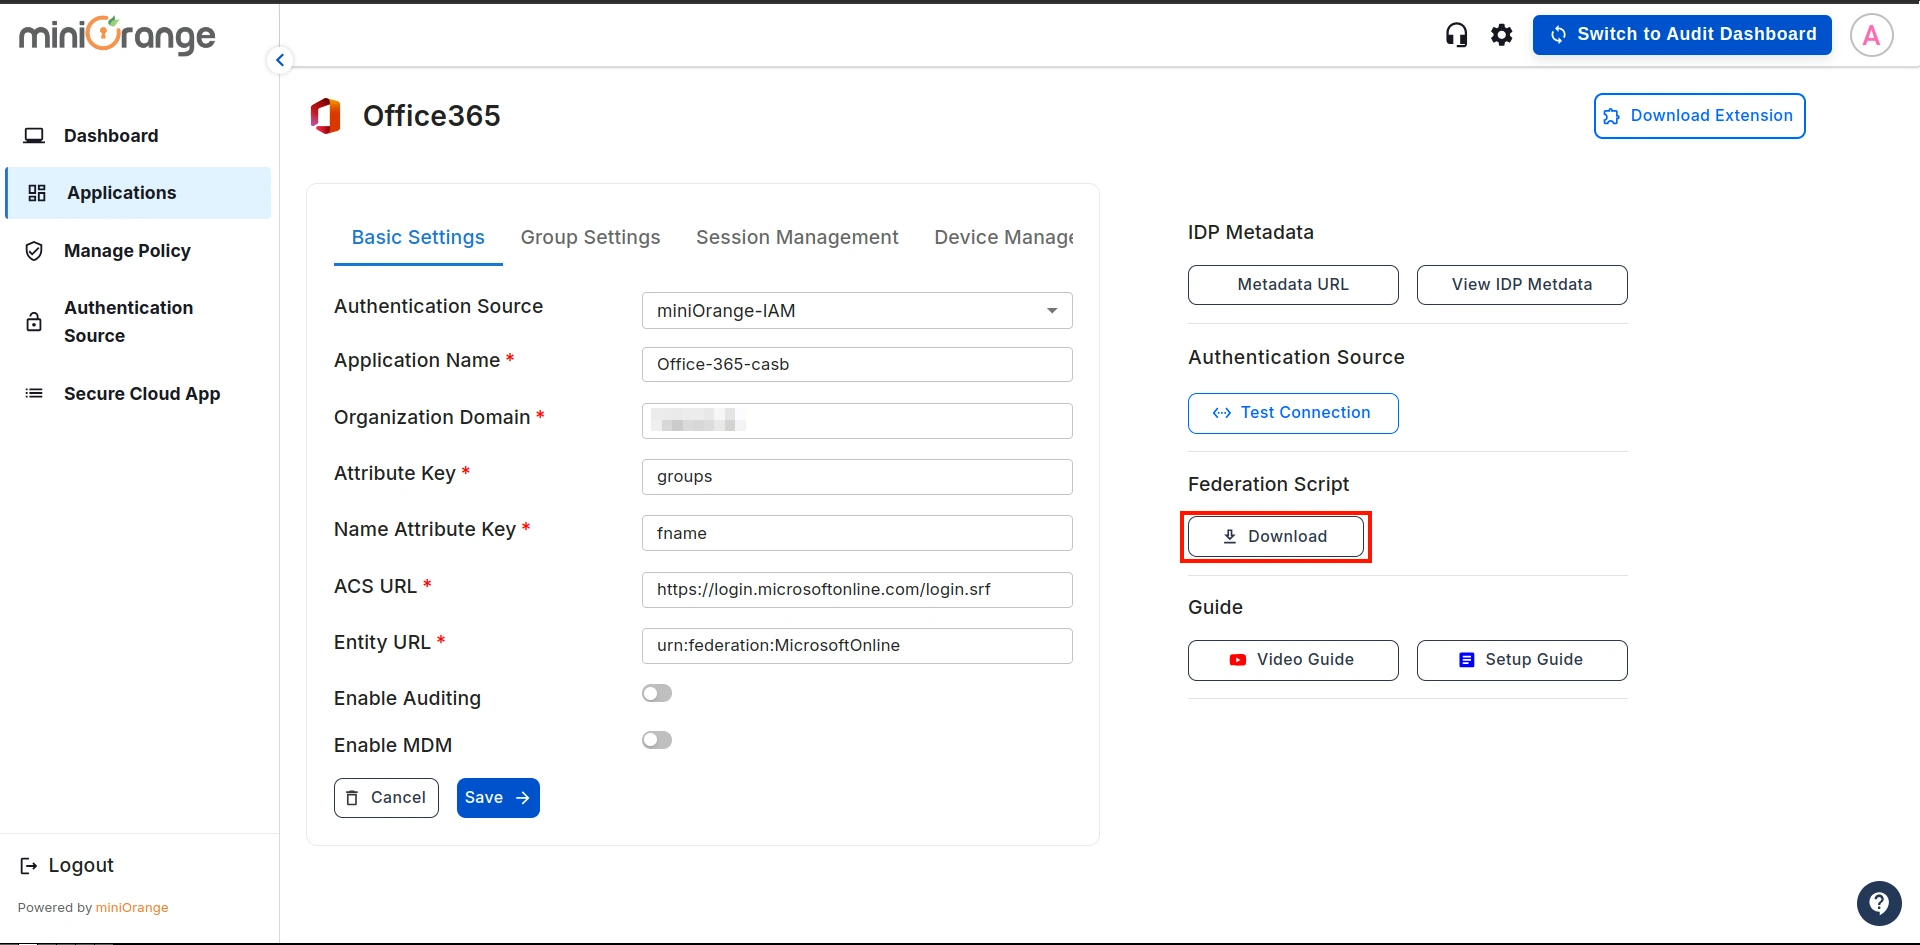
- Nota: Eseguire lo script di federazione scaricato utilizzando il seguente comando:
powershell -ExecutionPolicy ByPass -File [Nome del tuo file].ps1
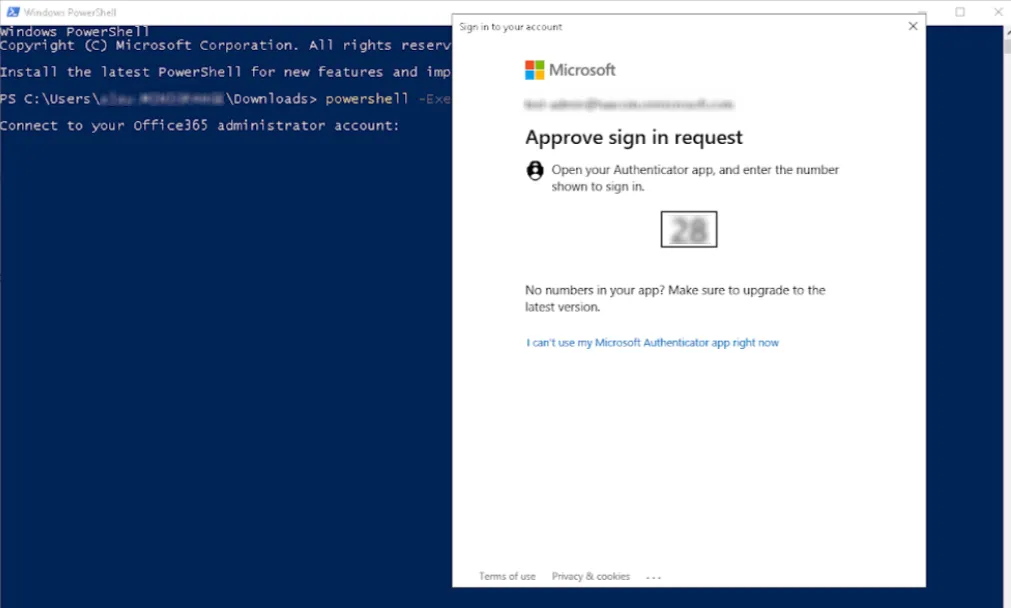
Dopo aver eseguito il comando in Windows PowerShell, verrà visualizzata una finestra pop-up in cui dovrai immettere le credenziali del tuo account amministratore di Office 365.
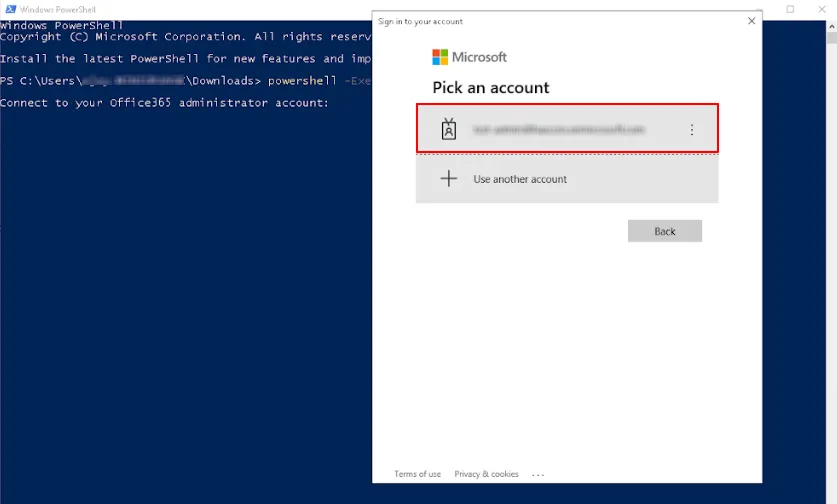 Apri l'app di autenticazione e inserisci il numero visualizzato per approvare la richiesta di accesso.
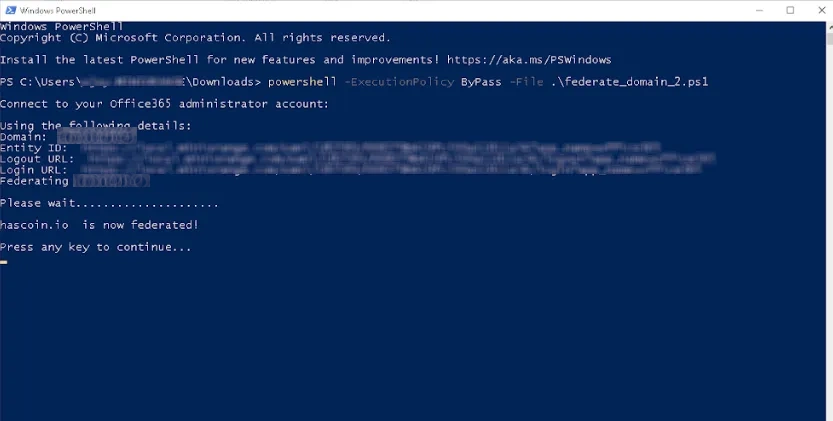
 Lo script di federazione è stato completato con successo, come mostrato nell'immagine sottostante.
Nota:
Per accedere alle tue applicazioni, devi configurare l'estensione miniOrange CASB. CLICCA QUI per seguire i passaggi.
Riferimenti esterni
miniOrange CASB offre un'ampia gamma di funzionalità di sicurezza con scalabilità flessibile, tutte disponibili al prezzo più conveniente per ogni tipo di azienda. Registrati ora!
Non riesci a configurare o testare la soluzione Microsoft Office365 CASB?
Non preoccuparti, devi Contattaci o inviare un'e-mail a uemsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.


