Imposta Shopify Non-Plus Admin SSO con Microsoft Entra ID (Azure AD) come IDP
In questa guida, imparerai come impostare SSO nel tuo amministratore Shopify Non-Plus utilizzando le credenziali Microsoft Entra ID (Azure AD). Ottieni visibilità approfondita, restrizioni di accesso dinamiche, rilevamento attivo delle minacce e controllo granulare degli accessi sul tuo negozio Shopify. La nostra soluzione Shopify CASB ti consente di proteggere il tuo amministratore Shopify configurando le funzionalità Restrizioni IP, Restrizioni dispositivo e Restrizioni paese. L'implementazione di Shopify SSO con Microsoft Entra consente agli utenti di accedere a Shopify utilizzando le proprie credenziali Entra ID mantenendo rigidi controlli di sicurezza.
Nota: se desideri configurare l'SSO di Shopify con Microsoft Entra ID per i tuoi negozi Shopify, segui le istruzioni in questa guida di configurazione.
Passaggio 1: registrati con miniOrange CASB Dashboard
- Accedere al Broker per la sicurezza dell'accesso al cloud (CASB) con la tua email e password.
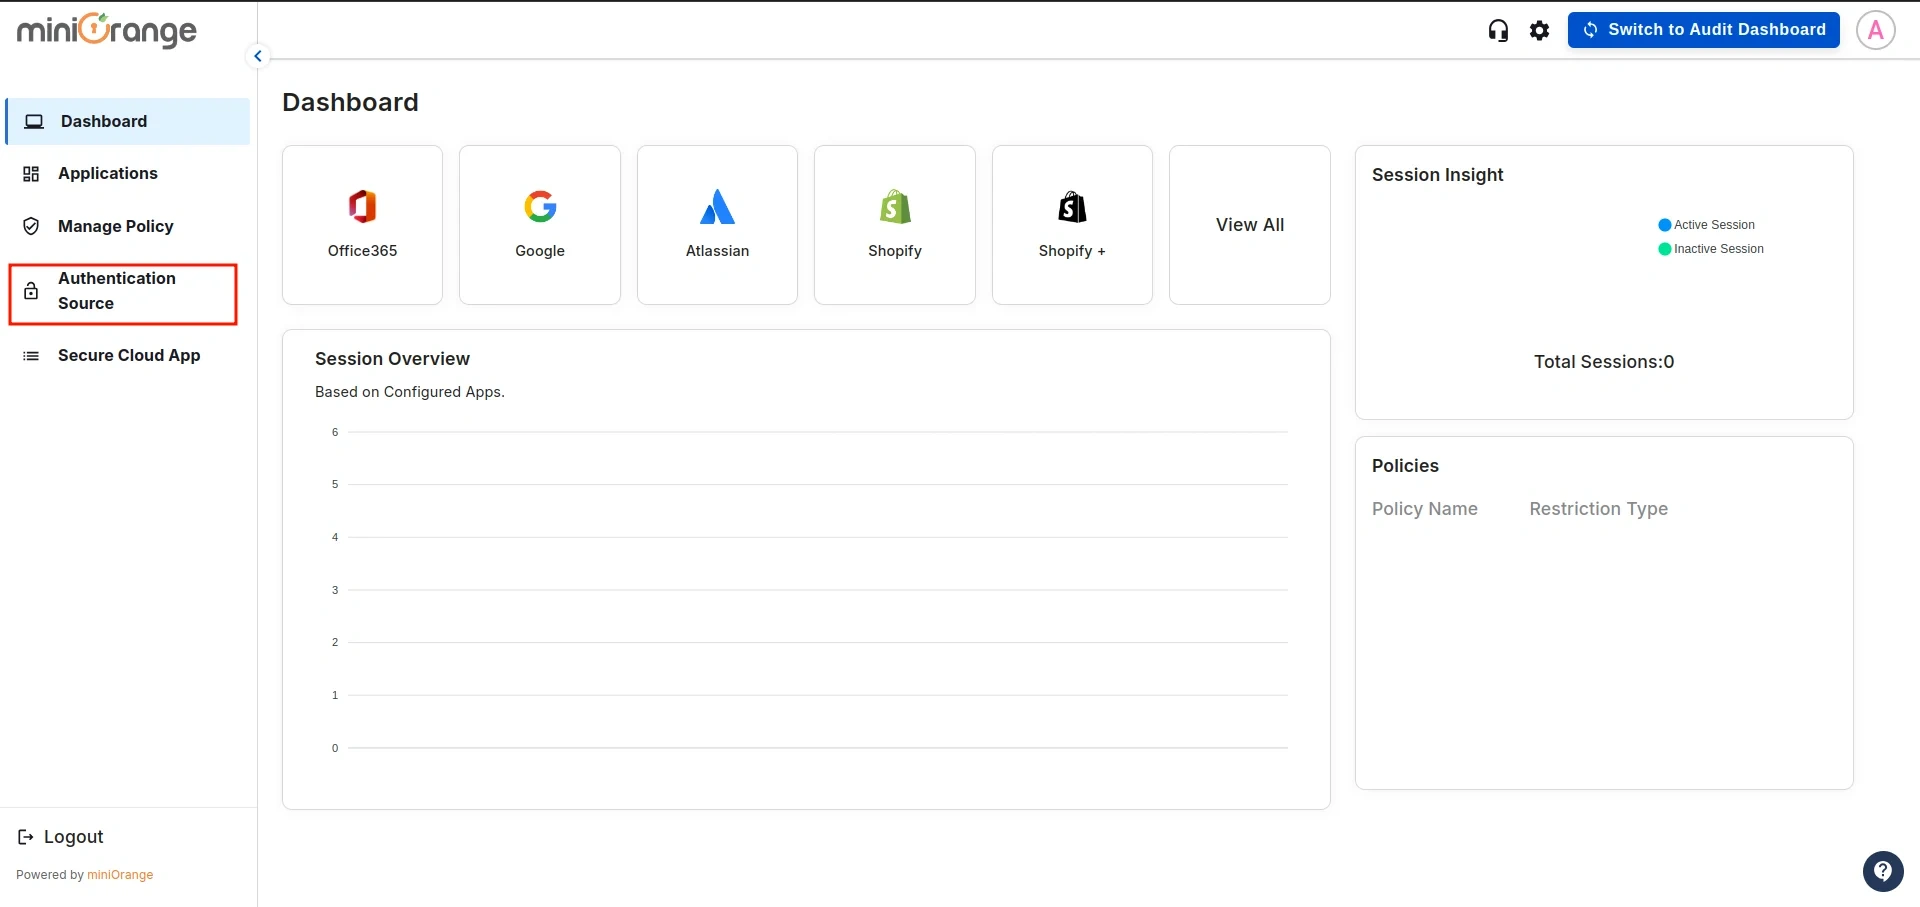
- Dopo aver effettuato l'accesso, vai a Fonte di autenticazione nella barra laterale sinistra.
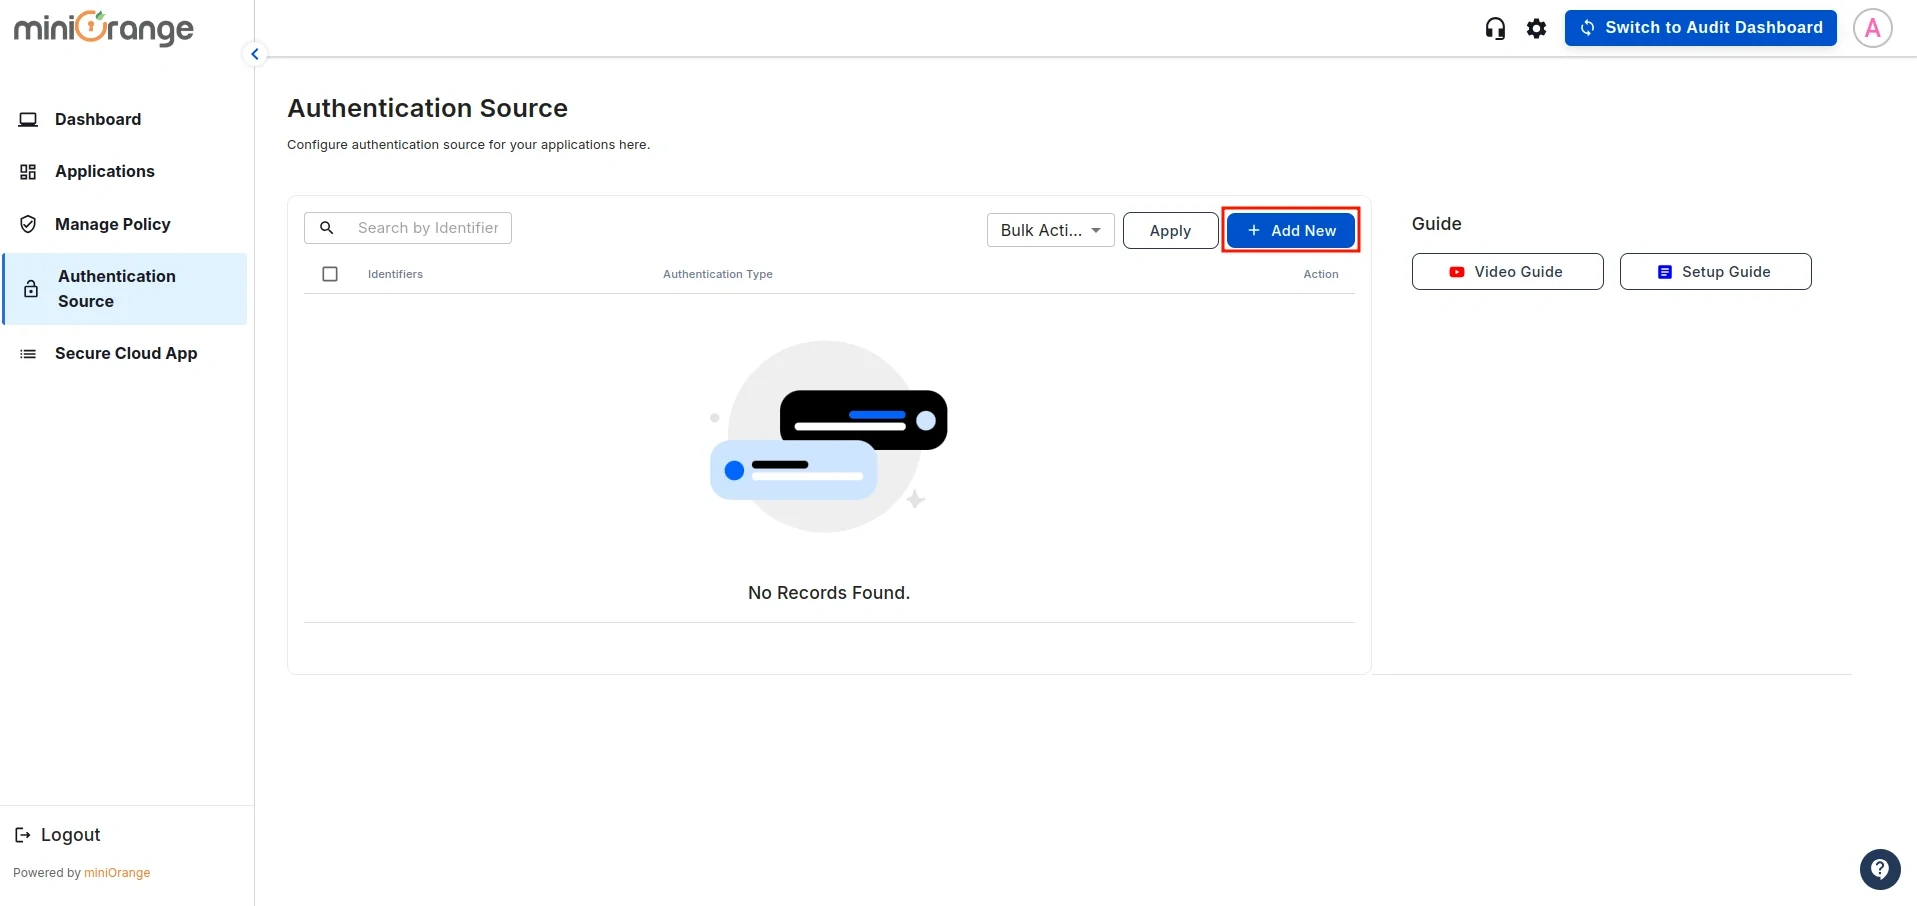
- Verrà visualizzato un elenco di tutte le fonti di autenticazione esistenti configurate nella dashboard CASB. Fai clic su aggiungi Nuovo per crearne uno nuovo.
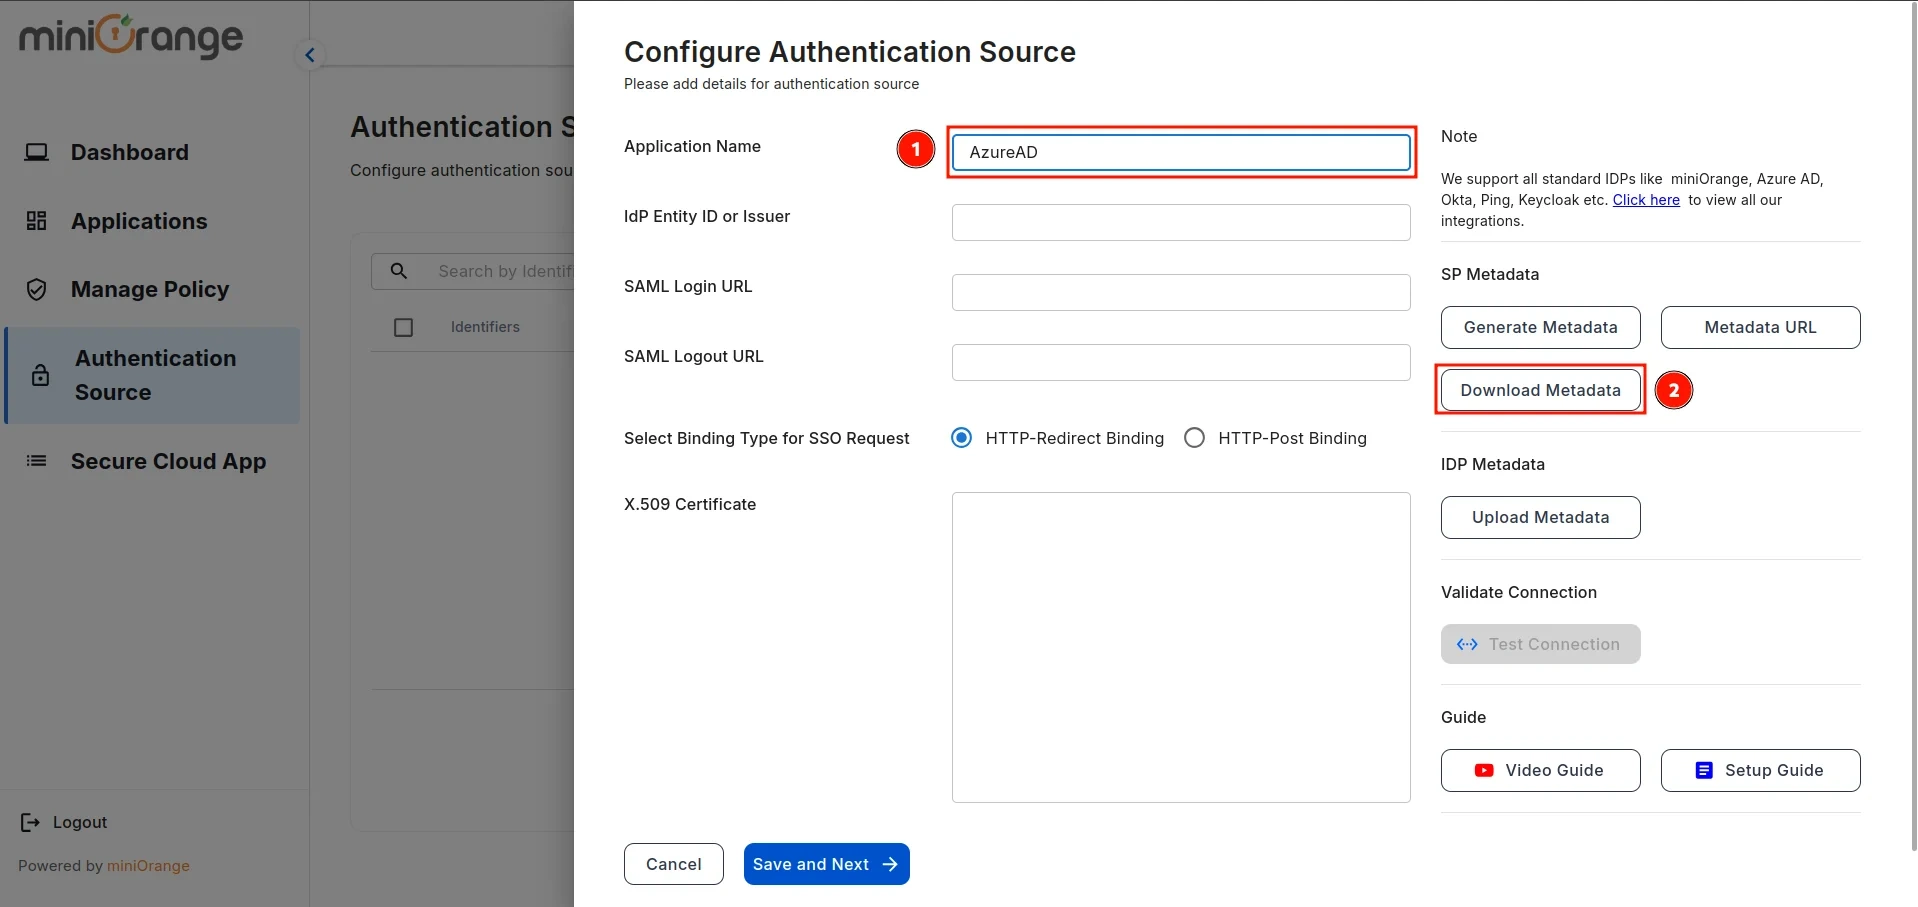
- Verrà aperta la schermata di configurazione per la Fonte di Autenticazione. Inserisci il Nome sorgente di autenticazione e fare clic su Scarica metadati.
Passaggio 2: configura Microsoft Entra ID (Azure AD) come IDP
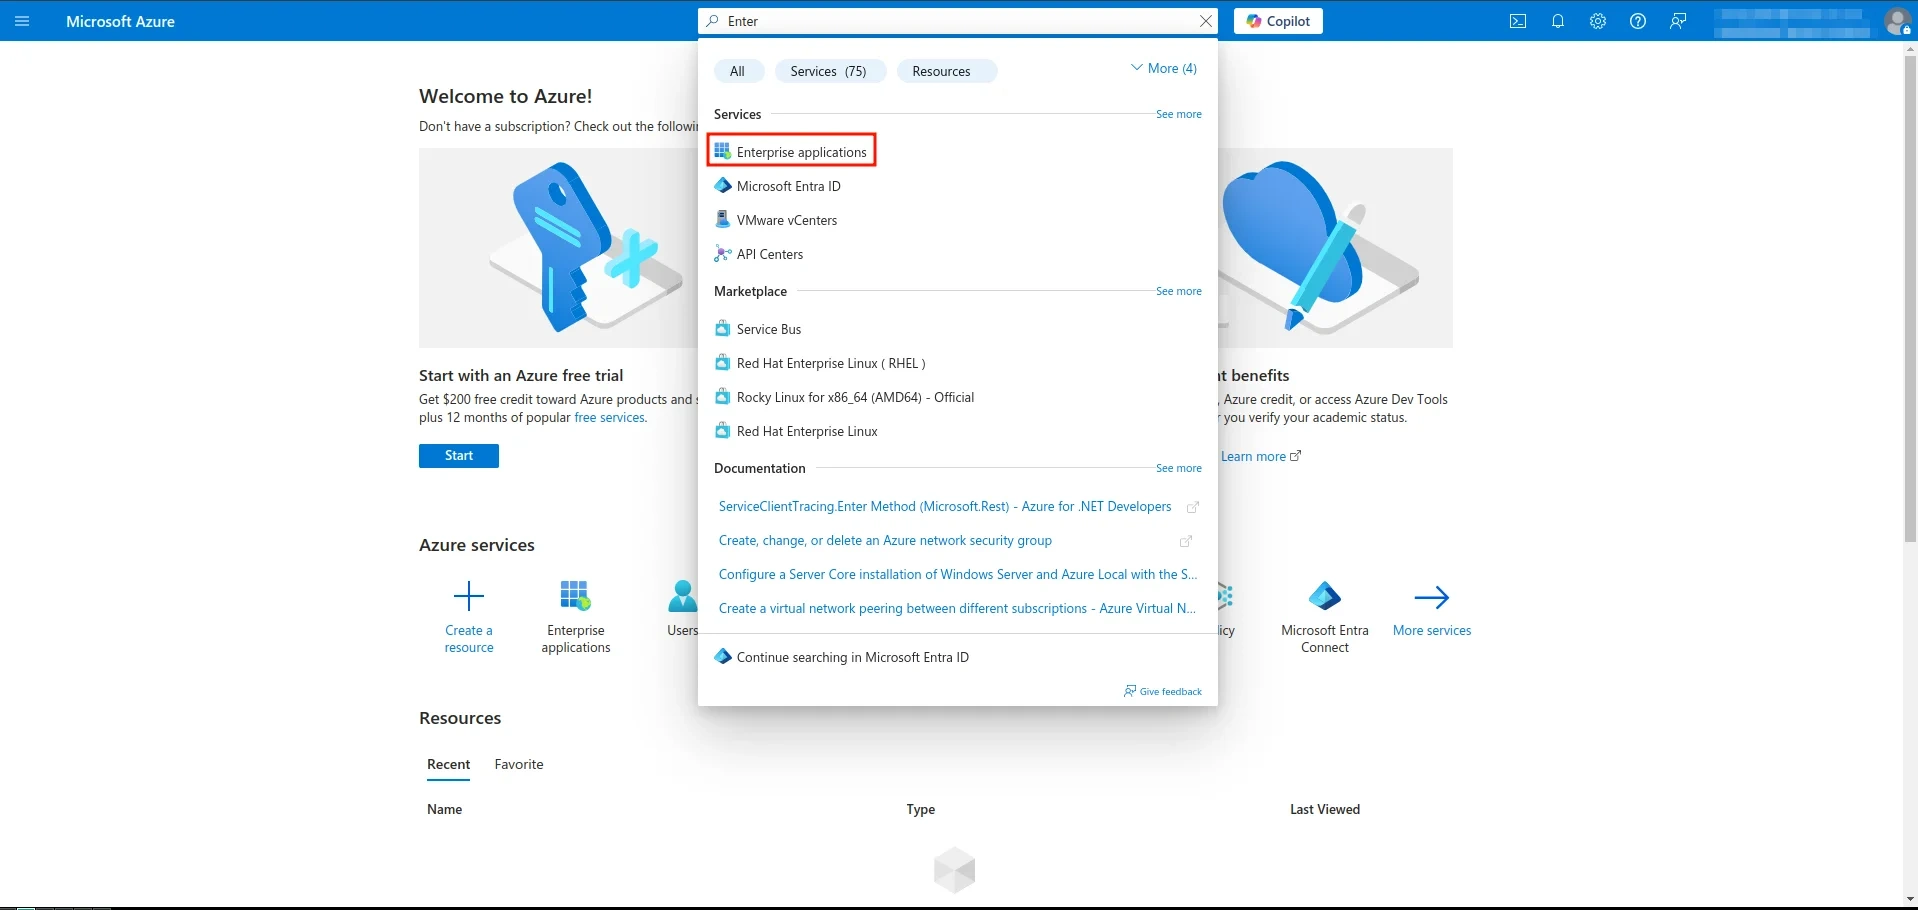
- Accedi a ID di accesso Microsoft (Azure AD) e cercare Applicazioni aziendali, come mostrato di seguito.
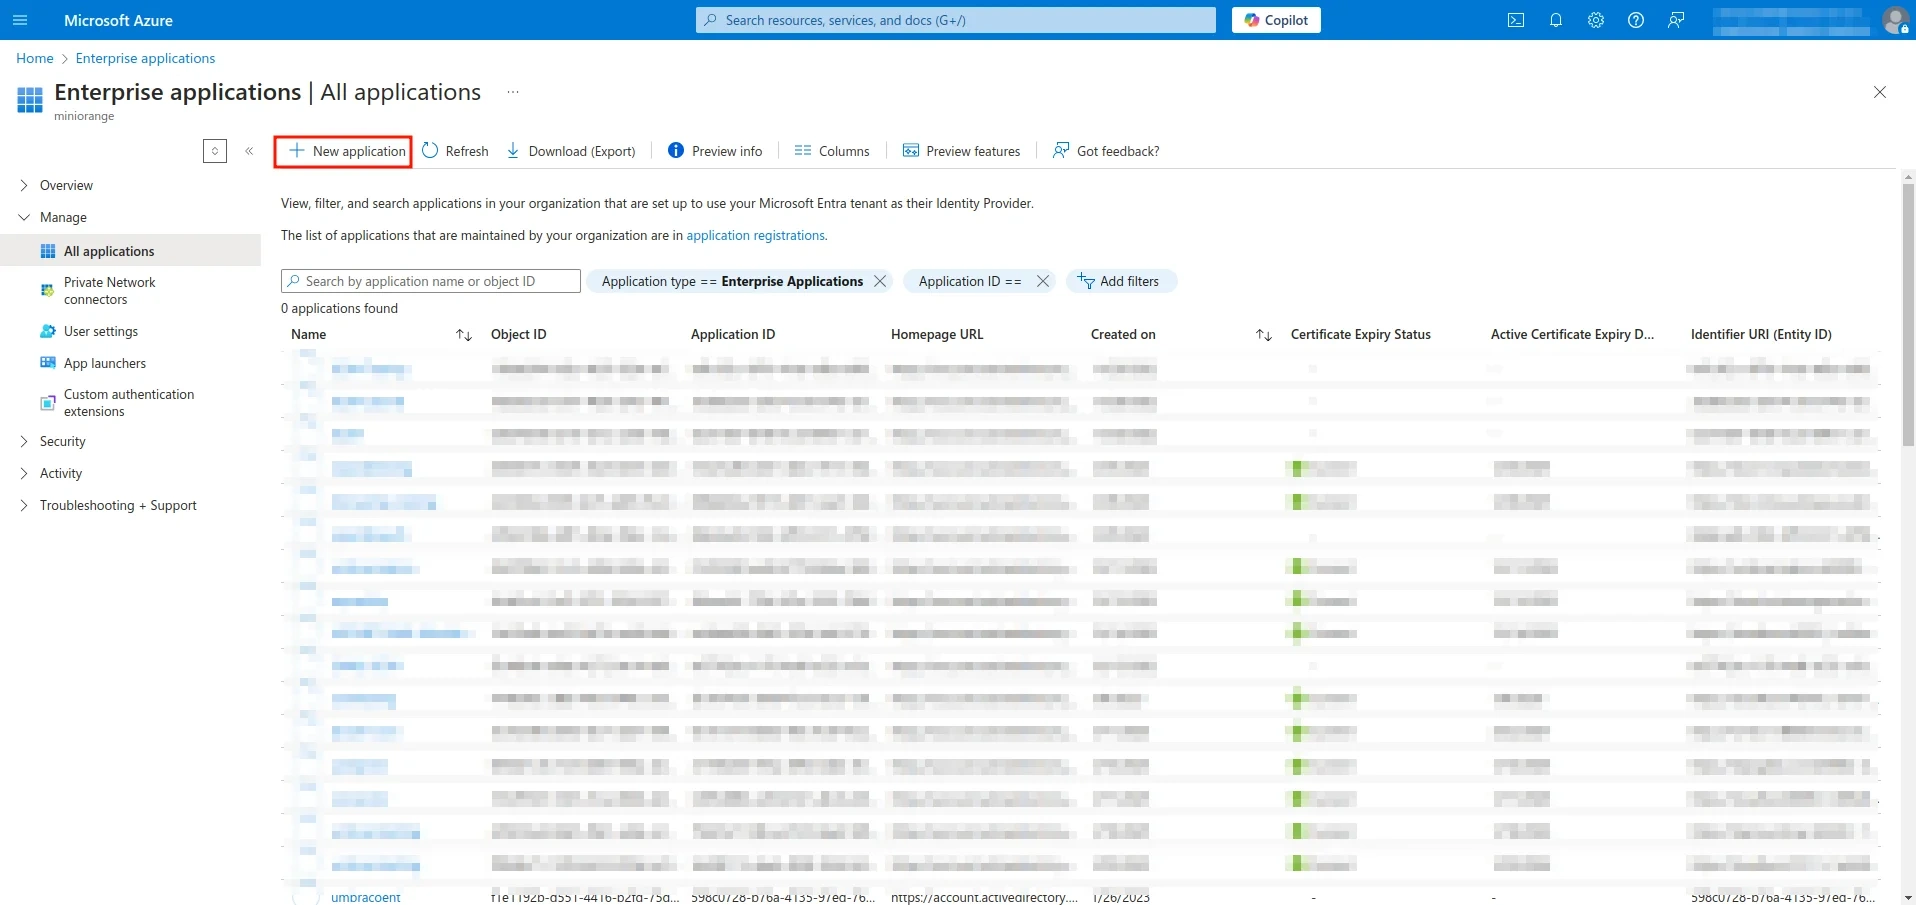
- Clicca sul Nuova applicazione pulsante.
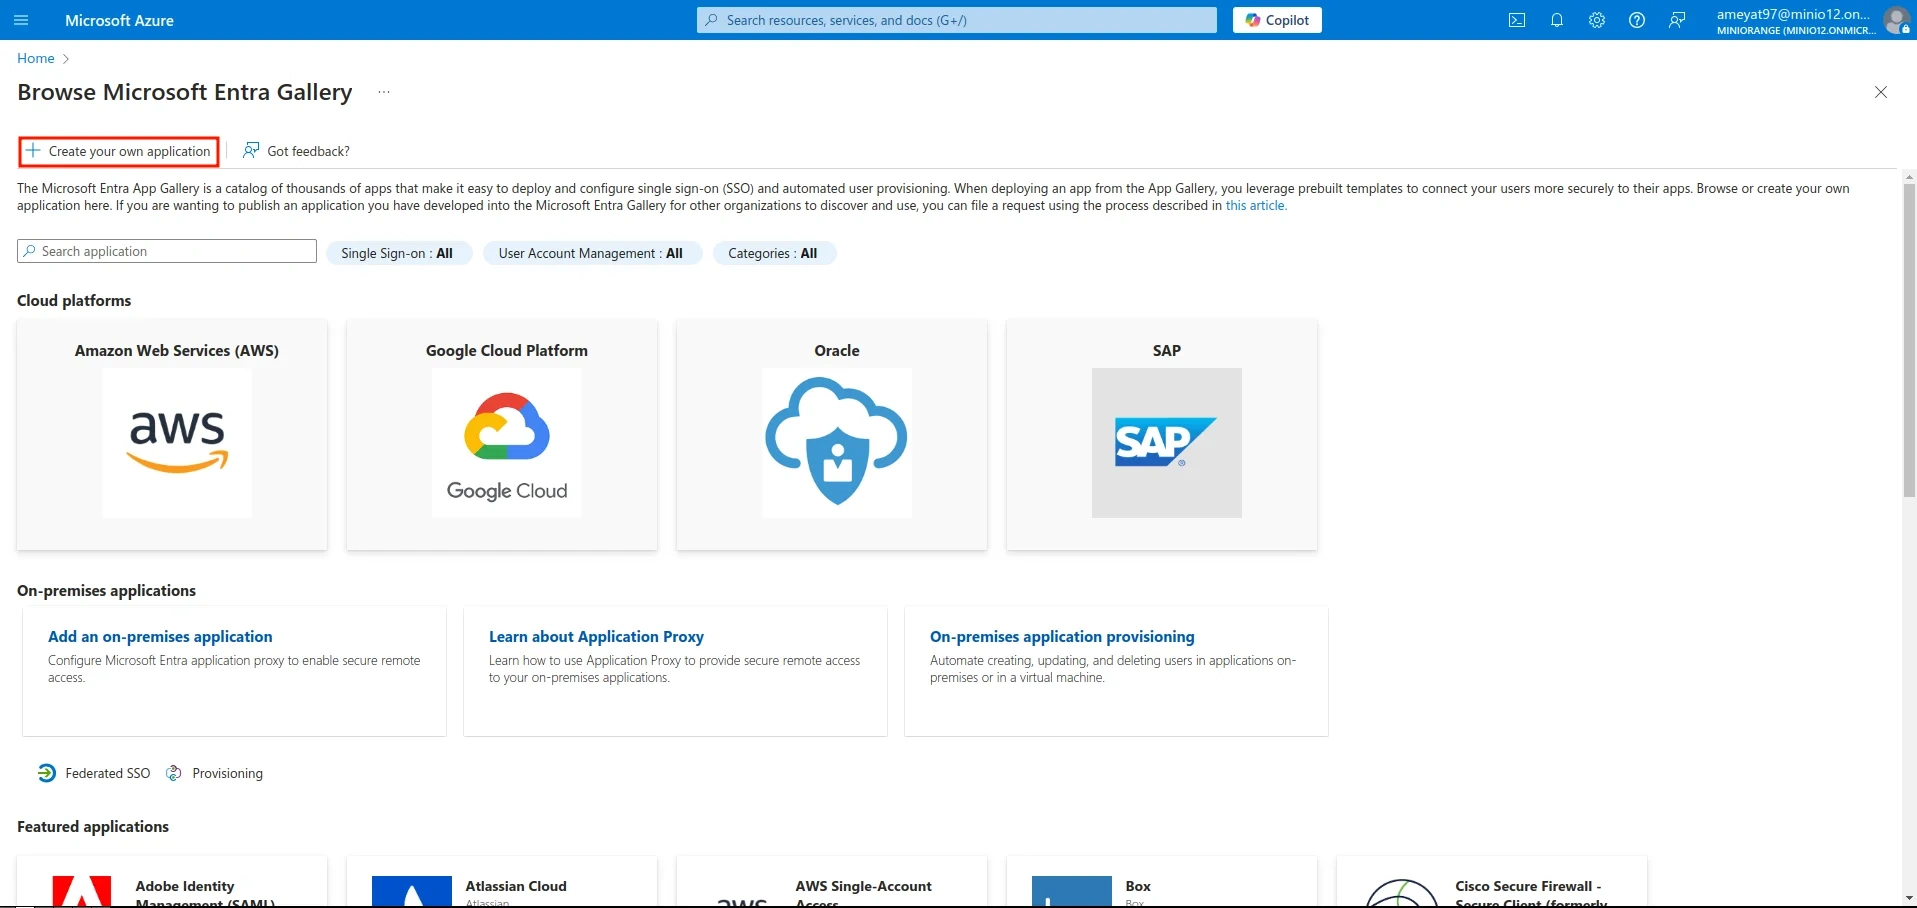
- Clicca sul Crea la tua applicazione pulsante.
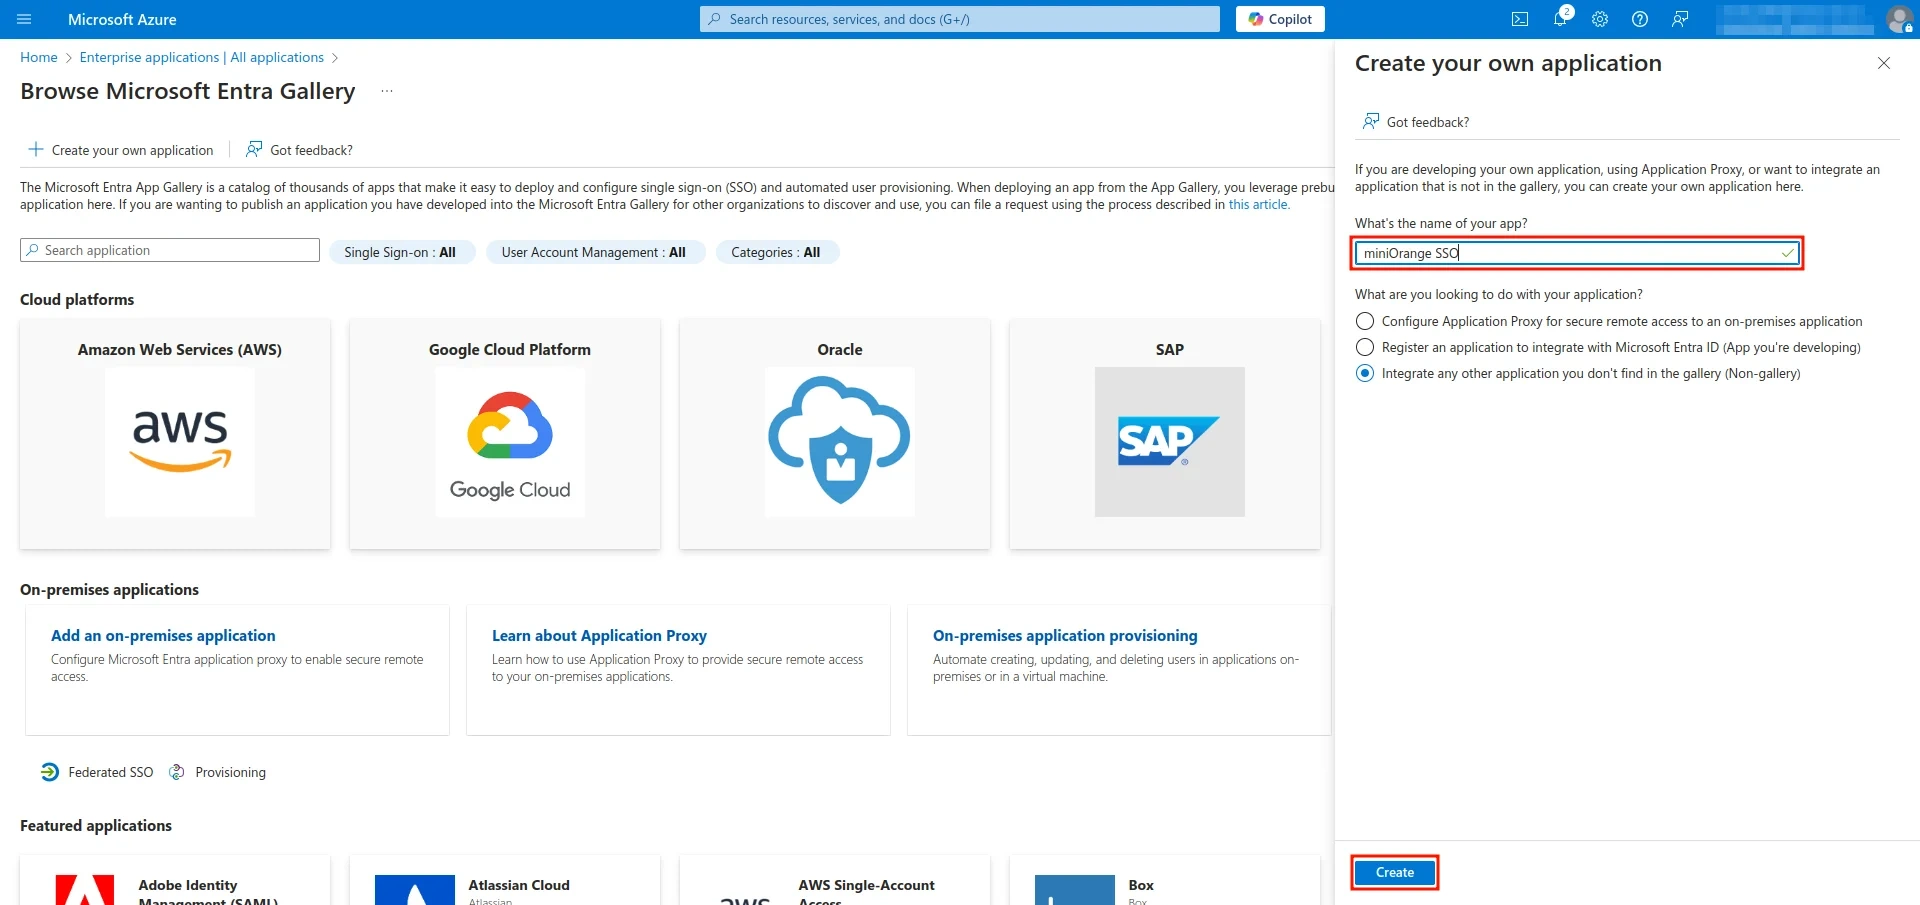
- Si aprirà il menu di configurazione. Inserisci un nome per la tua applicazione e clicca su Crea
pulsante.
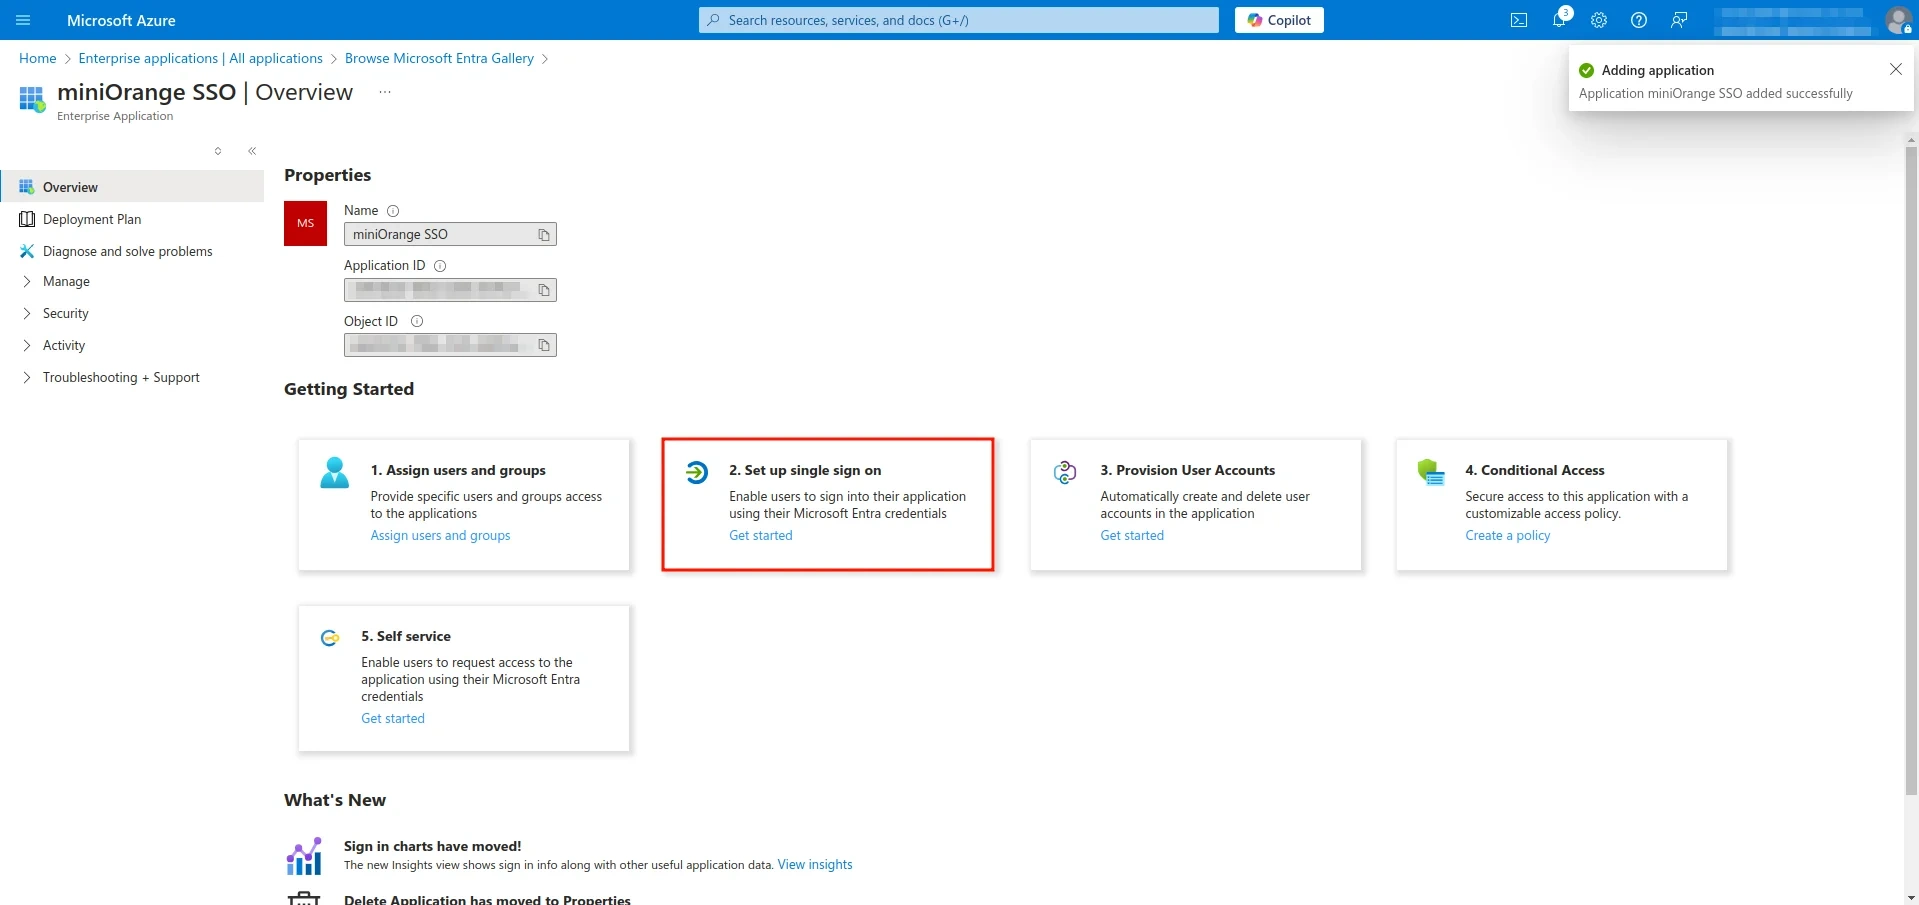
- Una volta creata correttamente l'applicazione, verrai reindirizzato a questa schermata. Fai clic su Imposta l'accesso singolo pulsante.
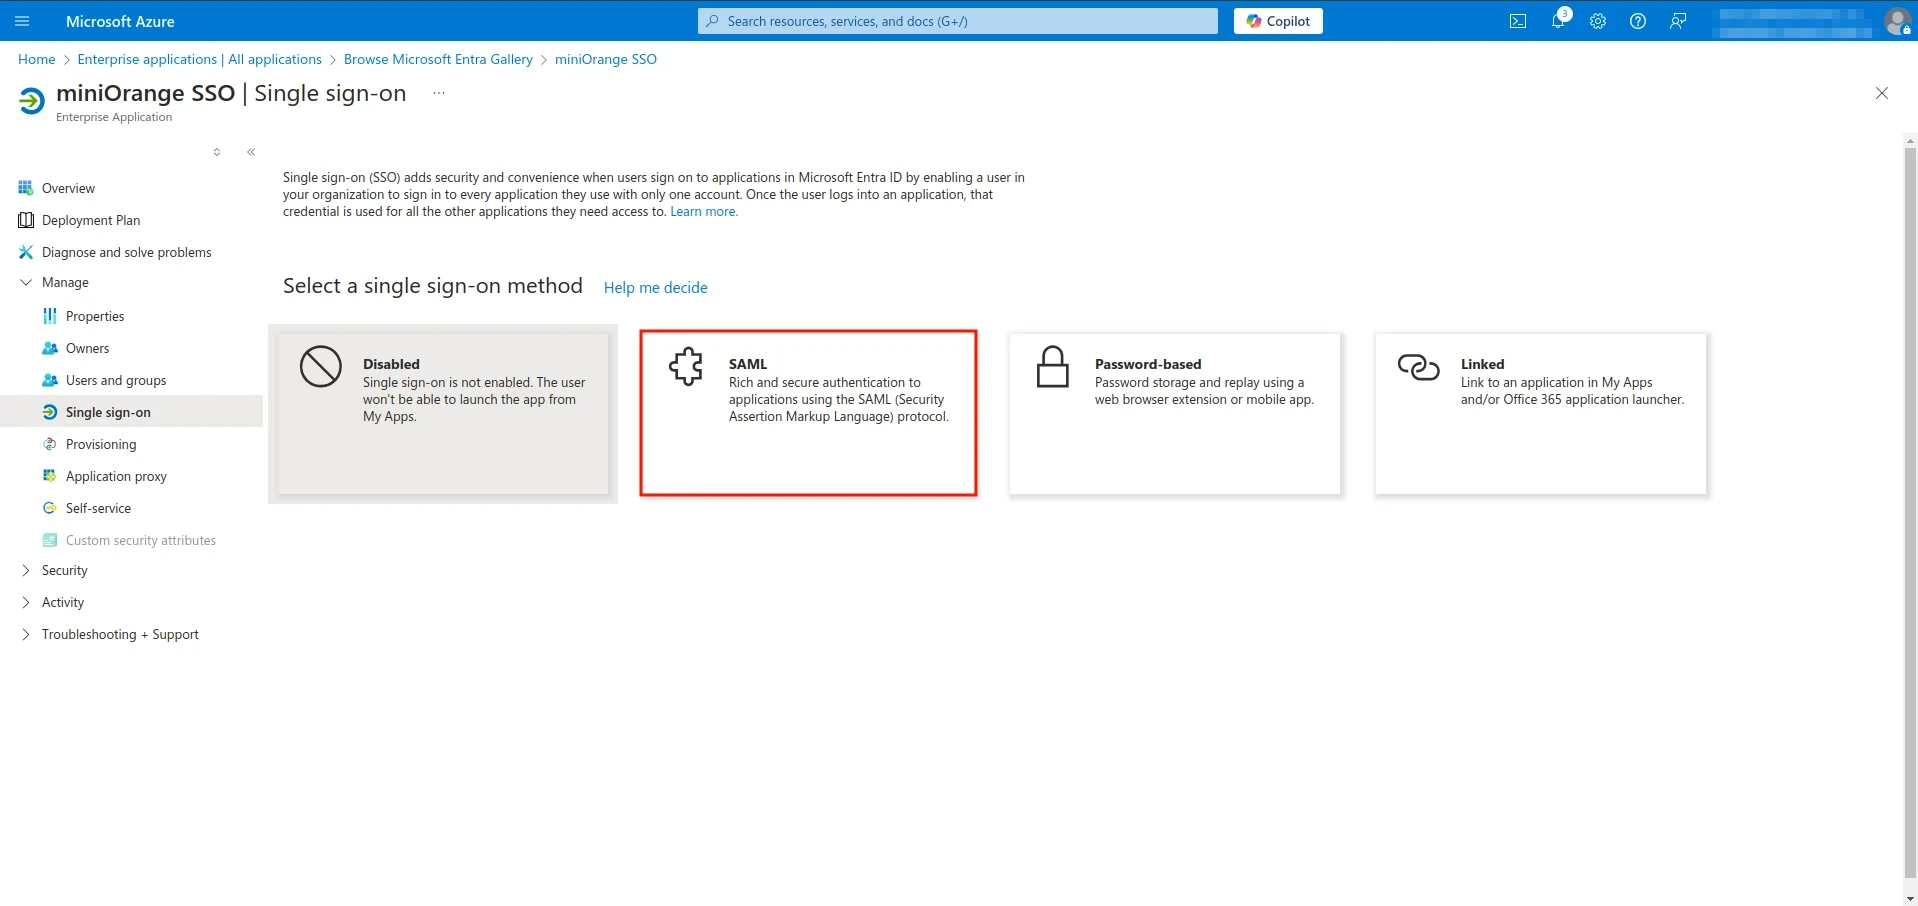
- Nella schermata successiva, seleziona il file SAML opzione.
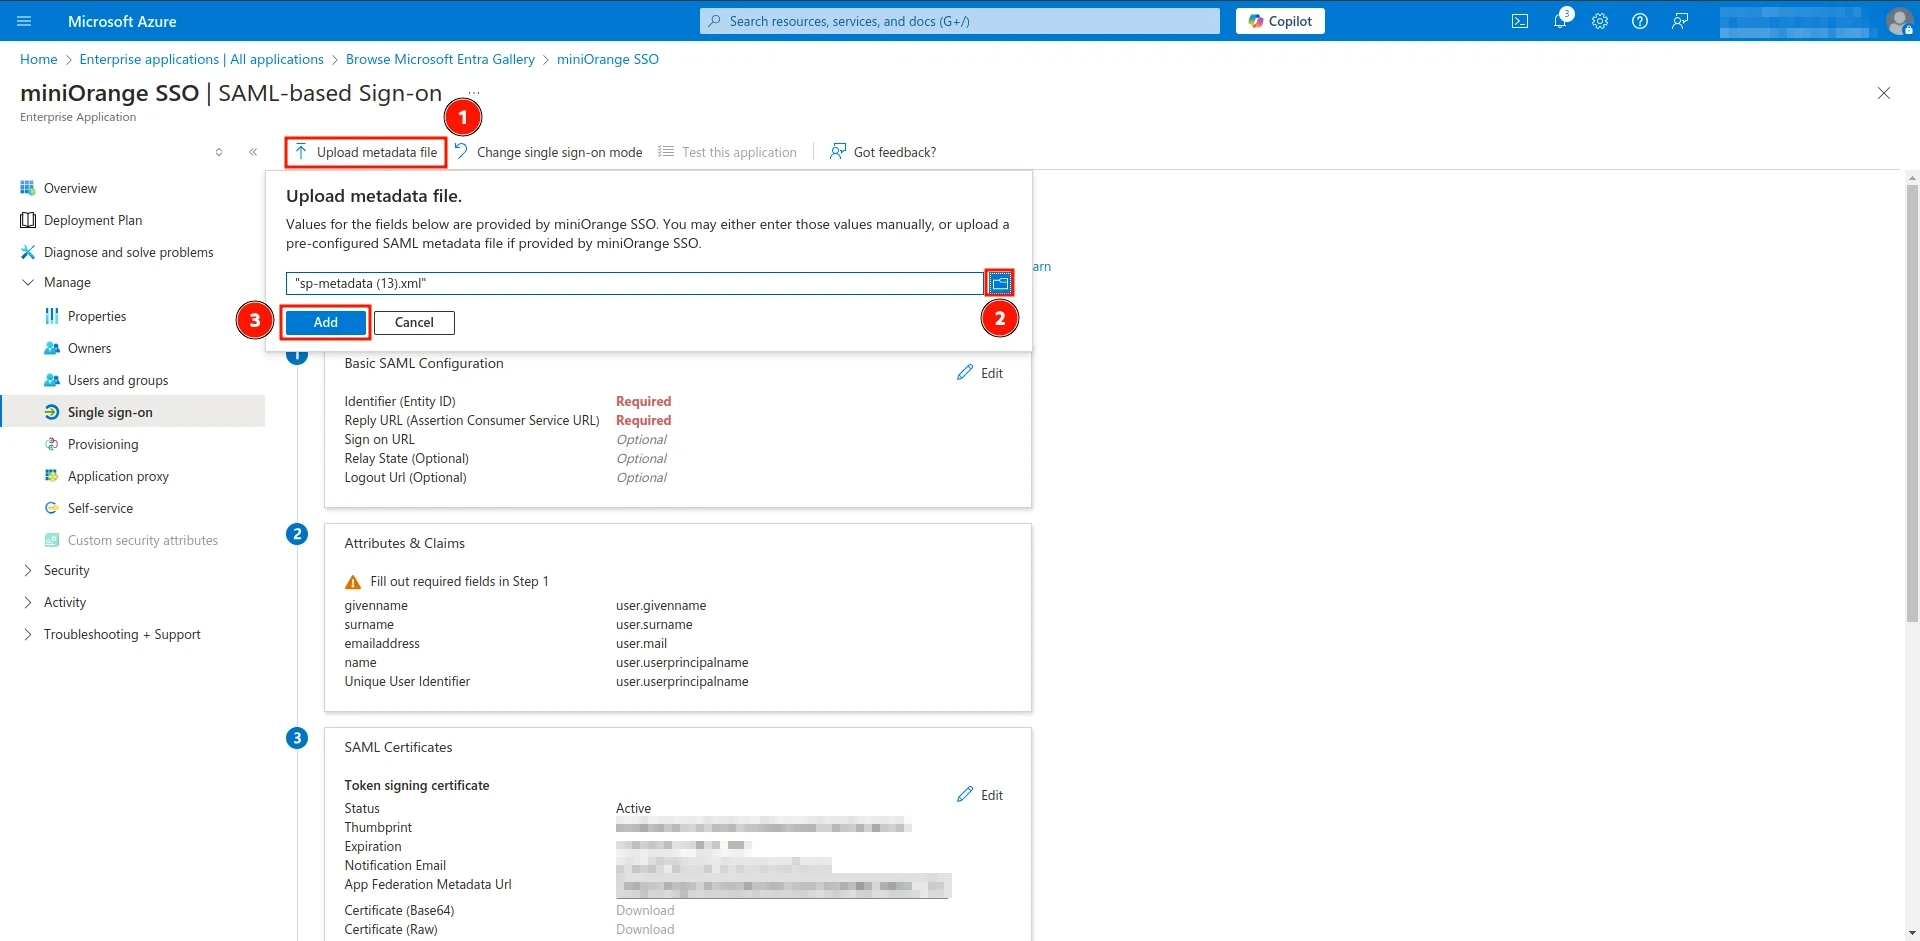
- Qui troverai un Carica metadati opzione, come mostrato nell'immagine. Cliccaci sopra e carica il file che hai scaricato in Fase 1.
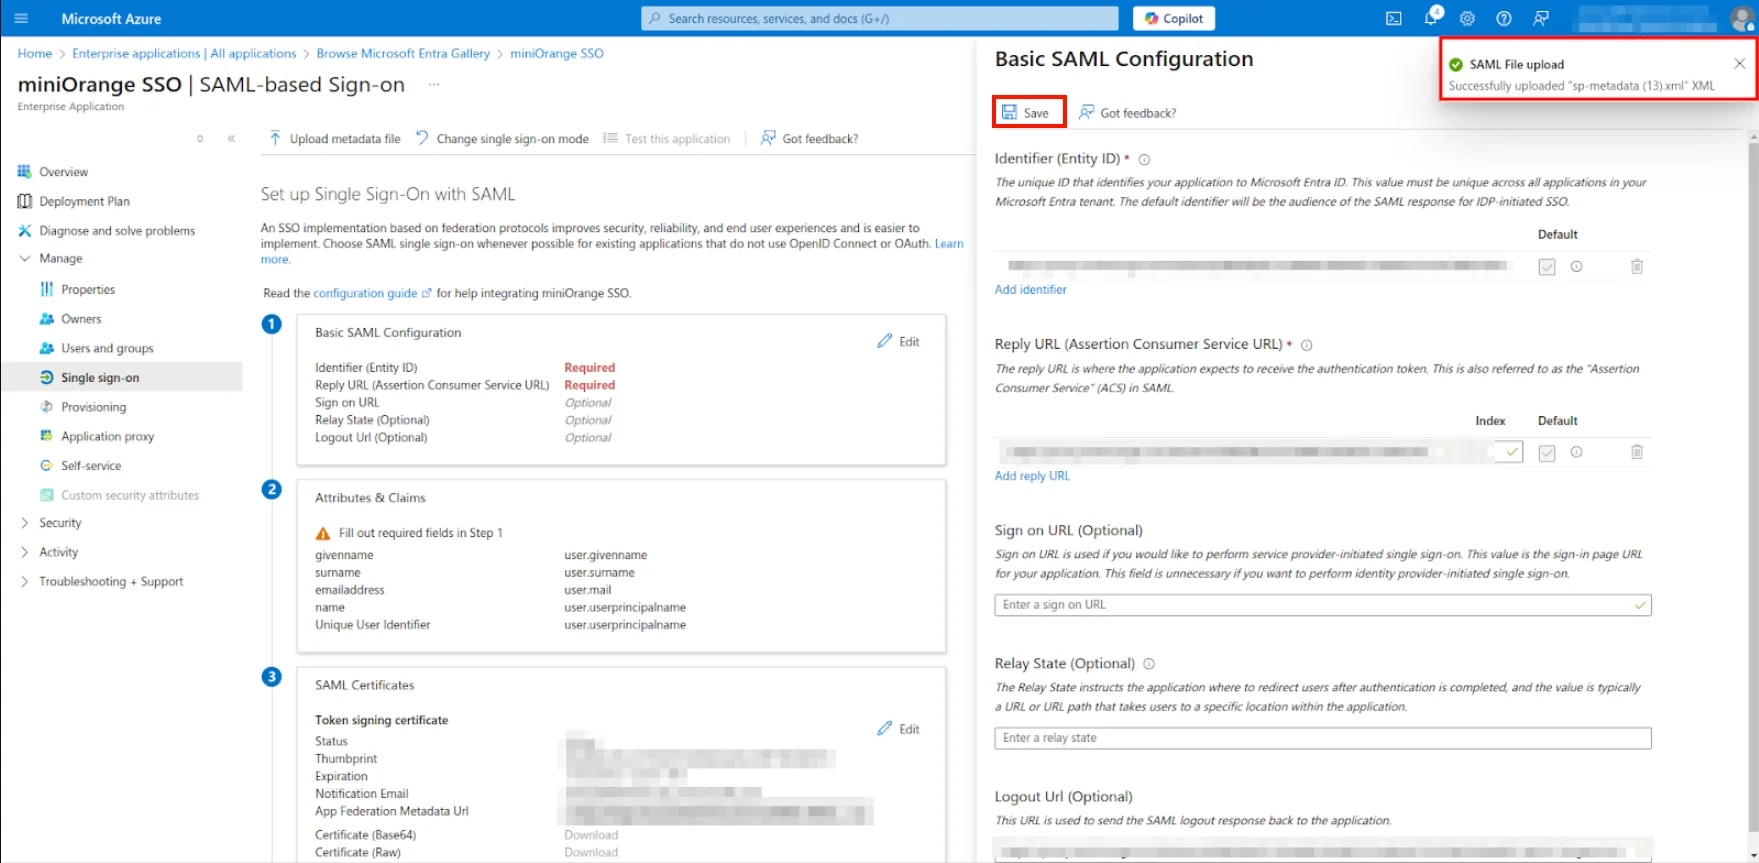
- Dopo che il file è stato caricato correttamente, verrà visualizzata una schermata di conferma che indica che le configurazioni IDP per SAML sono state importate correttamente. Fare clic su Salva pulsante per finalizzare le impostazioni.
- Ora, vai a Attributi e rivendicazioni sezione e fare clic su Modifica.
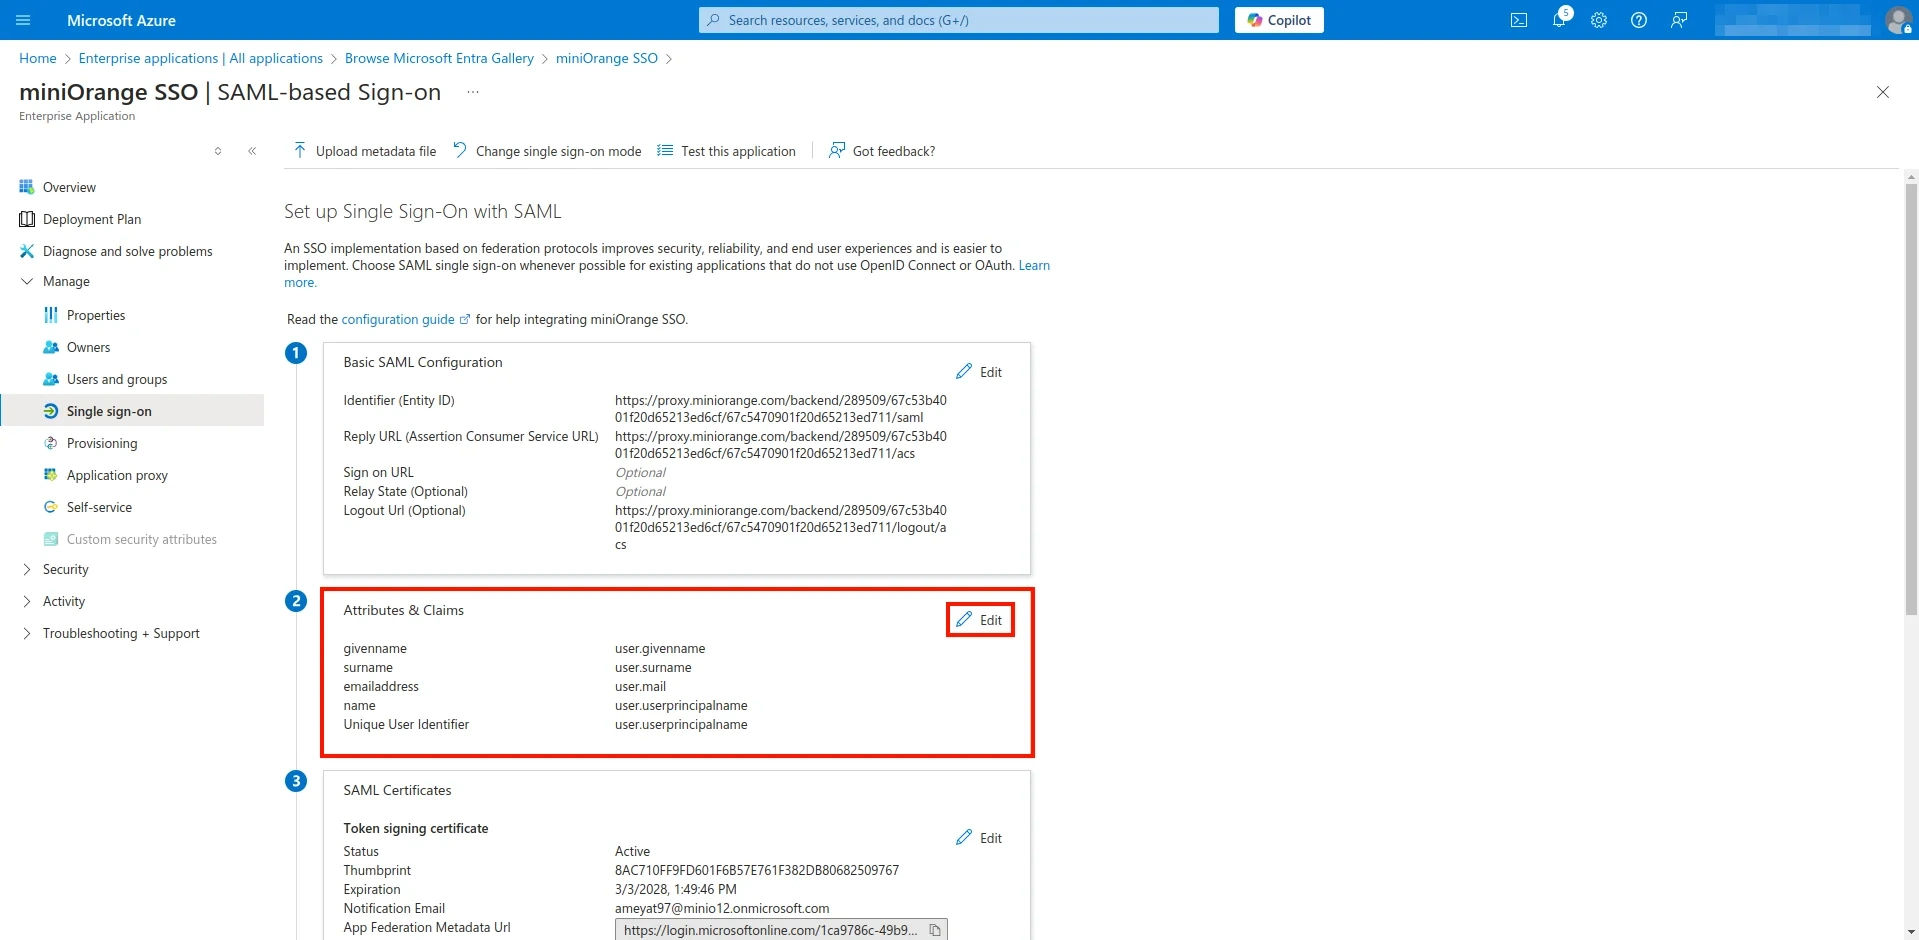
- Clicca sul Aggiungi un reclamo di gruppo opzione. Apparirà una finestra: seleziona Tutti i gruppi e quindi fare clic Salva.
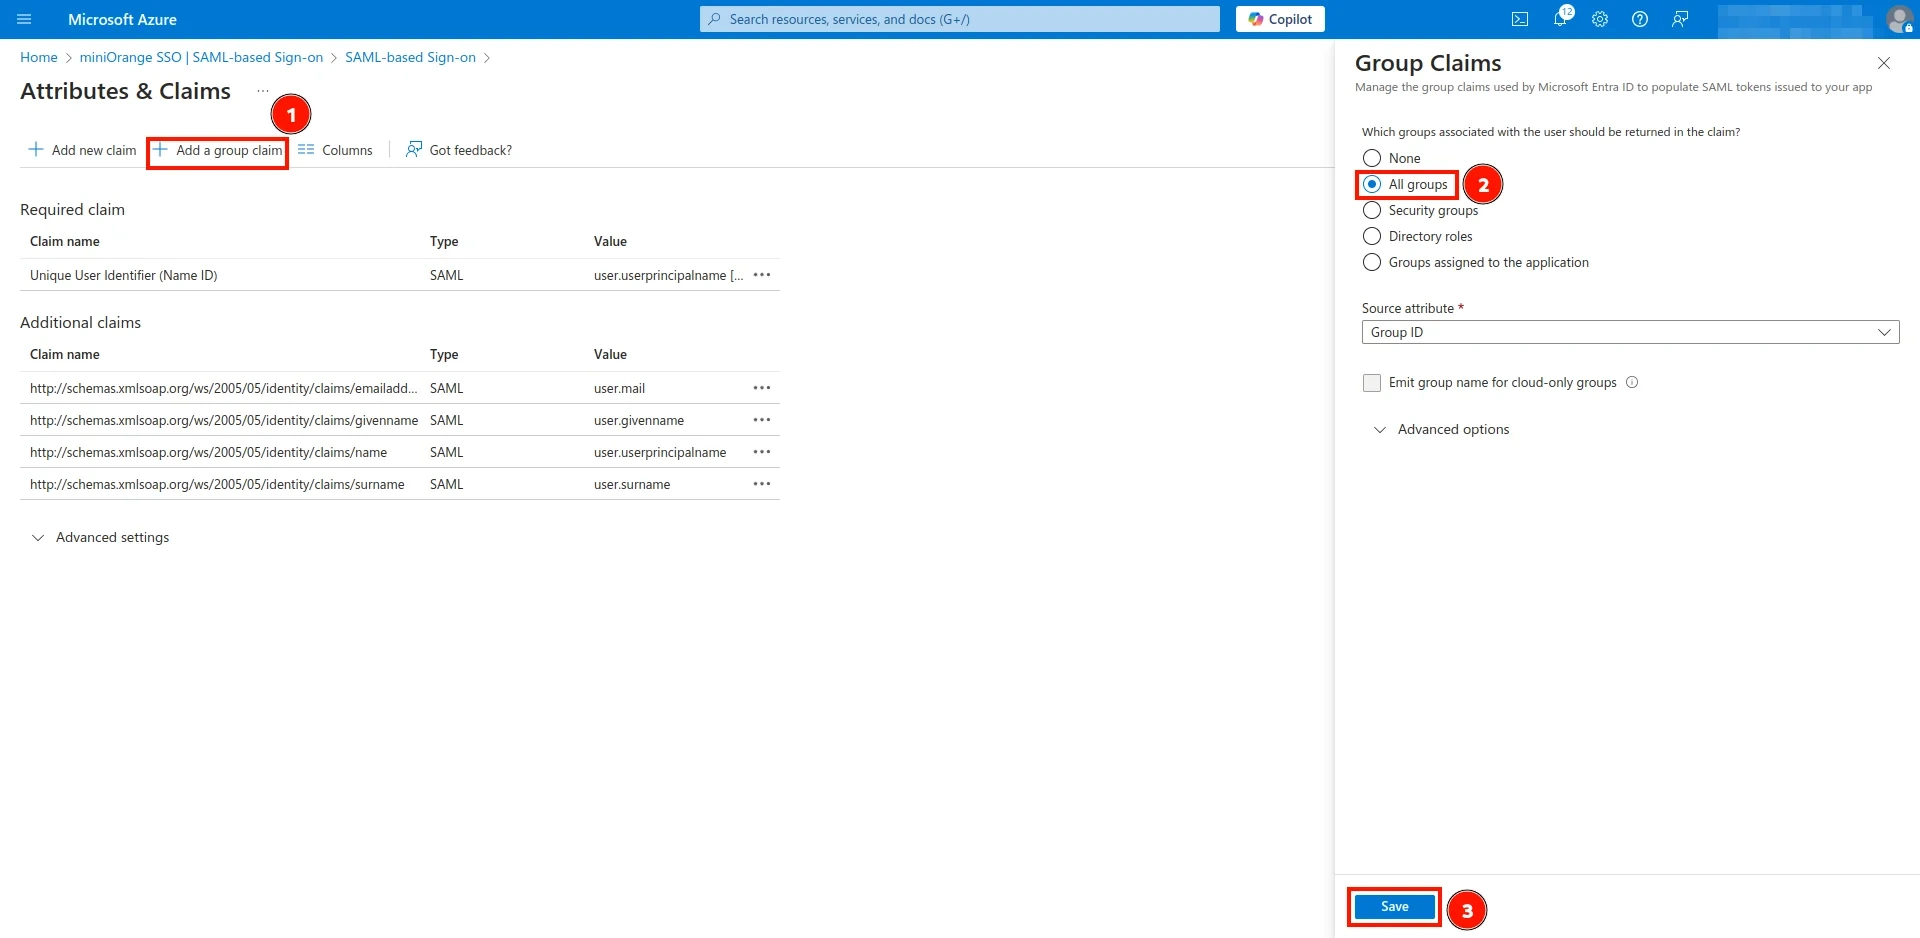
- Ora, torna al Configurazione Single Sign-On schermo e copia il URL dei metadati della federazione delle app, come mostrato nell'immagine.
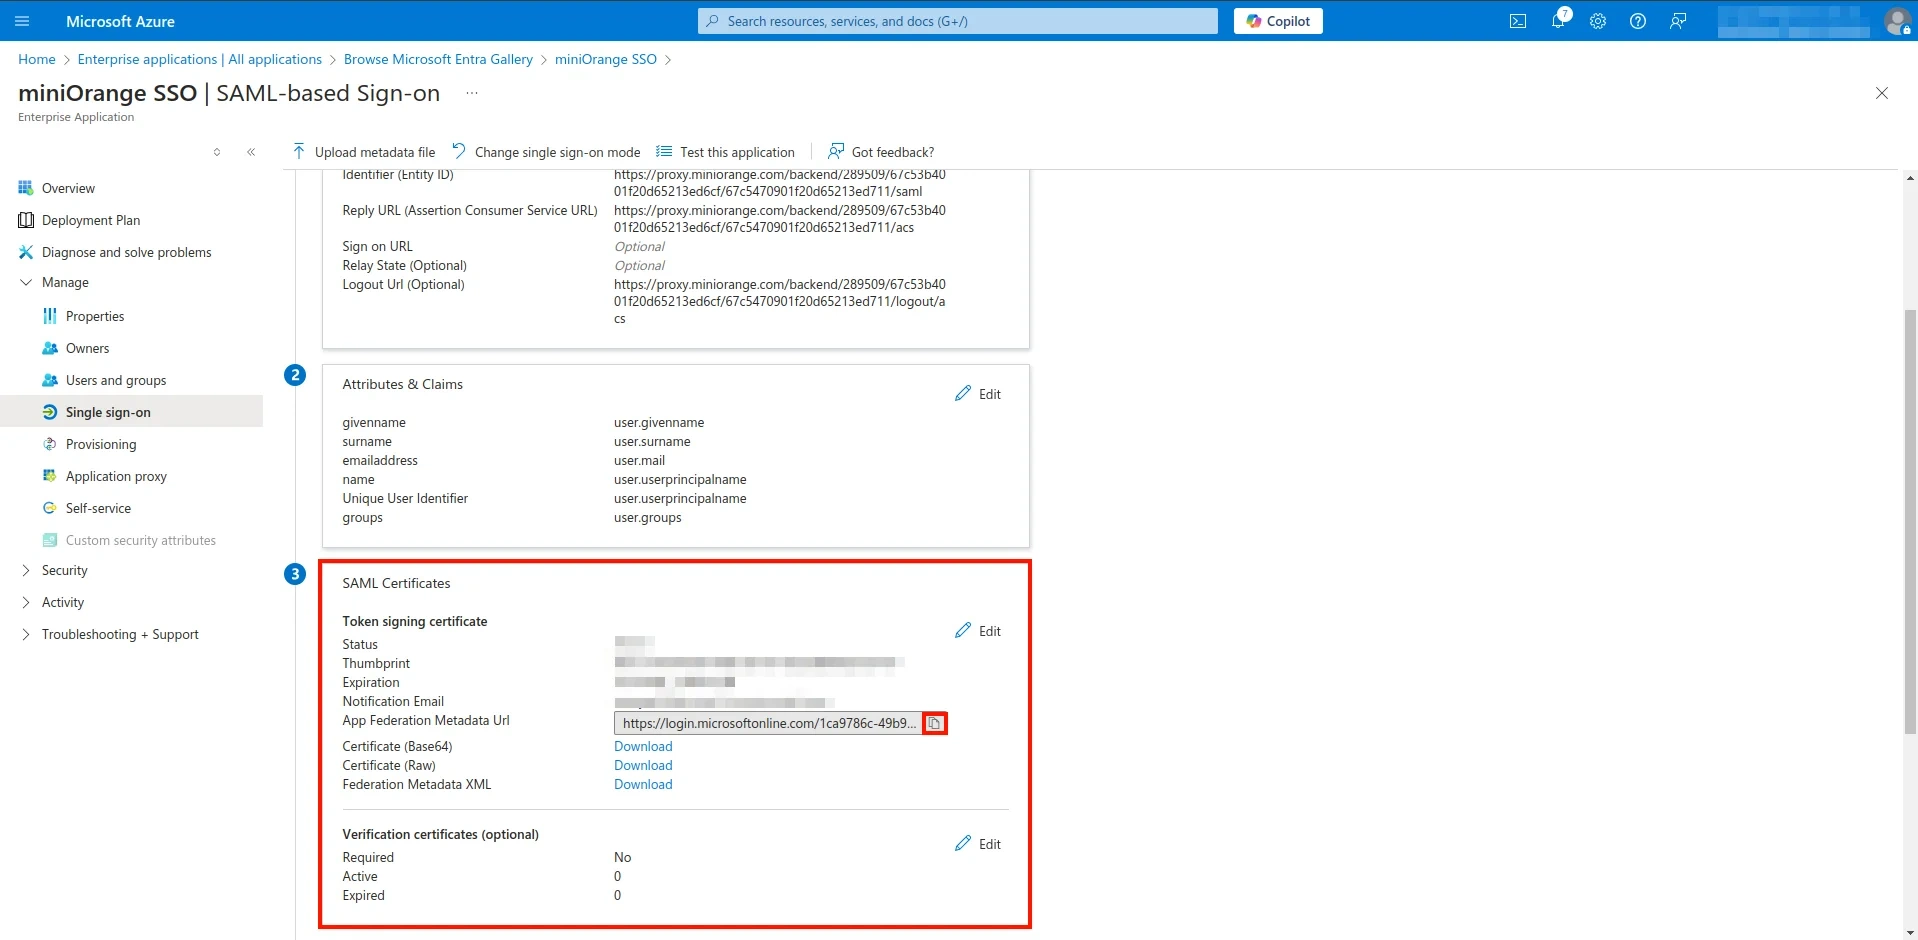
- Ritorna al Pannello di controllo CASB nella schermata di Autenticazione, come mostrato in Fase 1e fare clic su Carica metadati opzione.
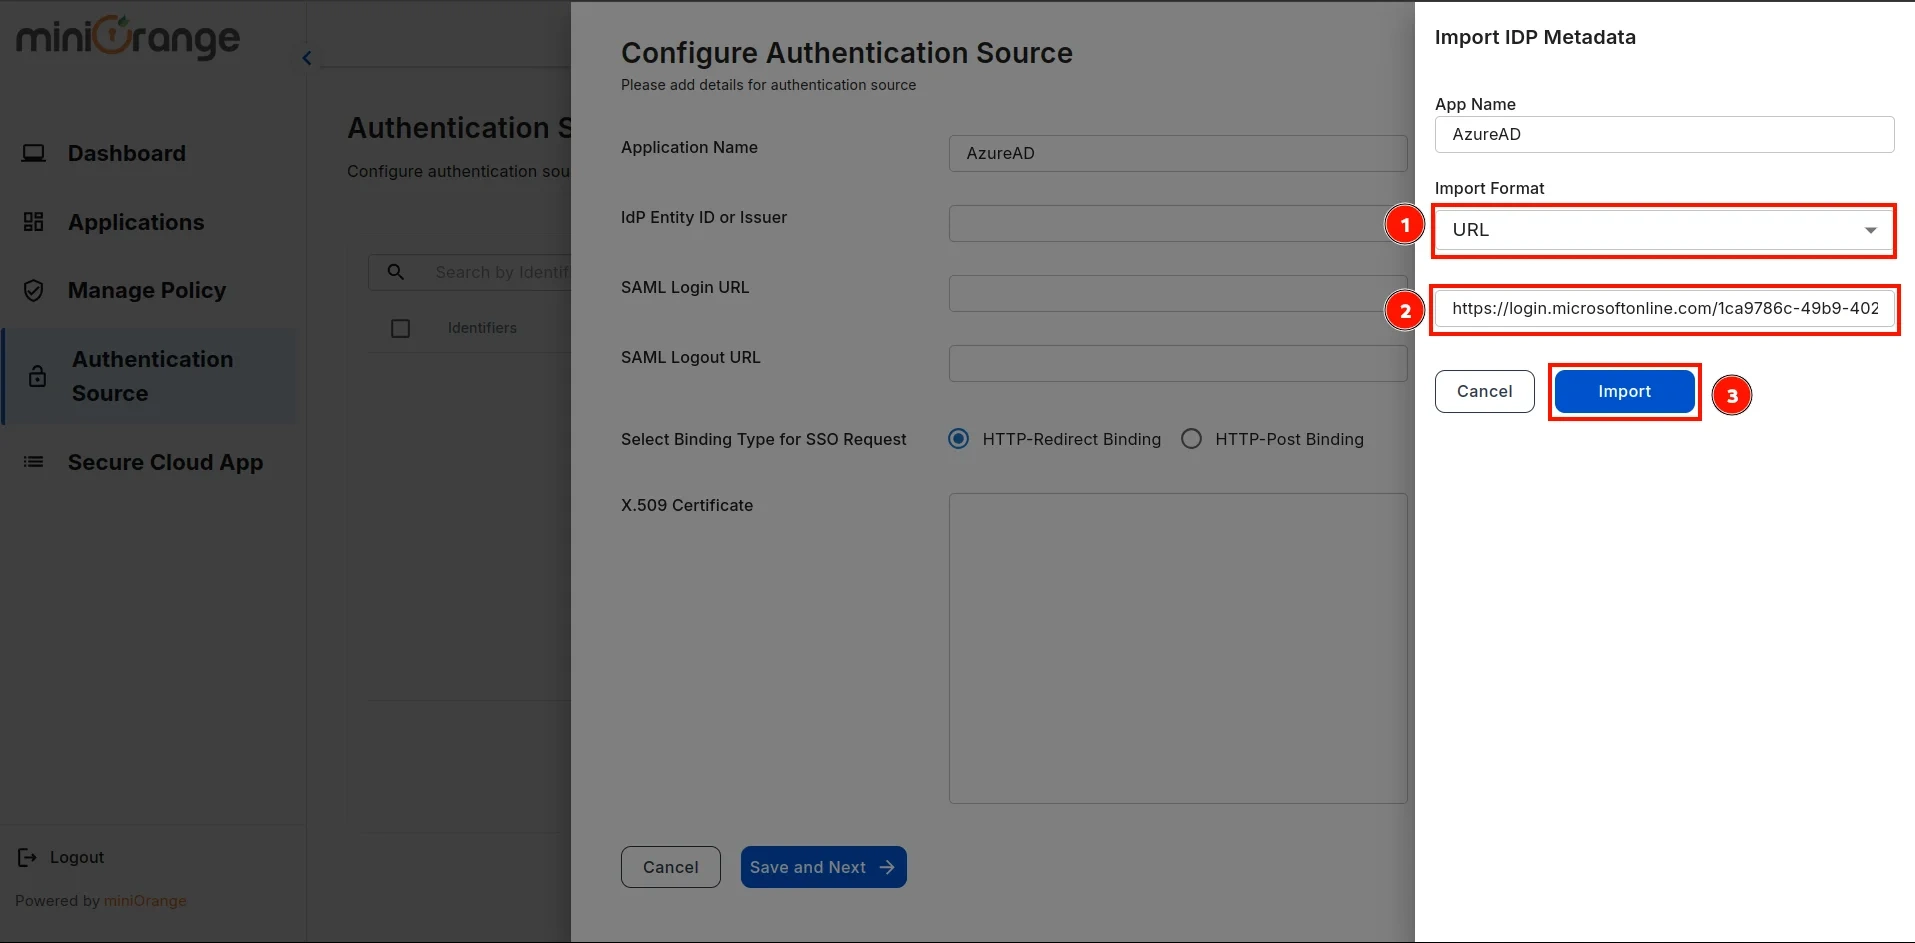
- Seleziona Formato di importazione come URL, incolla l'URL copiato da Azure ADe fare clic Importare.
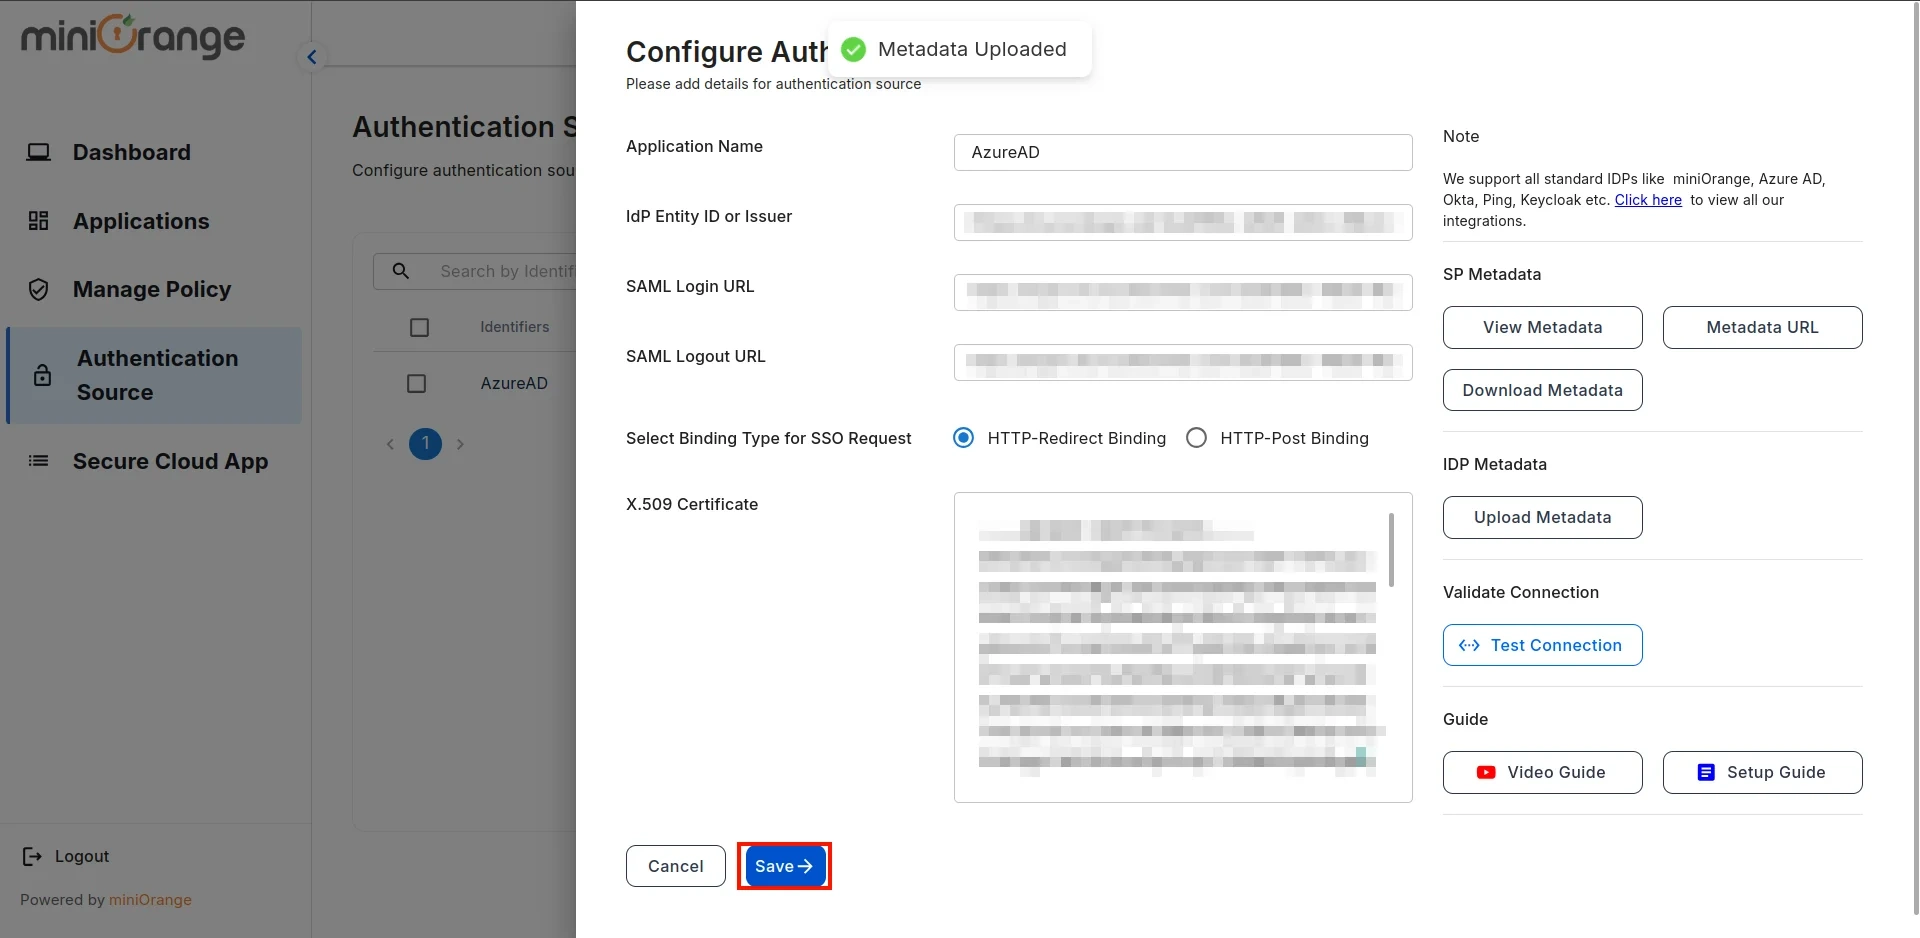
- Verrà visualizzato un messaggio che conferma che i metadati sono stati caricati correttamente. Fai clic Salva per finalizzare la configurazione.
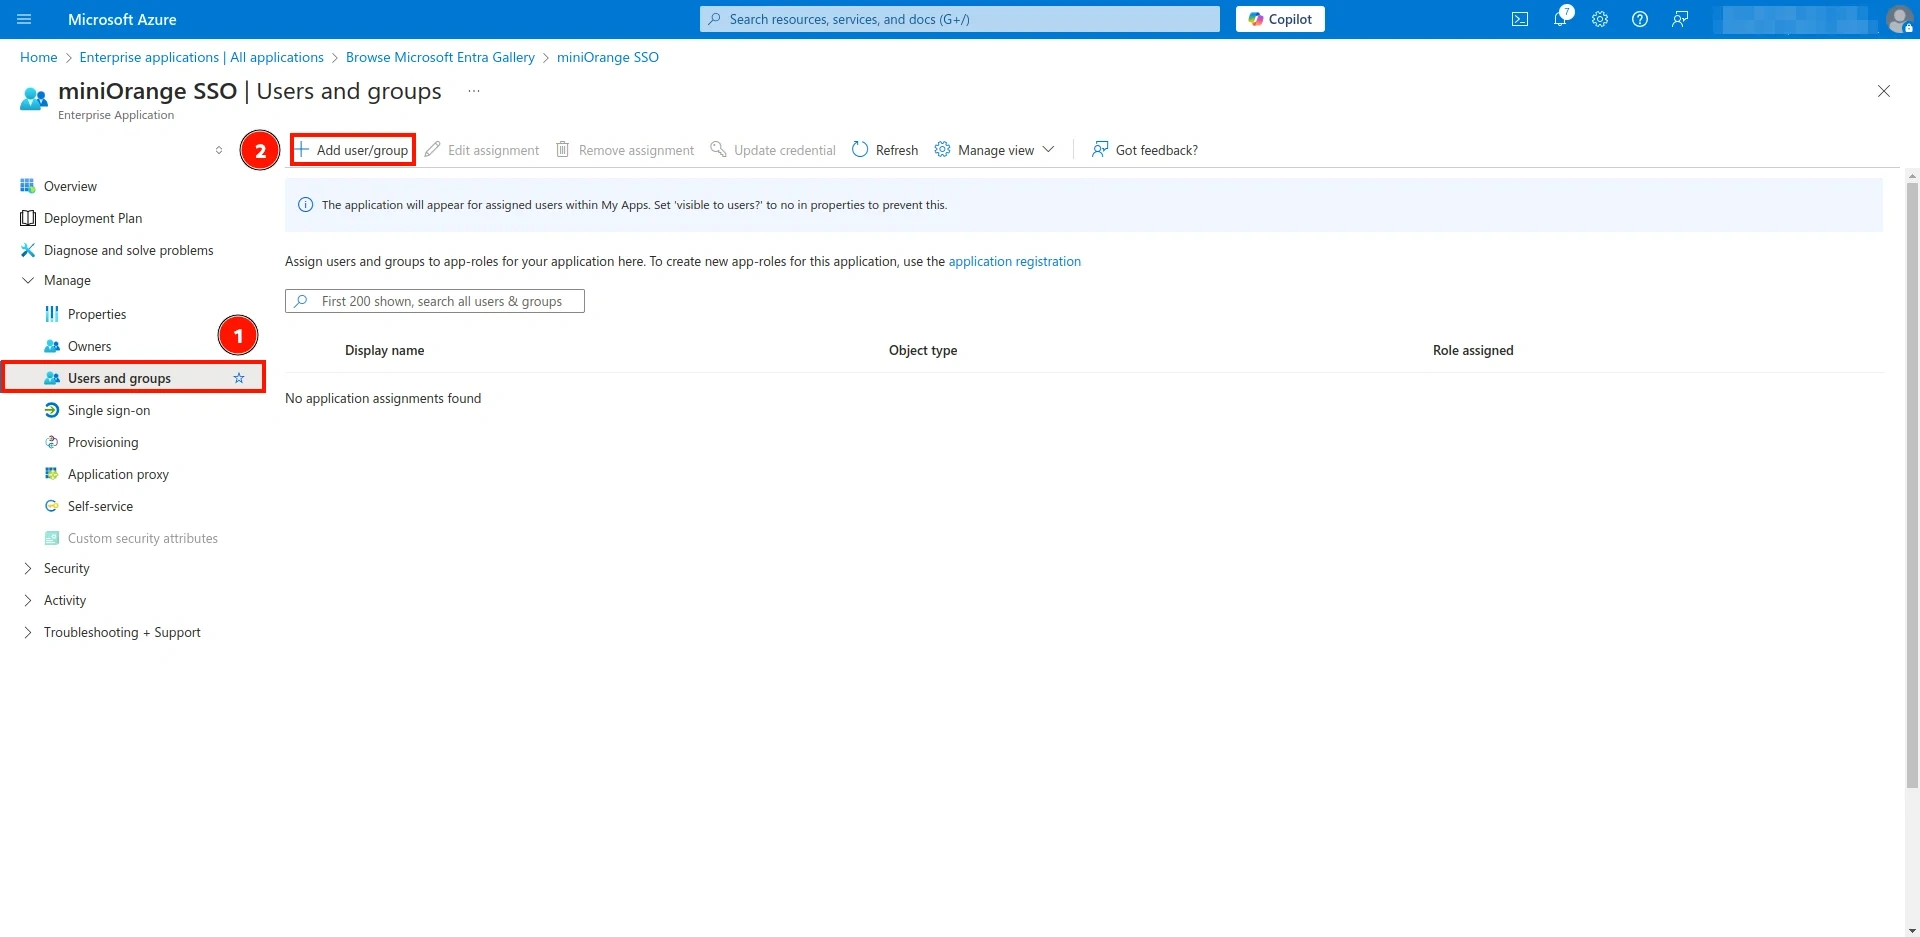
- Ora, torna ad Azure, vai a Utenti e gruppi sezione e fare clic su Aggiungi utente/gruppo.
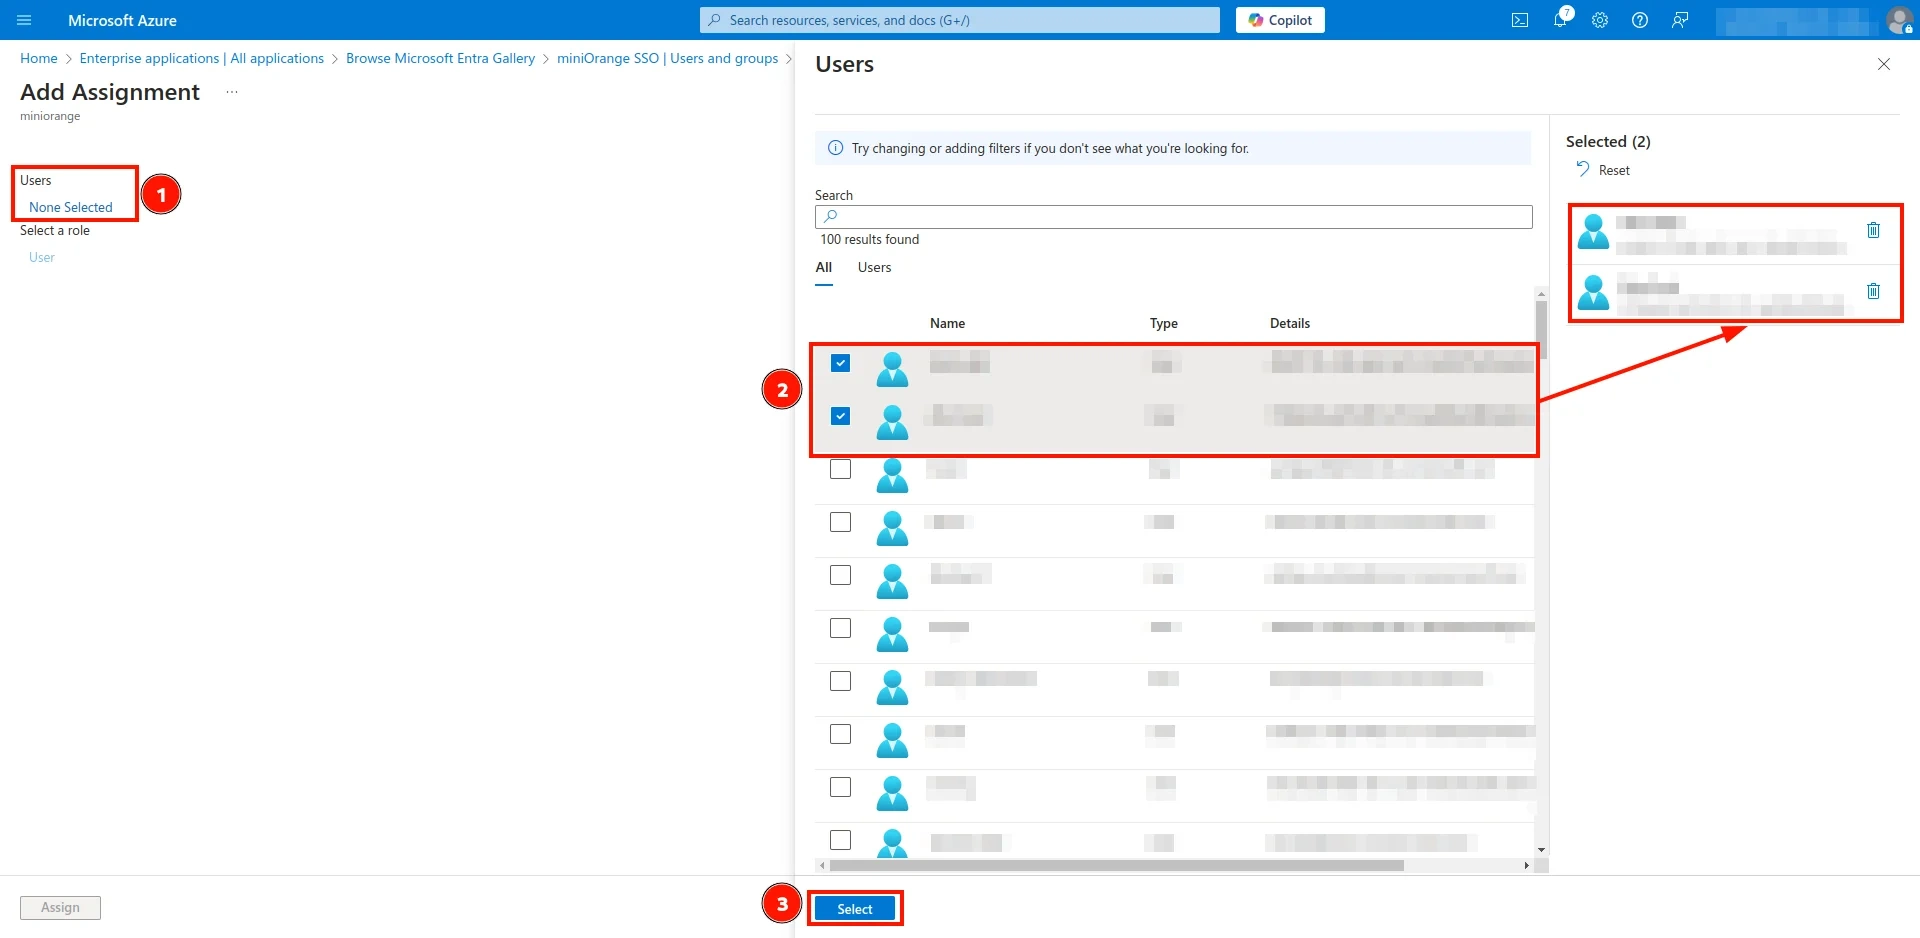
- Fare clic su Utenti, come mostrato nell'immagine, quindi seleziona gli utenti dall'elenco. Gli utenti selezionati appariranno sul lato destro. Infine, fai clic su Salva.
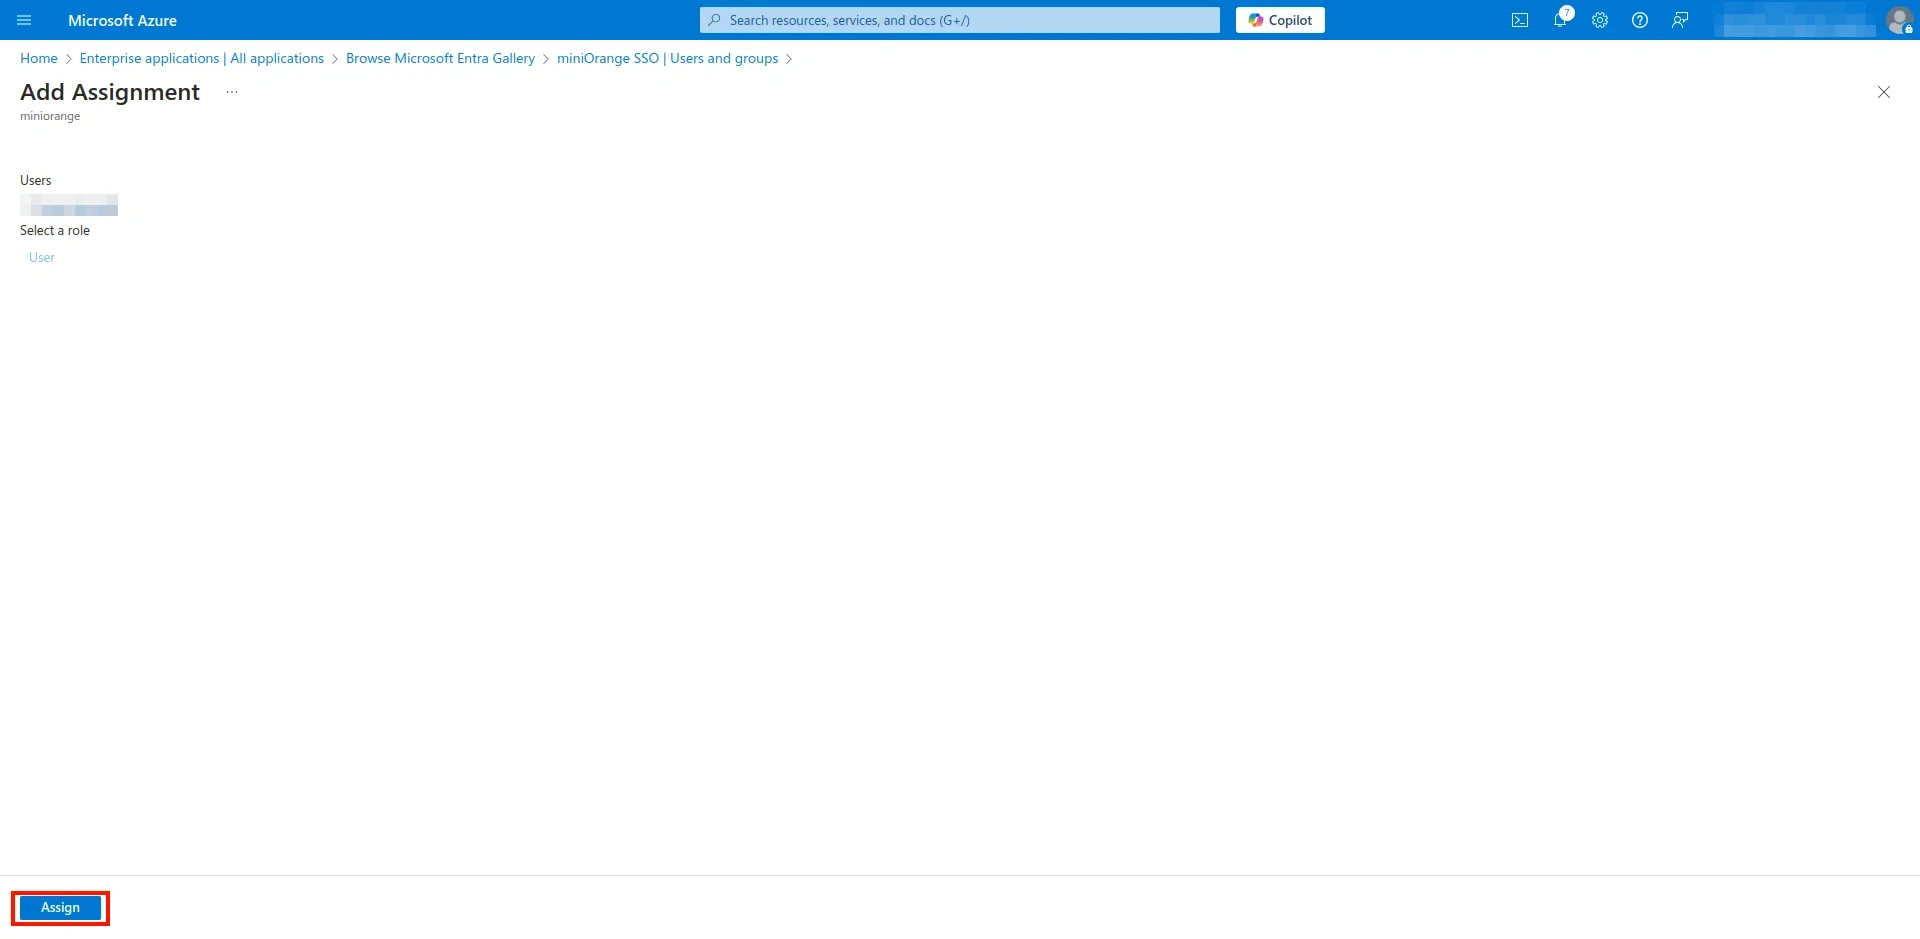
- Una volta selezionati gli utenti, fare clic su Assegna pulsante nell'angolo inferiore sinistro.
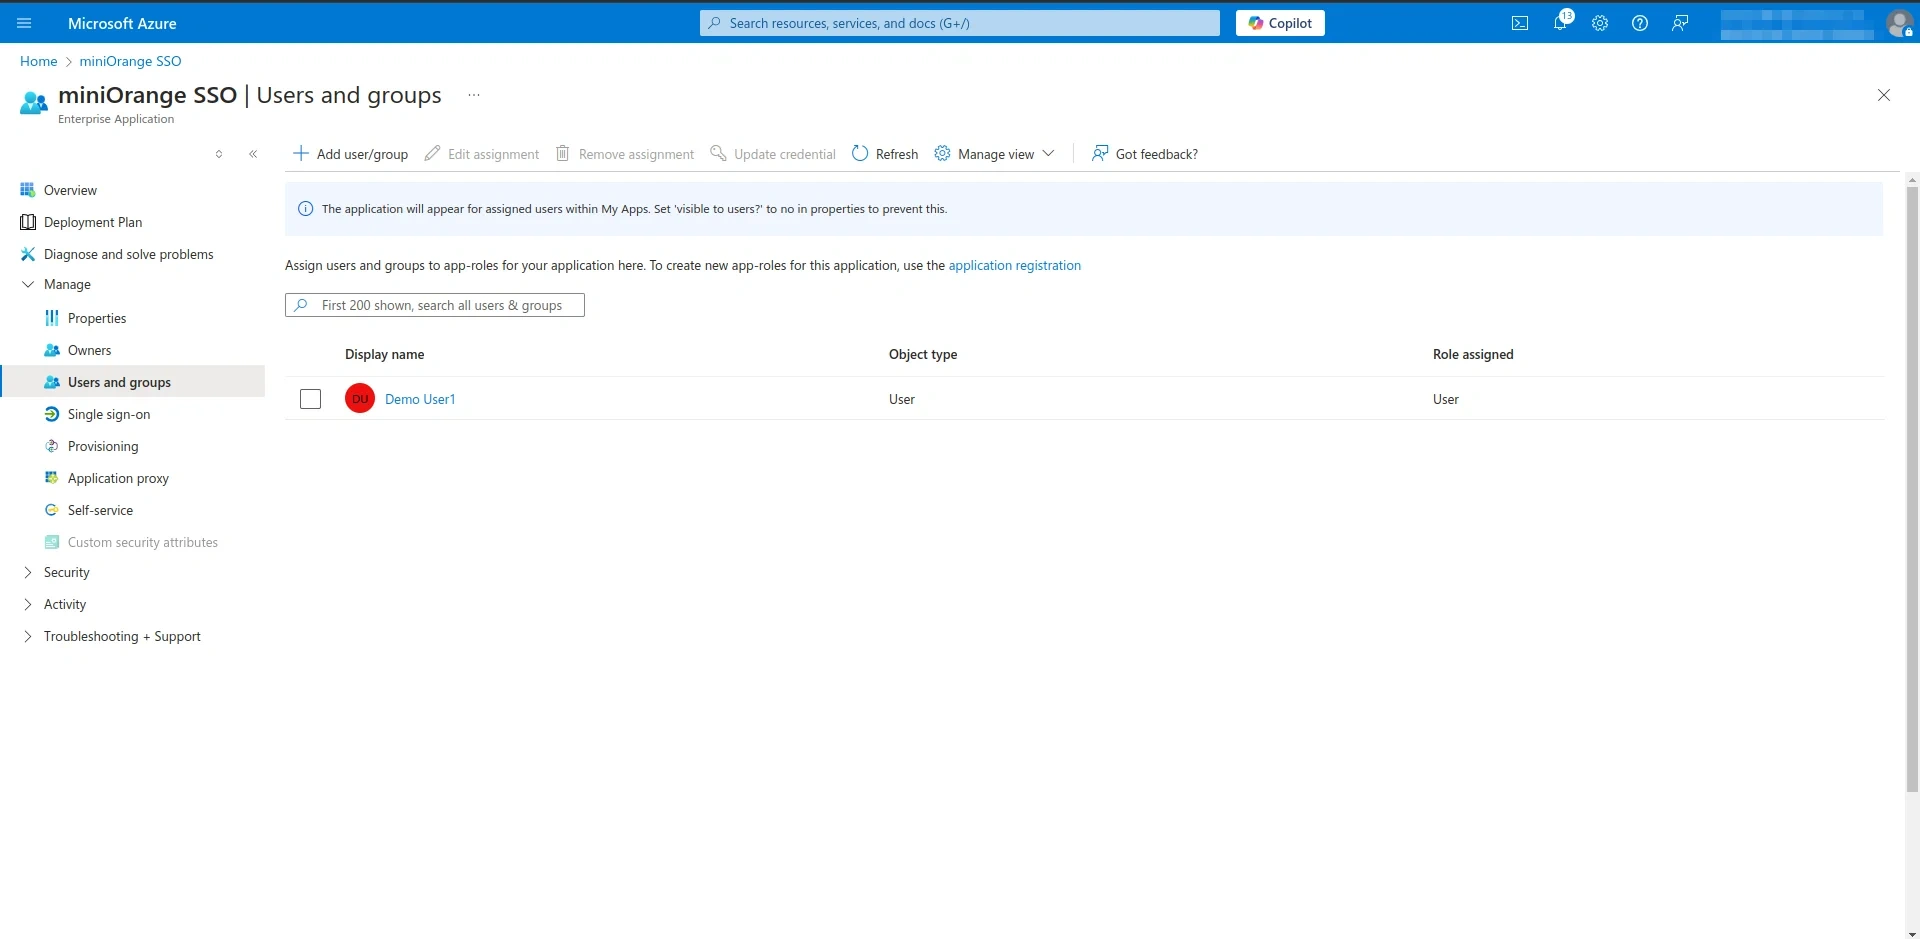
- Gli utenti selezionati per questa applicazione verranno ora visualizzati come mostrato di seguito.
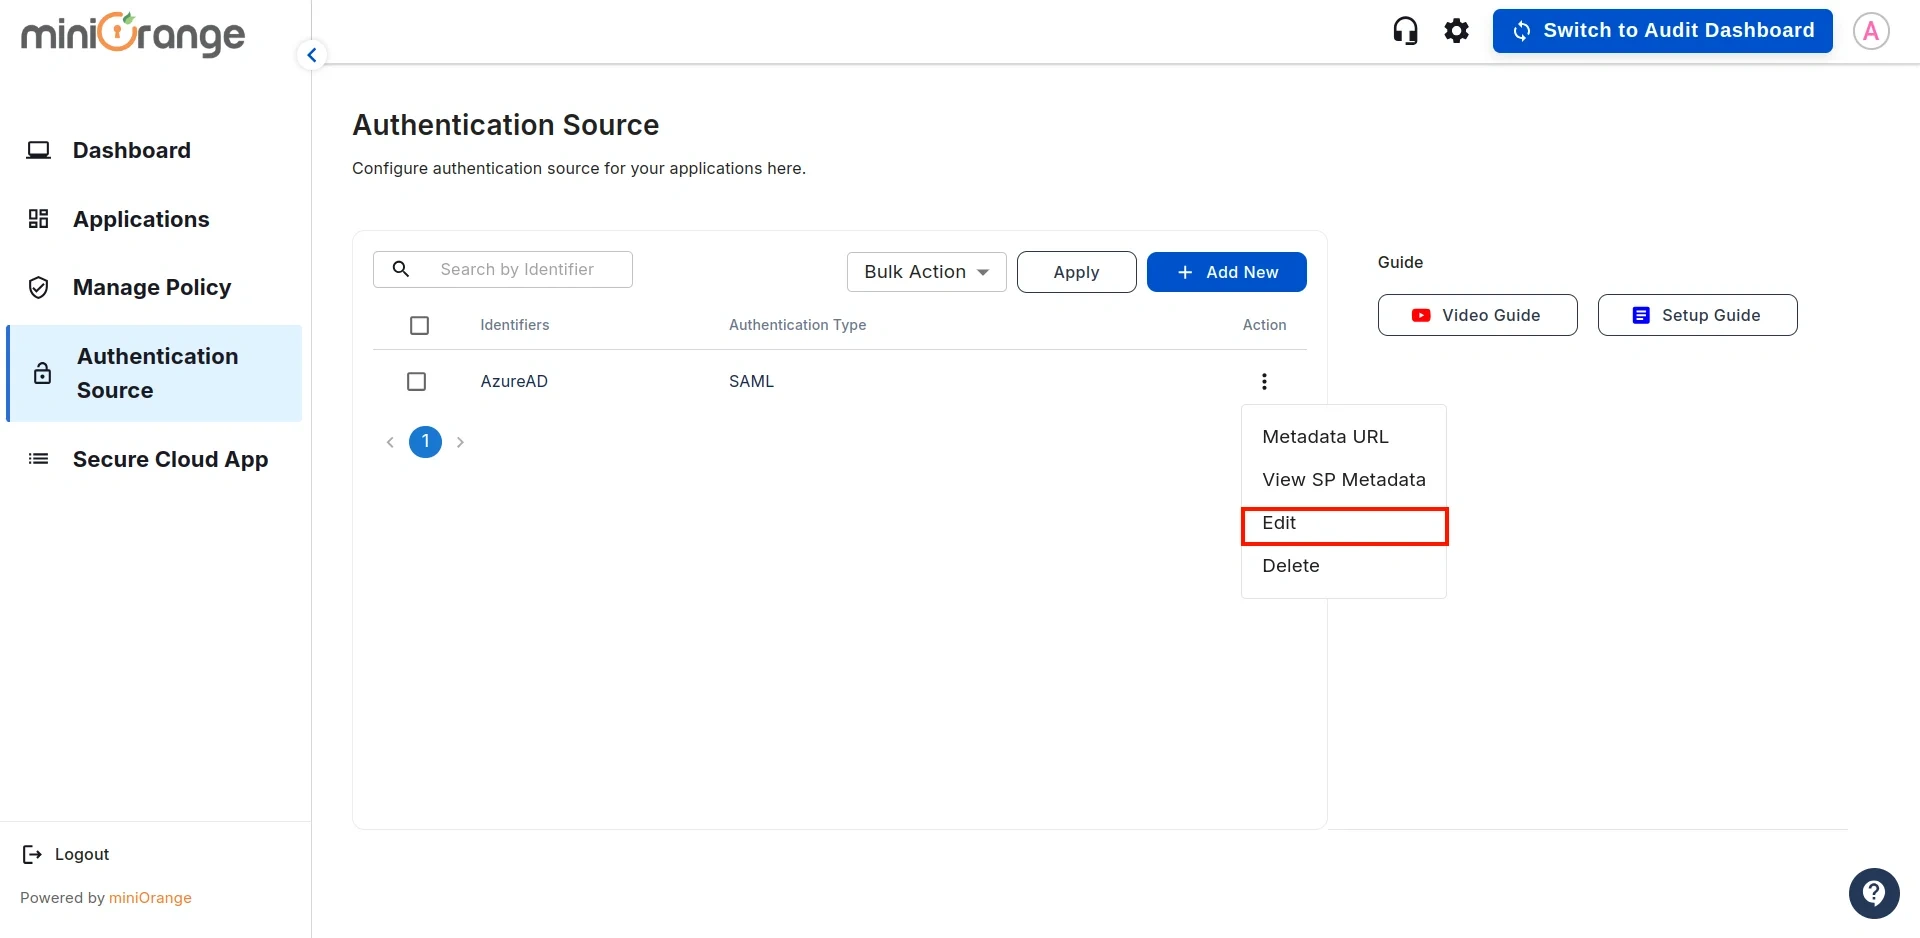
- Ora, torna al Pannello di controllo CASB e cliccare su Modifica applicazione.
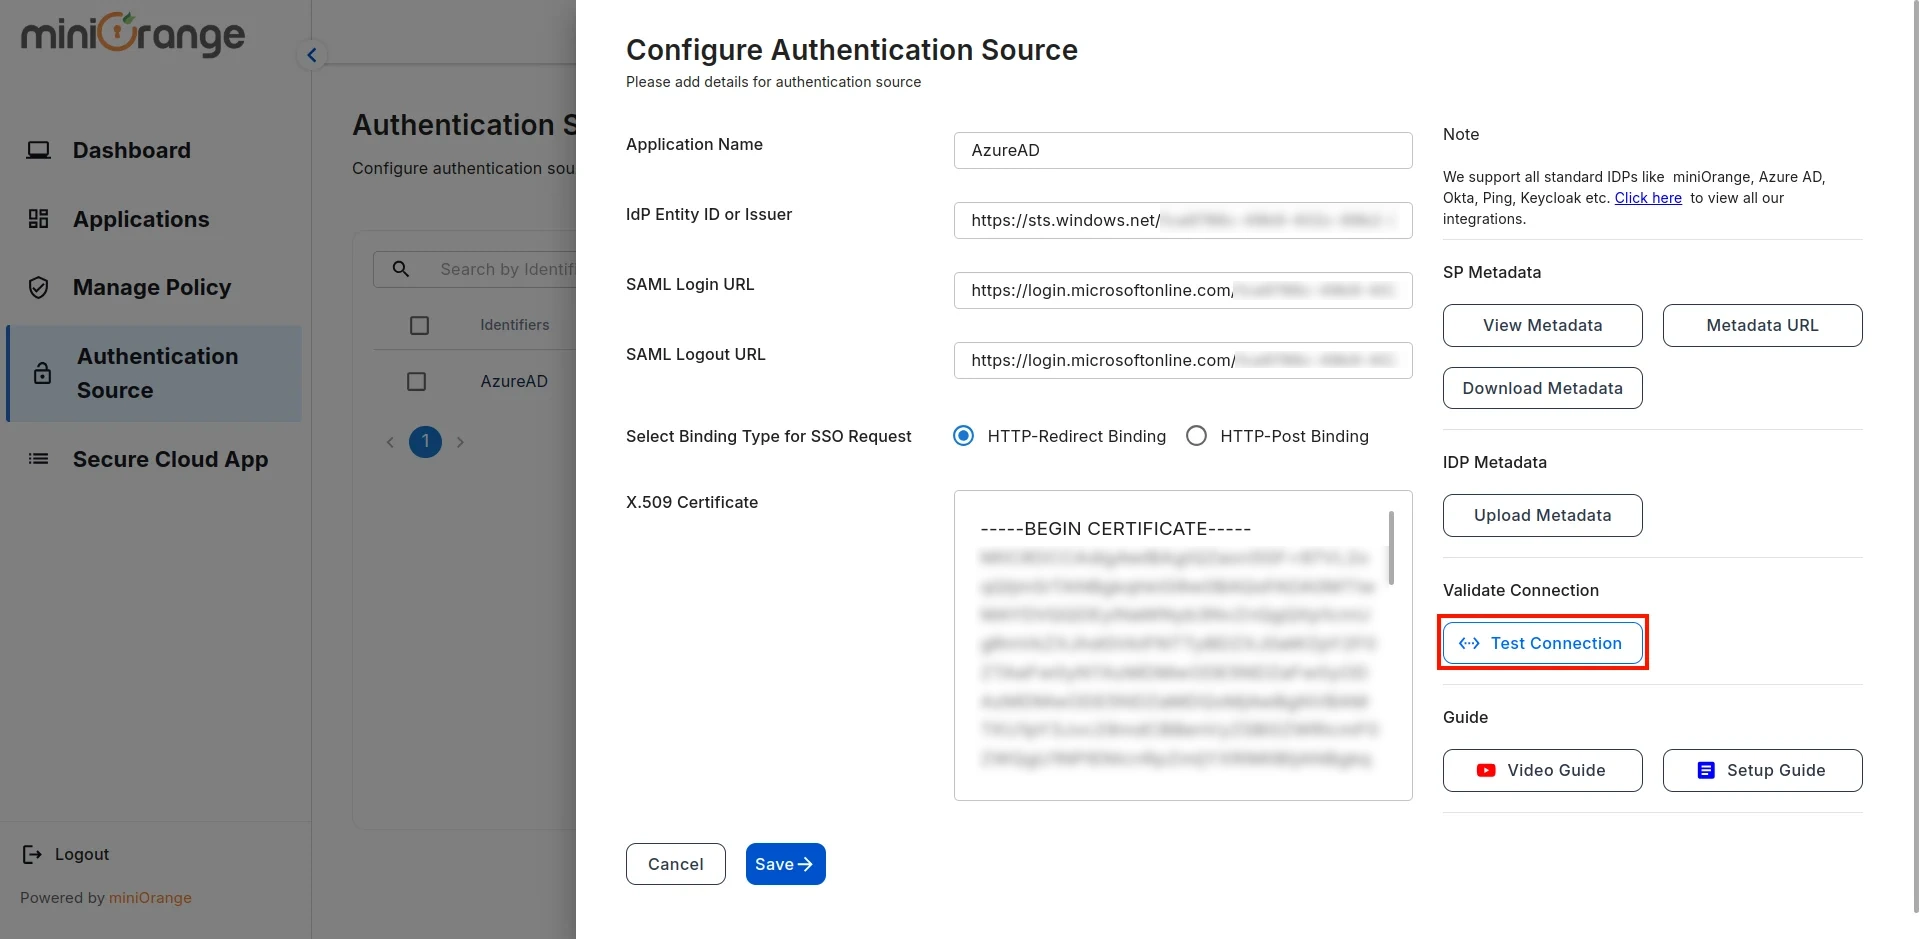
- Clicca sul Test di connessione pulsante, come mostrato di seguito.
- Sarai reindirizzato al Accesso ad Azure schermata. Inserisci le credenziali dell'utente aggiunto nei passaggi precedenti.
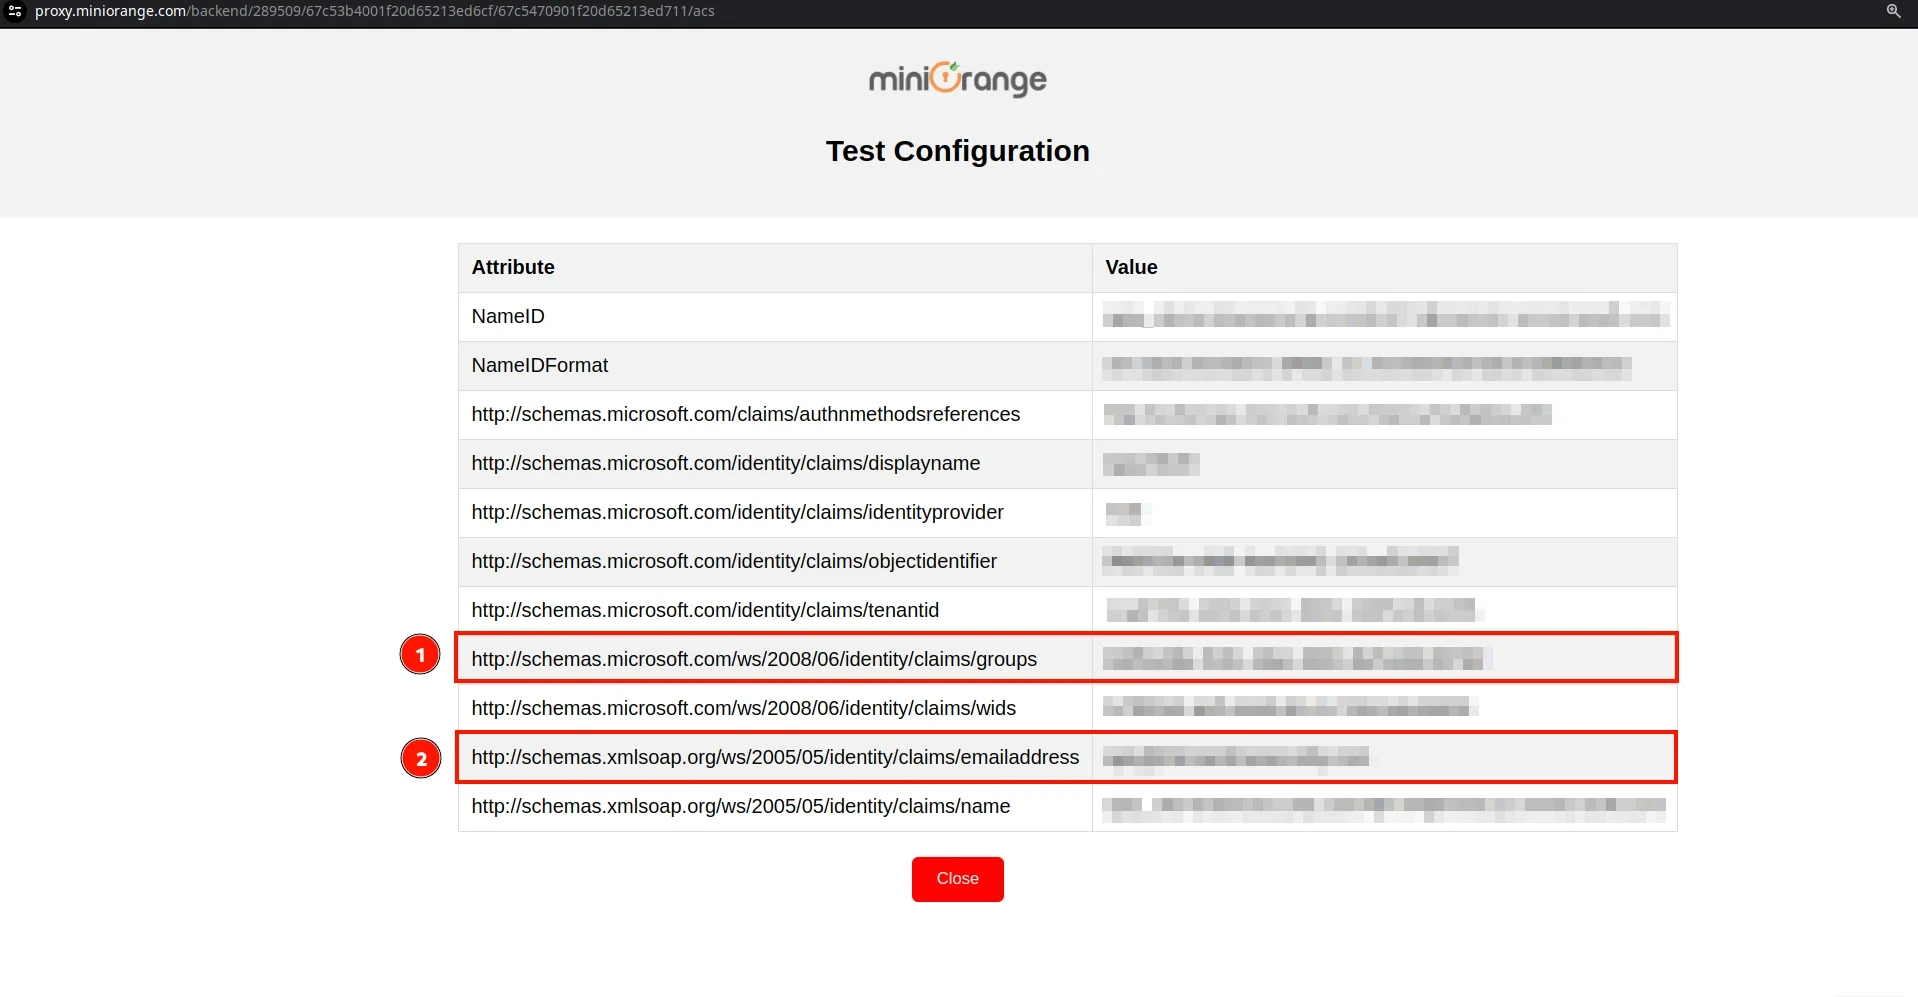
- Dopo l'autenticazione riuscita, verrà visualizzata una schermata che mostra Dettagli della connessione di prova. Sul lato sinistro troverete le chiavi degli attributi e sul lato destro i loro valori corrispondenti. I valori contrassegnati 1 e 2 verrà utilizzato nei passaggi di configurazione successivi per mappature uno-a-uno o molti-a-uno.
Passaggio 3: configura l'app Shopify in CASB
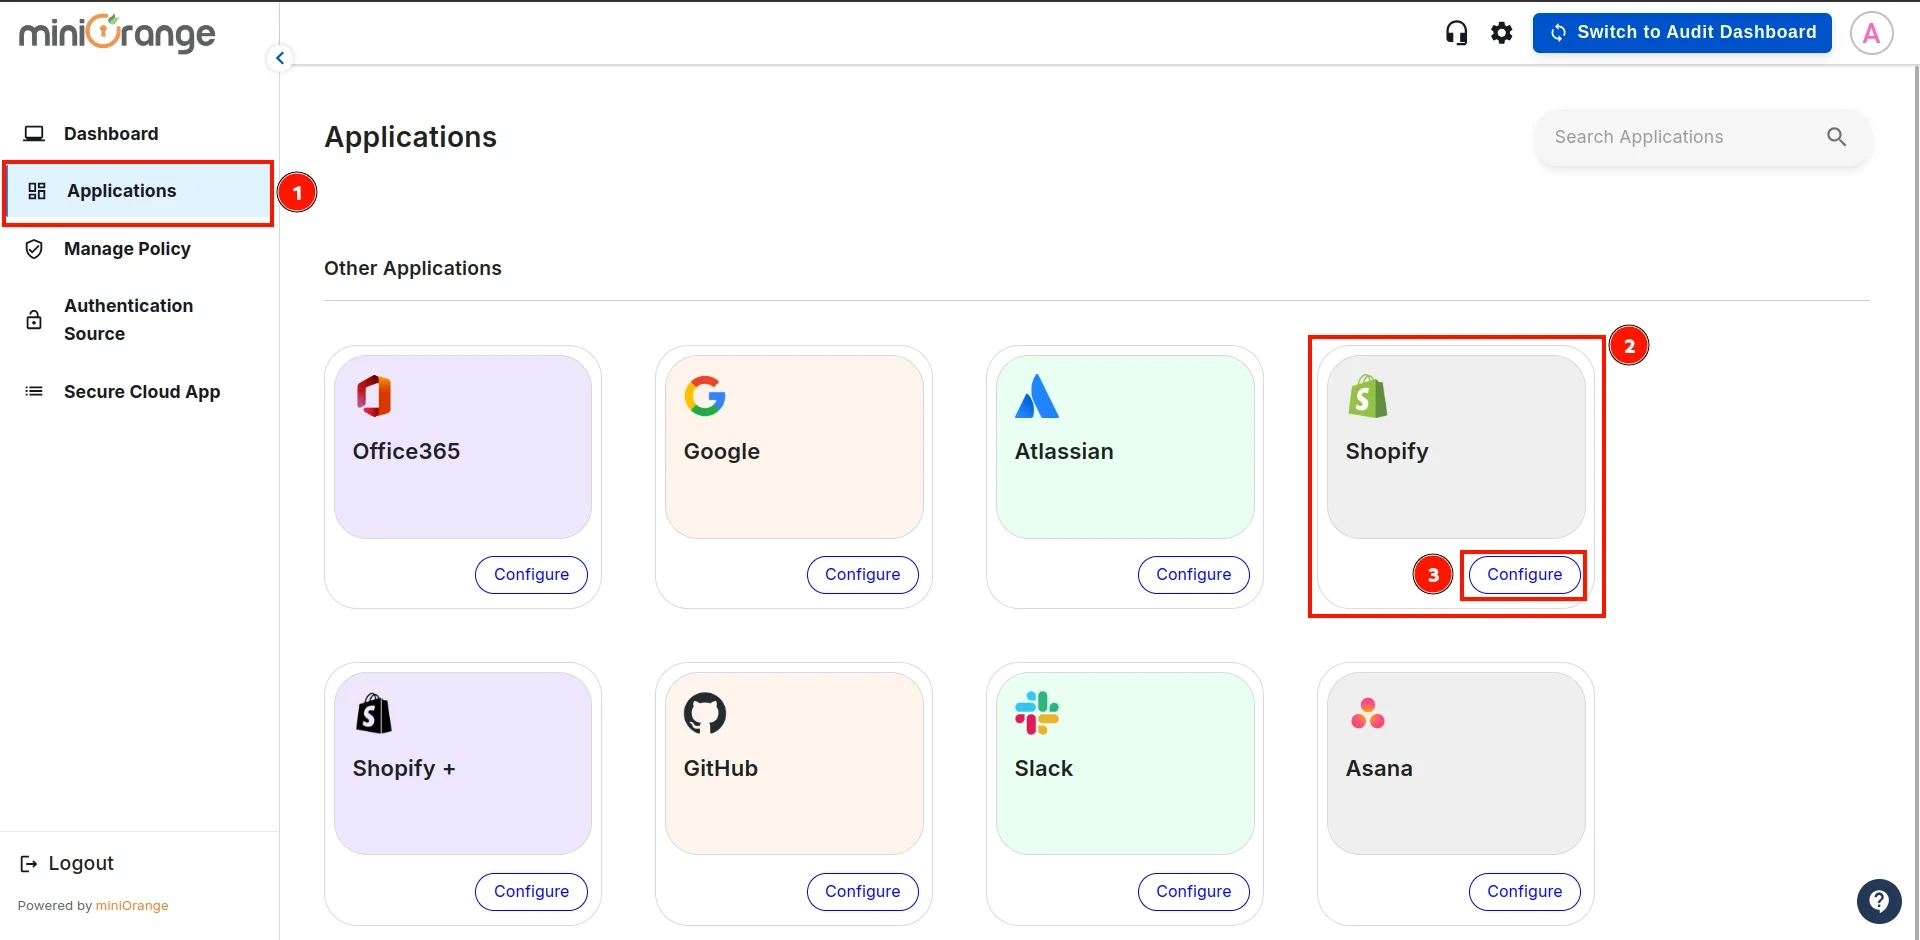
- Ora, vai a Applicazioni sezione dalla barra laterale, vai a Shopify:e fare clic su Configurazione.
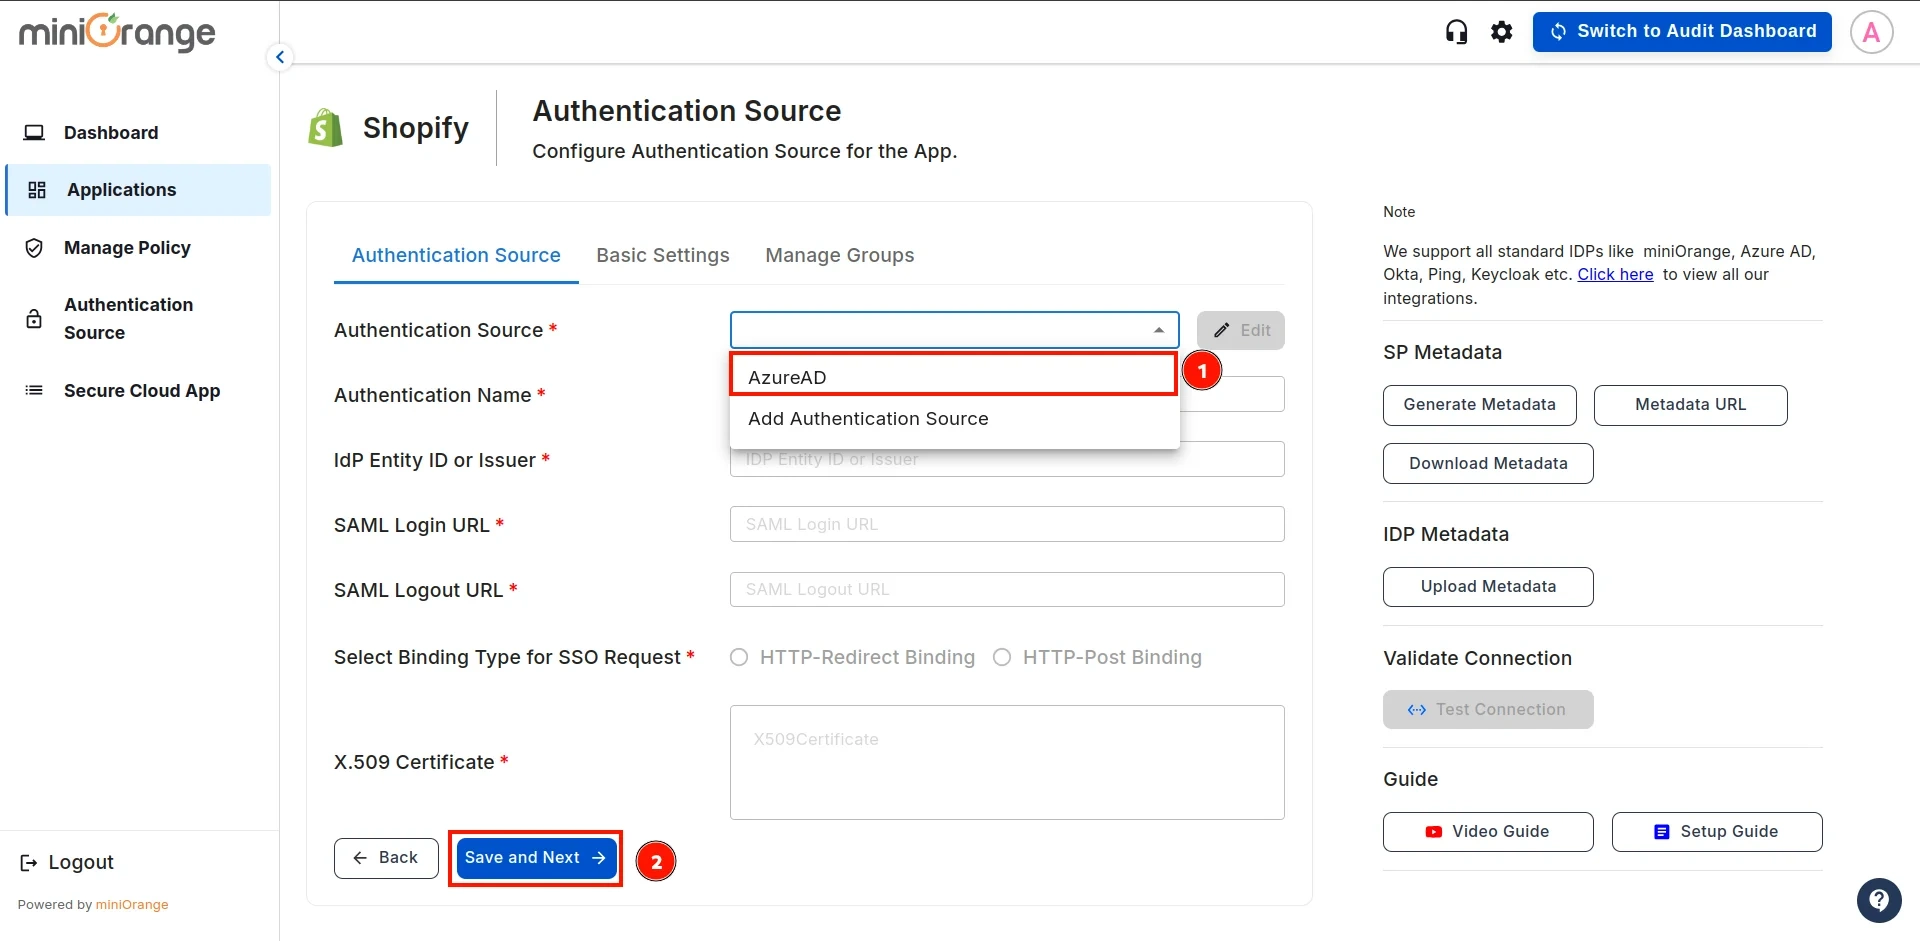
- In questa sezione, apri il Fonte di autenticazione menu a discesa, seleziona la fonte di autenticazione creata in precedenza e fai clic Salva e Avanti.
- Inserire il Nome dell'applicazione e il tuo Memorizza dominio. Per l' Chiave di attributo, fare riferimento ai valori da Fase 2.
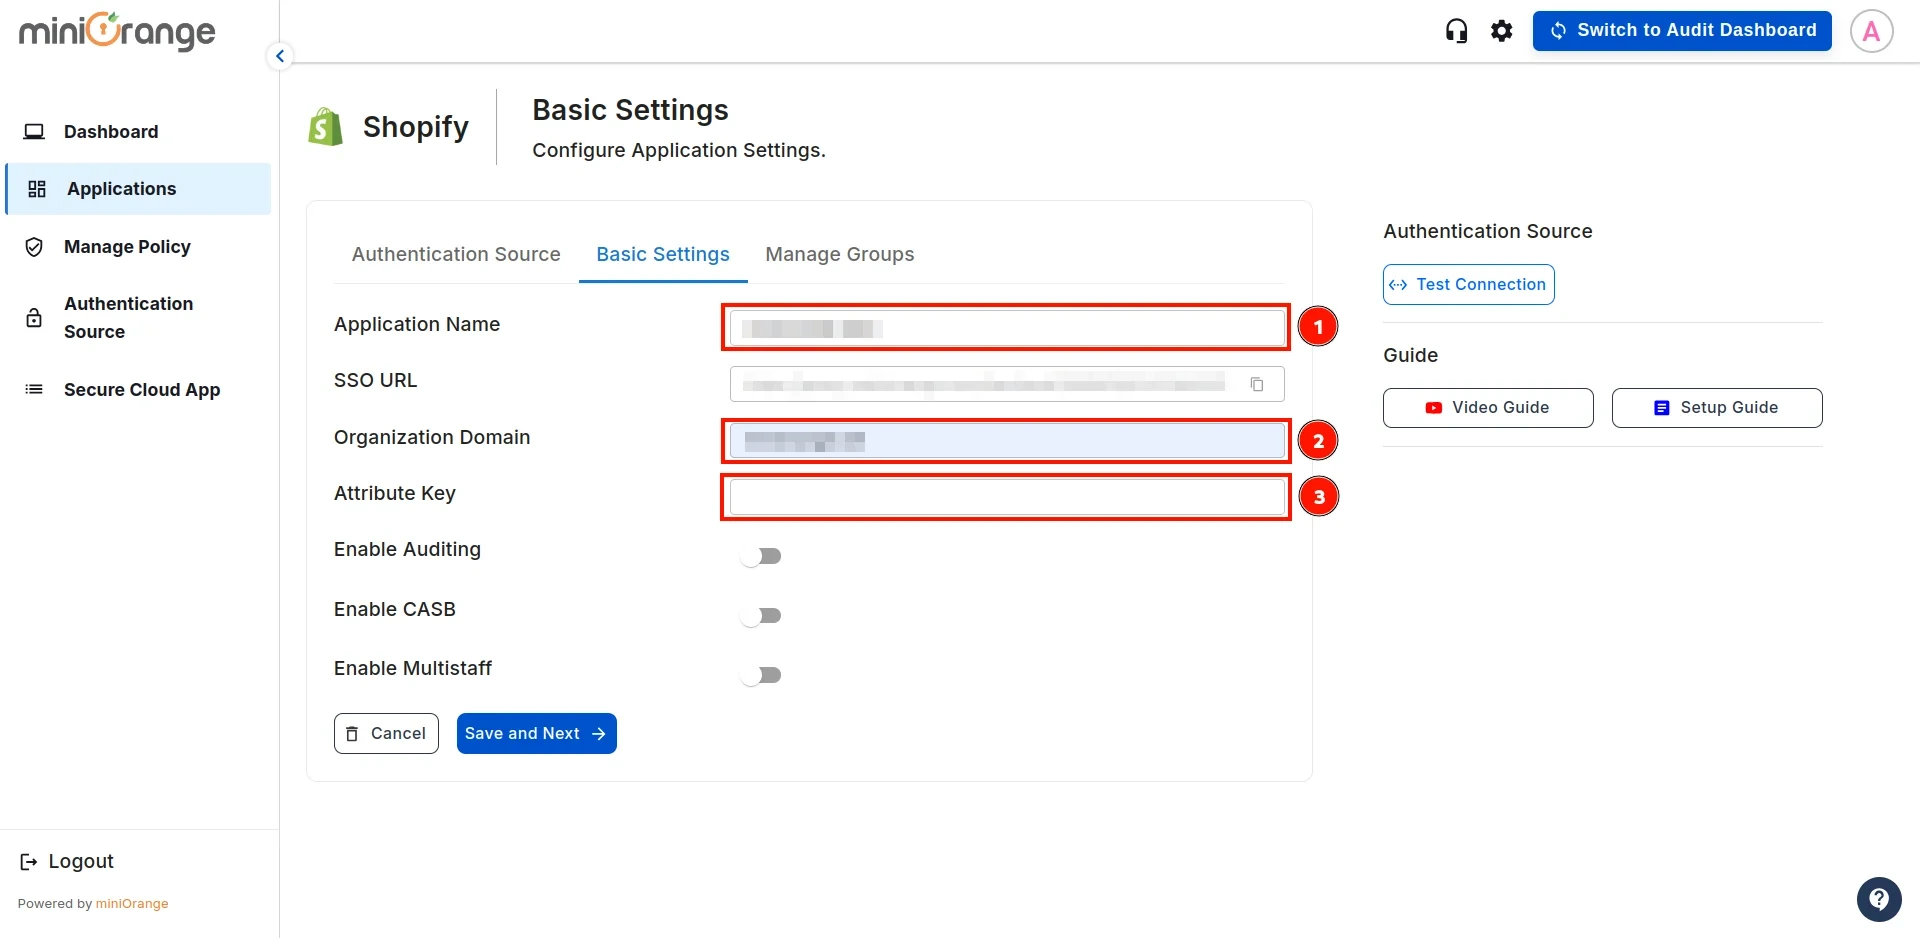
- Nel passaggio successivo hai due opzioni:
1. Mappature uno a uno: Seleziona questa opzione se vuoi mappare un singolo utente dal tuo IAM (Identity and Access Management) a un singolo utente amministratore del negozio Shopify. Ciò garantisce che solo l'utente designato IAM l'utente ha accesso all'account di amministrazione di Shopify.
2. Mapping molti-a-uno: Scegli questa opzione se devi mappare più IAM utenti a un singolo utente amministratore del negozio Shopify. Ciò è utile quando più membri del team devono condividere lo stesso account amministratore Shopify mantenendo l'autenticazione tramite IAM.
-
Mappature uno a uno
-
Mapping molti-a-uno
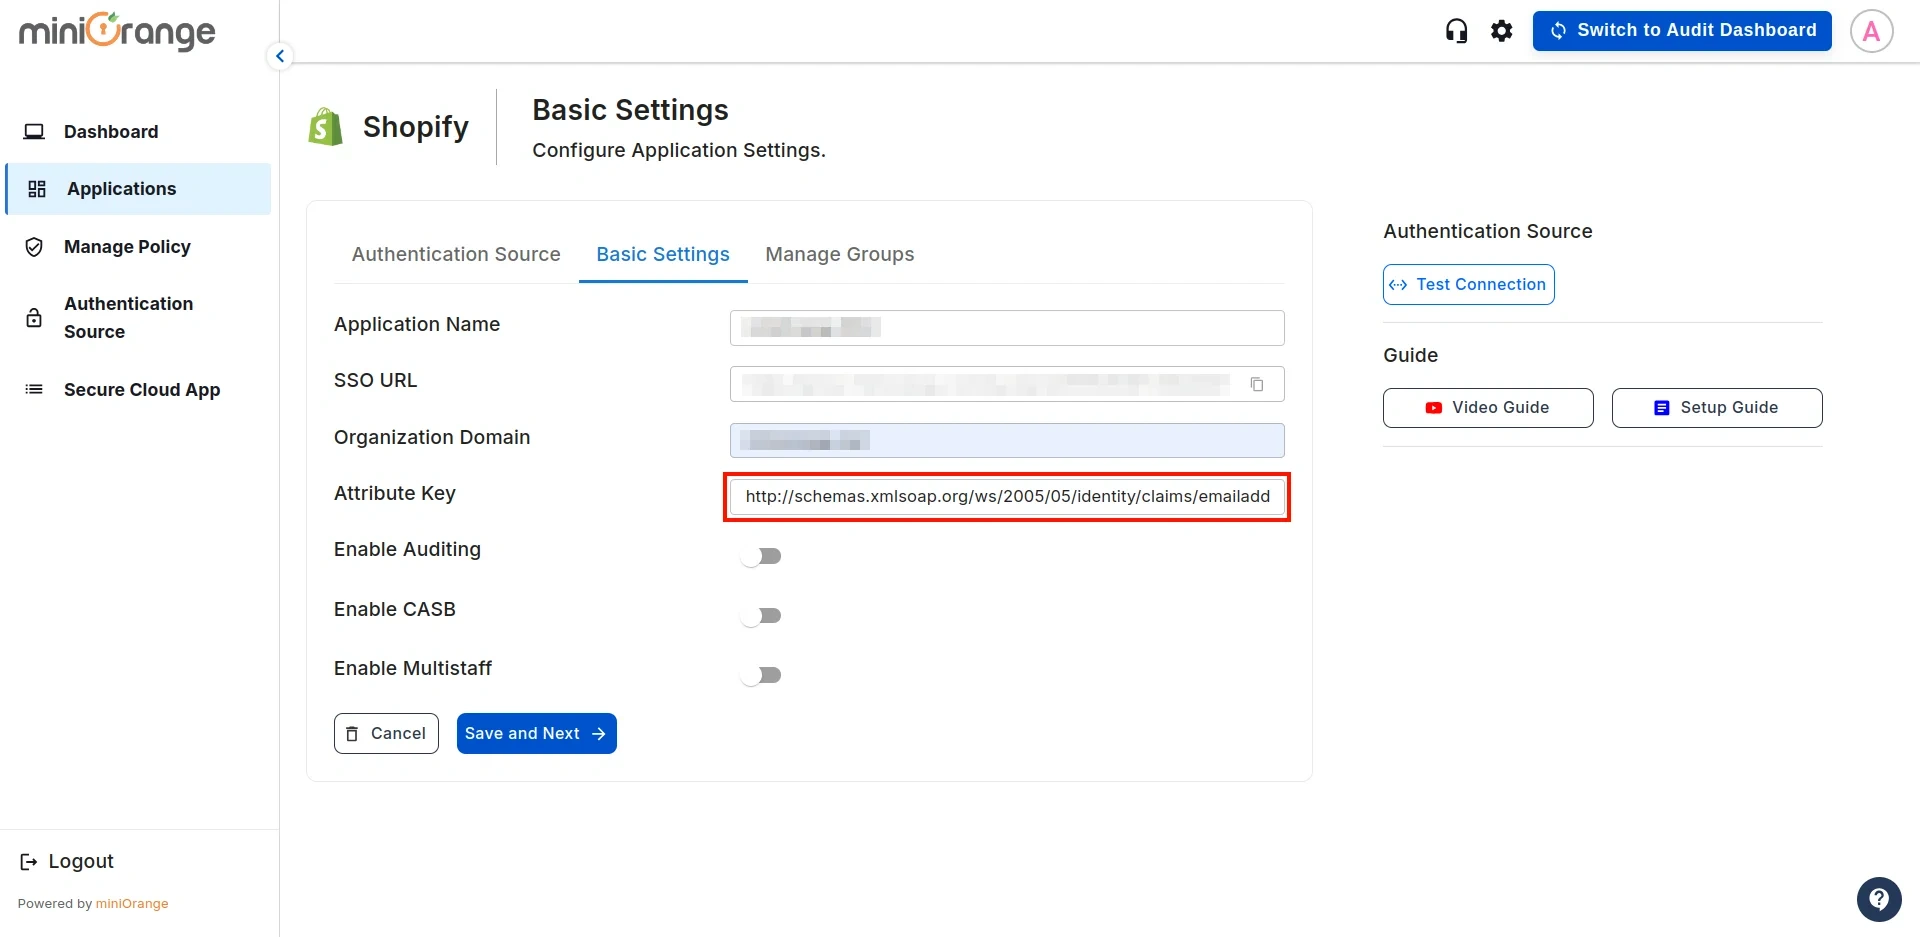
Mappature One to One:
- Per Mappatura uno a uno, Inserisci il Nome della chiave dell'attributo per l'indirizzo email dal secondo campo Come mostrato in Fase 2.
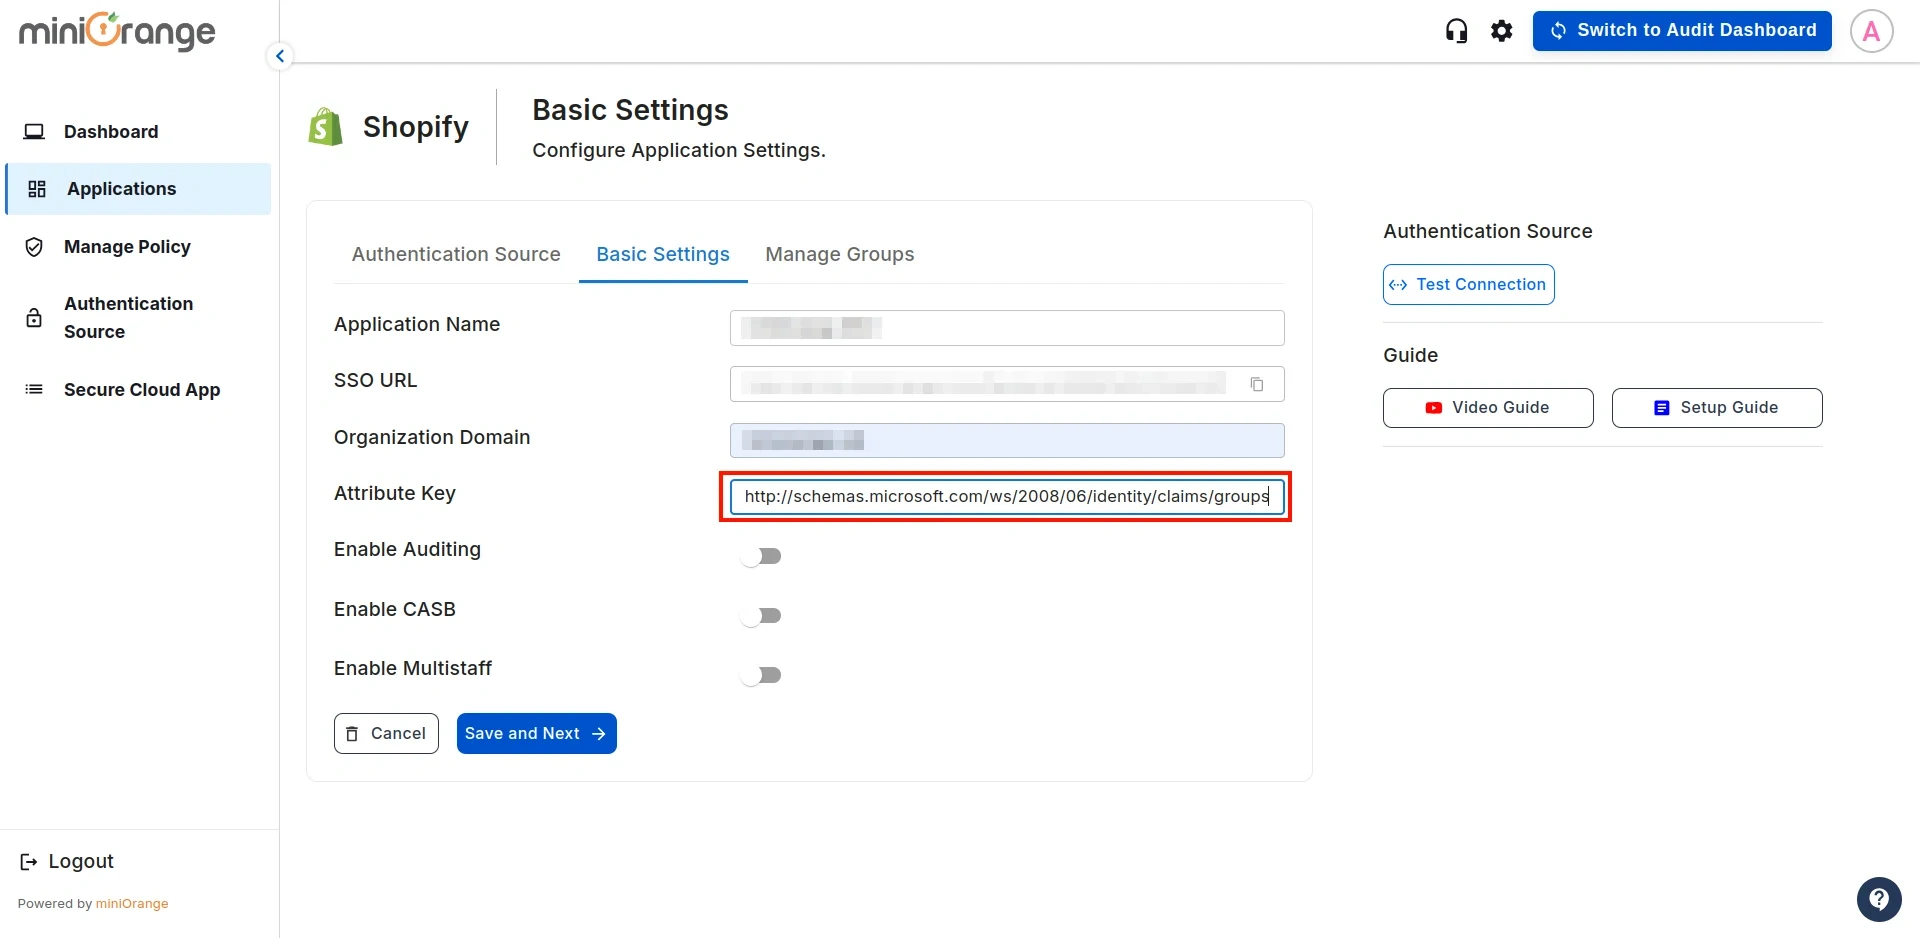
Mapping molti a uno:
- Per Mappatura molti-a-uno, Inserisci il Nome della chiave dell'attributo per l'identificatore di gruppo dal primo campo Come mostrato in Fase 2.
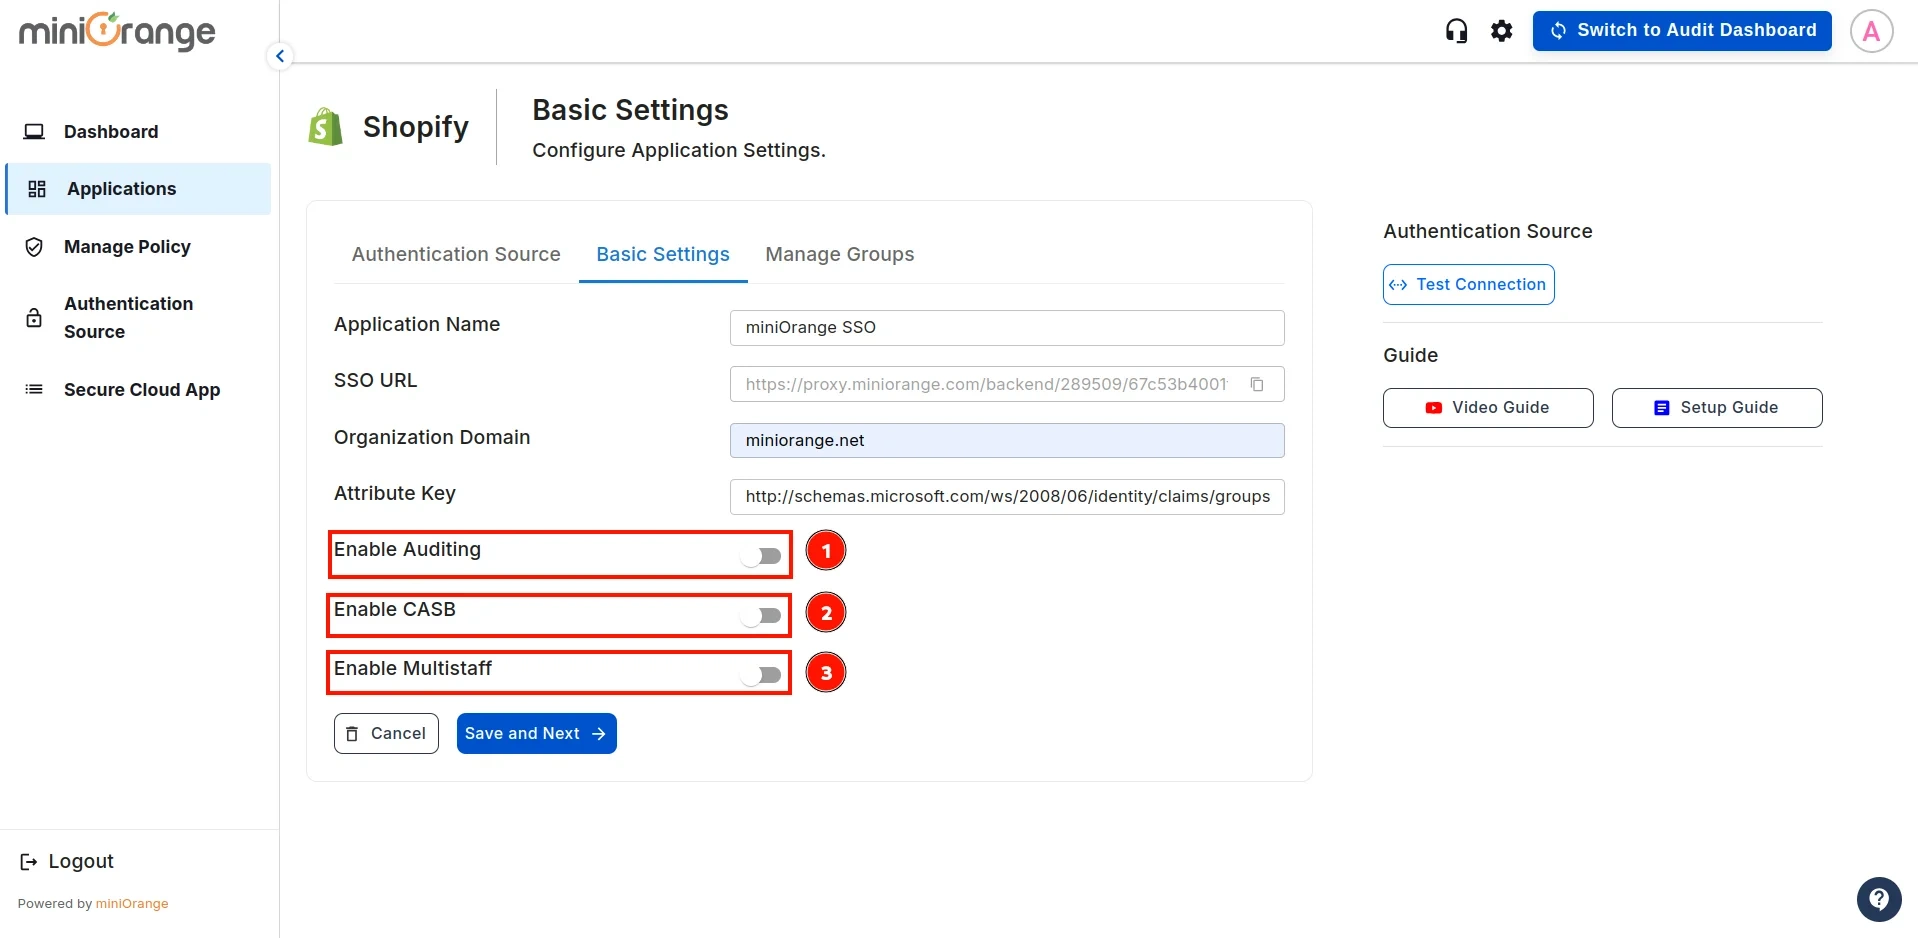
- Seguire le linee guida sottostanti per le configurazioni e fare clic Salva:
- Abilita CASB: Attiva questa opzione se vuoi applicare le policy di restrizione al pannello di controllo del tuo negozio Shopify.
- Abilita controllo: Abilita questa opzione per monitorare le violazioni delle policy nel pannello di controllo del negozio Shopify (per farlo è necessario che CASB sia abilitato).
- Abilita Multistaff: Attiva questa opzione se utilizzi mapping molti-a-molti.
Fase 4: Mappatura basata sull'utente
- Nel passaggio di configurazione successivo, dovrai utenti della mappa in base su una delle seguenti opzioni:
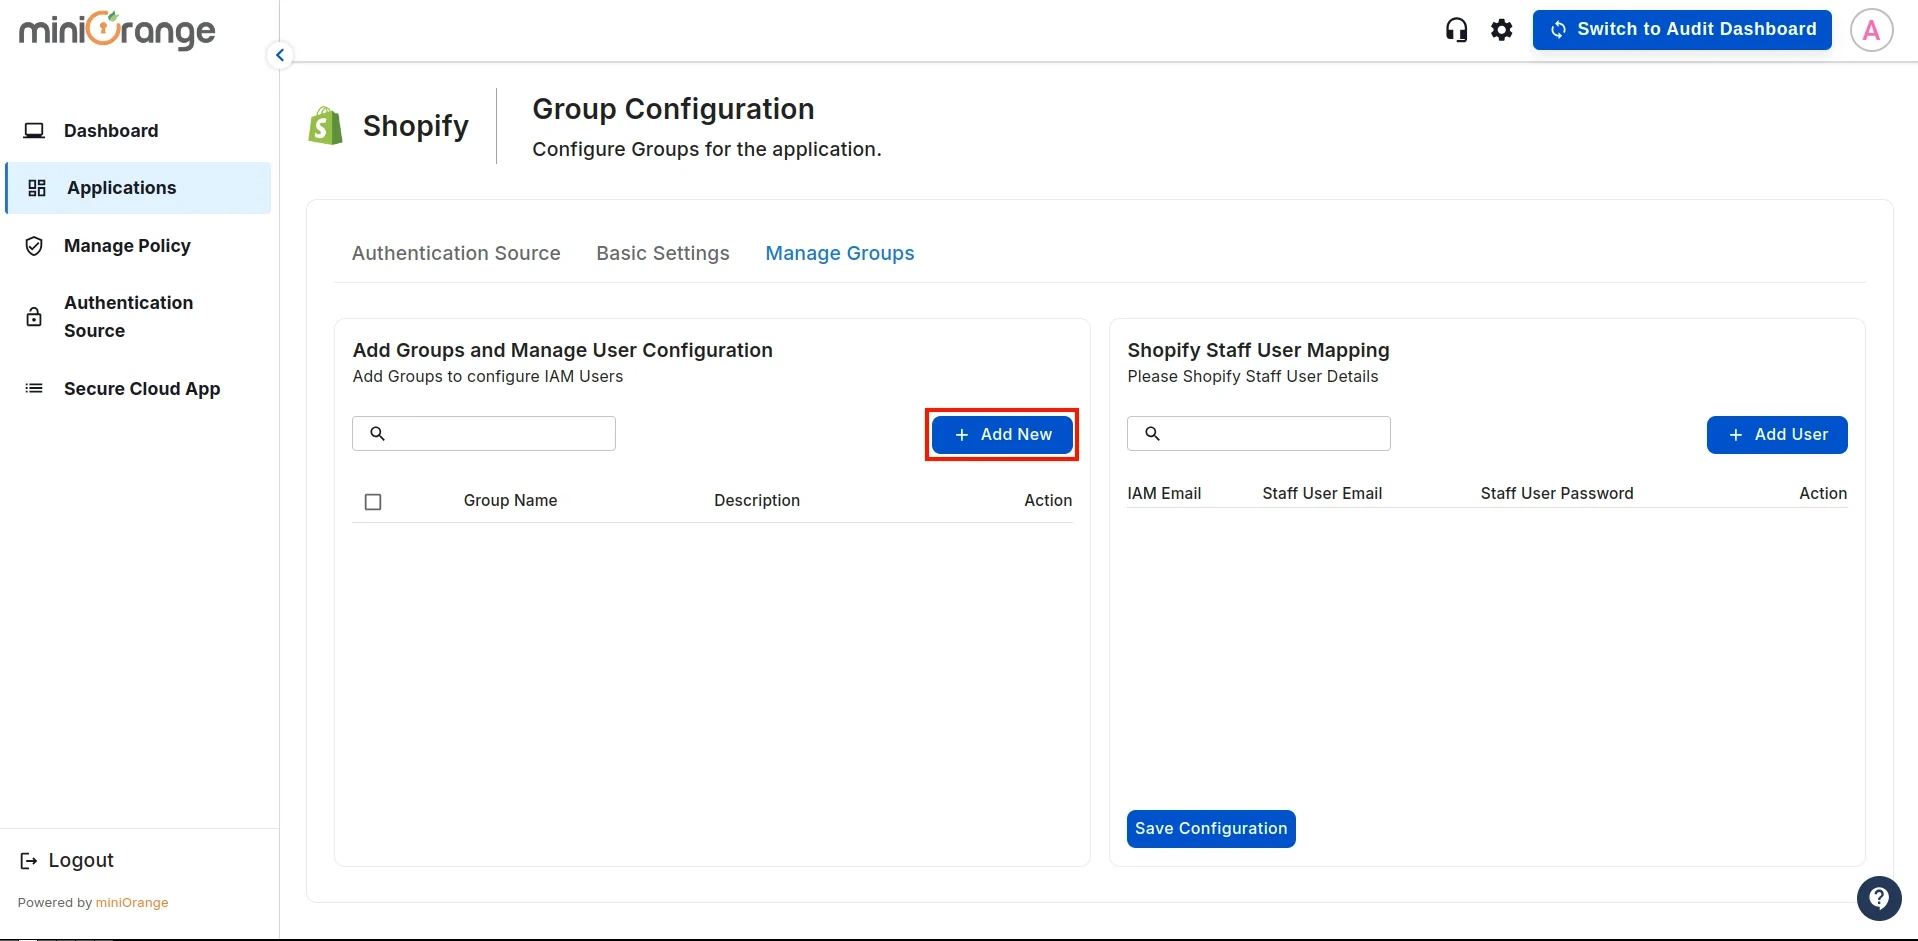
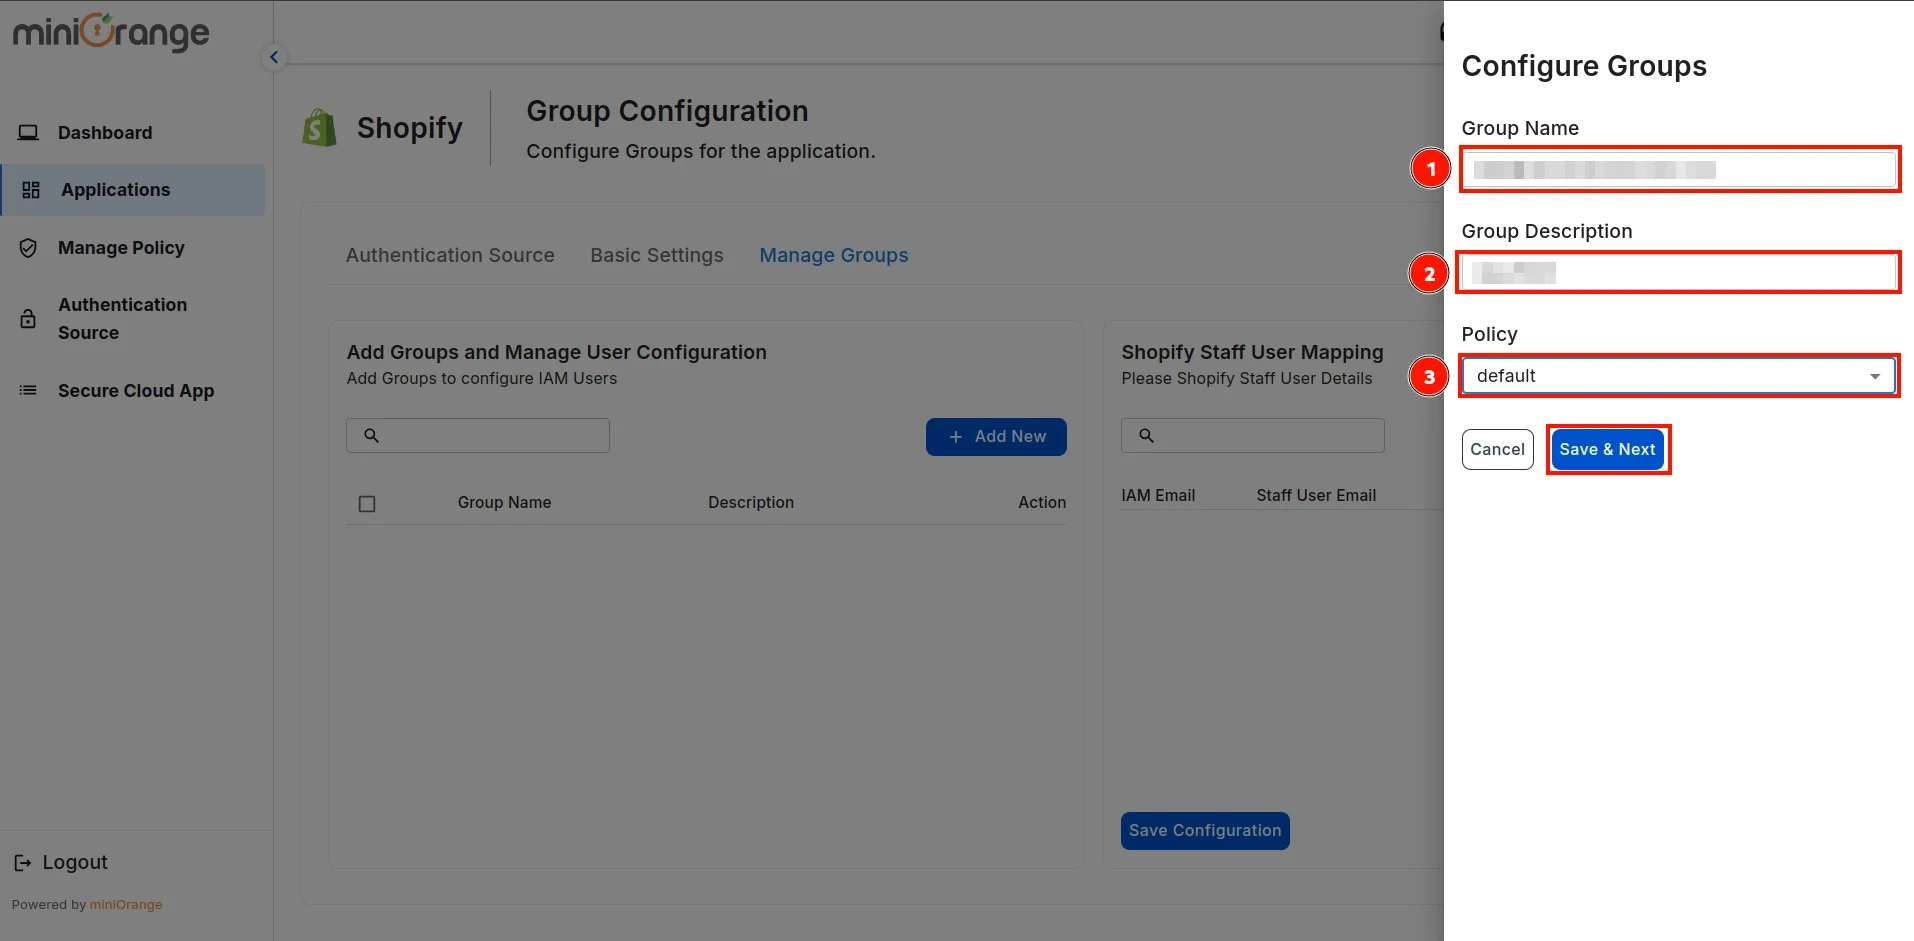
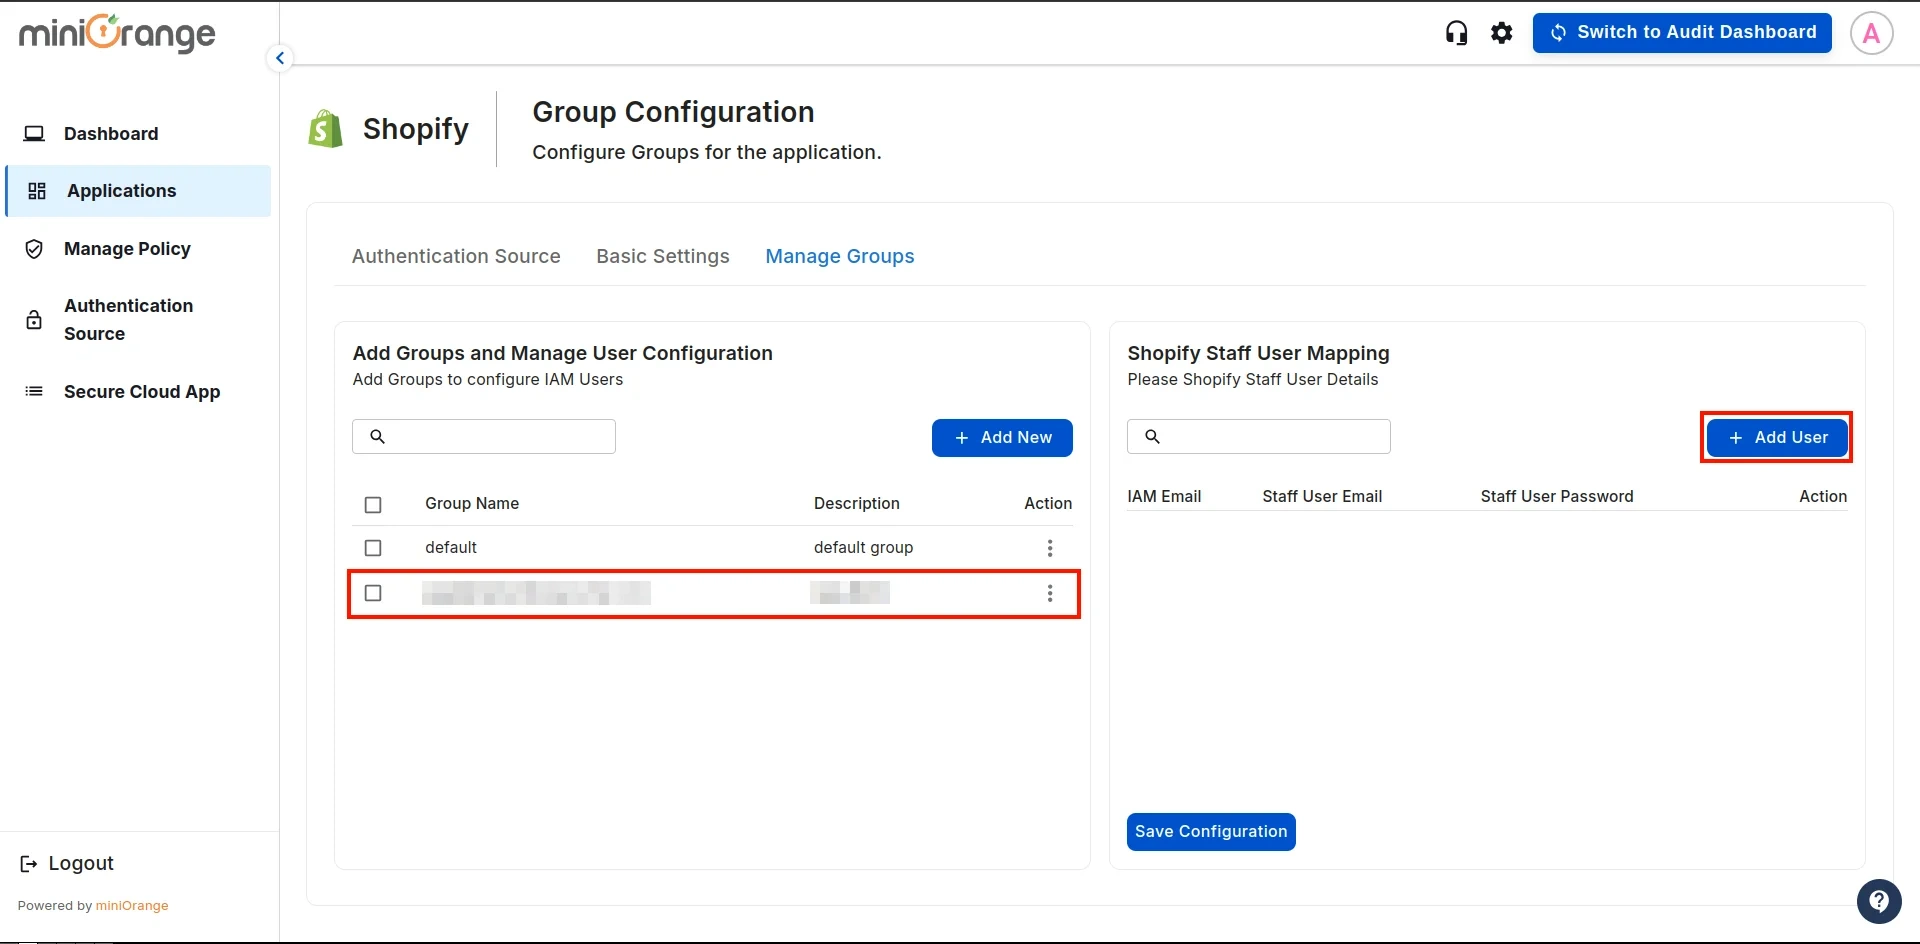
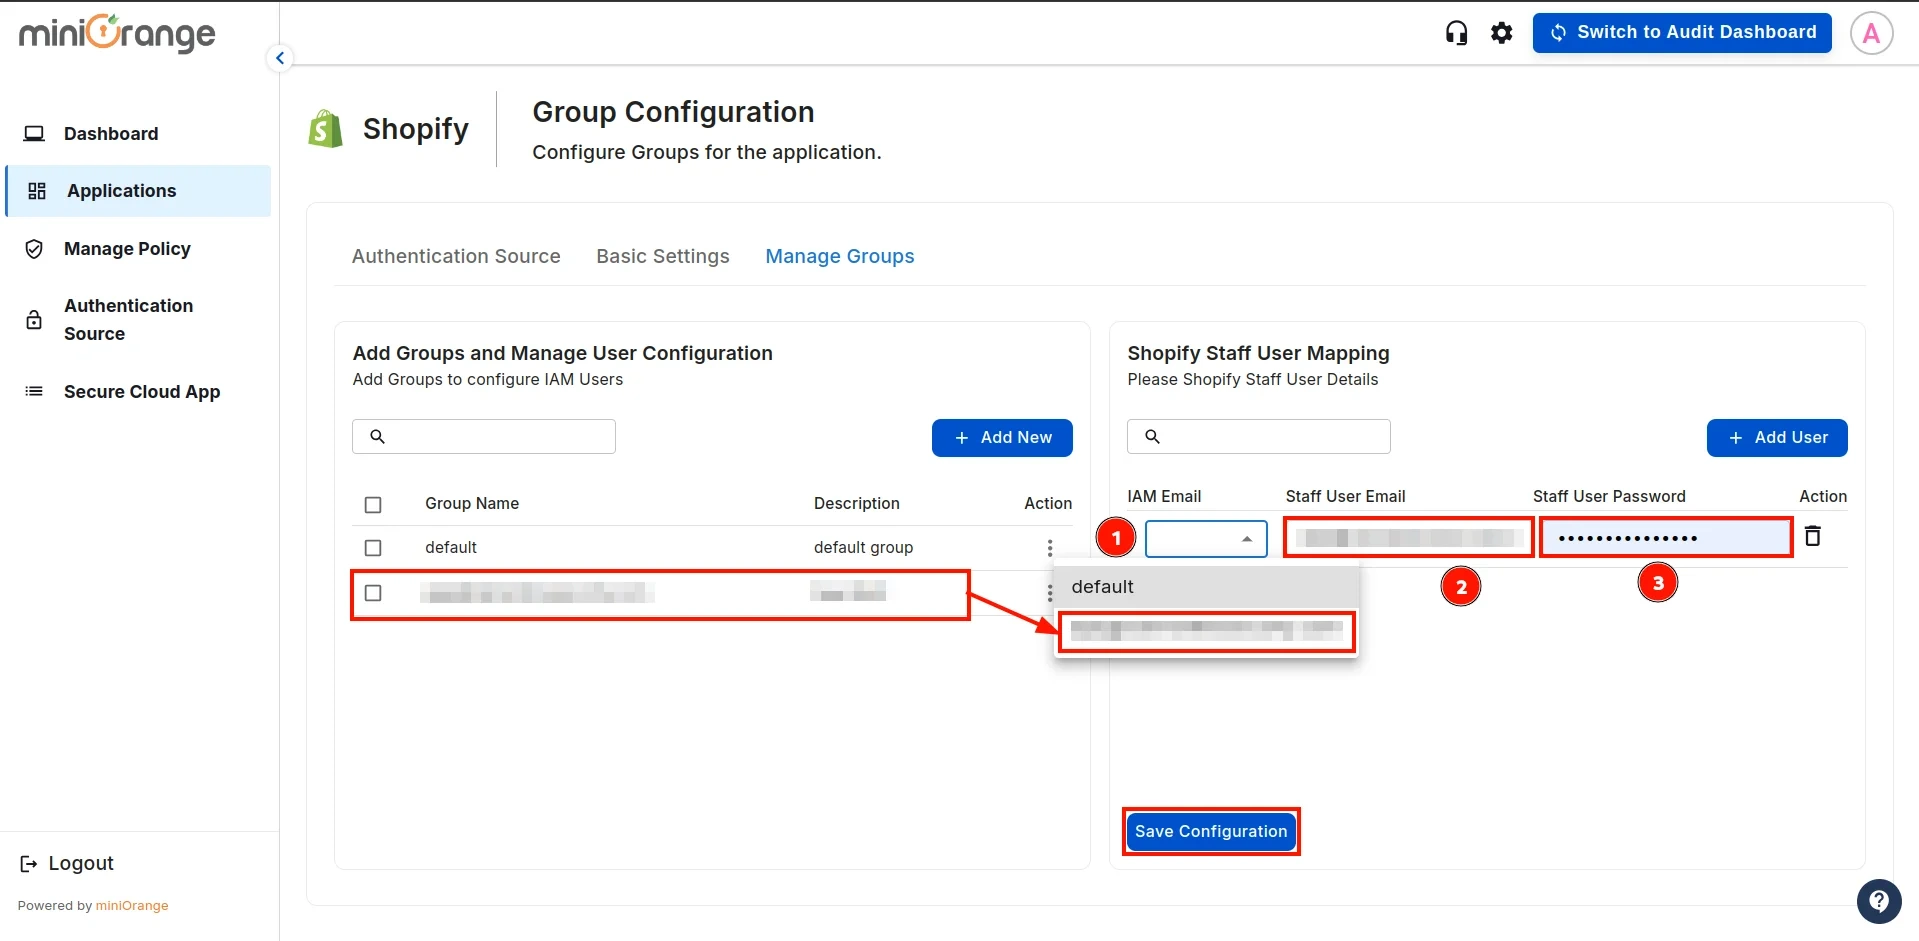
-
Mappature uno a uno
-
Mapping molti-a-uno
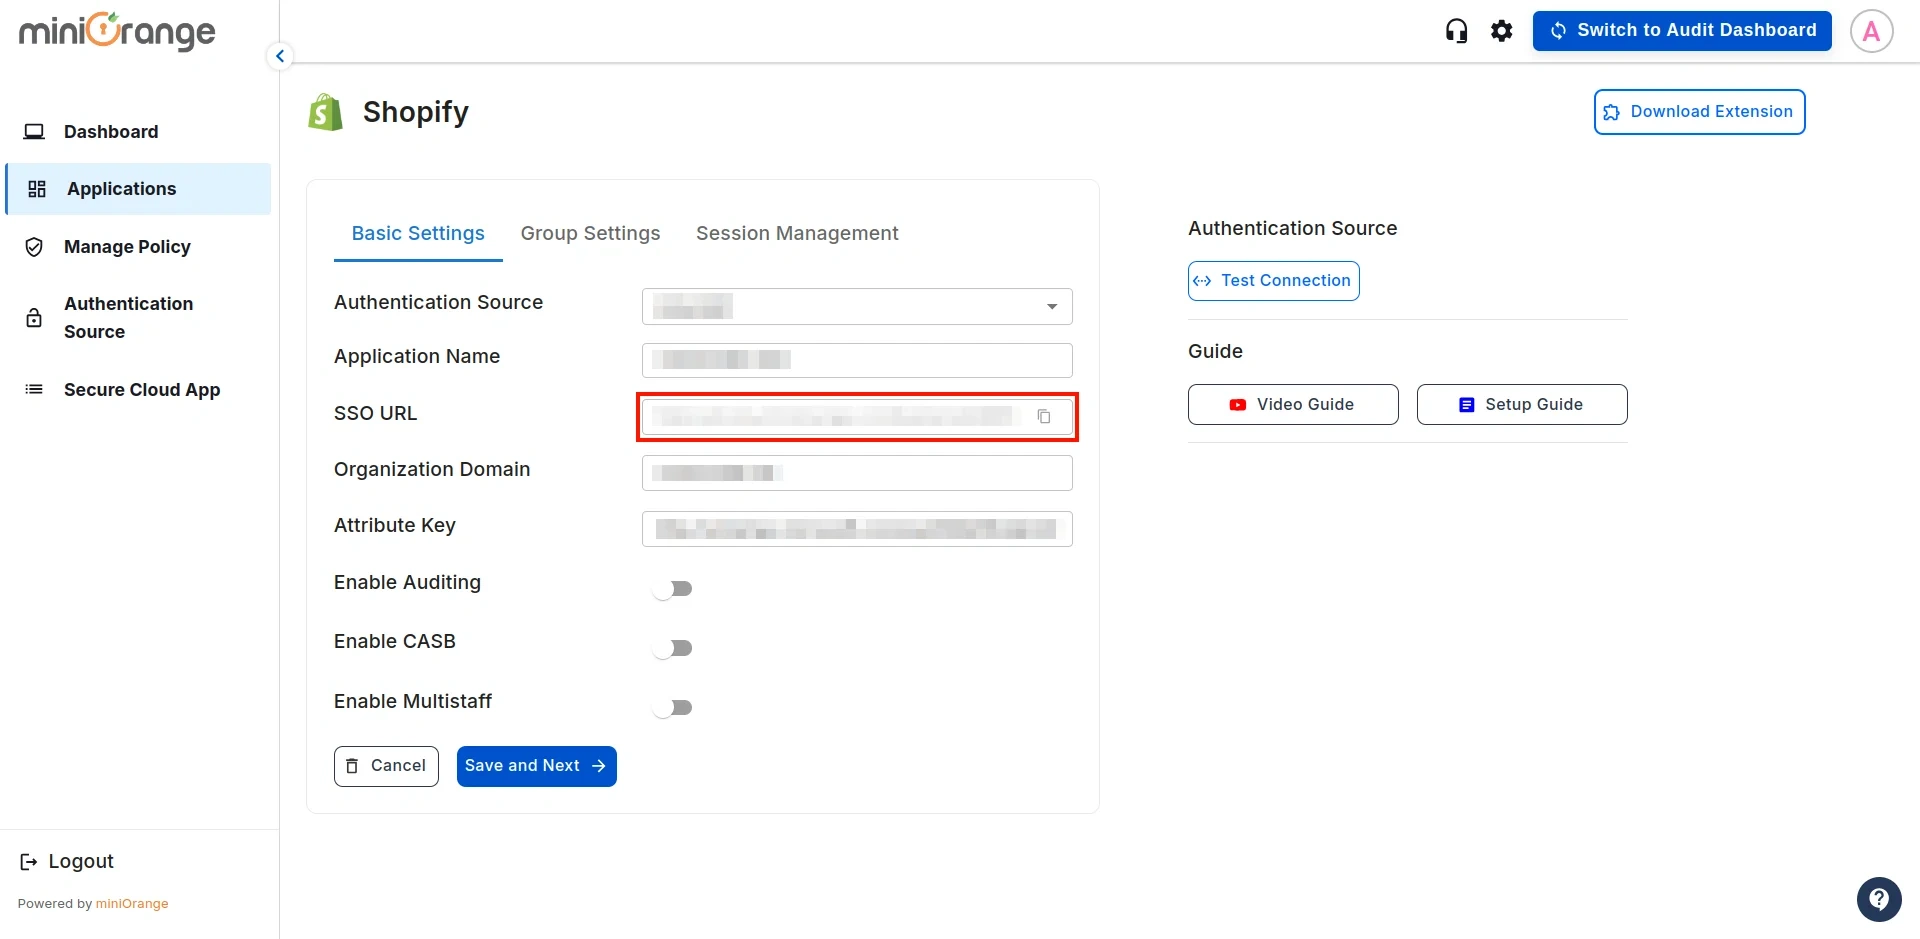
- Ora che il Accesso singolo (SSO) la configurazione sul lato Admin è completa, avrai bisogno di URL dell'SSO, come mostrato nell'immagine. Questo URL deve essere configurato in estensione miniOrange CASB.
- Ora procederemo con la Processo di onboarding degli utenti. Seguire questa guida per completare l'installazione.
Non riesci a configurare o testare l'accesso SSO di Shopify Non-Plus Admin tramite Microsoft Entra ID (Azure AD)?
Per questo, è necessario Contattaci o inviare un'e-mail a uemsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Riferimenti esterni
Single Sign-On (SSO) per gli utenti finali di Shopify
Se desideri utilizzare l'SSO di Shopify con Microsoft Entra per gli utenti finali o i consumatori, puoi abilitarlo per semplificare l'accesso. Configura l'autenticazione sicura per il tuo negozio seguendo questa guida completa: Configura l'SSO di Shopify con l'ID Entra.
miniOrange CASB offre un'ampia gamma di funzionalità di sicurezza con scalabilità flessibile, tutte disponibili al prezzo più conveniente per ogni tipo di azienda. Registrati ora!