Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

La scadenza per la conformità al DPDP si avvicina. Maggio 2027 è più vicino di quanto pensiate.
Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
I dati sanitari viaggiano ben oltre le mura degli ospedali. Il percorso di un singolo paziente può coinvolgere diagnostica, farmacie, assicurazioni, piattaforme di telemedicina ed ecosistemi abilitati da ABDM. Gestire il consenso del paziente, proteggere i dati personali, rispondere alle richieste dei soggetti interessati e bilanciare i requisiti di conservazione delle cartelle cliniche crea sfide uniche per le organizzazioni sanitarie.
Con la crescente digitalizzazione del settore sanitario, la fiducia e la trasparenza sono diventate importanti quanto i risultati clinici. miniOrange Privacy-as-a-Service aiuta ospedali, aziende farmaceutiche, laboratori di diagnostica e fornitori di servizi di salute digitale a trasformare i requisiti DPDP (Data Protection Protection Regulations) in operazioni di conformità continue attraverso la tecnologia, la governance e servizi gestiti da esperti.
Dall'inserimento dei pazienti e la condivisione dei dati abilitata da ABHA alla preparazione in caso di violazione dei dati e ai rischi di terze parti, le organizzazioni sanitarie necessitano di controlli integrati che si integrino perfettamente nei flussi di lavoro clinici.

I percorsi frammentati dei pazienti complicano la gestione del consenso. Abilita flussi di lavoro per il consenso basato sullo scopo, le informative multilingue e la revoca del consenso in tutti i punti di contatto con il sistema sanitario e negli ecosistemi di erogazione delle cure abilitati da ABHA, con la massima trasparenza.

I sistemi clinici non integrati creano lacune di visibilità. Scopri, classifica e mappa automaticamente i dati dei pazienti tra applicazioni, repository, cloud e ambienti di gestione delle informazioni sanitarie, fornendo un contesto completo.

Le richieste dei pazienti esigono rapidità e trasparenza. Ottimizzate l'esercizio dei vostri diritti con flussi di lavoro centralizzati, tracciamento, registri di controllo e funzionalità di gestione dei reclami per una risposta e una risoluzione più rapide da parte delle autorità di regolamentazione.

Gli ecosistemi di terze parti aumentano i rischi di non conformità. Rafforzare la supervisione su laboratori, assicuratori, TPA, CRO e rapporti con fornitori esterni di servizi sanitari attraverso processi continui di governance e valutazione del rischio.

L'erogazione delle cure non può tollerare ritardi. Migliora la preparazione con flussi di lavoro per la gestione degli incidenti, la raccolta di prove, procedure di escalation e la predisposizione alla notifica delle violazioni per i team di risposta sanitaria e i sistemi critici.

Ulteriori obblighi richiedono una governance più solida. Supporto alle DPIA, documentazione RoPA, servizi di consulenza DPO e preparazione continua alla conformità per le organizzazioni e le operazioni sanitarie designate come fiduciarie di dati significativi.
Un percorso strutturato che va dalla valutazione delle lacune in materia di privacy al mantenimento della conformità continua al DPDP (Data Protection Protection Regulation) nell'intero ecosistema sanitario.
Valutare i controlli esistenti, identificare le lacune in materia di conformità e comprendere gli obblighi relativi alla protezione dei dati dei pazienti (DPDP) nell'ambito delle operazioni sanitarie e dei flussi di dati dei pazienti.
Individua e classifica i dati personali presenti nelle cartelle cliniche elettroniche, nelle applicazioni sanitarie, nei database, negli ambienti cloud e nei repository non strutturati.

Implementare processi di gestione del consenso, di esercizio dei diritti, di controllo della governance e di tutela della privacy in linea con le operazioni sanitarie.
Rafforzare la governance attraverso il monitoraggio, la revisione delle politiche, i servizi di consulenza e un supporto continuo adattato agli obblighi in continua evoluzione.
Sostenere la conformità al Digital Personal Data Protection (DPDP) Act del 2023 in tutte le organizzazioni sanitarie con controlli sulla privacy personalizzati per i diversi ecosistemi di erogazione dell'assistenza e di dati sanitari.

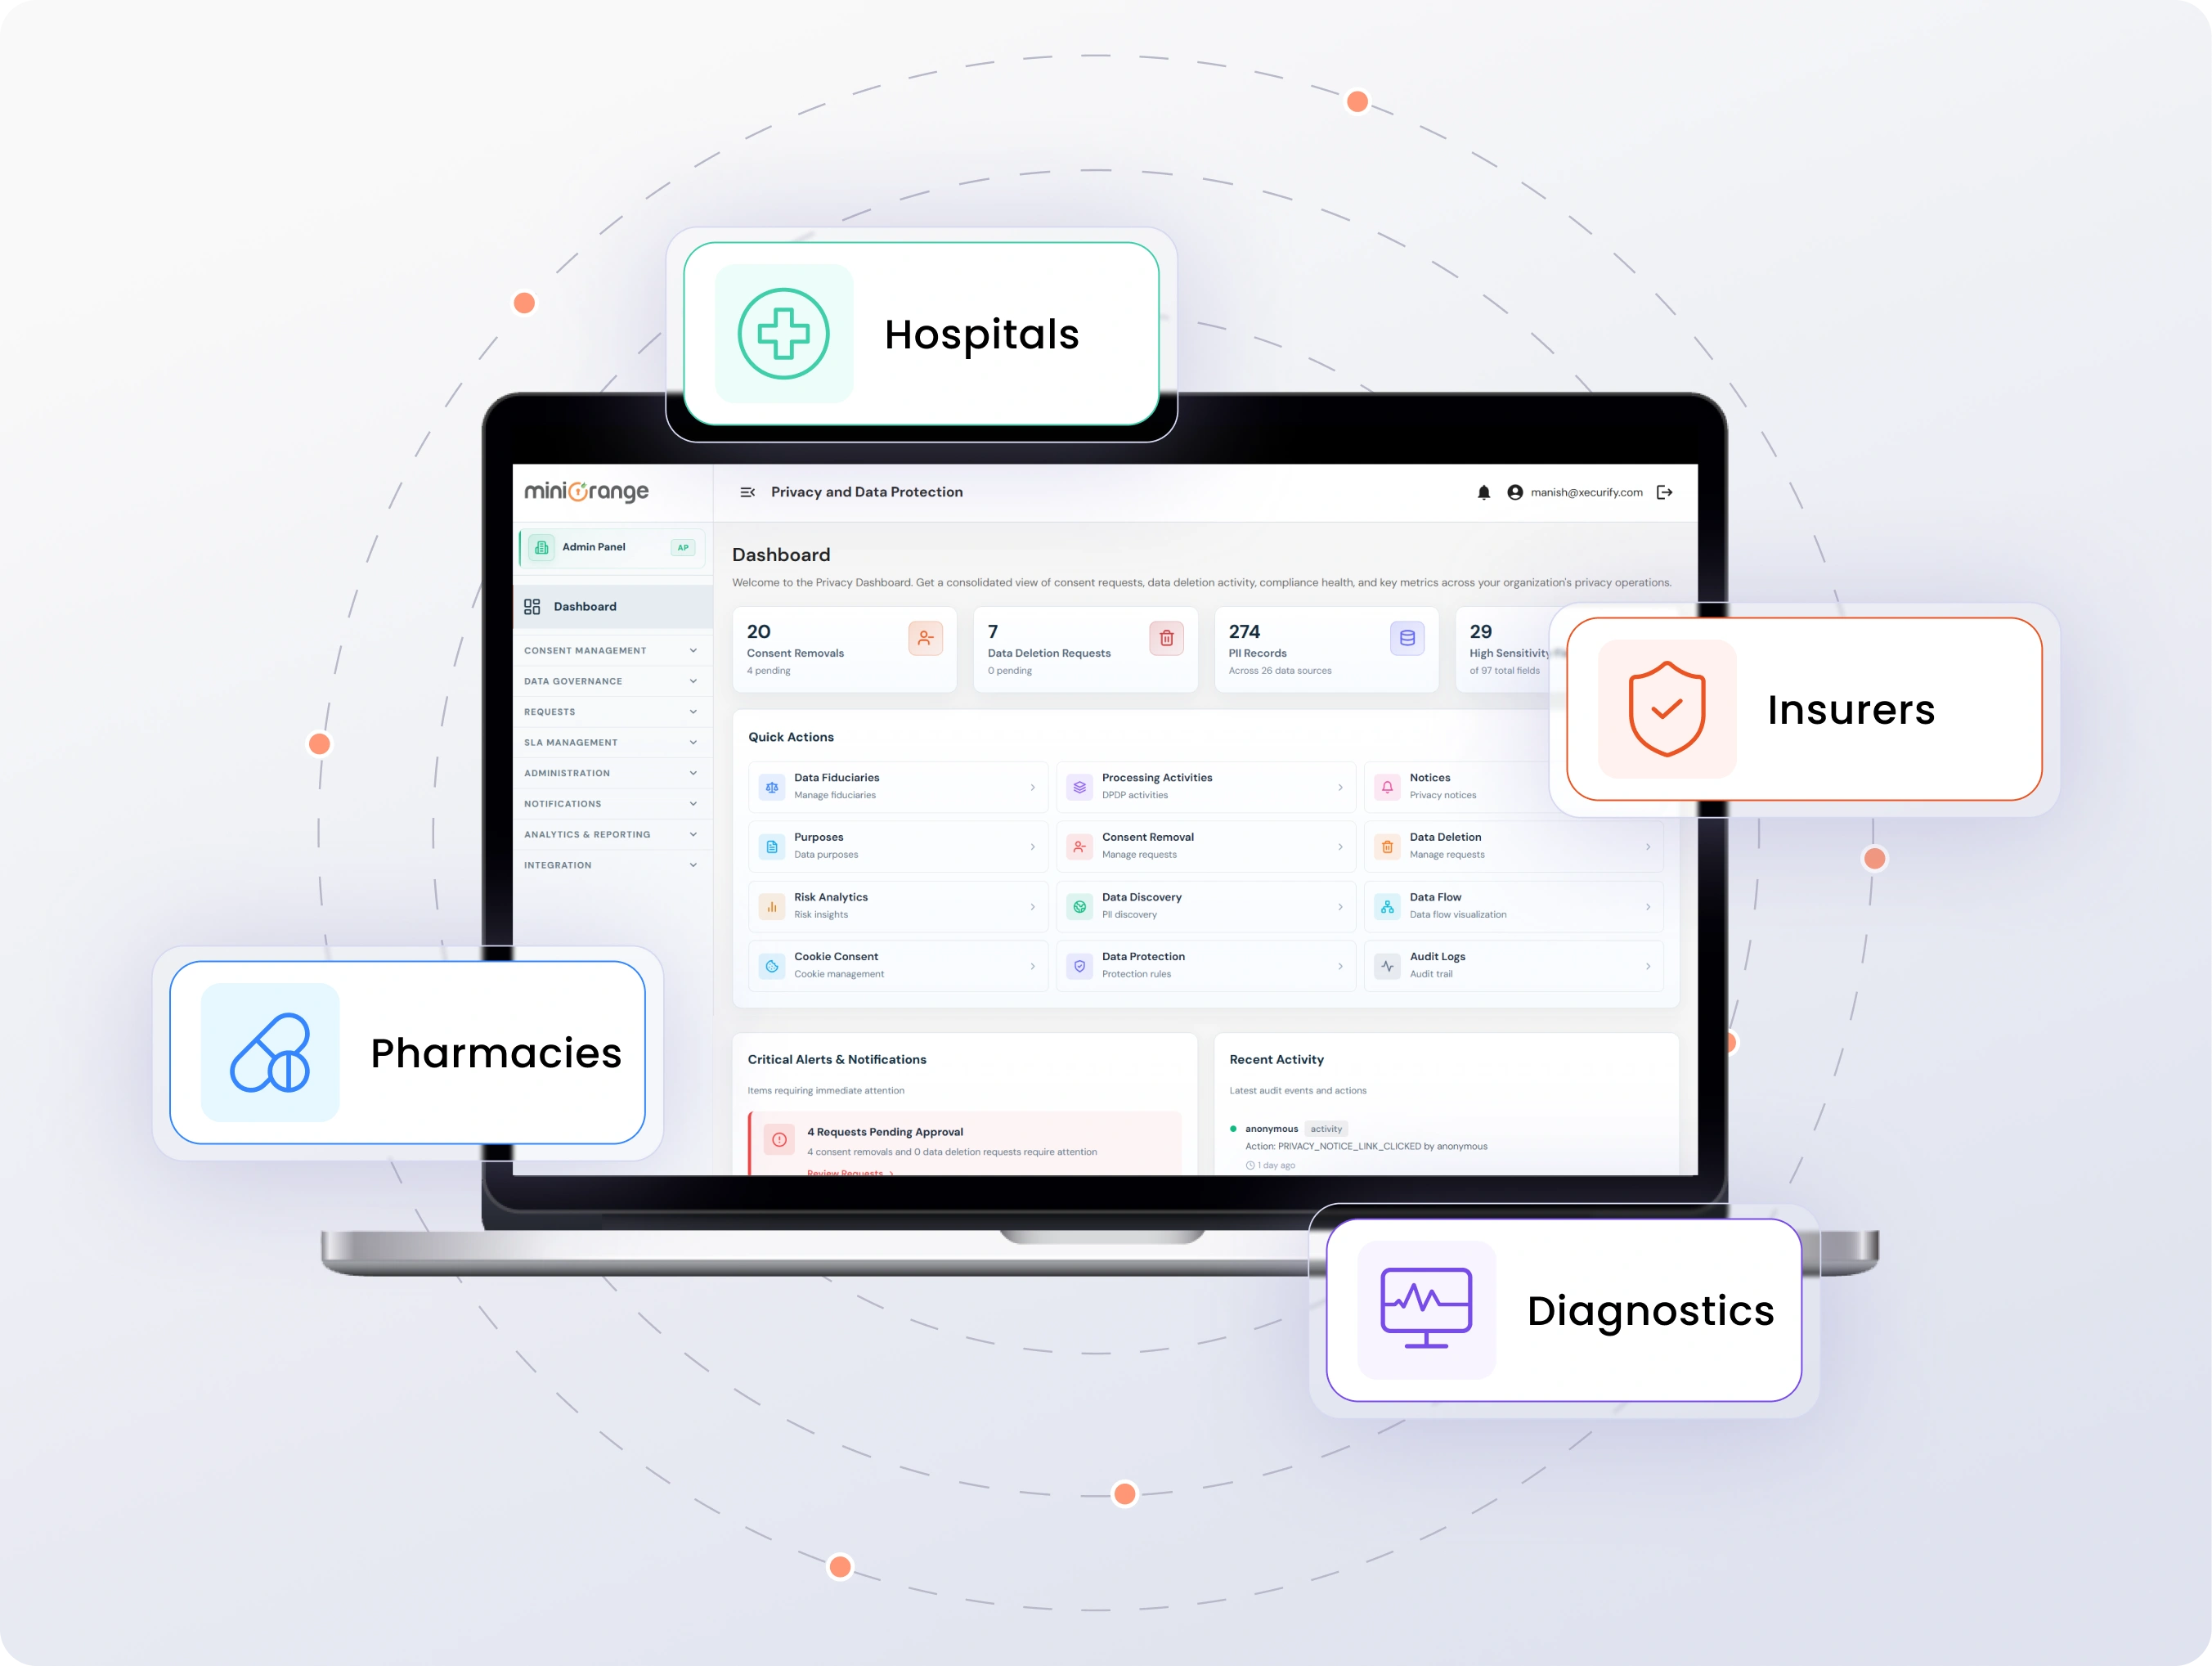
Garantire la conformità al DPDP (Data Protection Protection Program) per gli ospedali attraverso la gestione del consenso dei pazienti, la governance dei dati sanitari, l'esercizio dei diritti e la preparazione in caso di violazione dei dati, in tutti i sistemi clinici e amministrativi.
Rafforzare la conformità al DPDP per le aziende farmaceutiche attraverso la regolamentazione dei dati delle sperimentazioni cliniche, dei dati dei dipendenti, delle informazioni sulla ricerca e degli ecosistemi di terze parti.
Migliorare la protezione e la visibilità dei dati dei pazienti nei referti di anatomia patologica, nei sistemi di radiologia e nelle operazioni di laboratorio distribuite.
Garantire la conformità della telemedicina DPDP attraverso la gestione del consenso, le informative sulla privacy e i flussi di lavoro relativi ai diritti degli interessati.
Gestisci le prescrizioni mediche, i profili dei clienti, i programmi fedeltà e le transazioni digitali, nel rispetto della normativa sulla privacy in ambito sanitario.
Tutelare le informazioni degli assicurati e migliorare la governance negli ecosistemi di elaborazione dei sinistri e di condivisione dei dati sanitari.
Le organizzazioni sanitarie si trovano ad affrontare sfide uniche per ogni obbligo previsto dal DPDP. Scopri come miniOrange risolve ciascuna di esse.
| Requisito DPDP | Sfida sanitaria | Soluzione miniOrange |
|---|---|---|
| Gestione del consenso | Punti di contatto multipli con il paziente | Gestione del consenso basata sulle finalità e informative multilingue |
| Informativa sulla privacy | Popolazioni di pazienti eterogenee | Avvisi dinamici e flussi di lavoro per il consenso |
| Diritti del titolare dei dati | Volumi elevati e requisiti di conservazione | Gestione e monitoraggio automatizzati dei diritti |
| Misure di sicurezza | Sistemi sanitari frammentati | Controlli di individuazione, classificazione e governance dei dati |
| Rischi del fornitore | Laboratori, assicuratori, TPA e CRO | Valutazione del rischio dei fornitori e monitoraggio della conformità |
| Gestione delle violazioni | Le operazioni cliniche non possono fermarsi | Flussi di lavoro per la gestione degli incidenti e prontezza di intervento |
| Obblighi delle Forze di Difesa Speciali | Requisiti di governance aggiuntivi | Valutazioni d'impatto sulla protezione dei dati (DPIA), documentazione RoPA e consulenza del responsabile della protezione dei dati (DPO). |
Combina tecnologie per la tutela della privacy con servizi gestiti da esperti per rendere operativi i requisiti DPDP senza dover creare team dedicati alla privacy all'interno dell'azienda.
Affrontare le sfide specifiche in materia di privacy che riguardano ospedali, aziende farmaceutiche, diagnostica, piattaforme di telemedicina, compagnie assicurative ed ecosistemi di salute digitale.
Offrire esperienze trasparenti ai pazienti attraverso flussi di lavoro di consenso basati sugli scopi e informative sulla privacy disponibili in 22 lingue indiane.
Garantire la conformità attraverso revisioni delle politiche, valutazioni dei fornitori, monitoraggio e supporto continuo da parte di specialisti della privacy.
Scoprire, classificare, governare e gestire i dati dei pazienti in sistemi sanitari, applicazioni cloud e repository.
Scalare le operazioni di conformità in contesti sanitari in crescita, adattandosi al contempo ai requisiti aziendali e alle normative in continua evoluzione.
Ottieni la chiarezza di cui hai bisogno prima di impegnarti.

x
Il download dovrebbe iniziare ora. In caso contrario, inviaci un'e-mail all'indirizzo dataprivacy@miniorange.com o contattaci.
Inserisci il tuo indirizzo email di lavoro

