Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

La scadenza per la conformità al DPDP si avvicina. Maggio 2027 è più vicino di quanto pensiate.
Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
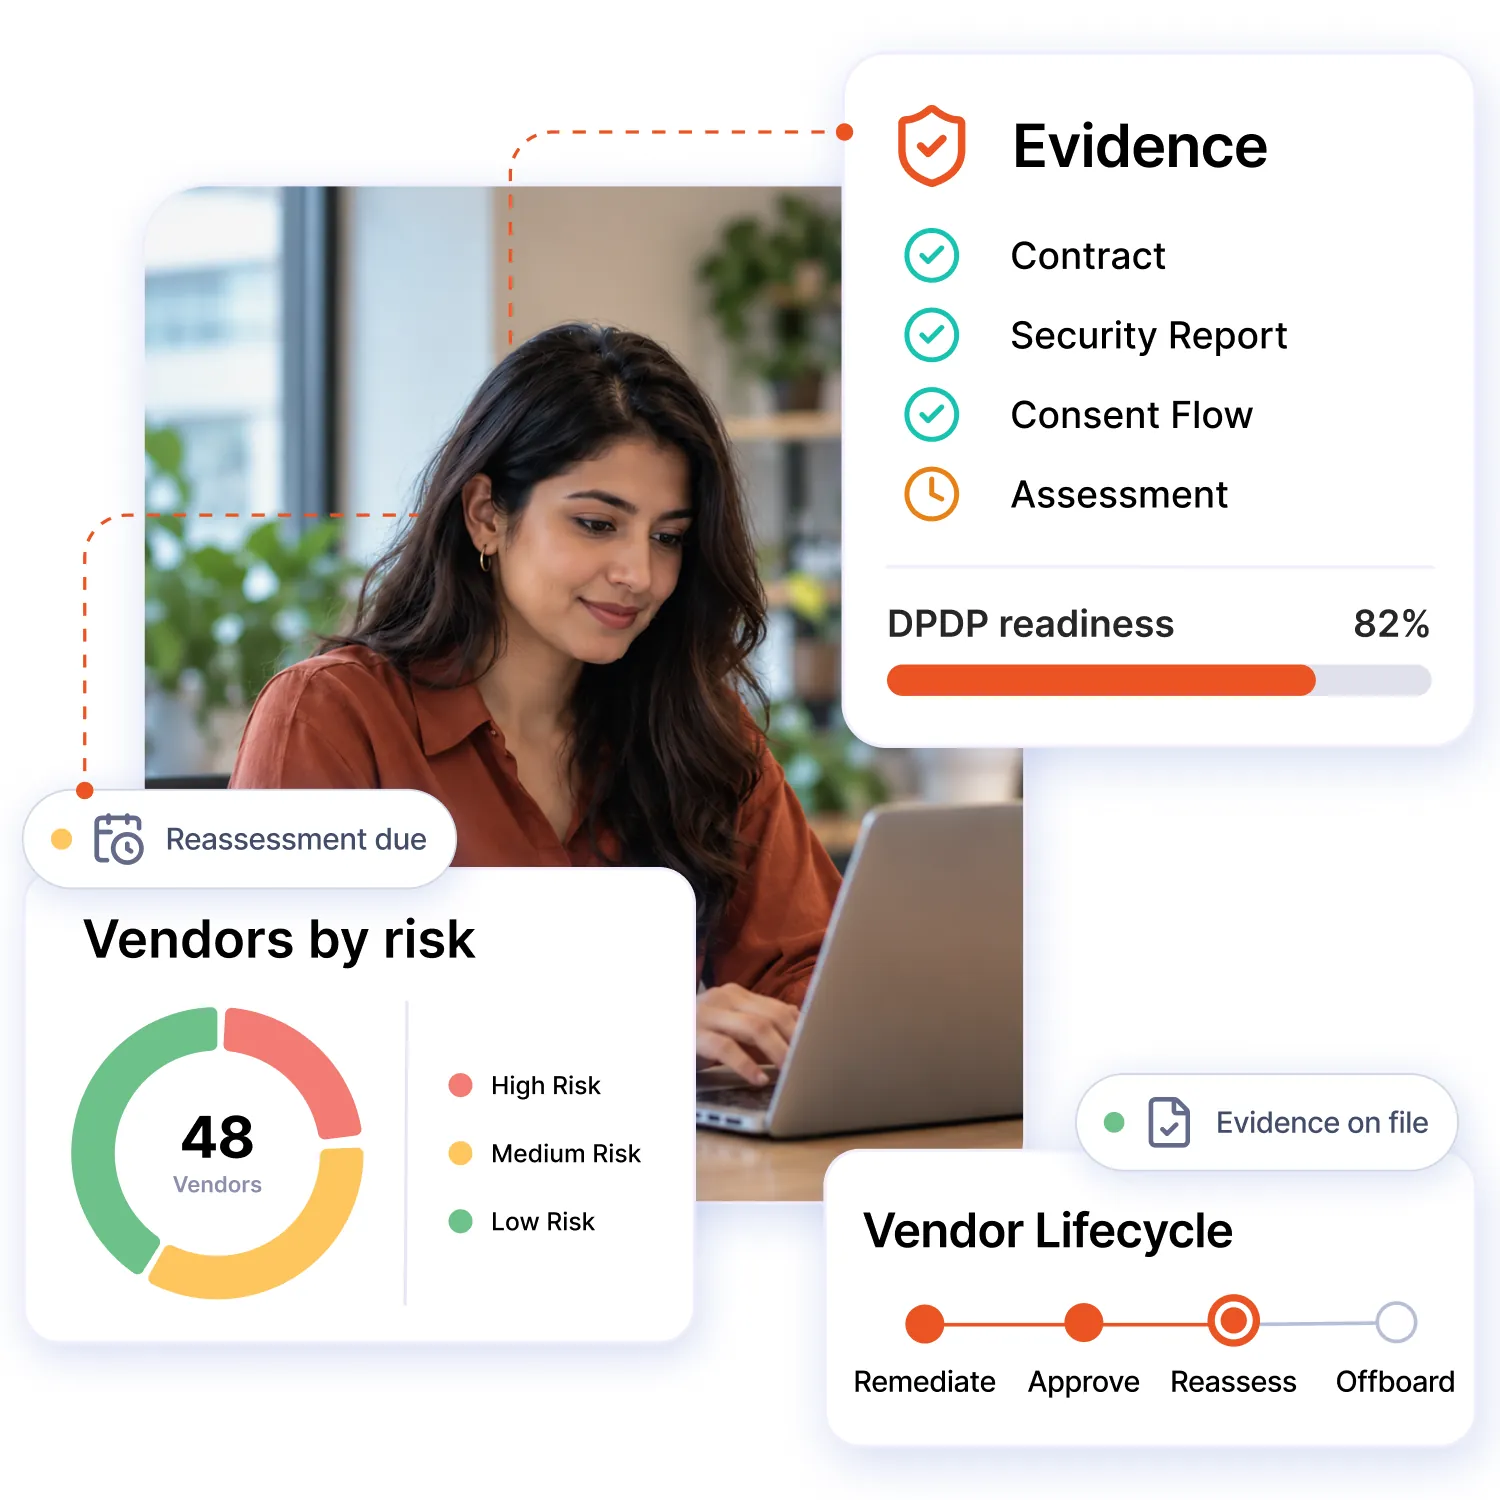
×
Quando i fornitori trattano dati personali per tuo conto, le loro pratiche possono influire sulla gestione del rischio di terze parti ai sensi dei requisiti del DPDP Act.

La sezione 8(1) del DPDP Act, 2023, prevede che il fiduciario dei dati rimanga responsabile del trattamento effettuato da esso o per suo conto da un responsabile del trattamento dei dati.

La sezione 8(2) richiede un contratto valido per gli incarichi di elaborazione dati pertinenti. L'esame degli accordi con i fornitori aiuta a identificare tempestivamente le lacune nelle responsabilità di protezione dei dati e nelle garanzie contrattuali.

La sezione 8(5) affronta le ragionevoli misure di sicurezza contro le violazioni dei dati personali. La regola 6 specifica le misure, compresi i controlli di accesso, la registrazione e i backup, per la valutazione e la documentazione dei fornitori.
La soluzione miniOrange per la gestione del rischio di terze parti integra, all'interno di un flusso di lavoro strutturato, l'acquisizione dei dati dei fornitori, la valutazione del rischio, le revisioni della protezione dei dati, le azioni correttive e la reportistica.
Centralizzare i dati dei fornitori e acquisire le informazioni necessarie per valutare l'accesso ai dati personali, le finalità del trattamento, la proprietà aziendale e l'esposizione a terzi.

Indirizzare i fornitori a basso rischio attraverso percorsi di revisione e approvazione predefiniti, indirizzando al contempo i rapporti a rischio più elevato verso un esame più approfondito e una revisione umana.

Utilizzare i dati relativi alla dipendenza dai fornitori per orientare la pianificazione della continuità operativa, testare scenari di interruzione, rafforzare i piani di emergenza e supportare le decisioni in materia di resilienza operativa.
Coordinare la gestione del rischio, l'accettazione collaborativa, l'escalation e i requisiti di cessazione del rapporto di lavoro, in modo che i rischi irrisolti e le responsabilità di chiusura rimangano visibili ai responsabili delle decisioni.
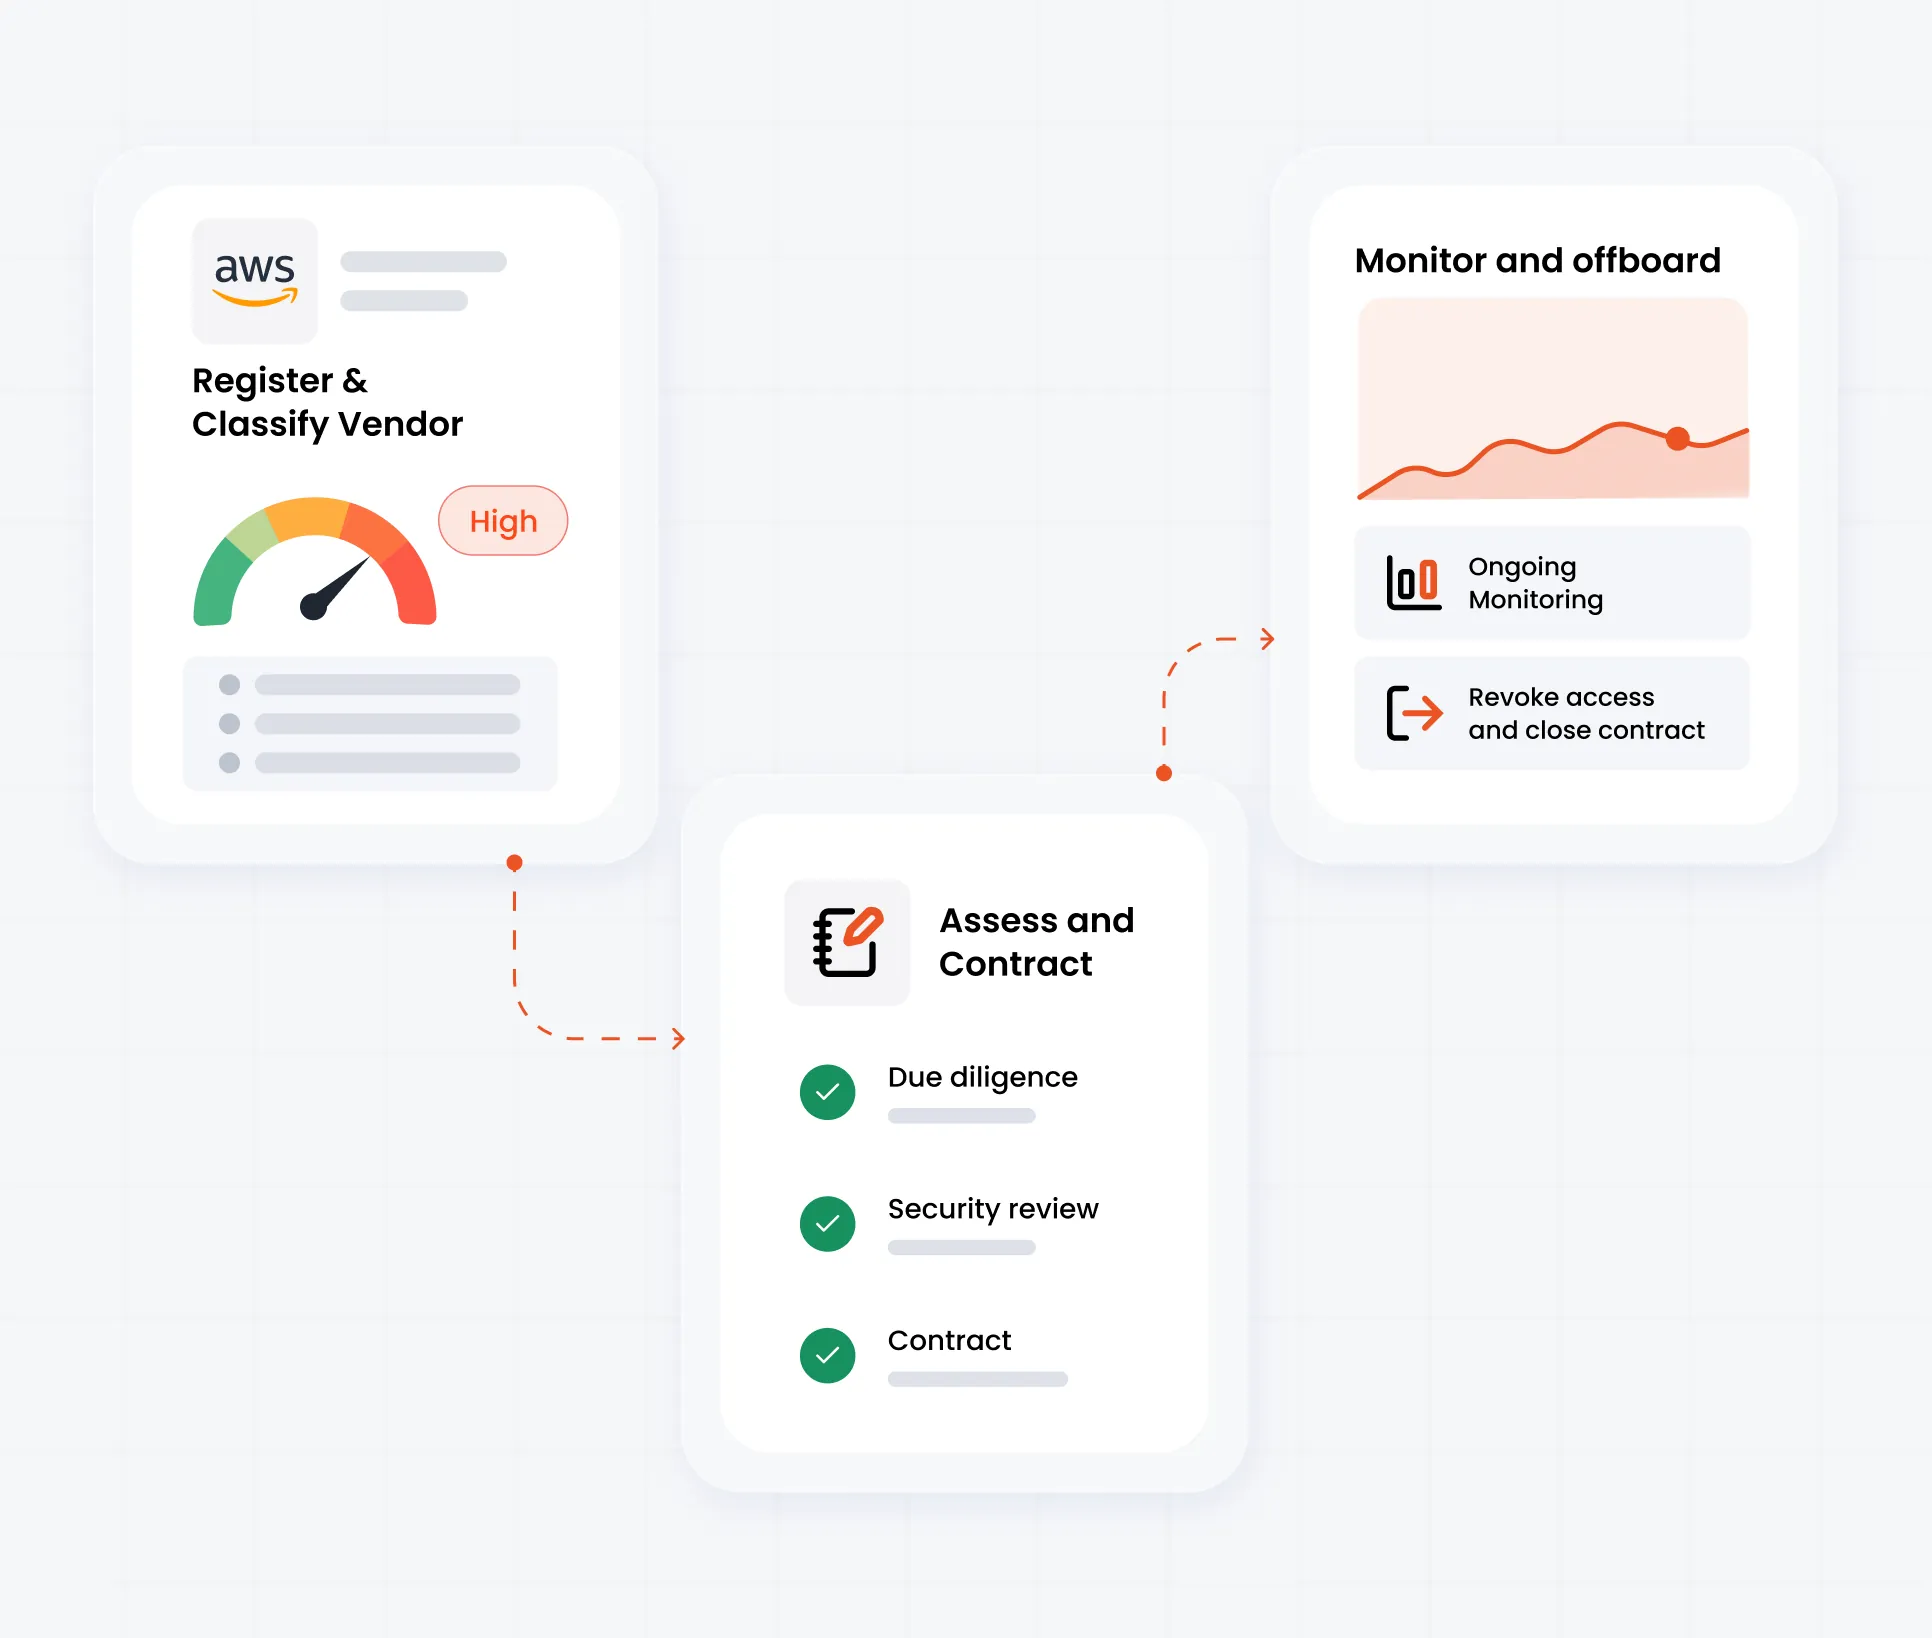
Un flusso di lavoro strutturato del software di gestione del rischio di terze parti dovrebbe portare le decisioni sul rischio attraverso l'intero processo
Ciclo di vita della relazione, inclusi due diligence, contrattualistica, revisione continua e uscita.
Registrare il fornitore, stabilire le finalità del trattamento, identificare la proprietà aziendale e definire l'ambito del rapporto.
Classificare l'esposizione dei fornitori utilizzando la sensibilità dei dati, la dipendenza operativa e i criteri di rischio definiti per determinare la profondità della valutazione.
Prima di formalizzare la decisione di incarico, si prega di esaminare i questionari, le prove esterne, le misure di sicurezza e le disposizioni contrattuali.
Rivalutare le modifiche sostanziali, assegnare le azioni correttive, rivedere l'accettazione del rischio e segnalare i problemi irrisolti attraverso i flussi di lavoro di governance definiti.
Coordinare la revoca dell'accesso, la restituzione o la cancellazione dei dati personali, gli obblighi in sospeso e la conservazione della documentazione relativa alla chiusura del caso.
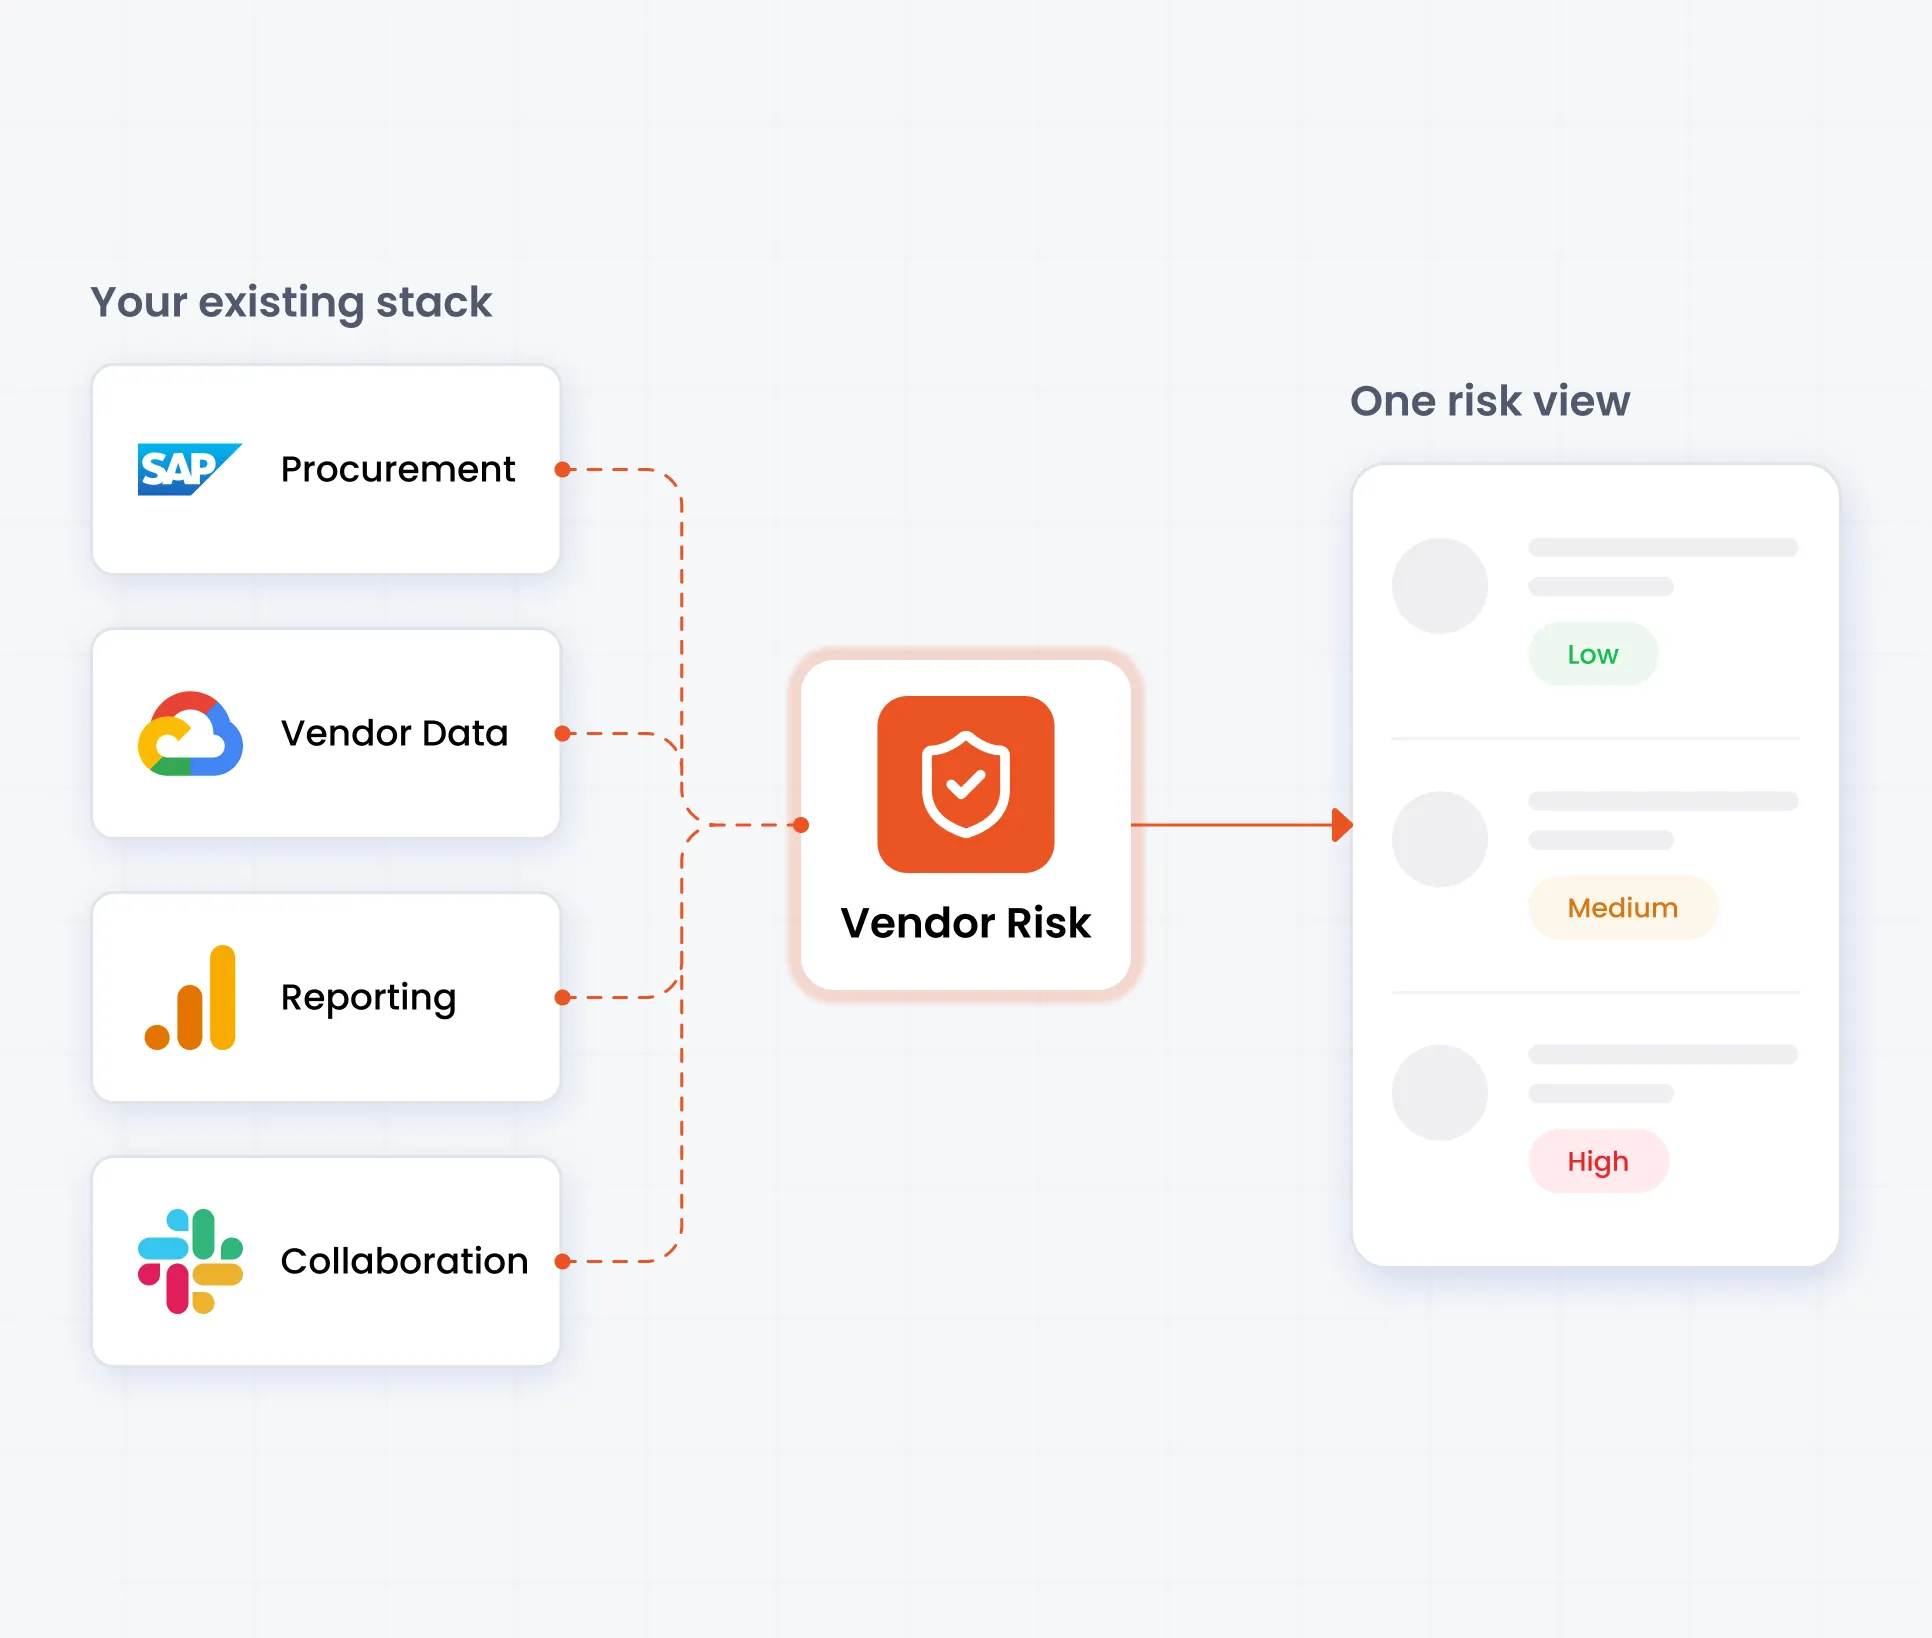
Integra i dati dei fornitori, le informazioni sui rischi, i flussi di lavoro di approvvigionamento, i feed di monitoraggio e i sistemi di reporting all'interno del tuo stack tecnologico esistente.
Integrare le informazioni tra le diverse funzioni aziendali per ridurre i silos di dati, semplificare le valutazioni del rischio, migliorare la visibilità sui rapporti con terze parti e aiutare i team a prendere decisioni informate utilizzando informazioni sui rischi coerenti, accessibili e fruibili.
Gestisci l'esposizione dei fornitori attraverso un framework progettato per supportare decisioni informate sui rischi, valutazioni coerenti e controlli adatti ai requisiti operativi della tua organizzazione.
Valutare i rischi derivanti da terze parti in termini di sicurezza, privacy, conformità e continuità operativa per ottenere un quadro più chiaro dell'esposizione dei fornitori.
Configura i flussi di lavoro di valutazione, i criteri di rischio, i percorsi di approvazione e i processi di correzione in modo che siano conformi ai requisiti di governance della tua organizzazione.
Integra le informazioni sui fornitori e i flussi di lavoro relativi alla gestione del rischio con i sistemi aziendali esistenti per ridurre la frammentazione dei dati e favorire decisioni coordinate.
Scegliete un approccio di implementazione in linea con la vostra infrastruttura, i requisiti di gestione dei dati e i vincoli operativi.
Una valutazione del rischio di terze parti dovrebbe esaminare l'accesso ai dati personali, le finalità del trattamento, i controlli di sicurezza, le tutele contrattuali, i subappaltatori rilevanti e le dipendenze aziendali. I risultati dovrebbero guidare la definizione delle priorità di rischio, le azioni correttive, le decisioni di approvazione e la rivalutazione durante tutto il rapporto con il fornitore.
La legge non prescrive uno specifico software TPRM. Le organizzazioni possono utilizzare processi documentati o tecnologie per valutare i fornitori, esaminare le misure di sicurezza e conservare le prove. Il loro approccio dovrebbe riflettere i rischi a cui è esposto il fornitore e le responsabilità legali applicabili.
La gestione del rischio di terze parti, ai sensi del DPDP Act, prevede la valutazione dei fornitori le cui attività possono influire sulla protezione dei dati personali. Tale valutazione include l'analisi delle finalità del trattamento, delle garanzie contrattuali, delle misure di sicurezza e dell'esposizione operativa, nonché la documentazione delle azioni correttive e delle decisioni in materia di rischio.
La gestione del rischio dei fornitori DPDP dovrebbe esaminare il consenso laddove questo costituisca la base giuridica applicabile al trattamento dei dati, anziché presumere che sia necessario per ogni attività. L'analisi delle finalità documentate e delle relative registrazioni di consenso può aiutare a identificare incongruenze che richiedono un'indagine.
I software di gestione del rischio di terze parti possono organizzare i risultati, assegnare la responsabilità delle azioni, registrare l'accettazione del rischio e monitorare la risoluzione, a condizione che questi flussi di lavoro siano supportati. Criteri di escalation chiari aiutano i team ad affrontare i rischi irrisolti e a mantenere la responsabilità delle decisioni.
La gestione del rischio di terze parti (TPRM) ai sensi degli obblighi previsti dal DPDP Act può contribuire alla preparazione delle organizzazioni, aiutandole a identificare i rapporti con i responsabili del trattamento, a valutare le misure di sicurezza, a rivedere i contratti e a documentare le azioni intraprese. La TPRM integra la consulenza legale e i controlli operativi; il software da solo non garantisce la conformità.

