Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×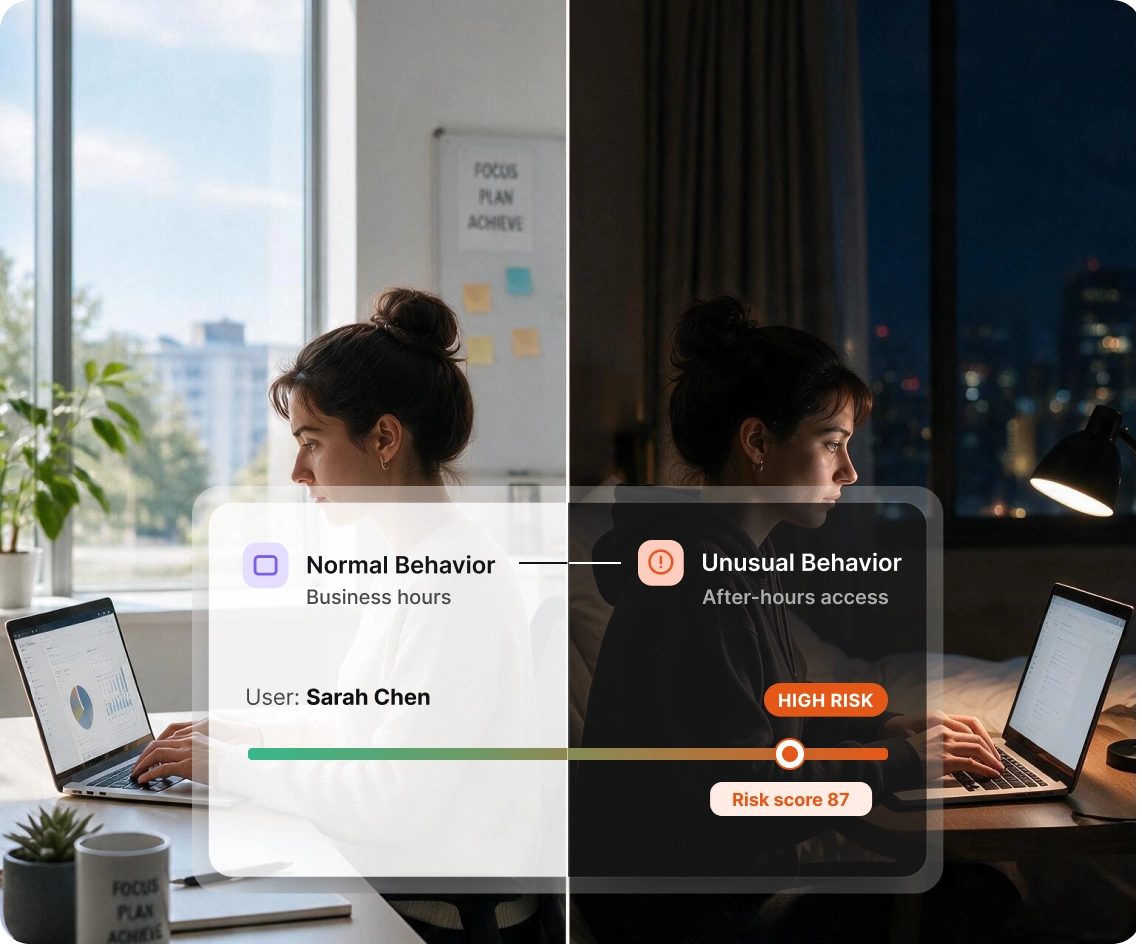
Le regole statiche e gli strumenti basati sulle firme non colgono ciò che sembra normale sulla carta ma non lo è. Le soluzioni di analisi del comportamento di utenti ed entità imparano
il modo in cui ogni utente e dispositivo si comporta effettivamente, quindi una deviazione, e non solo una violazione delle regole, fa scattare l'avviso.

La piattaforma apprende continuamente i tempi di accesso tipici, i modelli di utilizzo e l'uso dei dati per ogni utente ed entità, creando un profilo dinamico anziché basarsi su soglie fisse.

Nel momento in cui l'attività si discosta da una linea di base prestabilita, come ad esempio un accesso da una posizione sconosciuta o un picco insolito nei download di file, il sistema lo segnala immediatamente.

Il comportamento non viene analizzato in modo isolato. La piattaforma correla i segnali provenienti da utenti, dispositivi e applicazioni per far emergere schemi di attacco coordinati che i singoli strumenti di monitoraggio non riescono a rilevare.
Queste funzionalità di analisi del comportamento delle entità utente lavorano insieme per far emergere le minacce che contano davvero.
Il sistema crea un profilo contestuale per ogni utente ed entità basandosi su modelli di accesso storici, accesso alle risorse, utilizzo dei dispositivi e attività in base all'orario, generando un parametro di riferimento affidabile per le misurazioni.
Tale parametro di riferimento si affina nel tempo, consentendo alla piattaforma di adattarsi al mutare di ruoli, dispositivi e modelli di lavoro.
Le soluzioni di sicurezza UEBA traducono i segnali comportamentali grezzi in informazioni strutturate che il tuo team di sicurezza può analizzare, prioritizzare e su cui può intervenire senza dover setacciare log scollegati.

Ogni utente riceve un profilo di rischio che si aggiorna continuamente in base al comportamento, ai modelli di accesso e alle anomalie storiche, fornendo agli analisti una panoramica di chi presenta attualmente il rischio più elevato.

Dispositivi, server e applicazioni vengono valutati allo stesso modo degli utenti, in modo che macchine compromesse e account di servizio utilizzati in modo improprio non passino inosservati.

Ricostruisci con precisione cosa è successo e in quale ordine, grazie a una visualizzazione cronologica di ogni accesso, richiesta di accesso e flag comportamentale associato a un utente o a un'entità.

Gli analisti ottengono una visione consolidata di avvisi correlati, punteggi di rischio e contesto in un unico luogo, riducendo il tempo necessario per passare dal rilevamento alla conferma dell'incidente.

Risalire all'origine di un incidente, che si tratti di credenziali rubate tramite phishing, di un'autorizzazione configurata in modo errato o di una violazione delle policy da parte di un dipendente, è fondamentale per poter intervenire sulla causa effettiva del problema.

Le analisi comportamentali vengono arricchite con informazioni sulle minacce, aiutando i team a distinguere tra un'azione insolita ma innocua e uno schema di attacco noto.
Una piattaforma UEBA è forte solo quanto i dati che può vedere. miniOrange si connette direttamente al tuo SIEM, IAMe strumenti per gli endpoint,
in questo modo non ci sono silos di dati né punti ciechi.





I centri operativi di sicurezza non hanno bisogno di più avvisi; hanno bisogno degli avvisi giusti, forniti con un contesto sufficiente per agire rapidamente. La soluzione UEBA è pensata per i team che non vogliono più inseguire falsi positivi e dover ricominciare da capo ogni indagine.
Che siate un SOC aziendale o un team di sicurezza distribuito su sistemi di identità, cloud e on-premise, la piattaforma si adatta al vostro ambiente senza aggiungere oneri operativi.
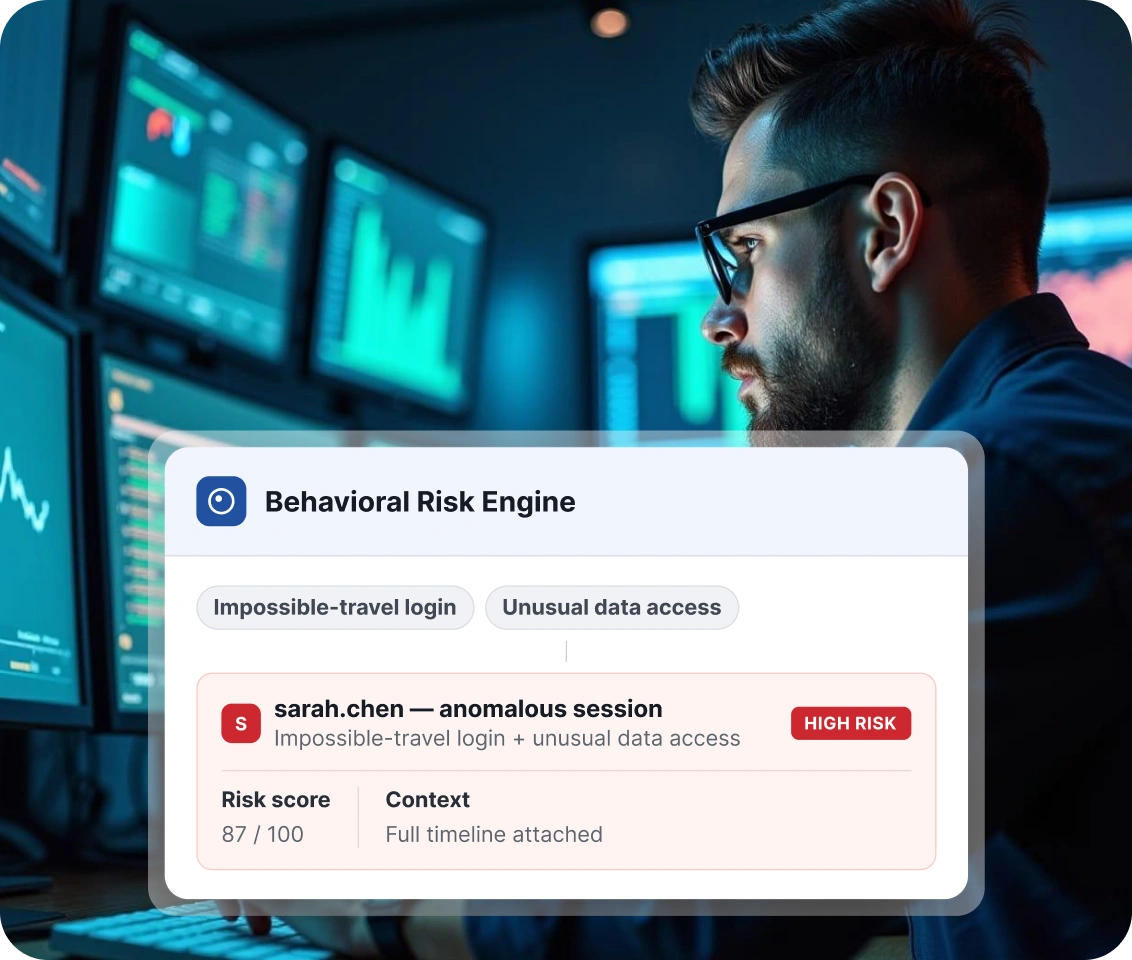
Ottieni una visione unificata del comportamento di ogni utente, dispositivo e applicazione nel tuo ambiente, invece di dover assemblare dati provenienti da strumenti scollegati.
Implementa nel cloud, in locale o in un ambiente ibrido, con lo stesso motore di analisi comportamentale che si adatta alla tua infrastruttura.
Integrazioni predefinite con i principali SIEM e IAM Grazie alle piattaforme, il tuo team dedicherà meno tempo alla configurazione e alla logica di correlazione e più tempo alla risposta effettiva alle minacce.
La piattaforma si adatta alla crescita della tua organizzazione, da un singolo reparto a un'azienda globale, gestendo volumi crescenti di utenti, entità e dati di log.
Hai ancora domande? Consulta le FAQ.
Sì, UEBA è specificamente progettato per individuare le minacce interne, in quanto segnala le deviazioni dal comportamento abituale di un utente, come ad esempio un dipendente che accede improvvisamente a file al di fuori del proprio ruolo o scarica volumi di dati insolitamente elevati.
Sì, gli account compromessi spesso mostrano segnali di allarme comportamentali prima che si verifichino danni, tra cui accessi da nuovi dispositivi, situazioni di viaggio impossibili o tentativi di accesso in orari insoliti.
La piattaforma monitora sia gli utenti umani che le entità non umane, inclusi account di servizio, server, endpoint, applicazioni e dispositivi di rete.
Sì, la soluzione UEBA di miniOrange si integra con gli strumenti SIEM, insieme a IAM e piattaforme di identità, per correlare i dati di autenticazione, accesso ed eventi amministrativi in un unico flusso di lavoro.
UEBA fornisce agli analisti del SOC avvisi basati sul rischio, cronologie complete delle attività e contesto delle cause principali in un'unica visualizzazione, sostituendo la correlazione manuale dei log con un percorso di indagine strutturato.
Sì, la piattaforma è progettata per una distribuzione flessibile su infrastrutture cloud, on-premise e ibride.

