Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×Il Remote Authentication Dial-In User Service (RADIUS) è un software e un protocollo client-server utilizzato per autenticare e autorizzare centralmente gli utenti che tentano di accedere a una rete, fungendo da punto centrale per verificare le credenziali utente prima di concedere l'accesso alla rete. Svolge funzioni come autenticazione, autorizzazione e accounting (AAA) per gli utenti che tentano di connettersi a una rete, ad esempio tramite Wi-Fi o VPN.
miniOrange supporta diversi protocolli per le tue applicazioni, come SAML, WS-FED, OAuth, OIDC, JWT, RADIUS e molti altri. Forniamo soluzioni di autenticazione MFA o adattiva per applicazioni RADIUS come Fortinet VPN, SonicWall VPN, AWS Workspaces e molte altre.
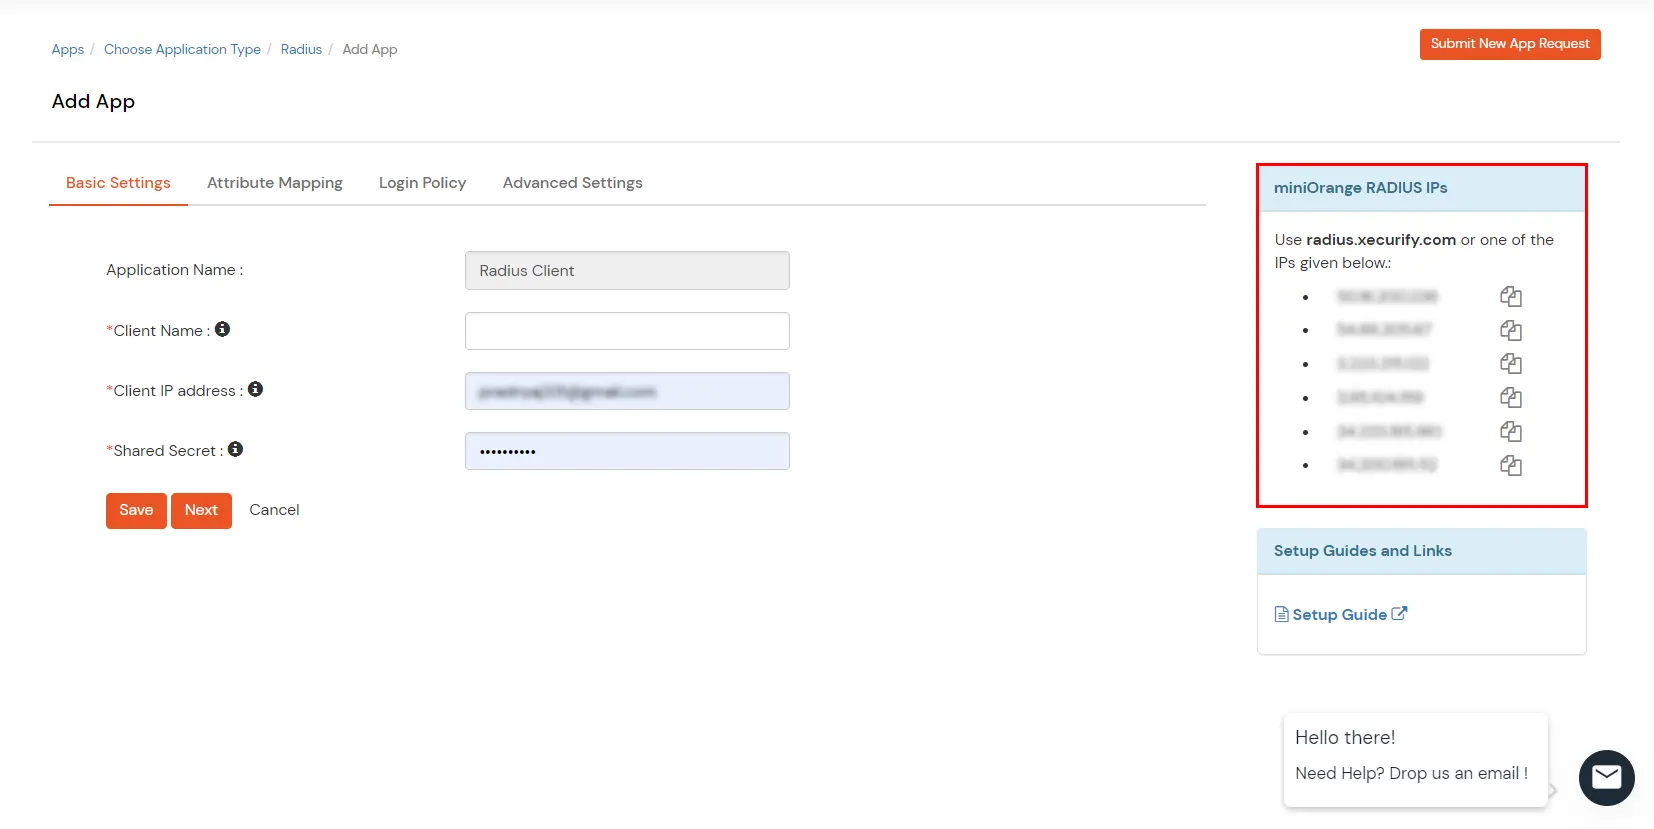
Ora configuriamo la tua applicazione.
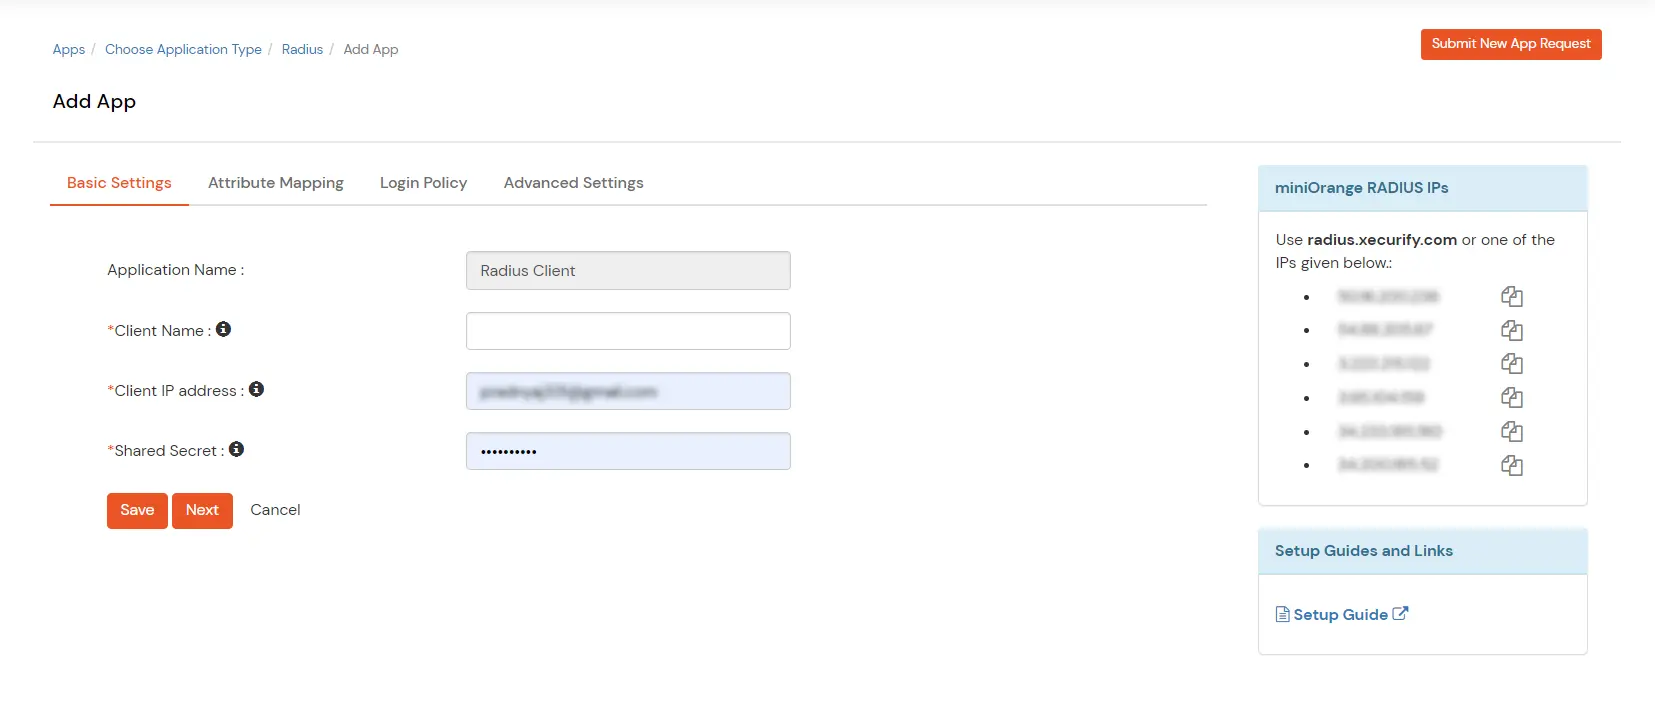
| Display Nome | Un nome qualsiasi per il tuo riferimento. |
| IP del cliente | L'indirizzo IP del server VPN che invierà la richiesta di autenticazione RADIUS. |
| Segreto condiviso | Chiave di sicurezza. Ad esempio "segreto condiviso(Tienilo con te; dovrai configurarlo anche sul server VPN) |
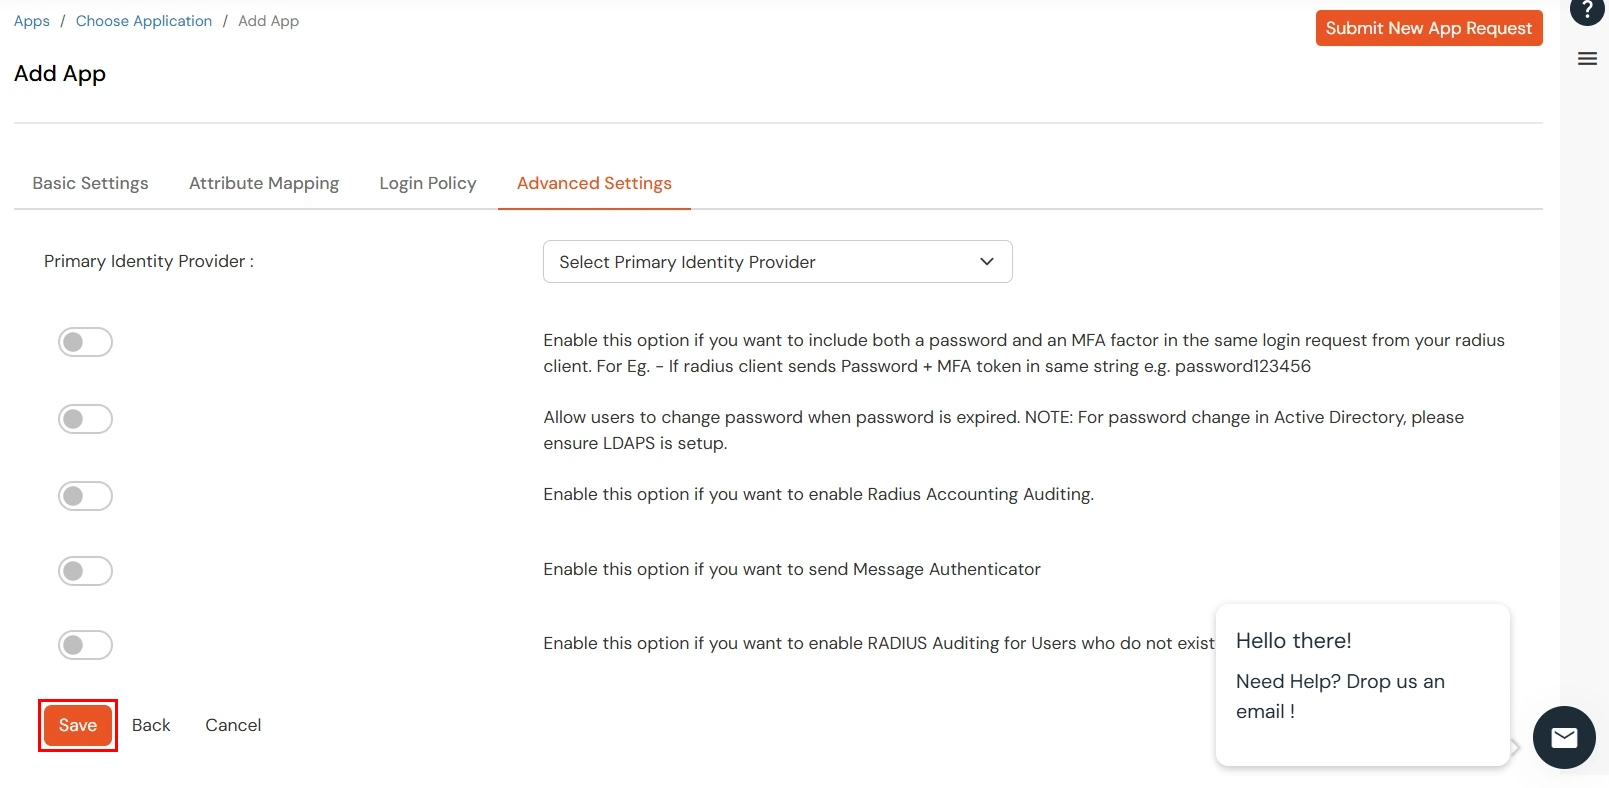
| Fornitore di identità primario | Seleziona la sorgente ID predefinita dal menu a tendina per l'applicazione. Se non viene selezionata alcuna opzione, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio IDP. [In questo caso, scegli miniOrange.] |
| Includi password e fattore MFA nella stessa richiesta di accesso dal client RADIUS | Seleziona questa opzione per i client che richiedono una password e un OTP nella stessa richiesta. In caso contrario, lasciala deselezionata. |
| Consenti agli utenti di cambiare la password quando questa è scaduta. | Consente un flusso di modifica della password per gli utenti la cui password è scaduta. Per Active Directory, assicurarsi LDAPS è configurato per una connessione sicura. |
| Registra gli eventi di contabilità RADIUS | Quando abilitata, registra gli eventi di accounting RADIUS, come l'avvio e l'arresto della sessione e i dettagli di utilizzo, a fini di audit e reporting. |
| Abilitare la verifica RADIUS per utenti non validi/account inesistenti | Registra i tentativi di autenticazione da parte di utenti sconosciuti o inesistenti a fini di verifica e analisi della sicurezza. |
| Autenticatore di invio messaggi | Invia l'attributo Message Authenticator in modo che i messaggi RADIUS includano un controllo di integrità e siano più difficili da falsificare o manomettere. |
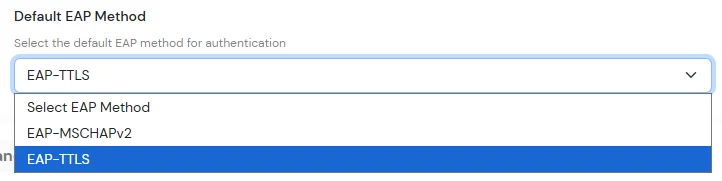
Se la tua applicazione supporta l'autenticazione basata su EAP, completa i seguenti passaggi nella stessa scheda:
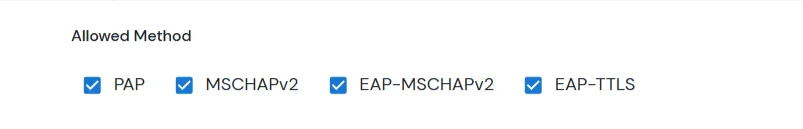
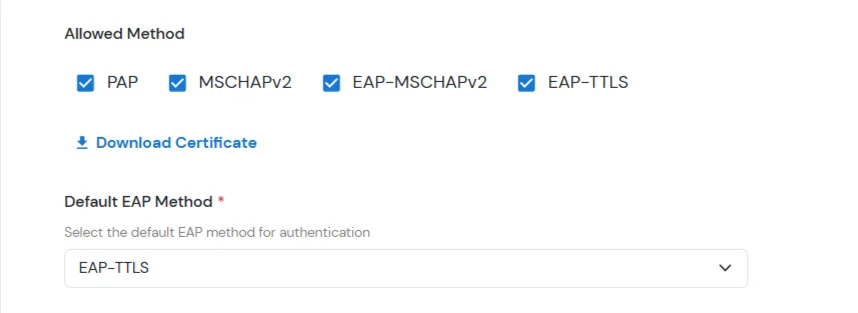
NOTA: Segui i passaggi seguenti prima di testare la connettività. Apri le porte del firewall.
