Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×Il provisioning Just-In-Time (JIT) crea un utente miniOrange locale al primo accesso tramite il provider di identità esterno (IdP) e mantiene aggiornato tale profilo a ogni accesso successivo. La mappatura degli attributi USER definisce quali valori della tua origine di identità esterna vengono mappati nei campi di miniOrange, come nome utente, email e nome, in modo che gli utenti vengano creati automaticamente senza necessità di configurazione manuale dell'account.
Quando si configurano le mappature degli attributi, è possibile scegliere uno dei seguenti tipi di attributo:
Questa pagina descrive l'attributo di tipo USER. Per il tipo EXTERNAL, vedere Trasformazione degli attributi.
Nota: se lasci vuota la sezione UTENTE , la compilazione JIT viene saltata: un utente esistente può comunque accedere e non viene creato o modificato alcun nuovo utente. Aggiungi le mappature qui solo se desideri che miniOrange effettui il provisioning degli utenti da questo IdP.
Segui questi passaggi per mappare gli attributi utente per il provisioning JIT nella console di amministrazione di miniOrange:
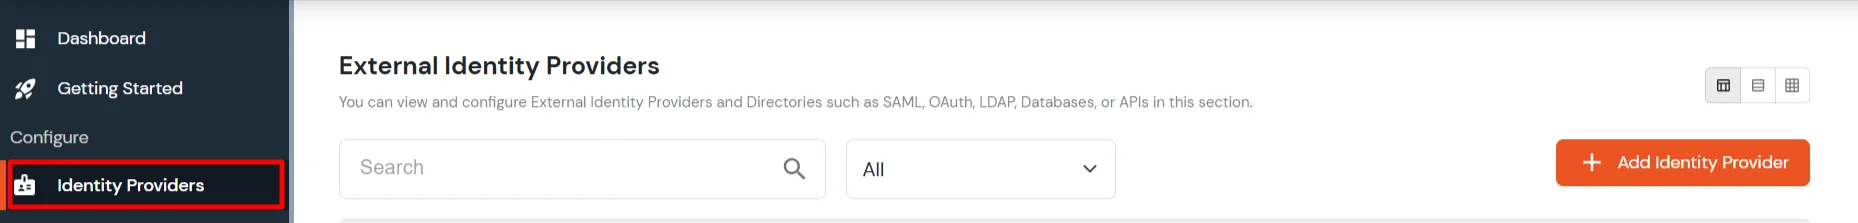
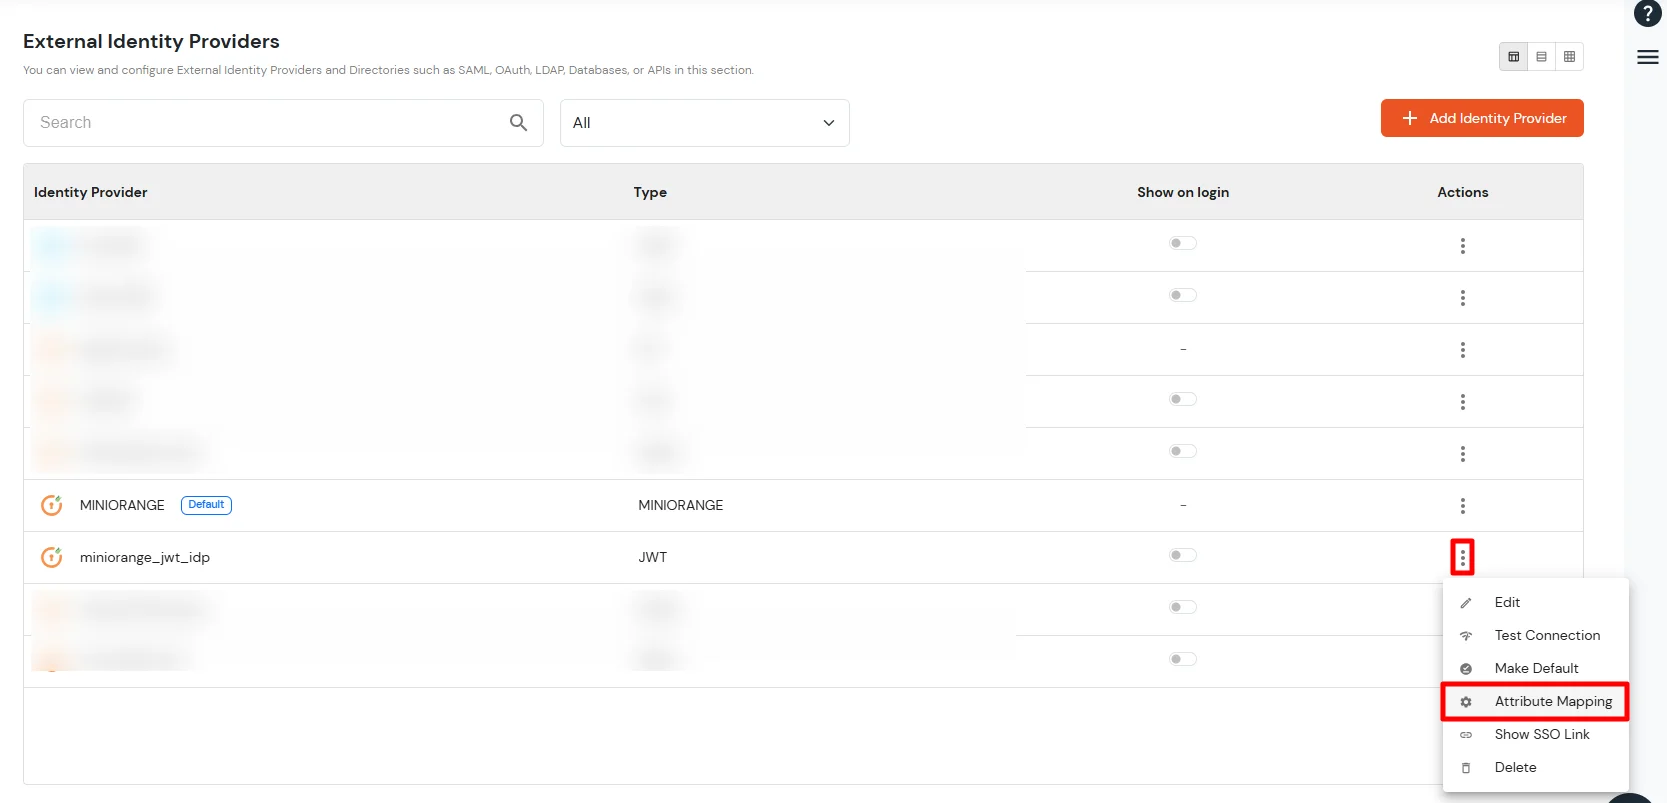
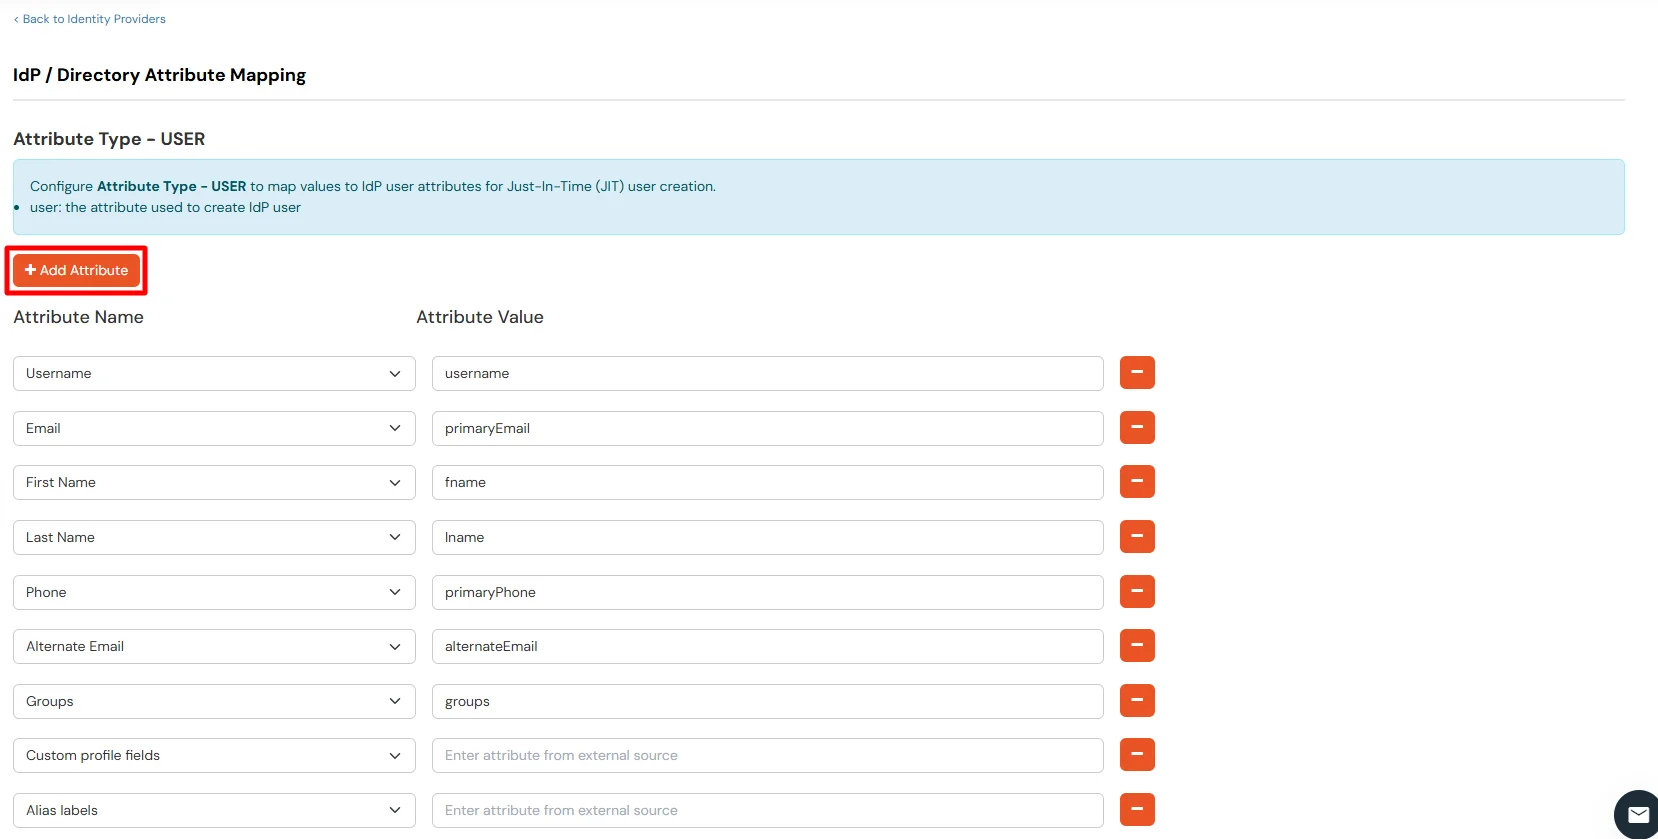
Il menu a tendina Nome attributo elenca i campi utente standard e si espande man mano che aggiungi altri campi al tuo account:
| nome attributo | Valore attributo |
|---|---|
| Nome utente | nome utente |
| email principale | |
| Nome | fnome |
| Cognome | nome |
| Phone | telefono principale |
| Indirizzo email alternativo | indirizzo email alternativo |
| Gruppo | gruppi |
| Attributi personalizzati | Appaiono man mano che li aggiungi |
| Etichette alias | Quando gli alias del nome utente sono abilitati |
Nota: gli attributi del profilo personalizzati creati in Utenti › Campi del profilo utente vengono visualizzati automaticamente in questo menu a discesa, consentendo di associare gli attributi IdP ai propri campi. Anche le etichette alias aggiunte in Utenti › Etichette alias vengono visualizzate qui (con il prefisso alias_), ma solo se l'opzione "Abilita alias nome utente" è attiva per il proprio account.
Nome utente e indirizzo email sono associati a ciascun utente, pertanto sono sempre richiesti per il provisioning JIT. Nome, cognome e numero di telefono sono richiesti solo se la configurazione lo prevede.
| nome attributo | Quando è necessario | Se l'IdP non lo invia |
|---|---|---|
| Nome utente (sempre) | Ad ogni accesso JIT. Il valore non deve essere vuoto. | La procedura di accesso si interrompe e nessun utente viene creato finché non viene ricevuto un nome utente. |
| Email (sempre) | Ad ogni accesso JIT. Deve essere un indirizzo email valido. | L'accesso viene bloccato e nessun utente viene creato finché non viene ricevuto un indirizzo email valido. |
| Nome / Cognome (condizionale) | Solo quando il campo è mappato and Contrassegnato come obbligatorio nei campi del profilo utente — e solo per i nuovi utenti. | Nuovo utente: la creazione si interrompe. Utente esistente: il valore vuoto viene ignorato e viene mantenuto il valore corrente. |
| Telefono (condizionale) | Solo per i nuovi utenti, quando l'accesso tramite numero di telefono è abilitato. | Nuovo utente: la creazione si interrompe. Utente esistente: il valore vuoto viene ignorato e viene mantenuto il numero di telefono corrente. |
Suggerimento: il nome utente e l'indirizzo email vengono memorizzati in minuscolo, quindi John.Doe e john.doe del tuo IdP corrispondono allo stesso account. Le differenze di maiuscole/minuscole nell'asserzione non creano mai un utente duplicato.
La possibilità di impedire la creazione di un utente se il nome è vuoto si gestisce in un unico punto. Vai su Utenti › Campi del profilo utente , apri Nome/Cognome e imposta Obbligatorio.
Importante: l'impostazione "Obbligatorio" influisce sia sul campo Nome che sul campo Cognome; non è possibile rendere obbligatorio uno dei due senza l'altro.
Poiché un nome vuoto impedisce la creazione solo quando il campo è sia mappato che obbligatorio, viene visualizzata una richiesta di conferma quando si salva una mappatura che include nome o cognome:
Nome e/o Cognome potrebbero essere obbligatori. Hai mappato Nome e/o Cognome nell'attributo Tipo — UTENTE. Se Nome o Cognome sono contrassegnati come obbligatori anche nella configurazione dei campi del profilo utente, diventano obbligatori per la creazione di utenti Just-In-Time (JIT): se l'IdP non invia un valore, non verrà creato un nuovo utente e l'accesso non andrà a buon fine. Se i campi non sono contrassegnati come obbligatori nei campi del profilo utente, un valore vuoto viene ignorato e la creazione procede. Gli utenti esistenti non vengono interessati (i valori vuoti vengono ignorati durante l'aggiornamento).
L'accesso tramite telefono diventa obbligatorio per i nuovi utenti quando è abilitata l'opzione "Accedi con numero di telefono". Per rivedere l'impostazione relativa all'accesso tramite telefono, vai su Impostazioni › Sicurezza › Accesso e disconnessione e individua " Abilita accesso con numero di telefono".
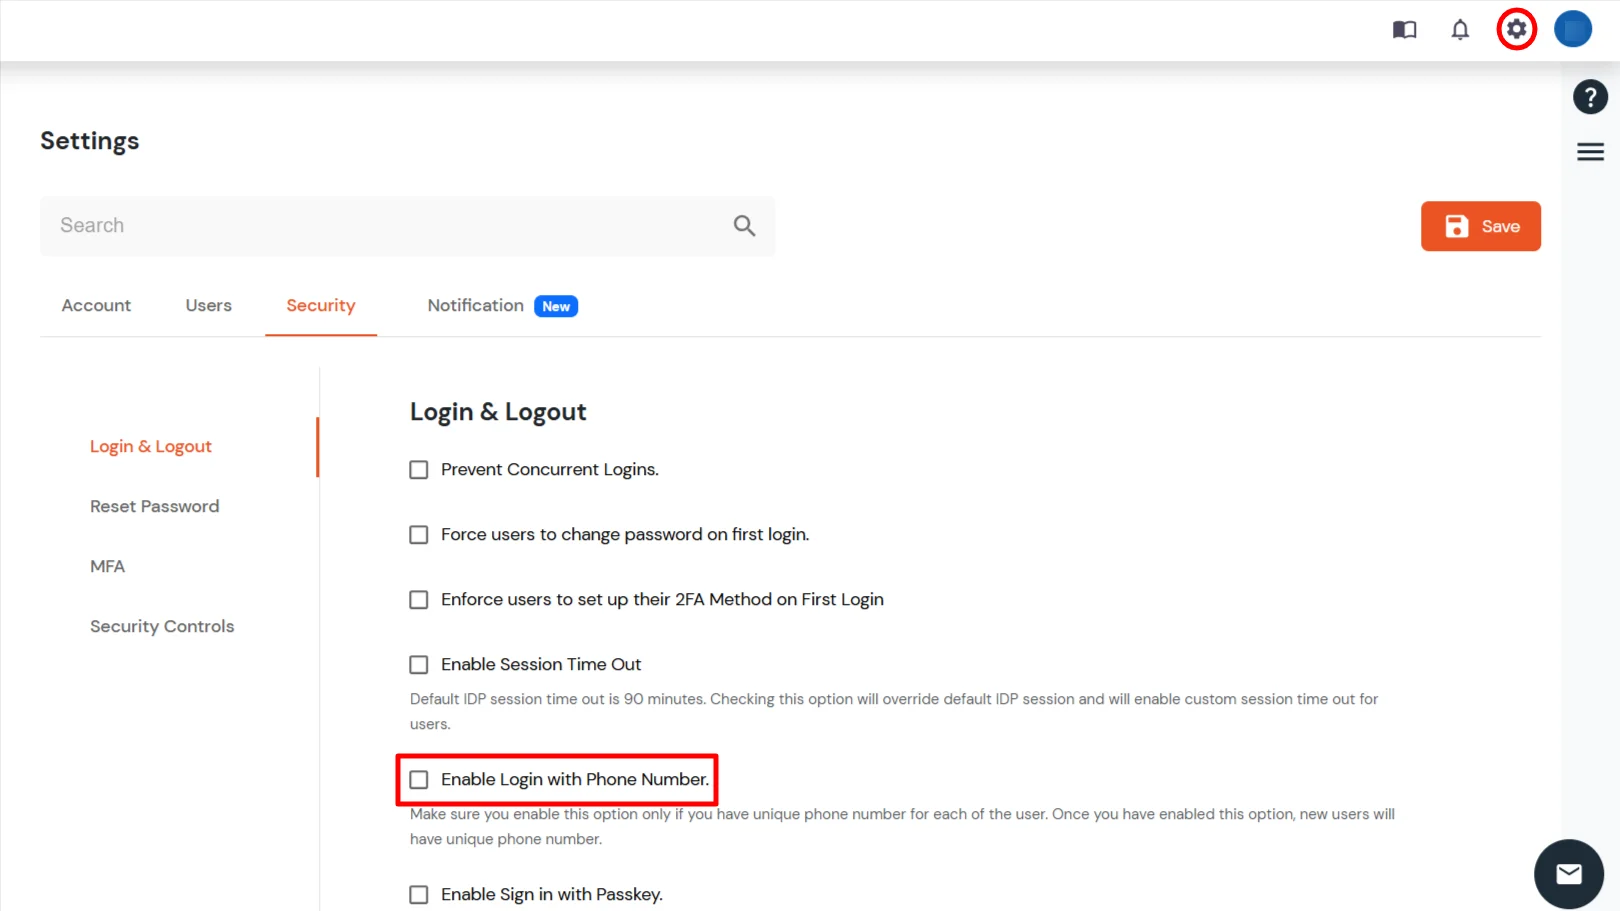
Importante: abilita questa opzione solo se disponi di un numero di telefono univoco per ciascun utente. Con questa opzione abilitata, non sarà possibile creare un nuovo utente JIT senza un numero di telefono valido.
È possibile assegnare e aggiornare i gruppi anche tramite JIT. Associa il campo Gruppi in Tipo di attributo — UTENTE all'attributo IdP che contiene i nomi dei gruppi dell'utente e miniOrange manterrà l'appartenenza ai gruppi dell'utente sincronizzata con il tuo IdP a ogni accesso.
Ad ogni accesso, l'appartenenza dell'utente ai gruppi viene sincronizzata con i gruppi indicati nella risposta: l'utente viene aggiunto a tutti i gruppi inviati in quella risposta e rimosso da qualsiasi gruppo che non venga più inviato. Questo vale sia per i nuovi utenti che per quelli esistenti, in modo che l'appartenenza ai gruppi rifletta sempre la fonte di verità nel vostro IdP senza necessità di assegnazione manuale.
Importante: i gruppi indicati nella risposta devono già esistere in miniOrange: JIT non crea nuovi gruppi. Crea prima i tuoi gruppi in Gestisci gruppi e assicurati che i nomi dei gruppi corrispondano esattamente ai valori inviati dal tuo IdP. I nomi che non corrispondono a un gruppo esistente verranno ignorati.
Nota: inviare ciascun gruppo come valore separato in un attributo multivalore (per SAML, più elementi AttributeValue; per OIDC, una richiesta array JSON). Una singola stringa separata da virgole, come admins,users, viene trattata come un nome di gruppo, non due. I nomi dei gruppi vengono confrontati senza distinzione tra maiuscole e minuscole. Il gruppo predefinito dell'account non viene mai modificato dal JIT e, se l'IdP non invia affatto l'attributo Gruppi, i gruppi esistenti dell'utente rimangono invariati.
La stessa mappatura si comporta in modo diverso per un nuovo utente rispetto a uno già esistente. Di norma, i nuovi utenti vengono convalidati rigorosamente, mentre gli utenti esistenti non vengono mai invalidati da un valore vuoto.
| Attributo | Nuovo utente (crea) | Utente esistente (aggiornamento) |
|---|---|---|
| Nome utente | Obbligatorio — lo spazio vuoto interrompe la creazione. | Mantenuti sincronizzati; un valore già utilizzato da un altro utente non viene applicato. |
| Campo obbligatorio e valido: se vuoto o non valido, la creazione del campo verrà interrotta. | Mantenuti sincronizzati; un valore già utilizzato da un altro utente non viene applicato. | |
| Nome | La creazione del campo vuoto si interrompe solo se mappato e contrassegnato come obbligatorio. | Lo spazio vuoto viene saltato: il nome esistente viene mantenuto. |
| Cognome | La creazione del campo vuoto si interrompe solo se mappato e contrassegnato come obbligatorio. | Lo spazio vuoto viene saltato: il nome esistente viene mantenuto. |
| Phone | Campo obbligatorio quando è abilitata l'opzione "Accedi con numero di telefono"; se il campo è vuoto, la creazione del campo non sarà più possibile. | Il campo vuoto viene saltato: il numero di telefono esistente viene mantenuto. |
Nota: durante l'aggiornamento, se la mappatura impostasse un nome utente, un indirizzo email o un numero di telefono già in possesso di un altro utente, la modifica non verrebbe applicata. L'utente continuerebbe ad accedere al proprio account e il conflitto verrebbe registrato nei report di controllo, consentendo di correggere la mappatura.
Quando il JIT non riesce a completare l'operazione, la schermata di accesso mostra un messaggio che indica l'attributo che il sistema esterno non ha inviato. La tabella seguente spiega ciascun messaggio e come risolverlo.
| Messaggio | Cosa controllare |
|---|---|
| Sincronizzazione utente JIT non riuscita: il nome utente non è stato inviato dal sistema esterno. | Confermare Nome utente è mappato e che il suo Valore attributo corrisponde a un attributo effettivamente inviato dall'IdP (e non è vuoto per questo utente). |
| Sincronizzazione utente JIT non riuscita: il sistema esterno non ha inviato un indirizzo email valido. | Confermare Email è mappato a un attributo che restituisce un indirizzo formattato correttamente, non vuoto e non un valore come non è un'email. |
| Sincronizzazione utente JIT non riuscita: il nome non è stato inviato dal sistema esterno. | Il nome è mappato e contrassegnato come obbligatorio, ma è arrivato vuoto. Invialo dall'IdP oppure deseleziona "Obbligatorio" nei campi del profilo utente. |
| Sincronizzazione utente JIT non riuscita: il cognome non è stato inviato dal sistema esterno. | Il cognome è presente nella mappa e contrassegnato come obbligatorio, ma è arrivato vuoto. Stessa soluzione del nome. |
| Sincronizzazione utente JIT non riuscita: il sistema esterno non ha inviato un numero di telefono valido. | L'accesso tramite numero di telefono è abilitato, ma il numero di telefono inserito è vuoto o non valido. Invia un numero di telefono valido oppure disattiva l'accesso tramite numero di telefono se non è necessario. |
Suggerimento: dopo aver corretto la mappatura (o l'attributo IdP), chiedi all'utente di accedere nuovamente: la configurazione aggiornata avrà effetto al successivo tentativo di SSO.
Ogni operazione di provisioning viene registrata, consentendo di confermare il successo o diagnosticare un errore:
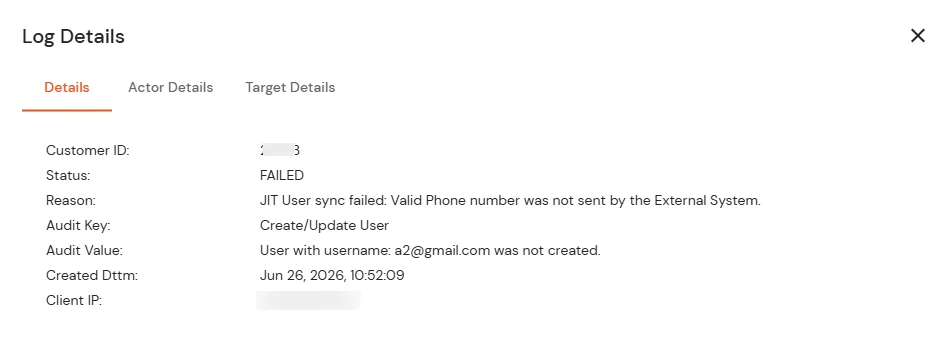
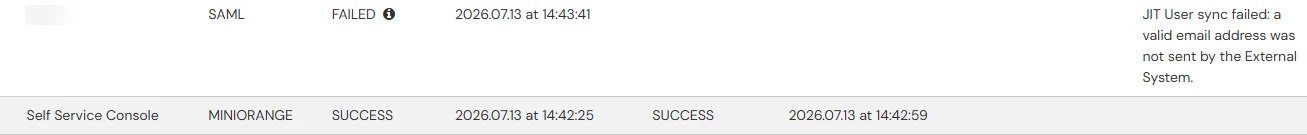
Nota: una voce "Successo" indica che l'utente è stato creato o aggiornato. Una voce "Non riuscito" indica il motivo del controllo non superato: confrontala con la tabella dei messaggi di convalida per sapere cosa modificare.
