(Autenticazione a due fattori/Autenticazione multipla) per VPN client AWS
Come abilitare l'autenticazione a due fattori (2FA/MFA) per la VPN client di AWS?
AWS Client VPN offre un accesso sicuro alle risorse AWS dalla tua infrastruttura locale, gestendo un servizio VPN basato su client. Puoi accedere alle tue risorse da qualsiasi luogo utilizzando un client VPN.
miniOrange ti aiuta ad abilitare l'autenticazione a due fattori (2FA) per il tuo Active Directory gestito da AWS, aumentando il livello di sicurezza. Quando abiliti l'autenticazione a più fattori (MFA) o a due fattori (2FA), gli utenti devono autenticarsi tramite diversi metodi di autenticazione per accedere al sistema, all'applicazione, al servizio o, in questo caso, ad AWS Client VPN.
Autenticazione miniOrange 2FA/MFA per l'accesso alla VPN client AWS
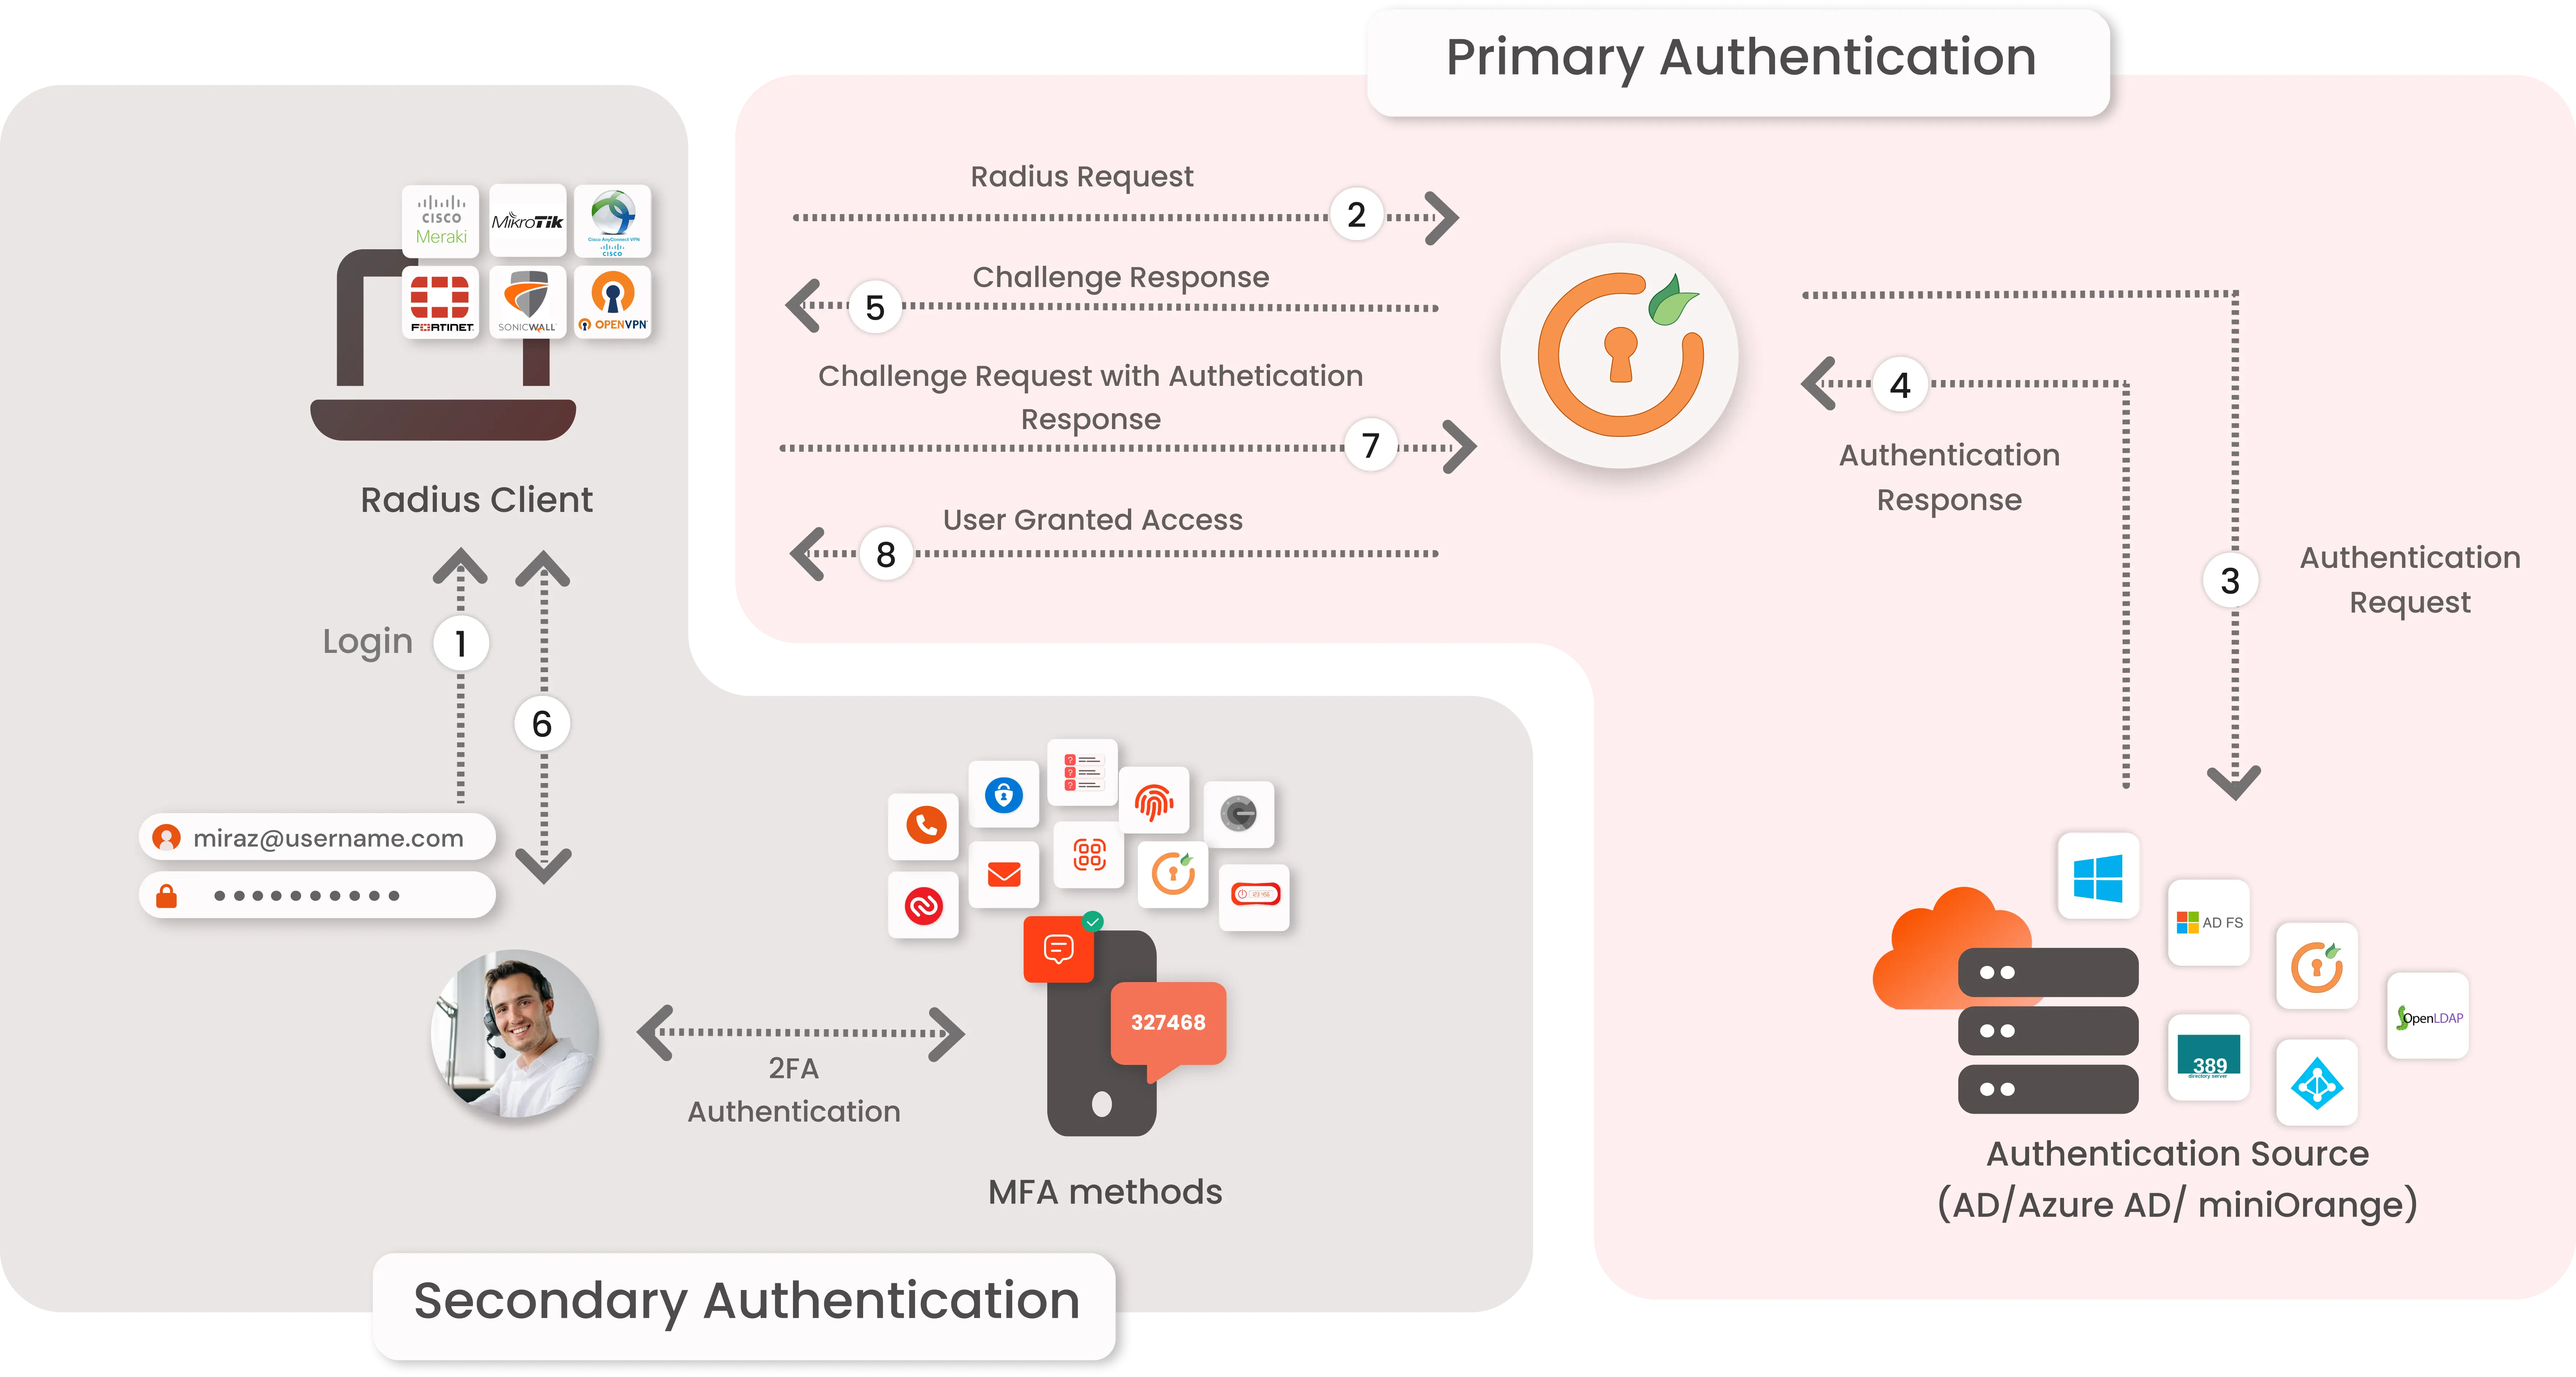
miniOrange raggiunge questo obiettivo fungendo da server RADIUS che accetta il nome utente e la password inseriti dall'utente come richiesta RADIUS e autentica l'utente rispetto a un archivio utenti come Active Directory (AD). Dopo il primo livello di autenticazione, la soluzione MFA di miniOrange richiede all'utente un secondo fattore di autenticazione e concede o revoca l'accesso in base all'input dell'utente.
L'autenticazione primaria inizia con l'invio da parte dell'utente del suo nome utente e della sua password per VPN client AWS.
La richiesta dell'utente agisce come un richiesta di autenticazione al server RADIUS (miniOrange).
server RADIUS miniOrange passa le credenziali utente per convalidarle rispetto alle credenziali archiviate in AD (Active Directory)/Database.
Una volta convalidato il primo livello di autenticazione dell'utente AD invia la conferma al server RADIUS.
Ora il server RADIUS miniOrange richiede un Sfida di autenticazione a due fattori per l'utente.
Qui l'utente invia la risposta/codice che riceve sul suo hardware/telefono.
Risposta dell'utente viene verificato sul lato server RADIUS di miniOrange.
In caso di successo Autenticazione a 2° fattore all'utente viene concesso l'accesso per effettuare il login.
Connettiti con qualsiasi directory esterna
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
miniOrange offre una prova gratuita di prova e assistenza tramite una chiamata di consulenza con i nostri ingegneri di sistema per configurare l'autenticazione a più fattori per AWS Client VPN nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per ottenere una prova di concetto gratuita e vi aiuteremo a configurare la nostra soluzione in pochissimo tempo.
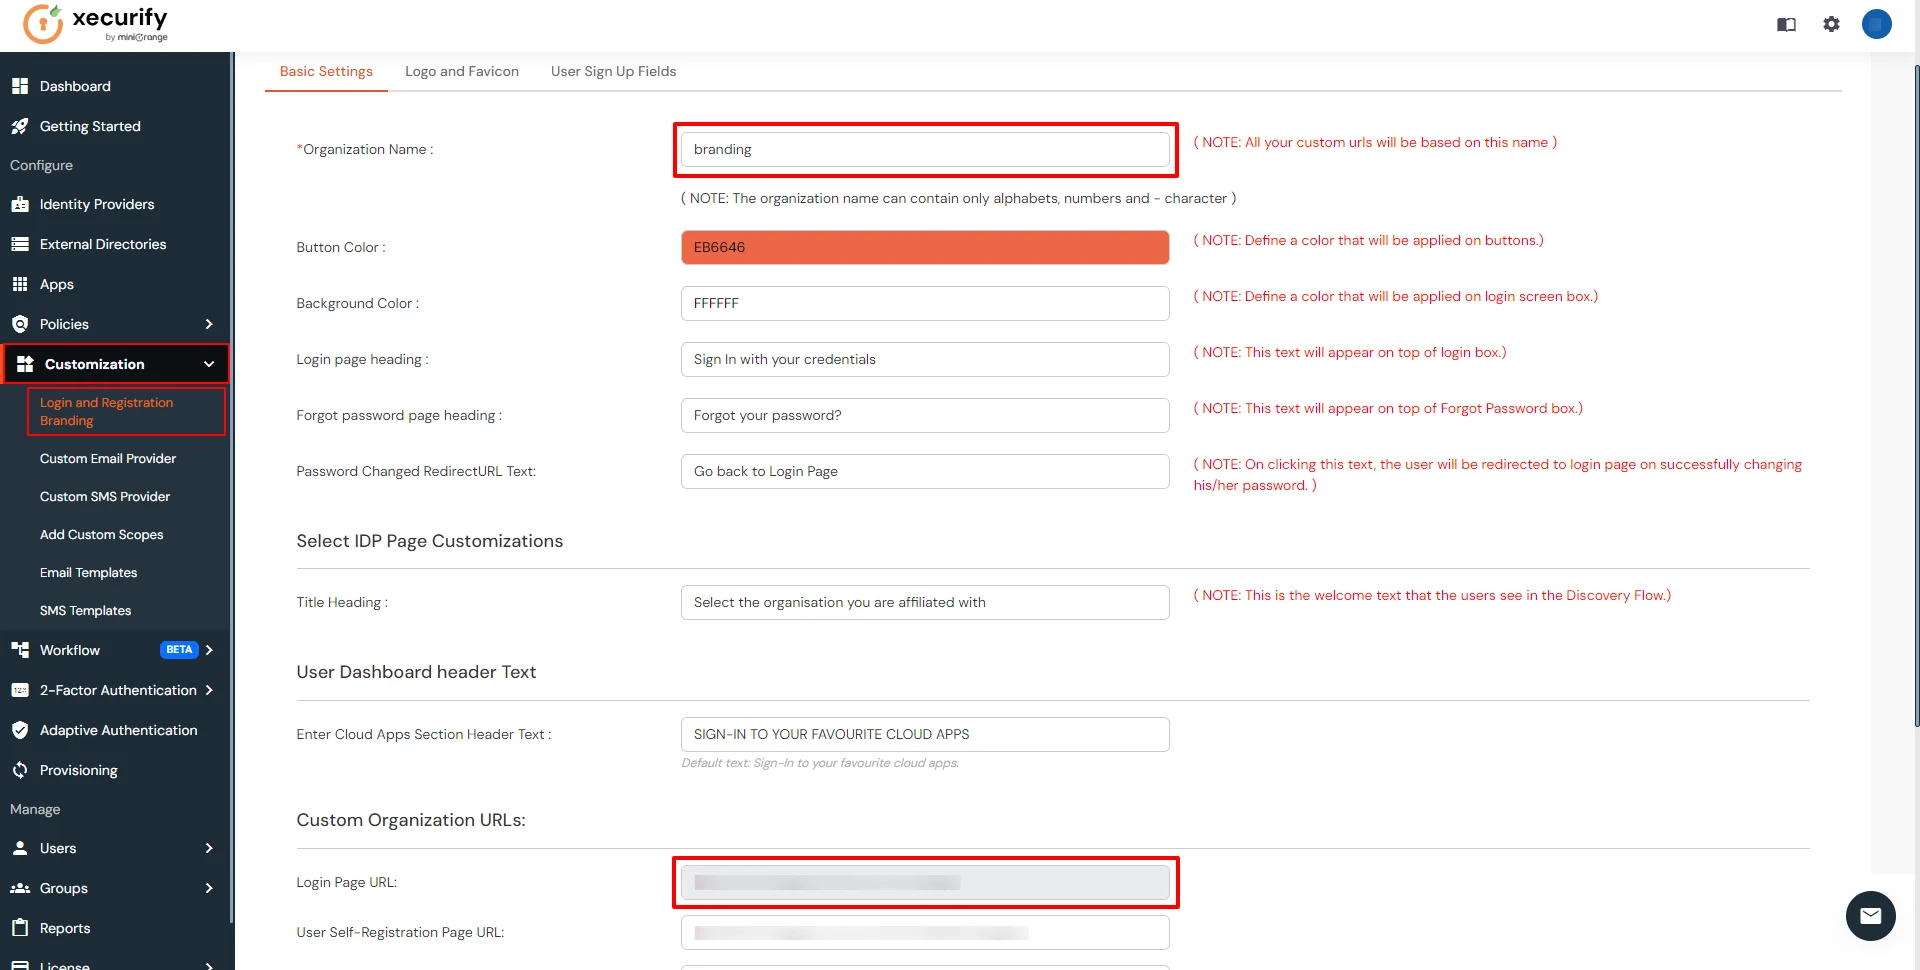
Fare clic su Personalizzazione >> Accesso e registrazione Branding nel menu a sinistra della dashboard.
In Impostazioni di base, impostare il Nome organizzazione come nome custom_domain.
Clicchi SalvaUna volta impostato, l'URL di accesso con marchio sarà nel formato https://<custom_domain>.xecurify.com/moas/login
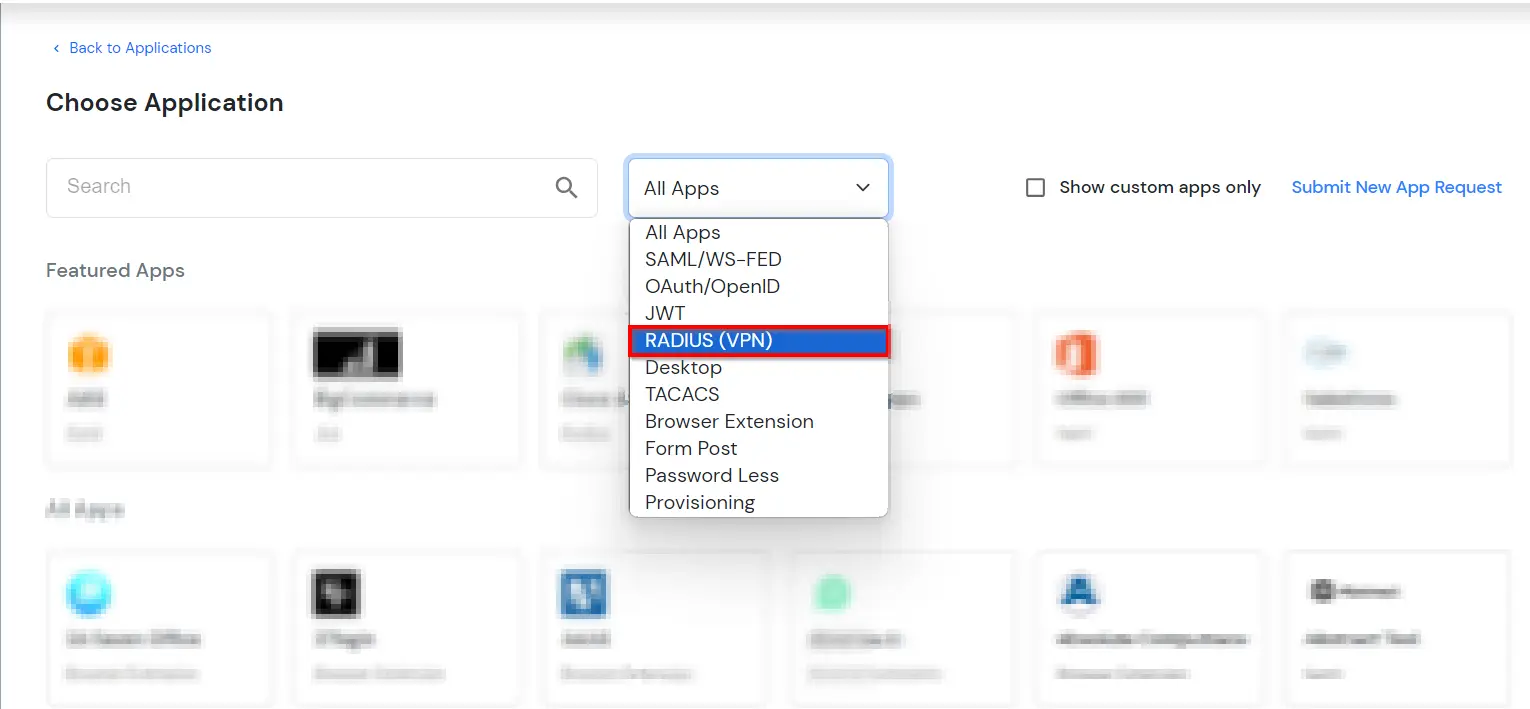
Vai su Appse fare clic su Aggiungi applicazione pulsante.
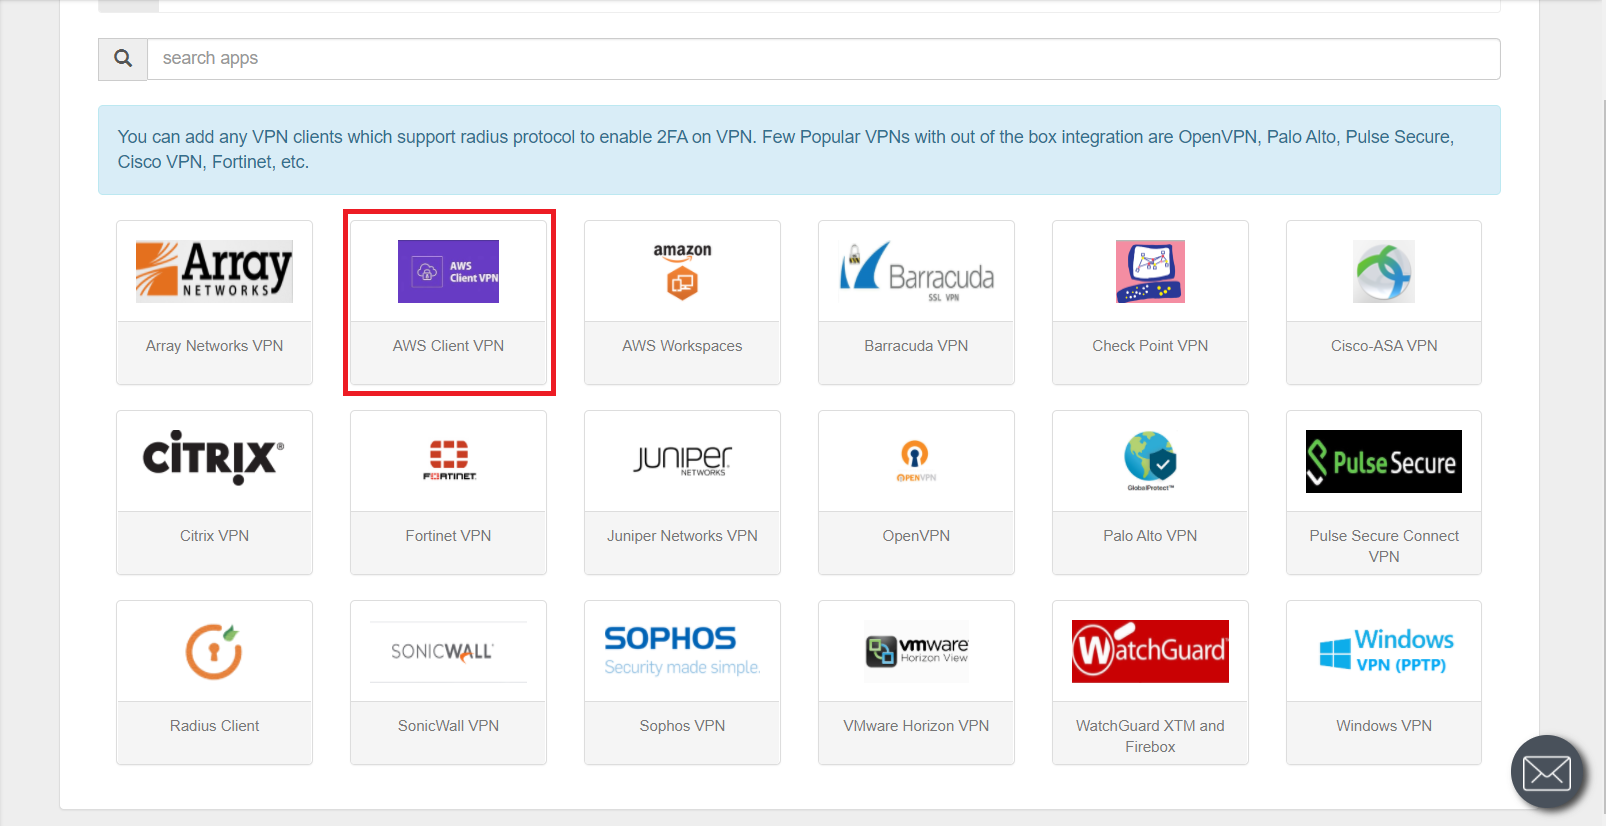
In Scegli Applicazione, select RAGGIO (VPN) dal menu a discesa del tipo di applicazione.
Fare clic su VPN client AWS scheda applicazione. Se non trovi la tua applicazione clicca su Cliente Raggio scheda applicazione.
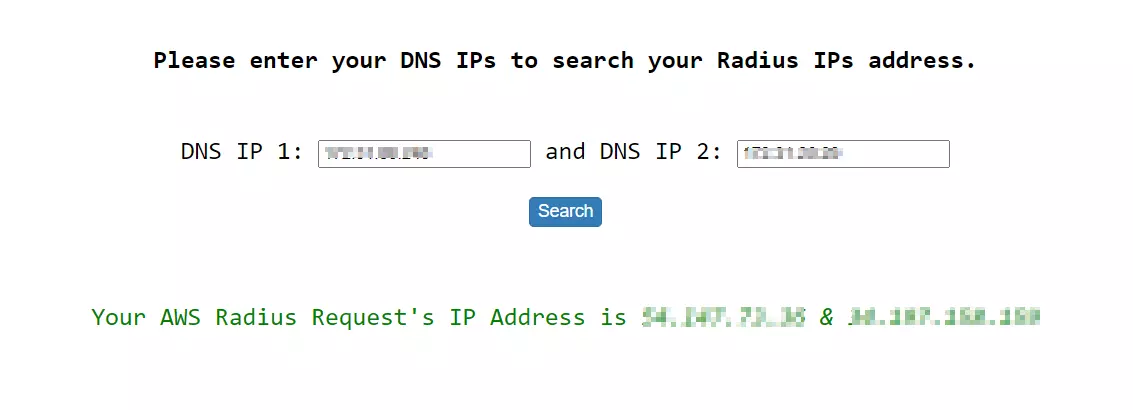
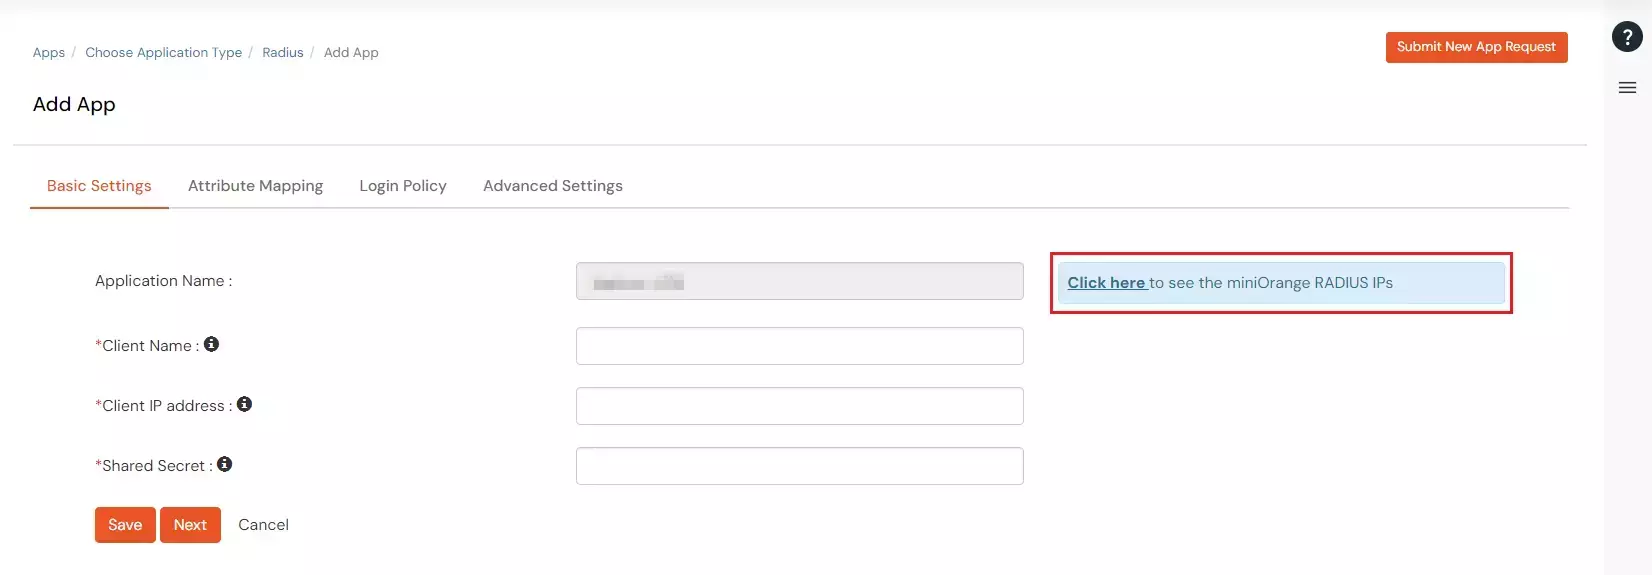
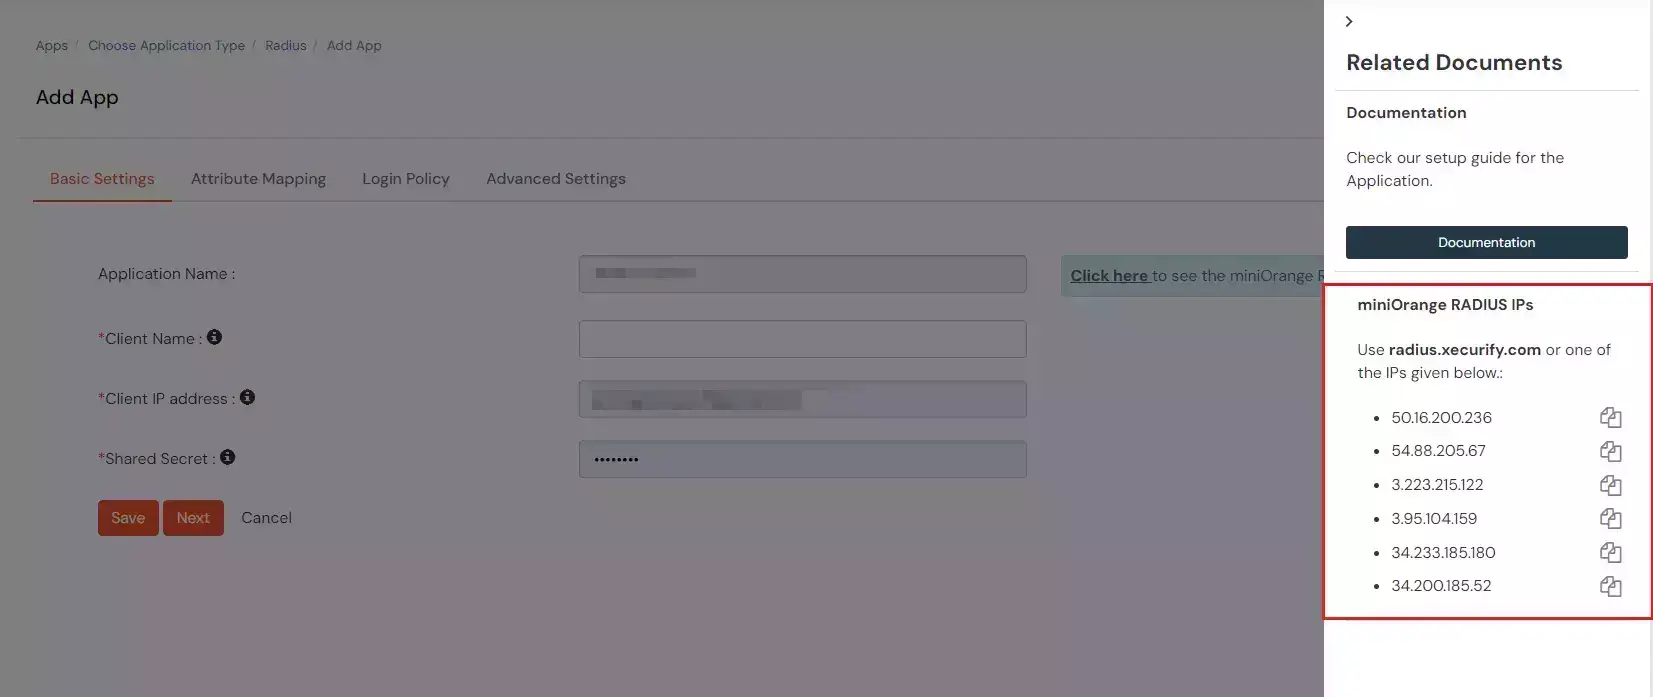
Fare clic su "Visualizza IP RADIUS" per ottenere gli IP del server Radius.
Copia e salva l'IP del server Radius che sarà necessario per configurare il tuo client Radius.
Configurare i dettagli seguenti per aggiungere Radius Client.
Nome visualizzato:
Un nome qualsiasi per il tuo riferimento.
IP client:
Indirizzo IP del server VPN che invierà la richiesta di autenticazione Radius.
Segreto condiviso:
Chiave di sicurezza. Per esempio "segretocondiviso" (Tienilo con te, dovrai configurarlo anche sul server VPN).
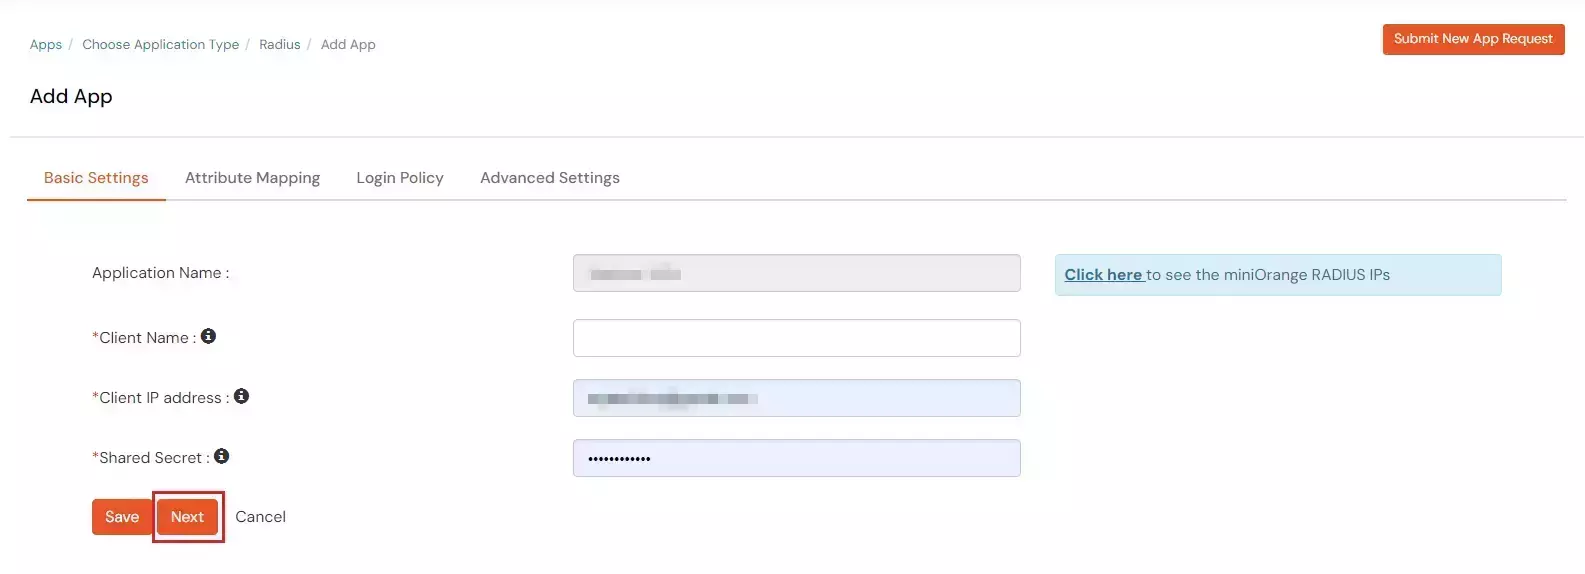
Clicchi Avanti.
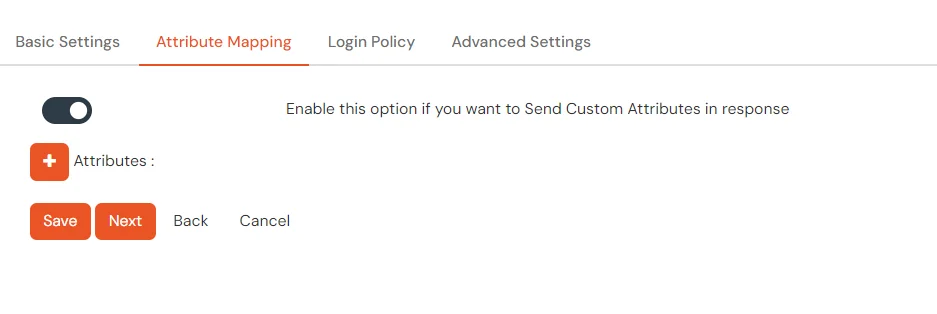
Sotto il Mappature degli attributi scheda, abilitare l'interruttore se si desidera inviare attributi personalizzati in risposta.
Per inviare gruppi in risposta, puoi fare riferimento alla tabella sottostante per gli ID degli attributi del gruppo fornitore.
Nome fornitore
Attributo del fornitore
Tipo di valore
Attributo
Cisco ASA
Politica_del_gruppo_ASA
Utente
Gruppi
Fortinet
Nome-gruppo Fortinet
Utente
Gruppi
palo Alto
Gruppo-utenti-PaloAlto
Utente
Gruppi
SonicWall
Gruppo utenti Sonicwall
Utente
Gruppi
Citrix
Gruppi di utenti Citrix
Utente
Gruppi
Predefinito (può essere utilizzato se il tuo fornitore non è nell'elenco)
ID filtro
Utente
Gruppi
Il tipo di valore e l'attributo possono essere modificati in base alle esigenze.
Fare clic su Avanti procedere.
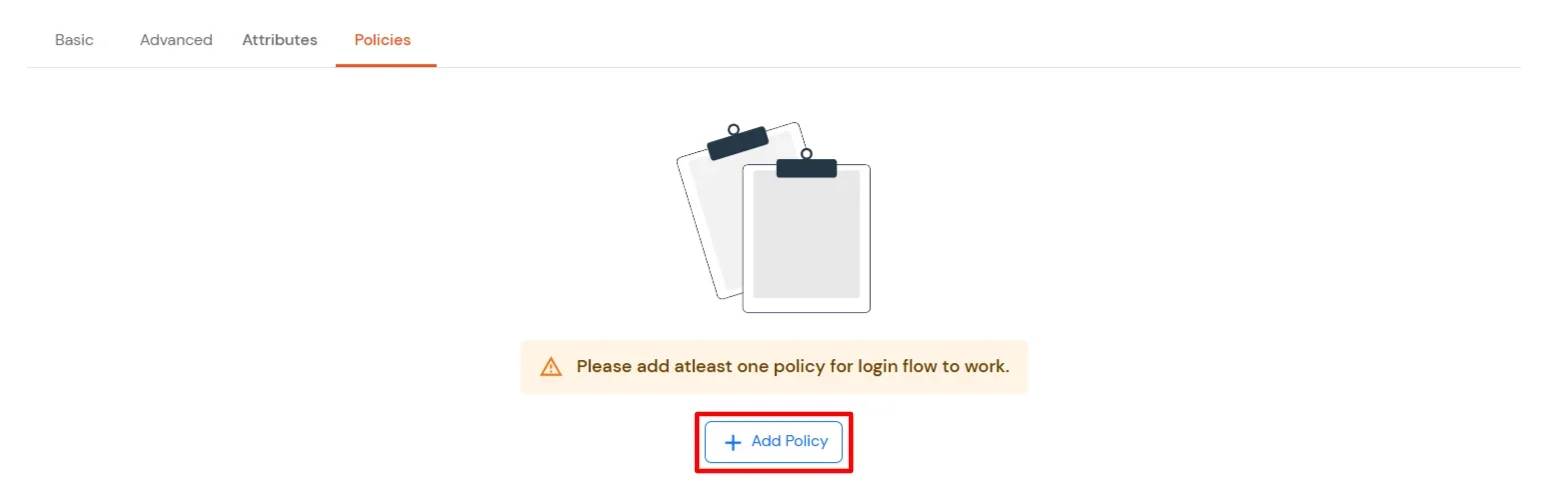
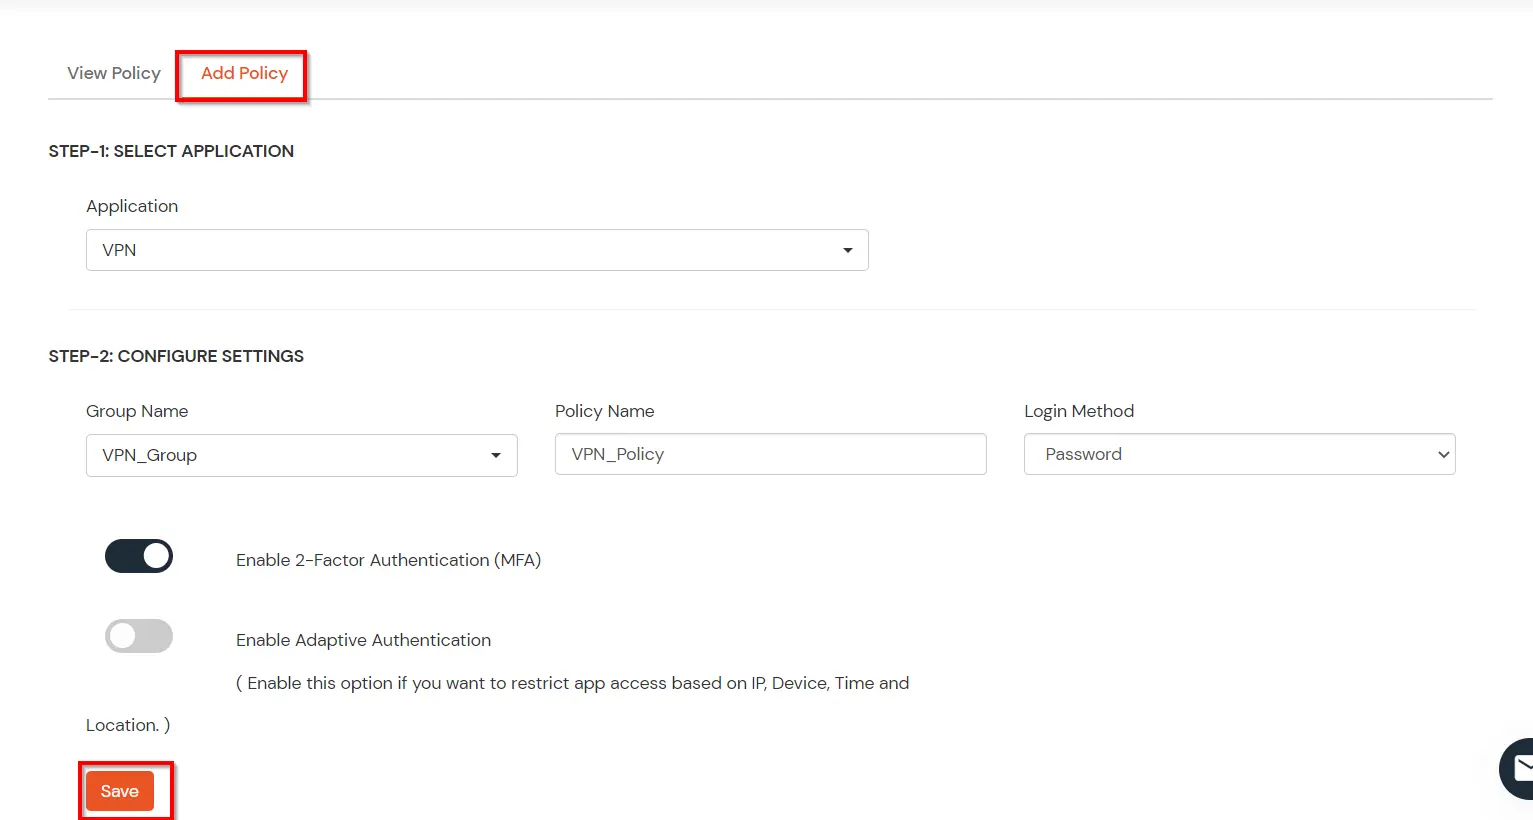
Accedere a Politiche scheda e fare clic su Aggiungi criterio pulsante.
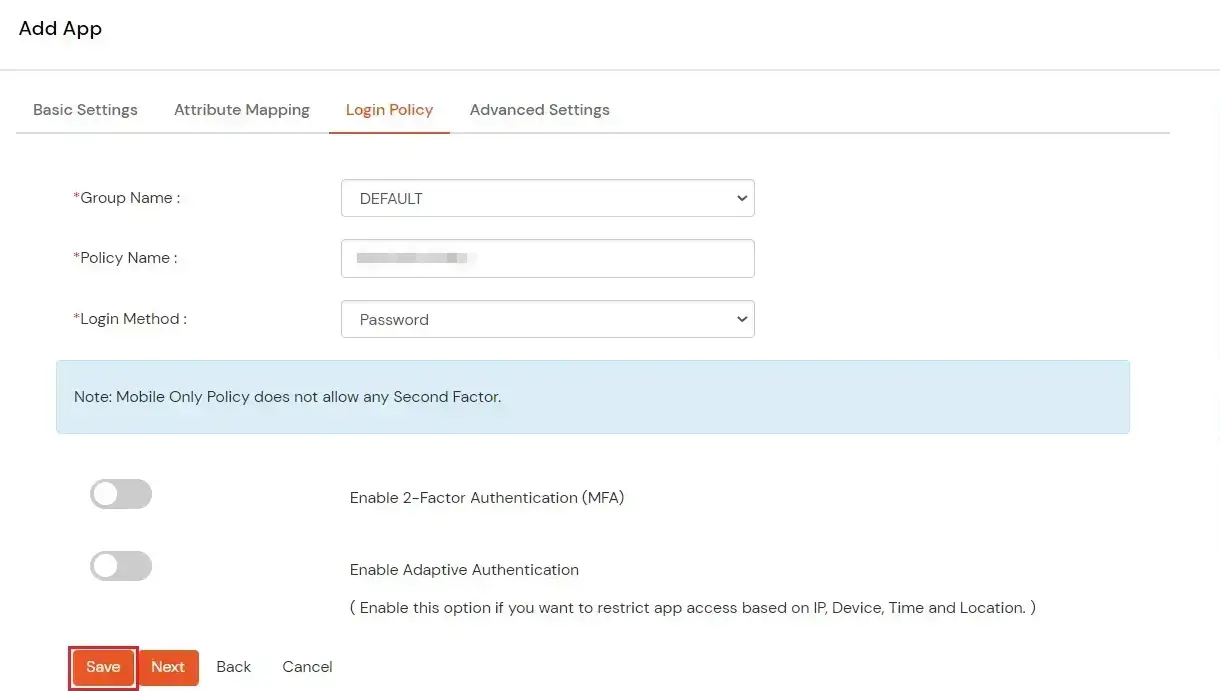
Configurare i seguenti dettagli della policy per il client Radius.
Nome del gruppo:
Gruppo a cui si applicherà la politica.
Nome della politica:
Qualsiasi identificatore che specifica il nome della policy.
Primo fattore
Metodo di accesso per gli utenti associati a questa policy.
Abilita autenticazione a 2 fattori
Abilita il secondo fattore durante l'accesso per gli utenti associati a questa policy.
Abilita autenticazione adattiva
Abilita l'autenticazione adattiva per l'accesso degli utenti associati a questa policy.
Dopo aver configurato i dettagli sopra indicati, fare clic su Invio pulsante.
Nota: Puoi seguire questa guida, se si desidera configurare Radius MFA utilizzando il protocollo MSCHAPv2.
NOTA: Per On-Premise versione seguire i passaggi sottostanti prima di testare la connettività.
Solo per la versione on-premise
Aprire le porte del firewall.
Per ricevere la richiesta RADIUS è necessario traffico UDP aperto sui porti 1812 e 1813 per la macchina su cui è distribuito On-Premise IdP.
Se la macchina di hosting è una Windows Macchina allora puoi seguire questo documento.
Se la macchina di hosting è una Linux Macchina allora puoi seguire questo documento.
NOTA: Se la tua macchina è ospitata su AWS, abilita le porte dal pannello AWS.
2. Configurare RADIUS in AWS Client VPN
Accedere al Console AWS..
Fare clic su Spazi di lavoro >> Directory.
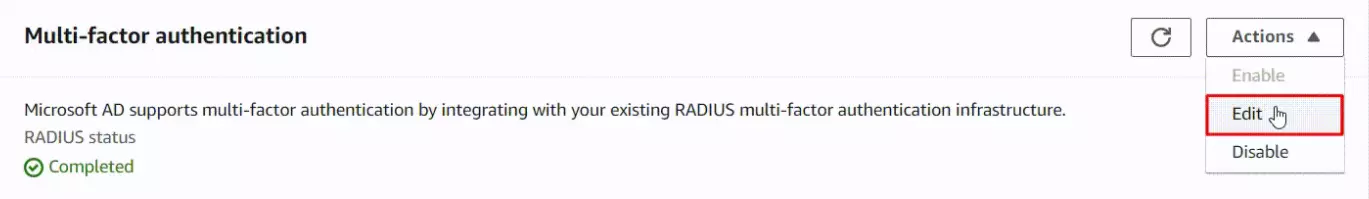
Selezionare la directory delle opzioni e fare clic su Azioni >> Aggiorna dettagli >> Autenticazione multifattoriale.
Abilita l'autenticazione a più fattori opzione e compila le seguenti informazioni:
Indirizzo IP del server RADIUS
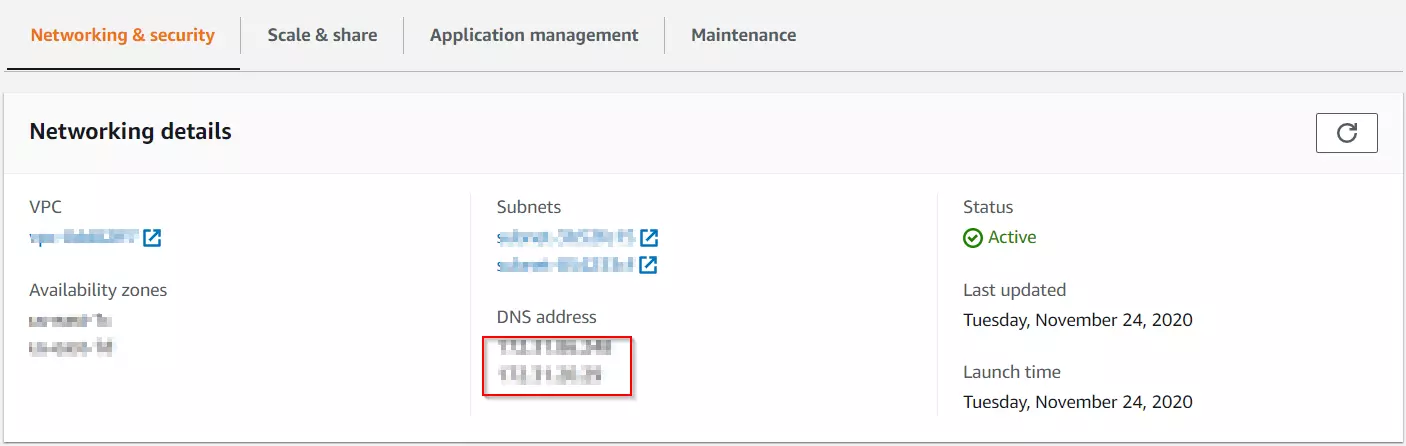
Per la versione on-premise: IP del server su cui è installato IDP(miniOrange) Per la versione cloud: Utilizza gli IP del server Radius che hai ottenuto da Step1.
Porto
Inserisci 1812 (o qualsiasi porta configurata sul tuo miniOrange Authentication Proxy).
Codice segreto condiviso
Inserisci il segreto condiviso che abbiamo utilizzato per configurare l'app RADIUS in miniOrange IDP. Nel passaggio 1 abbiamo configurato il segreto condiviso come "segretocondiviso"
Protocollo
Seleziona PAP
Timeout del server (in secondi)
Aumentare il timeout a 30 secondi.
Numero massimo di tentativi
Mantieni le impostazioni predefinite.
Fare clic su “Aggiorna ed esci”.
Abilita la regola in entrata per la tua directory
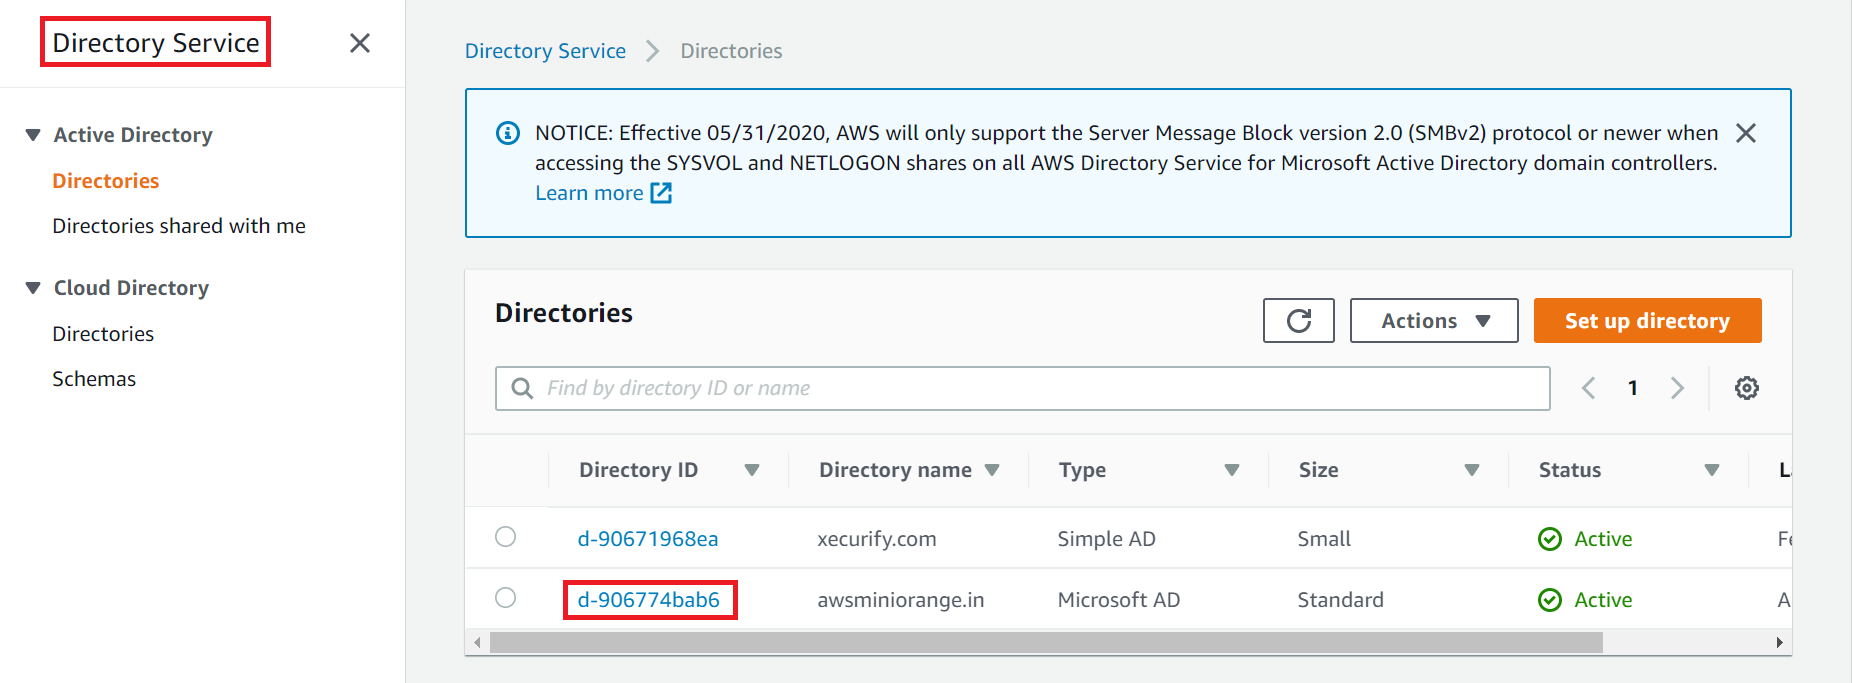
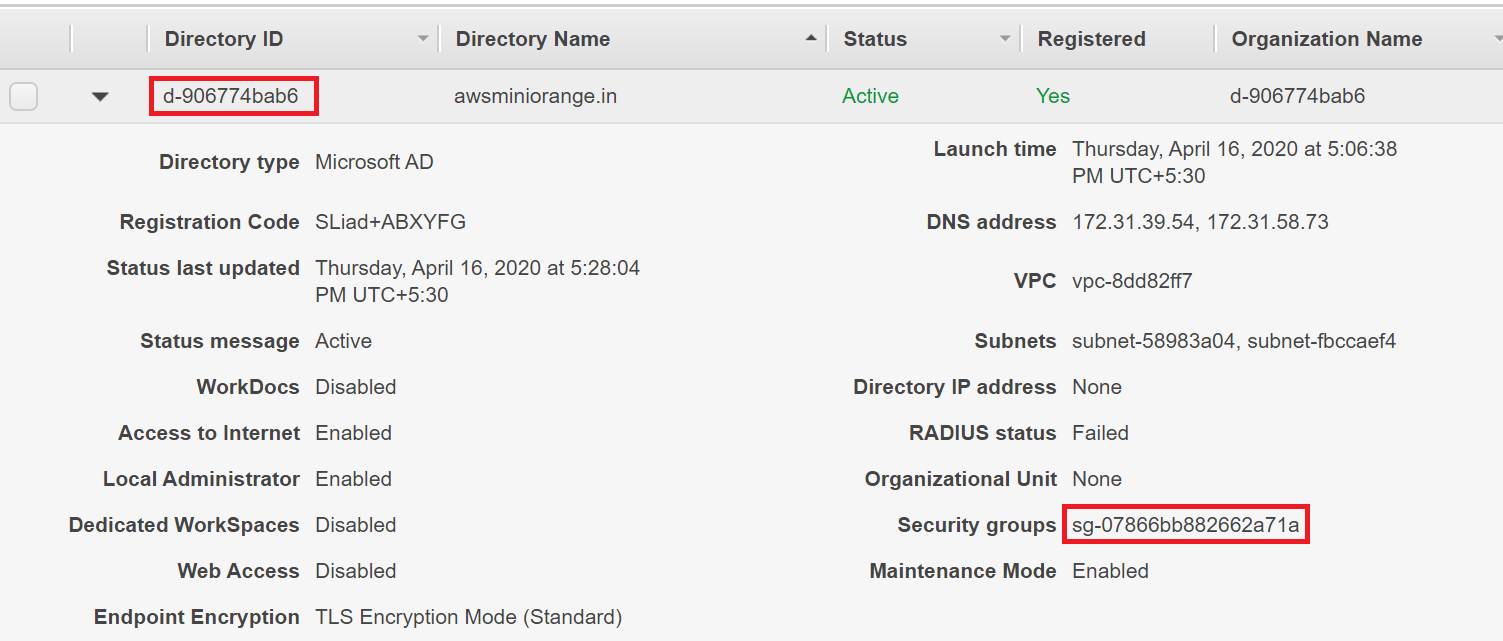
Vai a Directory Services e copia ID directory e gruppo di sicurezza della tua directory.
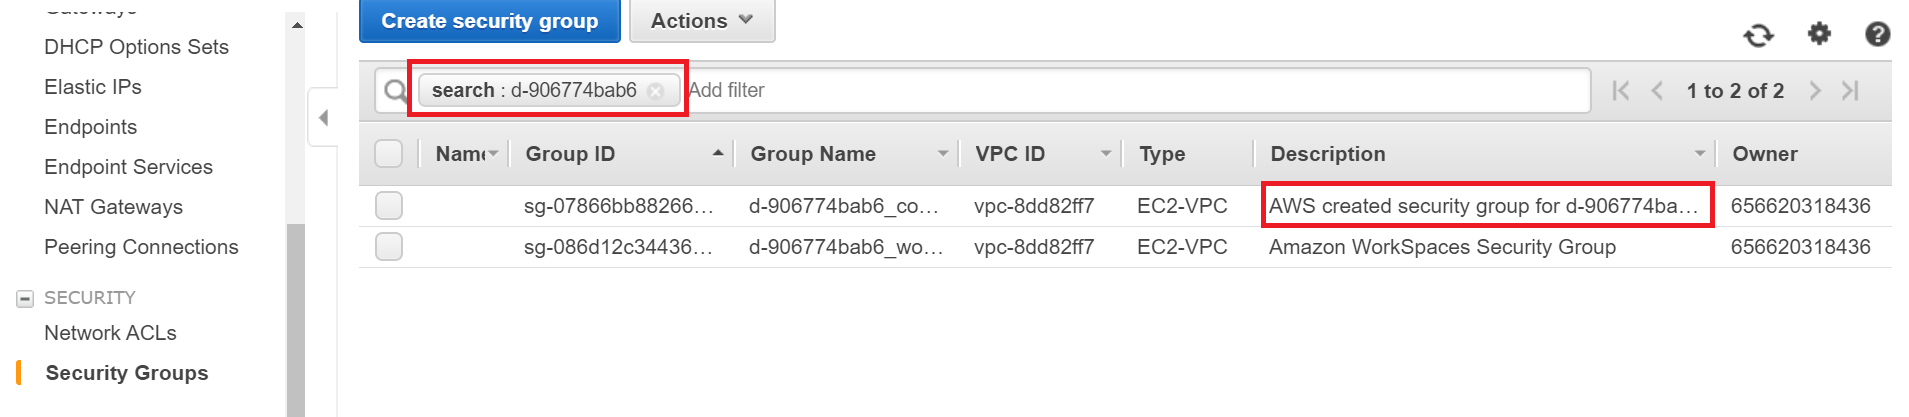
Ora vai a VPC (cloud privato virtuale) Dashboard e seleziona Gruppi di sicurezza dal menu laterale.
Utilizza la casella di ricerca per cercare il tuo ID directory Microsoft AD gestito da AWSNei risultati della ricerca, seleziona l'elemento con la descrizione AWS ha creato un gruppo di sicurezza per controllori di directory.
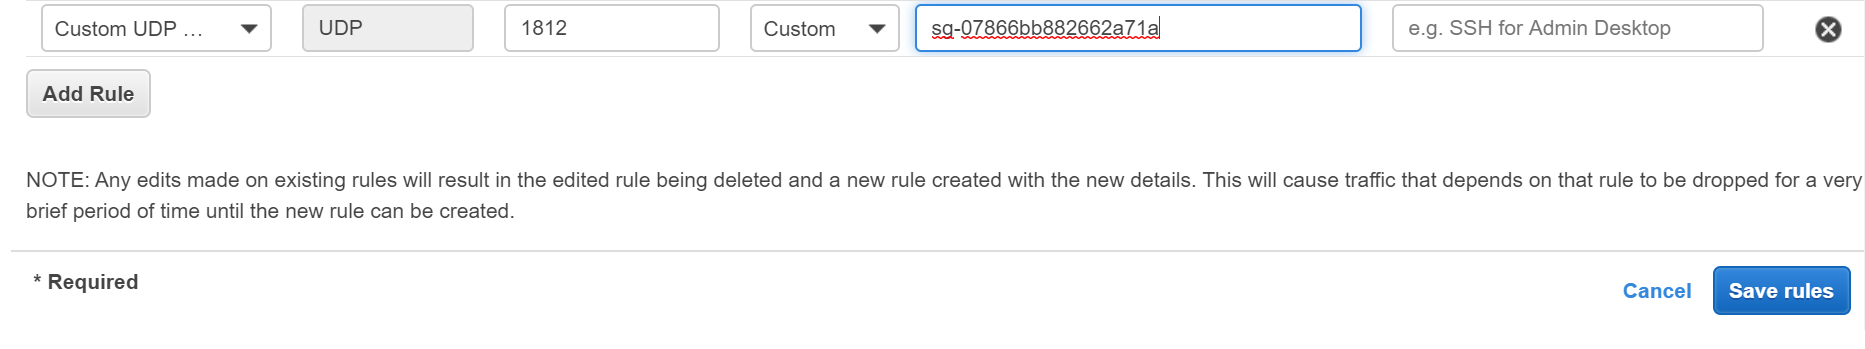
Vai alla scheda Regole in entrata per lo stesso gruppo di sicurezza. Scegli Modifica, quindi Aggiungi un'altra regola. Per la nuova regola, inserisci i seguenti valori:
Attributo
Valore
Tipo
Regola UDP personalizzata
Protocollo
UDP
Intervalli di porte
1812
Fonte
Inserisci il gruppo di sicurezza che abbiamo copiato in precedenza
Fare clic su Aggiungi Regola per aggiungere questa regola e quindi Salva regole.
3. Configura la tua directory utente
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Nota: puoi seguire questa guida se desideri configurare Radius MFA con i tuoi utenti memorizzati in Microsoft Entra ID utilizzando OAuth Password Grant.
Imposta AD/LDAP come directory utente
Imposta miniOrange come directory utente
Configura le directory esistenti come Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, ecc.
Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.
In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
Inserisci LDAP Display Nome and Identifier nome.
Seleziona Tipo di directory as Active Directory.
Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
Inserisci la password valida dell'account Bind.
Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
Attributo
Descrizione
Attiva LDAP
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi
Autenticazione di fallback
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange
Abilita l'accesso dell'amministratore
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP
Mostra IdP agli utenti
Se abiliti questa opzione, questo IdP sarà visibile agli utenti
Sincronizza gli utenti in miniOrange
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP
Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Per impostazione predefinita, sono configurati nome utente, nome, cognome ed email. Scorri verso il basso e clicca su Salva pulsante. Per recuperare attributi aggiuntivi da Active Directory, abilitare Invia attributi configuratiSul lato sinistro, inserisci il nome che desideri rilasciare alle applicazioni. Sul lato destro, inserisci il nome dell'attributo da Active Directory. Ad esempio, se desideri recuperare l'attributo aziendale da Active Directory e inviarlo come organizzazione alle applicazioni configurate, inserisci quanto segue:
Nome attributo inviato a SP = organizzazione Nome attributo da IDP = azienda
Clicca sul Avanti pulsante, o vai al vettovagliamento scheda.
Importazione e provisioning degli utenti da AD
Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
Importa i criteri password da Active Directory
Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
Connessioni di prova
Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
Mappatura degli attributi di prova
Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
Appare un pop-up in cui inserire un nome utente e cliccare Test.
Verrà visualizzato il risultato della mappatura degli attributi del test.
La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
Per aggiungere i tuoi utenti in miniOrange ci sono 2 modi:
Fare clic su Utenti >> Elenco utenti >> Aggiungi utente.
Qui, compila i dettagli dell'utente senza la password e poi clicca su Crea utente pulsante.
Dopo la creazione corretta dell'utente, verrà visualizzato un messaggio di notifica "Un utente finale è stato aggiunto correttamente" verrà visualizzato nella parte superiore della dashboard.
Fare clic su Scheda Stato di onboardingControlla l'e-mail con l'ID e-mail registrato e seleziona l'azione Invia e-mail di attivazione con collegamento per la reimpostazione della password da Seleziona azione elenco a discesa e quindi fare clic su APPLICA pulsante.
Ora, apri il tuo ID e-mail. Apri la posta che ricevi da miniOrange e poi clicca su link per impostare la password del tuo account.
Nella schermata successiva, inserisci la password e conferma la password, quindi fai clic su Reimposta password Single Sign-On (SSO) pulsante.
Ora puoi accedere all'account miniOrange inserendo le tue credenziali.
2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.
Accedere a Utenti >> Elenco utenti. Fare clic su Aggiungi utente pulsante.
Registrazione in blocco degli utenti Scarica il formato csv di esempio dalla nostra console e modifichiamo questo file csv seguendo le istruzioni.
Per caricare in blocco gli utenti, seleziona il file e assicurati che sia in formato file .csv separato da virgole quindi fare clic su Carica.
Dopo aver caricato correttamente il file csv, vedrai un messaggio di successo con un link.
Cliccando su quel link vedrai l'elenco degli utenti a cui inviare la mail di attivazione. Seleziona gli utenti a cui inviare la mail di attivazione e clicca su Invia mail di attivazione. Una mail di attivazione verrà inviata agli utenti selezionati.
Questa fase prevede l'importazione del gruppo di utenti da Active Directory e il provisioning.
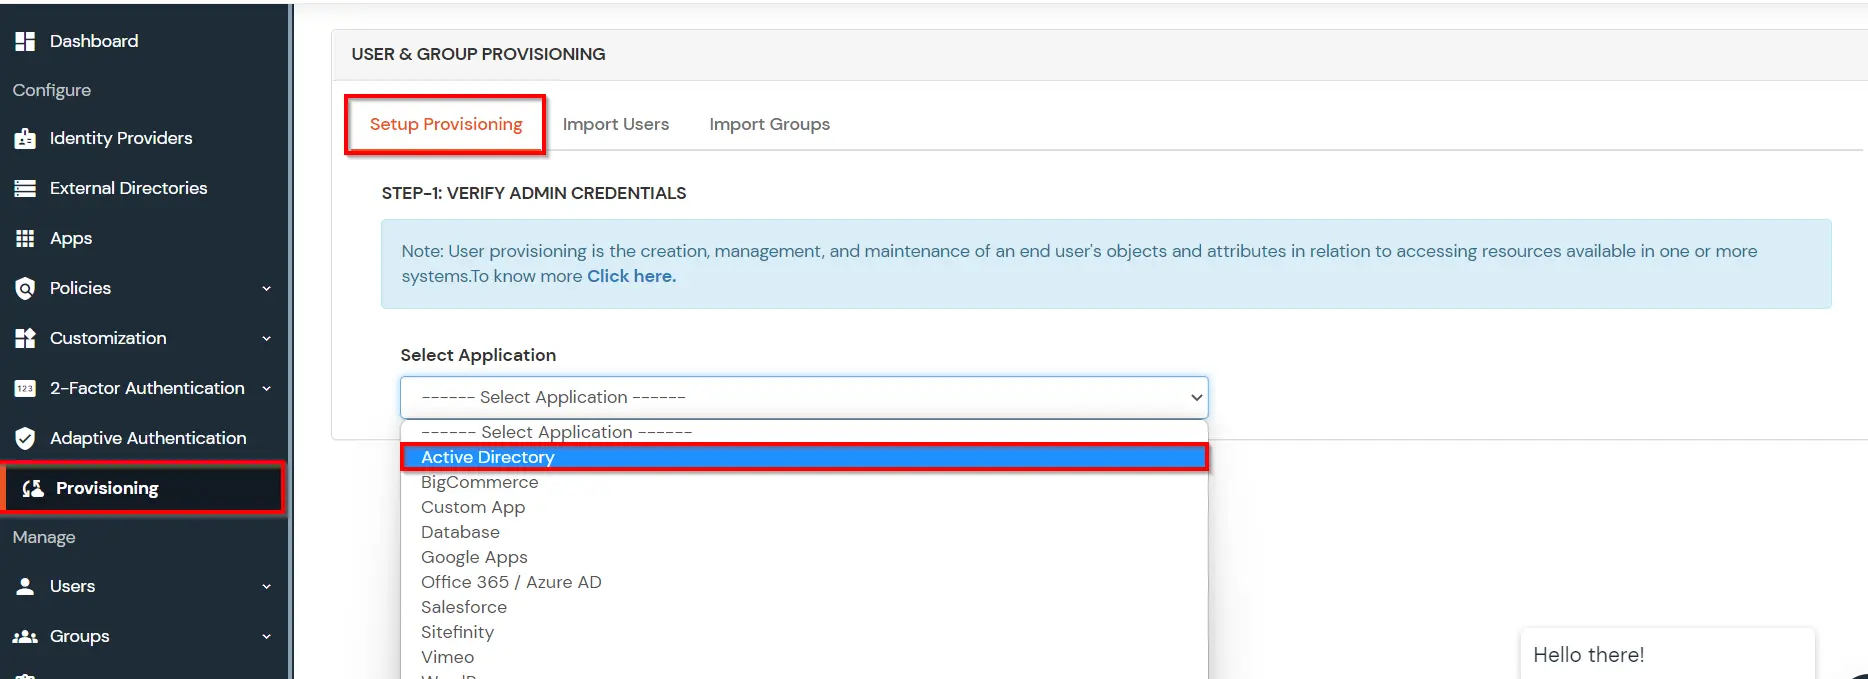
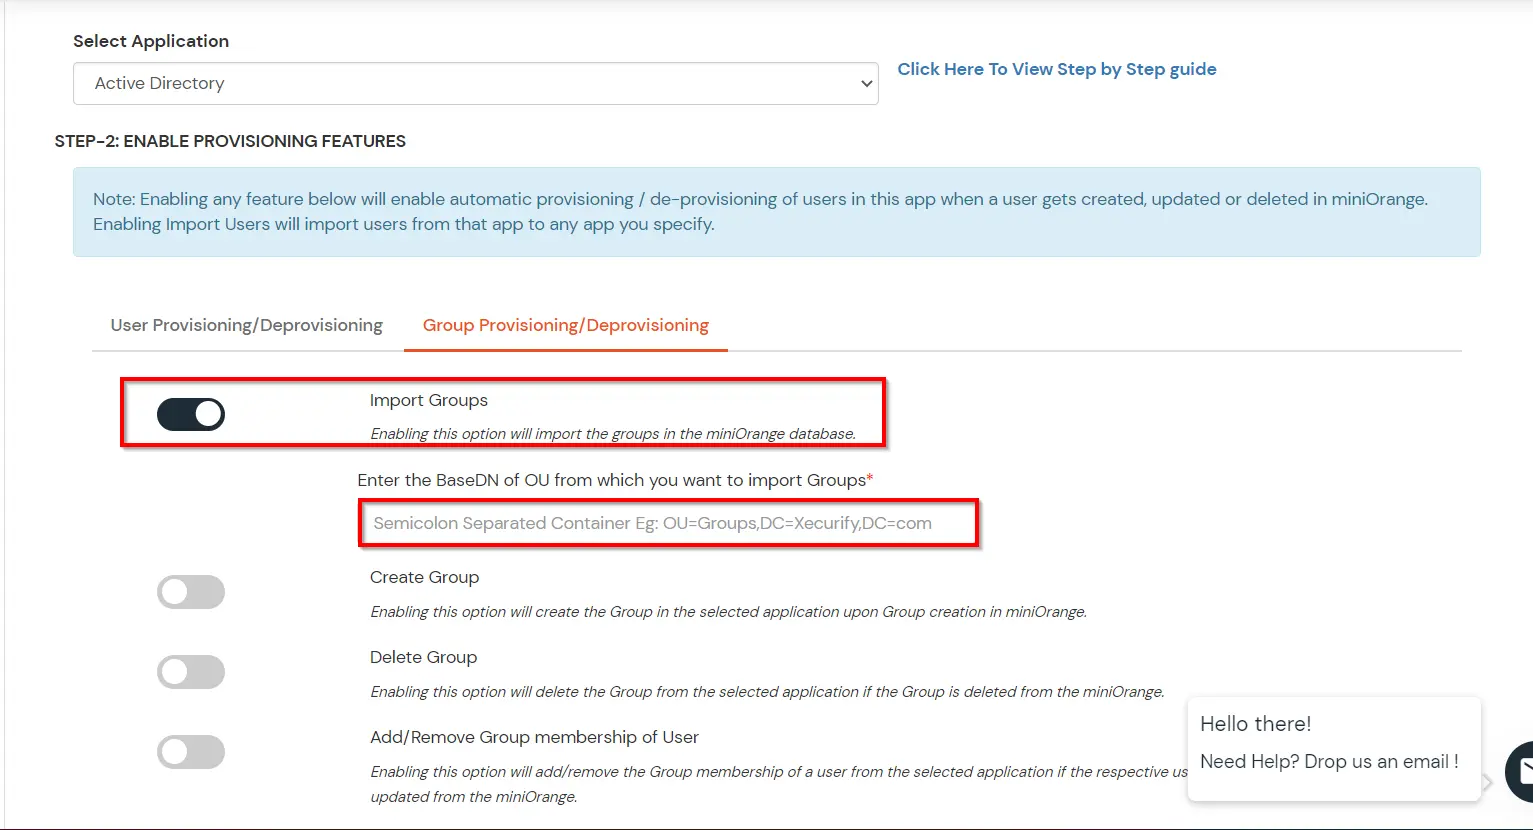
Vai su vettovagliamento. Passa a Impostazione del provisioning Scheda e seleziona Active Directory dal menu a discesa.
Seleziona Provisioning/Deprovisioning di gruppo scheda e attiva Importa gruppo opzione.
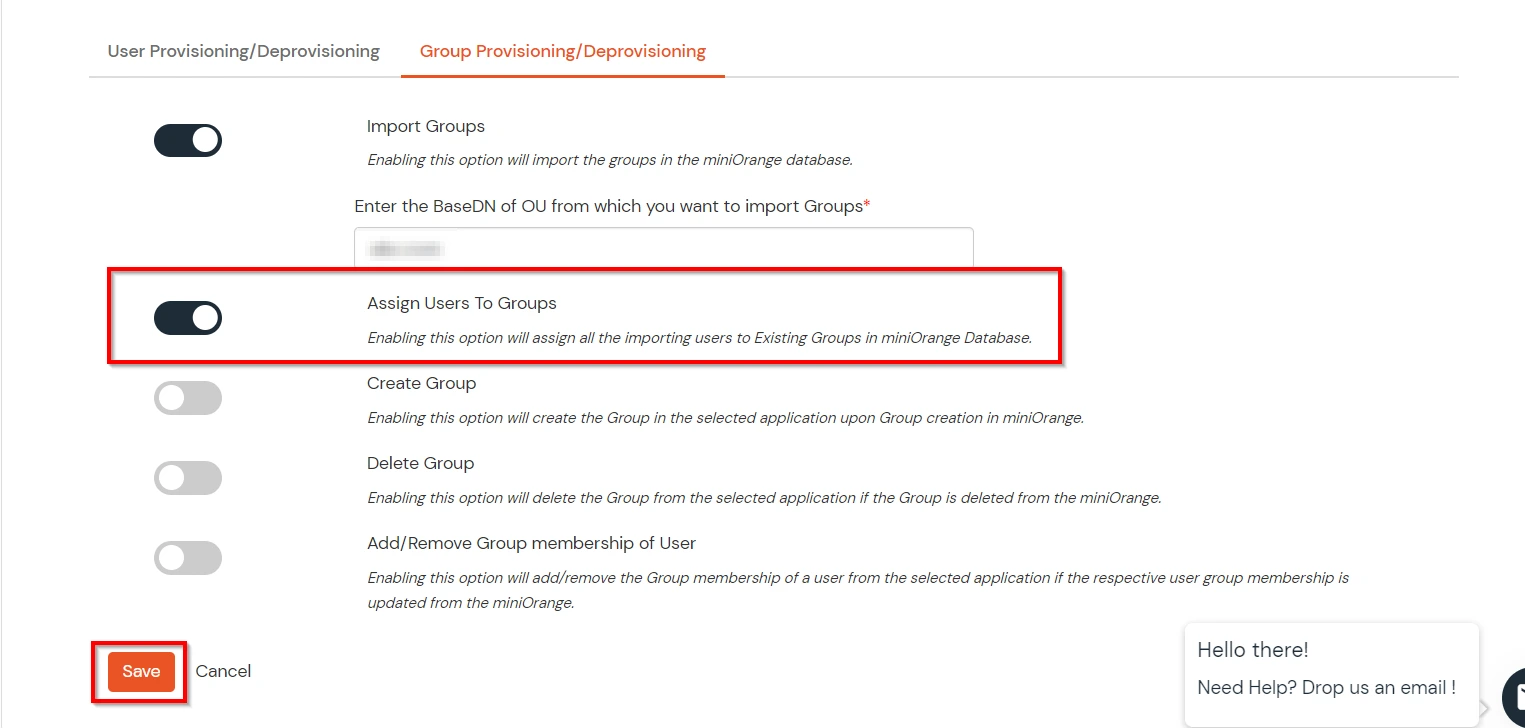
Inserire il DN di base per la sincronizzazione del gruppo e fare clic Salva.
Se vuoi assegnare dinamicamente gli utenti ai gruppi presenti nel miniOrange, allora abilita "Assegna utenti a gruppi"
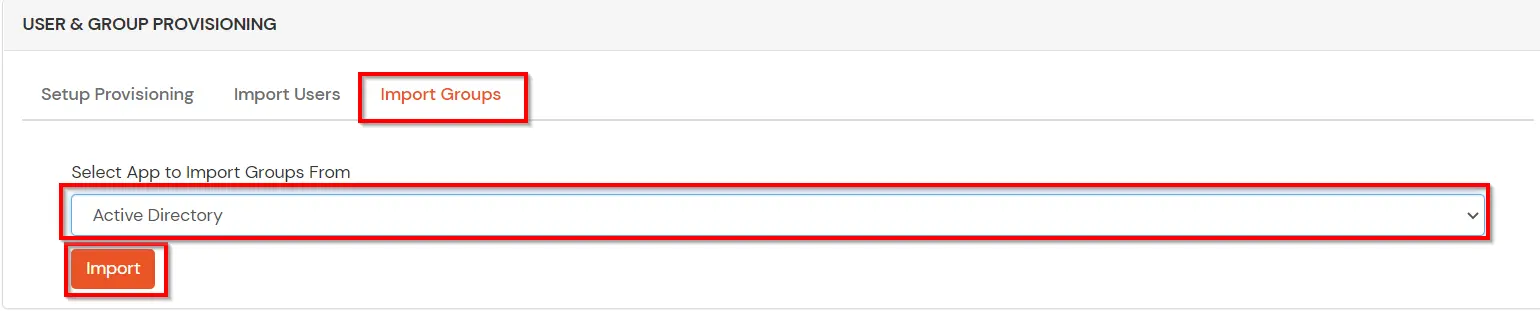
Ora passa a Importa gruppi opzione e selezionare Active Directory da cui vuoi importare i tuoi utenti.
Infine, fai clic su Importare pulsante. Il tuo gruppo verrà importato.
(La configurazione di Active Directory Group Provisioning (Sync) è completata. Ora, ogni volta che un utente viene creato o modificato nel server LDAP e se Assegna utenti ai gruppi è abilitato, l'attributo del gruppo utente dal server LDAP verrà automaticamente sincronizzato e il gruppo utente verrà assegnato o modificato di conseguenza in miniOrange.)
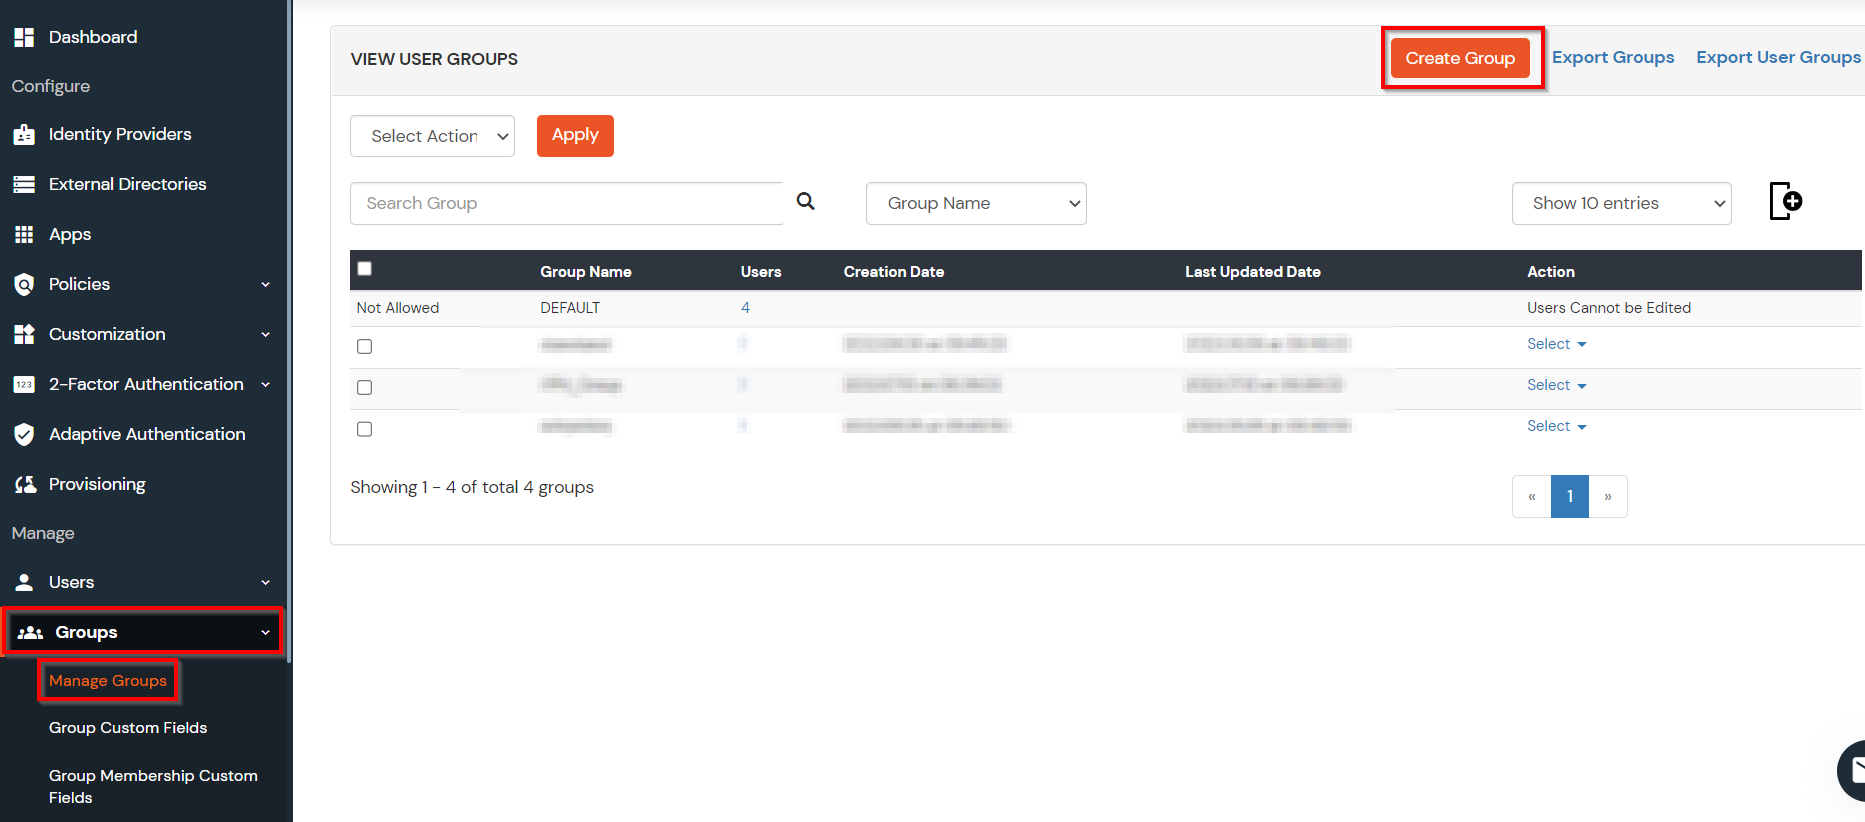
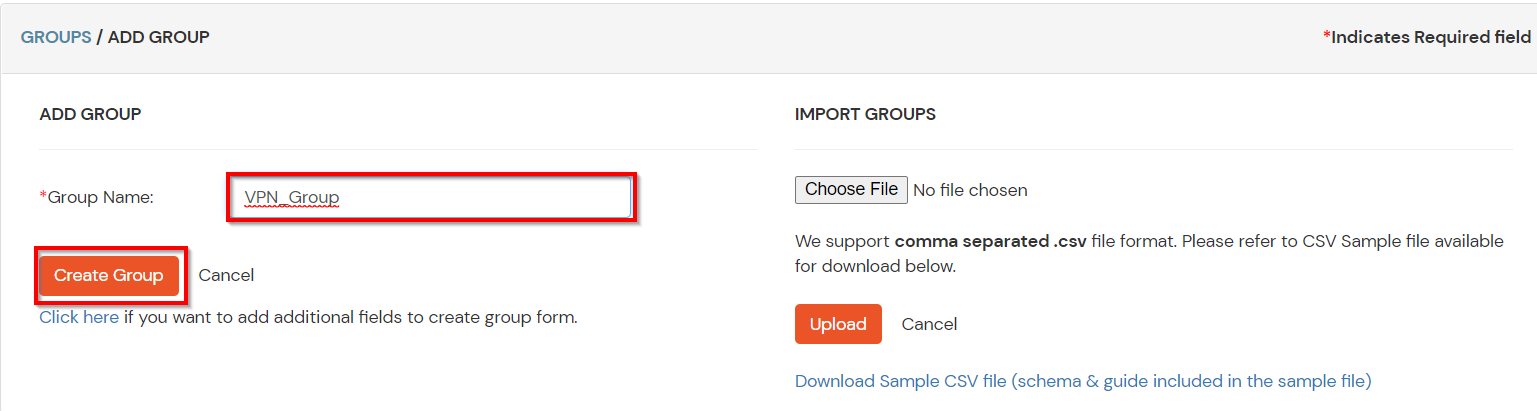
Seleziona Gruppi >> Gestisci gruppi dal pannello di sinistra.
Clicca sul Crea gruppo pulsante in alto.
Inserisci un appropriato Nome gruppo e cliccare su Crea gruppo.
In questa guida abbiamo creato un Gruppo per nome Gruppo_VPN.
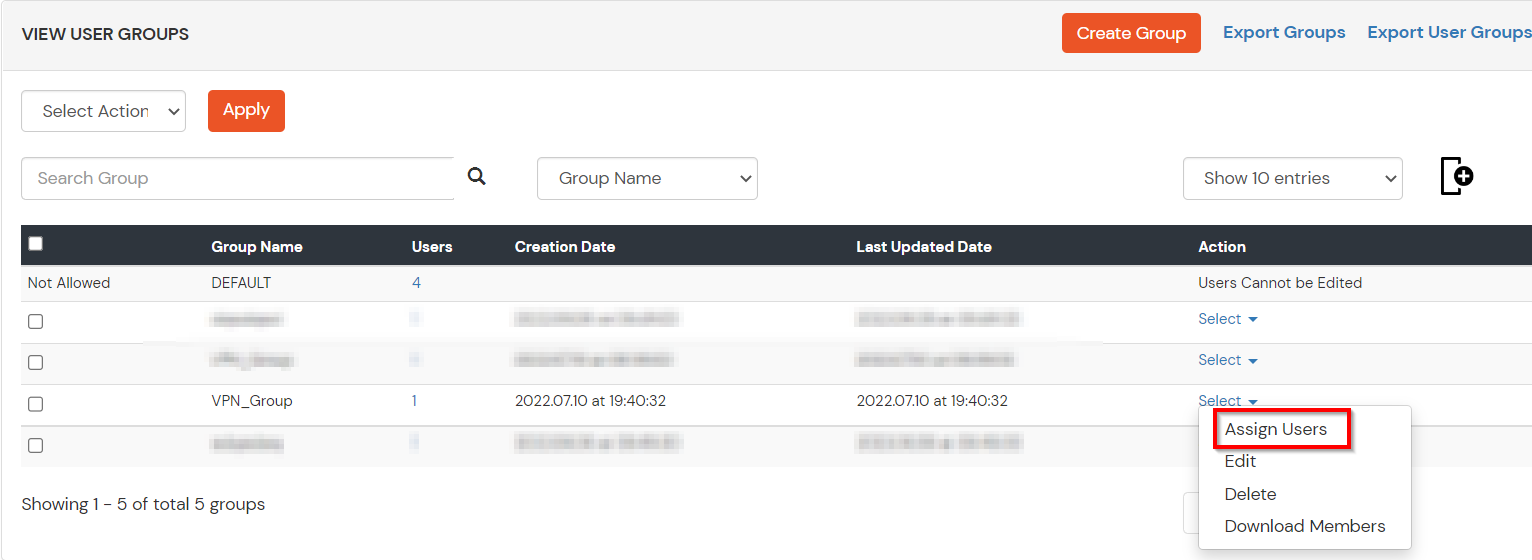
Assegnare vari membri al gruppo utilizzando il Assegna utente opzione associata al gruppo nell'elenco dei gruppi.
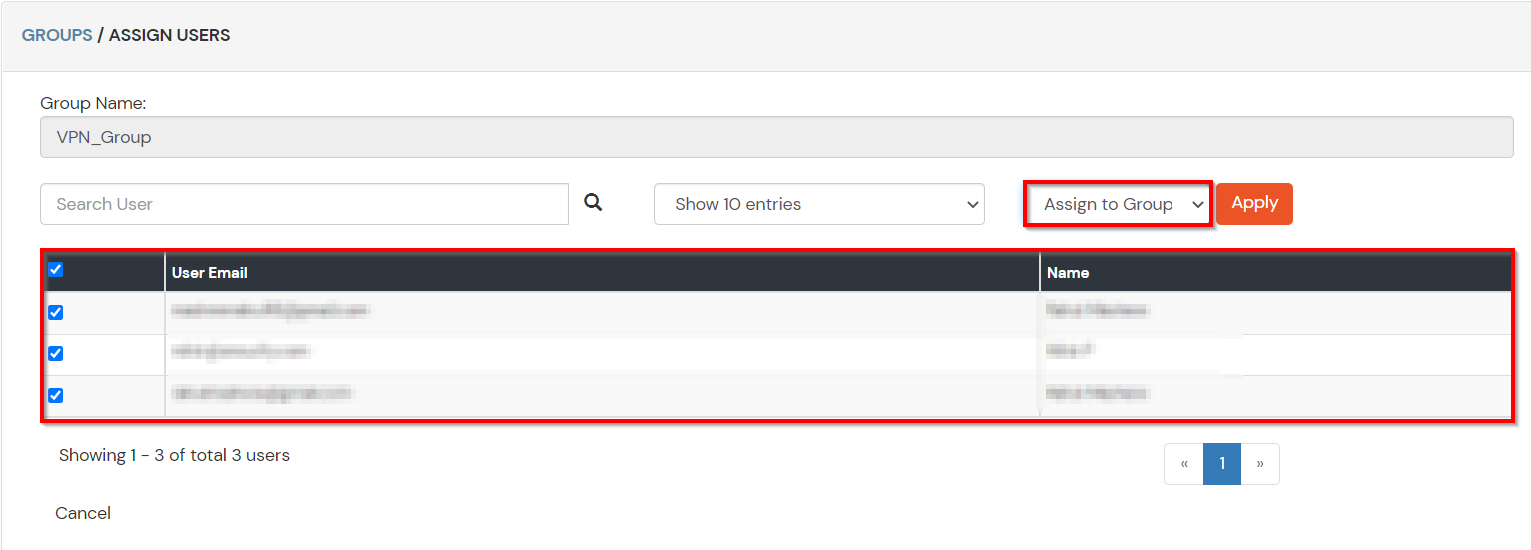
Seleziona gli utenti che devono essere assegnati a questo gruppo. Quindi seleziona Assegna al gruppo nel menu a discesa Seleziona azione e fare clic sul pulsante Applica.
Questi gruppi saranno utili per aggiungere più Politiche 2FA sulle applicazioni.
4. Configurazione MFA per AWS Client VPN
Nota: puoi seguire questa guida se desideri personalizzare e registrare l'autenticazione a più fattori (MFA) per gli utenti finali.
Ecco, lo faremo configurare una politica per il gruppo di utenti che abbiamo creato in questo passo e associarlo all'applicazione VPN AWS Client VPN.
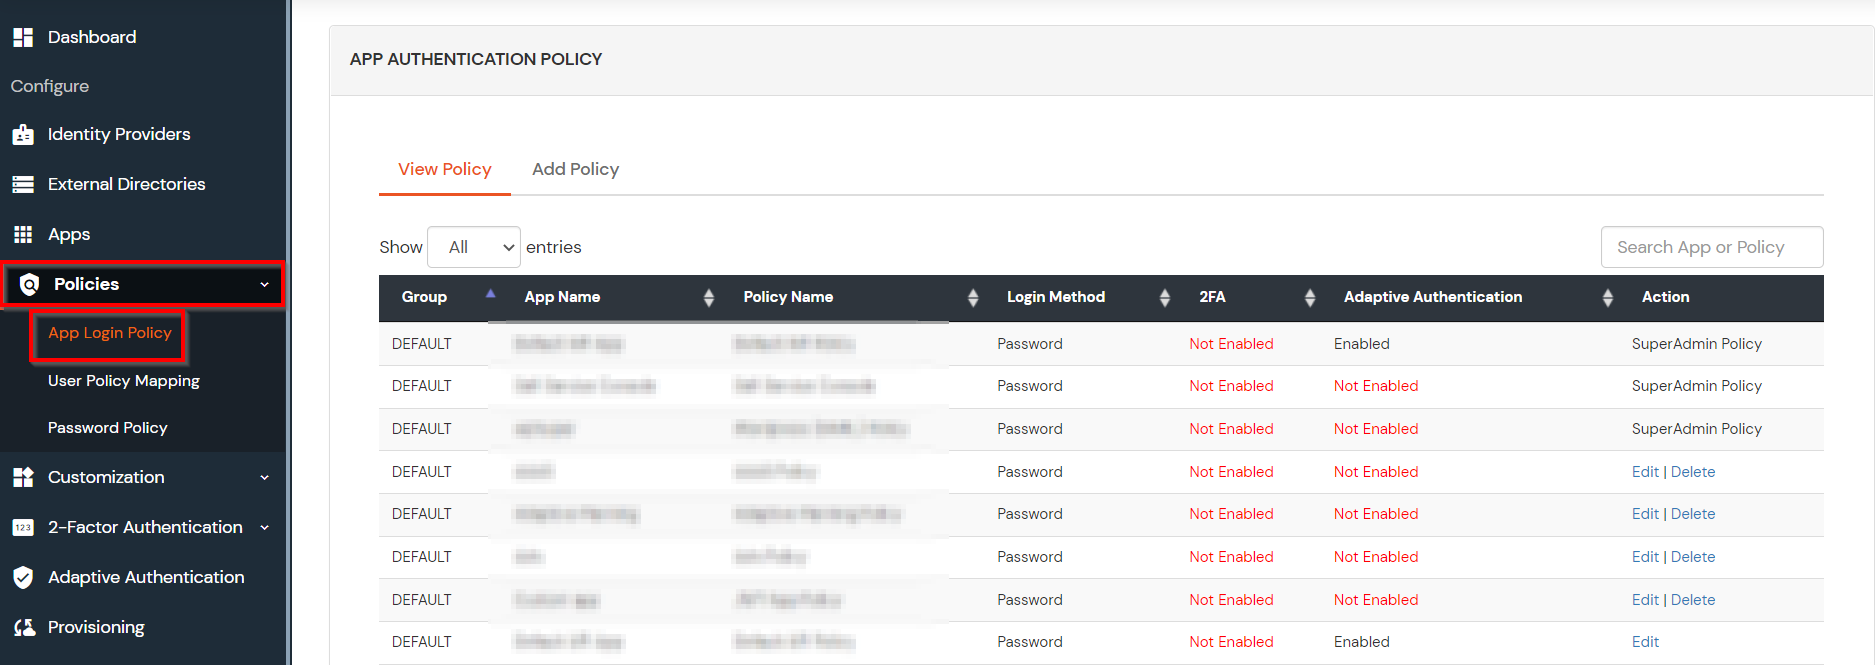
Fare clic su Norme >> Norme di accesso all'app.
Fare clic su Aggiungi criterio pulsante.
Nella sezione Applicazione, seleziona Applicazione RADIUS che abbiamo configurato in precedenza nel passaggio 1.
Selezionare il gruppo di utenti richiesto in Nome gruppo e inserire il Nome della politica.
In questa guida configureremo un Solo password politica per "VPN_Group", in modo che solo i membri del VPN_Group possano accedere ai servizi VPN senza un secondo fattore.
Una volta completate le impostazioni della policy, fare clic su Invio per aggiungere una policy.
5. Prova AWS Client VPN MFA
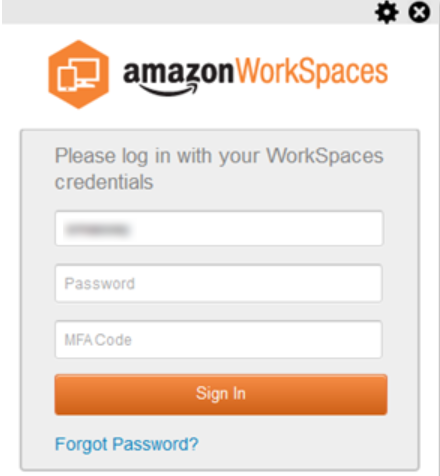
Login per Cliente Amazon WorkSpacesb> e inserisci nome utente e password.
Ti verrà chiesto il codice a 2 fattori se hai autenticazione a 2 fattori abilitata nella politica miniOrange.
Inserisci il tuo Codice a 2 fattori e dovresti essere connesso ad AWS Client VPN.
Troubleshooting
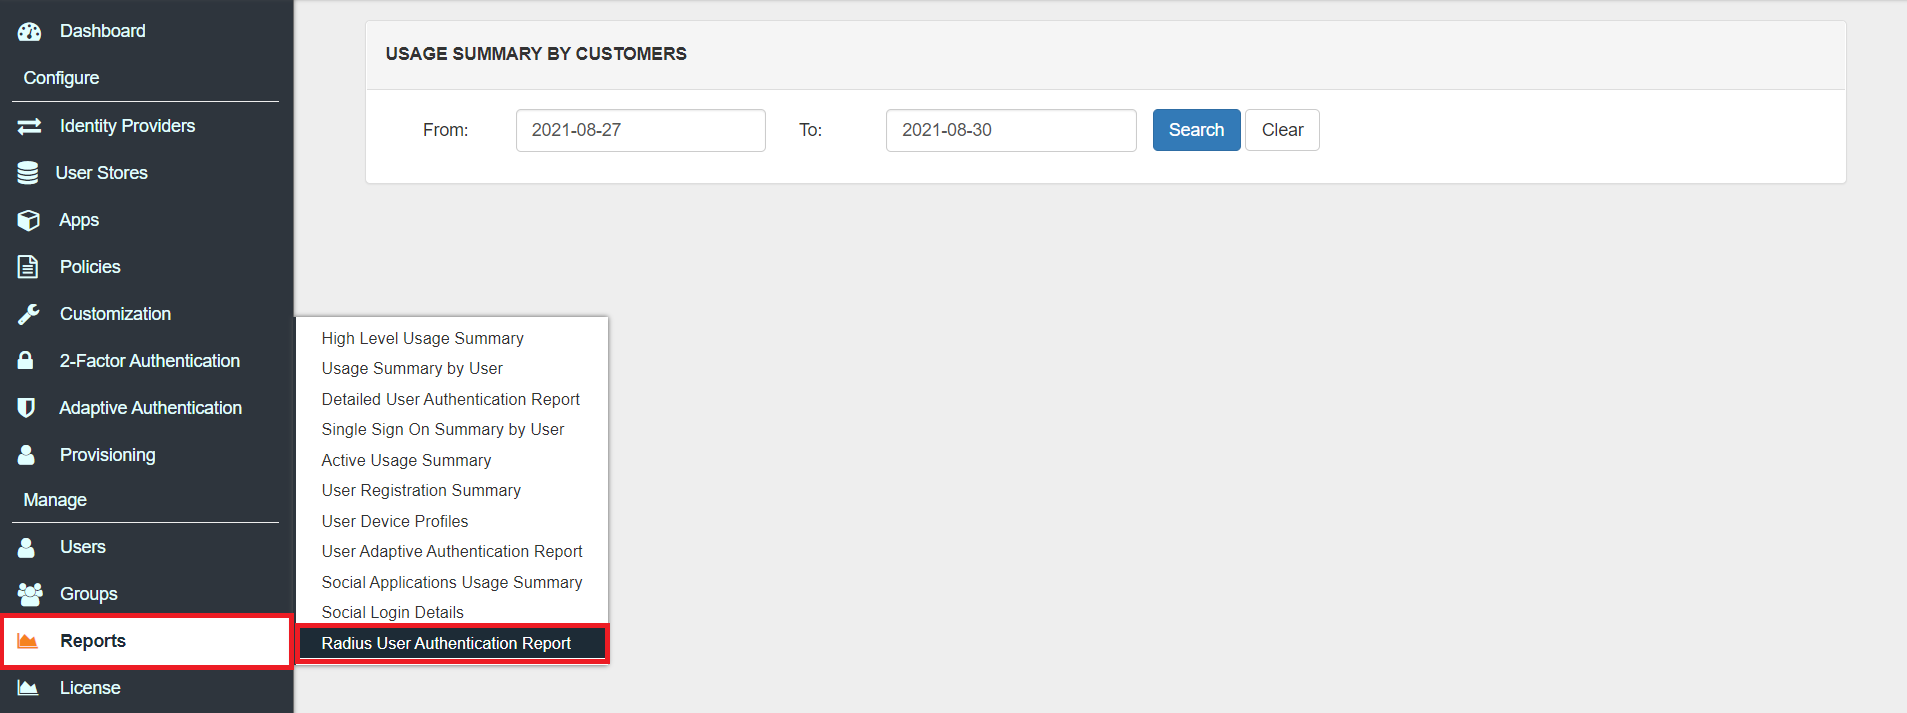
Come posso controllare i registri di controllo degli utenti RADIUS nella dashboard di amministrazione di miniOrange?
Fare clic su Report >> Report di autenticazione utente Radius.
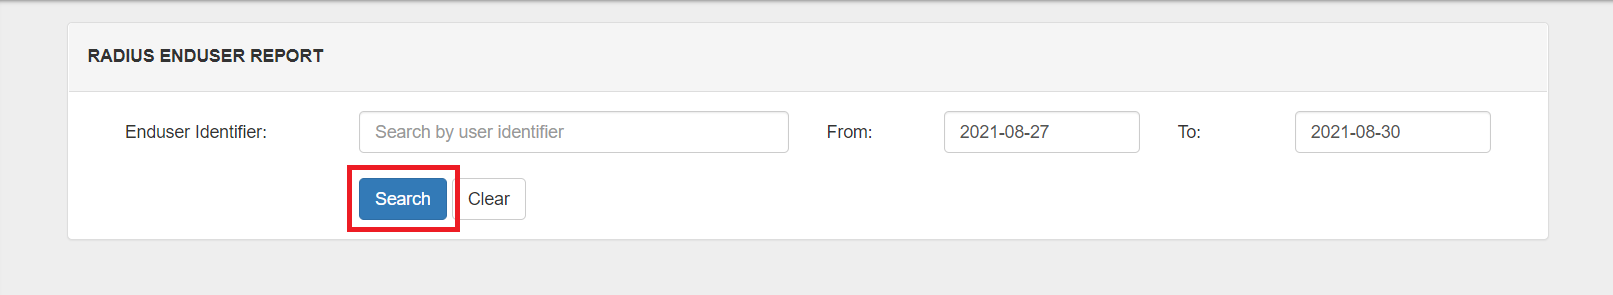
entra Identificatore dell'utente finale and Intervallo di date.
Fare clic su Cerca.
Domande frequenti (FAQ)
Che cos'è l'autenticazione a più fattori (MFA)?
L'autenticazione a più fattori (MFA) è un metodo di autenticazione che richiede all'utente di autenticarsi tramite due o più fattori per accedere alle risorse aziendali, alle applicazioni o a una VPN (in questo caso AWS Client VPN). L'attivazione dell'autenticazione a più fattori (MFA) implica che gli utenti debbano fornire ulteriori fattori di verifica oltre al nome utente e alla password, aumentando così la sicurezza delle risorse aziendali. Per saperne di più sull'autenticazione a più fattori (MFA), clicca qui.
I fattori di autenticazione in MFA rientrano in genere nelle seguenti categorie:
Fattore conoscenza (qualcosa che sai)
Fattore di possesso (qualcosa che hai)
Fattore di inerenza (qualcosa che sei)
Fattore di posizione (da qualche parte dove ti trovi)
Fattore comportamentale (qualcosa che fai)
Tipi di autenticazione 2FA con RADIUS:
A seconda del client VPN , l'autenticazione a due fattori può assumere due forme.
Client VPN che supportano la sfida RADIUS.
Client VPN che non supportano la sfida RADIUS.
Quali sono i diversi metodi 2FA/MFA per AWS Client VPN supportati da miniOrange?
miniOrange supporta diversi metodi di autenticazione 2FA/MFA per l'accesso sicuro alla VPN client AWS, come notifiche push, token software, autenticazione Microsoft/Google, ecc.