Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Cisco FirePower offre una tecnologia avanzata di sandboxing cloud di nuova generazione che fornisce un livello completamente nuovo di protezione, visibilità e analisi contro ransomware e attacchi mirati. Dopo aver configurato la tua VPN SSL Cisco FirePower, potresti volerne migliorare la sicurezza. Un modo per farlo è abilitare l'autenticazione a più fattori (MFA) per Sophos VPN.
miniorange MFA/2FA funziona con Cisco FirePower VPN per fornire un ulteriore livello di autenticazione e protezione per amministratori e utenti finali che accedono a Sophos VPN e firewall. Quando abiliti 2FA, i tuoi utenti devono fornire il loro nome utente e password (primo fattore) come di consueto, nonché un codice di autenticazione basato sul metodo 2FA configurato per ottenere l'accesso a Cisco FirePower SSL VPN.
Come secondo fattore, miniOrange offre oltre 15 metodi di autenticazione a più fattori (MFA) tra cui scegliere, come Google/Microsoft/Authy/miniOrange Authenticator, OTP tramite SMS/e-mail e molti altri.
Conformati alle normative in materia di cyberassicurazione con la soluzione MFA di miniOrange. Scopri di più.
miniOrange offre una prova gratuita di prova e assistenza tramite una chiamata di consulenza con i nostri ingegneri di sistema per configurare l'autenticazione a più fattori per Cisco FirePower VPN nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per ottenere una prova di concetto gratuita e vi aiuteremo a configurare la nostra soluzione in pochissimo tempo.
miniOrange raggiunge questo obiettivo fungendo da server RADIUS che accetta il nome utente e la password inseriti dall'utente come richiesta RADIUS e autentica l'utente rispetto a un archivio utenti come Active Directory (AD). Dopo il primo livello di autenticazione, la soluzione MFA di miniOrange richiede all'utente un secondo fattore di autenticazione e concede o revoca l'accesso in base all'input dell'utente.
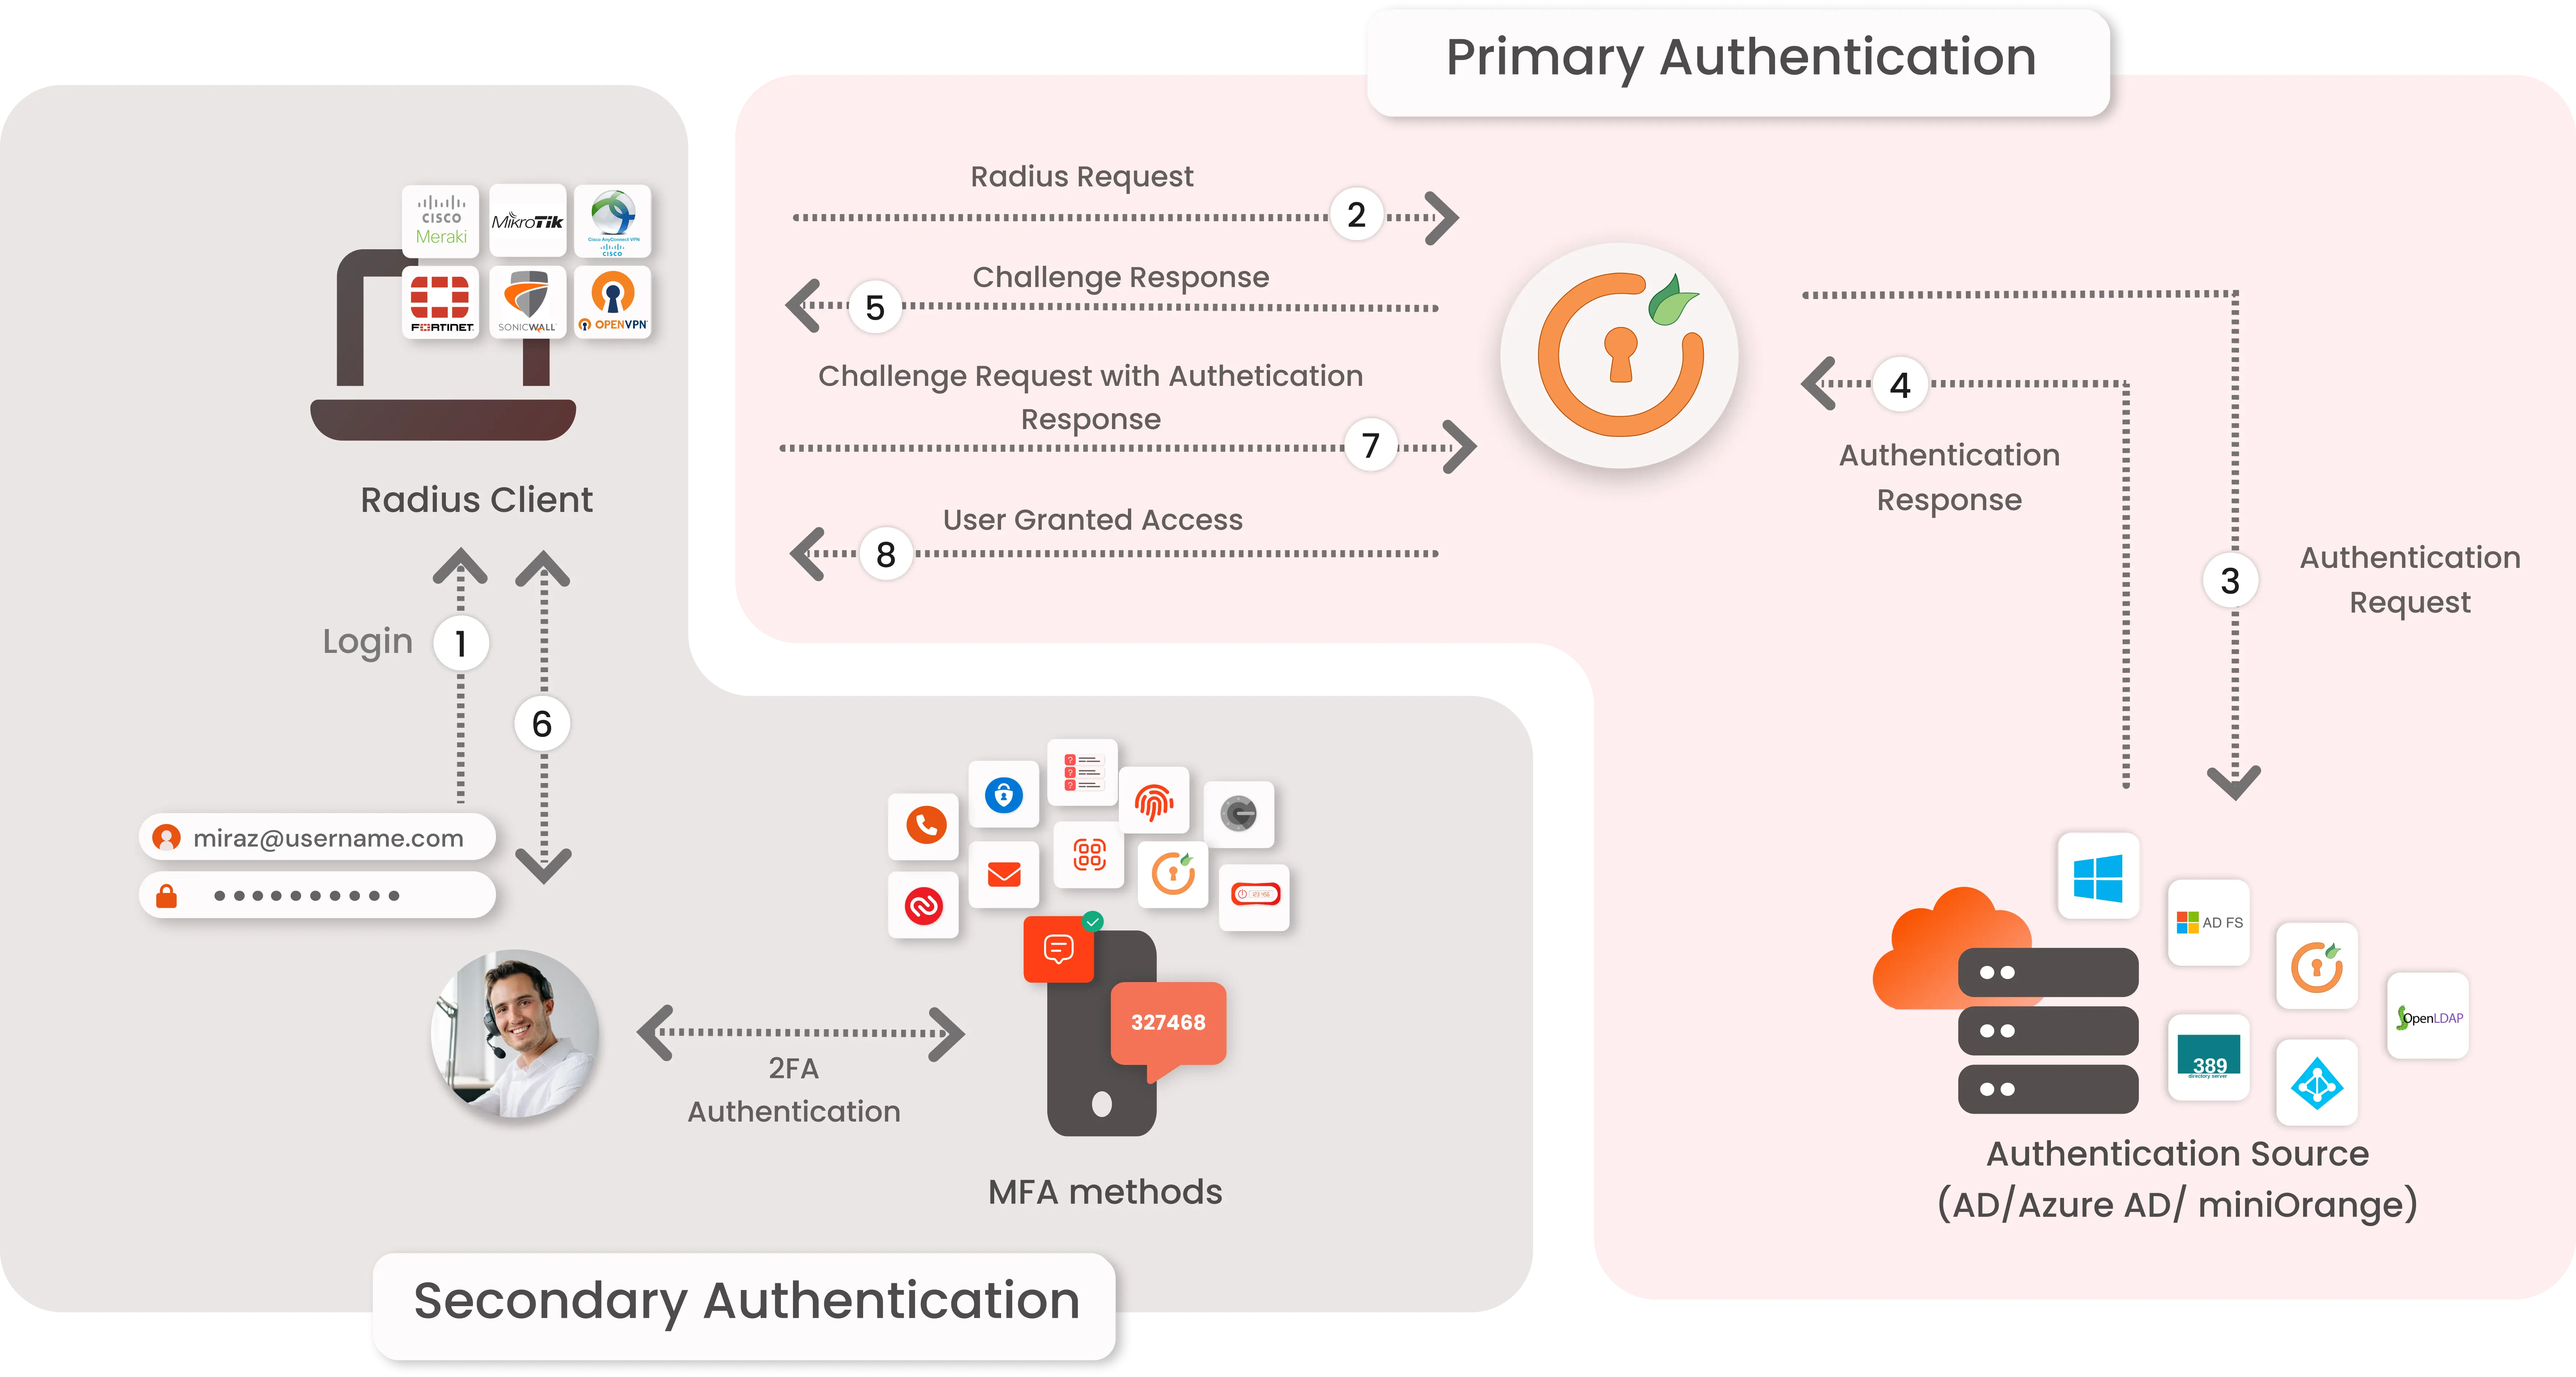
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
Non trovi la tua directory? Contattaci all'indirizzo idpsupport@xecurify.com
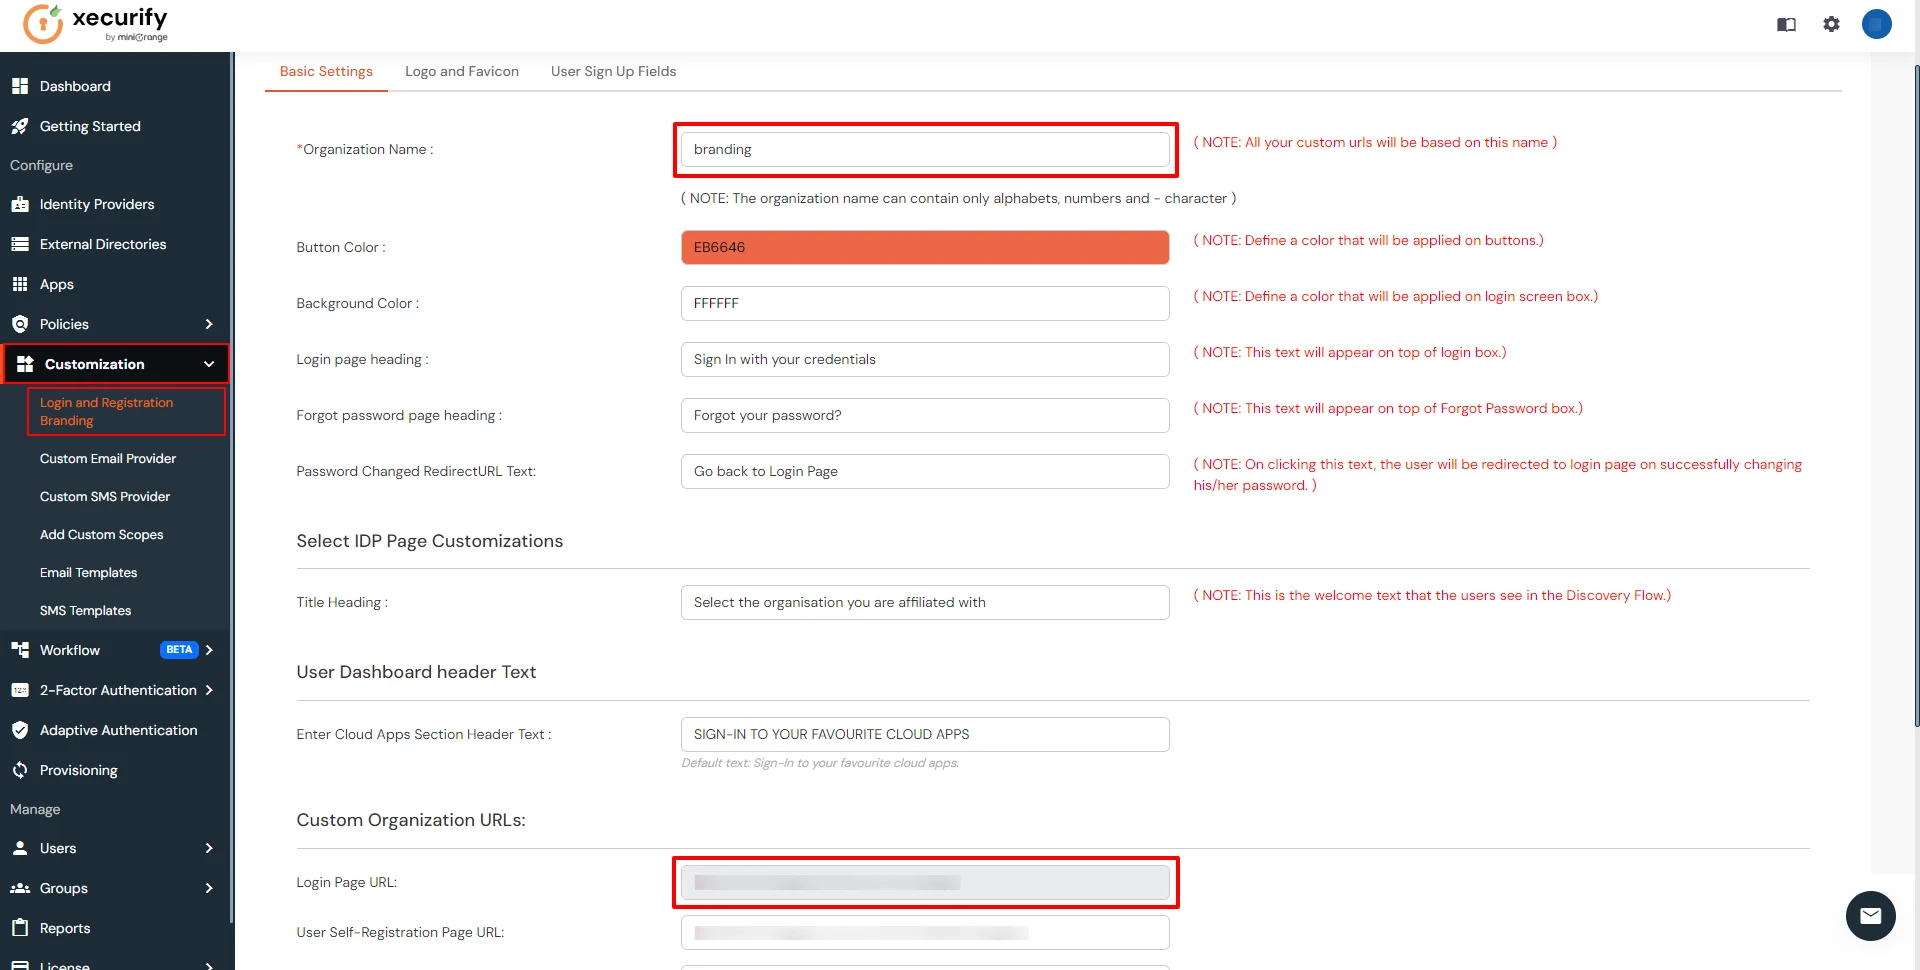

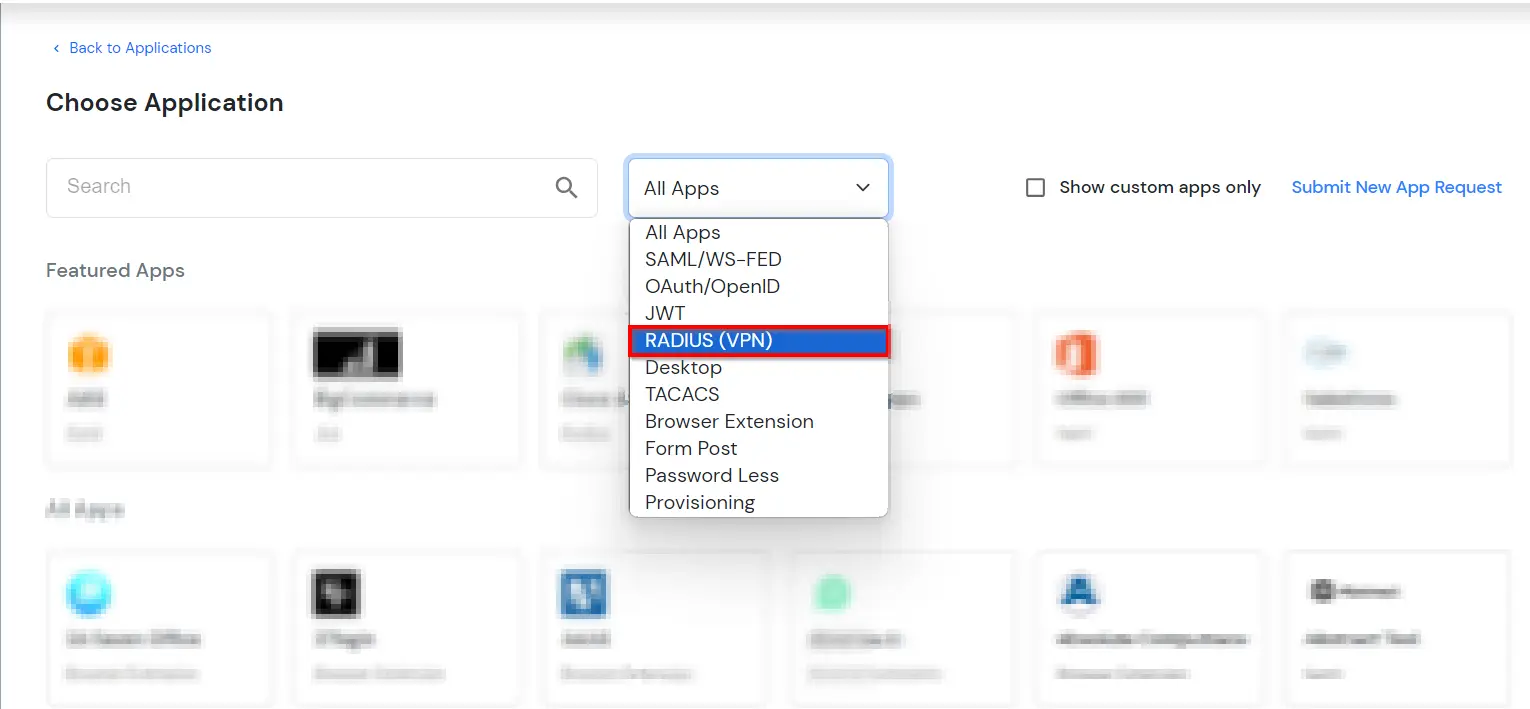
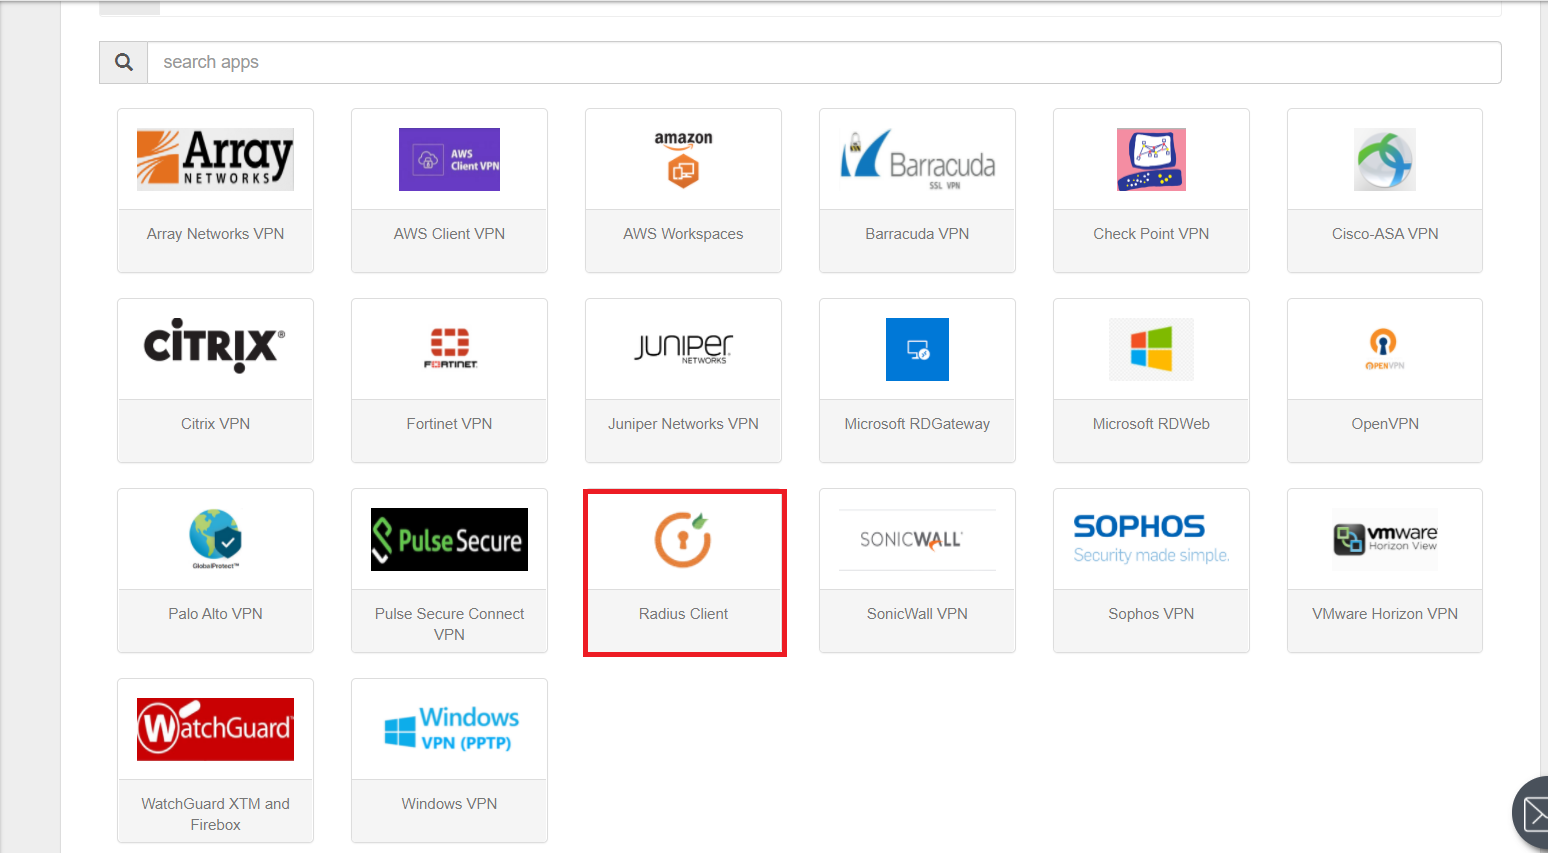
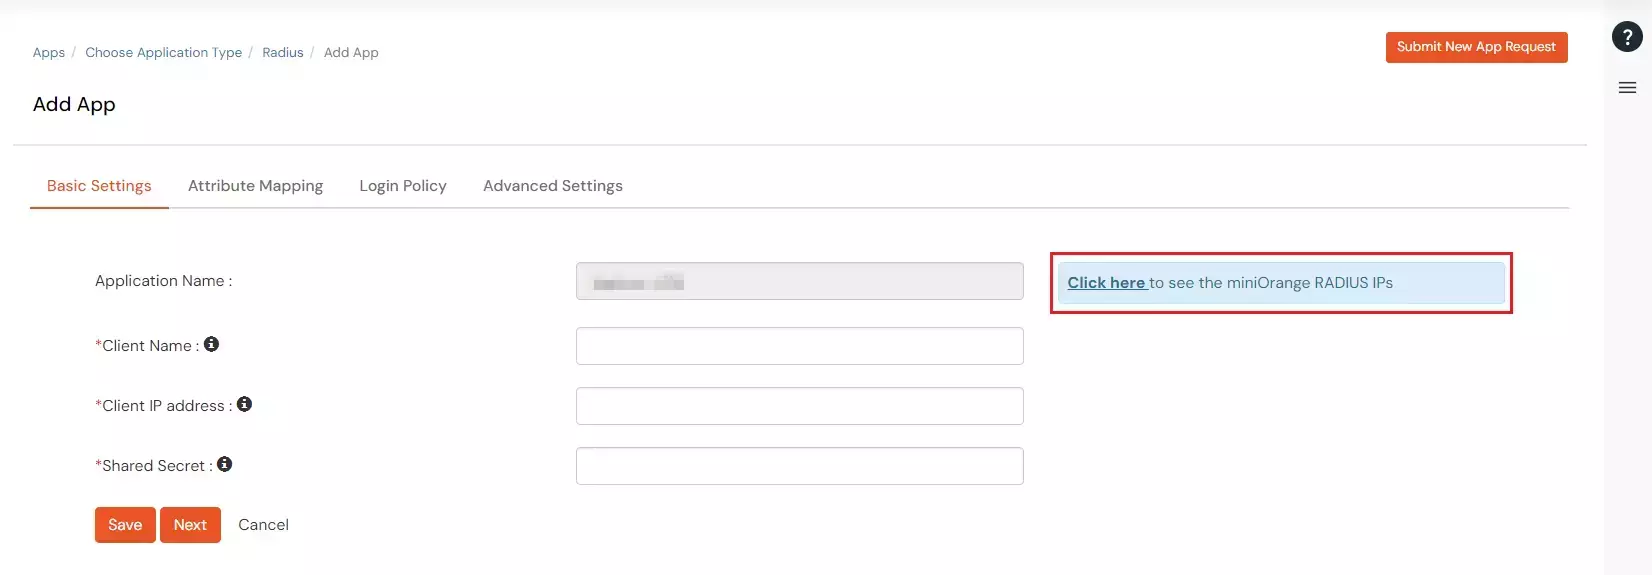
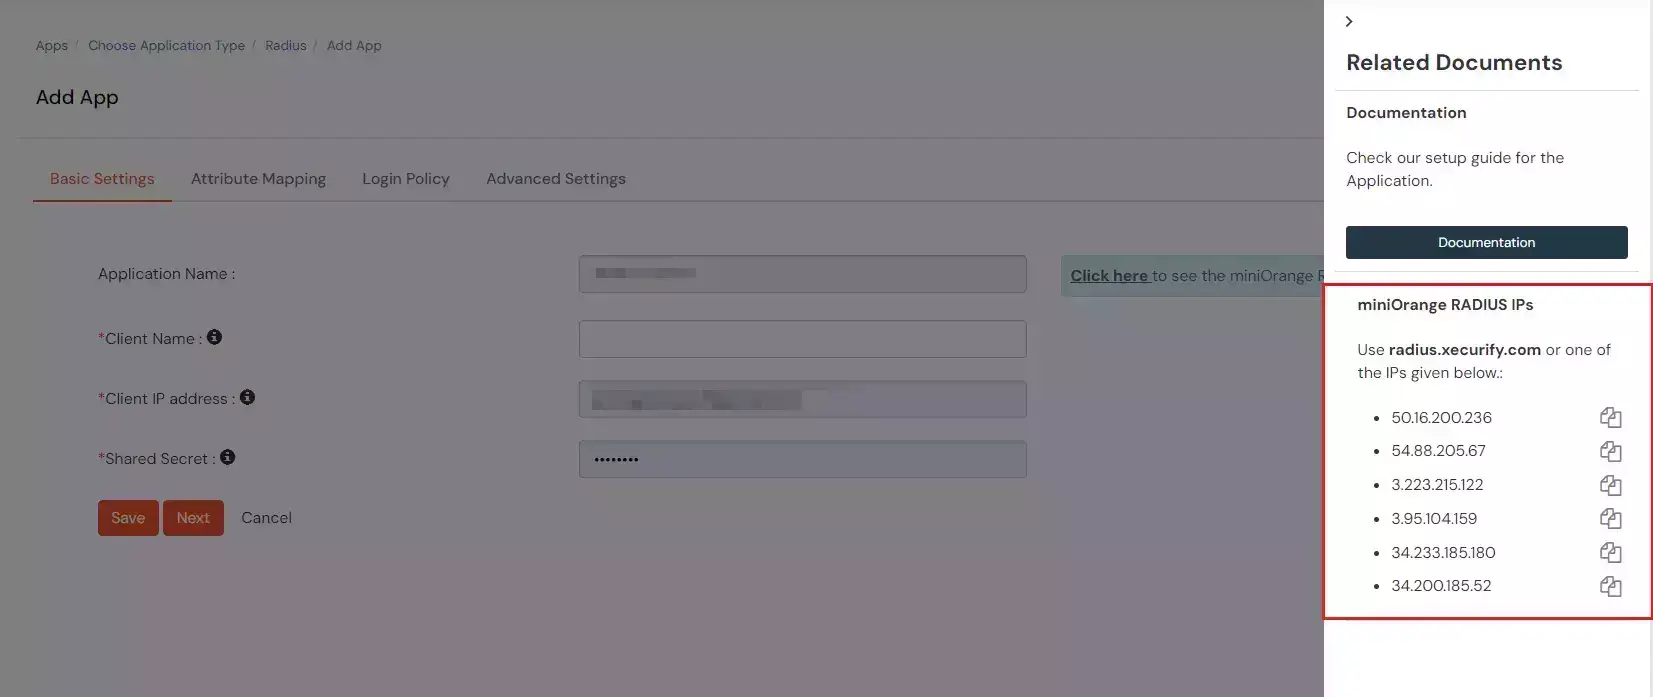
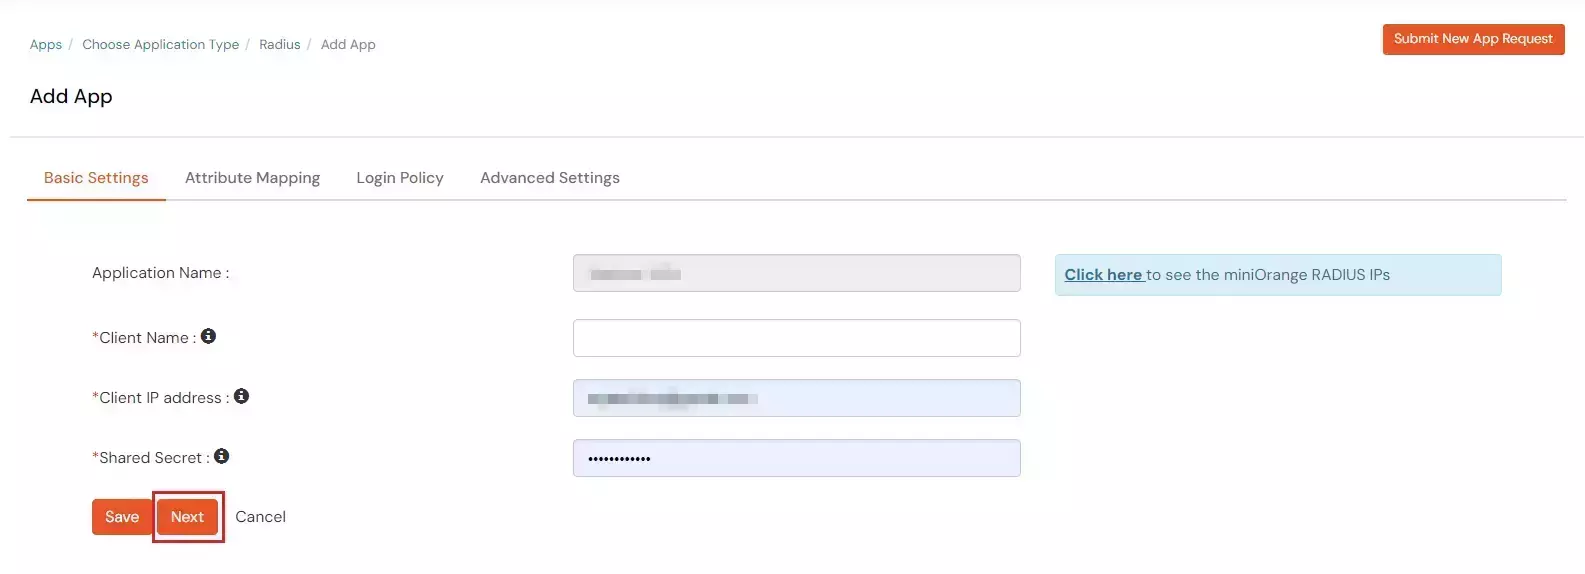
| Nome visualizzato: | Un nome qualsiasi per il tuo riferimento. |
| IP client: | Indirizzo IP del server VPN che invierà la richiesta di autenticazione Radius. |
| Segreto condiviso: | Chiave di sicurezza. Per esempio "segretocondiviso" (Tienilo con te, dovrai configurarlo anche sul server VPN). |
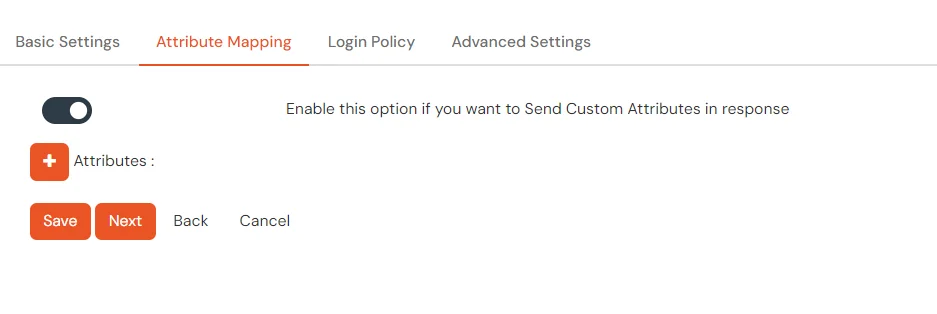
| Nome fornitore | Attributo del fornitore | Tipo di valore | Attributo |
|---|---|---|---|
| Cisco ASA | Politica_del_gruppo_ASA | Utente | Gruppi |
| Fortinet | Nome-gruppo Fortinet | Utente | Gruppi |
| palo Alto | Gruppo-utenti-PaloAlto | Utente | Gruppi |
| SonicWall | Gruppo utenti Sonicwall | Utente | Gruppi |
| Citrix | Gruppi di utenti Citrix | Utente | Gruppi |
| Predefinito (può essere utilizzato se il tuo fornitore non è nell'elenco) | ID filtro | Utente | Gruppi |
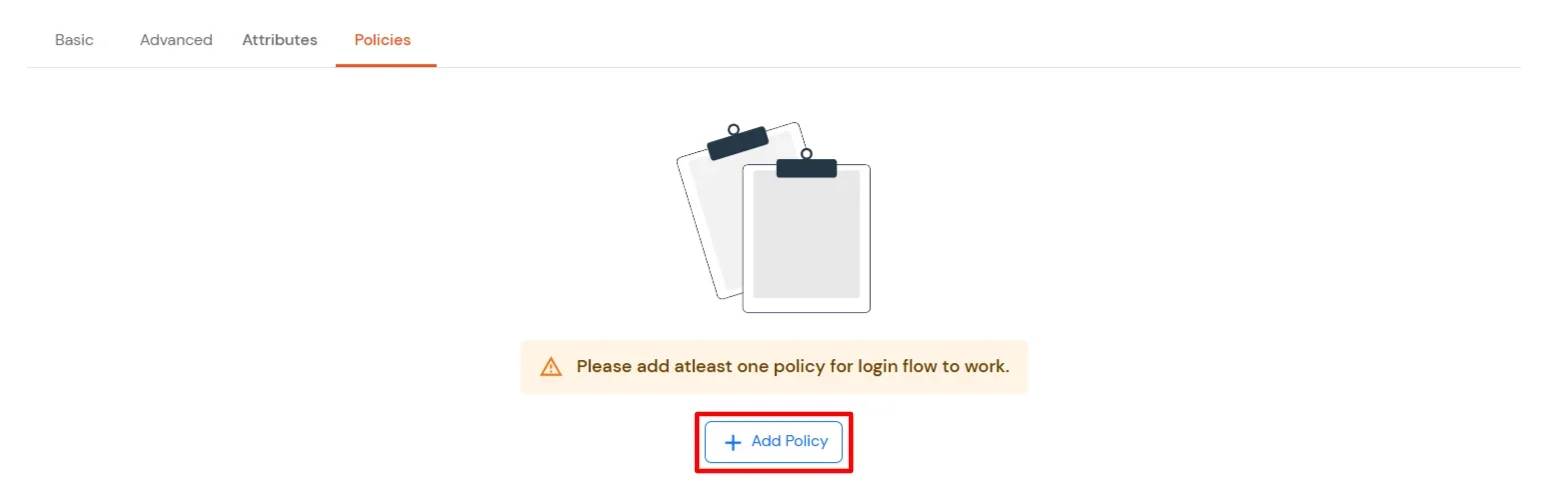
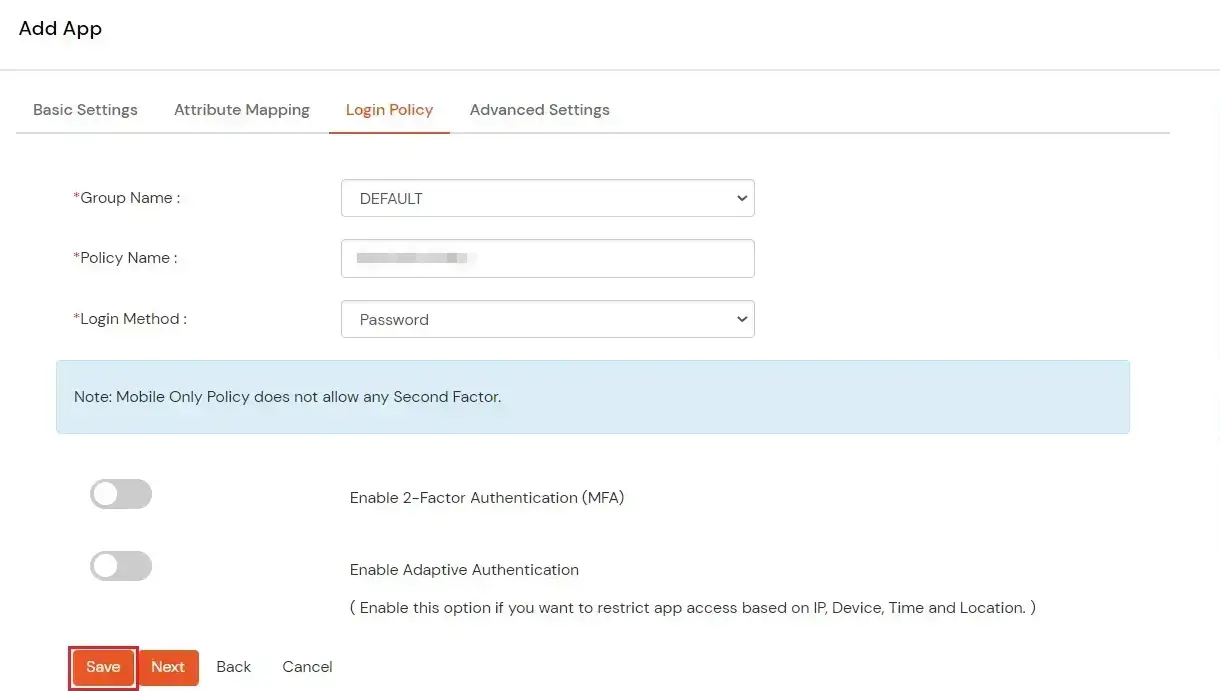
| Nome del gruppo: | Gruppo a cui si applicherà la politica. |
| Nome della politica: | Qualsiasi identificatore che specifica il nome della policy. |
| Primo fattore | Metodo di accesso per gli utenti associati a questa policy. |
| Abilita autenticazione a 2 fattori | Abilita il secondo fattore durante l'accesso per gli utenti associati a questa policy. |
| Abilita autenticazione adattiva | Abilita l'autenticazione adattiva per l'accesso degli utenti associati a questa policy. |
Solo per la versione on-premise
Aprire le porte del firewall.
| Configurazione | Valore |
|---|---|
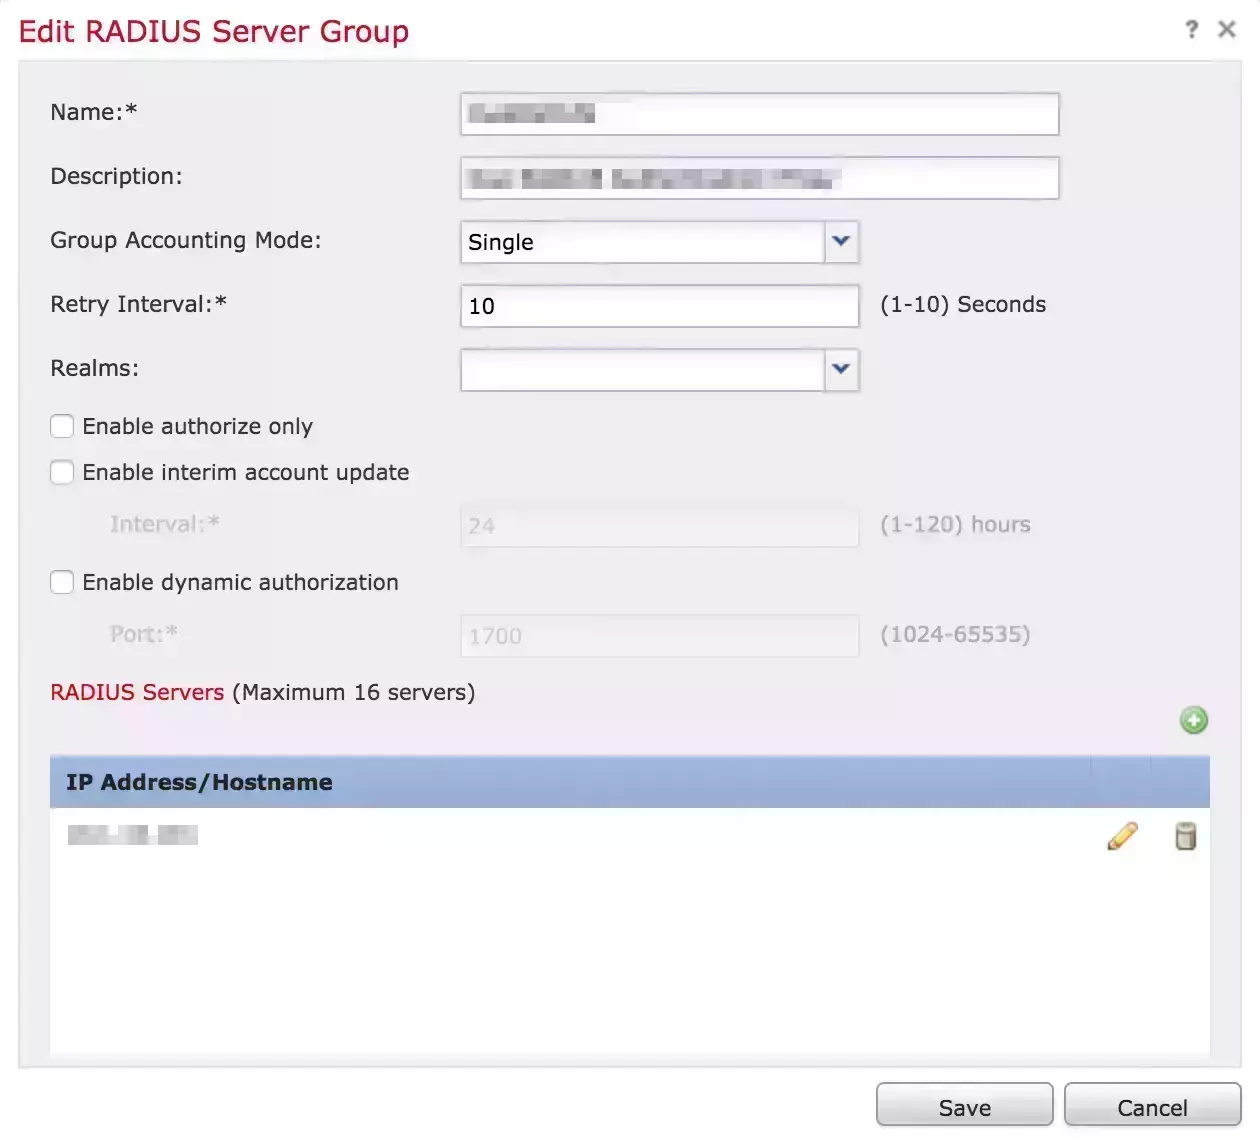
| Nome | Qualcosa di descrittivo, come "miniOrangeRADIUS". Non puoi immettere un nome contenente uno spazio. |
| Descrizione | Un po' di testo informativo. |
| Modalità di contabilità di gruppo | Lascia lo stato Single. |
| Intervallo di tentativi | Lasciare 10. |
| Realms | Non è necessario selezionare un regno. |
| Abilita solo autorizzazione | |
| Abilita aggiornamento account provvisorio | |
| Abilita autorizzazione dinamica | Non abilitare. |
| Configurazione | Valore |
|---|---|
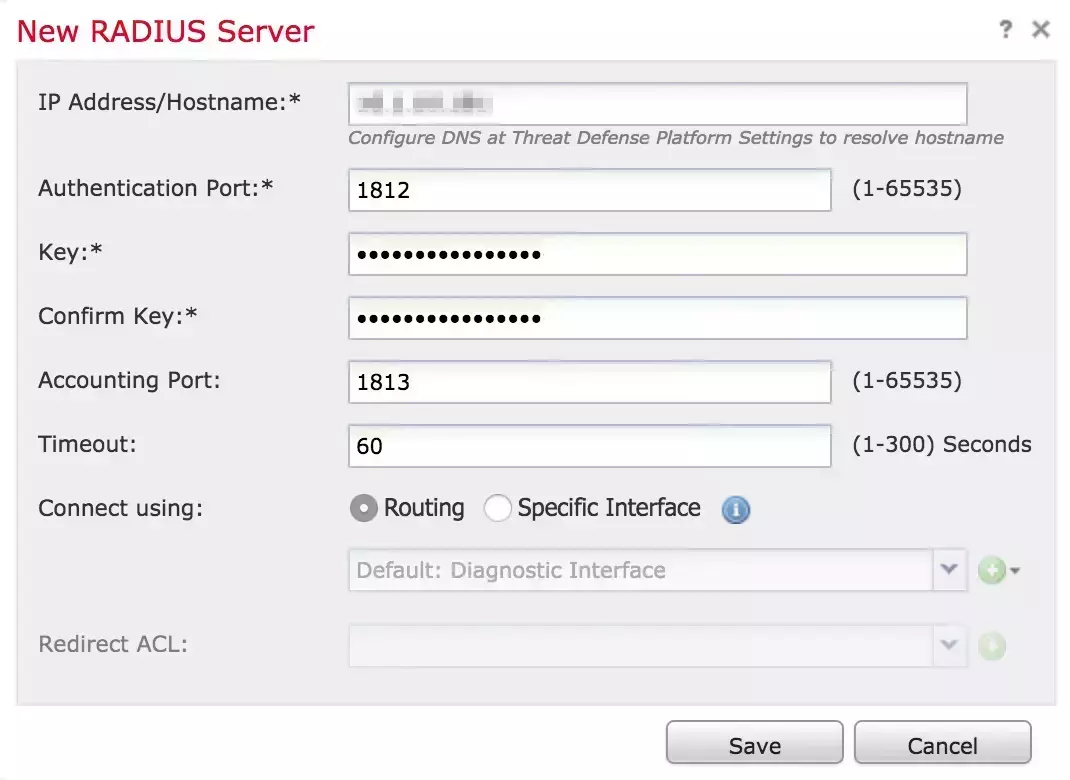
| Indirizzo IP/Nome host | Il nome host completo o l'indirizzo IP del tuo server RADIUS miniOrange. |
| Porta di autenticazione | 1812 (o qualsiasi porta specificata nel file authproxy.cfg). |
| Le | Il segreto condiviso esatto utilizzato nella configurazione RADIUS. |
| Tasto di conferma | Reinserisci il segreto condiviso. |
| Porta di contabilità del server | Il valore predefinito è 1813 (questo valore non ha importanza perché miniOrange RADIUS non supporta la contabilità RADIUS). |
| timeout | Per completare l'autenticazione dovrebbero essere sufficienti 60 secondi. |
| Connetti usando | Selezionare "Routed" o "Specific Interface" ed effettuare una selezione. La scelta dipende da come viene stabilita la connettività dall'FTD al server miniOrange RADIUS AAA. Per maggiori informazioni, vedere la sezione "RADIUS Server Options" nel capitolo 18 della Firepower Management Center Configuration Guide, versione 6.3, oppure qui nella guida online FMC 6.3. In questo esempio, viene utilizzato il routing. |
| Reindirizzamento ACL | Selezionare o aggiungere l'ACL di reindirizzamento (solo se si utilizza FTD con ISE). Vedere la sezione "RADIUS Server Options" nel capitolo 18 della Firepower Management Center Configuration Guide, versione 6.3 per maggiori informazioni, oppure qui nella guida online FMC 6.3. In questo esempio, gli ACL ISE non vengono utilizzati. |
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Nota: puoi seguire questa guida se desideri configurare Radius MFA con i tuoi utenti memorizzati in Microsoft Entra ID utilizzando OAuth Password Grant.
Configura le directory esistenti come Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, ecc.










Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo | Descrizione |
|---|---|
| Attiva LDAP | Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback | Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore | Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti | Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange | Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
Nome attributo inviato a SP = organizzazione
Nome attributo da IDP = azienda










La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
1. Crea utente in miniOrange





2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.



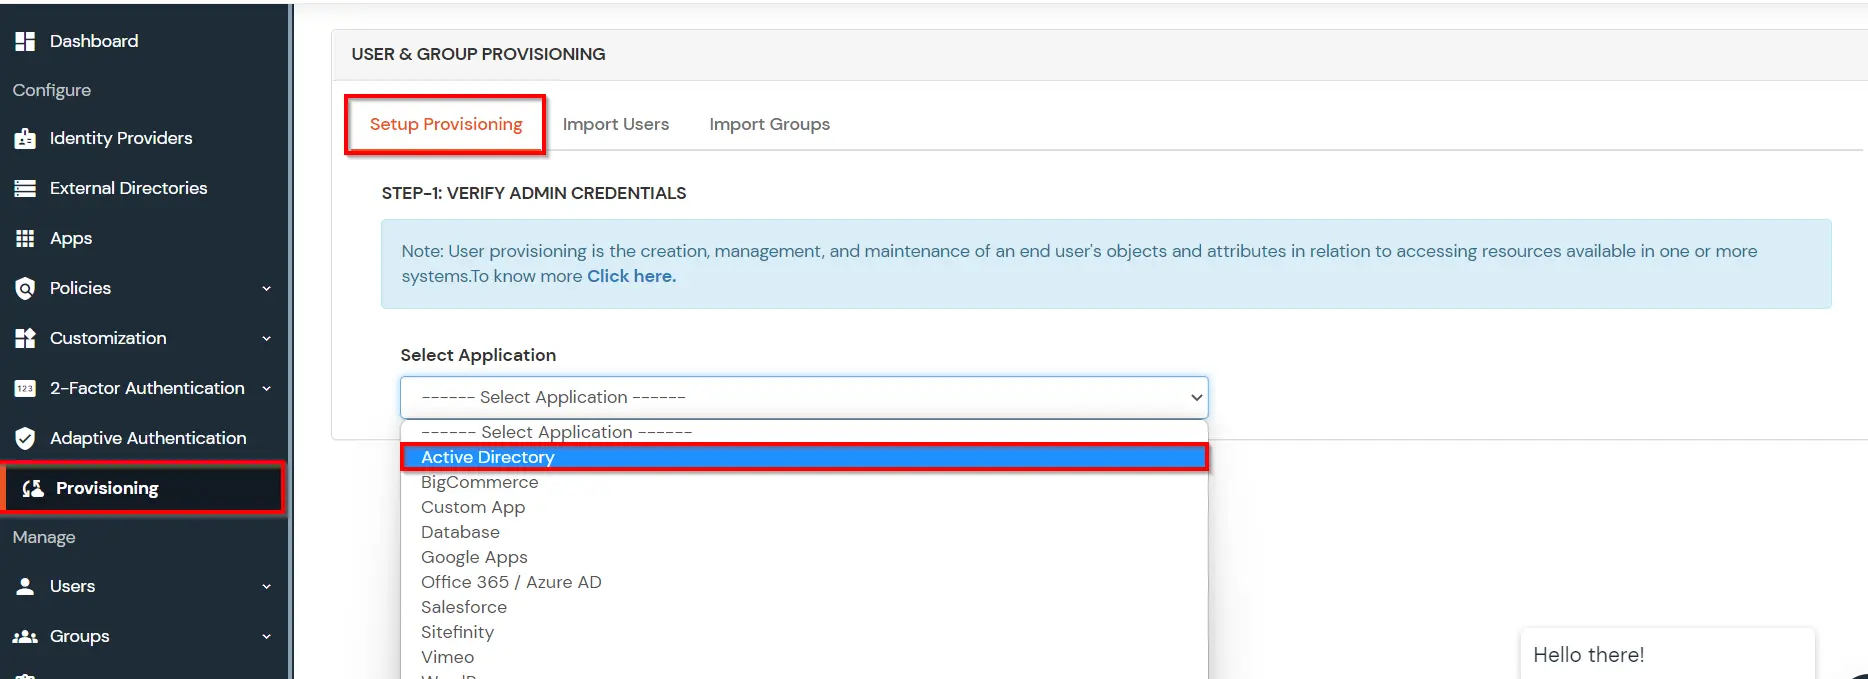
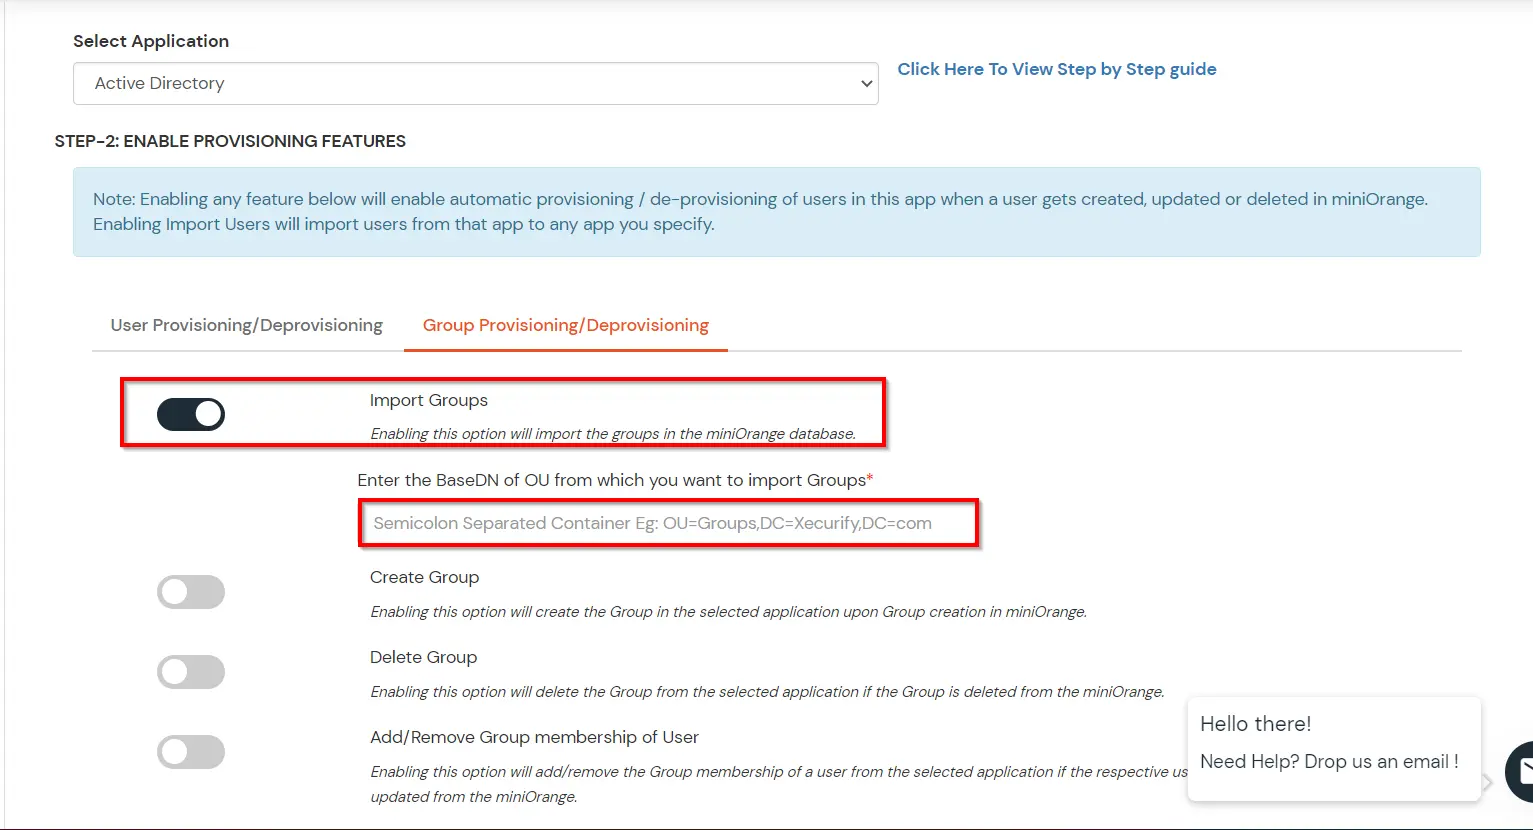
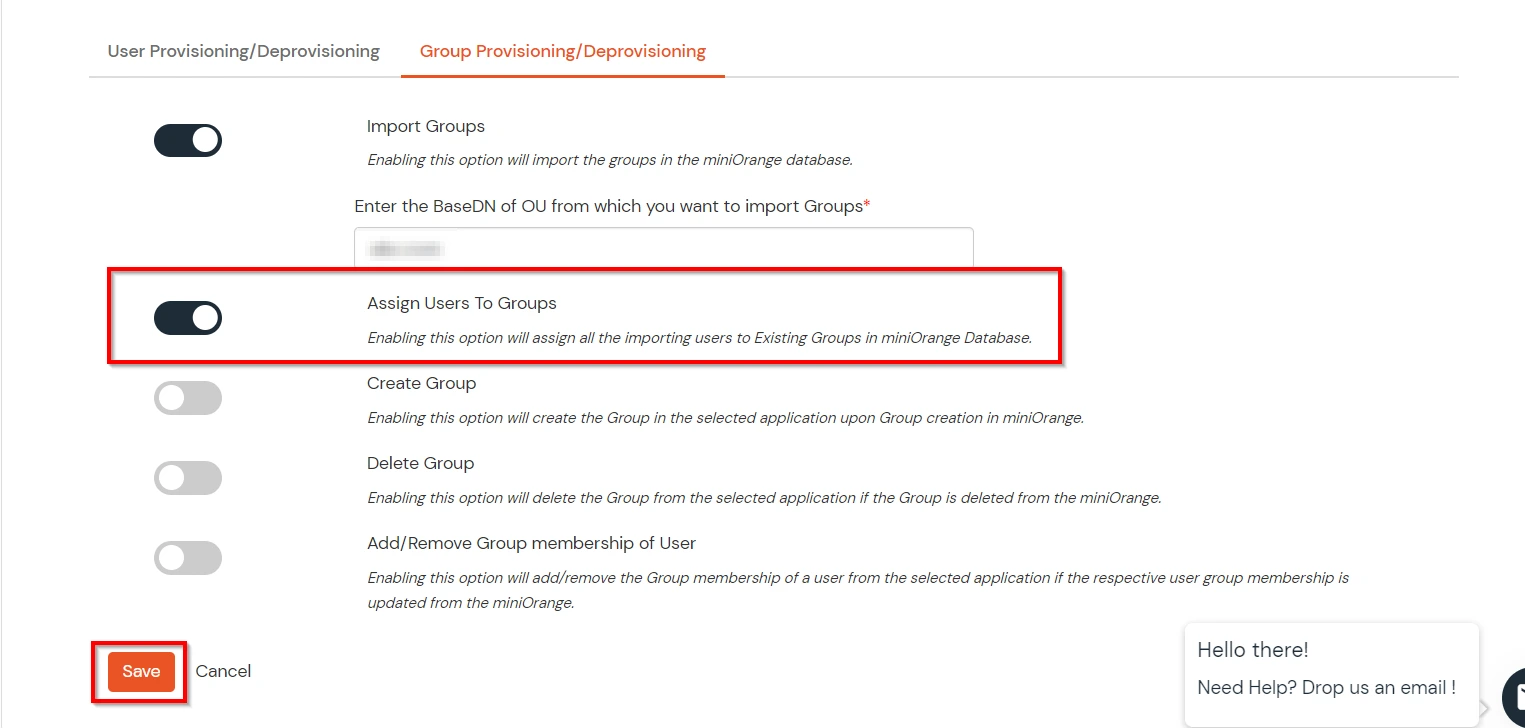
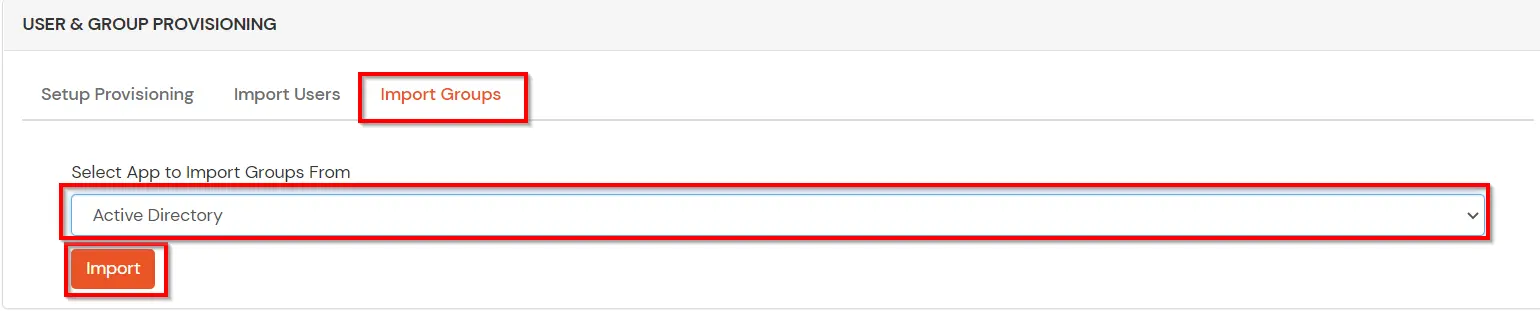
(La configurazione di Active Directory Group Provisioning (Sync) è completata. Ora, ogni volta che un utente viene creato o modificato nel server LDAP e se Assegna utenti ai gruppi è abilitato, l'attributo del gruppo utente dal server LDAP verrà automaticamente sincronizzato e il gruppo utente verrà assegnato o modificato di conseguenza in miniOrange.)
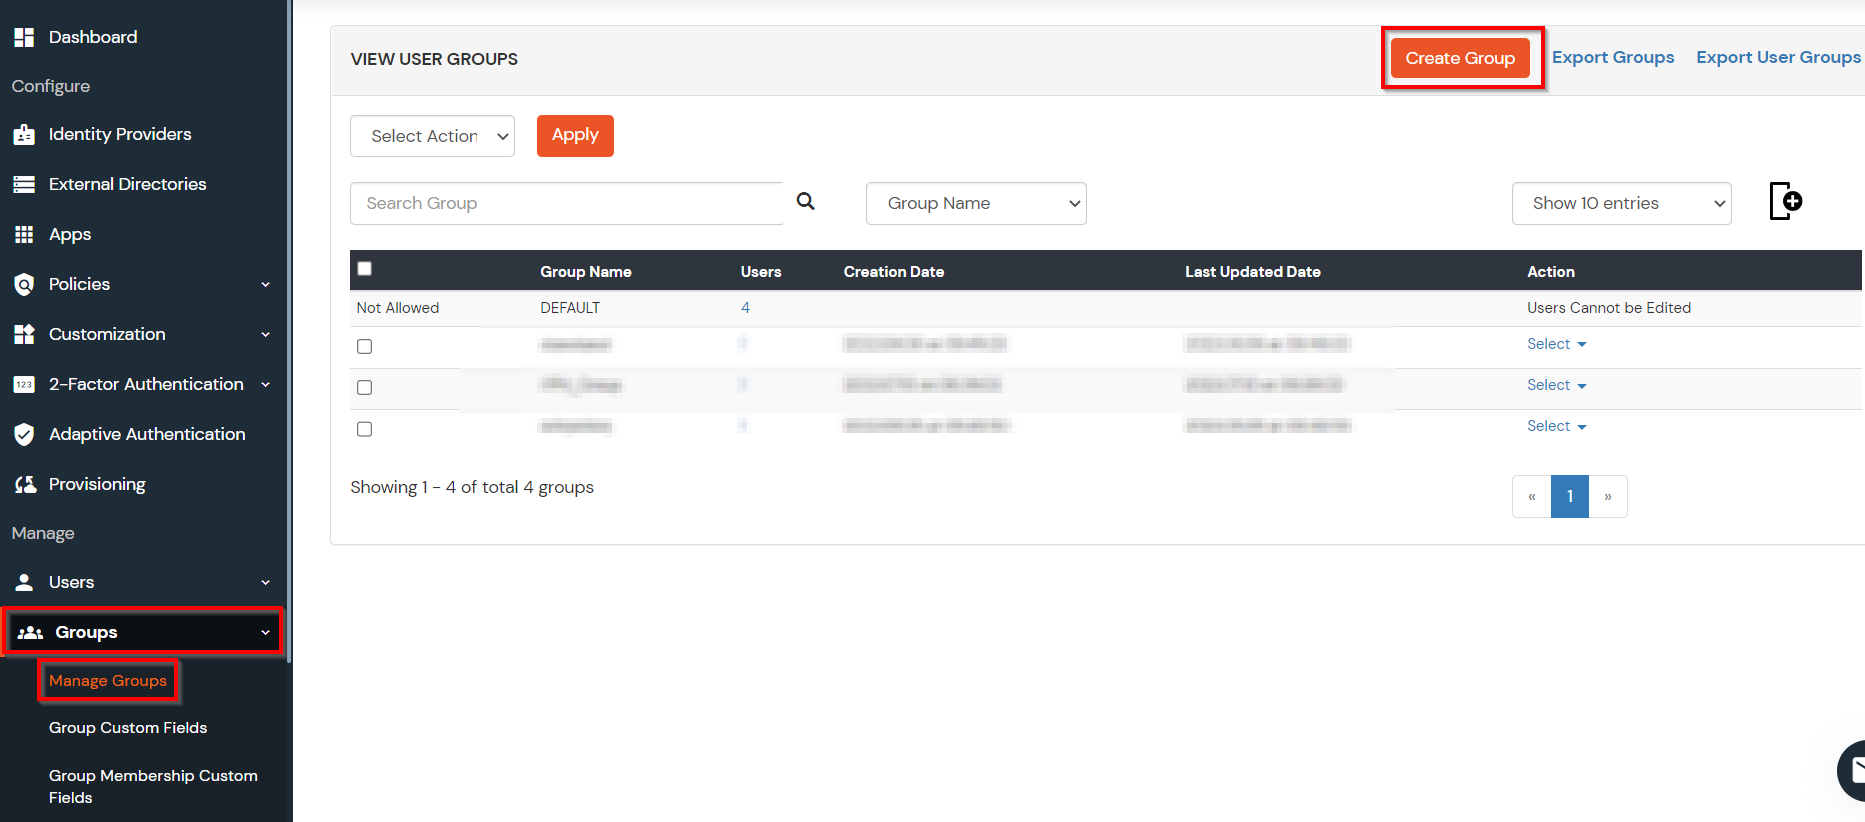
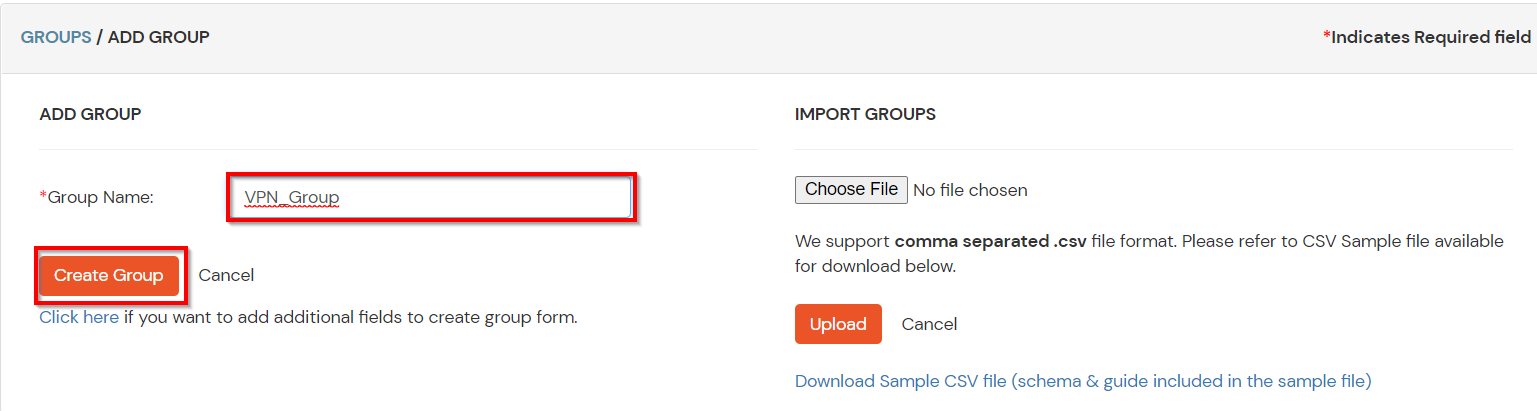
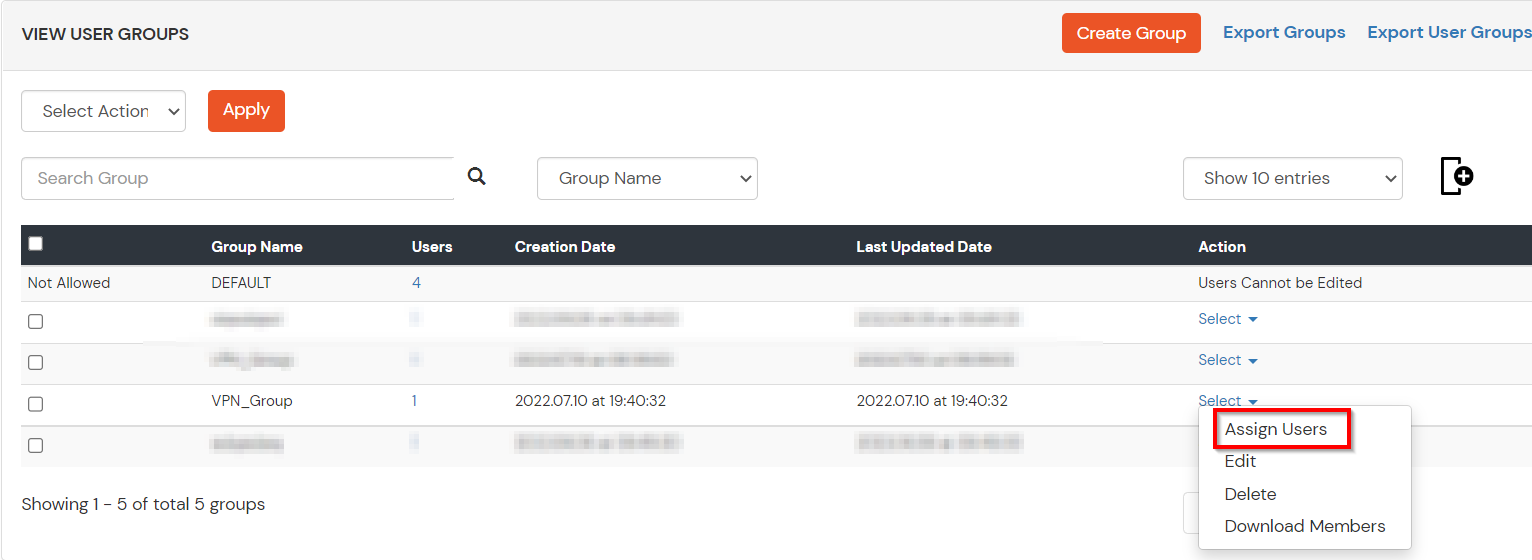
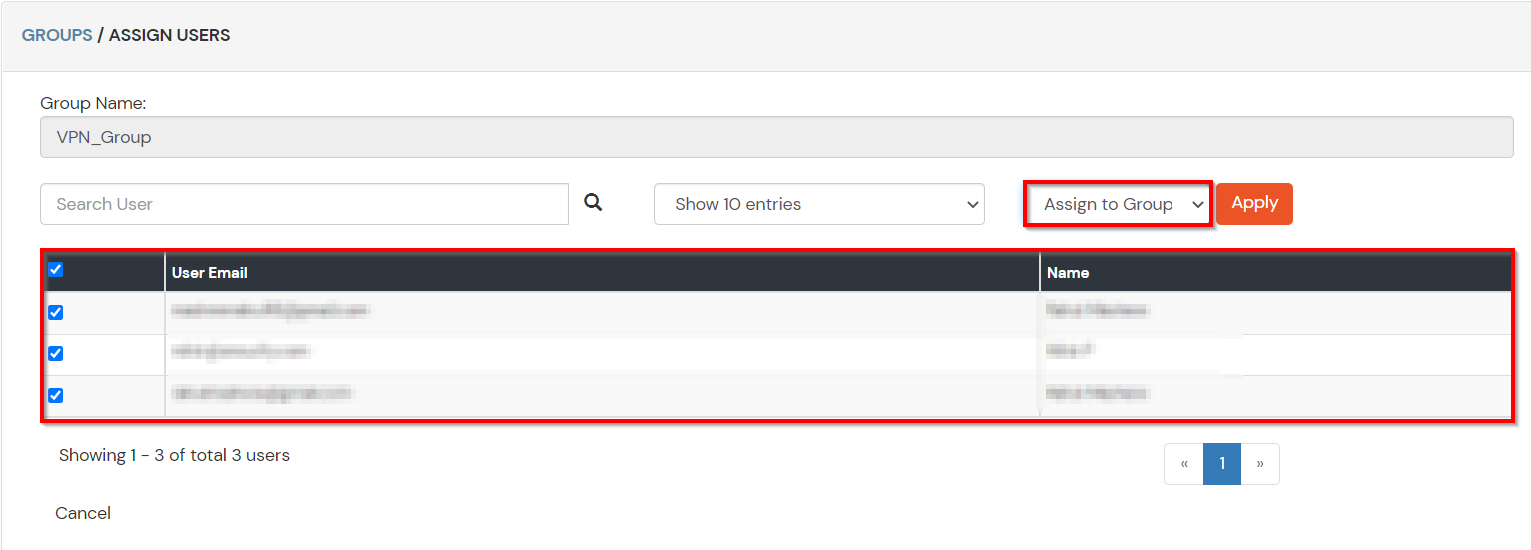
Nota: puoi seguire questa guida se desideri personalizzare e registrare l'autenticazione a più fattori (MFA) per gli utenti finali.
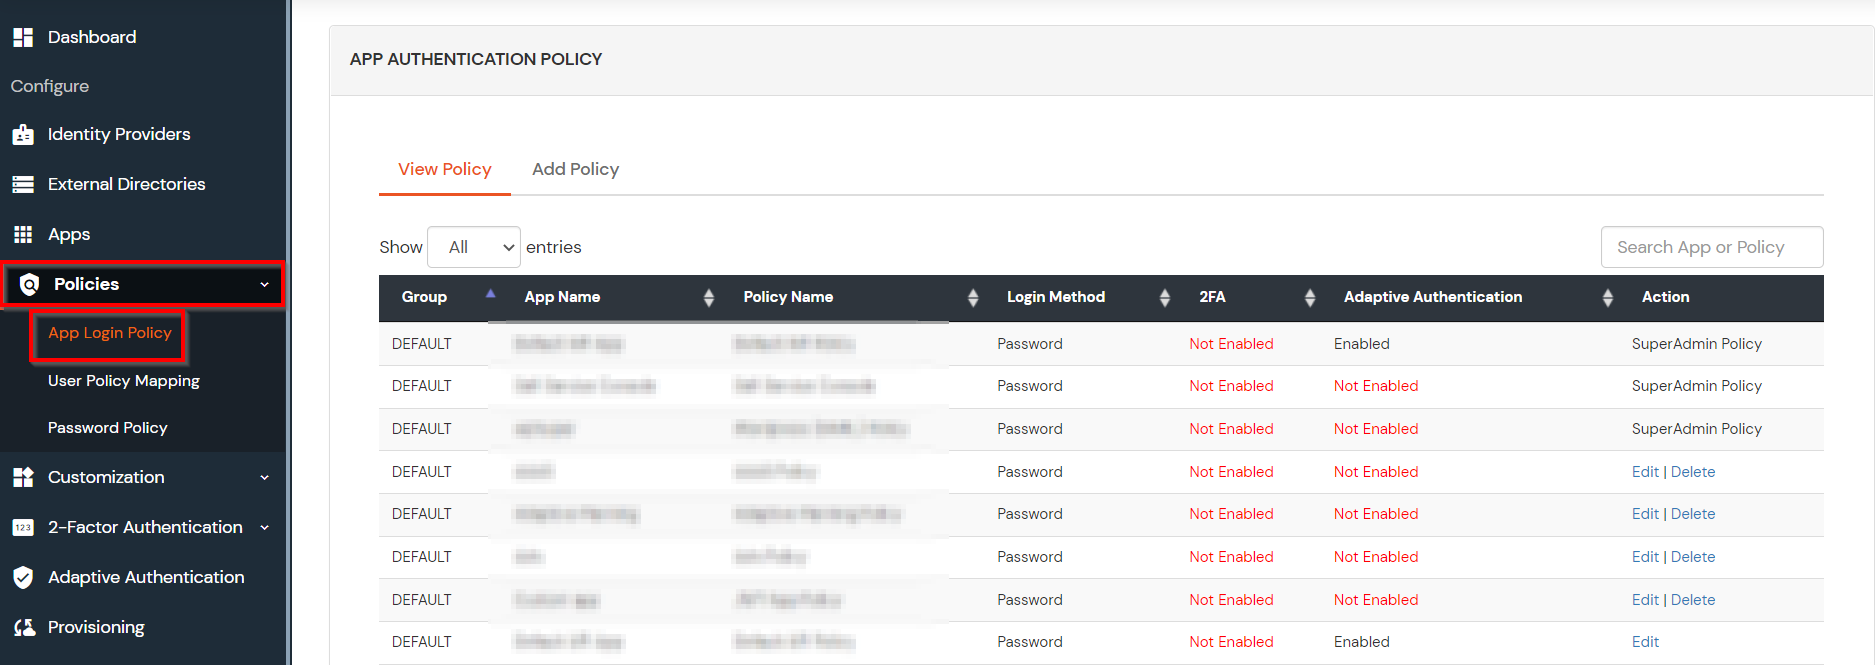
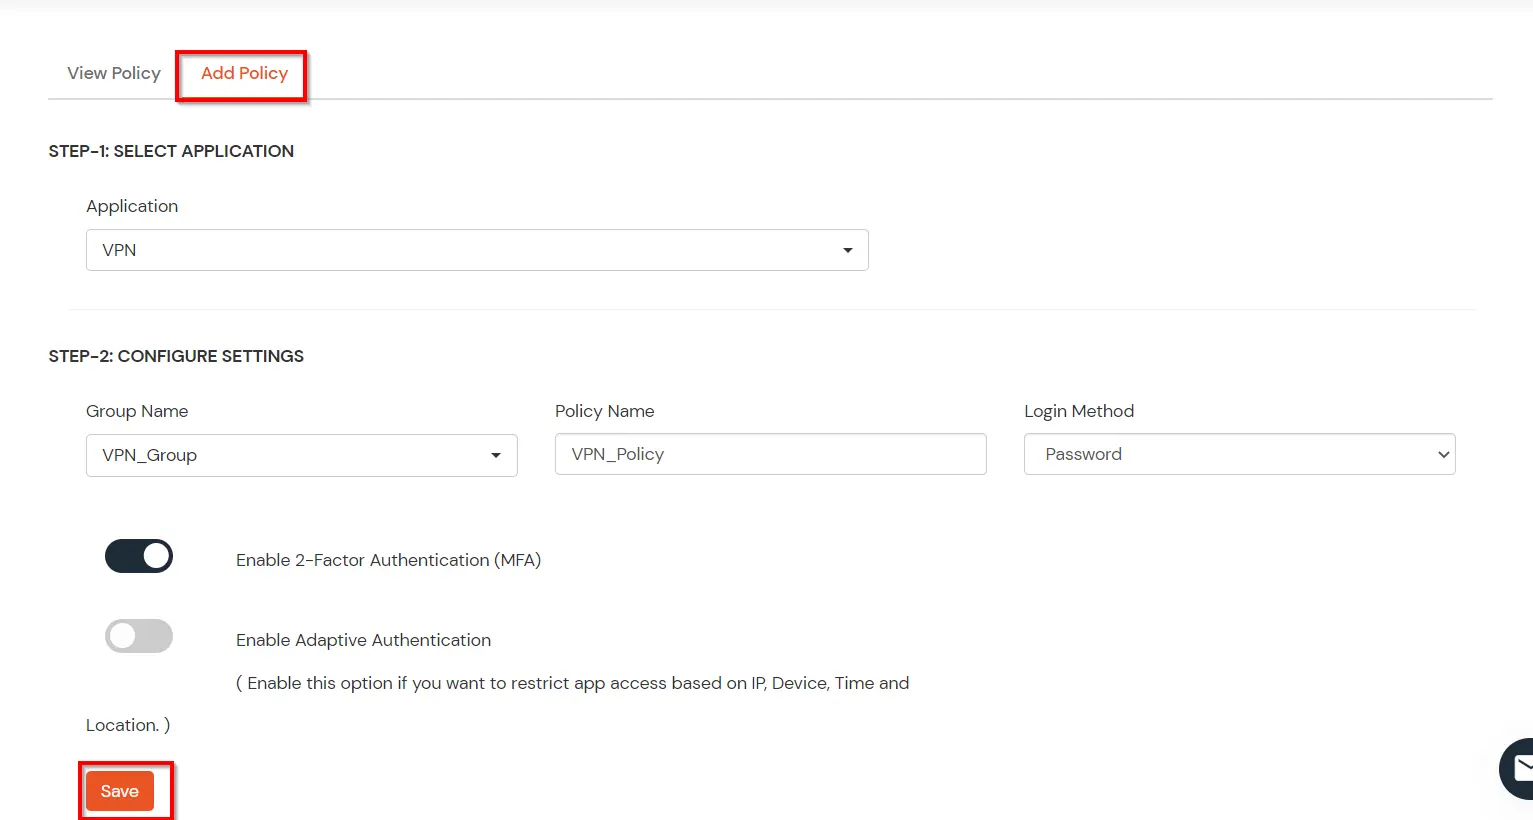
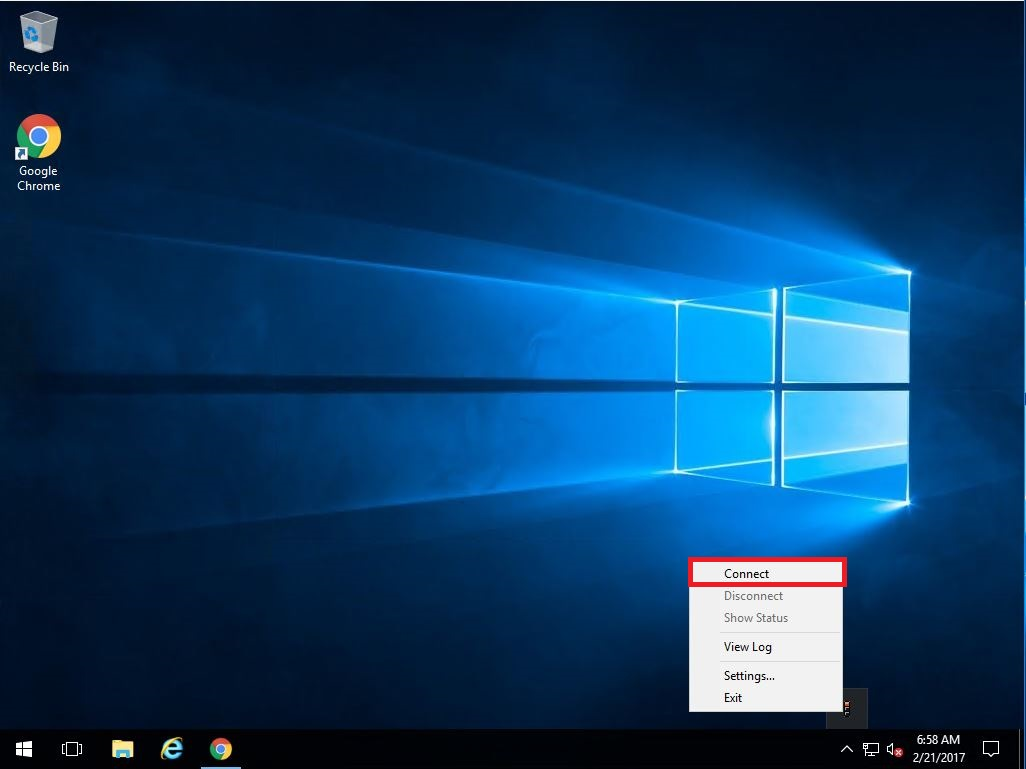
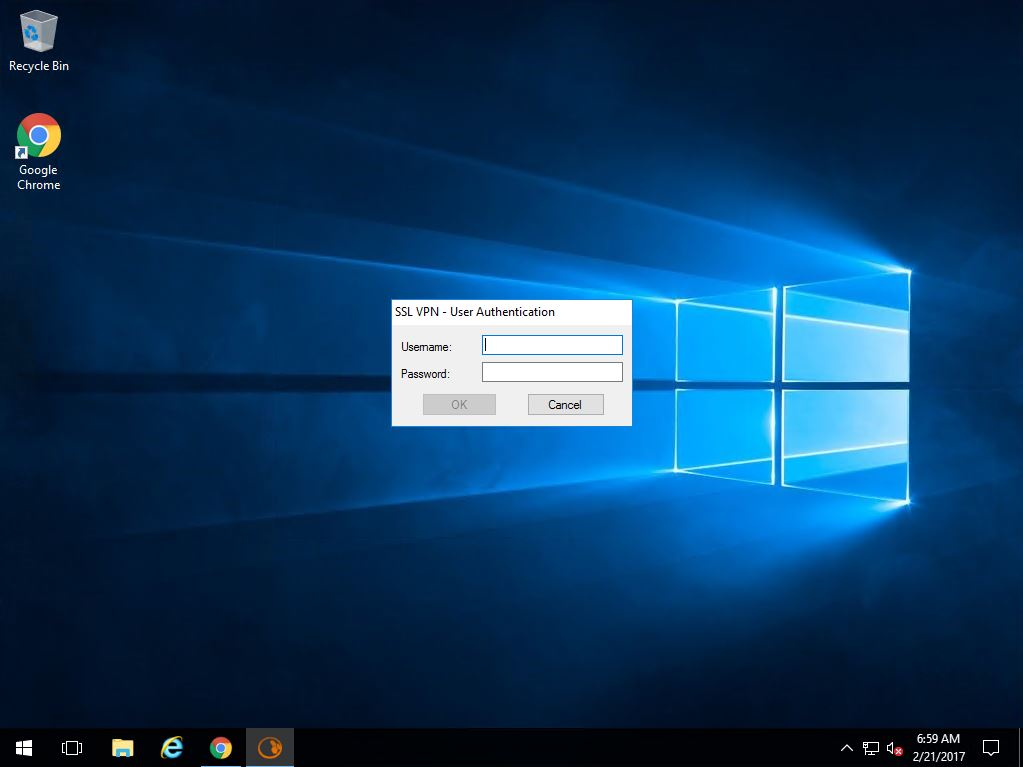
L'autenticazione a più fattori (MFA) è un metodo di autenticazione che richiede all'utente di autenticarsi tramite due o più fattori per accedere alle risorse aziendali, alle applicazioni o a una VPN (in questo caso Cisco FirePower). L'attivazione dell'autenticazione a più fattori (MFA) implica che gli utenti debbano fornire ulteriori fattori di verifica oltre al nome utente e alla password, aumentando così la sicurezza delle risorse aziendali. Per saperne di più sull'autenticazione a più fattori (MFA), clicca qui.
A seconda del client VPN , l'autenticazione a due fattori può assumere due forme.
miniOrange supporta diversi metodi di autenticazione 2FA/MFA per l'accesso sicuro a Cisco FirePower, come notifiche push, token software, Microsoft/Google Authenticator, ecc.
| Tipo di autenticazione | Metodo | Supporto |
|---|---|---|
| Autenticatore miniOrange | Gettone morbido | |
| Notifica push miniOrange | ||
| Token mobile | Google Authenticator | |
| Microsoft Authenticator | ||
| Autenticatore Authy | ||
| SMS | OTP tramite SMS | |
| SMS con collegamento | ||
| OTP tramite e-mail | ||
| E-mail con collegamento | ||
| Verifica della chiamata | OTP tramite chiamata | |
| Gettone hardware | Token hardware YubiKey | |
| Visualizza token hardware |

