Autenticazione a due fattori - 2FA per Citrix Workspace
Proteggi il tuo login Citrix Workspace per i tuoi dipendenti, insegnanti e fondamentalmente qualsiasi altro membro dell'organizzazione con la soluzione MFA di facile configurazione di miniOrange. Puoi aggiungere MFA in pochi minuti e garantire un login sicuro per i tuoi utenti finali.
Che cosa è la Virtual Desktop Infrastructure (VDI) e perché le soluzioni di sicurezza VDI sono importanti?
VDI è un servizio incentrato sul desktop che ospita ambienti desktop utente su server remoti e sistemi di archiviazione, a cui si accede tramite una rete utilizzando un protocollo di visualizzazione remota. Le aziende stanno convertendo i desktop fisici in Virtual Desktop Infrastructure (VDI) poiché fornisce un utilizzo efficiente dell'hardware e una gestione centralizzata riducendo al contempo i costi.
A causa della crescente cultura del posto di lavoro ibrido, molte aziende devono capire come abilitare il lavoro da remoto. Una delle loro opzioni è la soluzione VDI. Citrix Workspace può offrire una soluzione VDI rapida, ma alcune impostazioni di autenticazione e sicurezza, come MFA, richiedono ancora del lavoro per essere impostate. Alcune PMI potrebbero non avere un proprio server OTP (one-time password) o un server RADIUS (Remote Authentication Dial-In User Service) per consentire 2FA/MFA. Per Citrix Workspaces VDI che utilizza l'autenticazione RADIUS, miniOrange offre una soluzione di autenticazione a due fattori [2FA/MFA] pronta all'uso. Questa soluzione abilita un ulteriore livello di autenticazione mentre accedi a Citrix Workspace e garantisce che tu distribuisca un accesso sicuro ai tuoi dipendenti in pochi minuti.
Per utilizzare l'autenticazione a due fattori (2FA) di miniOrange, è possibile abilitare l'autenticazione RADIUS in Citrix Workspace e configurare i criteri in miniOrange per abilitare o disabilitare l'autenticazione a due fattori (2FA) per gli utenti.
Tipi di autenticazione 2FA con RADIUS
L'autenticazione a due fattori può essere di due tipi, a seconda dell'applicazione.
- Applicazioni che supportano RADIUS Challenge.
- Applicazioni che non supportano la sfida RADIUS.
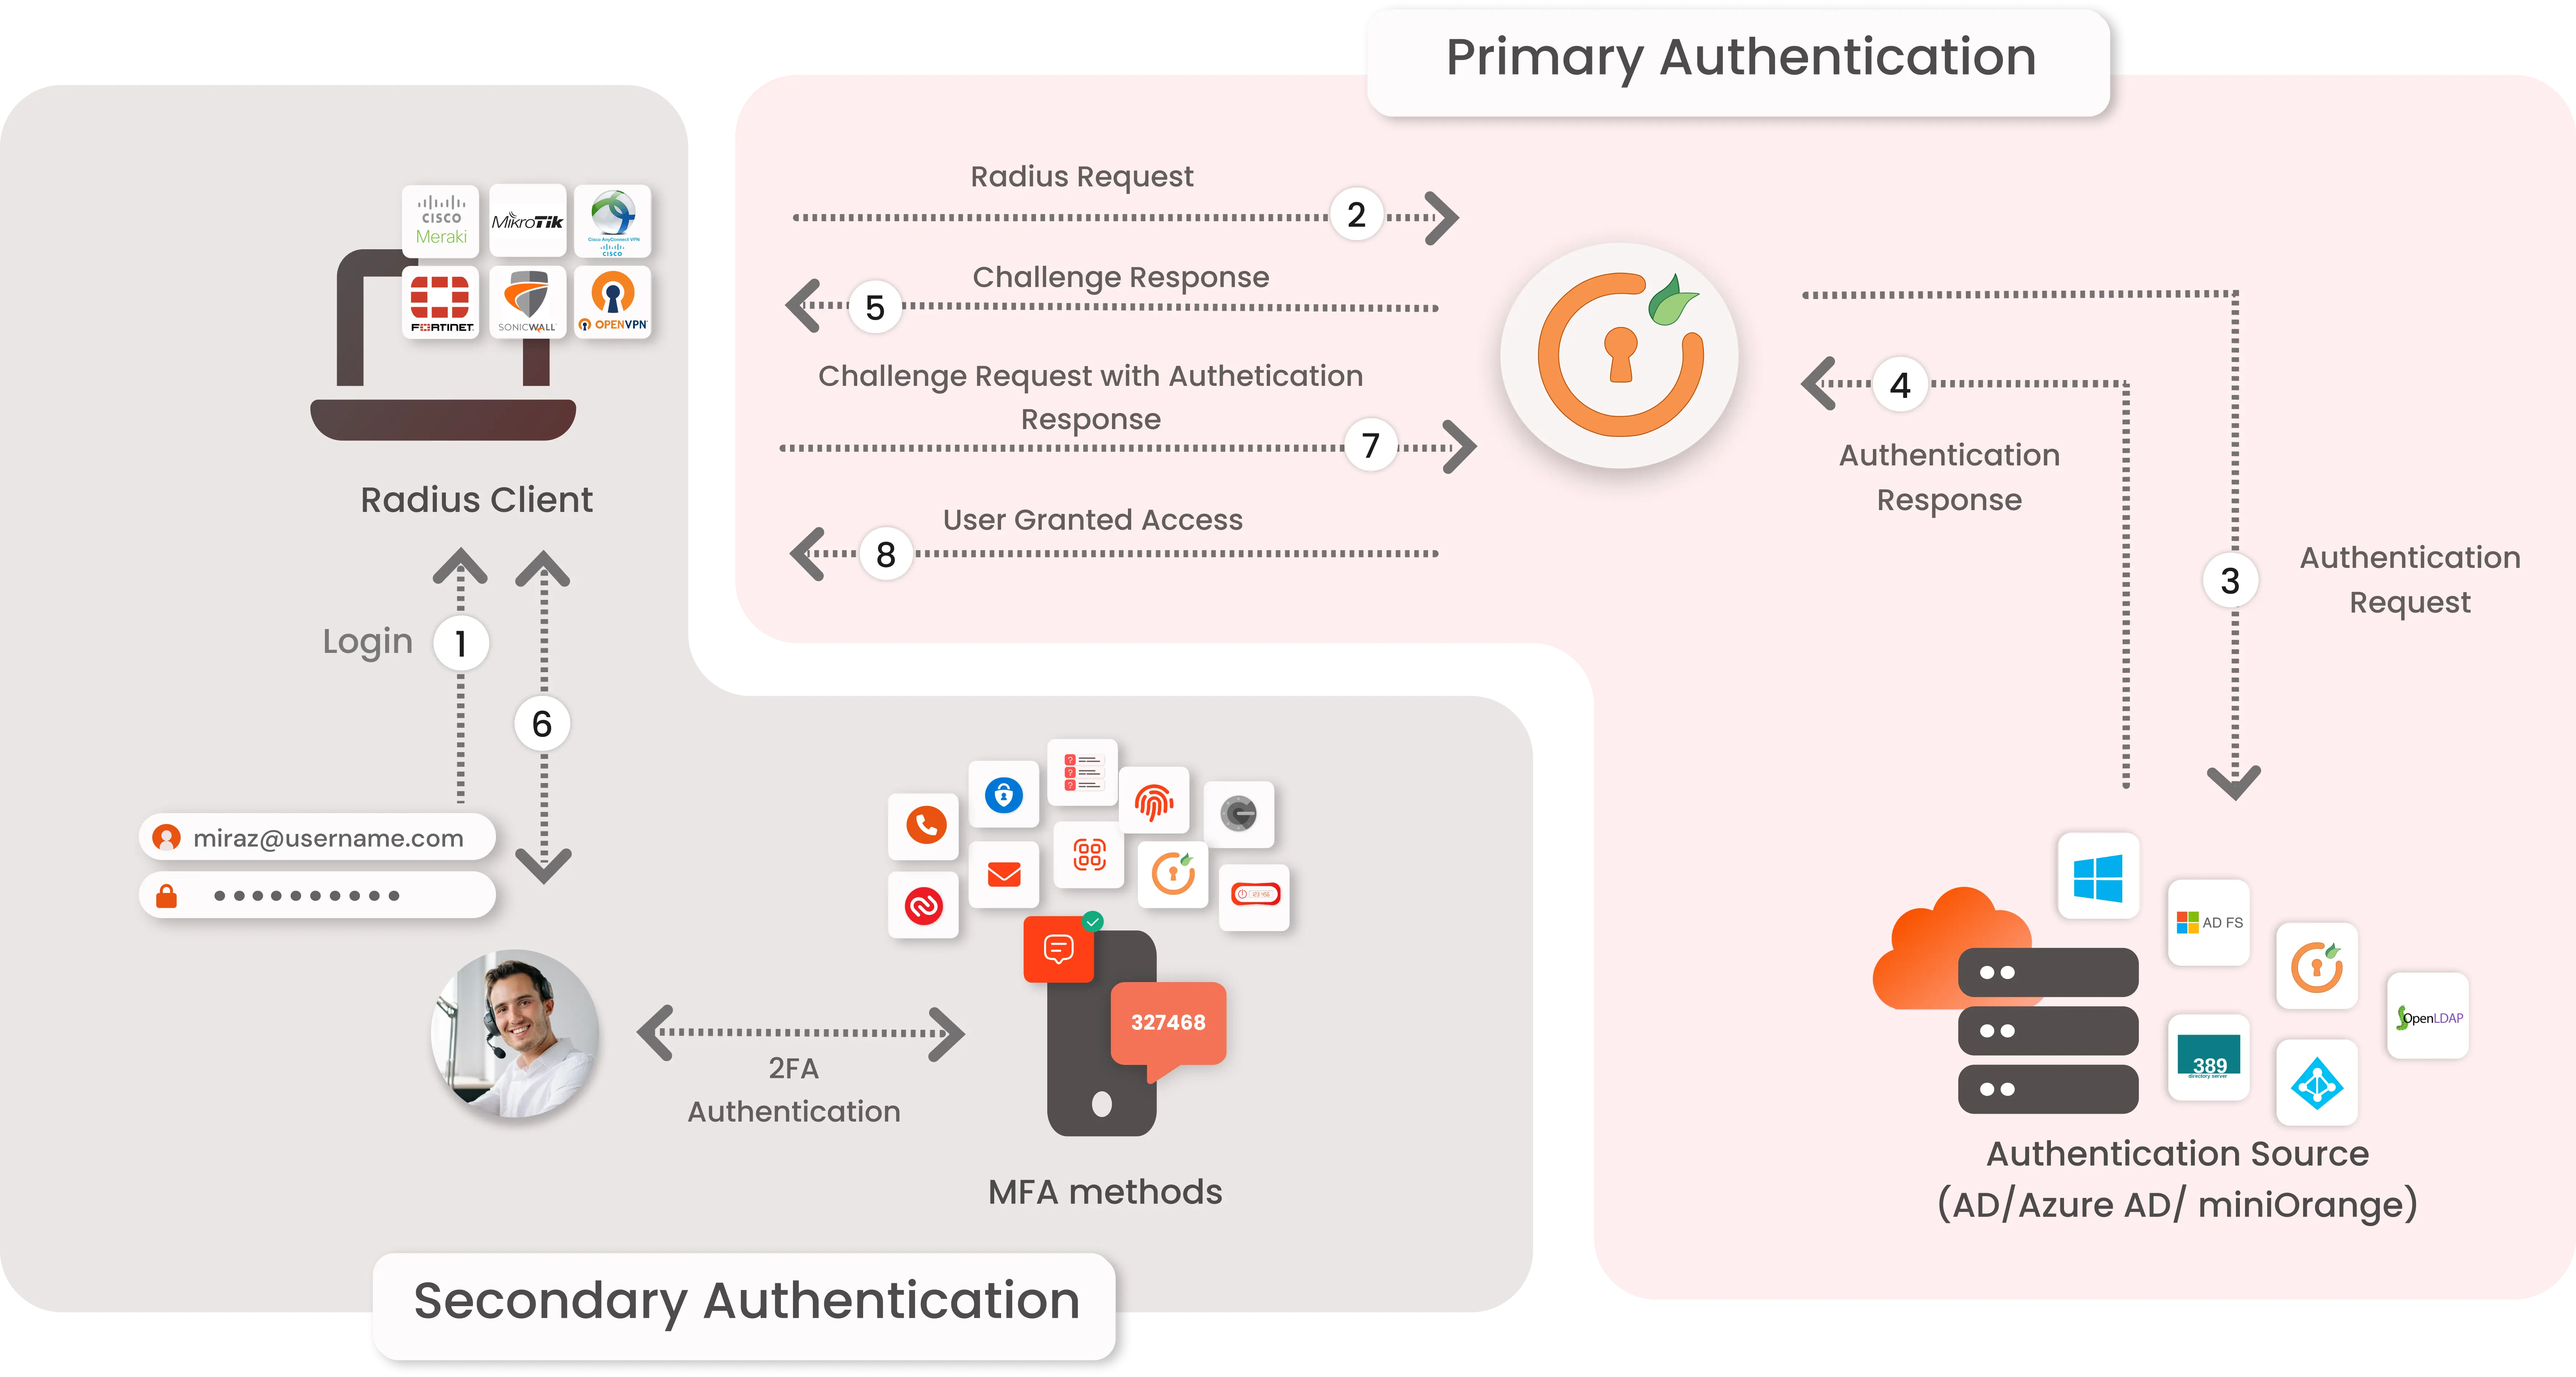
Nelle applicazioni che supportano la sfida RADIUS:
- Il primo passaggio consiste nella convalida del nome utente e della password dell'utente rispetto alle credenziali archiviate in Active Directory; la seconda richiesta invia una risposta di successo. Questa richiesta viene inviata per convalidare l'autenticazione a due fattori dell'utente; se l'autenticazione riesce, all'utente viene concesso l'accesso all'applicazione.
- Metodi di autenticazione: Tutti i metodi di autenticazione sono supportati da miniOrange. Software Token, Push Notification, OTP su Email per citarne alcuni.
Connettiti con qualsiasi directory esterna
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
Non trovi la tua directory? Contattaci all'indirizzo idpsupport@xecurify.com
Abilitare l'autenticazione a due fattori (2FA) per Citrix Workspace VDI per aumentare il livello di sicurezza.
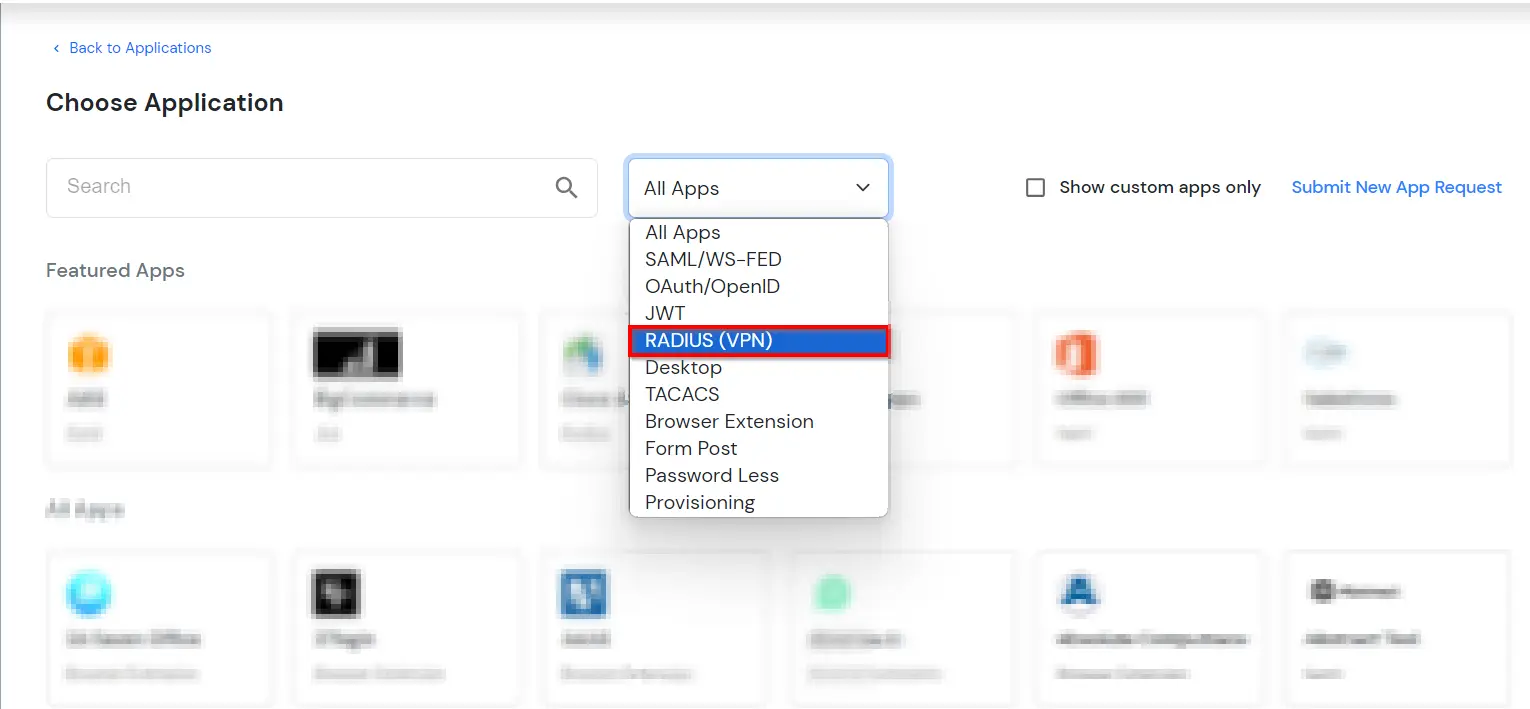
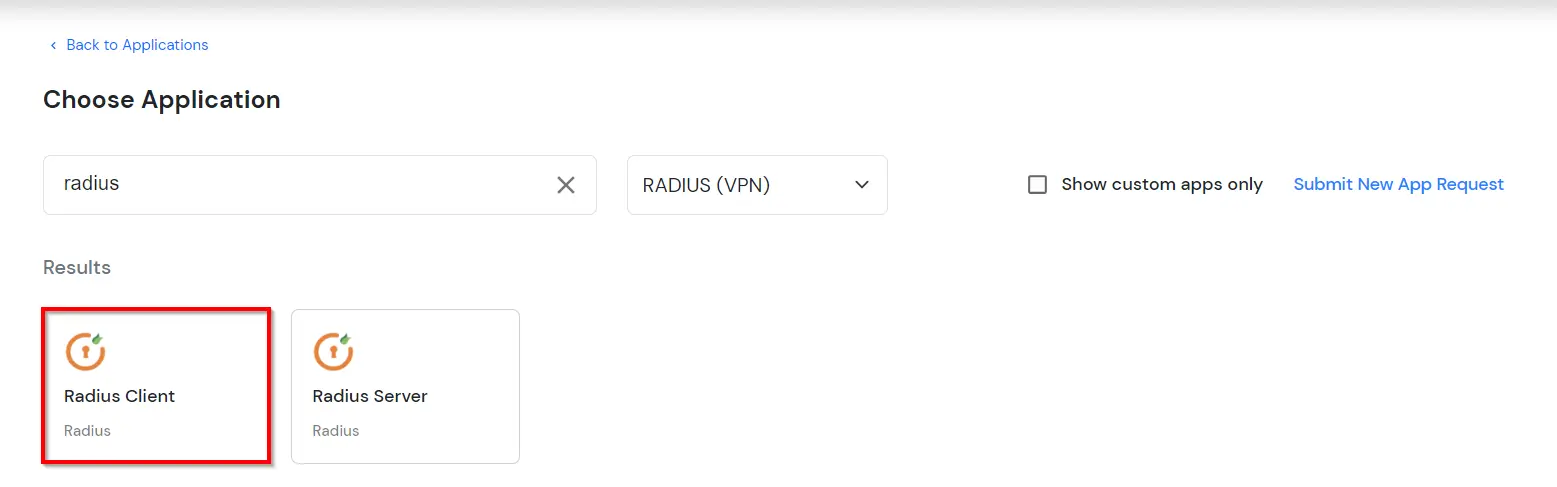
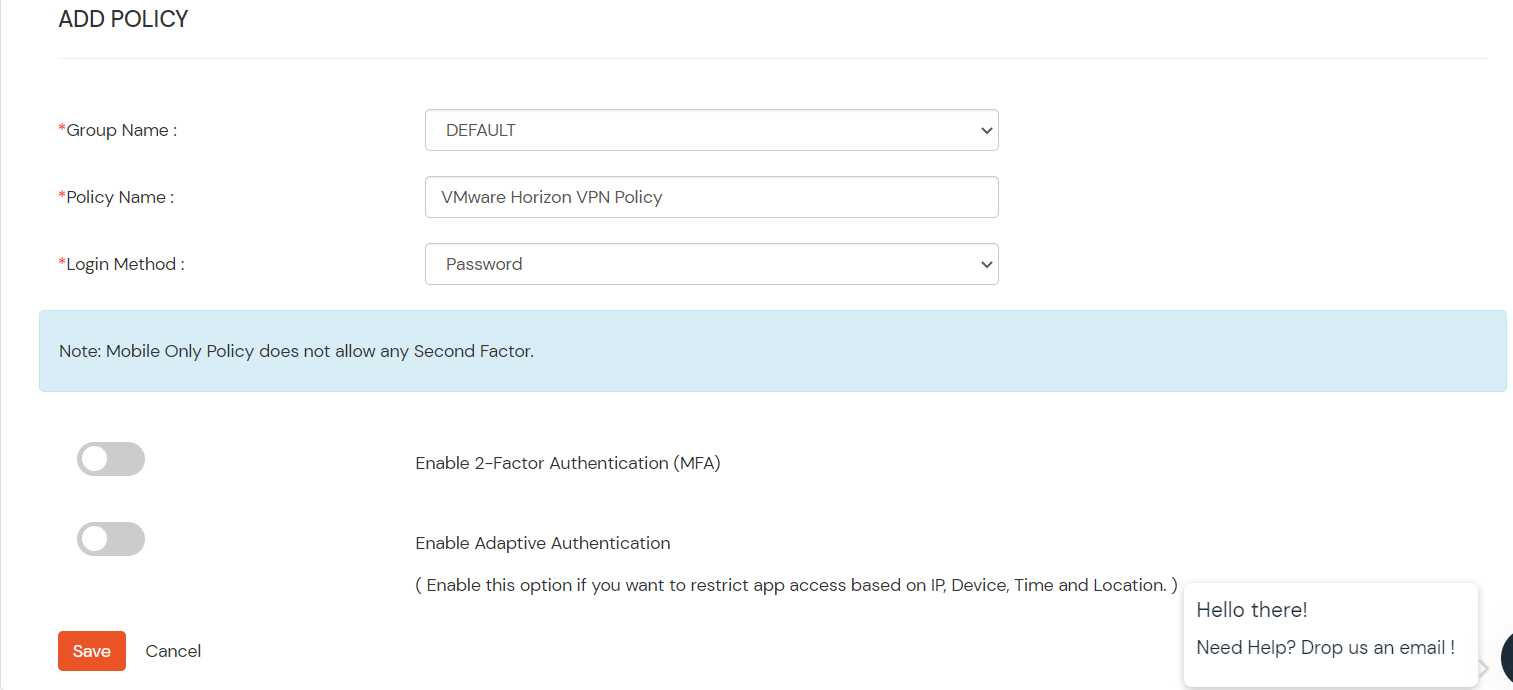
1. Aggiungere il client Radius in miniOrange
2. Configurare Citrix Workspace
- Accedere all'interfaccia amministrativa di Citrix Gateway.
- Passare alla Citrix Gateway → Server virtuali nel pannello sinistro dell'interfaccia amministrativa.
- Seleziona il tuo server virtuale Citrix Gateway esistente, quindi fai clic su Modifica.
- Nella pagina "Server virtuale VPN", fare clic sul segno più (+) accanto a Autenticazione di base per aggiungere una nuova policy di autenticazione.
- Nella pagina "Scegli tipo", seleziona RAGGIO politica e Primario digita dai menu a discesa e clicca su Continua.
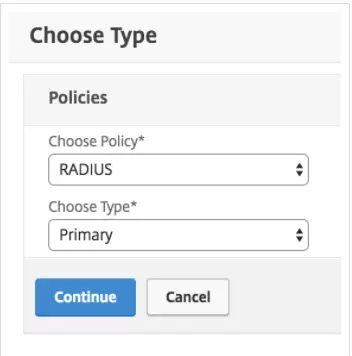
- Nella schermata successiva "Scegli tipo", fare clic sul segno più (+) accanto alla casella "Associazione policy" → "Seleziona policy".
- Nella pagina "Crea criterio di autenticazione RADIUS", immetti un nome per il criterio (ad esempio Portale Web Citrix), quindi fare clic sul segno più (+) accanto alla casella "Server" per creare un nuovo server RADIUS.
- Nella pagina "Crea server RADIUS di autenticazione", inserisci le informazioni per il tuo server Radius miniOrange:
| Nome |
CitrixWebPortal (o un nome descrittivo) |
| Nome del server o indirizzo IP |
Il nome host o l'indirizzo IP del tuo server miniOrange Radius. |
| Porto |
La porta configurata per radius_server_iframe sul miniOrange IDP (1812 nell'esempio) |
| Time-out (60 secondi) |
60 |
| Secret key |
Il segreto RADIUS che hai ottenuto questo passo. |
| Conferma la chiave segreta |
Il segreto RADIUS che hai ottenuto questo passo. |
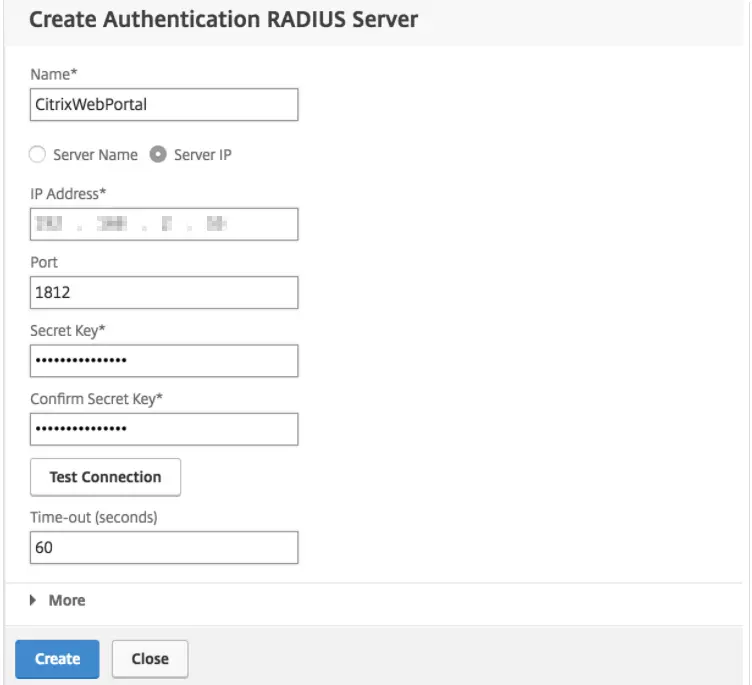
- Clicchi Crea
aggiungere il miniarancione Server RADIUS e tornare alla pagina "Crea criterio di autenticazione RADIUS".
- Clicca su Editor di espressioni collegamento nella pagina "Crea criterio di autenticazione RADIUS" per aggiungere un'espressione con i seguenti dettagli:
| Tipo di espressione |
General |
| Tipo di flusso |
REQ |
| Protocollo |
HTTP |
| Qualifier |
testata |
| Operatore |
NONCONTIENE |
| Valore* |
Ricevitore Citrix |
| Nome intestazione* |
User-Agent |
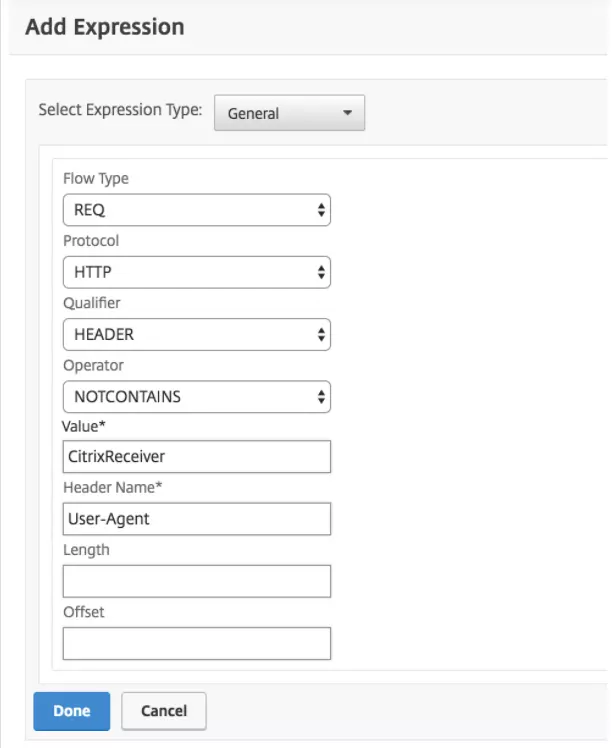
- Quando le informazioni sul server e sull'espressione sono corrette, fare clic Crea
per salvare il nuovo Portale Web Citrix politica e torna alla pagina "Scegli tipo".
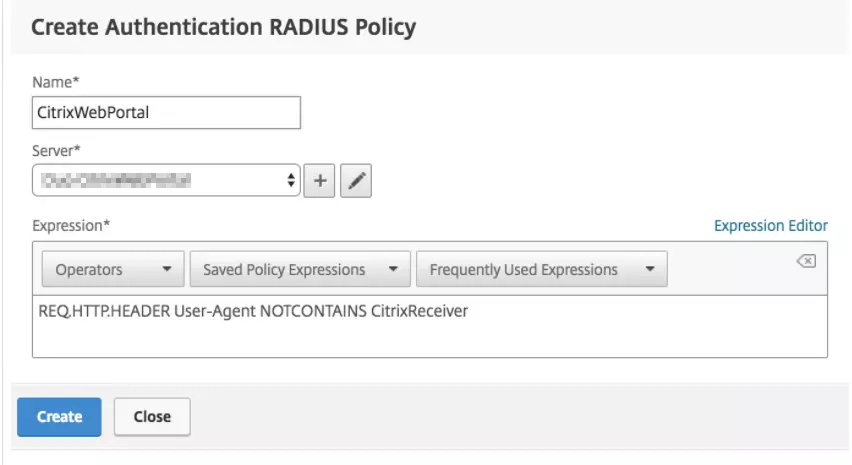
- Nella pagina "Scegli tipo", assicurati che sia selezionata la nuova policy di autenticazione RADIUS appena creata. Imposta Priorità sotto "Dettagli vincolanti" per 100 e fare clic su legante.
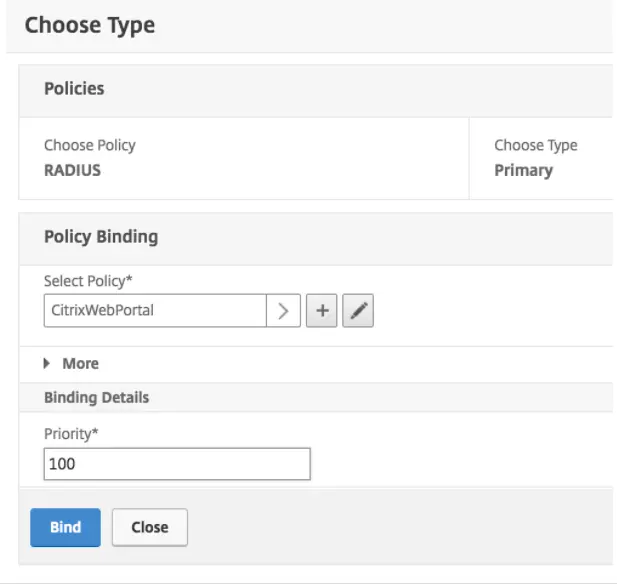
- Verifica che le tue nuove policy per i client browser siano elencate. Fai clic Chiudi per salvare la nuova configurazione della policy.
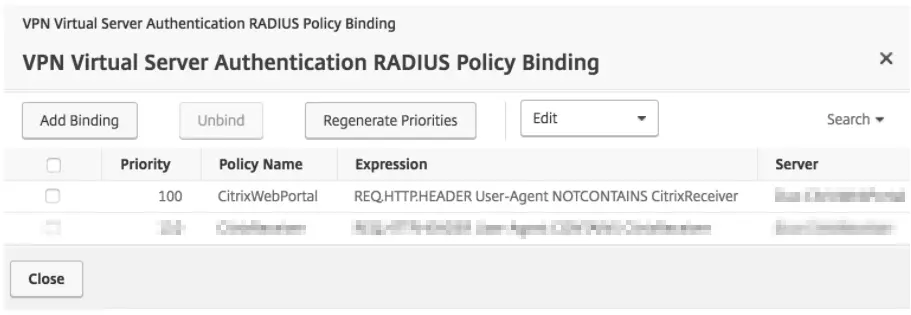
- Verifica di avere questa policy RADIUS per l'autenticazione primaria. Rimuovi tutte le altre policy di autenticazione primaria non miniOrange (o aumenta il valore di priorità in modo che NetScaler richiami prima le policy miniOrange) e fai clic su Fatto.
- Salva tutte le modifiche apportate alla configurazione in esecuzione.
- Accedere all'interfaccia amministrativa di Citrix Gateway.
- Passare alla Citrix Gateway → Server virtuali nel pannello sinistro dell'interfaccia amministrativa.
- Seleziona il tuo server virtuale Citrix Gateway esistente, quindi fai clic su Modifica.
- Nella pagina "Server virtuale VPN", fare clic sul segno più (+) accanto a Autenticazione di base per aggiungere una nuova policy di autenticazione.
- Nella pagina "Scegli tipo", seleziona RAGGIO politica e Primario digita dai menu a discesa e clicca su Continua.
- Nella schermata successiva "Scegli tipo", fare clic su Aggiungi rilegatura pulsante.
- Fare clic sul segno più (+) accanto alla casella "Policy Binding" → "Seleziona policy".
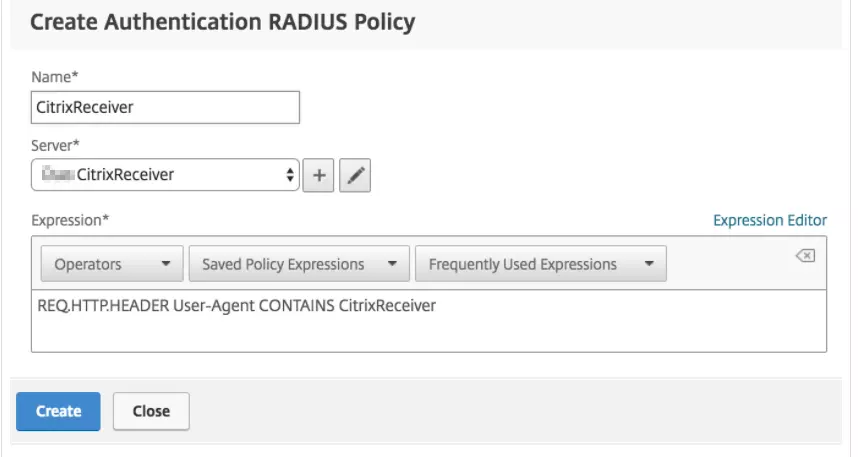
- Nella pagina "Crea criterio di autenticazione RADIUS", immetti un nome per il criterio (ad esempio Ricevitore Citrix), quindi fare clic sul segno più (+) accanto alla casella "Server" per creare un nuovo server RADIUS per l'autenticazione miniOrange per i client Citrix Receiver o Workspace.
- Nella pagina "Crea server RADIUS di autenticazione", inserisci le informazioni per il tuo server Radius miniOrange:
| Nome |
CitrixReceiver (o un nome descrittivo) |
| Nome del server o indirizzo IP |
Il nome host o l'indirizzo IP del tuo server miniOrange Radius. |
| Porto |
La porta configurata per radius_server_auto sul miniOrange IDP (18120 nell'esempio) |
| Timeout (secondi) |
60 secondi |
| Secret key |
Il segreto RADIUS che hai ottenuto questo passo. |
| Conferma la chiave segreta |
Il segreto RADIUS che hai ottenuto questo passo. |
| Invia ID stazione chiamante |
Seleziona questa casella per inviare l'indirizzo IP dei client Citrix Receiver o Workspace a miniOrange (clicca > altro per esporre questa opzione) |
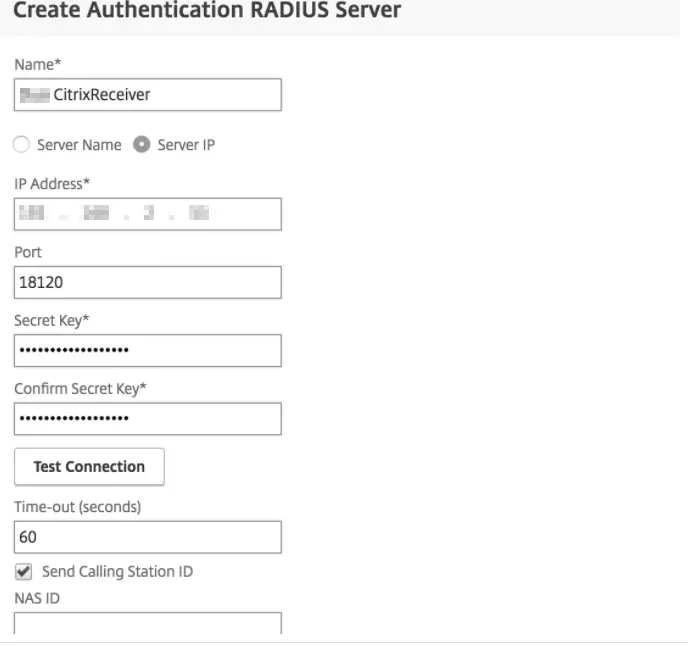
- Fare clic su Crea per aggiungere il Ricevitore Citrix Server RADIUS e tornare alla pagina "Crea criterio di autenticazione RADIUS".
-
- Clicca su Editor di espressioni collegamento nella pagina "Crea criterio di autenticazione RADIUS" per aggiungere un'espressione con i seguenti dettagli:
| Tipo di espressione |
General |
| Tipo di flusso |
REQ |
| Protocollo |
HTTP |
| Qualifier |
INTESTAZIONE |
| Operatore |
CONTIENE |
| Valore* |
Ricevitore Citrix |
| Nome intestazione* |
User-Agent |
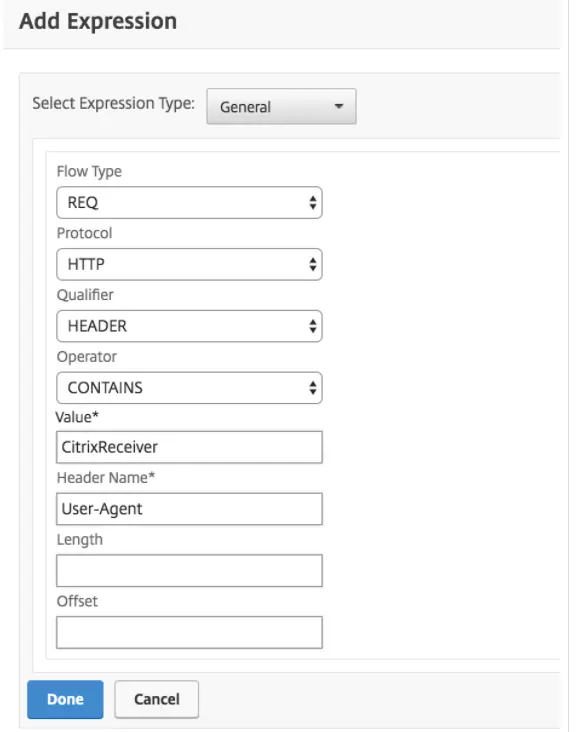
- Quando le informazioni sul server e sull'espressione sono corrette, fare clic Crea
per salvare il nuovo Ricevitore Citrix politica e torna alla pagina "Scegli tipo".
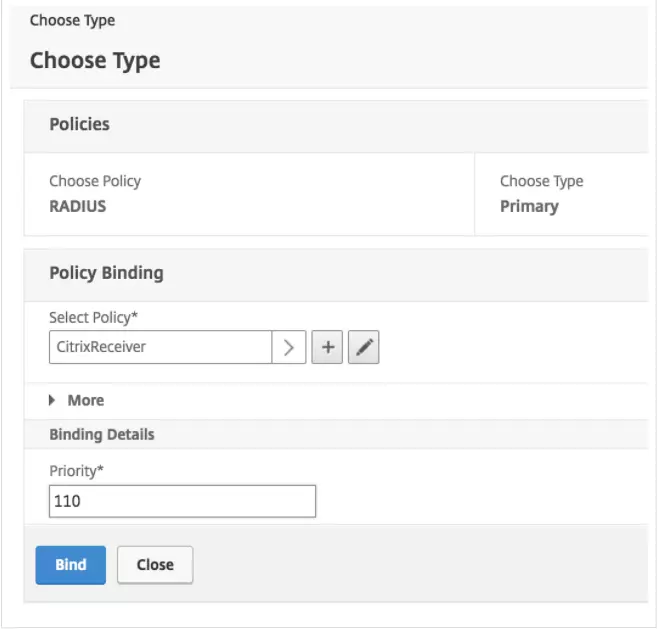
- Nella pagina "Scegli tipo", assicurati che sia selezionata la nuova policy di autenticazione RADIUS appena creata. Imposta Priorità sotto "Dettagli vincolanti" per 110 e fare clic su legante.
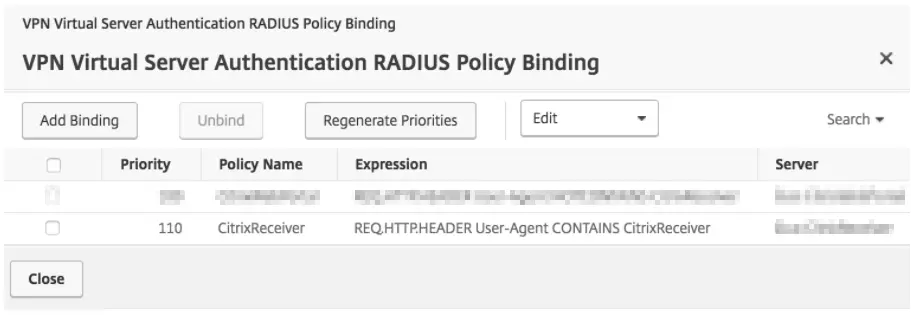
- Verificare che i nuovi criteri per i client CitrixReceiver siano elencati. Fare clic su Chiudi per salvare la nuova configurazione della policy.
- Verifica di avere questa policy RADIUS per l'autenticazione primaria. Rimuovi tutte le altre policy di autenticazione primaria non miniOrange (o aumenta il valore di priorità in modo che NetScaler richiami prima le policy miniOrange) e fai clic su Fatto.
- Salva tutte le modifiche apportate alla configurazione in esecuzione.
3. Configurare 2FA per gli utenti finali
- Accedi alla Dashboard dell'utente finale utilizzando Credenziali predefinite della directory utente..
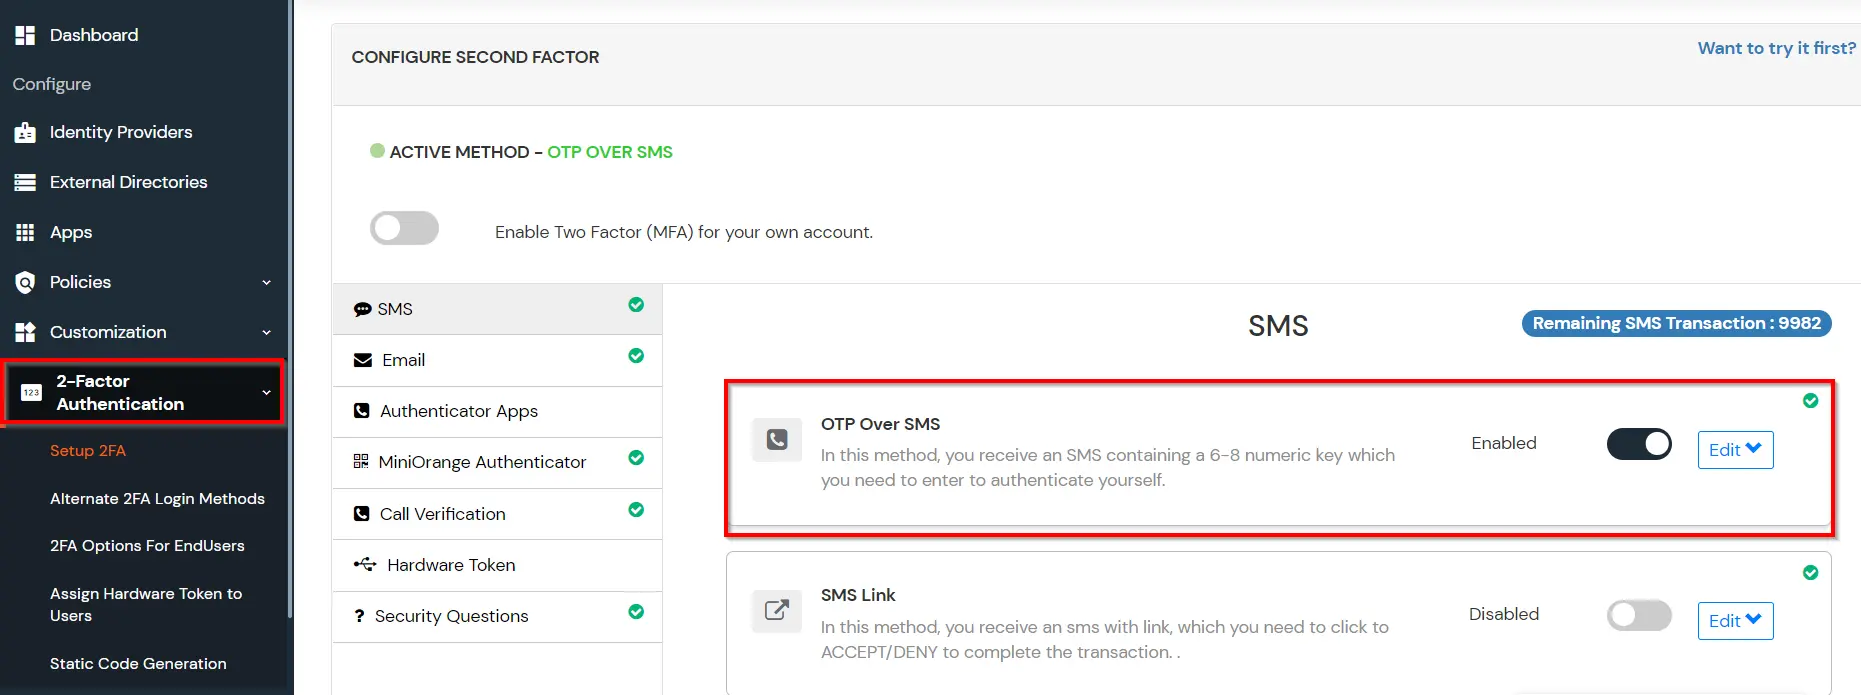
- Seleziona Configura 2FA dal pannello di sinistra.
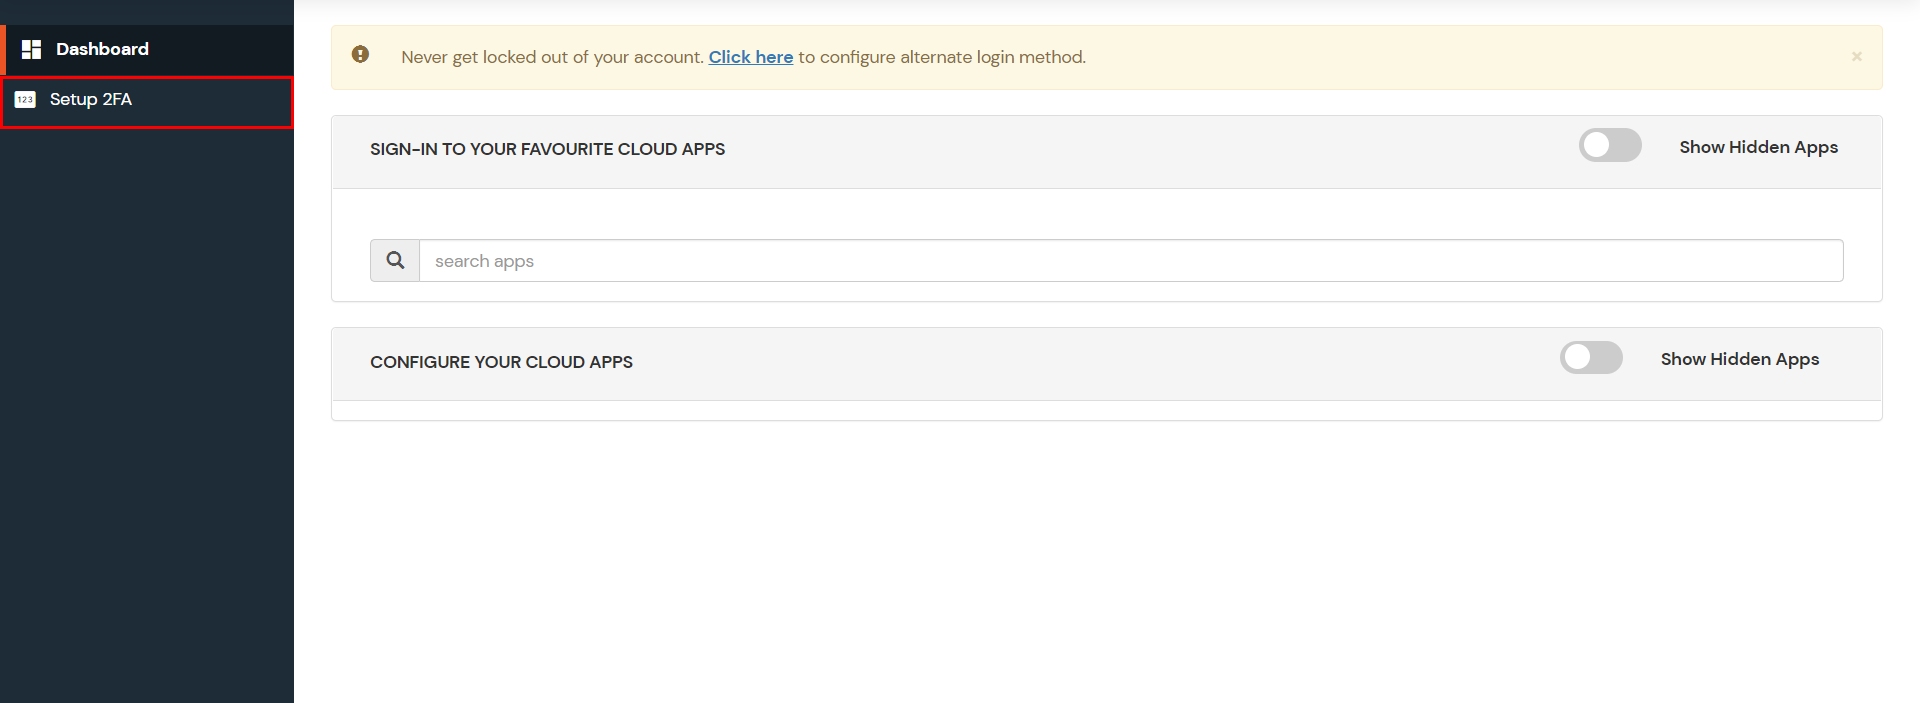
- Sfoglia le opzioni del secondo fattore e scegli il metodo appropriato che l'utente finale dovrà utilizzare durante l'accesso.
- Per ora abbiamo selezionato il "OTP TRAMITE SMS"come il nostro metodo 2FA. Puoi esplorare il guida per impostare altri metodi 2FA.
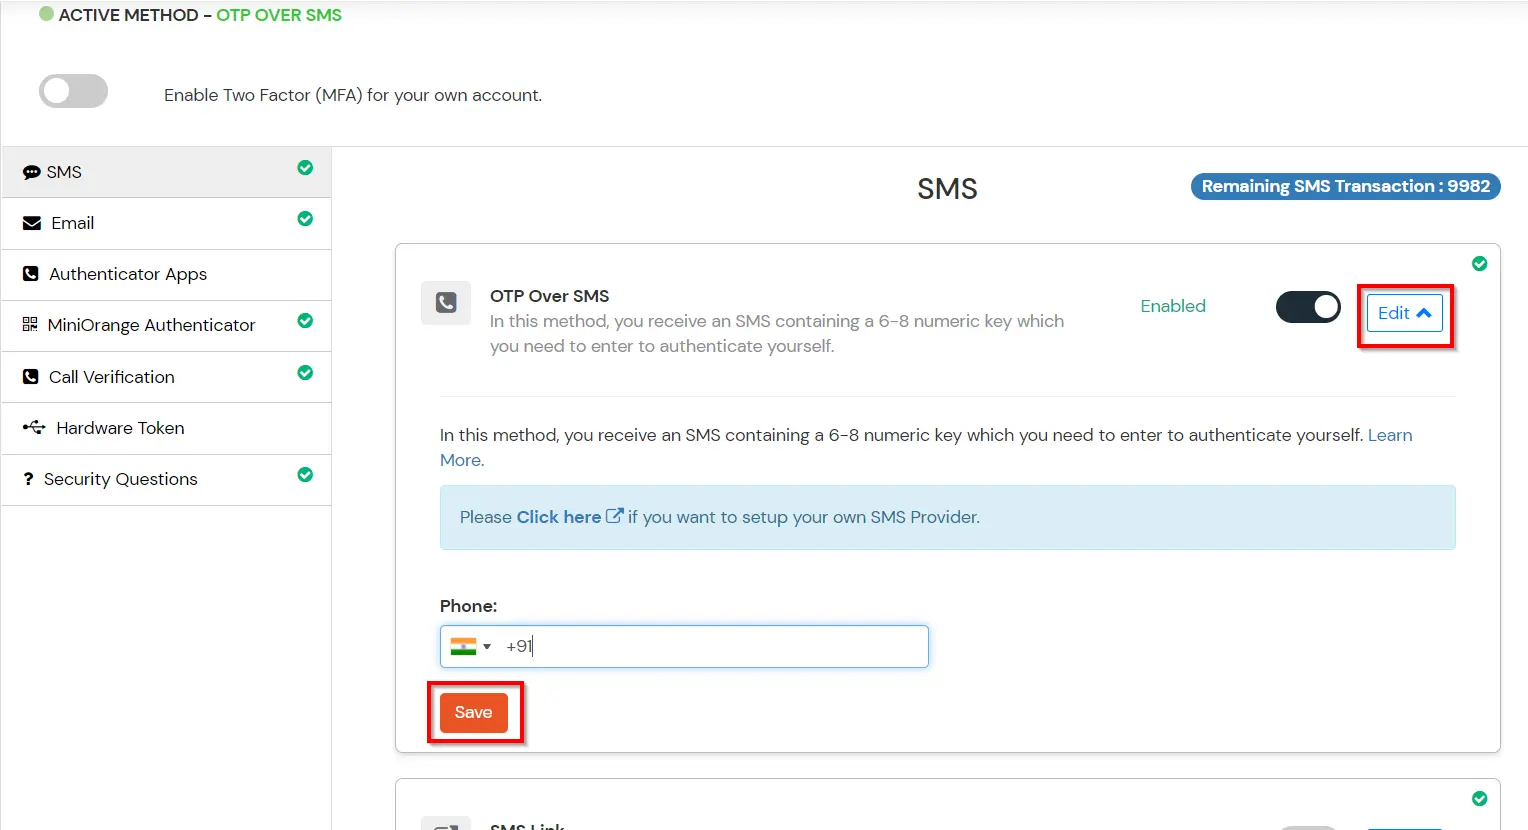
- Consentire a tutti l'OTP tramite SMS se hai aggiunto il tuo numero di telefono nella sezione del tuo profilo altrimenti clicca su Modifica pulsante.
- Entra Numero di telefono insieme al codice del paese necessario e fare clic su RISPARMIA qua sotto.
4. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Ulteriori riferimenti