Abilita la restrizione temporale per Google Workspace (G Suite)
Abilita la restrizione temporale sulle app di Google Workspace (G Suite) con le soluzioni di sicurezza miniOrange. Consenti l'accesso degli utenti a Google tra intervalli di tempo e fusi orari specifici. Revoca l'accesso degli utenti a Google Workspace in tempo reale e gestisci l'autorizzazione dei dispositivi mobili e desktop.
Autenticare gli utenti in un intervallo di tempo
Verifica gli utenti prima di concedere l'accesso alle tue app G Suite, autenticandoli in base ai loro orari utilizzando un IAM per la sicurezza dei dati.
Configura ora
Restrizioni temporali di Google
Blocca l'accesso degli utenti alle app di Google Workspace con restrizioni temporali dinamiche e revoca il loro accesso quando tentano di accedere a Google Workspace al di fuori dell'intervallo di tempo autorizzato con CASB. Scopri di più.
Configura ora
Limitazioni temporali dell'app Google Mobile
Consenti l'accesso ai dati aziendali archiviati nelle app mobili G Suite quando gli utenti tentano di accedervi entro l'intervallo di tempo autorizzato con una soluzione MDM.
Scopri di Più
Configura ora
Guida alla configurazione video
Connettiti con una fonte esterna di utenti
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Configurare l'accesso utente per le applicazioni Google Workspace (G Suite) con restrizioni temporali
Configurare la restrizione temporale in tempo reale per le applicazioni di Google Workspace (G Suite)
Configurare la restrizione temporale per le applicazioni Google Workspace (G Suite) sui dispositivi mobili
1. Configura Google Workspace (G Suite) in miniOrange
Vai su Apps e cliccare su Aggiungi applicazione pulsante.
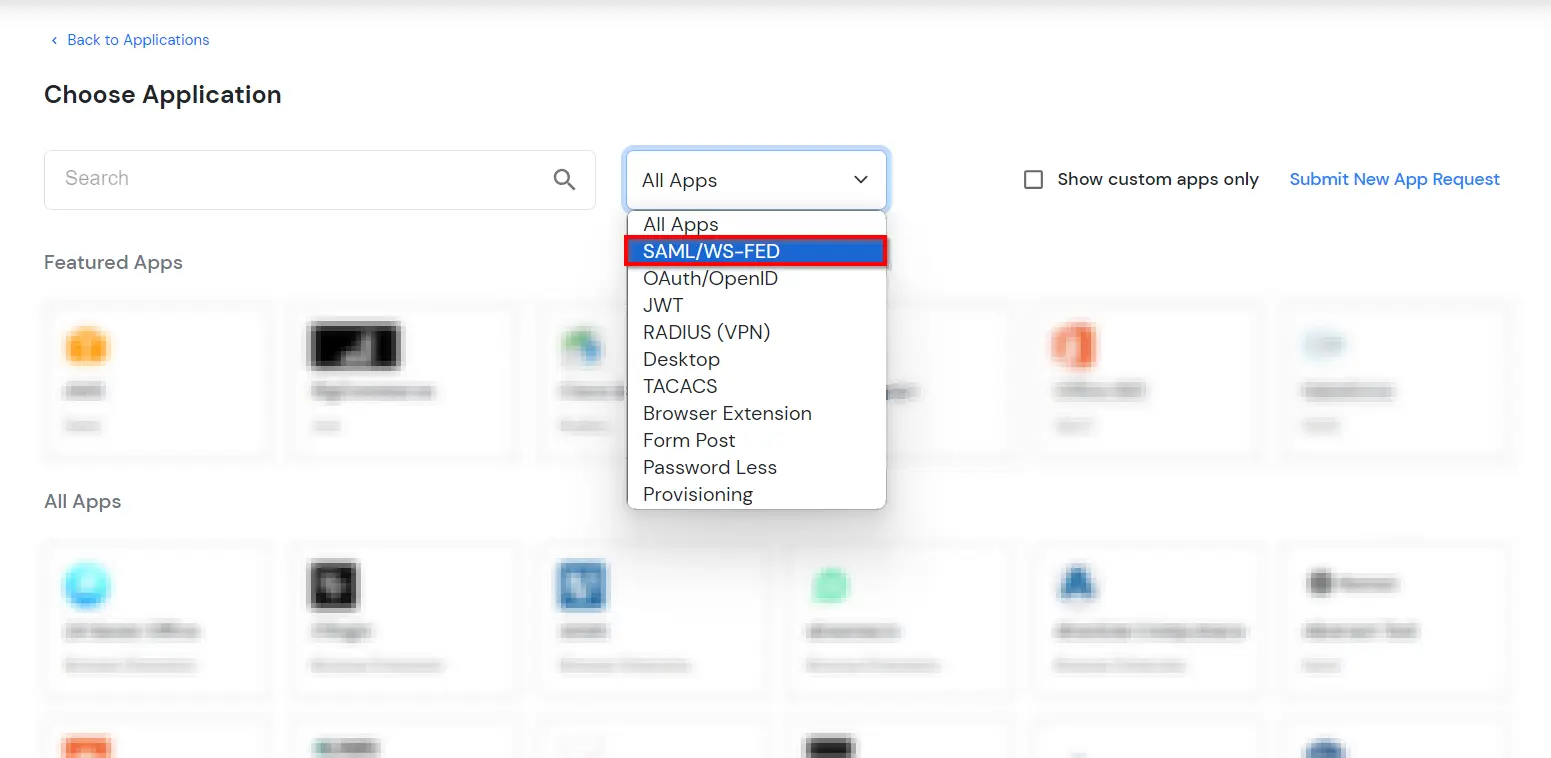
In Scegli il tipo di applicazione cliccare su Crea app pulsante nel tipo di applicazione SAML/WS-FED.
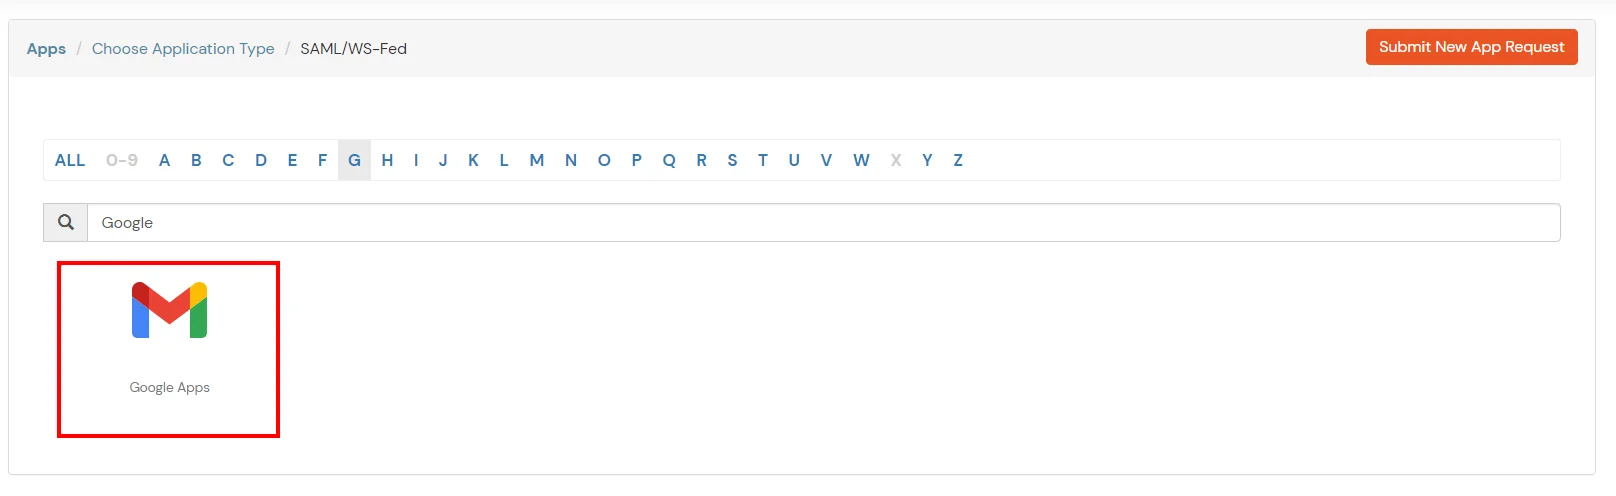
Cercare il Google nella lista.
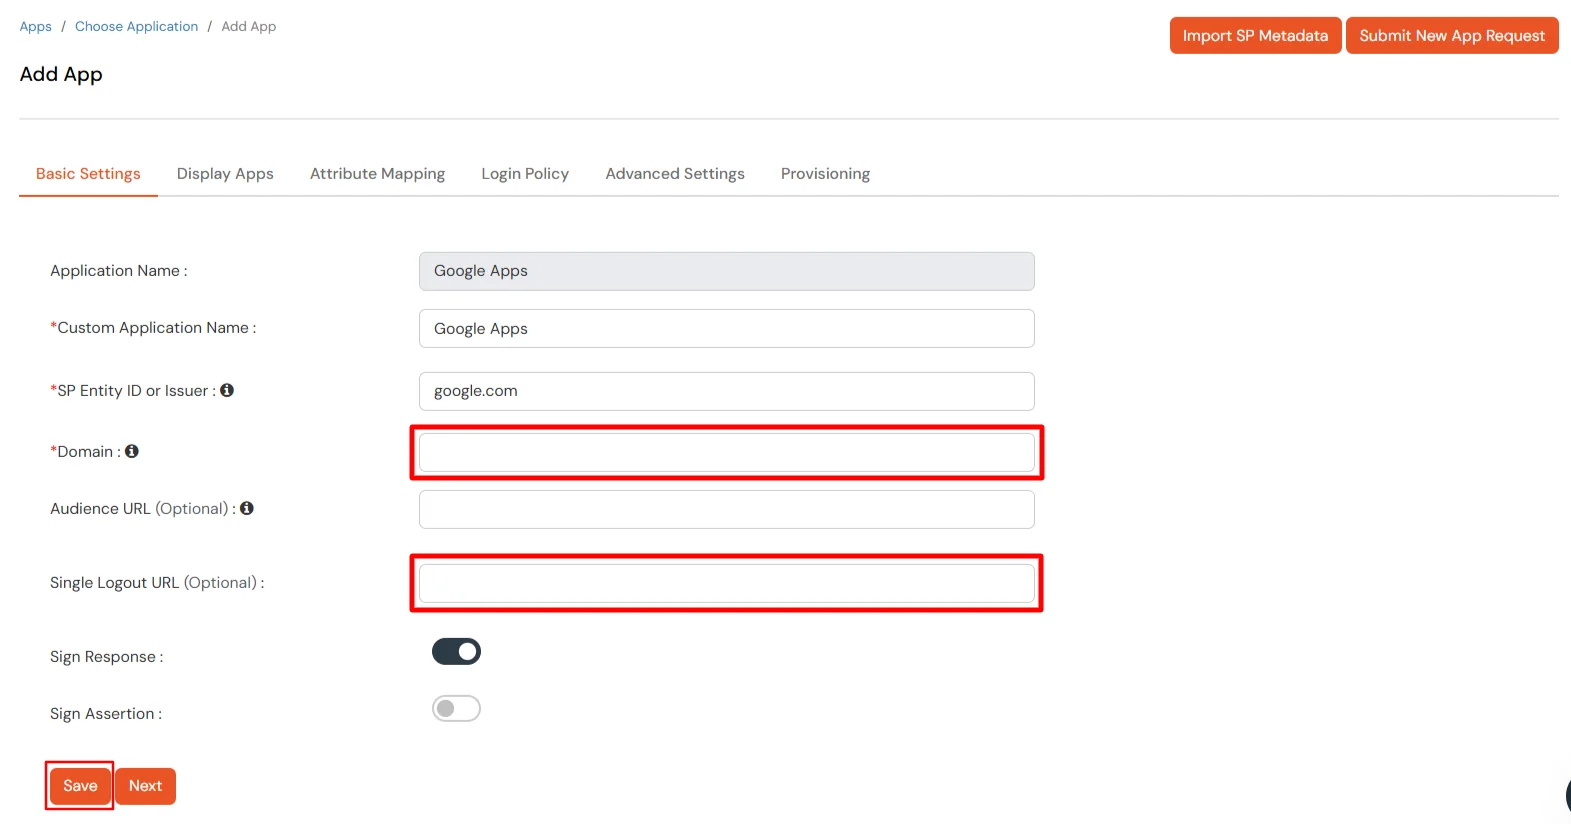
Inserisci il tuo Nome del dominio che utilizzi con Google Workspace.
Inserire il URL di disconnessione singolo as https://mail.google.com/a/out/tld/?logout.
Dal vettovagliamento scheda, immettere l'amministratore del dominio in Amministratore di Google Apps (G Suite) campo e clicca su "Verifica amministratore di Google Apps" per verificare se il dominio inserito è dell'amministratore (campo facoltativo).
Fare clic su Salva.
Ottieni i dettagli dei metadati IdP da caricare su Google Apps:
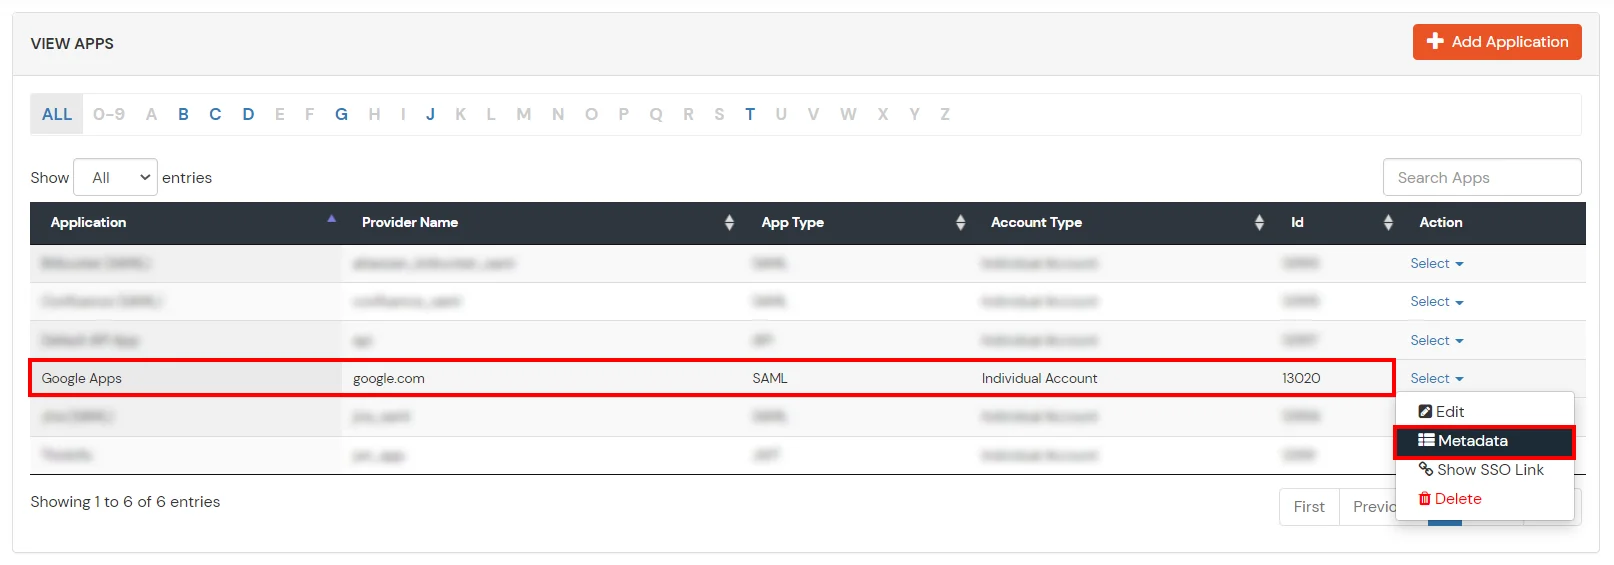
Vai su App >> Gestisci app.
Cerca la tua app e clicca su select nel menu Azione della tua app.
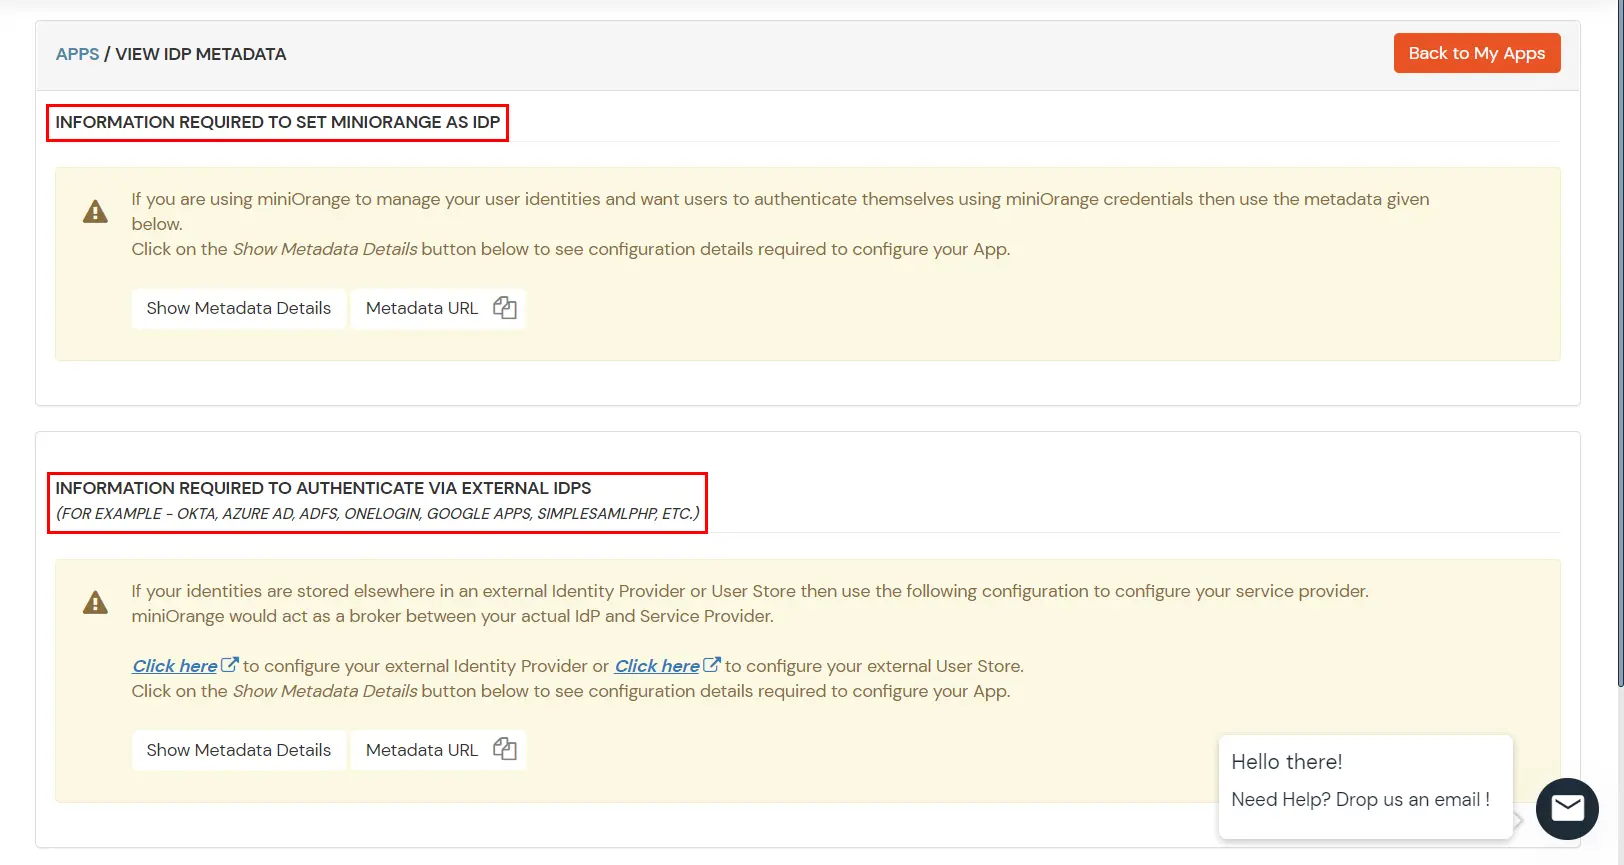
Fare clic su Metadati per ottenere i dettagli dei metadati, che saranno richiesti in seguito. Clicca su Mostra collegamento SSO per visualizzare il collegamento SSO avviato da IDP per Google Apps.
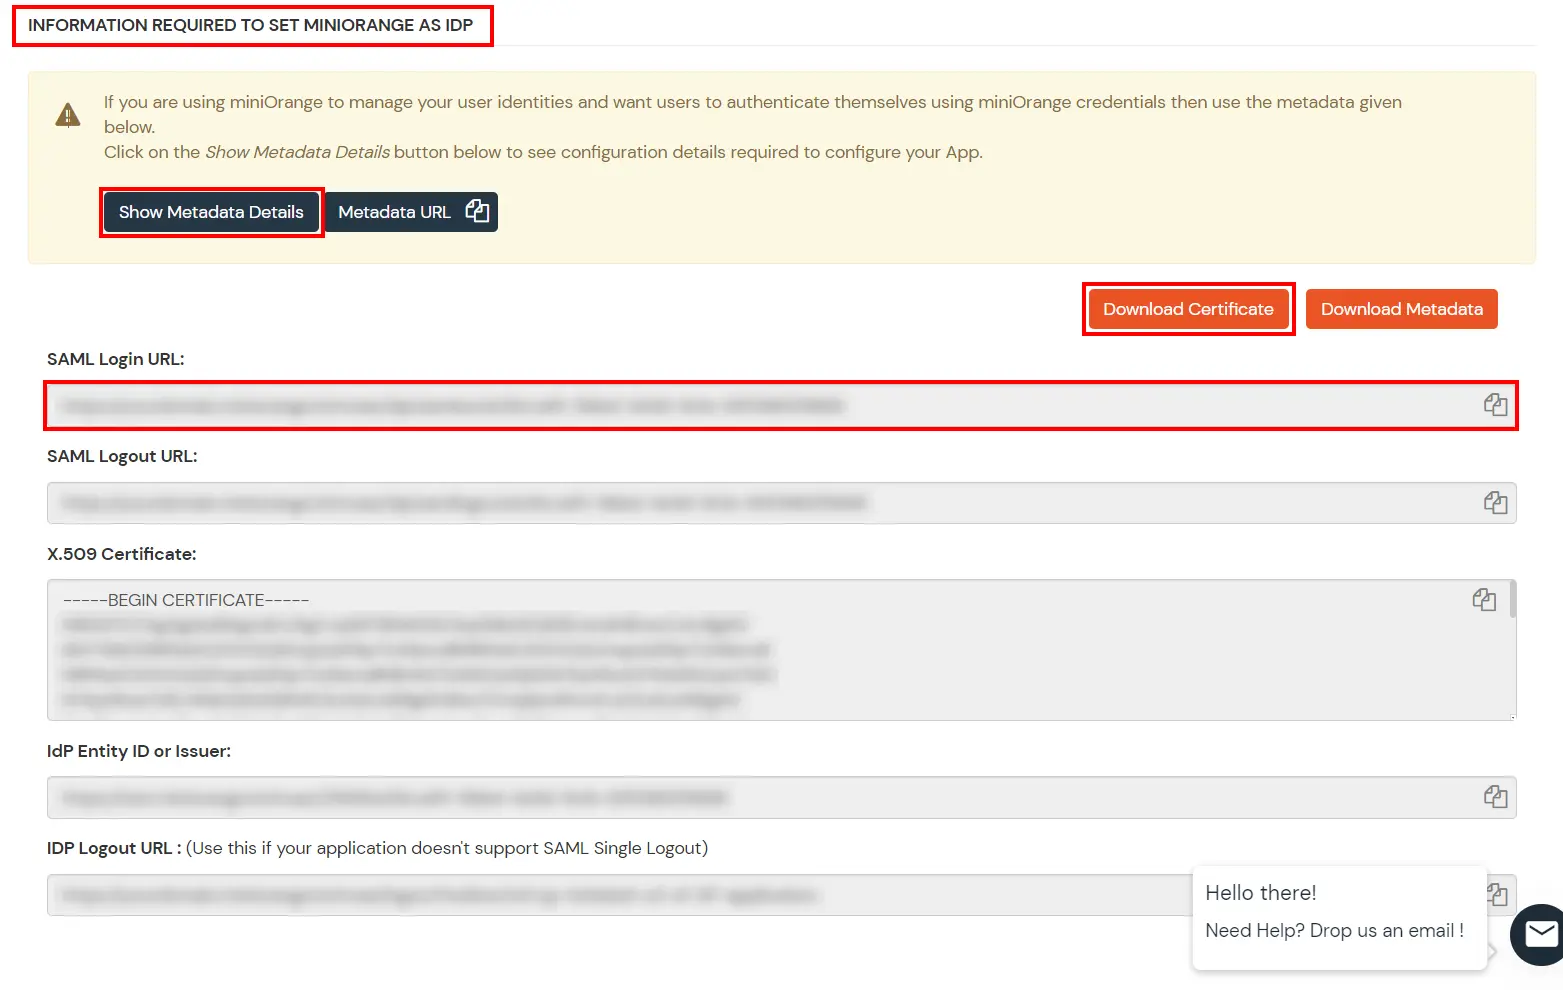
Qui vedrai 2 opzioni, se stai configurando miniOrange come IDP copia i dettagli dei metadati relativi a miniOrange, se hai bisogno di essere autenticato tramite IDP esterni (OKTA, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) è possibile ottenere metadati dalla seconda sezione come mostrato di seguito.
mantenere URL di accesso SAML e fare clic sul Scarica certificato pulsante per scaricare il certificato che ti servirà in Fase 2.
2. Configurare SAML SSO in Google Workspace (G Suite)
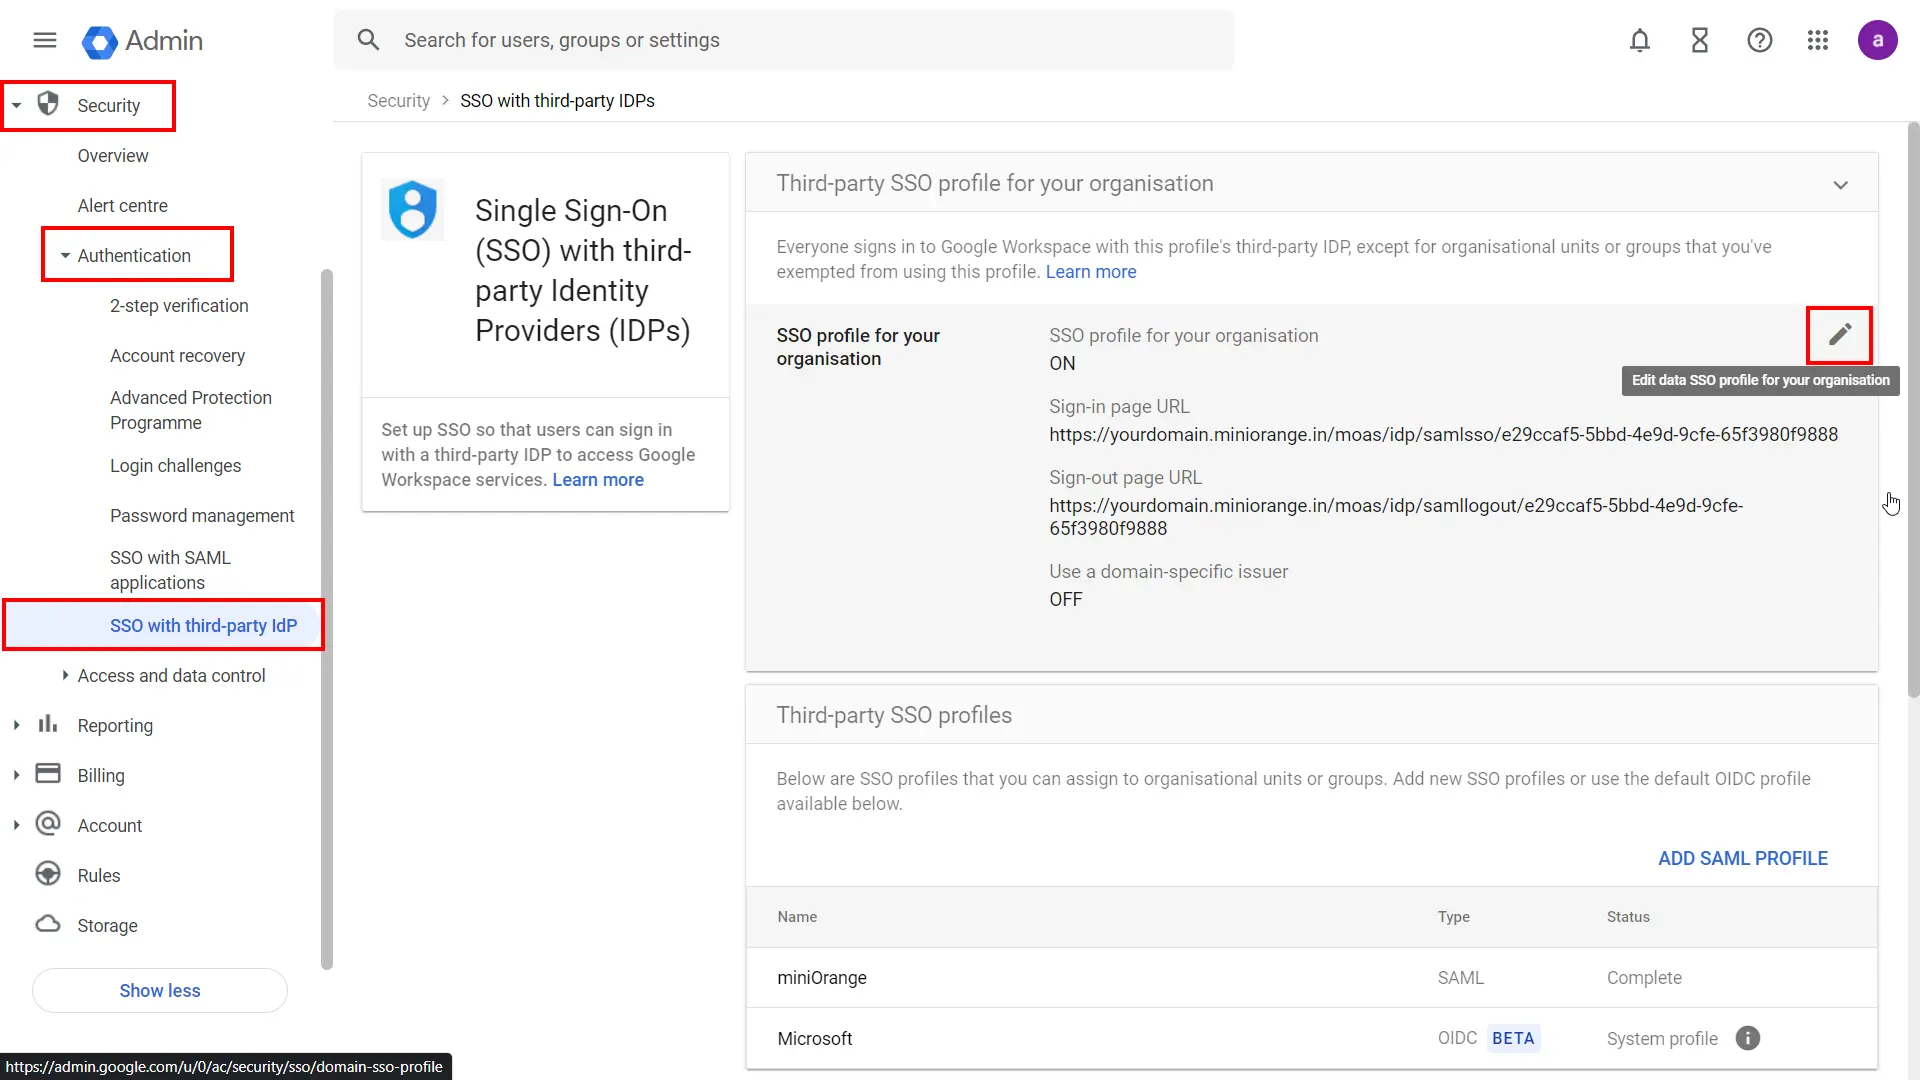
Vai su Autenticazione >> SSO con IDP di terze parti. Qui, dal Profilo SSO per la tua organizzazione sezione, fare clic sull'icona di modifica.
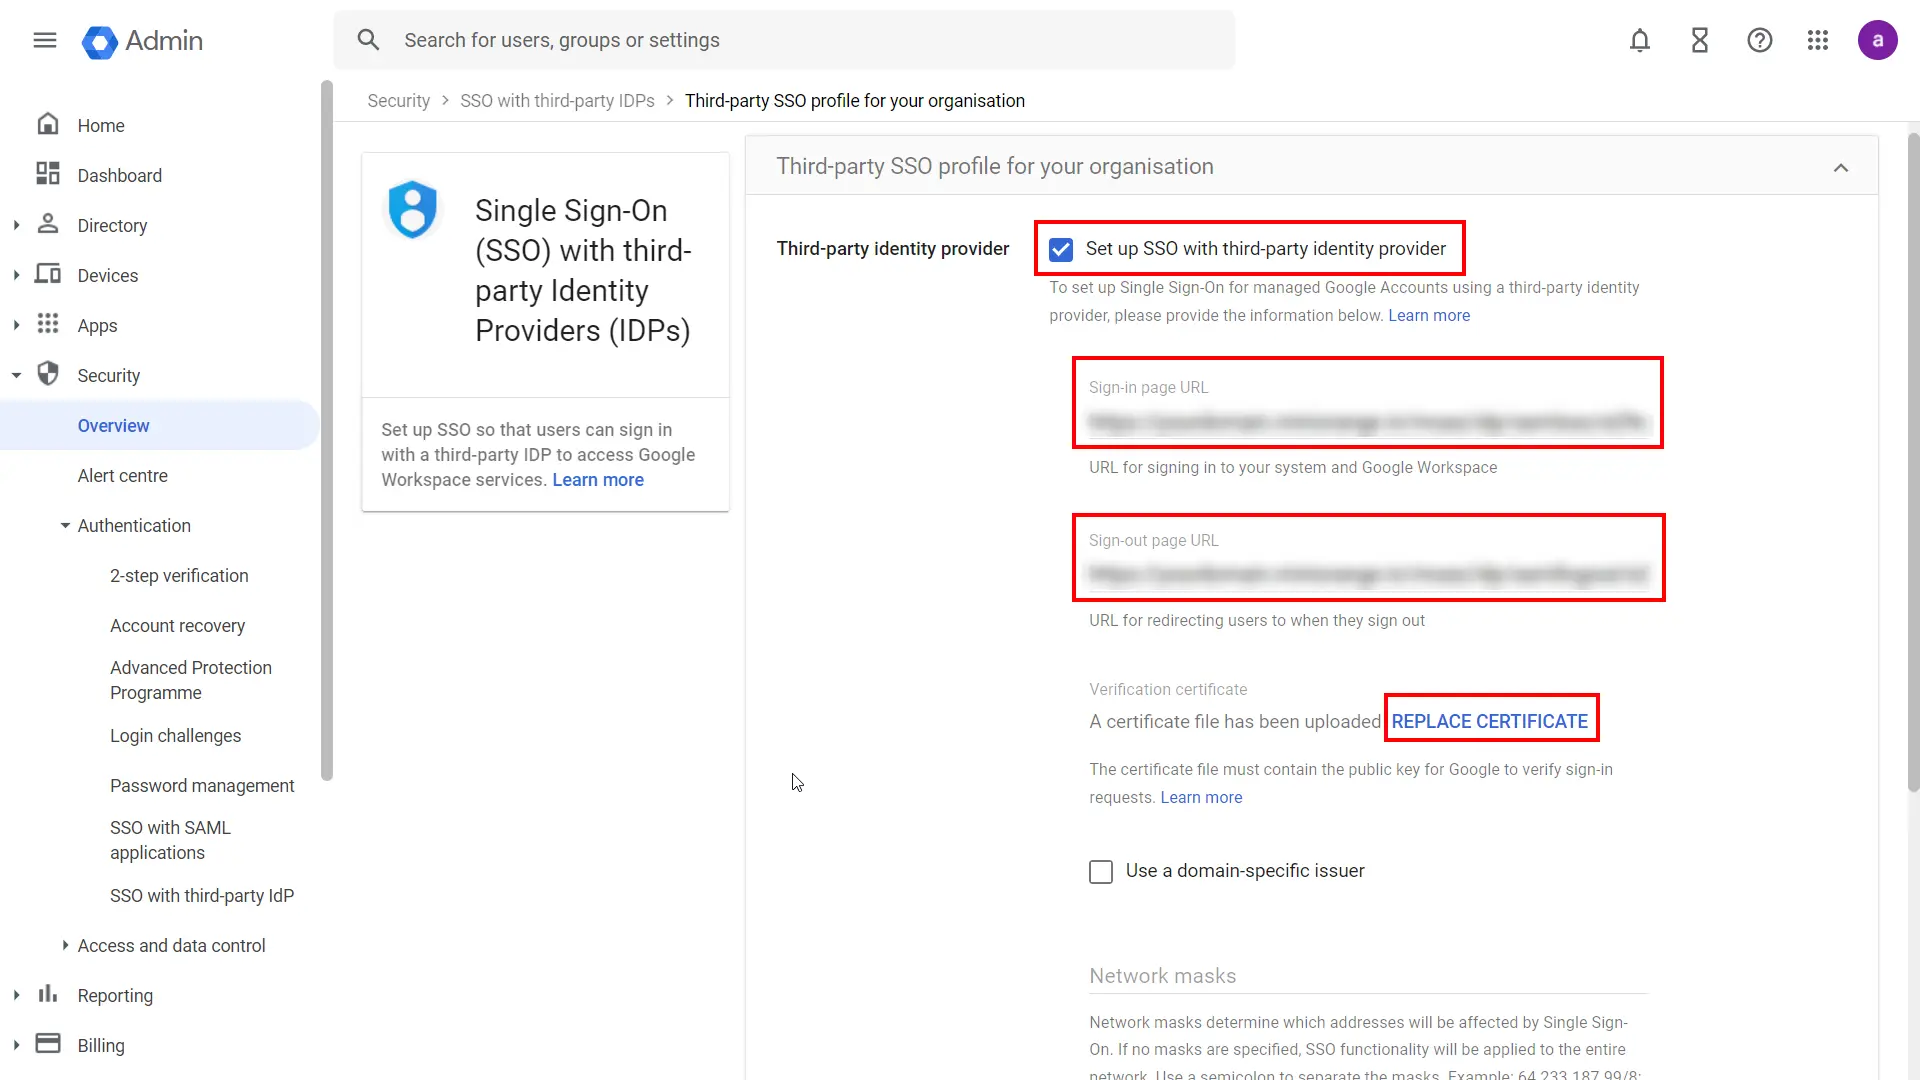
Attivare la Imposta SSO con un provider di identità di terze parti casella di controllo.
entra URL della pagina di accesso: URL di accesso SAML dal passaggio 1.
entra URL della pagina di disconnessione: < URL del server di base > /idp/oidc/logout?post_logout_redirect_uri=https://gmail.com Esempio: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
Carica il certificato cliccando su Sostituisci certificato collegamento scaricato in precedenza nel passaggio 1.
Inserisci URL per cambiare password: URL di accesso SAML dal passaggio 1.
Salvare le impostazioni.
L'integrazione SAML di Google SSO è completata.
2.1. Assegnare il profilo SSO alle unità organizzative o ai gruppi:
Se vuoi che alcuni dei tuoi utenti accedano direttamente a Google, puoi spostare quegli utenti in un'unità organizzativa (OU) o in un gruppo. Quindi, gestisci le impostazioni SSO per l'OU o il gruppo in modo che quegli utenti siano autenticati da Google anziché utilizzare il tuo IdP di terze parti. Segui i seguenti passaggi:
Se desideri che tutti i tuoi utenti (non super amministratori) accedano tramite un IdP di terze parti: non devi occupartene.
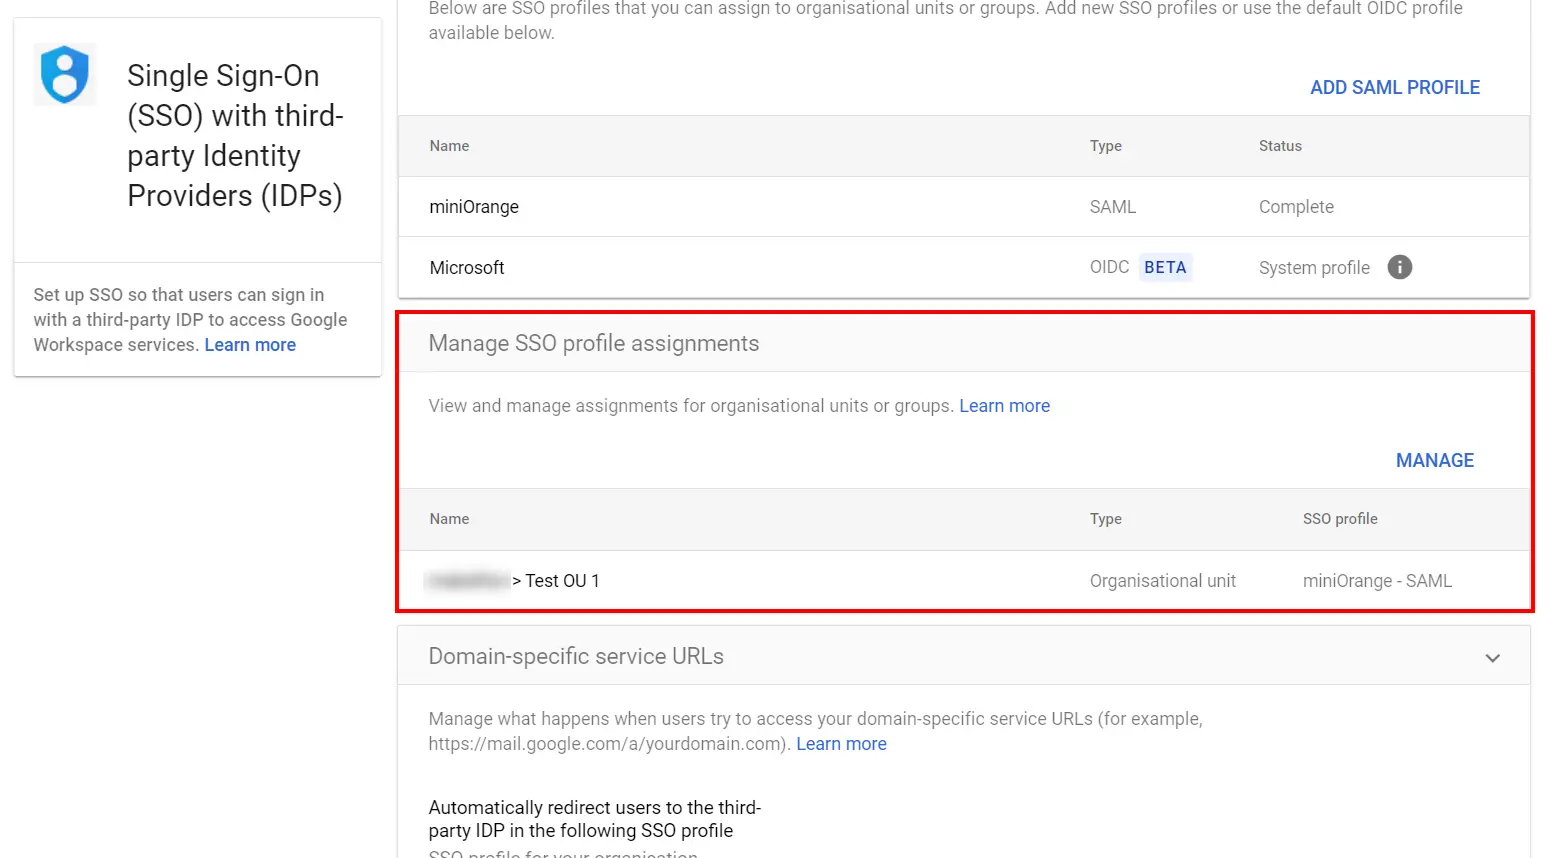
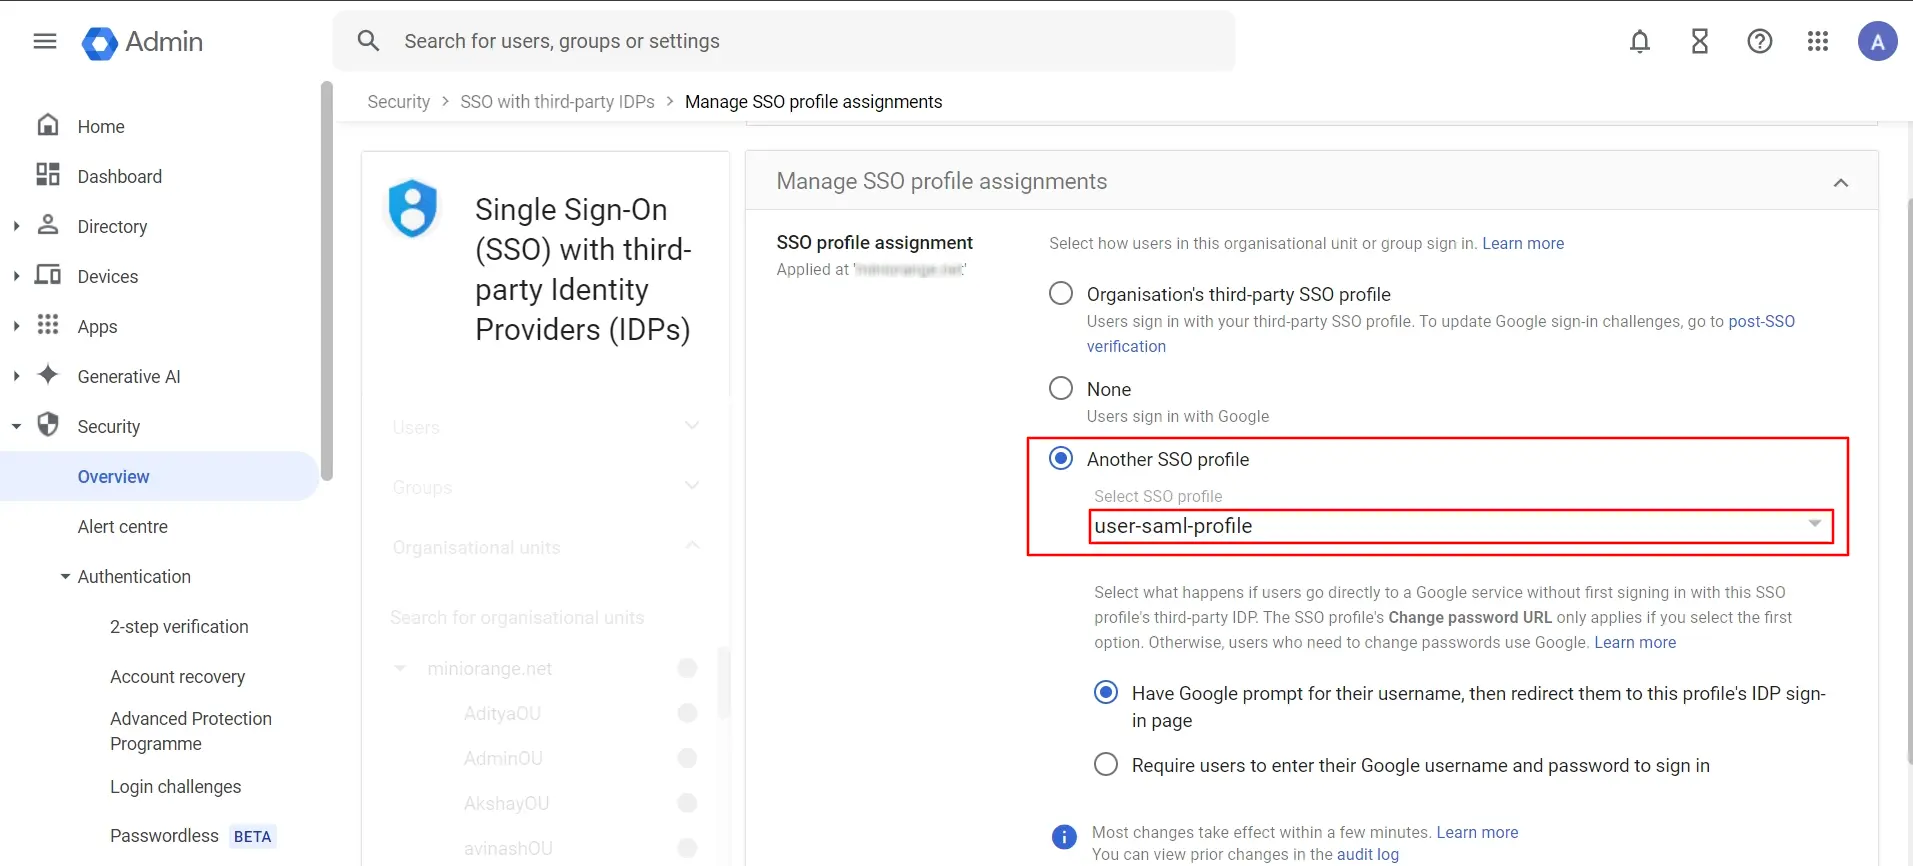
Se desideri che alcuni dei tuoi utenti accedano direttamente a Google: fai clic Gestire le assegnazioni del profilo SSO e continuare con il passaggio successivo.
Se si assegna il profilo SSO per la prima volta, fare clic su Inizia. Altrimenti, clicca gestire.
Note: Get started is only available if you’ve already enabled your third-party SSO profile.
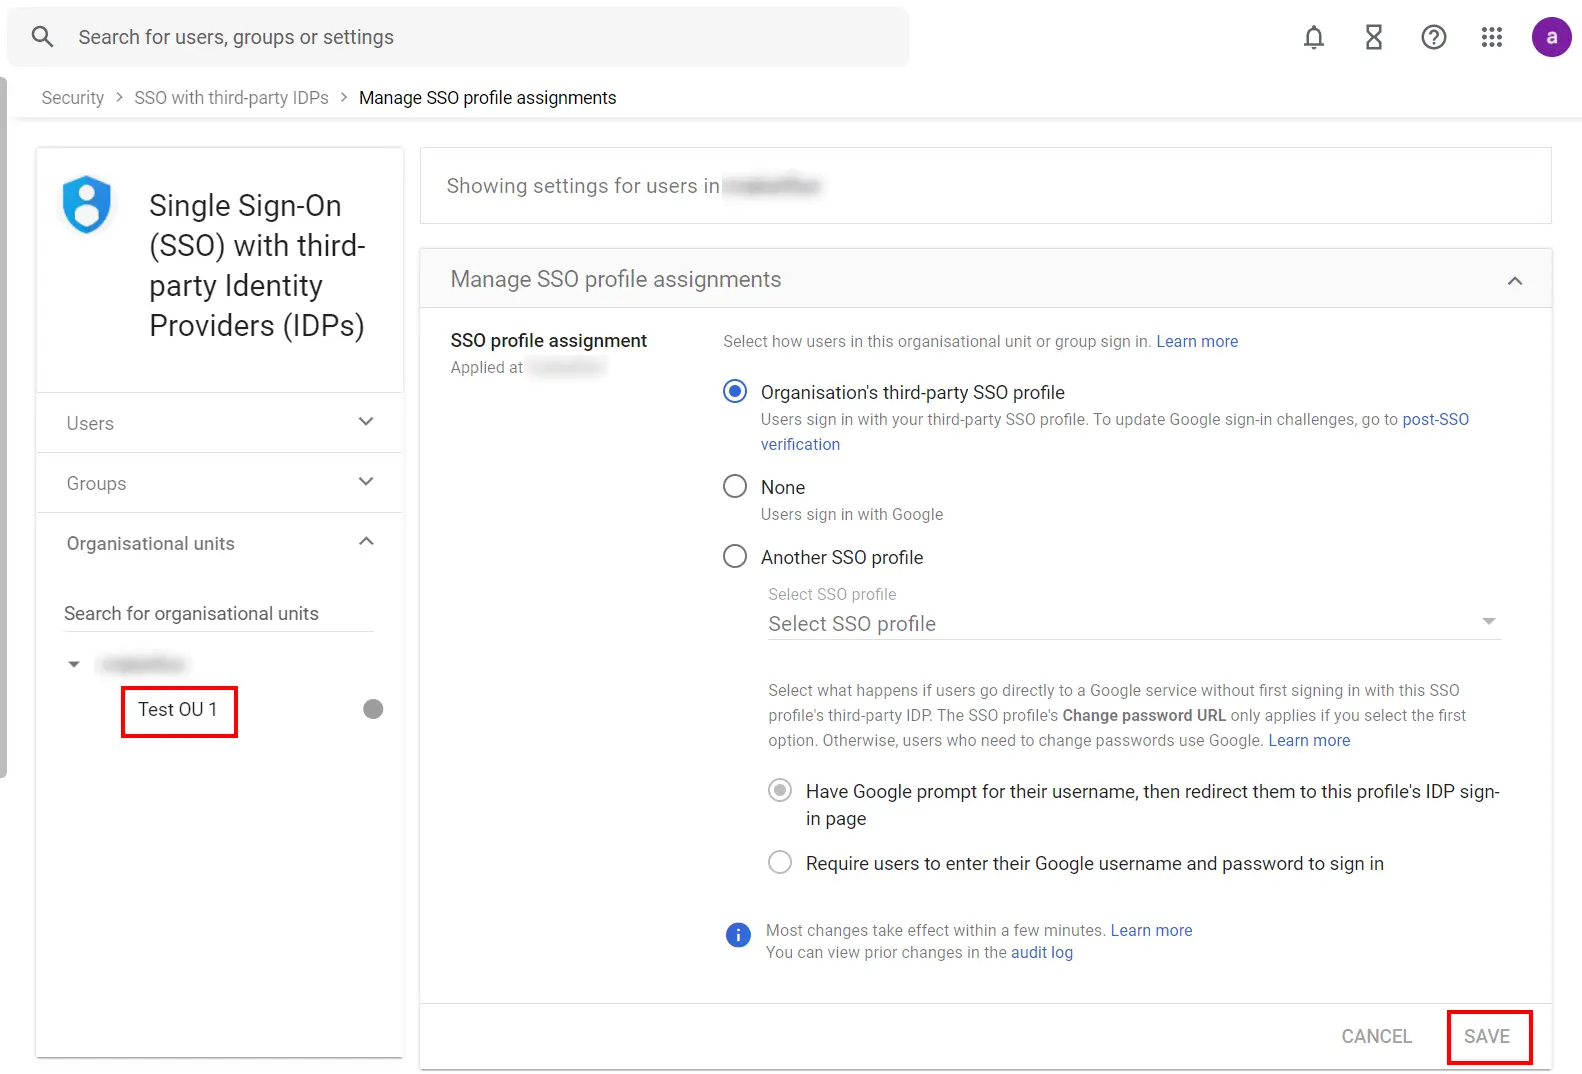
Seleziona l'unità organizzativa o il gruppo a cui stai assegnando il profilo SSO da sinistra. Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment, an override warning appears when you select that OU or group. You can’t assign the SSO profile on a per-user basis. The Users view let you check the setting for a specific user.
Scegli Profilo SSO di terze parti dell'organizzazione se desideri che gli utenti dell'OU o del gruppo accedano ai servizi Google utilizzando l'IdP designato nel profilo SSO di terze parti del tuo dominio.
Scegli Nona se vuoi che gli utenti dell'OU o del gruppo accedano direttamente tramite Google.
Scegli Un altro profilo SSO nel caso in cui sia già configurato un altro Identity Provider e si desideri utilizzarlo per l'autenticazione utente.
Quindi fare clic su Salva.
2.2. Per disattivare l'SSO per tutti gli utenti:
Se desideri disattivare l'autenticazione di terze parti per tutti gli utenti senza modificare l'assegnazione del profilo SSO per le OU o i gruppi, puoi disattivare il profilo SSO di terze parti:
Deseleziona Imposta SSO con un provider di identità di terze parti.
Clicchi Salva.
3. Configurare i criteri di limitazione oraria
Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e agli utenti viene consentito, negato o richiesto l'accesso in base alla condizione definita nella policy. Quando un utente finale tenta di accedere con la policy di accesso adattivo abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore. In base alla configurazione, all'utente viene consentito, negato o richiesto l'accesso.
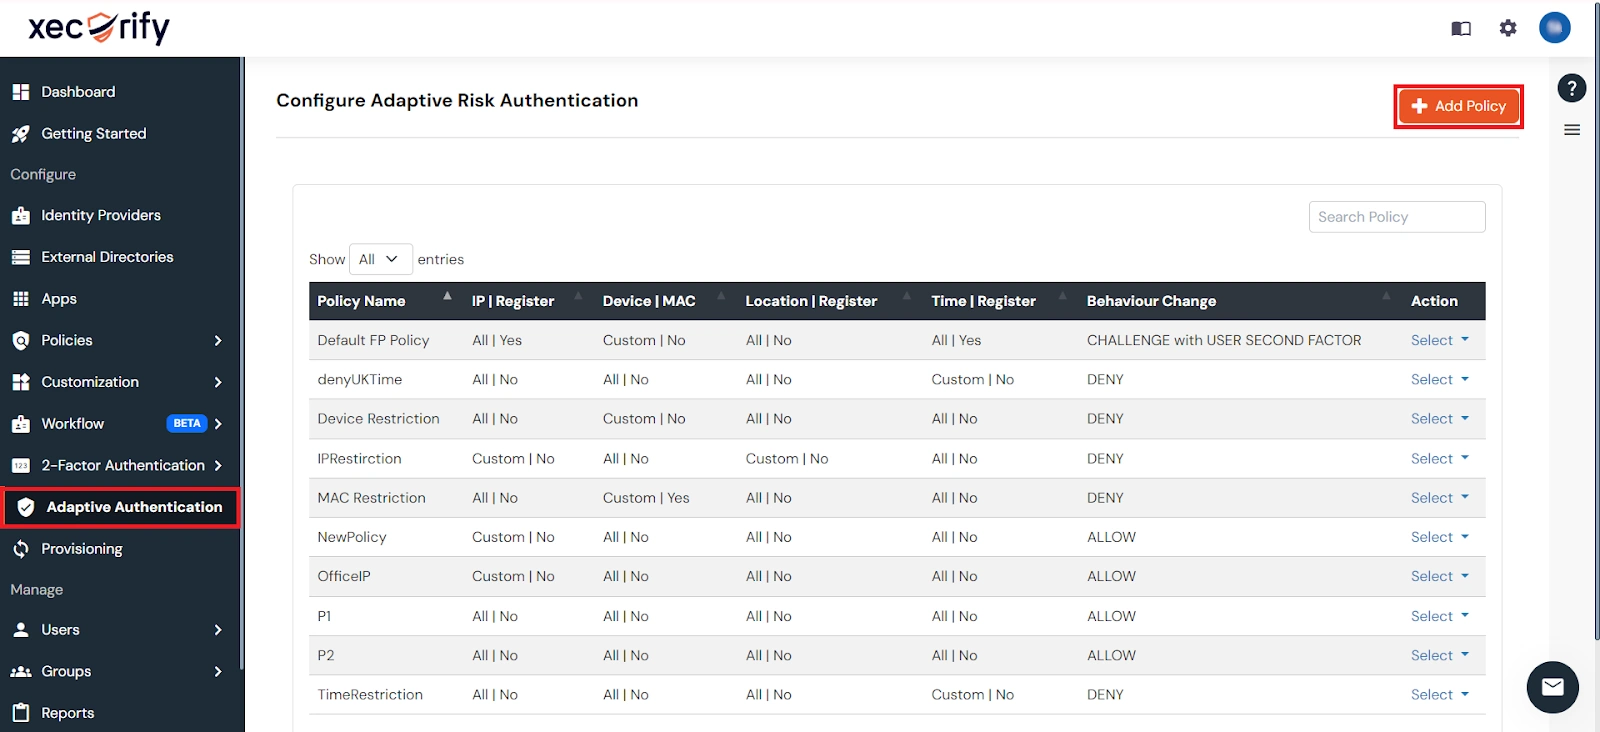
Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
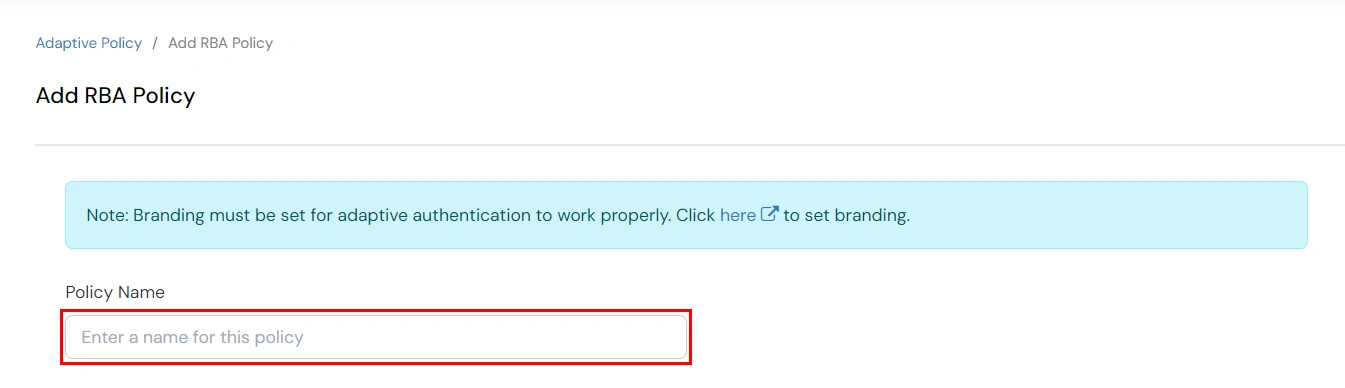
Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
3.1 Panoramica della politica
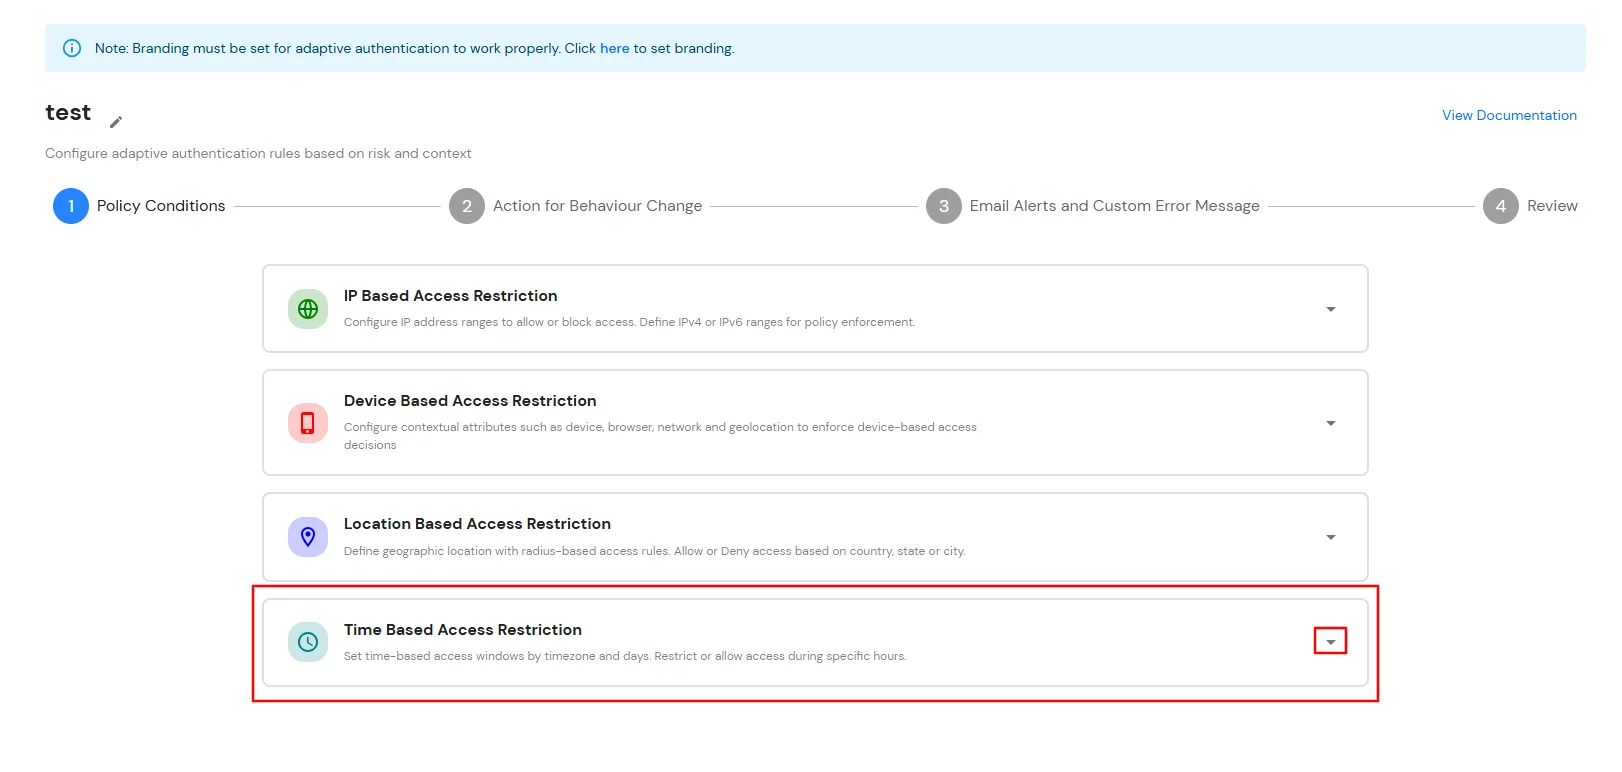
espandere la Restrizione di accesso basata sul tempo nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di restrizione dell'accesso in base al tempo.
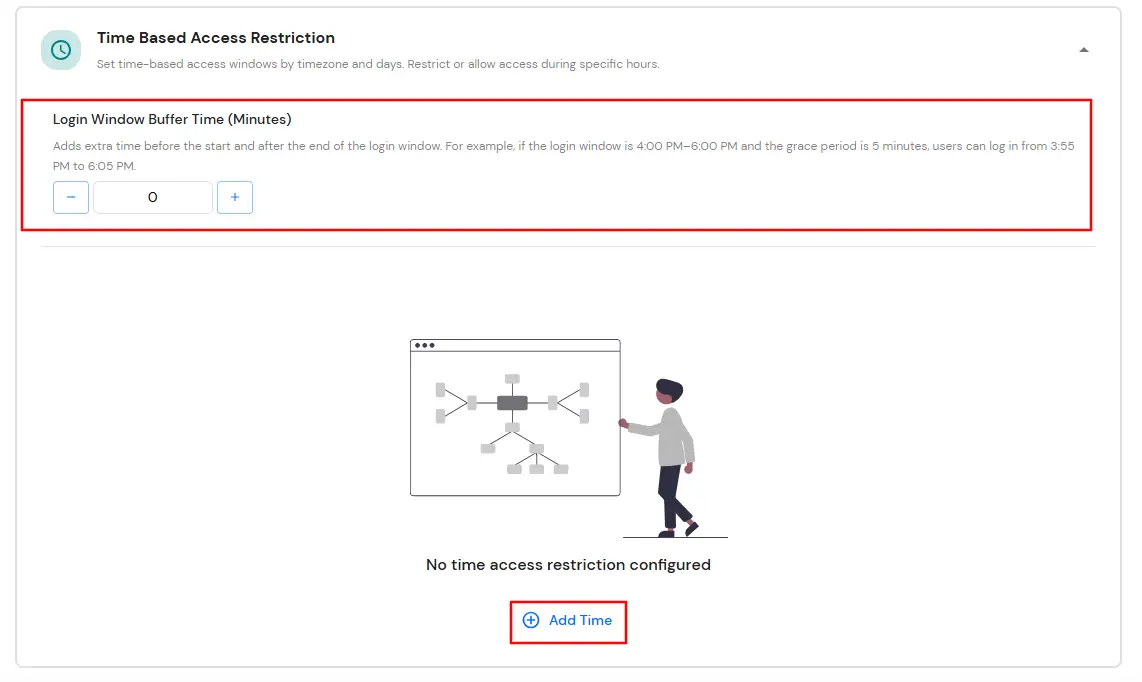
Fare clic su Aggiungi tempo.
Dall'elenco Seleziona fuso orario, seleziona il fuso orario. Dagli elenchi Ora di inizio e Ora di fine, seleziona i valori appropriati. Per ogni configurazione oraria che aggiungi, usa il menu a discesa per selezionare se Consentire or Rifiuta esso.
Inserisci il valore in minuti nel campo di input accanto a Tempo di buffer della finestra di accesso (minuti)Questo valore consente di specificare un periodo di tolleranza prima dell'orario di inizio e dopo l'orario di fine. (Ad esempio, se l'orario di inizio è alle 6:00 e l'orario di fine è alle 18:00 con un valore di differenza oraria impostato a 30 minuti, la policy considererà il periodo dalle 5:30 alle 18:30). Se non viene inserito alcun valore in questo campo, viene impostato il valore predefinito di 0 minuti.
È possibile fare clic sul Pulsante Aggiungi ora per includere più di una configurazione temporale e quindi seguire il passaggio precedente.
Fare clic su Avanti.
3.2 Azioni per il cambiamento del comportamento
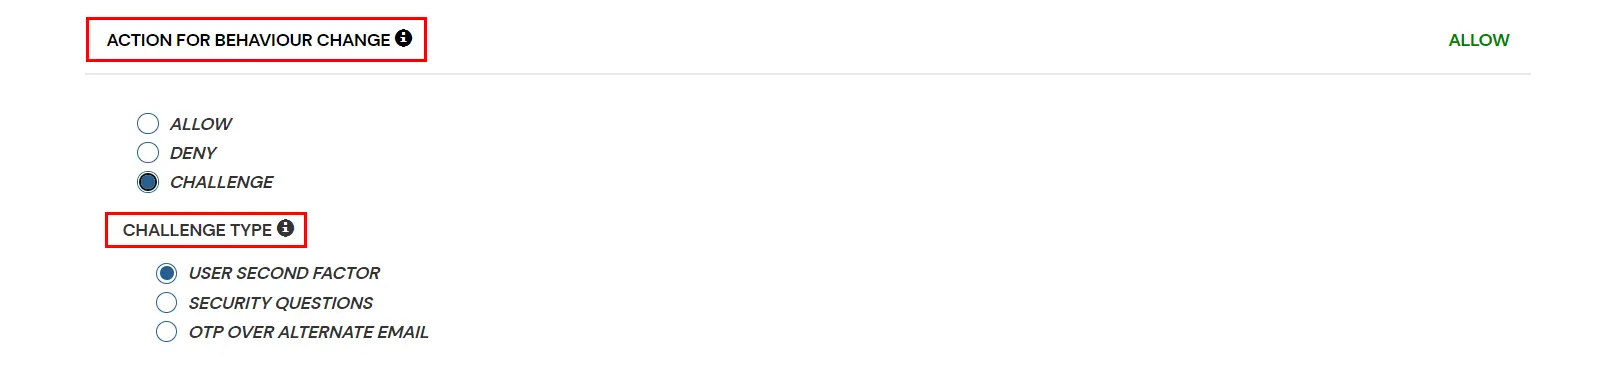
È possibile configurare una delle tre azioni possibili per i criteri di accesso adattivo, come spiegato di seguito:
Attributo
Descrizione
Consentire
Consenti agli utenti di autenticarsi e utilizzare i servizi se la condizione della politica di accesso adattivo è vera.
Rifiuta
Negare l'autenticazione dell'utente e l'accesso ai servizi se la condizione della politica di accesso adattivo è vera.
La sfida
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente.
Opzioni tipo di sfida:
fattori
Descrizione
Secondo fattore utente
L'utente deve autenticarsi utilizzando il secondo fattore che ha selezionato o che gli è stato assegnato, come ad esempio
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella propria Console Self-Service. Solo dopo aver fornito risposte corrette a entrambe le domande, l'utente potrà procedere.
OTP tramite e-mail alternativa
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere.
3.3 Avvisi via e-mail e messaggi di errore personalizzati
Questa sezione gestisce le notifiche e gli avvisi relativi all'autenticazione adattiva. Offre le seguenti opzioni:
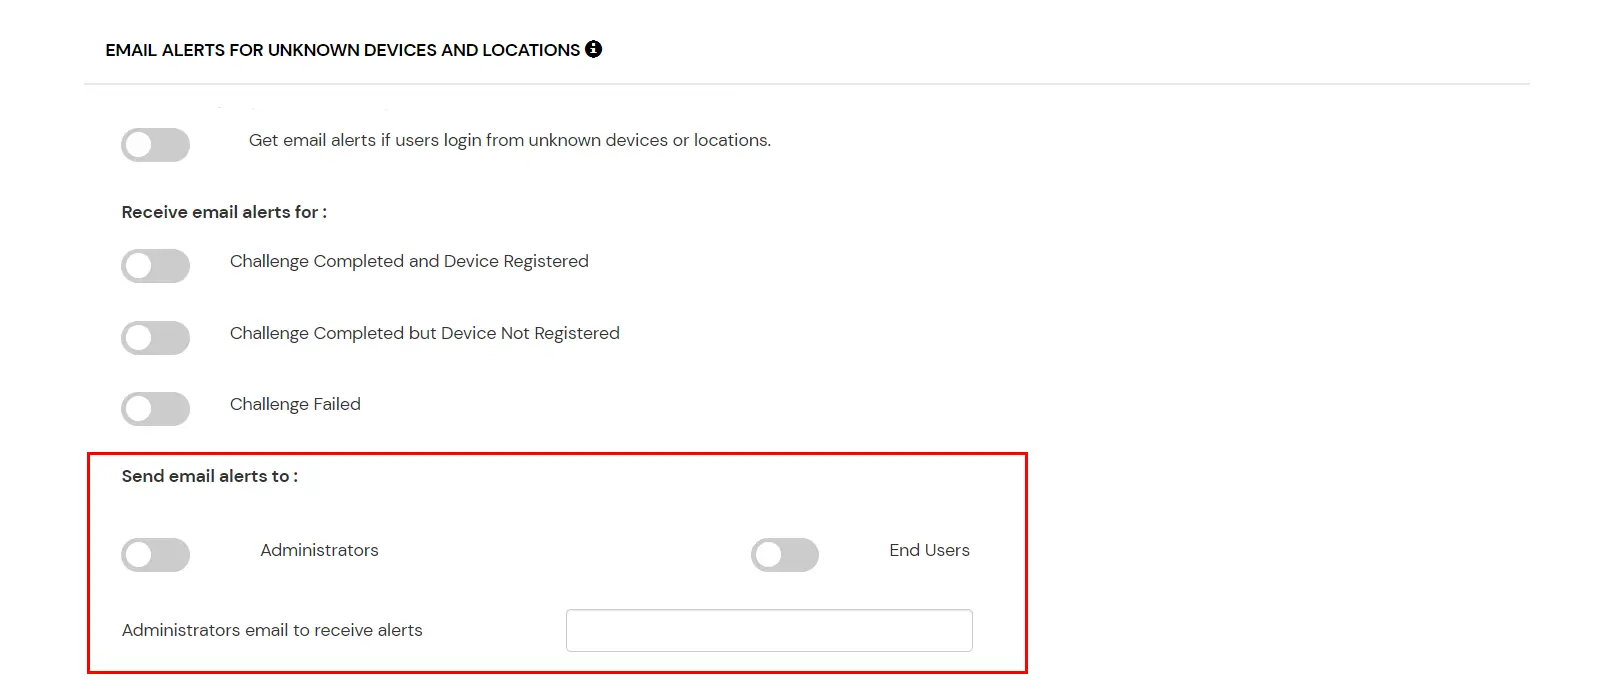
Invia avvisi via email: Configura i destinatari che devono ricevere notifiche via e-mail quando si verificano eventi di autenticazione adattiva. Gli avvisi possono essere inviati agli amministratori, agli utenti finali o a entrambi, a seconda dei requisiti di monitoraggio e sicurezza.
Invia avvisi via e-mail agli amministratori: Abilita questa opzione per notificare agli amministratori quando vengono attivati gli eventi di autenticazione adattiva configurati. Puoi facoltativamente specificare un indirizzo e-mail in Indirizzo e-mail dell'amministratore per ricevere gli avvisi per ricevere gli avvisi; in caso contrario, gli avvisi vengono inviati all'account amministratore predefinito.
Invia avvisi via e-mail agli utenti finali: Attiva questa opzione per notificare agli utenti finali quando gli eventi di autenticazione adattiva influiscono sui loro tentativi di accesso o sulla registrazione dei dispositivi.
Numero di registrazioni di dispositivi superato il limite consentito: Quando abilitata, gli utenti finali ricevono una notifica via e-mail se tentano di registrare più dispositivi del numero massimo consentito dalla policy di restrizione dei dispositivi configurata.Disponibile solo per le notifiche agli utenti finali.)
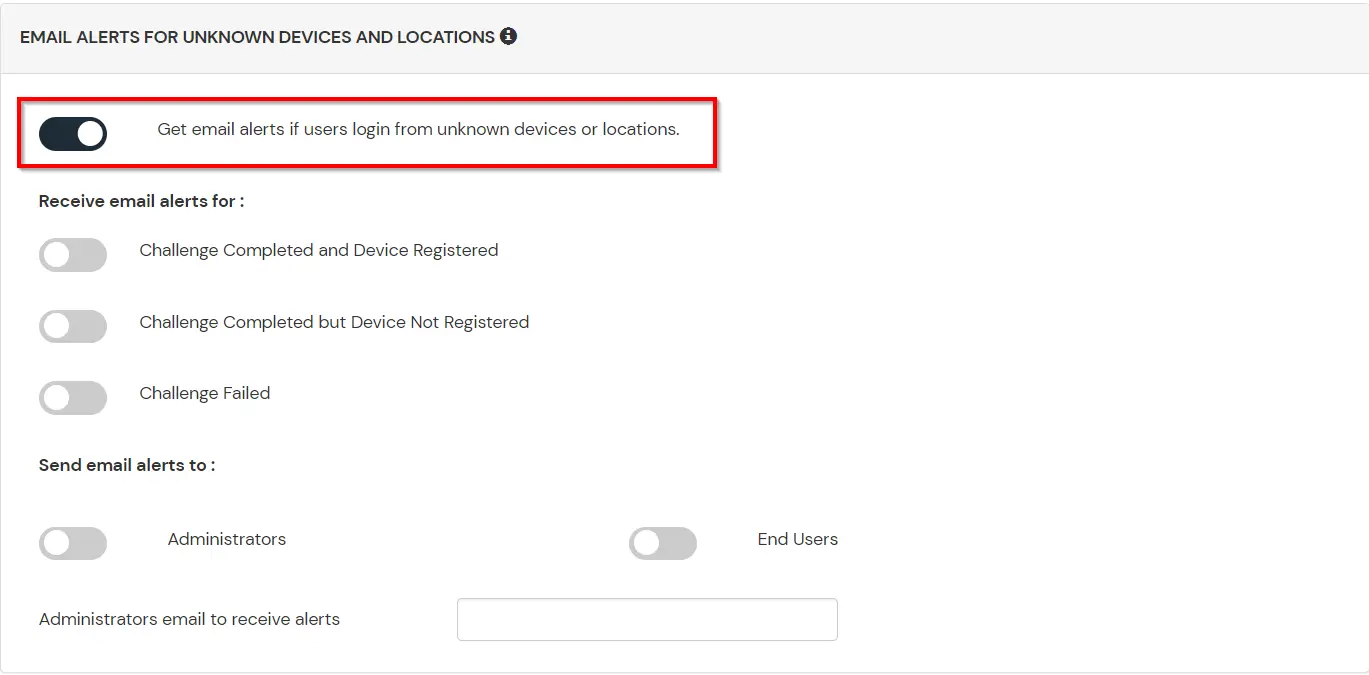
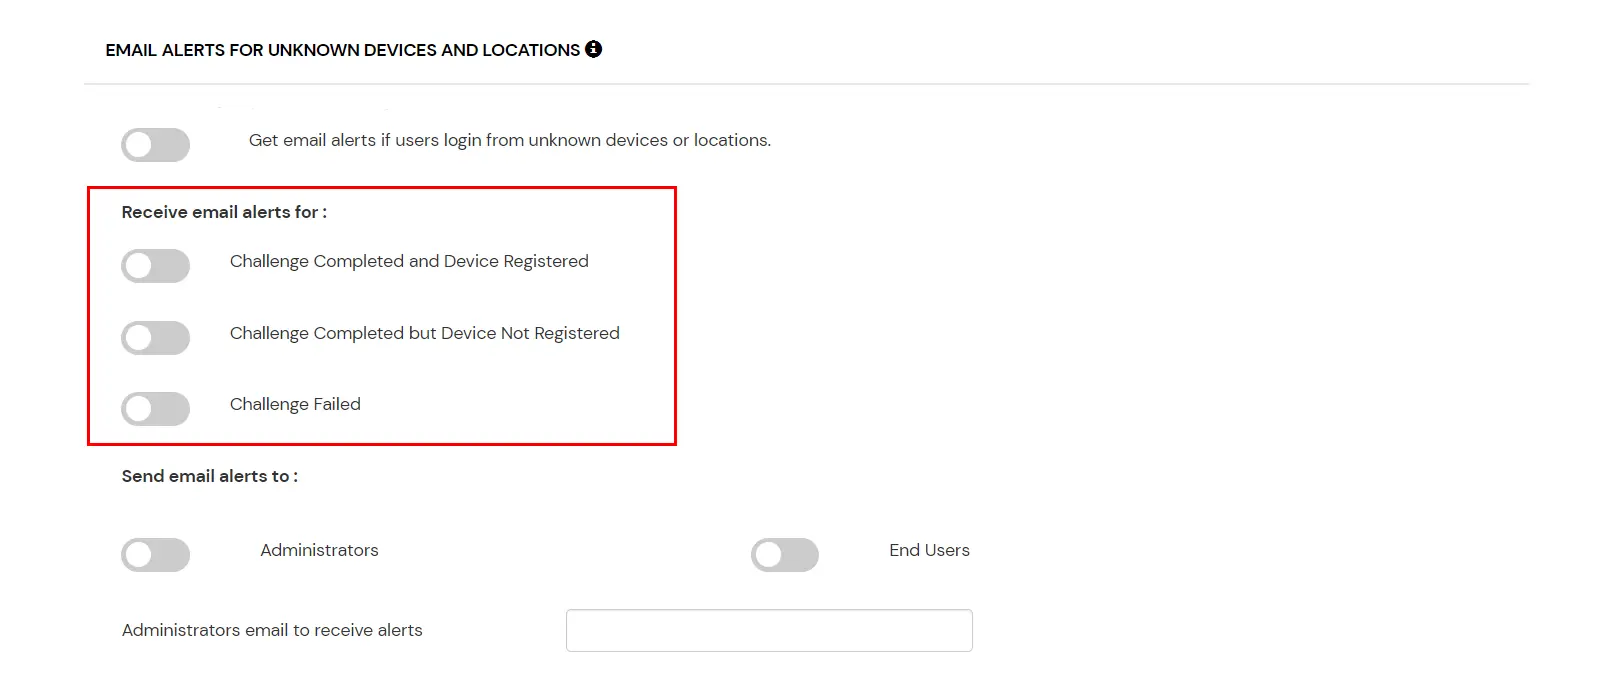
Ricevi avvisi via email se gli utenti effettuano l'accesso da dispositivi o posizioni sconosciute: Gli amministratori devono abilitare questa opzione per poter ricevere avvisi relativi a diverse tipologie di notifica.
Opzione
Descrizione
Gli utenti accedono da indirizzi IP, dispositivi o posizioni sconosciuti
Abilitando questa opzione è possibile effettuare l'accesso da indirizzi IP o dispositivi sconosciuti e persino da posizioni diverse.
Sfida completata e dispositivo registrato
Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida e registra un dispositivo.
Sfida completata ma dispositivo non registrato
Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida ma non registra il dispositivo.
Sfida fallita
Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale non riesce a completare la sfida.
Nel caso in cui desideri che più account amministratore ricevano avvisi, puoi abilitare l'opzione per l'amministratore e quindi inserire gli indirizzi email dell'amministratore separati da una ',' nel campo di input accanto a Indirizzo email dell'amministratore per ricevere gli avvisi etichetta. Per abilitare gli avvisi per gli utenti finali, è possibile abilitare l' Utente finale casella di controllo.
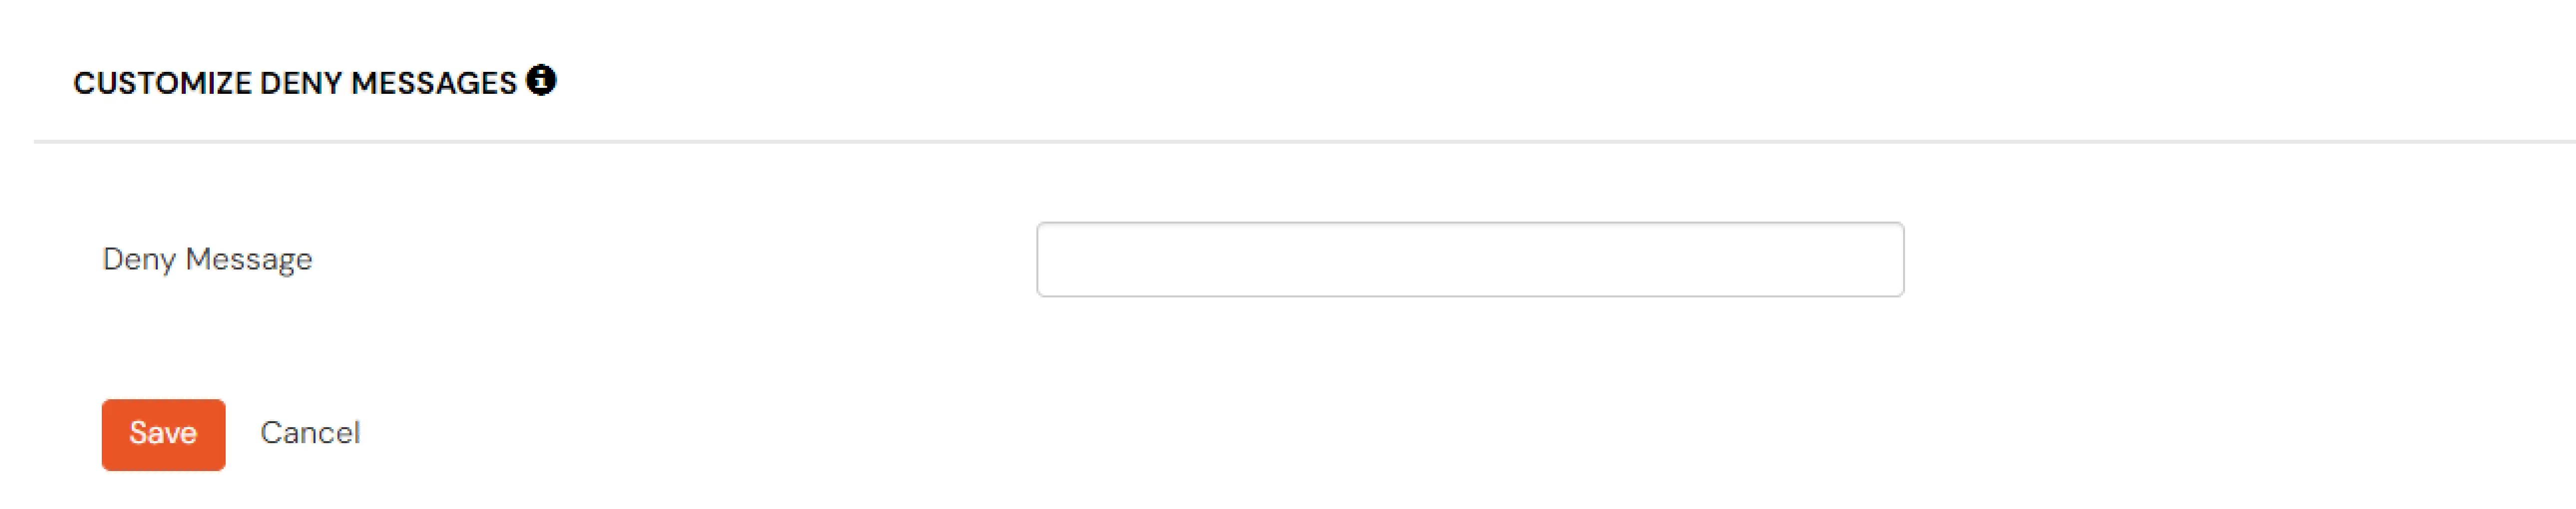
Nel caso in cui si desideri personalizzare il messaggio di rifiuto che l'utente finale riceve nel caso in cui la sua autenticazione venga negata a causa di una politica adattiva, è possibile farlo inserendo il messaggio all'interno Nega messaggio casella di testo.
3.4 Recensione
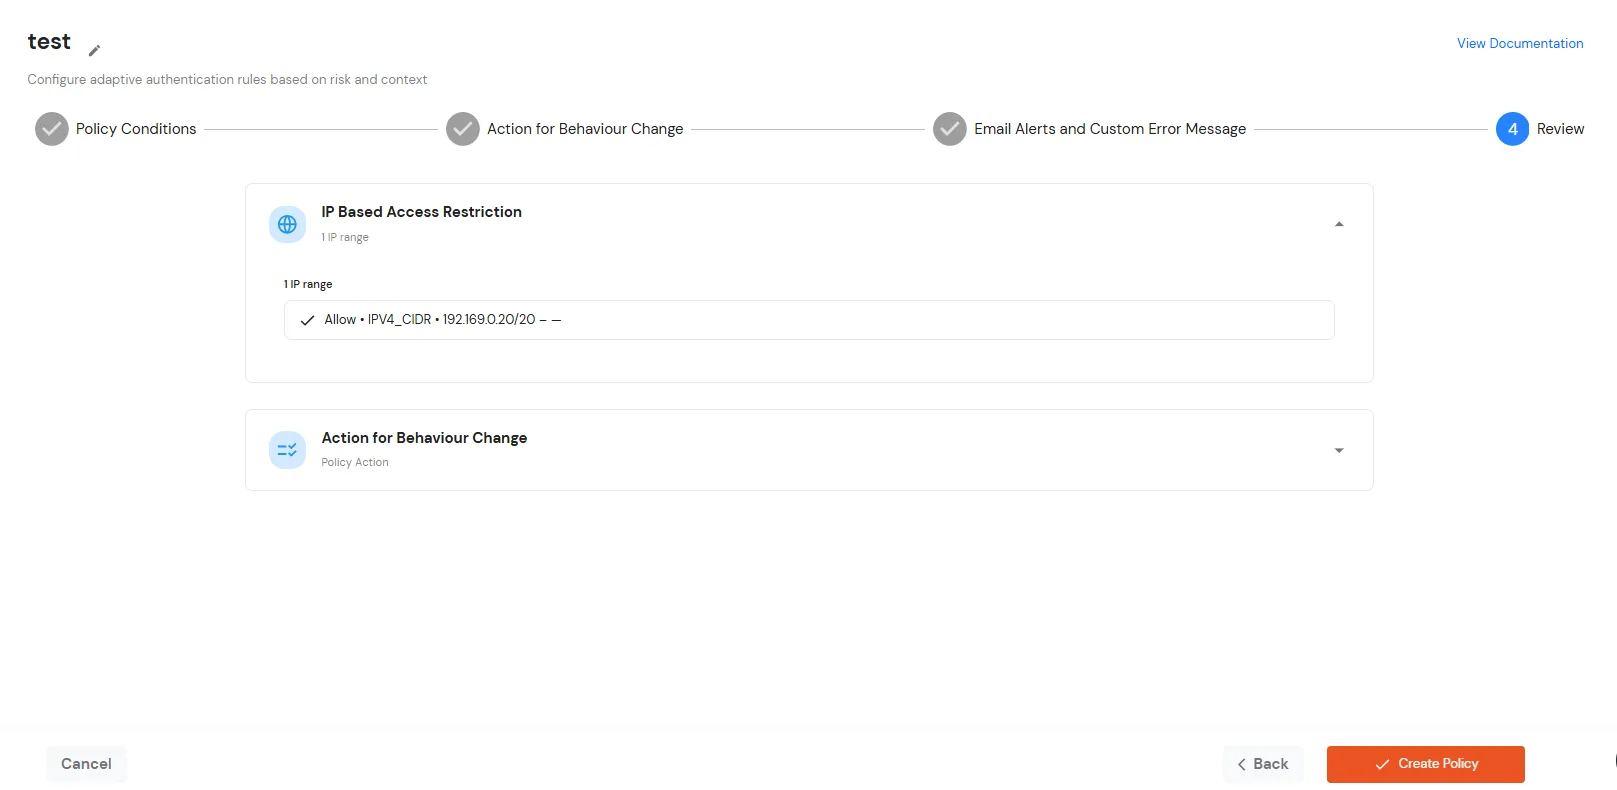
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.
Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
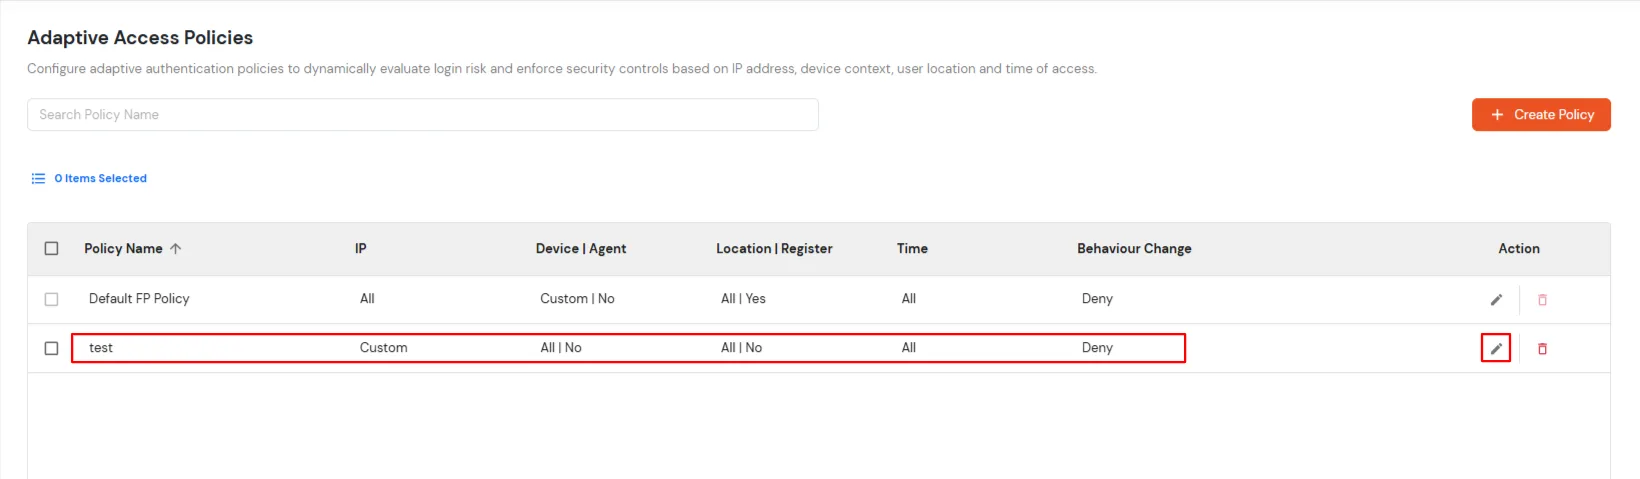
Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
4. Abilita la restrizione per Google Workspace (G Suite)
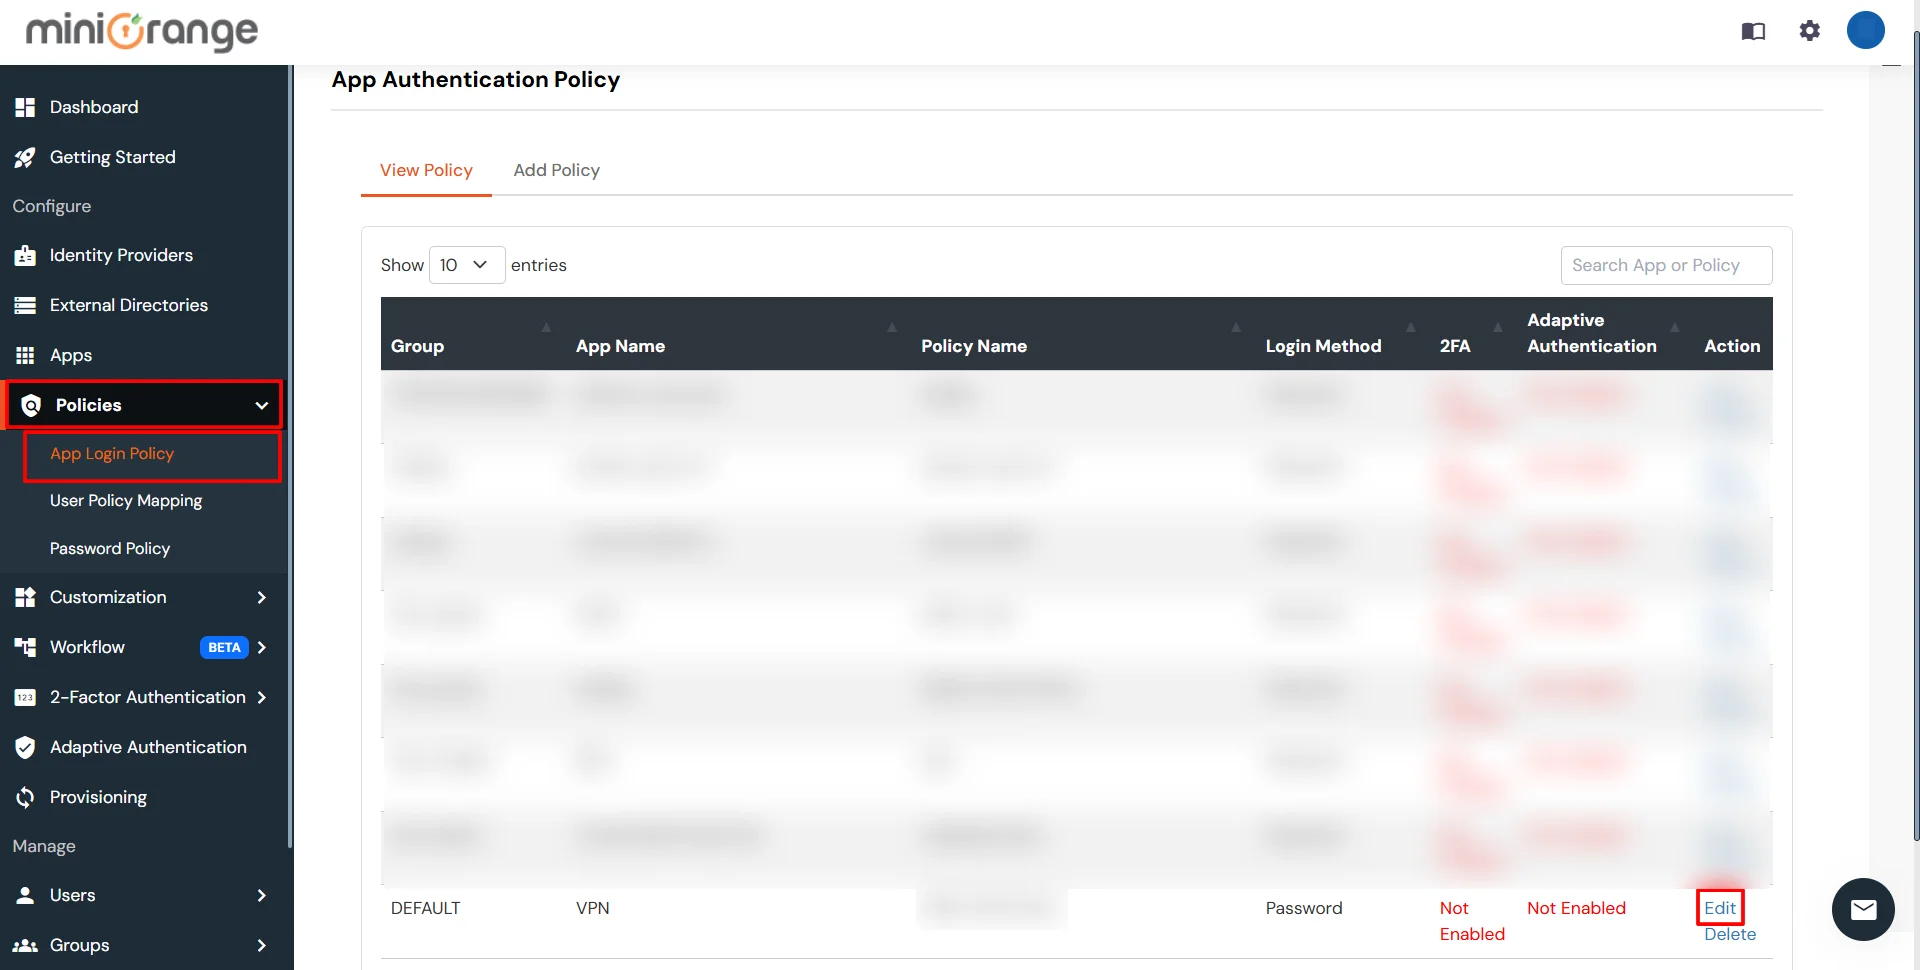
Login per Console Self Service >> Norme >> Norme di accesso all'app.
Clicca sul Modifica icona per la policy predefinita dell'app.
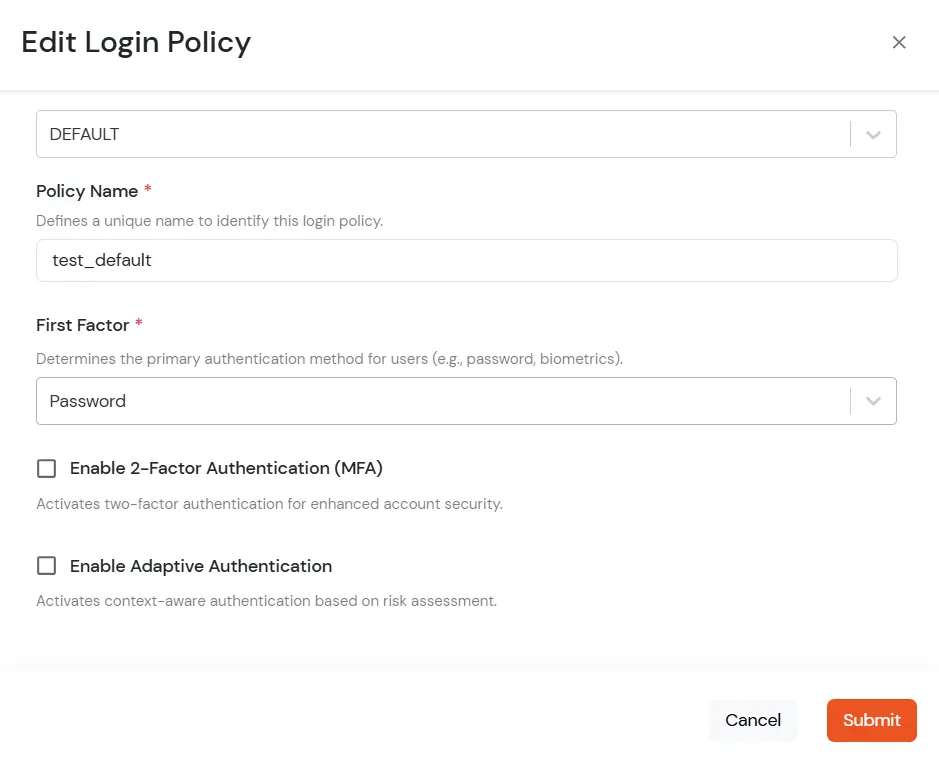
Impostato Nome gruppo and Nome della politica come richiesto. Seleziona Password as Primo fattore.
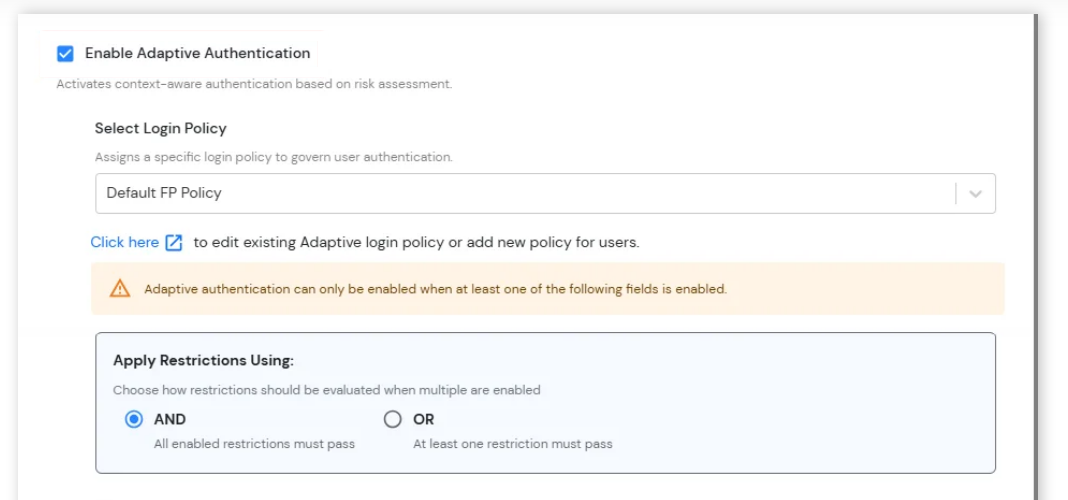
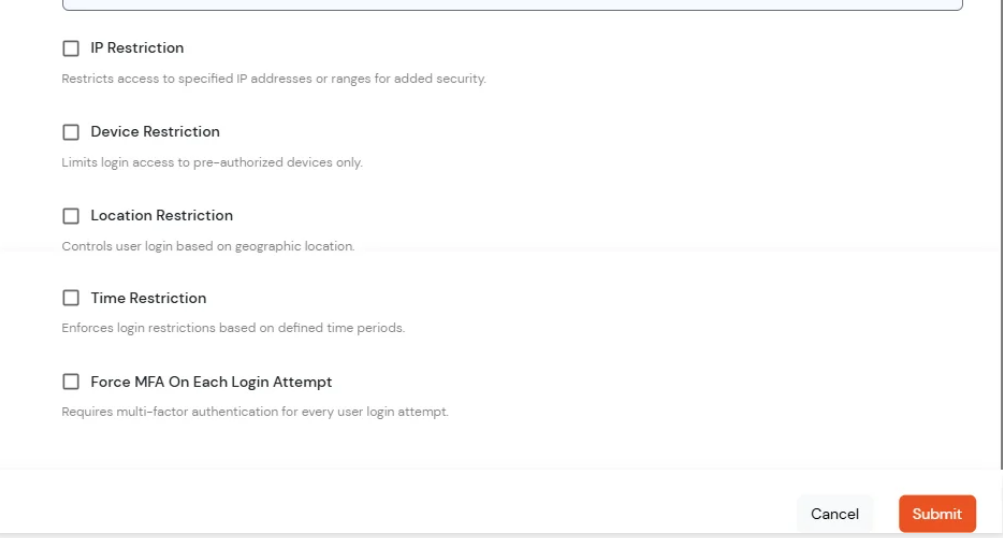
Consentire a tutti Autenticazione adattiva nella pagina Modifica policy di accesso e seleziona l'opzione richiesta metodo di restrizione come opzione.
Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
Applicare le restrizioni utilizzando: Selezionare la modalità di valutazione della restrizione IP quando sono configurate più restrizioni di autenticazione adattiva.
E: La restrizione IP configurata e tutte le altre restrizioni abilitate devono essere soddisfatte prima che l'accesso venga concesso.
OR: Prima di consentire l'accesso, è necessario che venga soddisfatta la restrizione IP configurata o almeno un'altra restrizione abilitata.
Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica insieme a quelle già configurate Restrizione Per rafforzare la sicurezza degli account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
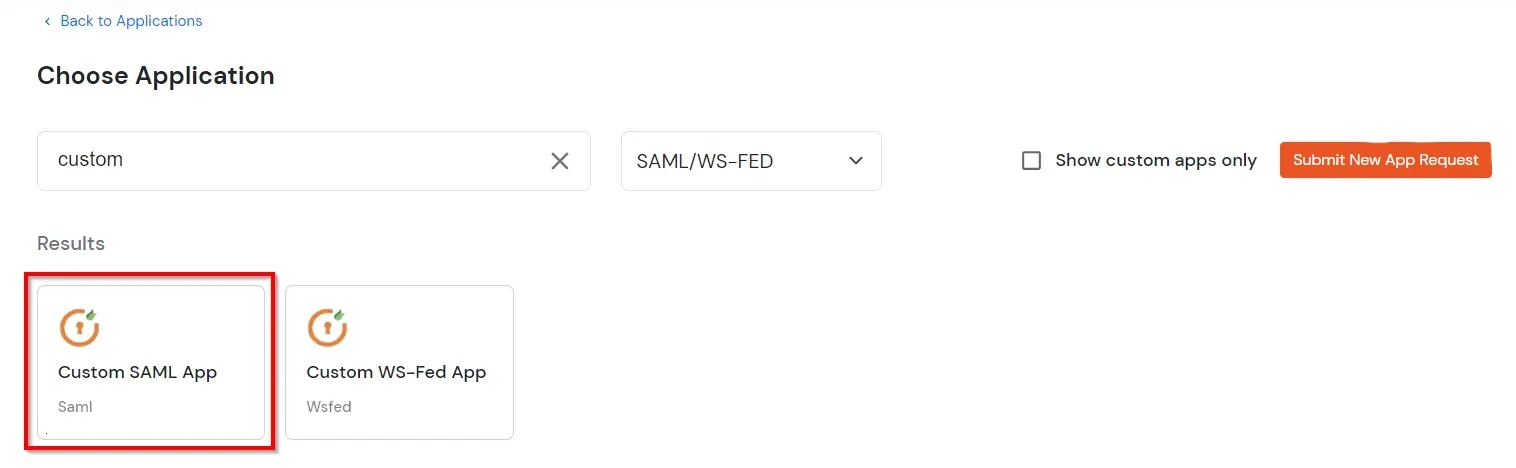
Vai su Apps e cliccare su Aggiungi applicazione pulsante.
In Scegli applicazione, seleziona SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
Nel passaggio successivo, cerca App SAML personalizzata e cliccaci sopra.
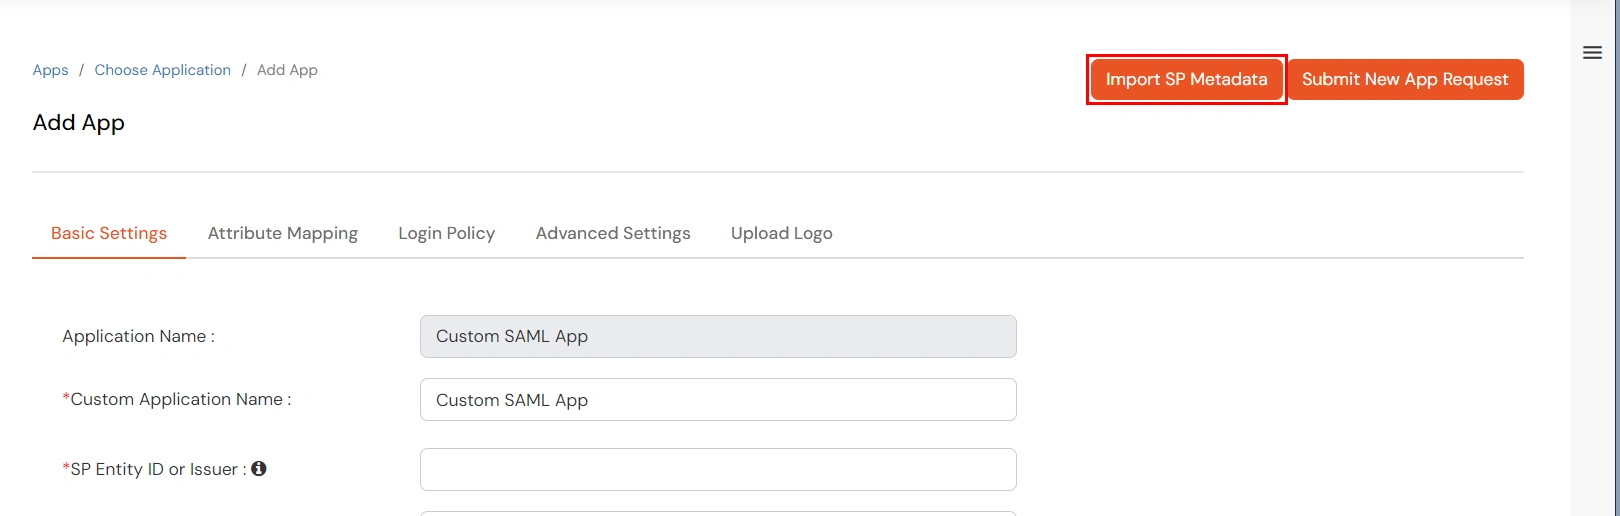
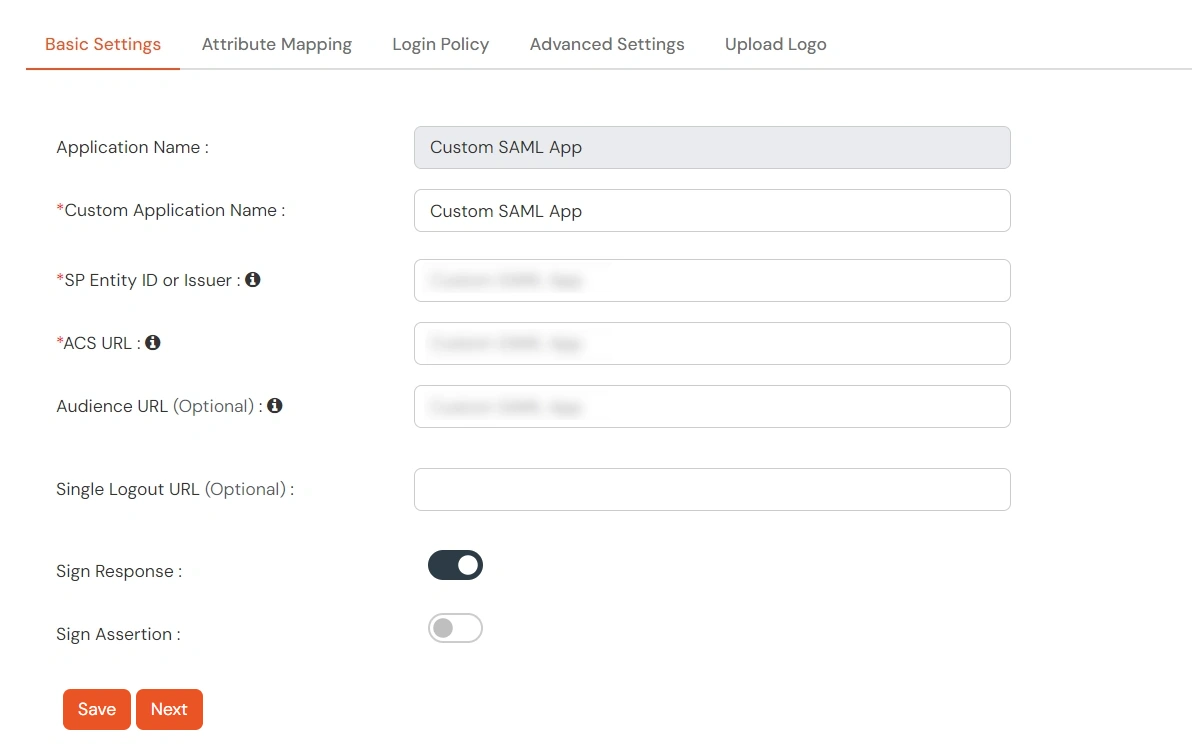
Nel Impostazioni di base scheda, inserisci il tuo desiderato nome dell'applicazione e aggiungi i metadati SP cliccando su Importa metadati SP pulsante; puoi trovare i metadati nel fonte di autenticazione scheda in CASB.
Una volta fatto, clicca su Salva pulsante.
Ora, vai alla dashboard miniOrange CASB cliccando Qui..
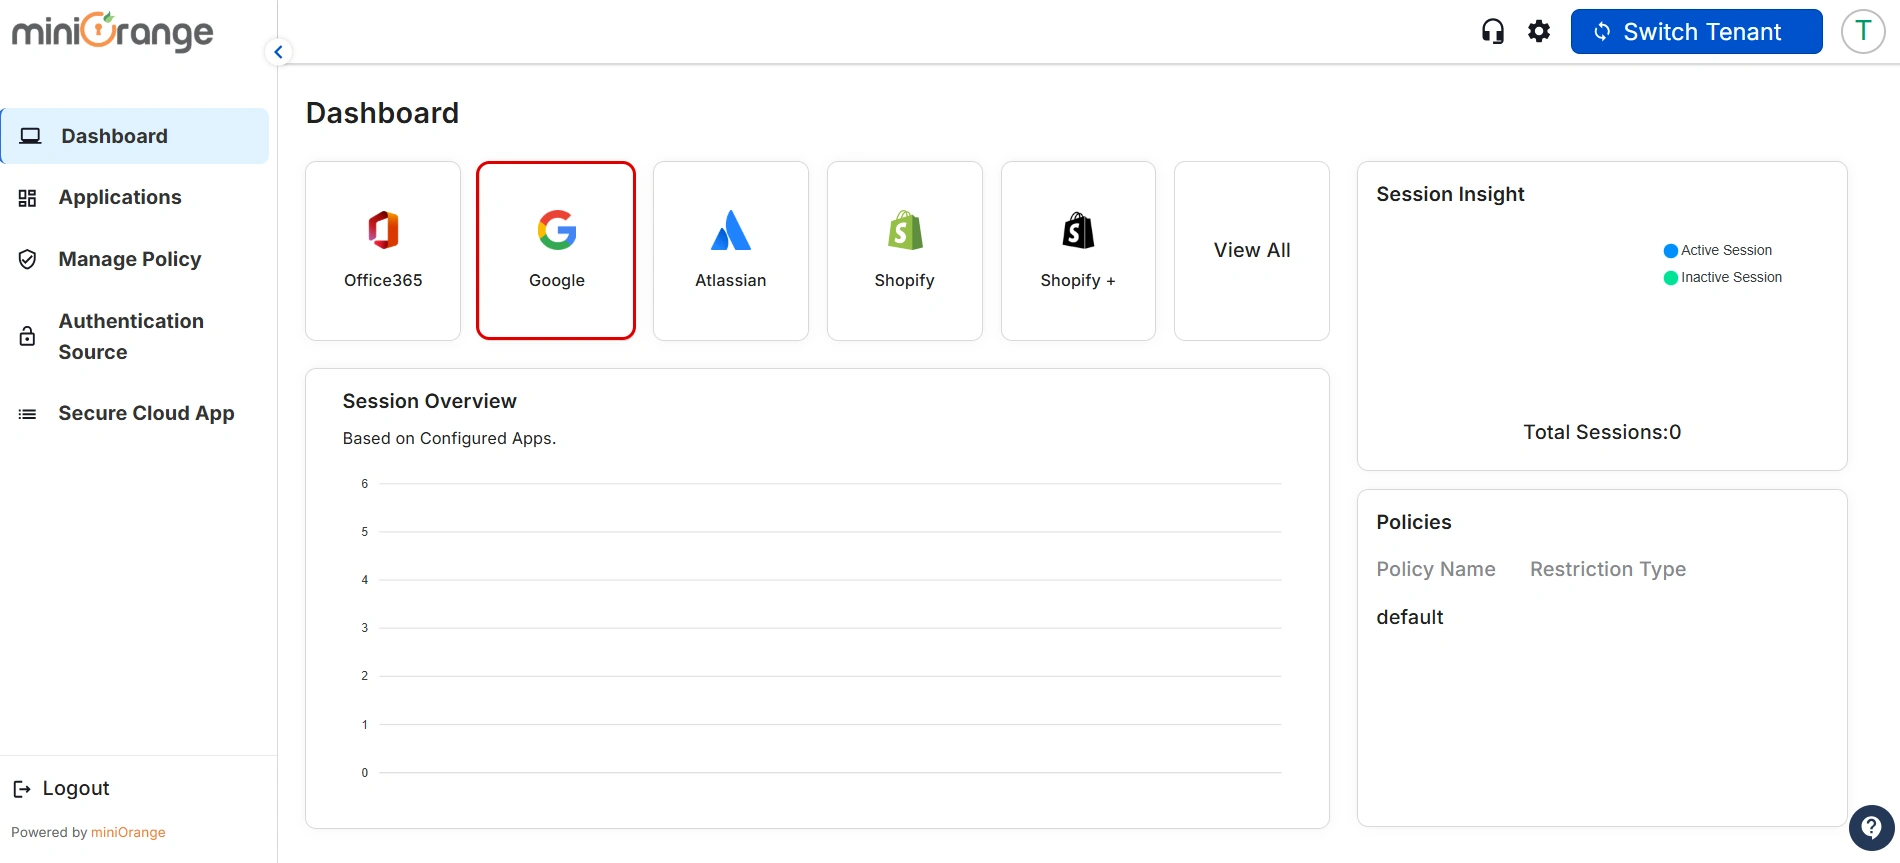
Dopo aver effettuato l'accesso, dovresti essere indirizzato alla pagina della dashboard di miniOrange. Fai clic su "Google" app e fai clic su di essa.
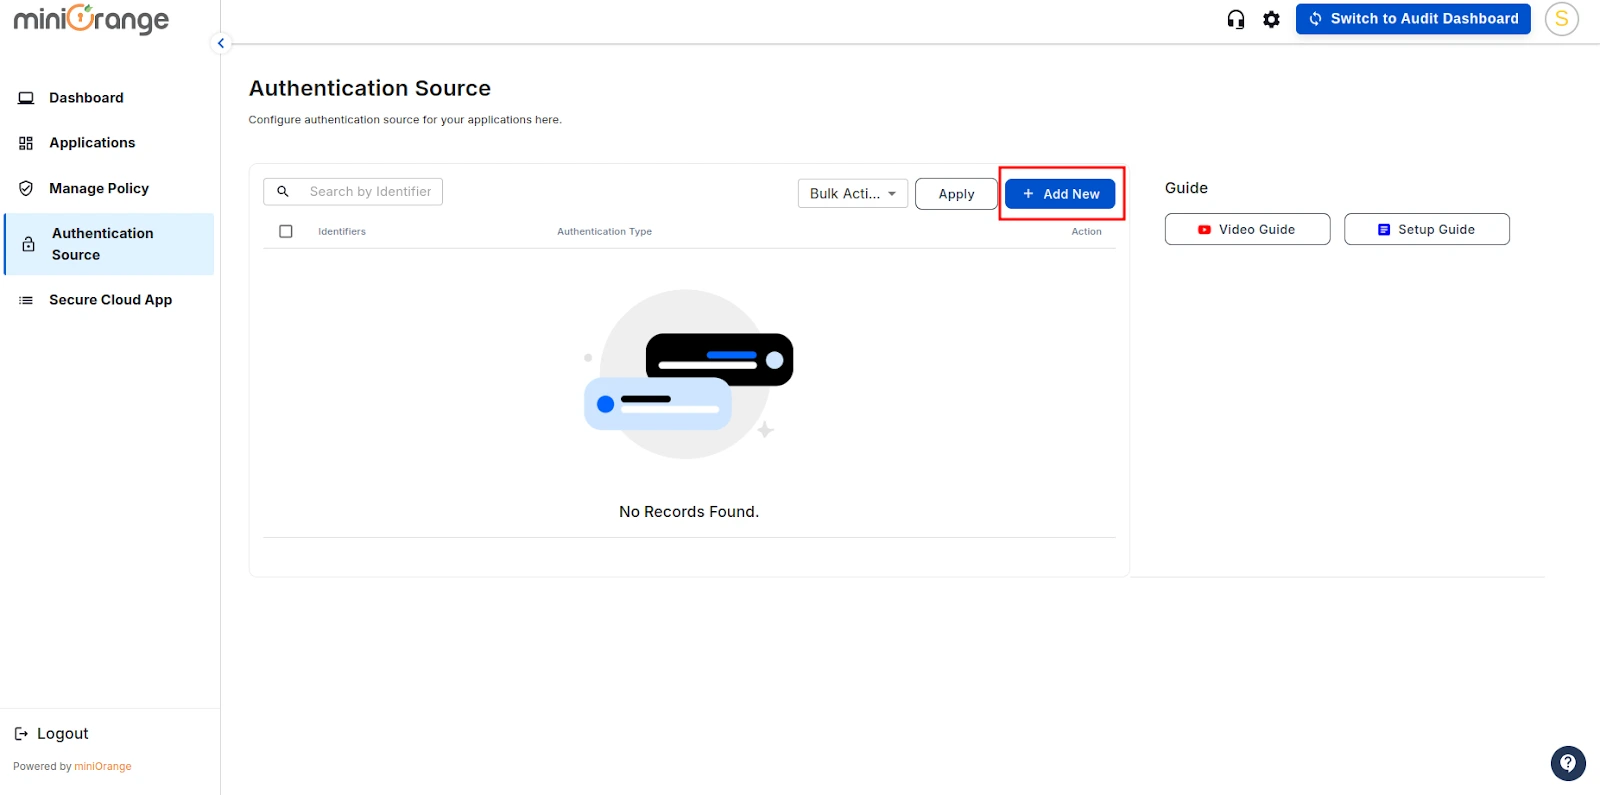
Seleziona il Aggiungi origine di autenticazione opzione dal menu a discesa.
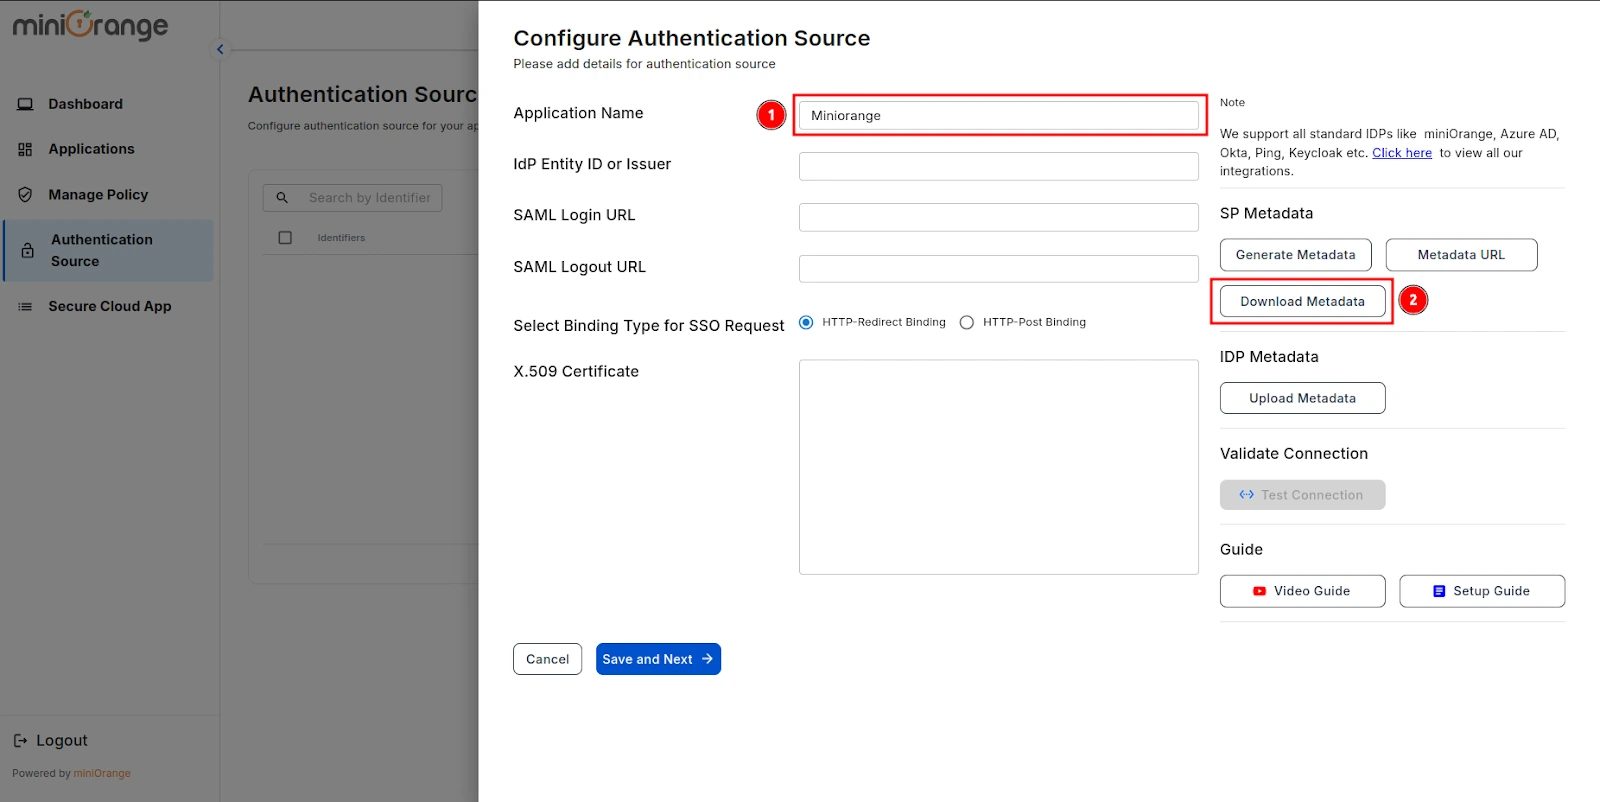
Menziona un Nome di autenticazione per la fonte di autenticazione e fare clic su Genera metadati.
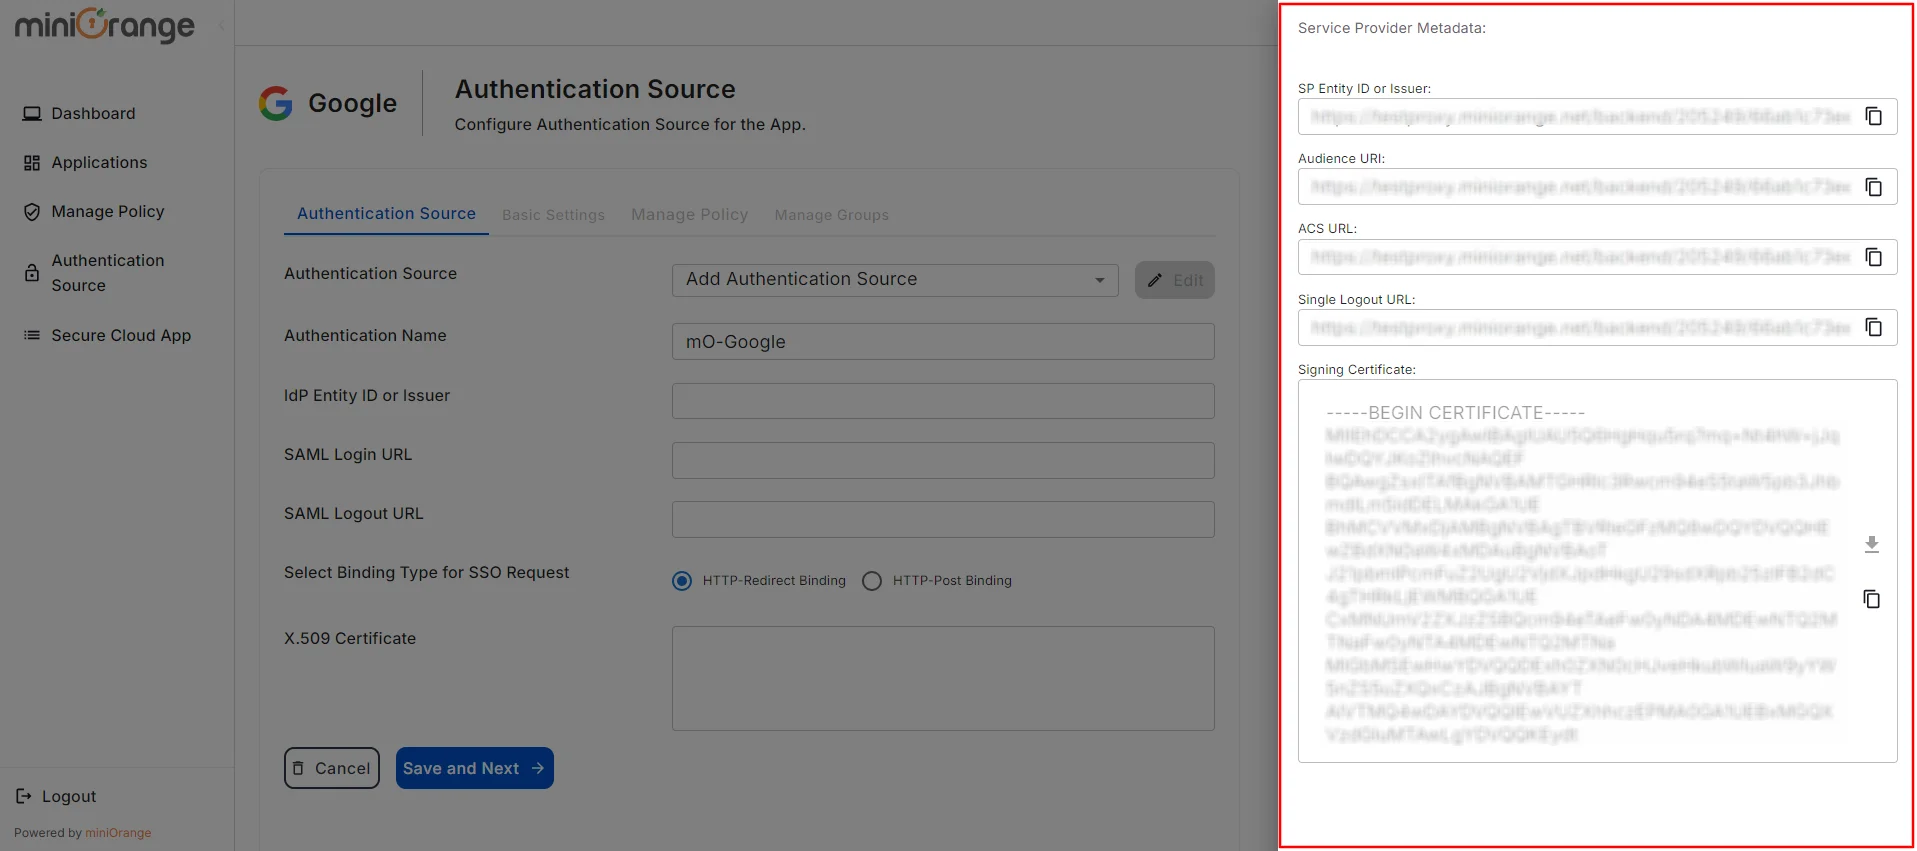
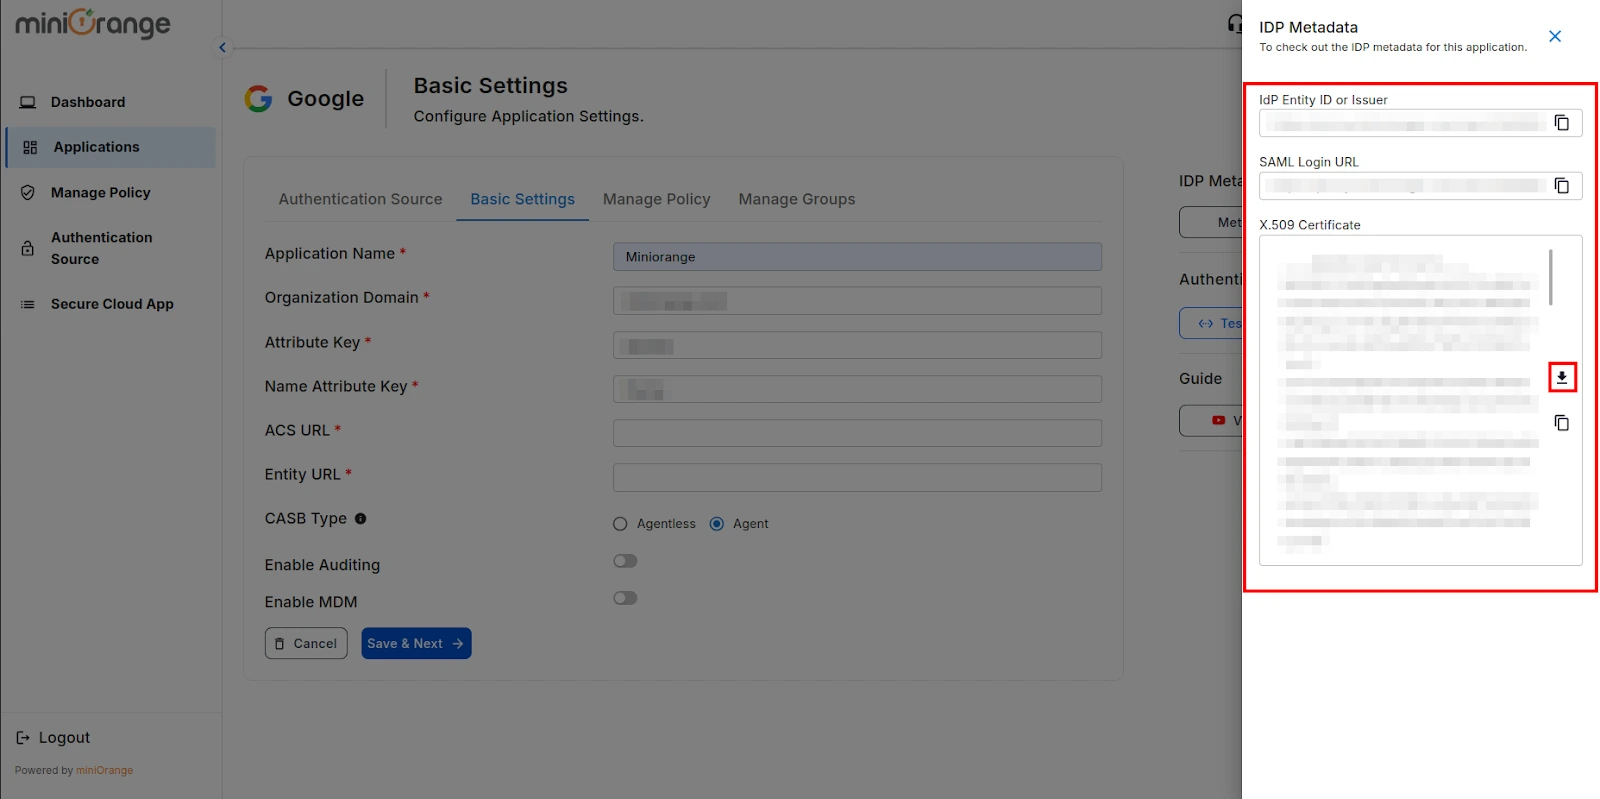
Dopo aver fatto clic su Genera metadati, otterrai i dettagli dei metadati, come mostrato nell'immagine sottostante. Utilizza questi dati per configurare il Applicazione SAML nella vostra Fornitore di identità (IDP).
Se desideri visualizzare nuovamente i dettagli dei metadati, puoi fare clic su Visualizza i metadati pulsante.
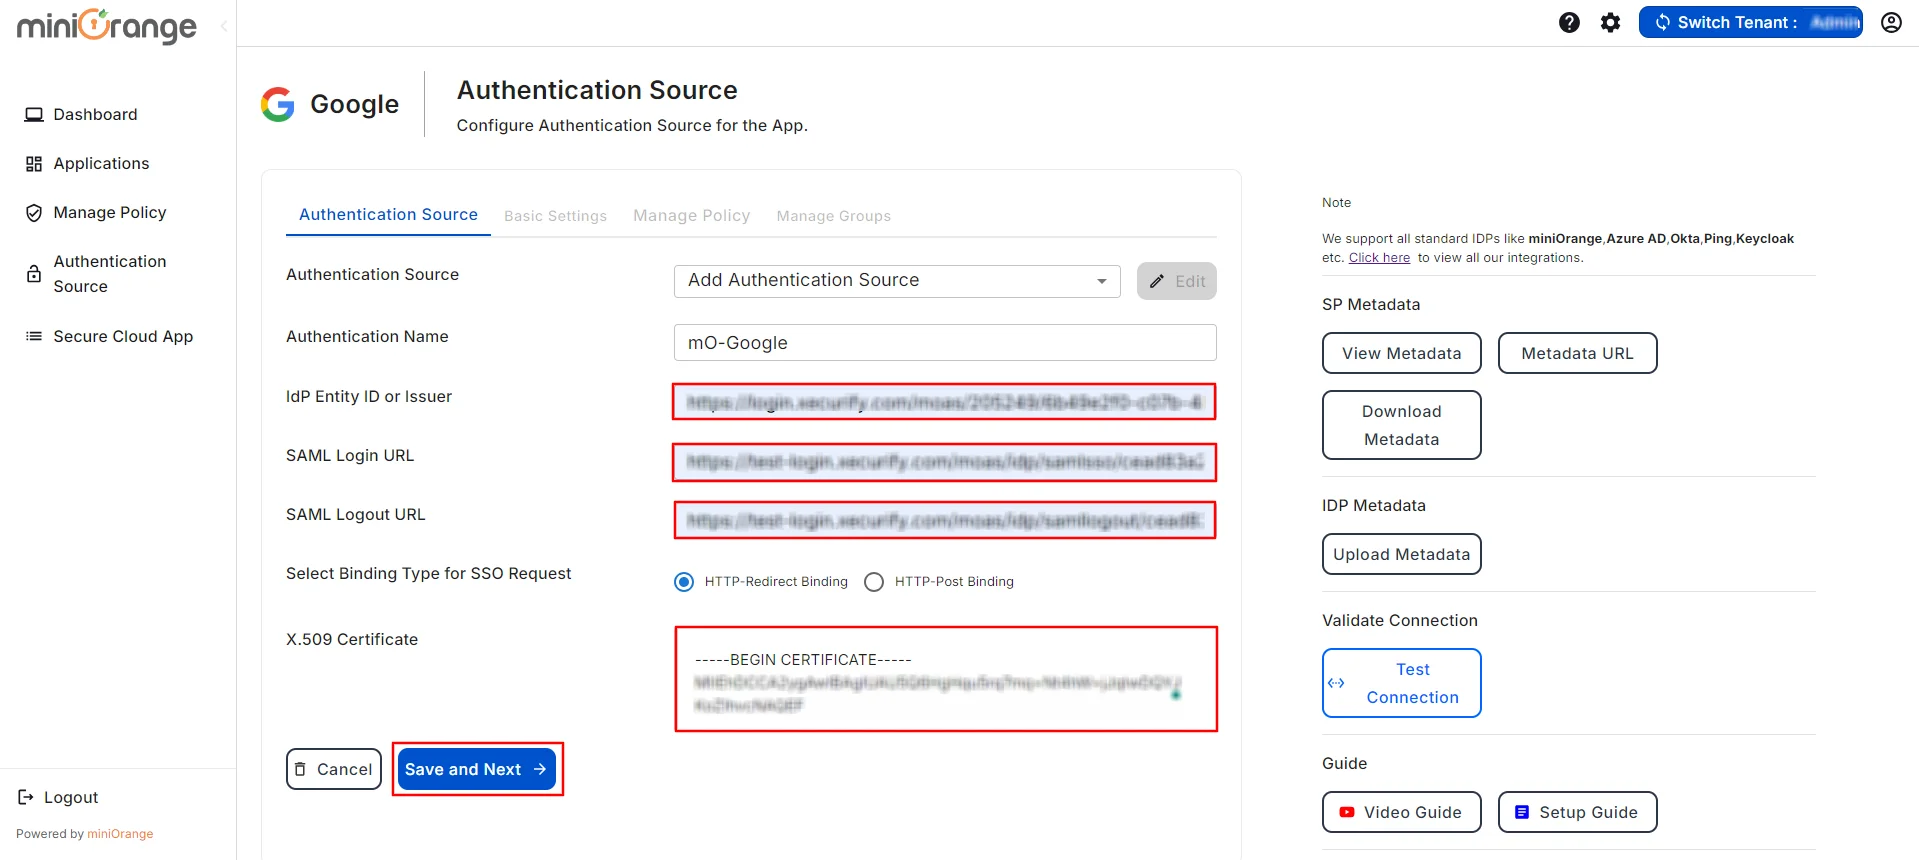
È possibile ottenere i metadati IDP richiesti dall'app saml hai configurato utilizzando il fornitore di identità miniorange.
Ora, inserisci i dettagli rimanenti come ID entità IDP, URL di accesso SAML, URL di disconnessione SAMLe Certificato X.509 che troverai nel tuo Fornitore di identità metadati.
Una volta fatto, scegli il tipo di binding per la richiesta SSO come richiesto. Troverai queste informazioni nei metadati IDP. Tuttavia, se non sei sicuro, seleziona Associazione HTTP-Redirect come configurazione predefinita.
Clicca su Salva e Avanti pulsante dopo aver compilato tutti i dettagli.
2. Configurazione di SAML SSO nella Google Admin Console
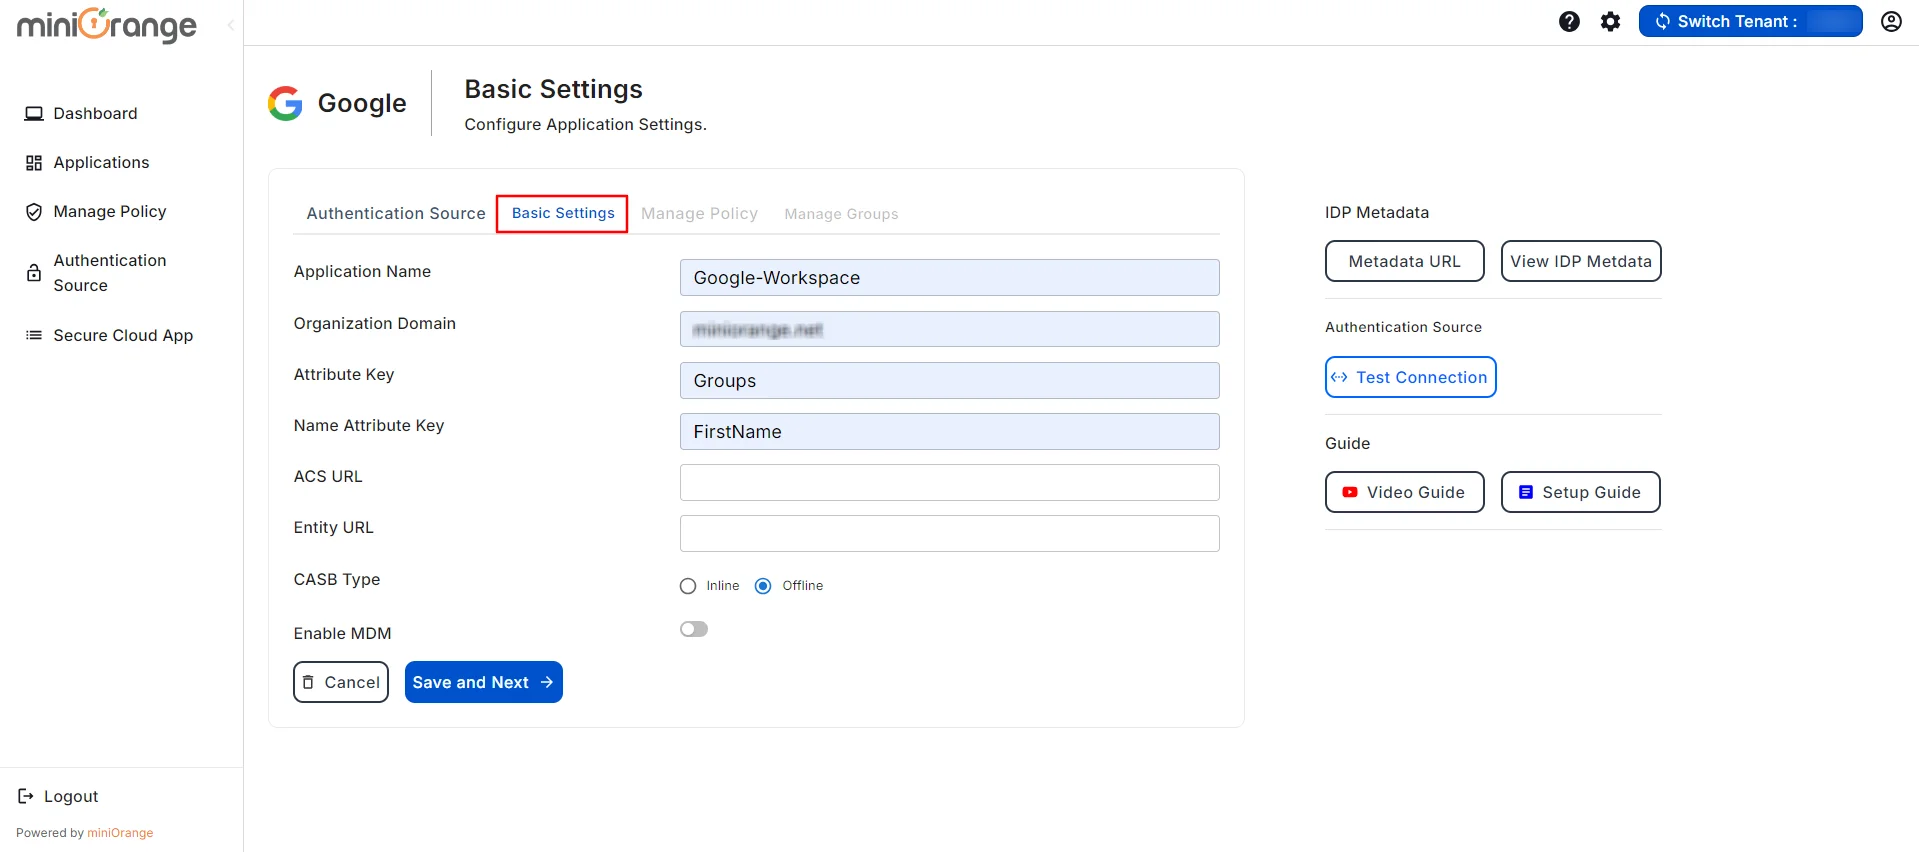
Ora verrai reindirizzato al Impostazioni di base .
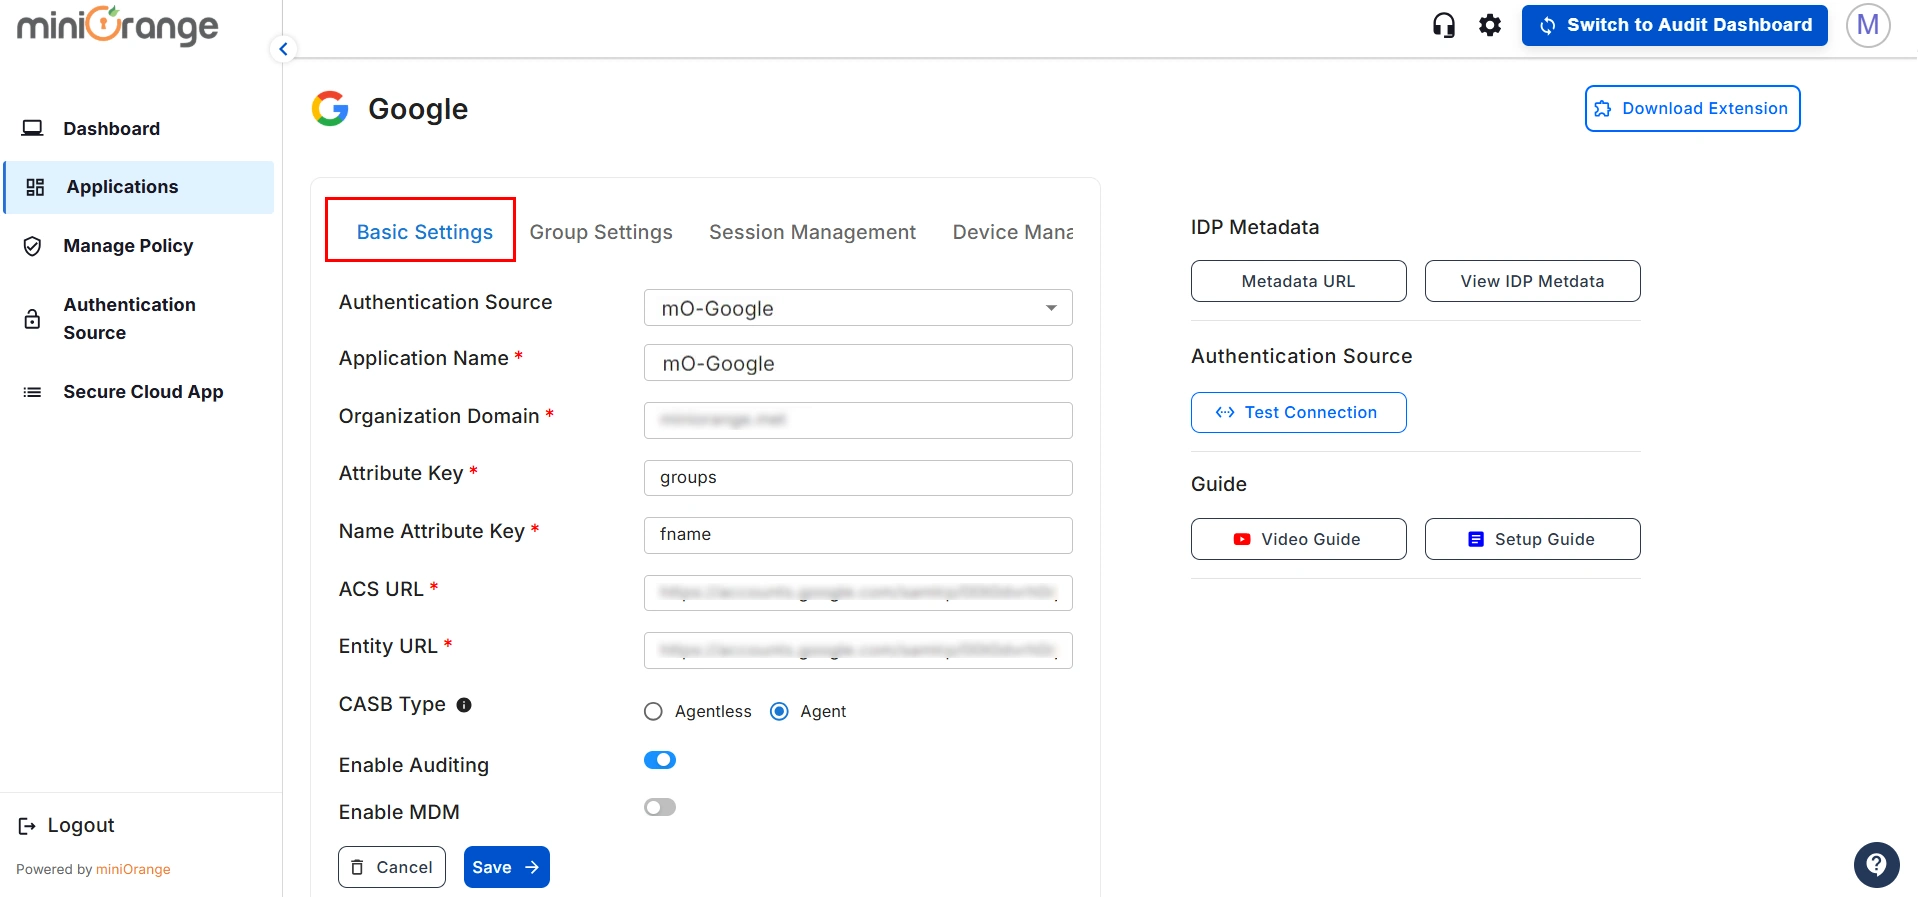
Compila i seguenti dettagli per configurare il Google Applicazione:
Nome dell'organizzazione:
Inserisci il nome della tua organizzazione.
Dominio dell'organizzazione:
Inserisci il dominio della tua organizzazione su Google. (Esempio: example.com)
Chiave attributo:
Inserisci la chiave dell'attributo di gruppo per l'app SSO, che hai configurato nell'IDP nella sezione Attributi SAML.
Nome Attributo Chiave:
Inserisci il nome dell'attributo come fname, Lname ecc.
Inserisci l'URL ACS:
Puoi ottenere l'URL di Google ACS dal pannello di amministrazione di Google.
Inserisci l'URL dell'entità:
Puoi ottenere l'URL dell'entità Google dal pannello di amministrazione di Google.
Tipo CASB
Seleziona il tipo CASB come Inline o Offline
Abilita MDM
Se vuoi configurare MDM sul tuo dispositivo, abilitalo
Per URL ACS and URL dell'entità Per prima cosa devi configurare l'autenticazione di Google Admin seguendo i passaggi indicati di seguito.
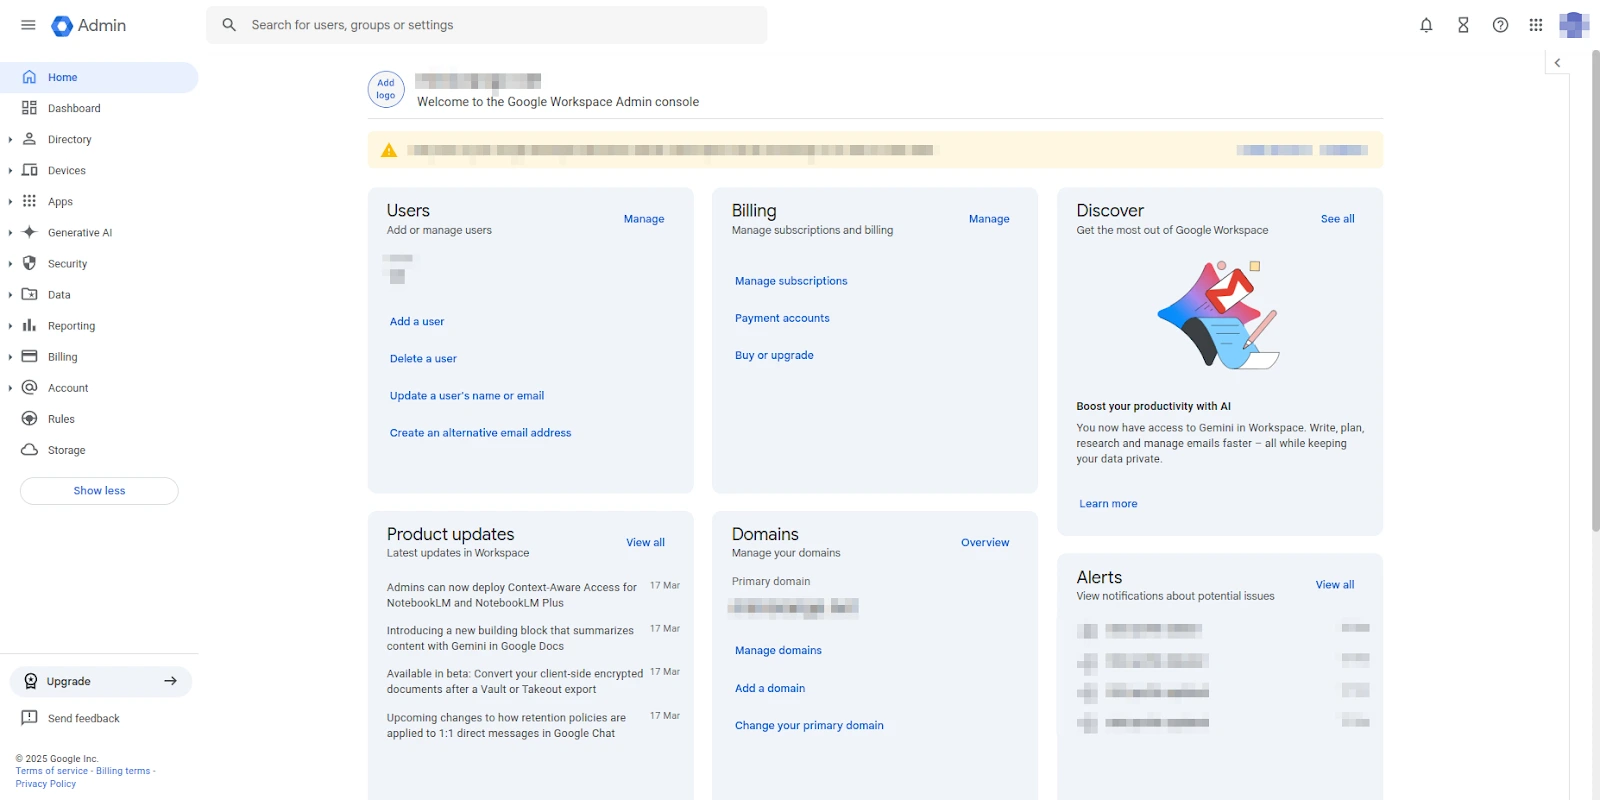
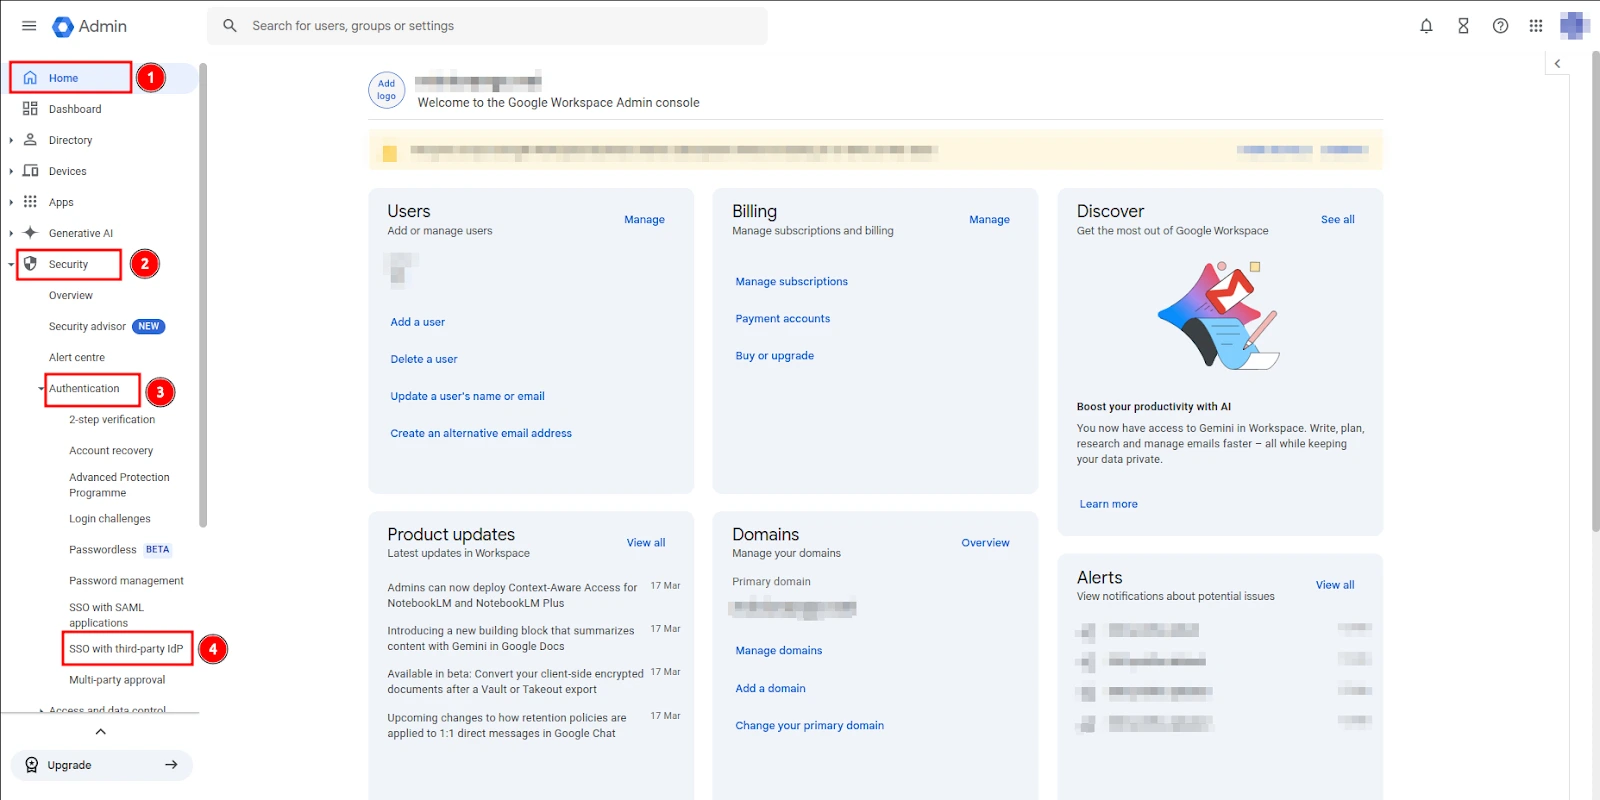
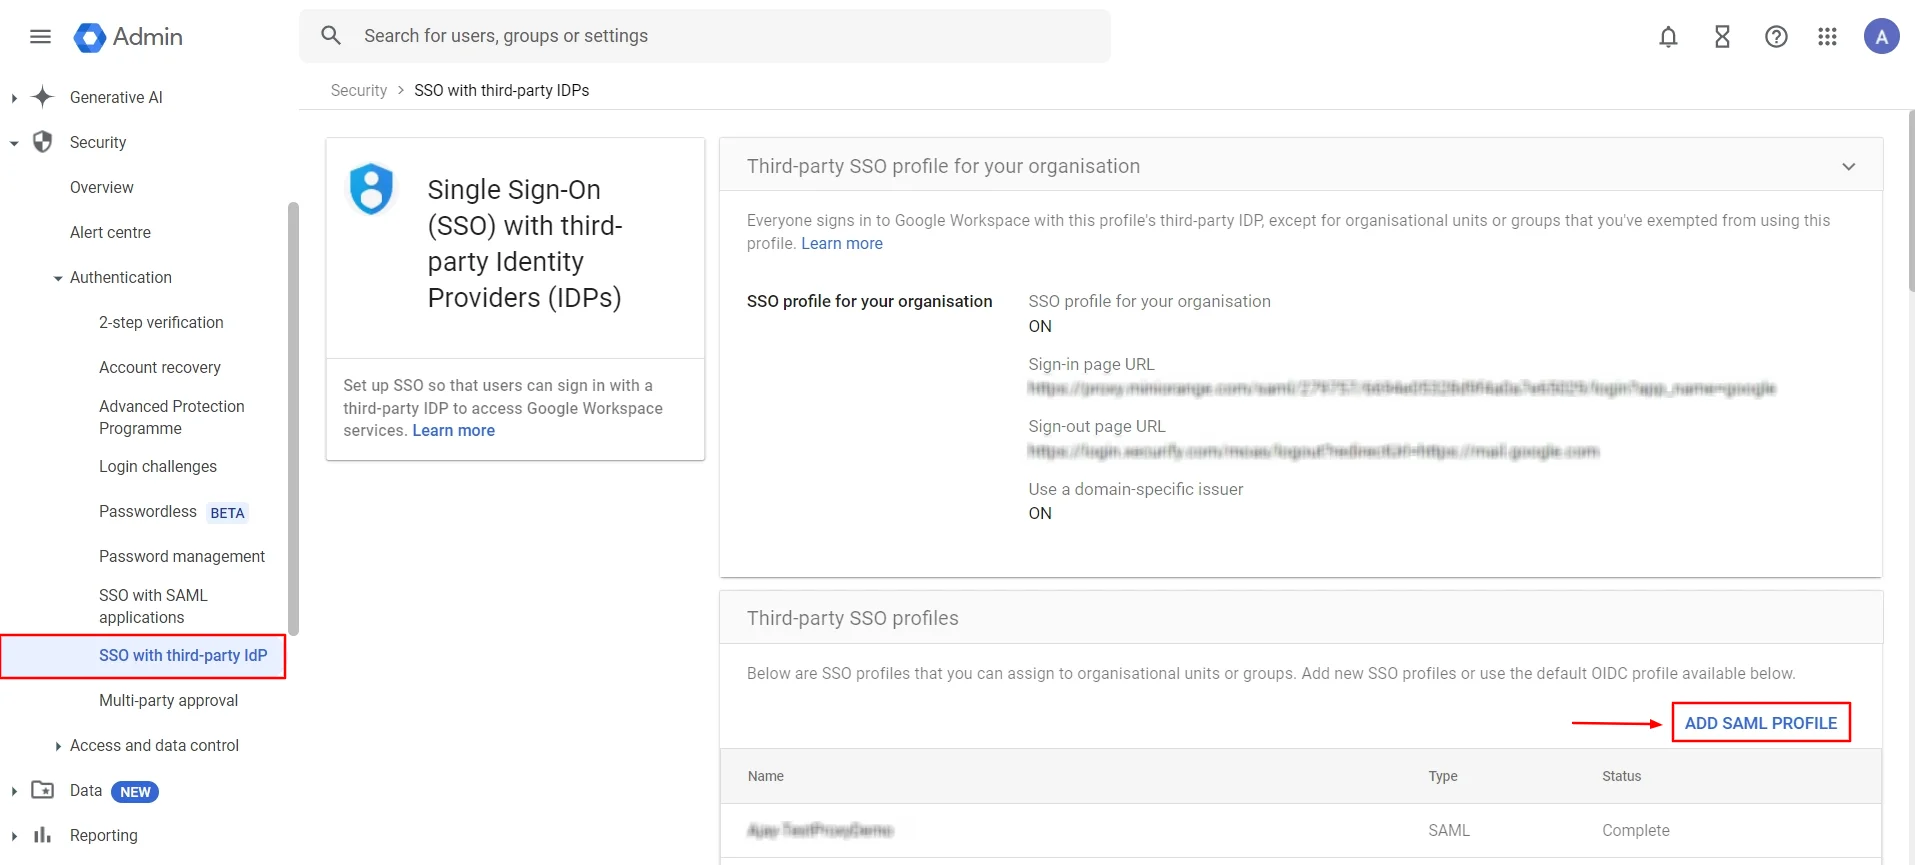
Sul lato sinistro, sotto l'icona del menu (☰), clicca su Casa () ⤏ Sicurezza () ⤏ Autenticazione ⤏ SSO con IDP di terze parti.
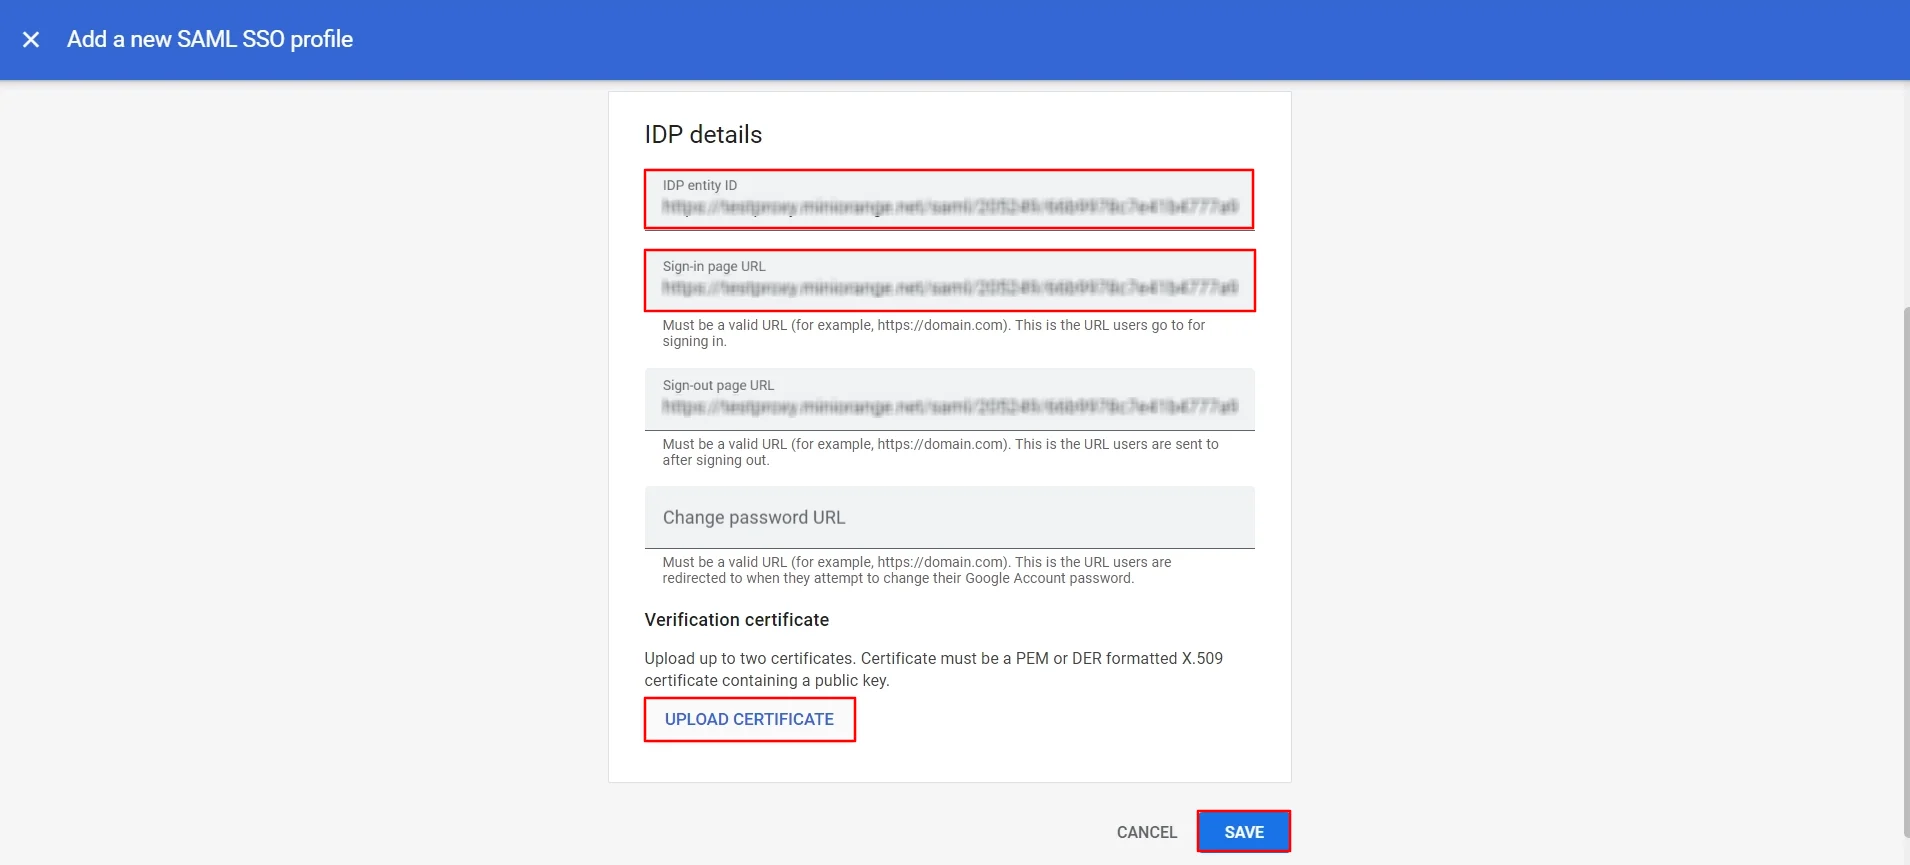
Ora, clicca su AGGIUNGI PROFILO SAML per creare un nuovo profilo SAML.
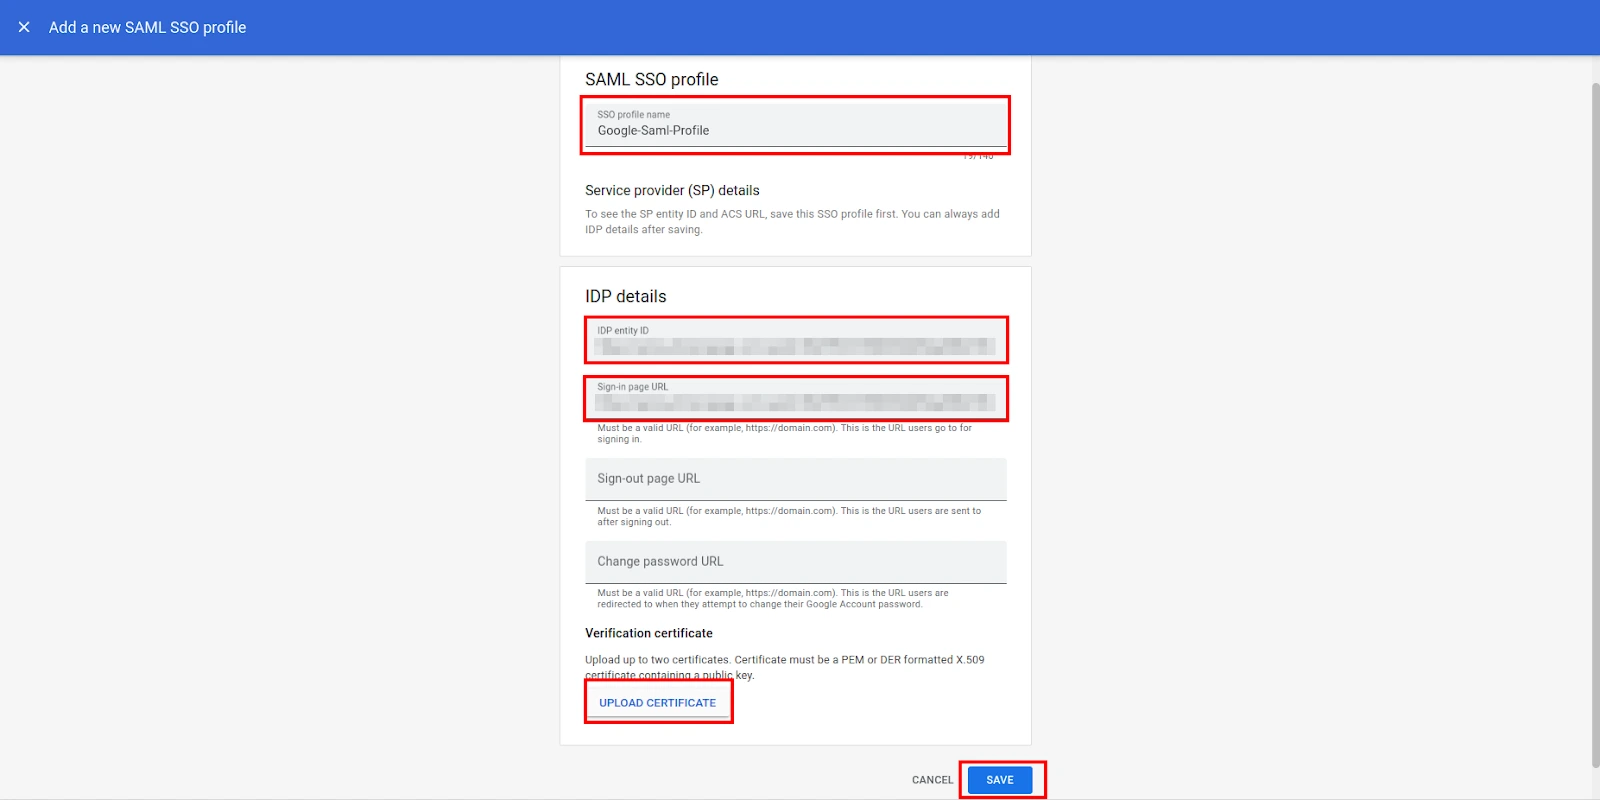
entra Nome del profilo SSO e compila ID entità IDP and URL della pagina di accesso dai metadati IDP.
Vai alla schermata delle impostazioni di base del CASB e fai clic su Visualizza i metadati IDP per trovare ID entità IDP and URL della pagina di accessoPuoi anche scaricare il Certificato X.509 da qui.
Copia e incolla il file ID entità IDP and URL della pagina di accesso e allega il file Certificato X.509 in Carica certificato e cliccare su Salva pulsante.
Configurare SSO per tutti gli utenti
Configurare SSO per utenti specificati
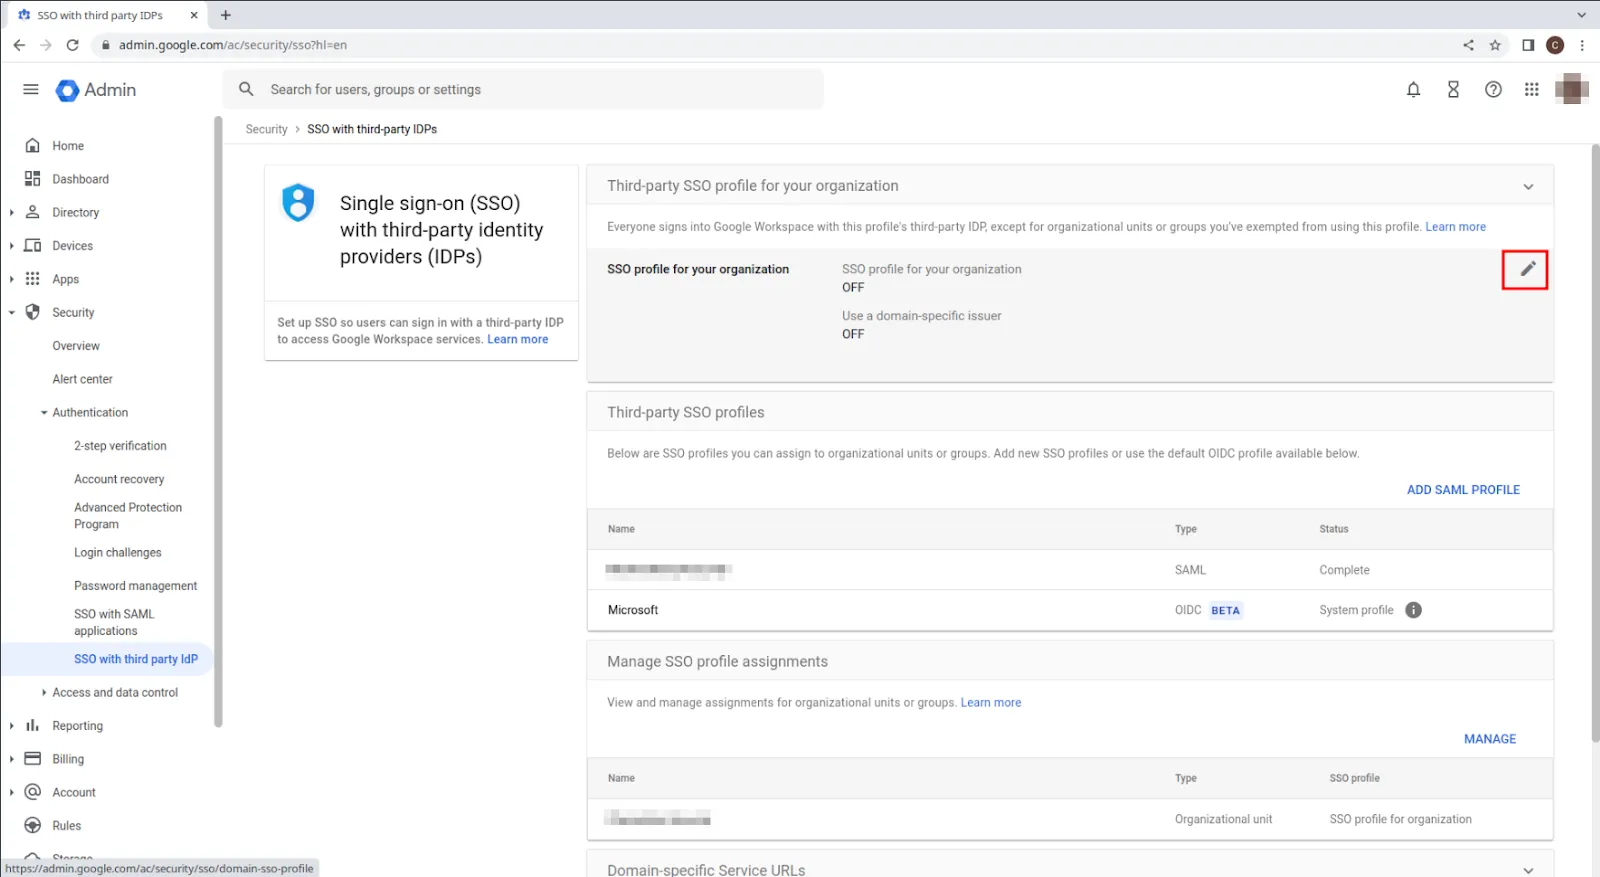
Imposta SSO per consentire a tutti gli utenti esistenti di accedere ai servizi Google Workspace tramite provider di identità di terze parti.
Clicca sul Pulsante Modifica evidenziato nel riquadro rosso nell'immagine sottostante.
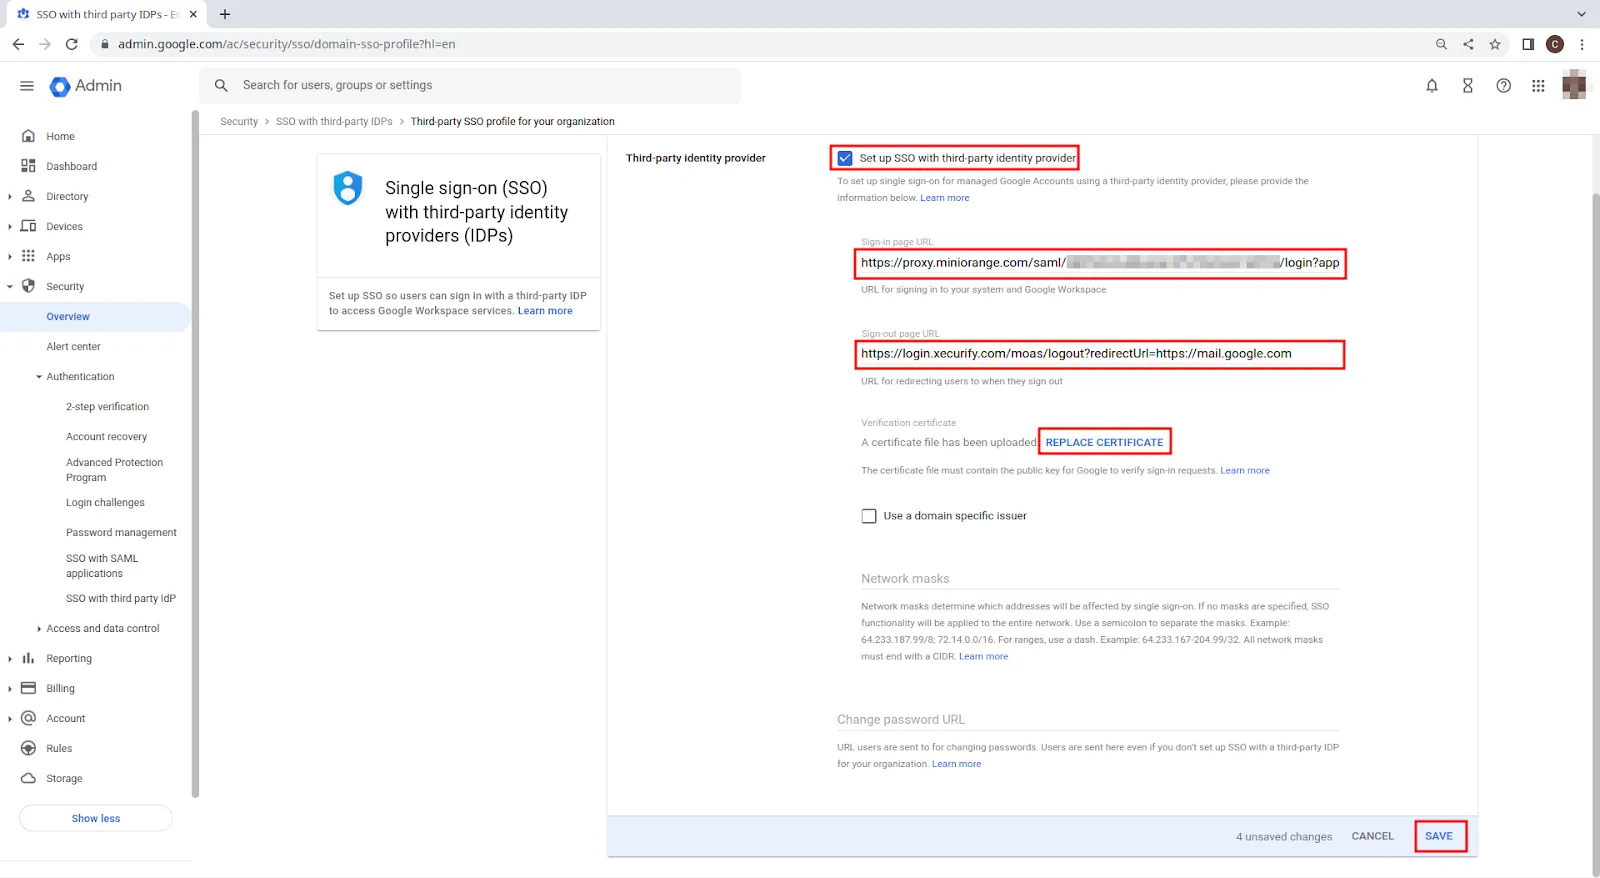
Dopo aver cliccato sull'icona di modifica, verrà visualizzato un menu, come mostrato di seguito.
Seleziona la casella di controllo "Impostare SSO con provider di identità di terze parti".
Compila i dettagli sul Iscriviti URL della pagina (ad esempio, l'URL della pagina di accesso è l'URL di accesso SAML presente nei metadati IDP).
Ora, fare clic su “SOSTITUIRE CERTIFICATO” pulsante, che aprirà una finestra per caricare il certificato. Carica il Certificato X.509 che hai nei metadati IDP.
Una volta completati questi passaggi, fare clic su RISPARMIA pulsante per aggiornare la configurazione.
Imposta Single Sign-On (SSO) per consentire agli utenti esistenti all'interno di un'organizzazione di accedere individualmente ai servizi di Google Workspace tramite provider di identità di terze parti.
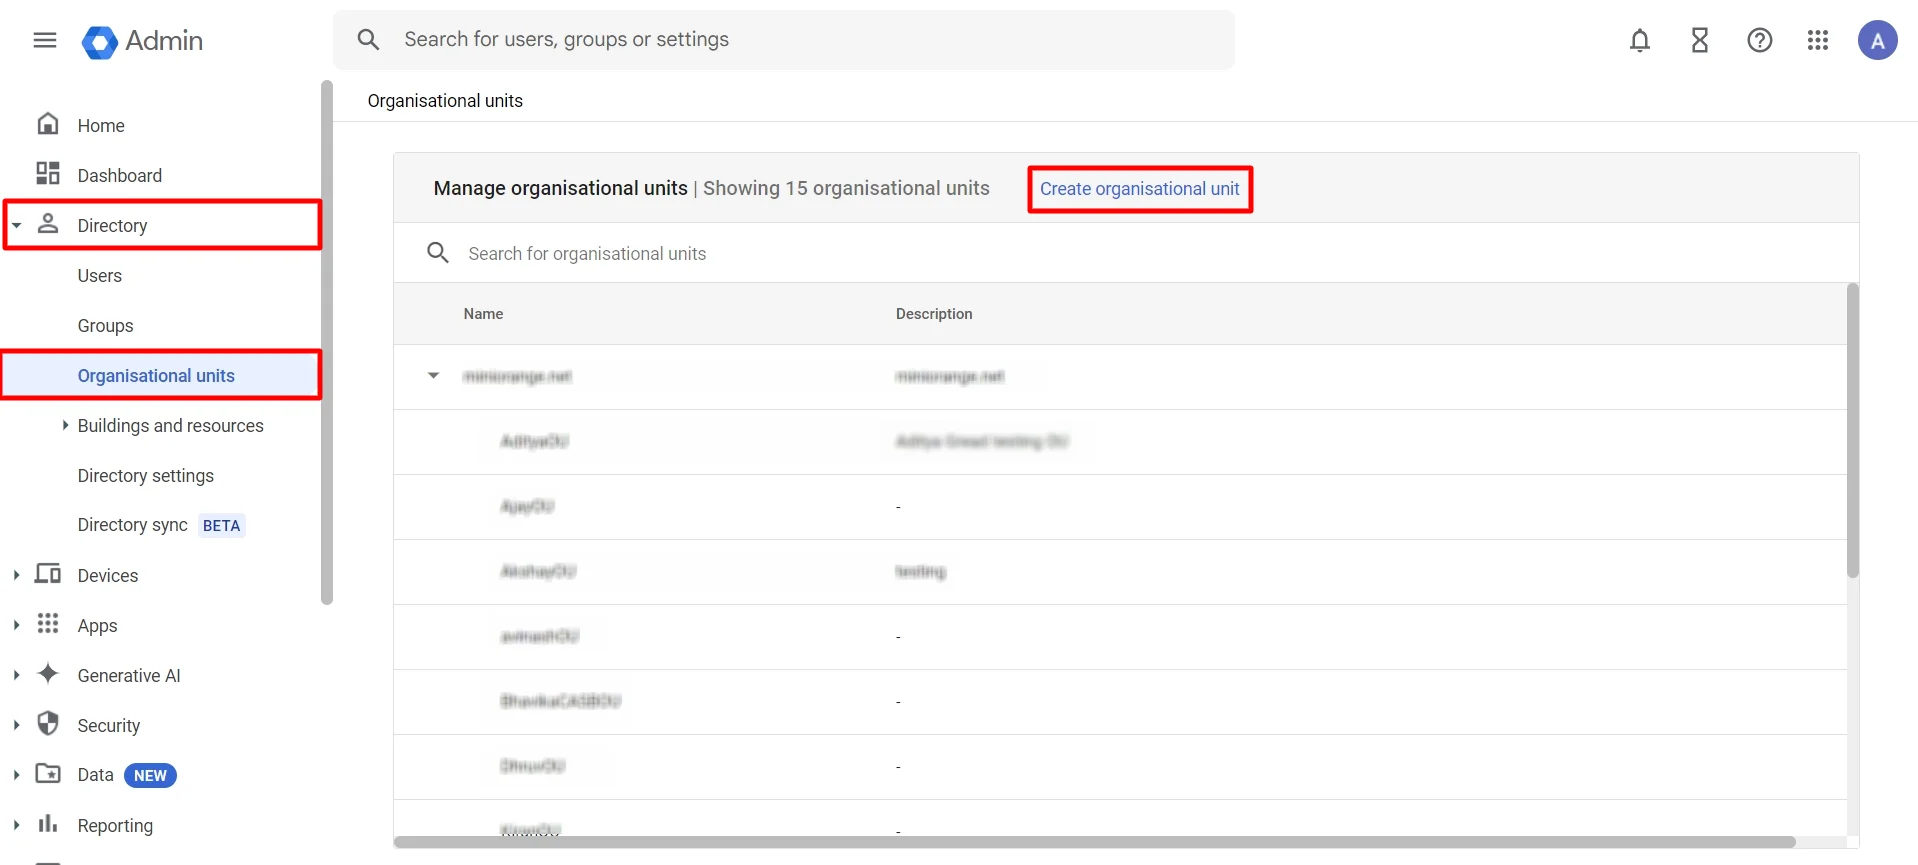
Sul lato sinistro, fare clic su elenco ⤏ Unità organizzative ⤏ Crea unità organizzativa come mostrato di seguito.
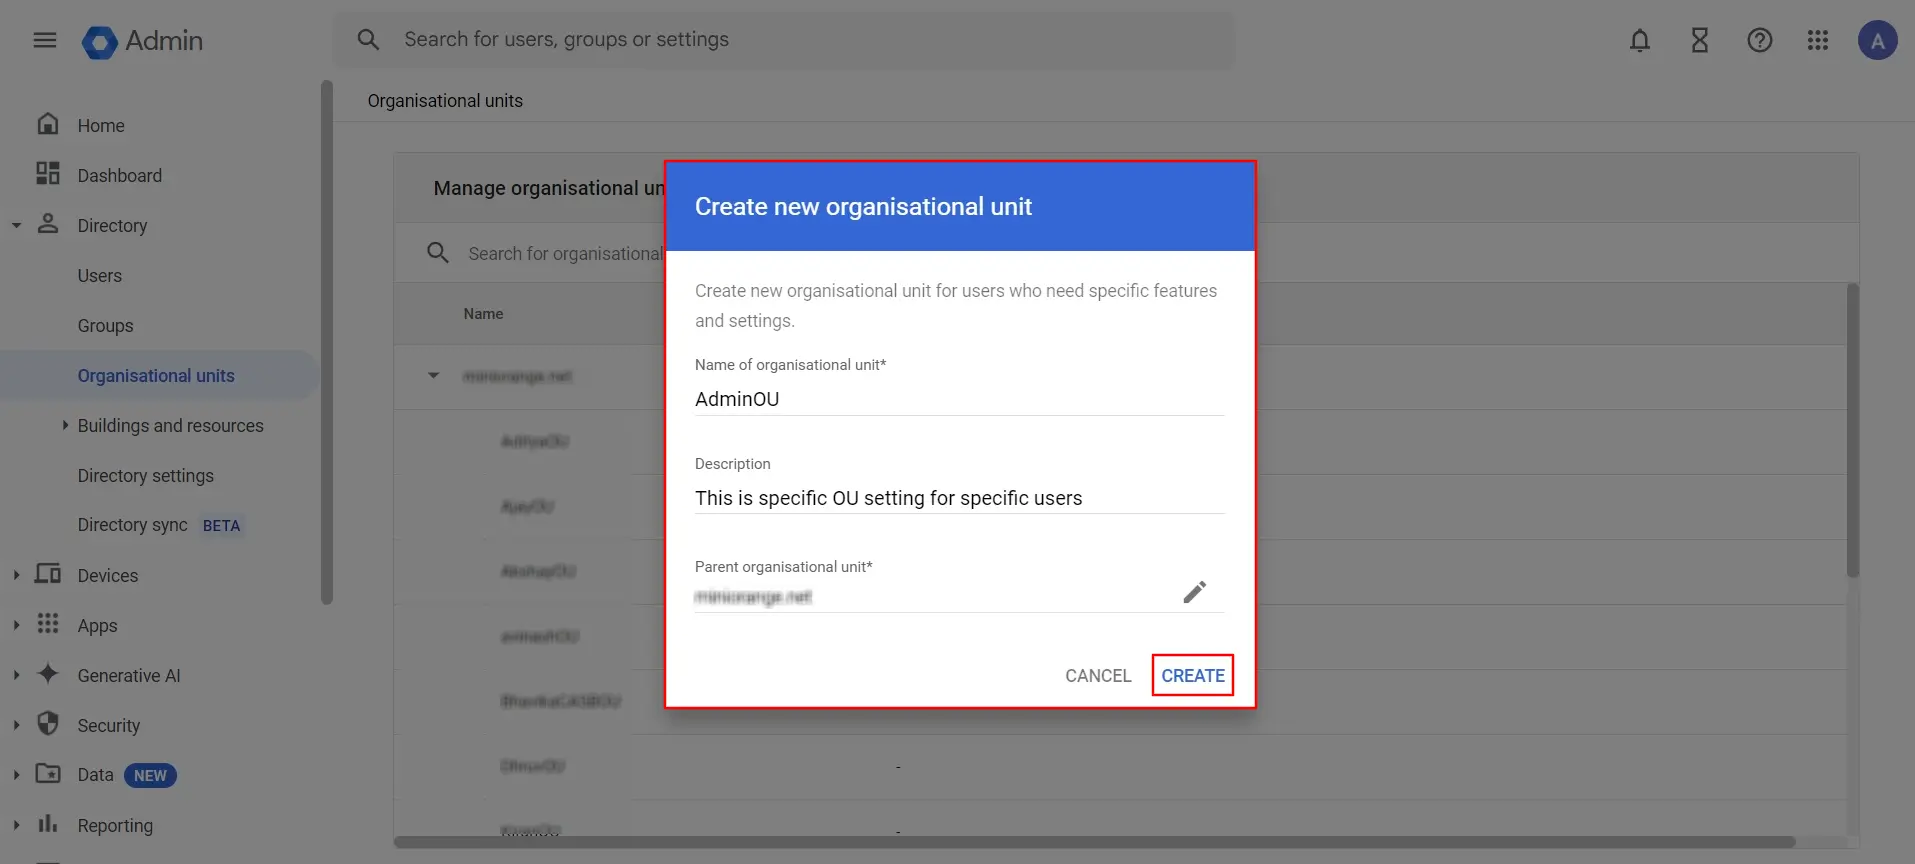
Quindi, fare clic su Crea unità organizzativa. Apparirà un pop-up per aggiungere un nome dell'unità organizzativa and descrizione per identificarlo. Una volta fatto, clicca su CREA pulsante.
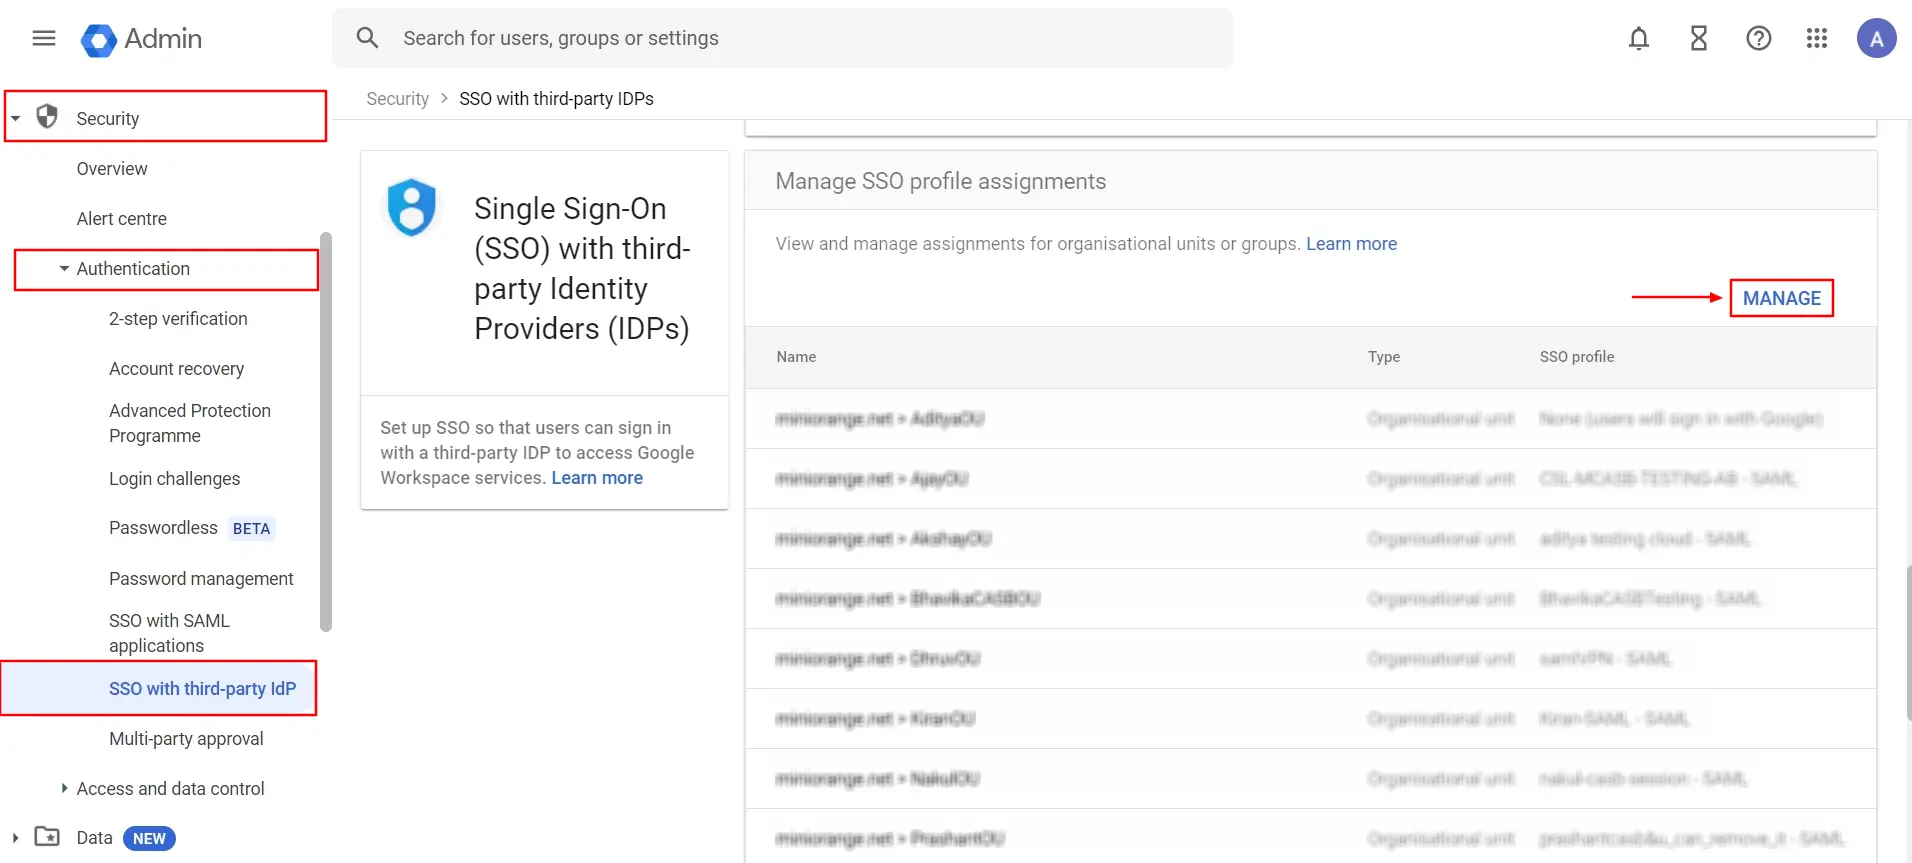
Ora, sul lato sinistro, clicca su Sicurezza () ⤏ Autenticazione ⤏ SSO con IDP di terze parti ⤏ GESTISCI pulsante.
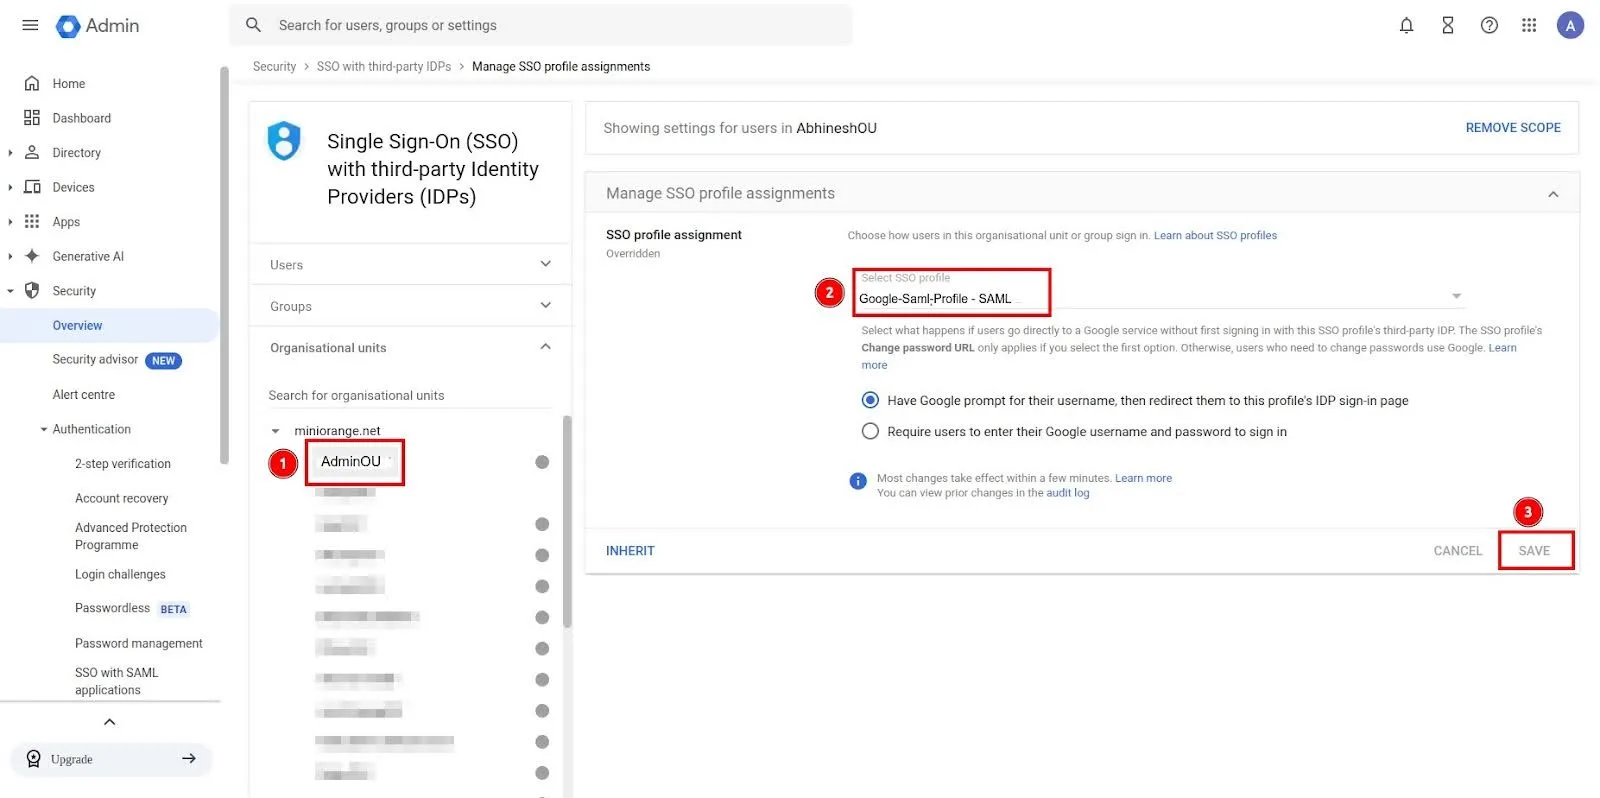
Seleziona il Unità organizzativa che hai creato.
Fare clic su Un altro profilo SSO opzione e scegliere Profilo SAML SSO dal menu a discesa creato sopra.
3. Configurazione delle policy
Vediamo come configurare i criteri per Google CASB.
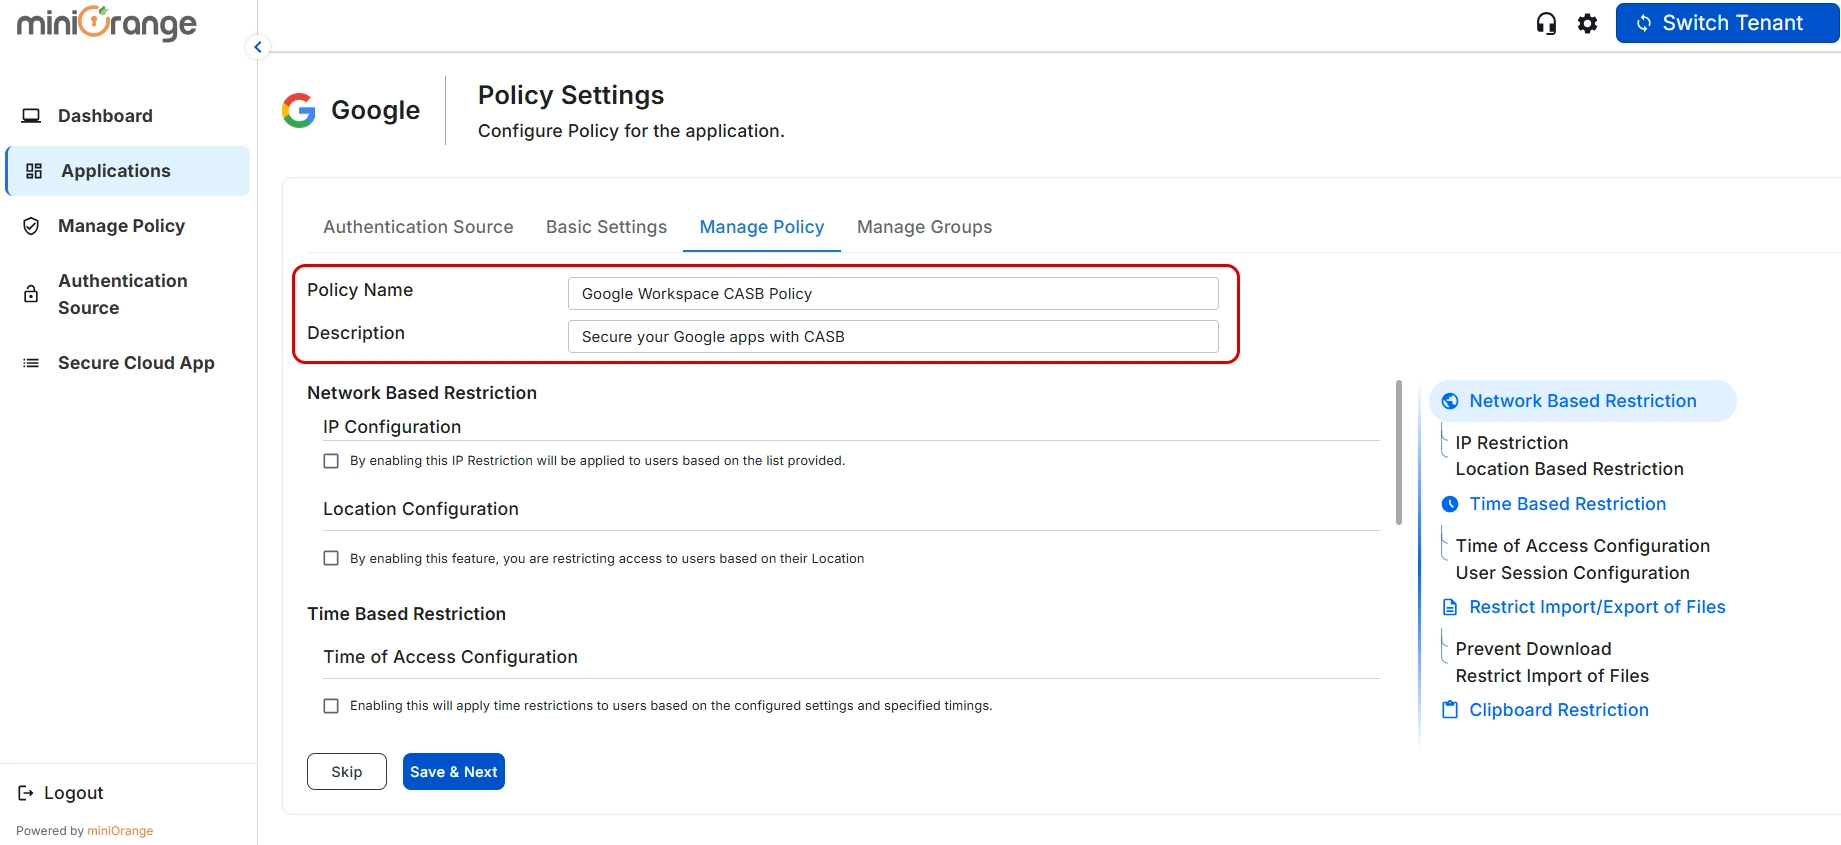
Dovresti essere portato al Gestisci la politica schermata. Inserisci i dettagli della tua polizza, come Nome della politica and Descrizione della politica.
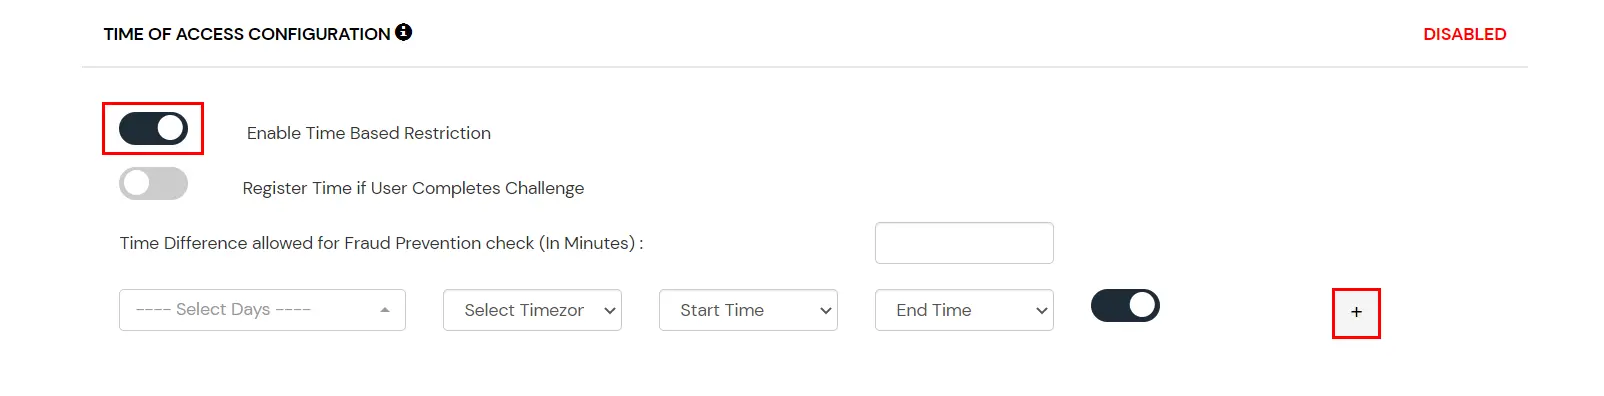
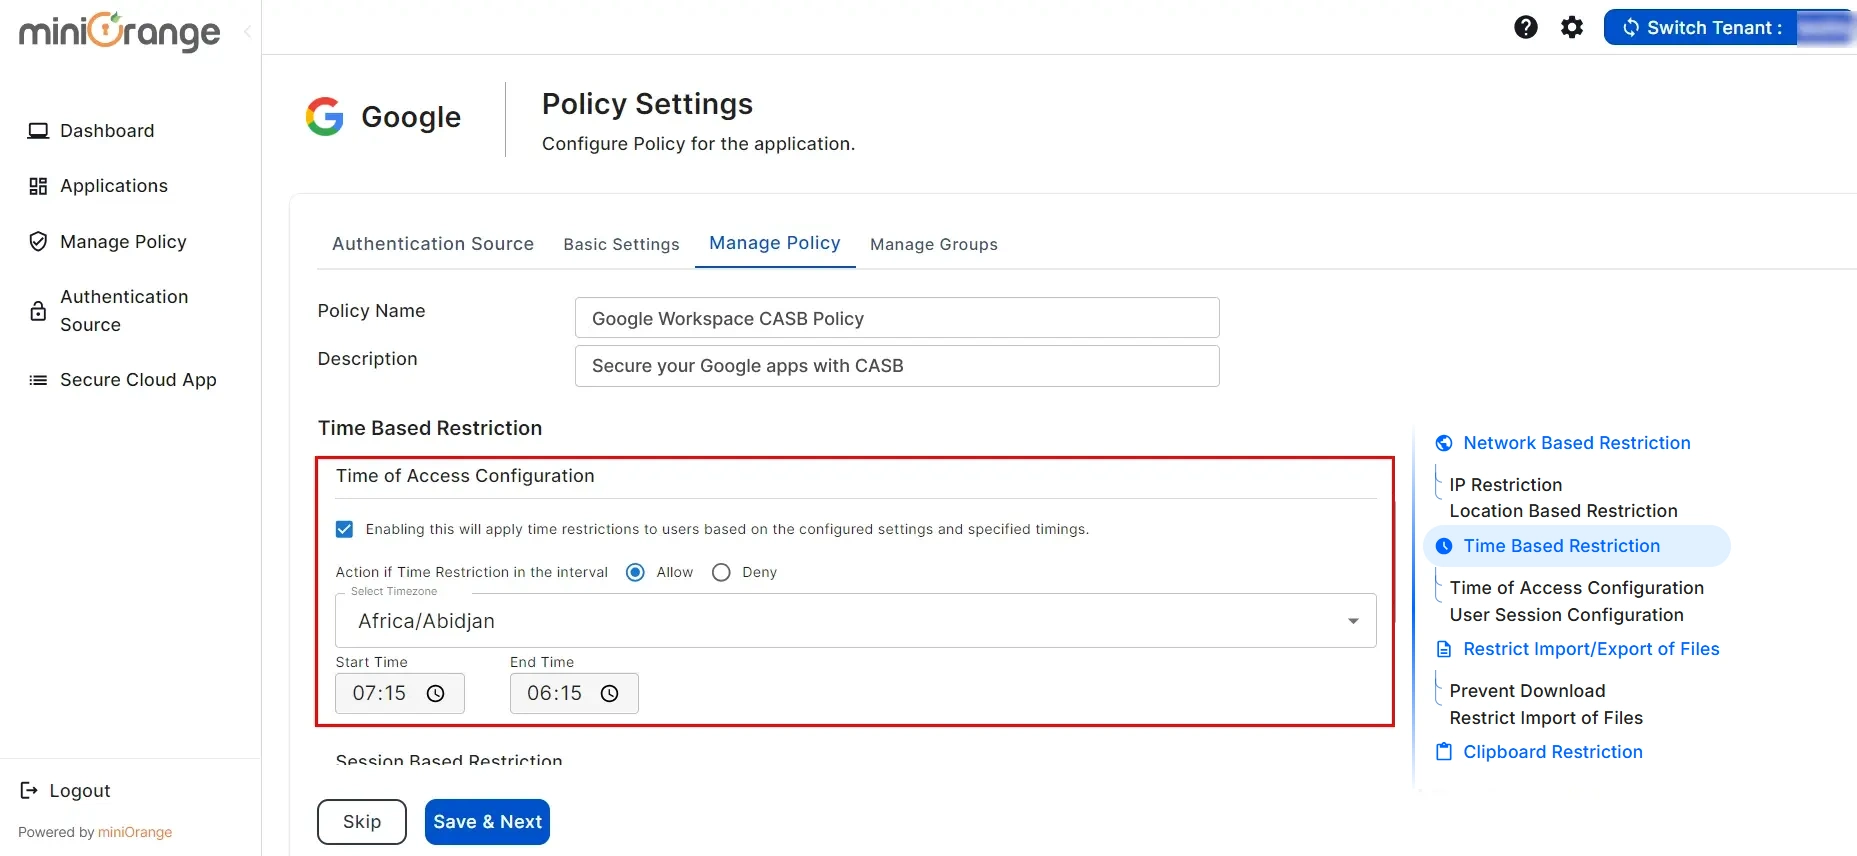
Fare clic sulla casella di controllo per “Abilita la configurazione dell'ora di accesso” come illustrato nell'immagine sottostante.
Abilitando questa funzione, applicherai restrizioni temporali agli utenti in base alle impostazioni configurate e agli orari specificati.
1) Seleziona Consenti o Nega per autorizzare o limitare l'accesso dell'utente durante la fascia oraria selezionata.
2) Selezionare il fuso orario dell'utente.
3) Selezionare l' ora di inizio e di fine per la restrizione basata sul tempo.
Una volta fatto, clicca su Salva e Avanti pulsante.
4. Configurazione dei gruppi e schermata di modifica
Vediamo come configurare i Gruppi per Google CASB.
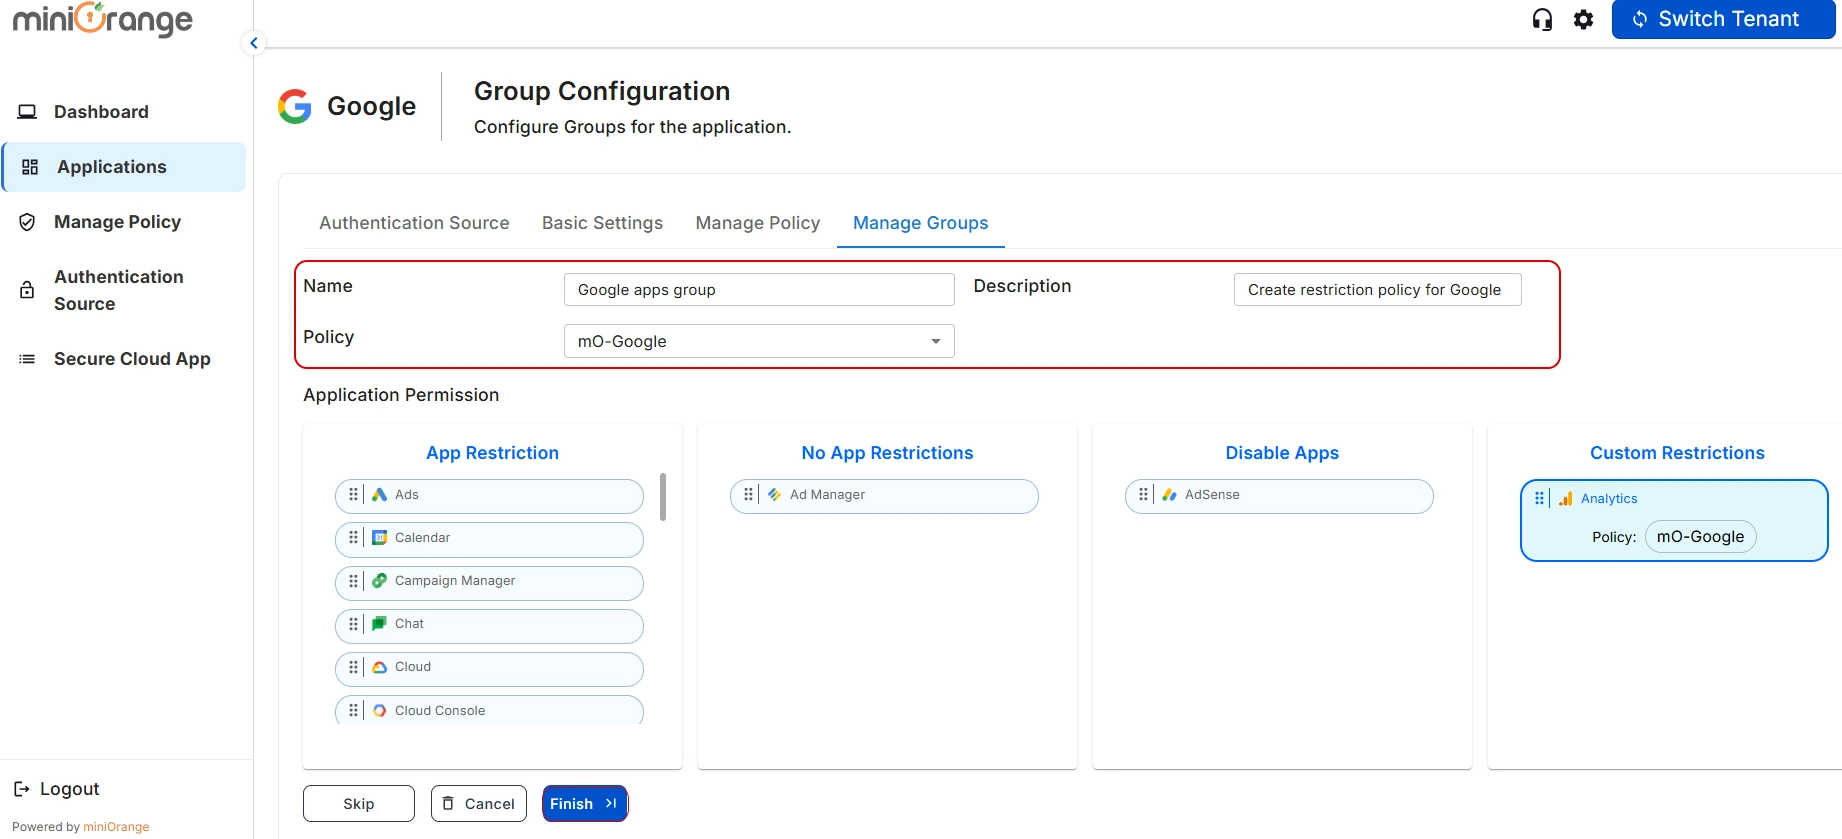
Dovresti essere portato al Gestisci gruppi schermo. Inserisci il Nome and Descrizione per il gruppo (dovrebbe essere lo stesso nome del gruppo che hai configurato nell'IDP). Seleziona il Politica Dal menu a discesa.
Seleziona l'applicazione a cui vuoi applicare le autorizzazioni seguenti.
1) Restrizione dell'app: in questo caso, le restrizioni verranno applicate all'applicazione in base ai criteri configurati per il gruppo.
2) Nessuna restrizione sull'app: in questo caso, non ci saranno restrizioni sull'applicazione per il gruppo.
3) Disabilita l'app: scegliendo questa opzione, l'applicazione diventa inaccessibile da qualsiasi luogo per l'intero gruppo.
4) Restrizione personalizzata delle app: utilizzando questa opzione, è possibile applicare a un'applicazione una policy di restrizione personalizzata specifica che ha la precedenza sulla policy di restrizione del gruppo.
Ora, clicca su Finitura pulsante.
Dopo aver configurato correttamente tutte le schermate, verrai reindirizzato a edit schermo.
Nel Impostazioni di base sezione È possibile modificare qualsiasi configurazione, se necessario, nella sezione Autenticazione.
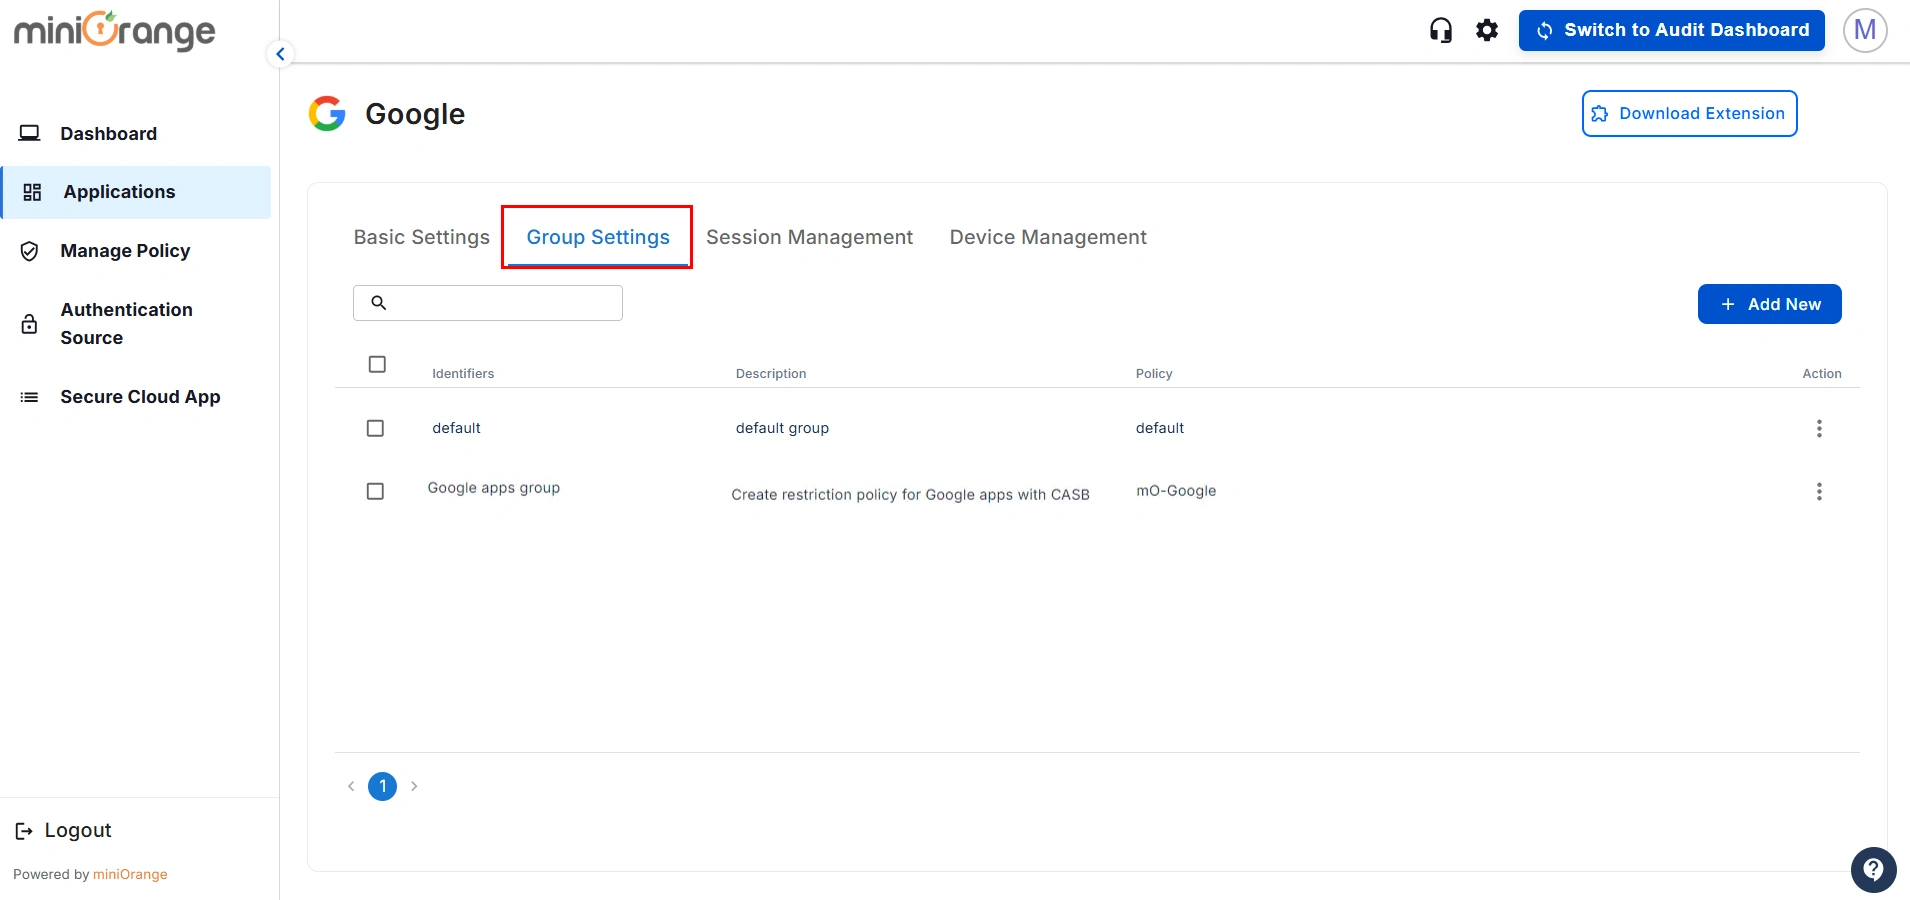
Nel Impostazioni del gruppo sezione Puoi aggiungere e configurare gruppi in questa schermata e visualizzare tutti i gruppi configurati. Ora, fai clic su Aggiungi nuovo gruppo.
Apparirà un pop-up per aggiungere un nuovo gruppo e puoi configurarlo seguendo i passaggi sopra indicati.
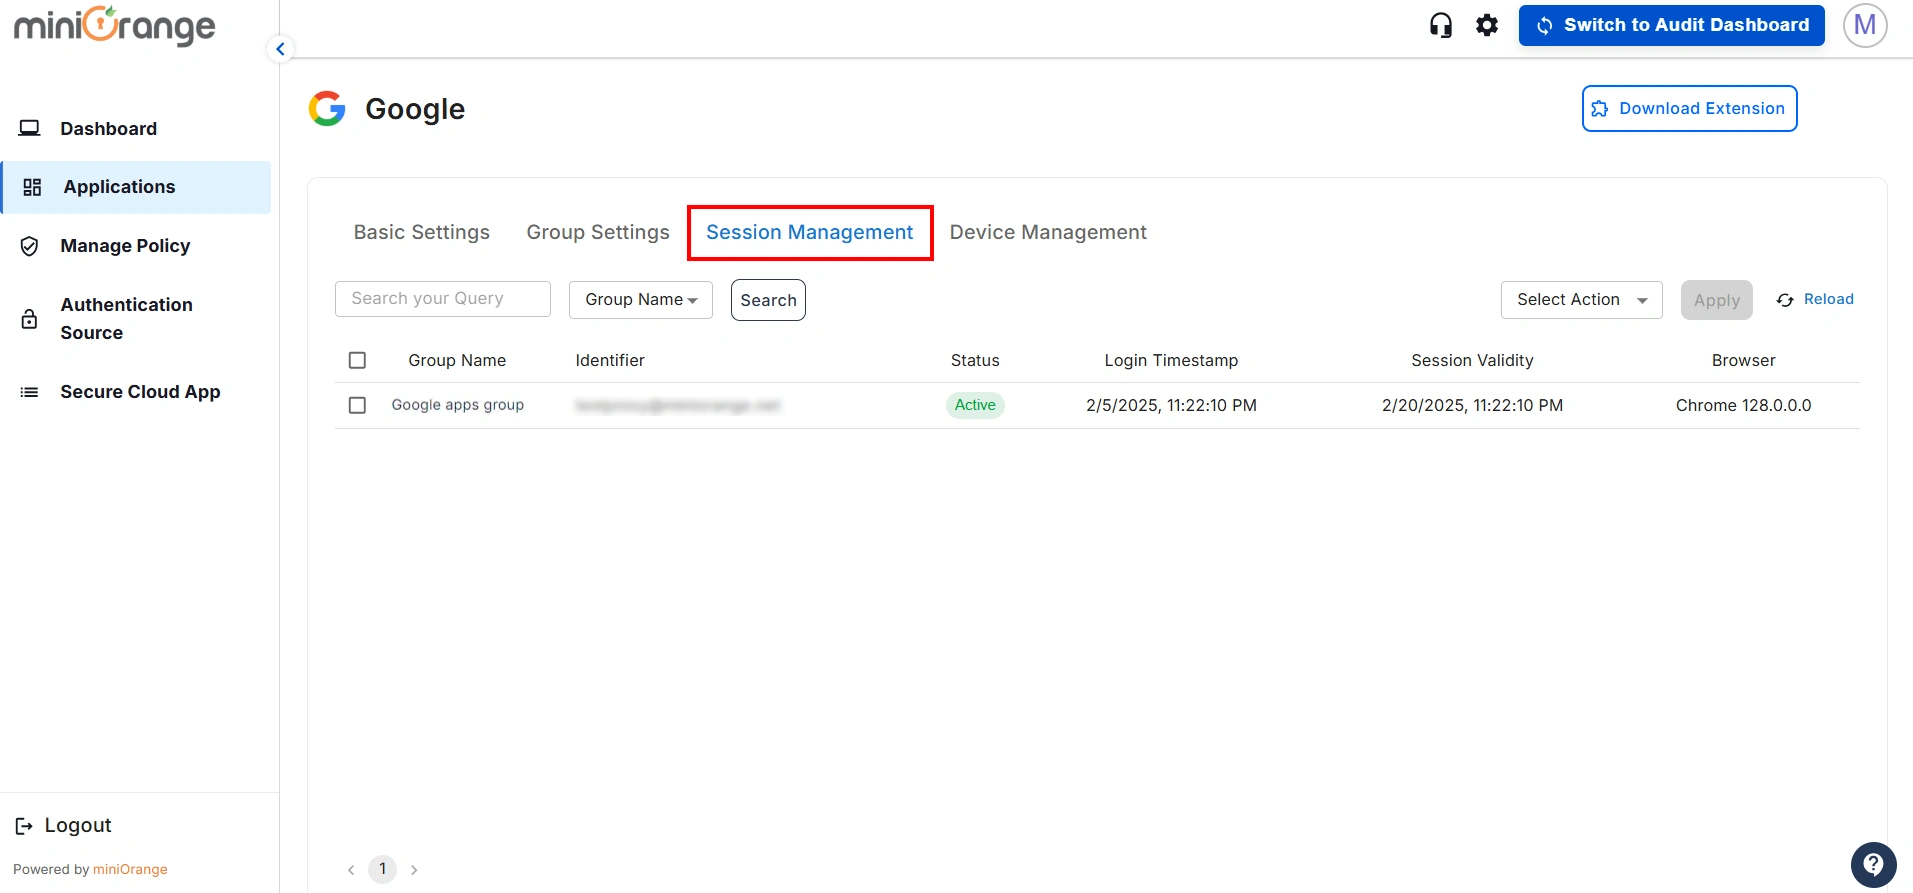
Nel 'Gestione delle sessioni' sezione puoi vedere i dettagli delle sessioni degli utenti registrati.
1. Registra la tua organizzazione su Android Enterprise.
Accedi alla dashboard miniOrange MDM cliccando Qui..
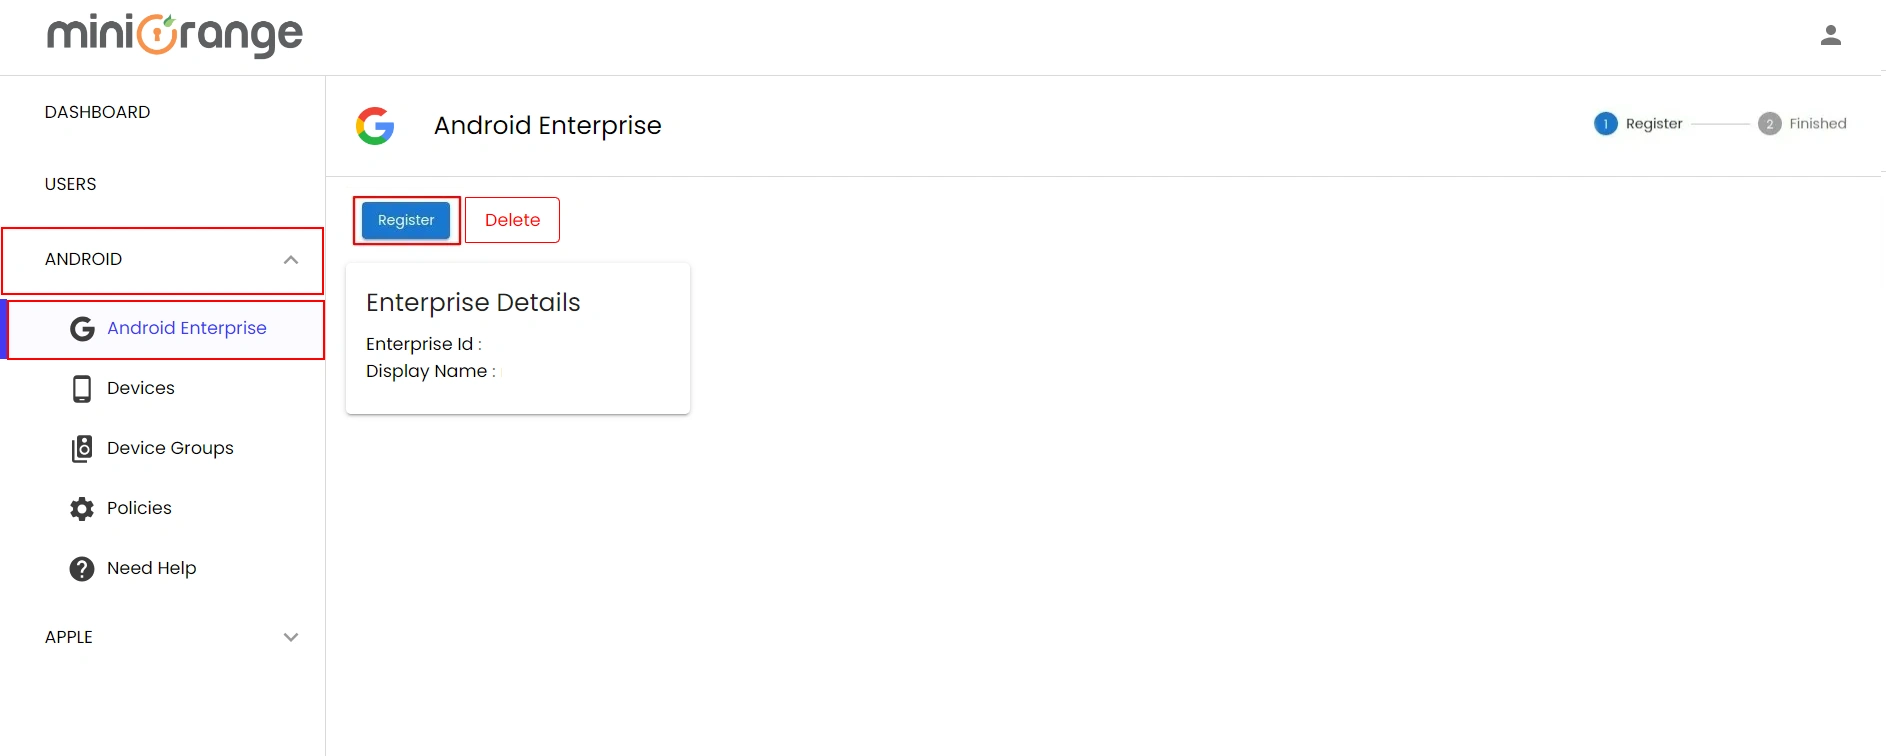
Una volta effettuato l'accesso, vai a ANDROID -> Android Enterprise e cliccare su
Registrati pulsante. Inizialmente dovrai registrare la tua organizzazione con Android Enterprise e questo sarà un processo una tantum.
Clicchi Qui. per istruzioni dettagliate sulla registrazione della tua organizzazione su Android Enterprise.
2. Crea una nuova politica
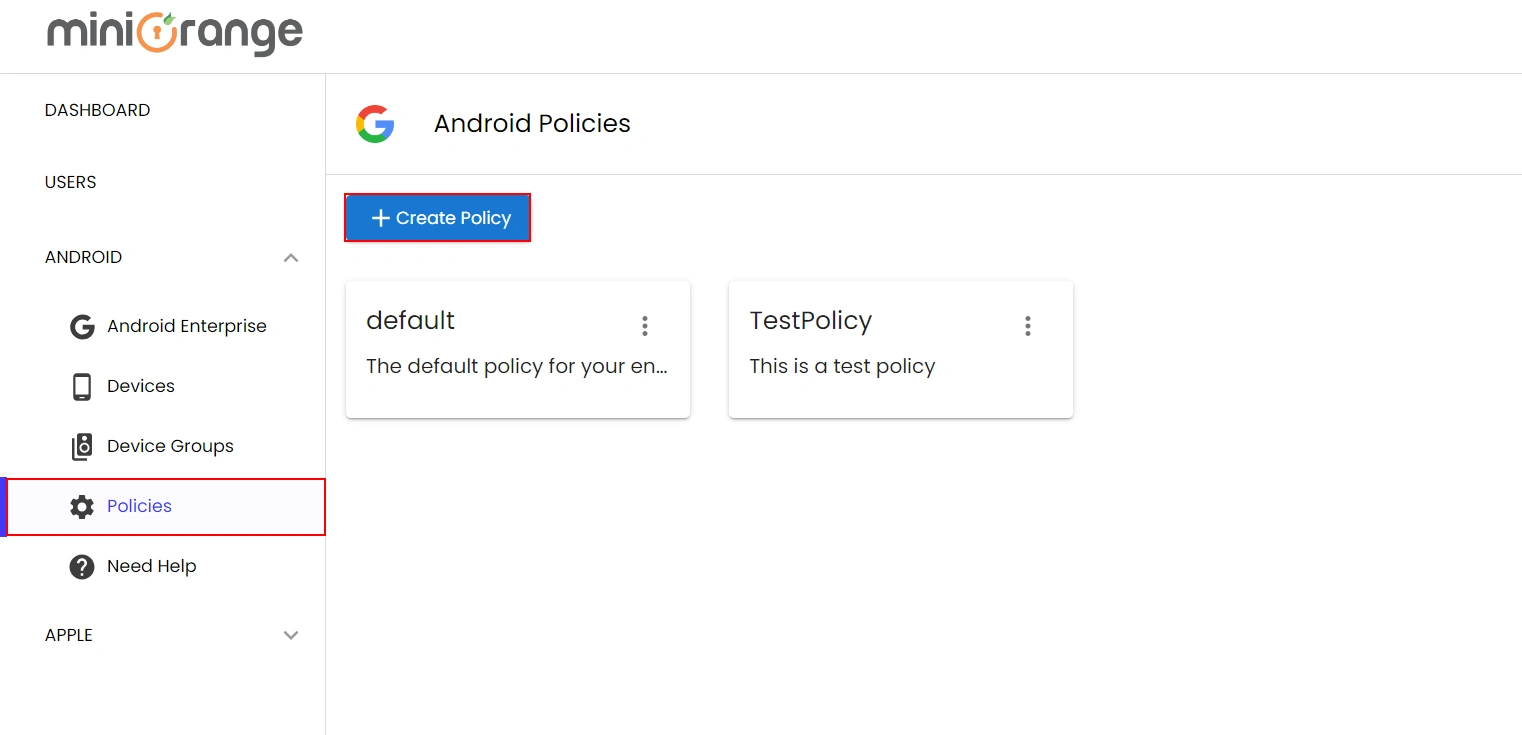
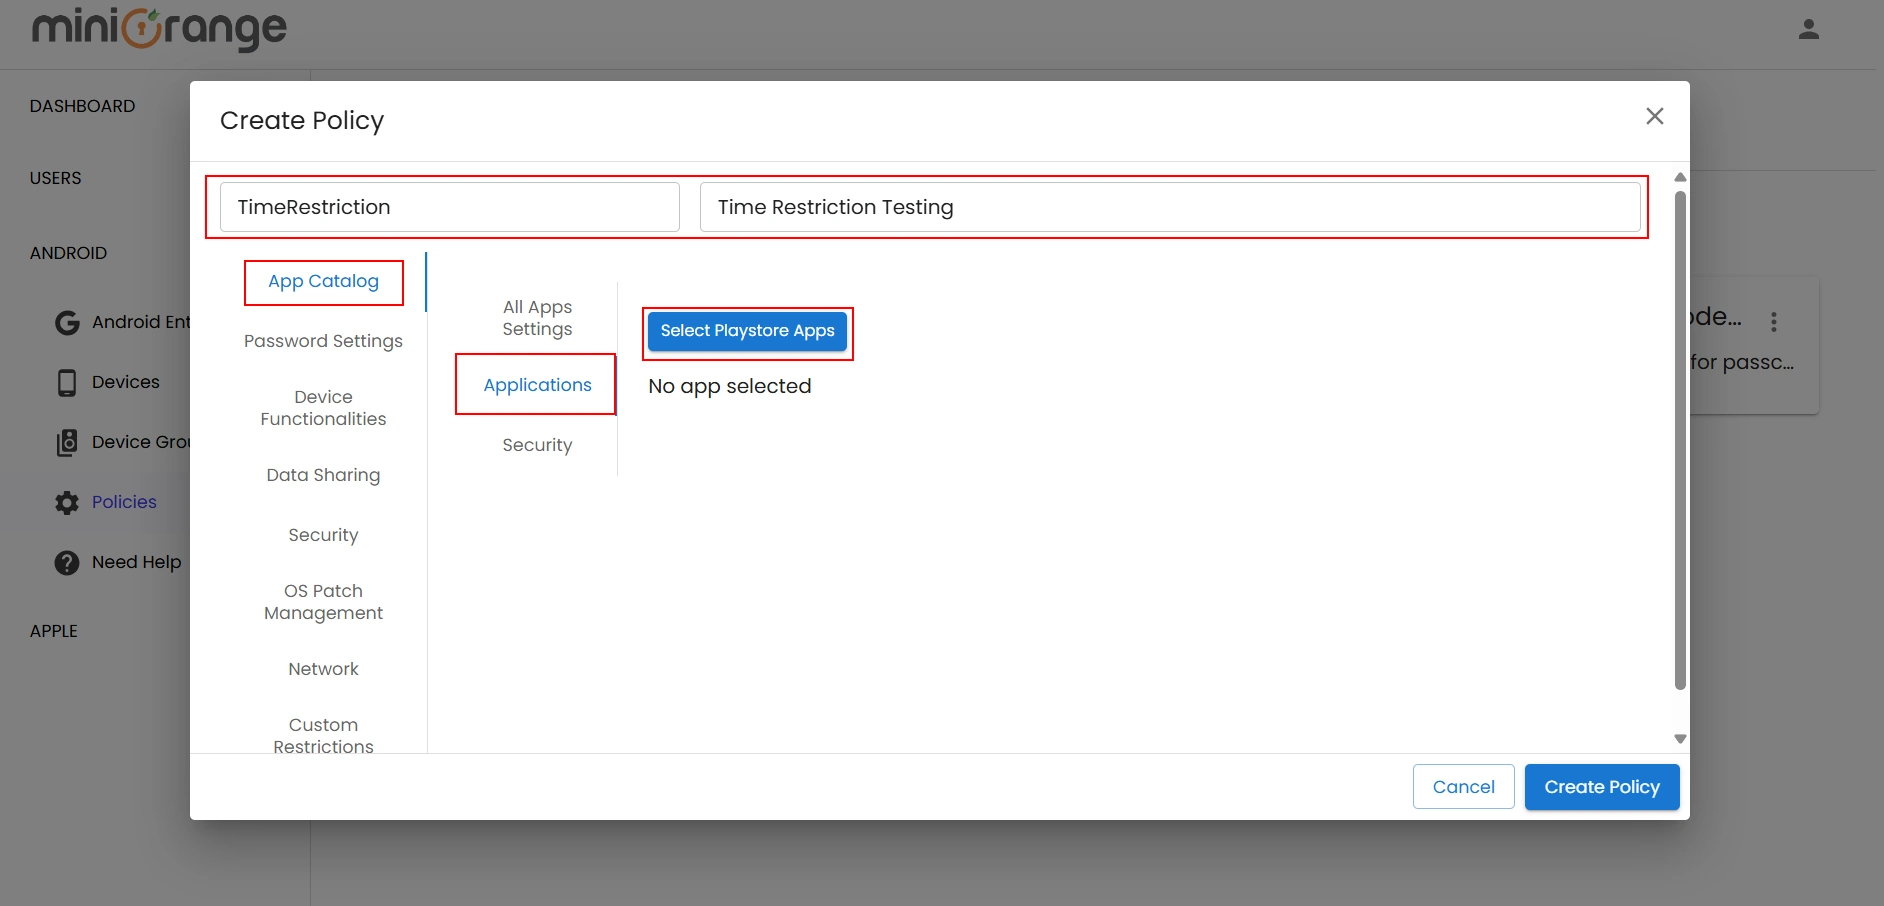
Vai su ANDROID -> Politiche. Fare clic su Crea politica per creare la nuova politica.
Ora, fornisci un nome e una descrizione per la tua politica e vai a Catalogo app → Applicazioni → Seleziona App Play Store, quindi aggiungi tutte le app lavorative che desideri installare sui dispositivi registrati.
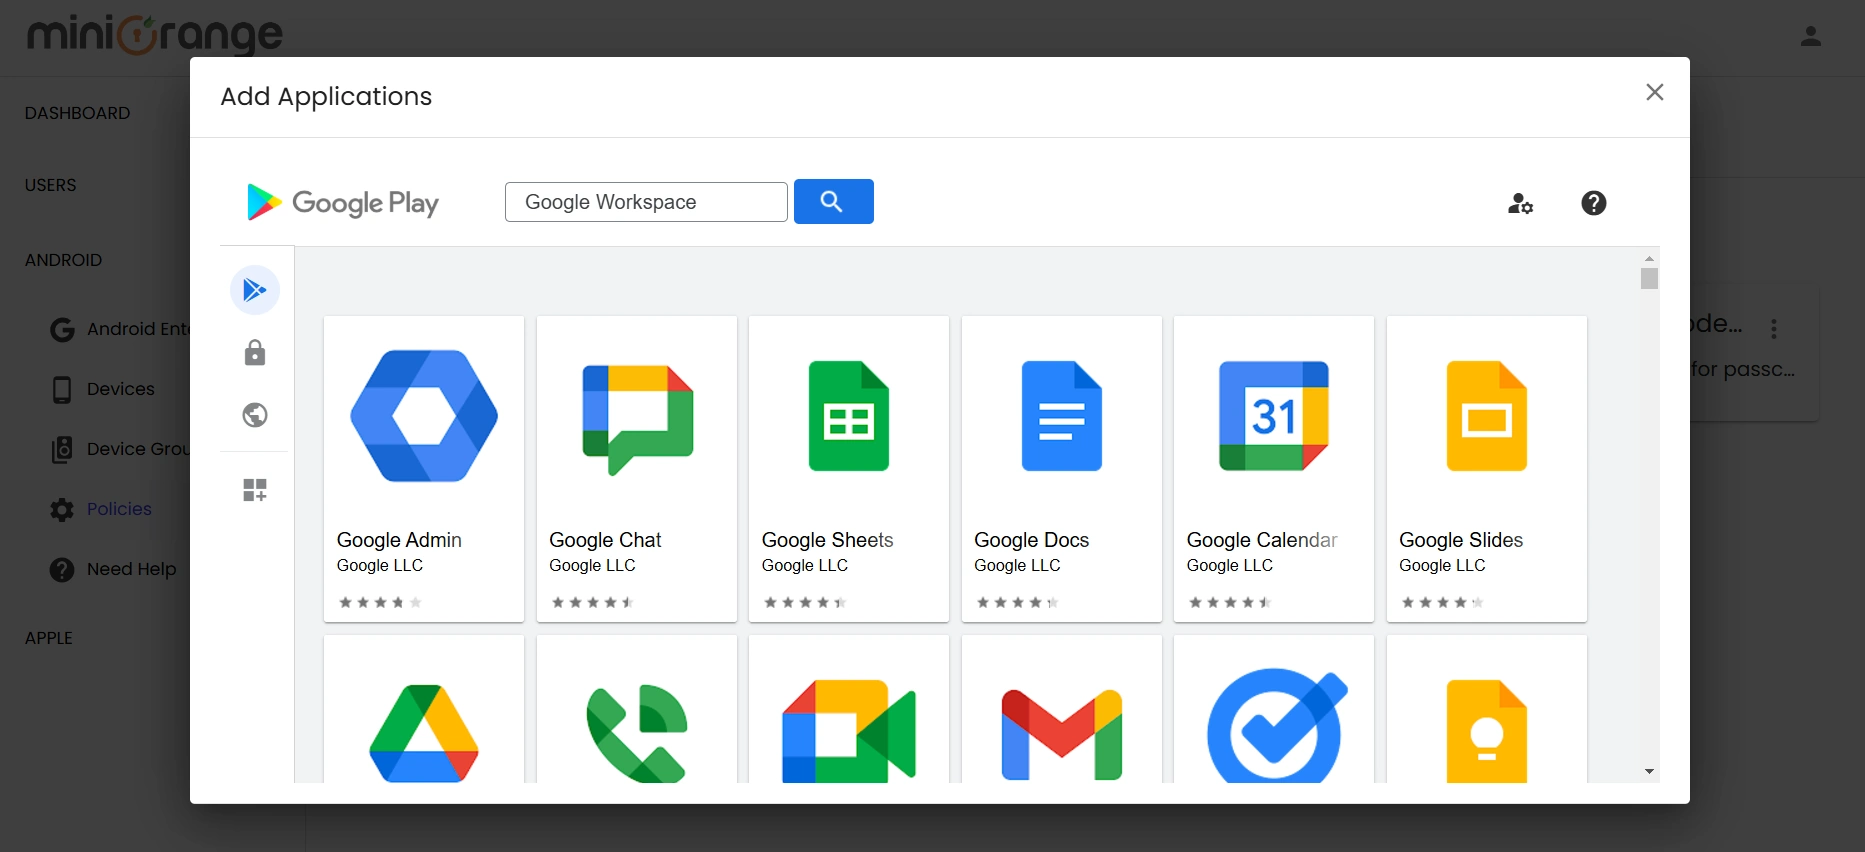
Facendo clic su Seleziona app del Play Store si aprirà il Play Store, dove potrai cercare Area di lavoro di Google app. Scegli l'app di cui hai bisogno, quindi fai clic su Seleziona pulsante sulla singola app per aggiungerla alla configurazione della policy.
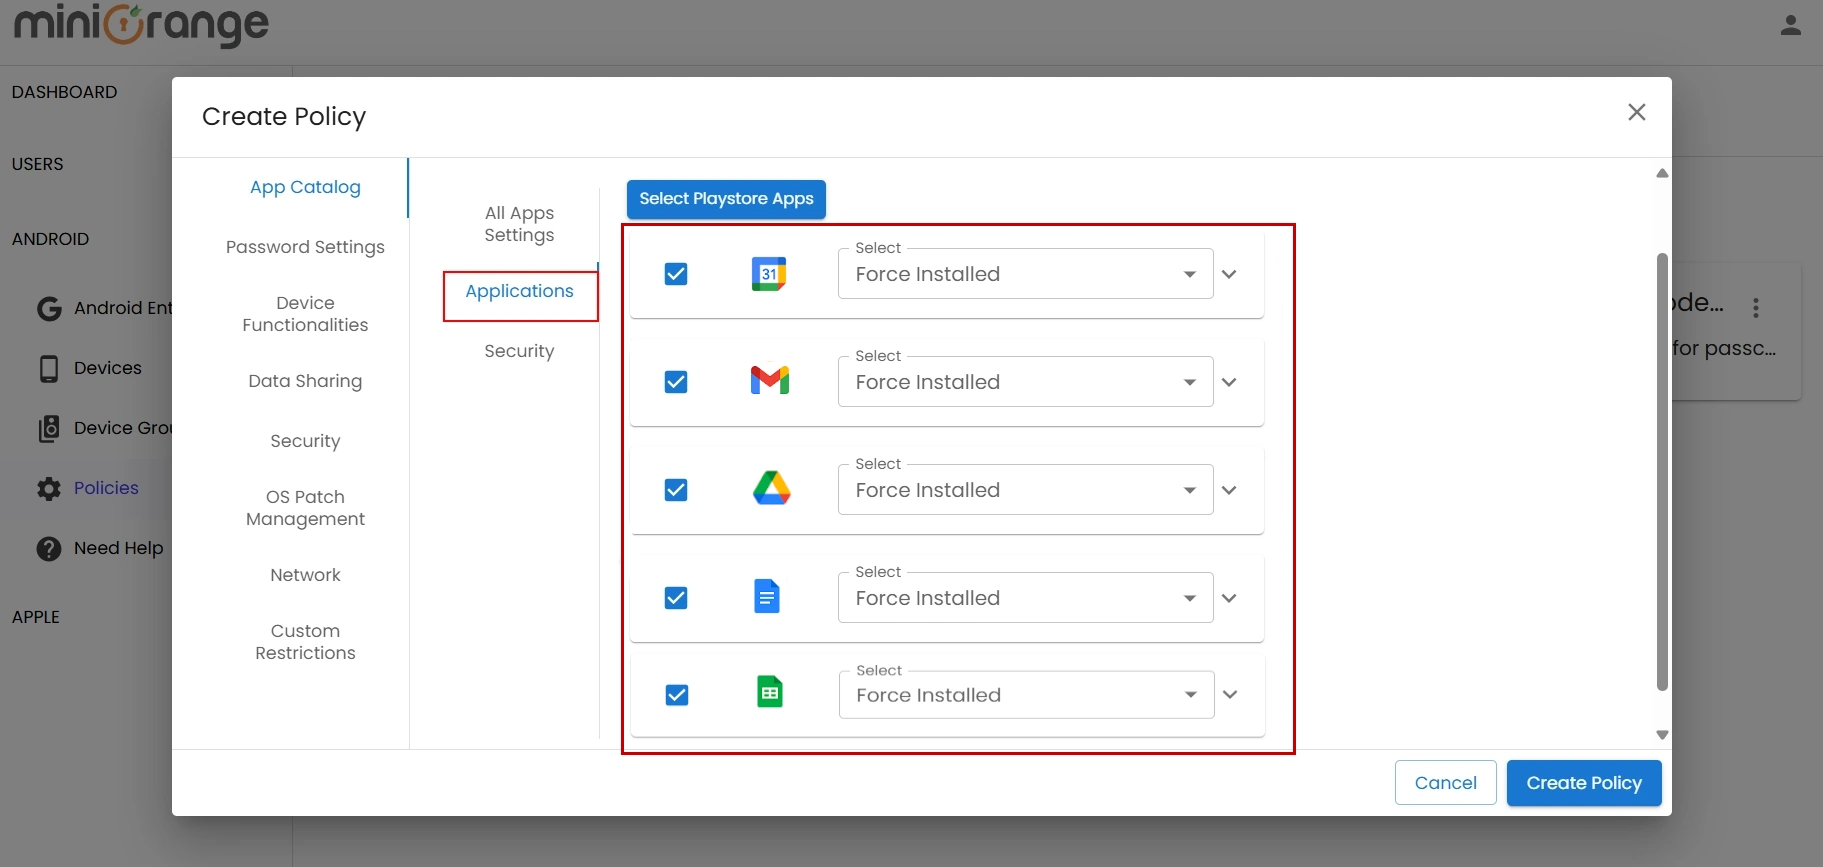
Una volta chiuso il Play Store, vedrai un elenco di tutte le applicazioni selezionateIn questa schermata è possibile configurare il tipo di installazione per ogni app.
3. Configurare la restrizione temporale: limitare l'accesso limitando i fusi orari
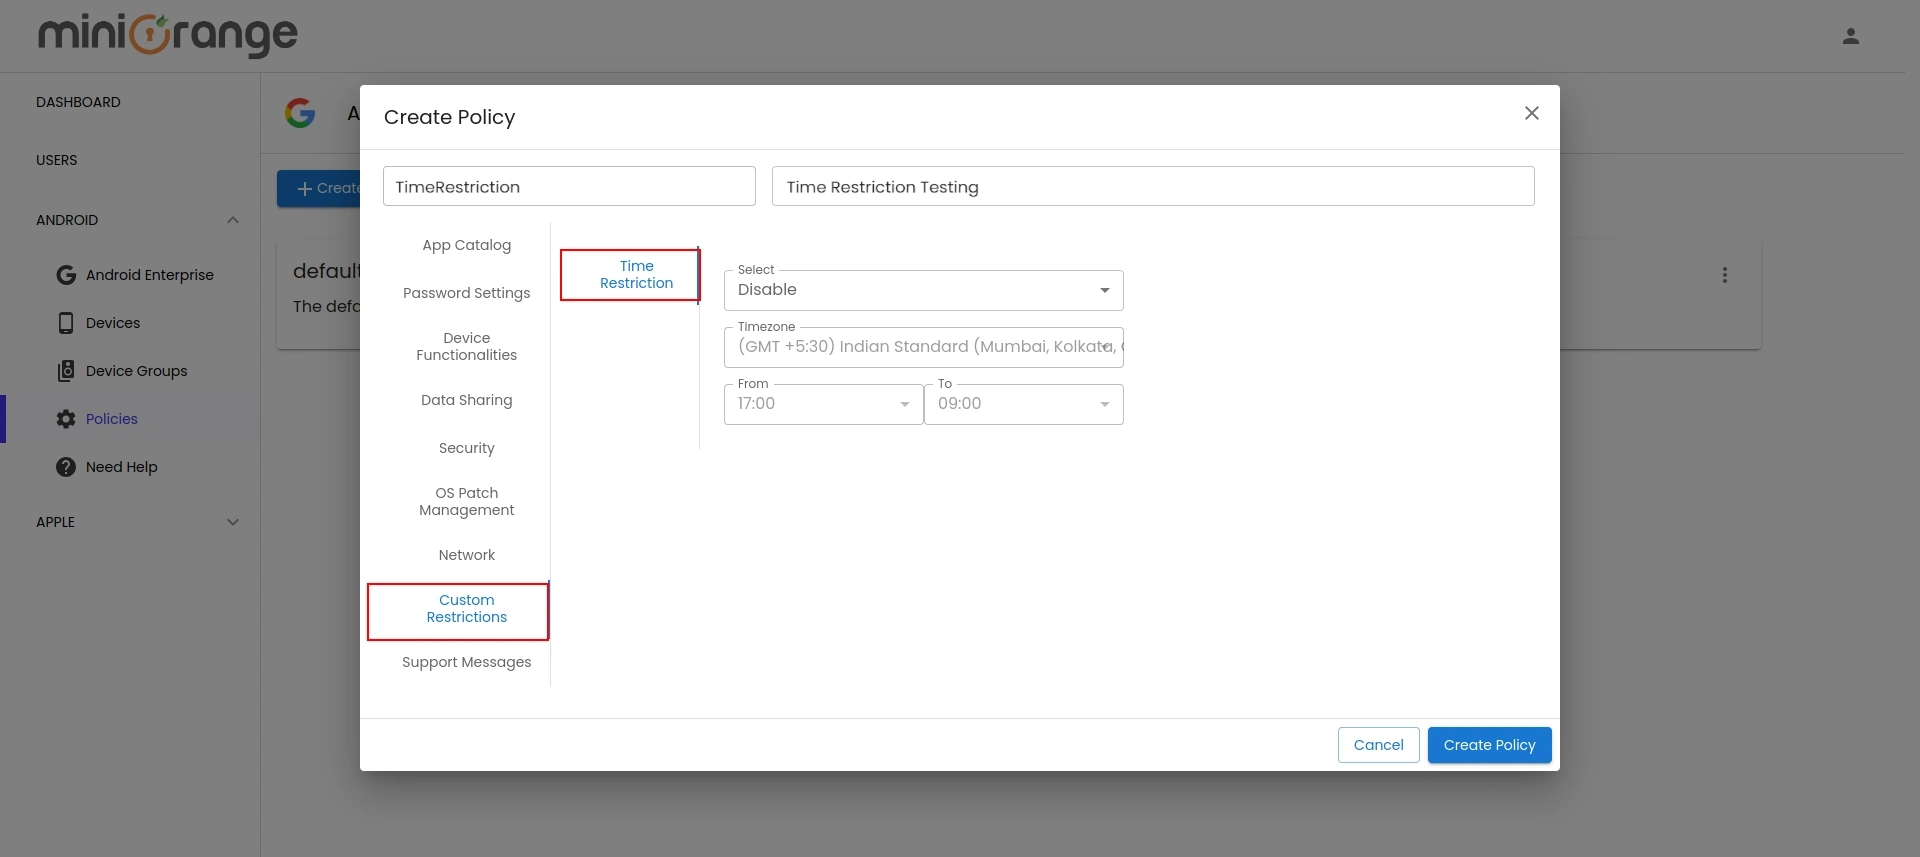
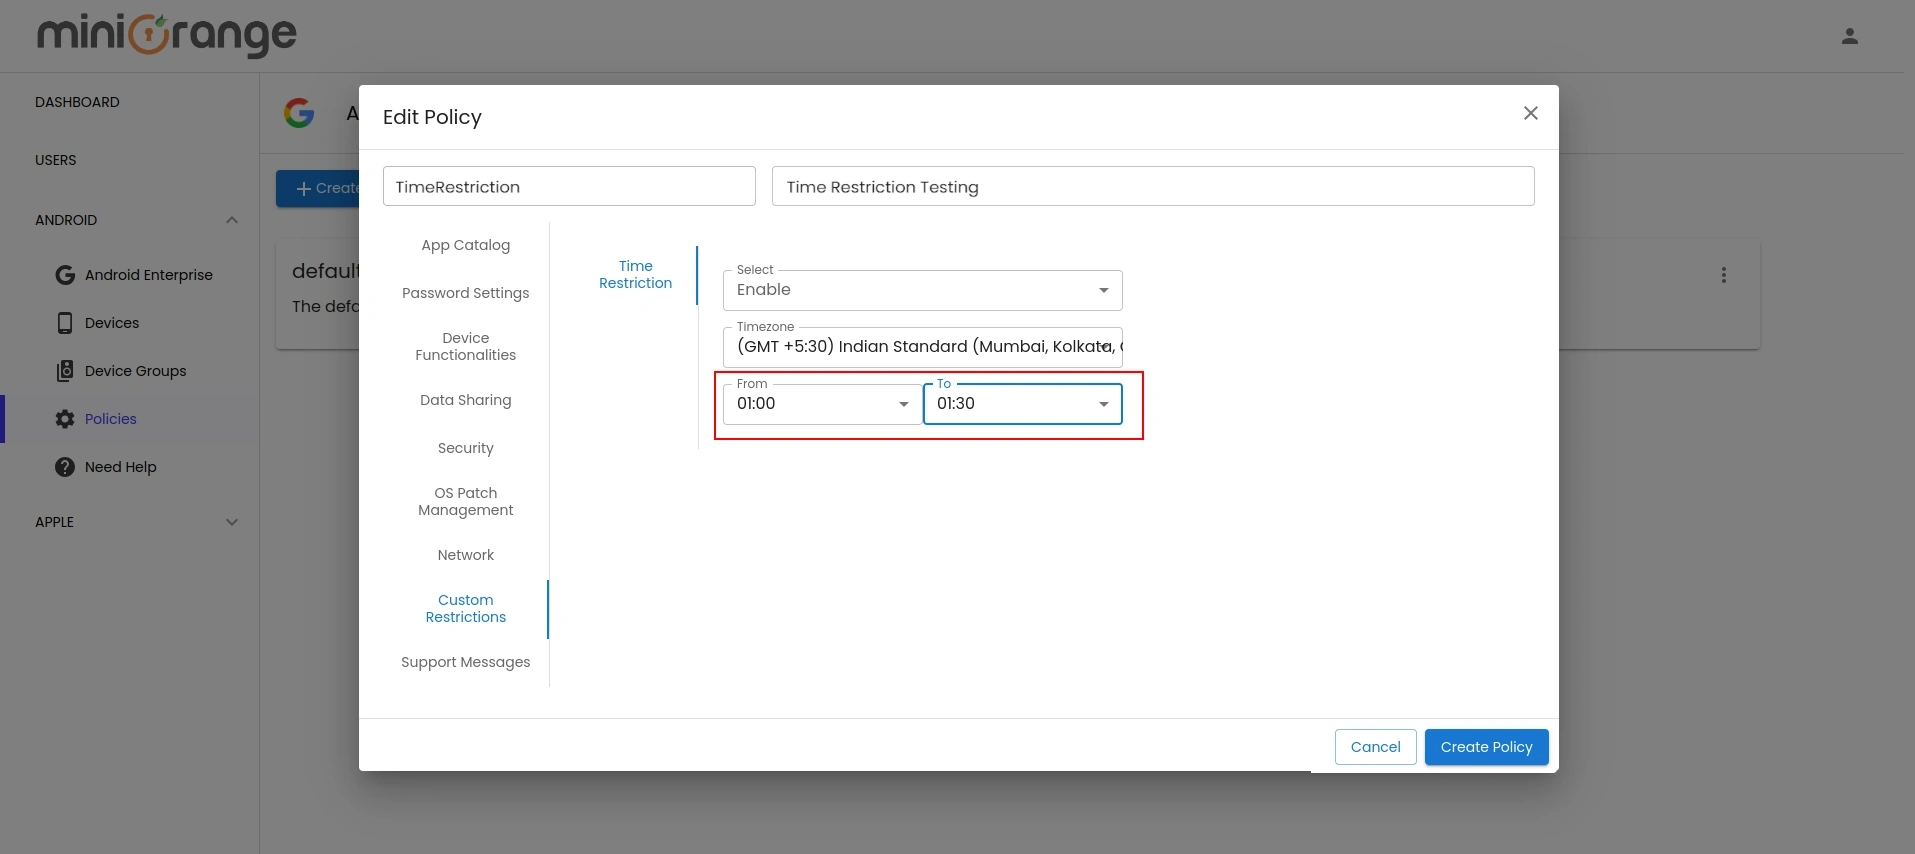
Fare clic su Restrizioni personalizzate e andare a Limitazione di tempo per configurare le restrizioni.
Consentire a tutti la funzione, quindi seleziona il fuso orario appropriato e imposta il ora di inizio and fine del tempo durante il quale il dispositivo o il profilo di lavoro saranno disattivati. Ad esempio, abbiamo selezionato il fuso orario, l'ora di inizio e l'ora di fine come IST, 01:00 AM e 01:30 AM rispettivamente.
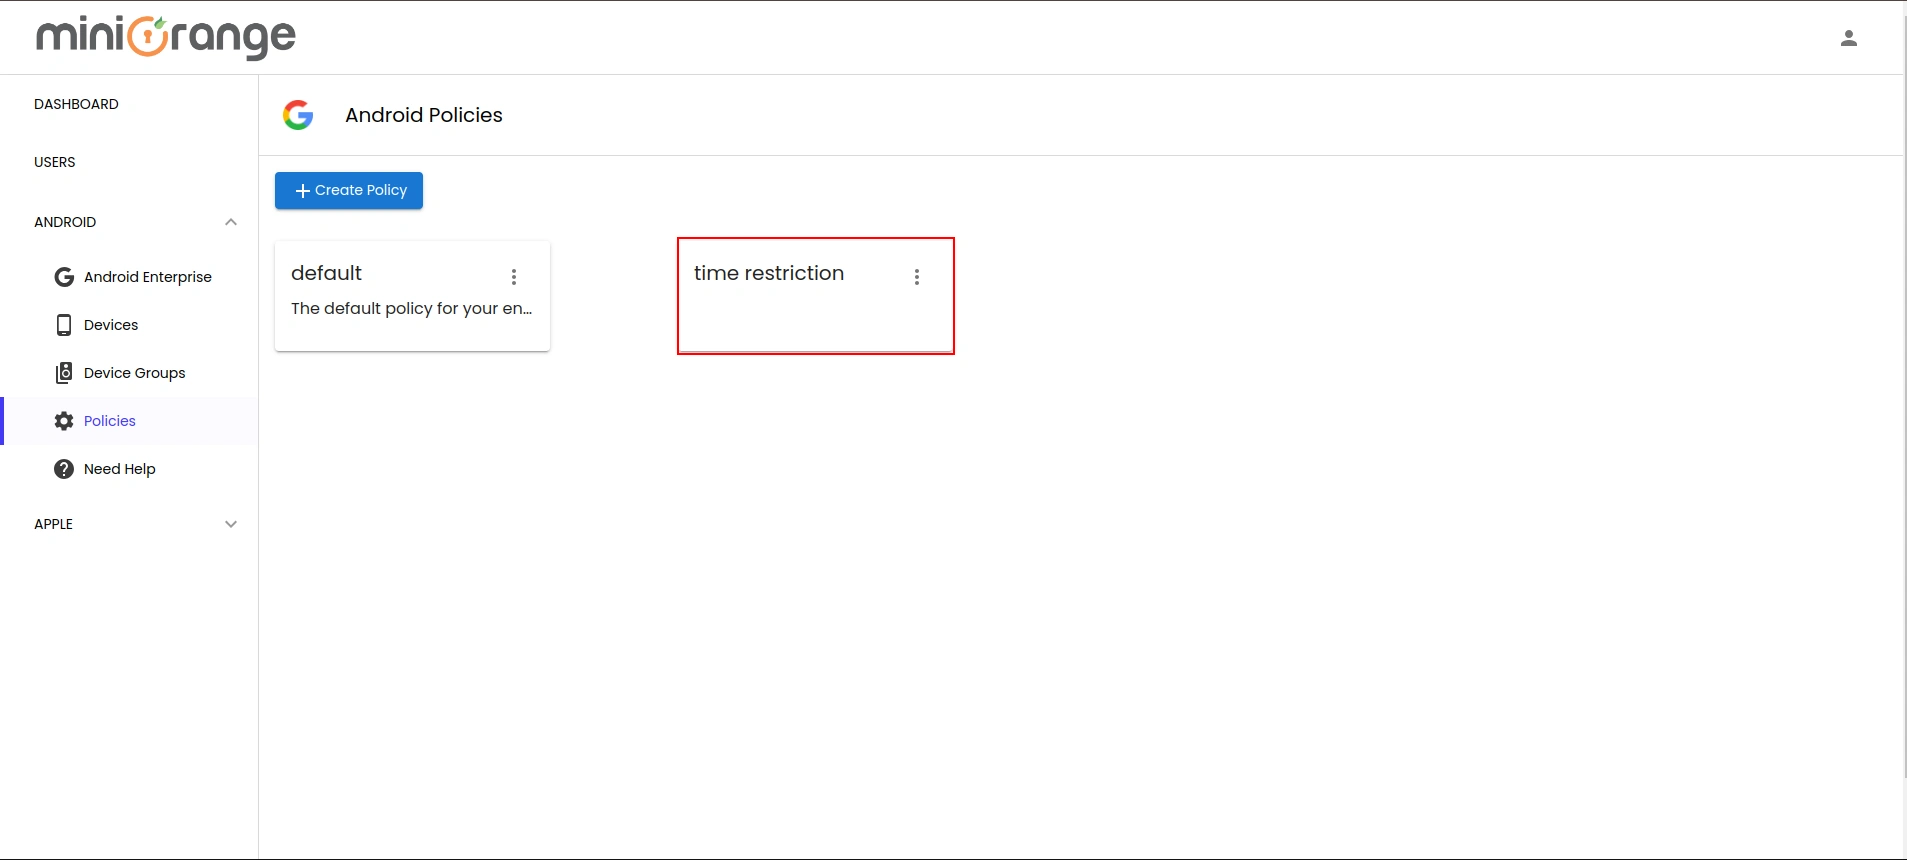
Dopo aver configurato tutti i dettagli, fare clic su Crea politica e la tua nuova polizza verrà elencata come mostrato nell'immagine sottostante.
4. Testare il comportamento del dispositivo
Le applicazioni di sistema, tra cui Contatti, File Manager e Managed Google Play Store, non possono essere bloccate. Tuttavia, le applicazioni installate tramite la dashboard MDM possono essere limitate in base alle impostazioni dei criteri.
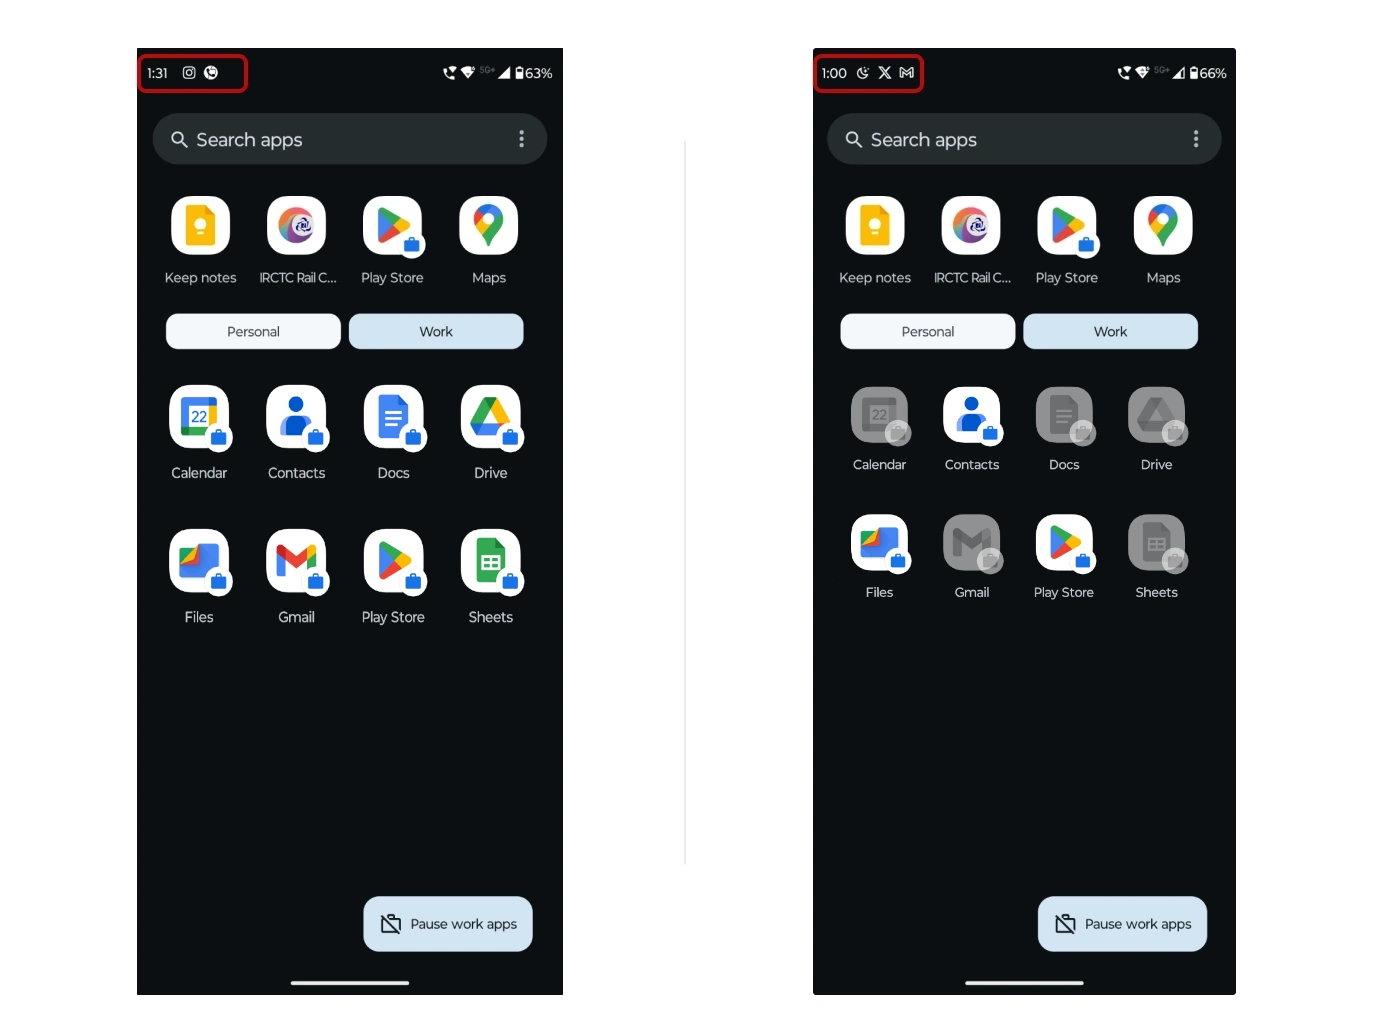
In modalità BYOD, le applicazioni vengono bloccate a partire dall'1:00 di notte e vengono sbloccate all'1:30 di notte (vedere l'immagine sottostante come riferimento).
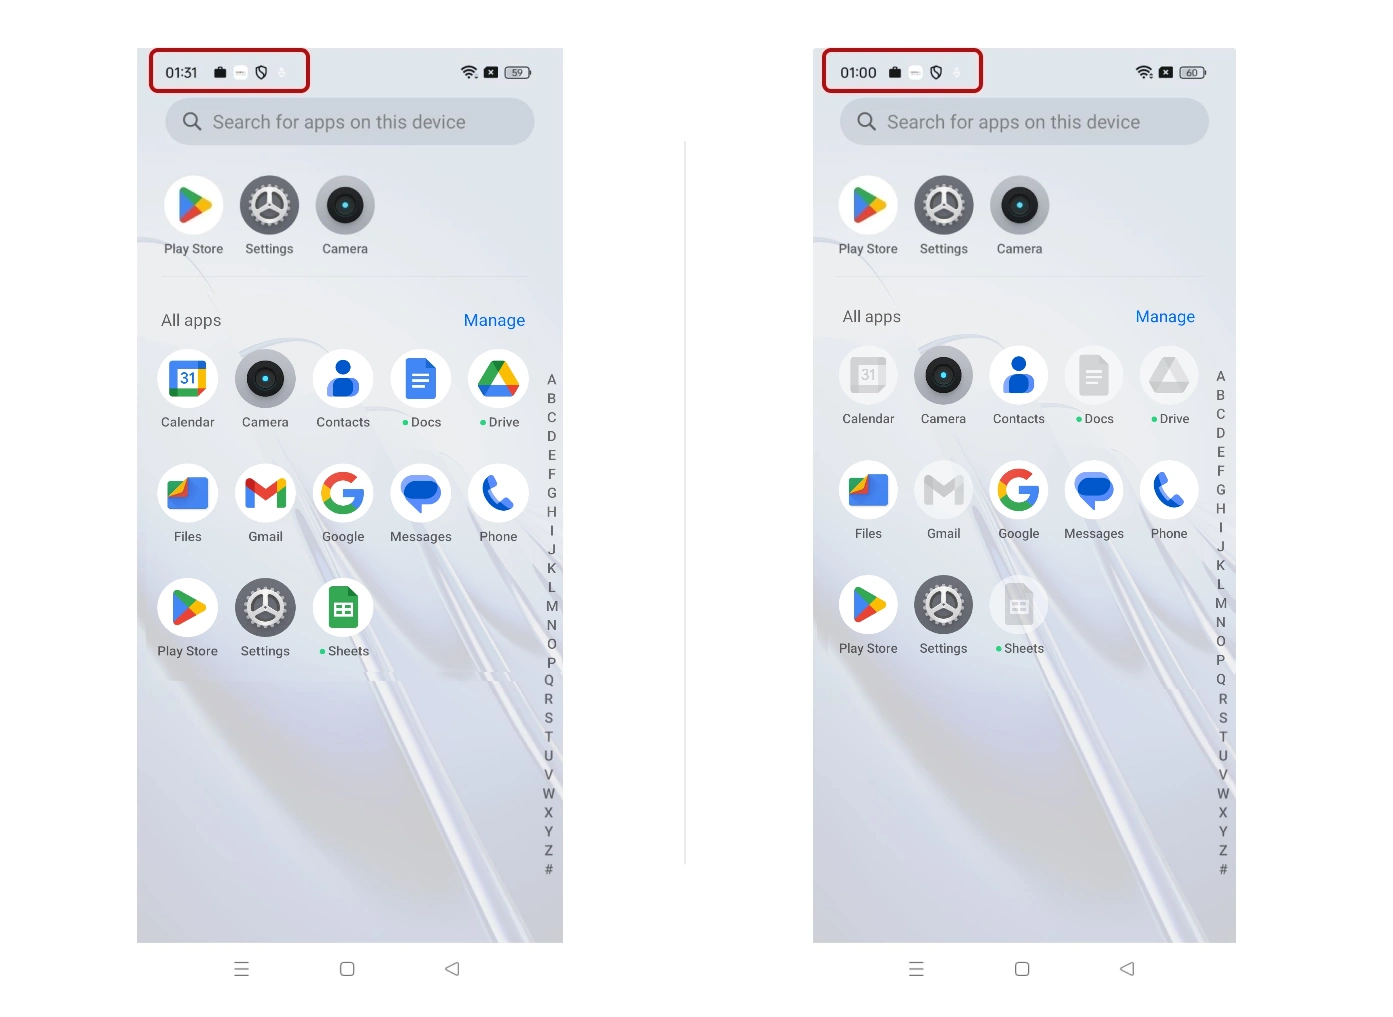
Per dispositivi di proprietà dell'azienda, le applicazioni vengono bloccate all'1:00 di notte e sbloccate all'1:30 di notte (vedere l'immagine sottostante per riferimento).
Hai bisogno di aiuto per configurare le restrizioni di tempo/IP/dispositivo/posizione per G Suite?
5. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Fare clic su Utenti >> Elenco utenti >> Aggiungi utente.
Qui, compila i dettagli dell'utente senza la password e poi clicca su Crea utente pulsante.
Dopo la creazione corretta dell'utente, verrà visualizzato un messaggio di notifica "Un utente finale è stato aggiunto correttamente" verrà visualizzato nella parte superiore della dashboard.
Fare clic su Scheda Stato di onboardingControlla l'e-mail con l'ID e-mail registrato e seleziona l'azione Invia e-mail di attivazione con collegamento per la reimpostazione della password da Seleziona azione elenco a discesa e quindi fare clic su APPLICA pulsante.
Ora, apri il tuo ID e-mail. Apri la posta che ricevi da miniOrange e poi clicca su link per impostare la password del tuo account.
Nella schermata successiva, inserisci la password e conferma la password, quindi fai clic su Reimposta password Single Sign-On (SSO) pulsante.
Ora puoi accedere all'account miniOrange inserendo le tue credenziali.
2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.
Accedere a Utenti >> Elenco utenti. Fare clic su Aggiungi utente pulsante.
Registrazione in blocco degli utenti Scarica il formato csv di esempio dalla nostra console e modifichiamo questo file csv seguendo le istruzioni.
Per caricare in blocco gli utenti, seleziona il file e assicurati che sia in formato file .csv separato da virgole quindi fare clic su Carica.
Dopo aver caricato correttamente il file csv, vedrai un messaggio di successo con un link.
Cliccando su quel link vedrai l'elenco degli utenti a cui inviare la mail di attivazione. Seleziona gli utenti a cui inviare la mail di attivazione e clicca su Invia mail di attivazione. Una mail di attivazione verrà inviata agli utenti selezionati.
Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard
In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
Inserisci AD/LDAP Display Nome and Identifier nome.
Seleziona Tipo di directory as Active Directory.
Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
Inserisci la password valida dell'account Bind.
Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
Attributo
Descrizione
Attiva LDAP
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi
Autenticazione di fallback
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange
Abilita l'accesso dell'amministratore
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP
Mostra IdP agli utenti
Se abiliti questa opzione, questo IdP sarà visibile agli utenti
Sincronizza gli utenti in miniOrange
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP
Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Per impostazione predefinita, sono configurati nome utente, nome, cognome ed email. Scorri verso il basso e clicca su Salva pulsante. Per recuperare attributi aggiuntivi da Active Directory, abilitare Invia attributi configuratiSul lato sinistro, inserisci il nome che desideri rilasciare alle applicazioni. Sul lato destro, inserisci il nome dell'attributo da Active Directory. Ad esempio, se desideri recuperare l'attributo aziendale da Active Directory e inviarlo come organizzazione alle applicazioni configurate, inserisci quanto segue:
Nome attributo inviato a SP = organizzazione Nome attributo da IDP = azienda
Clicca sul Avanti pulsante, o vai al vettovagliamento scheda.
Importazione e provisioning degli utenti da AD
Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
Importa i criteri password da Active Directory
Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
Connessioni di prova
Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
Mappatura degli attributi di prova
Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
Appare un pop-up in cui inserire un nome utente e cliccare Test.
Verrà visualizzato il risultato della mappatura degli attributi del test.
La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.