Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
JD Edwards SSO è una funzionalità che consente un accesso Single Sign-On semplice e senza interruzioni all'istanza dell'applicazione Oracle JD Edwards, autenticandosi tramite una qualsiasi delle fonti di identità esistenti (Azure AD, LDAP o qualsiasi altro provider di identità).
Poiché siamo stati ufficialmente riconosciuti come partner OPN (Global Modernized Oracle Partner Network), puoi stare certo che tutte le nostre integrazioni su Oracle Stack soddisfano i più elevati requisiti di competenza stabiliti da Oracle per i propri consulenti di fiducia come miniOrange.
"Il connettore miniOrange Oracle JD Edwards SSO consente il Single Sign-On (SSO) tra Oracle JD Edwards e qualsiasi IDP senza dover acquistare e installare la licenza di Oracle Access Manager (OAM) e Oracle Internet Directory (OID)."
Il connettore SSO di JD Edwards consente l' integrazione del Single Sign-On (SSO) tra qualsiasi applicazione Oracle e IDP (Identity Provider) come miniOrange, ADFS, Active Directory, Azure AD, Google, Okta, Onelogin, Ping Identity, Centrify e molti altri. Fornisce inoltre supporto SSO per le applicazioni web che non supportano protocolli SSO federati come SAML o OAuth 2.0. Il connettore SSO offre la flessibilità di estendere l'integrazione SSO esistente anche a Oracle JD Edwards. Ciò è possibile grazie alla sua capacità di fungere da broker tra più IdP e le applicazioni configurate. Questo significa che è possibile realizzare un'integrazione SSO senza soluzione di continuità per Oracle JD Edwards con la piattaforma di autenticazione esistente.
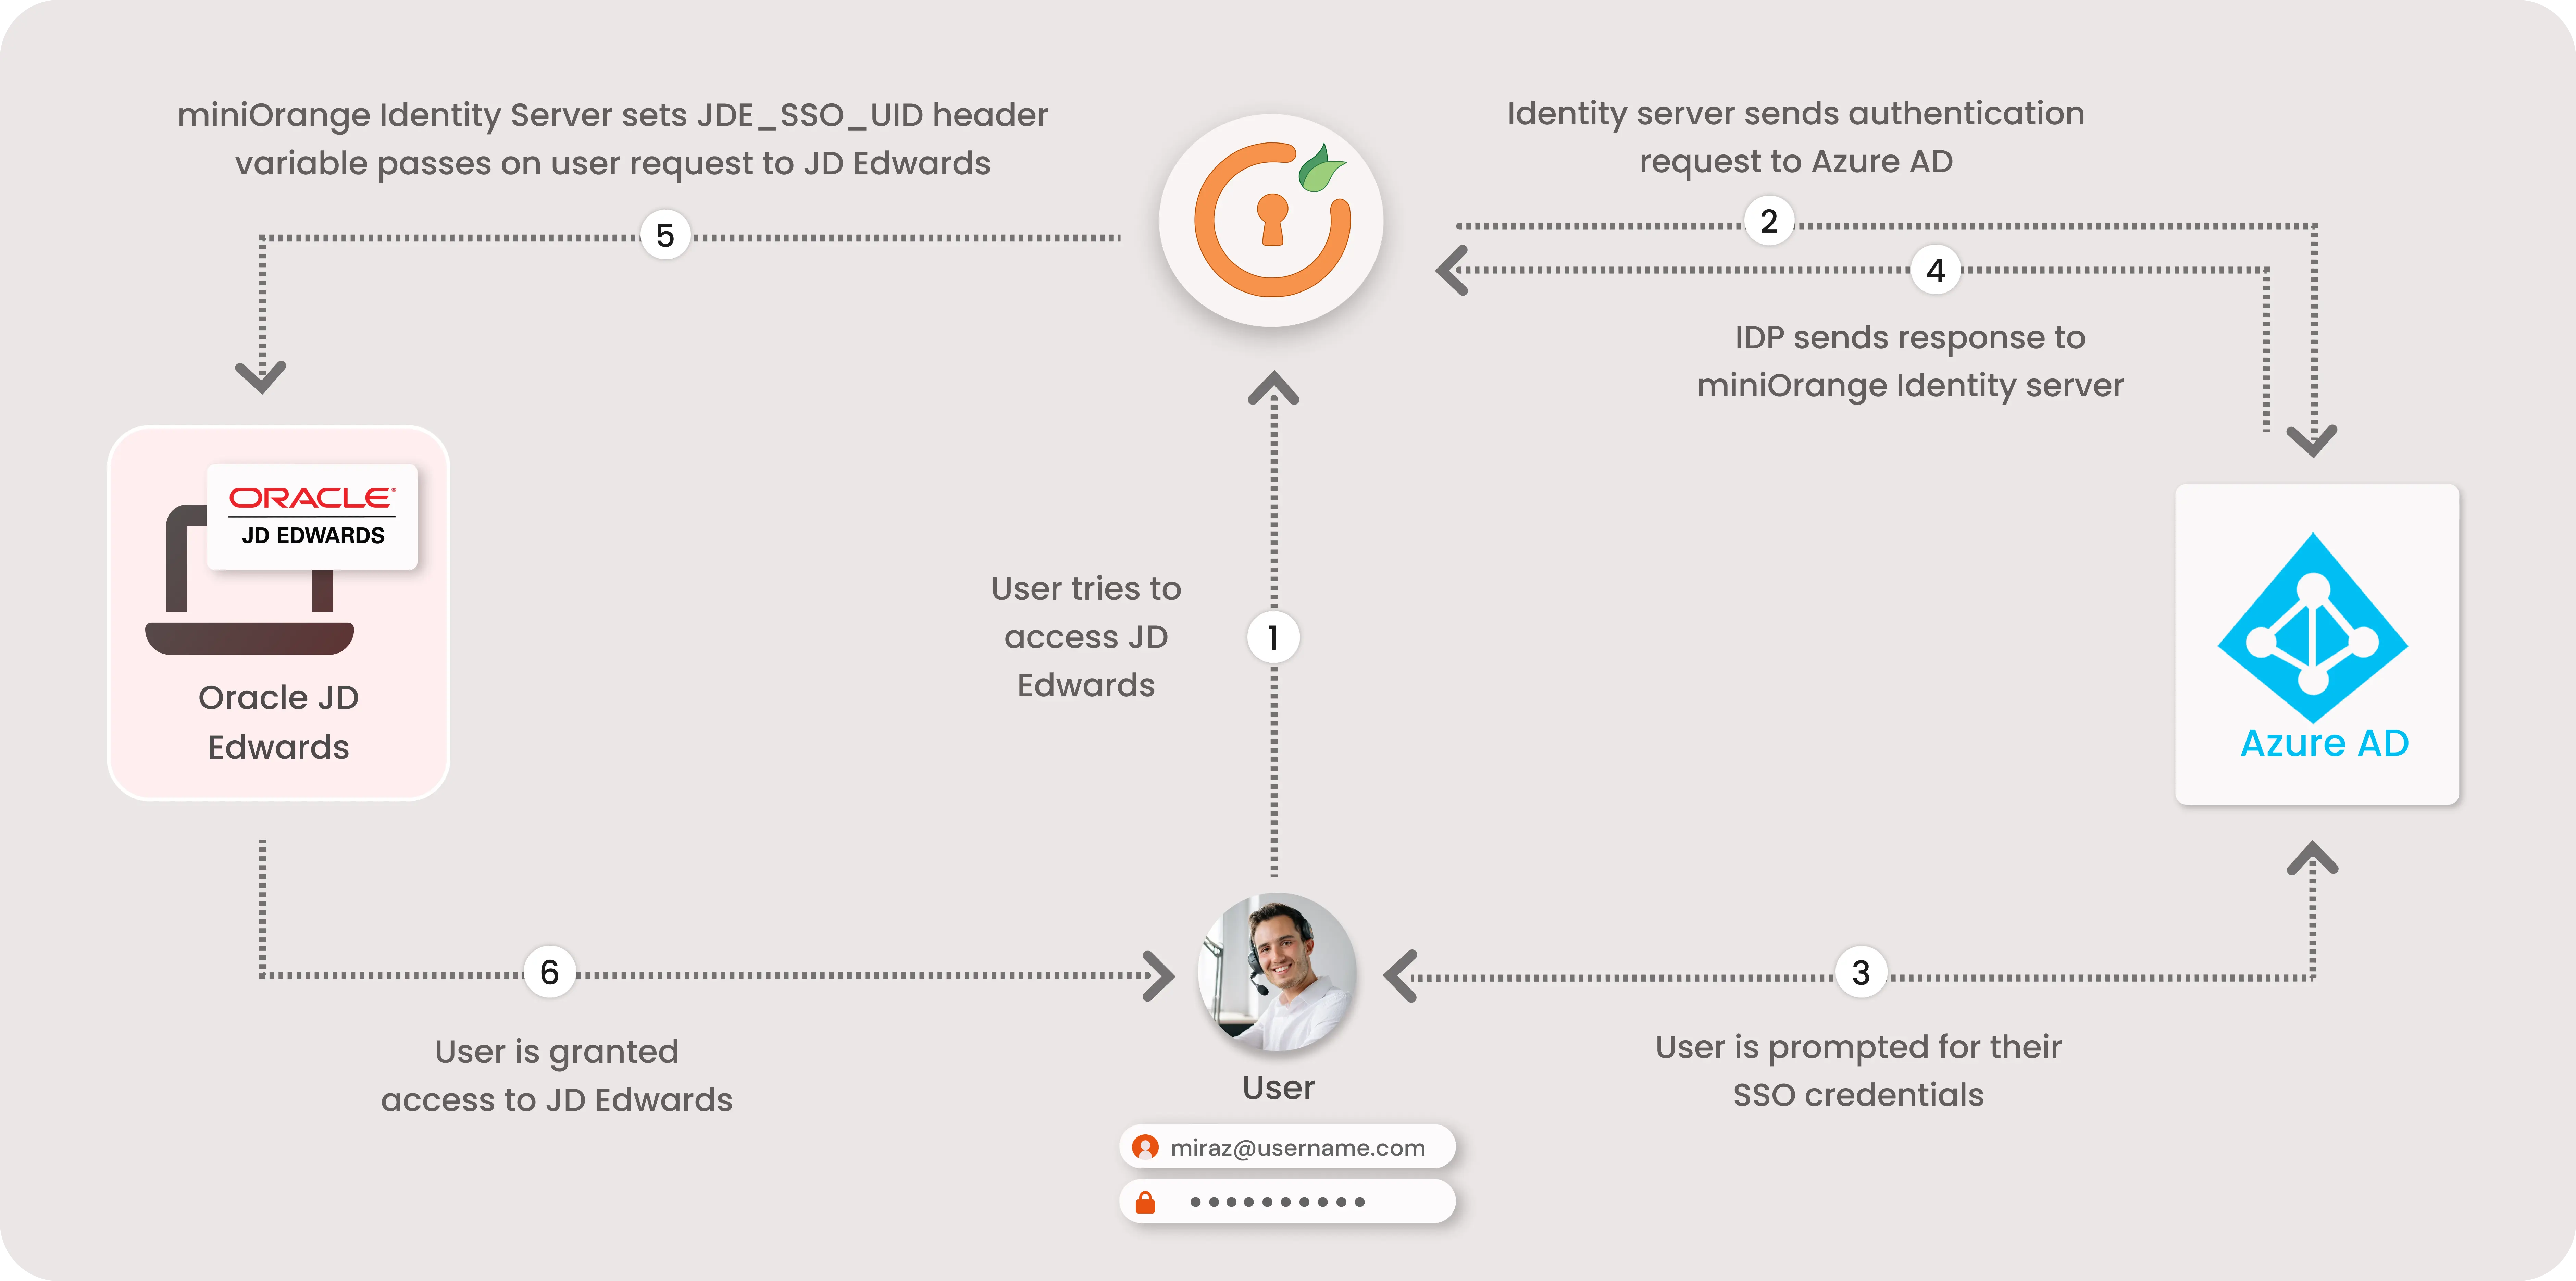
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
miniOrange offre un'ora di consulenza gratuita con i nostri ingegneri di sistema per installare o configurare la soluzione JD Edwards SSO SAML nel tuo ambiente, con 30 giorni di prova gratuita. Per usufruire di questo servizio, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e ti aiuteremo a configurarla in pochissimo tempo.
1. Applicazioni coinvolte nella distribuzione
2. Configurazione della porta
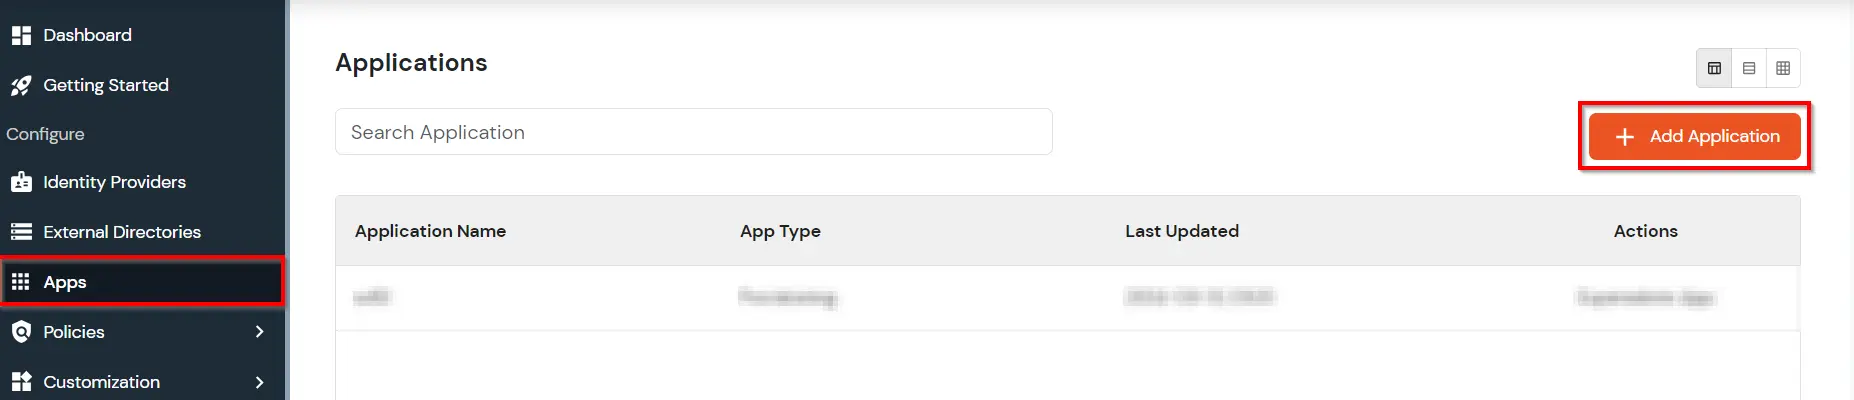
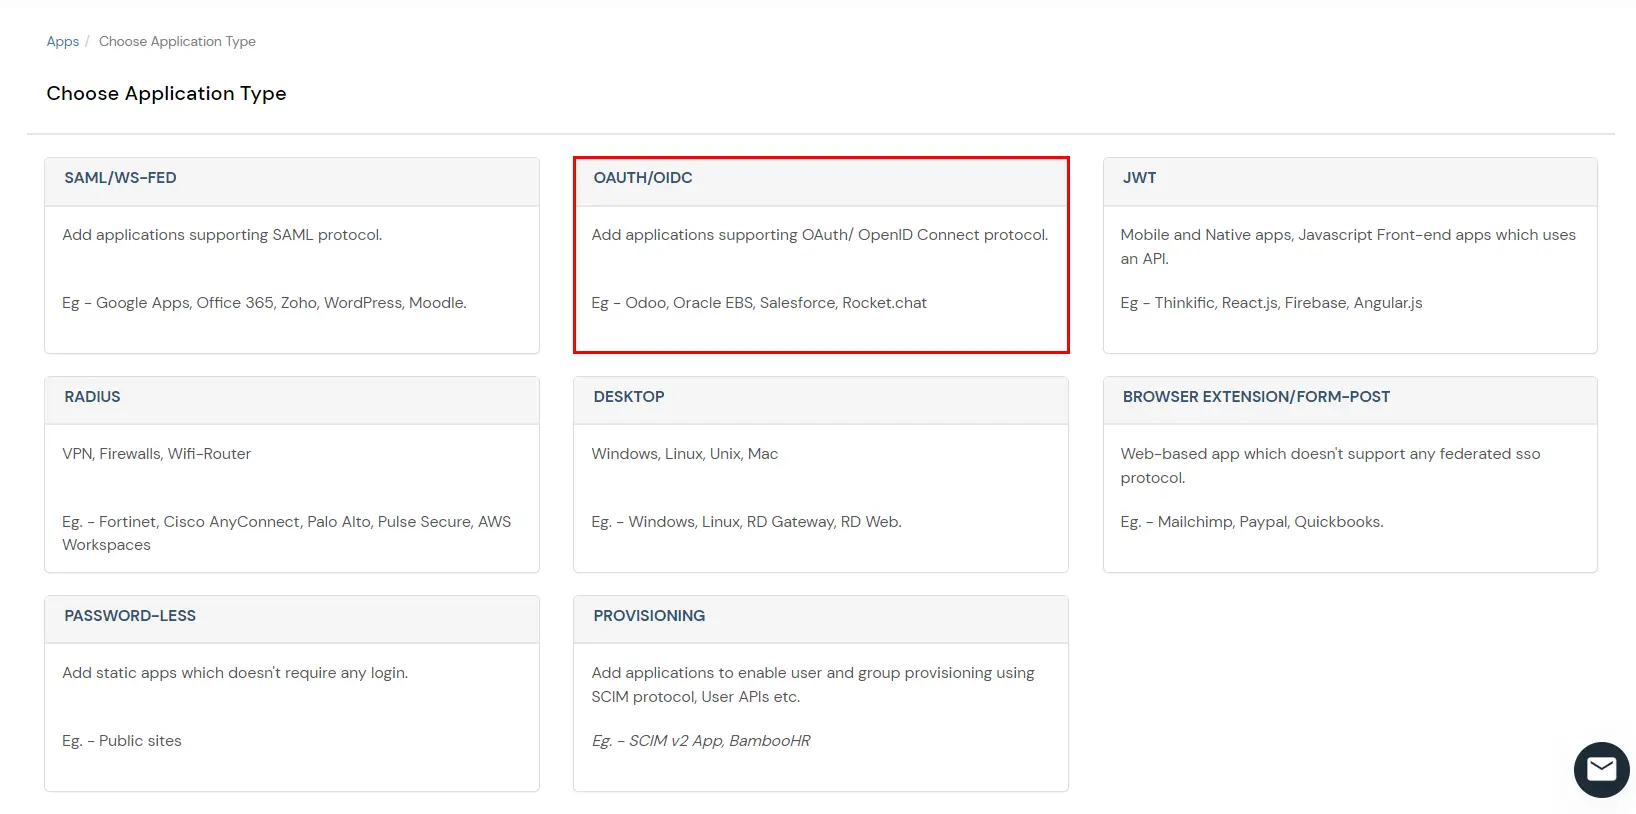
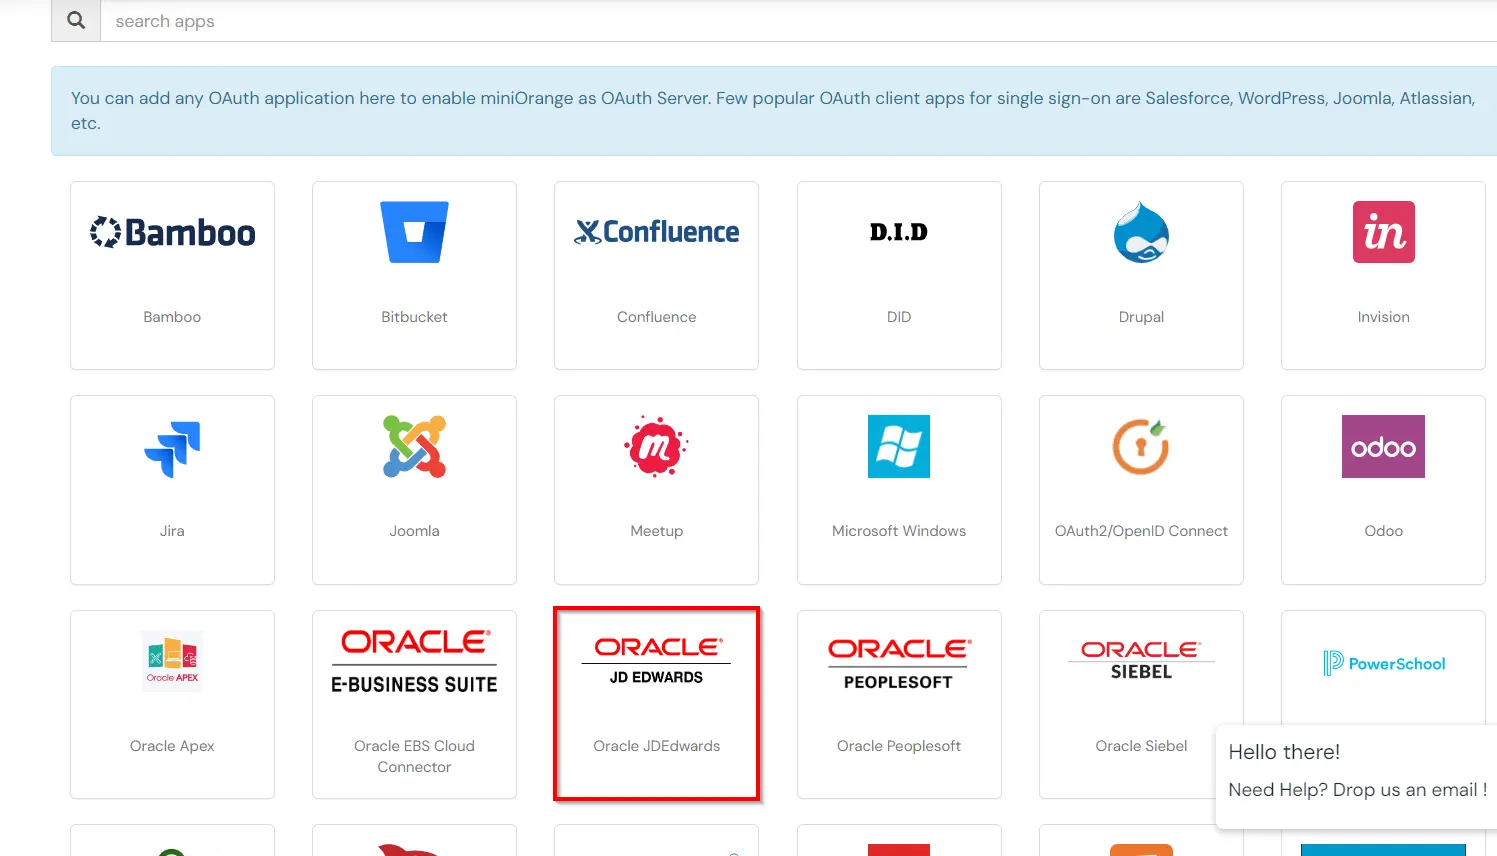
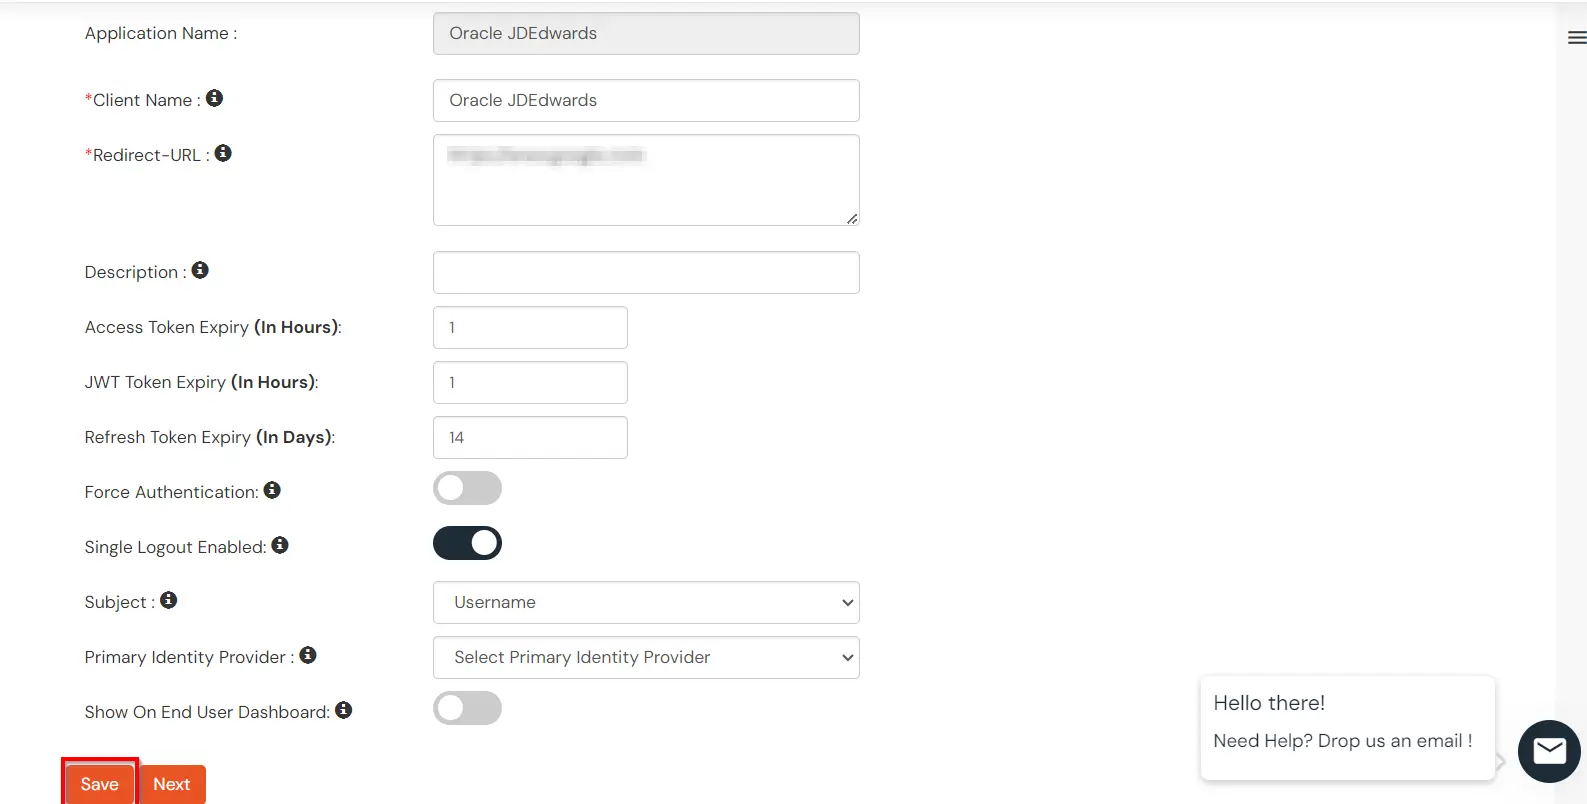
È possibile modificare l'applicazione seguendo questi passaggi:
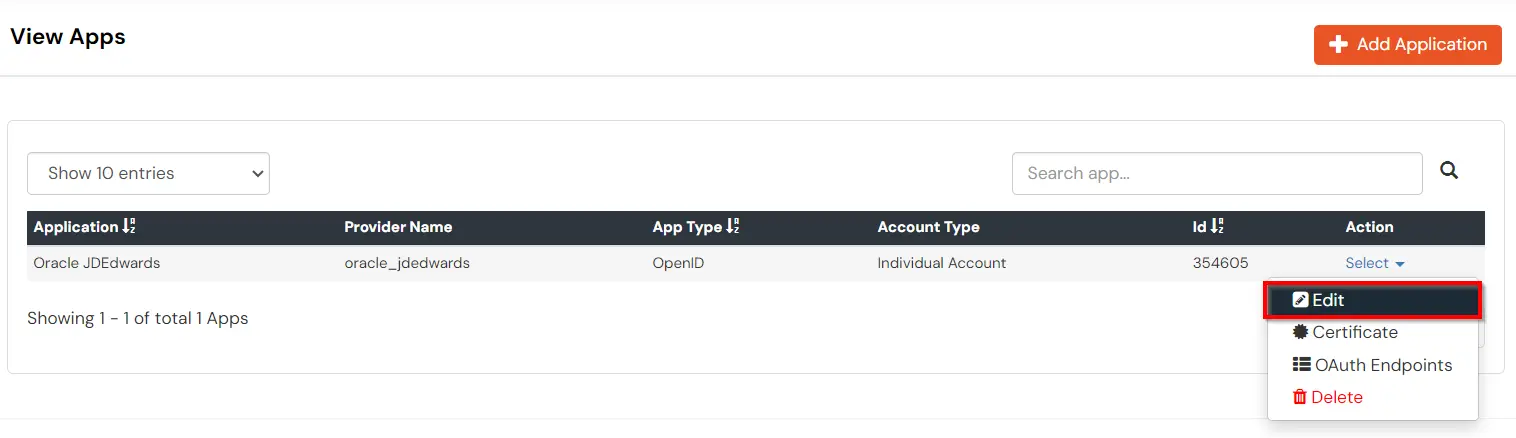
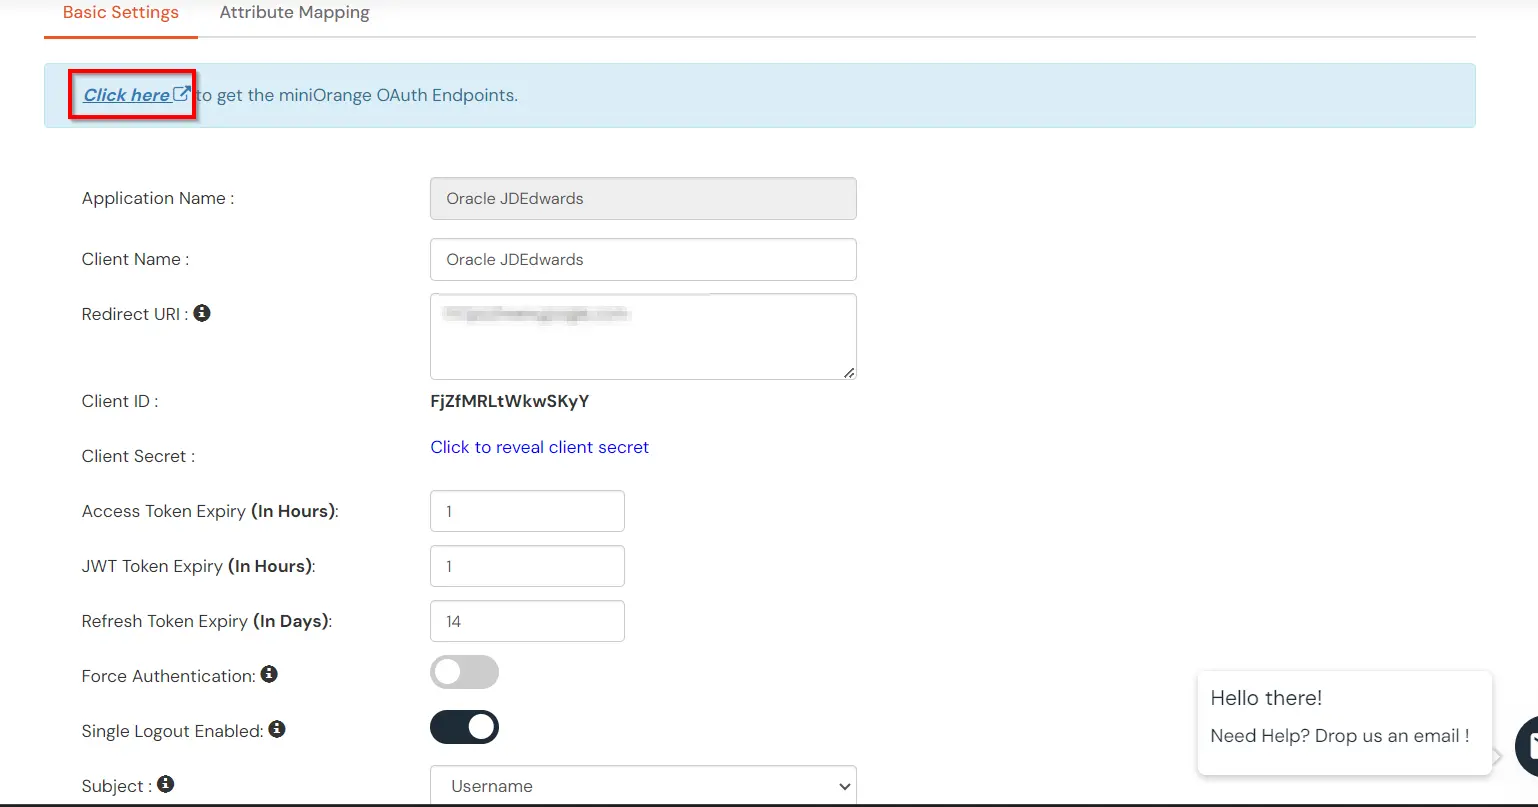
| Endpoint di autorizzazione: | https://login.xecurify.com/moas/idp/openidsso (Nota: Utilizzare questo endpoint solo se si desidera utilizzare miniorange come server di identità OAuth.) https://login.xecurify.com/moas/broker/login/oauth/260174 (Nota: Utilizzare questo punto solo se si sta configurando un qualsiasi provider di identità nel menu Provider di identità e non si utilizza miniorange come IDP.) |
| Punto finale del token: | https://login.xecurify.com/moas/rest/oauth/token |
| Endpoint informazioni utente: | https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| Punto finale dell'introspezione: | https://login.xecurify.com/moas/rest/oauth/introspect |
| Revoca endpoint: | https://login.xecurify.com/moas/rest/oauth/revoke |
| Endpoint di disconnessione singola OpenID: | https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=<YOUR-APP-LOGOUT-URL> |
| e-mail: | Visualizza l'indirizzo email dell'utente |
| profilo: | Visualizza gli attributi del profilo dell'account utente |
| ID apertura: | Recupera il token JWT per OpenID Connect |
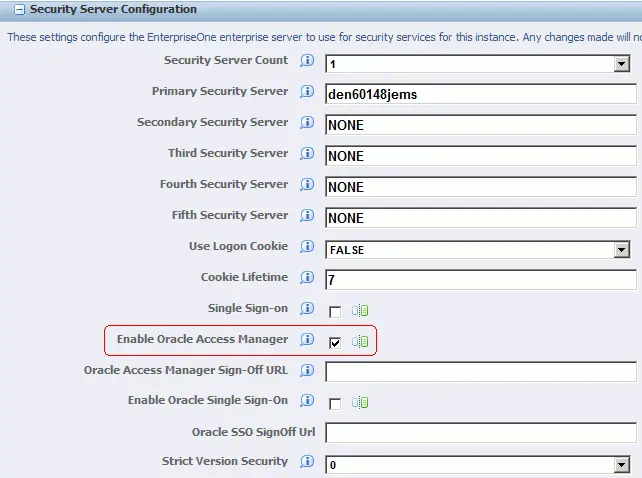
          # HTTPS server
          #
          server {
          listen 8100 ssl;
          server_name localhost;

          ssl_certificate "<path-to-ssl-certificate-pem>";
          ssl_certificate_key "<path-to-ssl-rsa-key>";

          error_page 401 = @error401;

          location @error401 {
          return 302 https://sso.example.com:8443/auth/sso;
          }

          # location specifies the context path of jdEdwards relative to the server FQDN
          location /<context-path-of-jdEdwards> {
          auth_request /auth;
          proxy_set_header Host $host;
          proxy_pass https://jde.example.com:443/<context-path-of-JdEdwards-app>;
          proxy_set_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          add_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          }

          location / {
          proxy_set_header Host $host;
          proxy_set_header MO-REMOTE-USER $host;
          proxy_pass https://jde.example.com:443/;
          }

          location /auth {
          proxy_pass https://sso.example.com:8443/auth/check;
          }
          }

