Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×L'autenticazione a due fattori (2FA) o autenticazione multifattoriale è il processo di autenticazione in cui devi fornire due fattori per ottenere l'accesso. Il primo fattore è quello che conosci nome utente e password e il secondo fattore è quello che potresti avere di univoco come un telefono (per OTP) o un'impronta digitale. Questo livello aggiuntivo impedisce alla persona non autorizzata di accedere alle risorse anche se conosce il tuo nome utente e password. miniOrange fornisce oltre 15 metodi di autenticazione e soluzioni per vari casi d'uso. TACACS+ fornisce una migliore autenticazione, autorizzazione e contabilità, che consente un controllo amministrativo più flessibile. In questa guida, impareremo come configurare TACACS+ su router e switch Juniper.
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
Non trovi la tua directory? Contattaci all'indirizzo idpsupport@xecurify.com
miniOrange offre assistenza gratuita tramite una chiamata di consulenza con i nostri tecnici di sistema per installare o configurare la soluzione di autenticazione a due fattori per router e switch Juniper nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare uno slot e vi aiuteremo a configurarlo in pochissimo tempo.
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.


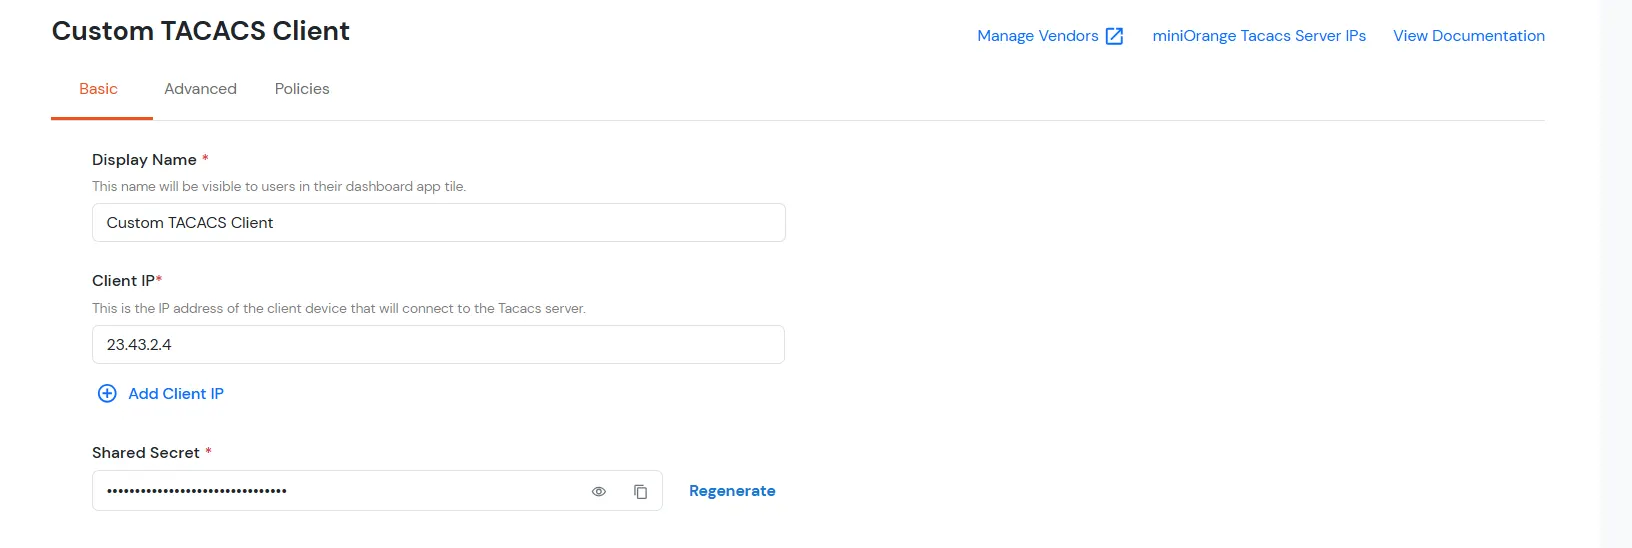
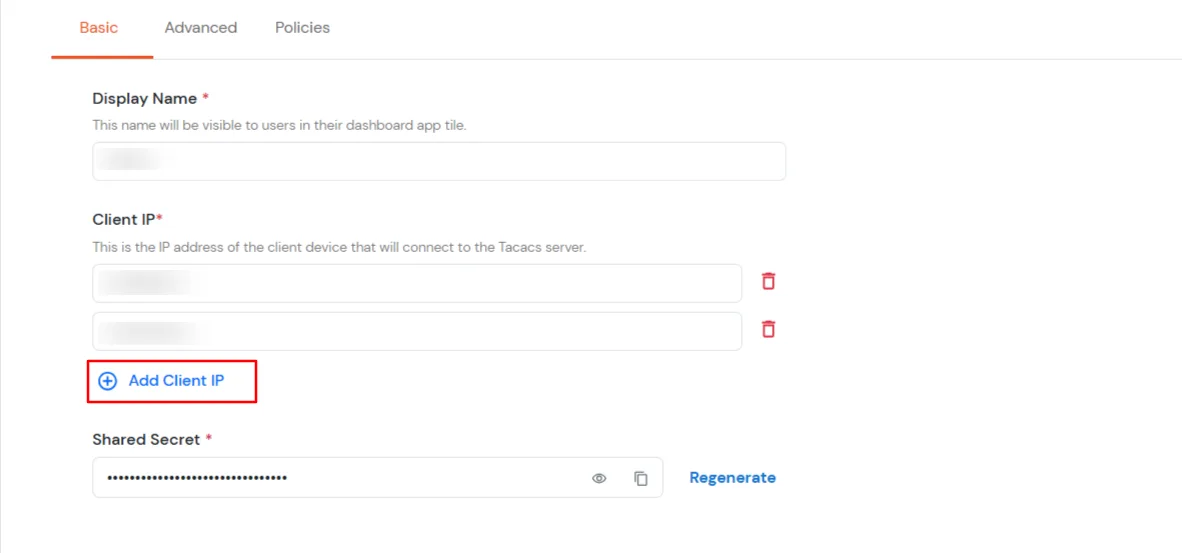
| Nome del cliente: | Un nome qualsiasi per il tuo riferimento. |
| IP client: | Indirizzo IP del dispositivo di rete che invierà la richiesta di autenticazione TACACS. |
| Segreto condiviso: | Chiave di sicurezza. Per esempio "segretocondiviso" (Tienilo con te, dovrai configurarlo sul client TACACS). |
Nota:
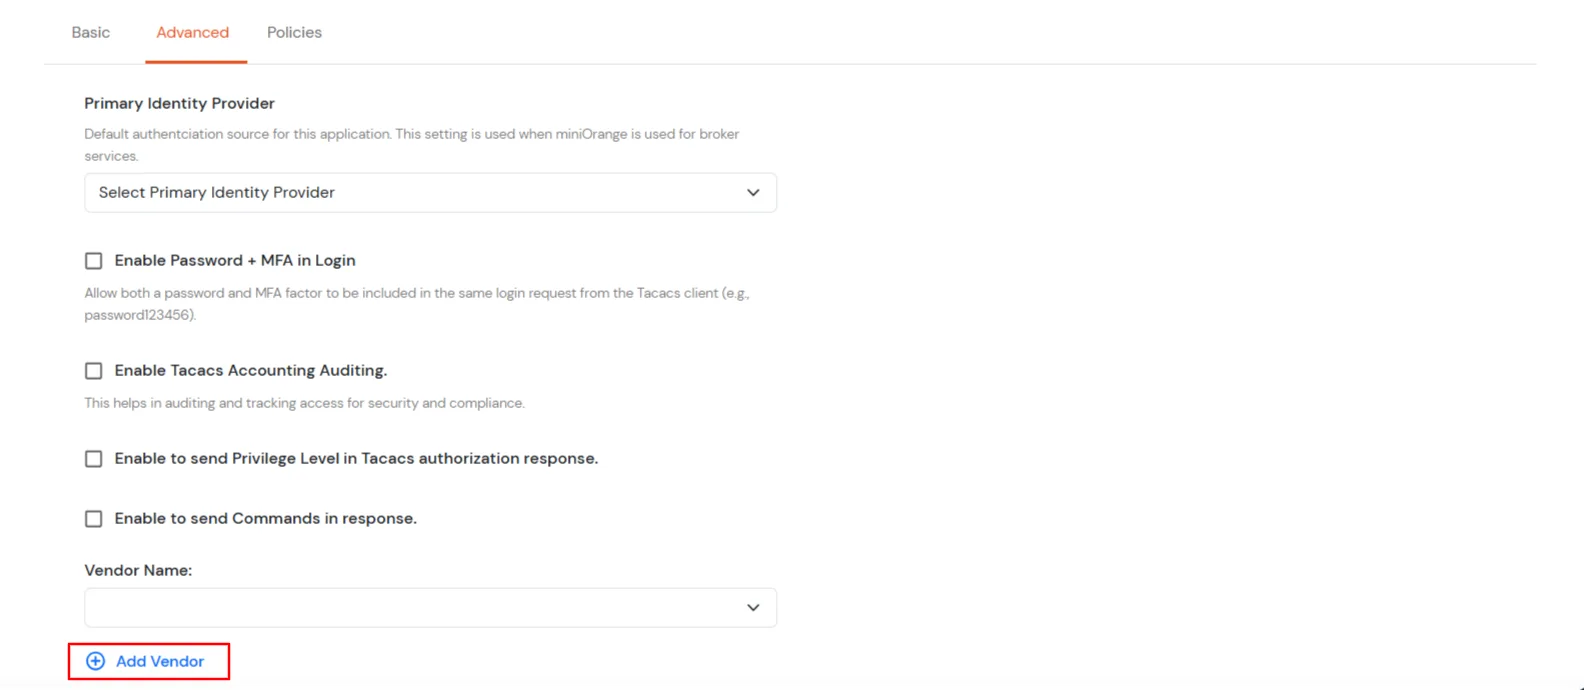
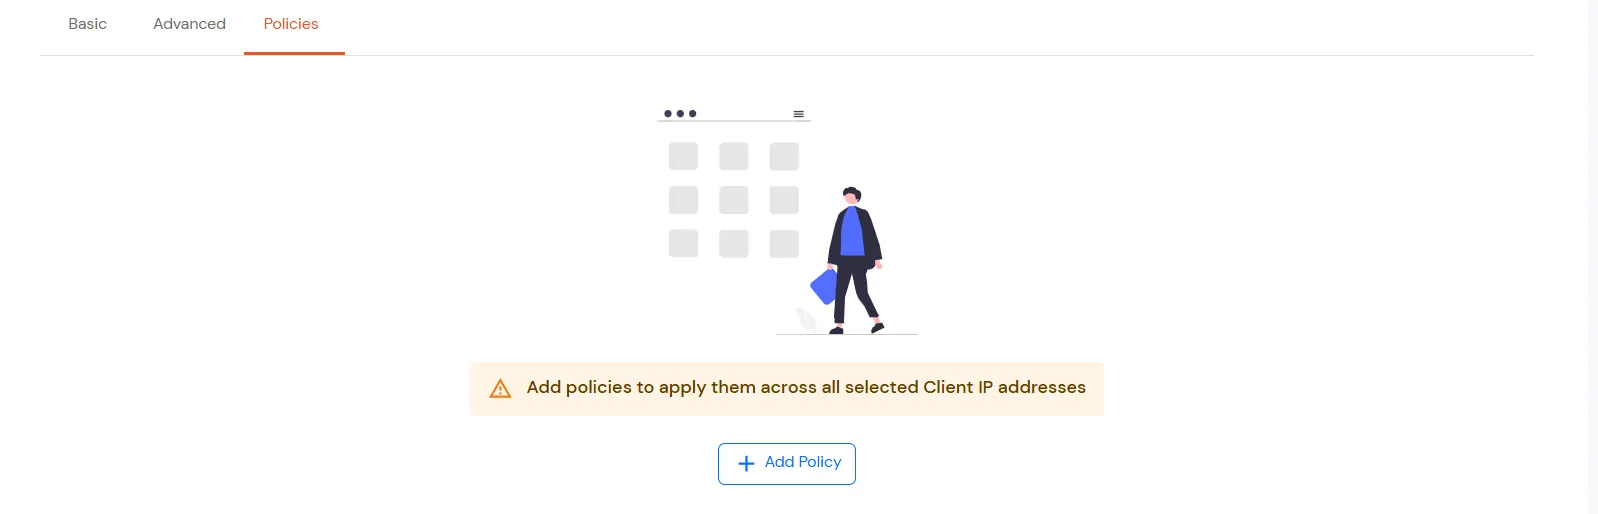
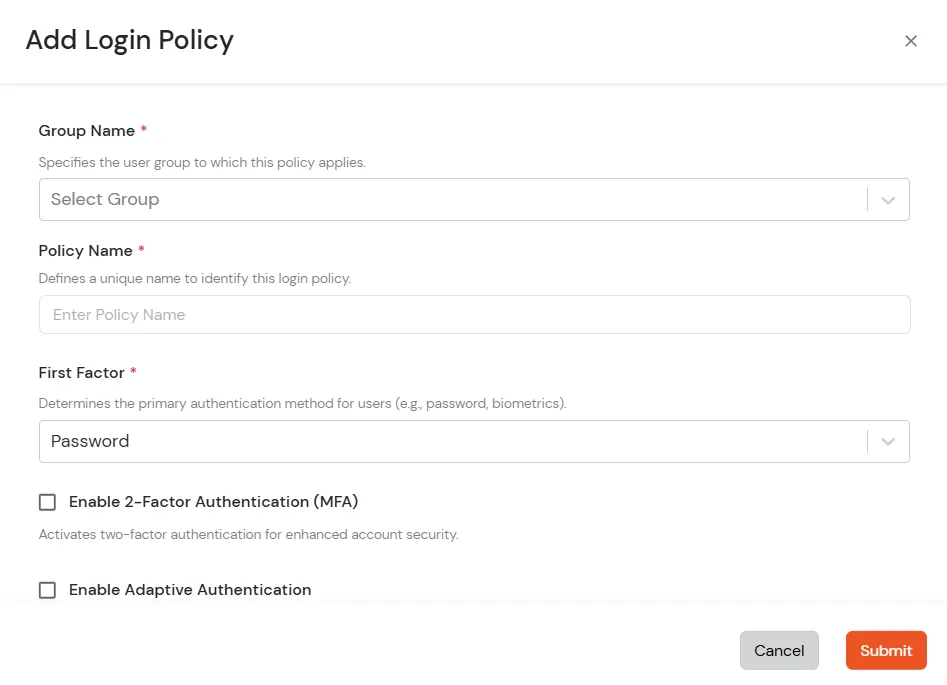
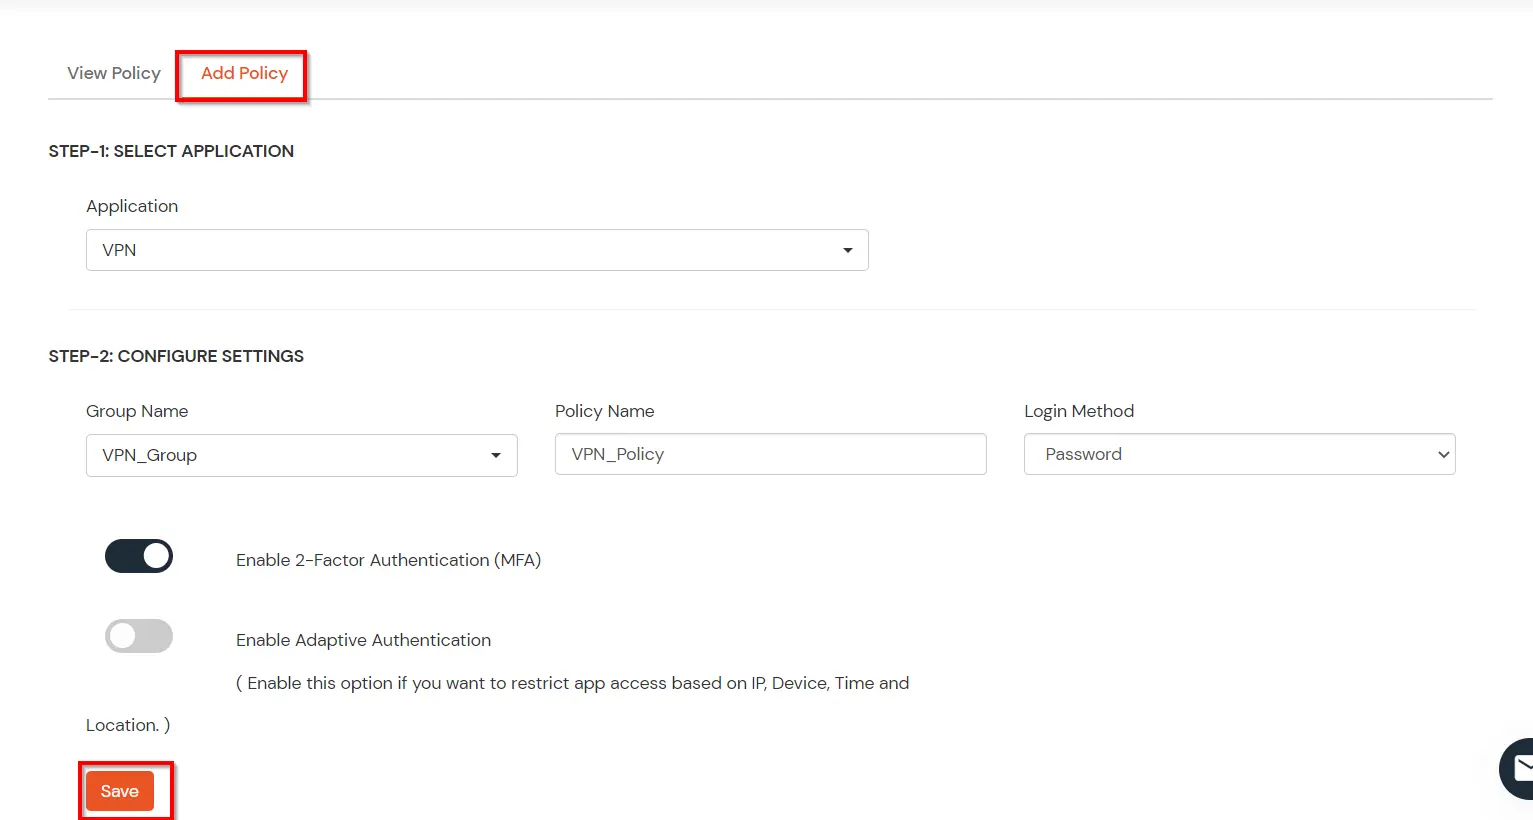
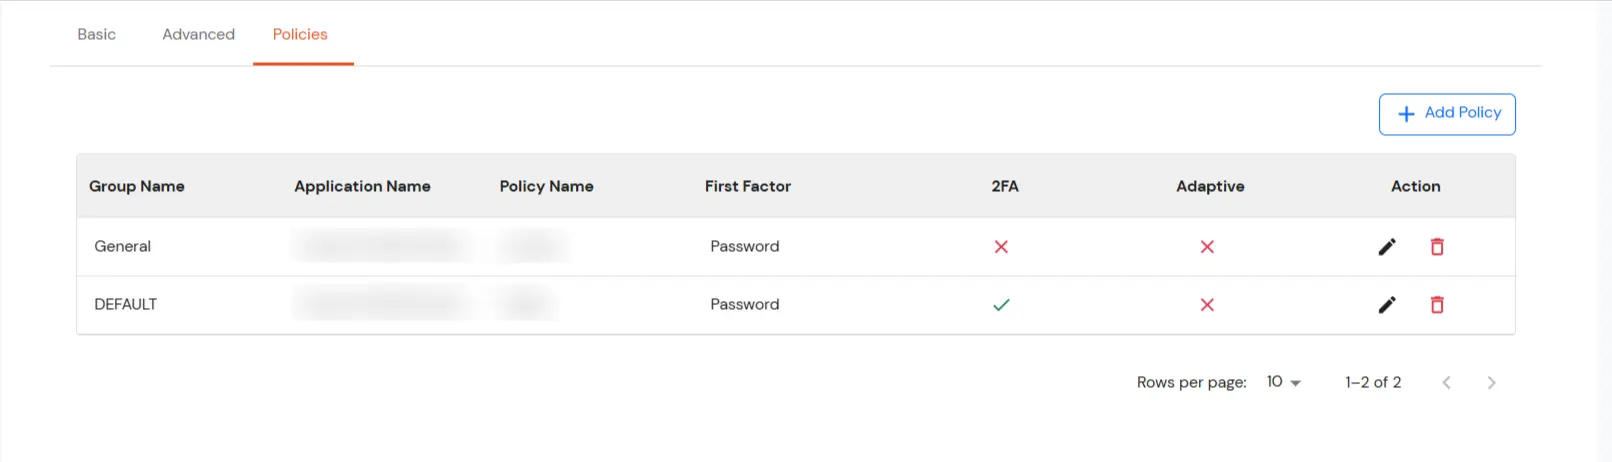
| Nome del gruppo: | Gruppo a cui si applicherà la politica. |
| Nome della politica: | Qualsiasi identificatore che specifica il nome della policy. |
| Metodo di accesso: | Metodo di accesso per gli utenti associati a questa policy. |
| Abilita autenticazione a 2 fattori | Abilita il secondo fattore durante l'accesso per gli utenti associati a questa policy. |
| Abilita autenticazione adattiva | Abilita l'autenticazione adattiva per l'accesso degli utenti associati a questa policy. |

Solo per la versione on-premise
Aprire le porte del firewall.
Per configurare un server TACACS+ per l'autenticazione del sistema:
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address>
Ad esempio, utente@host# set tacplus-server 172.16.98.1
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address> secret <secret>
Ad esempio, utente@host# set tacplus-server 172.16.98.1 secret Tacacssecret1
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address> source-address <device-address>
Ad esempio, utente@host# set tacplus-server 172.16.98.1 source-address 10.0.0.1
 [Edit system]
 user@host# set authentication-order [tacplus password]
 [Edit system]
 user@host# set login user <username> class <class>
Ad esempio, utente@host# imposta l'operatore di classe remota dell'utente di accesso
 [edit]

	user@host# show system
	login {
	user remote {
		class operator;
		}
	}
	authentication-order [ tacplus password ];
	tacplus-server {
		172.16.98.1 {
		secret "$9$ABC123"; ## SECRET-DATA
		source-address 10.0.0.1;
		}
	}
Confermare che la configurazione funzioni correttamente.
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Nota: puoi seguire questa guida se desideri configurare Radius MFA con i tuoi utenti memorizzati in Microsoft Entra ID utilizzando OAuth Password Grant.
Configura le directory esistenti come Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, ecc.










Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo | Descrizione |
|---|---|
| Attiva LDAP | Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback | Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore | Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti | Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange | Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
Nome attributo inviato a SP = organizzazione
Nome attributo da IDP = azienda










La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
1. Crea utente in miniOrange





2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.



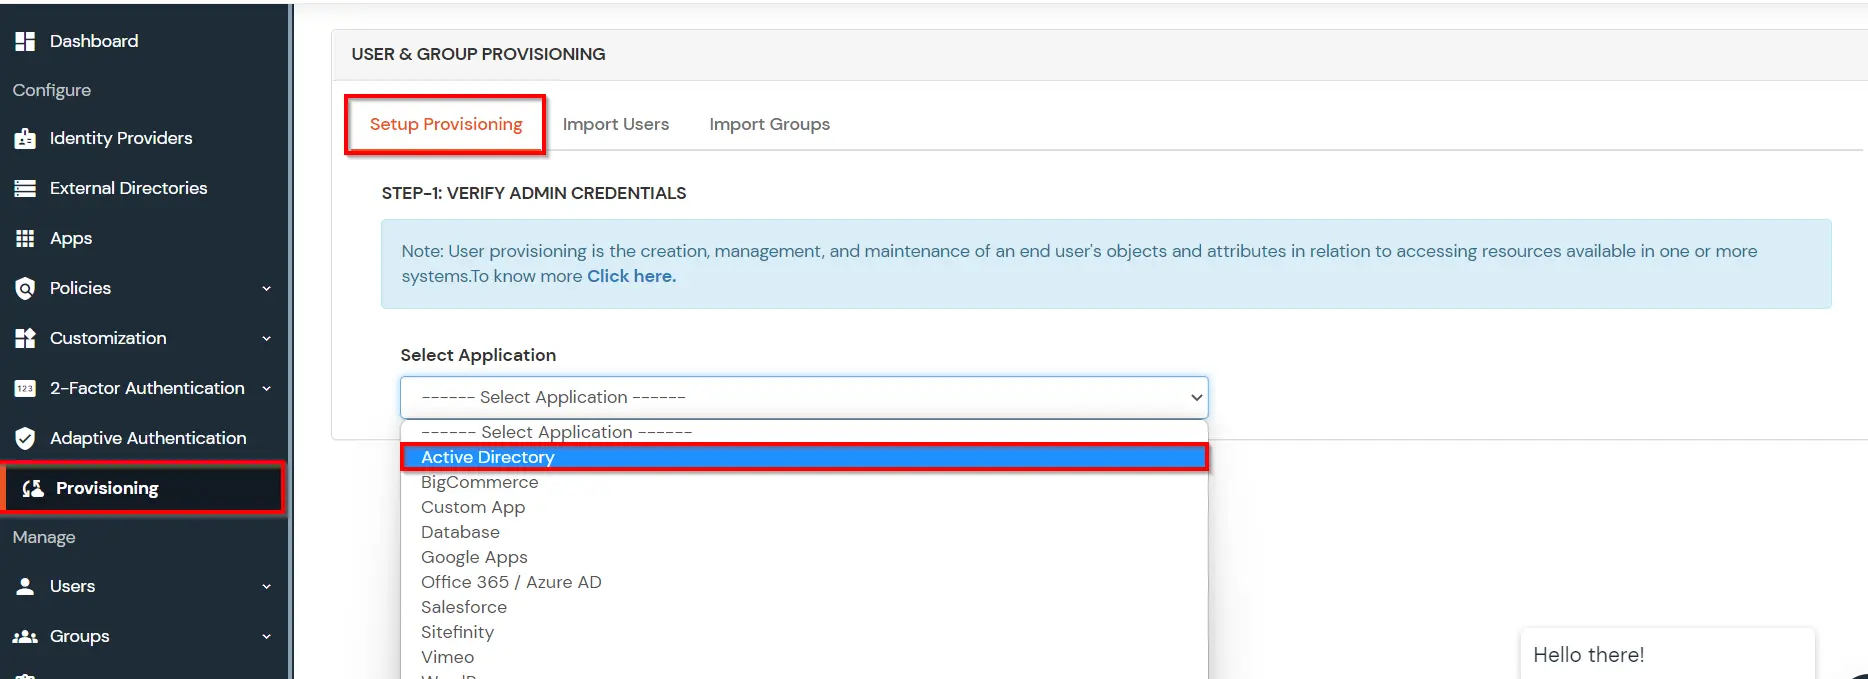
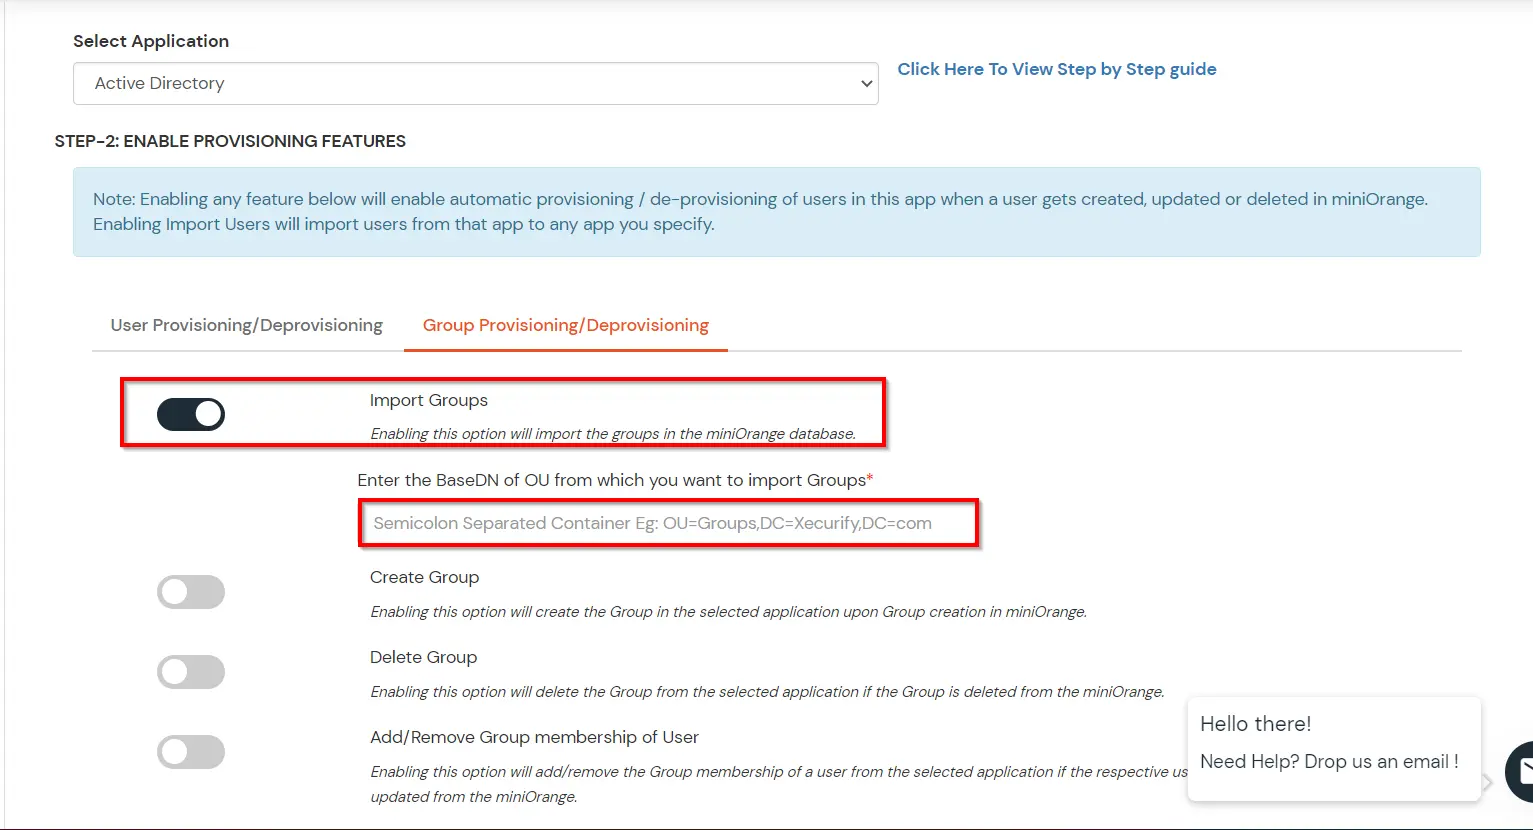
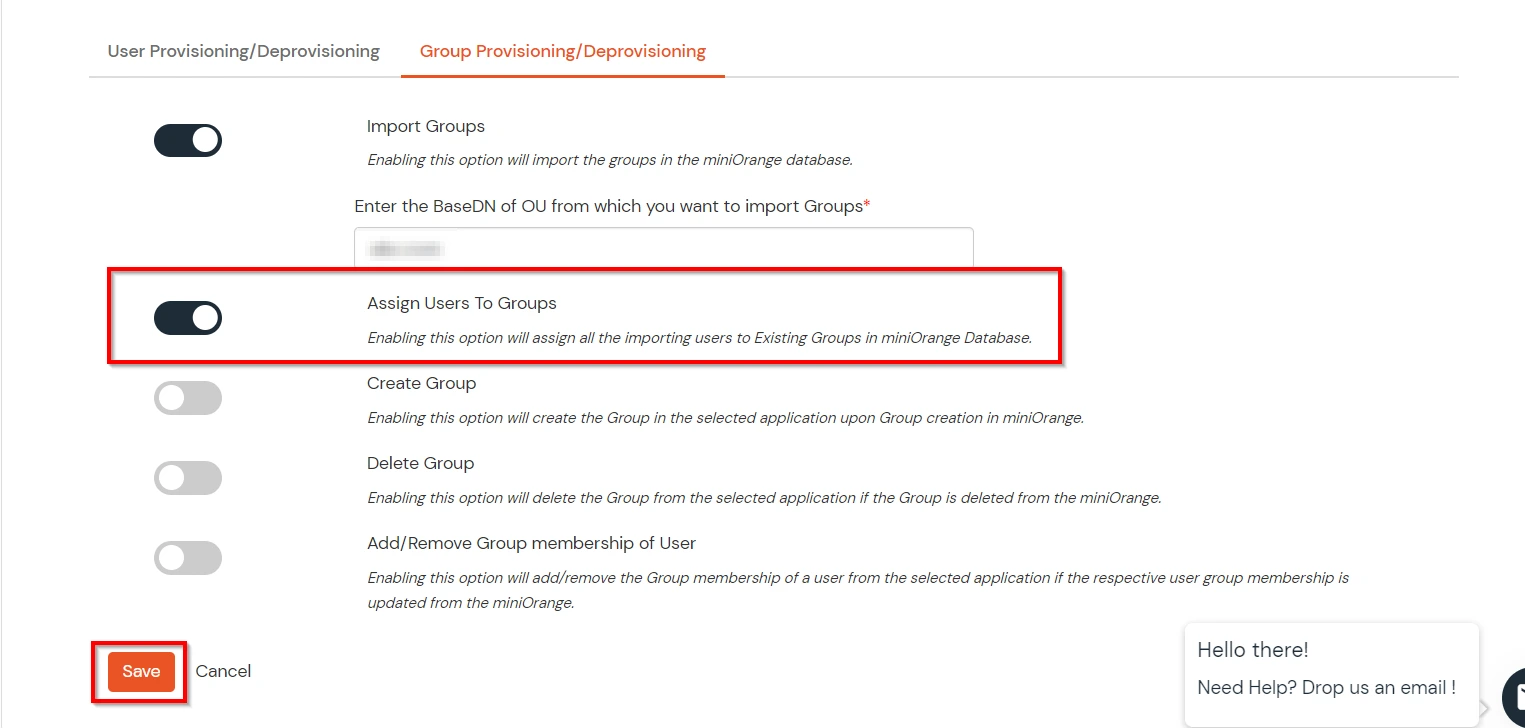
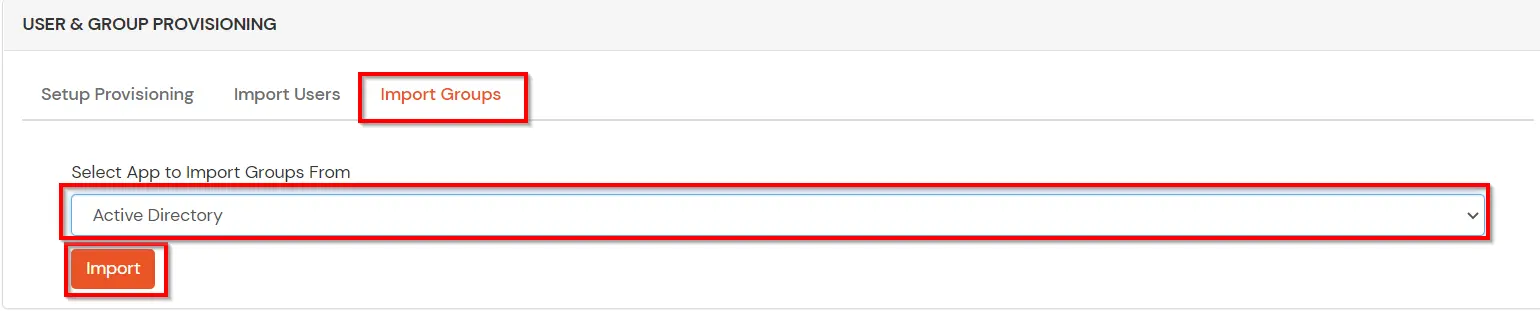
(La configurazione di Active Directory Group Provisioning (Sync) è completata. Ora, ogni volta che un utente viene creato o modificato nel server LDAP e se Assegna utenti ai gruppi è abilitato, l'attributo del gruppo utente dal server LDAP verrà automaticamente sincronizzato e il gruppo utente verrà assegnato o modificato di conseguenza in miniOrange.)
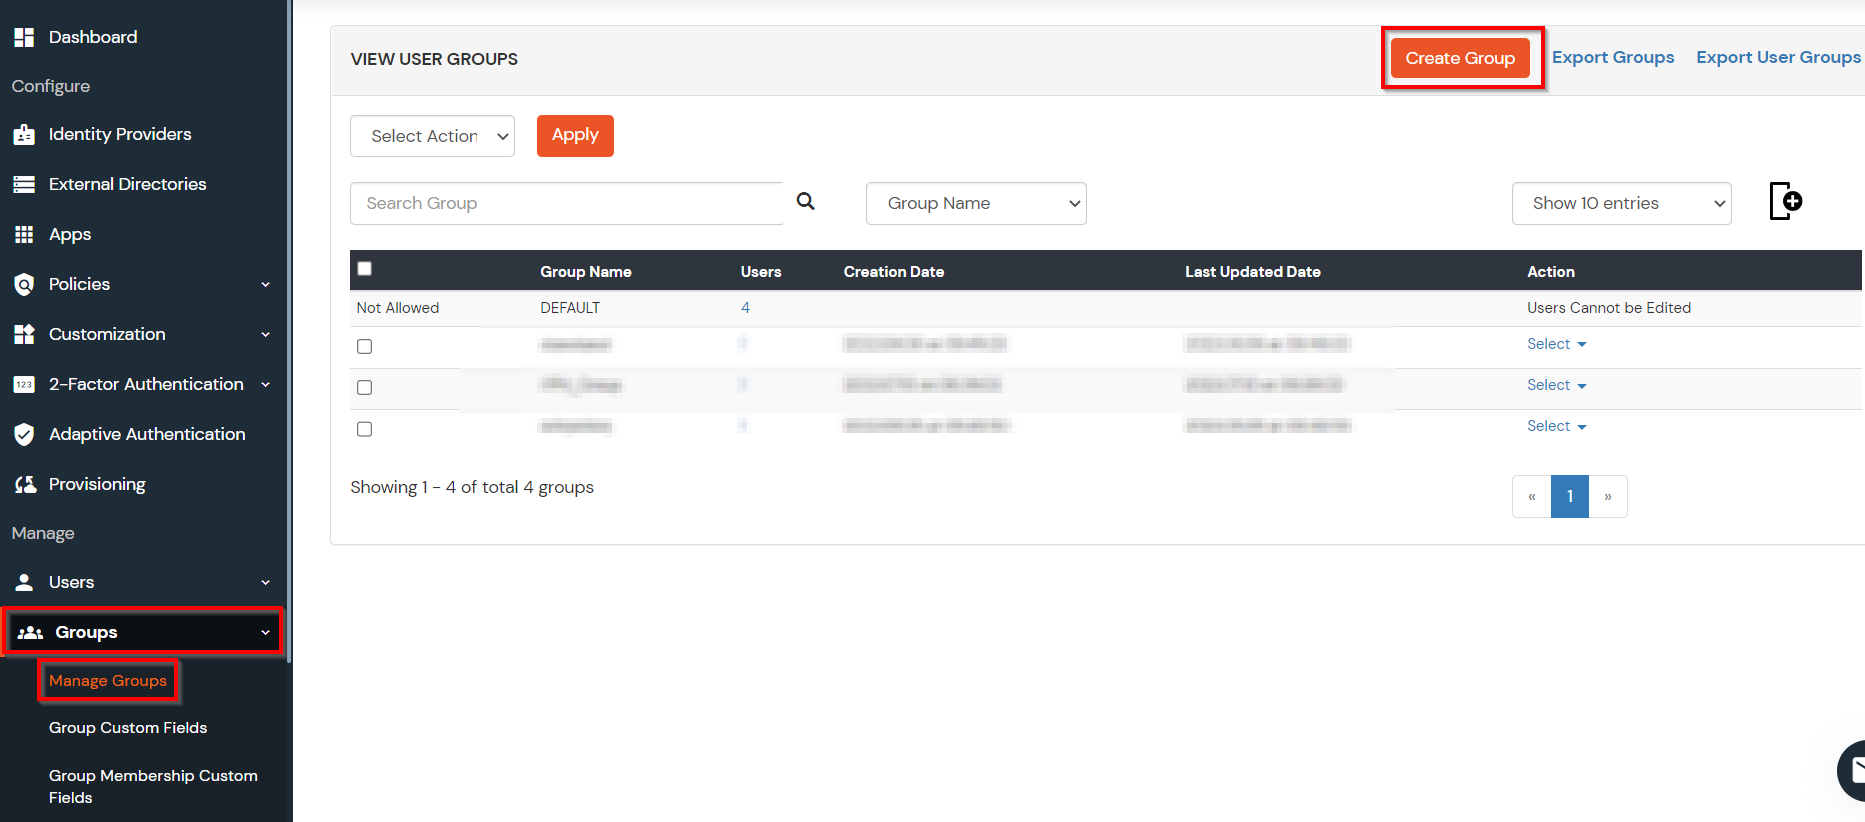
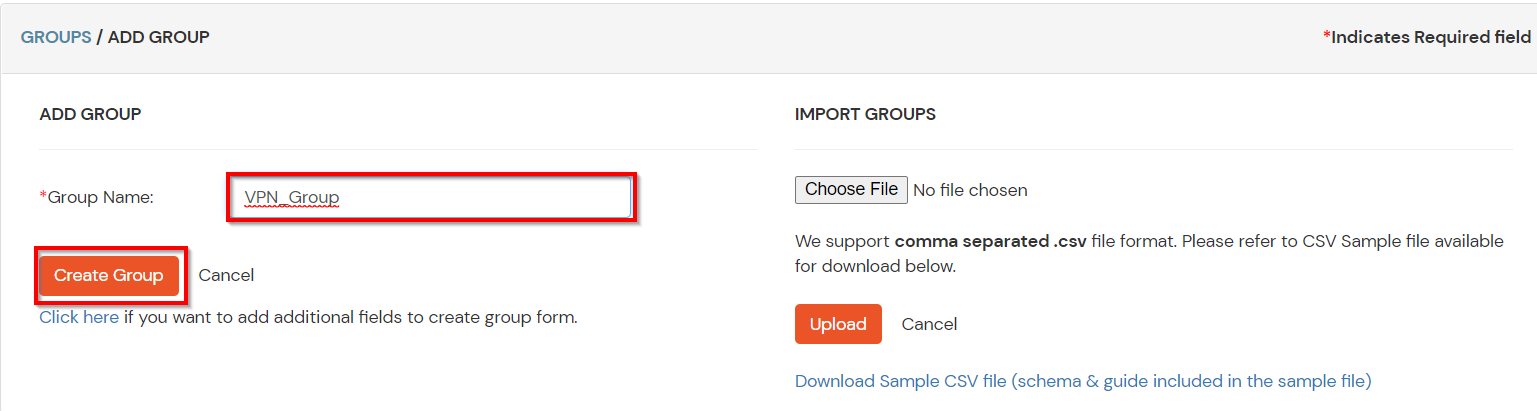
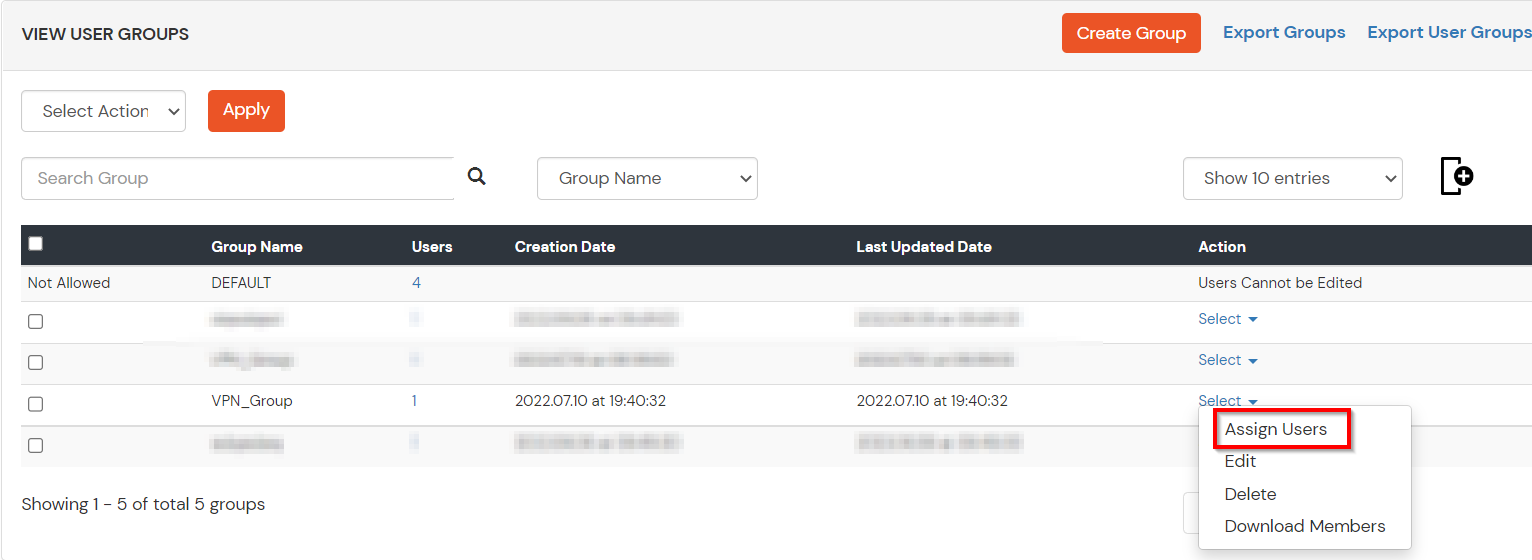
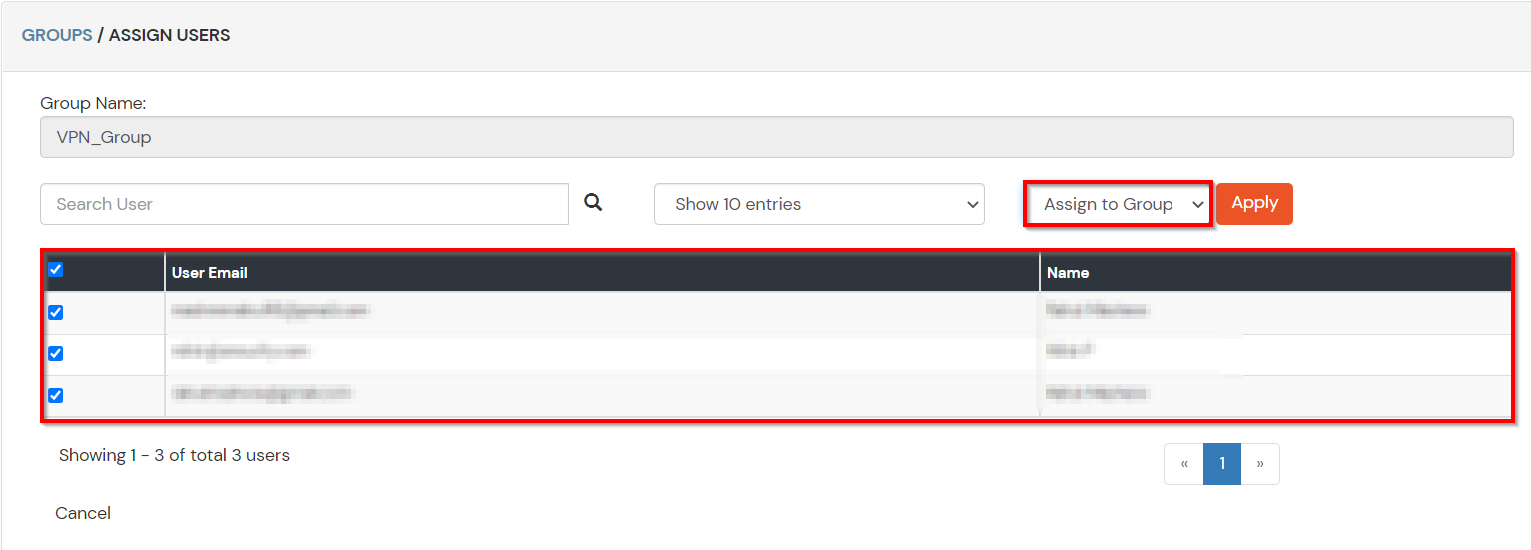
Nota: puoi seguire questa guida se desideri personalizzare e registrare l'autenticazione a più fattori (MFA) per gli utenti finali.