Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Configurare le notifiche push di Microsoft


L'integrazione di miniOrange con Microsoft Azure Active Directory (AD) consente alle organizzazioni di migliorare la sicurezza abilitando le notifiche push di Microsoft Authenticator come metodo di autenticazione a più fattori (MFA). Questa integrazione offre agli utenti un ulteriore livello di sicurezza durante i processi di autenticazione.


Esplora le aree che possono essere migliorate con la soluzione di accesso Windows 2FA:

  • Reimpostazione self-service della password (SSPR) e sblocco dell'account per gli utenti di Active Directory.
  • Accessi sicuri agli endpoint su Windows, macOS e Linux, nonché accessi a Outlook Web App (OWA).
  • Accesso alle applicazioni aziendali tramite Single Sign-On (SSO) per un'autenticazione fluida.
  • Accesso senza interruzioni per dispositivi VPN e di rete sicuri.

Ottieni assistenza gratuita per l'installazione - Prenota per slot


miniOrange offre assistenza gratuita tramite una chiamata di consulenza con i nostri tecnici di sistema per installare o configurare l'autenticazione a due fattori (2FA) per l'accesso a Windows e la soluzione RDP nel tuo ambiente con una prova di 30 giorni.

Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare uno slot e vi aiuteremo a configurarlo in pochissimo tempo.
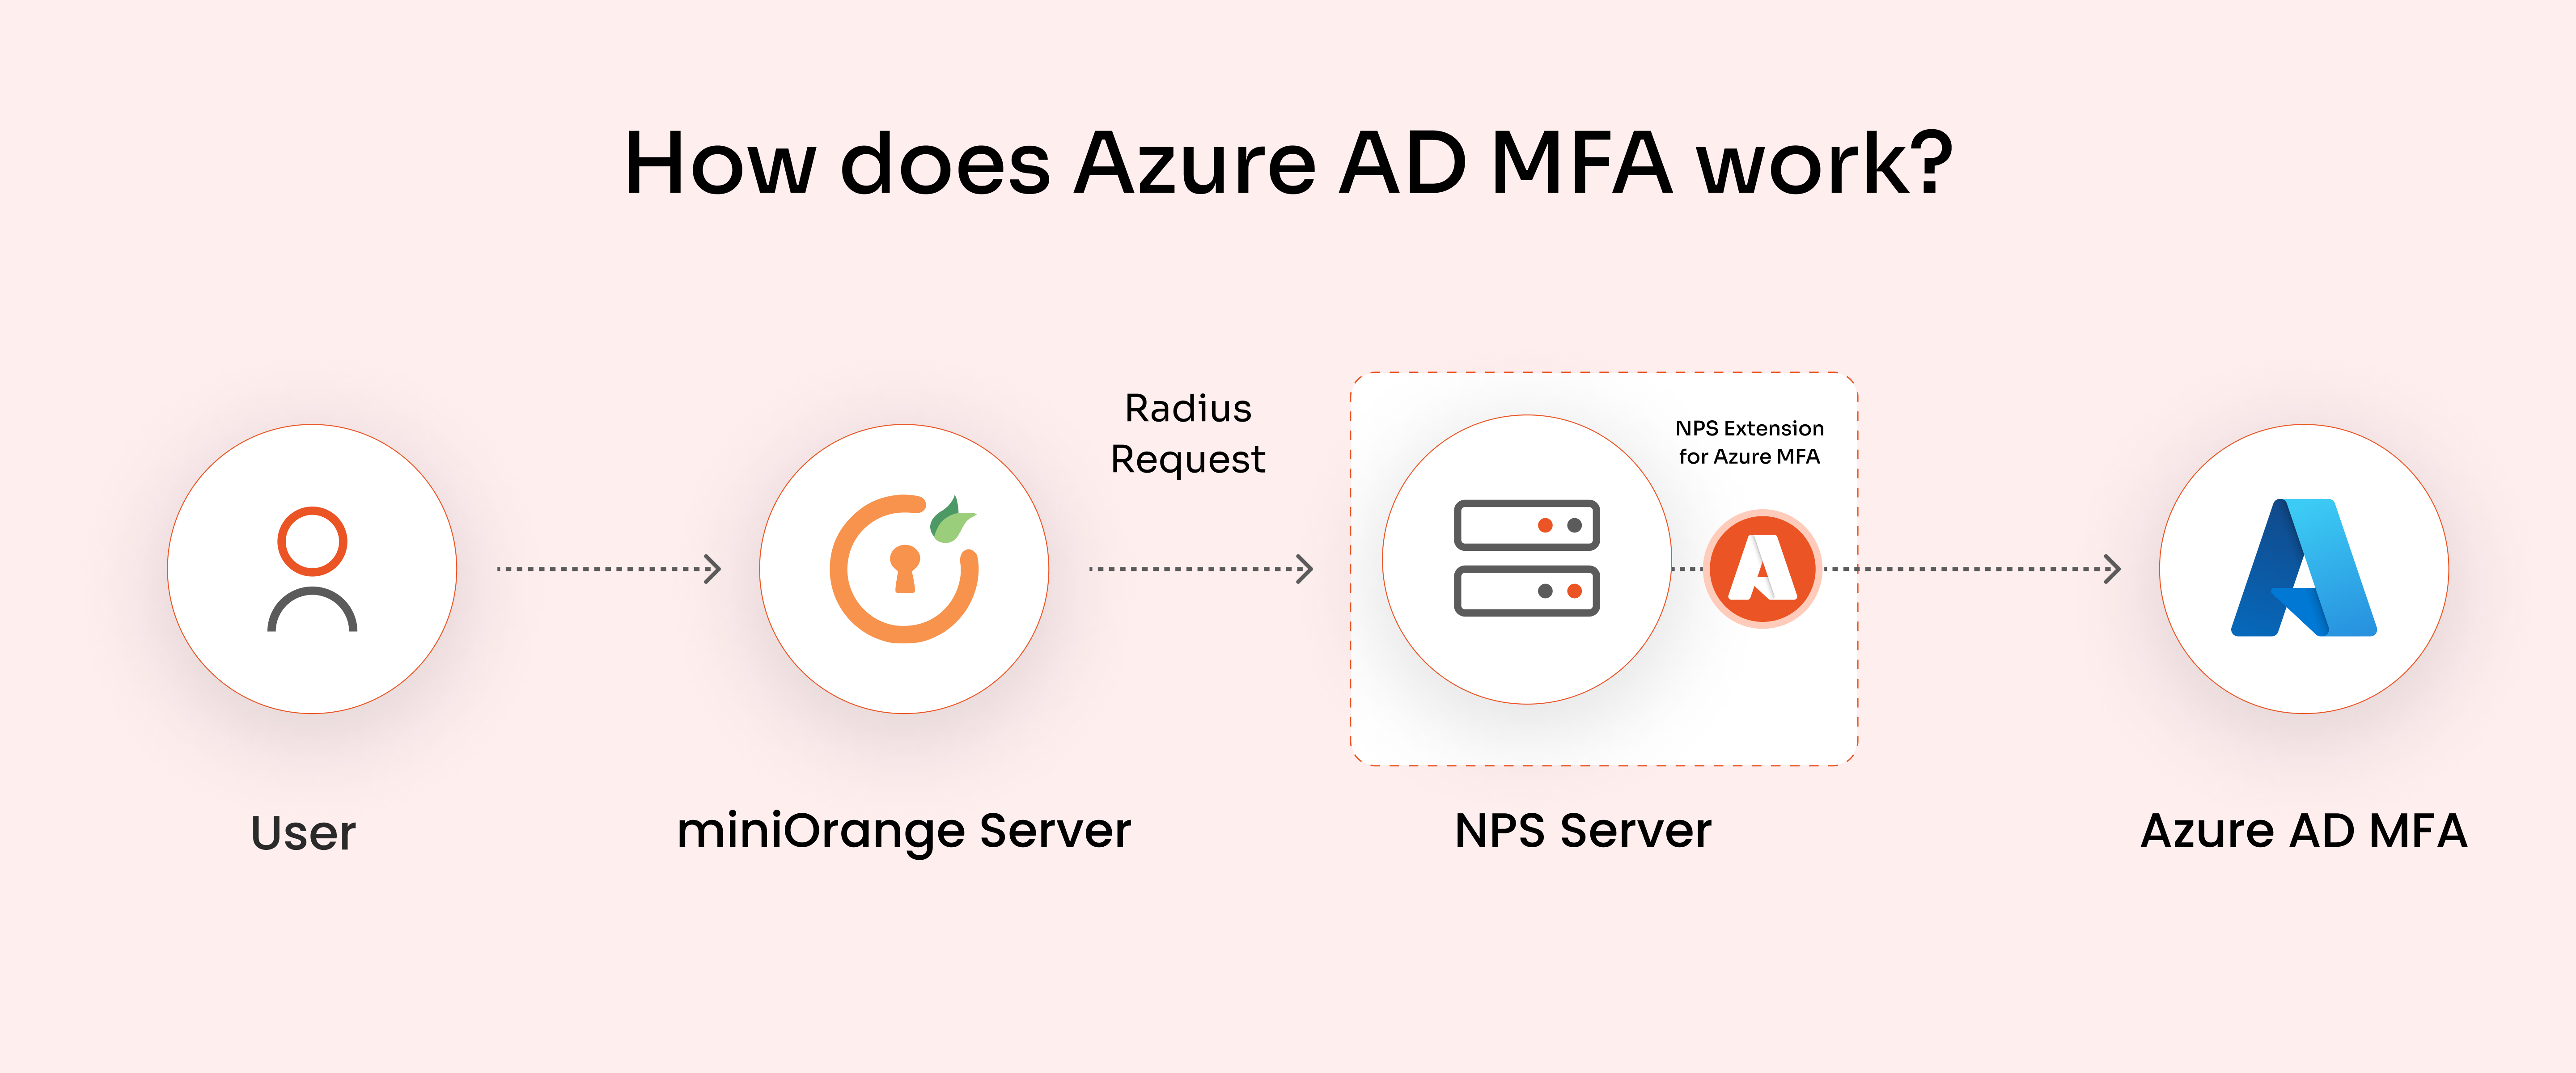
Come funziona Azure AD MFA con miniOrange?


Flusso di notifica push di Microsoft

  • L'utente tenta di accedere o di eseguire una reimpostazione self-service della password o uno sblocco dell'account.
  • Viene caricata la pagina di autenticazione a più fattori e l'utente avvia Azure AD MFA.
  • Il server miniOrange invia una richiesta RADIUS al Network Policy Server (NPS).
  • L'estensione NPS per Azure MFA contatta il cloud di Azure e attiva una richiesta MFA.
  • Se per Azure AD MFA sono abilitati i metodi di verifica tramite notifica push di Microsoft Authenticator o tramite chiamata telefonica, la richiesta di verifica viene attivata direttamente.
  • Se per Azure AD MFA sono abilitati i metodi di verifica basati su codice di verifica Microsoft Authenticator, token hardware o SMS, l'estensione NPS restituisce una risposta di verifica RADIUS al server miniOrange e all'utente viene richiesto il codice di verifica.
  • Una volta che Azure AD MFA ha esito positivo, l'estensione NPS restituisce una risposta di accettazione RADIUS al server miniOrange e all'utente viene concesso l'accesso.


Prerequisiti

  • Windows Server 2012 o versione successiva.
  • .NET Framework 4.7.2 o versione successiva.
  • PowerShell versione 5.1 o successiva.
  • Comunicazione URL permanente tramite TCP 443 (in uscita) con Azure dal server NPS -
    • https://login.microsoftonline.com
    • https://credentials.azure.com
    • https://strongauthenticationservice.auth.microsoft.com
    • https://adnotifications.windowsazure.com
  • Comunicazione URL temporanee tramite TCP 443 (in uscita) con Azure dal server NPS. Questa regola è solo per la configurazione; possiamo rimuoverla dopo la configurazione.
    • https://onegetcdn.azureedge.net
    • https://login.microsoftonline.com
    • https://graph.microsoft.com
    • https://provisioningapi.microsoftonline.com
    • https://aadcdn.msauth.net
    • https://www.powershellgallery.com
    • https://go.microsoft.com
    • https://aadcdn.msftauthimages.net
  • UDP 1812 permanente dal server IDP miniOrange al server NPS per la comunicazione RADIUS. (Utilizzato per inviare la richiesta di notifica push da miniOrange a NPS)
  • Avremmo bisogno che questa estensione NPS per Azure MFA fosse scaricata e pronta sul server NPS: Estensione NPS per Azure MFA.
  • Avremmo bisogno di un account Azure con autorizzazioni di amministratore globale.
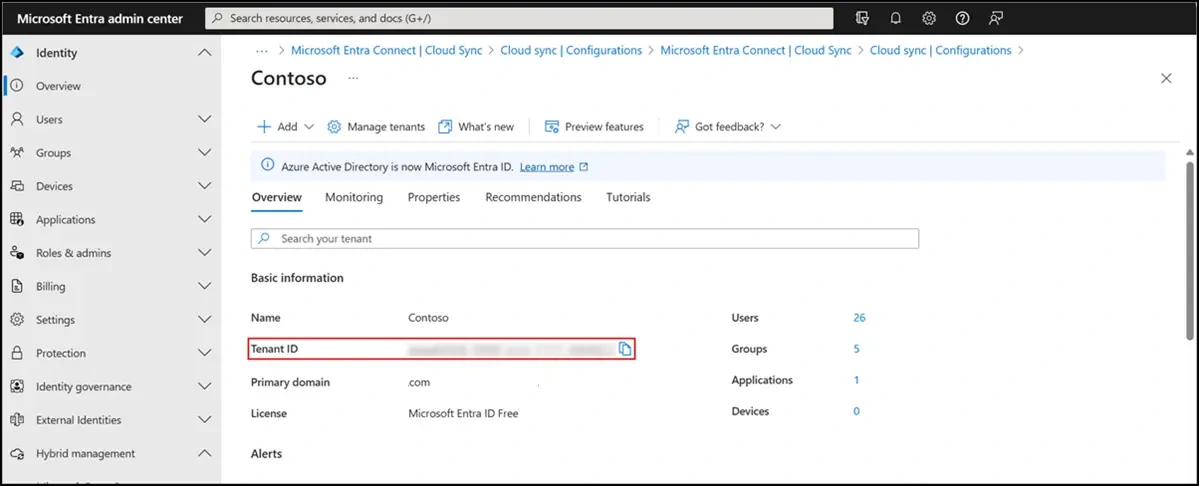
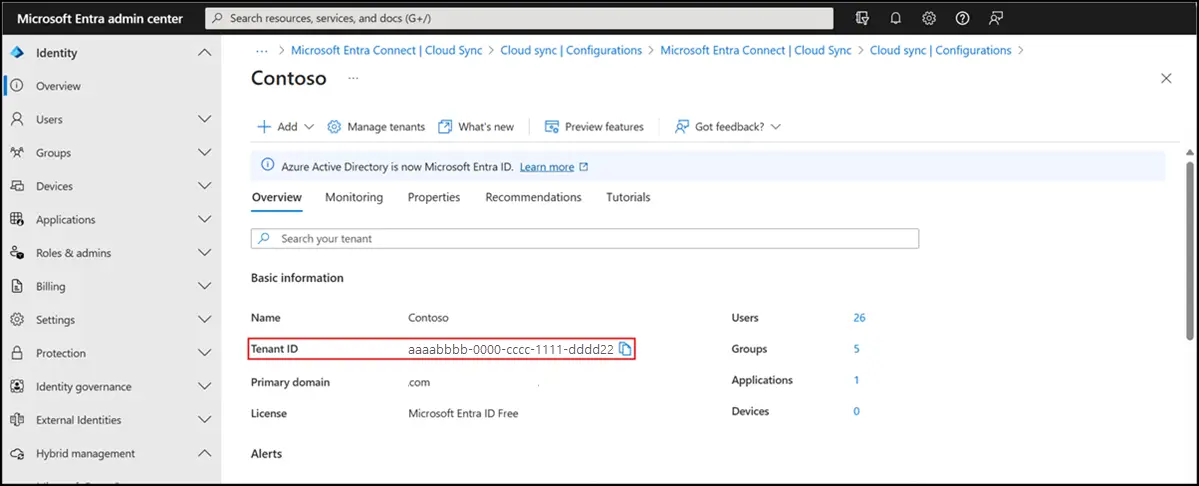
  • Avremmo anche bisogno dell'ID tenant di Microsoft Entra Admin Center.
  • Notifica push Microsoft: ID tenant

  • Per installare l'estensione NPS avremmo bisogno dell'accesso come amministratore sul server NPS.
  • Per impostazione predefinita, l'estensione NPS utilizza l'UserPrincipalName dell'ambiente AD DS locale per identificare l'utente su Azure AD. Pertanto, l'UPN deve corrispondere oppure è necessario disporre di un altro attributo che possa essere utilizzato per identificare l'utente lato Azure AD.

Guida passo passo per configurare le notifiche push di Microsoft


1. Installare il servizio NPS sul server Windows


Installazione tramite Server Manager

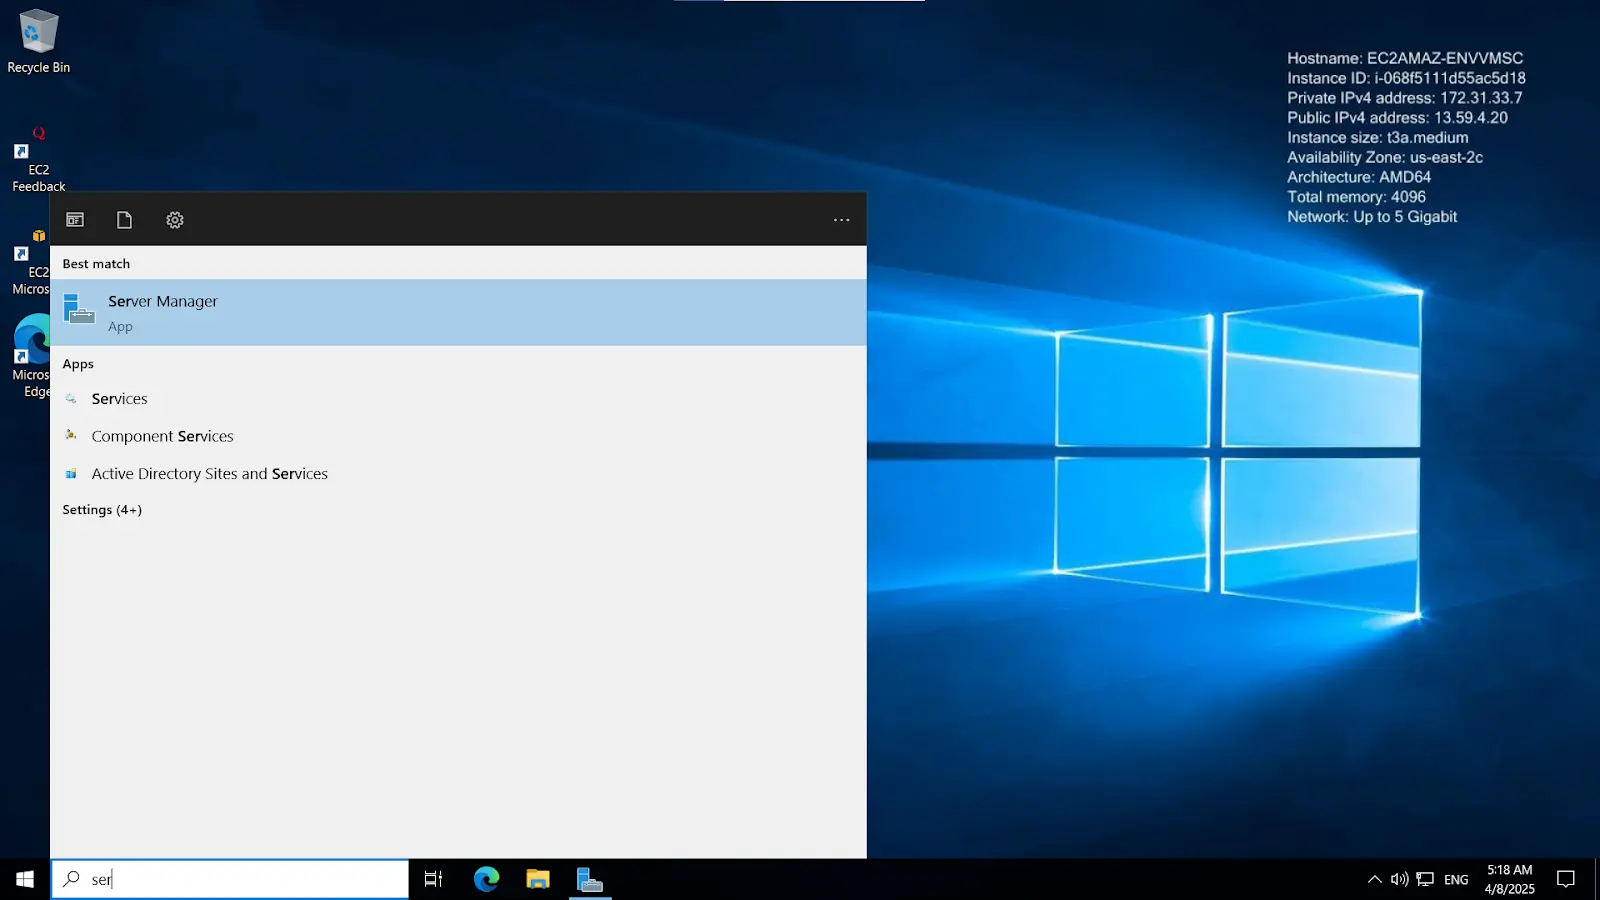
  • Aprire il Server manager tramite la ricerca di Windows.
  • Notifica push Microsoft: Server Manager

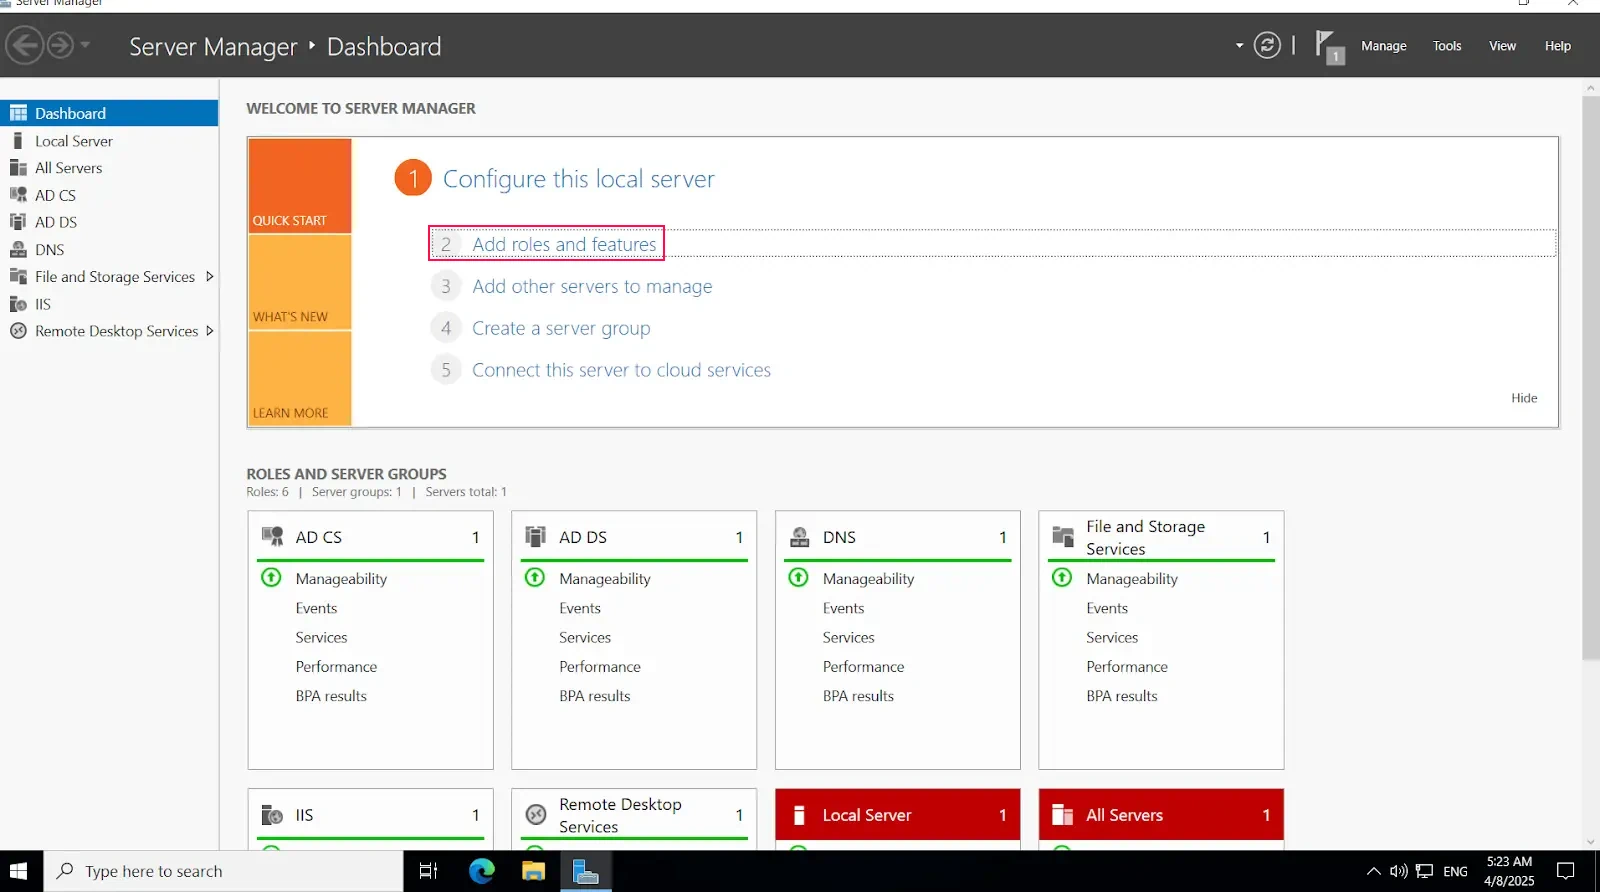
  • In Server Manager, fare clic su gestire, Quindi fare clic Aggiungi ruoli e funzionalitàSi apre la procedura guidata Aggiungi ruoli e funzionalità.
  • Microsoft Push Notification: aggiungi ruoli e funzionalità

  • Clicchi Avanti if Prima di iniziare viene visualizzata la pagina.
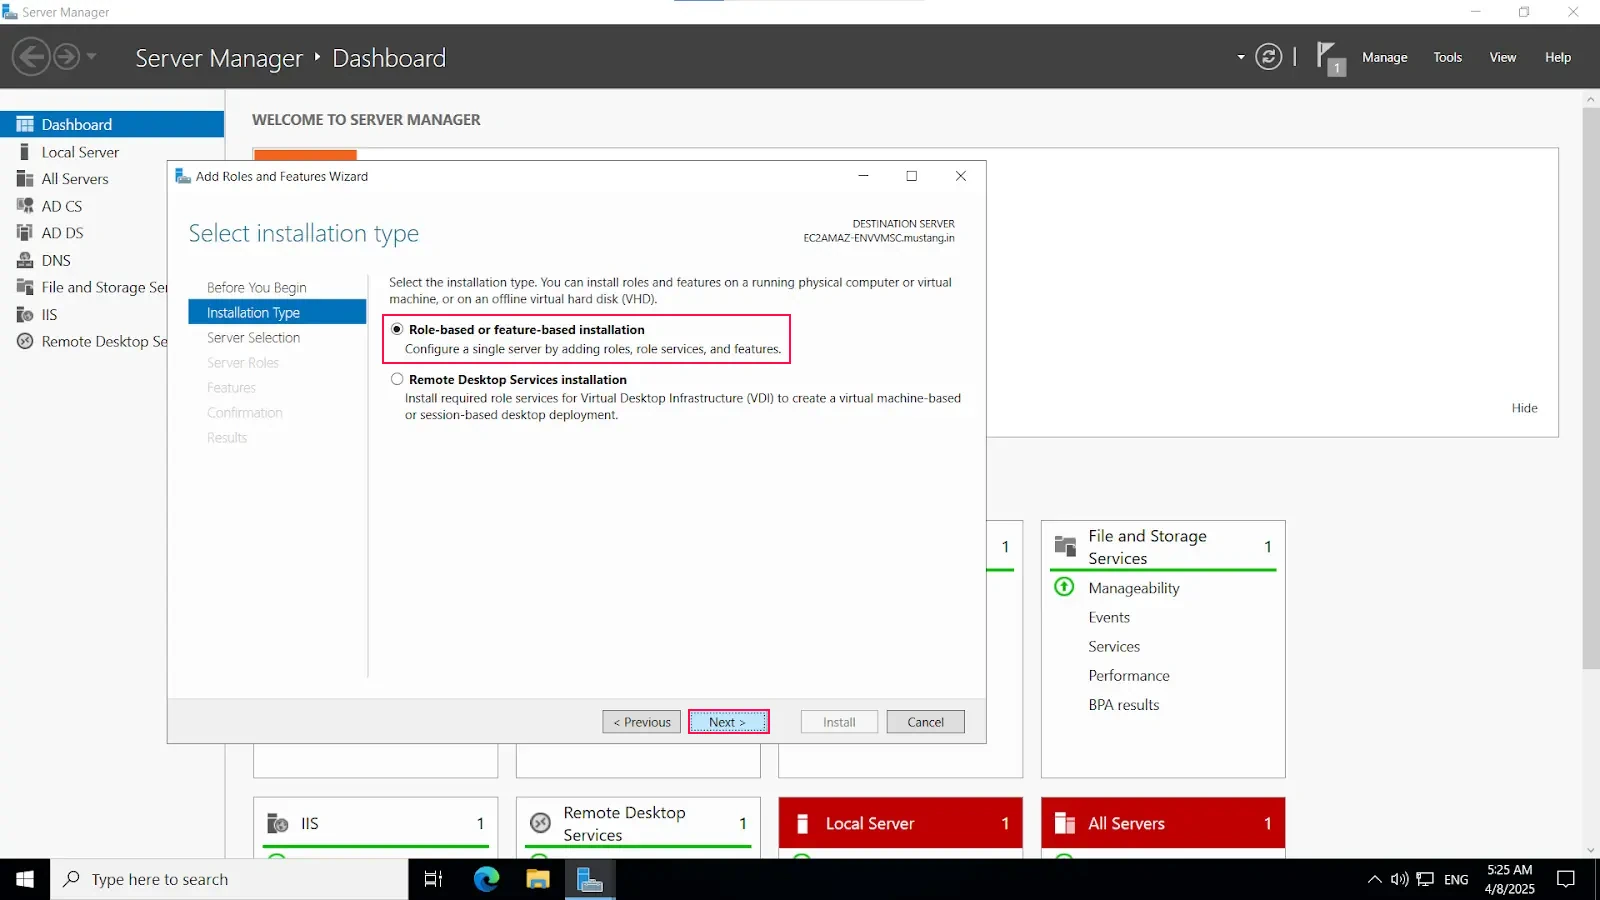
  • In Seleziona tipo di installazione, assicurati che Installazione basata su ruoli o funzionalità è selezionato, quindi fare clic Avanti.
  • Notifica push Microsoft: seleziona il tipo di installazione

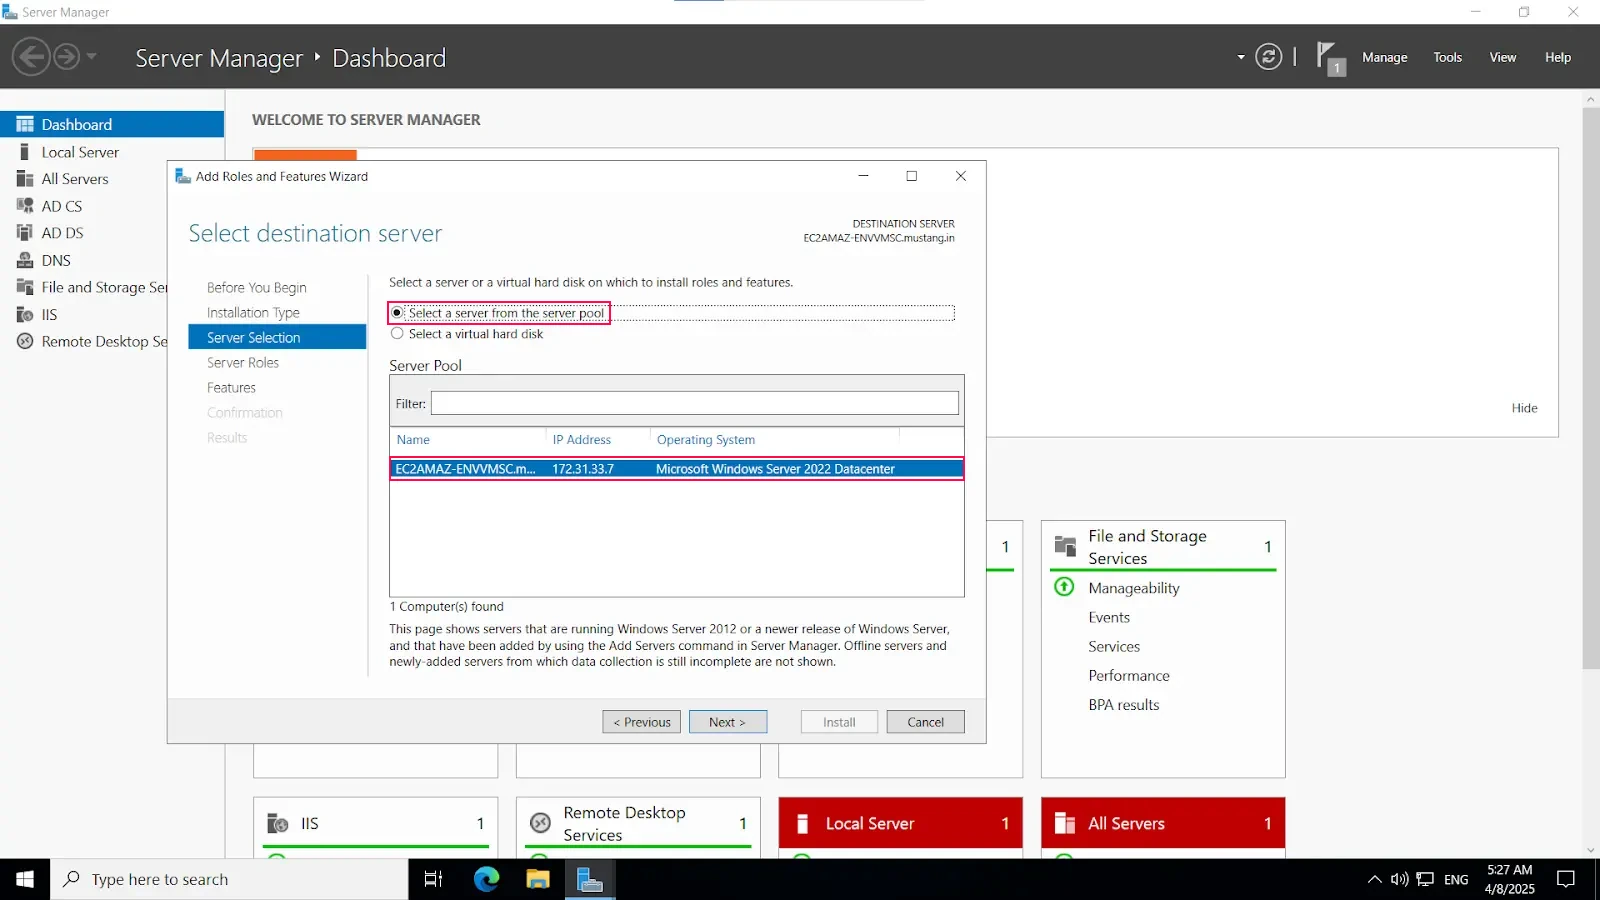
  • In Seleziona server di destinazione, assicurati che Seleziona un server dal pool di server è selezionato. In Server Pool, assicurati che computer locale è selezionato. Clic Avanti.
  • Notifica push Microsoft: selezione del server

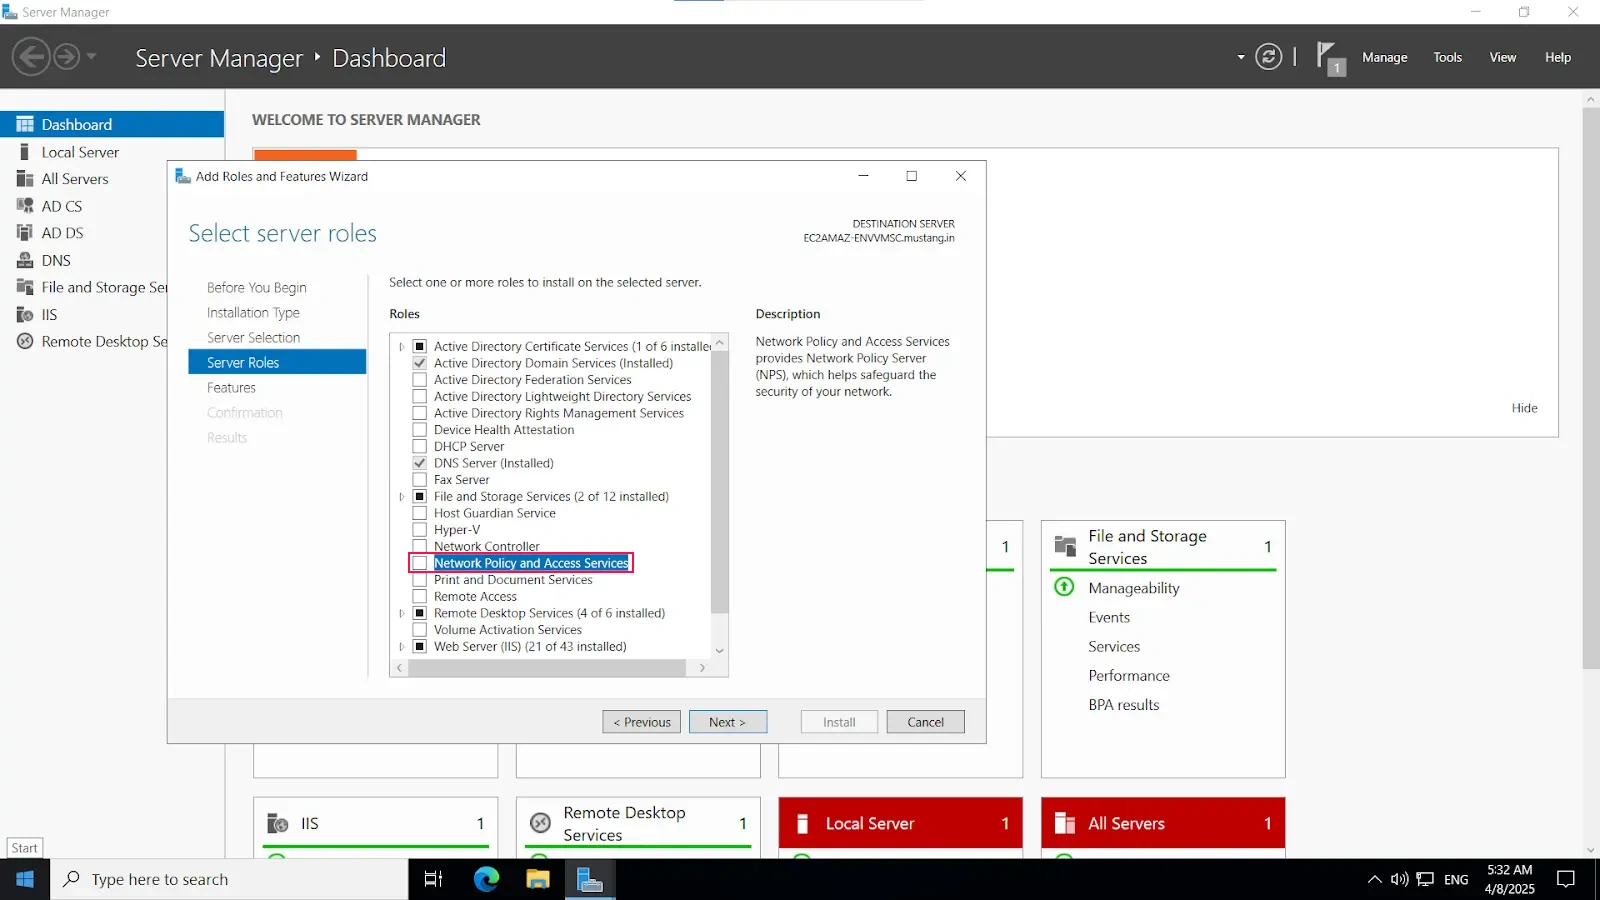
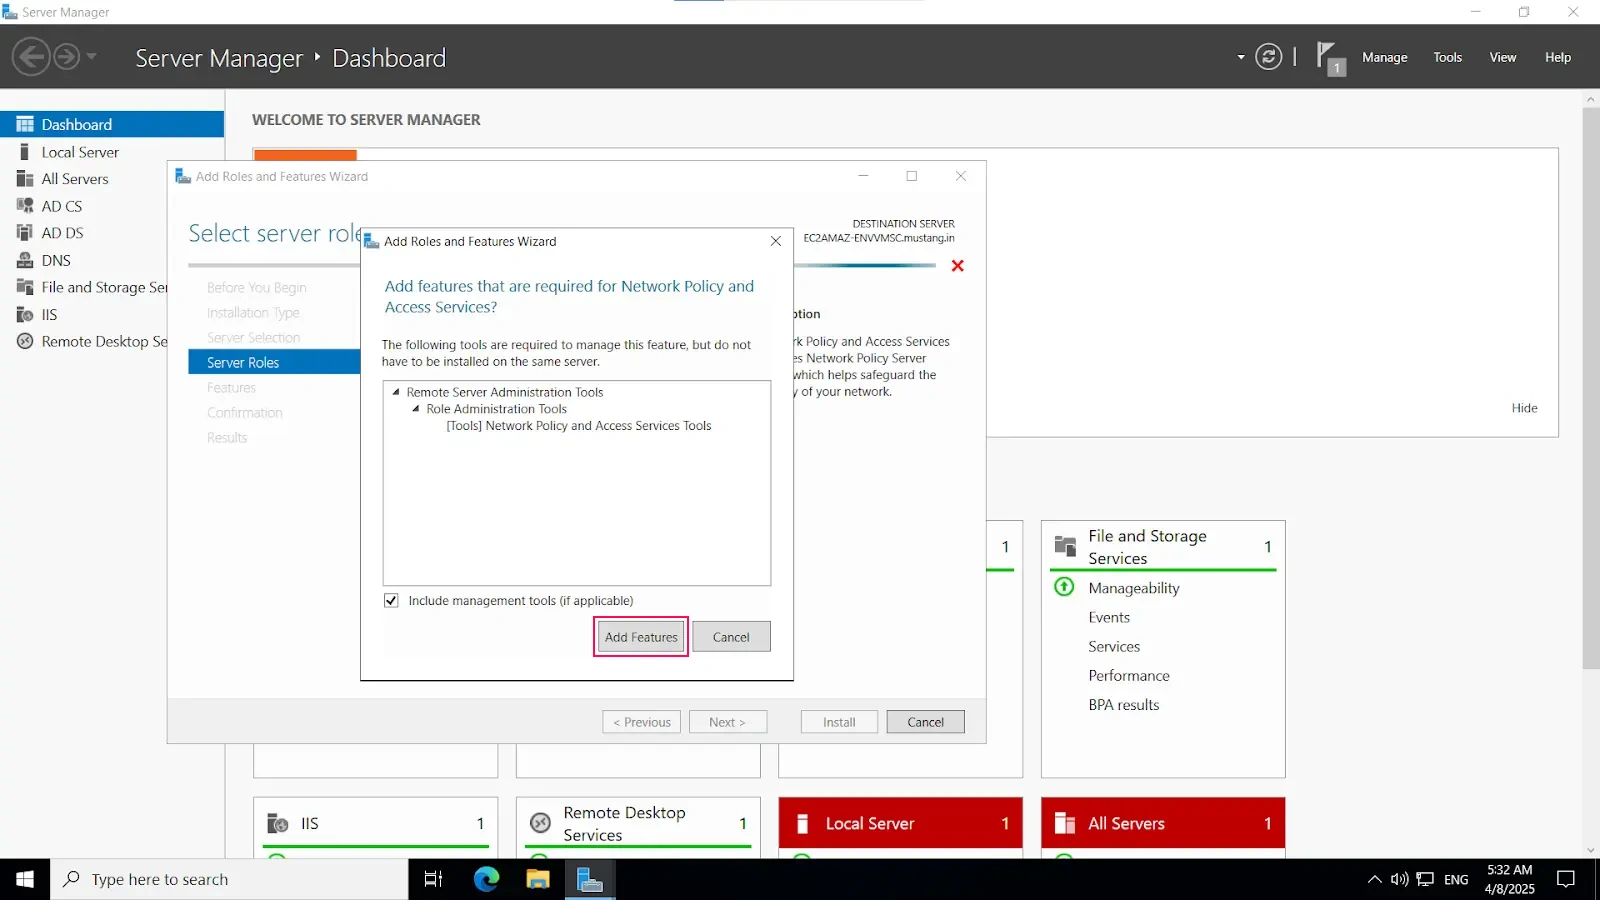
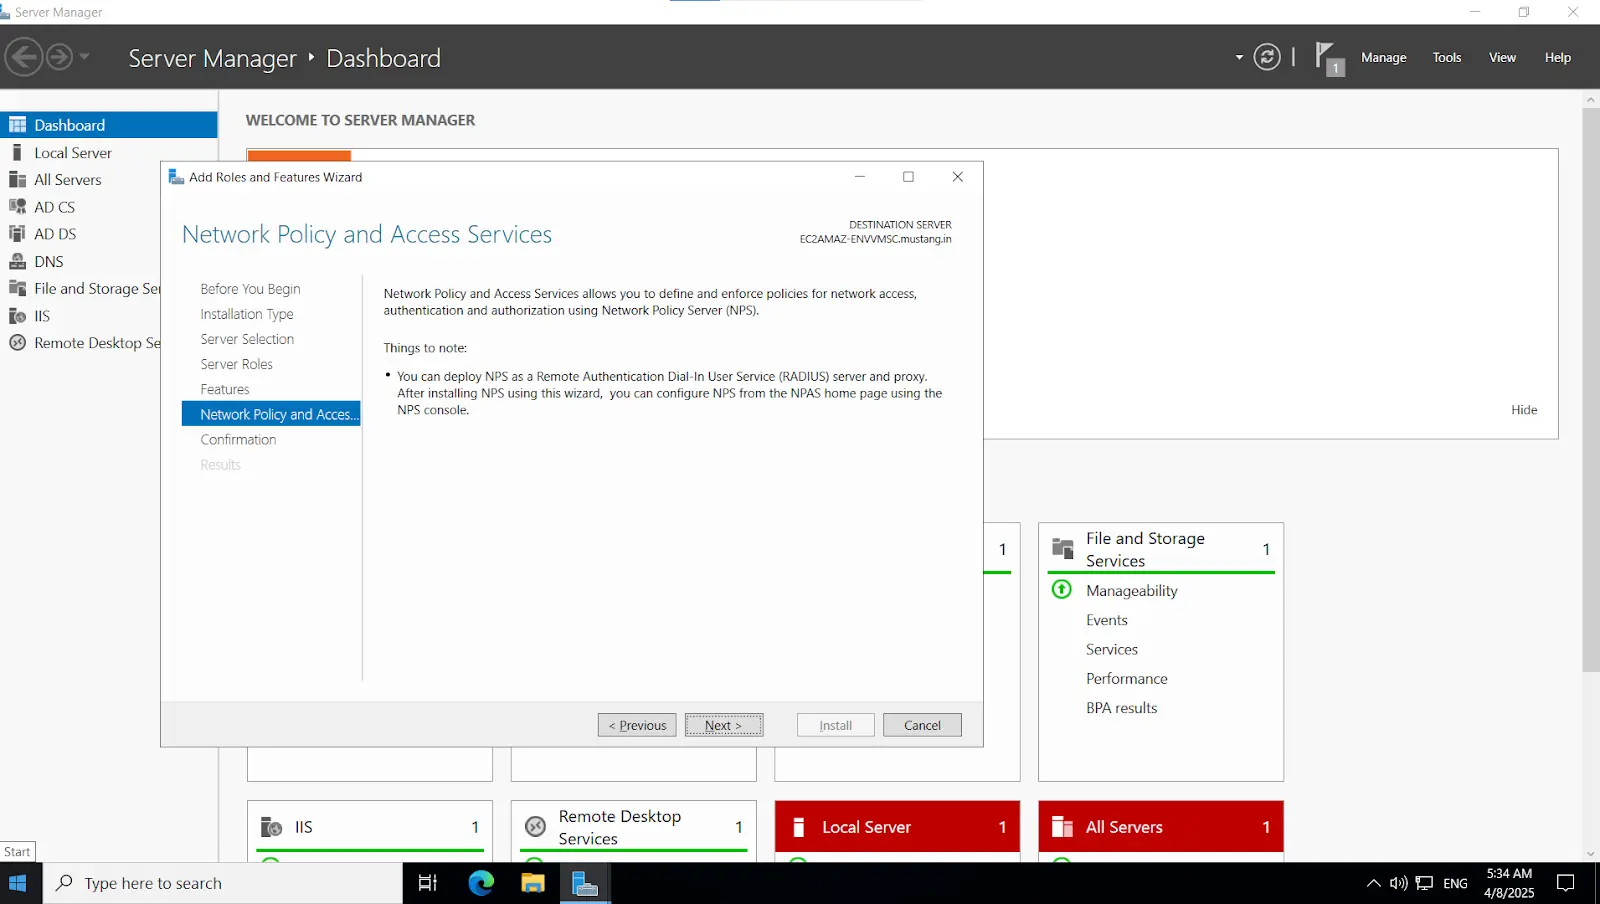
  • Seleziona Ruoli del serverIn Ruoli, seleziona Politica di rete e servizi di accessoSi apre una finestra di dialogo che chiede se aggiungere le funzionalità necessarie per i servizi di accesso e criteri di rete. Fare clic su Aggiungi funzionalità, Quindi fare clic Avanti.
  • Notifica push Microsoft: servizi di accesso e criteri di rete

    Microsoft Push Notification: aggiungi funzionalità

  • Rivedi le informazioni e clicca Avanti.
  • Microsoft Push Notification: informazioni sulla revisione

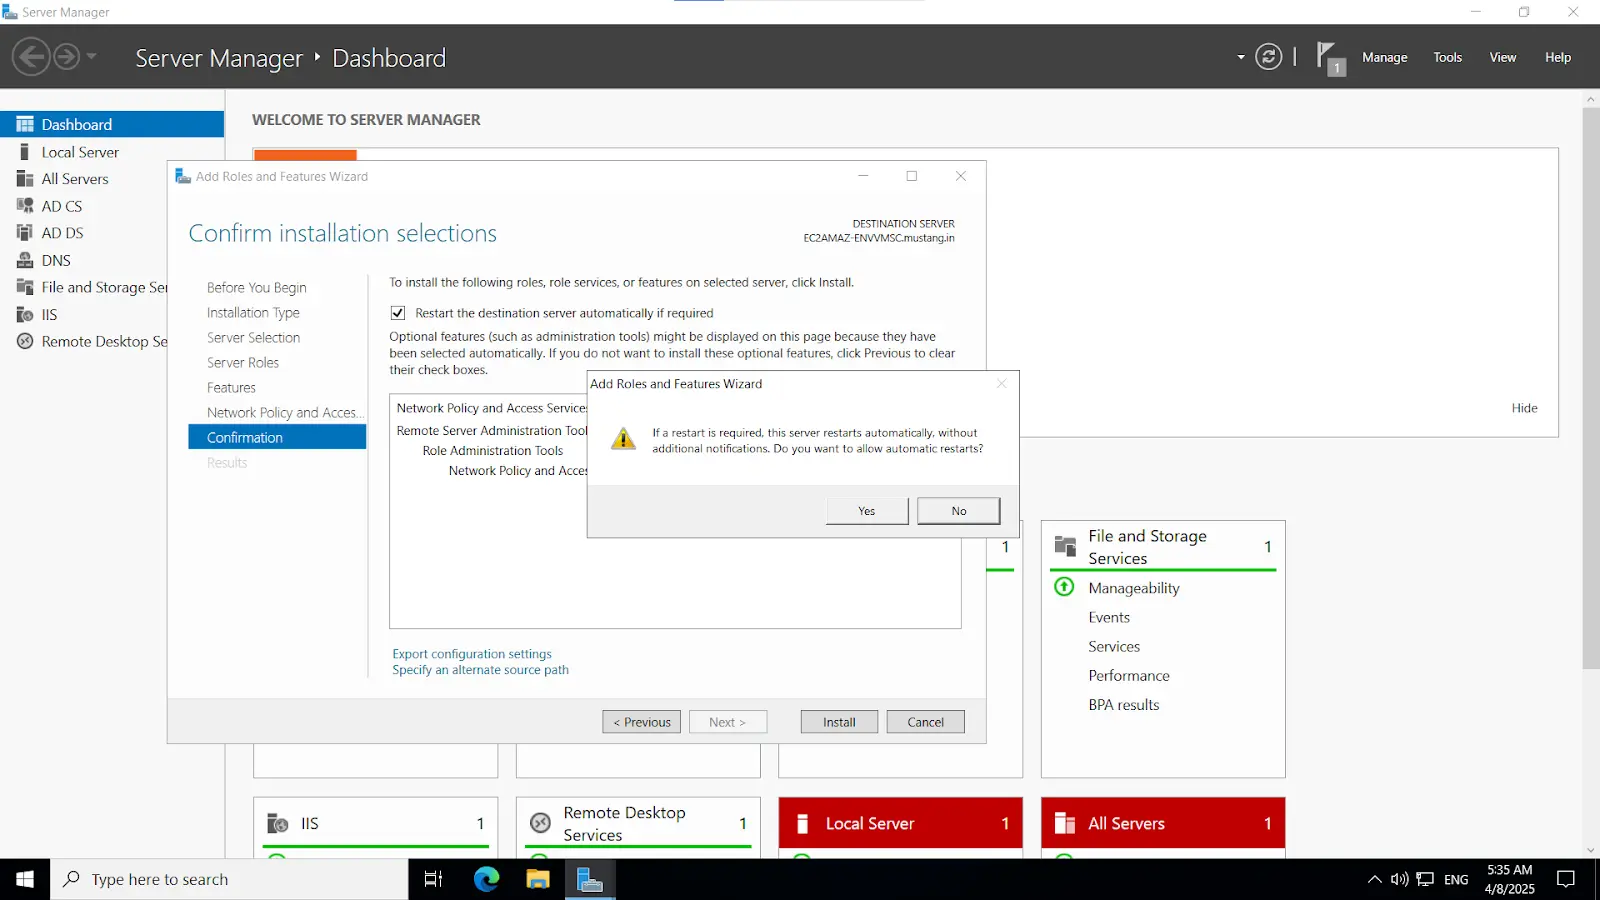
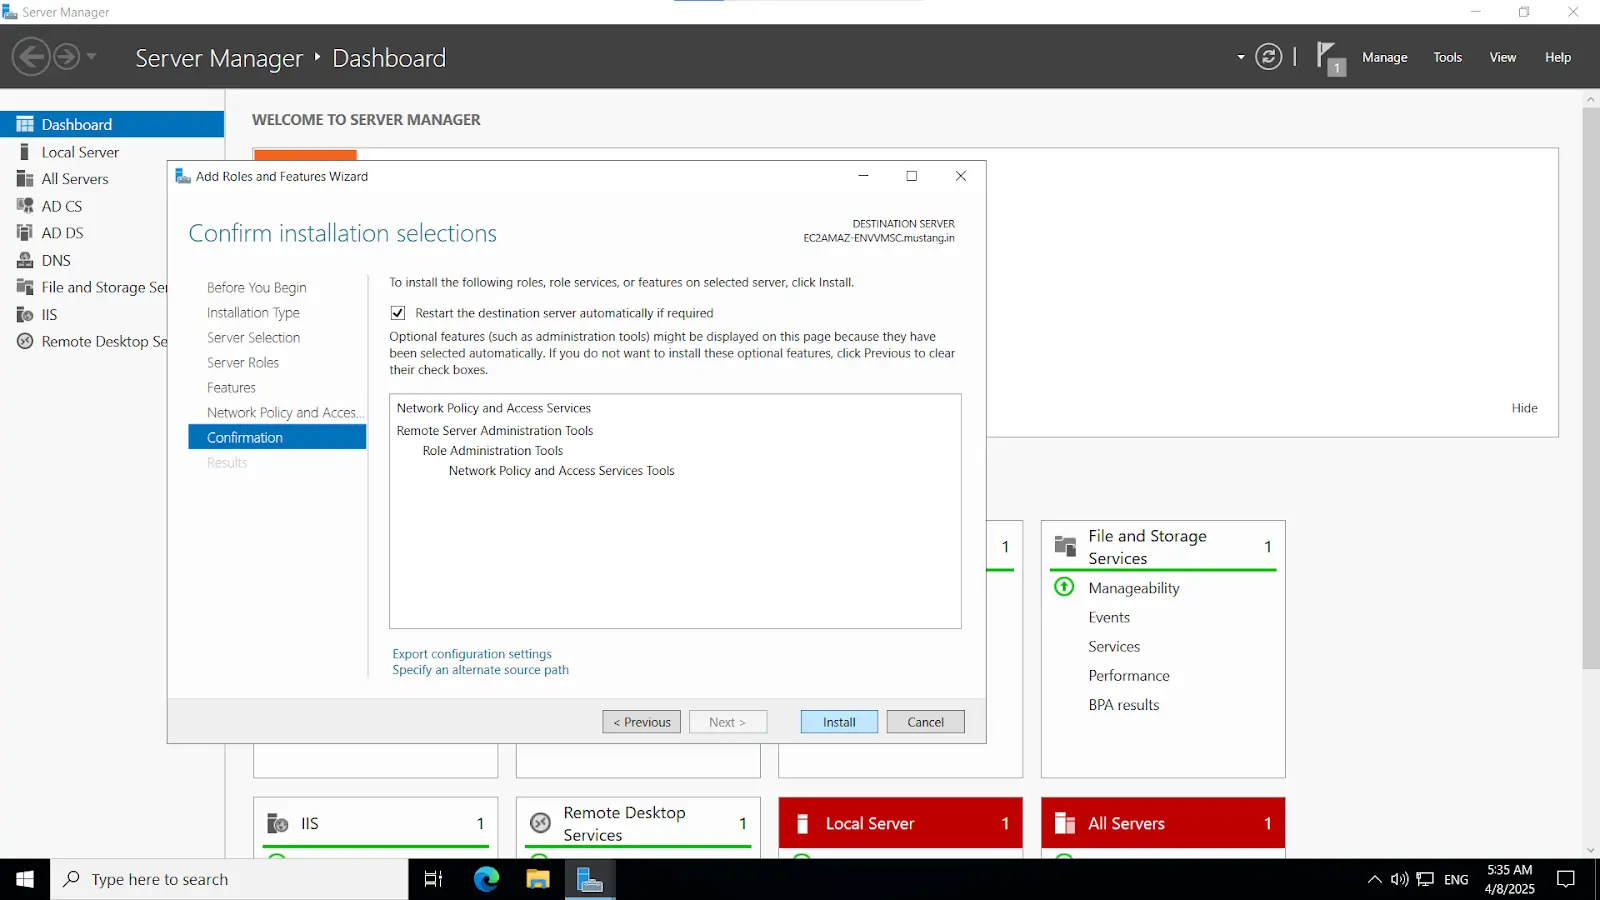
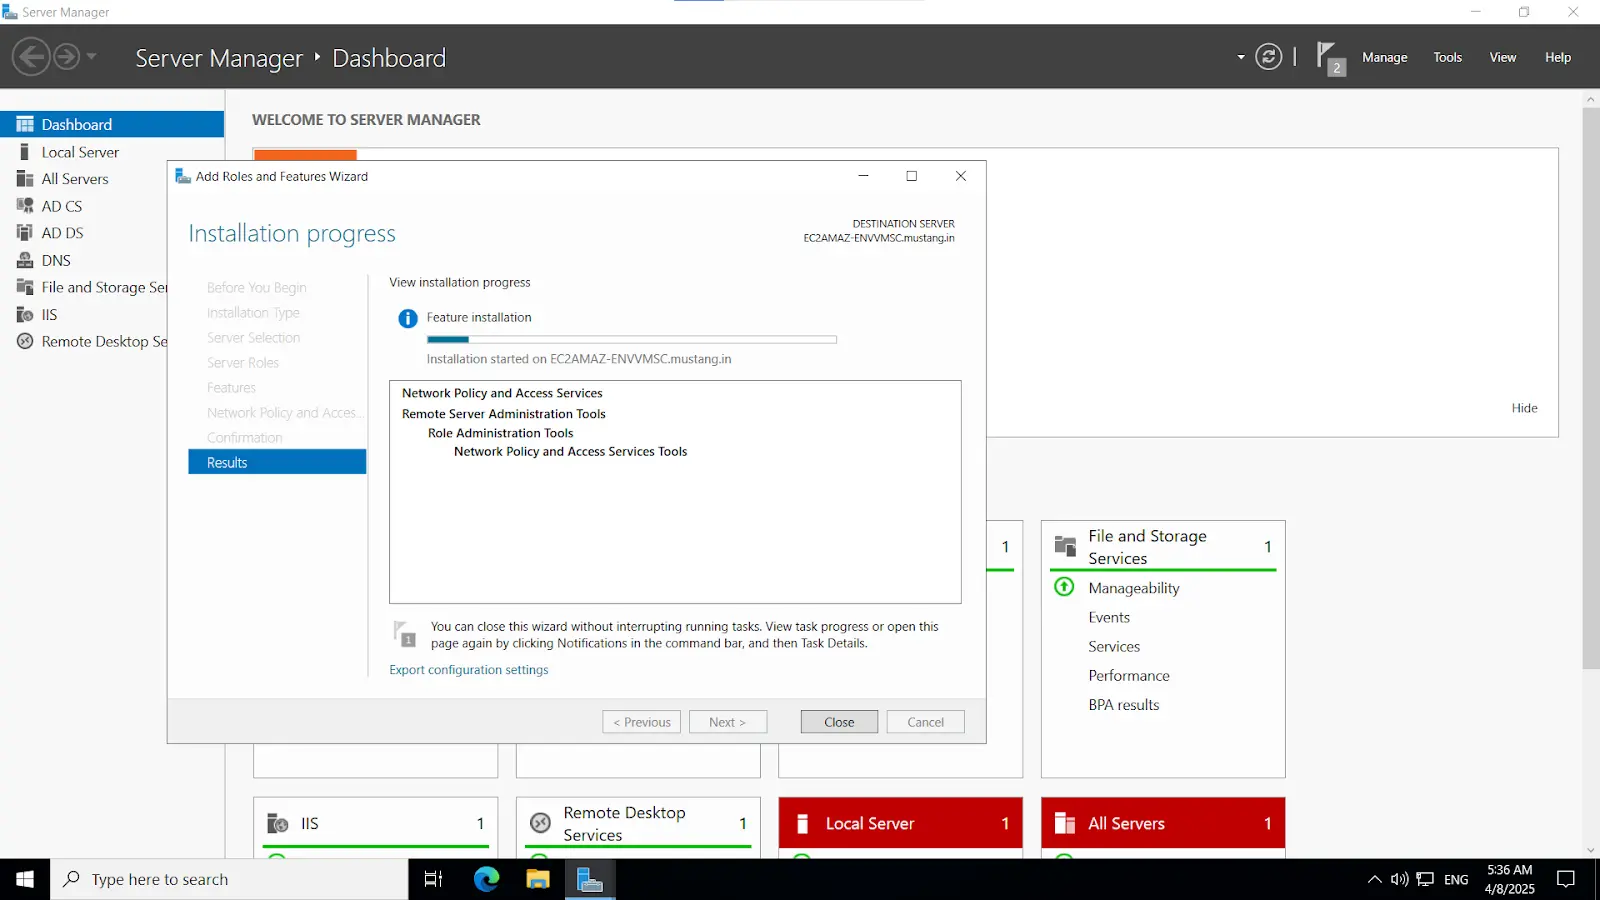
  • Quindi fare clic su InstallazioneLa pagina di avanzamento dell'installazione mostra lo stato di avanzamento durante il processo di installazione. Al termine del processo, viene visualizzato il messaggio "Installazione completata su NomeComputer", dove NomeComputer è il nome del computer su cui è stato installato Network Policy Server. Fare clic su Chiudi.
  • Notifica push di Microsoft:

    Notifica push Microsoft: installazione completata

  • Attendi il completamento dell'installazione, una volta fatto clicca su Chiudi.
  • Notifica push Microsoft: stato di avanzamento dell'installazione


Installazione tramite Windows PowerShell

  • Esegui Windows PowerShell come amministratore, digita il comando seguente e premi INVIO.
    Install-WindowsFeature NPAS -IncludeManagementTools
  • Ora abbiamo installato correttamente NPS su Windows Server.

2. Installazione dell'estensione NPS per l'autenticazione multifattoriale di Microsoft Entra

Prerequisiti:

  • ID Microsoft Entra: per abilitare MFA, gli utenti devono disporre di un ID Microsoft Entra, che deve essere sincronizzato dall'ambiente locale o dall'ambiente cloud.
  • Assicurarsi che l'account utente in Entra ID non sia bloccato o disabilitato, poiché ciò impedirà l'autenticazione corretta.
  • Per ricevere la notifica push di Microsoft, l'utente deve accedere all'app Microsoft Authenticator tramite le credenziali create sopra. In caso di problemi, seguire questa guida.
  • Licenze: l'estensione NPS per l'autenticazione a più fattori di Microsoft Entra è disponibile per i clienti con licenze per l'autenticazione a più fattori di Microsoft Entra (incluse con Microsoft Entra ID P1 e Premium P2 o Enterprise Mobility + Security). Le licenze a consumo per l'autenticazione a più fattori di Microsoft Entra, come le licenze per utente o per autenticazione, non sono compatibili con l'estensione NPS.

Nota importante: il server NPS si connette a Microsoft Entra ID e autentica le richieste MFA. Scegliere un server per questo ruolo. Si consiglia di scegliere un server che non gestisca richieste provenienti da altri servizi, poiché l'estensione NPS genera errori per tutte le richieste che non sono RADIUS. Il server NPS deve essere configurato come server di autenticazione primario e secondario per il proprio ambiente. Non può inoltrare le richieste RADIUS a un altro server.

Installazione dell'estensione NPS:

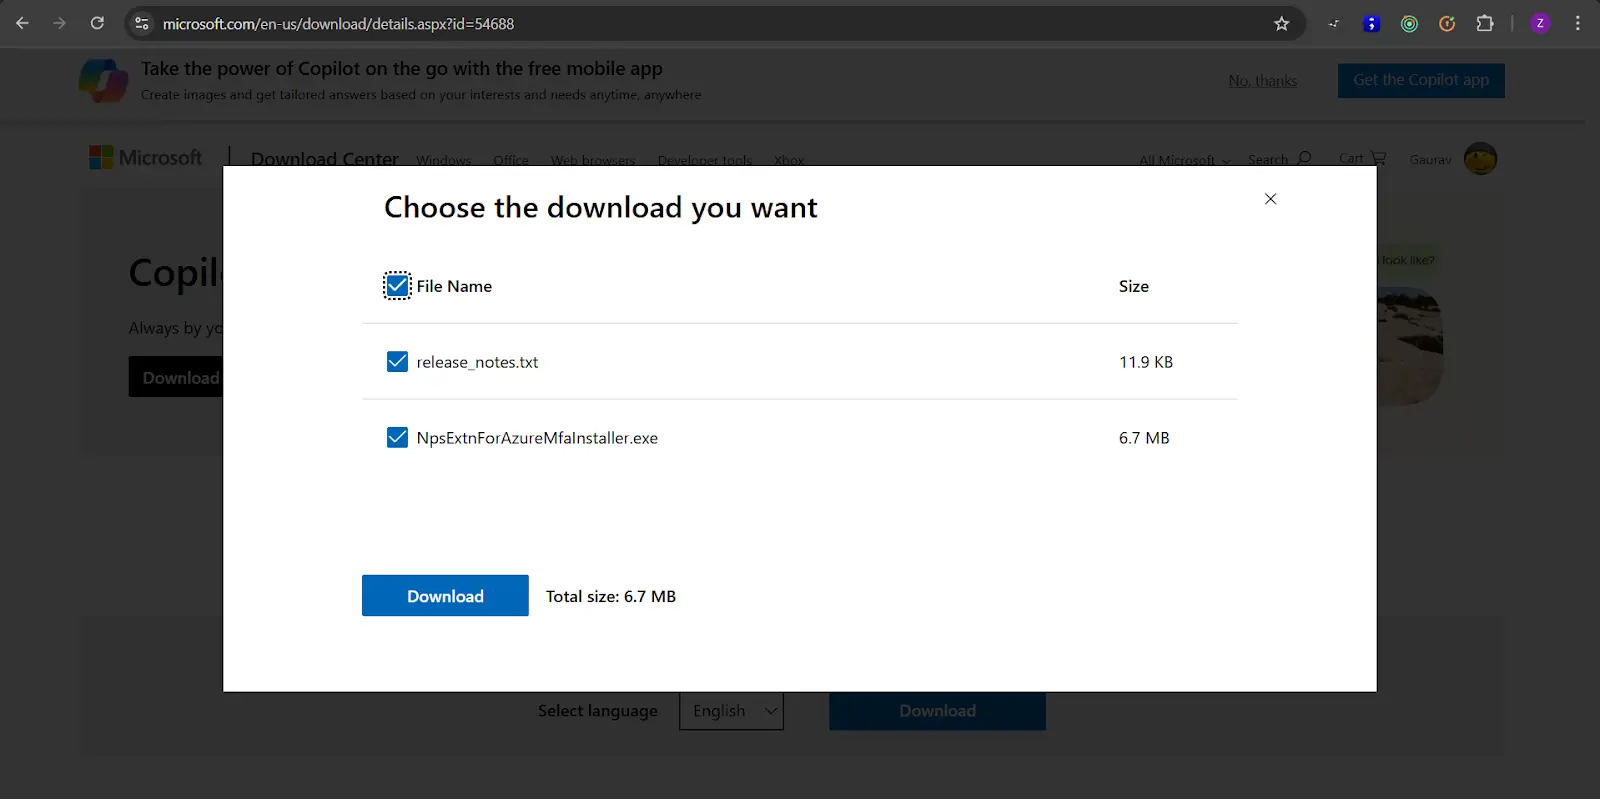
  • Aprire il server Windows su cui è installato NPS. Aprire il browser e scarica gli eseguibili per l'estensione nps da qui.
  • Microsoft Push Notification: scarica i file eseguibili

  • Se hai già installato l'estensione NPS, disinstallala prima e reinstallala per aggiornare le librerie.
  • Correre setup.exe e seguire le istruzioni di installazione.
  • Riavviare il servizio Network Policy Server (IAS) dai servizi Windows.
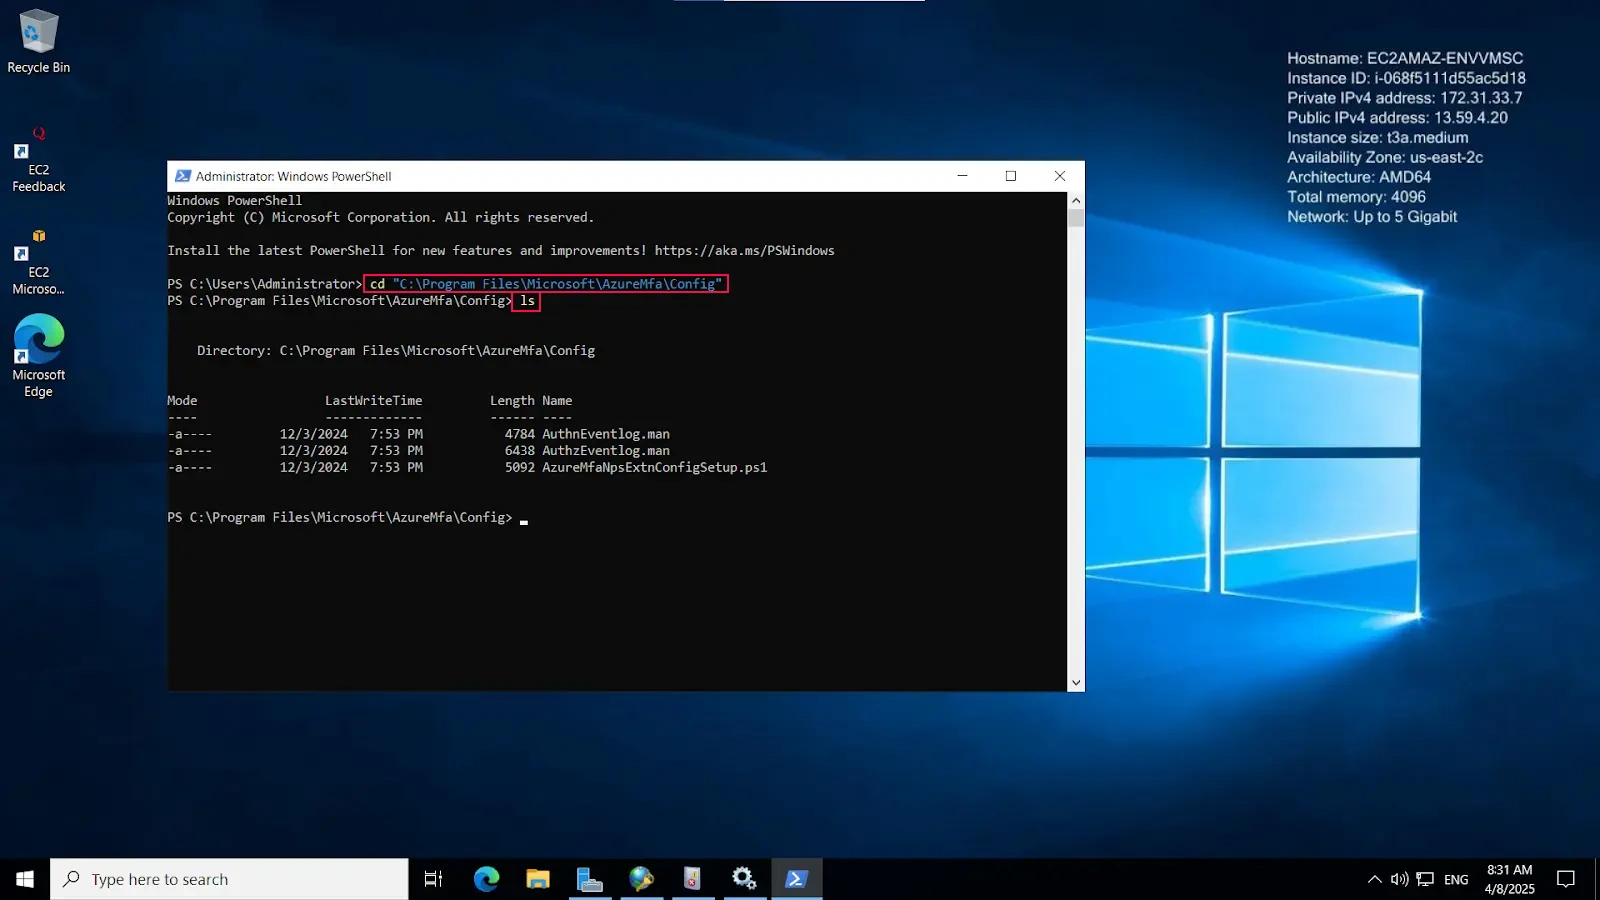
  • Aprire Windows PowerShell con privilegi amministrativi e digitare i seguenti comandi:
    cd "C:\Program Files\Microsoft\AzureMfa\Config"
    ls
  • Microsoft Push Notification: Configurazione

  • Eseguire lo script PowerShell creato dal programma di installazione.
    .\AzureMfaNpsExtnConfigSetup.ps1
    Nota: questa operazione potrebbe richiedere un po' di tempo perché qui sono installati alcuni file binari, quindi sii paziente.
  • Una volta installati i file binari necessari, ti verrà richiesto di accedere all'account Microsoft. Tieni presente che è necessario Credenziali di amministratore globale of Entra ID per accedere.
  • Una volta effettuato l'accesso, lo script di PowerShell richiede di inserire l'ID tenant da Microsoft Entra Admin Center. Inserisci l'ID tenant e premi Invio.
  • Notifica push Microsoft: inserisci l'ID tenant

  • Una volta fatto, vedrai che il servizio NPS verrà riavviato e ti verrà chiesto di premere Invio per chiudere PowerShell.
  • Ora l'MFA tramite notifica push di Microsoft è abilitata.

3. Come integrare il server miniOrange IDP con NPS


3.1. Configurazione iniziale

  • Accedi a miniOrange Console di amministrazione.
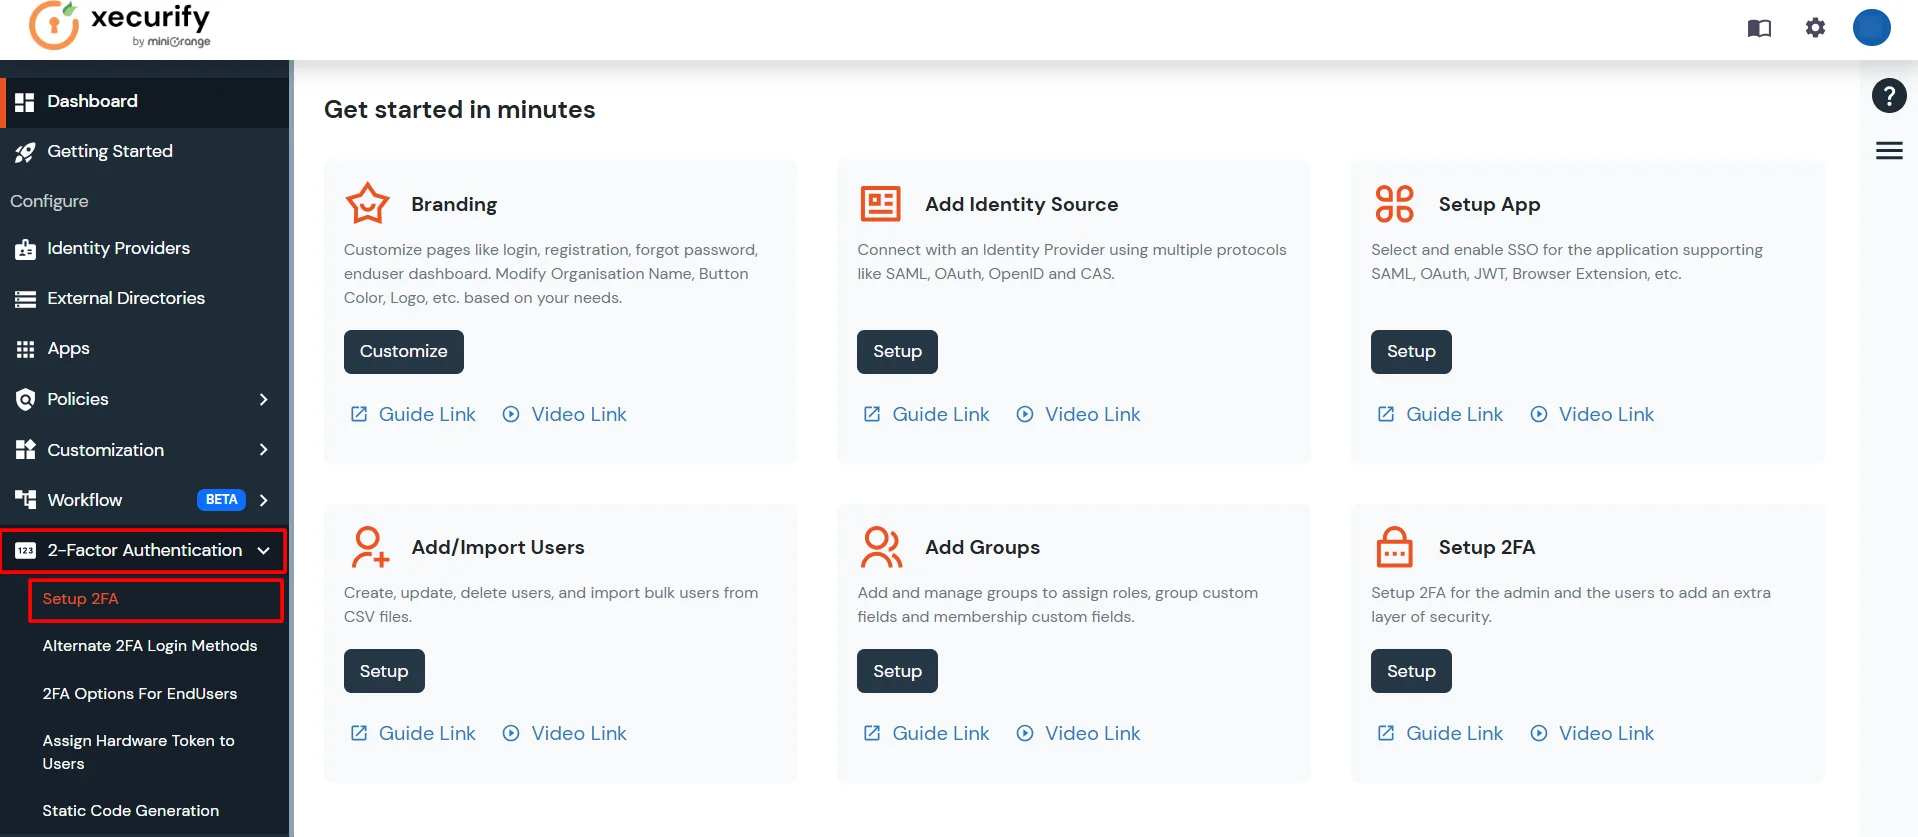
  • Accedere a Autenticazione del fattore 2 >> Configurazione 2FA nel menu a sinistra della dashboard.
  • Seleziona Autenticazione a due fattori (2fa)

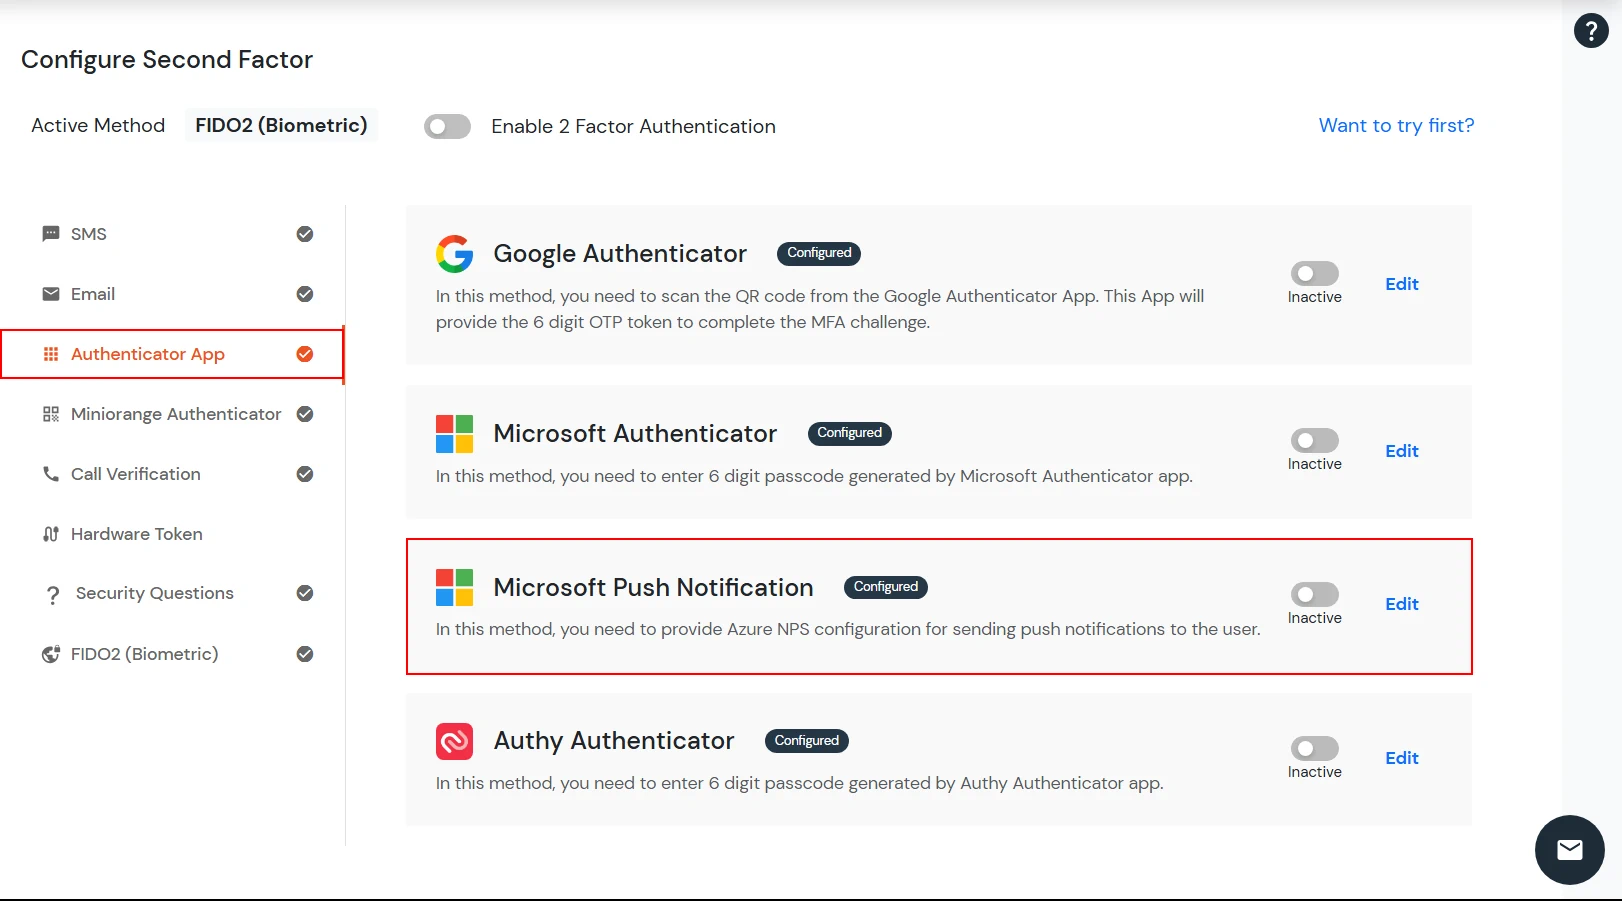
  • Fare clic su Notifica push di Microsoft dal App di autenticazione scheda per configurare questo metodo.
  • seleziona il metodo Microsoft Push Notification 2FA

3.2. Configurare la directory Radius
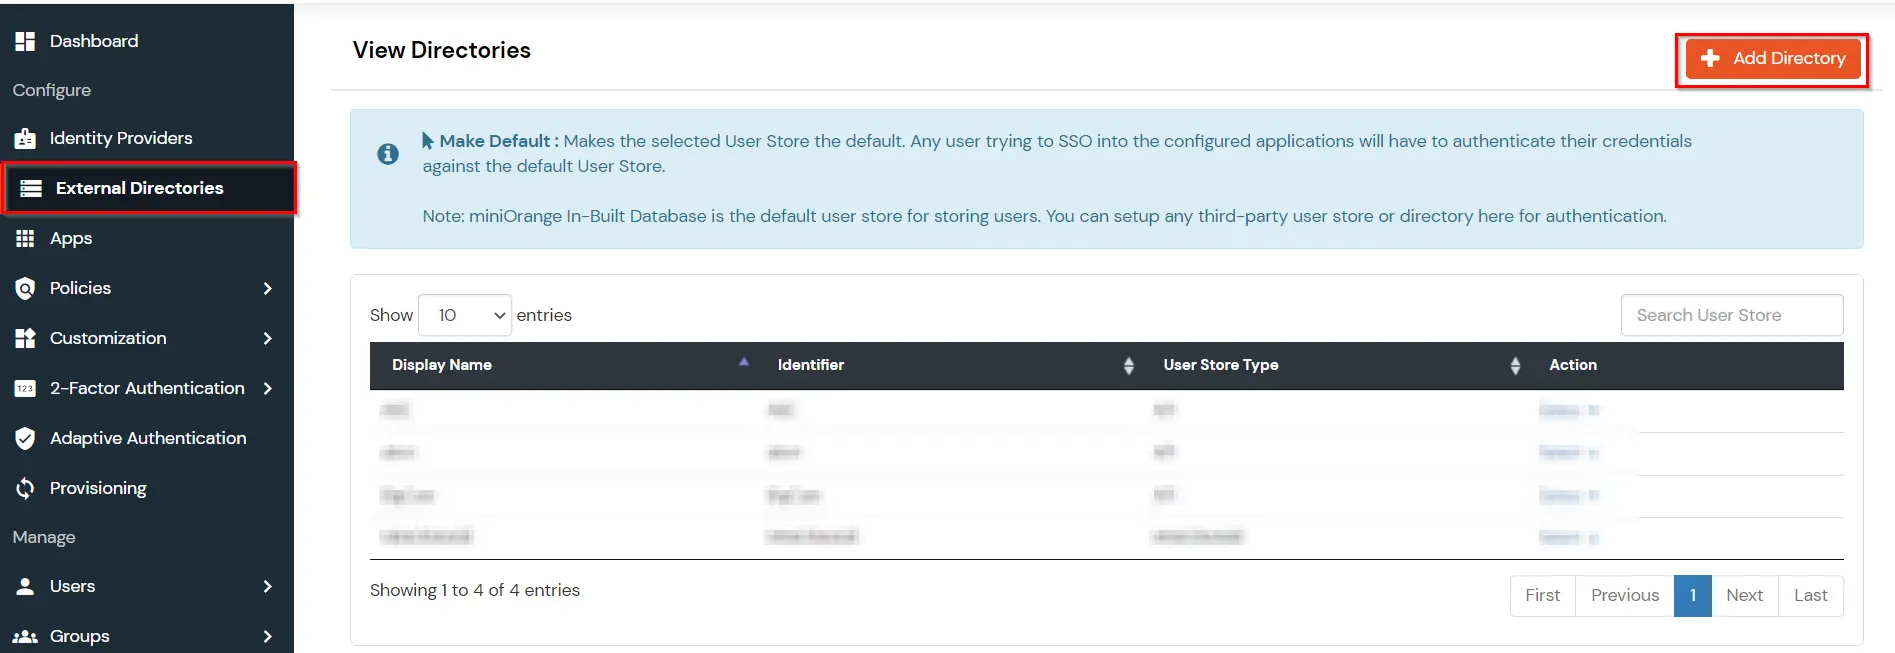
  • Accedi a miniOrange IDP con l'account amministratore. Vai a Directory esterne sezione sul pannello sinistro e fare clic su Aggiungi directory pulsante.
  • Notifica push Microsoft: aggiungi directory esterna

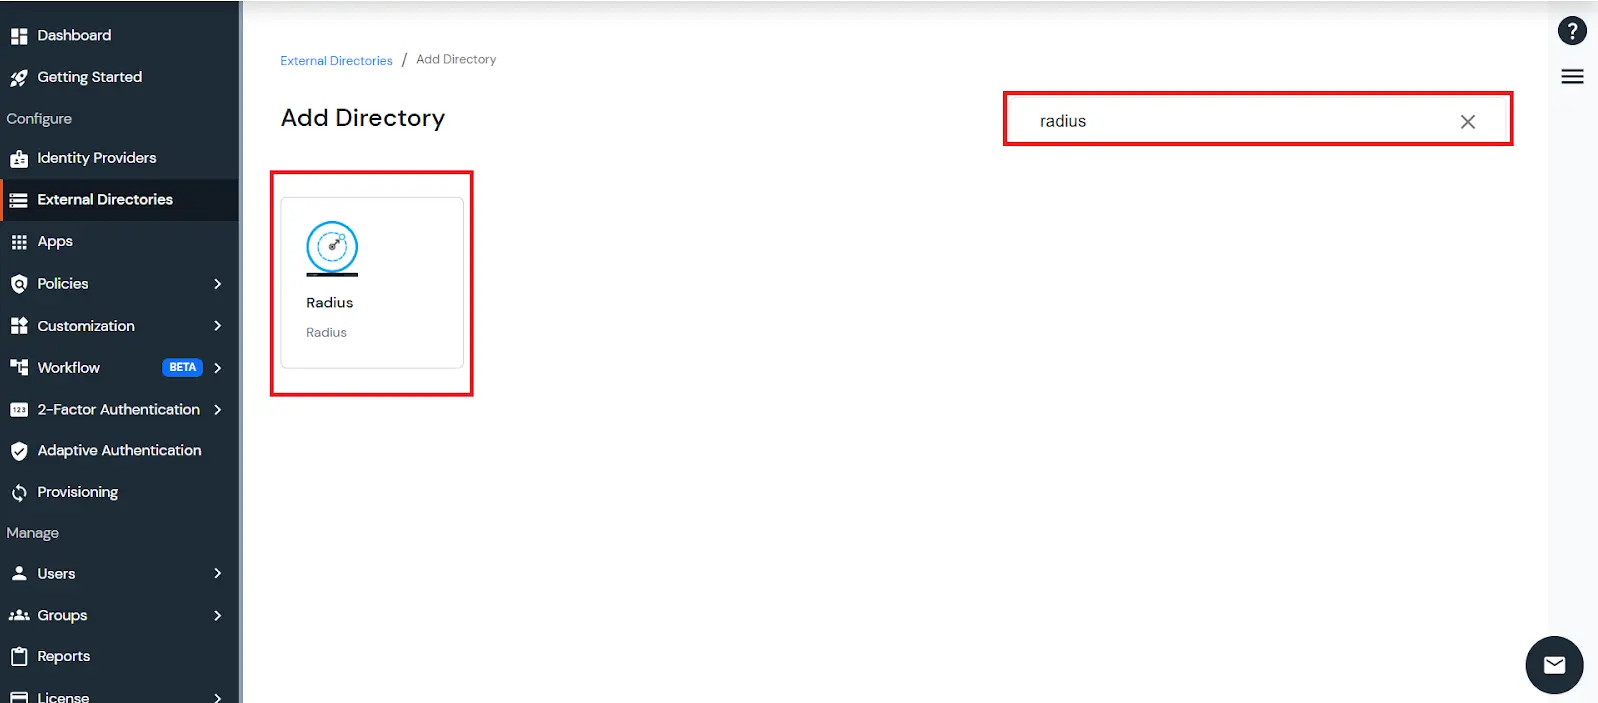
  • Cerca il Raggio nell'elenco delle directory e fare clic su Directory del raggio.
  • Notifica push Microsoft: aggiungi directory Radius

  • Compila i dettagli qui:
    • Host del server si riferisce a Indirizzo IP dell'NPS (Server dei criteri di rete).
    • Se si utilizza il server miniOrange On-Premise Identity Provider (IDP) e sia il server NPS che il server miniOrange IDP si trovano nella stessa rete, l'host del server deve essere impostato sull'indirizzo IP privato del server NPS.
    • Se si utilizza il server miniOrange Cloud Identity Provider (IDP), è necessario specificare l'indirizzo IP pubblico del NPS (Network Policy Server) come host del server.
    • Ti verrà richiesto di inserire un chiave segreta, che facilita la comunicazione sicura tra il server NPS e l'IDP miniOrange.
    • Nota: questa chiave deve essere configurata anche sul server NPS, come descritto nei passaggi successivi.
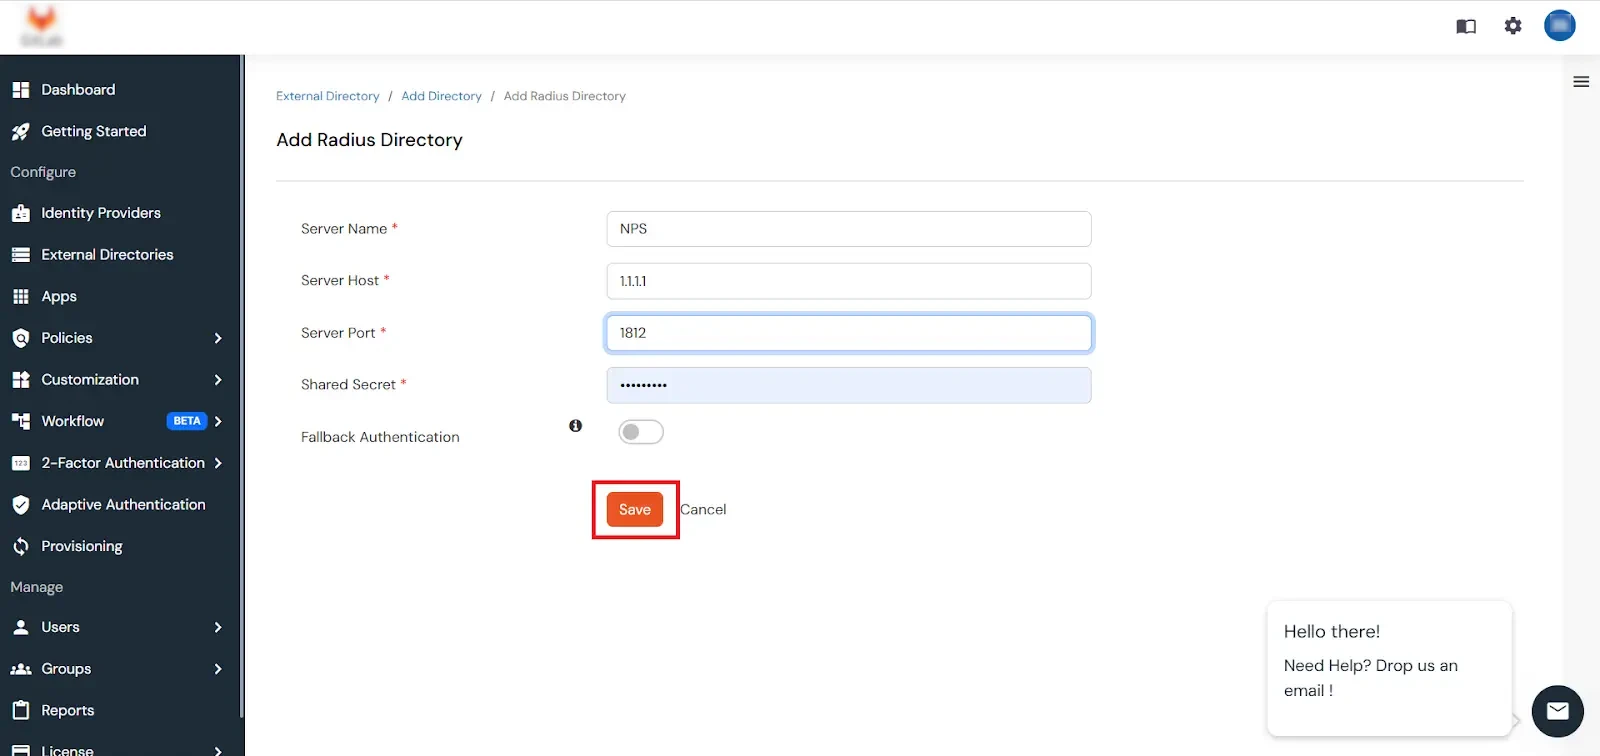
    • Fare clic su Salva per aggiungere il server NPS come directory RADIUS.
    • Notifica push Microsoft: aggiungi server NPS

  • Oppure in alternativa

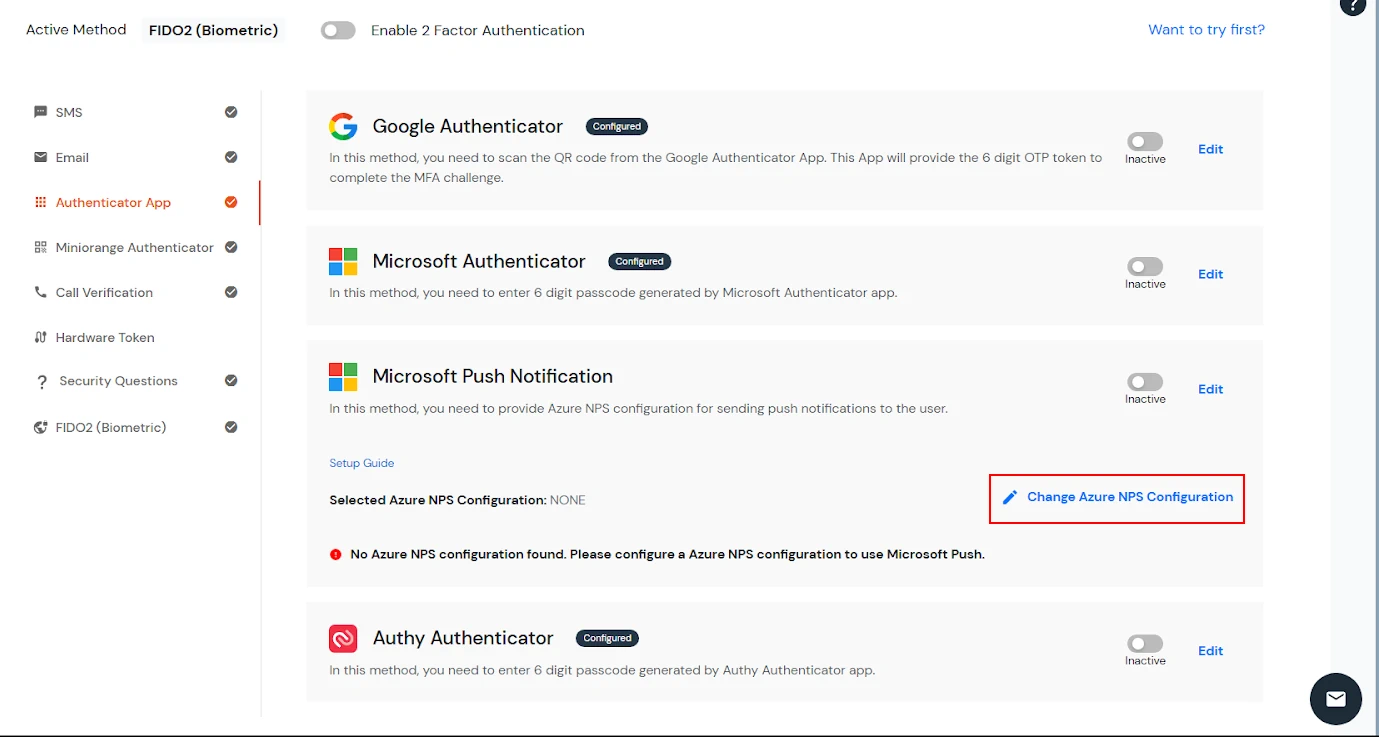
  • Accedere a App Authenticator >> Notifica push Microsoft >> Modifica configurazione NPS.
  • Modifica configurazione NPS

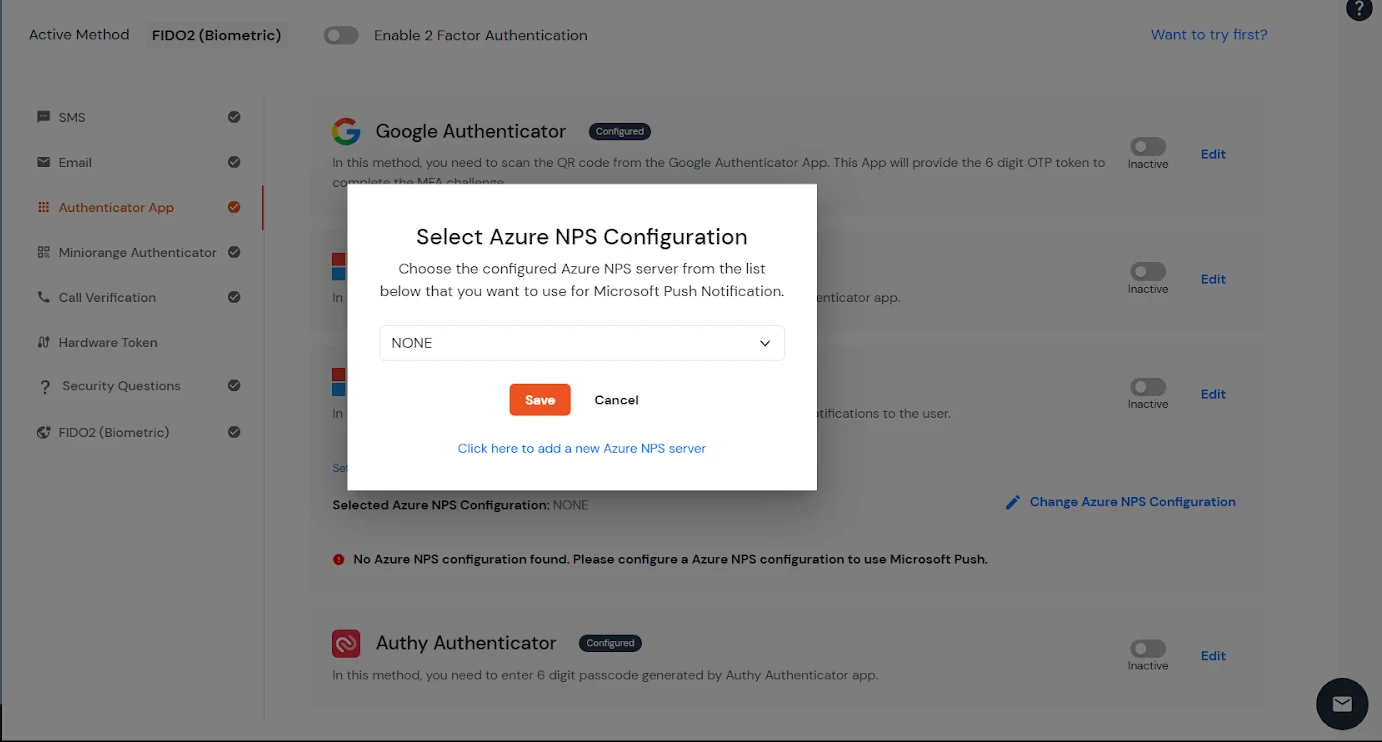
  • Se non è presente alcuna configurazione esistente, selezionare Fare clic qui per aggiungere una nuova configurazione di Azure NPS.
  • Configurare NPS

[Nota: prima di abilitare le notifiche push di Microsoft per gli utenti, l'amministratore deve configurare una directory RADIUS.]


3.3. Configurare le notifiche push per gli utenti finali
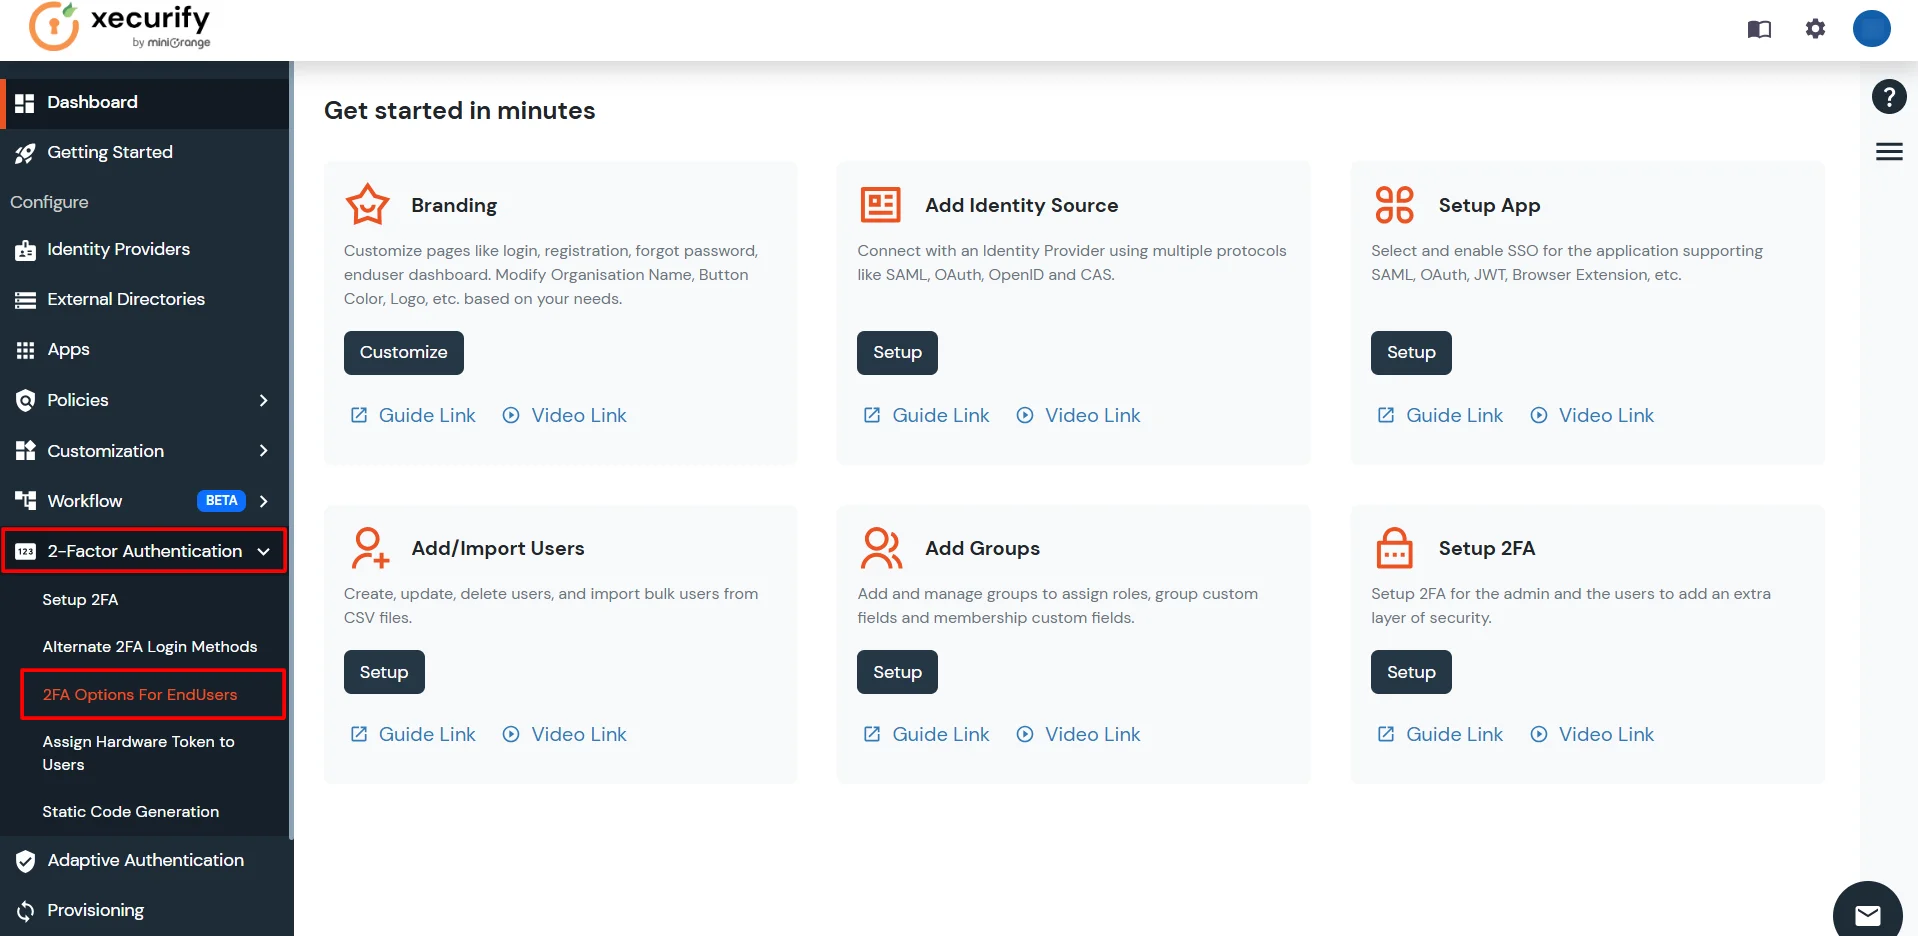
  • Accedere a Autenticazione del fattore 2 >> Opzioni 2FA per gli utenti finali.
  • Opzioni 2FA per gli utenti finali

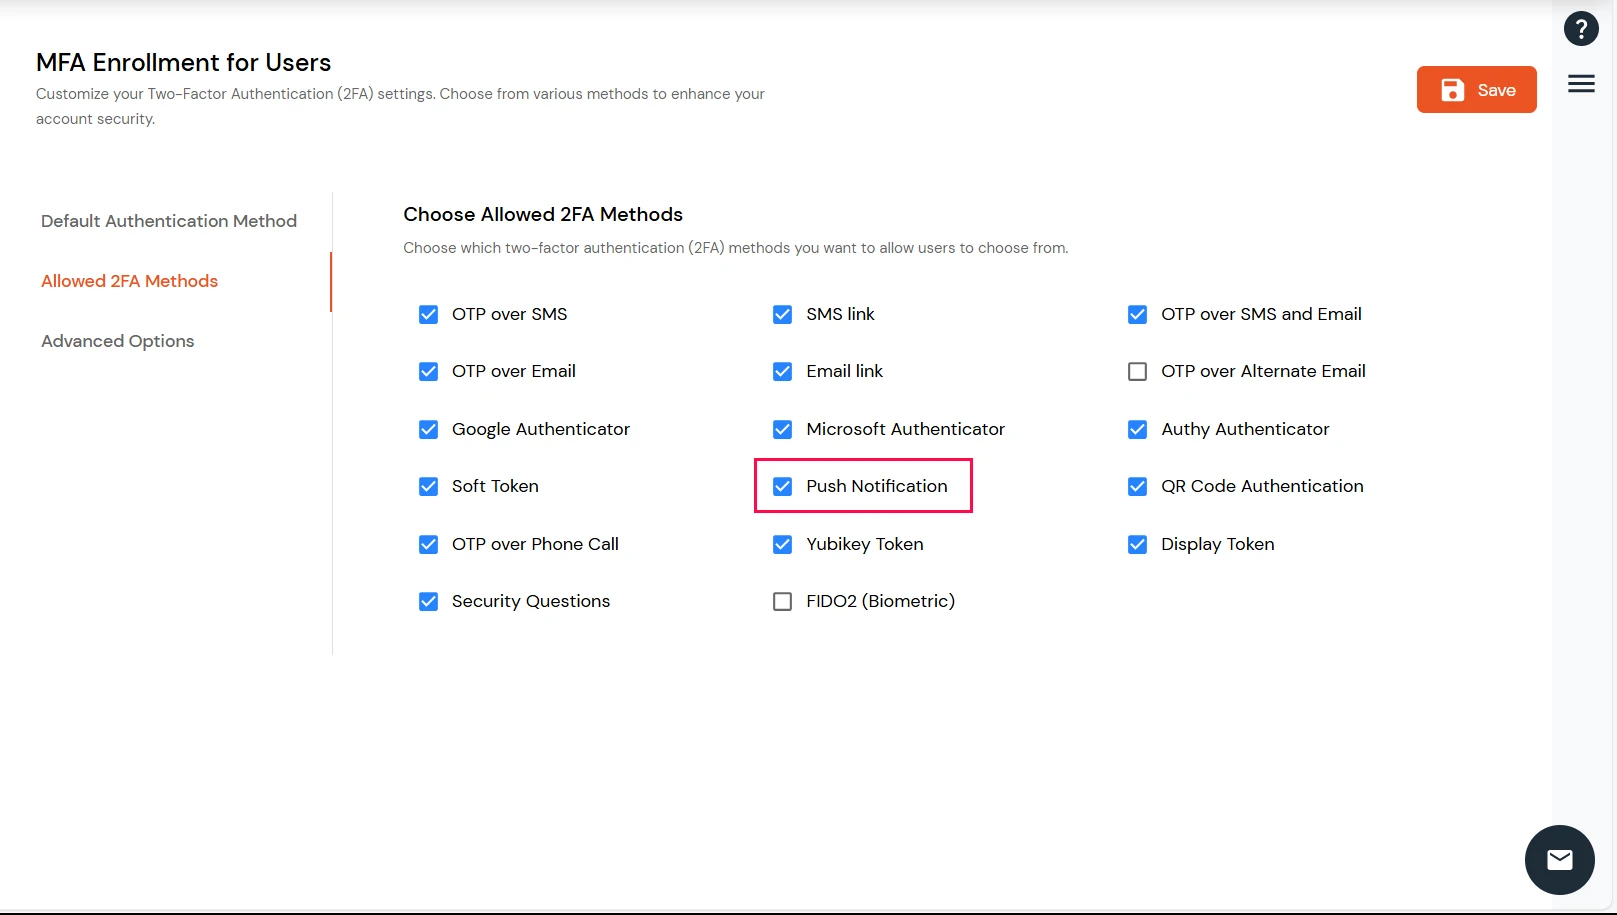
  • Attiva l'interruttore per Push Notification nella sezione Metodi 2FA consentiti.
  • Abilita la notifica push di Microsoft Authenticator


3.4. Integrazione del server miniOrange IDP con NPS
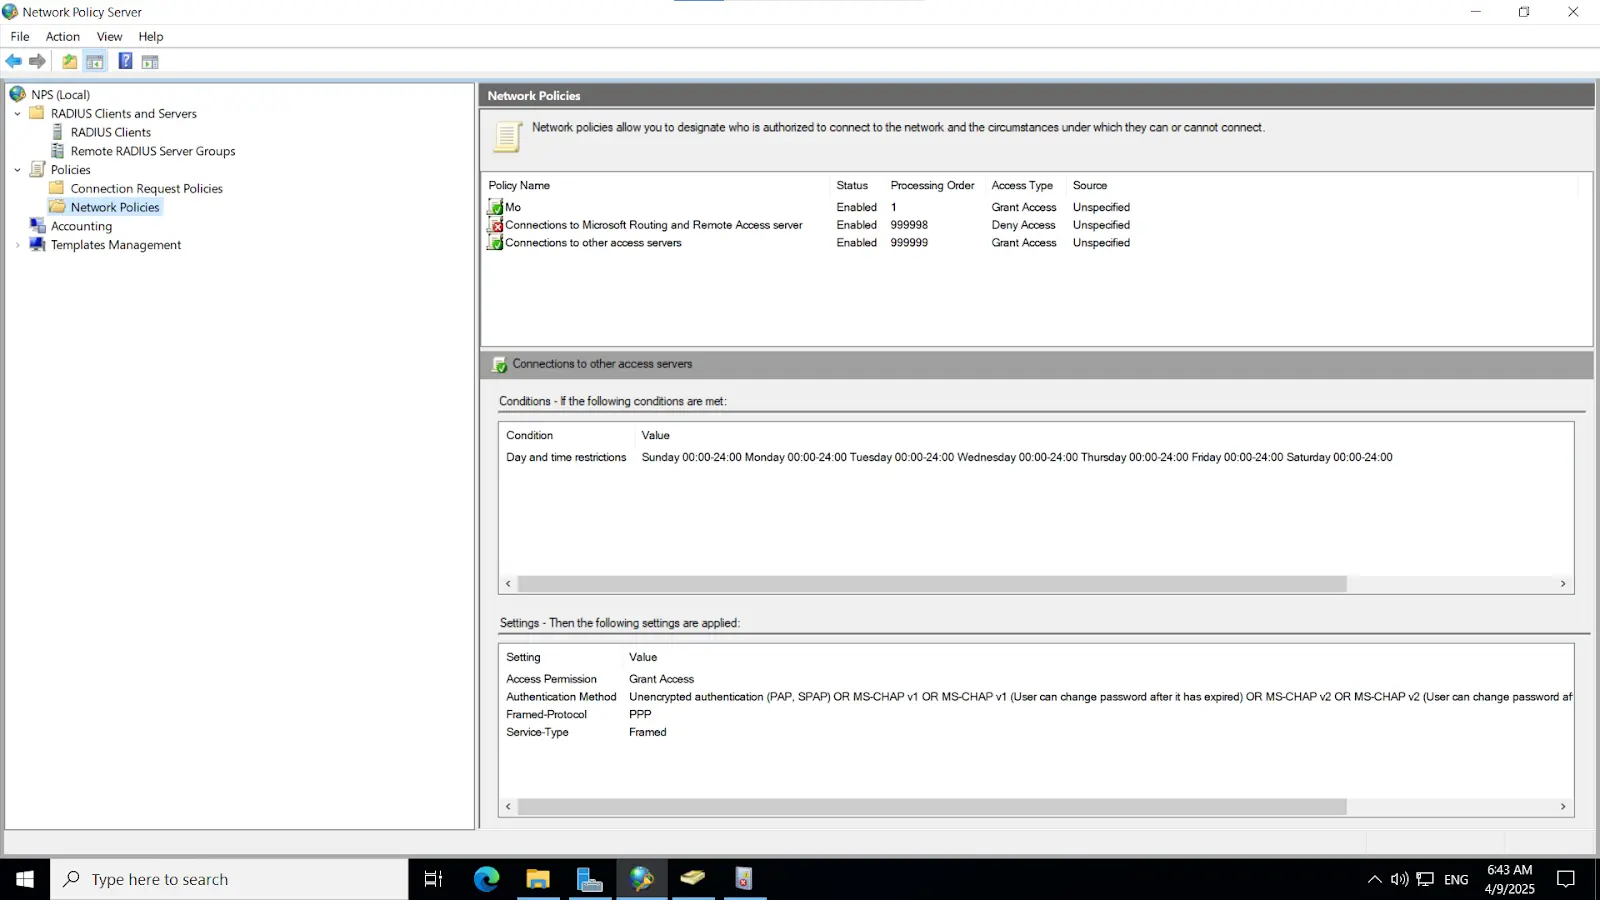
  • Aprire il servizio Network Policy Server (NPS) sul server Windows.
  • Notifica push Microsoft: apri NPS sul server Windows

  • Fare clic con il pulsante destro del mouse su Client RADIUS, quindi selezionare Nuovo per aggiungere l'indirizzo IP del miniOrange IDP come nuovo client RADIUS.
  • Notifica push Microsoft: aggiungi l'indirizzo IP dell'IDP miniOrange

  • Compila i dettagli richiesti:
    • Il nuovo client RADIUS, inclusi il nome descrittivo, l'indirizzo IP (del provider di identità miniOrange) e il segreto condiviso (precedentemente configurato). Assicurarsi che tutti i campi siano compilati correttamente prima di procedere.
    • Nota: assicurarsi che la casella di controllo "Abilita questo client RADIUS" sia selezionata per attivare la configurazione del client.
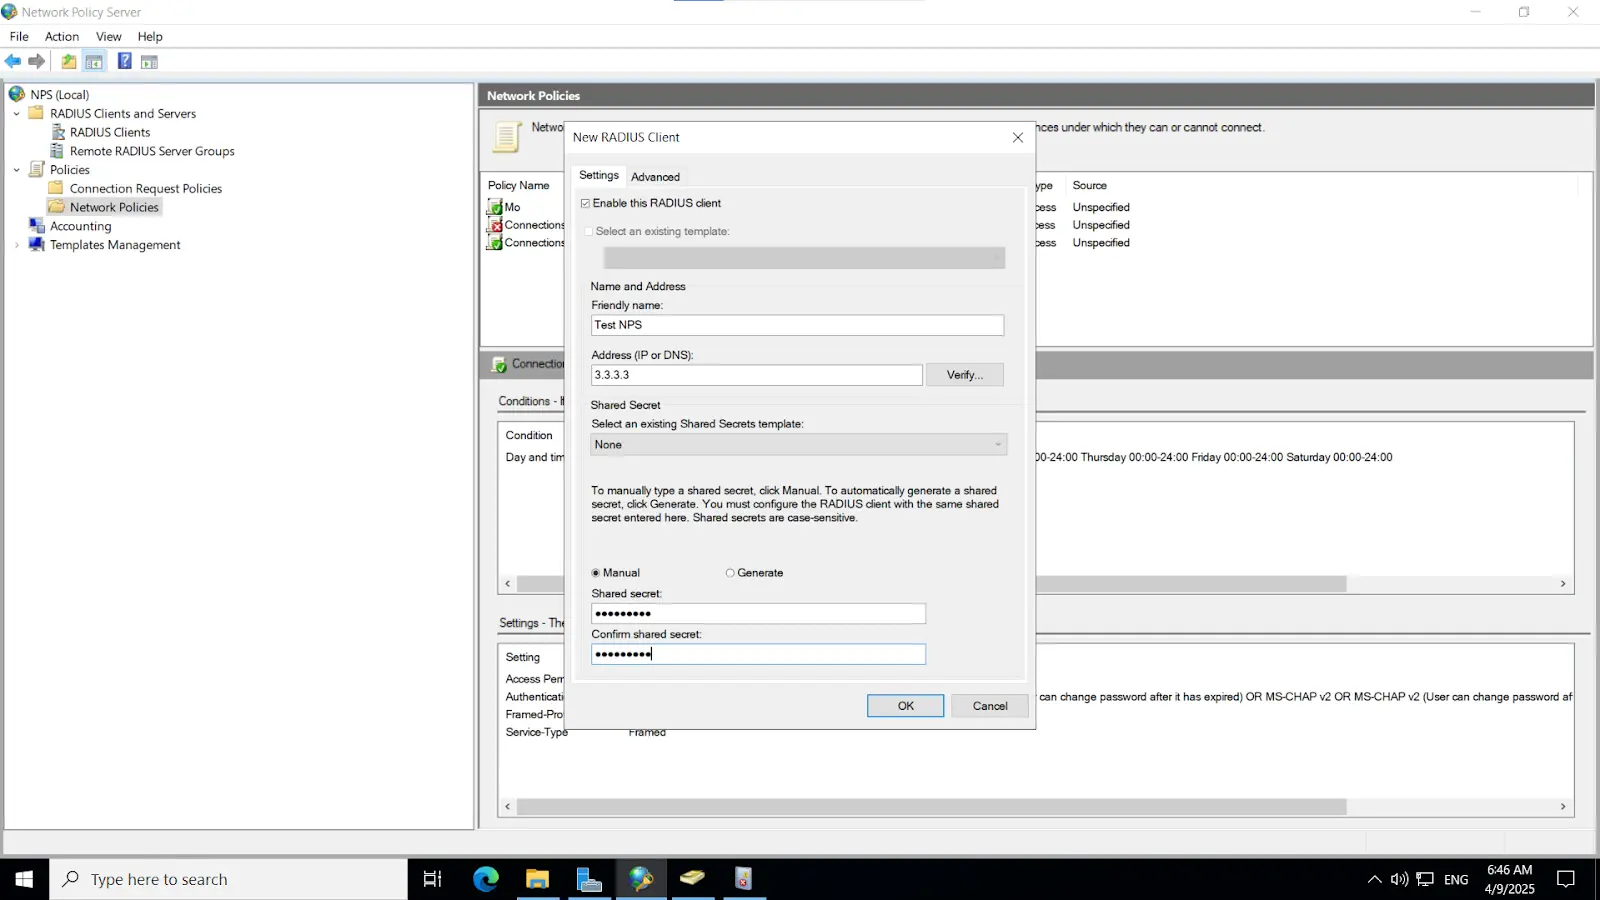
    • Se si utilizza il server IDP miniOrange On-Premise, immettere l'indirizzo IP privato del server IDP nel campo Indirizzo IP.
    • Se si utilizza il server miniOrange Cloud IDP, immettere 52.55.147.107, 52.86.38.163, 54.165.245.227 del miniOrange Cloud IDP nel campo Indirizzo IP.
    • Notifica push Microsoft: miniOrange Cloud IDP

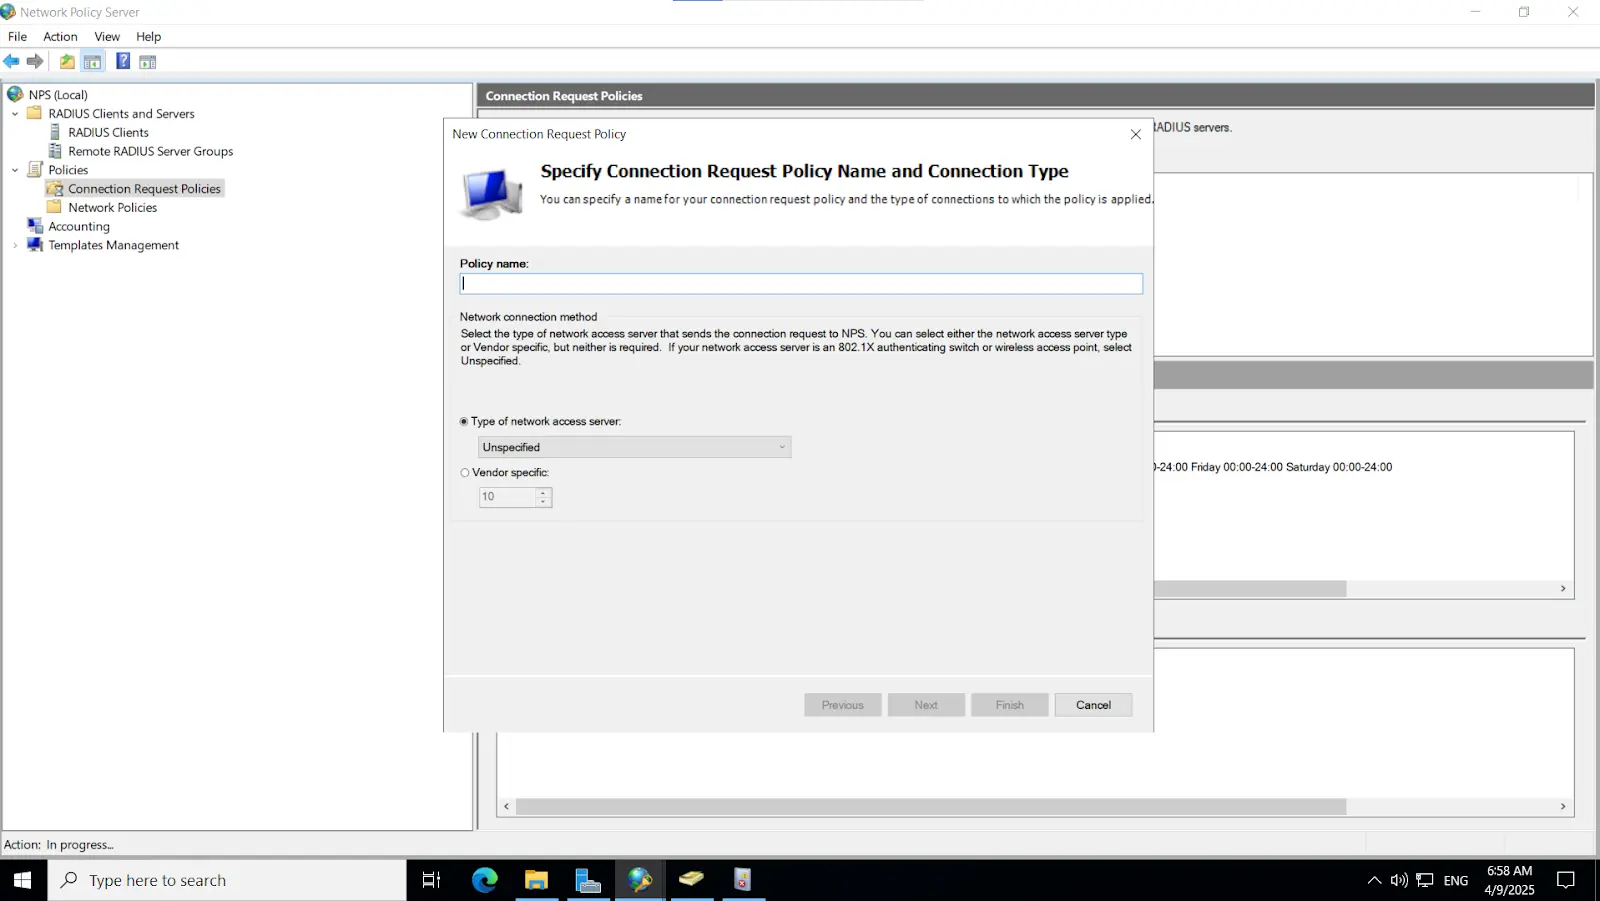
  • Successivamente, aggiungi un criterio di richiesta di connessione facendo clic con il pulsante destro del mouse su Criteri di richiesta di connessione nella sezione Criteri nel servizio NPS (Network Policy Server) e selezionando Nuovo.
  • Compila i dettagli della polizza:
    • Inserisci il nome della policy, clicca su Avanti.
    • Notifica push Microsoft: inserisci il nome del criterio

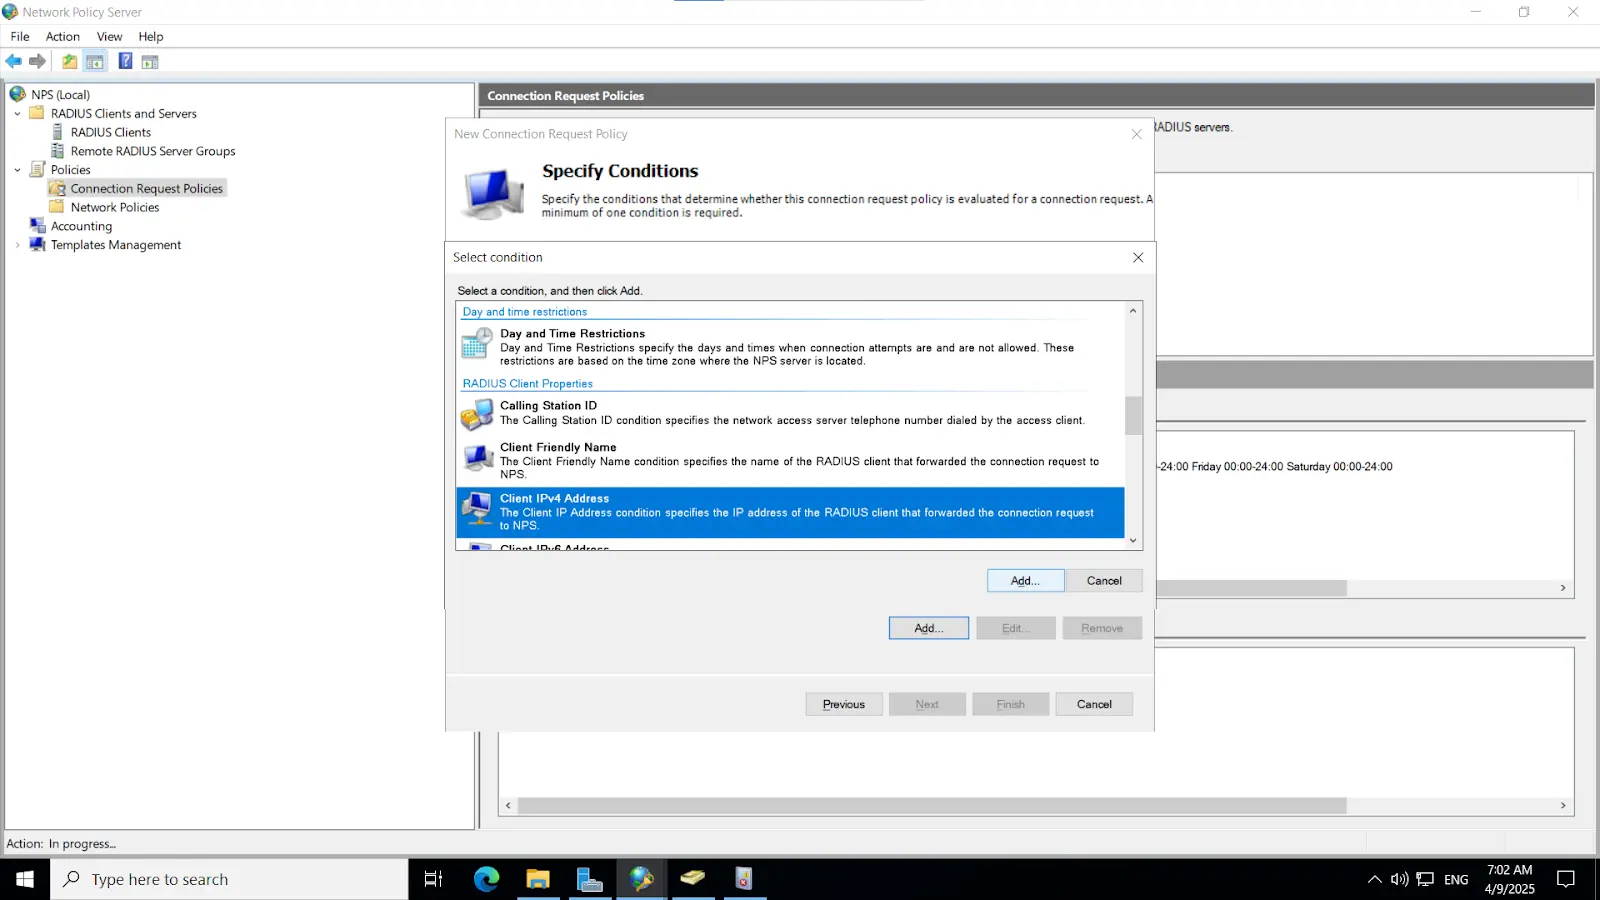
    • Fare clic su Aggiungi e cercare il Indirizzo IPV4 del client e clicca su Aggiungi.
    • Notifica push Microsoft: indirizzo IPV4 del client

    • Ti verrà richiesto di inserire un indirizzo IP. Inserisci lo stesso indirizzo IP dell'IDP miniOrange specificato in precedenza durante l'aggiunta del client RADIUS. Fai clic su OK e poi su Avanti.
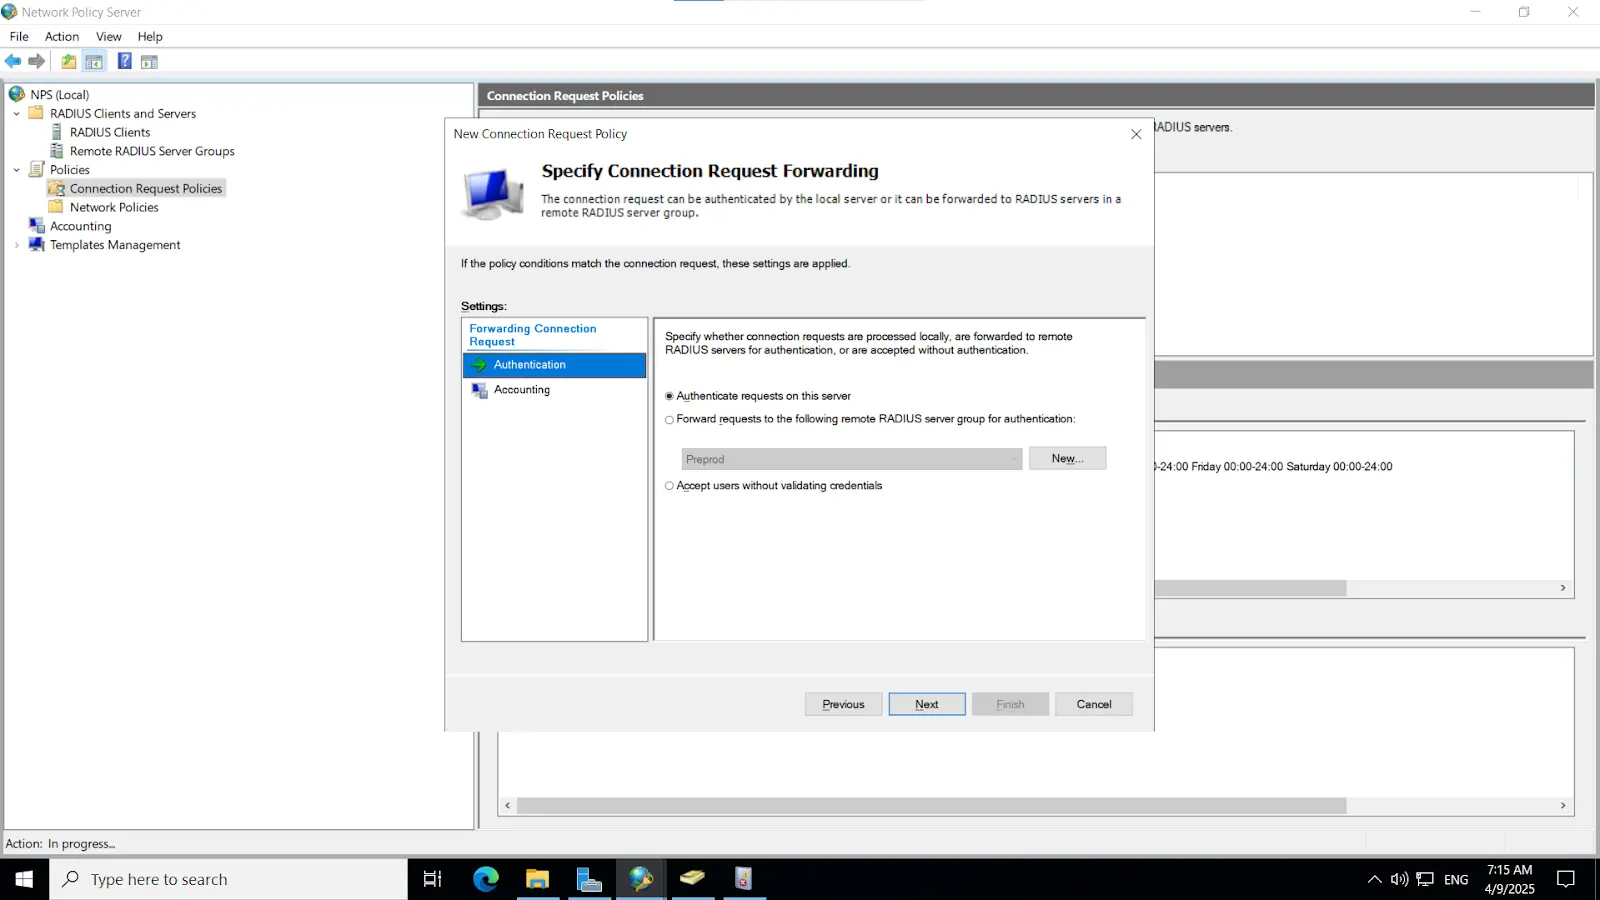
    • Dovrebbe apparire il seguente messaggio. Assicurati di selezionare l'opzione "Autentica richieste su questo server" per consentire al server NPS di gestire l'autenticazione localmente.
    • Microsoft Push Notification: autentica le richieste su questo server

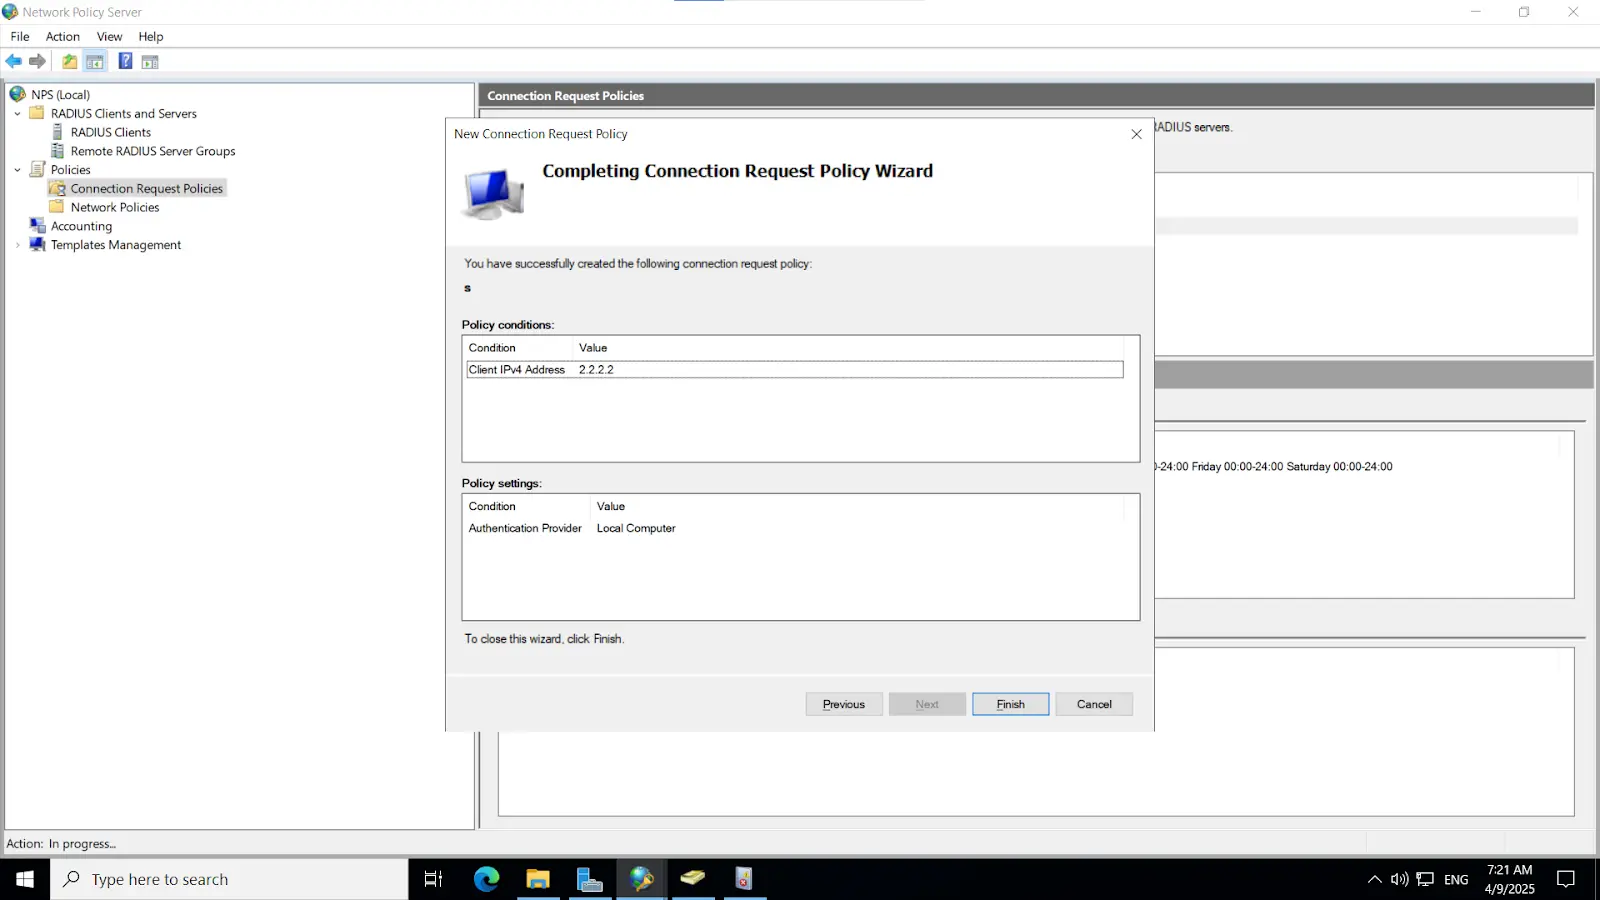
  • Continua cliccando Avanti attraverso i passaggi di configurazione finché non diventa disponibile il pulsante Fine. Quindi, fai clic su Finitura per completare l'installazione.
  • Microsoft Push Notification: Completa la configurazione

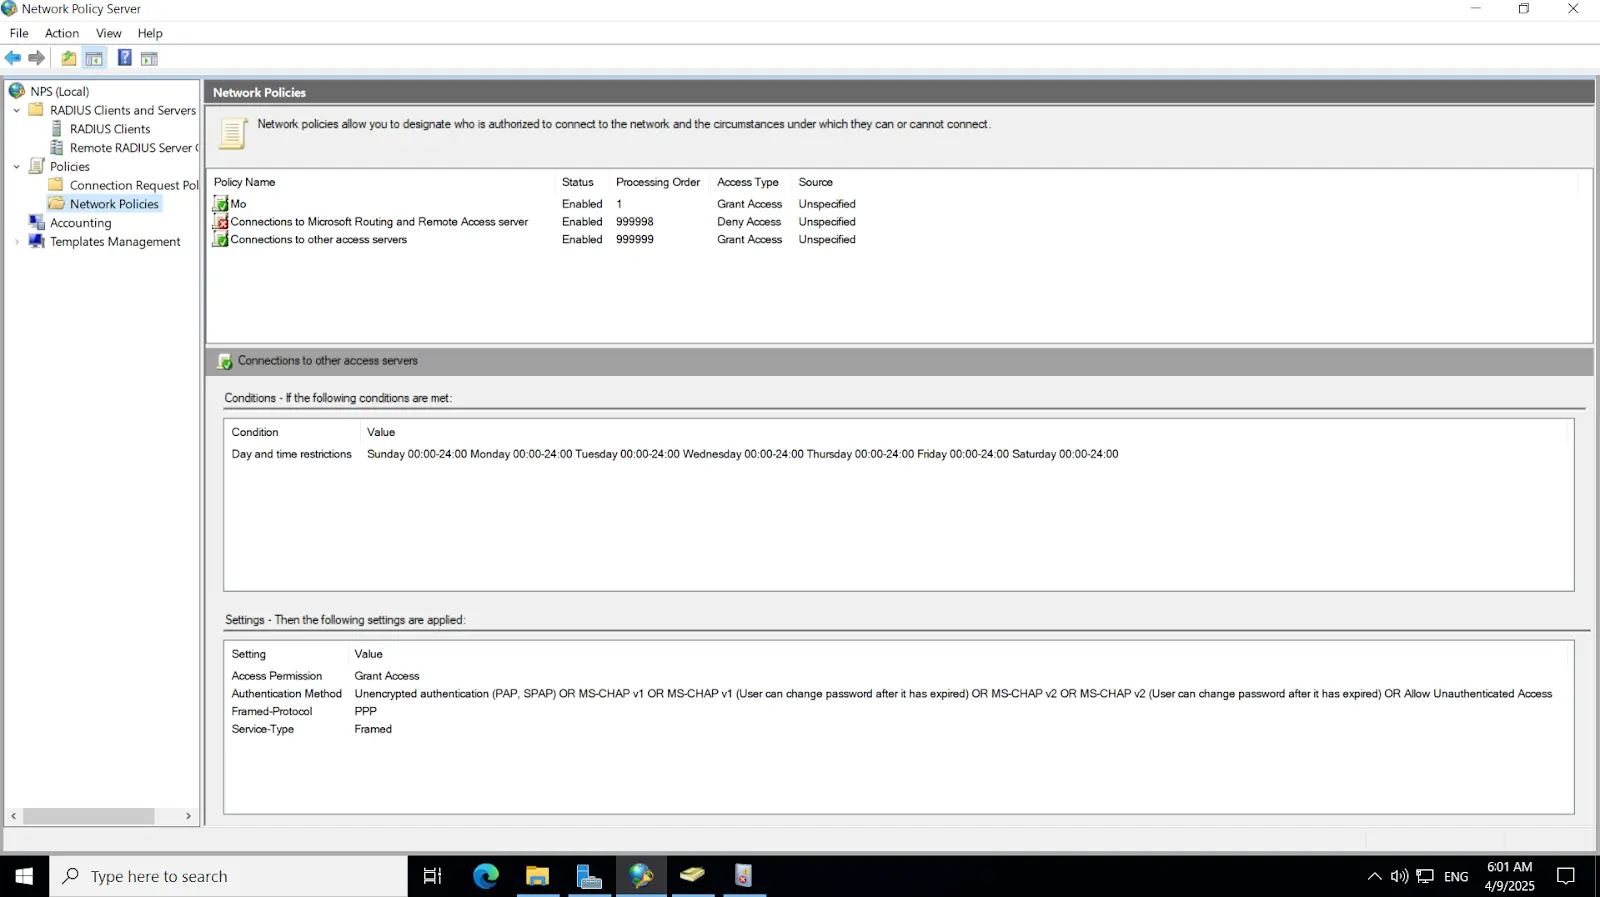
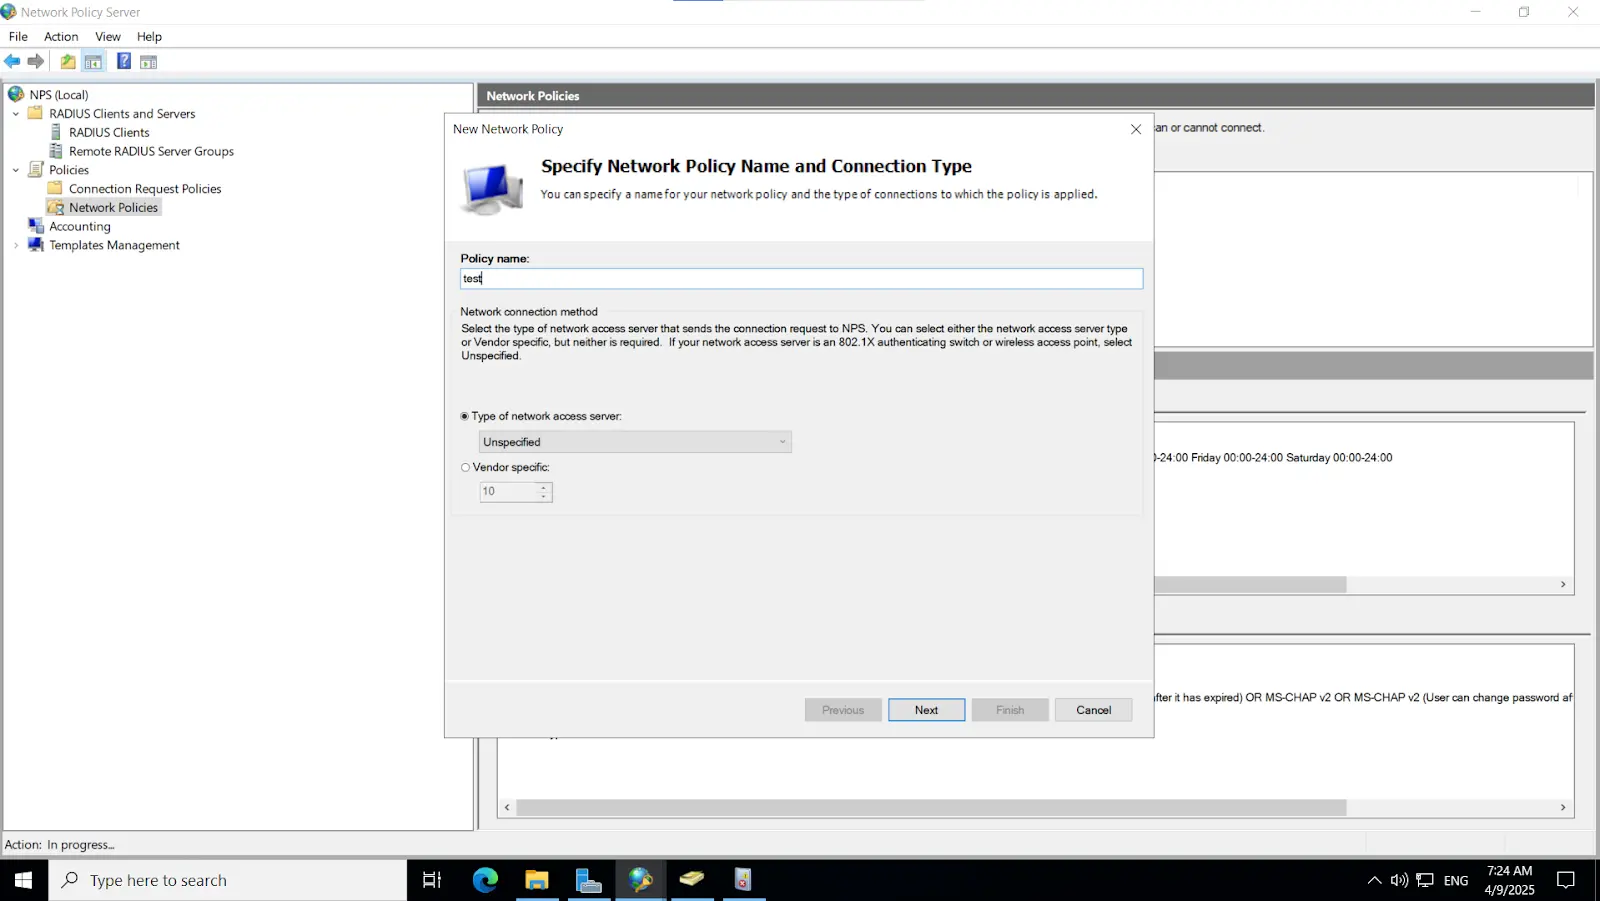
  • Ora, aggiungi una nuova policy di rete facendo clic con il pulsante destro del mouse su Policy di rete nella sezione Policy e selezionando New.
  • Compila i dettagli per creare la policy di rete:
    • Inserire il Nome della politica.
    • Notifica push Microsoft: immetti il nome del criterio

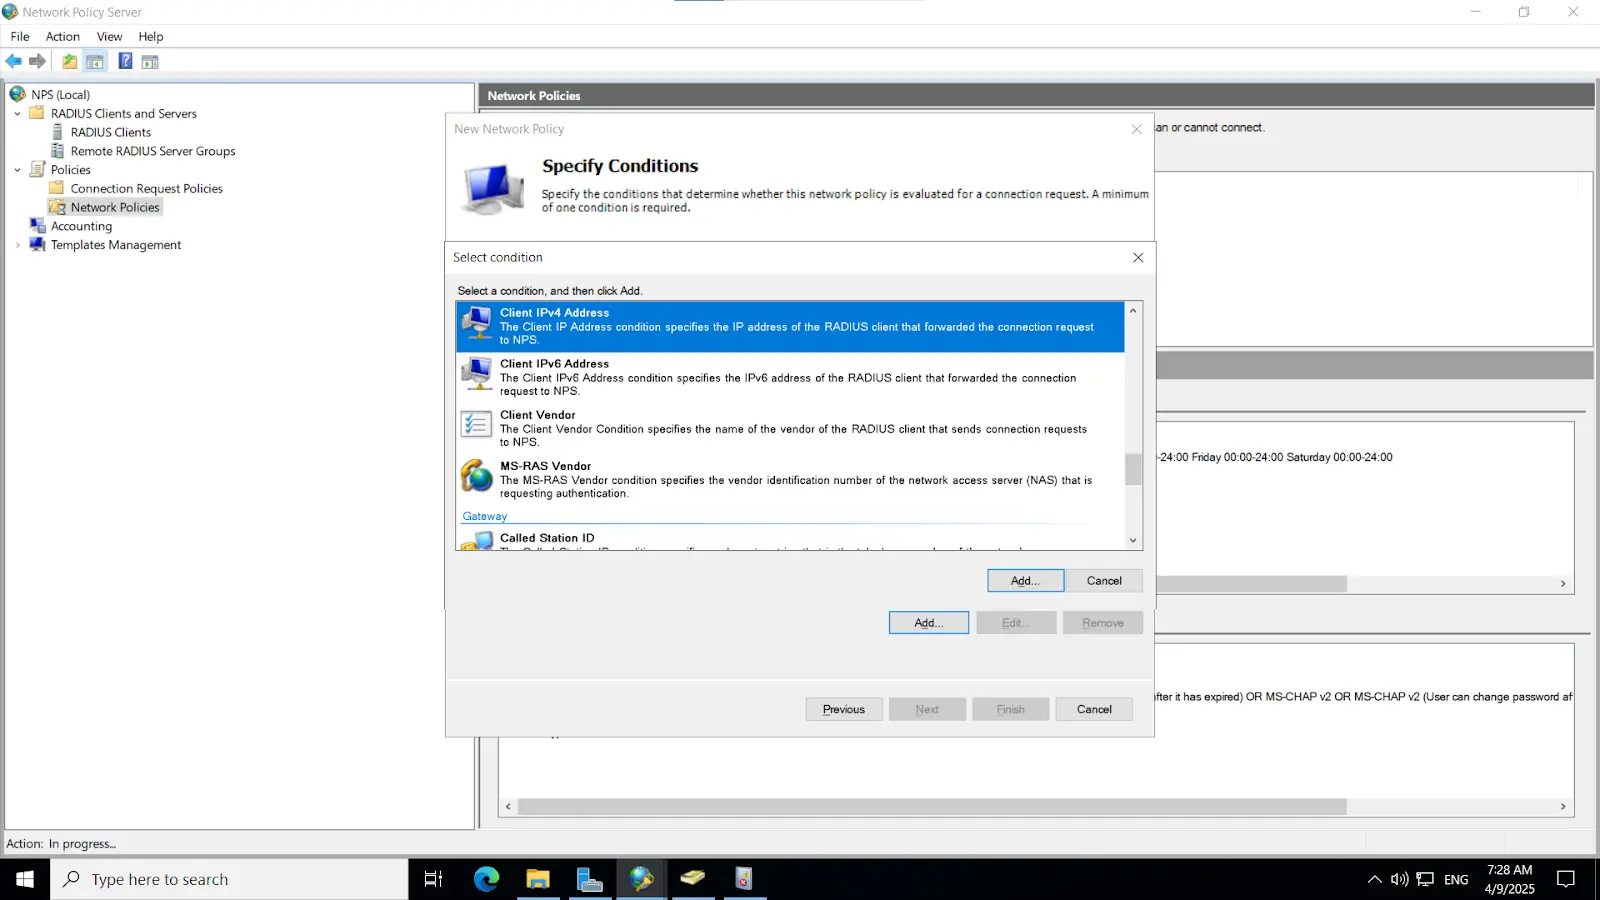
    • Fare clic su Aggiungi, cercare l'indirizzo IPV4 del client e fare clic su Aggiungi.
    • Notifica push Microsoft: indirizzo IPV4 del client

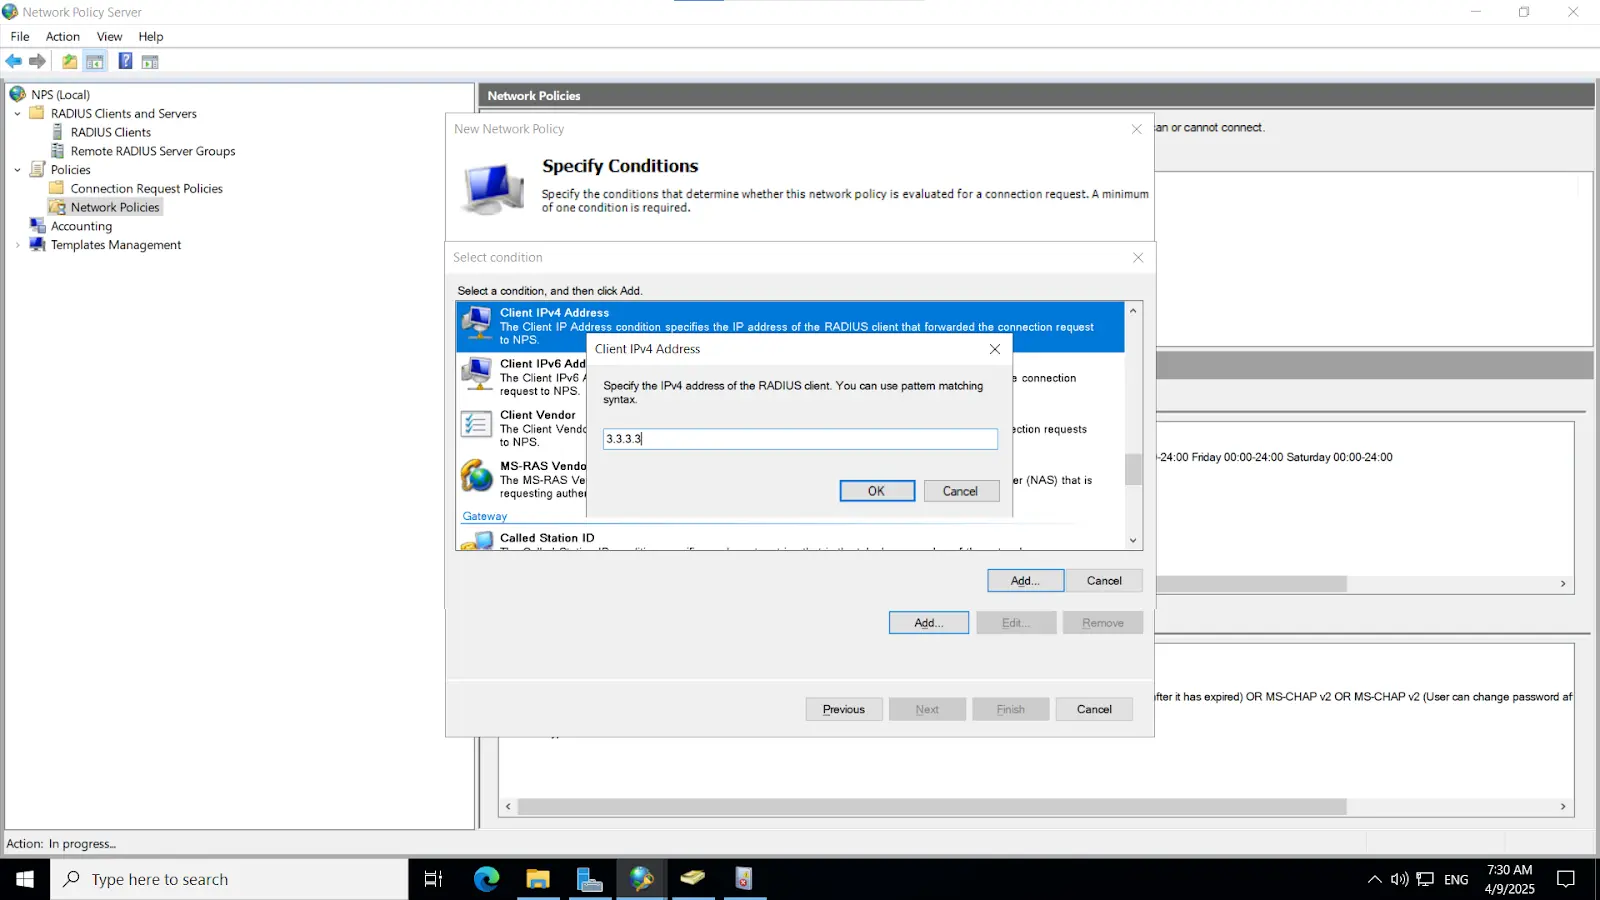
    • Ti verrà richiesto di inserire un indirizzo IP. Inserisci lo stesso indirizzo IP dell'IDP miniOrange specificato in precedenza durante l'aggiunta del client RADIUS e la creazione della policy di richiesta di connessione. Fai clic su OK e poi su Avanti.
    • Notifica push Microsoft: fornisci l'indirizzo IP dell'IDP miniOrange

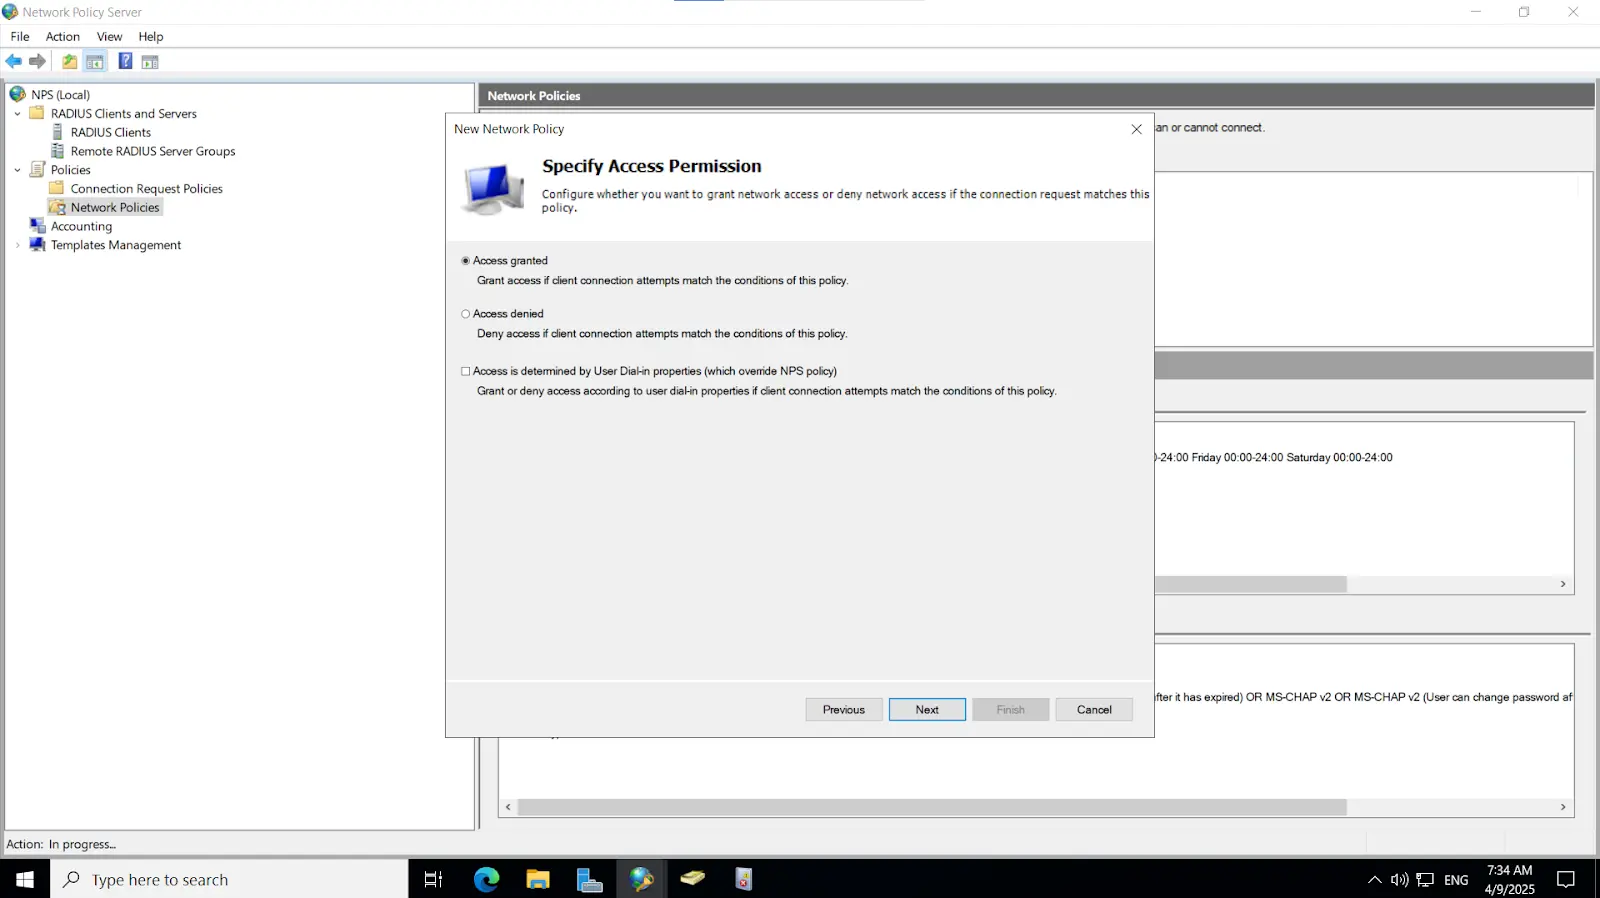
  • Selezionare Accesso concesso per specificare l'autorizzazione di accesso, quindi fare clic su Avanti per continuare con la configurazione.
  • Notifica push Microsoft: concedi l'accesso

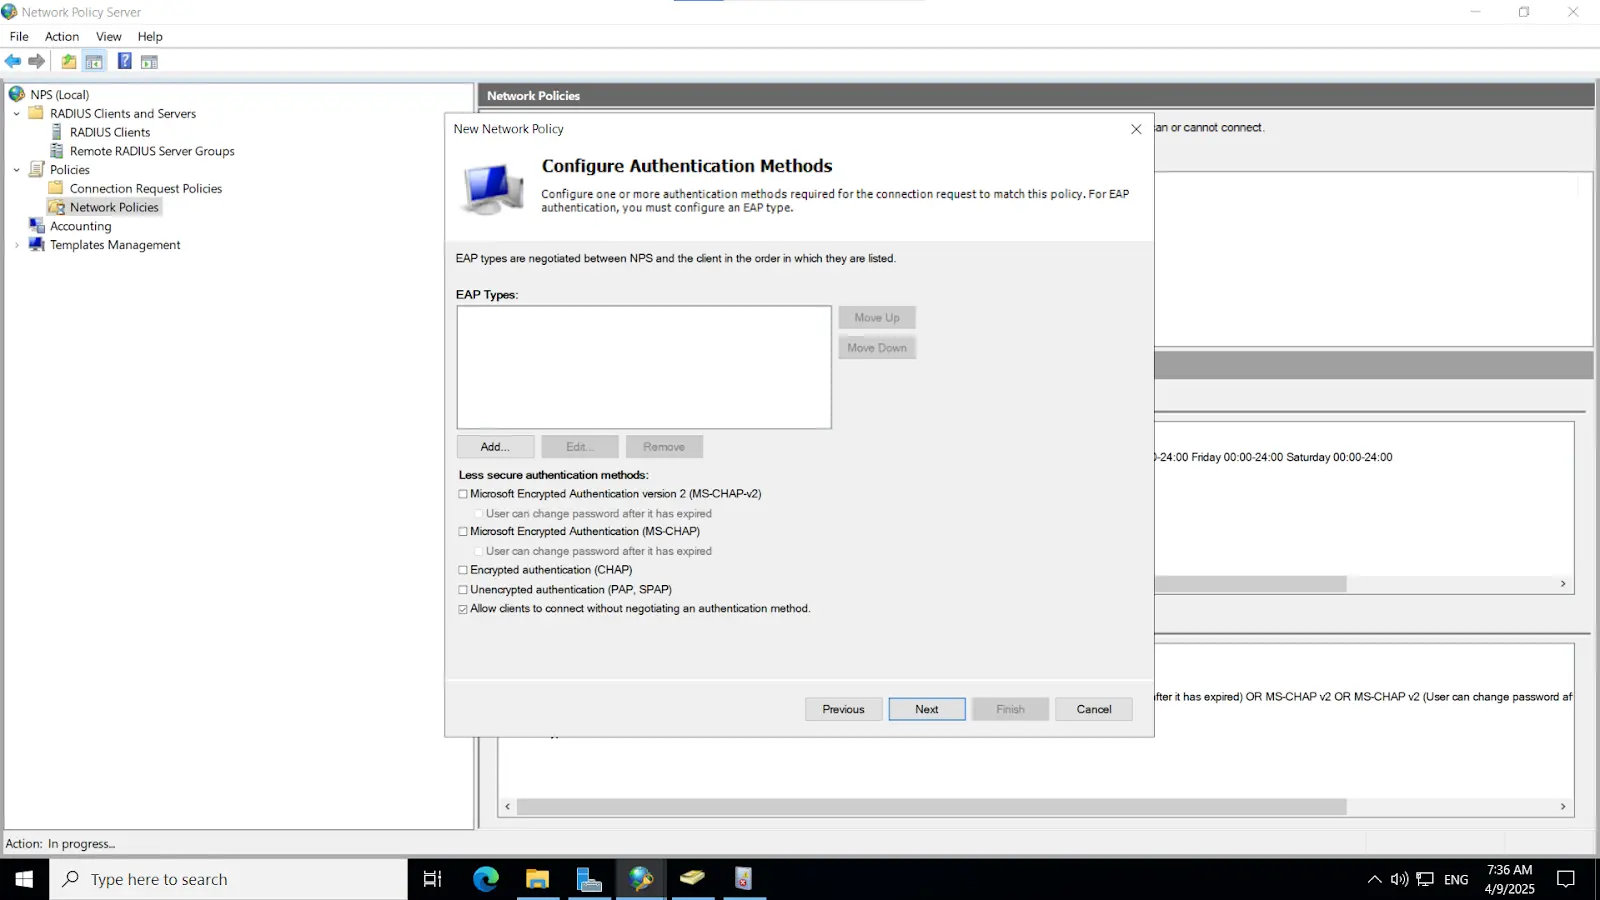
  • Nel Configurare i metodi di autenticazione sezione, deseleziona tutte le opzioni selezionate in precedenza. Quindi, seleziona l'opzione etichettata Consentire ai client di autenticarsi senza negoziare un metodo di autenticazione.
  • Notifica push Microsoft: consente ai client di autenticarsi senza negoziare un metodo di autenticazione

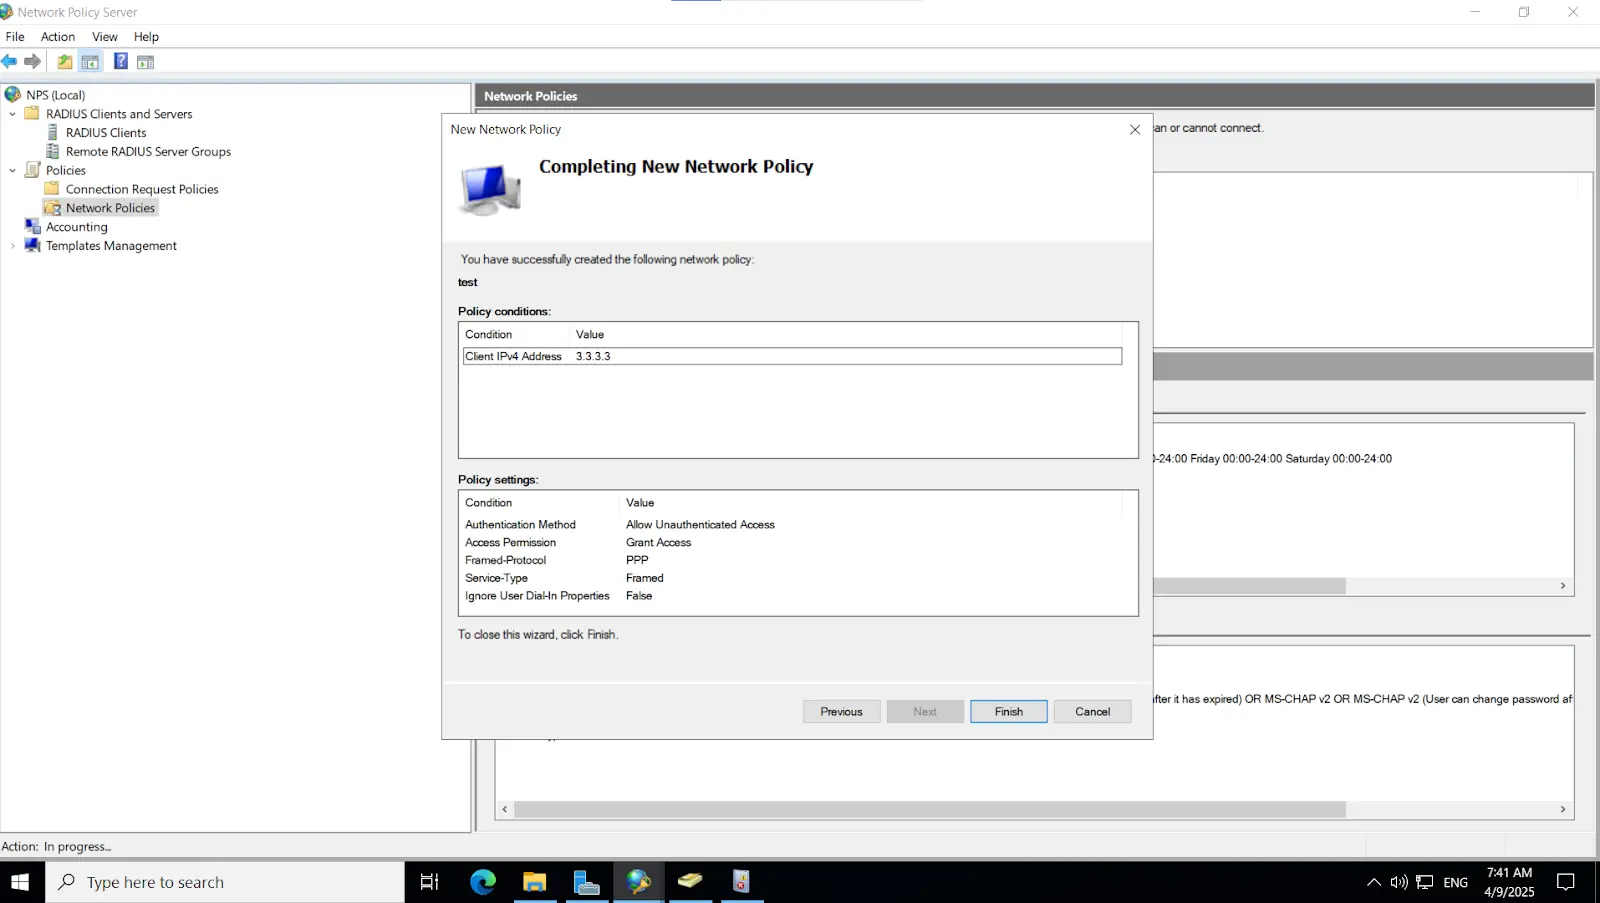
  • Proseguire cliccando su Avanti per seguire i passaggi di configurazione finché non diventa disponibile il pulsante Fine. Quindi, fare clic su Fine per completare la configurazione.
  • Notifica push Microsoft: Fine per completare la configurazione

  • Per abilitare le notifiche push di Microsoft anziché immettere un codice Microsoft Authenticator, è necessario aggiungere una chiave specifica al sistema.
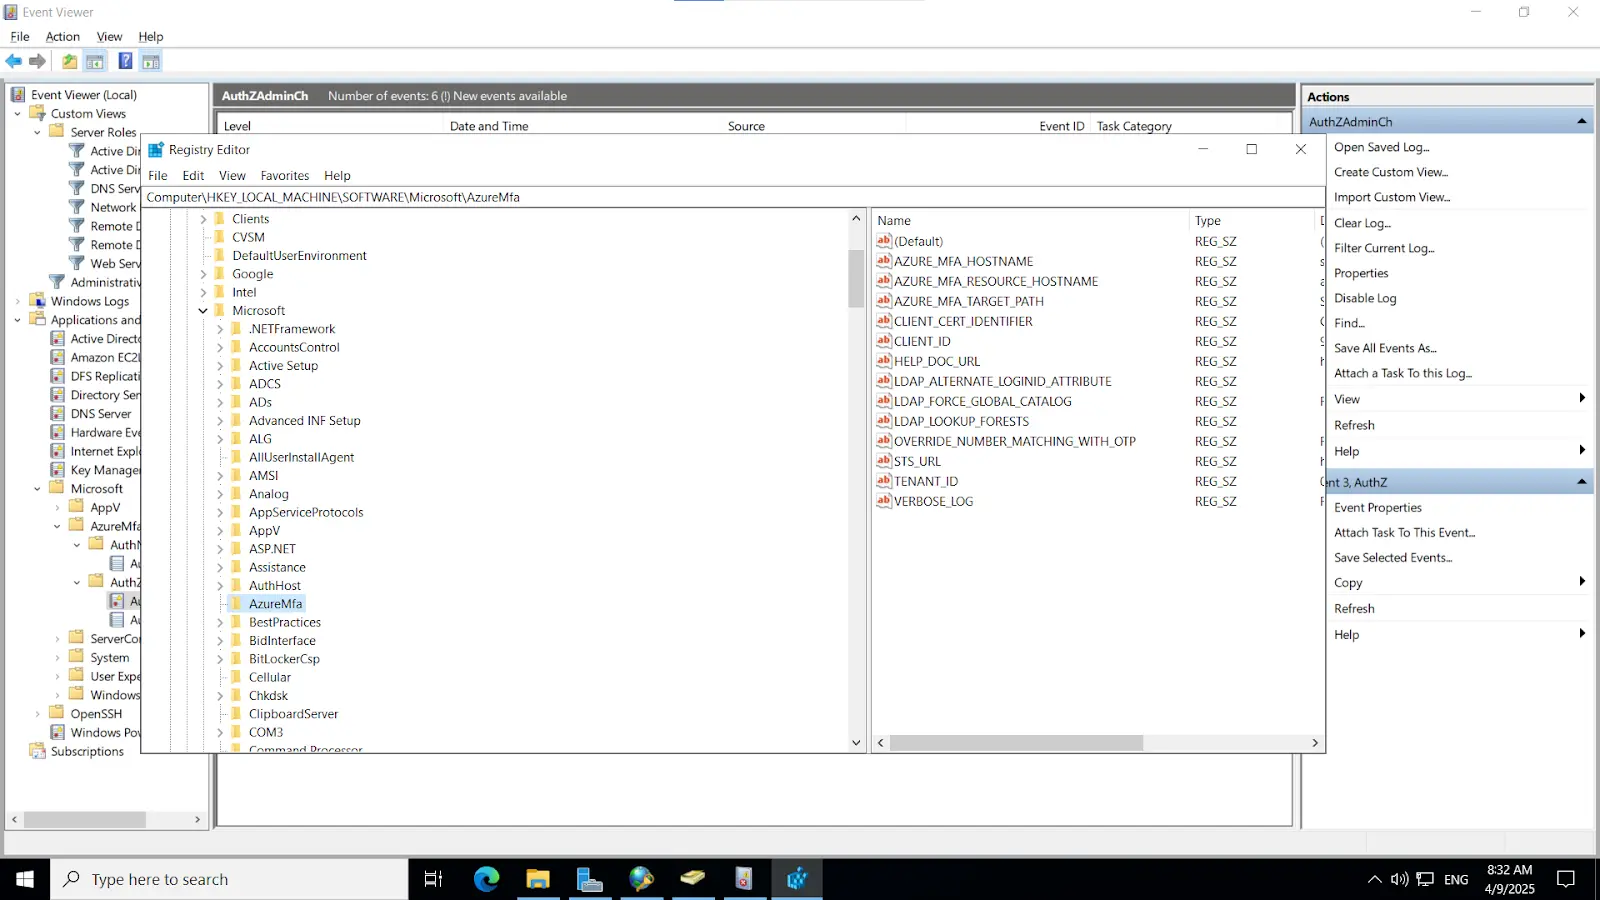
    • Cercare l'Editor del Registro di sistema nella ricerca di Windows in cui è in esecuzione il servizio NPS.
    • Vai su HKEY_LOCAL_MACHINE > SOFTWARE > MICROSOFT > AzureMFA.
    • Notifica push Microsoft: AzureMFA

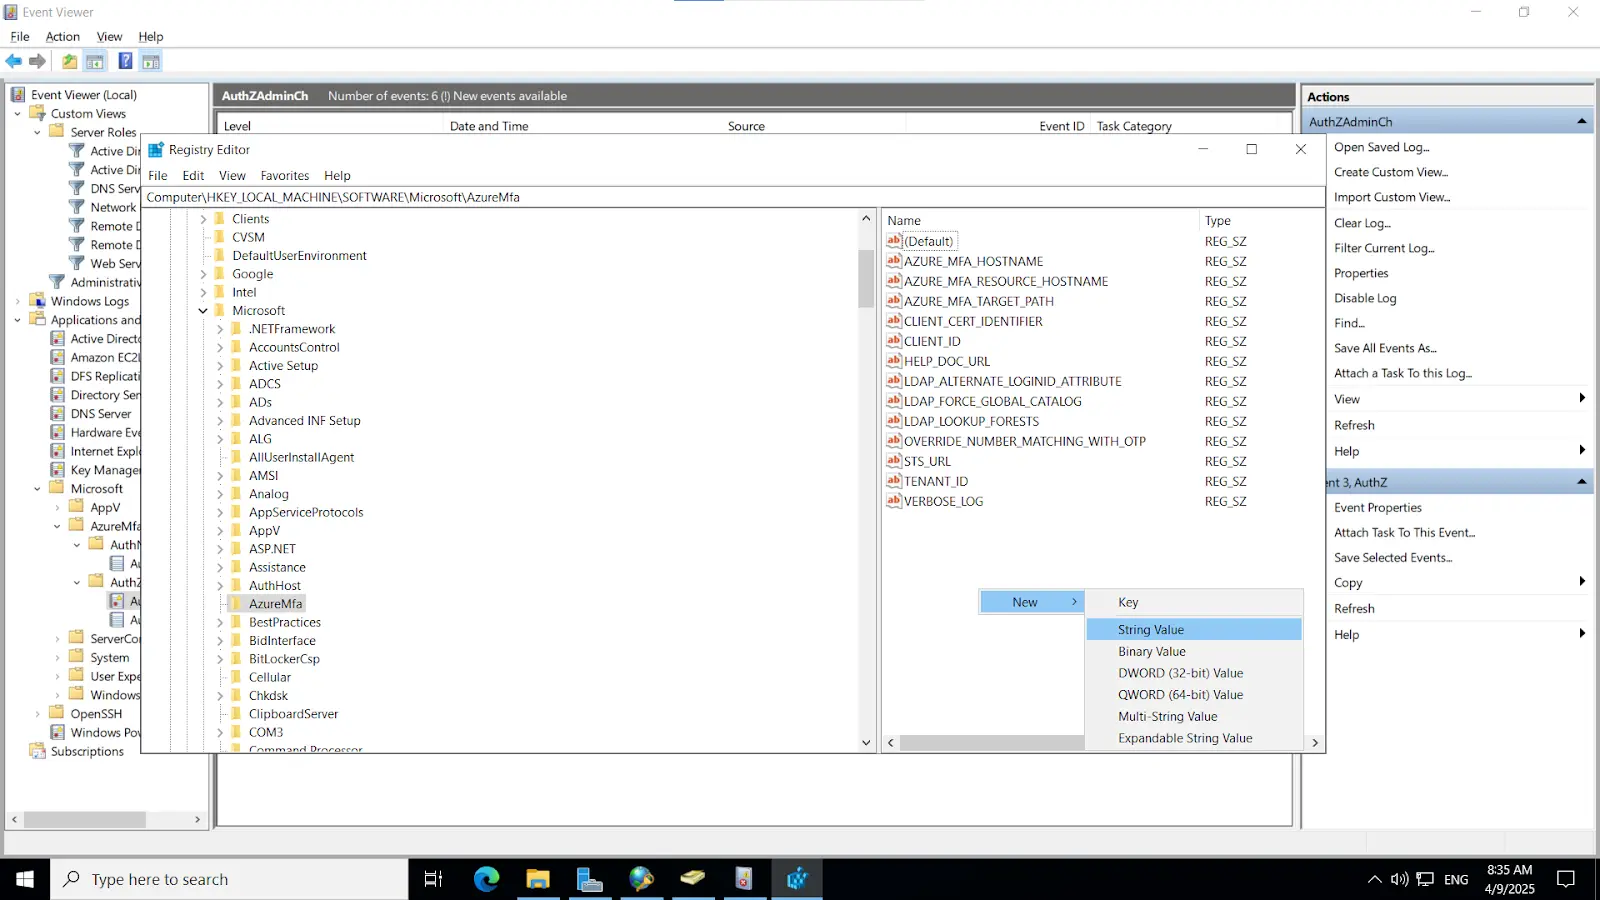
    • Fare clic con il pulsante destro del mouse sullo spazio a destra in cui sono elencate le chiavi del registro e aggiungere un nuovo valore stringa.
    • Microsoft Push Notification: aggiungi nuovo valore stringa

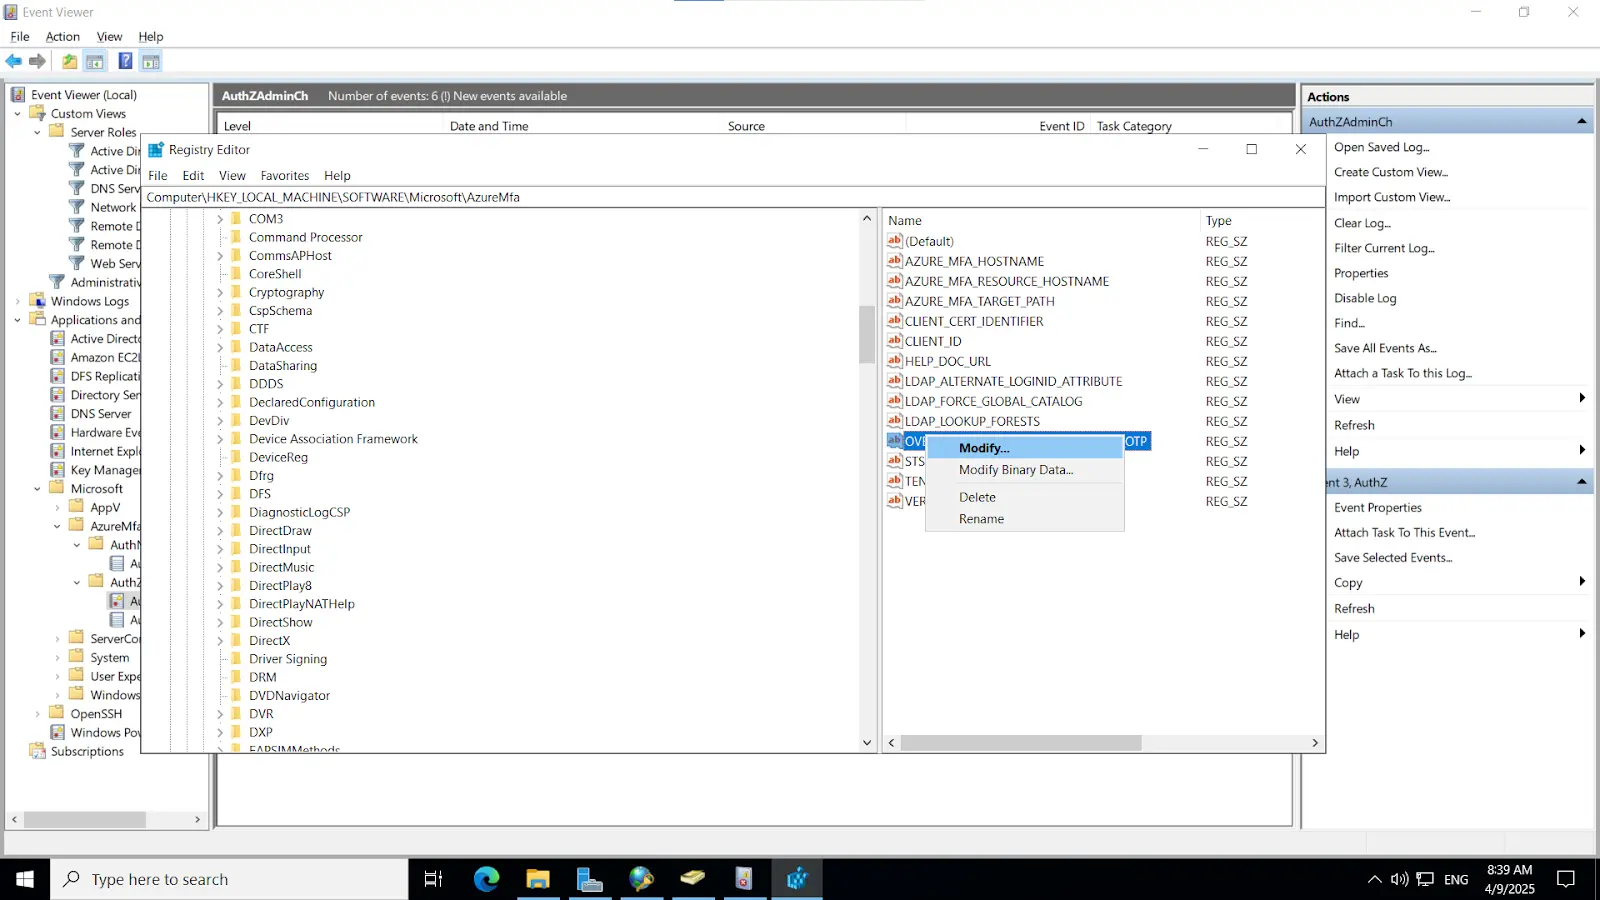
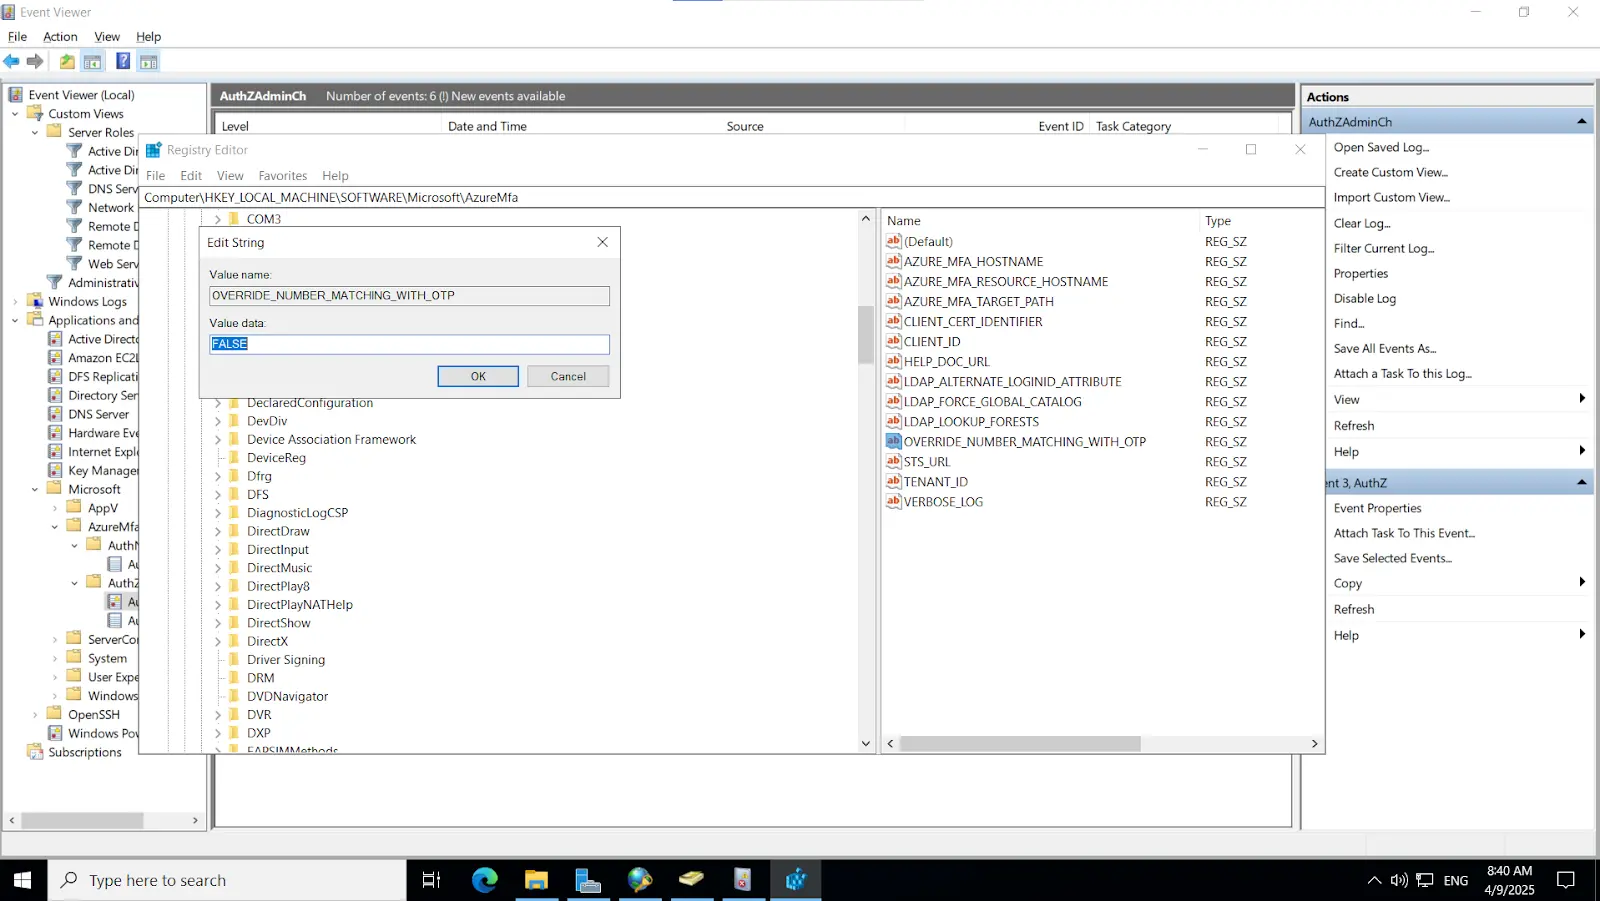
    • SOSTITUISCI_NUMERO_CORRISPONDENTE_CON_OTP Aggiungi questa chiave e fai di nuovo clic destro su questa chiave dopo averla aggiunta al registro, quindi fai clic su Modifica e aggiungi FALSE come valore.
    • Notifica push Microsoft: modifica

      Notifica push Microsoft: aggiungi FALSE come valore

    • Riavvia il servizio NPS e ora dovresti ricevere le notifiche push di Microsoft dopo il test.
    • Ora abbiamo integrato con successo il server miniOrange IDP con NPS.

Troubleshooting

Se le notifiche push non funzionano

  • Verificare la connettività del server NPS
  • Conferma le impostazioni della directory RADIUS
  • Assicurarsi che il servizio sia abilitato per il gruppo di utenti

Domande frequenti (FAQ)

Il mio userPrincipalName non corrisponde a userPrincipalName nell'ID Microsoft Entra

  • Cercare l'Editor del Registro di sistema nella ricerca di Windows in cui è in esecuzione il servizio NPS.
  • Vai su HKEY_LOCAL_MACHINE>SOFTWARE>MICROSOFT>AzureMFA.
  • Notifica push di Microsoft
  • Fare clic con il pulsante destro del mouse sulla chiave LDAP_ALTERNATE_LOGINID_ATTRIBUTE e aggiungere il valore dell'attributo che corrisponde a userPrincipalName in Active Directory, ad esempio displayName.
  • Riavvia il servizio NPS e ora dovresti essere in grado di testare le notifiche push di Microsoft.

Debug dei registri NPS

  • Vai alla ricerca di Windows, digita Visualizzatore eventi e aprilo.
  • Nel pannello di sinistra, in Visualizzazione personalizzata, vai a Ruoli del server, in Ruoli del server, vai a Servizi di accesso e criteri di rete.
  • Qui dovresti essere in grado di vedere i log generati per ogni autenticazione Radius.
  • Cliccando su un qualsiasi registro potrai vedere tutte le informazioni riguardanti il registro selezionato.

Script di controllo dello stato di integrità dell'estensione NPS

  • Scarica lo script da qui.
  • Eseguire lo script tramite PowerShell .\MFA_NPS_Troubleshooter.ps1, dove si trova lo script.


Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso