Integrare Oracle EBS Single Sign-On utilizzando Microsoft Entra ID
"Il connettore Oracle EBS SSO di miniOrange consente l'accesso Single Sign-On tra Oracle EBS e Microsoft Entra ID senza dover acquistare e installare la licenza di Oracle Access Manager (OAM) e Oracle Internet Directory (OID)."
L'integrazione di Oracle E-Business Suite (EBS) con Azure Microsoft Entra ID consente agli utenti di utilizzare le proprie credenziali Microsoft Entra ID per accedere a EBS, eliminando la necessità di ricordare e gestire credenziali di accesso EBS separate. Ciò può essere ottenuto utilizzando un connettore di terze parti, come miniOrange EBS SSO Connector, che funge da ponte tra Azure Microsoft Entra ID ed EBS, consentendo agli utenti di accedere a EBS utilizzando le proprie credenziali Microsoft Entra ID.
Per abilitare Microsoft Entra ID Single Sign-On (SSO) per Oracle EBS tramite miniOrange Single Sign-On Connector, il connettore deve essere registrato come SAML Service Provider (SP) in Azure Microsoft Entra ID e AD deve essere configurato come SAML Identity Provider (IdP) nel connettore. Quando un utente tenta di accedere a EBS, la richiesta di autenticazione viene delegata a miniOrange EBS SSO Connector, che reindirizza l'utente a Microsoft Entra ID per l'accesso. Dopo l'autenticazione riuscita, all'utente viene concesso l'accesso a EBS.
Flusso di autenticazione Single Sign-On Oracle EBS Azure Microsoft Entra ID (AAD) con la soluzione miniOrange Oracle EBS:
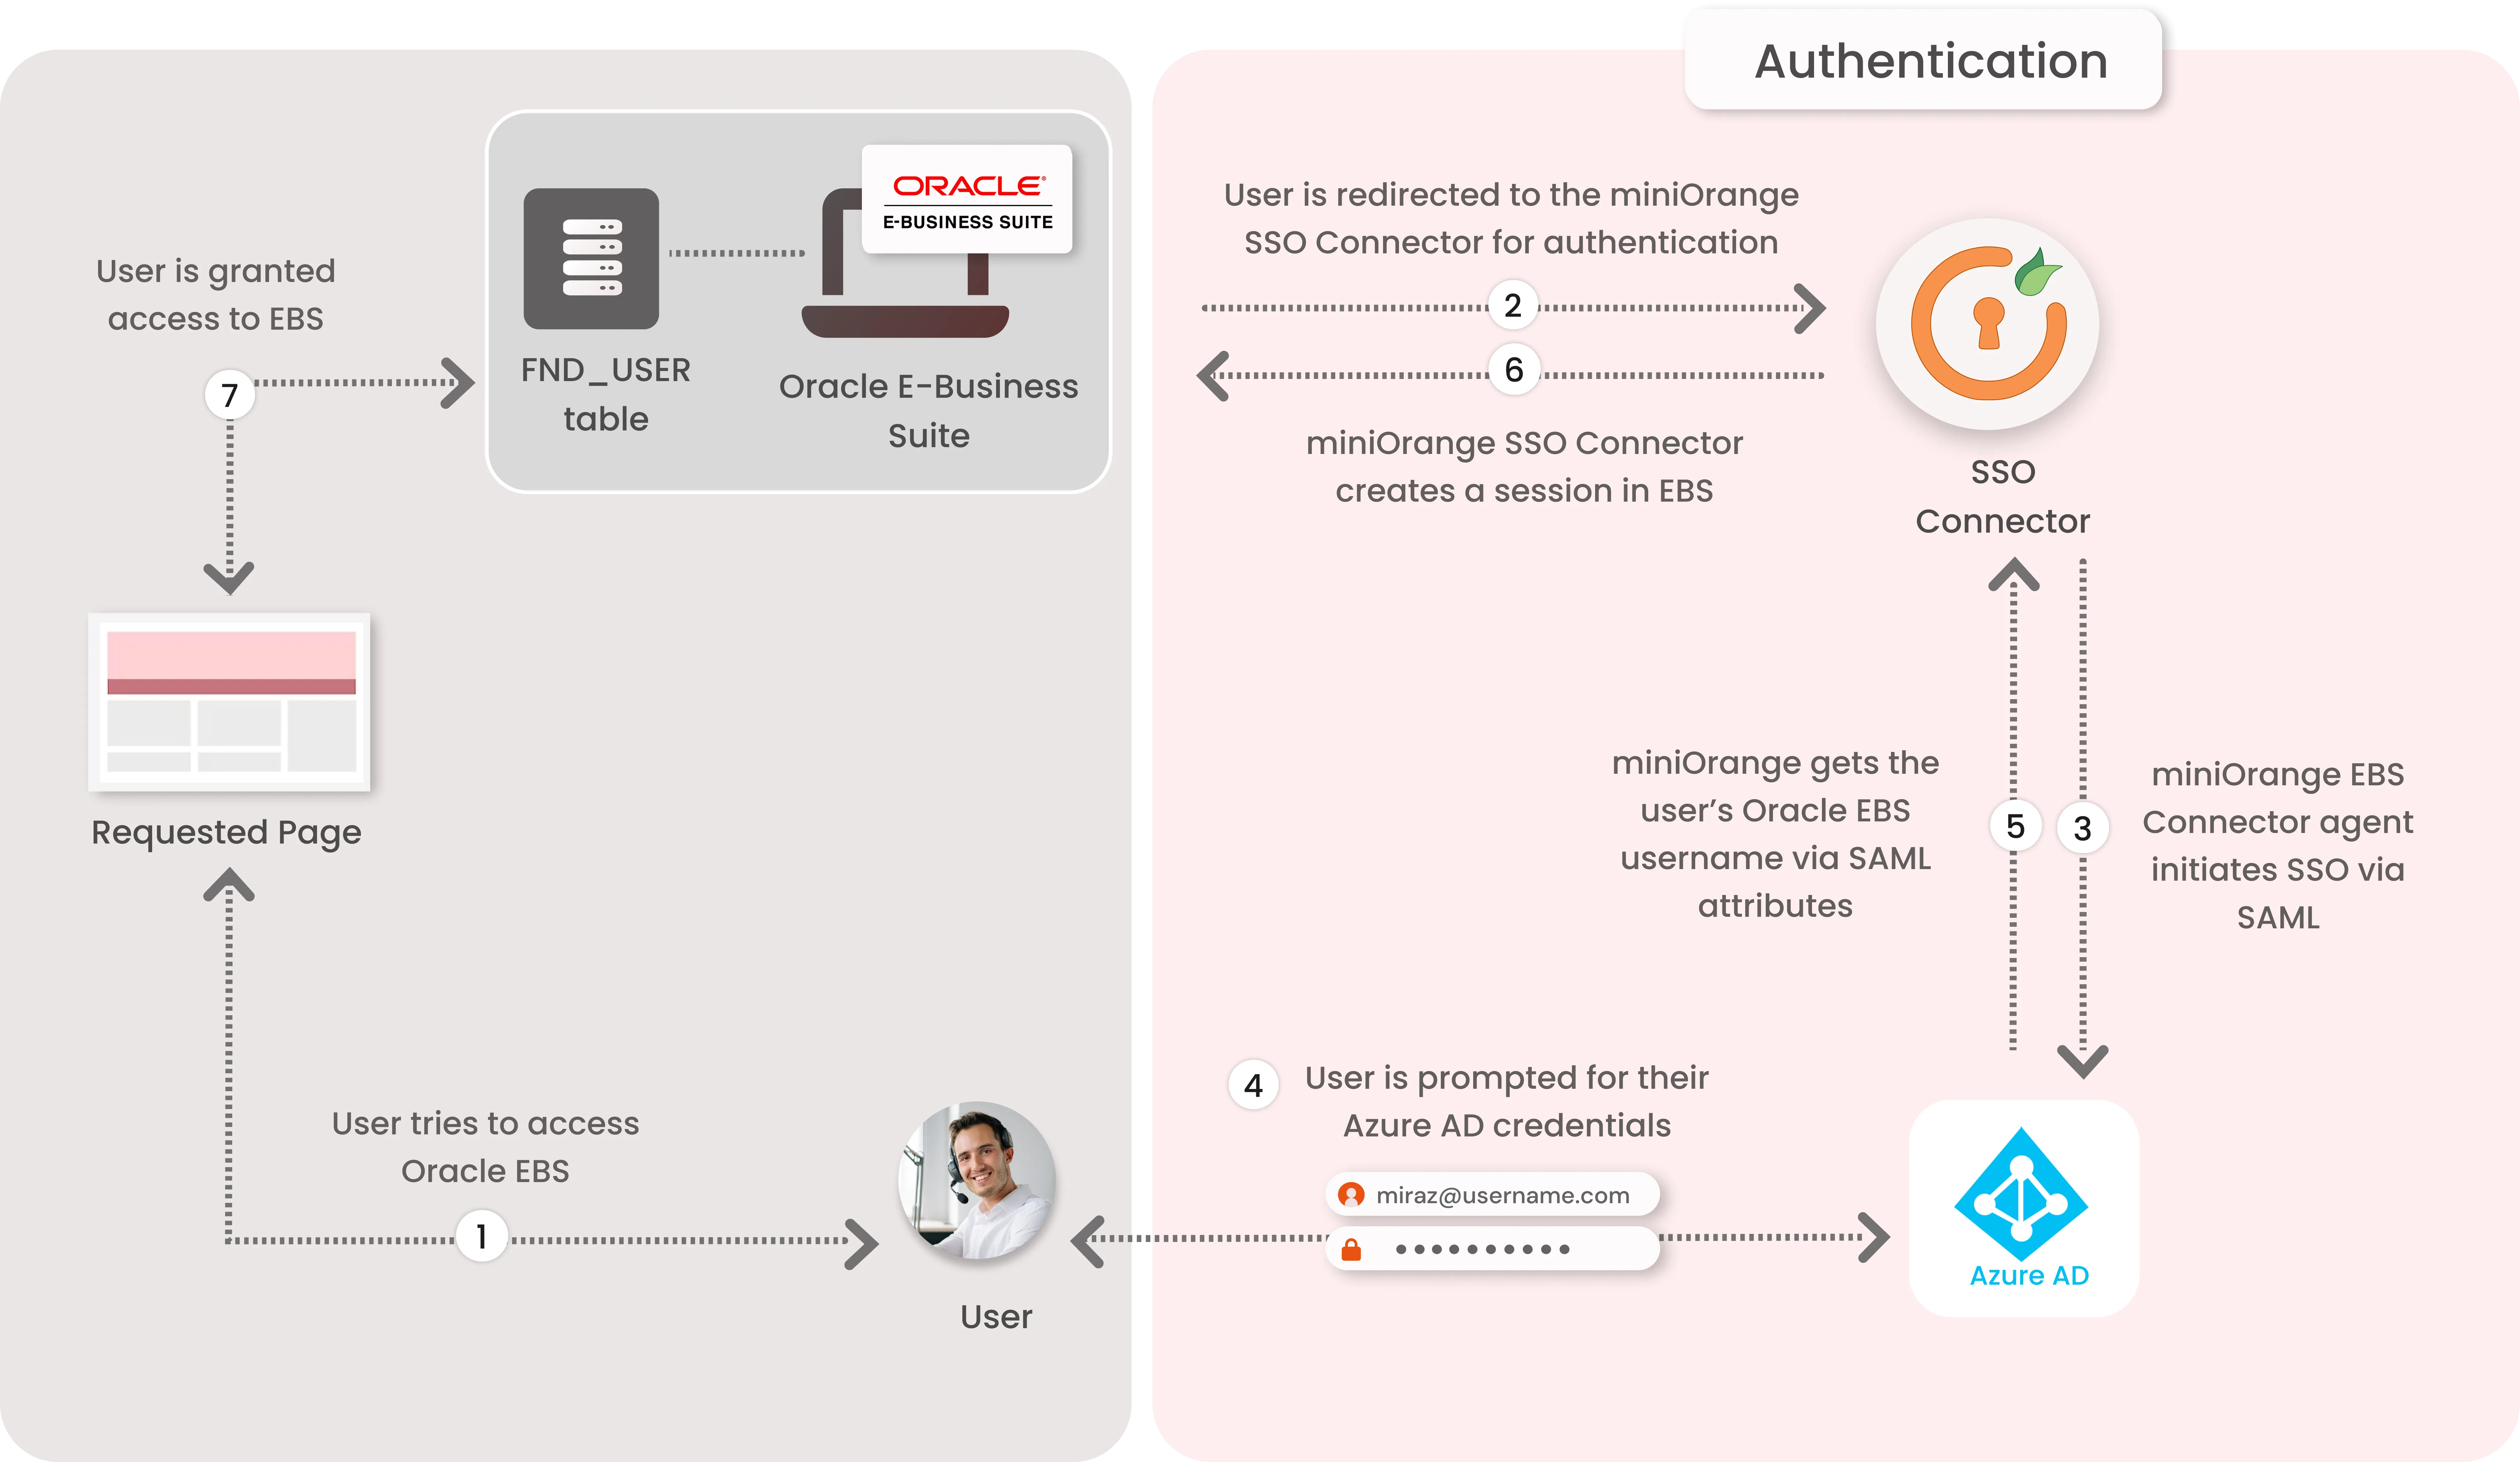
1. L'utente invia la richiesta di accesso a Oracle E-Business Suite.
2. Oracle EBS reindirizza la richiesta al connettore miniOrange SSO per l'autenticazione.
3. Il connettore miniOrange SSO reindirizza l'utente all'ID Azure Microsoft Entra per l'autenticazione.
4. All'utente viene richiesto di inserire le proprie credenziali Azure Microsoft Entra ID e, in caso di risposta corretta, viene autenticato.
5. Il connettore riceve il nome utente/indirizzo e-mail registrato in Oracle EBS dall'ID Microsoft Entra tramite attributi SAML.
6. Il connettore verifica il valore del nome utente/indirizzo e-mail ricevuto da Microsoft Entra ID confrontandolo con la tabella FND_USER nel database Oracle EBS.
7. La sessione Oracle EBS viene creata per l'utente se è presente il valore nome utente/email.
8. Dopo aver creato correttamente una sessione, l'utente viene reindirizzato al portale Oracle E-Business Suite come utente autenticato.
Ottieni assistenza gratuita per l'installazione
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per installare o configurare la soluzione Oracle EBS Microsoft Entra ID SSO nel tuo ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Guida alla configurazione video
Prerequisiti
- Scarica il connettore miniOrange Oracle EBS SSO Contattaci per richiedere il collegamento sicuro.
- Puoi ospitare il connettore sul Tomcat Oracle Apex esistente oppure puoi scaricare Apache Tomcat 8+ e ospitare il connettore in questo Tomcat.
- Il connettore dovrebbe essere ospitato sullo stesso dominio del tuo Oracle EBS Apps Tier; ad esempio, se il tuo FQDN di Oracle EBS Web Entry è app.esempio.com, il connettore può essere ospitato su ebsauth.esempio.com.
- Una volta impostato il connettore, modificare il file context.xml presente sotto conf e aggiungi la seguente riga sotto elemento:
<CookieProcessor className="org.apache.tomcat.util.http.LegacyCookieProcessor" />
- Il file context.xml dovrebbe apparire così:
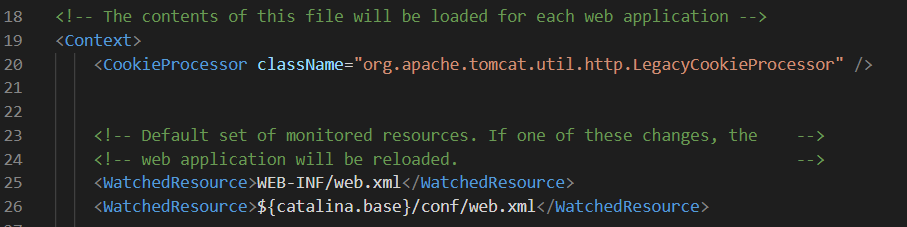
- Riavviare il server Apache Tomcat affinché questa modifica abbia effetto.
Seguire la guida dettagliata fornita di seguito per Oracle E-Business Single Sign-On (SSO) con Microsoft Entra ID
1. Crea utente Oracle EBS e genera file DBC
- Accedere a Oracle EBS come SYSADMIN (o come utente con responsabilità di amministratore funzionale e di gestione utenti).
- Sotto la responsabilità di User Management, aggiungi un User Account. Queste credenziali utente saranno configurate nel miniOrange SSO Connector per la connessione al database Oracle EBS.
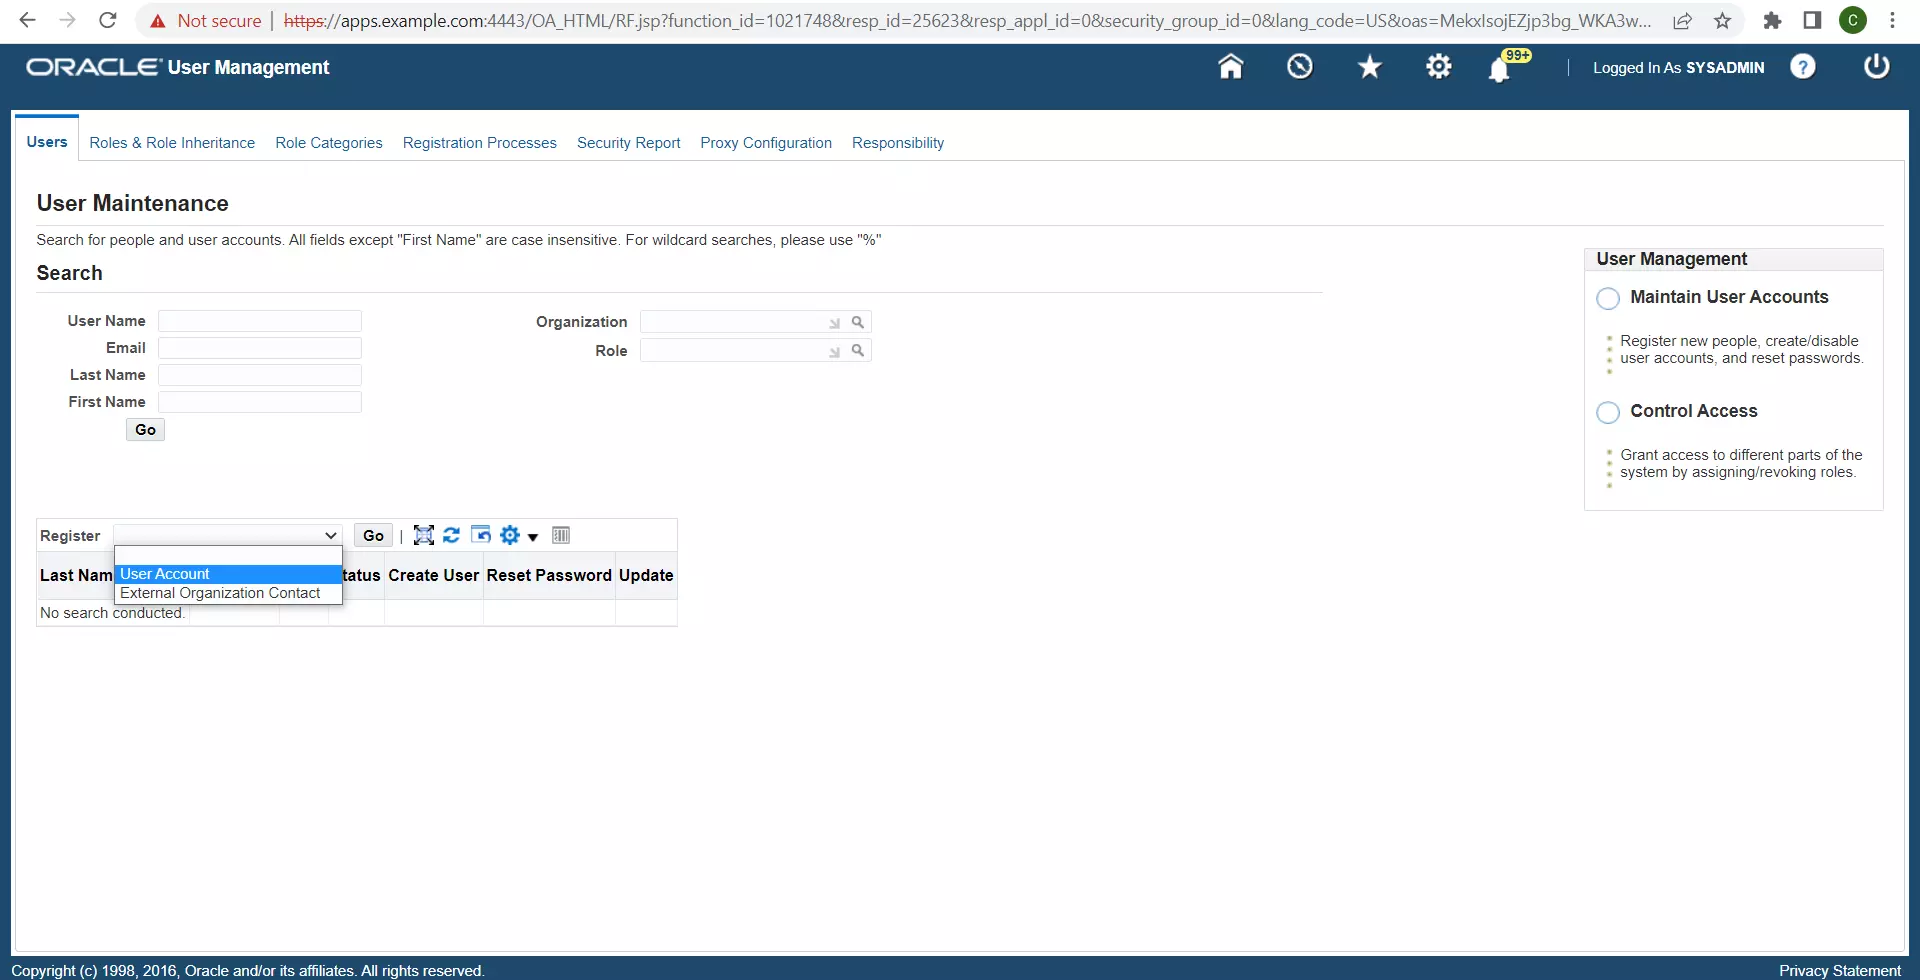
- Assegna il ruolo 'Apps Schema Connect' a questo utente.
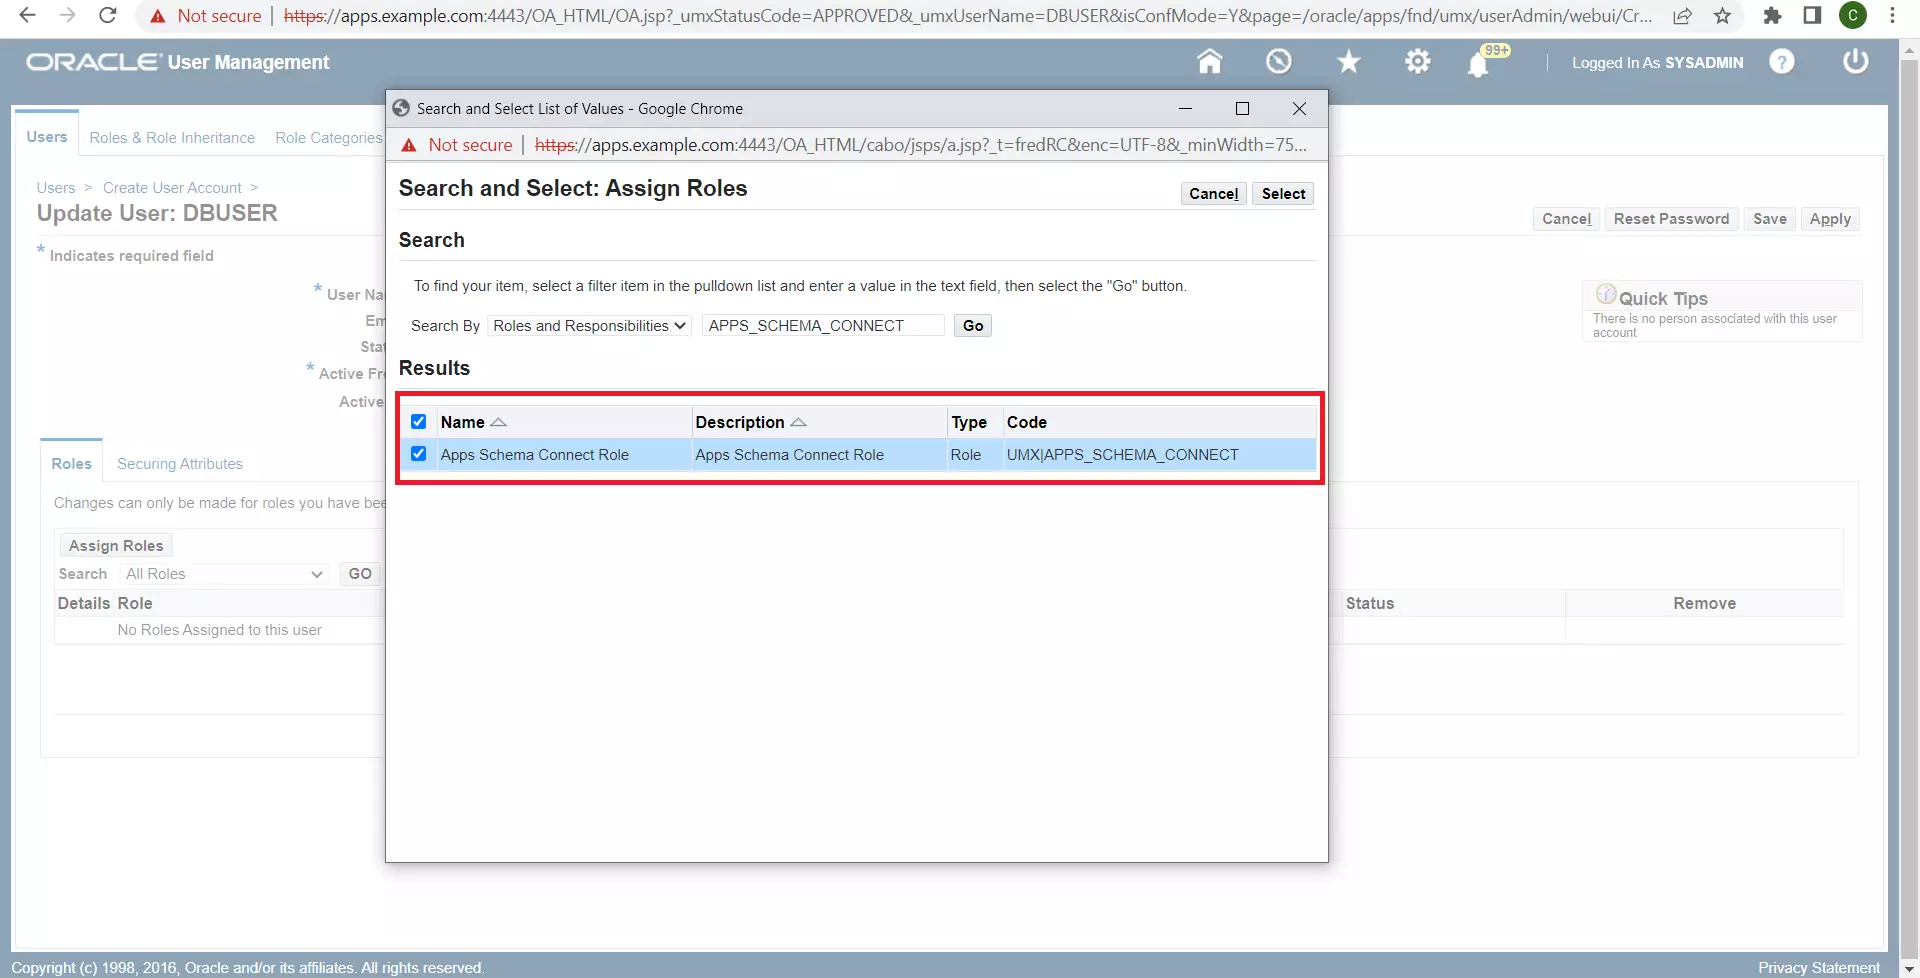
- In Oracle EBS Linux Environment, genera un nuovo file DBC da utilizzare da miniOrange Oracle EBS SSO Connector. Ti serviranno le credenziali utente delle app e il file DBC predefinito (in $FND_SECURE) utilizzato da Apps Tier. L'utilità AdminDesktop può essere utilizzata per generare il nuovo file DBC. Dovrai specificare il nome di un nuovo Desktop Node per questo file DBC:
java oracle.apps.fnd.security.AdminDesktop <apps-username>/<apps-password>
CREATE NODE_NAME=<miniorange-sso-connector-fqdn> DBC=<path-to-existing-dbc-file>
- Questo genererà un file chiamato <$TWO_TASK>_ .dbc nella stessa posizione in cui hai eseguito il comando precedente.
- Copiare questo file DBC sul server miniOrange SSO Connector.
2. Configurazione del connettore miniOrange EBS SSO Parte 1
- Accedi a Oracle EBS con nome utente, password e URL di base dell'IdP Cloud miniOrange (URL del marchio: https://.xecurify.com/moas O https://login.xecurify.com/moas).
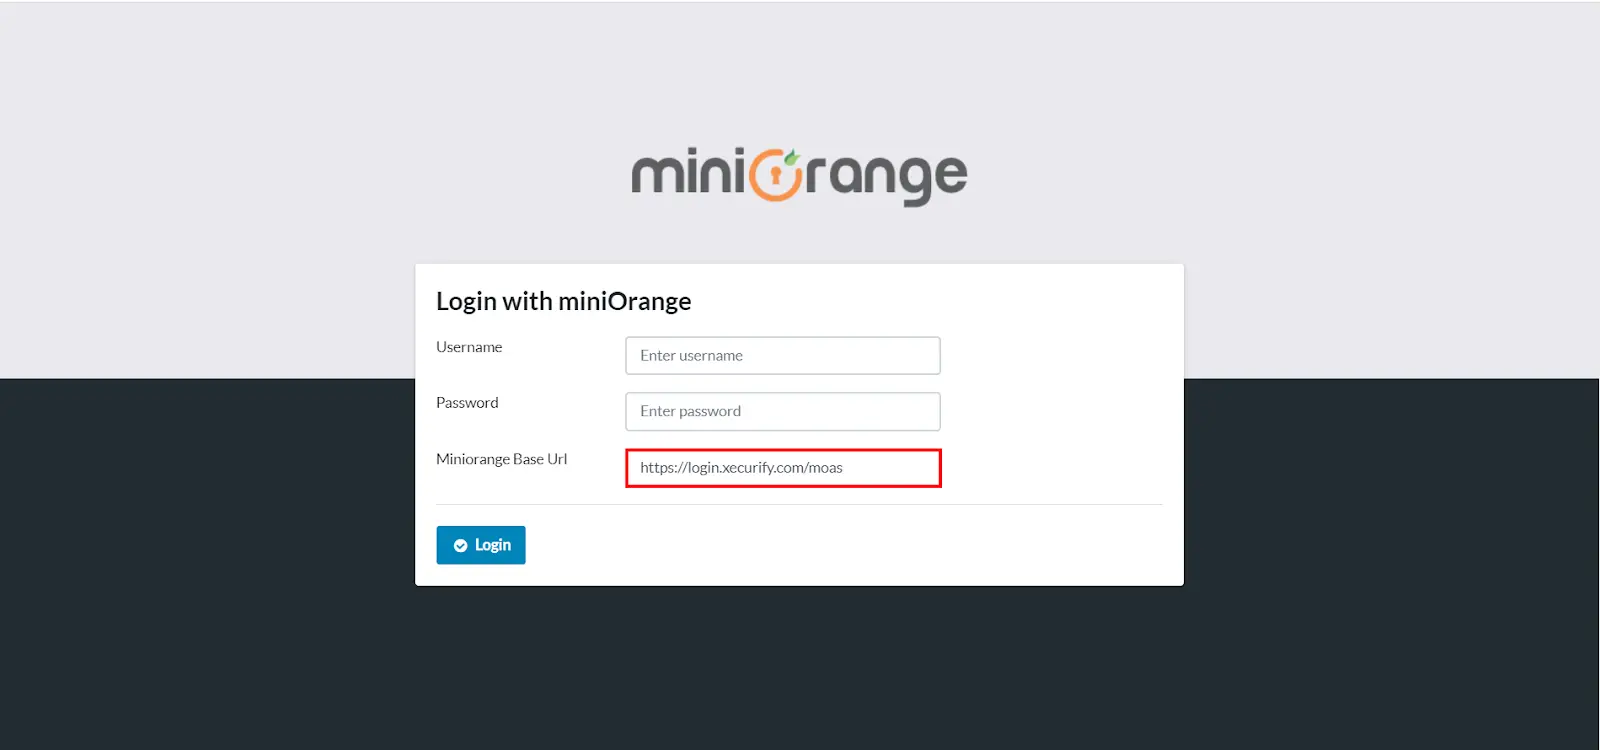
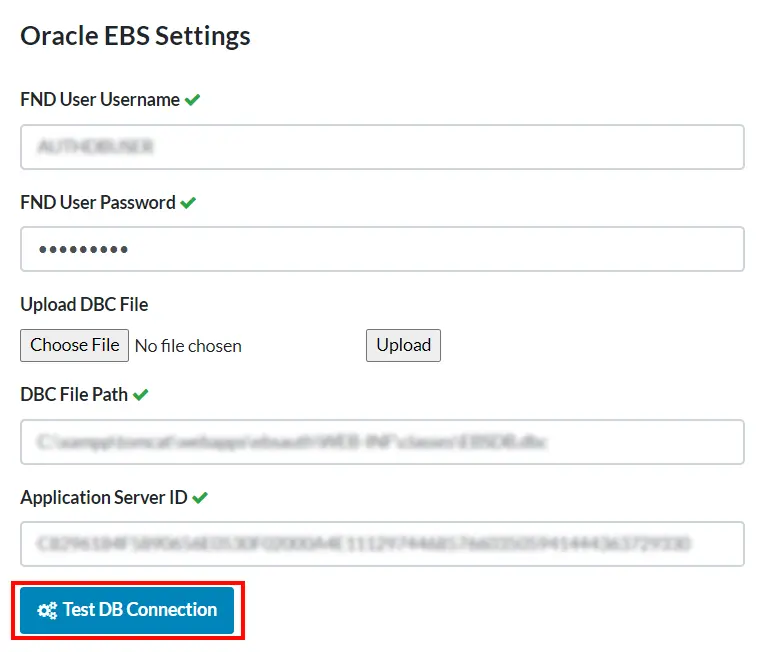
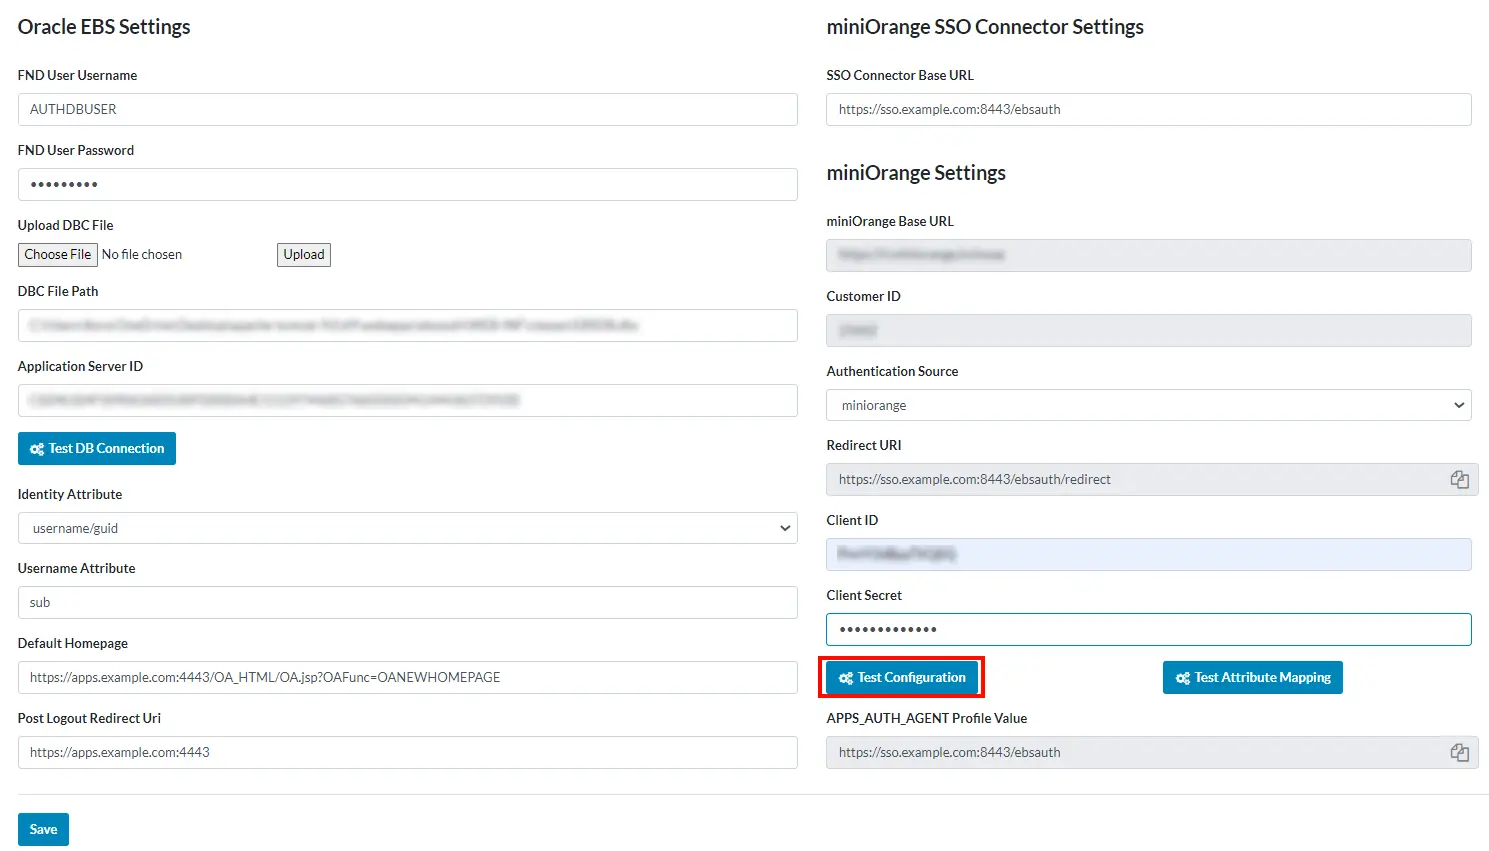
- Dopo aver effettuato correttamente l'accesso verrai reindirizzato alla pagina di configurazione. Qui devi inserire il Nome utente FND and Password utente FND. Per l' Percorso del file DBC and ID del server applicativo, puoi compilare manualmente questi due oppure puoi caricare il file e recupererà automaticamente questi campi. Ora fai clic su Salva pulsante per salvare la configurazione, quindi fare clic Prova la connessione DB per verificare se i dati inseriti sono corretti.
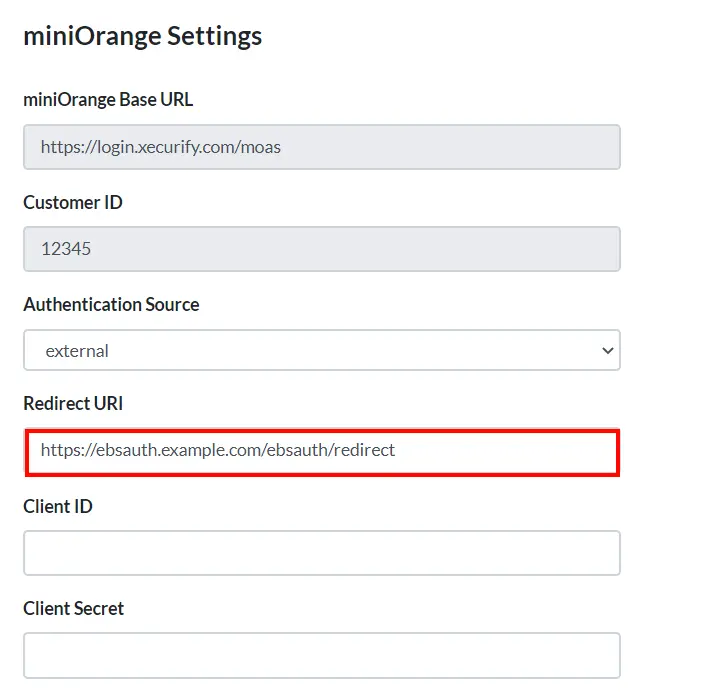
- copiare il Reindirizzamento URI che verrà utilizzato nella fase successiva.
3. Configurazione dell'applicazione miniOrange OAuth
- Accedi come cliente da Console di amministrazione.
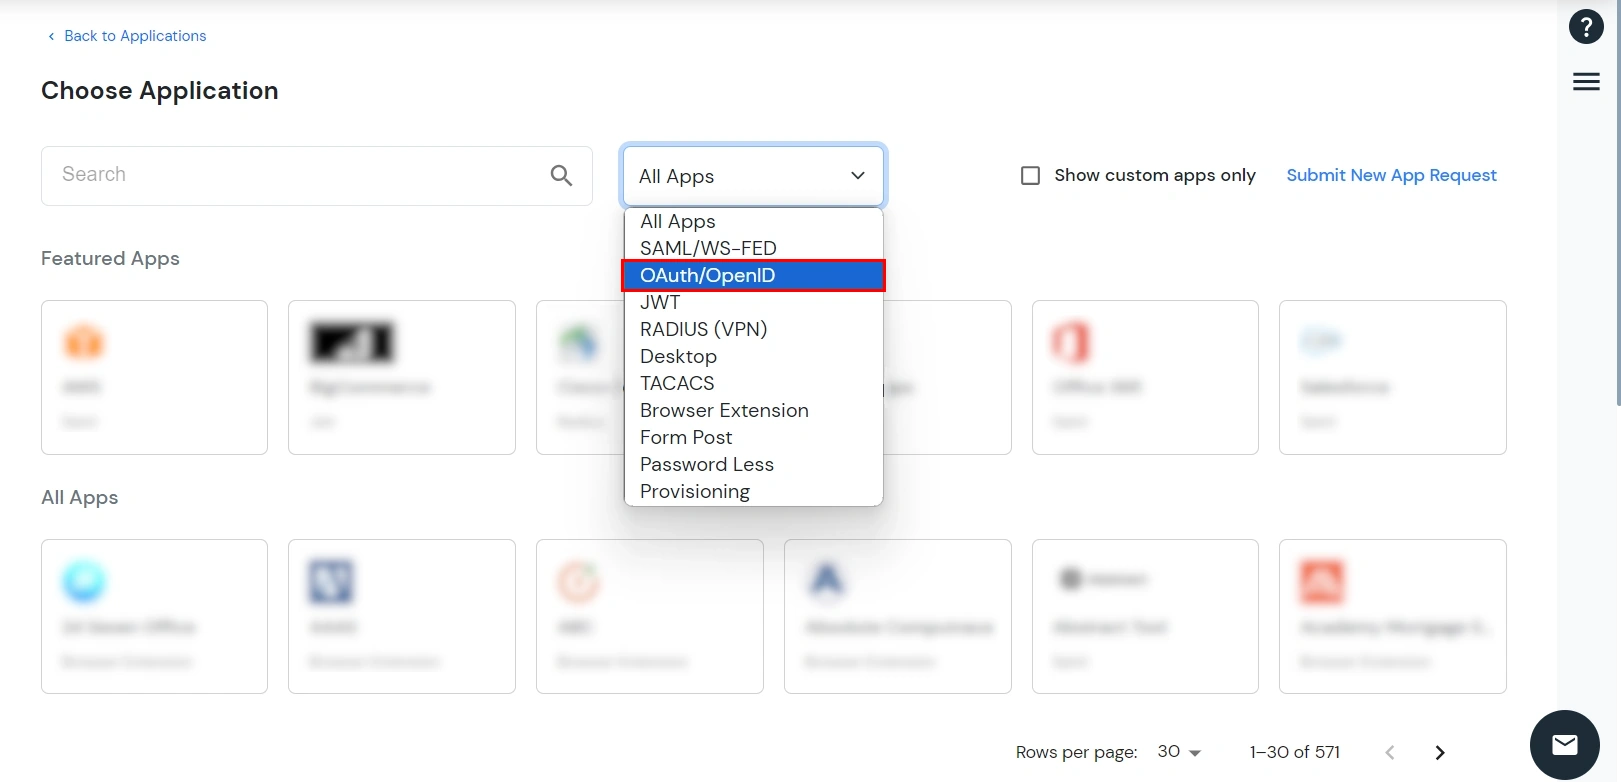
- Vai su Apps. Clic Aggiungi applicazione pulsante nell'angolo destro dello schermo.

- In Scegli applicazione, seleziona OAuth/OpenID dal Tutte le applicazioni cadere in picchiata.
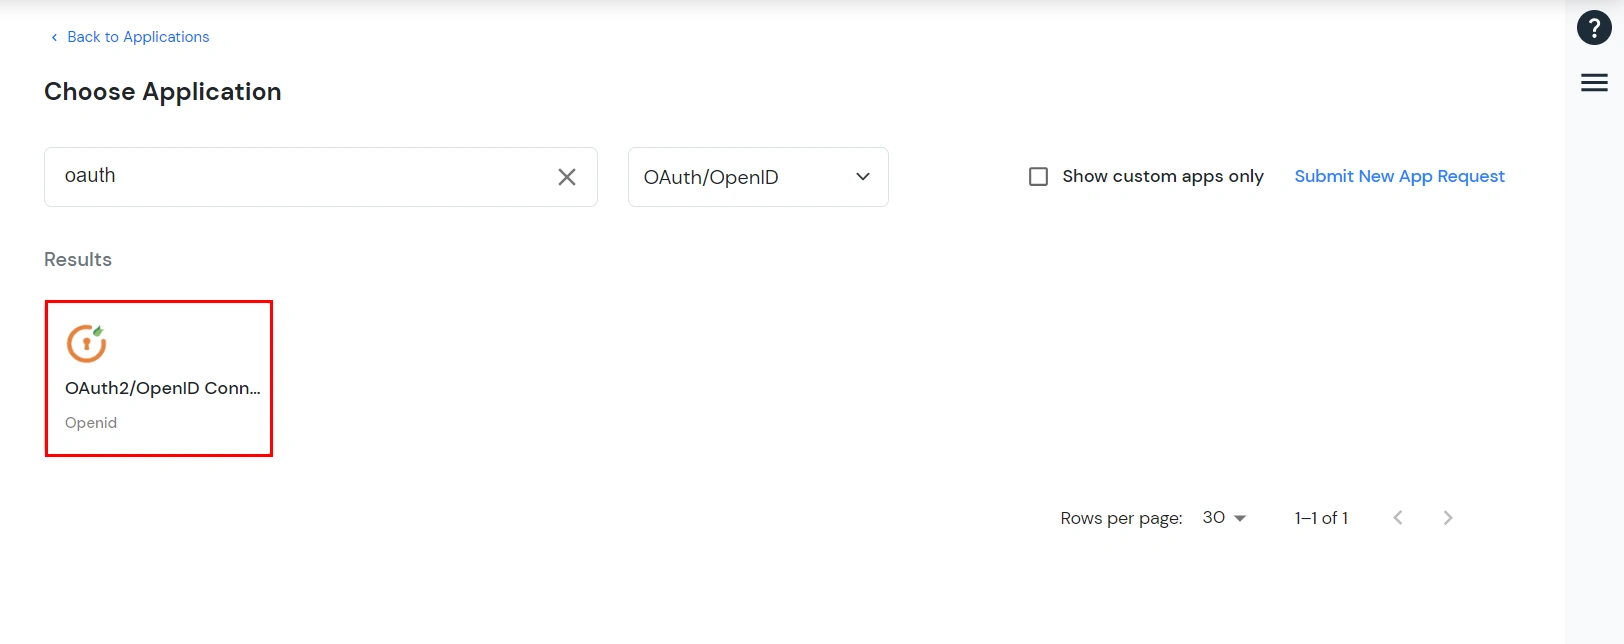
- Clicca sul 'Connessione OAuth2/OpenID' Tipo di app
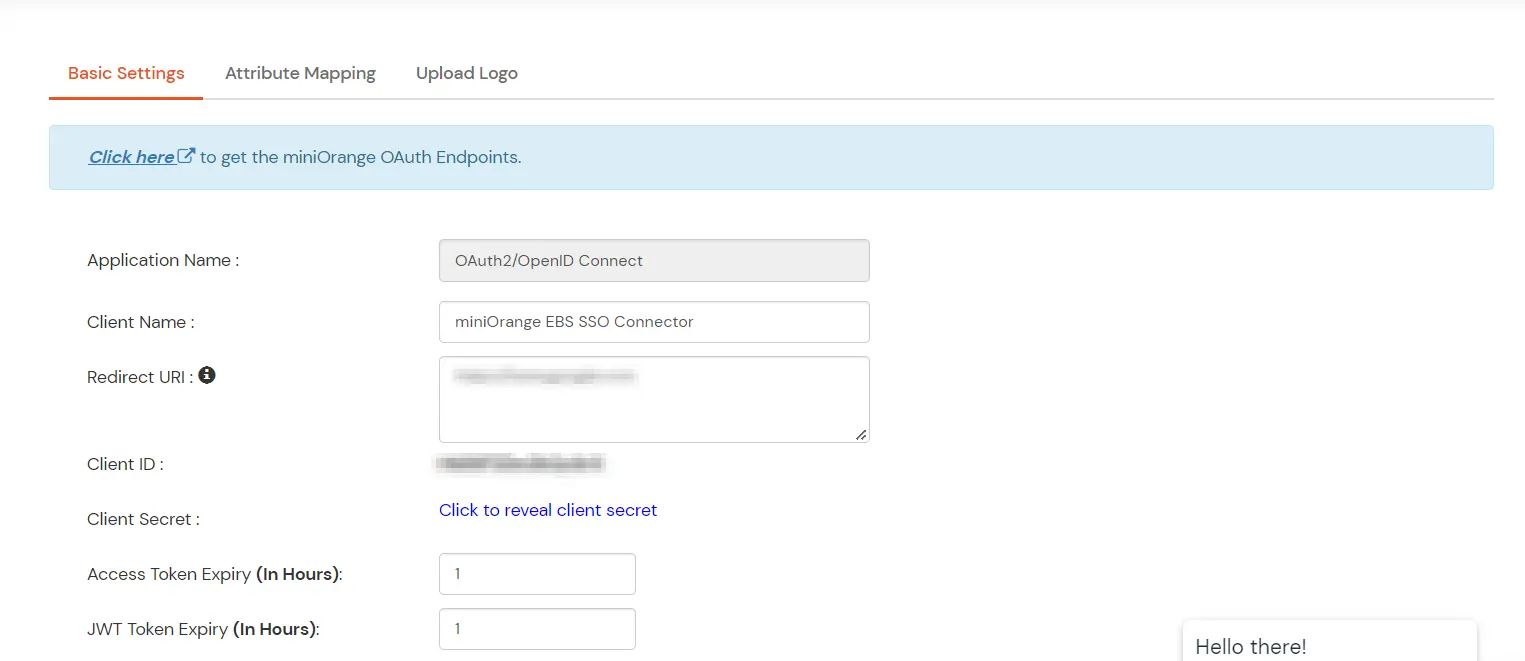
- Ora inserisci un nome di cliente qualsiasi. Incolla il Reindirizzamento URI che abbiamo copiato in precedenza quando stavamo impostando Oracle EBS SSO.
- In Provider di identità primario seleziona il provider di identità esterno configurato.
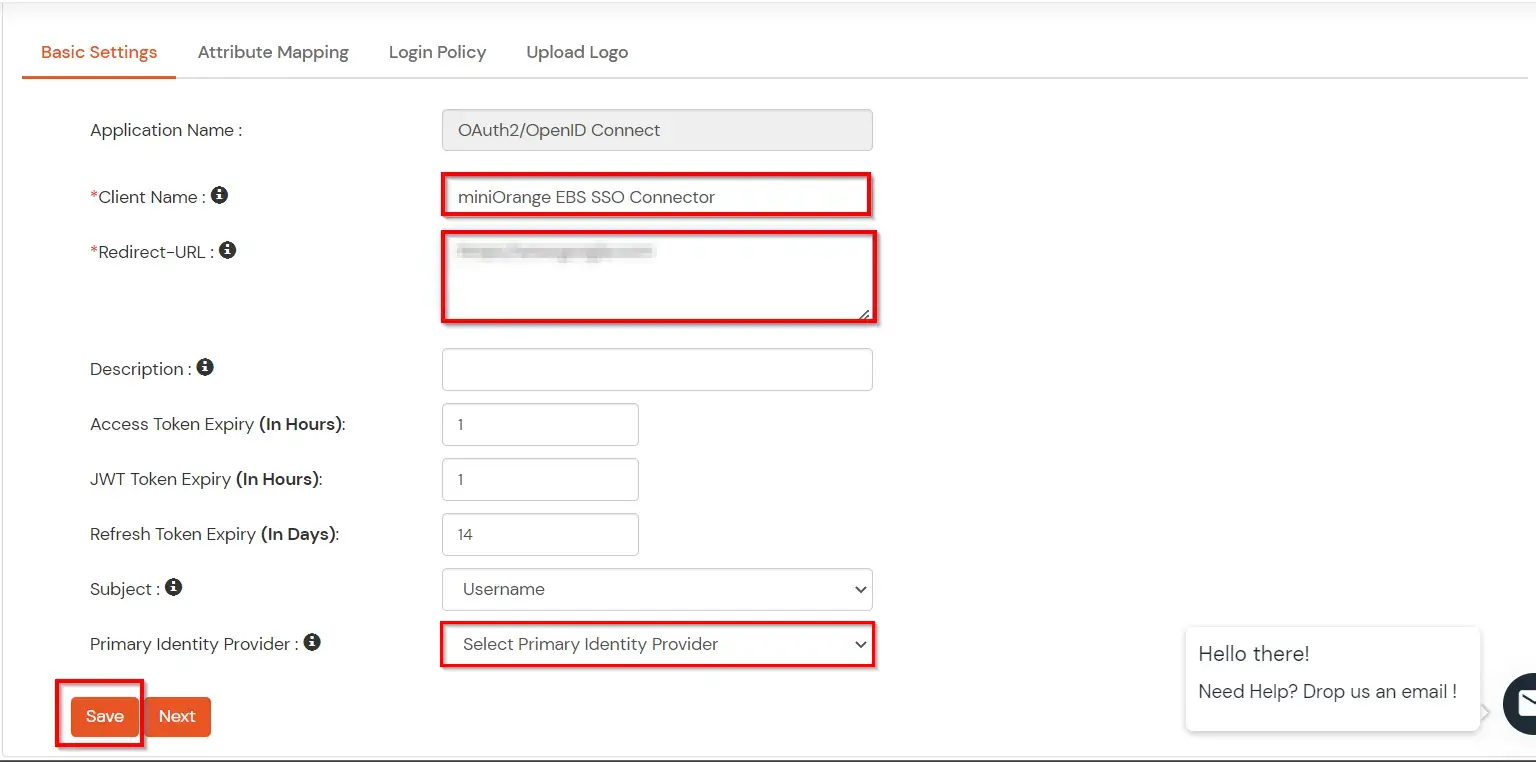
- Ora clicca sul pulsante Save per salvare la configurazione dell'applicazione. Dopo aver salvato clicca sulla scheda select e scegli l'opzione edit qui.
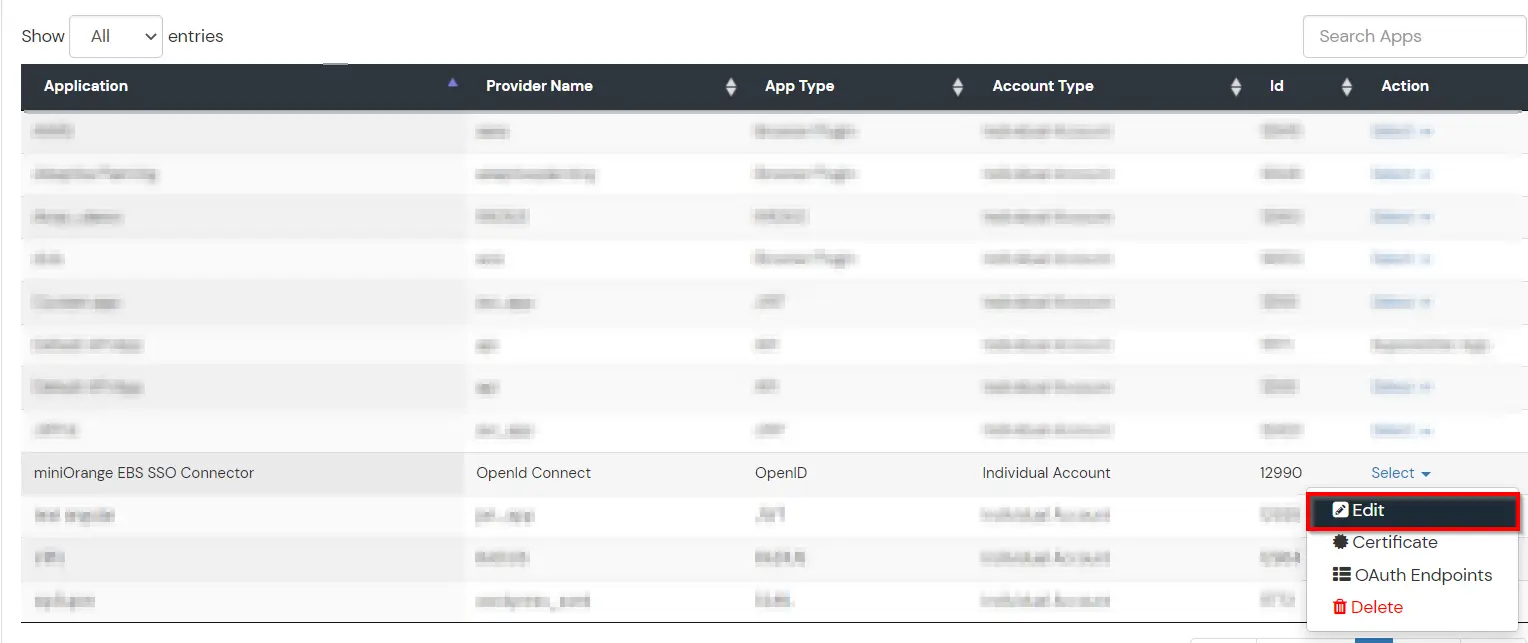
- Annotare ID cliente e segreto cliente, avrai bisogno di queste informazioni per configurare il connettore miniOrange EBS SSO.
4. Configurazione del connettore miniOrange EBS SSO Parte 2
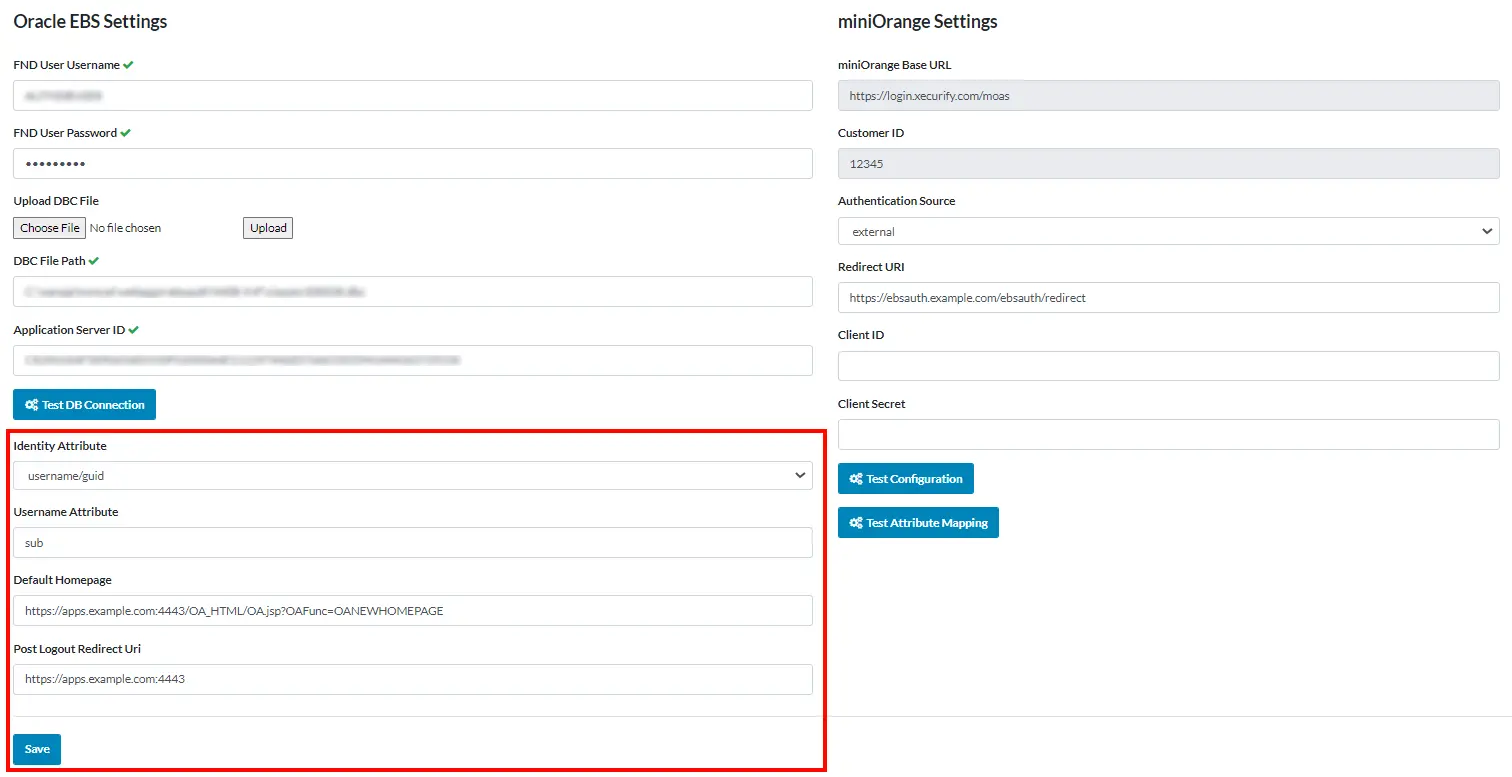
- Ora torniamo al connettore miniorange EBS SSO e procediamo con il resto della configurazione.
- Nel Attributo identità hai due possibilità: puoi scegliere username/guid o email. Se scegli l'attributo username/guid allora username sarà considerato attributo per il login e lo stesso vale per l'email. Sia username che email devono essere univoci.
- Inserisci le seguenti entità:
- URL della home page predefinita :
https://apps.example.com:4443/OA_HTML/OA.jsp?OAFunc=OAHOMEPAGE
- URI di reindirizzamento post-disconnessione :
https://apps.example.com:4443
Qui l'URL della home page predefinita è la landing page a cui verrai reindirizzato dopo aver effettuato l'accesso.
- miniarancione URL di base and identificativo del cliente verrà recuperato automaticamente dall'applicazione stessa.
Nelle Fonti di autenticazione ci sono 3 scelte: miniOrange, esterna e discovery.
| miniarancione |
Quando miniOrange è il fornitore di identità |
| Esterno |
Quando hai un provider di identità esterno |
| Scoperta |
Quando hai più Identity Provider |
- Reindirizzamento URI verrà recuperato dall'applicazione stessa.
- Incolla ID cliente and Client Secret qui, che hai copiato durante l'impostazione dell'applicazione miniOrange Oauth.
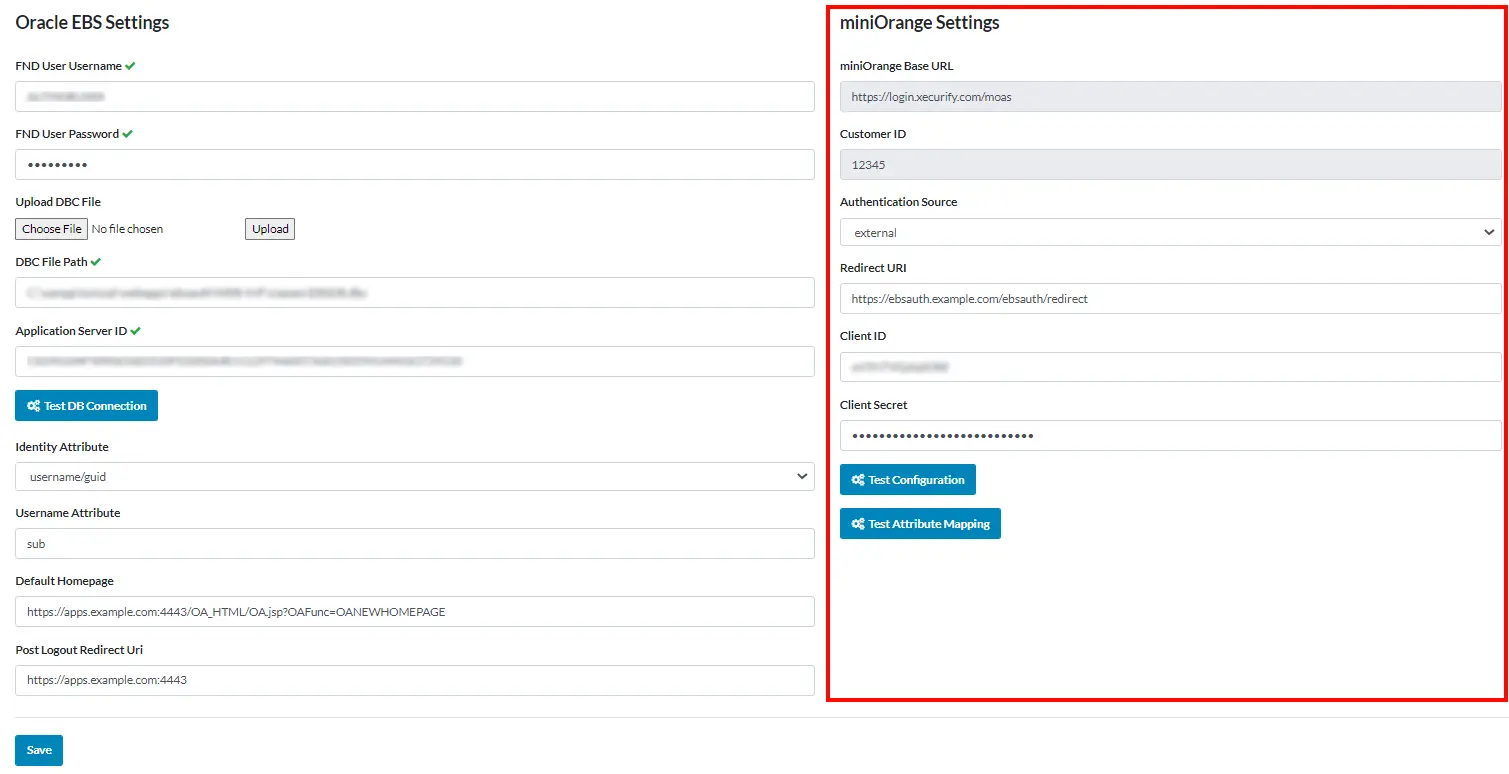
- Dopo aver effettuato la configurazione cliccare su Salva pulsante per salvare la configurazione. Ora clicca su Mappatura degli attributi di prova per vedere la mappatura degli attributi.
- Infine per testare l'intera configurazione. Clicca su Test di connessione pulsante.
5. Integrazione Single Sign-On Oracle EBS Microsoft Entra ID
- Accedere Portale Microsoft Entra ID (in precedenza Azure AD).
- Seleziona ID Microsoft Entra.
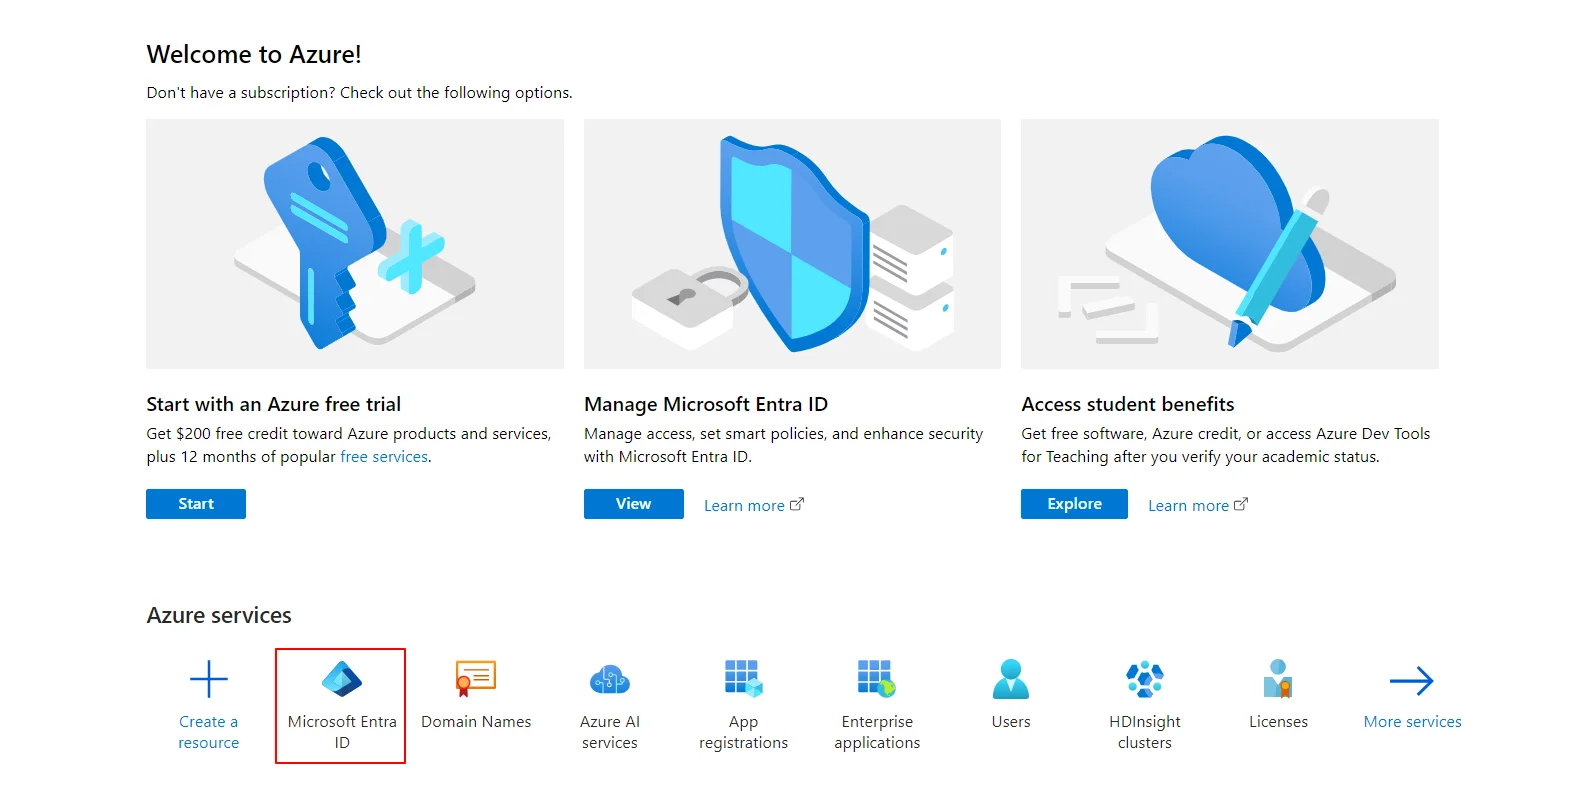
- Seleziona Applicazione Enterprise.
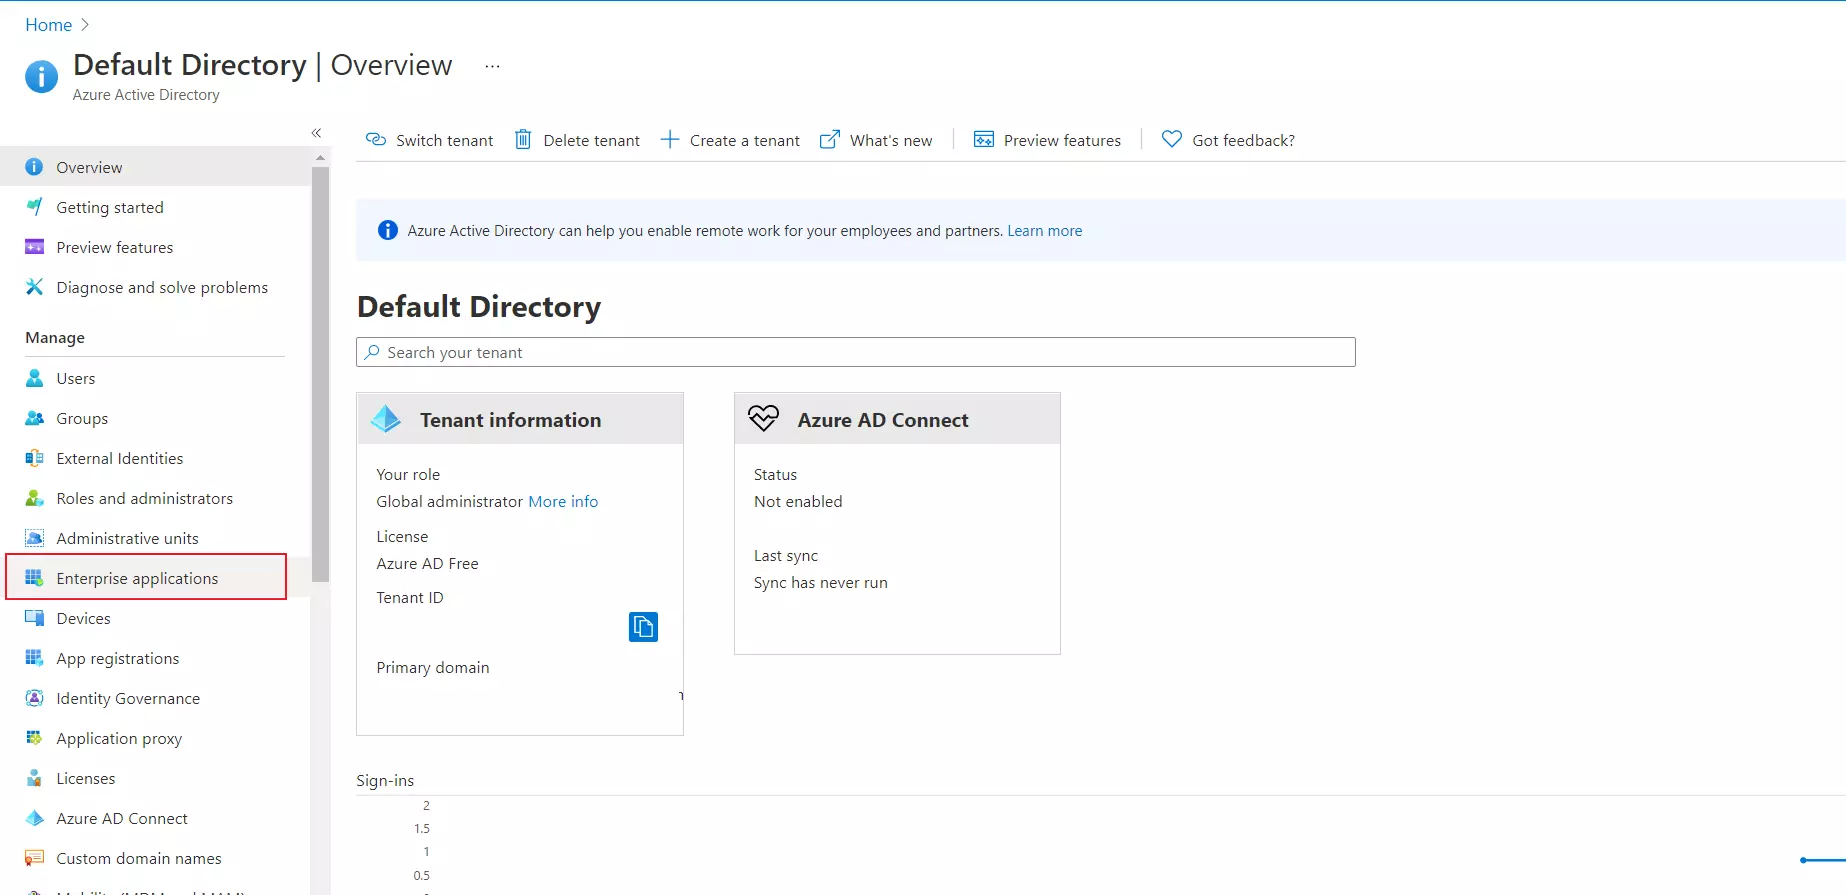
- Fare clic su Nuova applicazione.
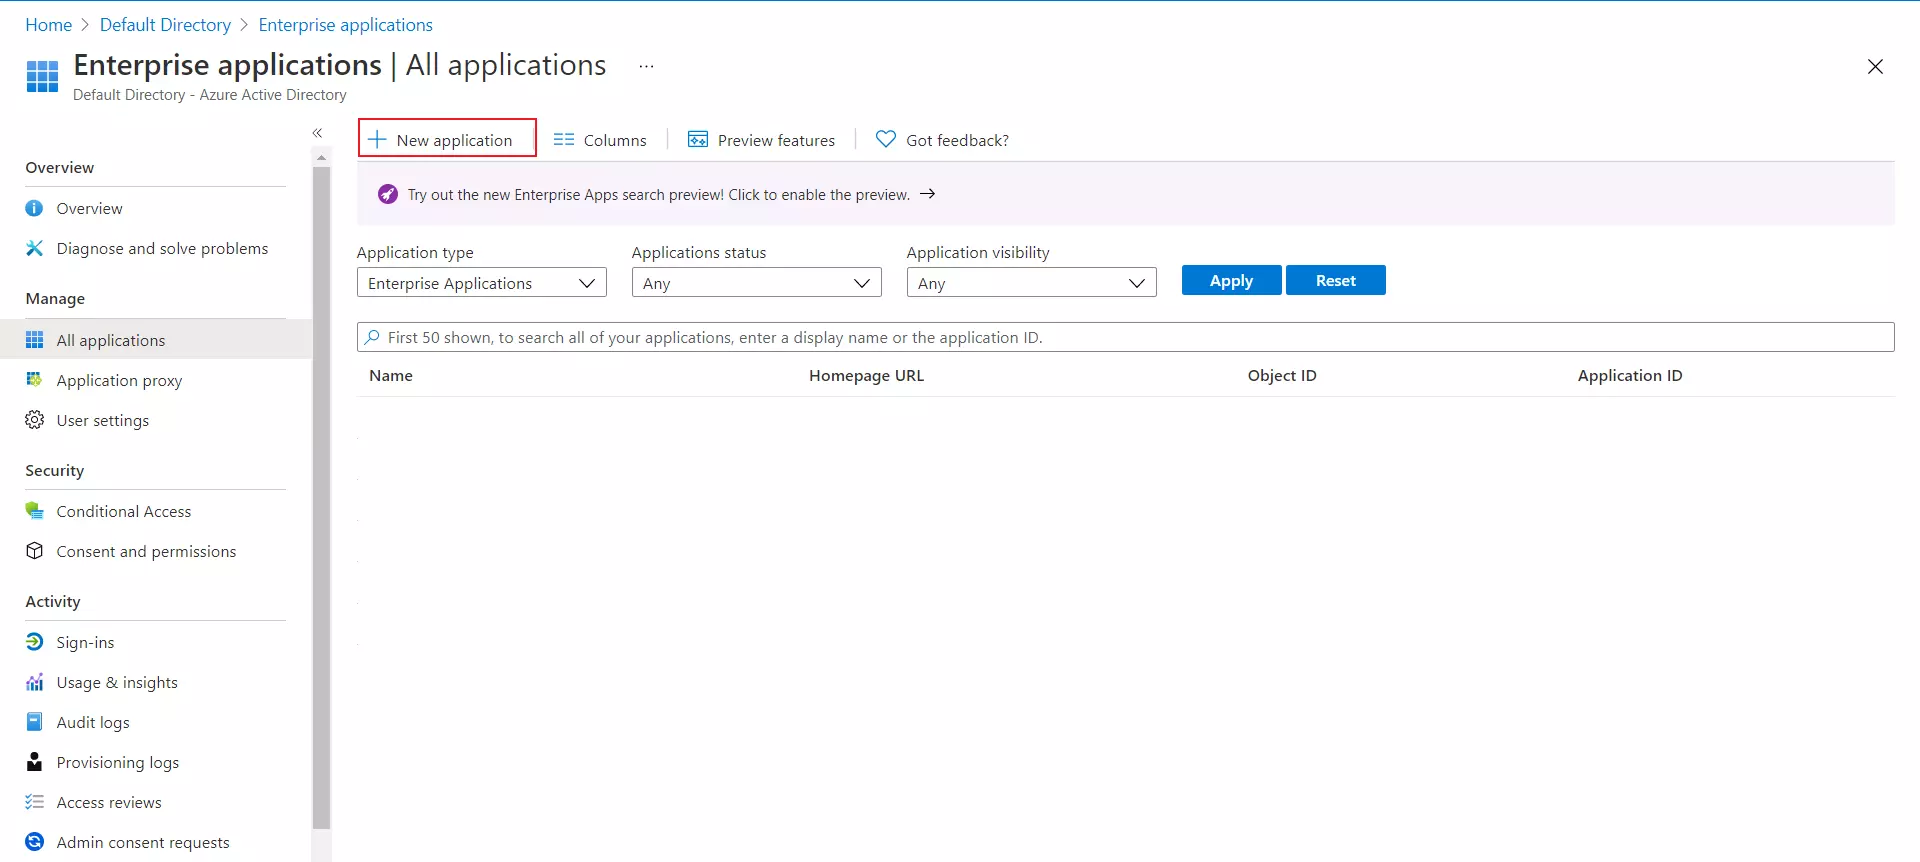
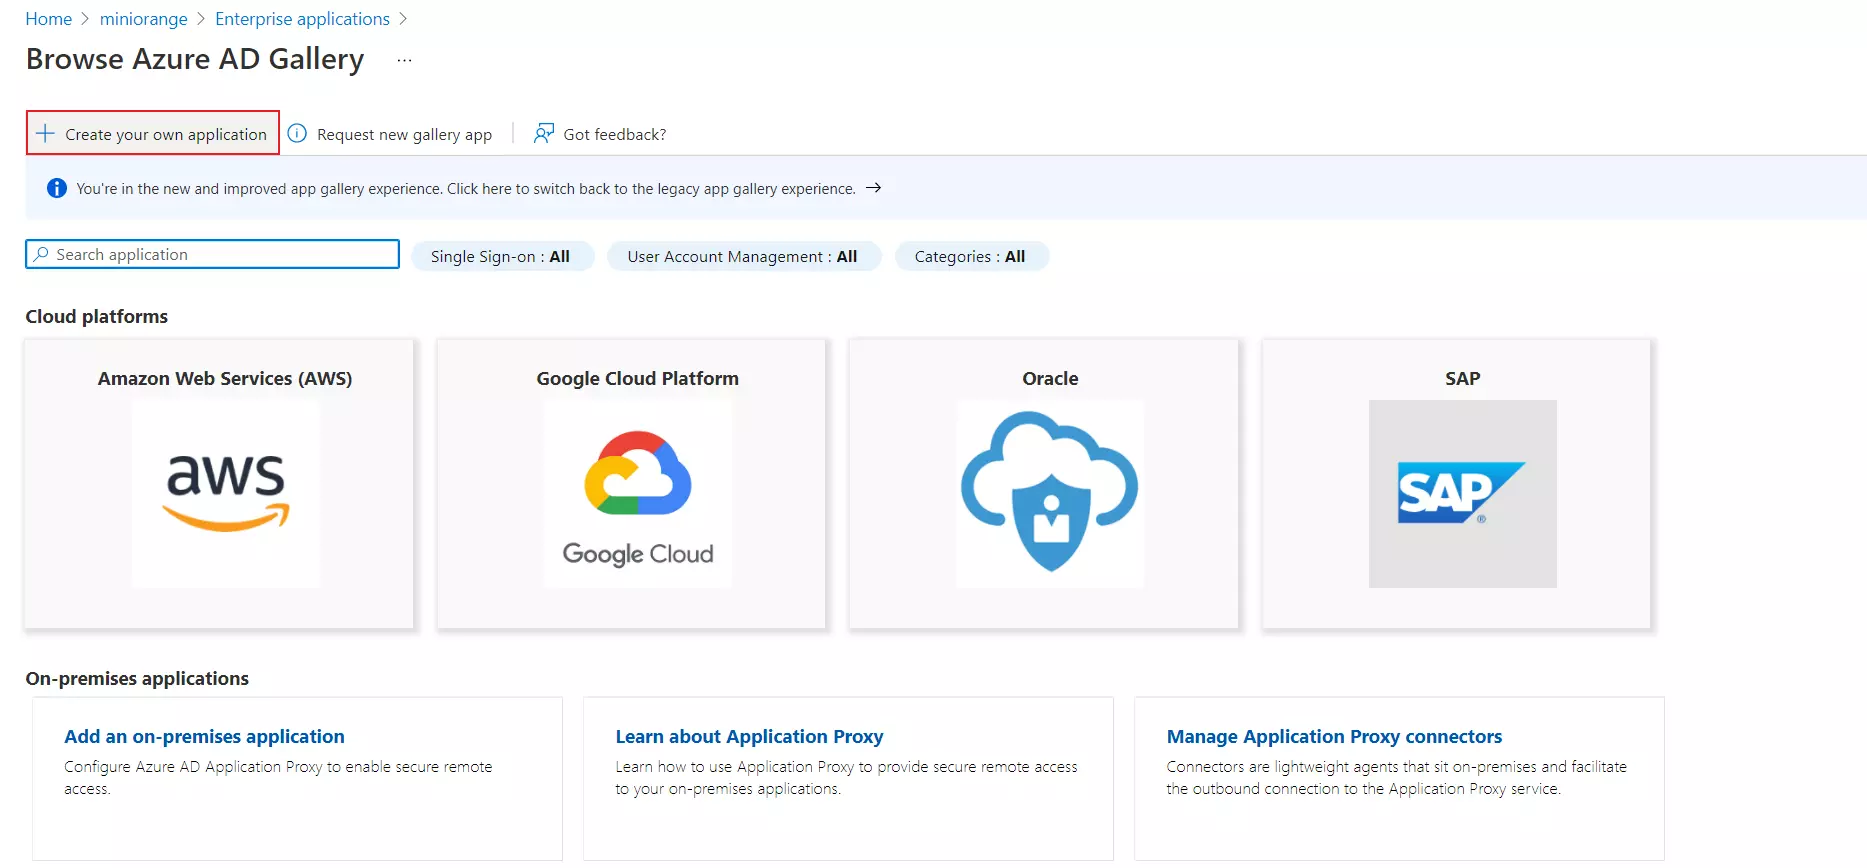
- Fare clic su Crea la tua applicazione per Sfoglia la Galleria ID Microsoft Entra.
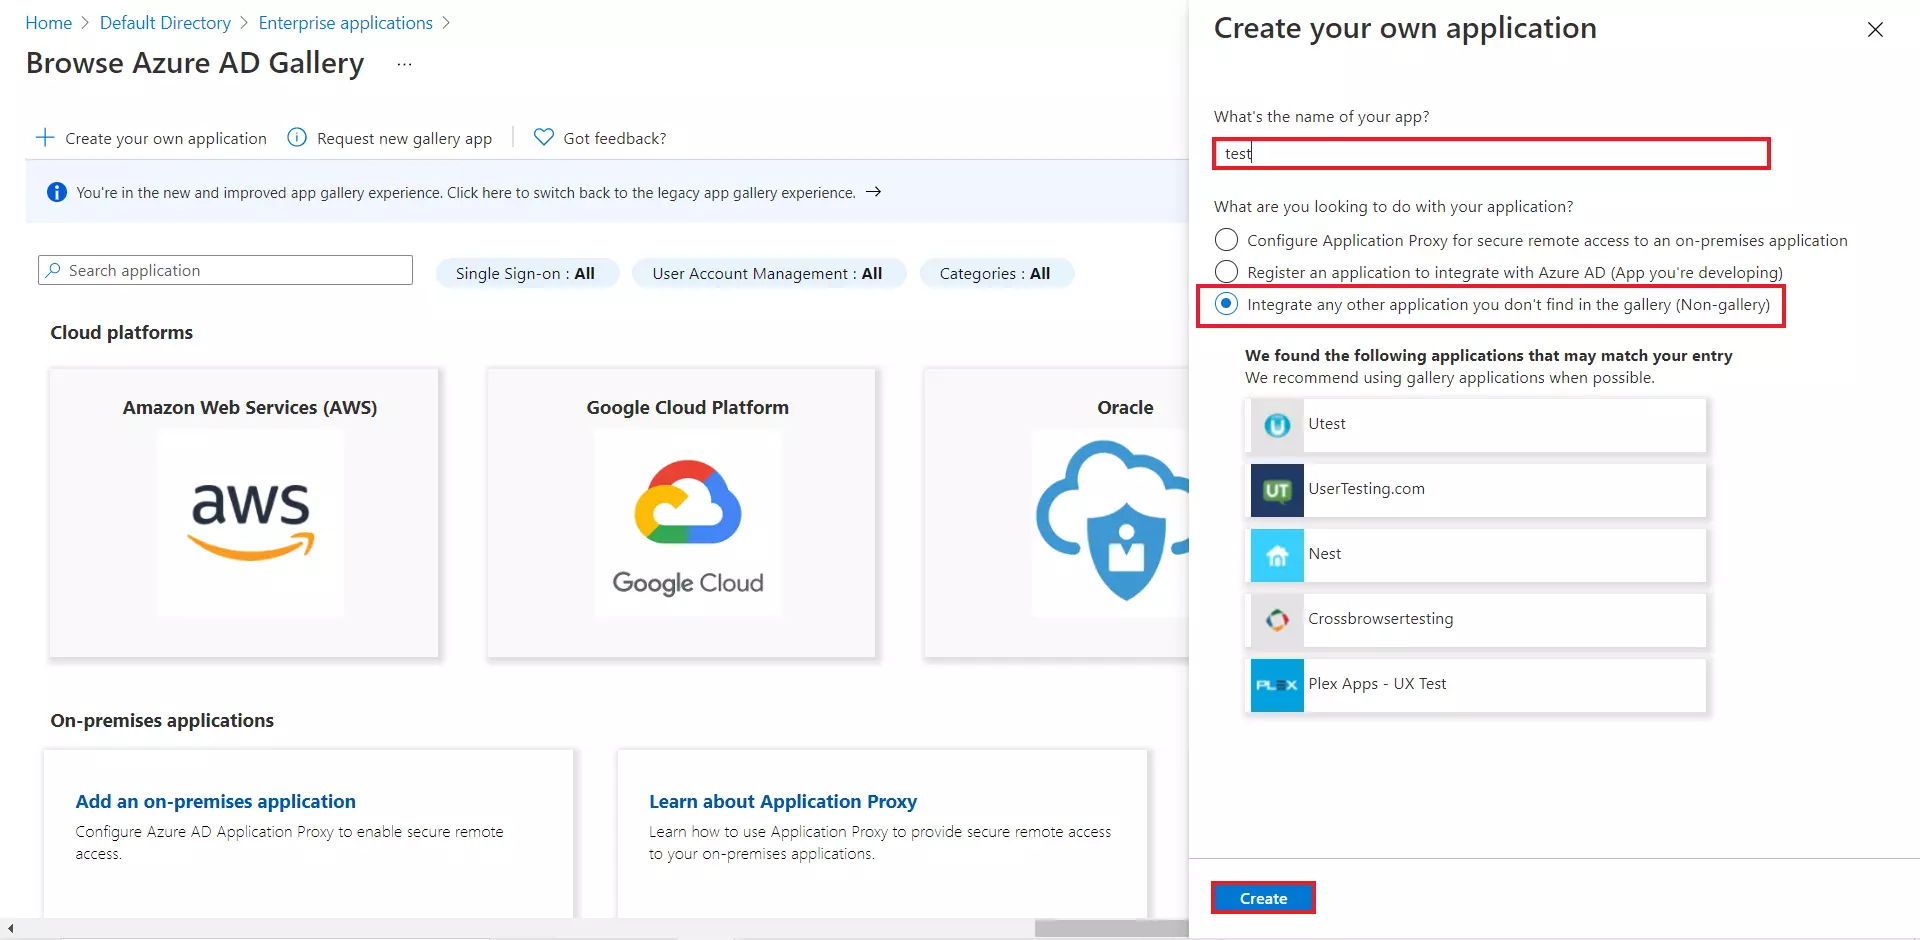
- Inserisci il nome per la tua app, quindi seleziona Applicazione non galleria sezione e fare clic su Crea
pulsante.
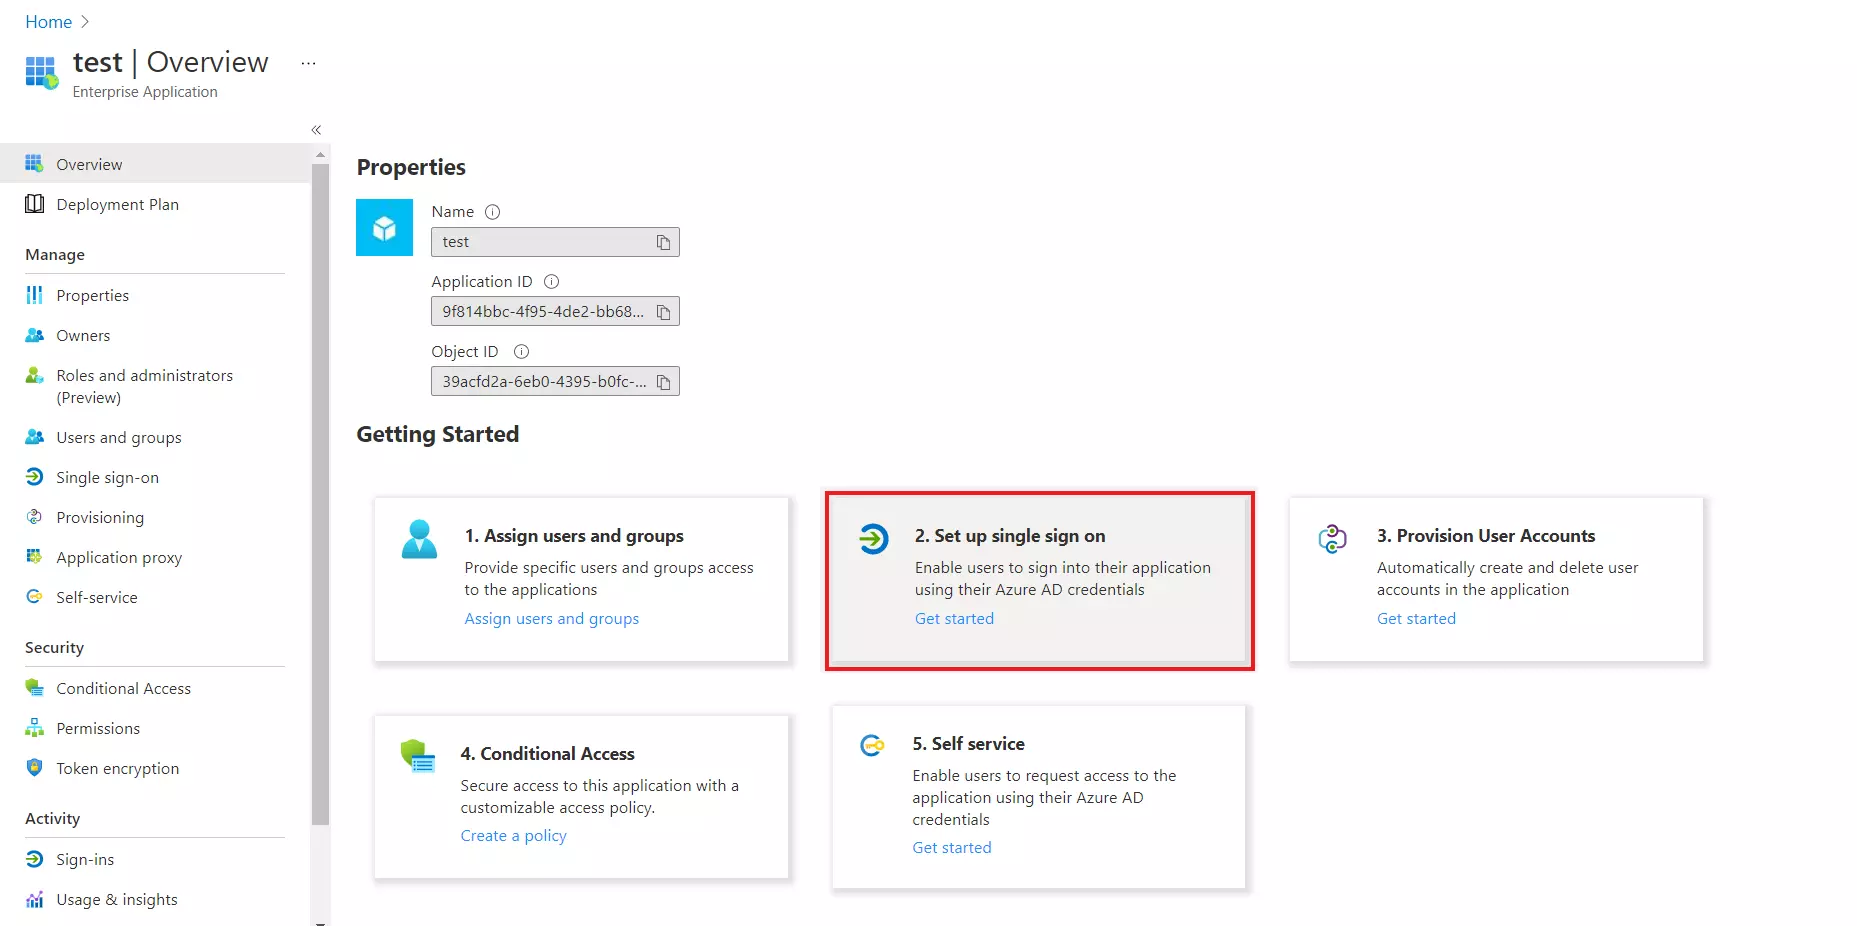
- Fare clic su Imposta Single Sign-On .
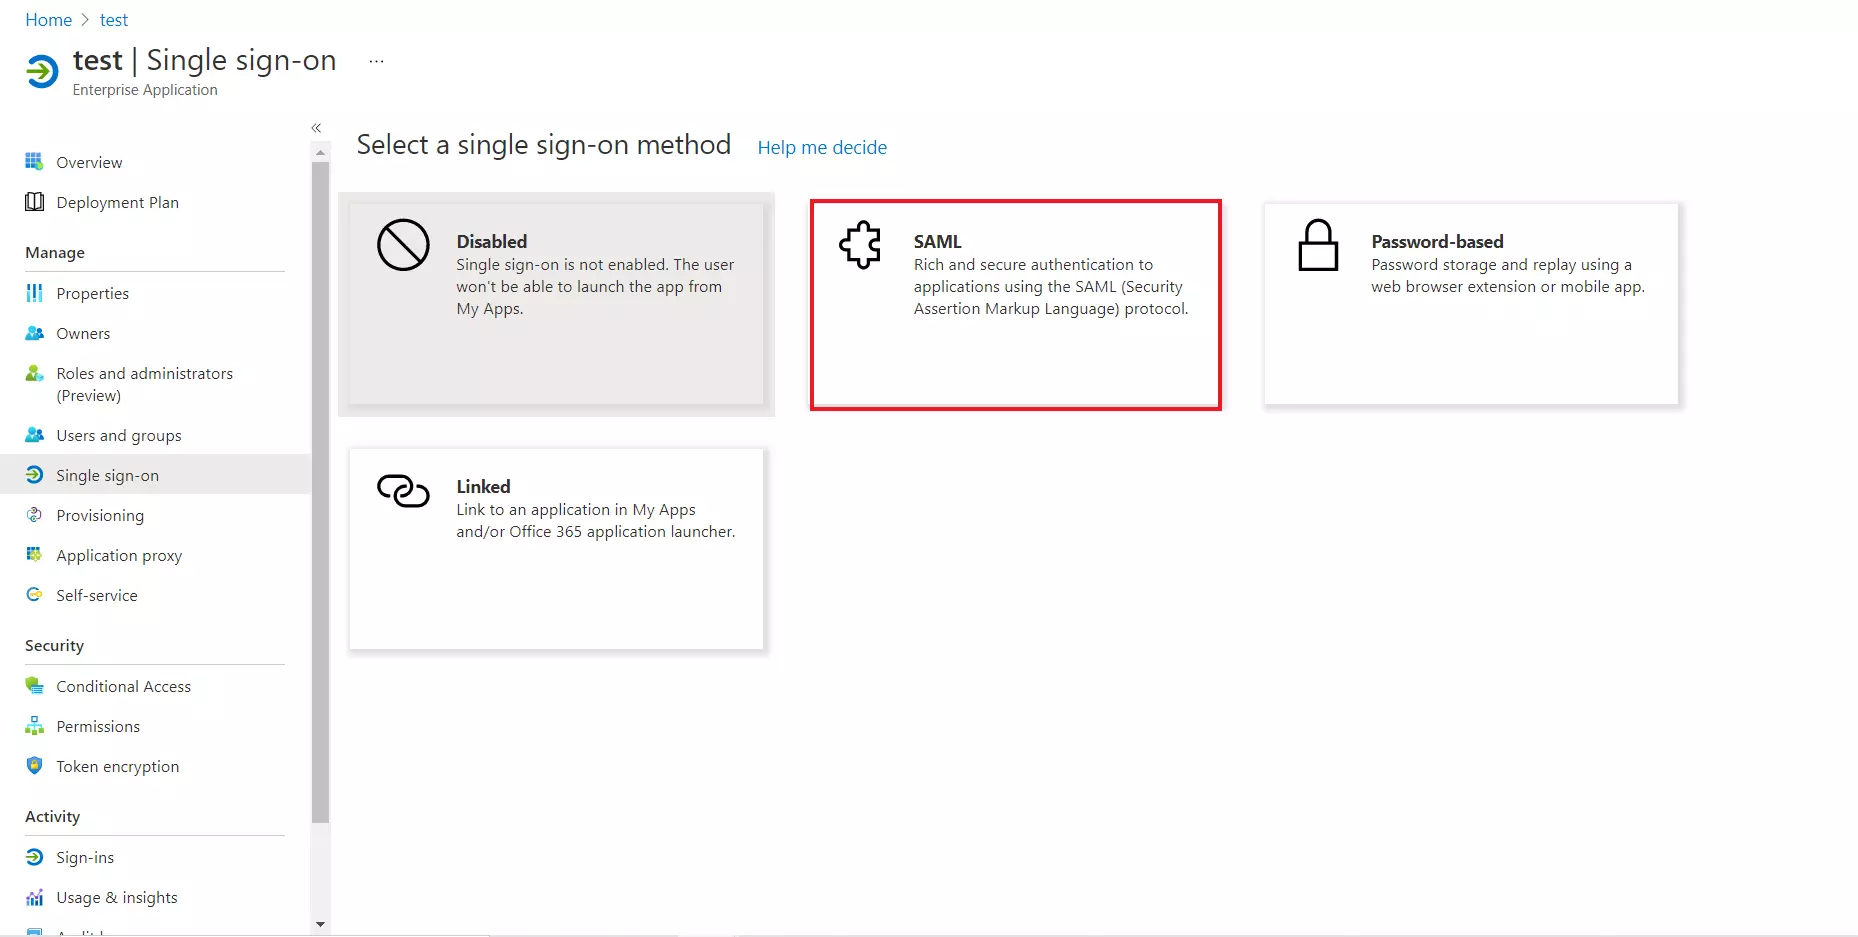
- Seleziona il SAML scheda.
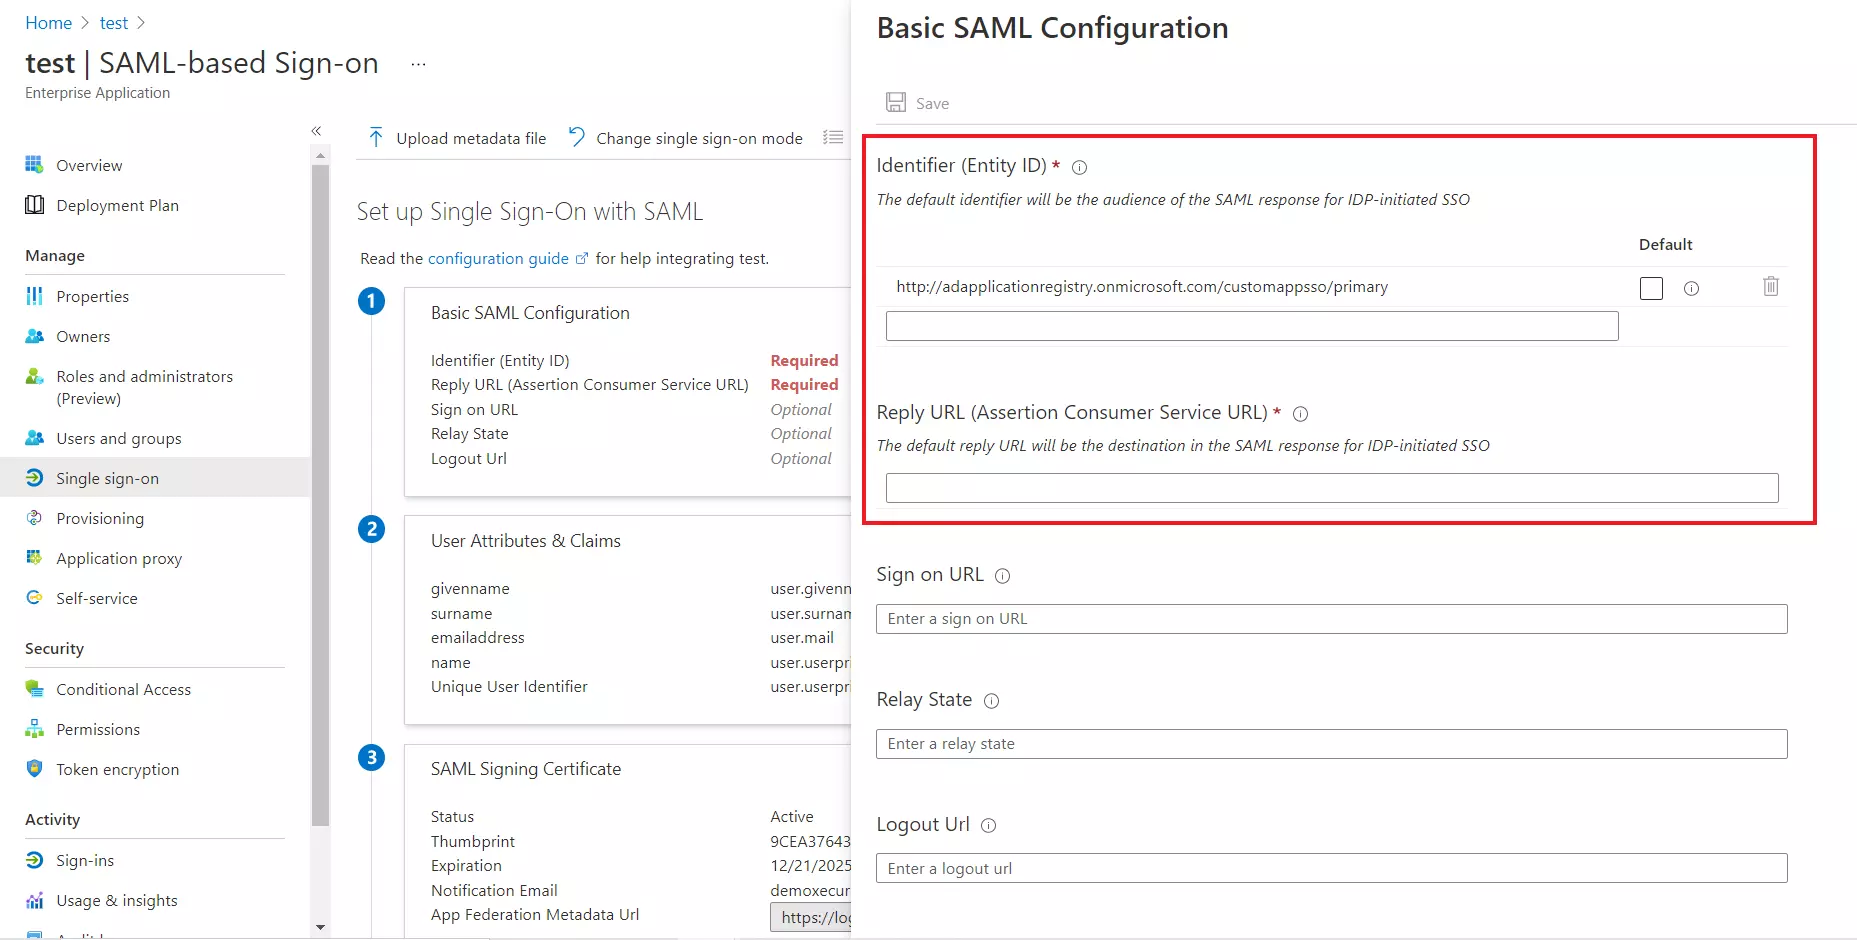
- Per Configurazione SAML di base devi ottenere il file ID entità, URL ACS e URL di disconnessione singola da miniOrange.(disponibile nel passaggio successivo)
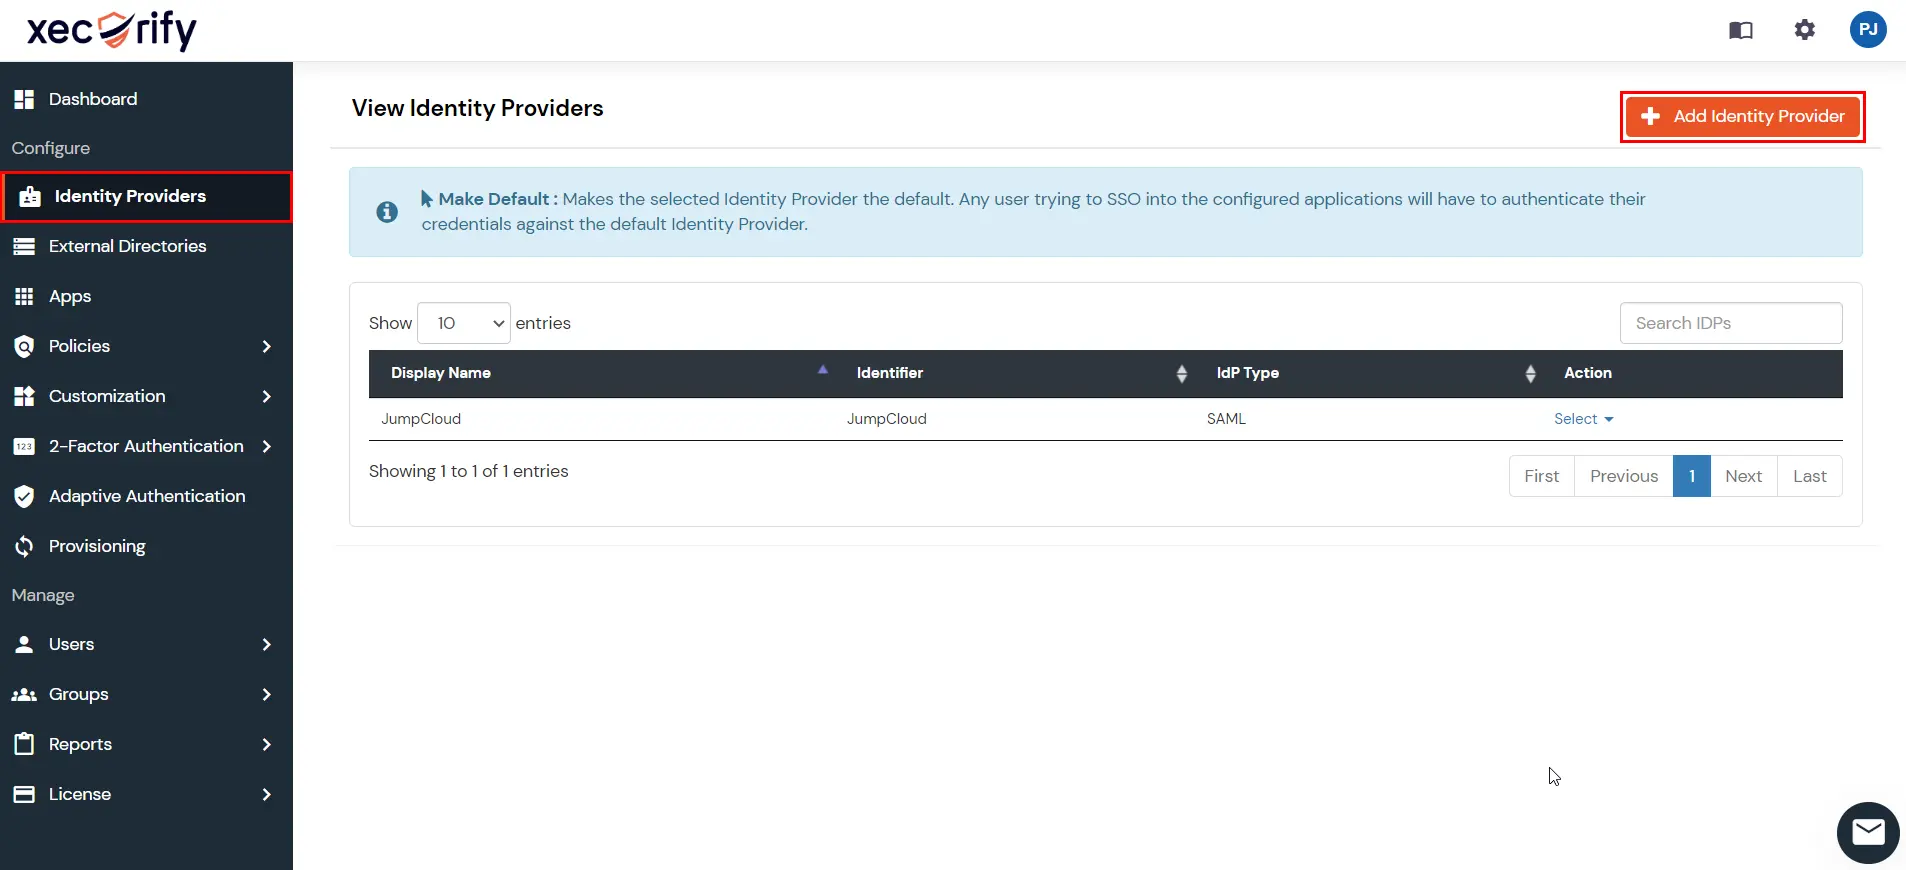
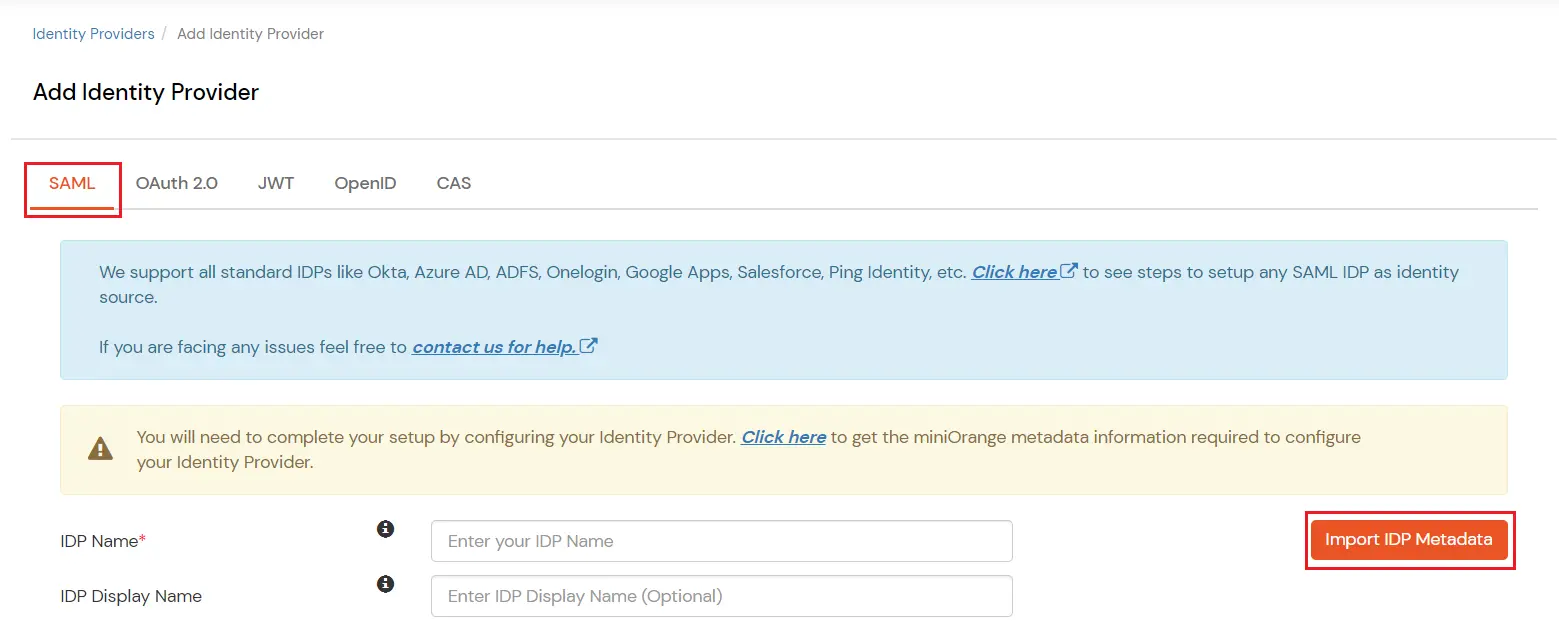
- Effettua il login alla Pannello di controllo miniOrange, Poi vai a Provider di identità nel menu di navigazione a sinistra. Clicca su Aggiungi provider di identità pulsante.
- In Scegli il fornitore di identità, selezionare SAML dal menu a discesa.
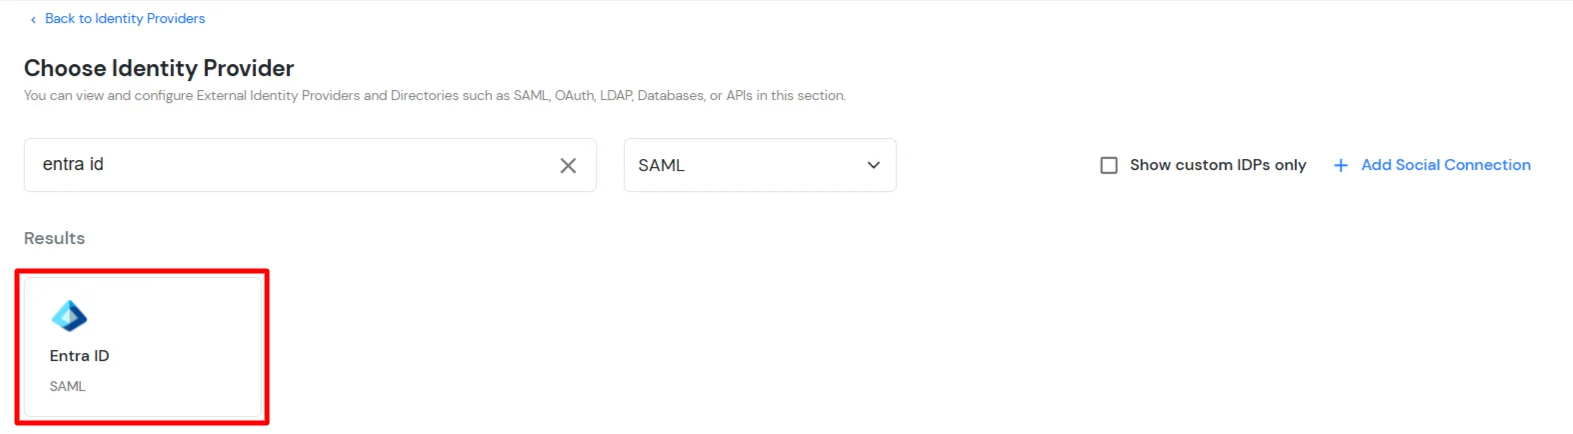
- Quindi, cerca ID dell'ingresso e fare clic su di esso.
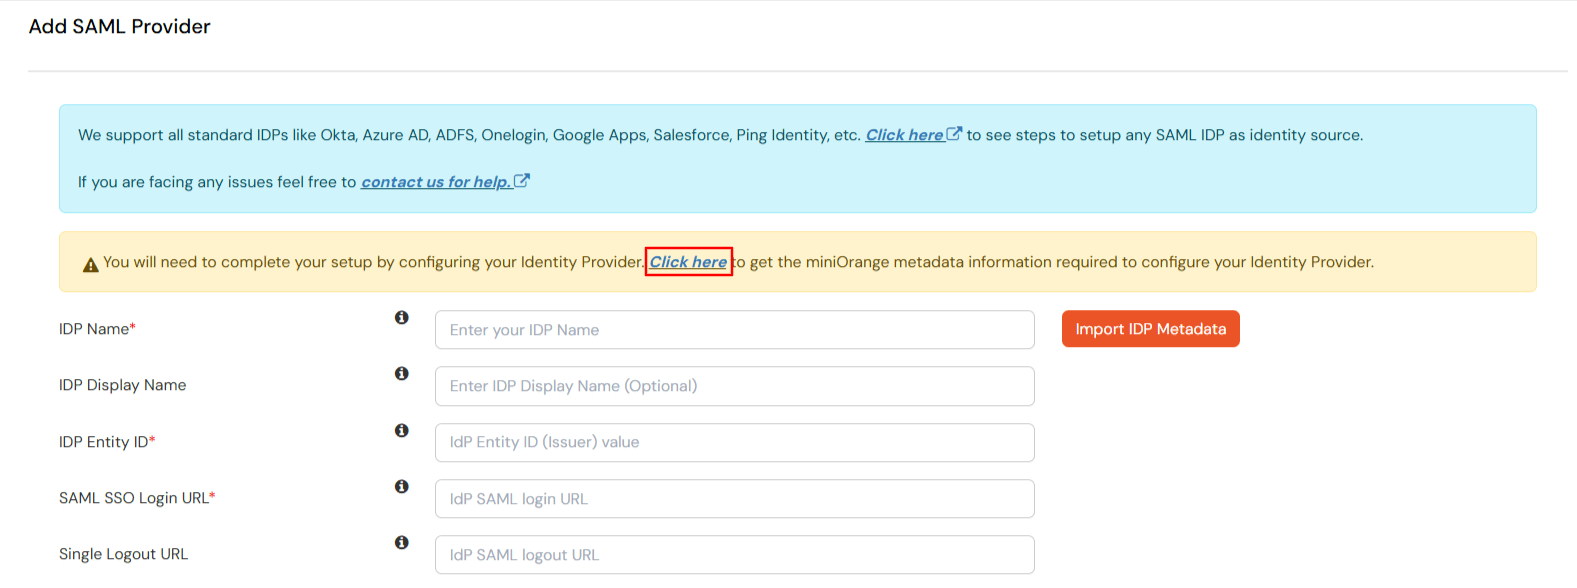
- Ora clicca sul pulsante CLICCA QUI collegamento per ottenere i metadati di miniOrange come mostrato nella schermata sottostante.
- Per la sezione SP -INITIATED SSO, selezionare Mostra dettagli metadati.
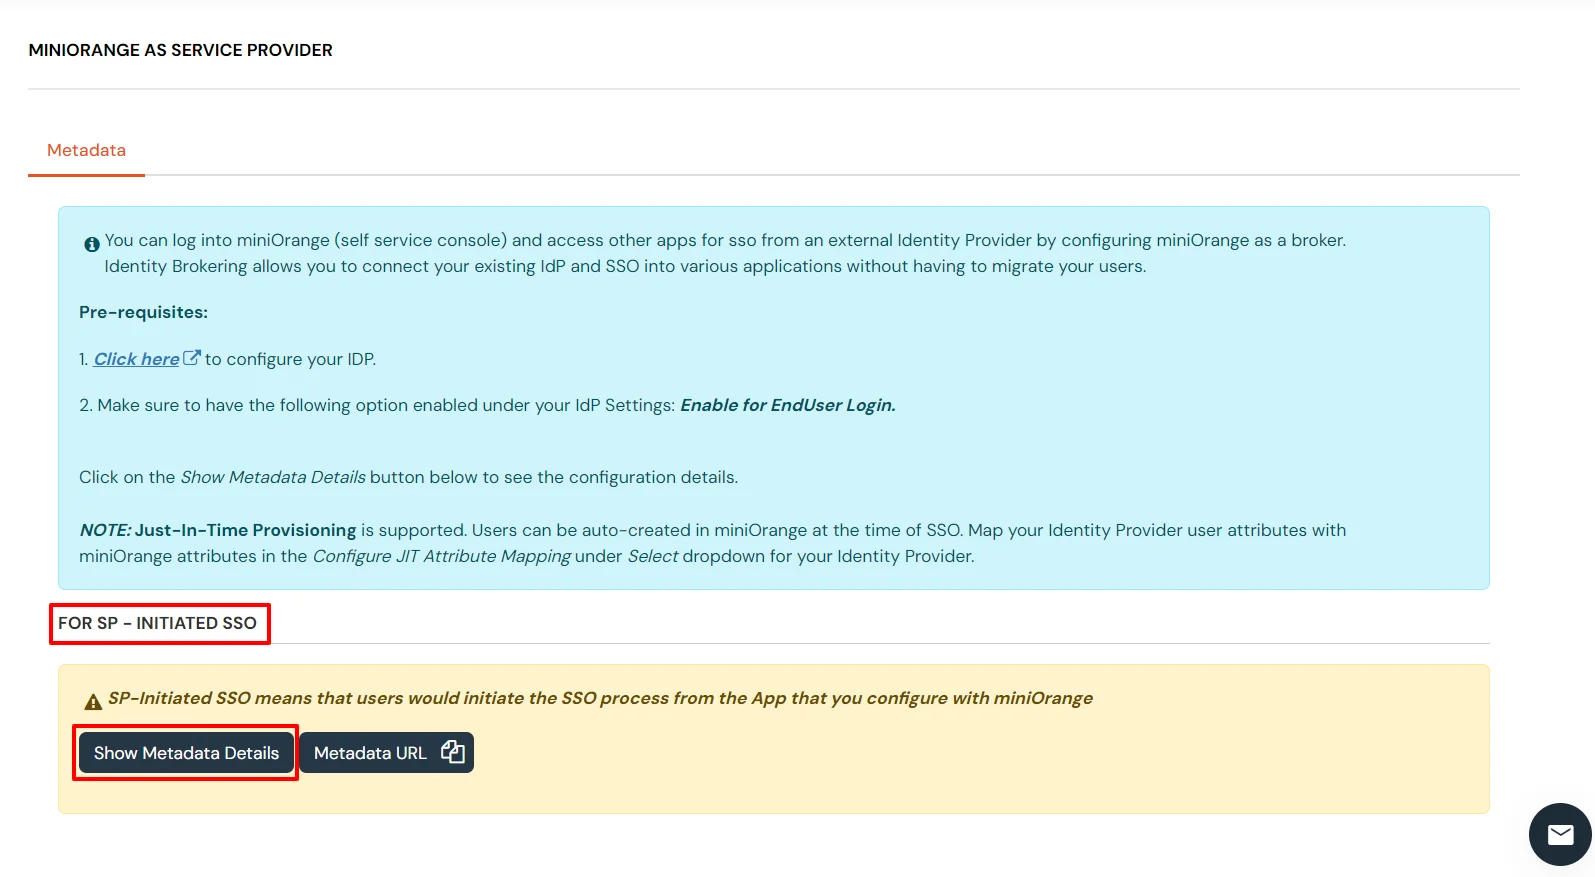
- Quindi, fare clic su Scarica metadati.
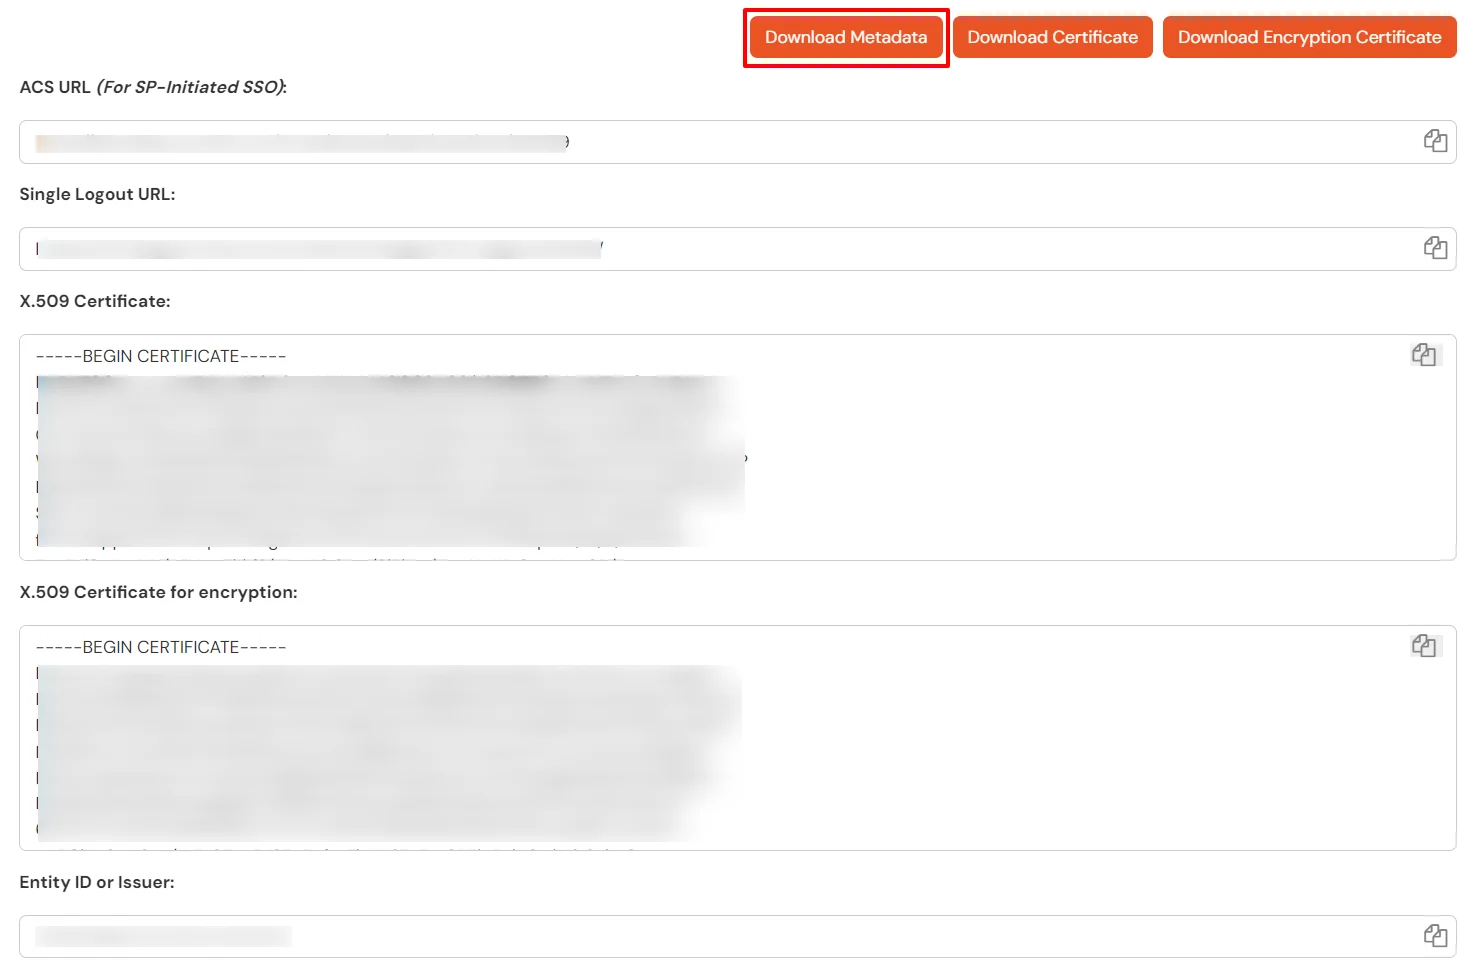
- Immettere i valori nella configurazione SAML di base come mostrato nella schermata seguente:
- Identificatore (ID entità) :
Entity ID or Issuer
- URL di risposta (URL servizio consumatori asserzione) :
ACS URL
- URL di accesso (facoltativo richiesto durante l'SSO avviato da IDP) :
SSO Login URL
- URL di disconnessione :
Single Logout URL
- Per impostazione predefinita, quanto segue Attributi saranno inviati nella risposta SAML. È possibile visualizzare o modificare i claim inviati nella risposta SAML all'applicazione sotto Attributi scheda.
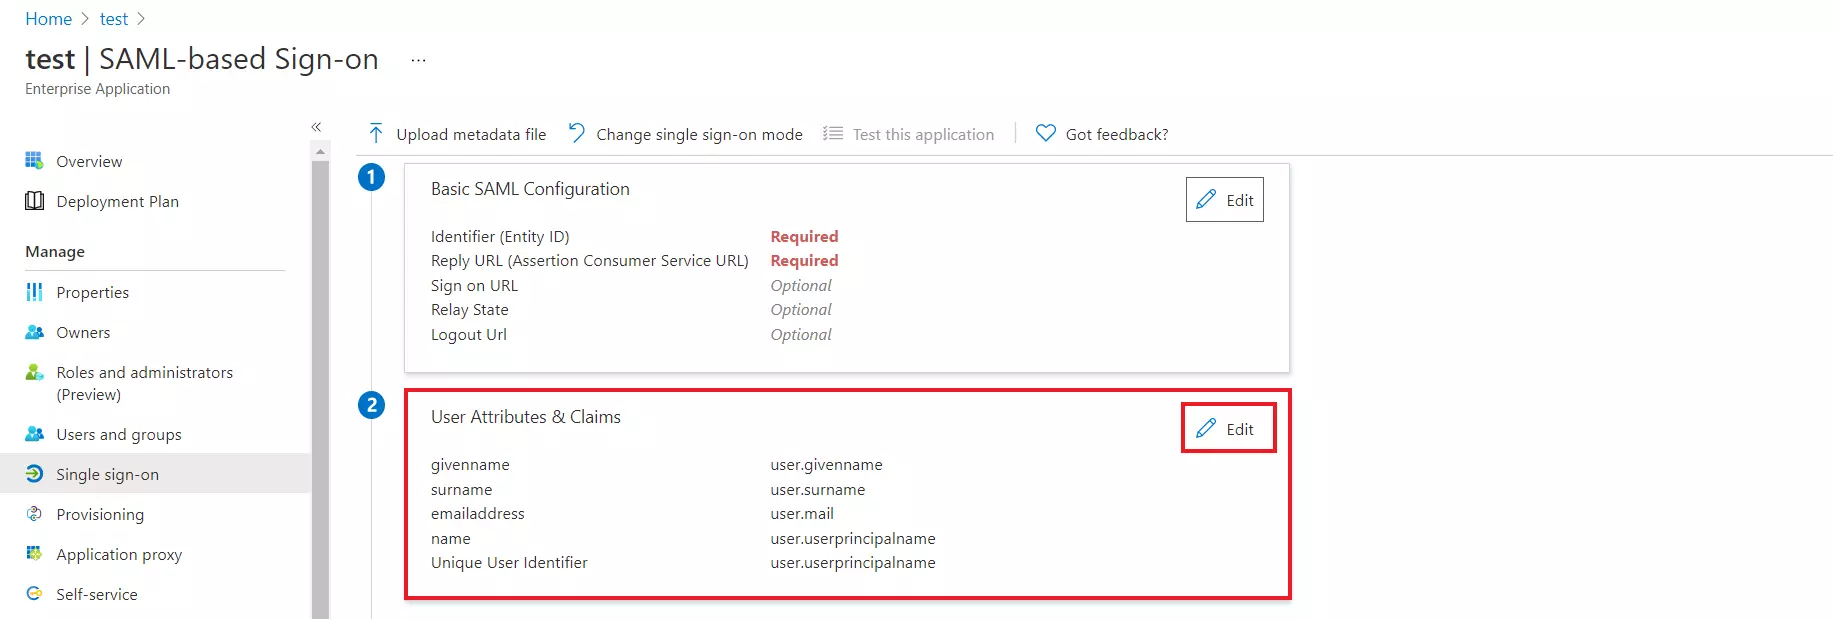
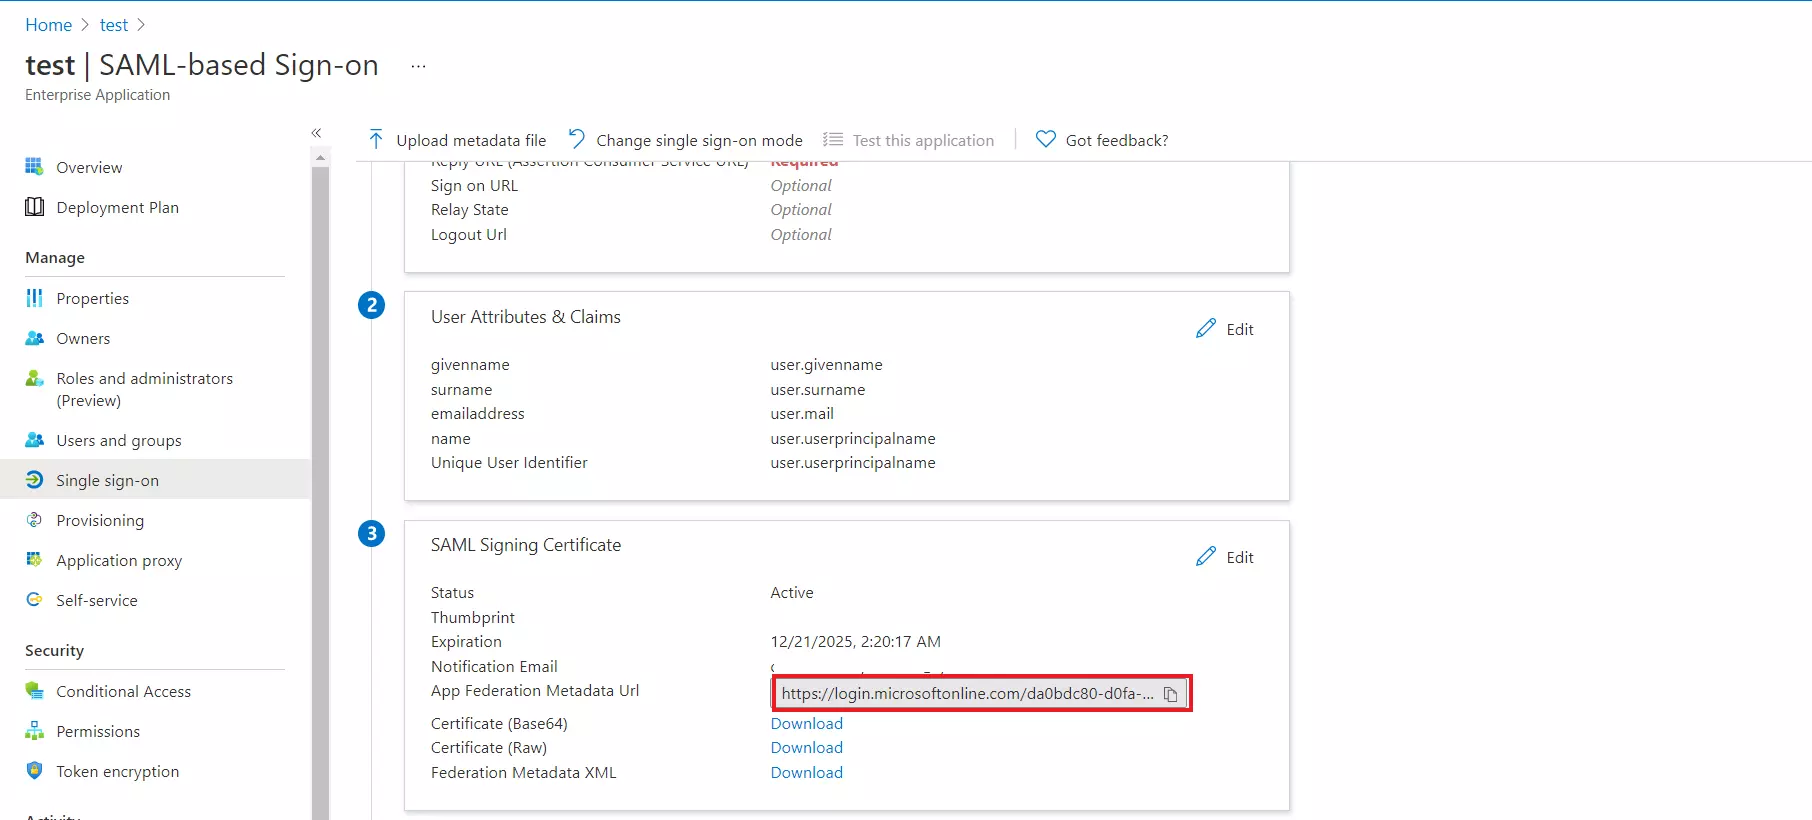
- Copia il URL dei metadati della federazione dell'app prendere il endpoint necessario per configurare il tuo Provider di servizi nel passaggio 2.
- Assegna utenti e gruppi alla tua applicazione SAML.
- Come controllo di sicurezza, Microsoft Entra ID non emetterà un token che consente a un utente di accedere all'applicazione a meno che Microsoft Entra ID non abbia concesso l'accesso all'utente. Agli utenti può essere concesso l'accesso direttamente o tramite l'appartenenza al gruppo.
- Accedere a Utenti e gruppi scheda e fare clic su Aggiungi utente/gruppo.
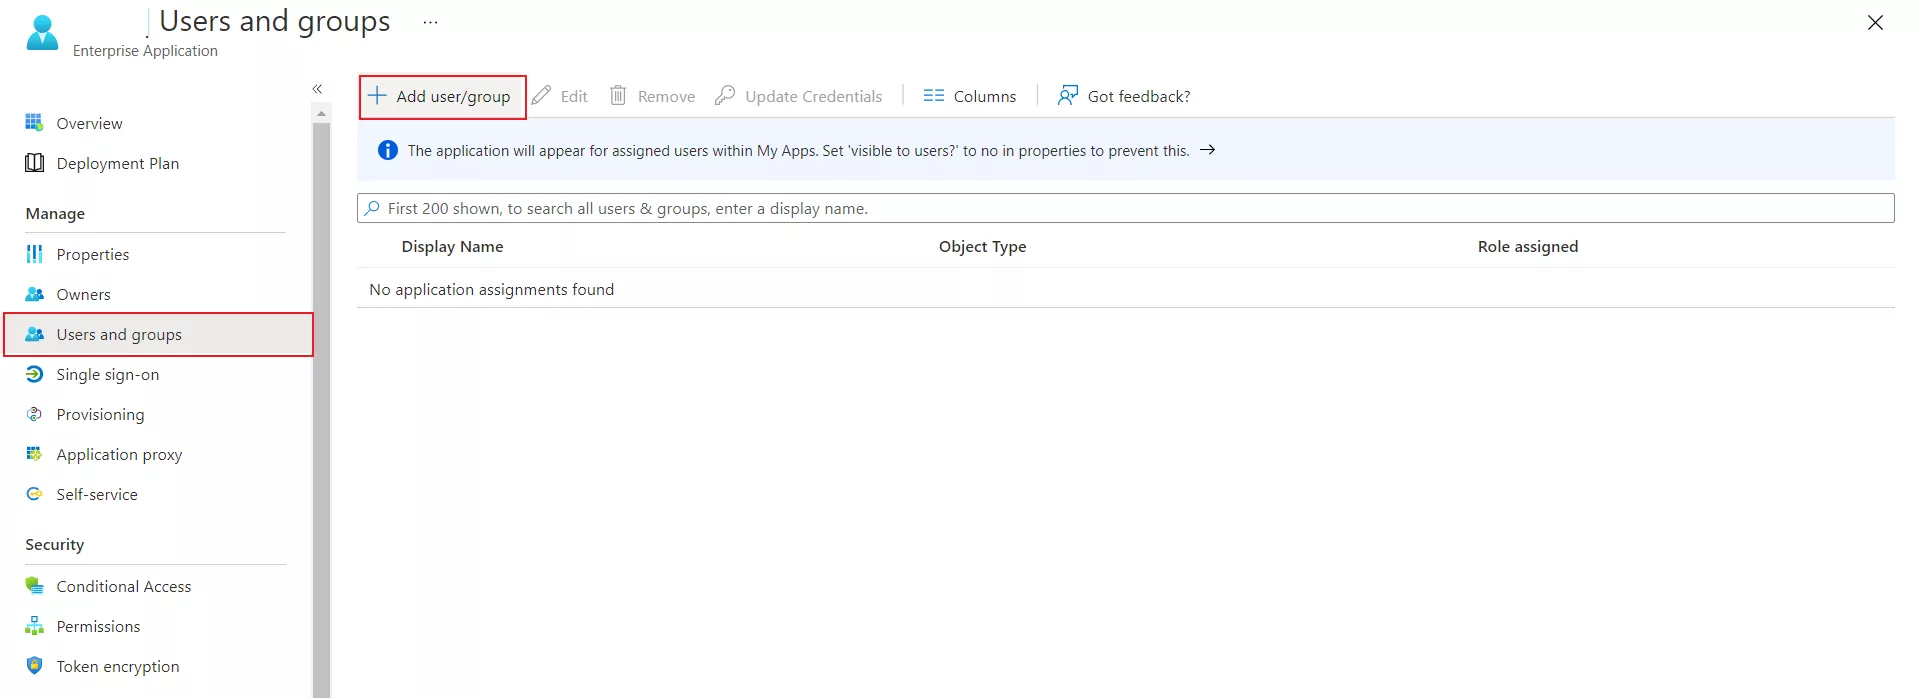
- Fare clic su Utenti per assegnare l'utente richiesto e quindi fare clic su select.
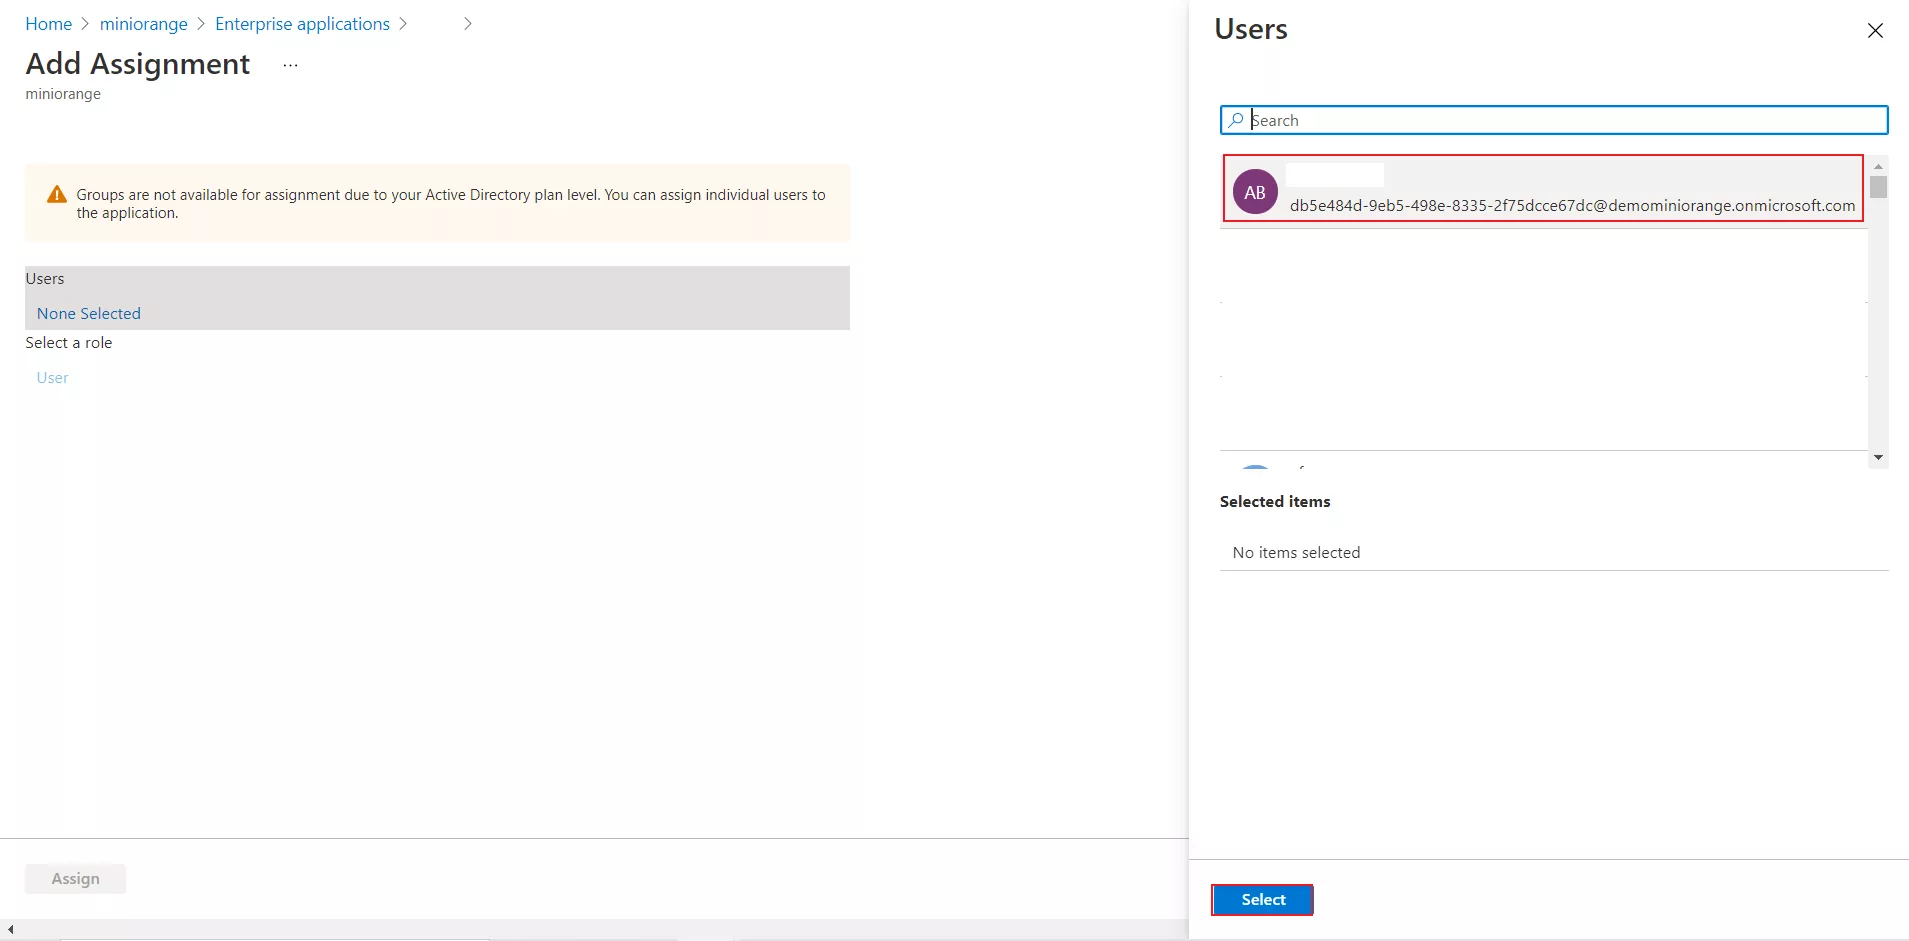
- Puoi anche assegnare un ruolo alla tua applicazione sotto Seleziona Ruolo sezione. Infine, fare clic su Assegna pulsante per assegnare quell'utente o gruppo all'applicazione SAML. La tua configurazione è Microsoft Entra ID è completata.
6. Configurare Microsoft Entra ID come provider di identità SAML nel miniOrange Broker Agent
- Ritorna al Console di amministrazione miniOrange (avresti dovuto tenerlo aperto dal passaggio 5).
- Fare clic su Importa metadati IDP.
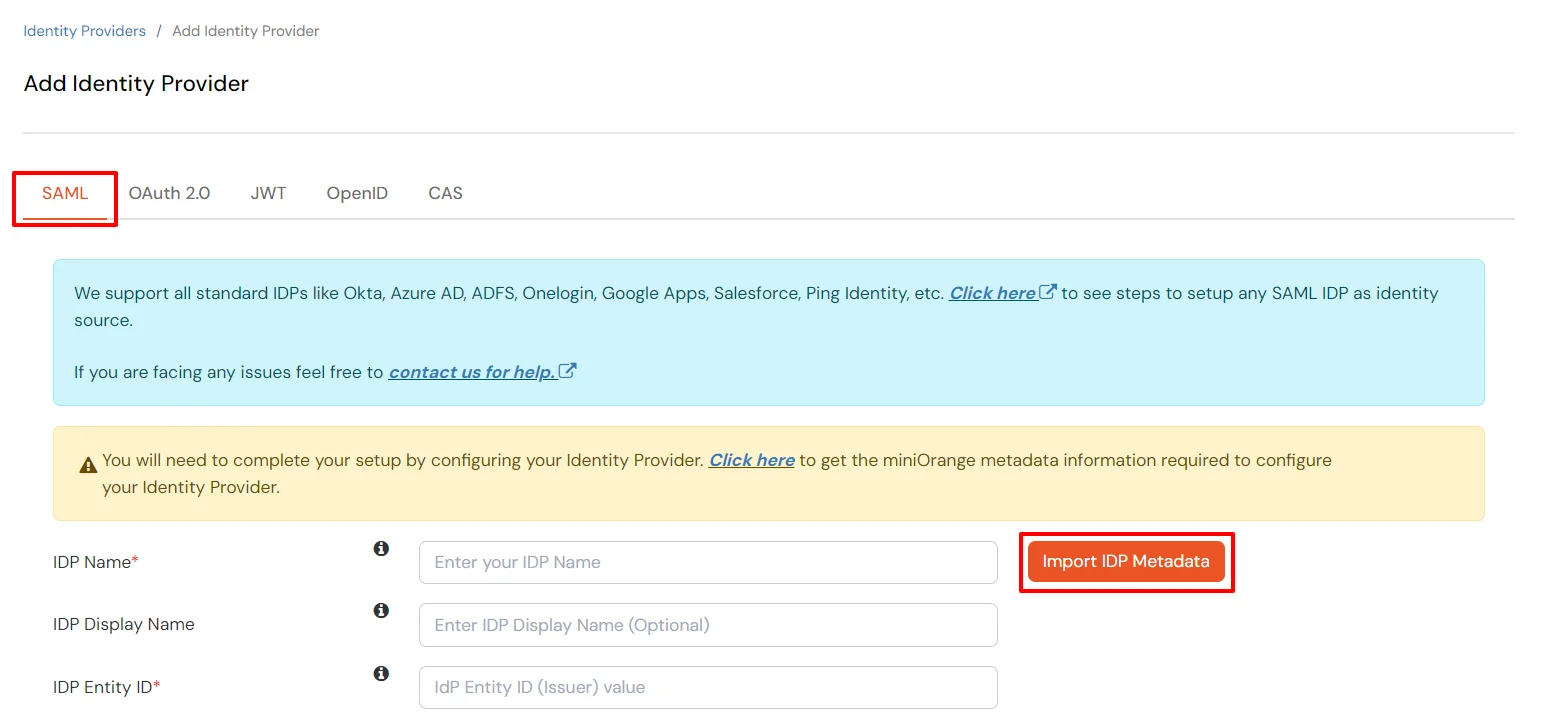
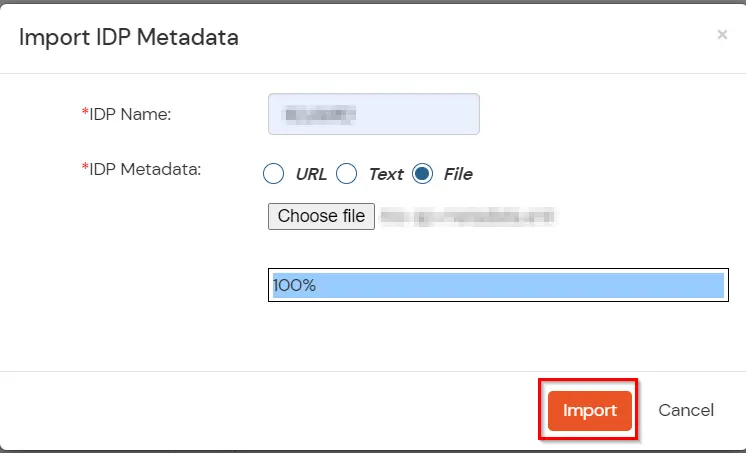
- Scegli un nome IDP appropriato. Inserisci l'URL che hai salvato nel passaggio precedente da ID dell'ingresso.
- Fare clic su Importare.
- Come mostrato nella schermata sottostante, ID entità IDP, URL di accesso SAML SSO e certificato x.509 verrà compilato dal file di metadati appena importato.
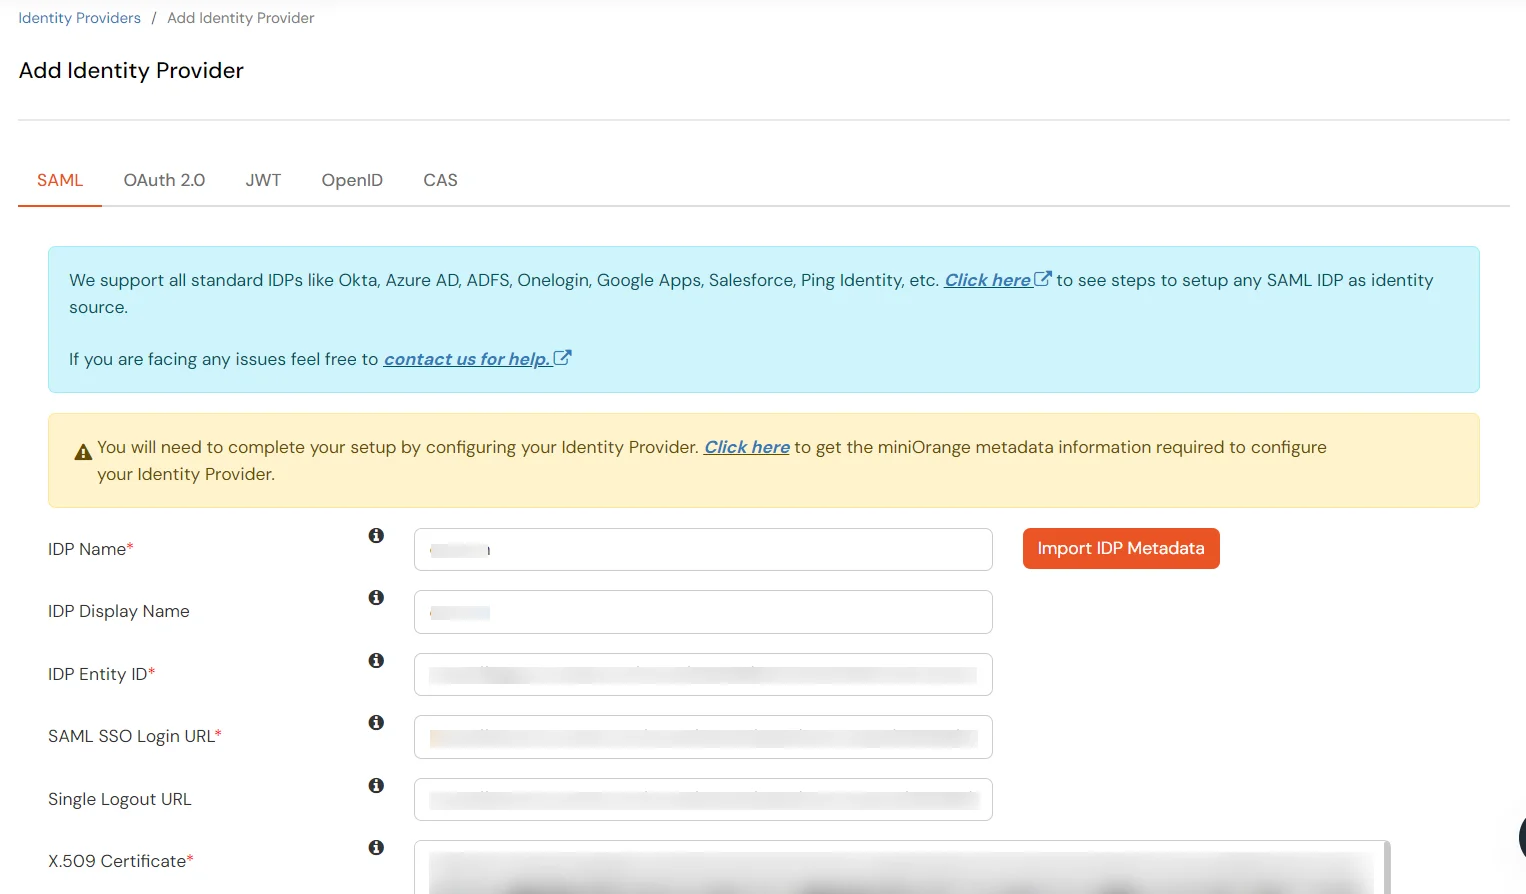
- Clicchi Salva
7. Test Oracle EBS SSO avviato da IdP
- Fare clic sul pulsante Prova connessione per testare la configurazione.
- Dovresti essere reindirizzato all'ID Microsoft Entra per l'autenticazione.
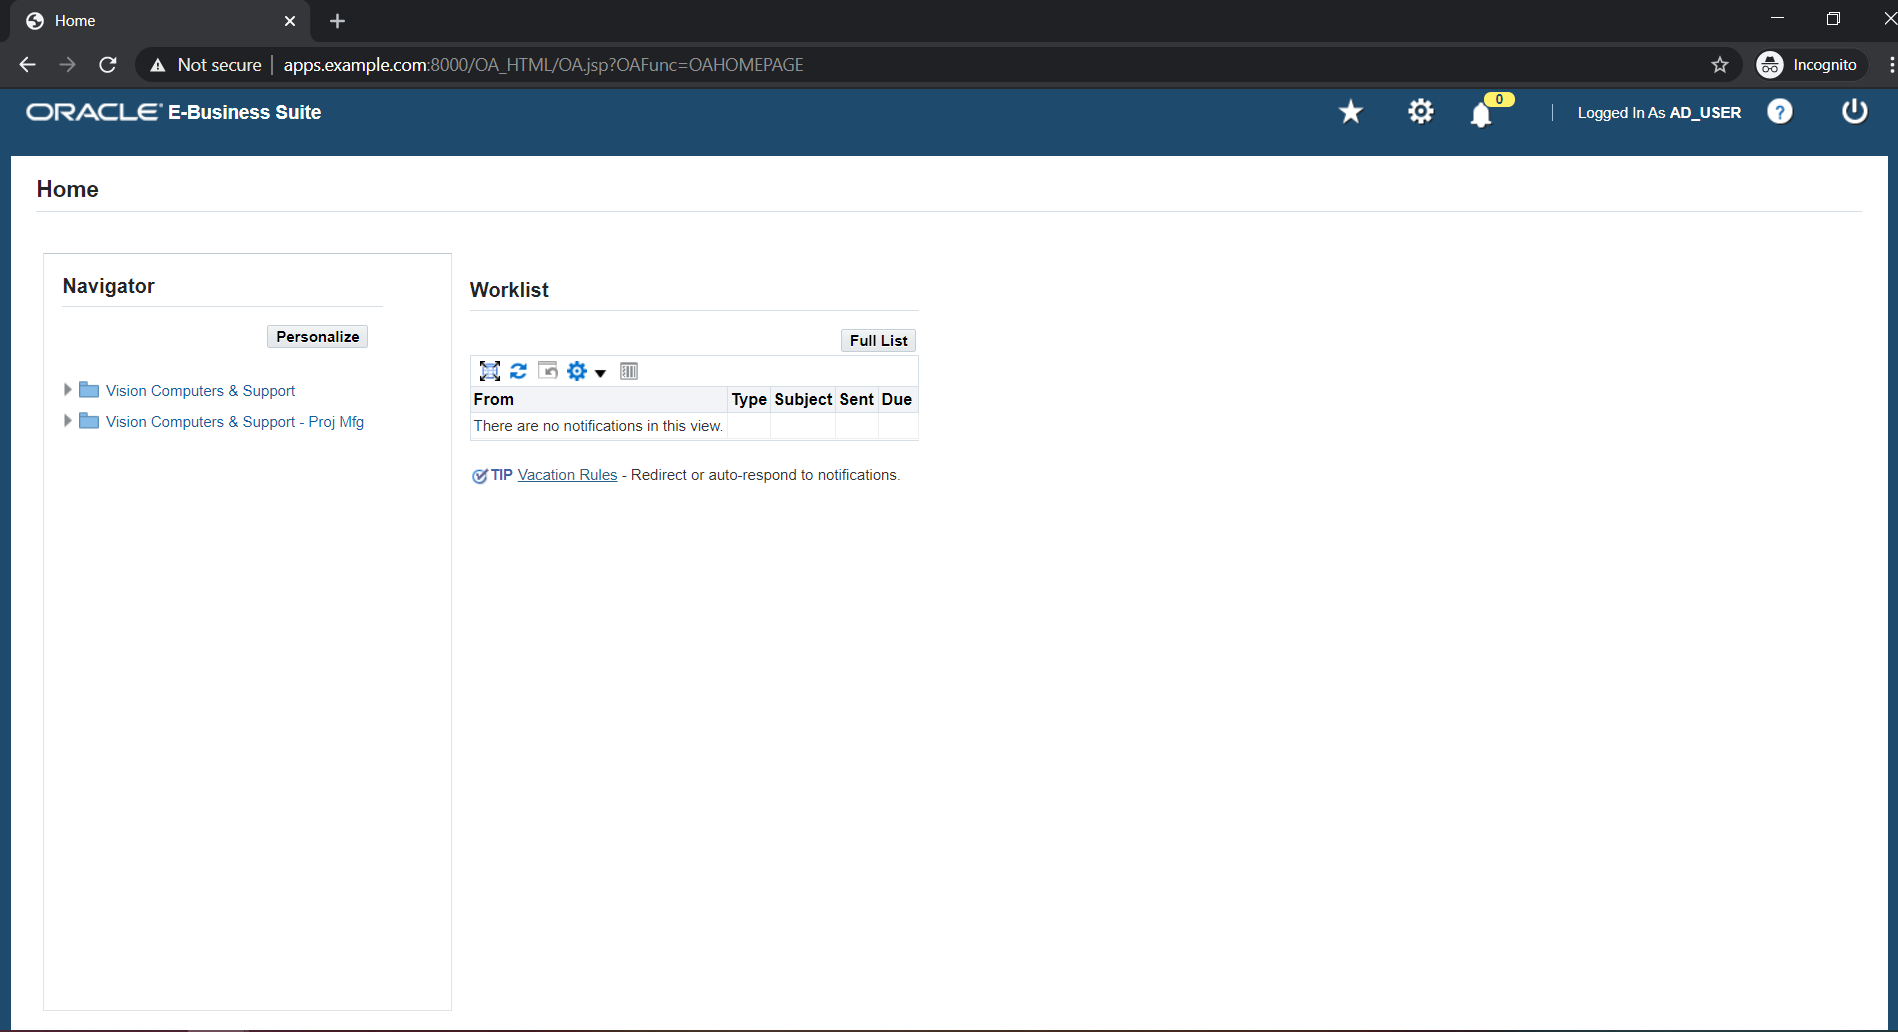
- Dopo aver eseguito correttamente l'autenticazione tramite l'ID Microsoft Entra, dovresti aver effettuato l'accesso a Oracle EBS.
8. Configurare il reindirizzamento a miniOrange
- Accedere a Oracle EBS come SYSADMIN (o come utente con responsabilità di amministratore funzionale).
- Accedere a Amministratore funzionale → Servizi principali → Profilie apportare le seguenti modifiche:
- Cerca il profilo con il codice APP_SSO; cambia il suo site valore da SSA a SSWA con SSO.
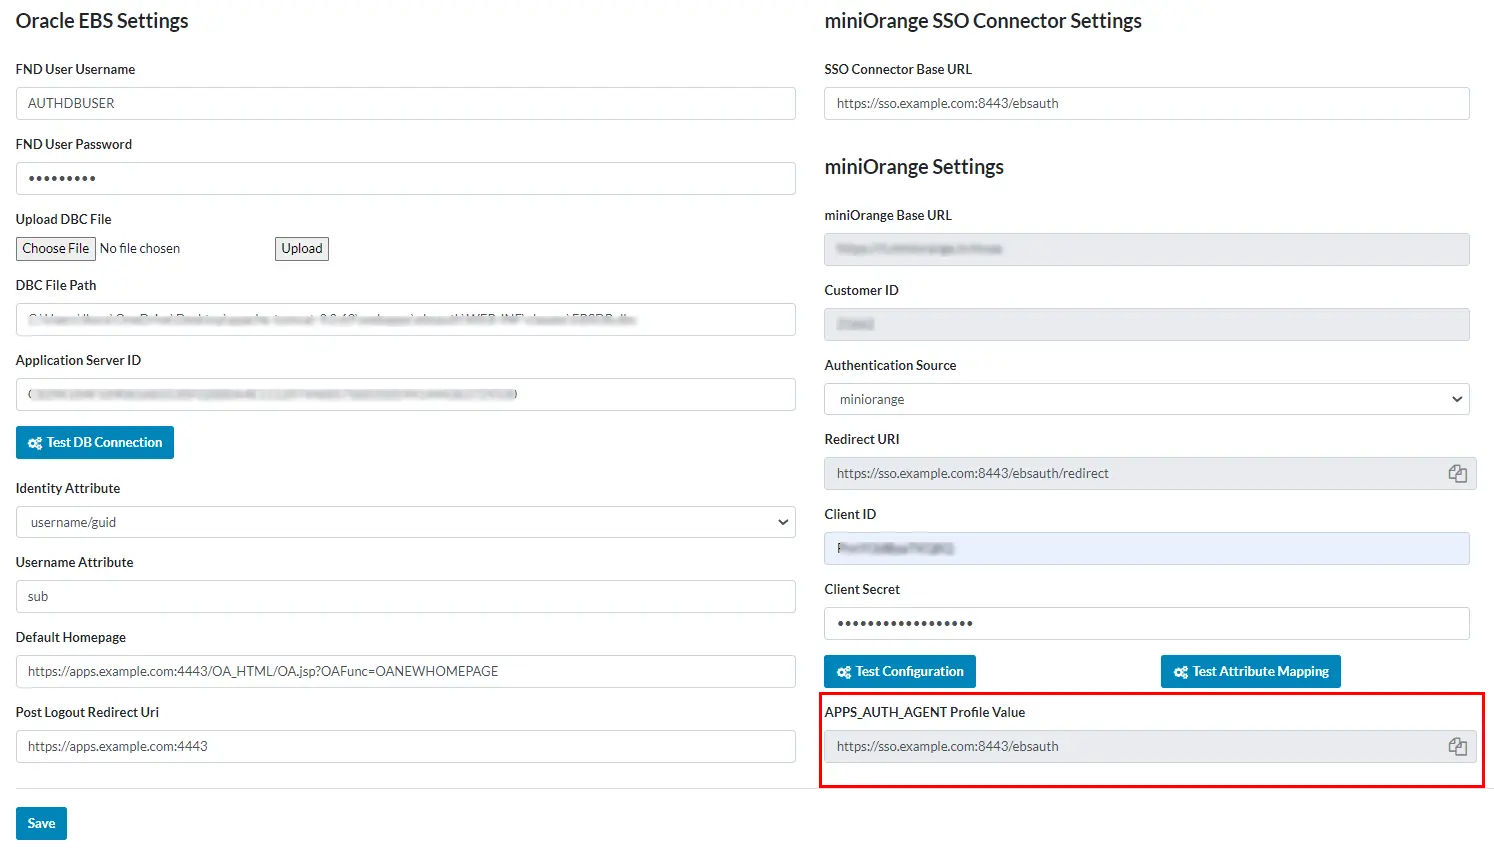
- Cerca il profilo con il codice APPS_AUTH_AGENTE; cambia il valore del suo sito in Valore del profilo APPS_AUTH_AGENT dalla configurazione di Oracle EBS come mostrato nello screenshot qui sotto.
- Cerca il profilo con il nome Dominio dei cookie di sessione delle applicazioni Oracle; cambia il suo valore da ospite a Domini.
- Ripristinare il livello applicativo di Oracle E-Business Suite per riflettere le modifiche.
9. Test SP-avviato Oracle EBS SSO
- Apri un nuovo browser o una finestra di navigazione in incognito e inserisci l'URL di base della tua istanza Oracle EBS nella barra degli indirizzi (ad esempio https://apps.example.com:4443/), quindi premi Invio.
- Dovresti essere reindirizzato alla schermata di accesso dell'ID Azure Microsoft Entra.
- Dopo aver eseguito correttamente l'autenticazione tramite l'ID Microsoft Entra, dovresti aver effettuato l'accesso a Oracle EBS.
- Hai configurato correttamente il connettore miniOrange EBS SSO per Single Sign-On (SSO) in Oracle EBS utilizzando Azure Microsoft Entra ID.
Referenze