Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Configura l'SSO (Single Sign-On) di PeopleSoft con miniOrange


Accesso singolo PeopleSoft

PeopleSoft SSO (Single Sign-On) consente agli utenti di accedere alla propria applicazione PeopleSoft utilizzando le credenziali provenienti da un'origine di identità esistente, come Microsoft Entra ID, LDAP, Active Directory o un altro provider di identità (IdP).

Il connettore miniOrange PeopleSoft SSO consente l'SSO tra PeopleSoft e il provider di identità esistente senza richiedere Oracle Access Manager (OAM) e Oracle Internet Directory (OID) specificamente per l'integrazione SSO.

Il connettore funge da intermediario tra più provider di identità e applicazioni configurate, consentendo di estendere l'infrastruttura SSO esistente a PeopleSoft. Supporta l'integrazione con provider di identità quali ADFS, Active Directory, Microsoft Entra ID, Google, Okta, OneLogin, Ping Identity, Centrify e altri.

Il connettore PeopleSoft SSO può fornire l'autenticazione Single Sign-On (SSO) anche per le applicazioni web che non supportano nativamente protocolli SSO federati come SAML o OAuth 2.0. Ciò consente alle organizzazioni di utilizzare la propria piattaforma di autenticazione esistente, integrando al contempo l'autenticazione PeopleSoft SSO nel proprio ambiente.

In questa guida imparerai come configurare l'SSO di PeopleSoft , integrare PeopleSoft con il tuo provider di identità e impostare la configurazione di autenticazione necessaria.
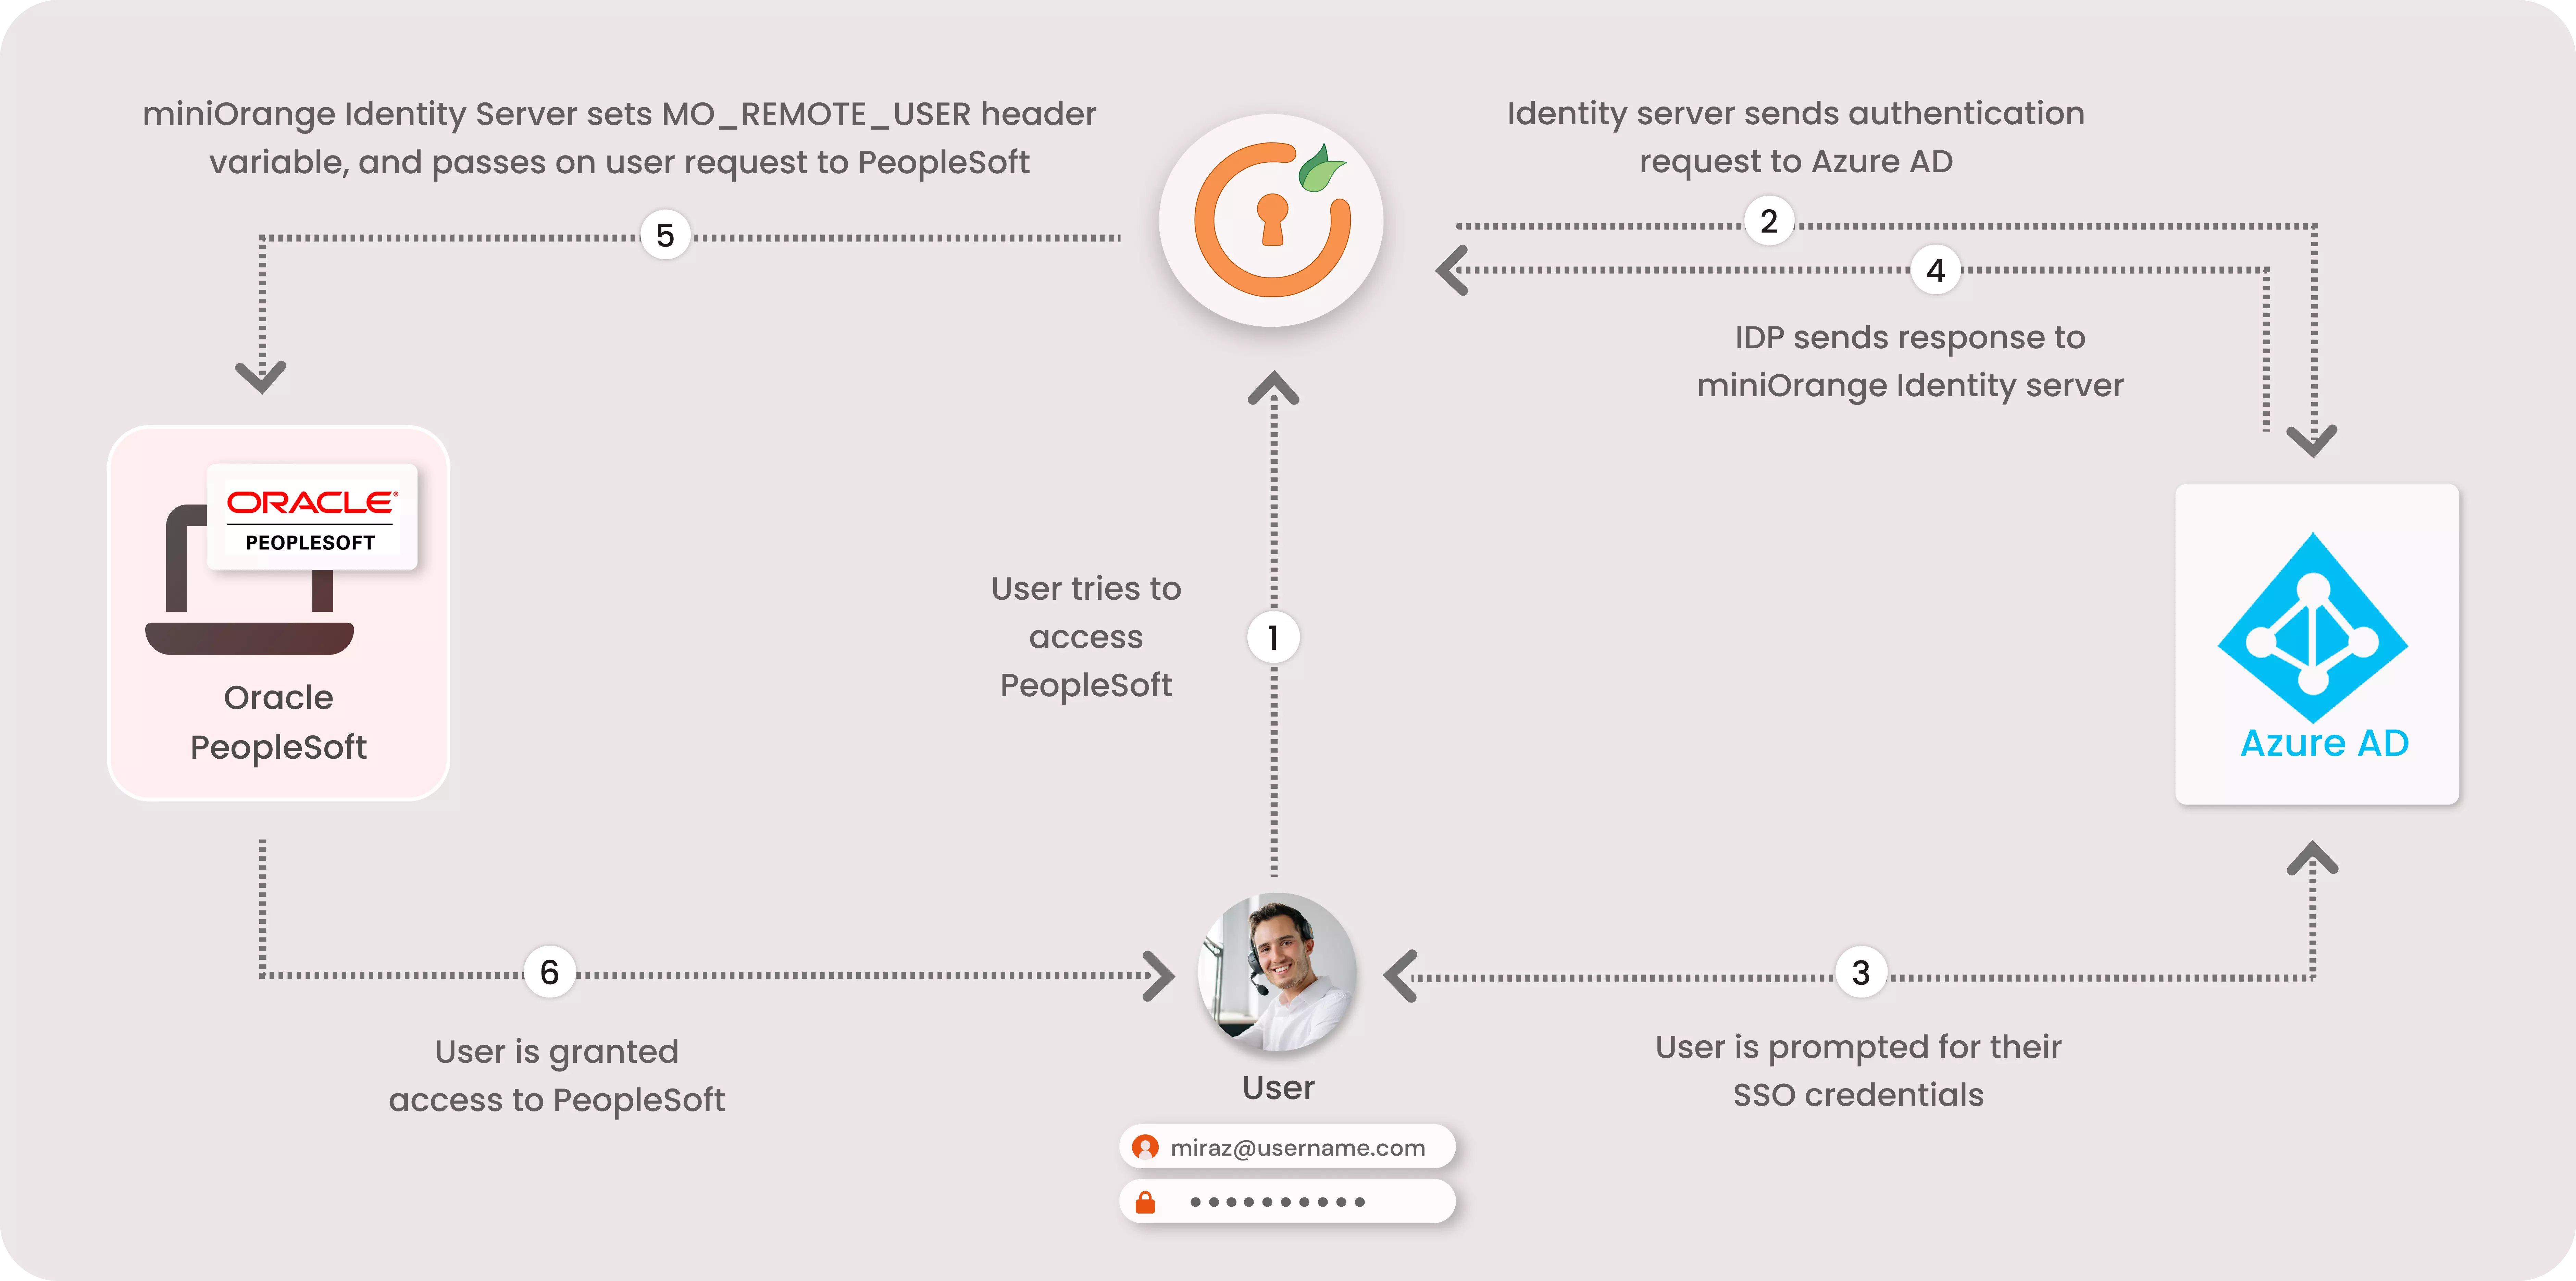

Soluzione PeopleSoft SSO (Single Sign-On): flusso di autenticazione


Accesso Single Sign-On di PeopleSoft

Soluzione Oracle PeopleSoft SSO (Single Sign-On): flusso di autenticazione


SSO di PeopleSoft

Connettiti con una fonte esterna di utenti


miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.


Ottieni assistenza gratuita per l'installazione - Prenota uno slot


miniOrange offre un'ora di consulenza gratuita con i nostri ingegneri di sistema per installare o configurare la soluzione PeopleSoft SSO SAML nel tuo ambiente, con una prova gratuita di 30 giorni. Per usufruire di questo servizio, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e ti aiuteremo a configurarla in pochissimo tempo.


Prerequisiti

1. Applicazioni coinvolte nella distribuzione

  • Versione 9.2+
    • Questa è l'applicazione a cui gli utenti accederanno tramite SSO.
    • Sarà richiesto l'accesso amministrativo alla console di gestione di PeopleSoft EnterpriseOne Server Manager.
  • miniOrange Identity Server (solo per On-Premise)
    • Server di identità locale che reindirizzerà gli utenti ad Azure Active Directory per l'autenticazione e imposterà un cookie di autenticazione.

2. Configurazione della porta

  • Server proxy miniOrange
    • Porte 443/8443 - HTTPS - dovrebbero essere accessibili dai computer degli utenti finali (per l'URL del proxy inverso).
  • Server PeopleSoft EnterpriseOne
    • Le porte HTTP/HTTPS utilizzate per accedere alle applicazioni PeopleSoft devono essere accessibili dal server proxy miniOrange.

Seguire la guida passo passo fornita di seguito per PeopleSoft SSO (Single Sign-On)


1. Configurare PeopleSoft in miniOrange

  • Accedi a miniOrange Console di amministrazione.
  • Vai su Apps e cliccare su Aggiungi applicazione pulsante.
  • Aggiungi app PeopleSoft Single Sign-On (SSO)

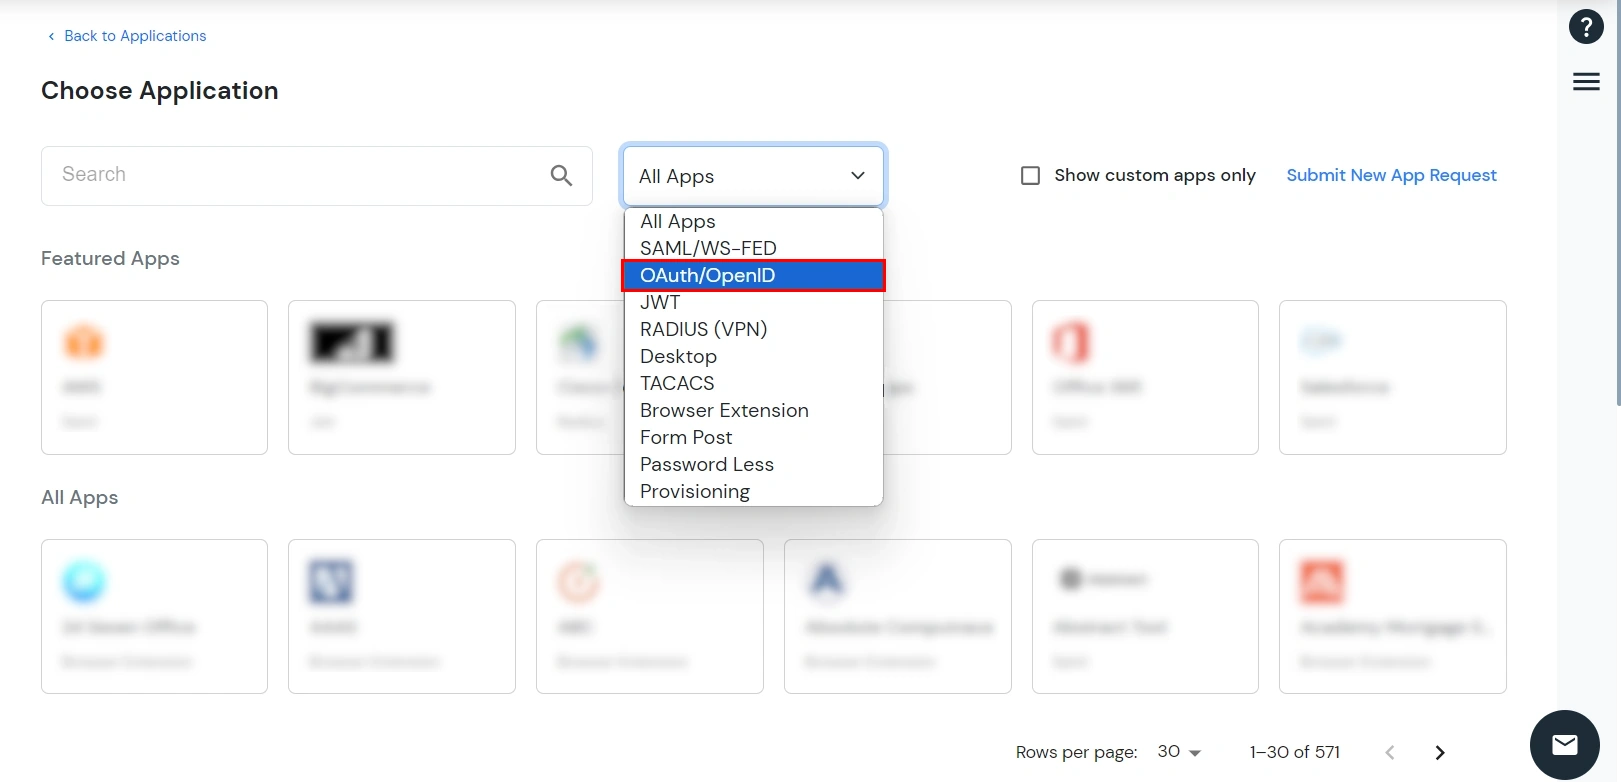
  • Seleziona OAuth/Openid come tipo di applicazione da Tutte le applicazioni cadere in picchiata.
  •  Single Sign-On (sso) per circle: seleziona il tipo di applicazione OAuth/OIDC

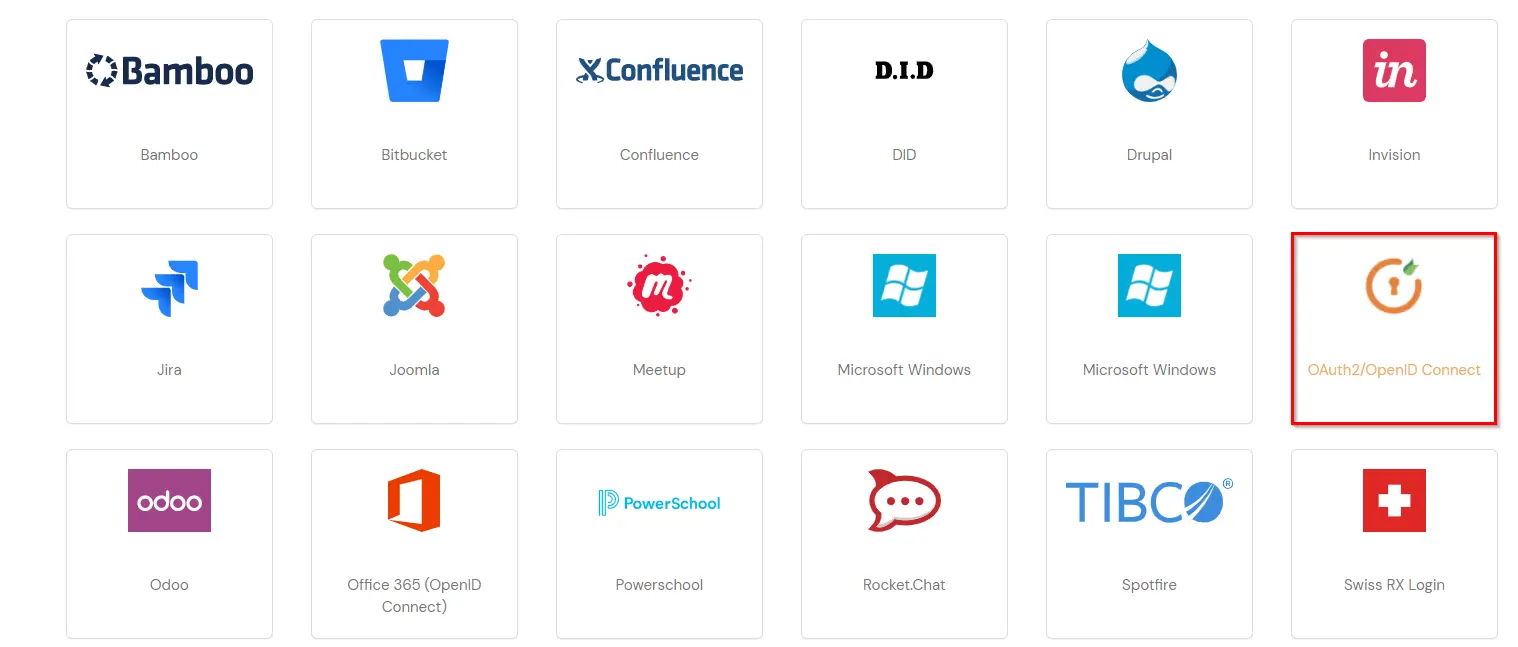
  • Cercare People Soft nell'elenco, se non trovi PeopleSoft nell'elenco, cerca Connessione OAuth2/OpenID e puoi configurare la tua applicazione tramite Connessione OAuth2/OpenID.
  • PeopleSoft Single Sign-On (SSO) gestisce le app

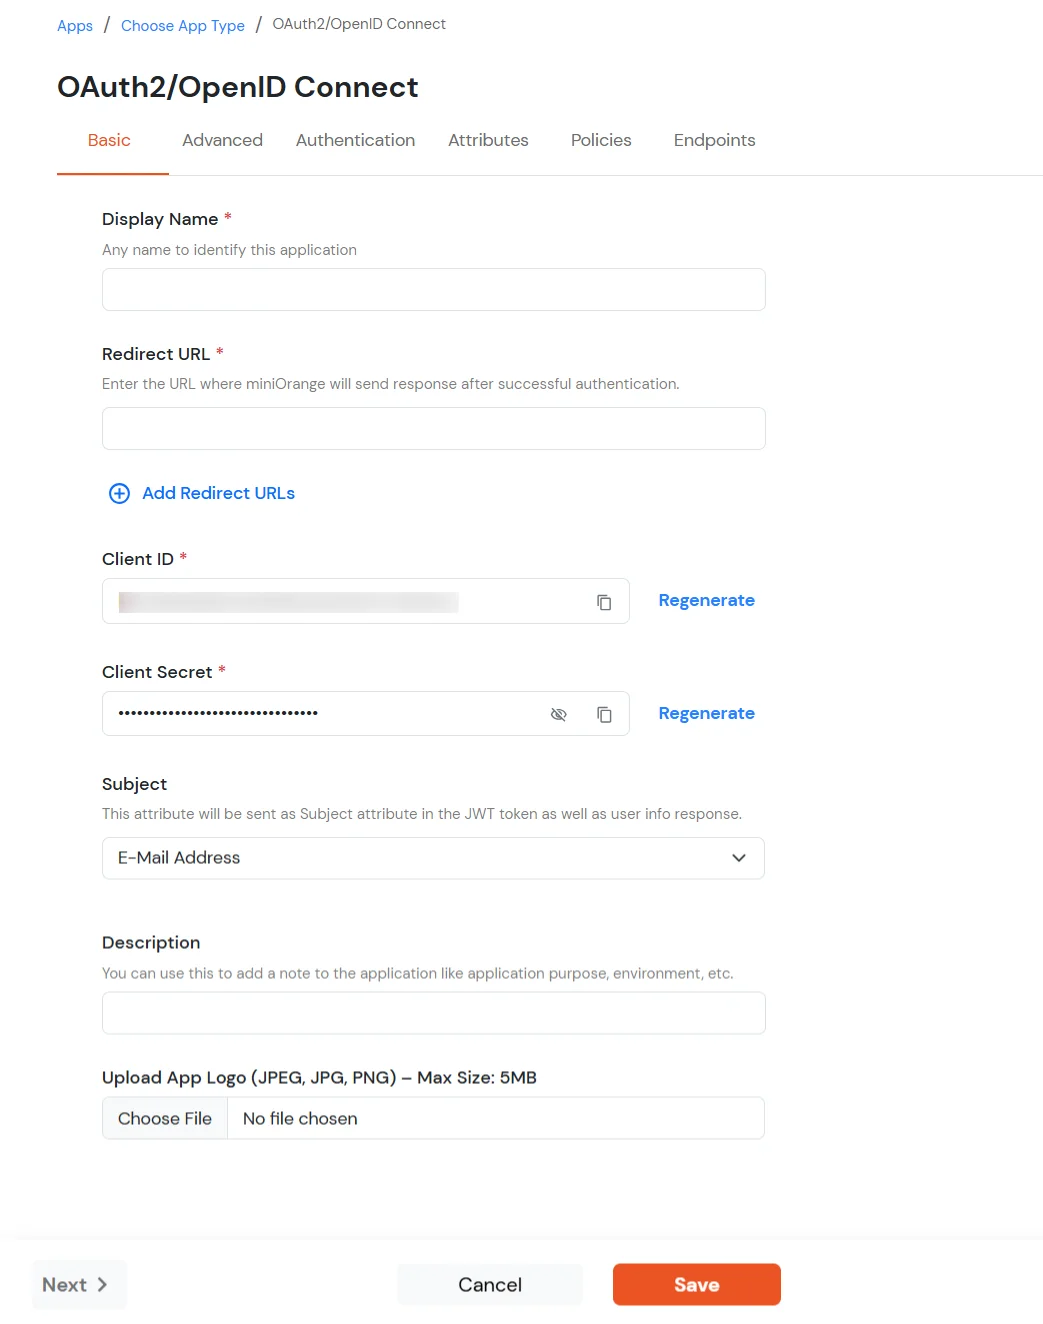
  • Nella scheda Base, inserisci i seguenti dettagli:
  • Schede di base Descrizione
    Display Nome Inserire il Display Nome (vale a dire il nome di questa applicazione).
    URL di reindirizzamento copiare il URL di reindirizzamento dall'applicazione PeopleSoft. Riceverai questo URL quando crei un'applicazione nella console di amministrazione di PeopleSoft.
    ID cliente È possibile trovare ID cliente cliccando sull'icona come mostrato di seguito.
    Client Secret È possibile trovare Client Secret cliccando sull'icona come mostrato di seguito.
    Descrizione (facoltativa) Aggiungere una descrizione se necessario.
    Carica il logo dell'app (facoltativo) Carica un logo per l'app (facoltativo). L'app verrà visualizzata nella dashboard dell'utente finale con il logo configurato qui.
    PeopleSoft Single Sign-On (SSO) gestisce le app

  • Fare clic su Salva.
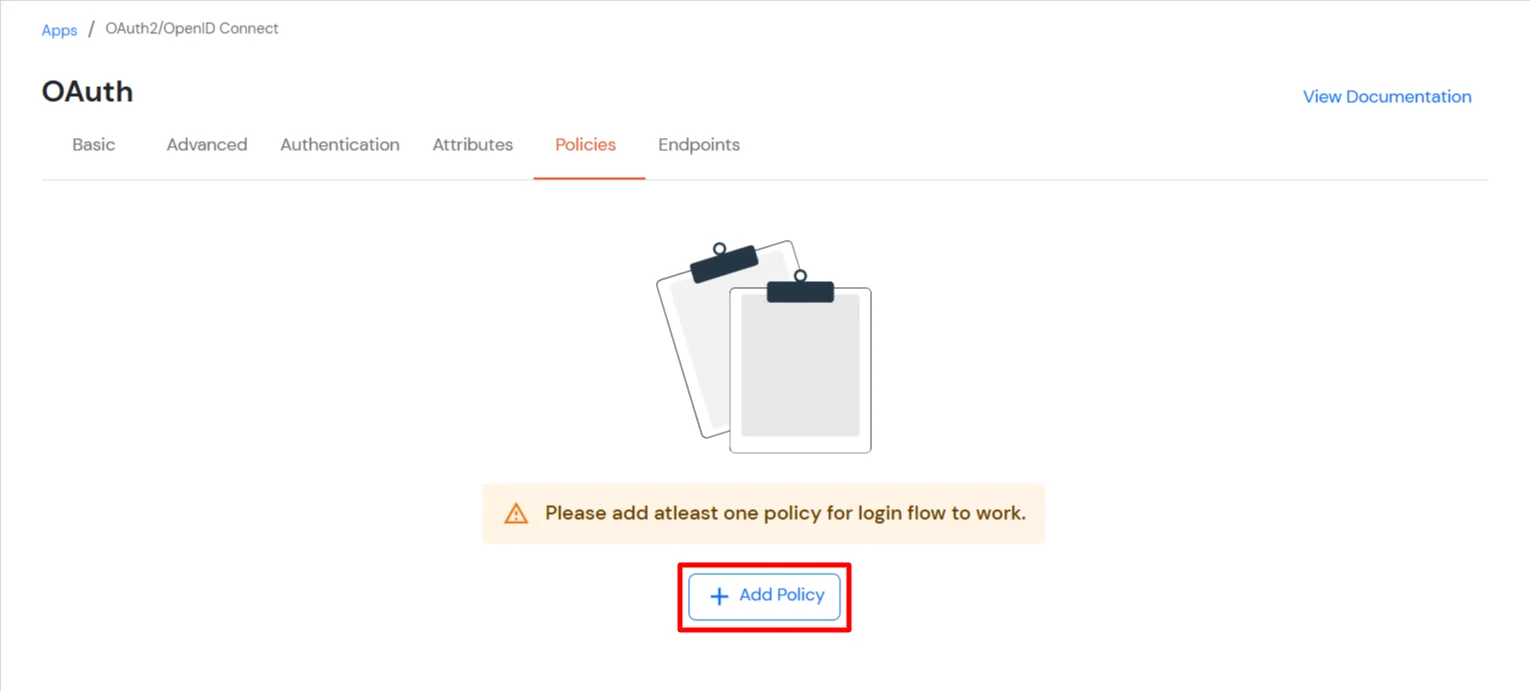
  • Sarai reindirizzato al Politiche .
  • PeopleSoft Single Sign-On (SSO) gestisce le app

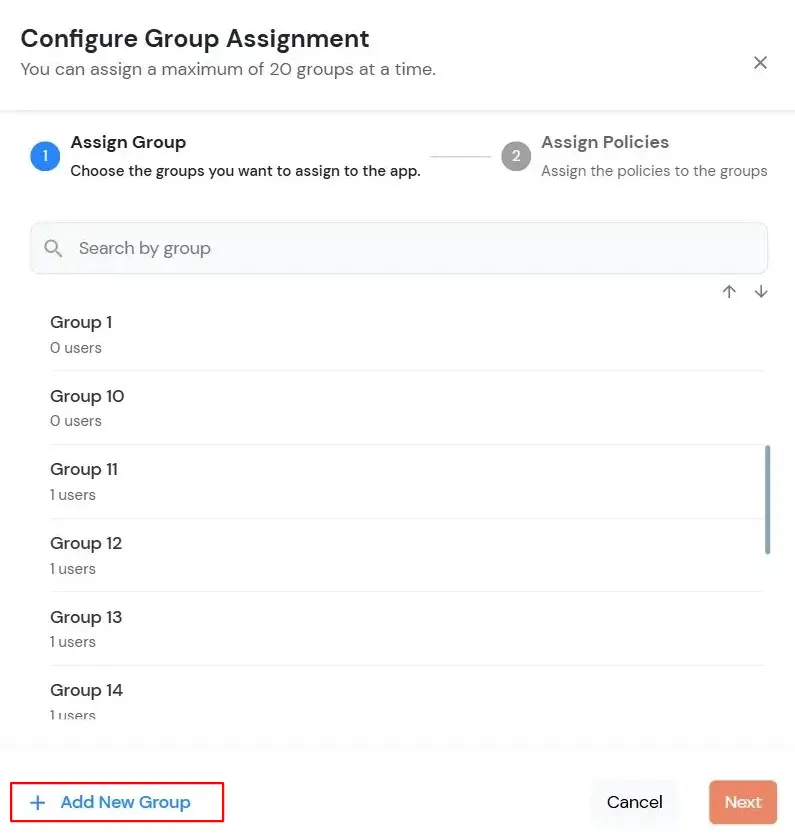
  • Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo Si aprirà una finestra modale.
    • Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.
    • Dashboard miniOrange: vai a Criteri e aggiungi criterio

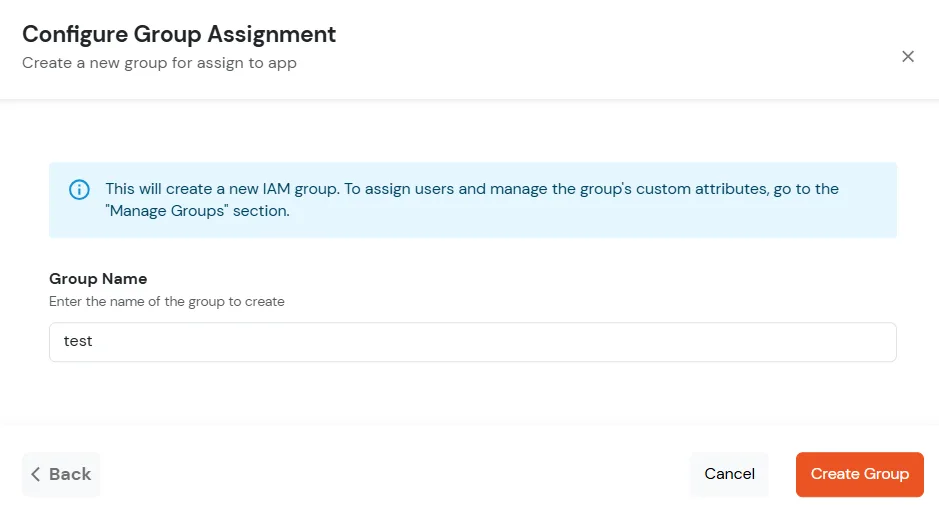
    • Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
    • Inserisci il nome del gruppo e clicca su Crea gruppo.
    • Dashboard miniOrange: vai a Criteri e aggiungi criterio

    • Fare clic su Avanti.
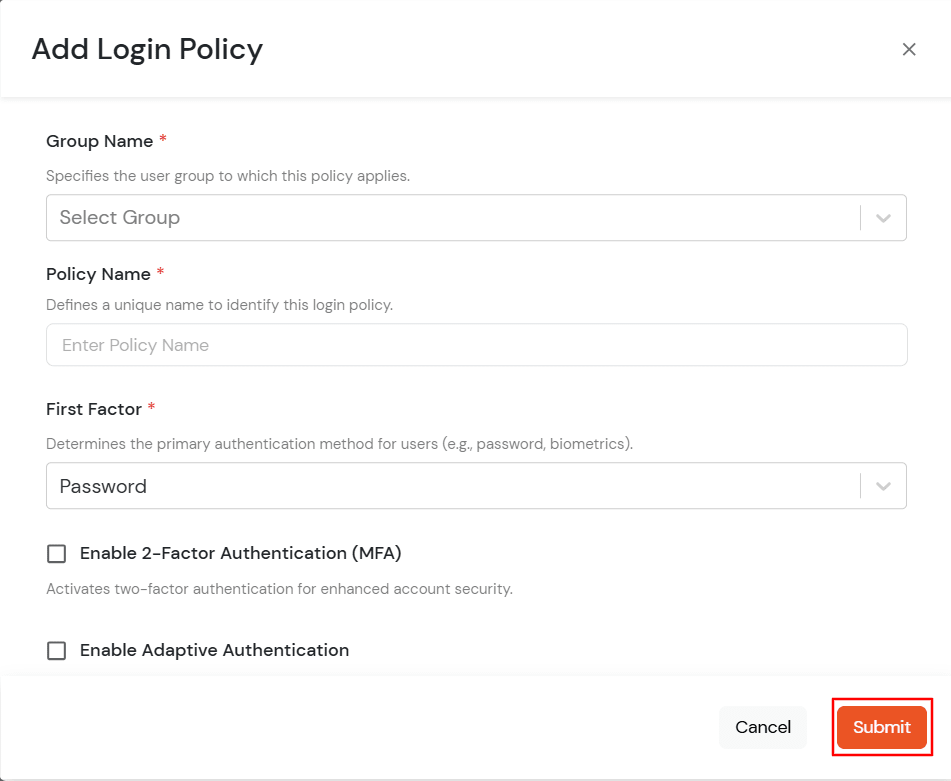
    • Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
    • Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
      • Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
      • Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
      • Se si seleziona Collegamento magico Come metodo di accesso, vengono visualizzate le seguenti opzioni:
        • Consenti l'accesso da altri indirizzi IP: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link da un indirizzo IP diverso da quello da cui è stata effettuata la richiesta.
        • Abilita l'accesso da altri dispositivi: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link su un dispositivo diverso da quello utilizzato per richiederlo.
  • PeopleSoft Single Sign-On (SSO) gestisce le app

  • Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
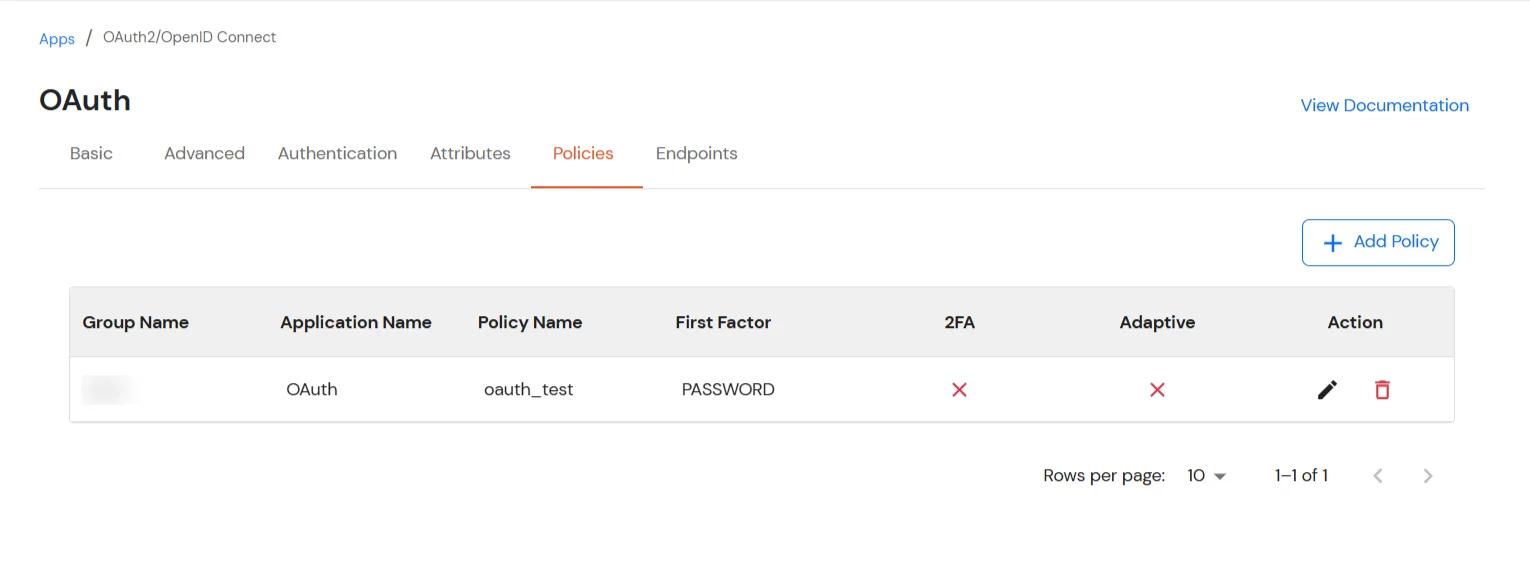
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • PeopleSoft Single Sign-On (SSO) gestisce le app

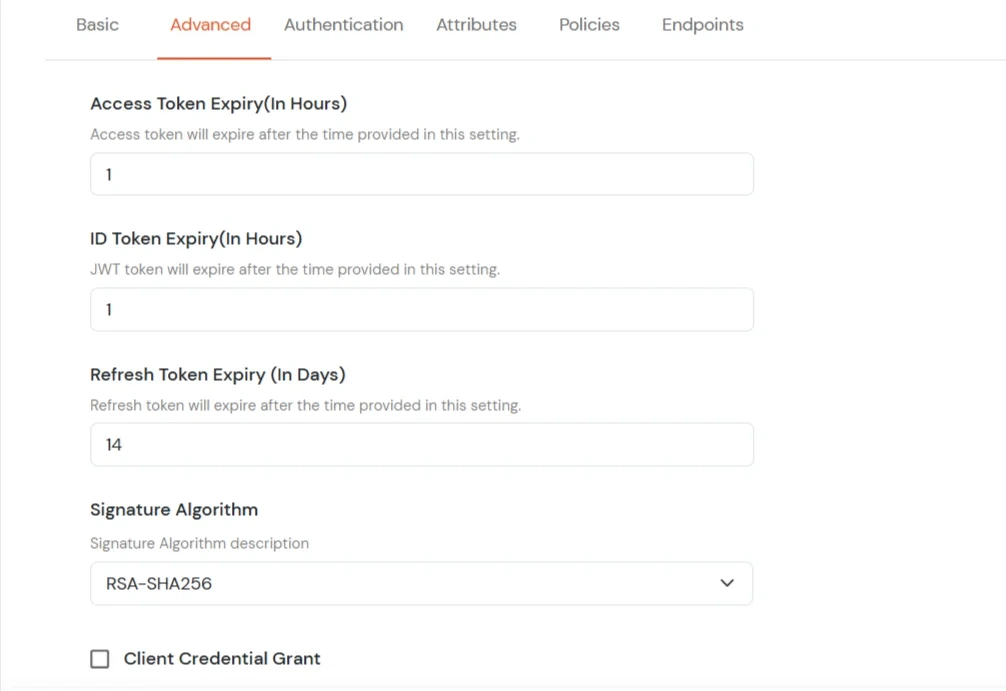
  • Puoi andare al Filtri scheda per modificare altre impostazioni, come il tempo di scadenza per i token di accesso, JWT e aggiornamento.
    1. Scadenza del token di accesso: Per quanto tempo il token di accesso fornito deve essere valido dalla creazione. [In ore] Dopo la scadenza, deve essere generato un nuovo token di accesso.
    2. Scadenza del token JWT: Per quanto tempo il token JWT generato dovrebbe essere valido. [ In ore ]
    3. Scadenza del token di aggiornamento:Per quanto tempo il token di aggiornamento generato deve essere valido. [In giorni] Sarà necessario generare un nuovo token di aggiornamento dopo il numero di giorni indicato.
    4. Abilita identità condivisa: Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica.
    Manuale dell'amministratore della piattaforma di identità miniOrange: vai alla scheda Avanzate per impostare gli orari di scadenza del token.

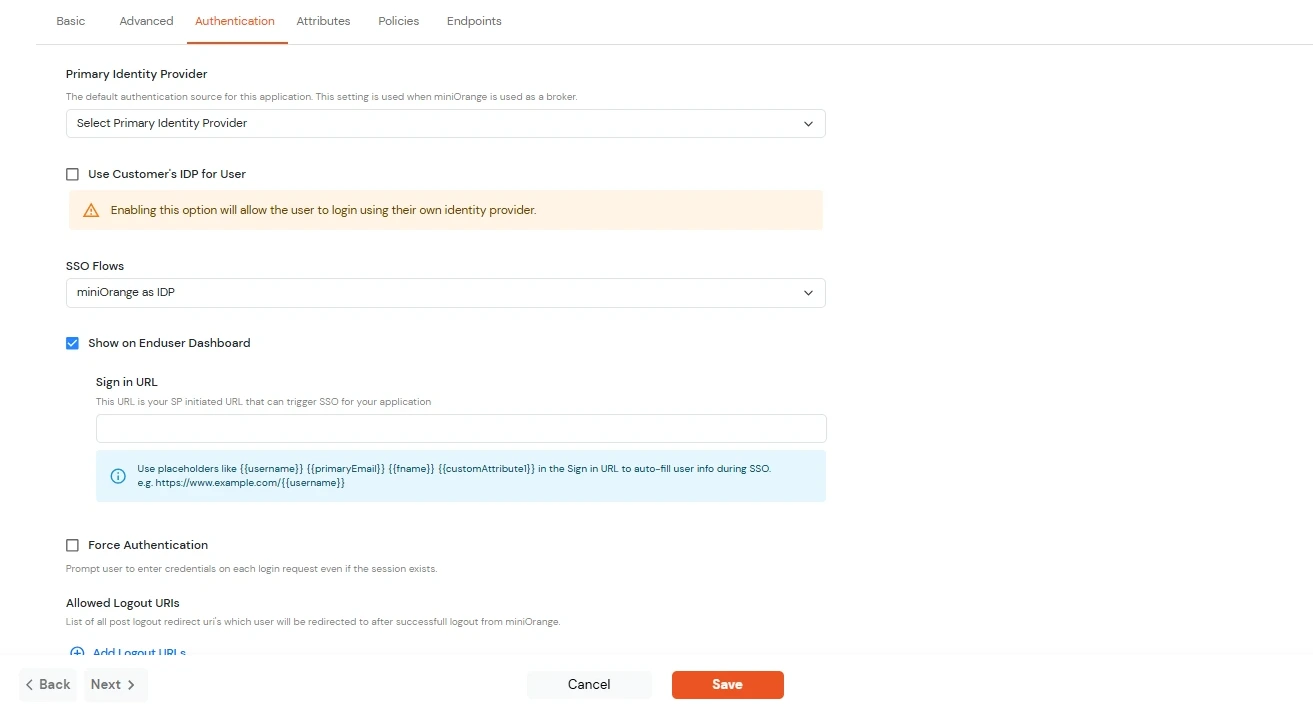
  • Passare alla Opzioni di accesso scheda.
    Fornitore di identità primario Seleziona la fonte ID predefinita dal menu a discesa per l'applicazione. Se non è selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegli miniOrange.]
    Flussi SSO Selezionare il flusso SSO desiderato dal menu a discesa, ad esempio miniOrange come IDP, miniOrange come Broker, o miniOrange come Broker con Discovery Flow.
    Mostra sulla dashboard dell'utente finale Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale.
    Forza autenticazione Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già.
    URI di disconnessione consentiti Fai clic sul link "URI di disconnessione consentiti" per aggiungere un elenco di URI di reindirizzamento post-disconnessione. Gli utenti verranno reindirizzati a uno di questi URI dopo aver effettuato correttamente la disconnessione da miniOrange.
    Disconnessione singola abilitata Abilitare questa opzione per inviare richieste di disconnessione ad altre applicazioni quando si esegue la disconnessione da questa app.
    URL di accesso

    È possibile includere attributi utente nell'URL di accesso utilizzando segnaposto come {{username}}, {{primaryEmail}}, {{customAttribute1}}, ecc. Questi segnaposto verranno sostituiti dinamicamente con i valori utente effettivi durante il flusso SSO avviato dall'IdP.

    È possibile generare l'URL utilizzando i seguenti attributi: username, primaryEmail, alternateEmail, fname, lname, primaryPhone e customAttribute1.

    L'URL potrebbe essere così login.com/{{username}}/?primaryEmail={{primaryEmail}}

  • Formato dei parametri di query: https://<sso-url>?username={{username}} https://<sso-url>?username={{username}}&email={{primaryEmail}}
  • Formato dei parametri del percorso: https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
  • Manuale di amministrazione della piattaforma di identità miniOrange: vai alla scheda Opzioni di accesso

  • Ottenere i dettagli richiesti dell'app / Aggiornare le informazioni dell'app:
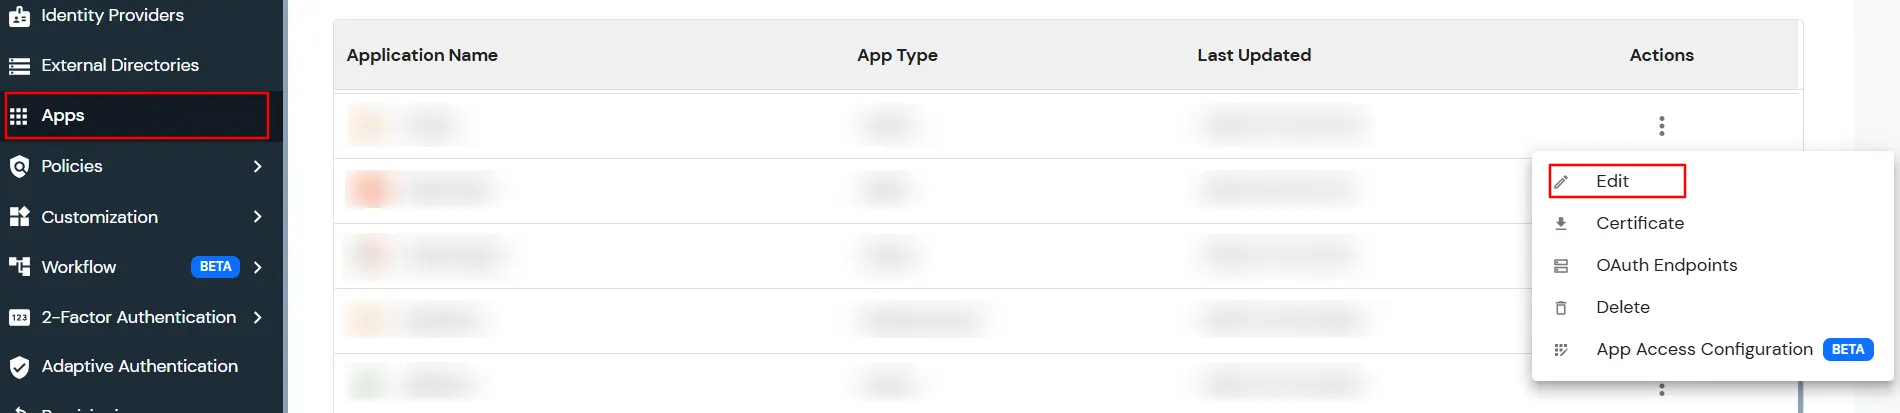
  • È possibile modificare l'applicazione seguendo questi passaggi:
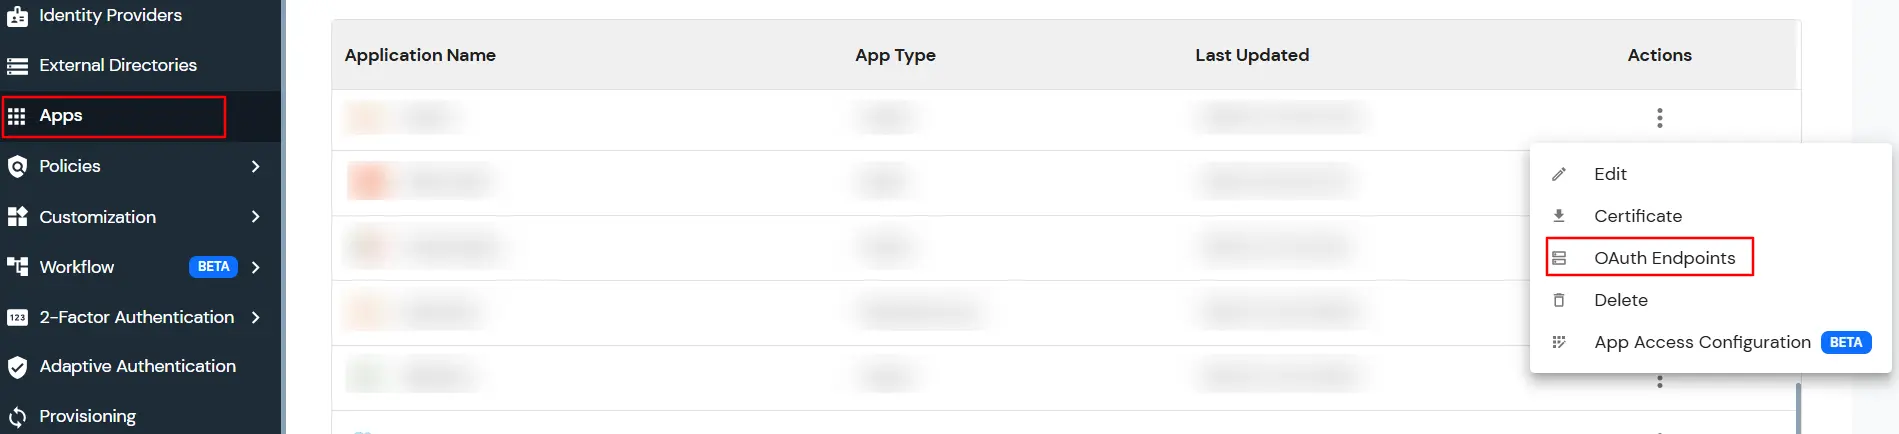
    • Vai Apps.
    • Dall'elenco delle app configurate, individua l'app che hai creato. Fai clic su ( ⋮ ) icona accanto all'app e seleziona Modifica opzione.
    • People Soft

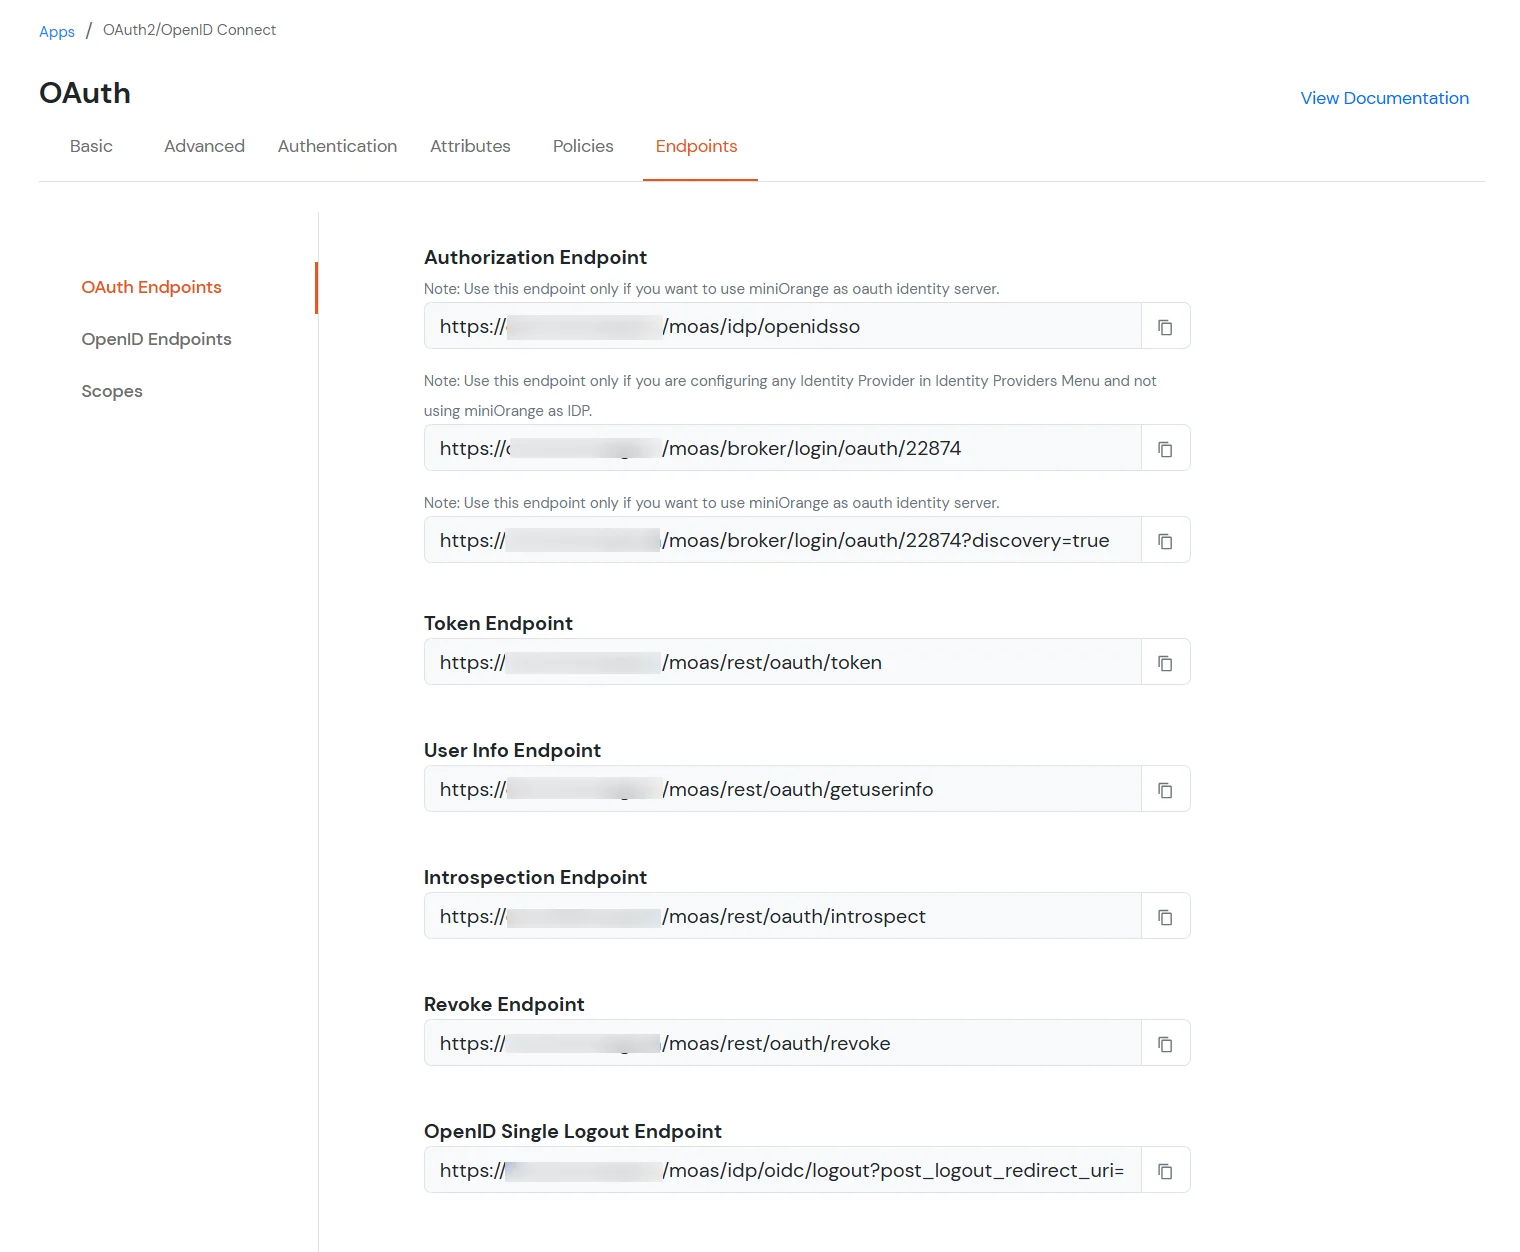
    • Clicca su Endpoint OAuth sezione nel menu Azioni della tua app per ottenere gli endpoint Autorizzazione, Token e Informazioni utente.
    • People Soft

      Endpoint OAuth:

      Endpoint di autorizzazione: https://login.xecurify.com/moas/idp/openidsso
      (Nota: Utilizzare questo endpoint solo se si desidera utilizzare miniorange come server di identità OAuth.)
      https://login.xecurify.com/moas/broker/login/oauth/260174
      (Nota: Utilizzare questo endpoint solo se si sta configurando un provider di identità nel menu Provider di identità e non si utilizza miniorange come IDP.)
      Punto finale del token: https://login.xecurify.com/moas/rest/oauth/token
      Endpoint informazioni utente: https://login.xecurify.com/moas/rest/oauth/getuserinfo
      Punto finale dell'introspezione: https://login.xecurify.com/moas/rest/oauth/introspect
      Endpoint di autorizzazione del dispositivo https://<your-company-name>.xecurify.com/moas/rest/oauth/devicecode/authorize

      Questo endpoint viene utilizzato per avviare il flusso di concessione dell'autorizzazione del dispositivo OAuth 2.0 per dispositivi o applicazioni con capacità di input limitate o senza browser. Questo endpoint accetta i seguenti parametri:
      Revoca endpoint: https://login.xecurify.com/moas/rest/oauth/revoke
      Endpoint di disconnessione singola OpenID: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=

      PeopleSoft Single Sign-On (SSO) gestisce le app

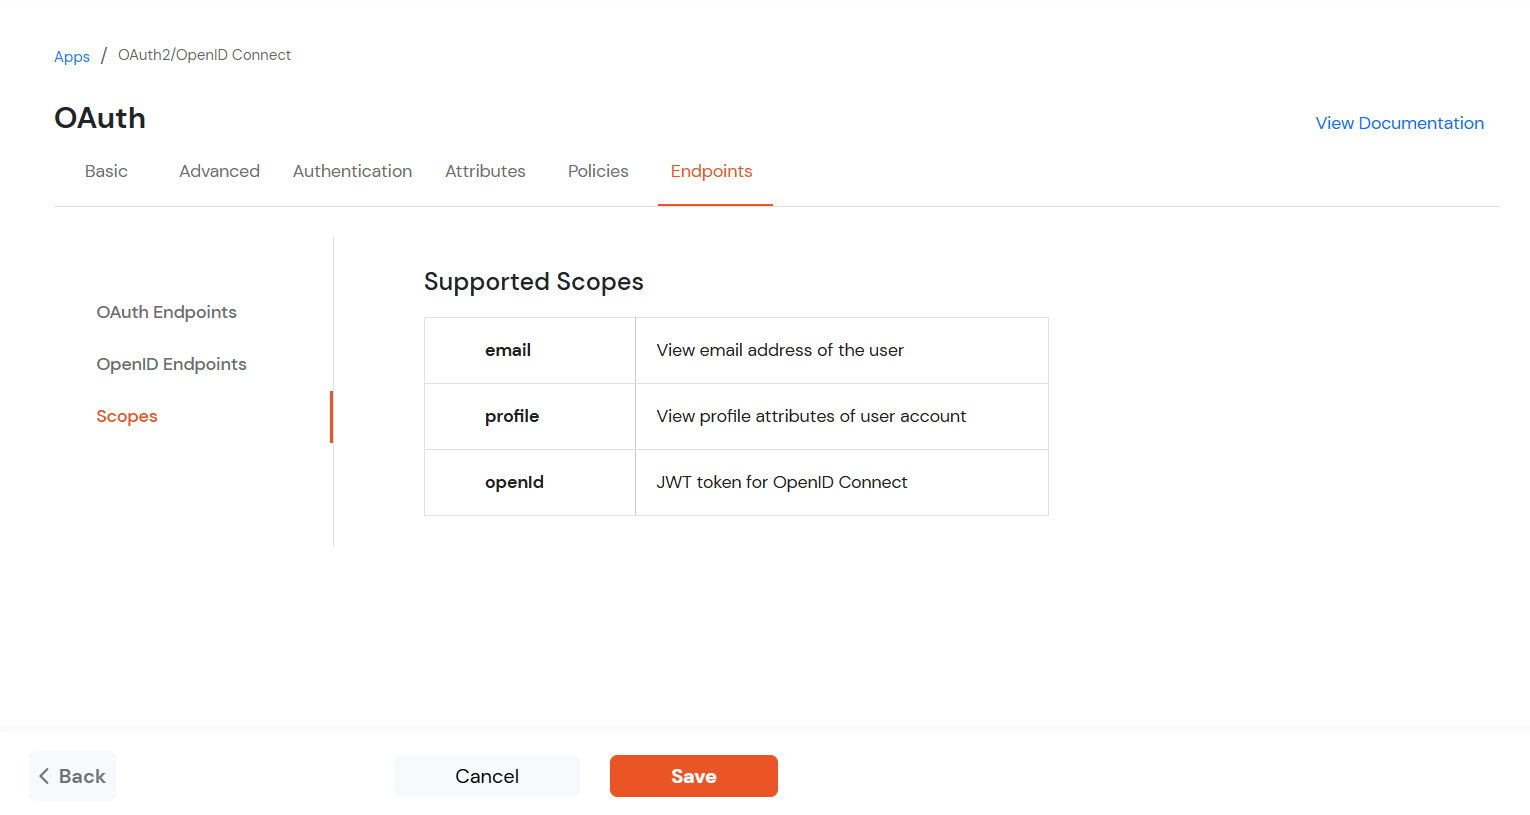
      Scopi di OAuth

      e-mail: Visualizza l'indirizzo email dell'utente
      profilo : Visualizza gli attributi del profilo dell'account utente
      ID apertura: Recupera il token JWT per OpenID Connect
      PeopleSoft Single Sign-On (SSO) gestisce le app

    • Fare clic su Salva.

  • Una volta soddisfatti i prerequisiti, miniOrange Identity Server verrà installato su miniOrange Application Server.
  • miniOrange Identity Server è costituito da 2 componenti: un proxy inverso e l'Identity Server.
  • Puoi trovare i passaggi per distribuire il miniOrange Identity Server Qui..

2. Configurazione PeopleSoft SSO

  • Accedere alla console PeopleSoft utilizzando le credenziali di amministratore.
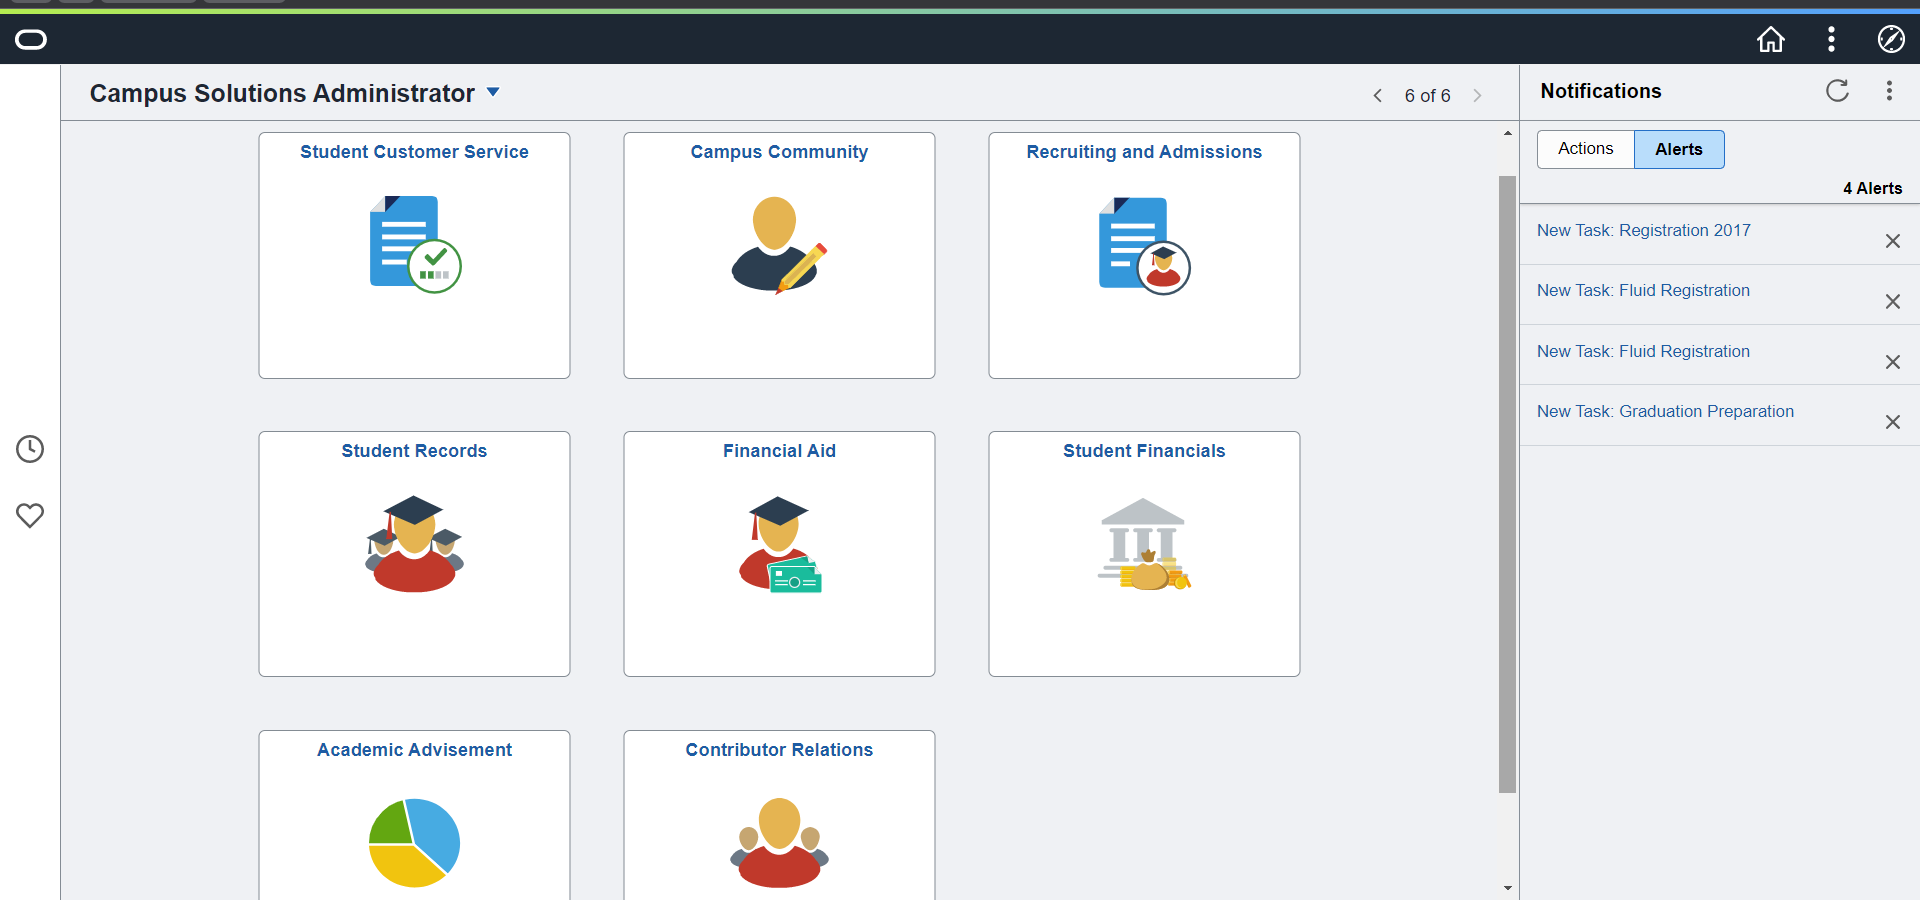
  • Console PeopleSoft SSO (Single Sign-On)

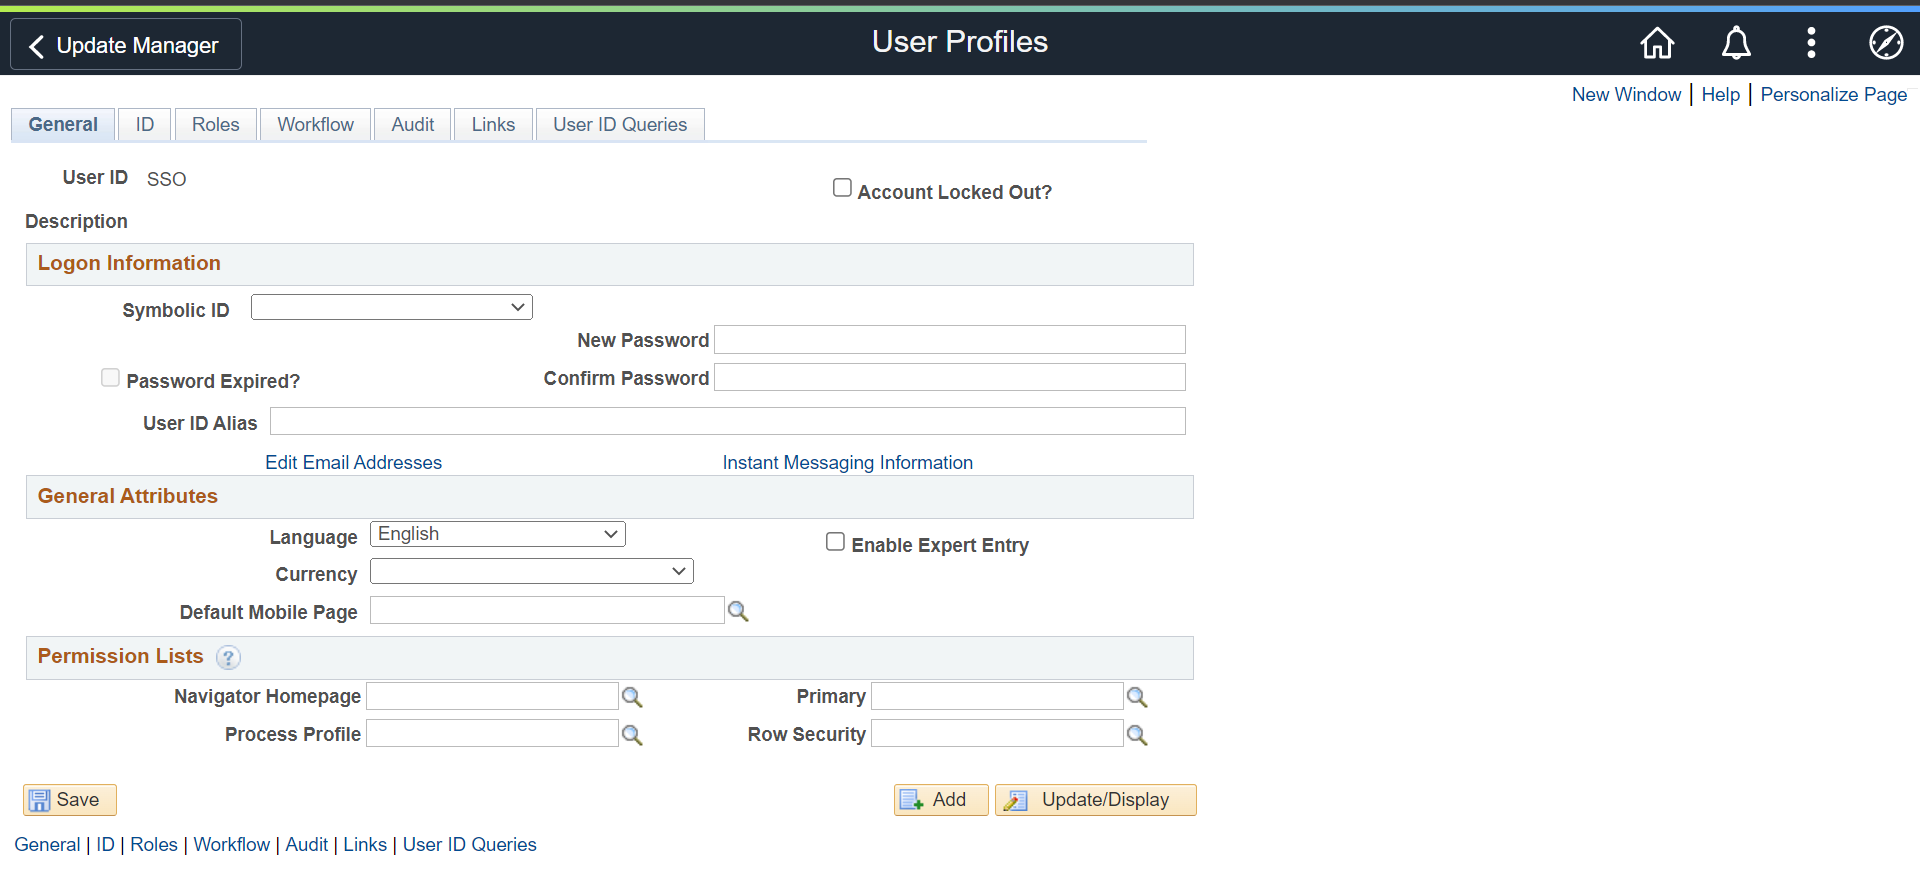
  • Accedere a PeopleTools >> Sicurezza >> Profili utente >> Profili utente per creare un nuovo profilo utente.
  • Inserisci i seguenti dettagli:
  • User ID SSO
    ID simbolico luminoso
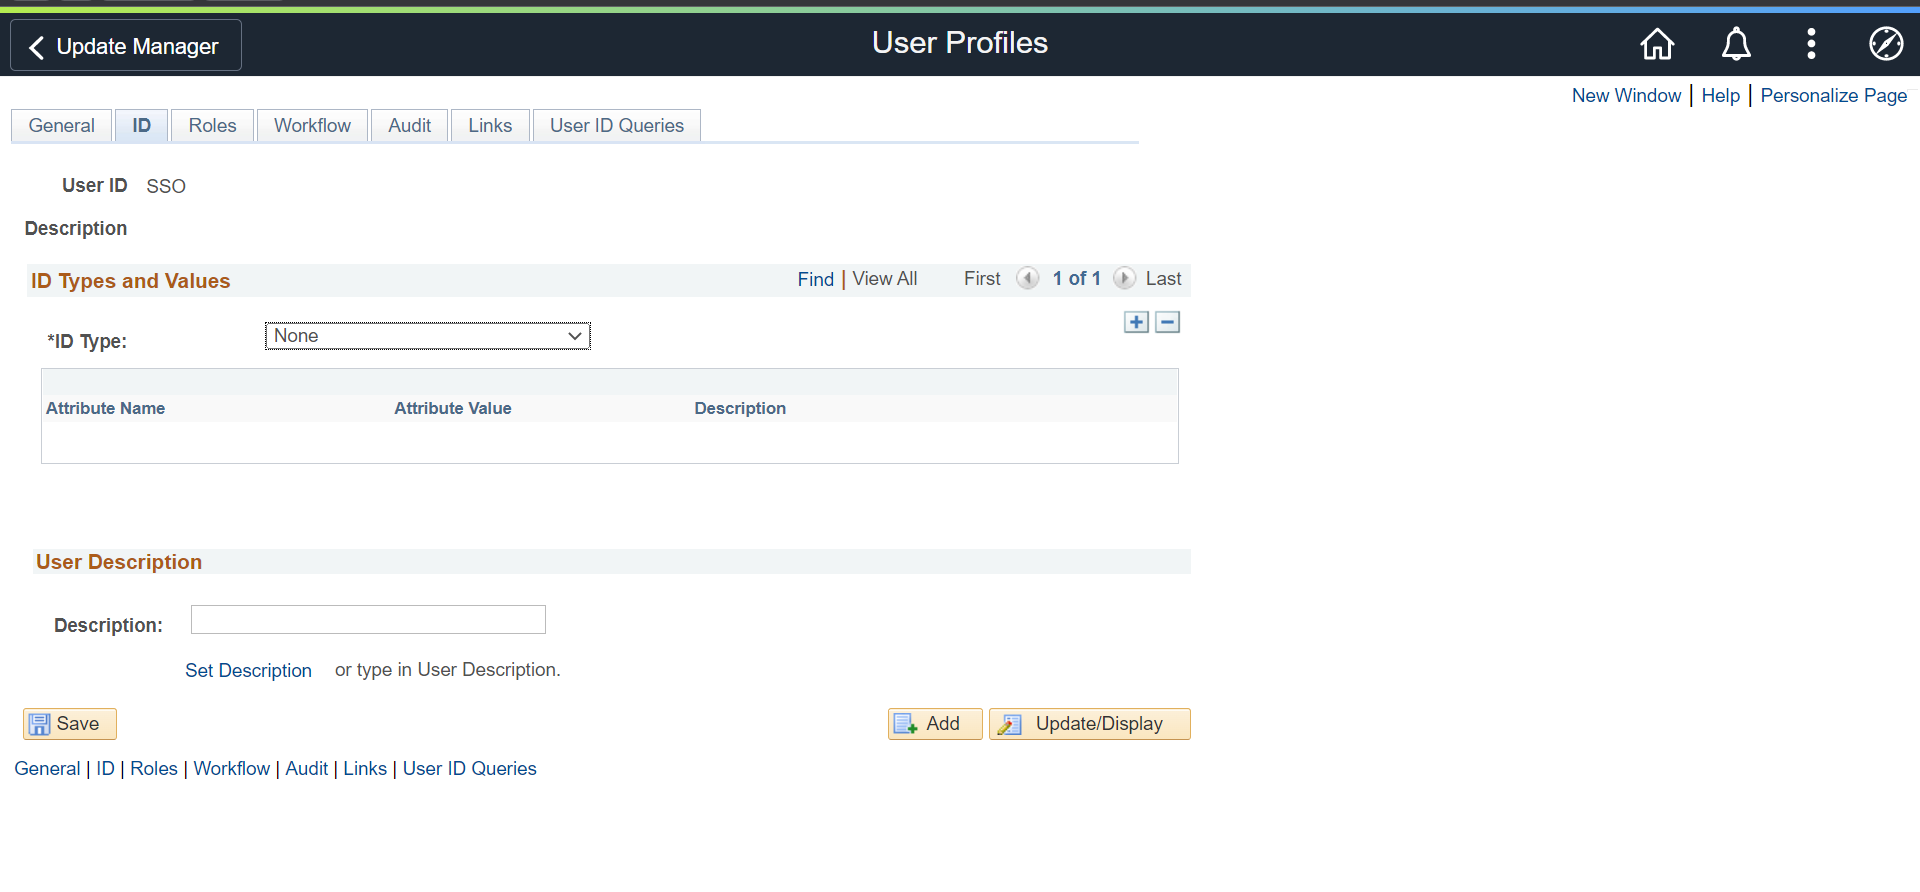
    Tipo ID Nona
    Ruolo Utente PeopleSoft
    PeopleSoft SSO (Single Sign-On): profili utente

    PeopleSoft SSO (Single Sign-On): tipo di ID profilo utente

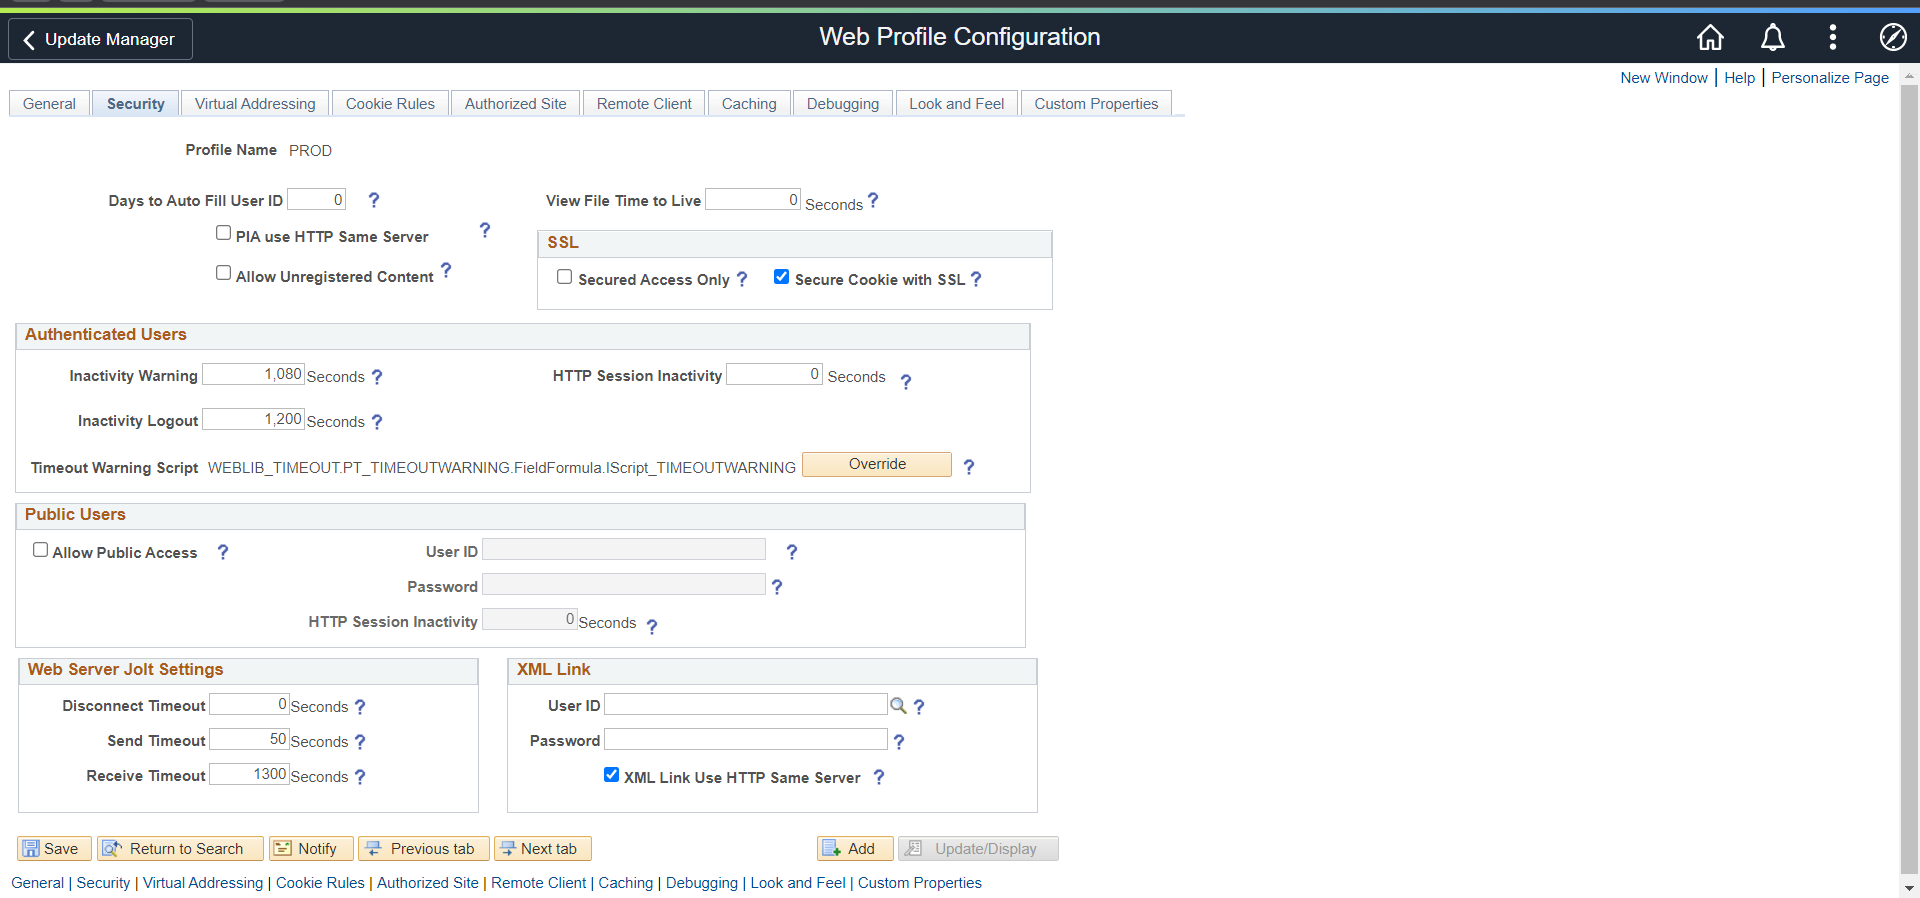
  • Modificare il corrente Profilo Web per configurare l'utente SSO per l'accesso pubblico
  • Vai su PeopleTools >> Profilo Web >> Configurazione profilo Web >> Cerca >> PROD >> Sicurezza.
  • Inserisci l'ID utente e la password creati in precedenza e fai clic su Salva.
  • PeopleSoft SSO (Single Sign-On): Configurazione del profilo Web

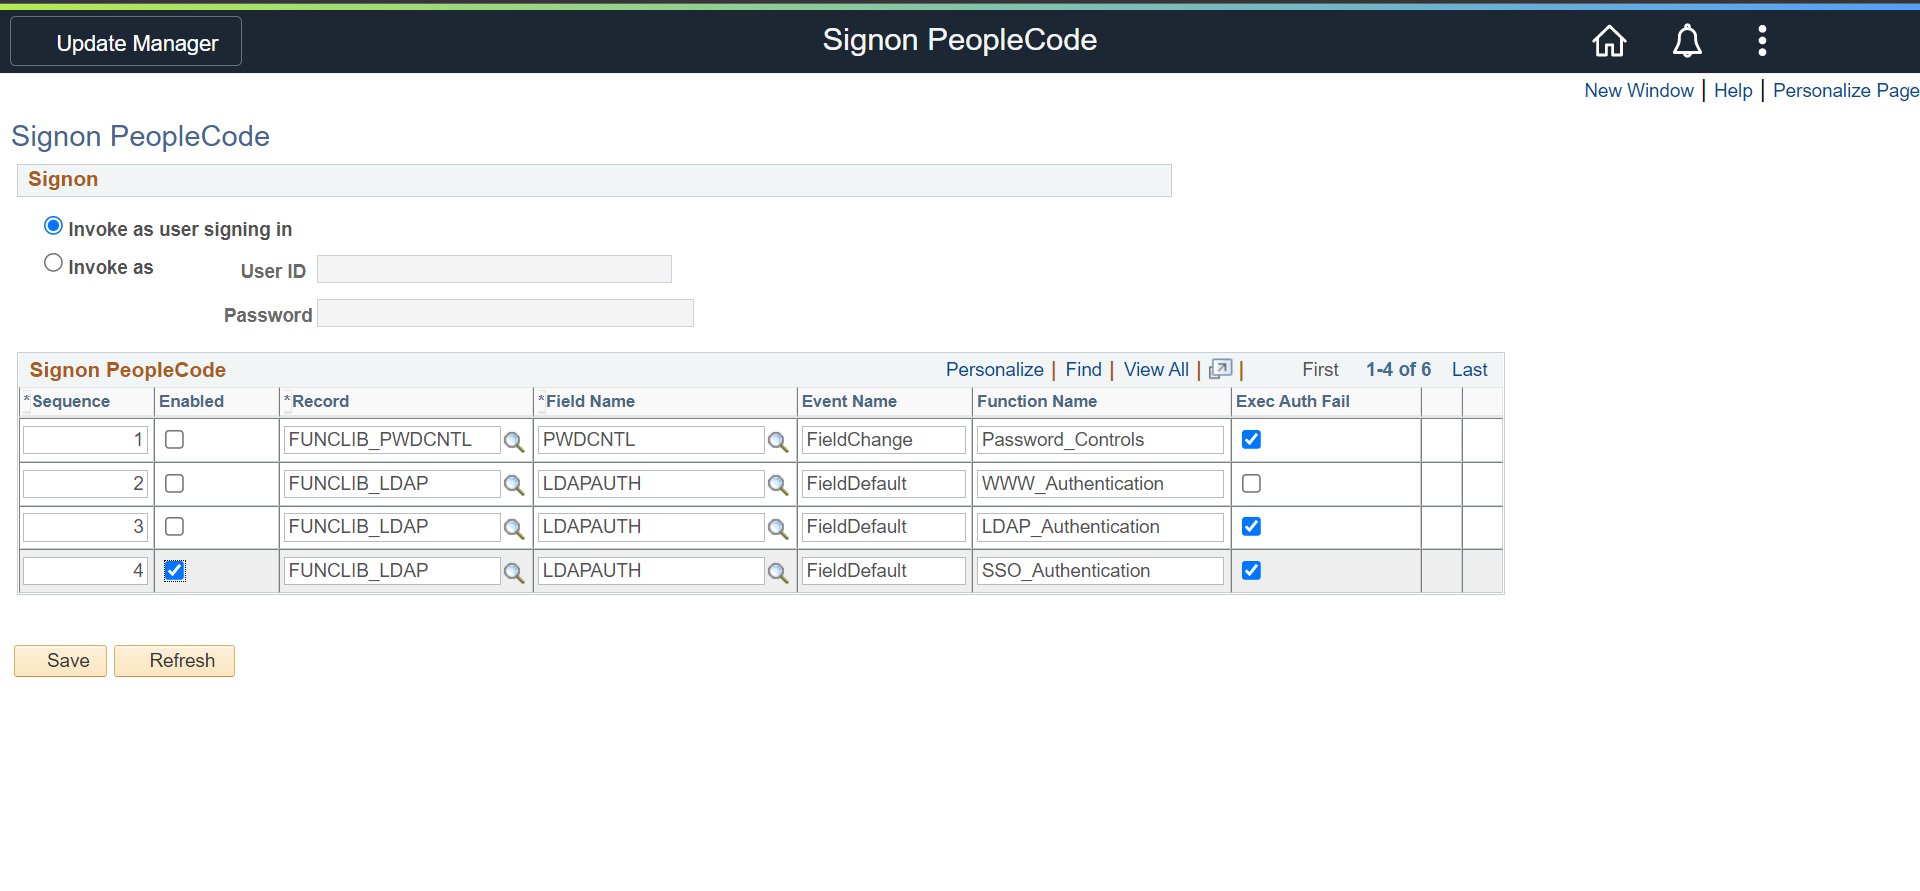
  • Modifica Signon PeopleCode per abilitare l'autenticazione miniOrange.
  • Vai su PeopleTools >> Sicurezza >> Oggetti di sicurezza >> Signon PeopleCode.
  • Crea una riga con SSO_Authentication
  • PeopleSoft SSO: accesso Peoplecode

  • In Application Designer, fare clic su Apri e selezionare "Registra", quindi aprire FUNCLIB_LDAP
  • Vai su Apri >> Seleziona LDAPAUTH, quindi fai clic con il pulsante destro del mouse e ora fai clic su Visualizza PeopleCode.
  • Aggiorna PeopleCode di LDAPAUTH per la funzione getWWWAuthConfig() per aggiornare defaultUserID a SSO

3. Testare la configurazione SSO

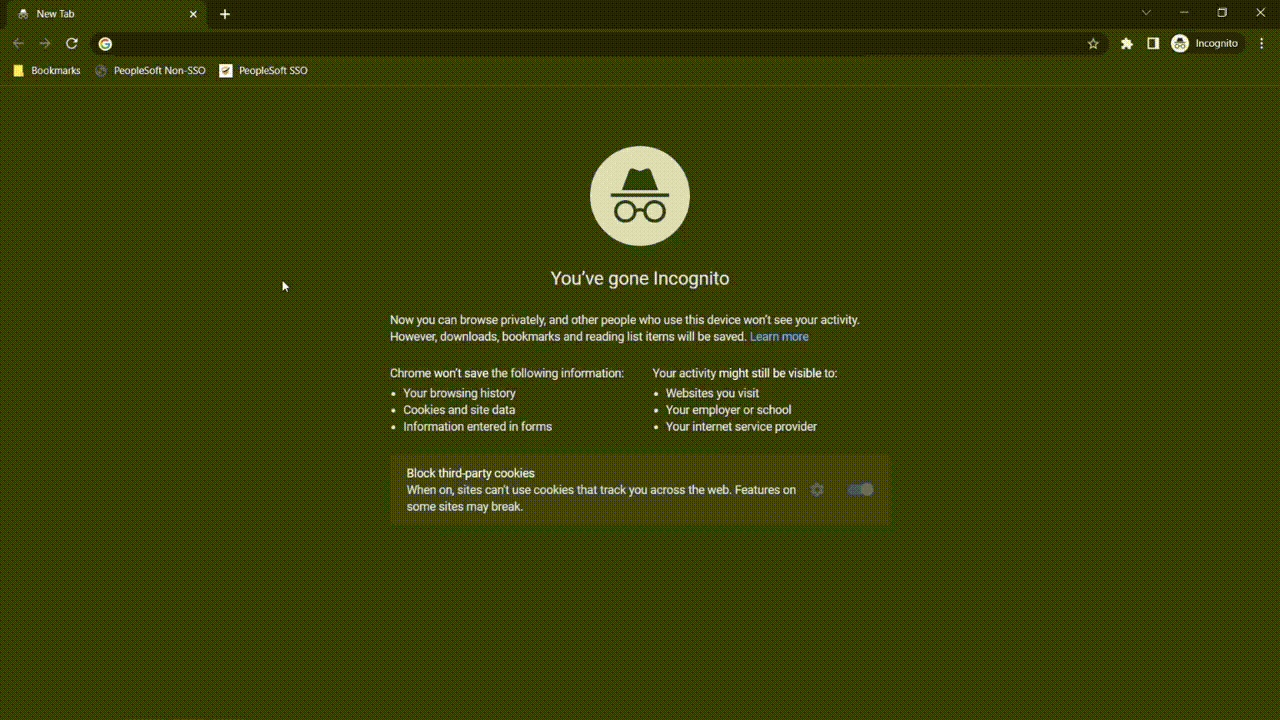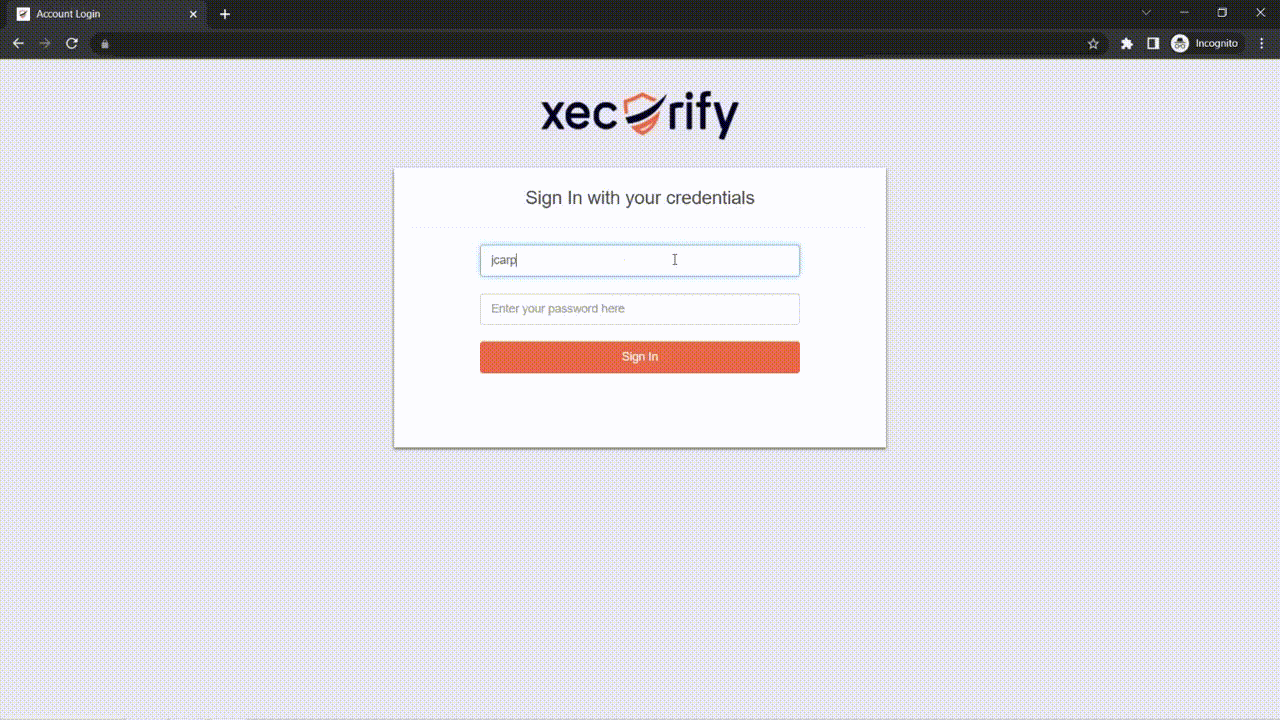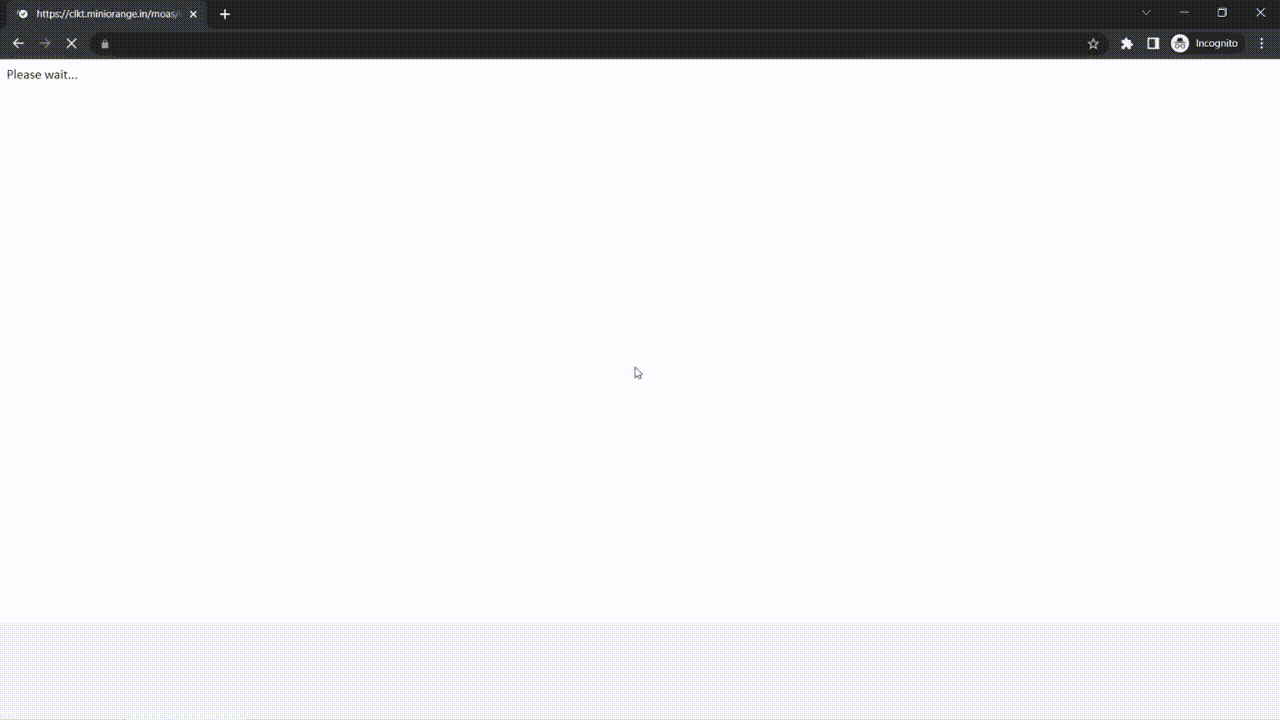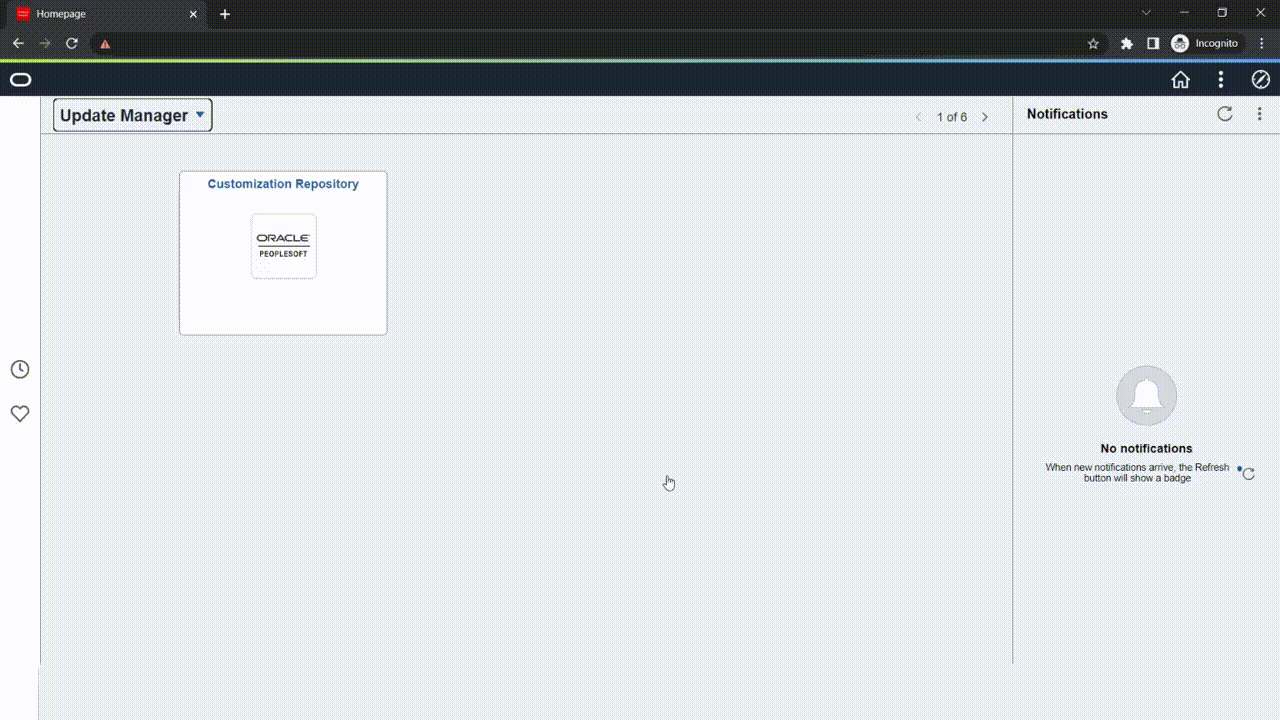
  • Flusso di accesso non SSO:
  • PeopleSoft SSO (Single Sign-On): flusso di accesso non SSO

  • Flusso di accesso SSO:
  • PeopleSoft SSO (Single Sign-On): flusso di accesso SSO

4. Configura la tua directory utente (facoltativo)

miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.


  • Per aggiungere i tuoi utenti in miniOrange ci sono 2 modi:
  • 1. Crea utente in miniOrange

    • Fare clic su Utenti >> Aggiungi utente.
    • PeopleSoft SSO (Single Sign-On): aggiungi utente in miniOrange

    • Qui, compila i dettagli dell'utente senza la password e poi clicca su Crea utente pulsante.
    • PeopleSoft SSO: aggiungi i dettagli dell'utente

    • Dopo la creazione corretta dell'utente, verrà visualizzato un messaggio di notifica "Un utente finale è stato aggiunto correttamente" verrà visualizzato nella parte superiore della dashboard.
    • PeopleSoft SSO (Single Sign-On): aggiungi i dettagli dell'utente

    • Fare clic su Scheda Stato di onboardingControlla l'e-mail con l'ID e-mail registrato e seleziona l'azione Invia e-mail di attivazione con collegamento per la reimpostazione della password da Seleziona azione elenco a discesa e quindi fare clic su APPLICA pulsante.
    • PeopleSoft SSO: seleziona l'azione e-mail

    • Ora, apri il tuo ID e-mail. Apri la posta che ricevi da miniOrange e poi clicca su link per impostare la password del tuo account.
    • Nella schermata successiva, inserisci la password e conferma la password, quindi fai clic su Reimposta password Single Sign-On (SSO) pulsante.
    • Oracle PeopleSoft SSO (Single Sign-On): reimposta la password utente
    • Ora puoi accedere all'account miniOrange inserendo le tue credenziali.

    2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.
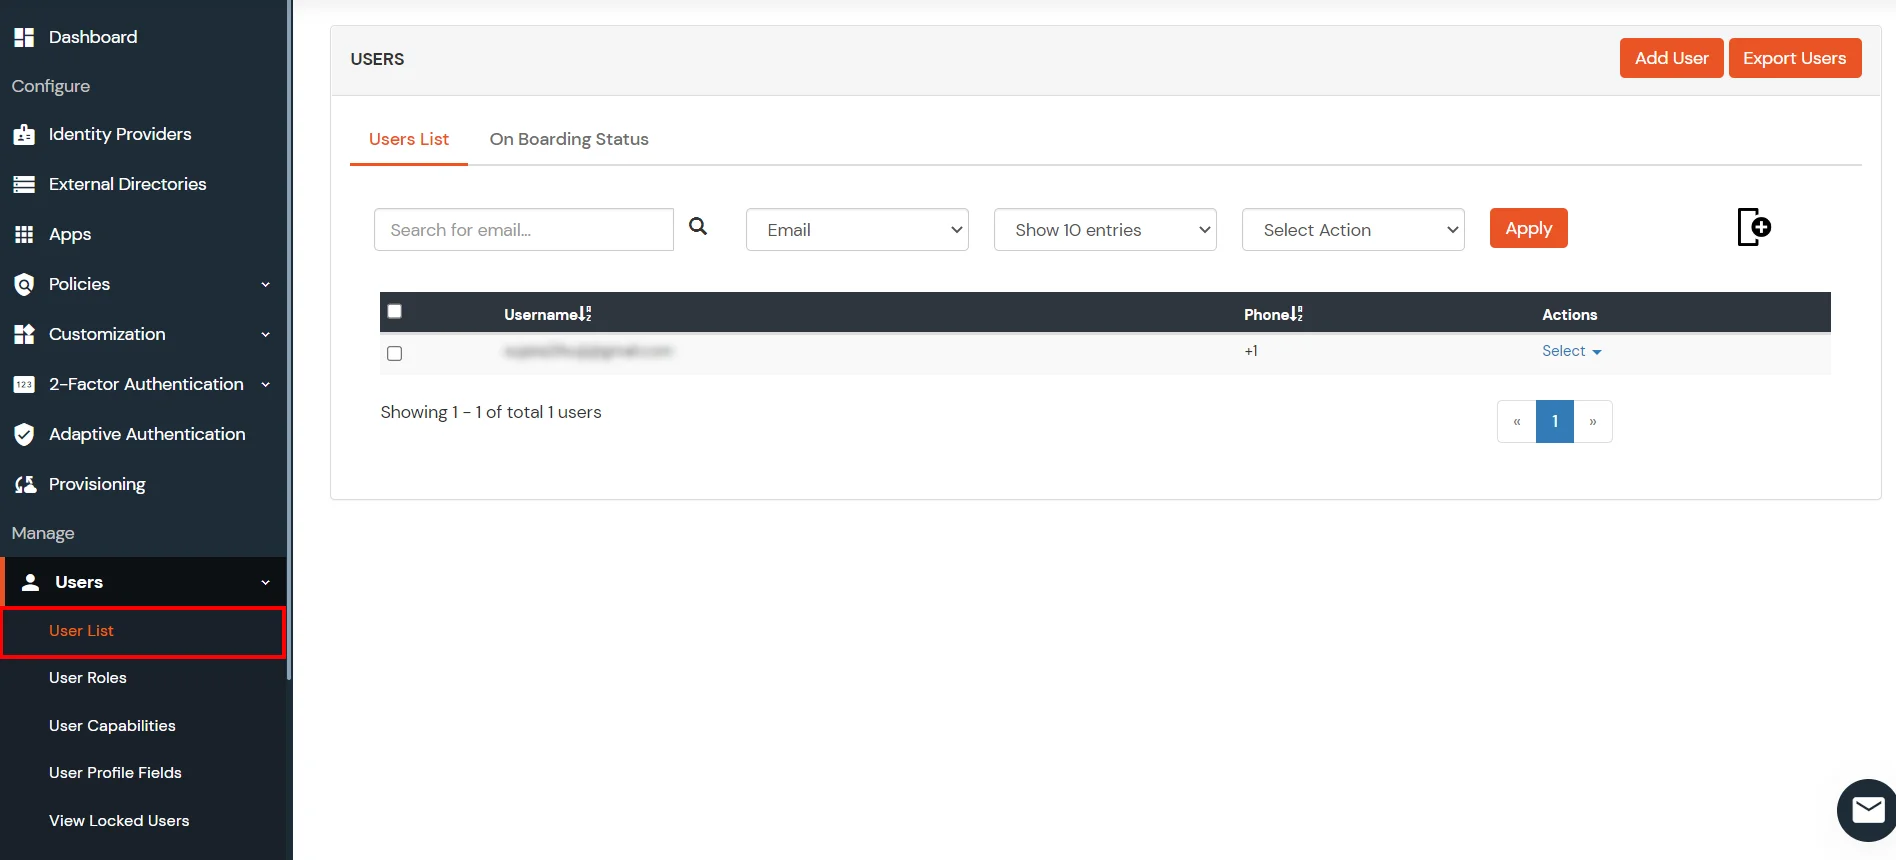
    • Accedere a Utenti >> Elenco utenti. Fare clic su Aggiungi utente pulsante.
    • Oracle PeopleSoft SSO: aggiungi utenti tramite caricamento in blocco

    • Registrazione in blocco degli utenti Scarica il formato csv di esempio dalla nostra console e modifichiamo questo file csv seguendo le istruzioni.
    • Oracle PeopleSoft SSO: Scarica il file csv di esempio

    • Per caricare in blocco gli utenti, seleziona il file e assicurati che sia in formato file .csv separato da virgole quindi fare clic su Carica.
    • Oracle PeopleSoft SSO: caricamento in blocco degli utenti

    • Dopo aver caricato correttamente il file csv, vedrai un messaggio di successo con un link.
    • Cliccando su quel link vedrai l'elenco degli utenti a cui inviare la mail di attivazione. Seleziona gli utenti a cui inviare la mail di attivazione e clicca su Invia mail di attivazione. Una mail di attivazione verrà inviata agli utenti selezionati.
  • Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.
  • Oracle PeopleSoft SSO: configurare AD come directory esterna

  • In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
  • Oracle PeopleSoft SSO: seleziona la directory AD/LDAP dal menu a discesa

  • Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
  • Oracle PeopleSoft SSO: ricerca AD/LDAP

  • MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
  • MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
  • Oracle PeopleSoft SSO: seleziona il tipo di archivio utenti ad/ldap

  • entra Nome visualizzato LDAP and Identificatore LDAP nome.
  • Seleziona Tipo di directory as Active Directory.
  • Immettere l'URL o l'indirizzo IP del server LDAP rispetto a URL del server LDAP campo.
  • Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
  • Oracle PeopleSoft SSO: Configura la connessione URL del server LDAP

  • In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
  • Oracle PeopleSoft SSO: Configura il nome di dominio dell'account di associazione utente

  • Inserisci la password valida dell'account Bind.
  • Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
  • Oracle PeopleSoft SSO: verifica le credenziali dell'account di associazione

  • Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
  • Oracle PeopleSoft SSO: configurazione della base di ricerca degli utenti

  • Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
  • Oracle PeopleSoft SSO: seleziona il filtro di ricerca utente

  • Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
  • È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
  • Oracle PeopleSoft SSO: attiva le opzioni LDAP

    Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.

    Attributo Descrizione
    Attiva LDAP Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi
    Autenticazione di fallback Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange
    Abilita l'accesso dell'amministratore Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP
    Mostra IdP agli utenti Se abiliti questa opzione, questo IdP sarà visibile agli utenti
    Sincronizza gli utenti in miniOrange Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP

  • Clicca sul Avanti pulsante, o vai al Attributi scheda.

Mappatura degli attributi da AD

  • Per impostazione predefinita, sono configurati nome utente, nome, cognome ed email. Scorri verso il basso e clicca su Salva pulsante. Per recuperare attributi aggiuntivi da Active Directory, abilitare Invia attributi configuratiSul lato sinistro, inserisci il nome che desideri rilasciare alle applicazioni. Sul lato destro, inserisci il nome dell'attributo da Active Directory. Ad esempio, se desideri recuperare l'attributo aziendale da Active Directory e inviarlo come organizzazione alle applicazioni configurate, inserisci quanto segue:

    Nome attributo inviato a SP = organizzazione
    Nome attributo da IDP = azienda

  • Oracle PeopleSoft SSO: Abilita l'invio degli attributi configurati

    Oracle PeopleSoft SSO: mappatura degli attributi da AD

  • Clicca sul Avanti pulsante, o vai al vettovagliamento scheda.

Importazione e provisioning degli utenti da AD

  • Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
  • Oracle PeopleSoft SSO: salta il provisioning per ora

Connessioni di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
  • Oracle PeopleSoft SSO: verifica della connessione AD/Ldap

  • Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
  • Oracle PeopleSoft SSO: inserisci nome utente e password per testare la connessione LDAP

  • On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
  • Oracle PeopleSoft SSO: connessione riuscita con il server LDAP

Mappatura degli attributi di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
  • Oracle PeopleSoft SSO: in Directory esterne, fare clic su Seleziona, quindi su Test mapping attributi

  • Appare un pop-up in cui inserire un nome utente e cliccare Test.
  • Oracle PeopleSoft SSO: inserisci il nome utente per testare la configurazione del mapping degli attributi

  • Verrà visualizzato il risultato della mappatura degli attributi del test.
  • Oracle PeopleSoft SSO: recupera gli attributi mappati per l'utente

La configurazione di Impostazione AD come directory esterna è completata.


Nota: consultare la nostra guida per configurare LDAP su Windows Server.

miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.

Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?


Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.


Contattaci per ottenere il modulo miniOrange Oracle PeopleSoft SAML SSO (Single sign-on) Connector


5. Autenticazione adattiva con PeopleSoft

L'autenticazione adattiva per PeopleSoft consente agli amministratori di applicare criteri di accesso contestuali valutando le condizioni di accesso degli utenti, come indirizzo IP, dispositivo, posizione e orario di accesso. In base ai criteri configurati, agli utenti può essere consentito l'accesso, essere richiesta una verifica aggiuntiva o l'accesso può essere negato. Gli amministratori possono anche configurare avvisi via e-mail, personalizzare i messaggi di errore visualizzati dagli utenti, rivedere le impostazioni dei criteri prima della distribuzione e assegnare criteri di autenticazione adattiva ai criteri di accesso alle applicazioni per rafforzare la sicurezza e prevenire accessi non autorizzati.

[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. Ora è possibile accedere e gestire i criteri di autenticazione adattiva navigando in Criteri >> Criteri di accesso adattivo.]

A. Limitare l'accesso a PeopleSoft con la restrizione di accesso basata su IP

    La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.

    È possibile configurare l'autenticazione adattiva con restrizione basata sull'indirizzo IP nel seguente modo:
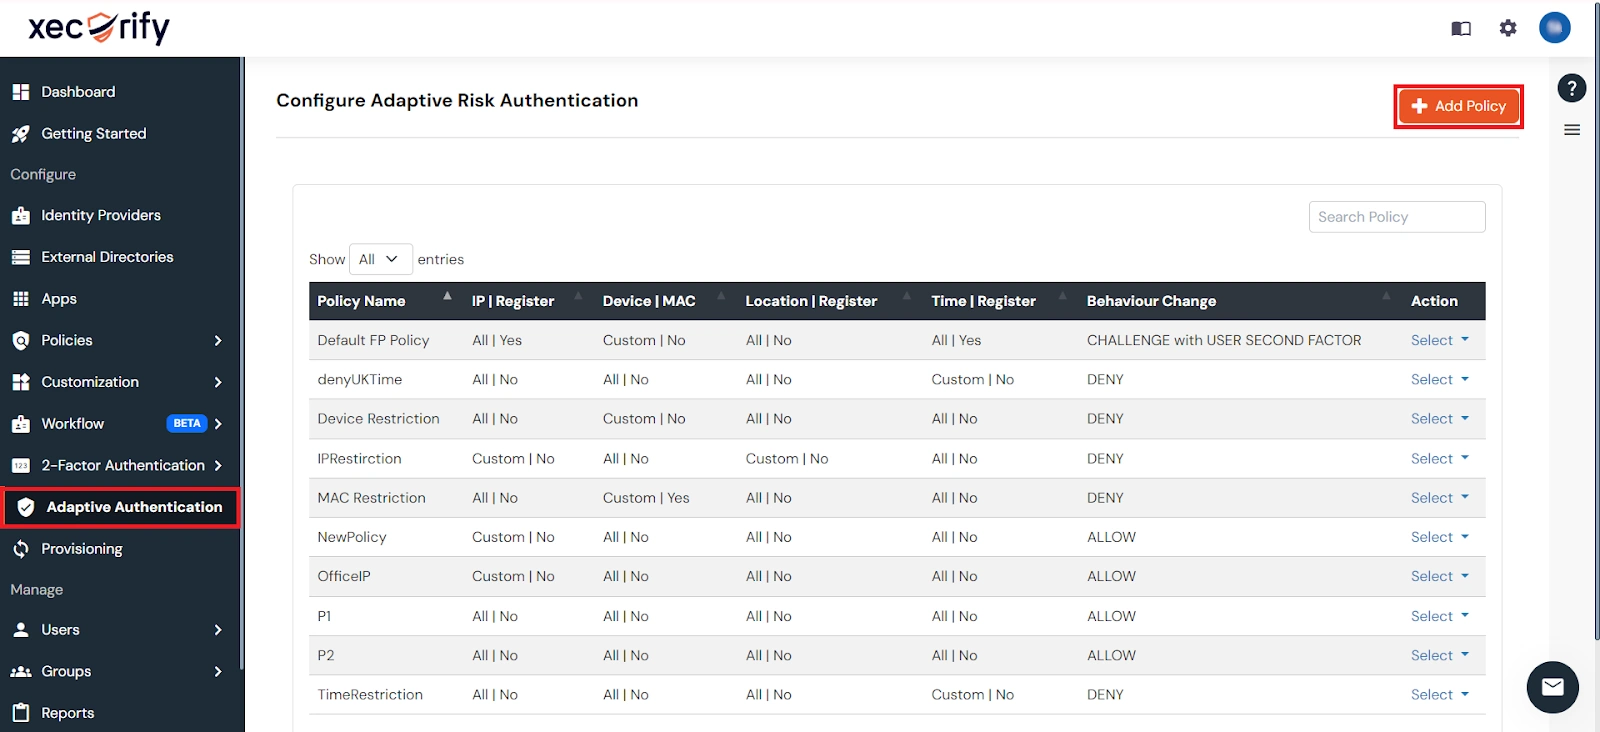
  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

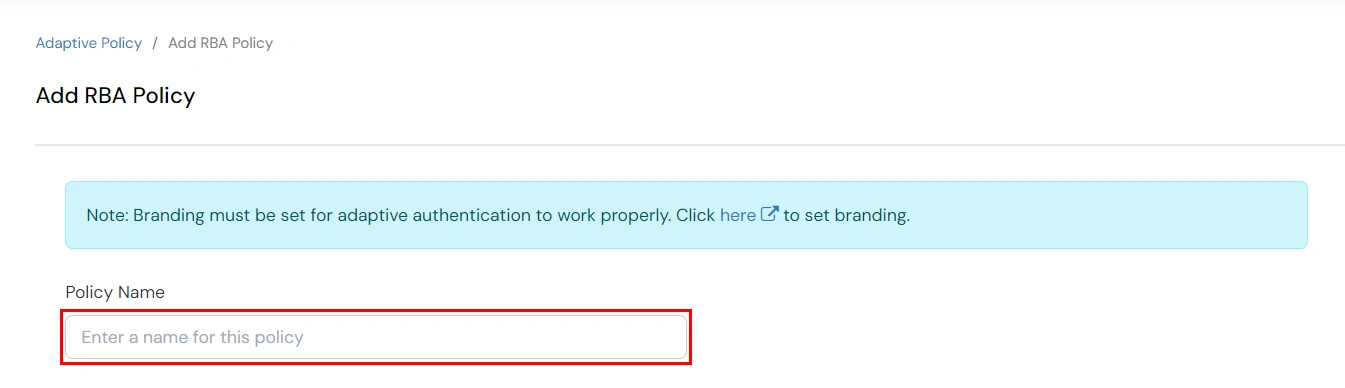
  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

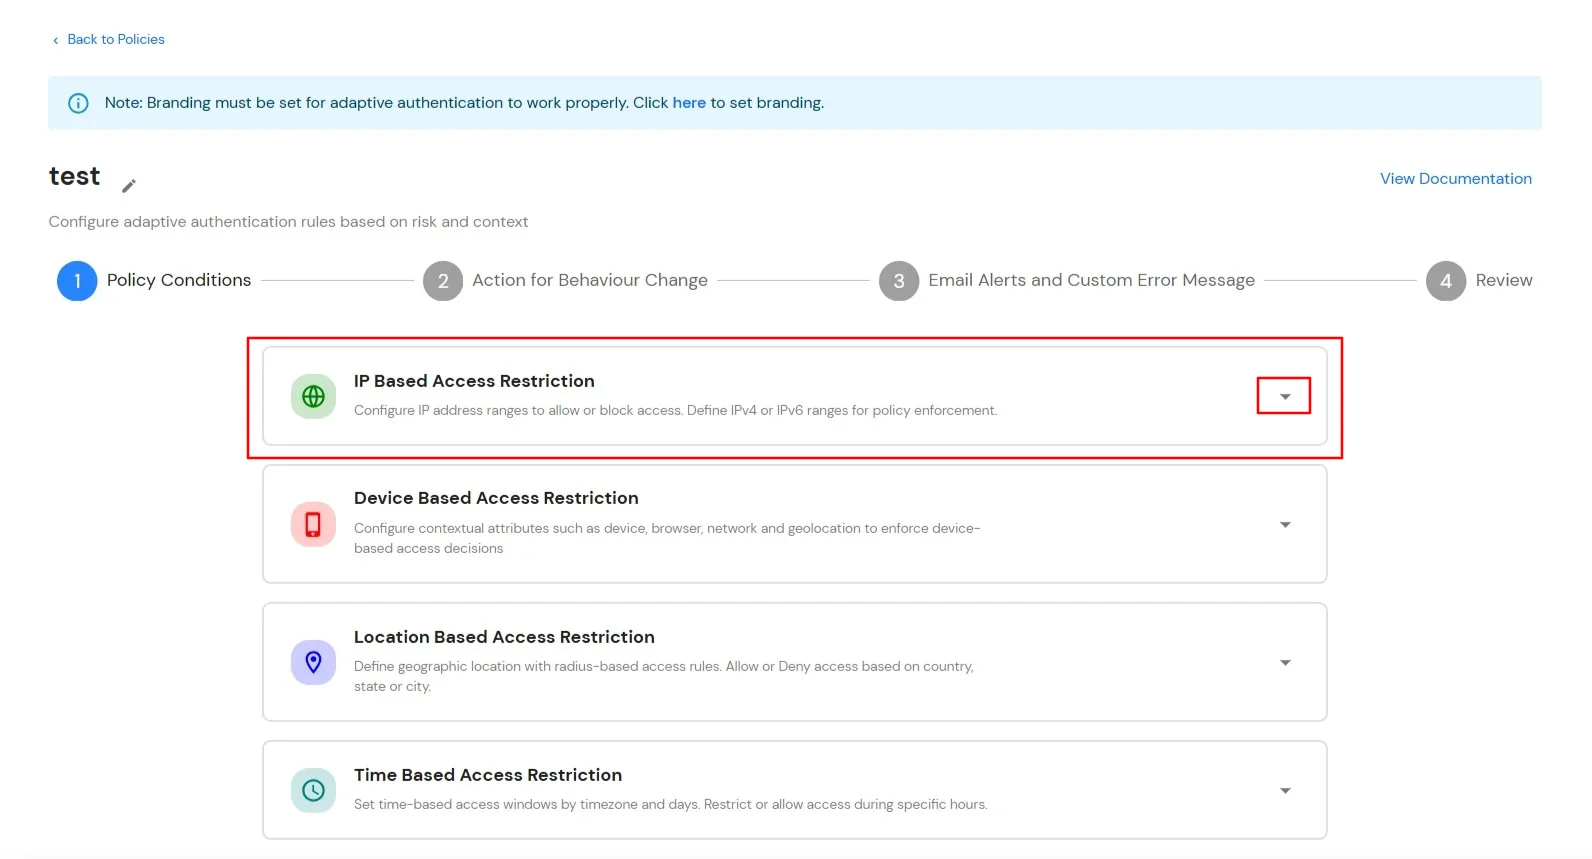
  • espandere la Restrizione dell'accesso basata su IP nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di accesso basate su IP.
  • Condizioni della polizza

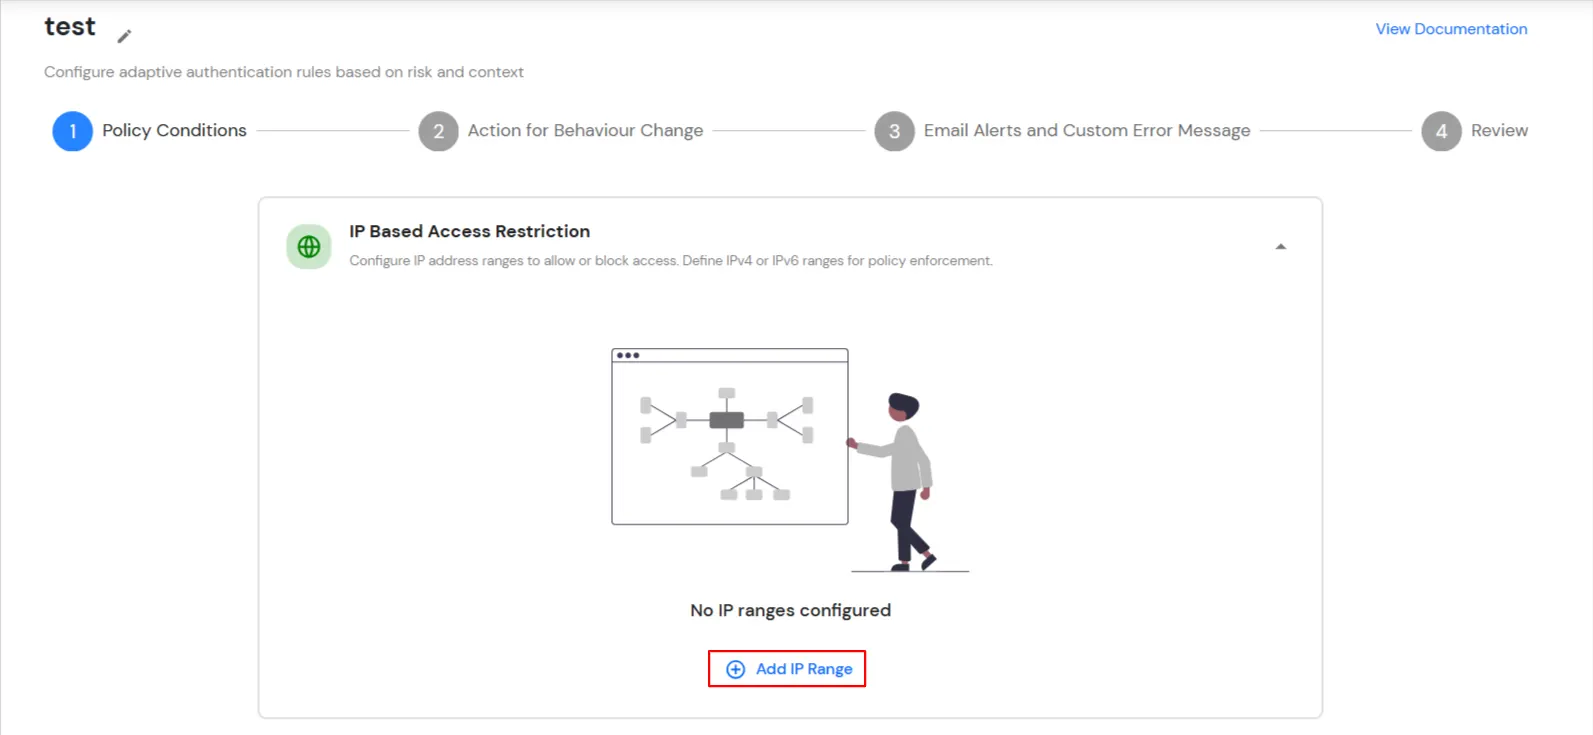
  • Clicchi Aggiungi intervallo IP per configurare indirizzi IP o intervalli IP per la policy.
  • Aggiungi intervallo IP

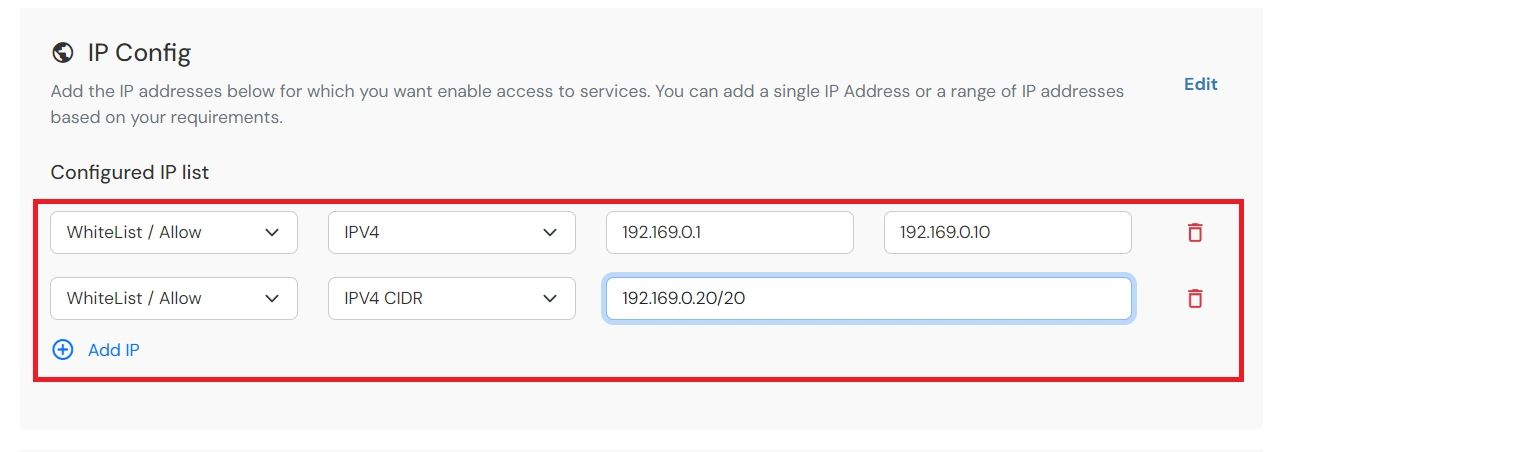
  • Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
  • Scegli uno Consentire or Rifiuta selezionando l'opzione corrispondente dal menu a tendina. Se un utente tenta di accedere con l'indirizzo IP inserito nella lista bianca, l'accesso sarà sempre consentito.
  • Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, CIDR IPv4 e CIDR IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
  • È possibile aggiungere più IP o intervalli IP facendo clic su + Aggiungi intervallo IP pulsante.
  • Intervallo IP Aggiungi

  • Una volta apportate le modifiche, fare clic su Avanti.
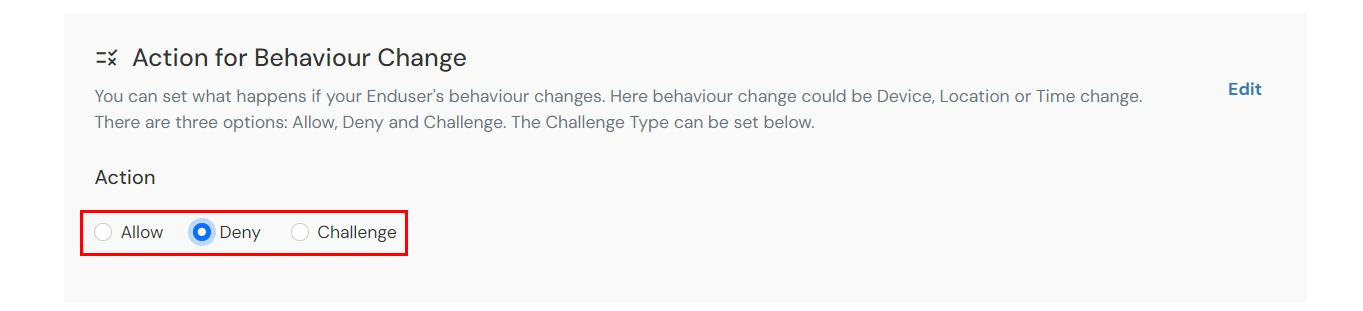
  • Seleziona Azione per il cambiamento del comportamento, scegli l'appropriato Action and Tipo di sfida per l'utente di quella sezione.
  • Azione per il cambiamento del comportamento


    Attributo (Opzione) Descrizione
    Consentire Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera.
    Rifiuta Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera.
    La sfida Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente.

  • Opzioni tipo di sfida: Imposta il tipo di sfida quando l'azione per il comportamento è configurata come Sfida.

  • Attributo Descrizione
    Fattore secondo utente

    L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio

    • OTP tramite SMS
    • Notifica PUSH
    • OTP tramite e-mail e molti di più.
    KBA (autenticazione basata sulla conoscenza) Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere.
    OTP tramite e-mail alternativa L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere.

  • Fare clic su Avanti per continuare.

B. Limitare l'accesso a PeopleSoft con la restrizione di accesso basata sul dispositivo

    La restrizione di accesso basata sul dispositivo consente agli amministratori di controllare l'accesso degli utenti in base ai dispositivi attendibili e registrati. Sfruttando i meccanismi di identificazione e verifica del dispositivo, gli amministratori possono definire criteri che valutano il dispositivo utilizzato durante l'autenticazione. Quando un utente tenta di accedere, il dispositivo viene valutato rispetto al criterio configurato e viene applicata l'azione appropriata: Consenti, Richiedi o Nega in base alle condizioni configurate.

    È possibile configurare l'autenticazione adattiva con restrizioni basate sul dispositivo nel seguente modo:
  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

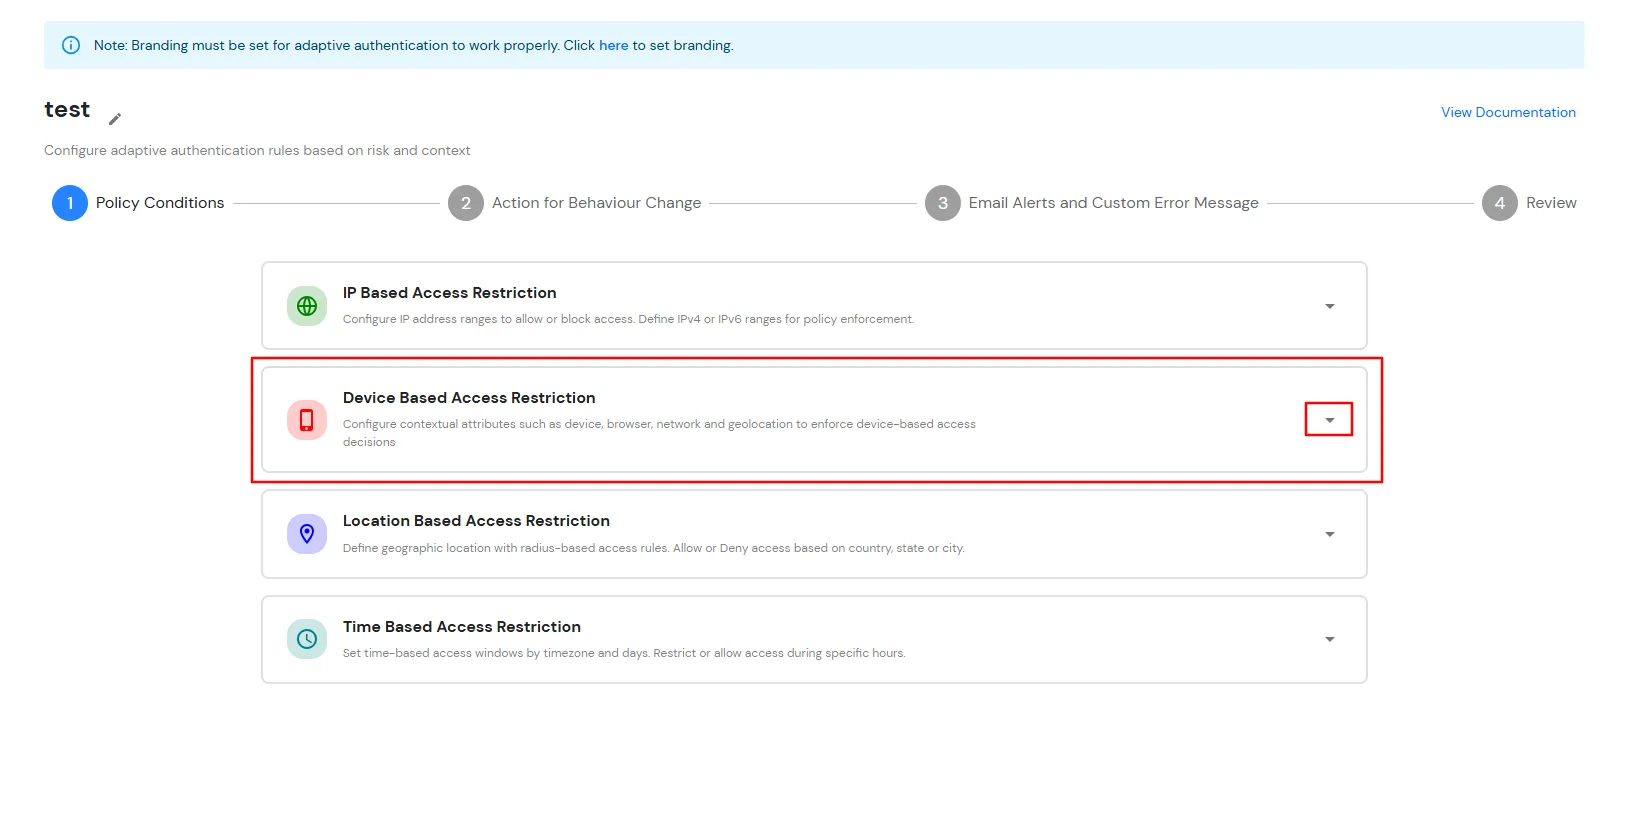
  • Clicca sul Discesa opzione di espansione Restrizione dell'accesso basata sul dispositivo sezione per configurare i controlli di accesso basati sul dispositivo.
  • Restrizione dell'accesso basata sul dispositivo

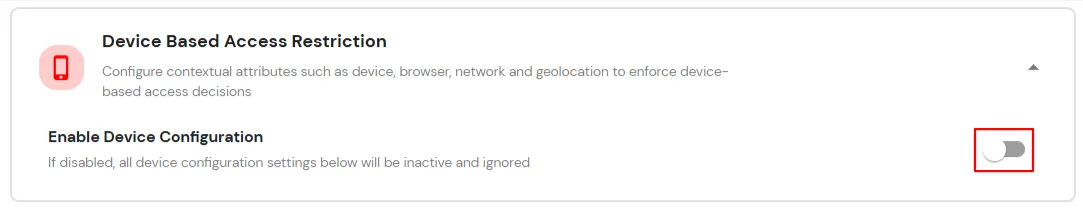
  • Accendi il Abilita la configurazione del dispositivo commutare.
  • Restrizioni di accesso basate sul dispositivo

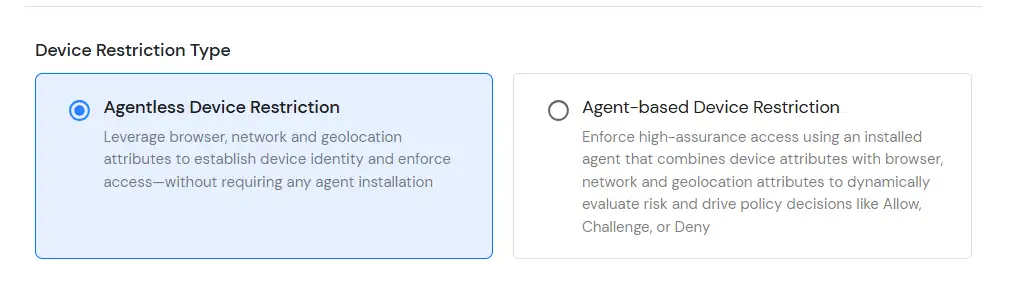
  • Configurare uno dei due Restrizione dei dispositivi senza agente or Restrizione del dispositivo basata su agente in base alle esigenze della vostra organizzazione.
  • Restrizione dispositivo senza agente: Verifica e gestisce i dispositivi attendibili senza richiedere l'installazione di alcun software o agente sull'endpoint. Utilizza metodi di identificazione basati sul browser e sul dispositivo per valutare l'affidabilità del dispositivo e applicare le policy di accesso durante l'autenticazione.
  • Restrizione del dispositivo basata su agente: Offre una verifica avanzata dell'affidabilità dei dispositivi tramite un agente leggero installato sui dispositivi gestiti. Consente una convalida avanzata dei dispositivi e un controllo degli accessi basato sul rischio, garantendo che solo i dispositivi attendibili possano accedere alle risorse protette.
  • Tipo di restrizione del dispositivo

  • CLICCA QUI Per ottenere maggiori informazioni sulla restrizione basata sul dispositivo.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Sotto Azione per il cambiamento del comportamentoSelezionare l'azione e il tipo di contestazione appropriati per la policy.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

C. Limitare l'accesso a PeopleSoft con la restrizione di accesso basata sulla posizione

    Nelle restrizioni di posizione, l'amministratore configura un elenco di posizioni in cui desidera consentire o negare l'accesso agli utenti finali in base alle condizioni impostate dall'amministratore stesso. Quando un utente tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi di posizione (come latitudine, longitudine e codice paese) vengono verificati rispetto all'elenco di posizioni configurato dall'amministratore. In base a questa verifica, all'utente verrà consentito, verrà richiesto l'accesso o verrà negato.

    È possibile configurare l'autenticazione adattiva con restrizioni basate sulla posizione nel seguente modo:
  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Autenticazione adattiva: aggiungi la policy RBA

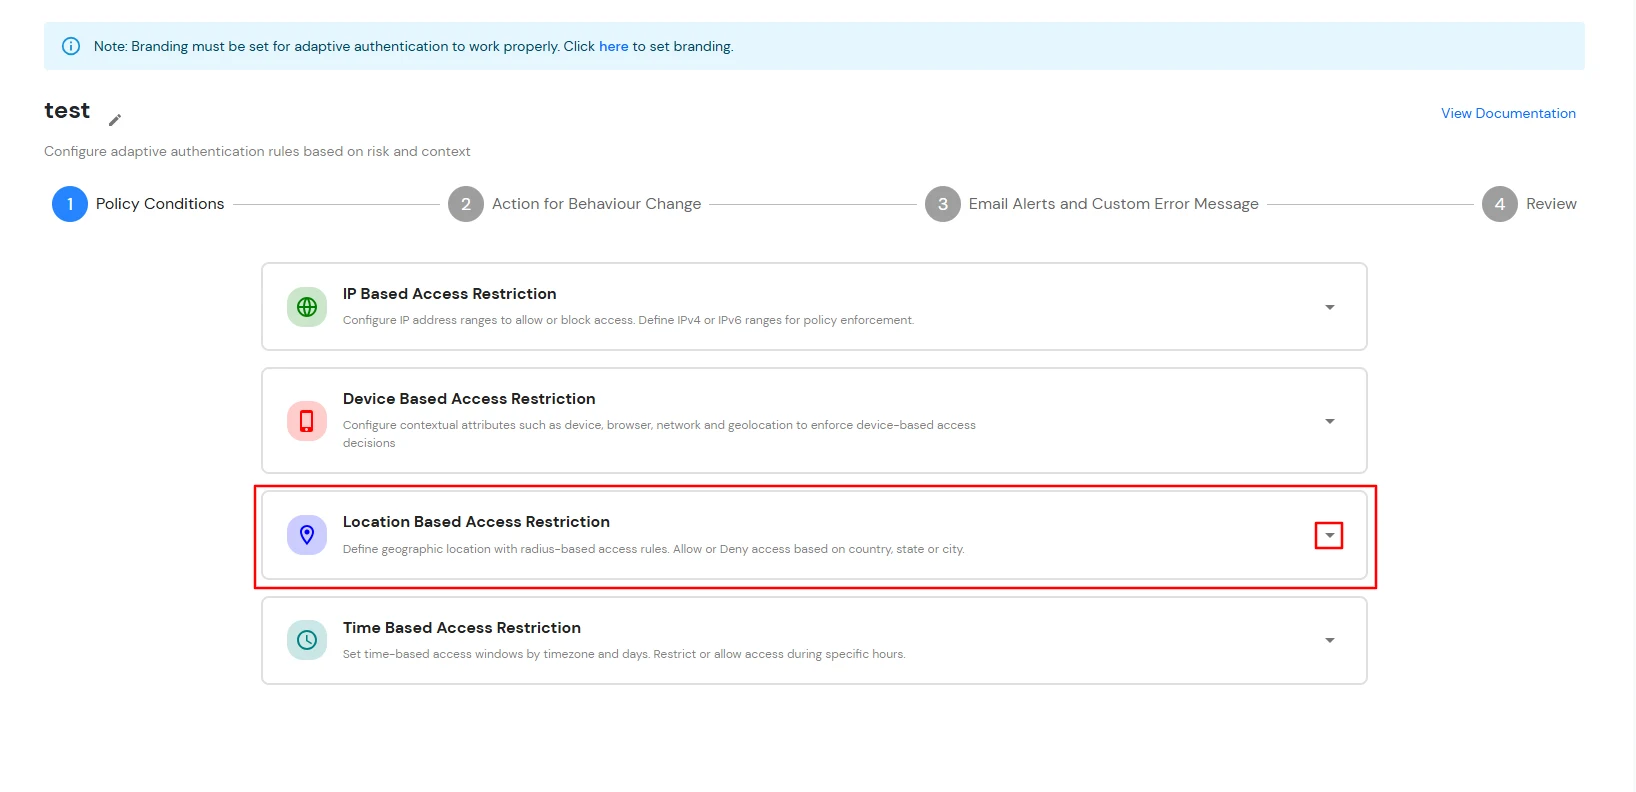
  • Clicca sul Discesa per espandere il Restrizione di accesso basata sulla posizione sezione per configurare le regole di accesso basate sulla posizione.
  • Autenticazione adattiva: restrizione basata sulla posizione

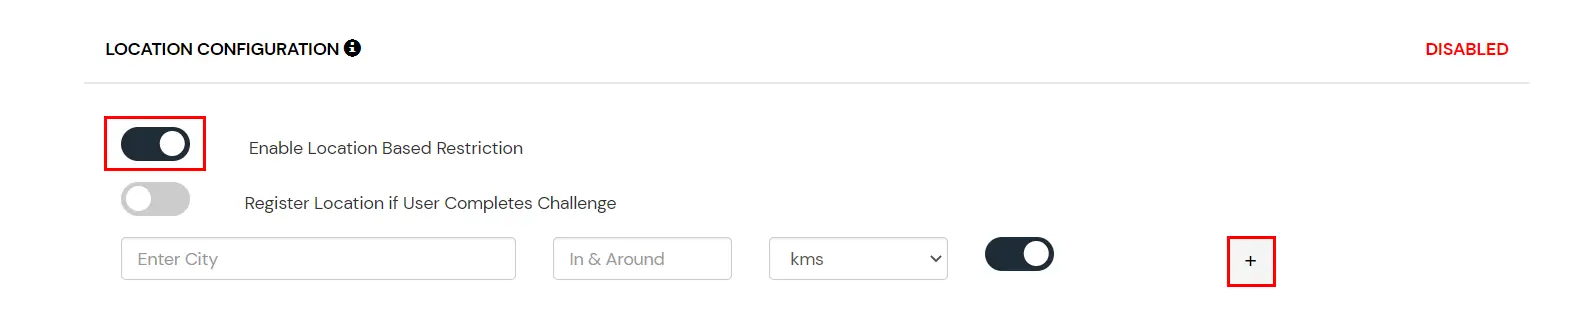
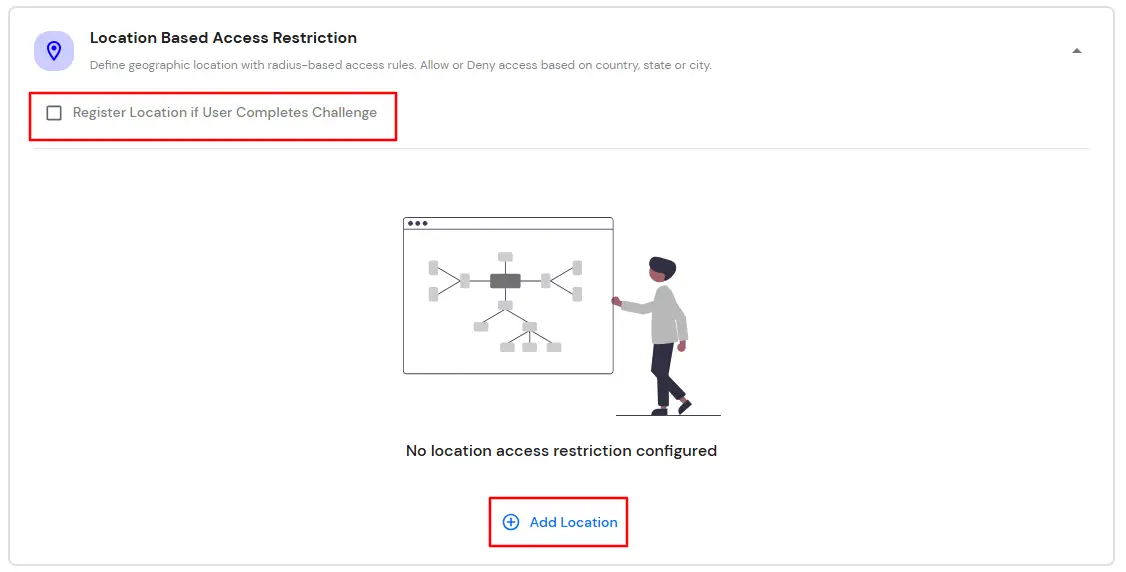
  • Seleziona Registrazione della posizione se l'utente completa la sfida per registrare automaticamente la posizione di un utente dopo la verifica tramite challenge andata a buon fine.
  • Fare clic su Aggiungi luogo.
  • Configurazione della posizione

  • Nel Cerca posizione Nel campo apposito, inserisci il nome della località e seleziona la località appropriata dai risultati della ricerca.
  • Specificare il raggio attorno alla posizione selezionata e scegliere l'unità di distanza (chilometri o migliaQuesta sarà l'area totale all'interno e intorno alla posizione che abbiamo configurato utilizzando i punti di latitudine e longitudine.
  • Per ogni posizione configurata, selezionare se l'accesso deve essere Permesso or Negato.
  • Restrizione di posizione per l'autenticazione a più fattori adattiva

  • È possibile fare clic sul Aggiungi luogo per aggiungere più di una posizione, quindi seguire i passaggi da 2 a 4 indicati sopra.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

D. Limitare l'accesso a PeopleSoft con la restrizione di accesso basata sul tempo

    Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e gli utenti vengono autorizzati, bloccati o invitati a effettuare un controllo in base alle condizioni definite nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, bloccato o invitato a effettuare un controllo.

    È possibile configurare l'autenticazione adattiva con restrizione basata sul tempo nel seguente modo:
  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

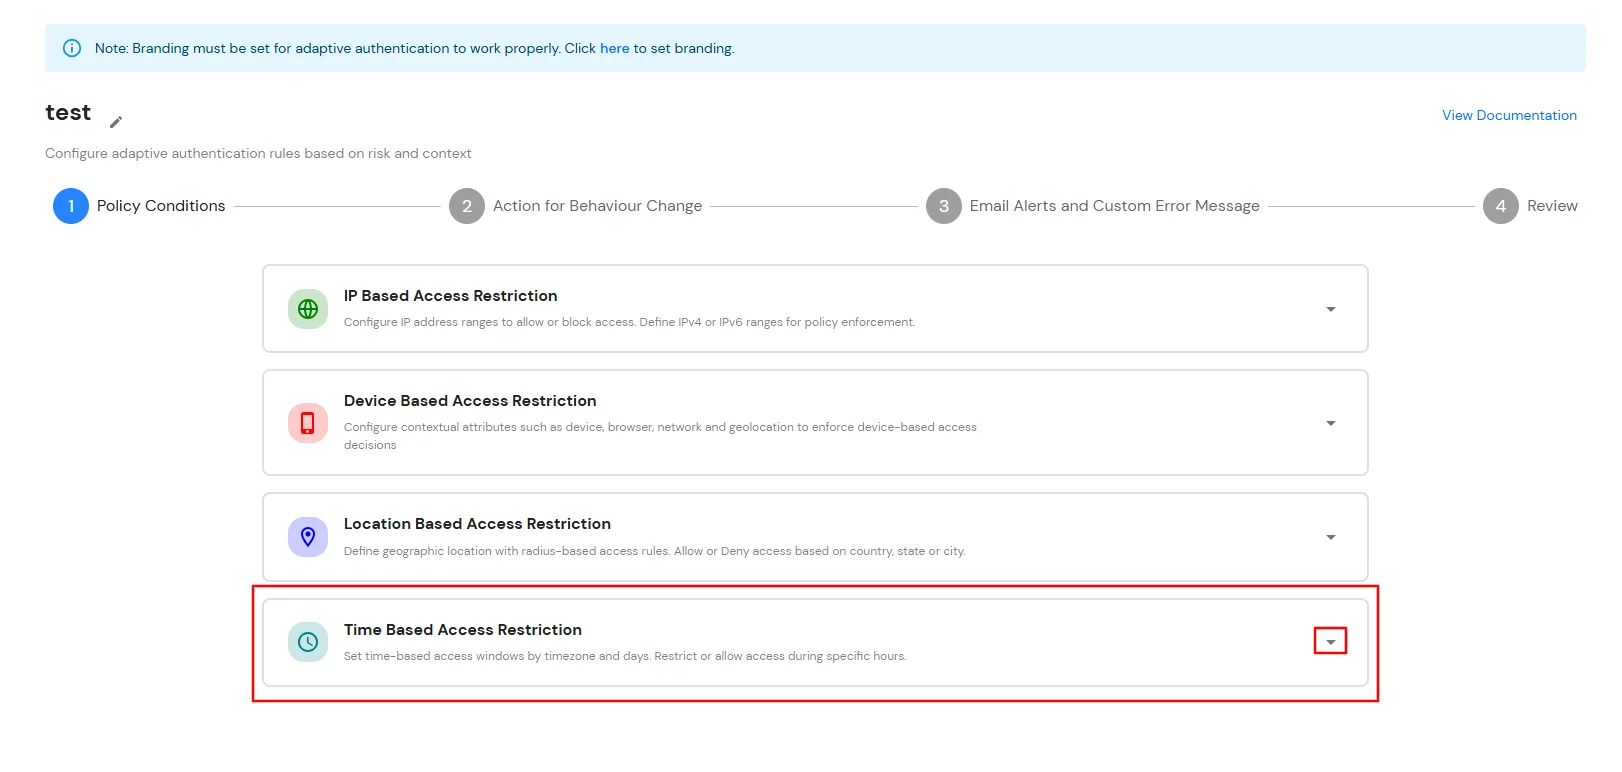
  • espandere la Restrizione di accesso basata sul tempo sezione facendo clic sull'icona del menu a tendina per le regole di restrizione dell'accesso in base al tempo.
  • Espandere la restrizione di accesso basata sul tempo

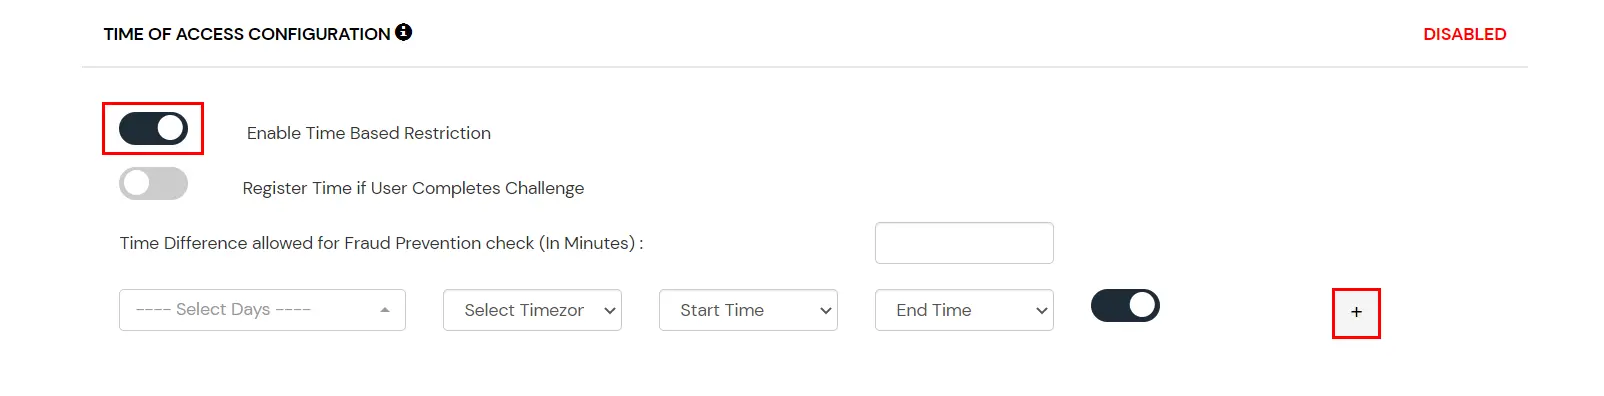
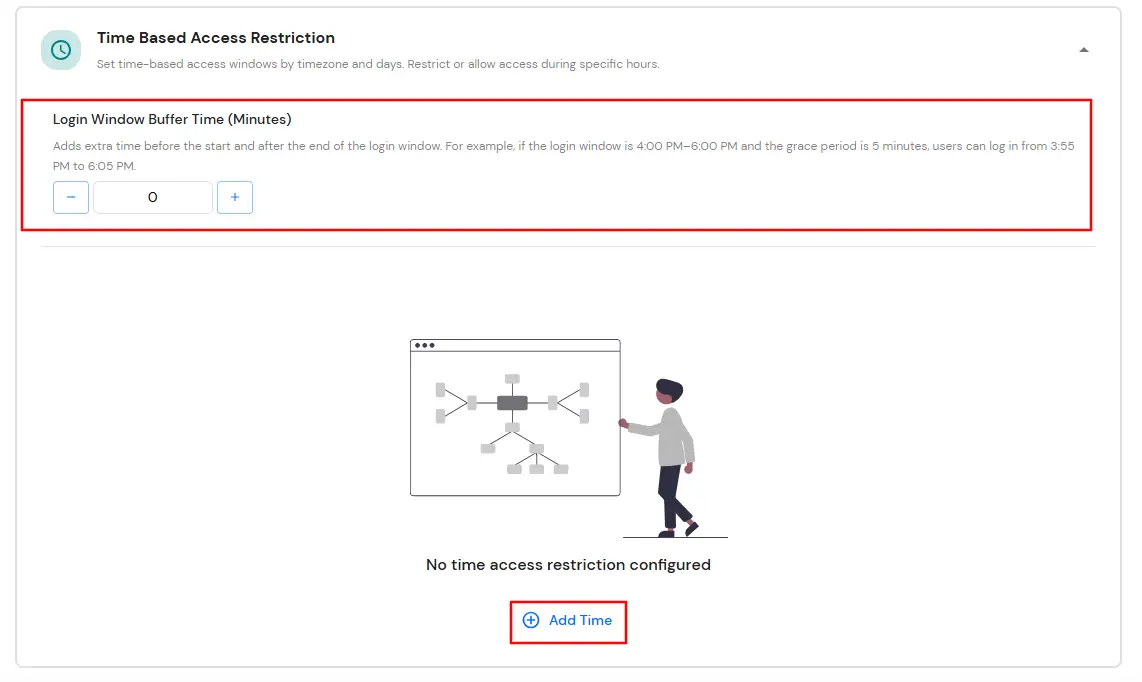
  • Inserire il Tempo di buffer della finestra di accesso (minuti) per consentire un periodo di tolleranza prima dell'orario di inizio e dopo l'orario di fine della finestra di accesso configurata. Se non viene specificato alcun valore, viene applicato il tempo di buffer predefinito di 0 minuti.
  • Clicchi Aggiungi tempo per creare una regola di accesso basata sul tempo.
  •  Fai clic su Aggiungi tempo

  • Seleziona il necessario Fuso orario, configurare il Ora di inizio and Fine e selezionare i giorni applicabili.
  • Per ogni regola basata sul tempo, seleziona se l'accesso deve essere Permesso or Negato.
  • Limitazione temporale dell'autenticazione a più fattori adattiva

  • Clicca sul Aggiungi tempo per aggiungere più di un fuso orario.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

E. Avvisi via e-mail e messaggi e-mail personalizzati

    Questa sezione gestisce le notifiche e gli avvisi relativi ai criteri di accesso adattivo. Offre le seguenti opzioni:
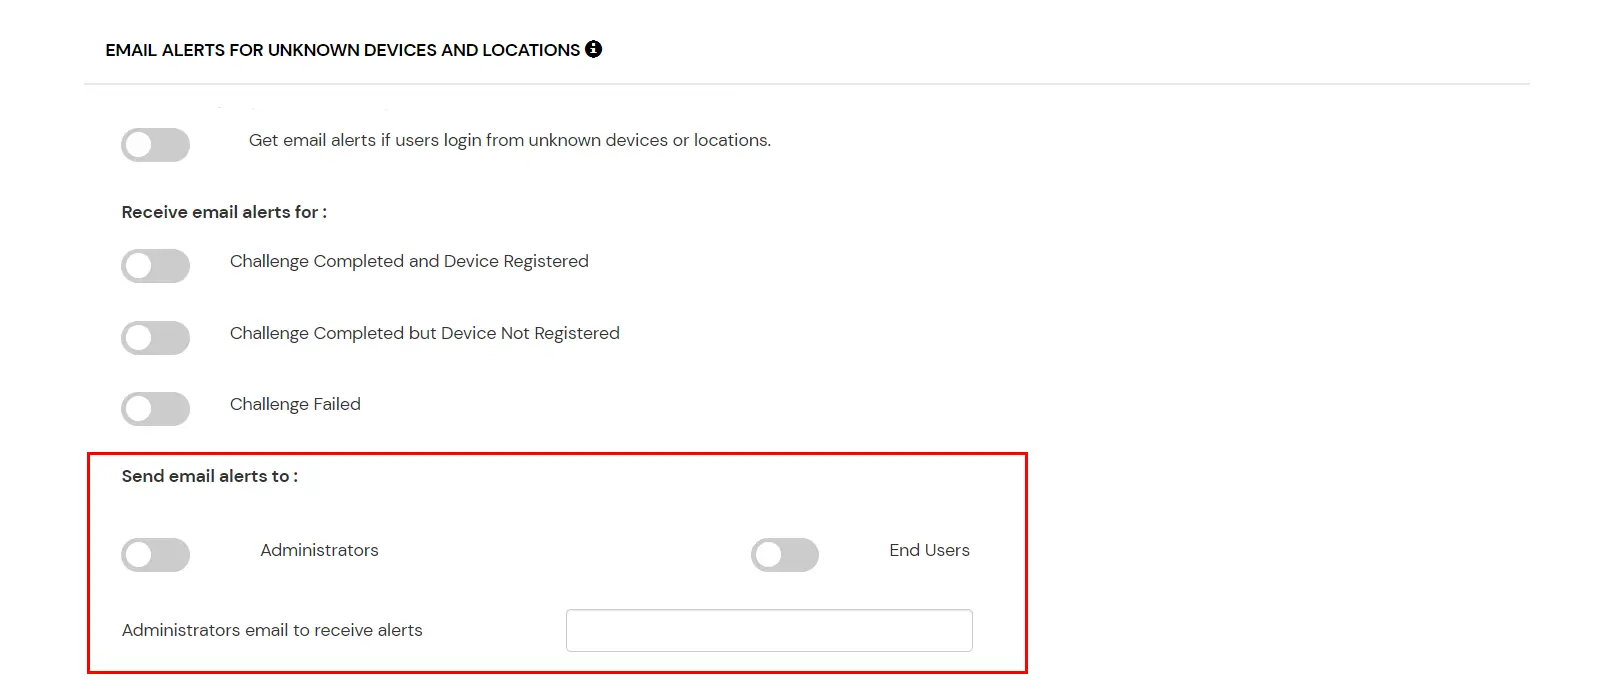
  • Invia avvisi via email: Configura i destinatari che devono ricevere notifiche via e-mail quando si verificano eventi di autenticazione adattiva. Gli avvisi possono essere inviati agli amministratori, agli utenti finali o a entrambi, a seconda dei requisiti di monitoraggio e sicurezza.
    • Invia avvisi via e-mail agli amministratori: Abilita questa opzione per notificare agli amministratori quando vengono attivati ​​gli eventi di autenticazione adattiva configurati. Puoi facoltativamente specificare un indirizzo e-mail in Indirizzo e-mail dell'amministratore per ricevere gli avvisi per ricevere gli avvisi; in caso contrario, gli avvisi vengono inviati all'account amministratore predefinito.
    • Invia avvisi via e-mail a

    • Invia avvisi via e-mail agli utenti finali: Attiva questa opzione per notificare agli utenti finali quando gli eventi di autenticazione adattiva influiscono sui loro tentativi di accesso o sulla registrazione dei dispositivi.
      • Numero di registrazioni di dispositivi superato il limite consentito: Quando abilitata, gli utenti finali ricevono una notifica via e-mail se tentano di registrare più dispositivi del numero massimo consentito dalla policy di restrizione dei dispositivi configurata.Disponibile solo per le notifiche agli utenti finali.)
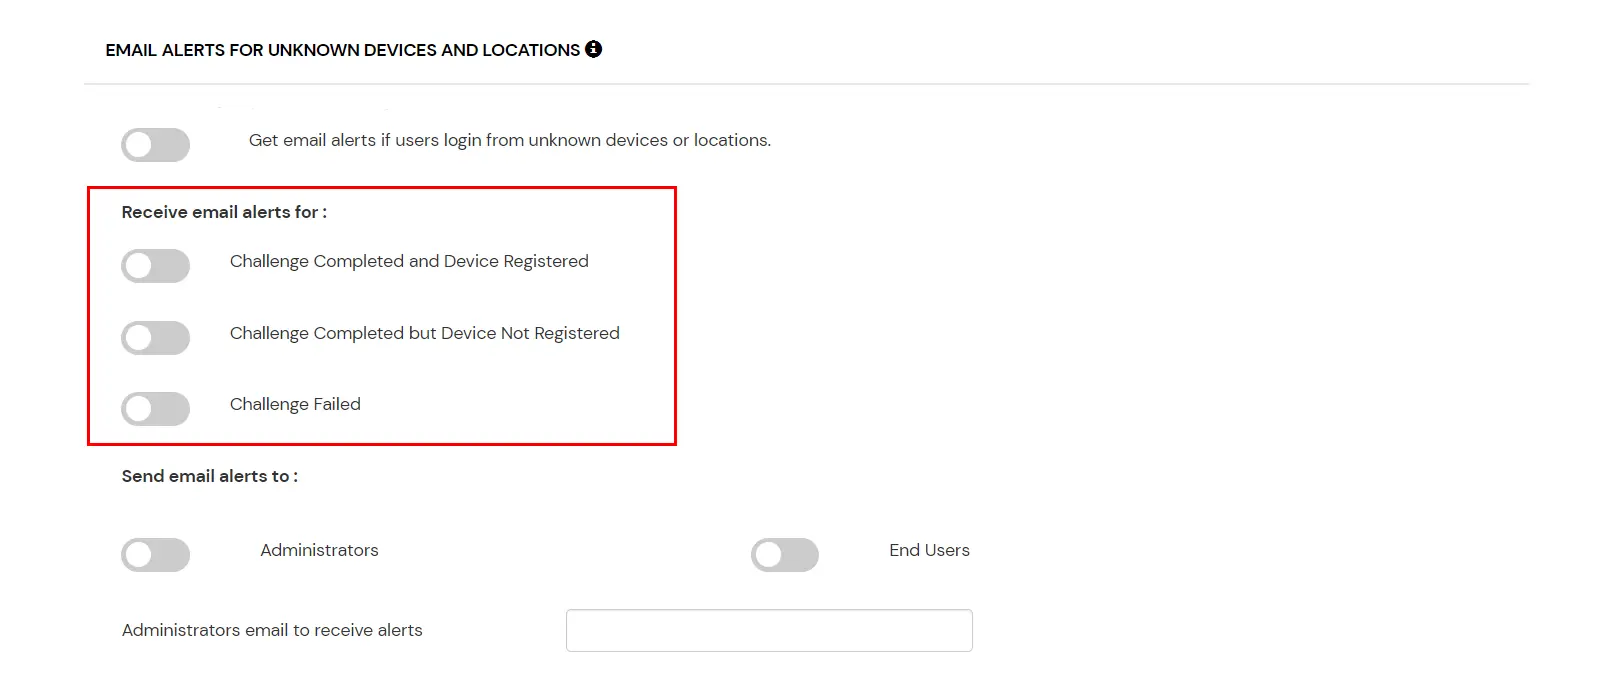
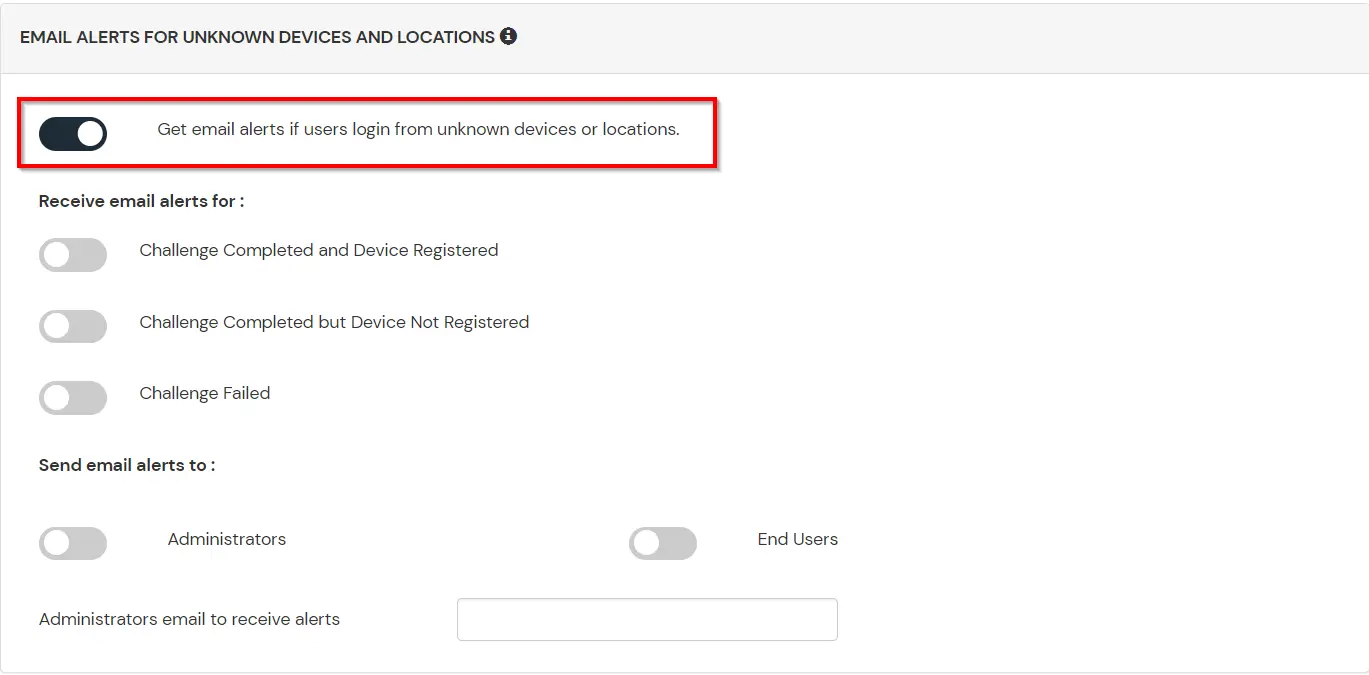
      • Ricevi avvisi via email

  • Ricevi avvisi via email se gli utenti effettuano l'accesso da dispositivi o posizioni sconosciute: Gli amministratori devono abilitare questa opzione per poter ricevere avvisi relativi a diverse tipologie di notifica.

  • Opzione Descrizione
    Gli utenti accedono da indirizzi IP, dispositivi o posizioni sconosciuti Abilitando questa opzione è possibile effettuare l'accesso da indirizzi IP o dispositivi sconosciuti e persino da posizioni diverse.
    Sfida completata e dispositivo registrato Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida e registra un dispositivo.
    Sfida completata ma dispositivo non registrato Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida ma non registra il dispositivo.
    Sfida fallita Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale non riesce a completare la sfida.

    Ricevi avvisi via email

  • Nel caso in cui desideri che più account amministratore ricevano avvisi, puoi abilitare l'opzione per l'amministratore e quindi inserire gli indirizzi email dell'amministratore separati da una ',' nel campo di input accanto a Indirizzo email dell'amministratore per ricevere gli avvisi etichetta. Per abilitare gli avvisi per gli utenti finali, è possibile abilitare l' Utente finale casella di controllo.
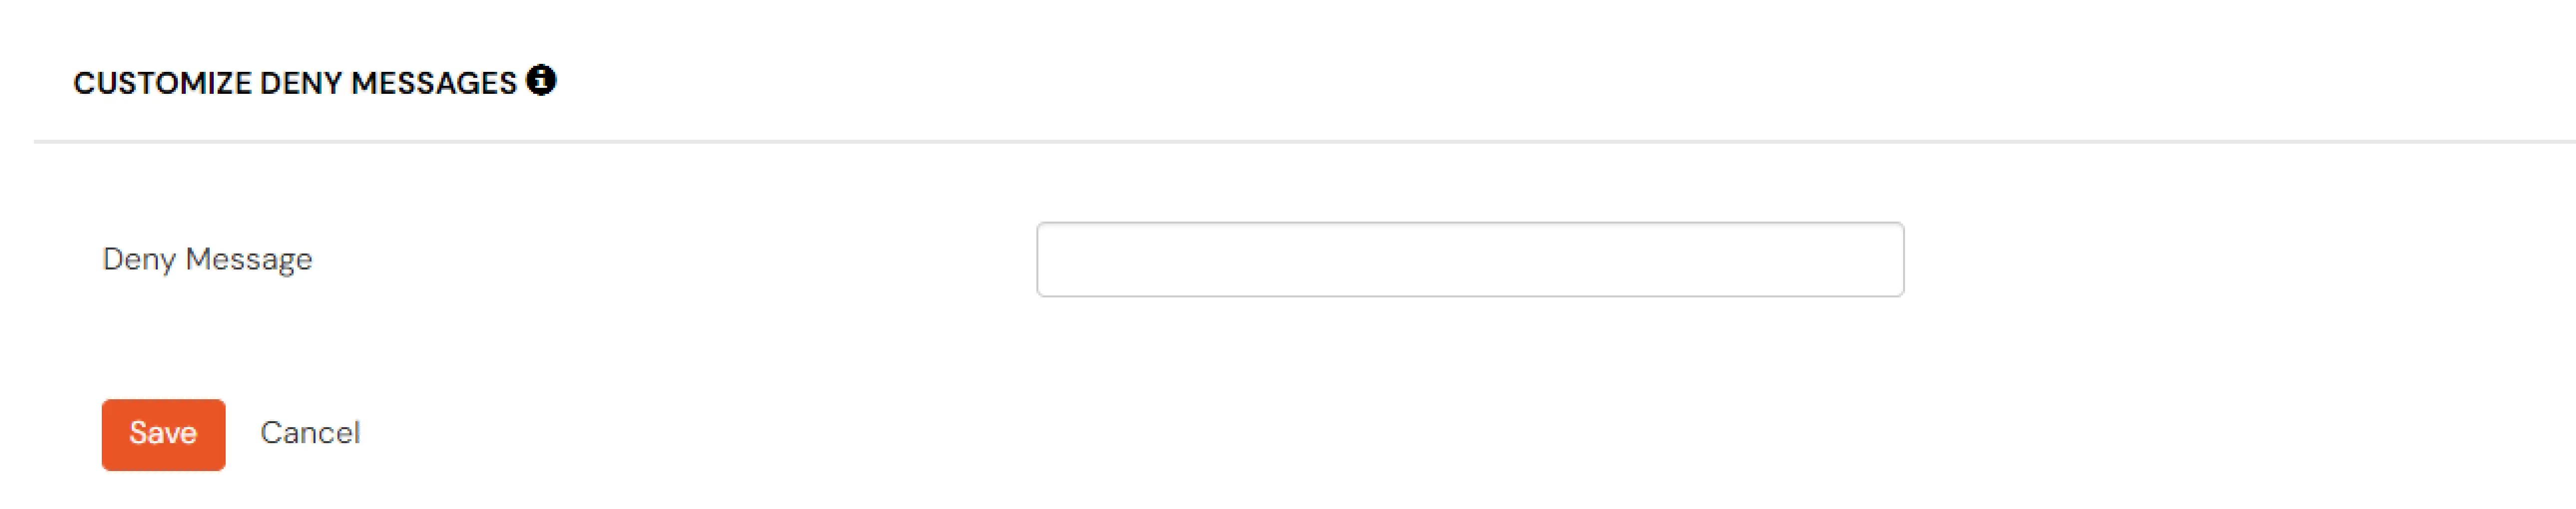
  • Nel caso in cui si desideri personalizzare il messaggio di rifiuto che l'utente finale riceve nel caso in cui la sua autenticazione venga negata a causa di una politica adattiva, è possibile farlo inserendo il messaggio all'interno Nega messaggio casella di testo.
  • Personalizza il messaggio di rifiuto

F. Revisione

    Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.
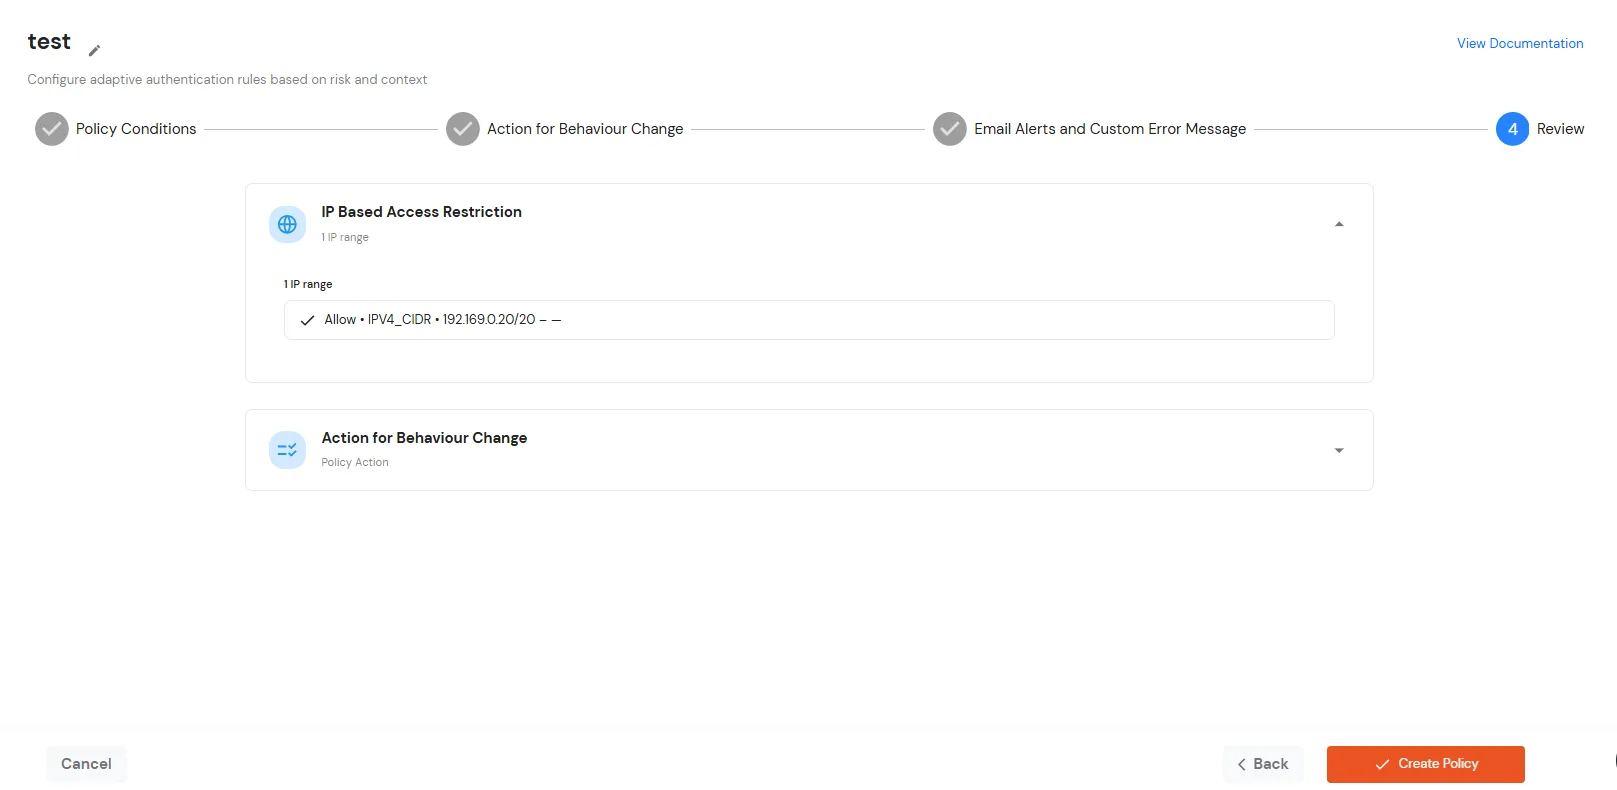
    Sezione di revisione

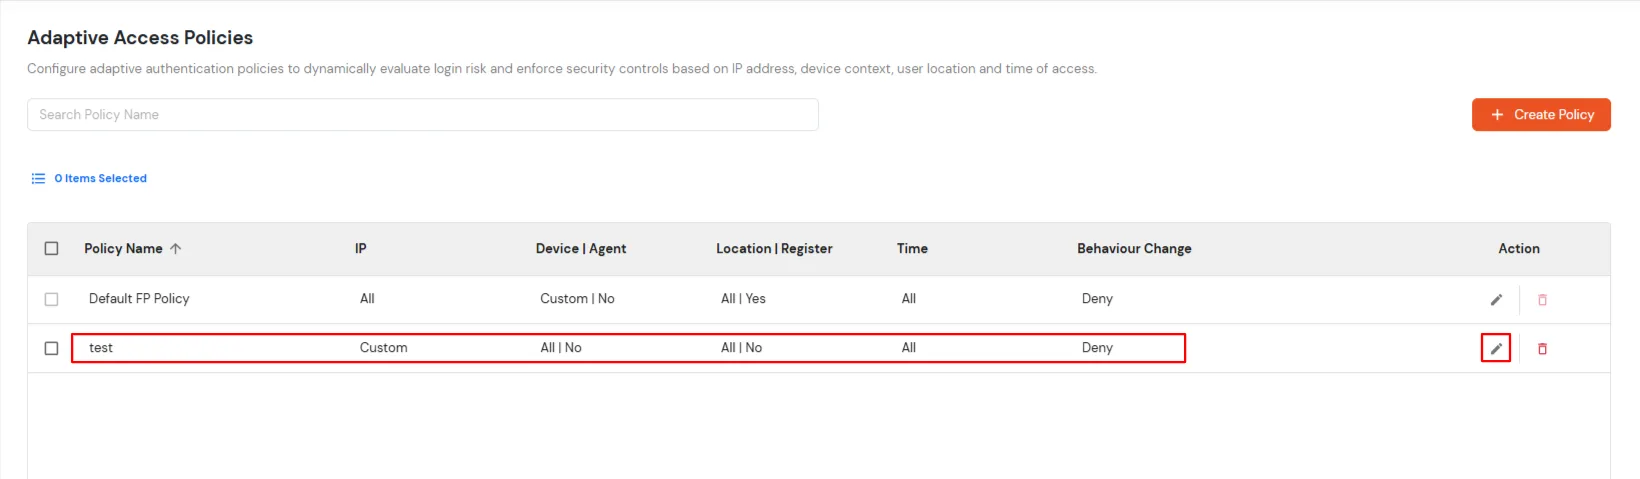
  • Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Autenticazione adattiva per PeopleSoft: creazione della policy

G. Aggiungere i criteri di autenticazione adattiva a PeopleSoft

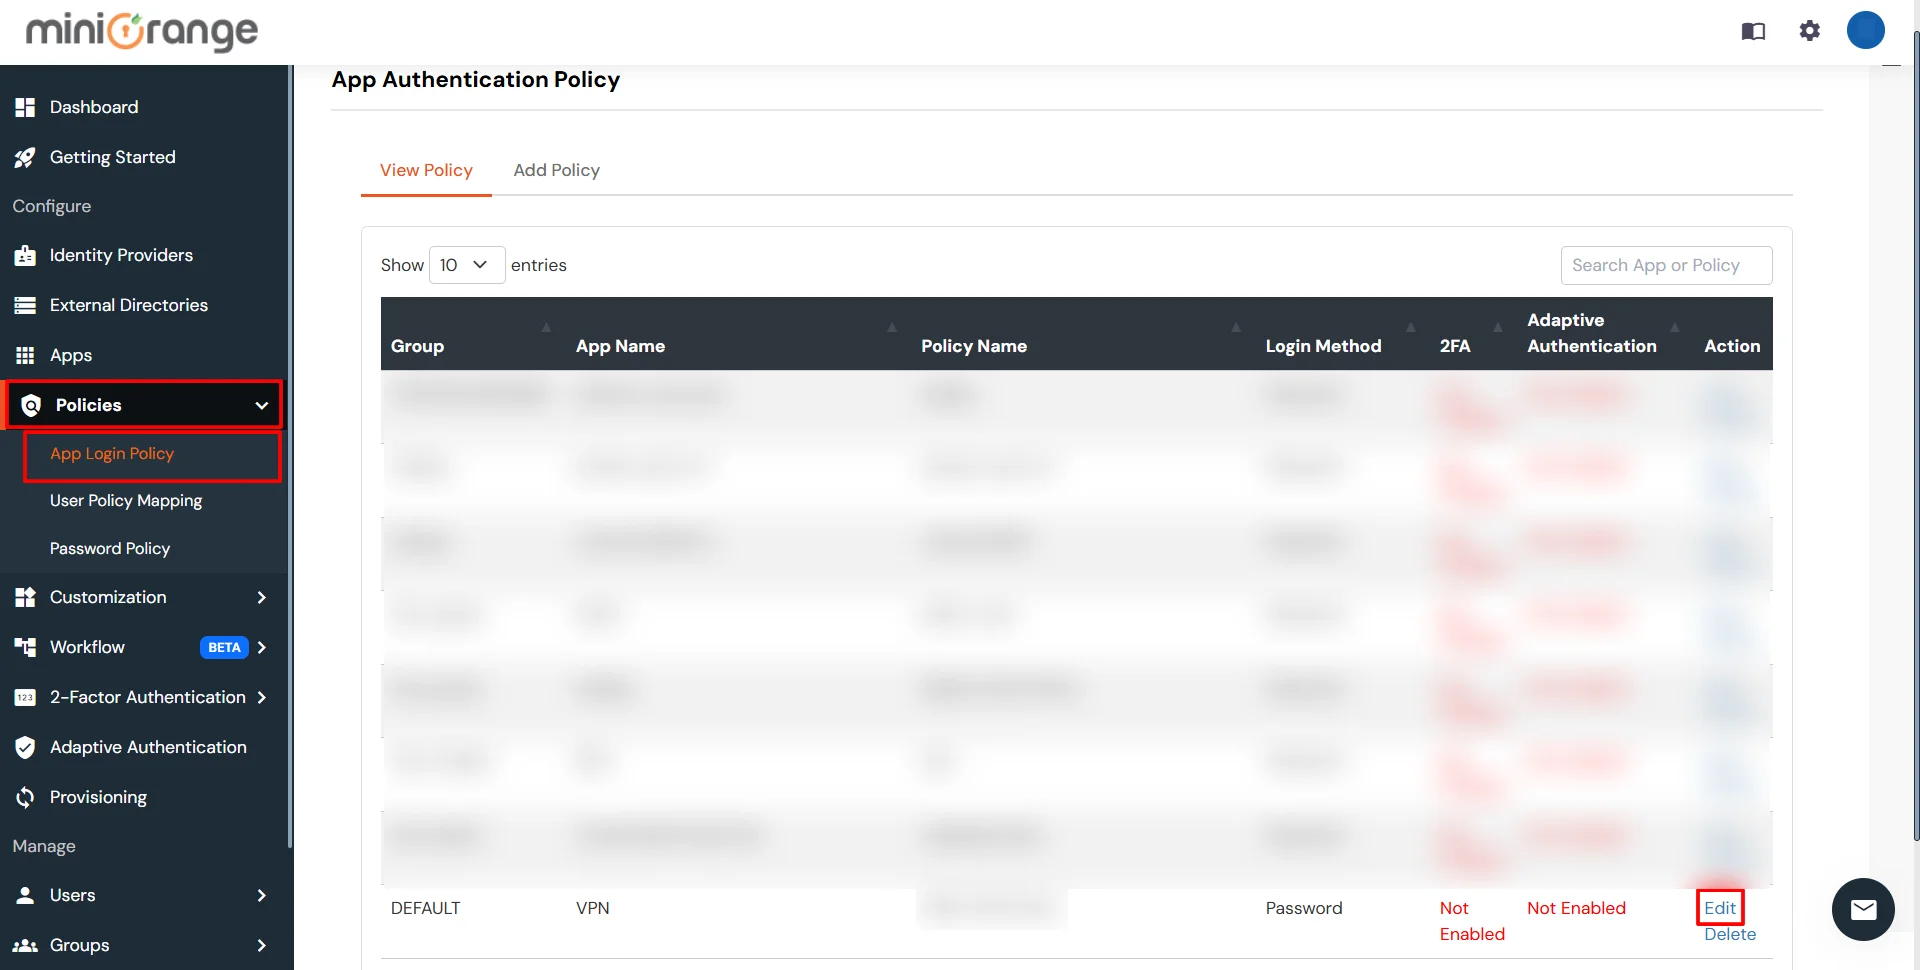
  • Login per Console Self Service >> Norme >> Norme di accesso all'app.
  • Fare clic su Modifica opzione icona per i criteri predefiniti delle app.
  • Modifica le norme sull'autenticazione a due fattori

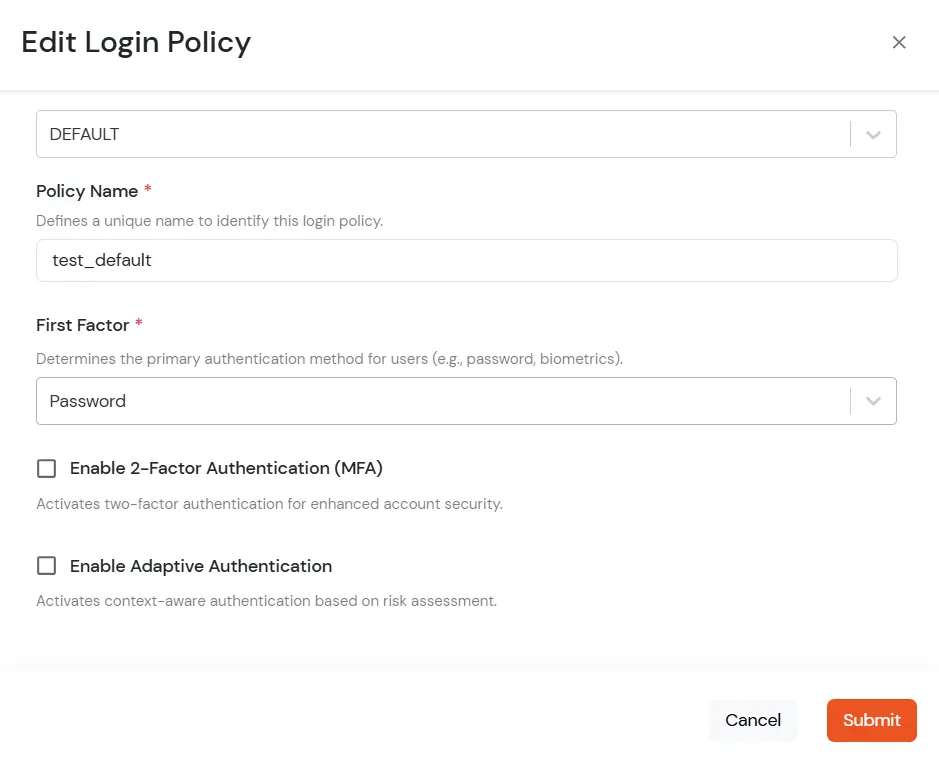
  • Imposta la tua politica in Nome della politica e seleziona Password come Primo fattore.
  • Modifica la politica di accesso

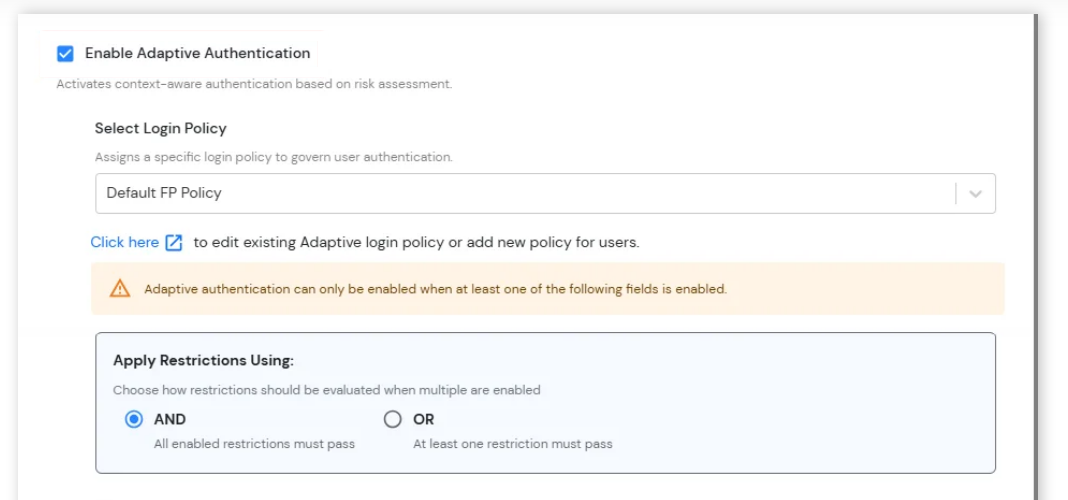
  • Consentire a tutti Autenticazione adattiva Nella pagina Modifica criteri di accesso, seleziona il metodo di restrizione desiderato come opzione.
  • Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
  • Applicare le restrizioni utilizzando: Configura la modalità di valutazione di più restrizioni di autenticazione adattiva durante l'accesso dell'utente.
    • E: Perché il tentativo di accesso sia consentito, è necessario che tutte le restrizioni abilitate vengano soddisfatte con successo.
    • OR: Per consentire il tentativo di accesso, è necessario che almeno una delle restrizioni abilitate venga soddisfatta con successo.
  • Abilita autenticazione adattiva

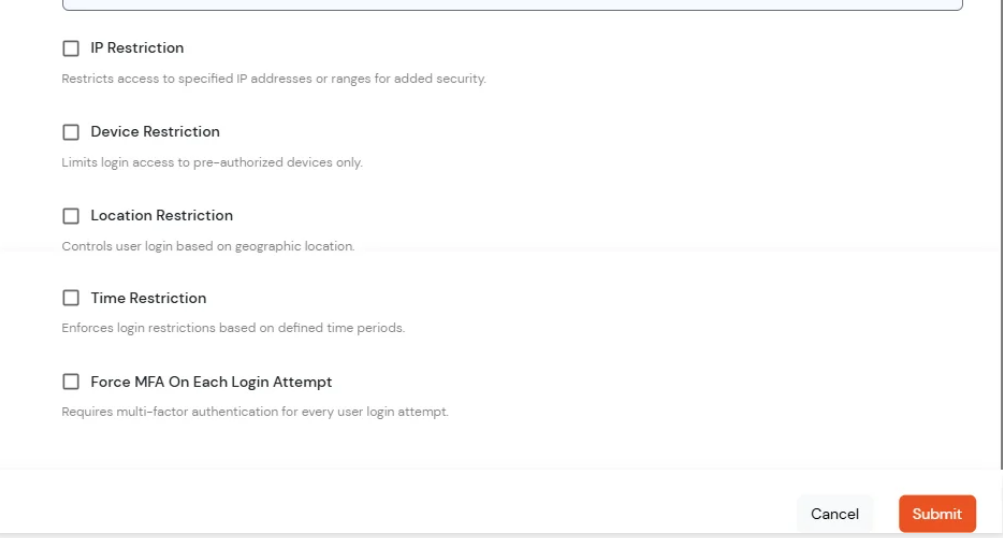
  • Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica per rafforzare la sicurezza dell'account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
    • Limitazione IP: Per una maggiore sicurezza, limita l'accesso al sistema a specifici indirizzi IP o intervalli di indirizzi IP.
    • Limitazione del dispositivo: Consenti l'accesso solo da dispositivi attendibili o pre-autorizzati.
    • Limitazione della posizione: Controllo dell'accesso degli utenti in base alla posizione geografica.
    • Limitazione temporale: Limita l'accesso degli utenti a giorni o periodi di tempo specifici.
    • Forza l'autenticazione a più fattori (MFA) ad ogni tentativo di accesso: Richiedi agli utenti di completare la verifica MFA a ogni tentativo di accesso, indipendentemente dal dispositivo o dallo stato della sessione.
  • Applicare restrizioni utilizzando

Come aggiungere un dispositivo attendibile

  • Quando l'utente finale accede alla console self-service dopo la policy per restrizione del dispositivo è attivo, gli viene offerta la possibilità di aggiungere il dispositivo corrente come dispositivo attendibile.

Domande frequenti


miniOrange PeopleSoft SSO supporta PeopleSoft 8.5 e versioni successive per la configurazione e l'integrazione dell'SSO. È possibile configurare PeopleSoft SSO con il proprio provider di identità esistente per abilitare l'autenticazione sicura. Se si utilizza una versione precedente di PeopleSoft o si necessita di assistenza per la configurazione di PeopleSoft SSO , contattare il nostro team di supporto all'indirizzo idpsupport@xecurify.com.

No, non è necessario effettuare alcun acquisto o installazione aggiuntiva di OAM o OIM per utilizzare la soluzione miniOrange PeopleSoft SSO.

Il flusso di autenticazione SSO di PeopleSoft funziona nel seguente modo:

  • L'utente accede a PeopleSoft: L'utente accede a PeopleSoft tramite l'endpoint AppsLogin o un URL salvato nei segnalibri.
  • La richiesta è stata reindirizzata: PeopleSoft reindirizza la richiesta di autenticazione a Connettore miniOrange SSO.
  • Richiesta di autenticazione SAML: Migliori Connettore miniOrange SSO Invia una richiesta di autenticazione SAML al provider di identità (IdP) configurato.
  • Autenticazione dell'utente: All'utente viene richiesto di inserire il proprio Credenziali SSO presso il provider di identità.
  • Risposta SAML: Il provider di identità autentica l'utente e invia un Risposta SAML al connettore miniOrange SSO.
  • Verifica dell'utente: Il connettore convalida la risposta SAML e controlla l'attributo username o email ricevuto dall'IdP rispetto a FND_USER tabella nel database PeopleSoft.
  • Creazione della sessione PeopleSoft: Dopo l'autenticazione avvenuta con successo, viene creata una sessione per l'utente in PeopleSoft.
  • Accesso concesso: L'utente viene reindirizzato a PeopleSoft e accede correttamente tramite PeopleSoft SSO.

Sì. miniOrange PeopleSoft SSO supporta l'integrazione con il provider di identità, l'archivio utenti o la directory esistenti, inclusi Microsoft Entra ID, ADFS, Okta e altre fonti di identità supportate. È possibile utilizzare l'infrastruttura di autenticazione esistente per l'integrazione con PeopleSoft SSO senza la necessità di una directory utenti separata per PeopleSoft.

Sì, siamo stati ufficialmente riconosciuti come partner del Global Modernized Oracle Partner Network (OPN).

Sì. miniOrange offre soluzioni Single Sign-On (SSO) per diverse applicazioni Oracle, tra cui Oracle E-Business Suite (EBS), PeopleSoft e Siebel CRM . È possibile integrare queste applicazioni Oracle con il proprio Identity Provider esistente ed estendere l' integrazione SSO all'intero ambiente applicativo Oracle.

Sì. miniOrange è un partner Oracle e la soluzione PeopleSoft SSO è presente e verificata sull'Oracle Cloud Marketplace. Questo offre alle organizzazioni un'opzione convalidata da Oracle per l'integrazione di PeopleSoft SSO e contribuisce ad estendere l'SSO all'intero ambiente applicativo Oracle.


Riferimenti esterni

Nota: Oracle e Java sono marchi registrati di Oracle e/o delle sue affiliate. miniOrange è un'entità separata.

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso