Configura intervalli IP attendibili e orari di accesso in Salesforce
miniOrange ti consente di controllare e gestire l'accesso tramite
Restrizione di Salesforce sugli intervalli IP di accesso
utilizzando policy per fornire l'accesso, verificare l'utente con 2FA/MFA o negare l'accesso agli utenti in base agli indirizzi IP di accesso attendibili o agli intervalli di IP di accesso attendibili.
- Per la Restrizione di accesso IP di accesso attendibile Salesforce Per funzionare, l'amministratore deve creare una policy che specifichi l'intervallo di indirizzi IP di accesso consentiti che consenta l'accesso all'applicazione.
- miniOrange supporta tre intervalli di indirizzi IP: IPv4, IPv4 CIDR e IPv6 CIDR.
- Per bloccare l'accesso, l'amministratore deve specificare un'azione da eseguire quando un utente tenta di accedere da un indirizzo IP non attendibile (ad esempio, negare o contestare l'accesso dell'utente con 2FA).
- Una volta configurata la politica di restrizione, è possibile applicarla alla politica di accesso di qualsiasi applicazione per abilitare la restrizione IP di accesso per tale applicazione (Salesforce)
Prerequisiti:
- Accedi al tuo Salesforce conto.
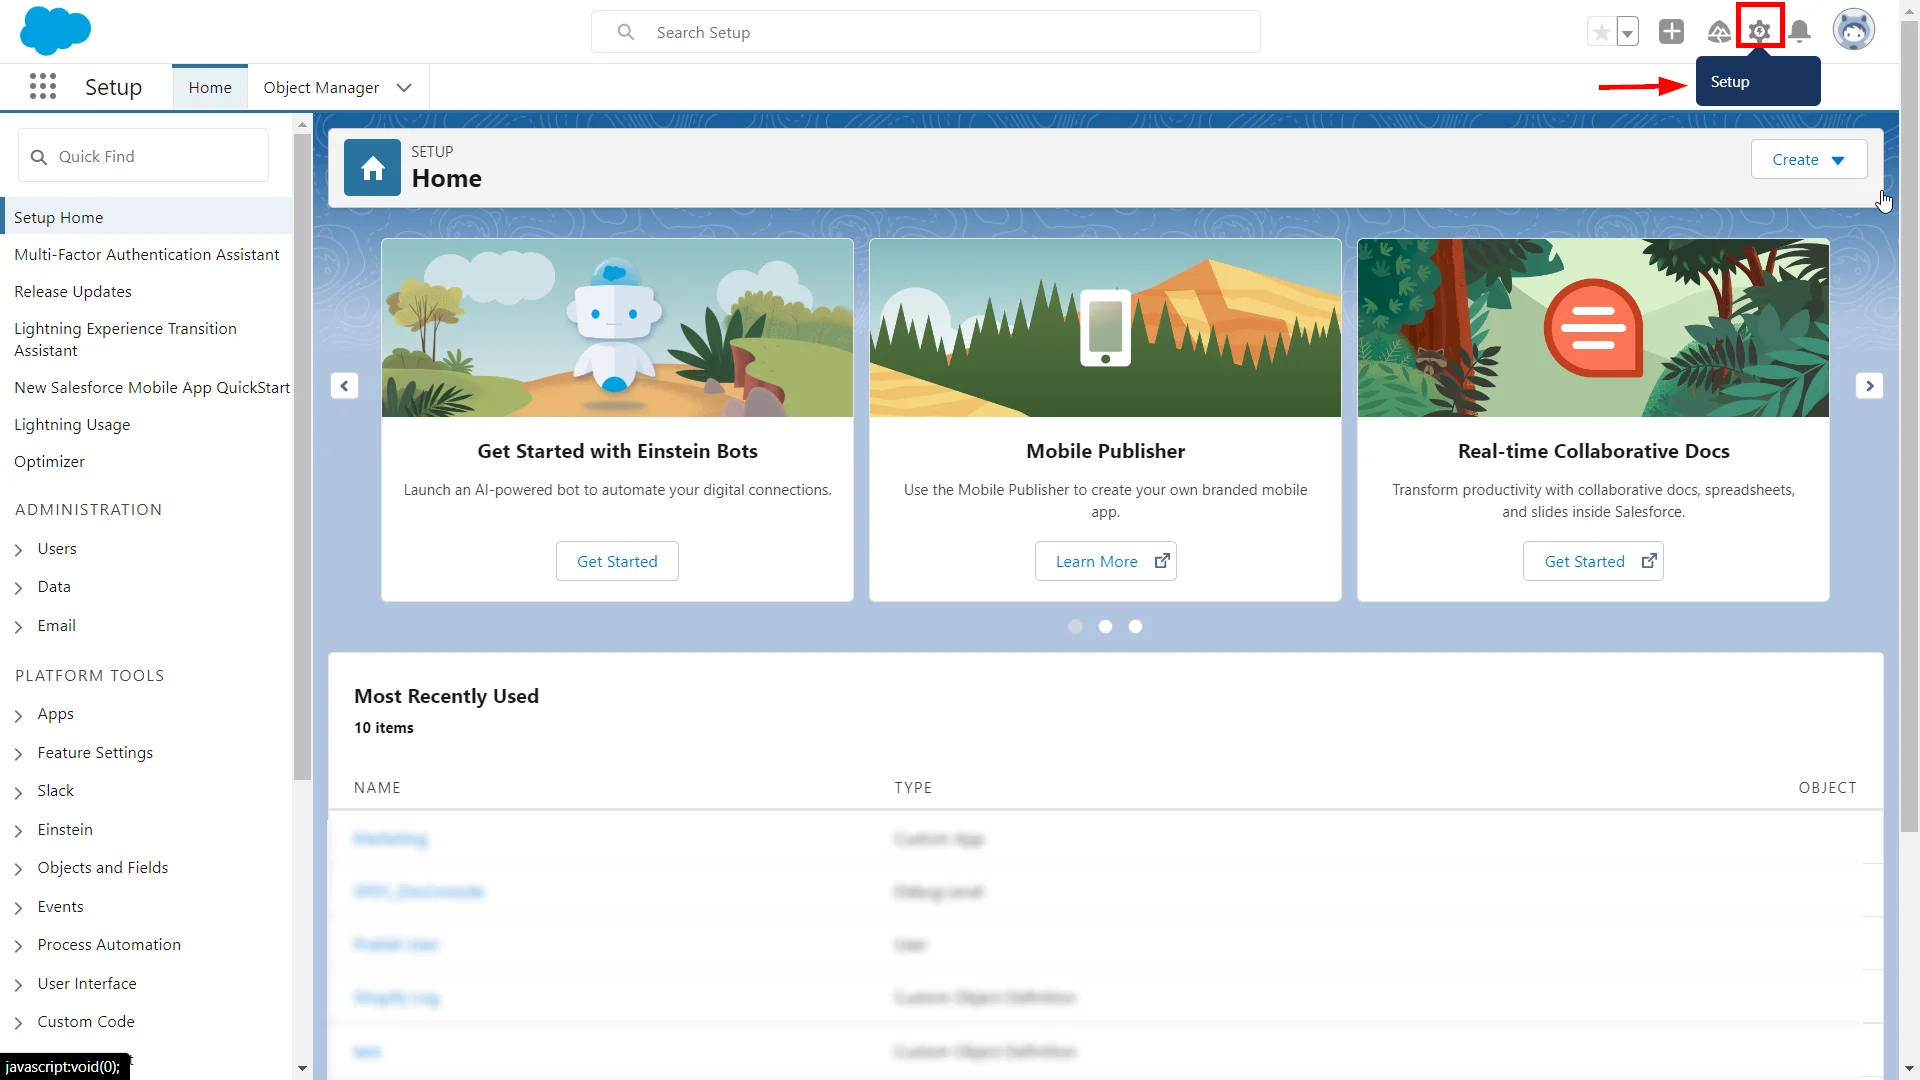
- Clicca sul Impostare icona nella sezione in alto a destra della pagina.
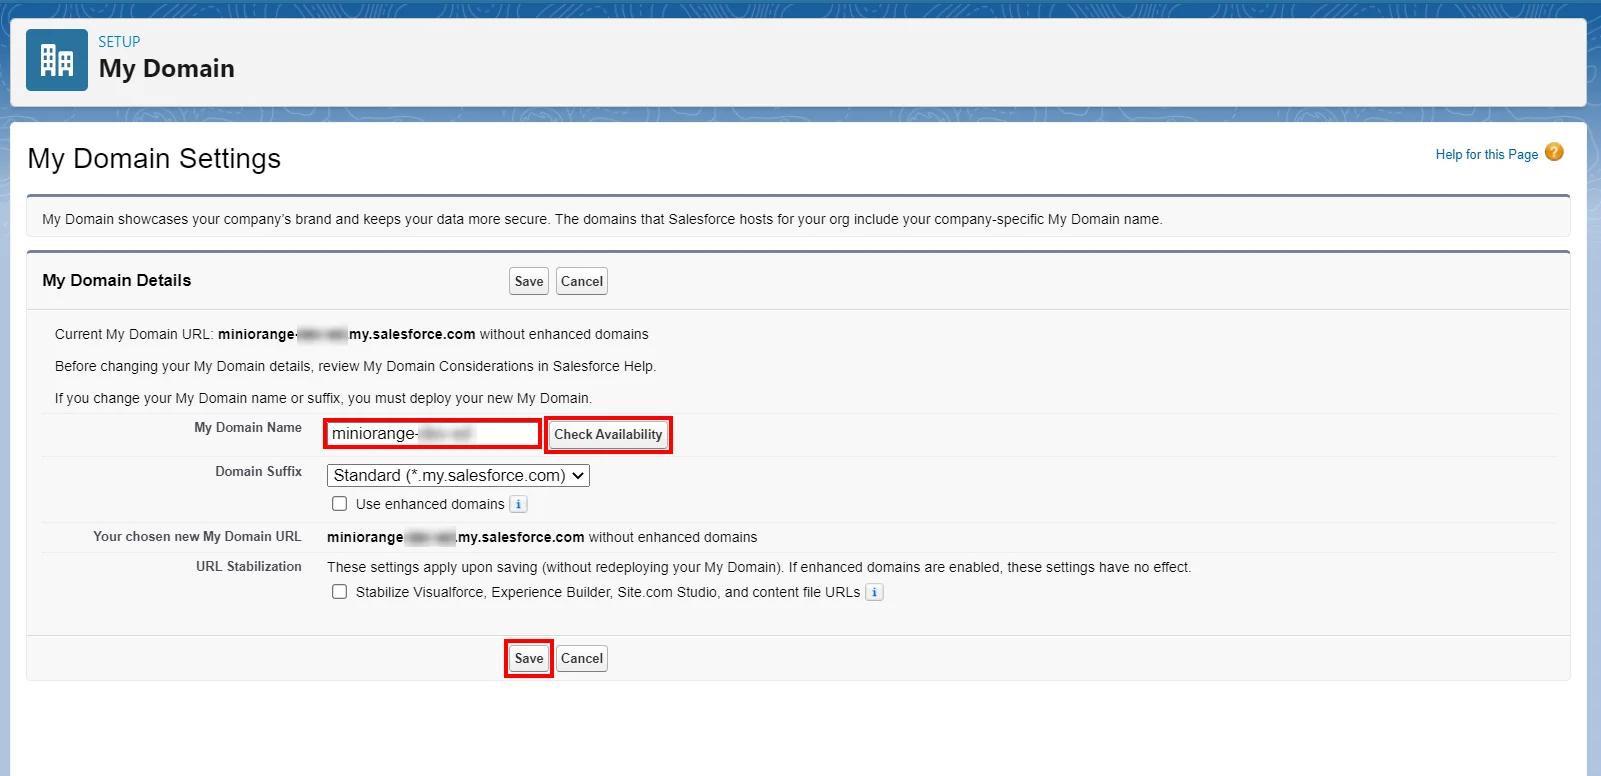
- Ora nel campo di ricerca, cerca il Le mie impostazioni di dominio.
- Scegli il tuo nome di dominio, verifica la disponibilità e, se disponibile, procedi salvando le impostazioni.
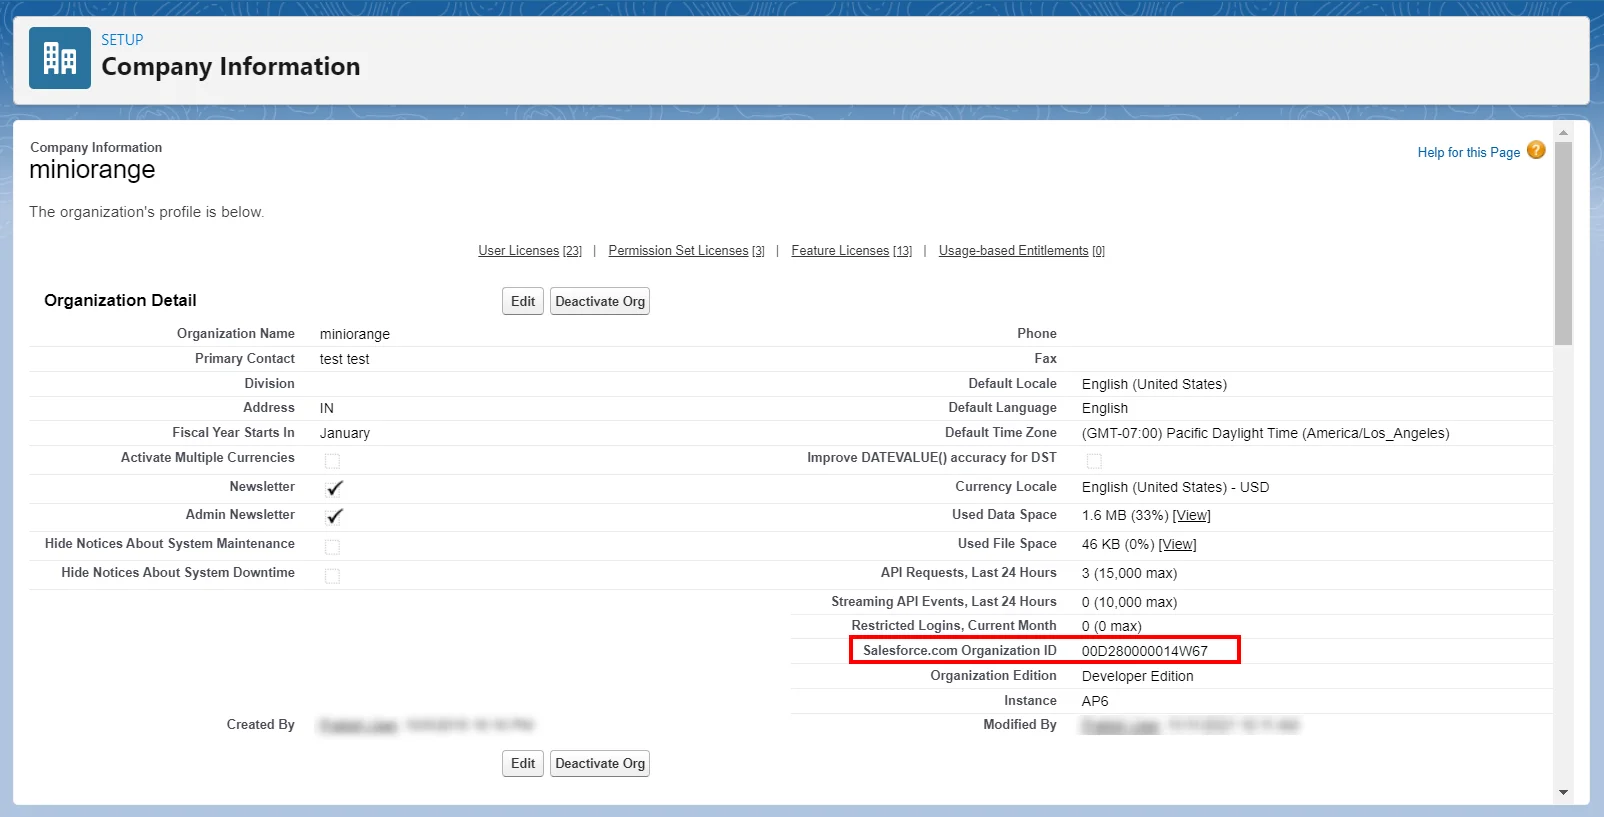
- Cercare Dati Aziendali nella barra di ricerca.
- copiare il ID organizzazione. (Questo sarà necessario più tardi)
- Metadati Salesforce: Dopo aver configurato le impostazioni SSO nella dashboard di amministrazione di Salesforce, otterrai il file di metadati di Salesforce. Fai clic Scarica metadati per scaricare un file XML delle impostazioni di configurazione SAML da inviare al tuo provider di identità. Il provider di identità può quindi caricare queste impostazioni di configurazione per connettersi al tuo sito Experience Cloud.
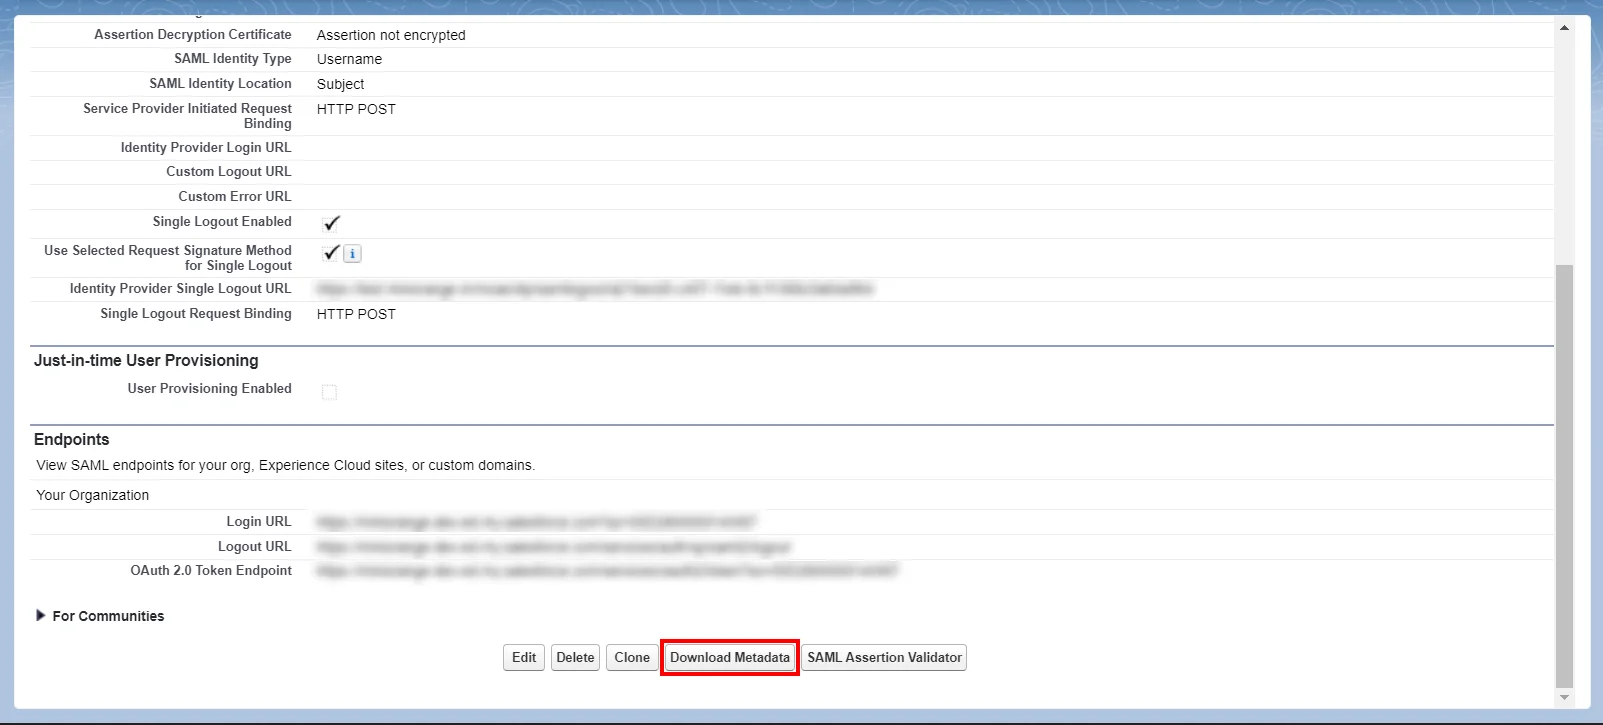
Seguire la guida dettagliata fornita di seguito per la restrizione IP di Salesforce
1. Configurare Salesforce in miniOrange
- Accedi a miniOrange Console di amministrazione.
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- In Scegli il tipo di applicazione cliccare su Crea app pulsante nel tipo di applicazione SAML/WS-FED.

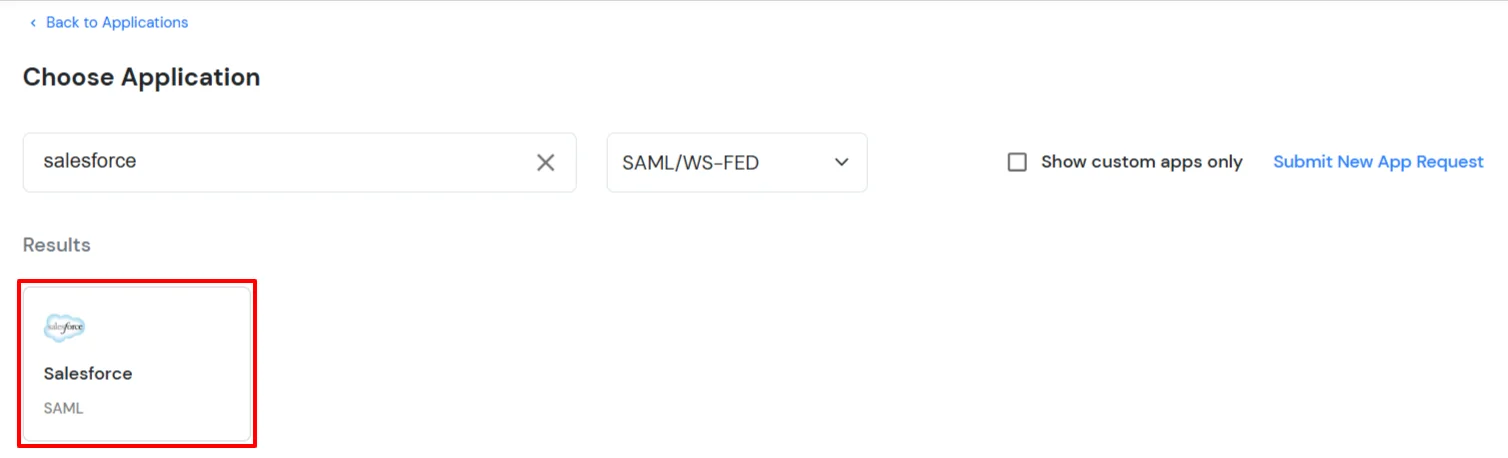
- Cercare Salesforce nella lista.
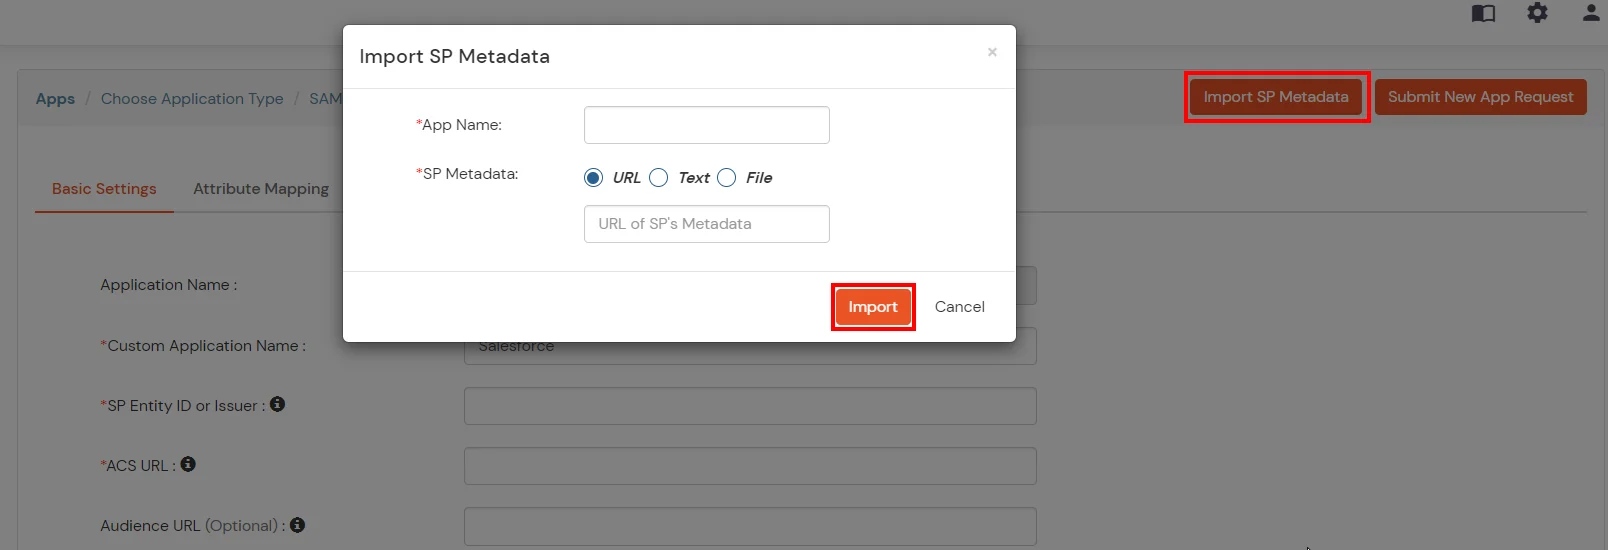
- Carica il file di metadati XML da Salesforce nella dashboard miniOrange utilizzando Importa metadati SP caratteristica..
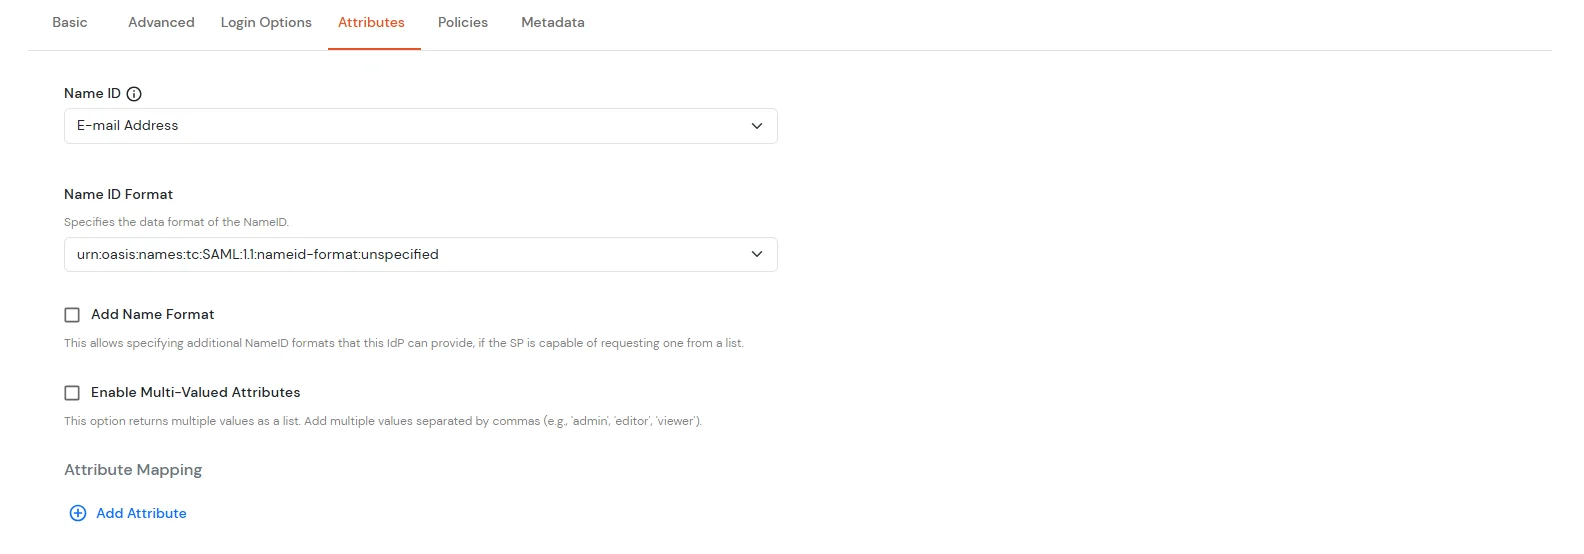
- Clicchi Avanti, ora nel Attributi Nella scheda configura gli attributi in base alla tua scelta.
- Fare clic su Salva.
- Vai su Applicazioni >> Applicazioni, cerca la tua app e fai clic su tre punti icona sotto il Azione colonna.

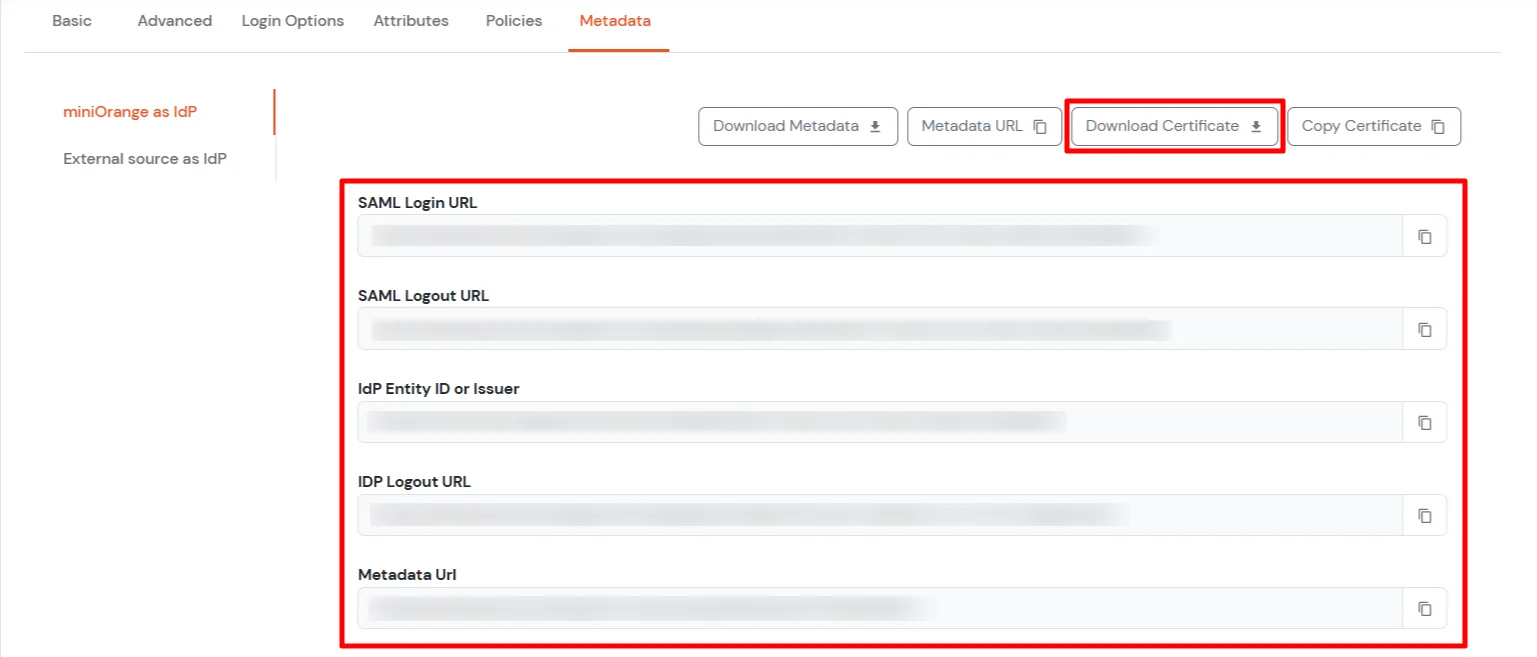
- Ora, seleziona MetadatiQui vedrai 2 sezioni. Se stai configurando miniOrange come IdP, copia i metadati dalla prima sezione. Se devi autenticarti tramite IdP esterni (Okta, Azure AD, ADFS, OneLogin, Google Workspace), ottenere i metadati da Fonte esterna come IdP sezione come mostrato di seguito.
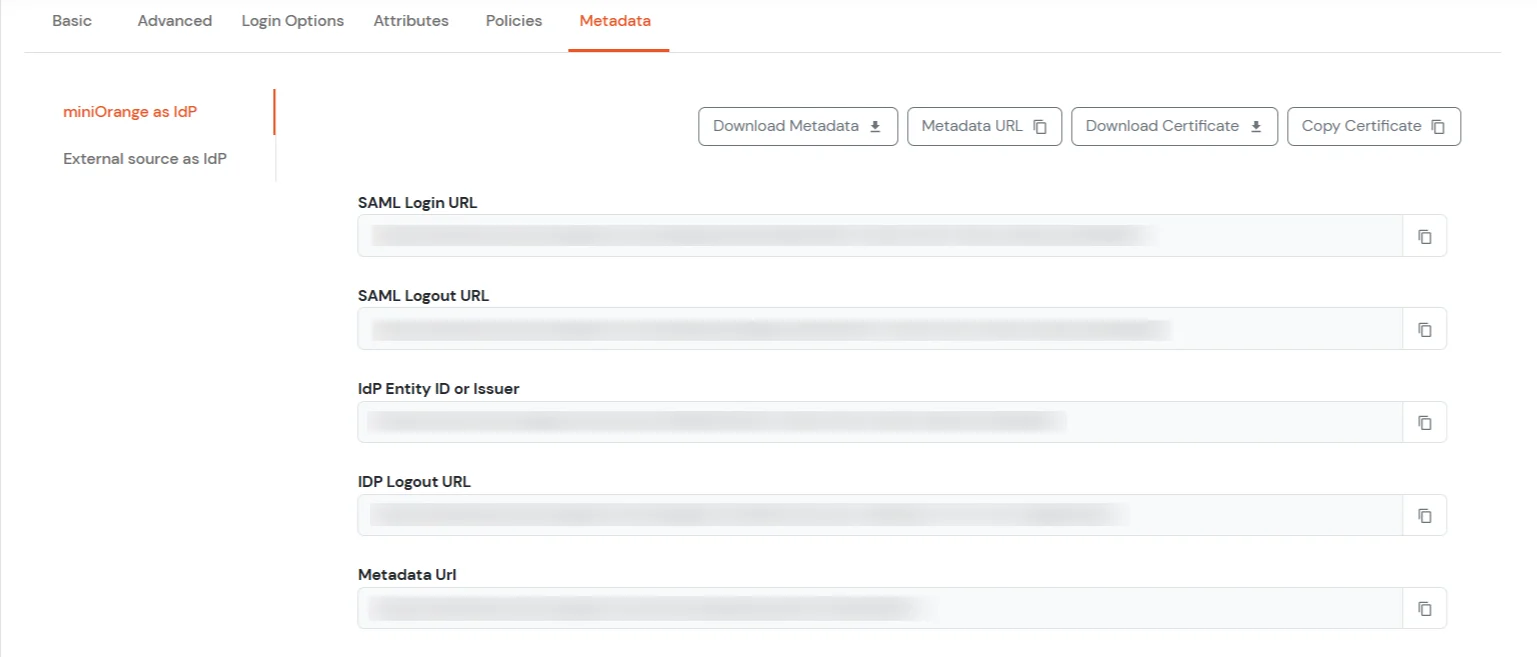
- mantenere URL di accesso SAML , URL di disconnessione SAML e fare clic sul Scarica certificato pulsante per scaricare il certificato che ti servirà in Fase 2.
2. Configurare SAML Single Sign-On in Salesforce
- Torna al tuo Salesforce conto.
- Ora nel riquadro di sinistra, vai a Identità >> Impostazioni Single Sign-On oppure puoi cercare il Impostazioni Single Sign-On nella casella di ricerca.
- Clicchi Modifica.
- Per visualizzare le impostazioni SAML SSO, selezionare SAML abilitato.
- Salva le tue modifiche.
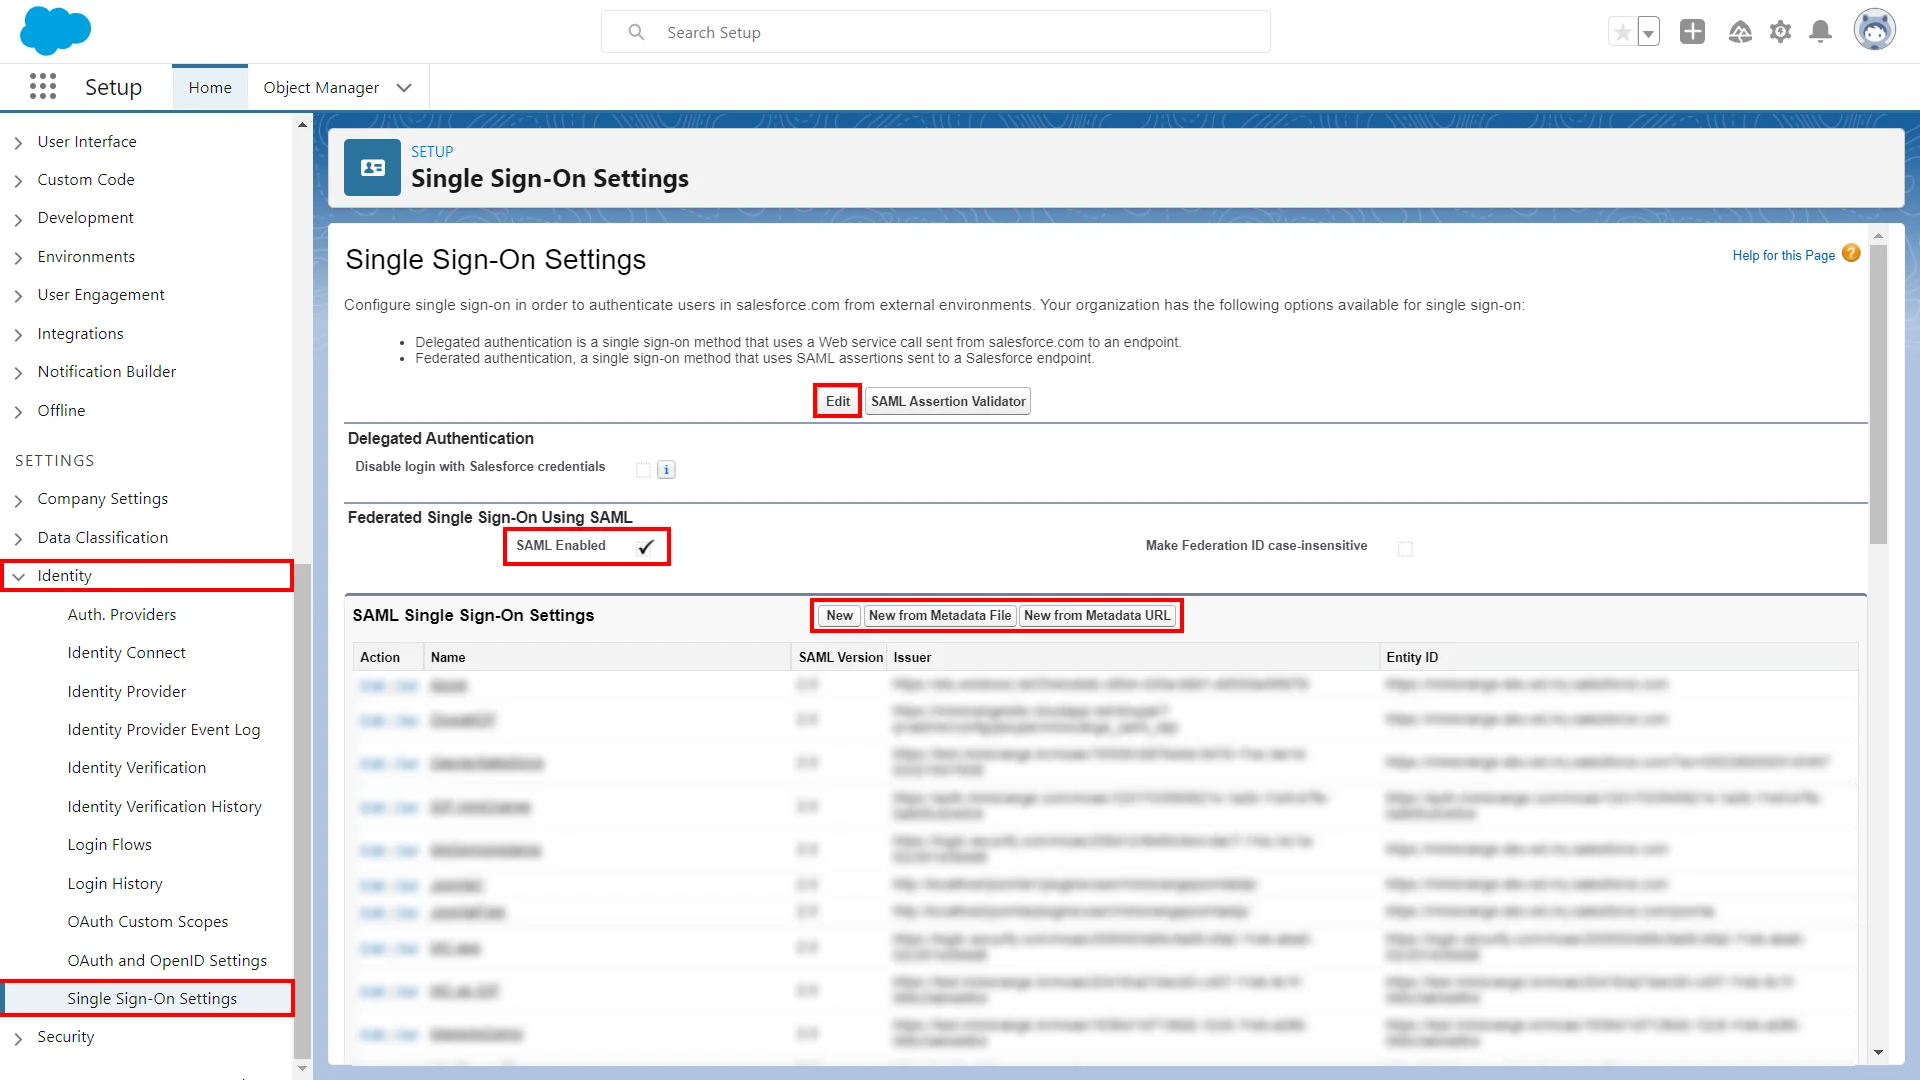
- In Impostazioni Single Sign-On SAML, fare clic su uno dei pulsanti appropriati per creare una configurazione:
- New: Specificare manualmente tutte le impostazioni.
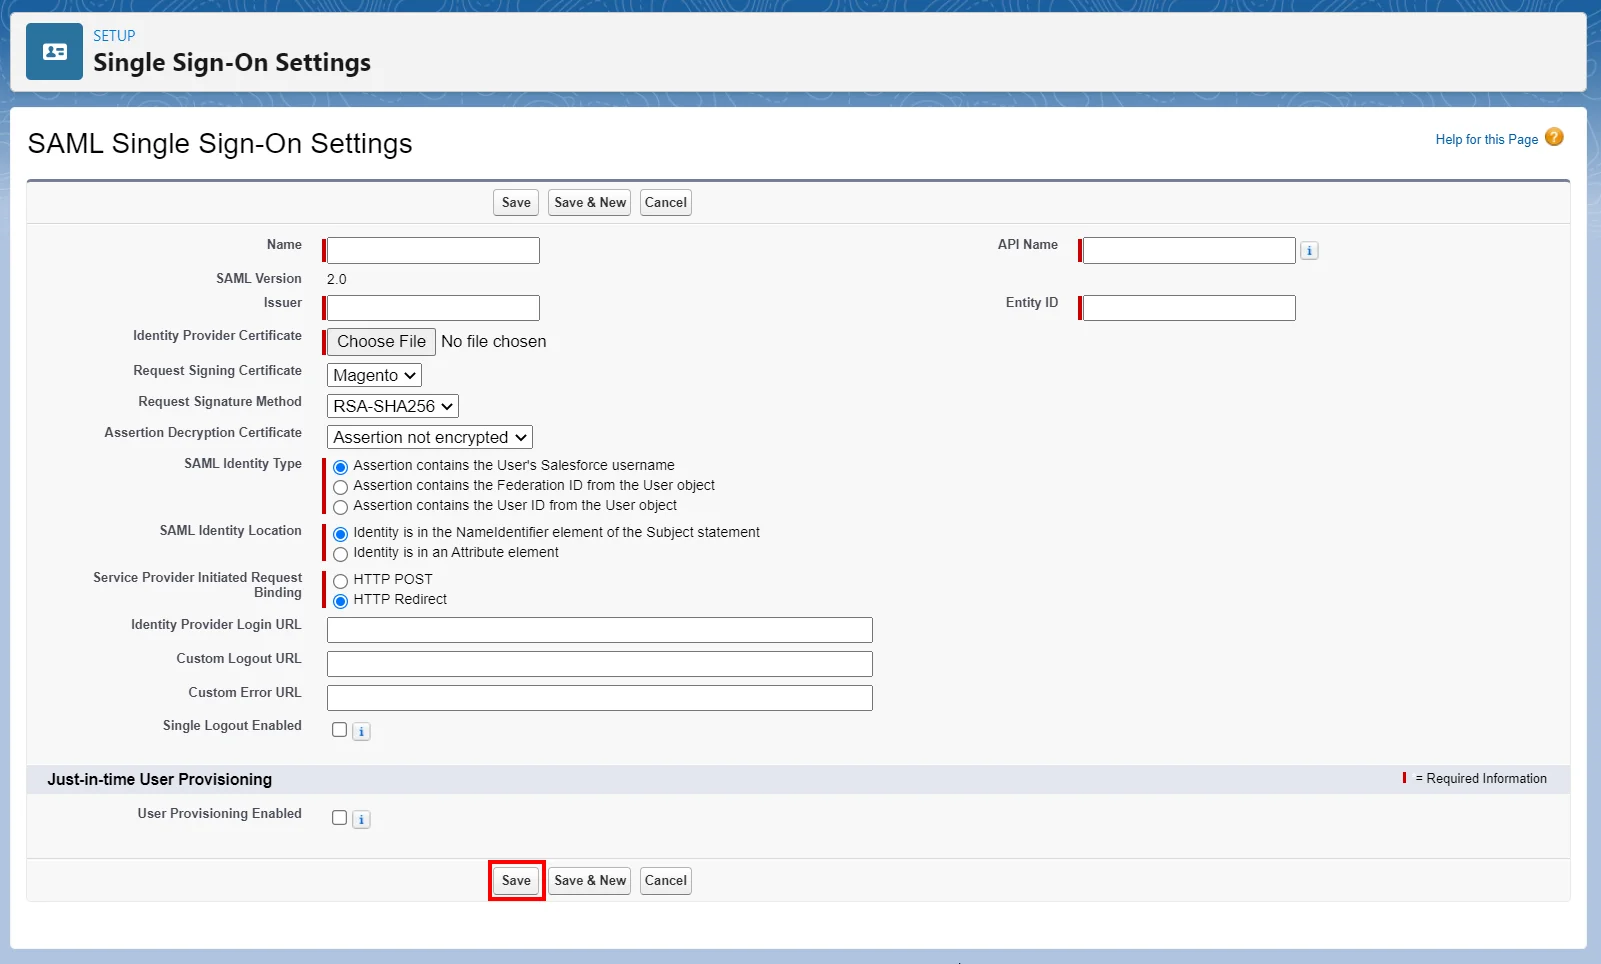
| Emittente |
ID entità IDP/emittente nei metadati miniOrange |
| ID entità |
https://[yourdomain].my.salesforce.com |
| Certificato del fornitore di identità |
Carica il certificato dai metadati di miniOrange |
| Richiedi metodo di firma |
Codice RSA-SHA256 |
| Certificato di decrittazione dell'asserzione |
Non crittografato |
| *Tipo di identità SAML |
L'asserzione contiene il nome utente Salesforce dell'utente |
| *Posizione identità SAML |
L'identità è nell'elemento NameIdentifier dell'istruzione Subject |
| *Richiesta di vincolo avviata dal fornitore di servizi |
Reindirizzamento HTTP |
| URL di accesso al provider di identità |
URL di accesso SAML nei metadati miniOrange |
| URL di disconnessione personalizzato |
https://[yourdomain].my.salesforce.com |
- Nuovo dal file di metadati: Importa le impostazioni SAML 2.0 da un file XML fornito da miniOrange. Questa opzione utilizza il file XML per popolare quante più impostazioni possibili.
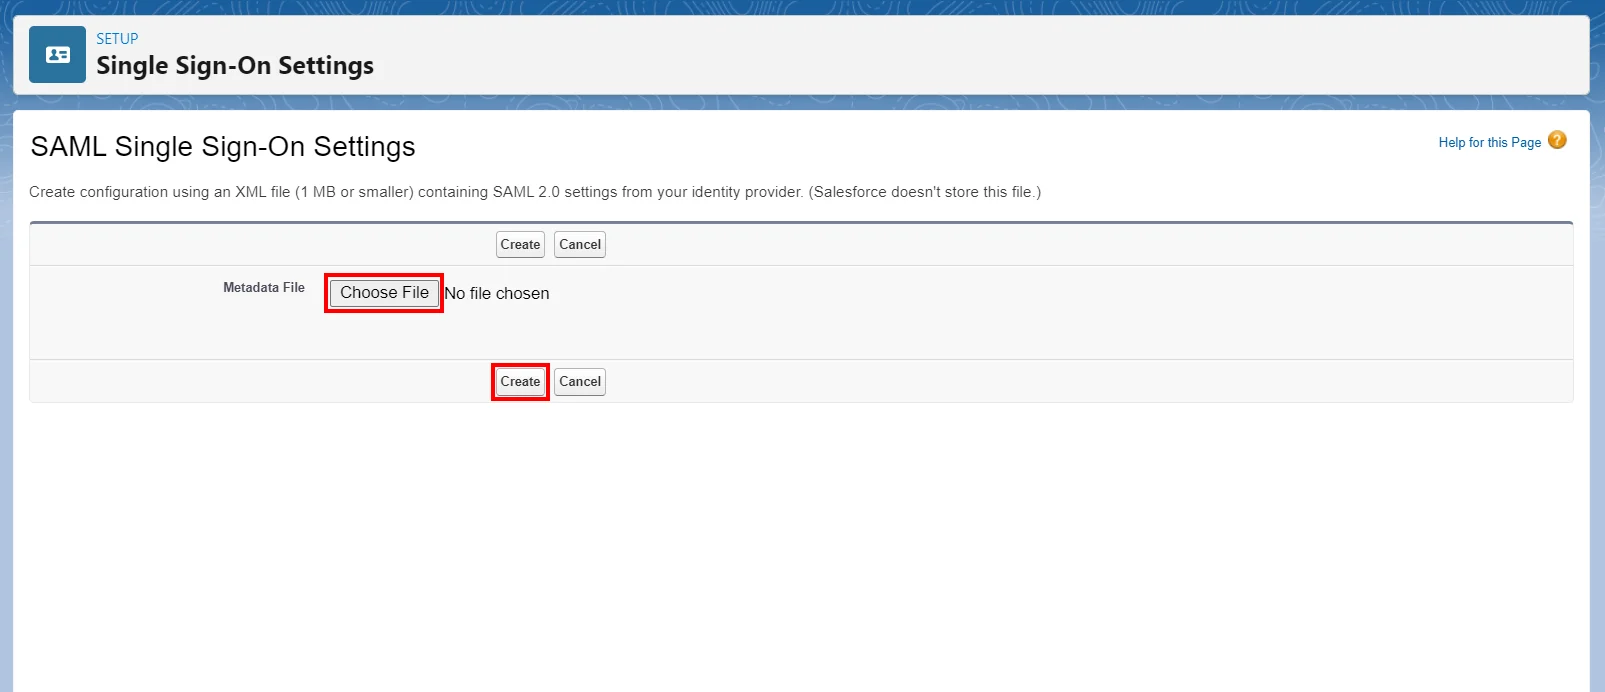
- Nuovo da URL metadati: Importa impostazioni SAML 2.0 dall'URL dei metadati miniOrange. Questa opzione legge il file XML in un URL pubblico e lo usa per popolare quante più impostazioni possibili. Per accedere all'URL, aggiungi l'URL a Remote Site Settings.
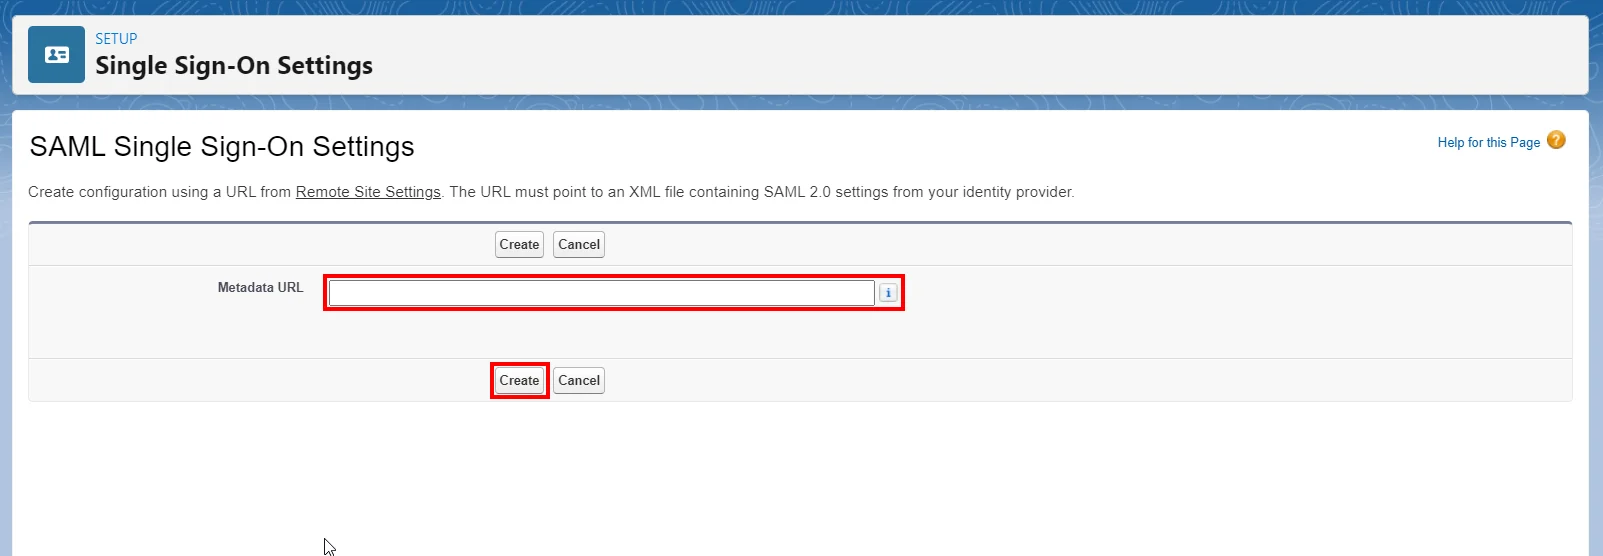
- Facoltativamente, impostare Approvvigionamento JIT. Per ulteriori informazioni, vedere Abilitare il provisioning degli utenti Just-in-Time and Informazioni sul provisioning just-in-time per SAML.
- Clicchi Salva.
3. Configurare i criteri di restrizione IP
[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. La configurazione della restrizione di accesso basata su IP è ora disponibile in Criteri >> Criteri di accesso adattivo.]
La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.
- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.

- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.

3.1 Panoramica della politica
- espandere la Restrizione dell'accesso basata su IP nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di accesso basate su IP.

- Clicchi Aggiungi intervallo IP per configurare indirizzi IP o intervalli IP per la policy.

- Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
- Scegli uno Consentire or Rifiuta selezionando l'opzione corrispondente dal menu a tendina. Se un utente tenta di accedere con l'indirizzo IP inserito nella lista bianca, l'accesso sarà sempre consentito.
- Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, CIDR IPv4 e CIDR IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
- È possibile aggiungere più IP o intervalli IP facendo clic su + Aggiungi intervallo IP pulsante.

- Una volta apportate le modifiche, fare clic su Avanti.
3.2 Azioni per il cambiamento del comportamento
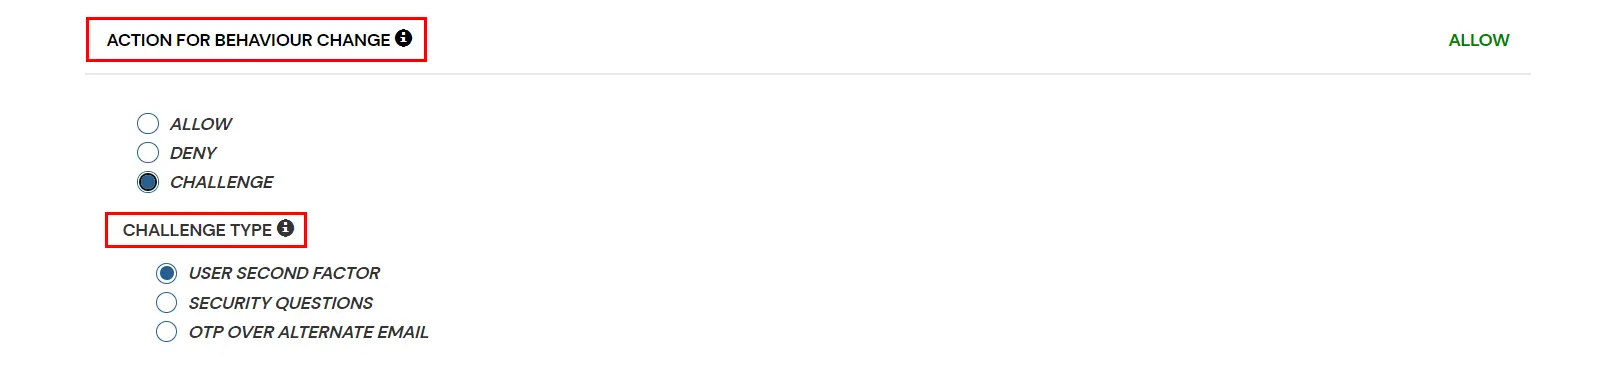
- È possibile configurare una delle tre azioni possibili per i criteri di accesso adattivo, come spiegato di seguito:
| Attributo |
Descrizione |
| Consentire |
Consenti agli utenti di autenticarsi e utilizzare i servizi se la condizione della politica di accesso adattivo è vera. |
| Rifiuta |
Negare l'autenticazione dell'utente e l'accesso ai servizi se la condizione della politica di accesso adattivo è vera. |
| La sfida |
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
Opzioni tipo di sfida:
| fattori |
Descrizione |
| Secondo fattore utente |
L'utente deve autenticarsi utilizzando il secondo fattore che ha selezionato o che gli è stato assegnato, come ad esempio
- OTP tramite SMS
- Notifica PUSH
- OTP tramite e-mail e molti di più.
|
| KBA |
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella propria Console Self-Service. Solo dopo aver fornito risposte corrette a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa |
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
3.3 Avvisi via e-mail e messaggi di errore personalizzati
3.4 Recensione
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.

- Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
- Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.

4. Abilitare la restrizione per Salesforce
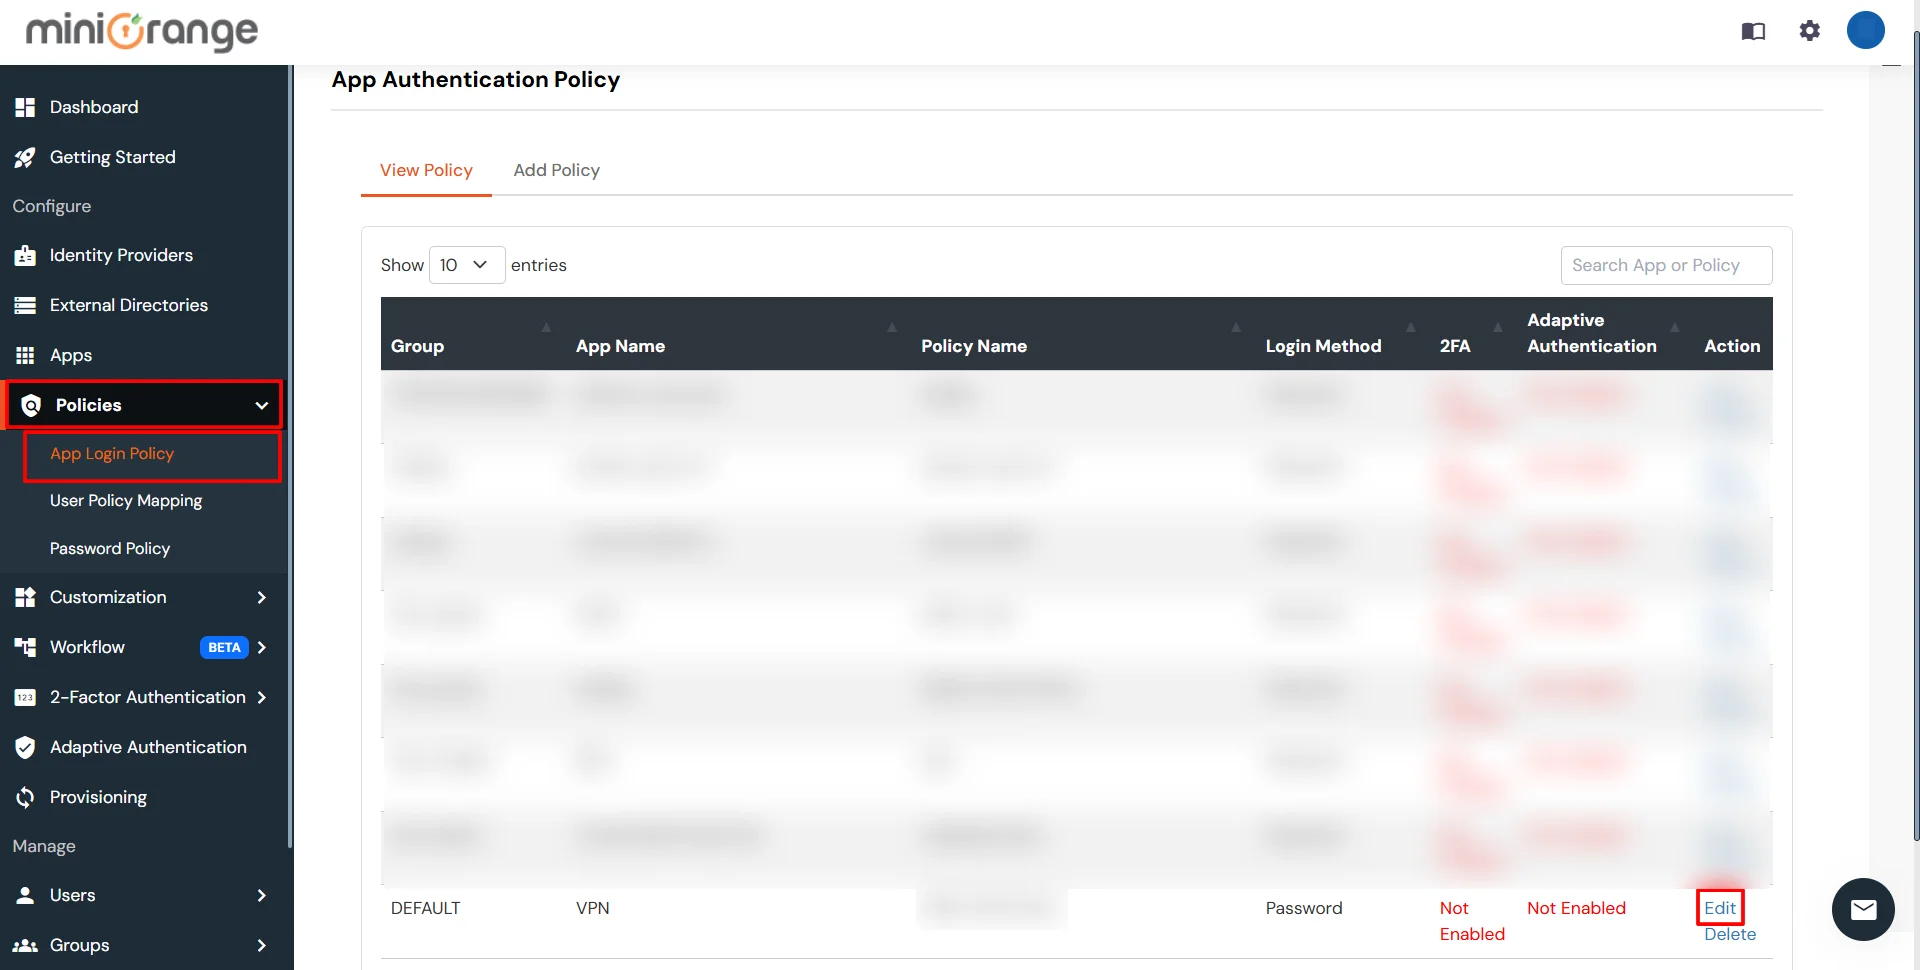
- Login per Console Self Service >> Norme >> Norme di accesso all'app.
- Clicca sul Modifica icona per la policy predefinita dell'app.
- Impostato Nome gruppo and Nome della politica come richiesto. Seleziona Password as Primo fattore.
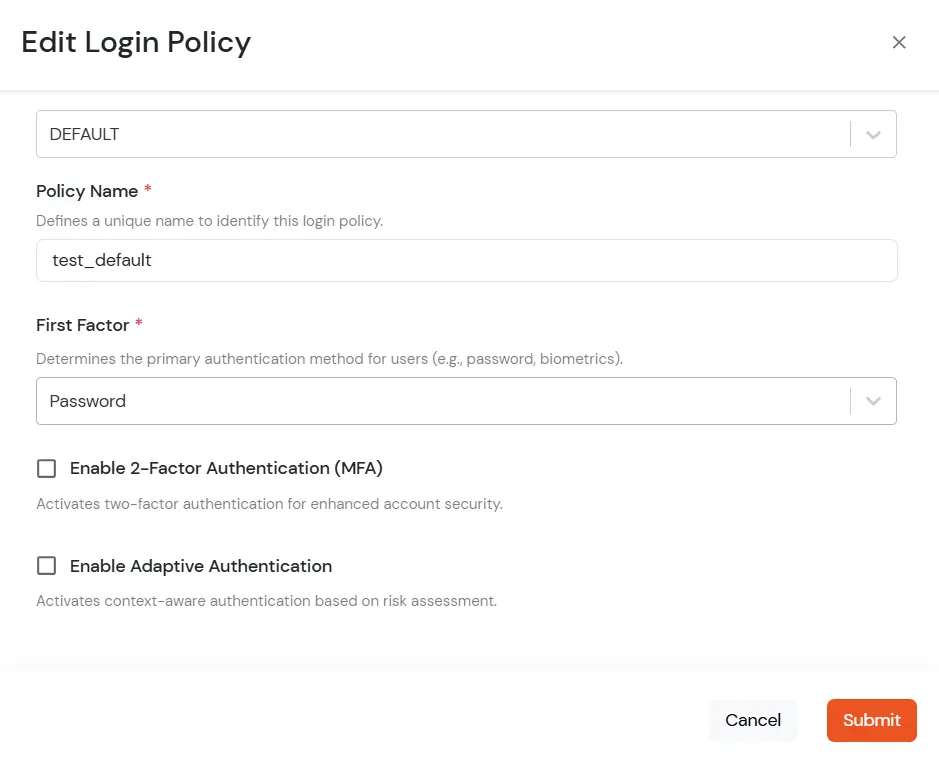
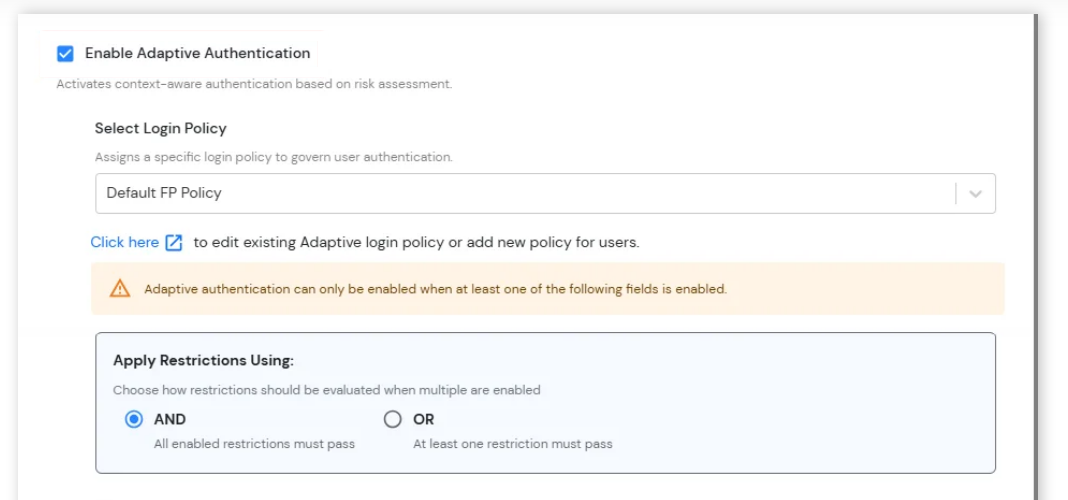
- Consentire a tutti Autenticazione adattiva nella pagina Modifica policy di accesso e seleziona l'opzione richiesta metodo di restrizione come opzione.
- Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
- Applicare le restrizioni utilizzando: Selezionare la modalità di valutazione della restrizione IP quando sono configurate più restrizioni di autenticazione adattiva.
- E: La restrizione IP configurata e tutte le altre restrizioni abilitate devono essere soddisfatte prima che l'accesso venga concesso.
- OR: Prima di consentire l'accesso, è necessario che venga soddisfatta la restrizione IP configurata o almeno un'altra restrizione abilitata.
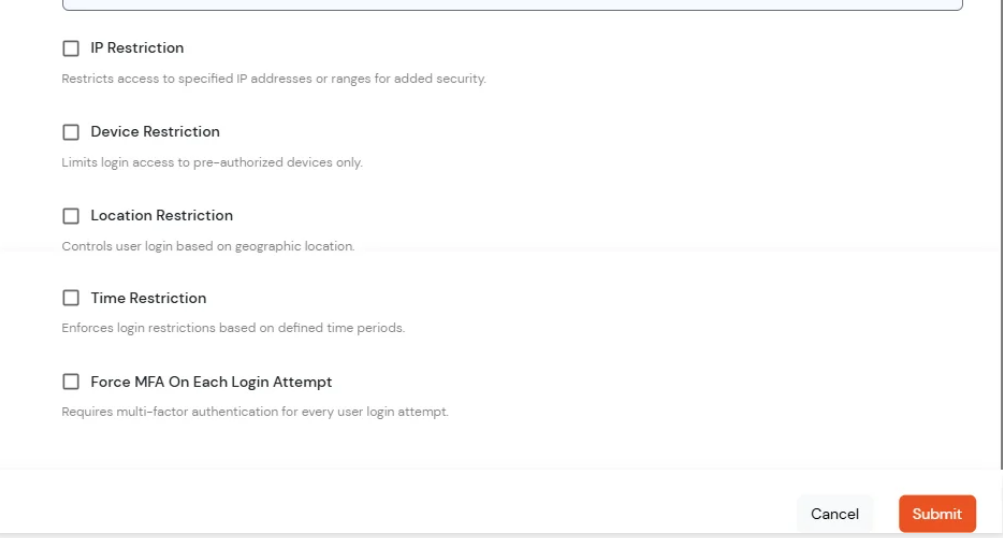
- Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica insieme a quelle già configurate Restrizione Per rafforzare la sicurezza degli account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
Hai bisogno di aiuto per configurare le restrizioni IP/Dispositivo/Posizione/Orario per Salesforce?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
5. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Riferimenti esterni