Restrizione del dispositivo per Thinkific
In che modo la restrizione del dispositivo può limitare l'accesso a Thinkific ai soli uffici della nostra azienda?
miniOrange ti consente di limitare l'uso della tua applicazione solo all'interno dell'intranet (locali dell'ufficio) e blocca l'accesso degli utenti dall'esterno della rete. Inoltre puoi mantenere l'accesso aperto per alcuni utenti dall'esterno della rete creando gruppi diversi per loro.
- Con questo metodo di restrizione l'amministratore consente agli utenti finali di aggiungere un numero fisso di dispositivi come dispositivi attendibili per il proprio account. Una volta che un dispositivo è registrato per un utente, il dispositivo di quell'utente diventa il dispositivo attendibile e gli sarà consentito di accedere senza alcuna restrizione.
- Quando un utente avvia il processo di accesso per un'applicazione per la quale Restrizione del dispositivo è abilitato, gli attributi relativi alla sessione del browser dell'utente vengono acquisiti a scopo di valutazione.
- Sulla base di questi attributi, il miniOrange Adaptive Engine verifica e valuta la decisione per quell'utente specifico (ad esempio, Consenti, Nega o Contesta con 2FA).
- In base alla decisione calcolata, l'utente viene reindirizzato all'azione appropriata (ad esempio, autorizzato ad accedere se la decisione è consenti, negato ad accedere se la decisione è negata o contestato con 2FA se la decisione è contestata).
Segui la guida dettagliata fornita di seguito per Thinkific Single Sign-On (SSO)
1. Configurare Thinkific in miniOrange
Pre-requisito
Configurazione
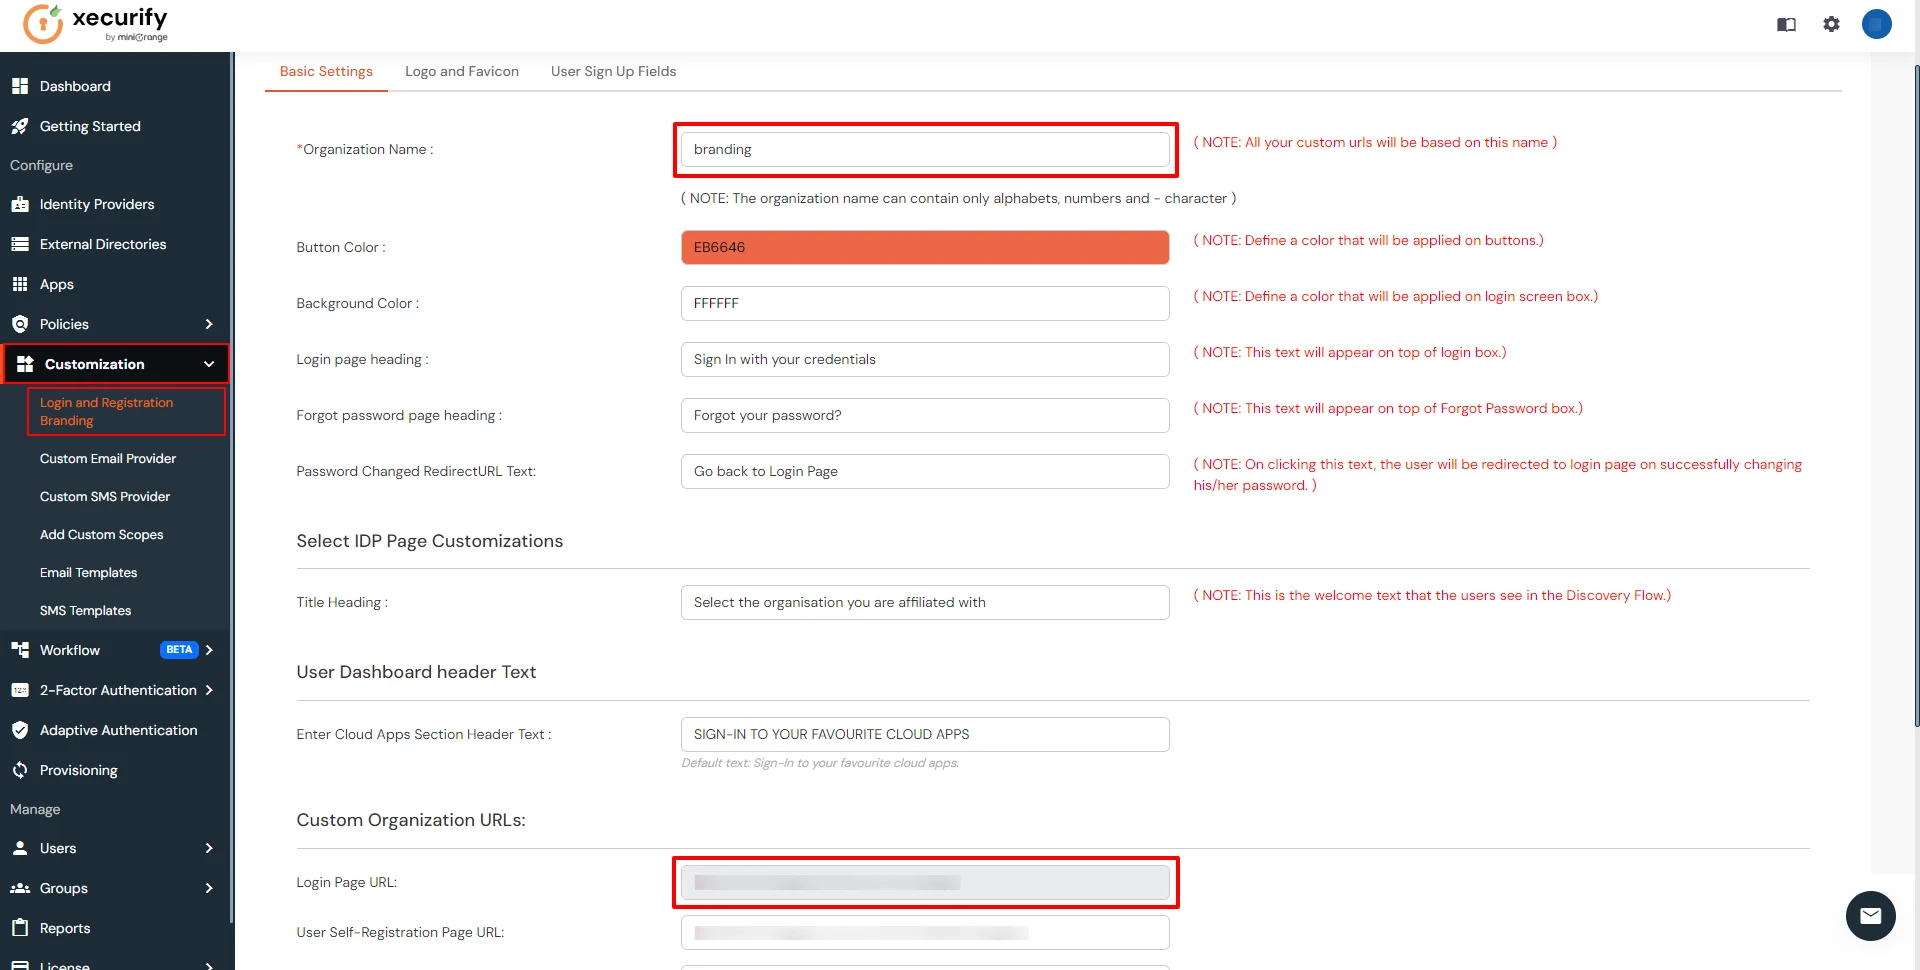
- Vai su Apps, clicca su Aggiungi applicazione pulsante.

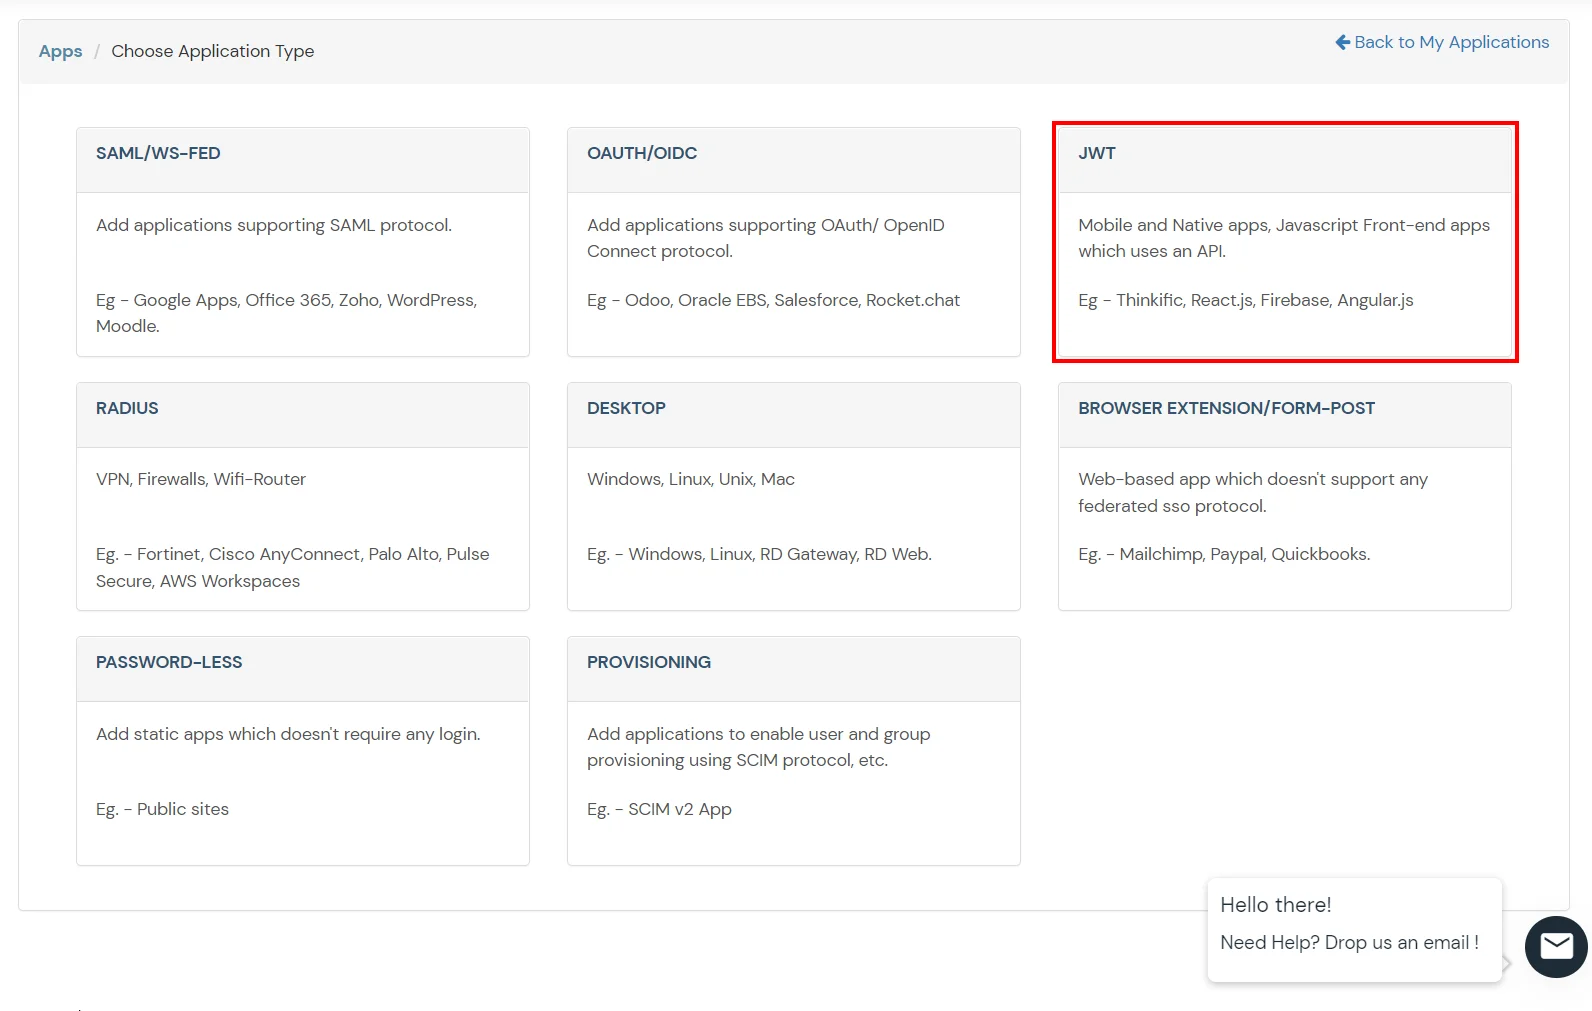
- Clicca sul Crea app pulsante sotto J.W.T..
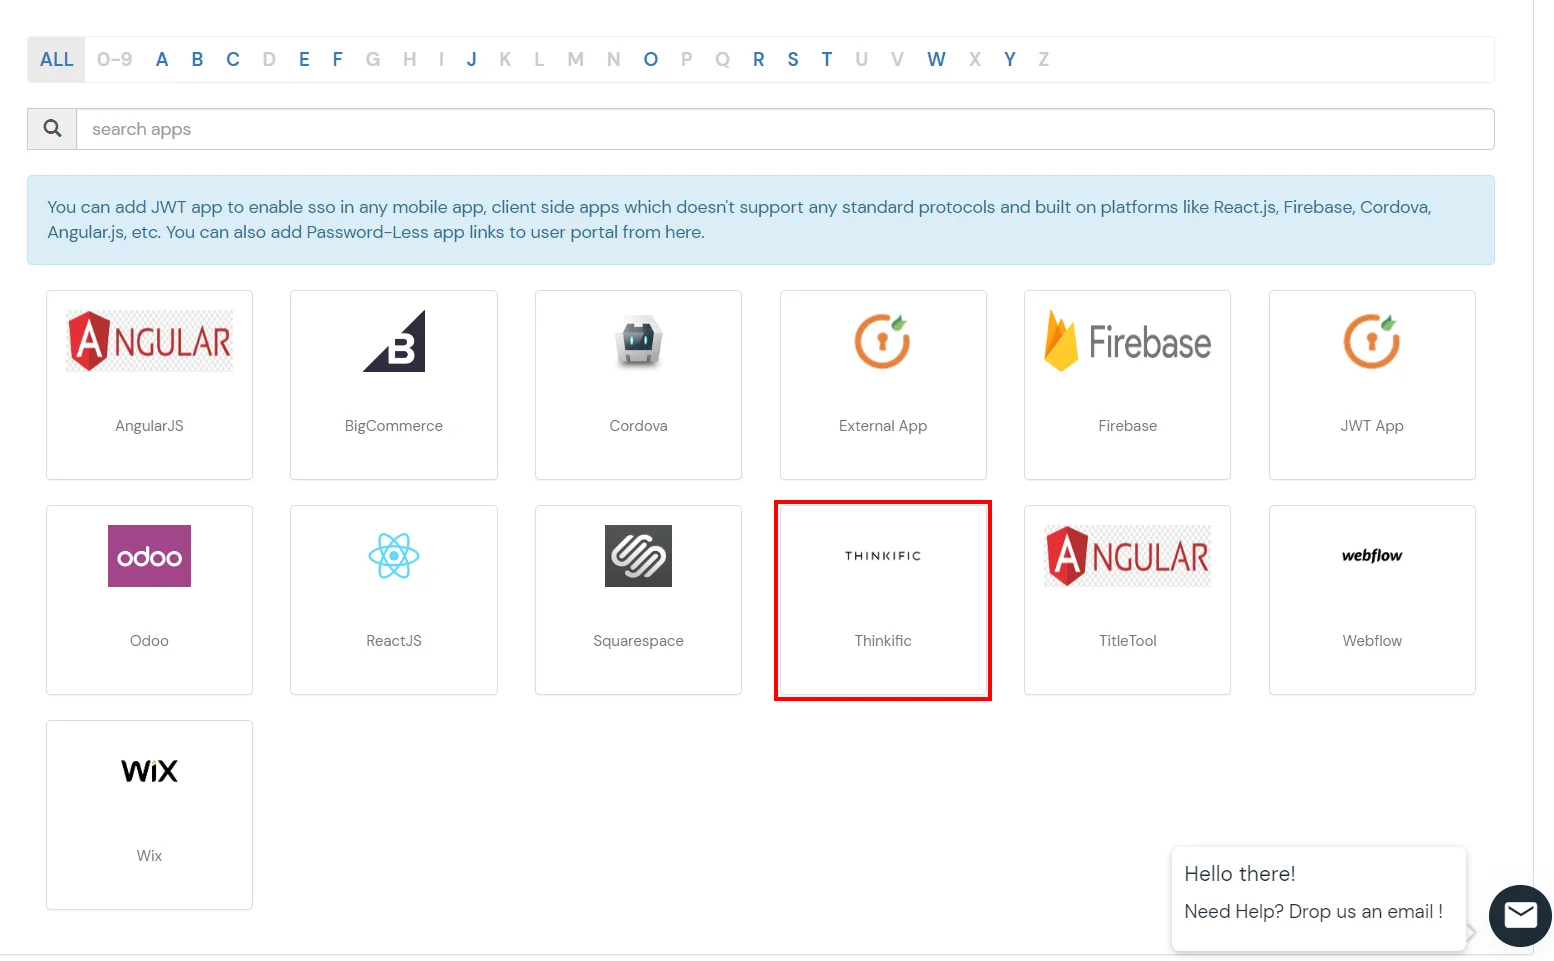
- Fare clic su Pensativo.
-
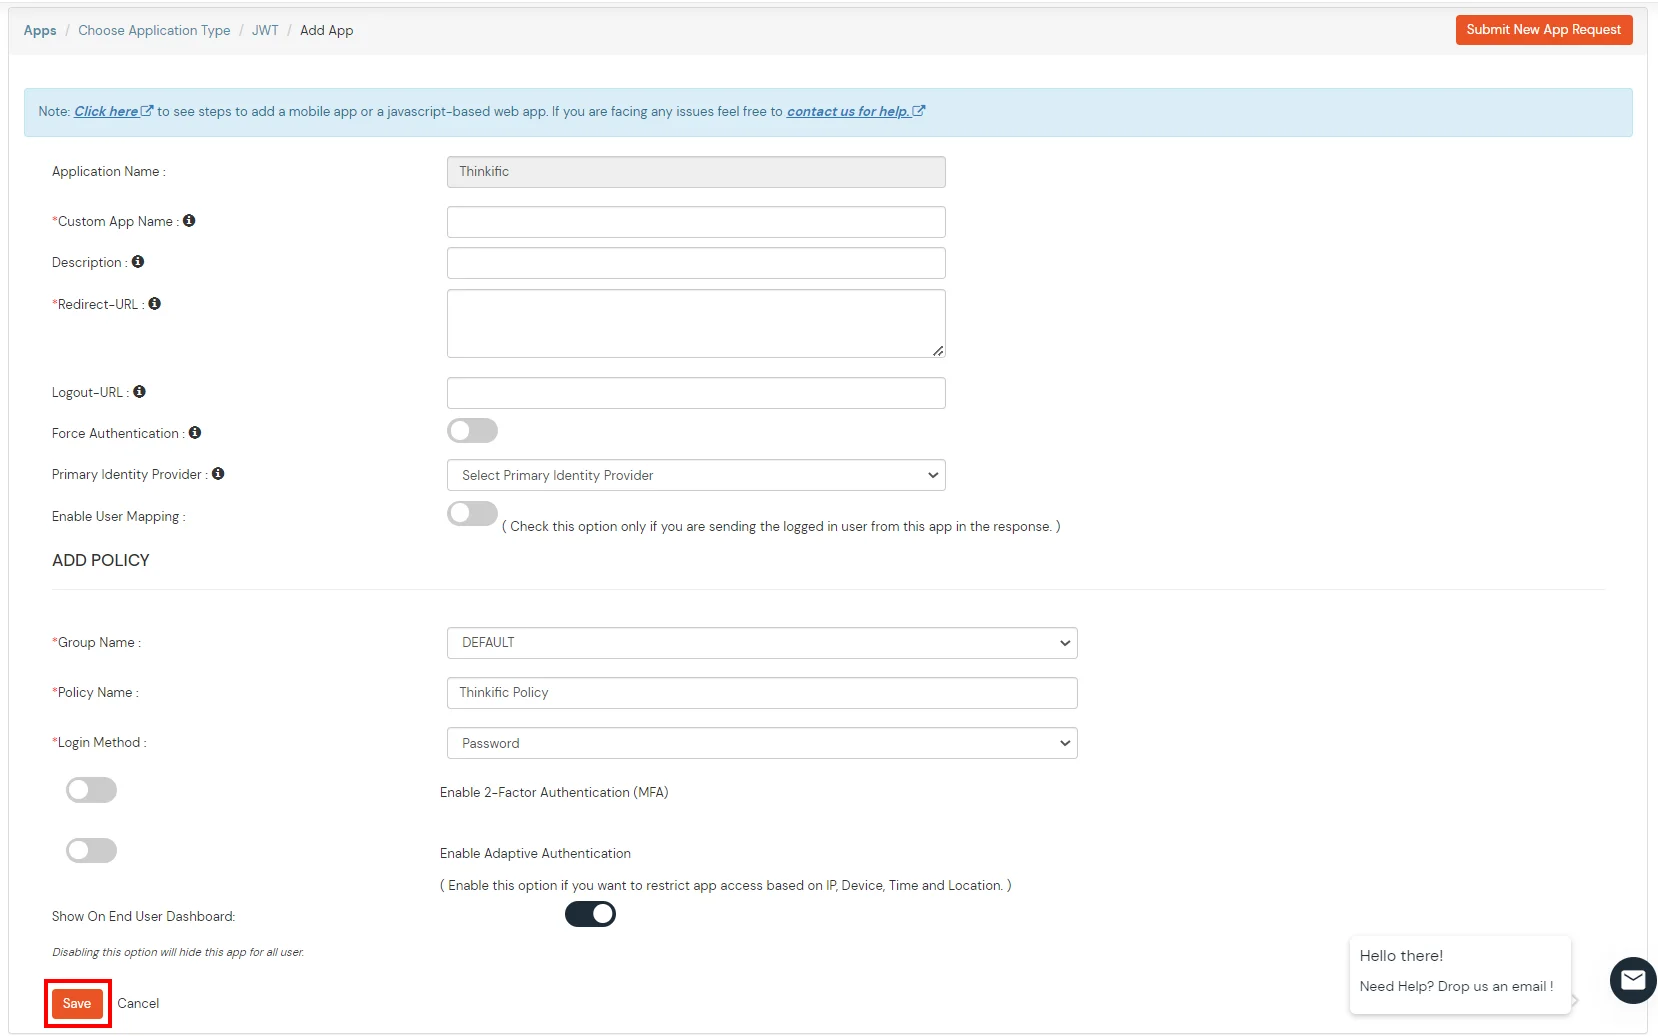
In Aggiungi scheda App inserisci i valori e clicca su Salva.
|
Nome applicazione personalizzata
|
Scegli il nome più adatto a te. |
|
Descrizione
|
Aggiungi una descrizione appropriata in base alla tua scelta. |
|
URL di reindirizzamento
|
https://{Subdomain}.thinkific.com/api/sso/v2/sso/jwt?jwt= |
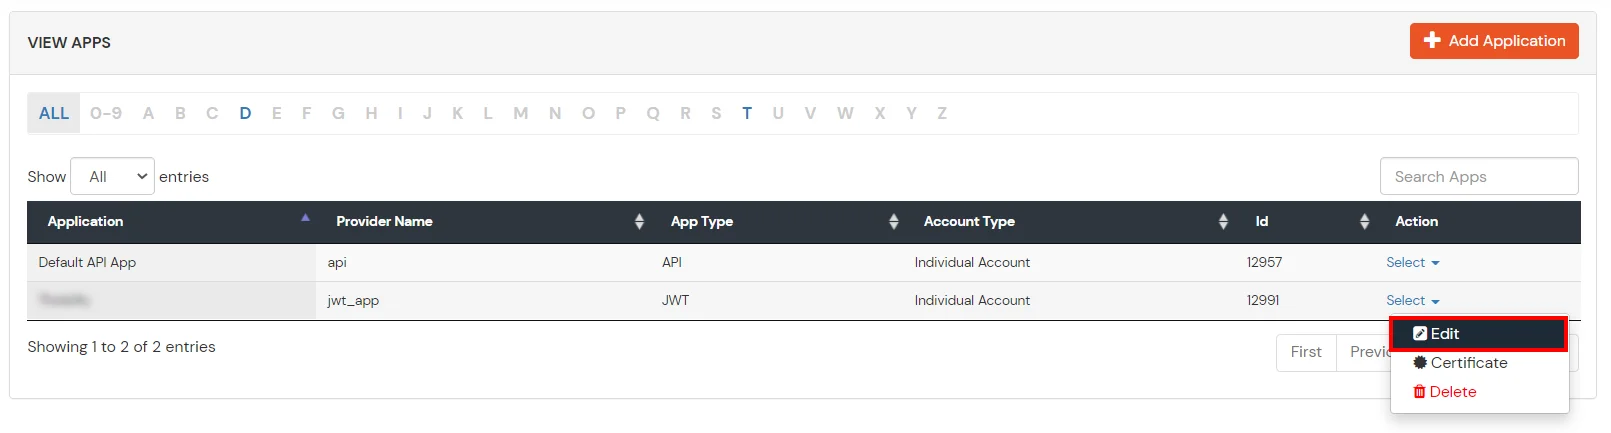
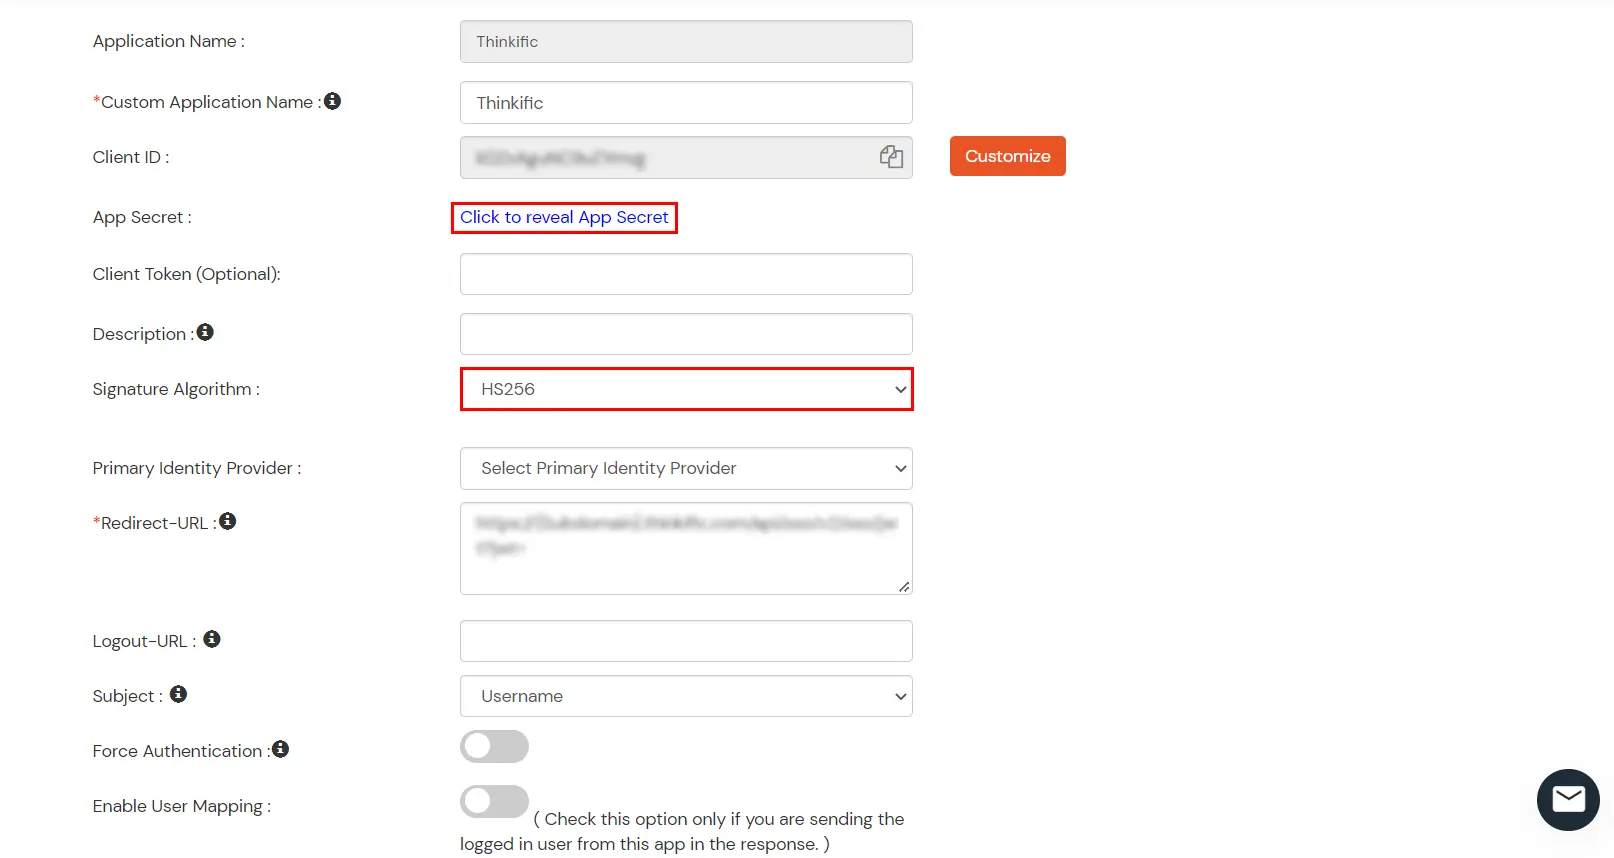
- Per configurare il segreto dell'app, vai su Modifica per l'app configurata, App >> Seleziona la tua app >> Modifica
|
Segreto dell'app
|
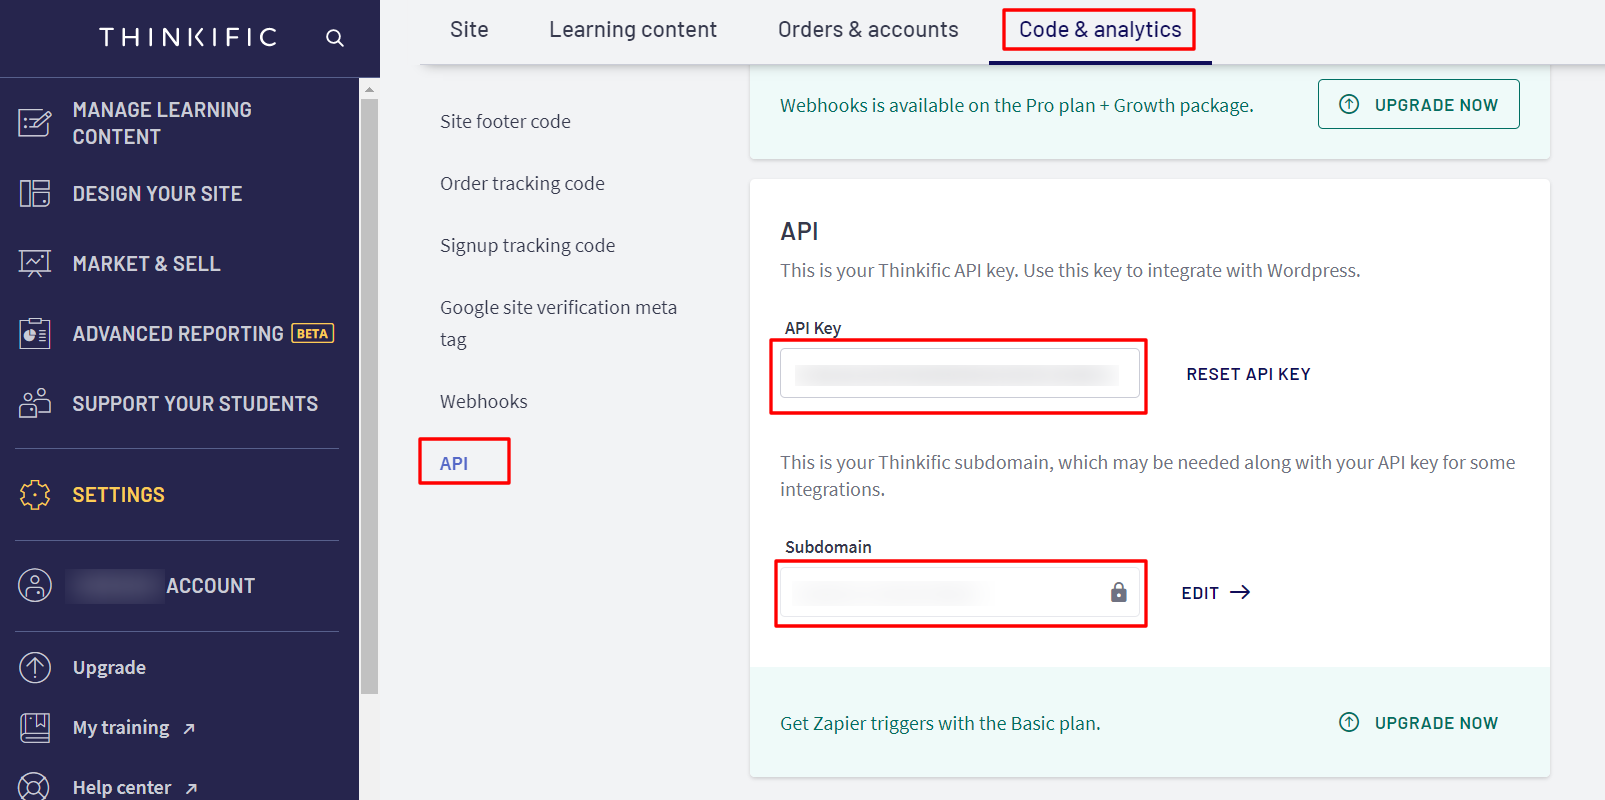
Il token API recuperato dalla dashboard di Thinkific |
|
Algoritmo della firma
|
Scegli HS256 |
- Fare clic su Salva
- Ora puoi accedi all'account Thinkific Utilizzo delle credenziali IDP tramite URL di accesso singolo come mostrato nell'immagine sopra.
2. Configurare i criteri di restrizione dei dispositivi
La restrizione dei dispositivi consente agli amministratori di controllare l'accesso alle applicazioni basandosi sull'affidabilità del dispositivo. A seconda dei requisiti di sicurezza, è possibile utilizzare la restrizione dei dispositivi senza agente (basata sul fingerprinting del browser) o la restrizione dei dispositivi basata su agente (con agente installato e punteggio di rischio).
- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
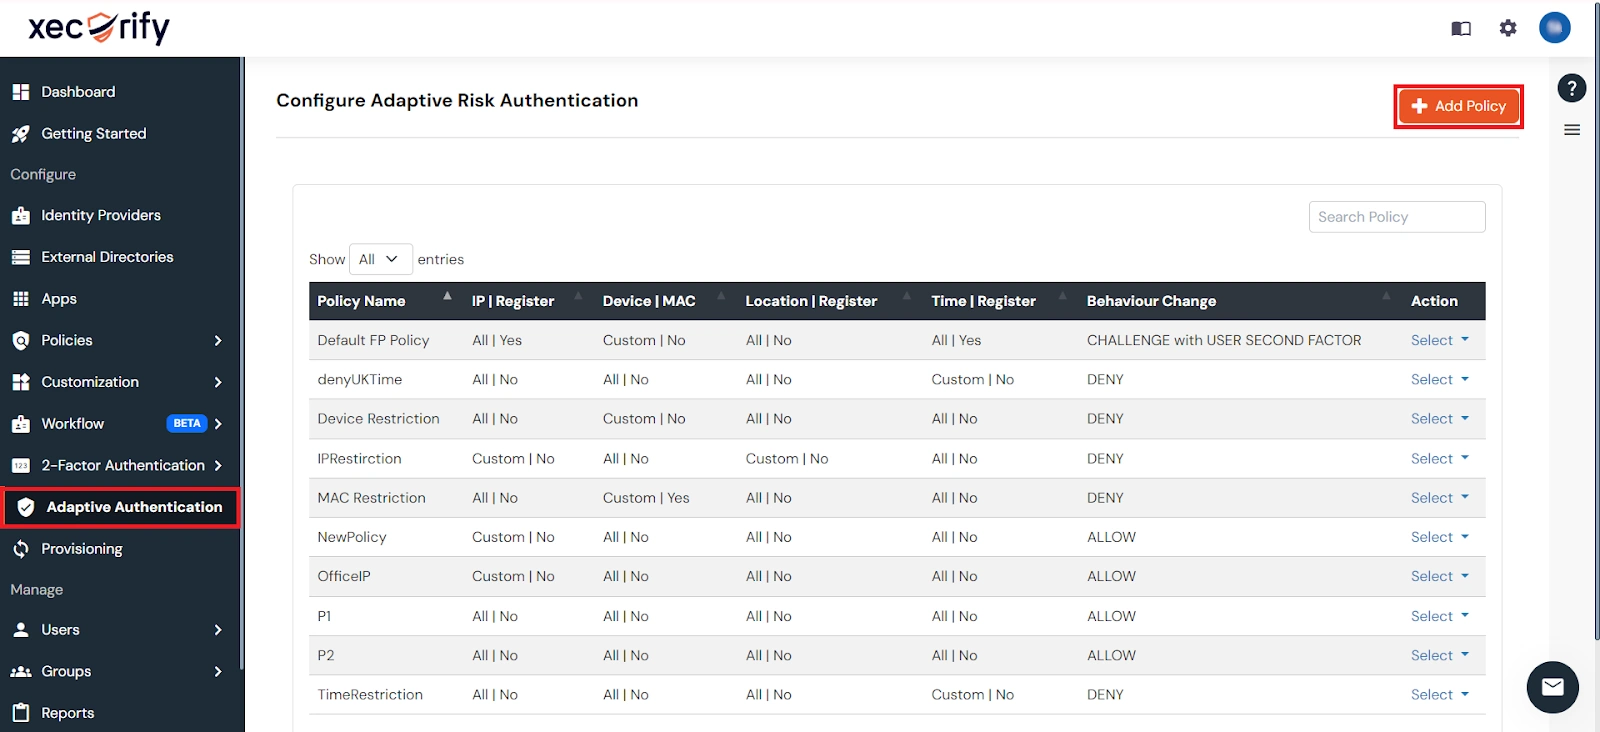
- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
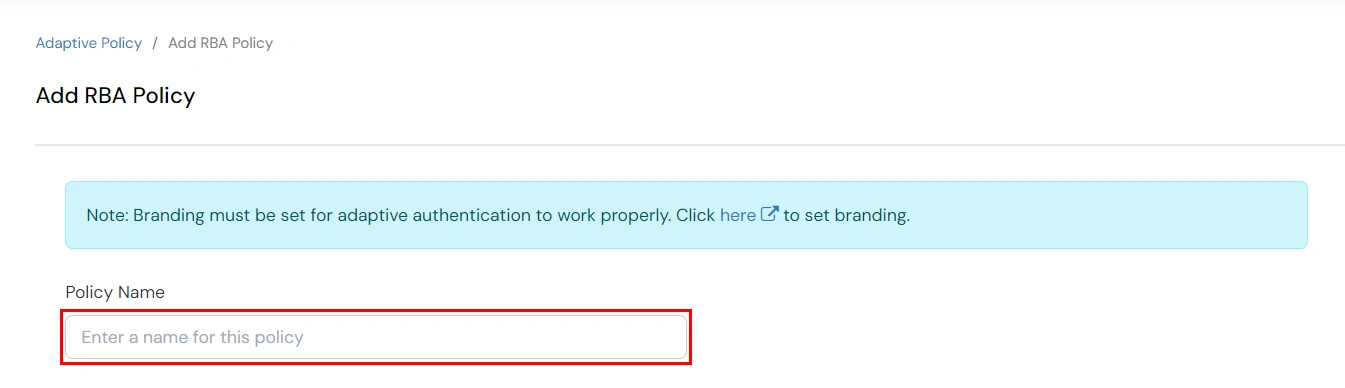
2.1 Panoramica della politica
- Attivare la Configurazione del dispositivo commutare.
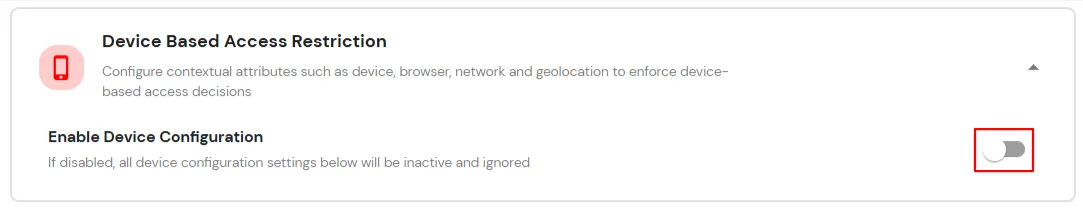
- È possibile configurare la restrizione del dispositivo utilizzando uno dei due Senza agente o basato su agente metodi:
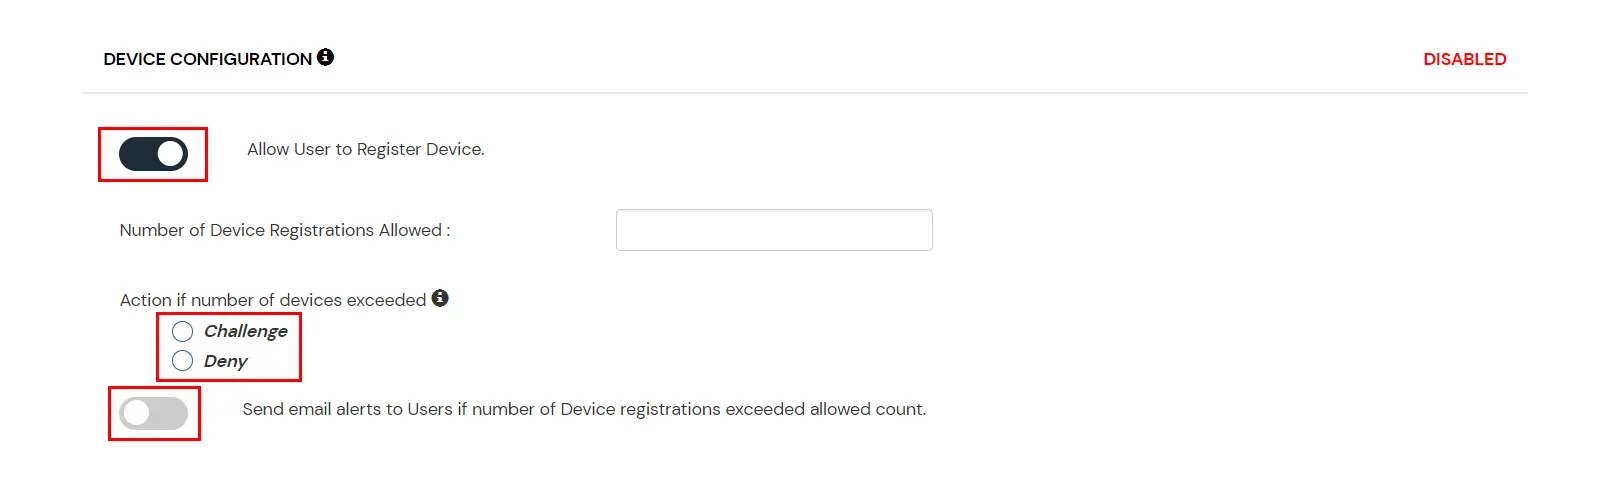
Restrizione dei dispositivi senza agente
- Numero di registrazioni di dispositivi consentite: Specifica il numero massimo di dispositivi che un utente può registrare.
- Abilita restrizione dispositivi mobili: Blocca i tentativi di accesso da dispositivi mobili.
- Abilita la registrazione automatica del dispositivo: Consente la registrazione automatica del dispositivo.
Restrizione del dispositivo basata su agente
- Prerequisiti per l'attivazione della restrizione dei dispositivi basata su agenti:
- Tutti gli utenti finali devono installare il Agente dispositivo sui loro dispositivi prima di accedere all'applicazione.
- Gli utenti senza l'agente vengono bloccati e visualizzano: Installa miniOrange Device Agent sul tuo dispositivo e riprova.
- L'agente dispositivo è attualmente supportato su Solo dispositivi Windows.
- Clicchi Scarica agente per ottenere il file di installazione per gli utenti finali.
- Sotto Metodo di registrazione del dispositivo, scegli una delle seguenti opzioni:
- Autoregistrazione da parte dell'utente: Gli utenti possono registrare i propri dispositivi fino al limite definito. Offre flessibilità con un livello di sicurezza moderato.
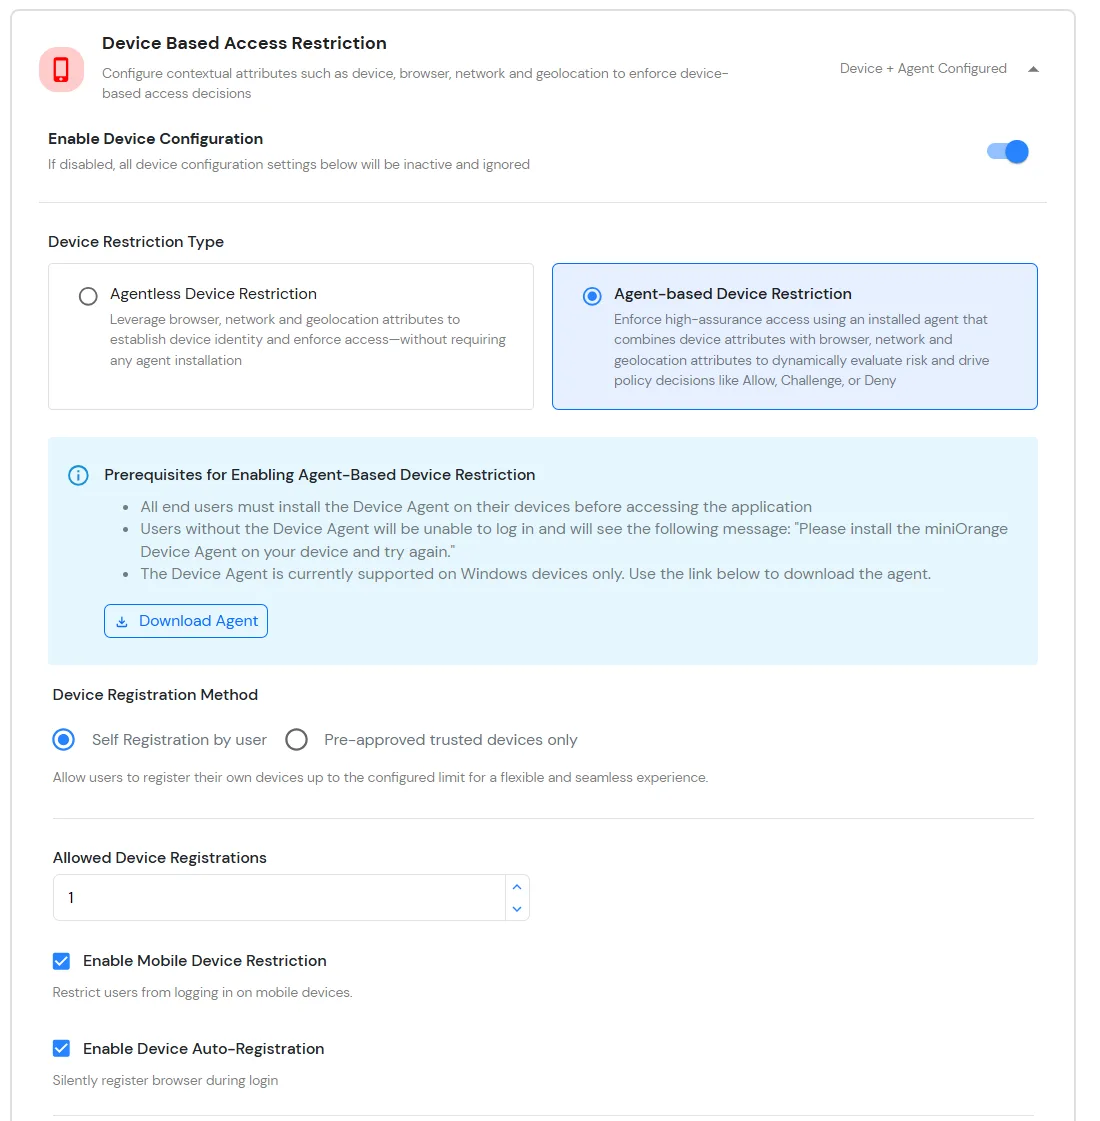
- Numero di registrazioni di dispositivi consentite: Specifica il numero massimo di dispositivi che un utente può registrare.
- Abilita restrizione dispositivi mobili: Blocca i tentativi di accesso da dispositivi mobili.
- Abilita la registrazione automatica del dispositivo: Consente la registrazione automatica del dispositivo.
- Solo dispositivi attendibili pre-approvati: Maggiore sicurezza. L'amministratore gestisce manualmente le informazioni sui dispositivi attendibili. Seleziona questa opzione e fai clic Carica i dispositivi attendibili pre-approvati (CSV) per importare i dispositivi (è possibile saltare questo passaggio se i dispositivi sono già stati caricati).
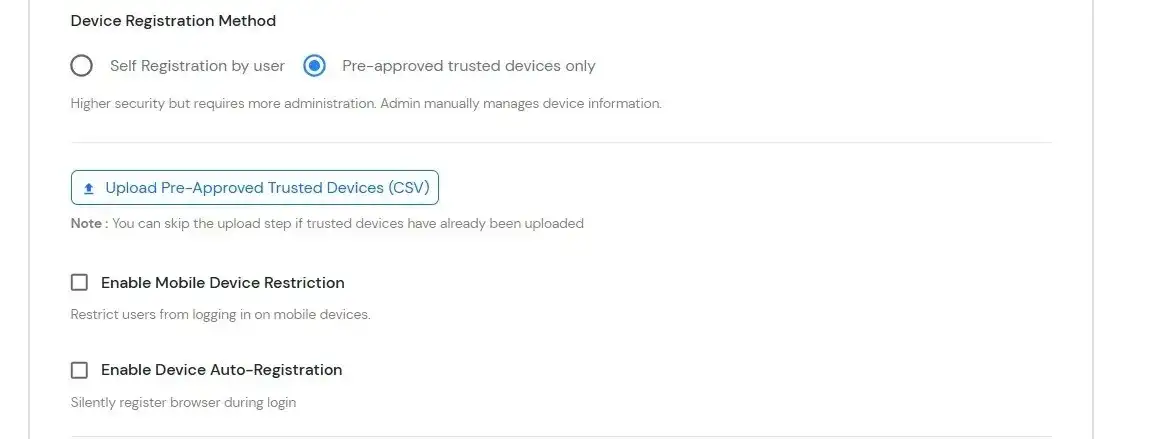
- Carica a file CSV contenente utenti e dispositivi pre-approvati (gli utenti devono già esistere in miniOrange). Scarica il campione CSV per riferimento.
- Configurare le seguenti opzioni:
- Abilita restrizione dispositivi mobili: Blocca i tentativi di accesso da dispositivi mobili.
- Abilita la registrazione automatica del dispositivo: Consente la registrazione automatica del dispositivo.
- Configurare Risk Engine per la valutazione dell'affidabilità del dispositivo
Il Risk Engine consente di valutare l'affidabilità del dispositivo analizzando molteplici attributi e calcolando un punteggio di rischio. In base a questo punteggio, l'accesso dell'utente viene consentito, contestato o negato durante il login e la registrazione del dispositivo.
- Passare alla Motore di rischio sezione e clicca Configurazione.

- Configurare i parametri di rischio:
- Nel Parametri di rischio scheda, rivedere l'elenco degli attributi del dispositivo raggruppati per categoria.
- Migliori Identificatori del dispositivo La categoria contiene attributi obbligatori (ad esempio ID di installazione, UUID del BIOS, SID della macchina, ecc.). Questi attributi sono sempre abilitati e non possono essere disabilitati o ridefiniti, poiché sono fondamentali per l'impronta digitale del dispositivo.
- Per altre categorie (Hardware, Rete, Software, Posizione), abilitare gli attributi che si desidera utilizzare per la valutazione dell'affidabilità del dispositivo.
- Imposta una priorità per ogni attributo abilitato:
- Alto: Forte impatto sul punteggio di rischio
- Medium: Impatto moderato
- Basso: Impatto minimo
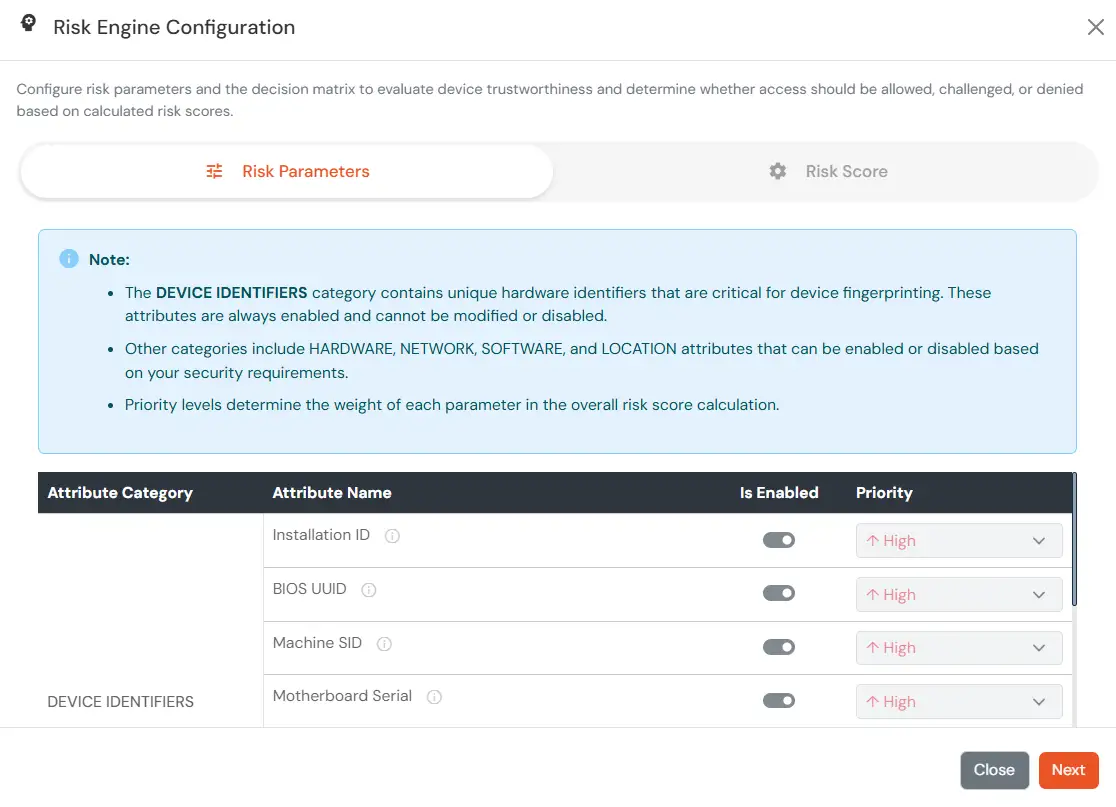
- Fare clic su Salva modifiche.
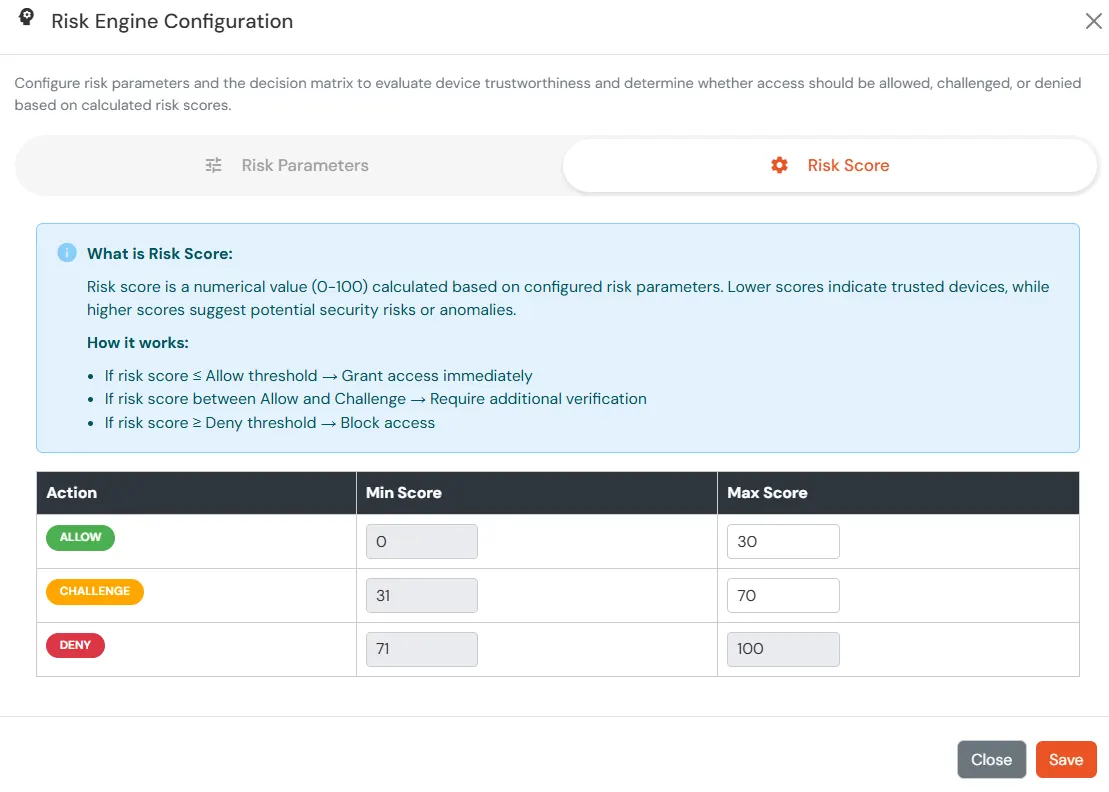
- Configurare il punteggio di rischio
- Nel Punteggio di rischio, definire gli intervalli di punteggio (0–100) che determinano l'esito dell'autenticazione durante l'accesso dell'utente.
- I punteggi di rischio più bassi indicano dispositivi affidabili.
- I punteggi di rischio più elevati indicano potenziali rischi per la sicurezza o anomalie.
- Configurare le soglie come segue:
- Permettere: Consentire all'utente di autenticarsi senza verifica e registrazione.
- La sfida Consentire l'autenticazione dell'utente con una sfida, ad esempio quando viene superato il limite del dispositivo.
- Negare: Nega l'autenticazione dell'utente, ad esempio quando viene superato il limite del dispositivo o quando l'attributo del dispositivo non corrisponde.
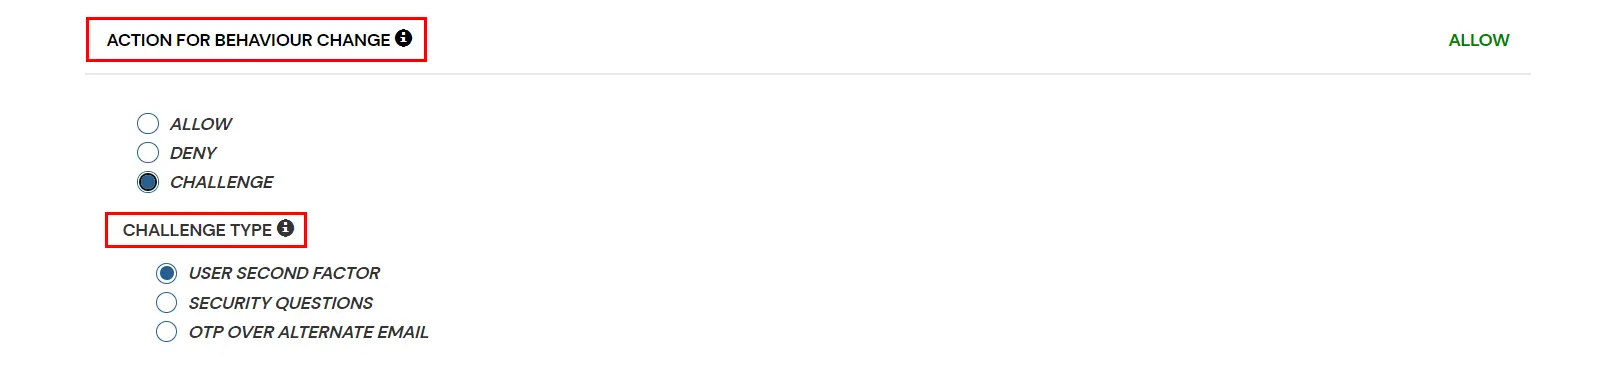
2.2 Azioni per il cambiamento del comportamento
- È possibile configurare una delle tre azioni possibili per i criteri di accesso adattivo, come spiegato di seguito:
| Attributo |
Descrizione |
| Consentire |
Consenti agli utenti di autenticarsi e utilizzare i servizi se la condizione della politica di accesso adattivo è vera. |
| Rifiuta |
Negare l'autenticazione dell'utente e l'accesso ai servizi se la condizione della politica di accesso adattivo è vera. |
| La sfida |
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
Opzioni tipo di sfida:
| fattori |
Descrizione |
| Secondo fattore utente |
L'utente deve autenticarsi utilizzando il secondo fattore che ha selezionato o che gli è stato assegnato, come ad esempio
- OTP tramite SMS
- Notifica PUSH
- OTP tramite e-mail e molti di più.
|
| KBA |
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella propria Console Self-Service. Solo dopo aver fornito risposte corrette a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa |
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
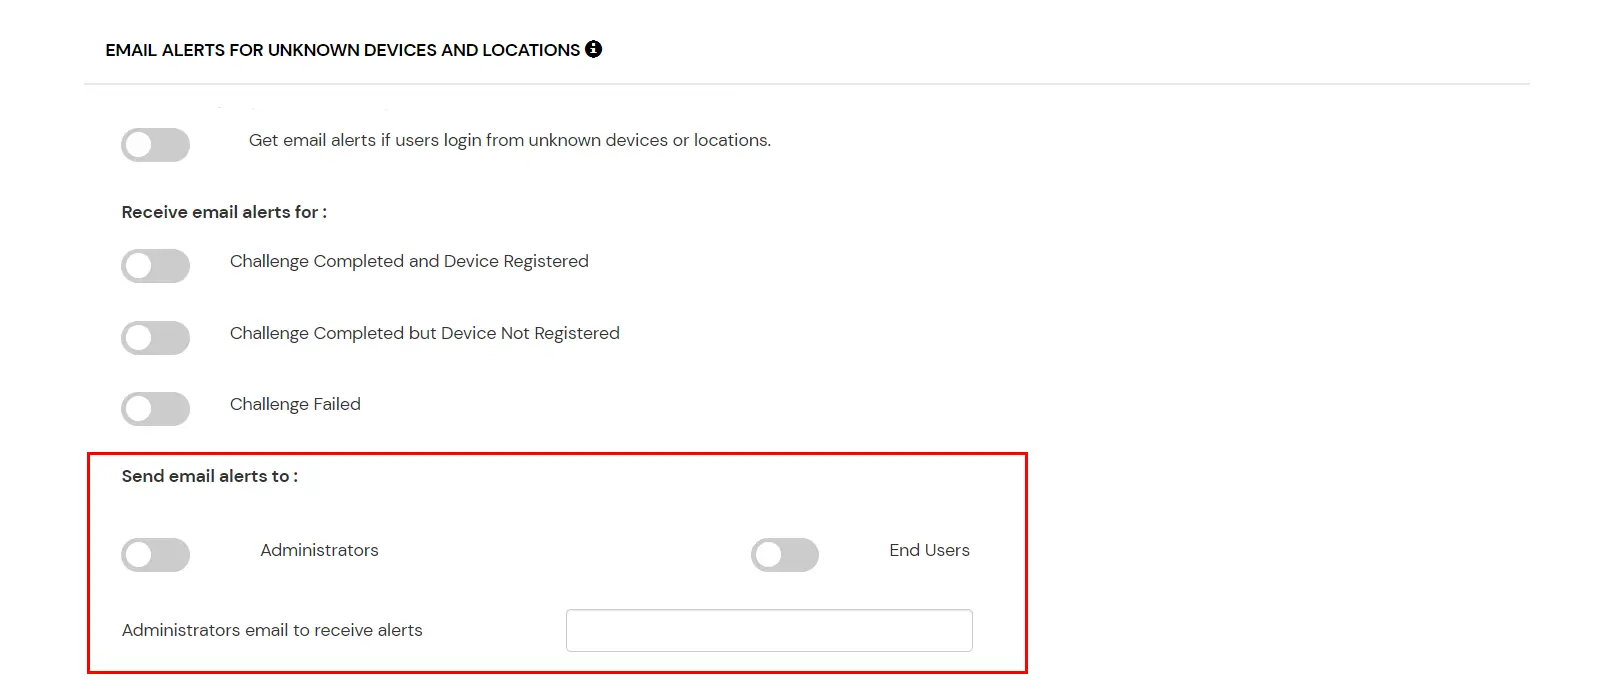
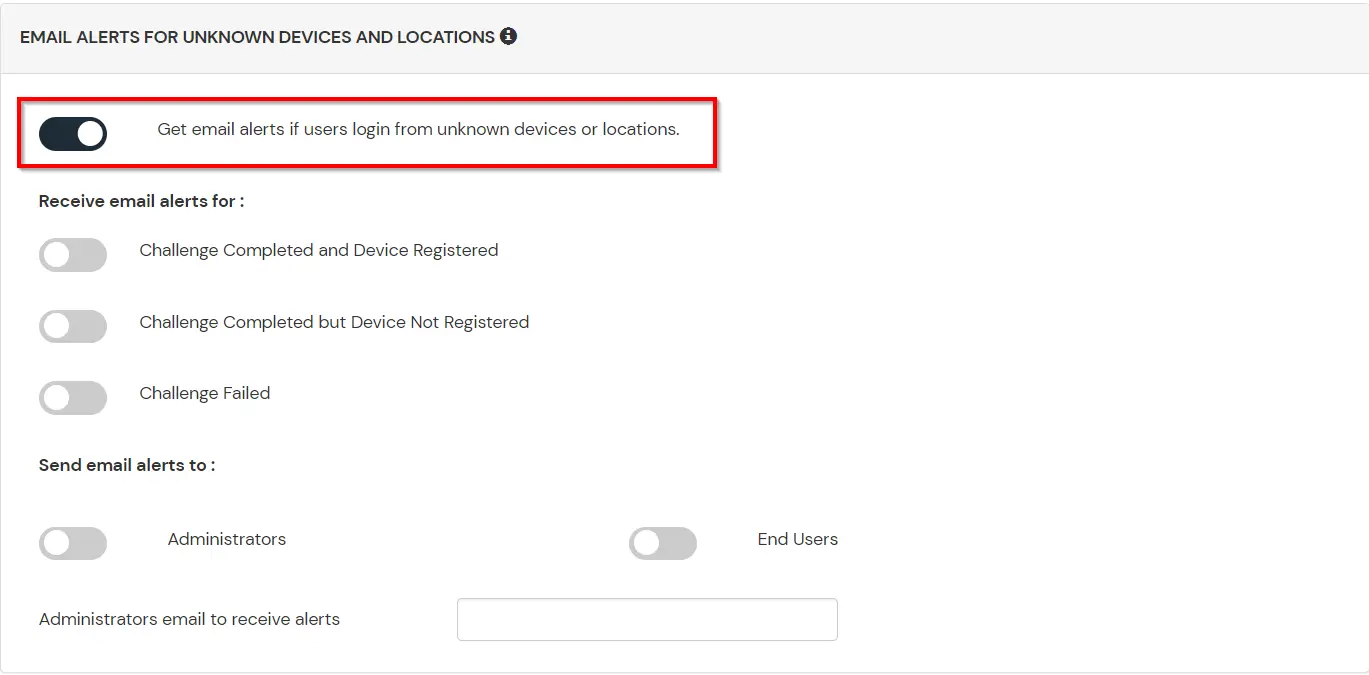
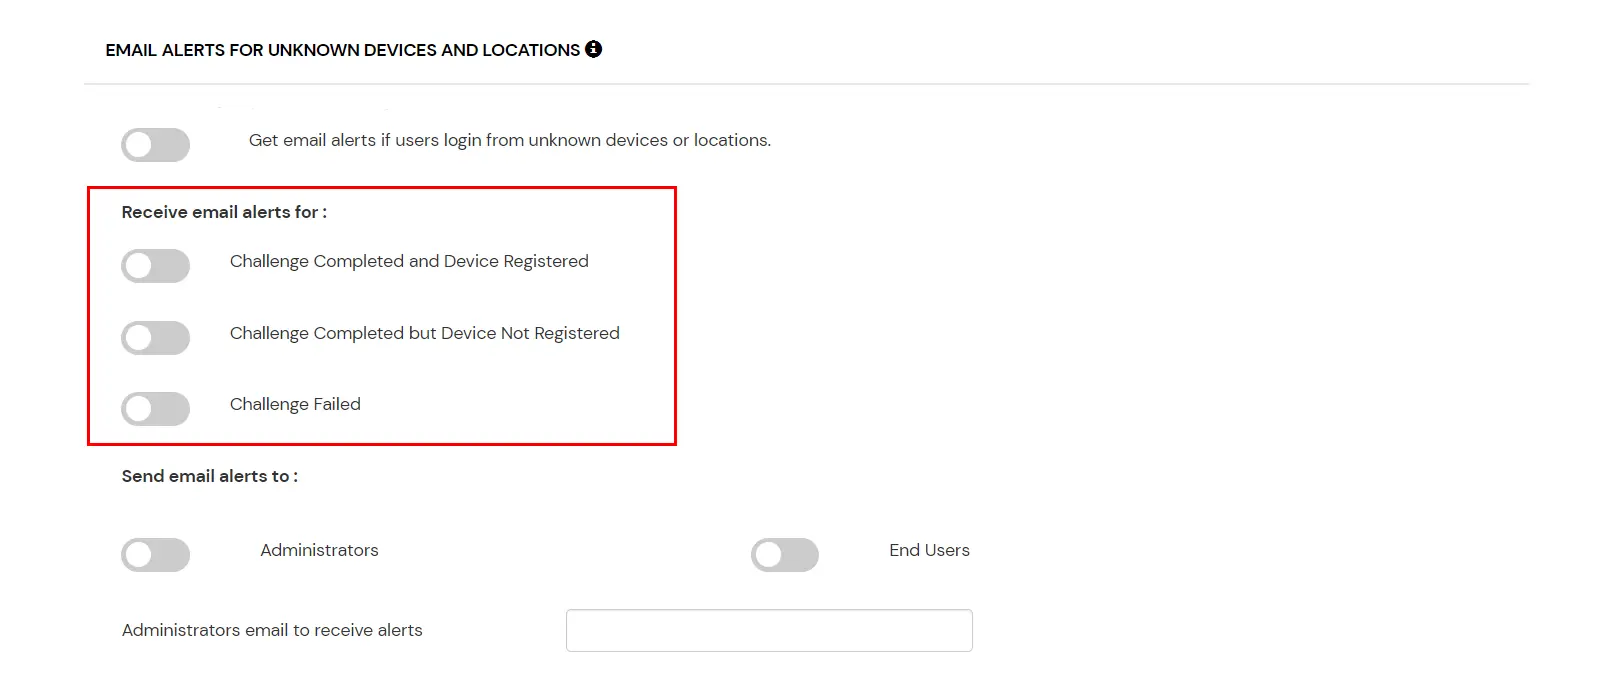
2.3 Avvisi via e-mail e messaggi di errore personalizzati
2.4 Recensione
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.
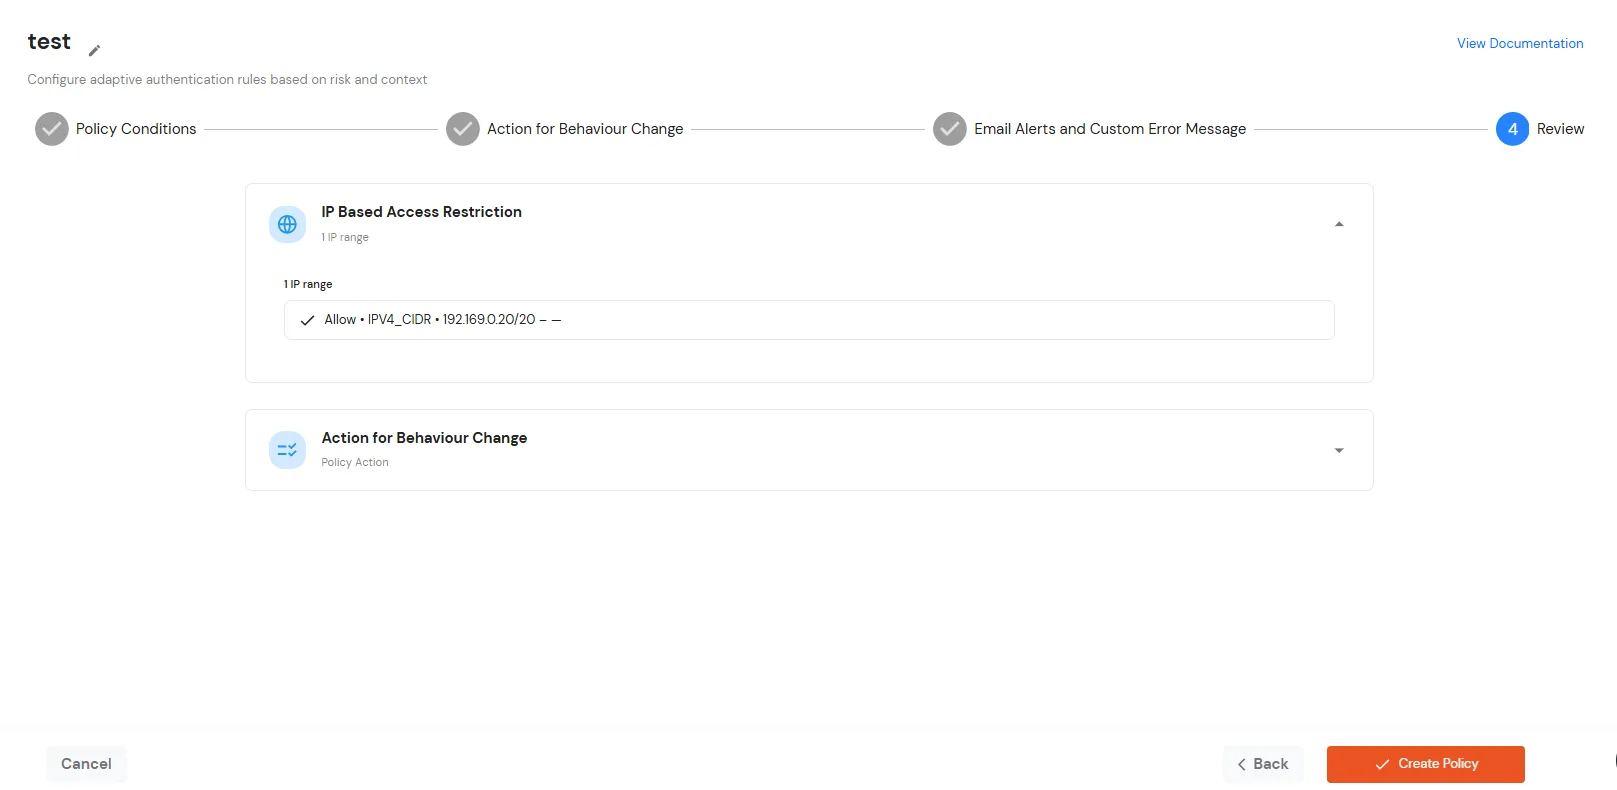
- Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
- Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
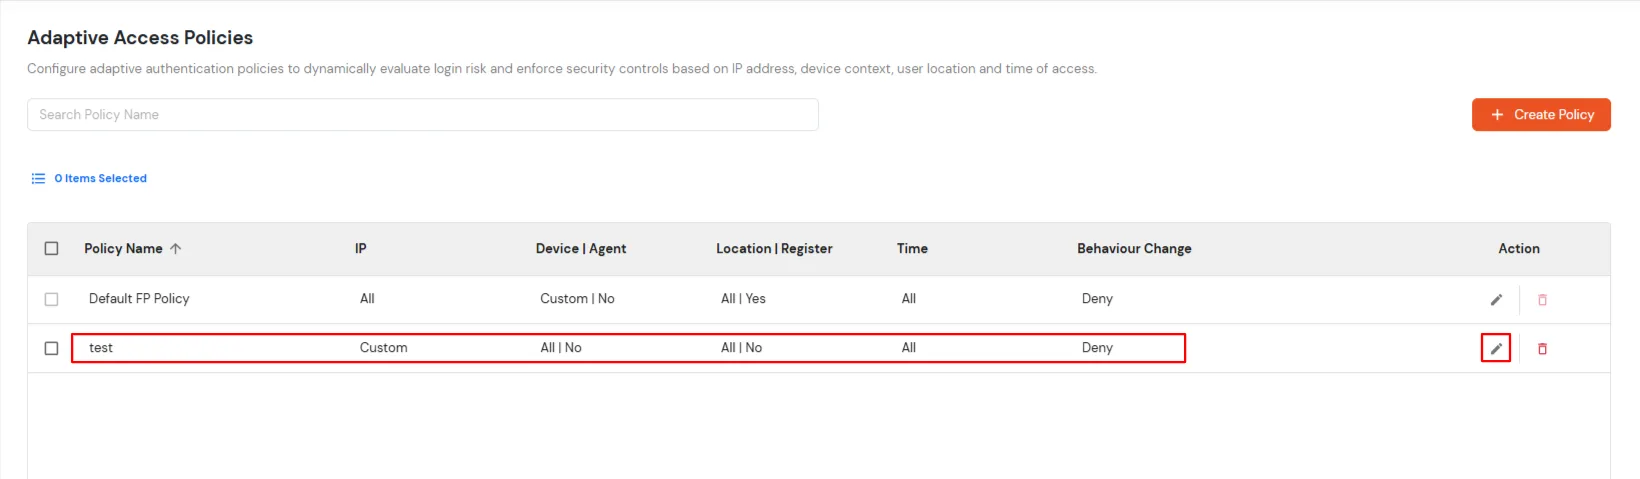
3. Abilita la restrizione per Thinkific
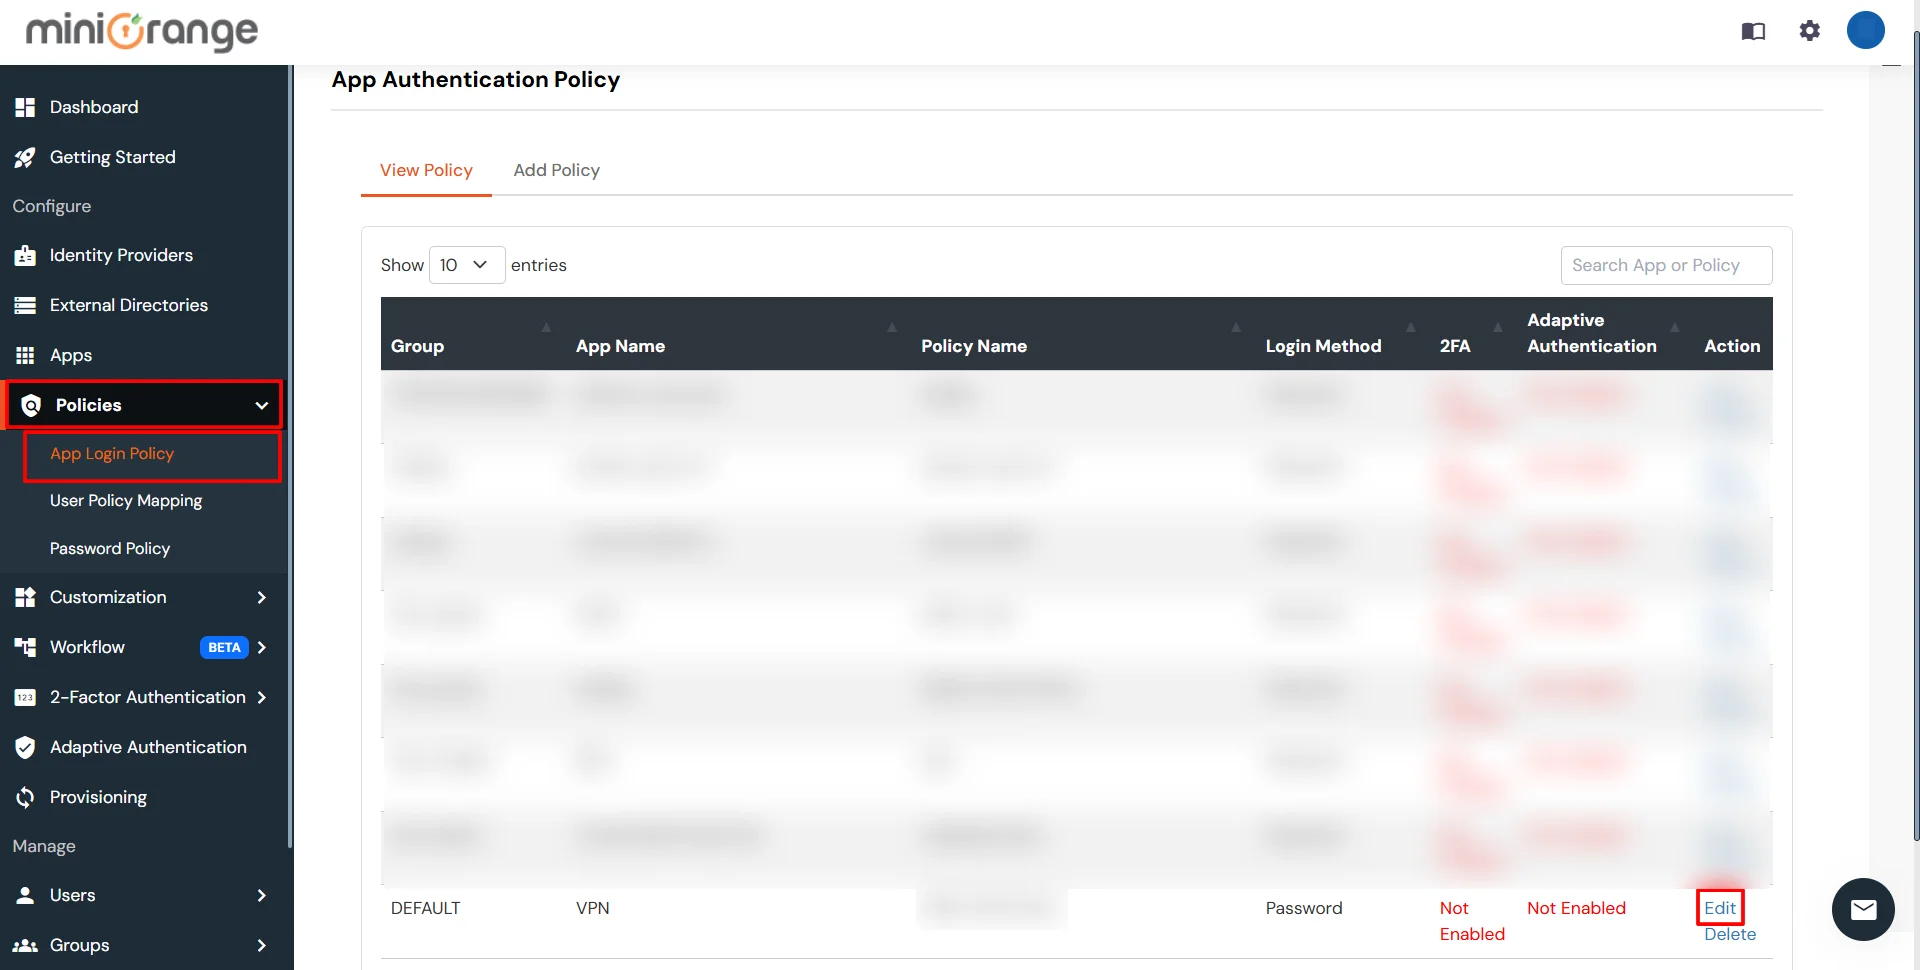
- Login per Console Self Service >> Norme >> Norme di accesso all'app.
- Clicca sul Modifica icona per la policy predefinita dell'app.
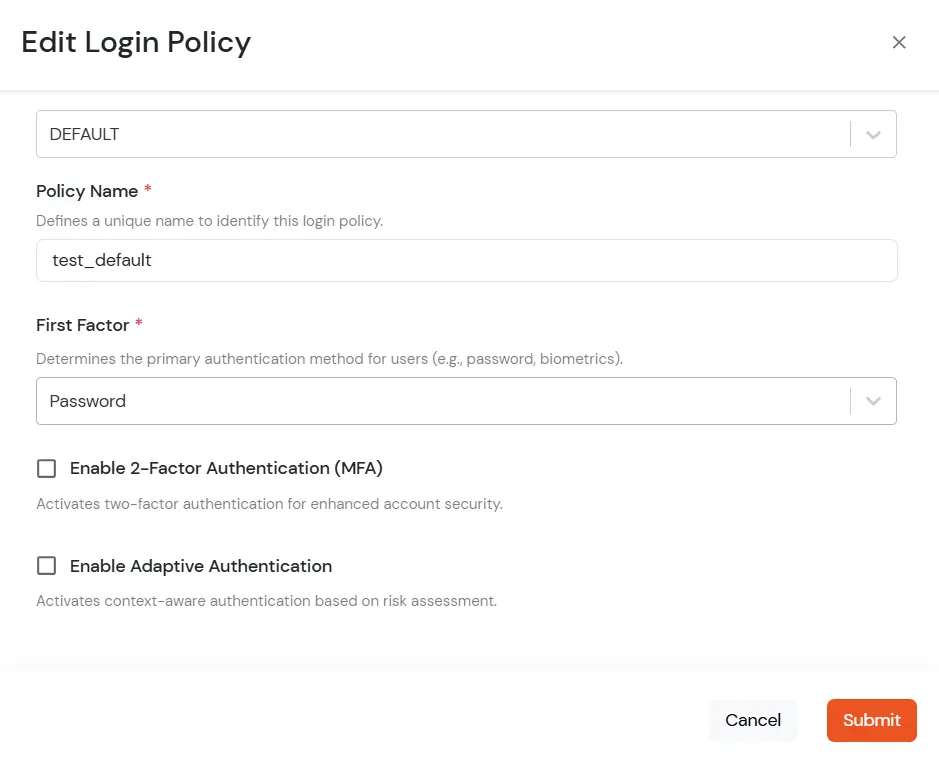
- Impostato Nome gruppo and Nome della politica come richiesto. Seleziona Password as Primo fattore.
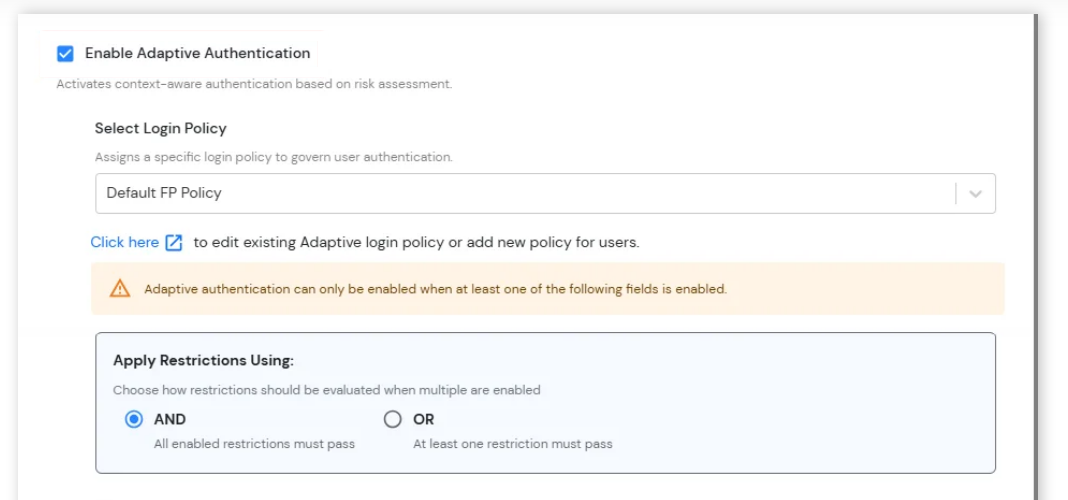
- Consentire a tutti Autenticazione adattiva nella pagina Modifica policy di accesso e seleziona l'opzione richiesta metodo di restrizione come opzione.
- Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
- Applicare le restrizioni utilizzando: Selezionare la modalità di valutazione della restrizione IP quando sono configurate più restrizioni di autenticazione adattiva.
- E: La restrizione IP configurata e tutte le altre restrizioni abilitate devono essere soddisfatte prima che l'accesso venga concesso.
- OR: Prima di consentire l'accesso, è necessario che venga soddisfatta la restrizione IP configurata o almeno un'altra restrizione abilitata.
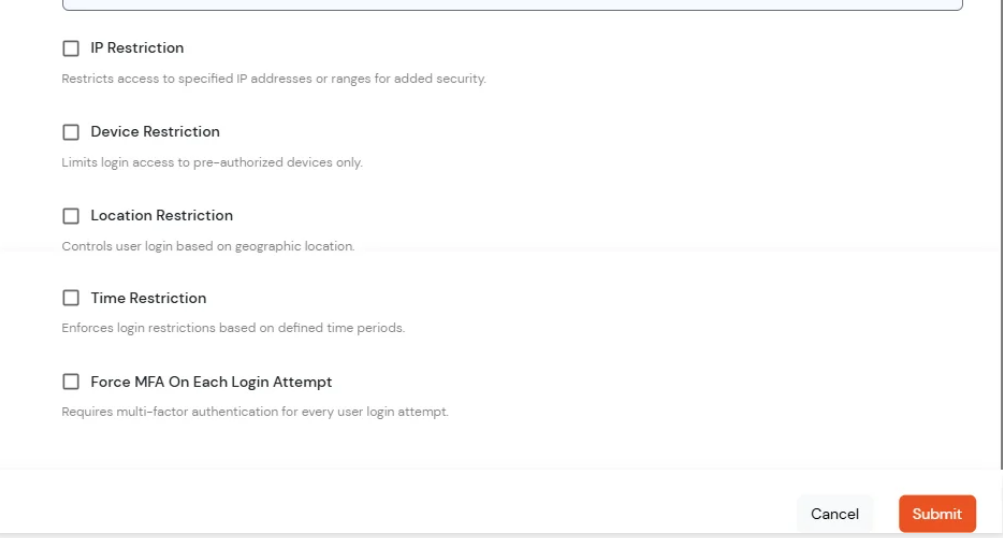
- Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica insieme a quelle già configurate Restrizione Per rafforzare la sicurezza degli account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
4. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Riferimenti esterni