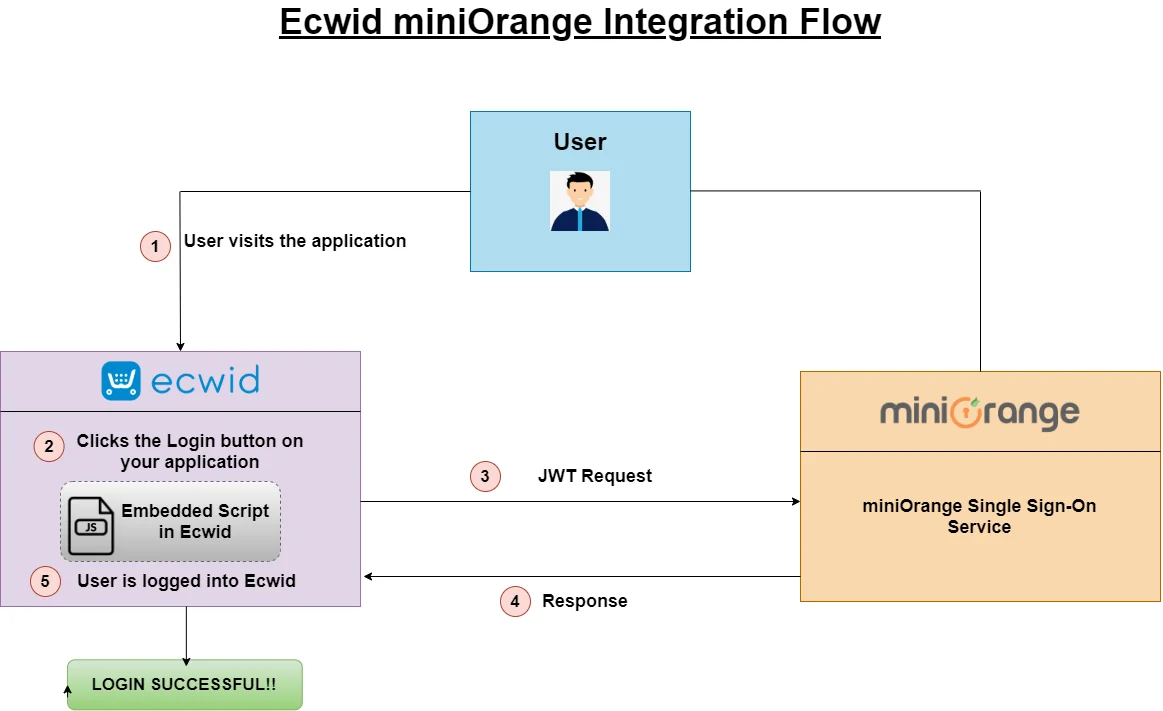
Accesso singolo (SSO) di Ecwid
Ecwid SSO di miniOrange è una soluzione Single Sign-On basata su cloud per Ecwid che consente a organizzazioni o utenti di utilizzare le stesse credenziali di accesso per accedere al proprio account Ecwid attraverso i diversi servizi e siti. Oltre a Ecwid, miniOrange offre anche un accesso SSO sicuro ad altre applicazioni integrate configurate con Ecwid. miniOrange Ecwid SSO può essere facilmente configurato con qualsiasi directory, come Active Directory, LDAP o qualsiasi altra directory nel cloud. La soluzione Ecwid SSO consente l'integrazione con qualsiasi IDP (Identity Provider) a scelta, come ADFS, Azure AD, Okta, Onelogin, AWS Cognito, G Suite/Google Apps, ecc.
Sfida affrontata dagli utenti di Ecwid
Gli utenti di Ecwid vogliono un accesso continuo e senza interruzioni al loro portale tramite i loro account esistenti. Non desiderano che i loro utenti abbiano un set di credenziali separato per accedere a Ecwid. Ecwid fornisce un modo per consentire ai propri utenti di accedere alla piattaforma senza interruzioni. Tuttavia, è necessario creare un'interfaccia che consenta ciò.
Soluzione SSO per Ecwid
miniOrange offre una soluzione SSO integrata in cui la sessione esistente di un utente già autenticato può essere utilizzata per accedere a Ecwid creando un JSON Web Token (JWT) valido . In questo modo, gli utenti di Ecwid non devono più gestire credenziali separate per ciascun utente.
Di conseguenza, è stata implementata la soluzione miniOrange Single Sign-On (SSO). Gli utenti Ecwid possono ora effettuare l'accesso alla piattaforma Ecwid utilizzando le proprie credenziali esistenti.
Prerequisiti
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.
Seguire la guida passo passo fornita di seguito per Ecwid Single Sign-On (SSO)
1. Configurare Ecwid in miniOrange:
- Accedi alla console di amministrazione miniOrange.
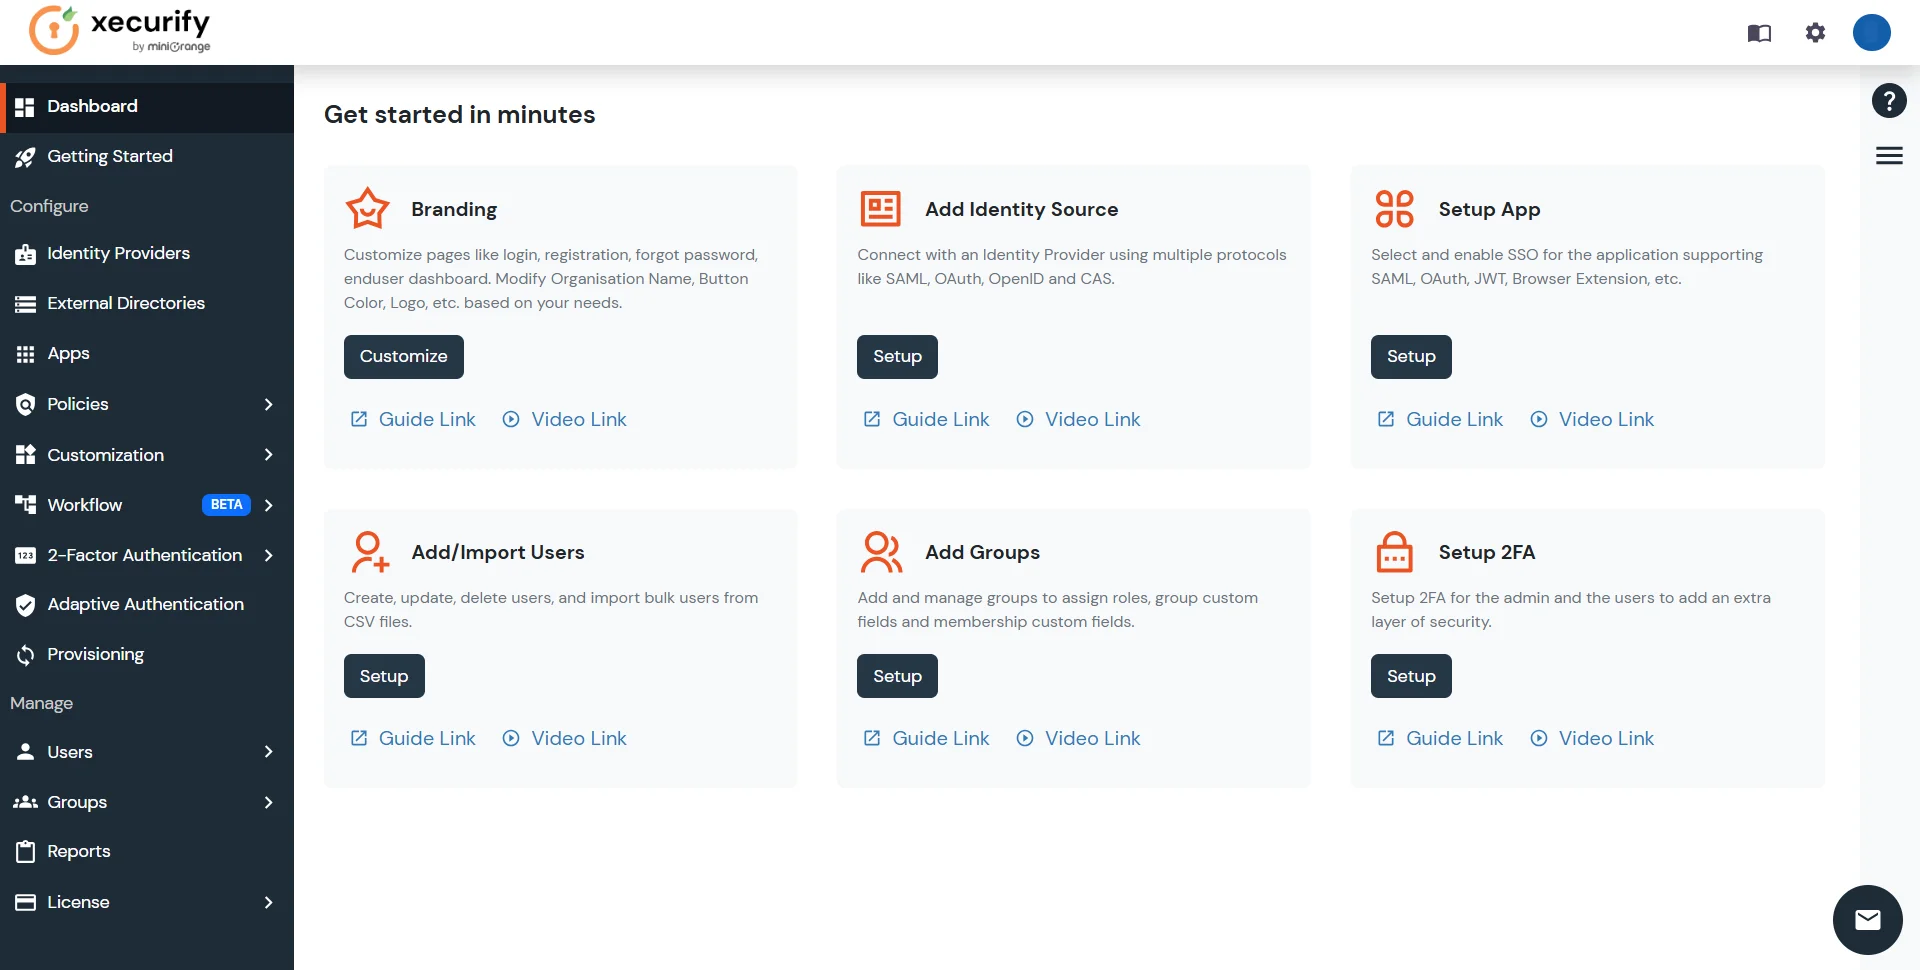
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

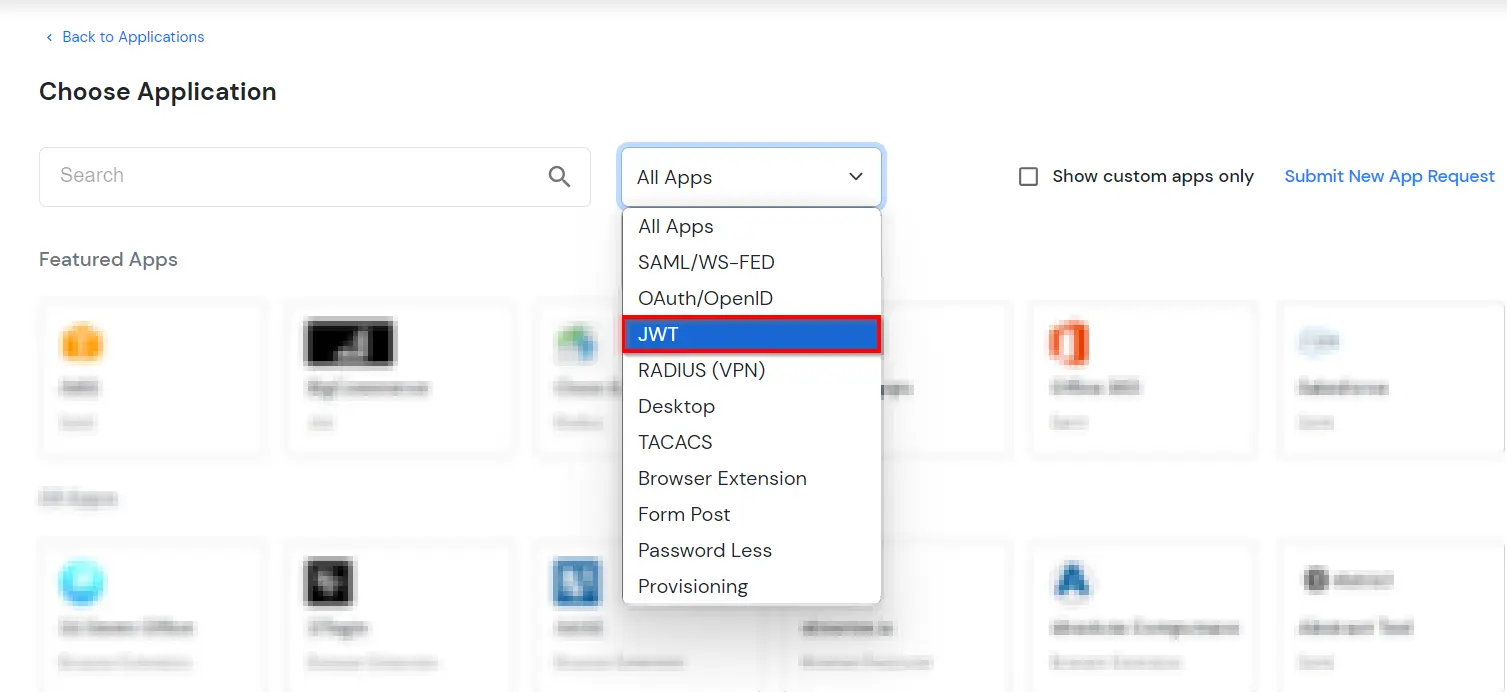
- In Scegli Applicazione, select J.W.T. dal menu a discesa del tipo di applicazione.
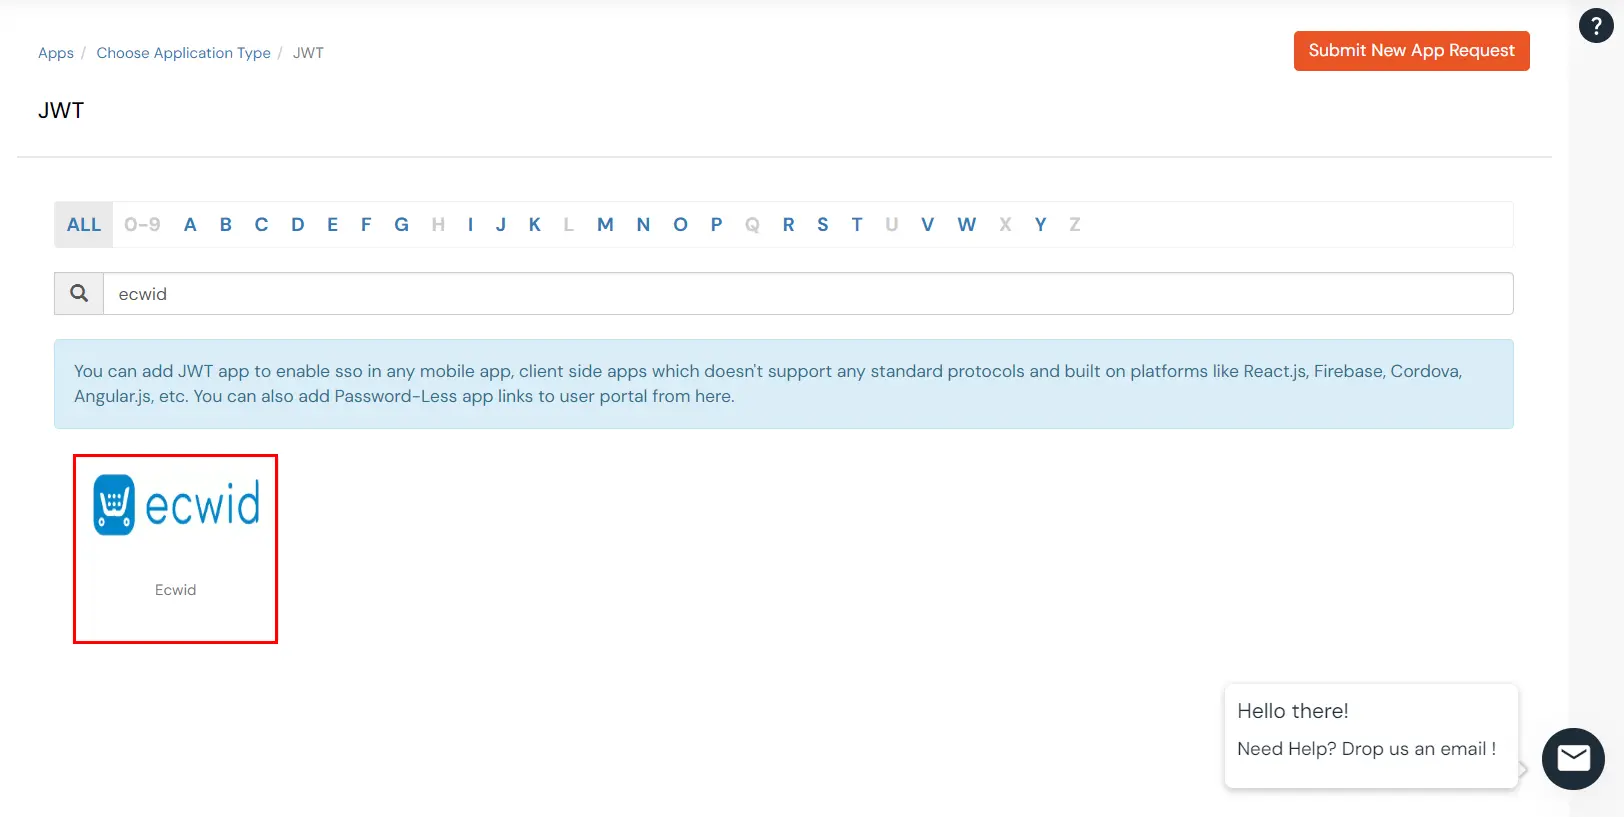
- Nel passaggio successivo, cerca Ecwid applicazione dall'elenco. Se la tua applicazione non viene trovata, cerca Applicazione JWT e puoi configurare la tua applicazione.
-
Nell'applicazione è possibile configurare i seguenti dettagli:
| Display Nome |
Inserire il Display Nome (ovvero il nome di questa applicazione) |
| URL di reindirizzamento |
Inserire il URL di reindirizzamento (ad esempio, l'endpoint in cui vuoi inviare/pubblicare il tuo token JWT). Puoi aggiungere più URL di reindirizzamento separandoli con un ';'. Ad esempio abc.com;xyz.com
|
| ID cliente |
Migliori ID cliente viene visualizzato nel campo sottostante. Fai clic sull'icona degli appunti per copiarlo. |
| Client Secret |
Client Secret È nascosto per impostazione predefinita. Fai clic sull'icona a forma di occhio per visualizzarlo e usa l'icona degli appunti per copiarlo. Questo viene utilizzato nell'algoritmo di firma HS256 per generare la firma.
|
| Descrizione (facoltativa) |
Aggiungere una descrizione se necessario.
|
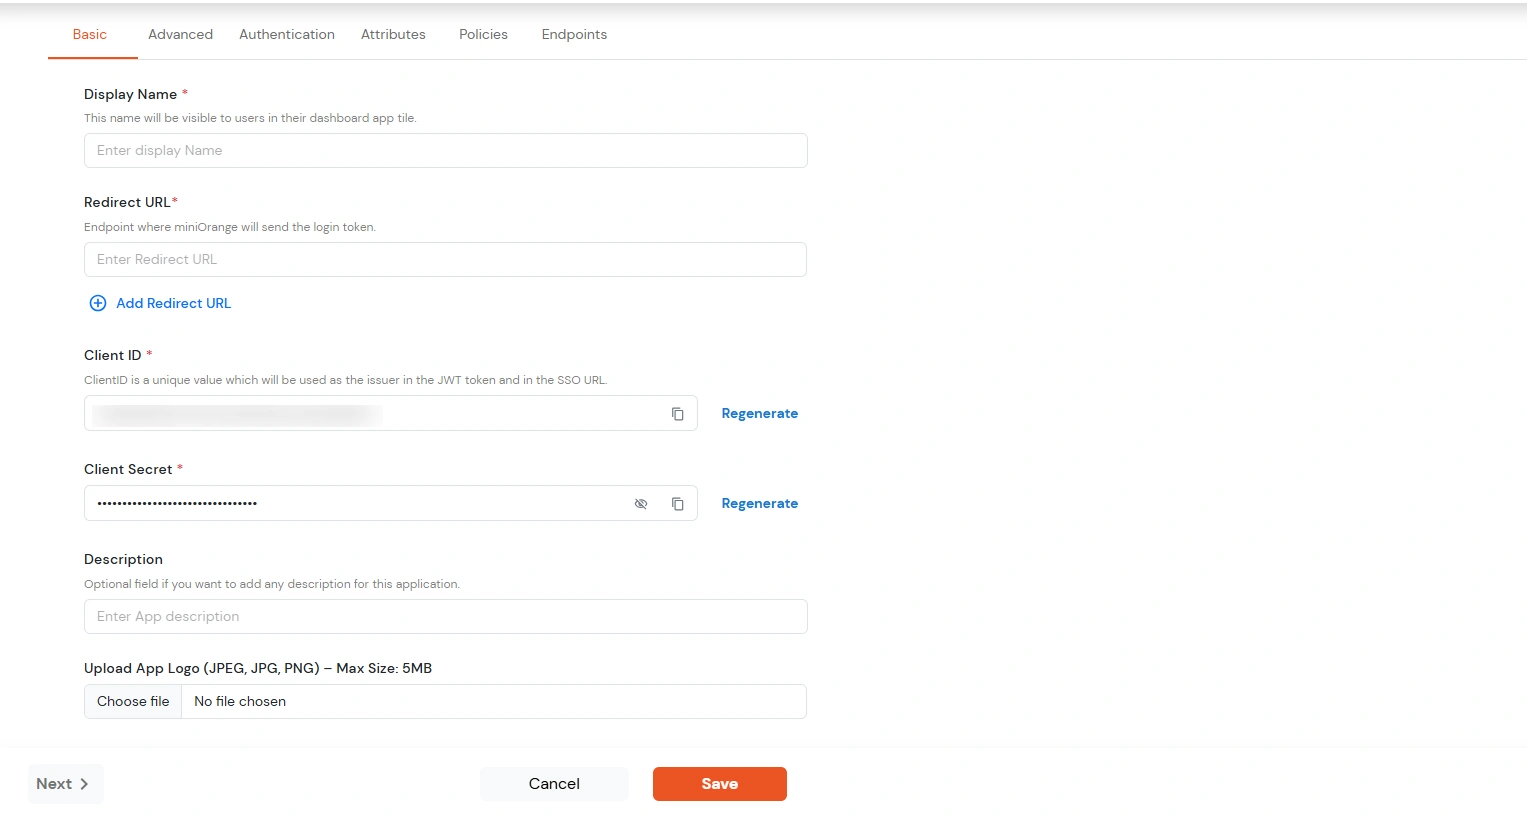
- Clicchi Salva.
- Sarai reindirizzato al Politiche .
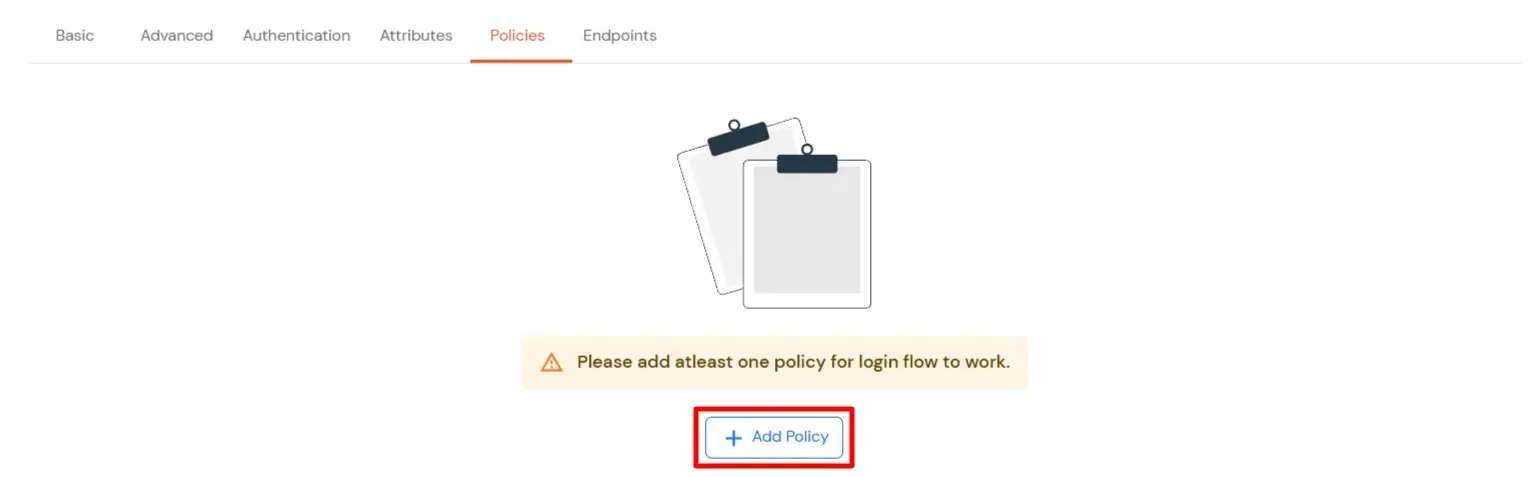
- Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo Si aprirà una finestra modale.
- Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.

- Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
- Inserisci il nome del gruppo e clicca su Crea gruppo.

- Fare clic su Avanti.
- Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
- Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
- Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
- Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
- Se si seleziona Collegamento magico Come metodo di accesso, vengono visualizzate le seguenti opzioni:
- Consenti l'accesso da altri indirizzi IP: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link da un indirizzo IP diverso da quello da cui è stata effettuata la richiesta.
- Abilita l'accesso da altri dispositivi: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link su un dispositivo diverso da quello utilizzato per richiederlo.

- Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
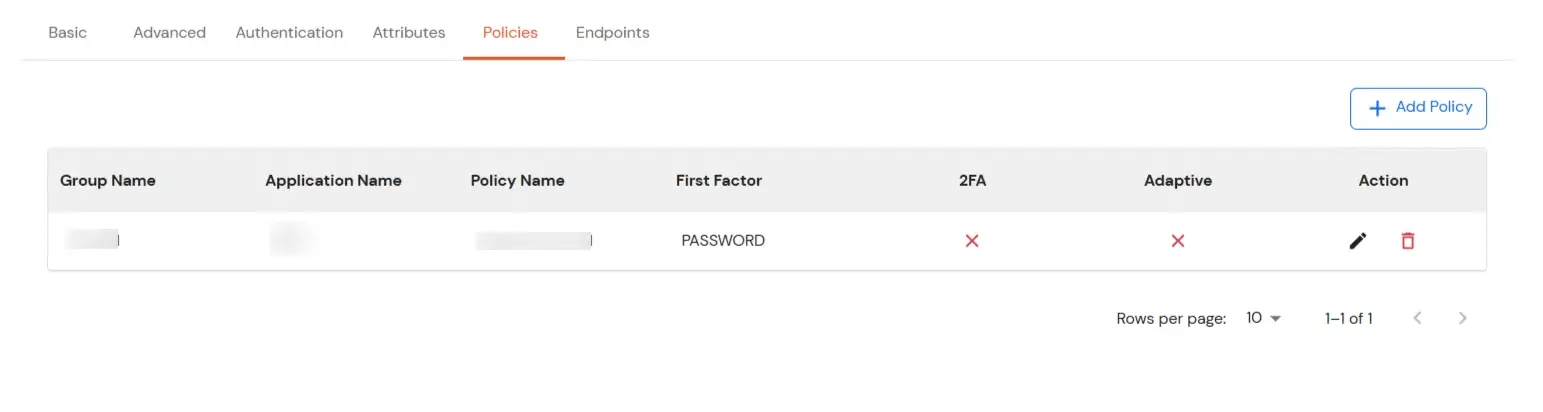
- Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
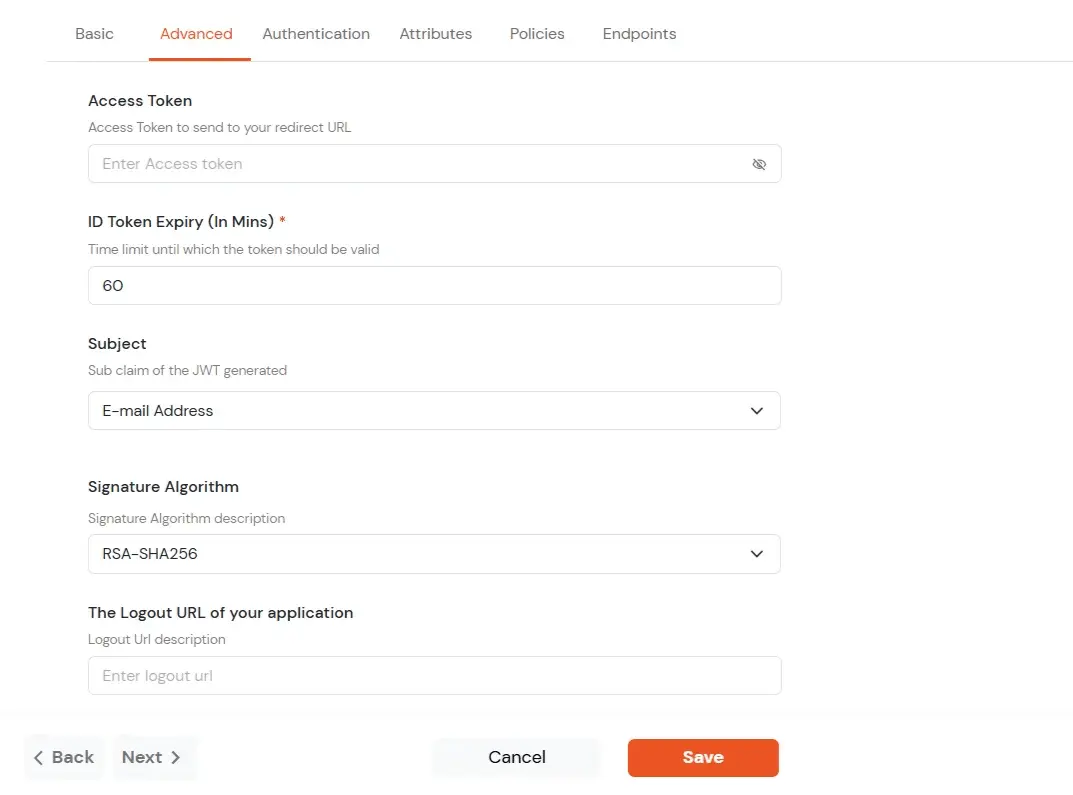
- Fare clic su Filtri scheda.
- Inserisci i seguenti dettagli come richiesto:
| Token di accesso |
Inserisci il token di accesso che verrà inviato al tuo URL di reindirizzamento dopo che un utente ha effettuato l'accesso. Questo token consente alla tua app di sapere che l'utente è autorizzato ad accedere a determinate funzionalità. |
| Scadenza del token ID (in minuti) |
Imposta per quanto tempo (in minuti) sarà valido il token ID. Trascorso questo periodo, l'utente dovrà effettuare nuovamente l'accesso per ottenere un nuovo token. |
| Oggetto |
Scegli quali informazioni, come l'indirizzo email dell'utente, verranno utilizzate per identificarlo nel token. Questo aiuta la tua app a sapere quale utente ha effettuato l'accesso. |
| Algoritmo della firma |
Seleziona l'algoritmo della tua firma dal menu a discesa. |
| URL di disconnessione della tua applicazione |
Inserisci l'indirizzo web a cui gli utenti devono essere indirizzati dopo aver effettuato il logout. |
| Abilita identità condivisa |
Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica. |
- Algoritmi di firma per JWT
Codice RSA-SHA256
- Asimmetrico: utilizza un set di chiavi private e pubbliche per generare e convalidare la firma inclusa nel token JWT.
- La chiave privata viene utilizzata per generare la firma sul lato IDP.
- La chiave pubblica viene utilizzata per verificare la firma sul lato SP.
- Per questo forniamo la chiave pubblica.
HS256
- Simmetrico, utilizza la stessa chiave segreta per generare e convalidare la firma
- In questo caso la chiave segreta è configurabile dalla pagina di configurazione dell'app.
-
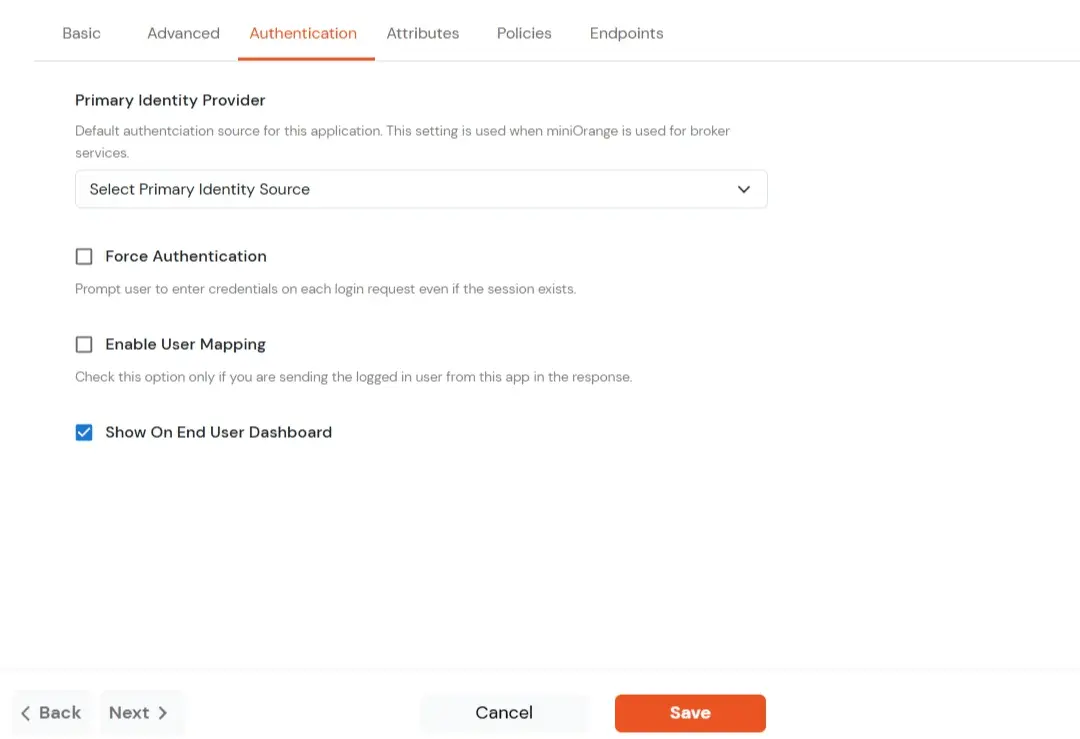
Passare alla Opzioni di accesso scheda.
| Fornitore di identità primario |
Seleziona la fonte ID predefinita dal menu a discesa per l'applicazione. Se non è selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegli miniOrange.]
|
| Forza autenticazione |
Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già. |
| Abilita la mappatura degli utenti |
Abilita questa opzione se vuoi che l'app mostri quale utente ha effettuato l'accesso quando risponde. |
| Mostra sulla dashboard dell'utente finale |
Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale. |
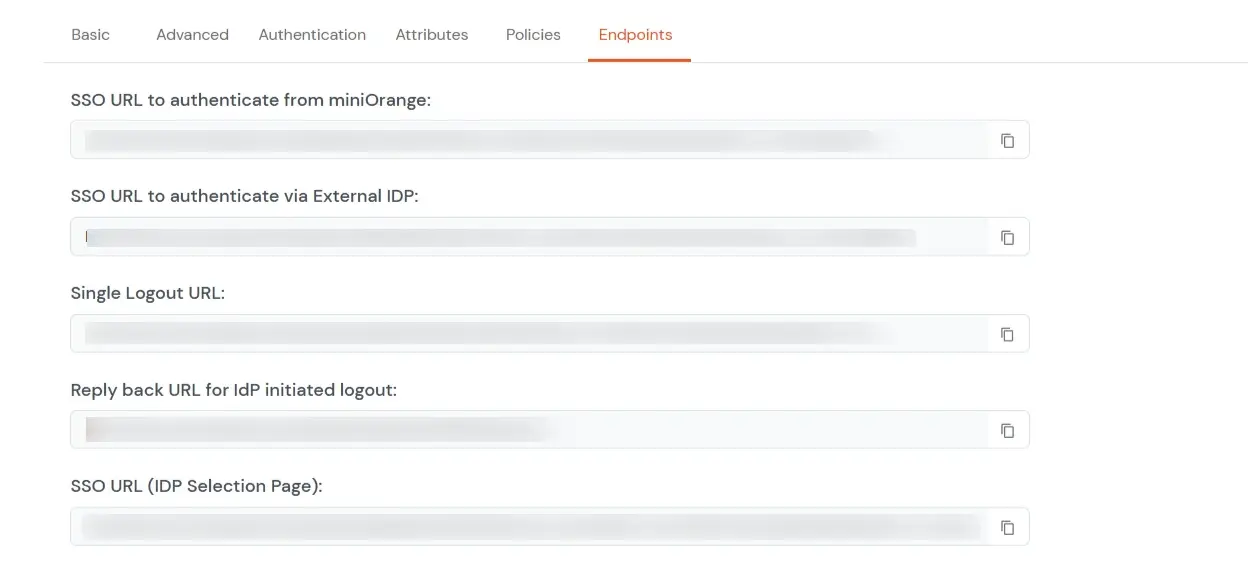
- Accedere a endpoint e copiare i seguenti dettagli:
-
URL di Single Sign-On:
- Questo URL viene utilizzato per avviare l'autenticazione dell'utente per ottenere il token JWT.
- Accettare redirect_uri come uno dei parametri di query.
- Dopo l'autenticazione riuscita sul lato IDP, viene creata una sessione utente attiva nell'IDP e l'utente viene reindirizzato al redirect_uri con il token JWT.
-
-
URL di disconnessione singola:
- Questo URL viene utilizzato per disconnettere l'utente dall'IDP rimuovendo la sessione utente attiva.
- Accettare redirect_uri come uno dei parametri di query.
- Dopo aver rimosso la sessione utente attiva, l'IDP reindirizza l'utente al redirect_uri.
-
URL di risposta per la disconnessione avviata dall'IdP:
- Questo URL viene utilizzato per avviare la disconnessione nel caso in cui l'accesso dell'utente JWT sia stato avviato da IDP [Utente connesso alla dashboard
prima e poi ho avviato l'accesso all'app dalla dashboard.]
- Dopo aver effettuato il logout dall'IDP, l'utente viene reindirizzato alla pagina di accesso della dashboard dell'IDP.
2. Aggiunta di uno script sul lato Ecwid
- Per abilitare SSO da parte di Ecwid, tutto ciò che devi fare è cliccare su Installa l'applicazione per installare l'app miniOrange SSO.
- Per favore, clicca qui. per contattarci per lo script da aggiungere.
3. Configura la tua directory utente
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
4. Testare la configurazione SSO
Utilizzo dell'accesso avviato da SP
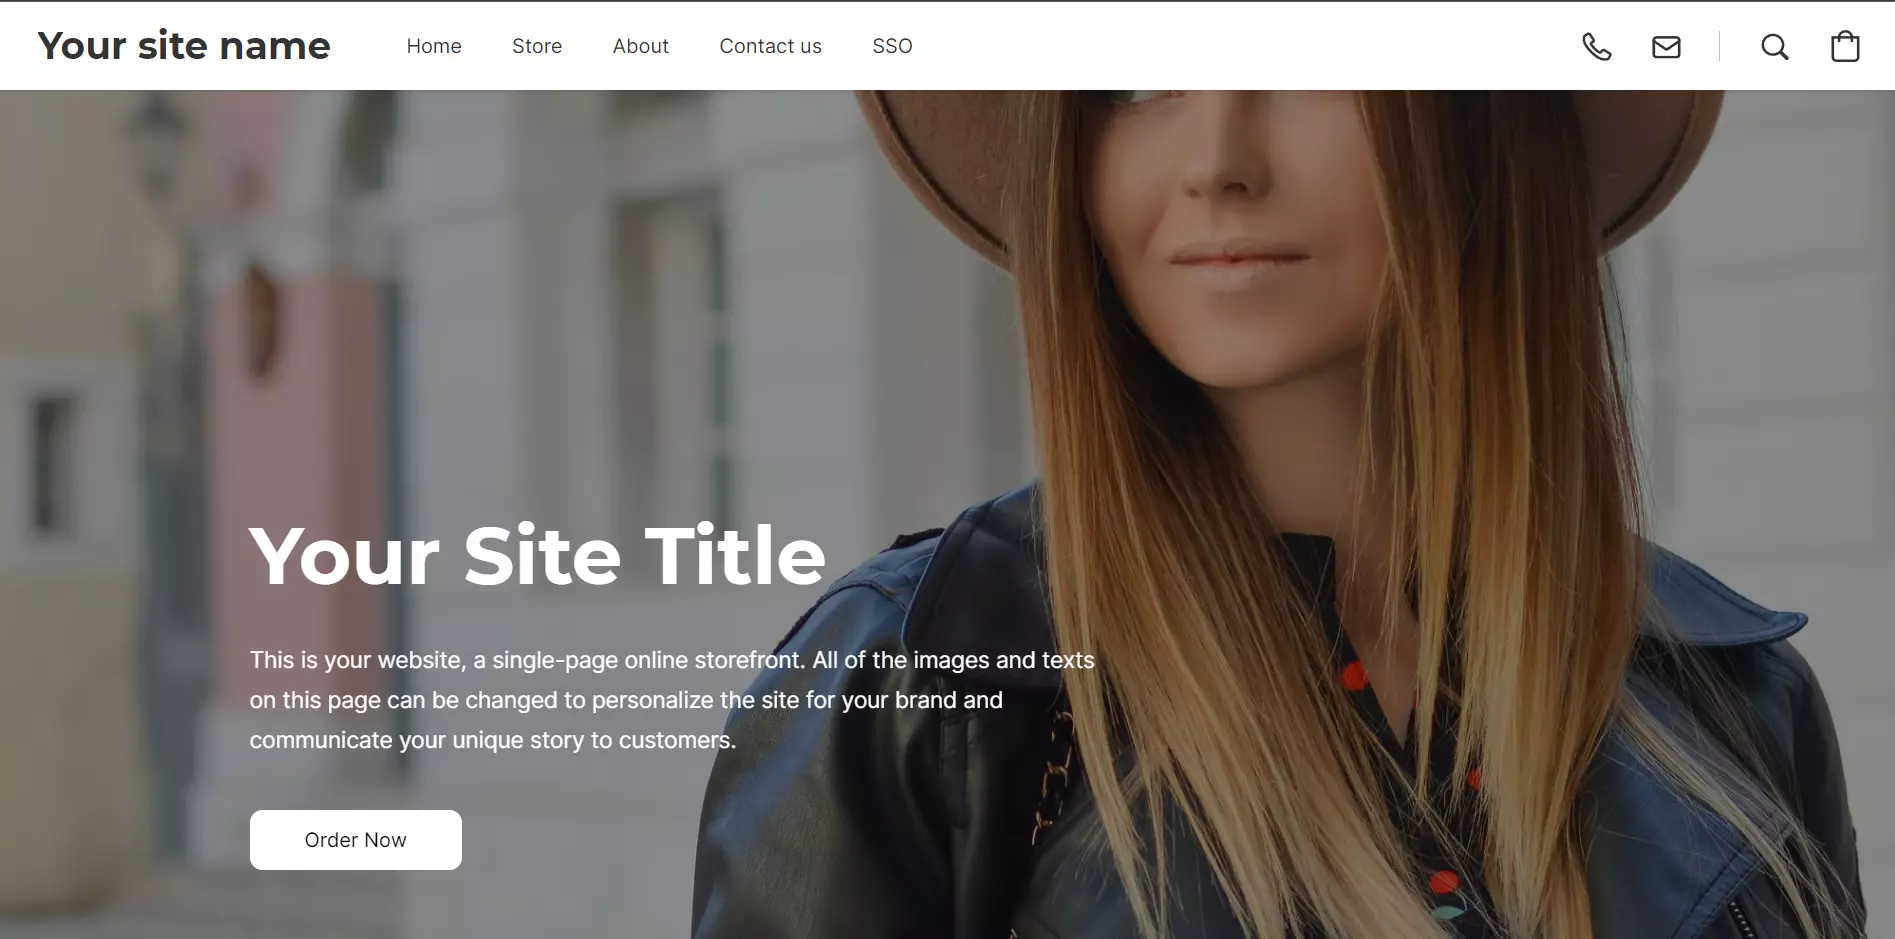
- Supponiamo che tu abbia configurato miniOrange come tuo userstore.
- Accedendo al URL di accesso singolo come menzionato in secondo passaggio, ti verranno richieste le credenziali miniOrange.
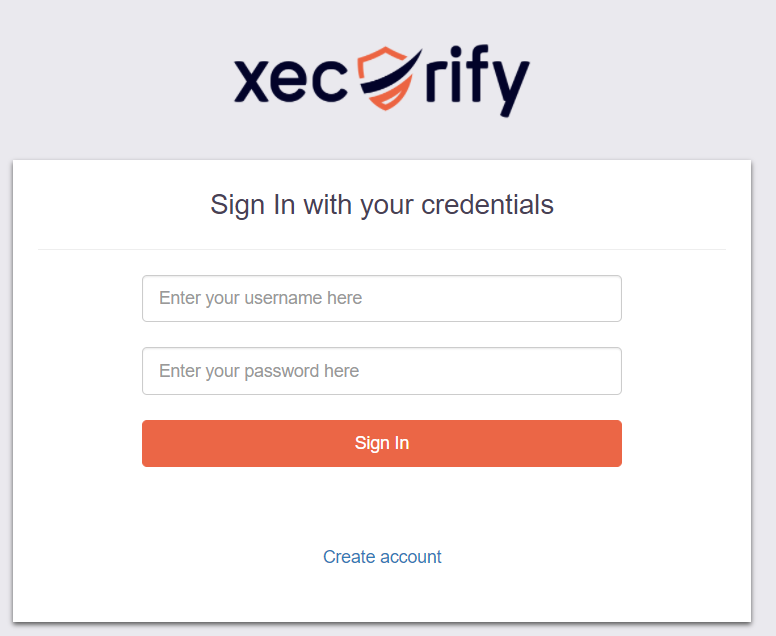
- Dopo aver inserito le credenziali valide, l'accesso a Ecwid verrà effettuato correttamente.
Utilizzo dell'accesso avviato da IDP
- Accedi a miniOrange IdP utilizzando le tue credenziali.
- Nella dashboard dell'utente finale, fare clic su Ecwid applicazione configurata, per testare il flusso SSO.
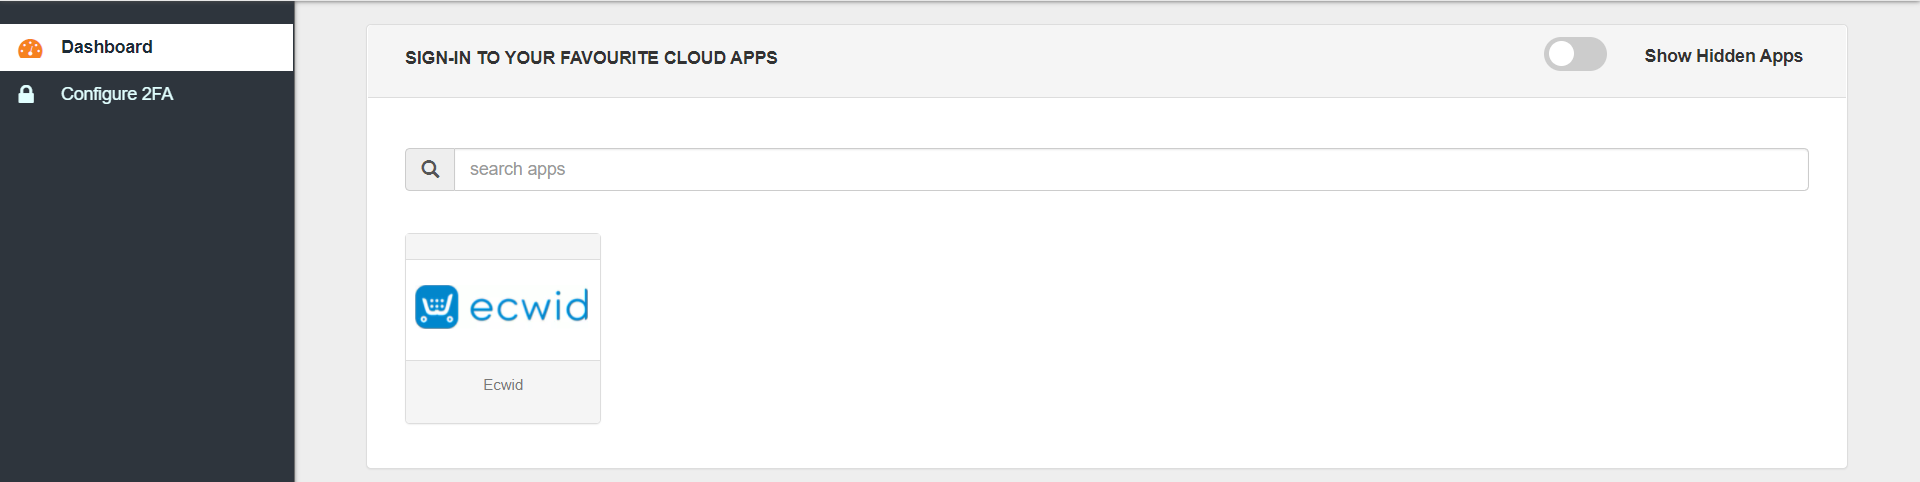
- Verrai loggato correttamente su Ecwid.
Utilizzo dell'accesso avviato da SP
- Supponiamo che tu abbia configurato Okta come sfollato interno.
- Accedendo al URL di accesso singolo come menzionato in secondo passaggio, ti verrà chiesto di inserire le tue credenziali Okta.
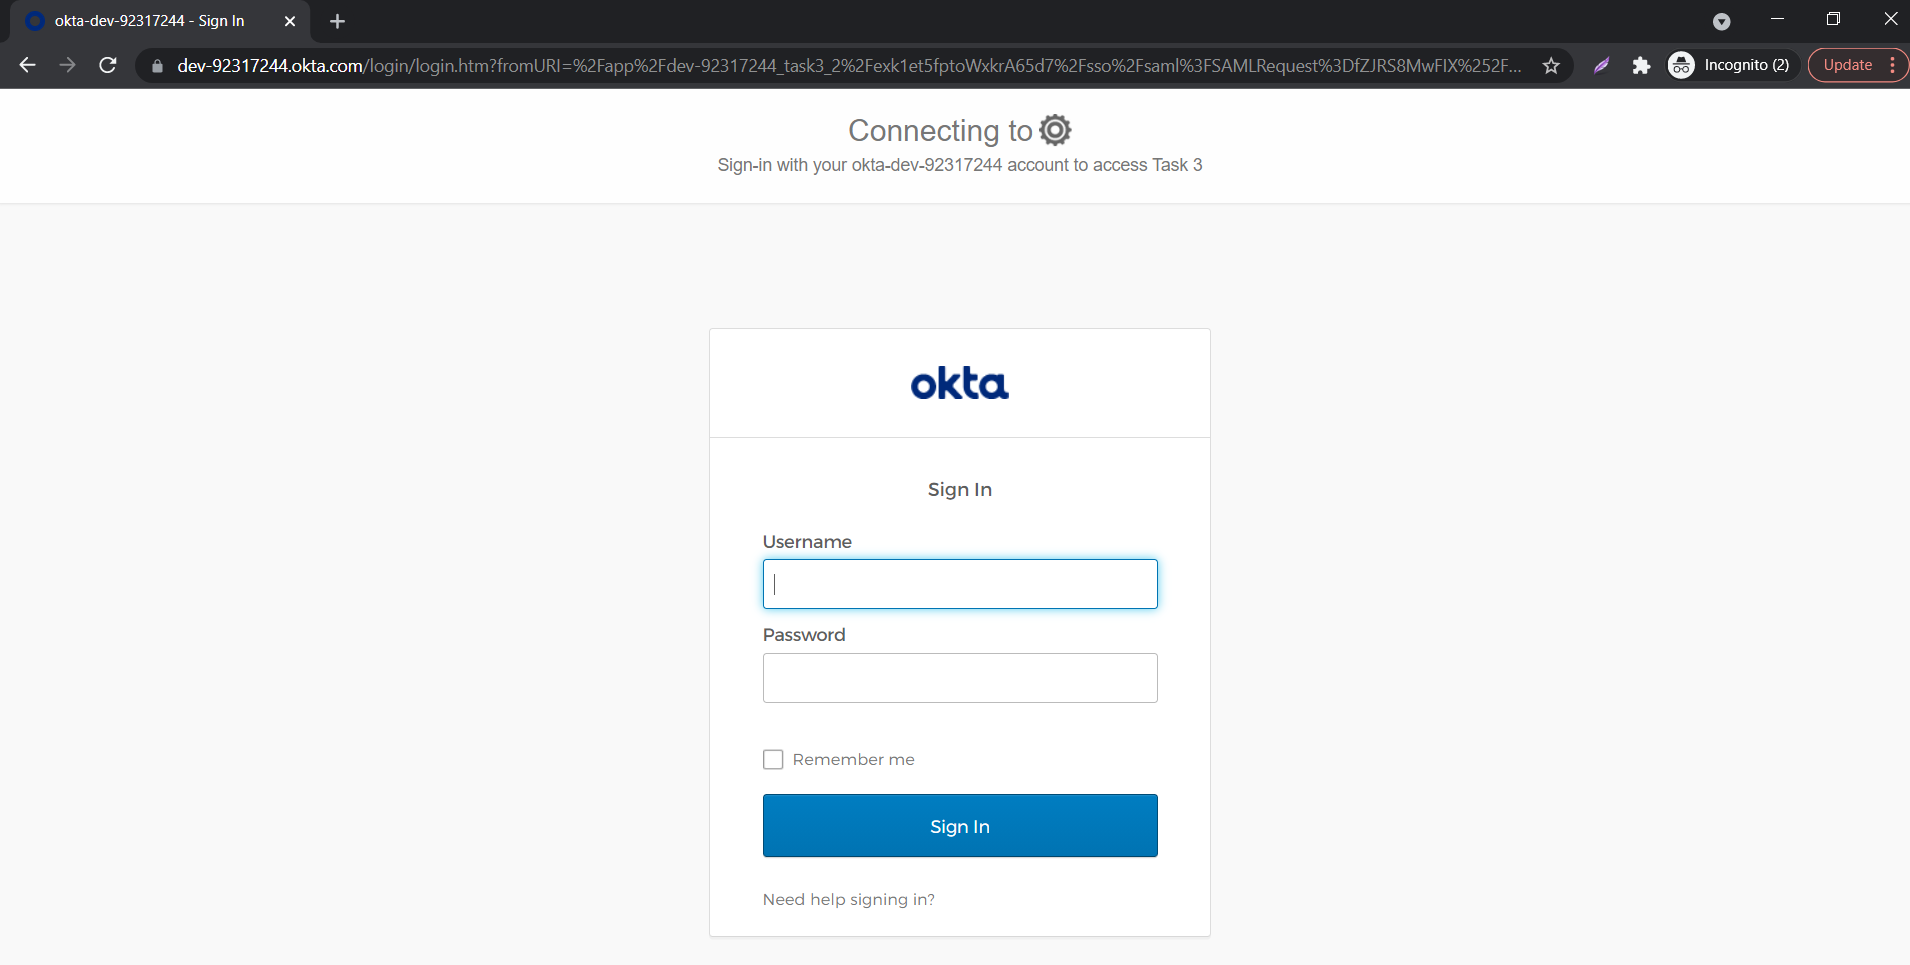
- Dopo aver inserito le credenziali valide, l'accesso a Ecwid verrà effettuato correttamente.
Utilizzo dell'accesso avviato da IDP
- Accedi a Okta utilizzando le tue credenziali.
- Fare clic su Admin per accedere alla Console di amministrazione, quindi fare clic su Applicazioni.
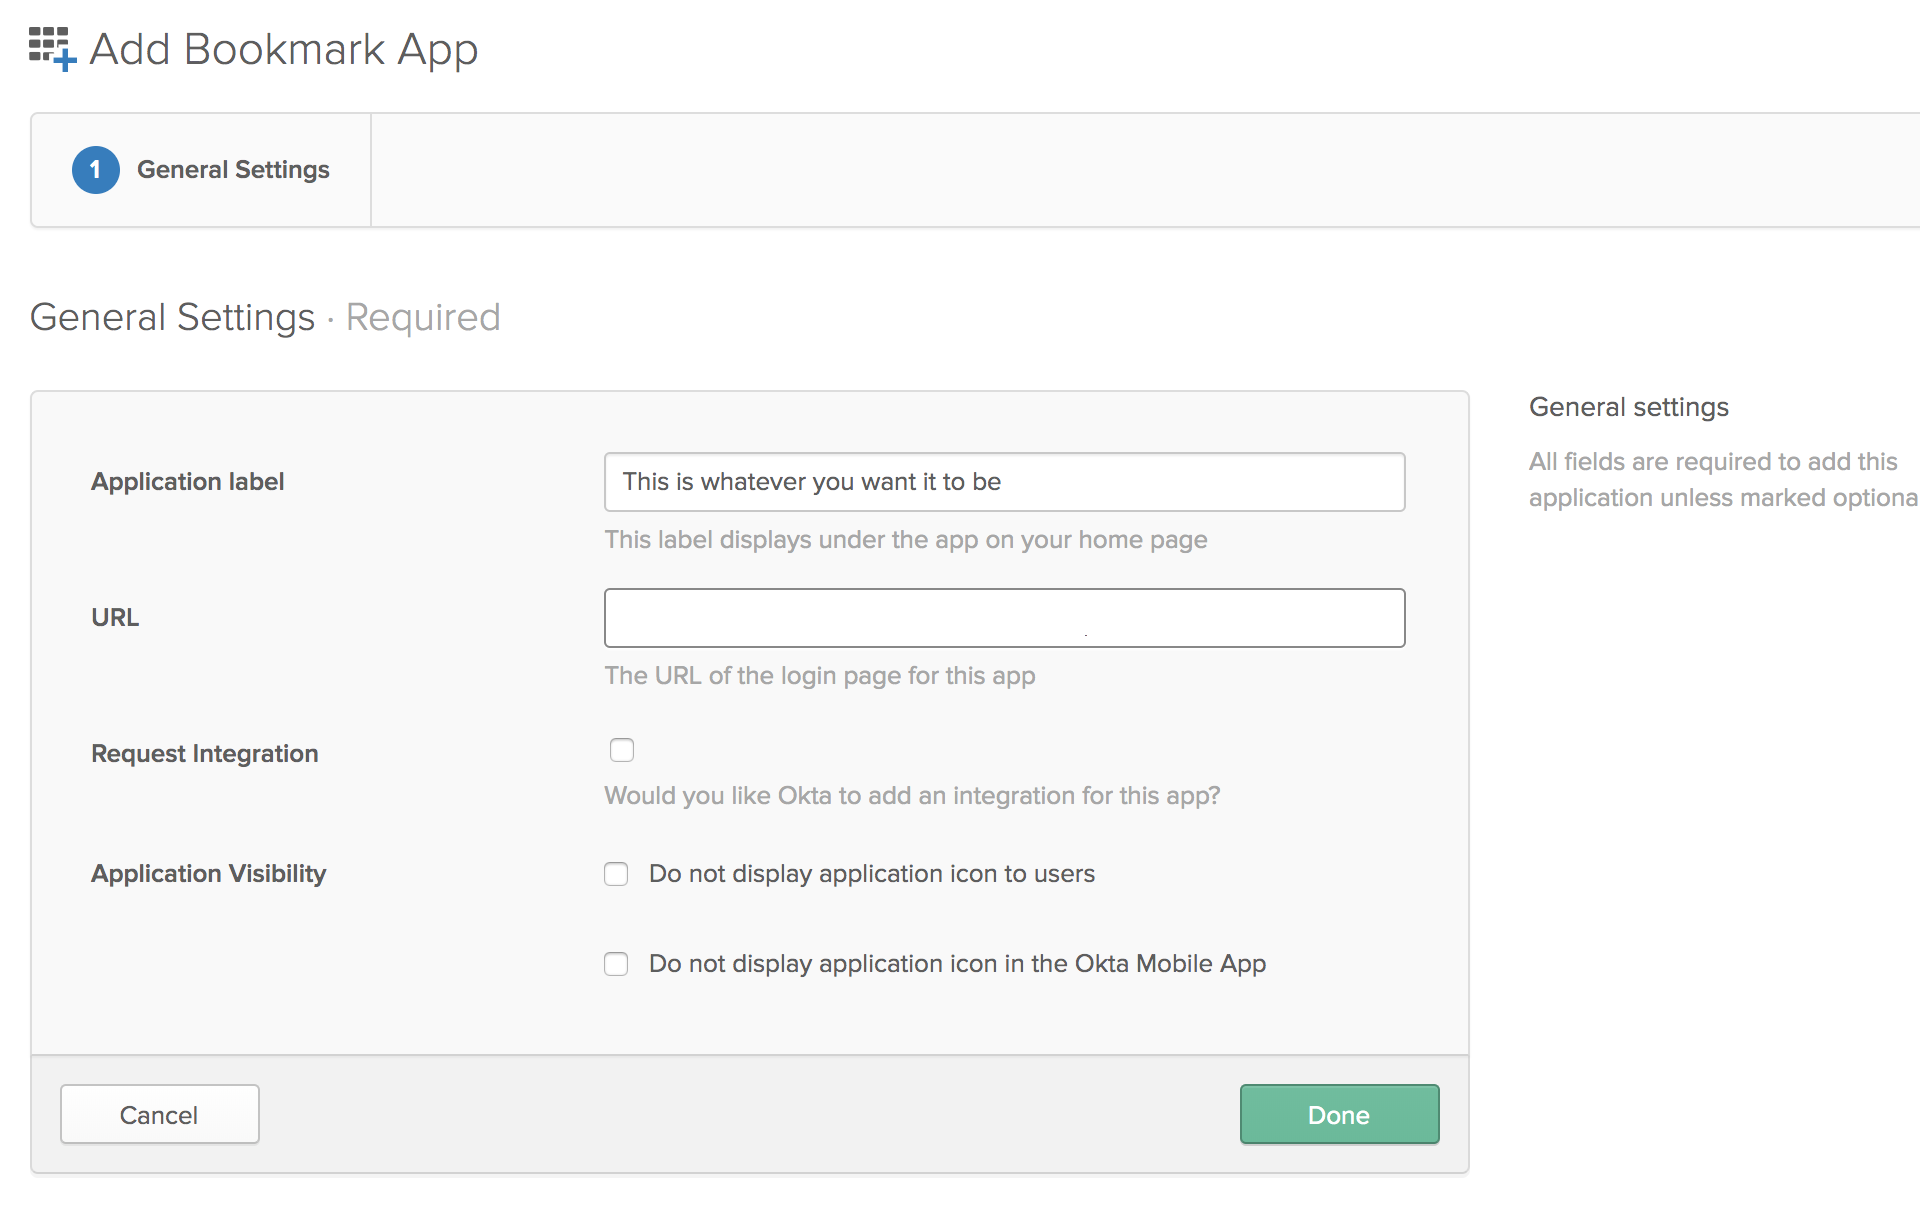
- Fare clic su Aggiungi applicazione e cerca "App segnalibro" e fai clic Aggiungi nel riquadro di sinistra.
- Scegli il nome dell'app che preferisci, che sarà il nome visualizzato.
- Nella sezione URL, inserisci il URL dell'SSO fornito nell'app JWT.
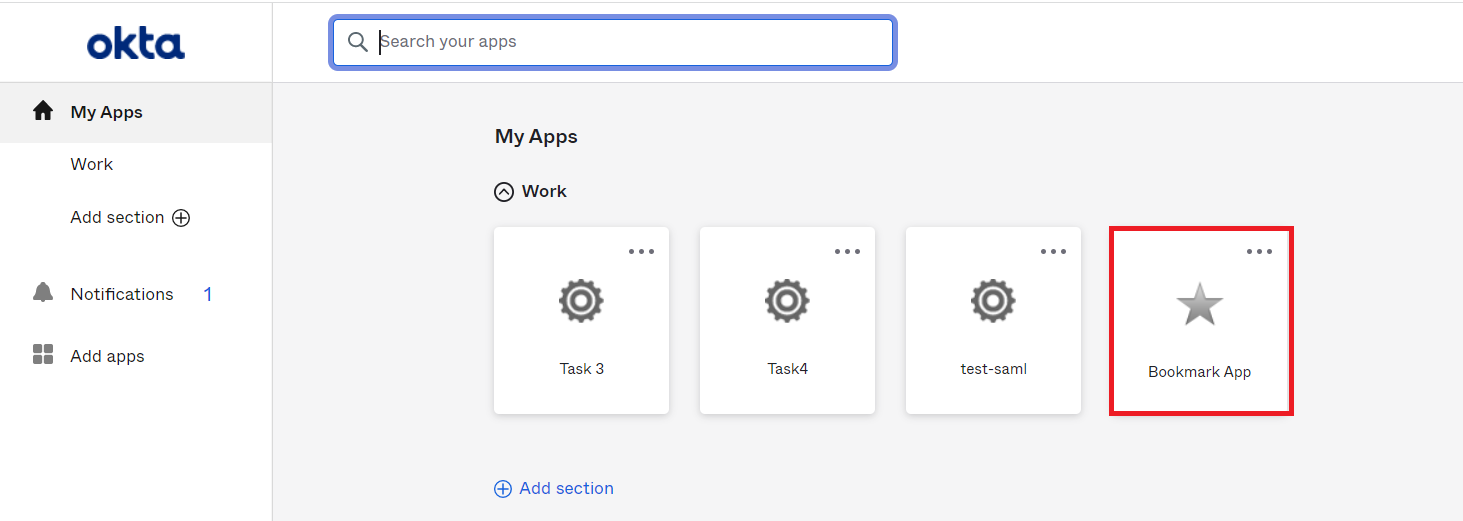
- Fare clic su Salva.
- Nella dashboard dell'utente finale, fare clic su Ecwid applicazione segnalibro configurata, per testare il flusso SSO.
- Verrai loggato correttamente su Ecwid.
Riferimenti esterni