Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Accesso singolo (SSO) a ERPNext


ERPNext è una piattaforma ERP (Enterprise Resource Planning) open source basata sul framework Frappe. Integrando ERPNext con miniOrange tramite OAuth 2.0/OpenID Connect (OIDC), le organizzazioni possono abilitare il Single Sign-On (SSO) sicuro, consentendo agli utenti di accedere a ERPNext con le proprie credenziali aziendali esistenti e centralizzando al contempo le policy di autenticazione e accesso in miniOrange.


Con miniOrange ERPNext SSO, puoi:

  • Consenti agli utenti di accedere in modo sicuro a ERPNext tramite Single Sign-On (SSO).
  • Centralizzate l'autenticazione e il controllo degli accessi per gli utenti di ERPNext tramite miniOrange.
  • Collega ERPNext a fonti di identità esterne come Microsoft Entra ID, Active Directory/LDAP, AWS Cognito e altri provider di identità supportati.

Funzionalità SSO supportate

L'integrazione OAuth/OIDC di miniOrange-ERPNext supporta le seguenti funzionalità SSO:

  • Accesso SSO avviato dal Service Provider (SP): Gli utenti iniziano dalla pagina di accesso di ERPNext e selezionano l'opzione di accesso a miniOrange. ERPNext reindirizza l'utente a miniOrange per l'autenticazione e, dopo l'autenticazione avvenuta con successo, l'utente viene reindirizzato nuovamente a ERPNext ed effettua l'accesso.
  • Accesso SSO avviato dall'IdP: OAuth/OIDC è progettato per flussi di autorizzazione avviati dal client e ERPNext genera e convalida il parametro di stato OAuth all'avvio della richiesta di accesso. Pertanto, l'SSO avviato direttamente dall'IdP non è disponibile di default. Se questa funzionalità è necessaria, è possibile ottenerla tramite una personalizzazione lato ERPNext che avvia il flusso OAuth prima del reindirizzamento a miniOrange. Contattare l'assistenza di miniOrange per ricevere supporto.
  • Approvvigionamento JIT: Frappe supporta la creazione di utenti Just-In-Time (JIT) tramite accesso social. Il sistema associa l'utente all'indirizzo email; se l'utente non esiste e la registrazione è consentita, Frappe crea automaticamente un nuovo utente (di default, un utente del sito web) e completa l'accesso.
  • Autenticazione a più fattori per ERPNext: Aggiungi un ulteriore livello di sicurezza all'SSO di ERPNext utilizzando oltre 15 metodi di autenticazione a più fattori (MFA) supportati da miniOrange.

Prerequisiti

  • Una versione di ERPNext/Frappe che supporta l'accesso tramite social network e consente di configurare le impostazioni della chiave di accesso tramite social network.
  • Un account amministratore di miniOrange Identity Provider (IdP).

Connettiti con una fonte esterna di utenti


miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.

Segui la guida passo passo riportata di seguito per configurare e testare l'SSO di ERPNext.

1. Configurare ERPNext in miniOrange

  • Accedi a miniOrange Console di amministrazione.
  • Vai su Apps e cliccare su Aggiungi applicazione pulsante.
  • Aggiungi app per l'accesso Single Sign-On (SSO) a ERPNext

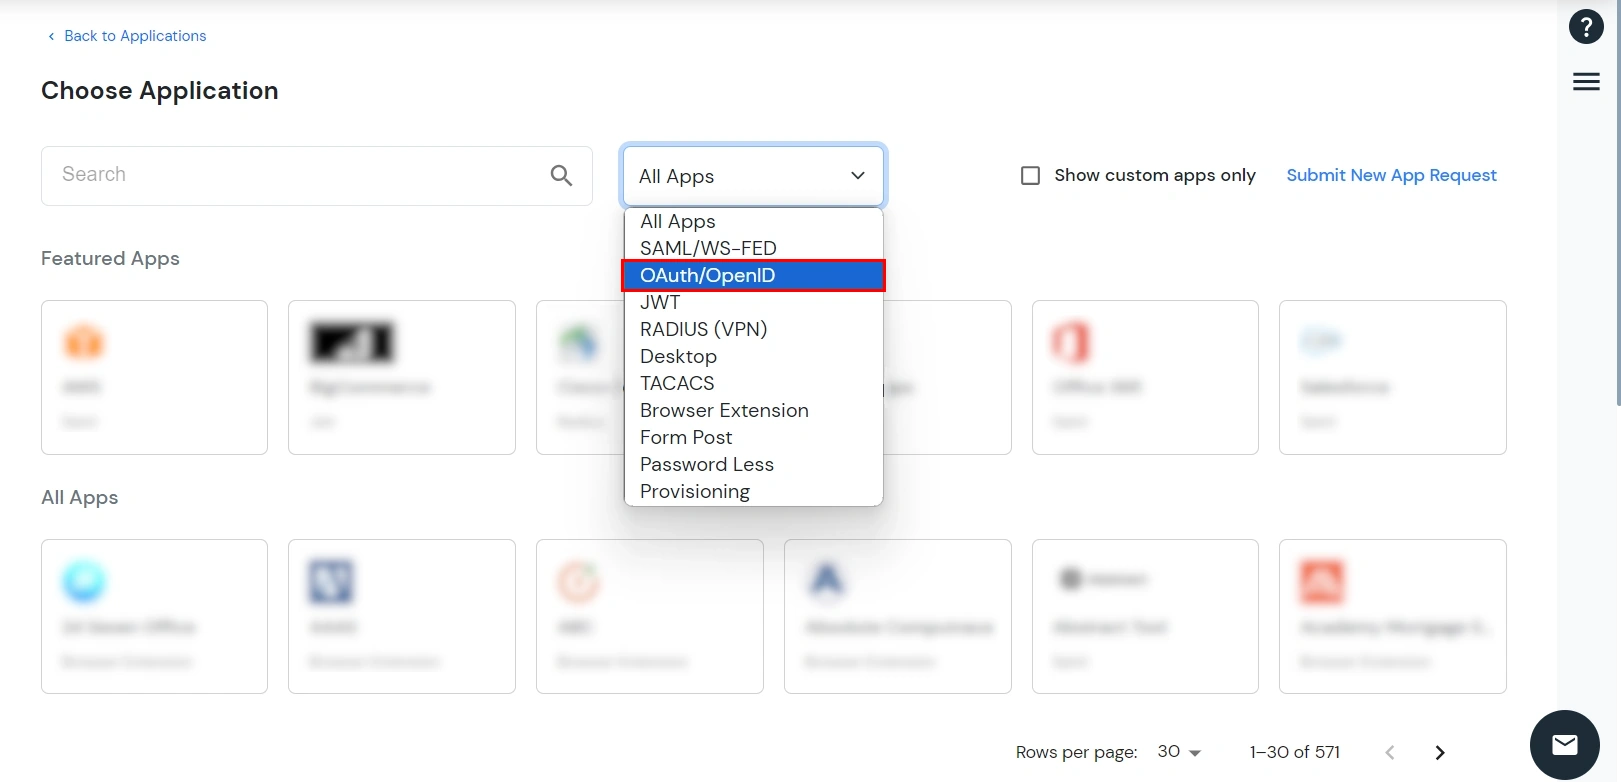
  • Seleziona OAuth/Openid come tipo di applicazione da Tutte le applicazioni cadere in picchiata.
  •  Single Sign-On (SSO) per ERPNext - selezionare il tipo di applicazione OAuth/OIDC

  • Cercare ERPNext nell'elenco, se non trovi ERPNext nell'elenco allora, cerca Connessione OAuth2/OpenID e puoi configurare la tua applicazione tramite Connessione OAuth2/OpenID.
  • ERPNext Single Sign-On (SSO) seleziona personalizzato

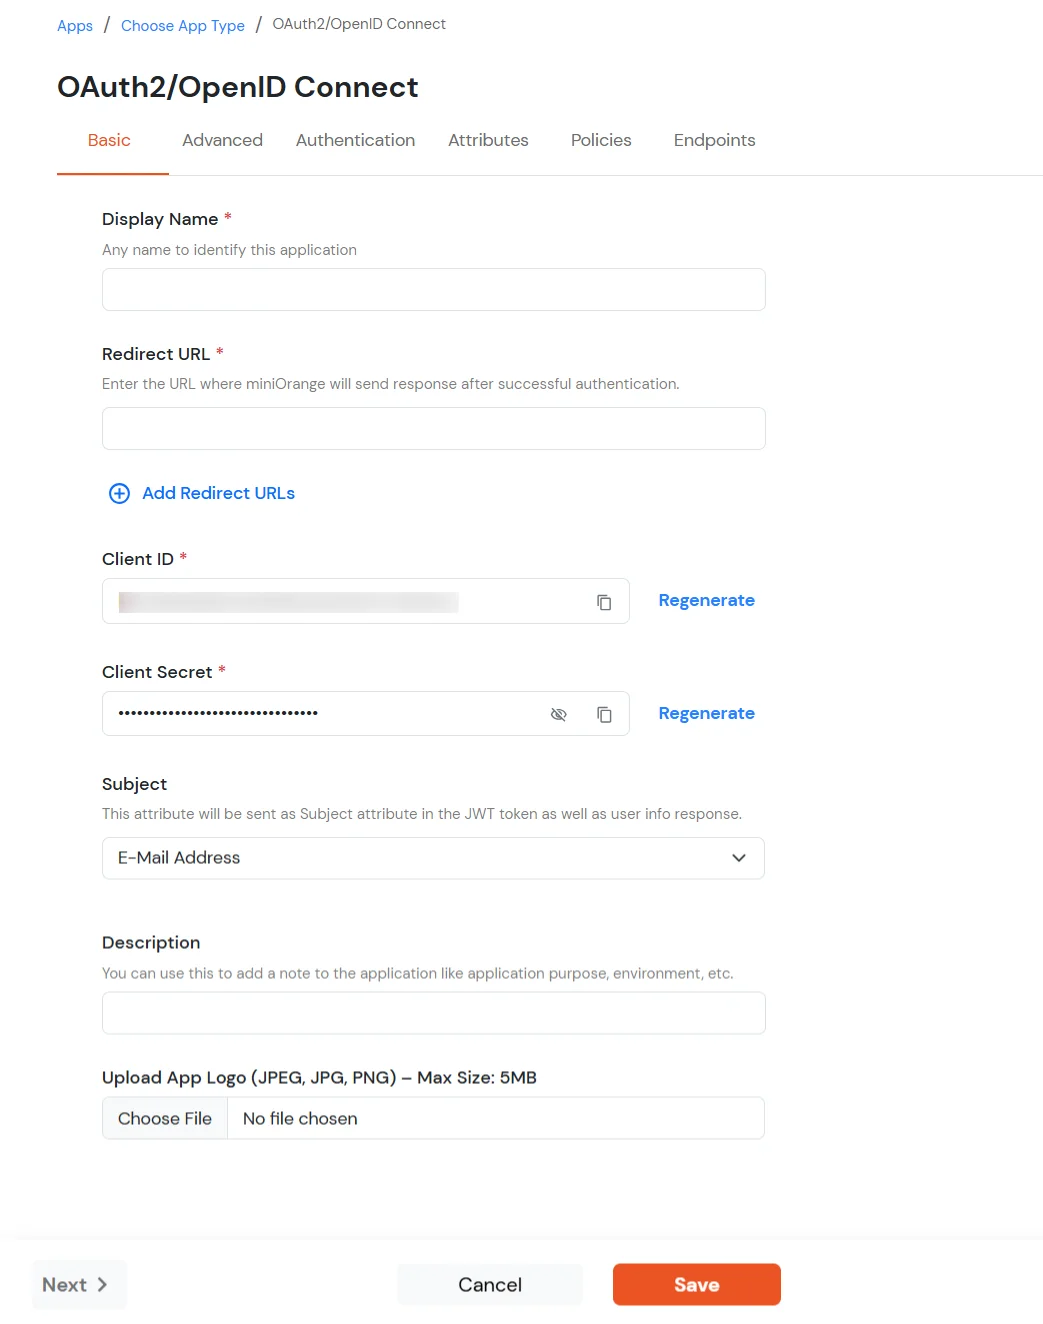
  • Nella scheda Base, inserisci i seguenti dettagli:
  • Schede di base Descrizione
    Display Nome Inserisci un nome visualizzato per l'applicazione, ad esempio ERPNext.
    URL di reindirizzamento Inserisci l'URL di callback di ERPNext in questo formato: https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/<provider-name>
    ID cliente Copia il file generato ID clienteLo userai più tardi durante la configurazione del Chiave di accesso social in ERPNext.
    Client Secret Copia il file generato Client SecretLo userai più tardi durante la configurazione del Chiave di accesso social in ERPNext.
    Descrizione (facoltativa) Inserire una descrizione dell'applicazione, se richiesto.
    Scheda base Single Sign-On (SSO) di ERPNext

  • Fare clic su Salva.
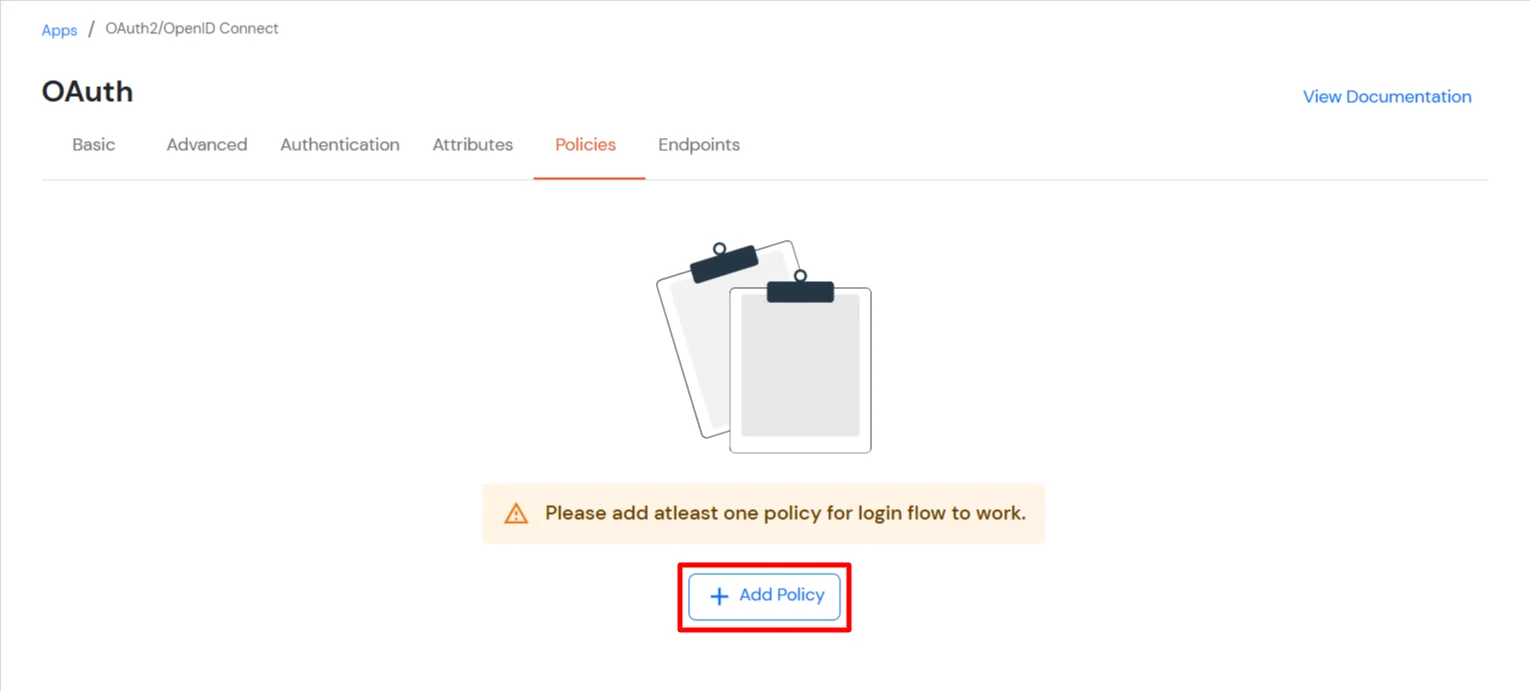
  • Sarai reindirizzato al Politiche .
  • ERPNext SSO, cliccando su Salva si viene reindirizzati alle Norme

  • Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo Si aprirà una finestra modale.
    • Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.
    • Dashboard miniOrange: vai a Criteri e aggiungi criterio

    • Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
    • Inserisci il nome del gruppo e clicca su Crea gruppo.
    • Dashboard miniOrange: Inserisci il nome del gruppo

    • Fare clic su Avanti.
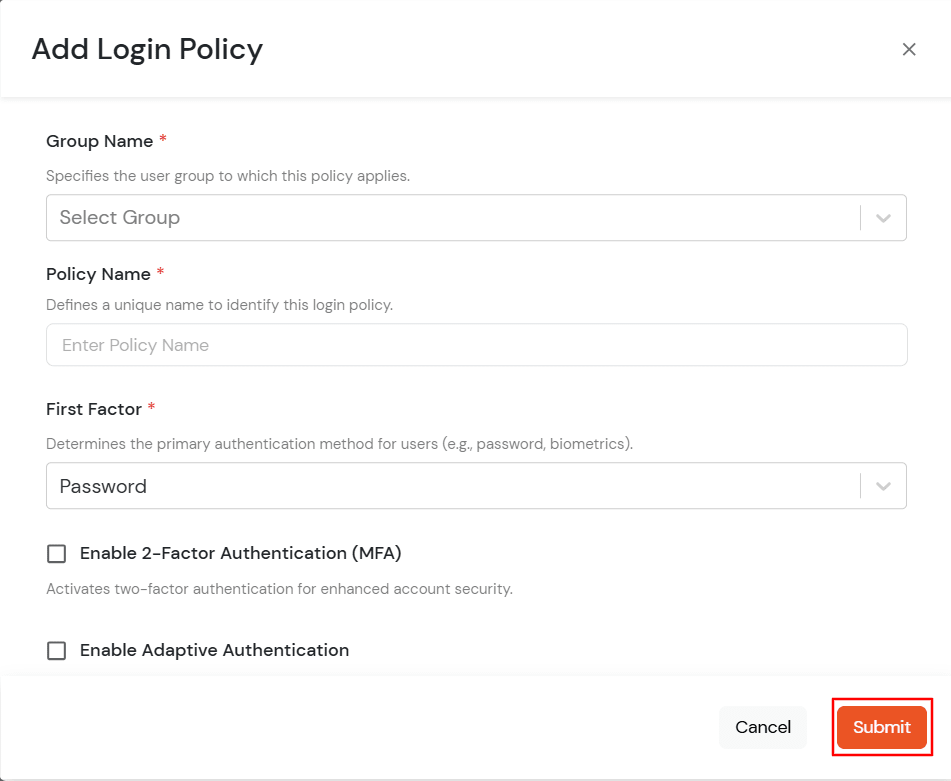
    • Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
    • Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
      • Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
      • Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
      • Se si seleziona Collegamento magico Come metodo di accesso, vengono visualizzate le seguenti opzioni:
        • Consenti l'accesso da altri indirizzi IP: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link da un indirizzo IP diverso da quello da cui è stata effettuata la richiesta.
        • Abilita l'accesso da altri dispositivi: Quando questa opzione è abilitata, gli utenti possono aprire il Magic Link su un dispositivo diverso da quello utilizzato per richiederlo.
  • Assegnazione delle policy per l'accesso Single Sign-On (SSO) a ERPNext

  • Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
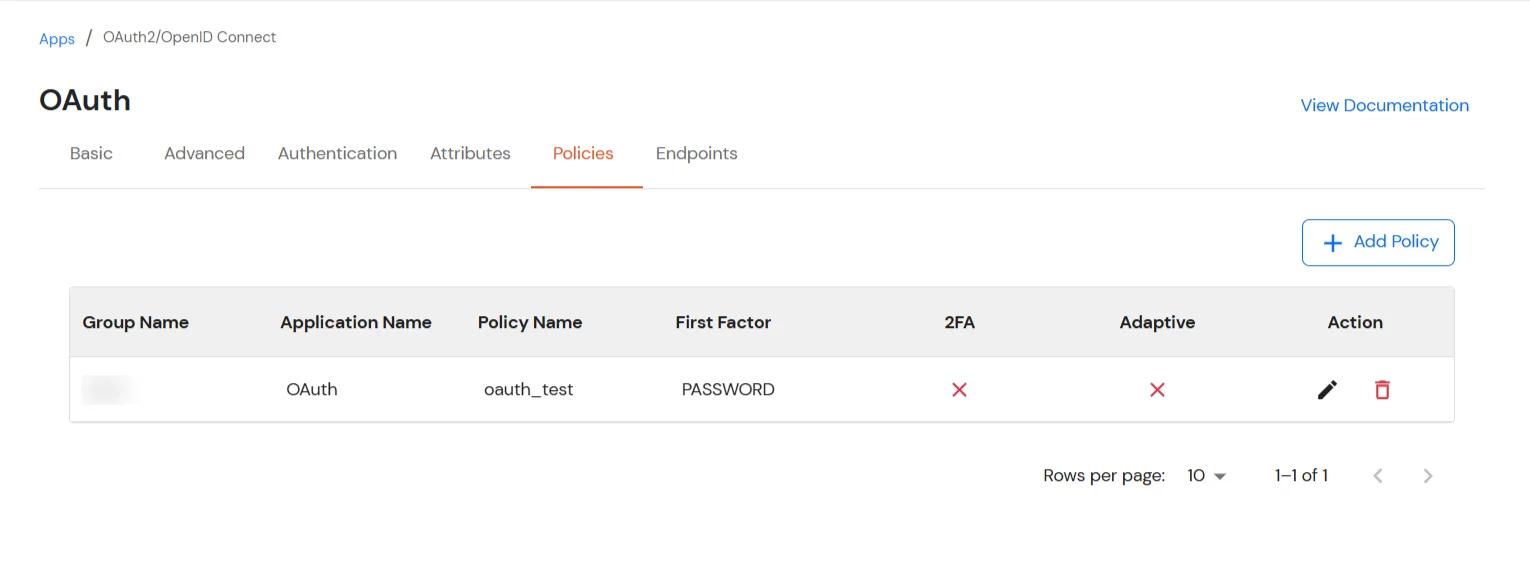
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Accesso Single Sign-On (SSO) a ERPNext: clicca su Salva e verranno create le policy.

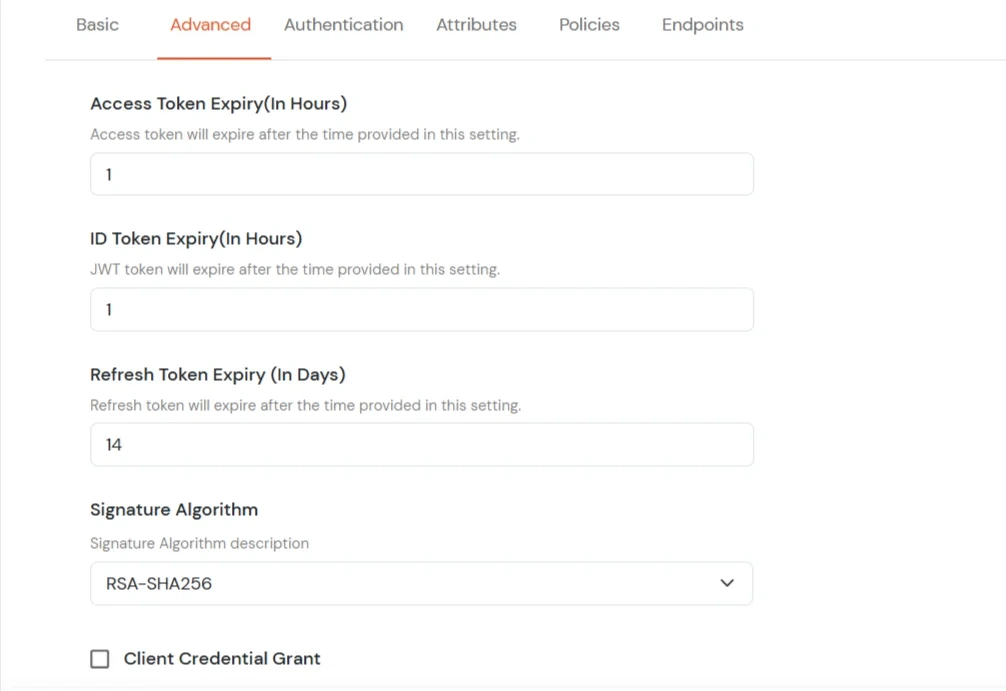
  • Puoi andare al Filtri scheda per modificare altre impostazioni, come il tempo di scadenza per i token di accesso, JWT e aggiornamento.
    1. Scadenza del token di accesso: Per quanto tempo il token di accesso fornito deve essere valido dalla creazione. [In ore] Dopo la scadenza, deve essere generato un nuovo token di accesso.
    2. Scadenza del token JWT: Per quanto tempo il token JWT generato dovrebbe essere valido. [ In ore ]
    3. Scadenza del token di aggiornamento: Per quanto tempo il token di aggiornamento generato deve essere valido. [In giorni] Sarà necessario generare un nuovo token di aggiornamento dopo il numero di giorni indicato.
    4. Abilita identità condivisa: Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica.
    Manuale dell'amministratore della piattaforma di identità miniOrange: vai alla scheda Avanzate per impostare gli orari di scadenza del token.

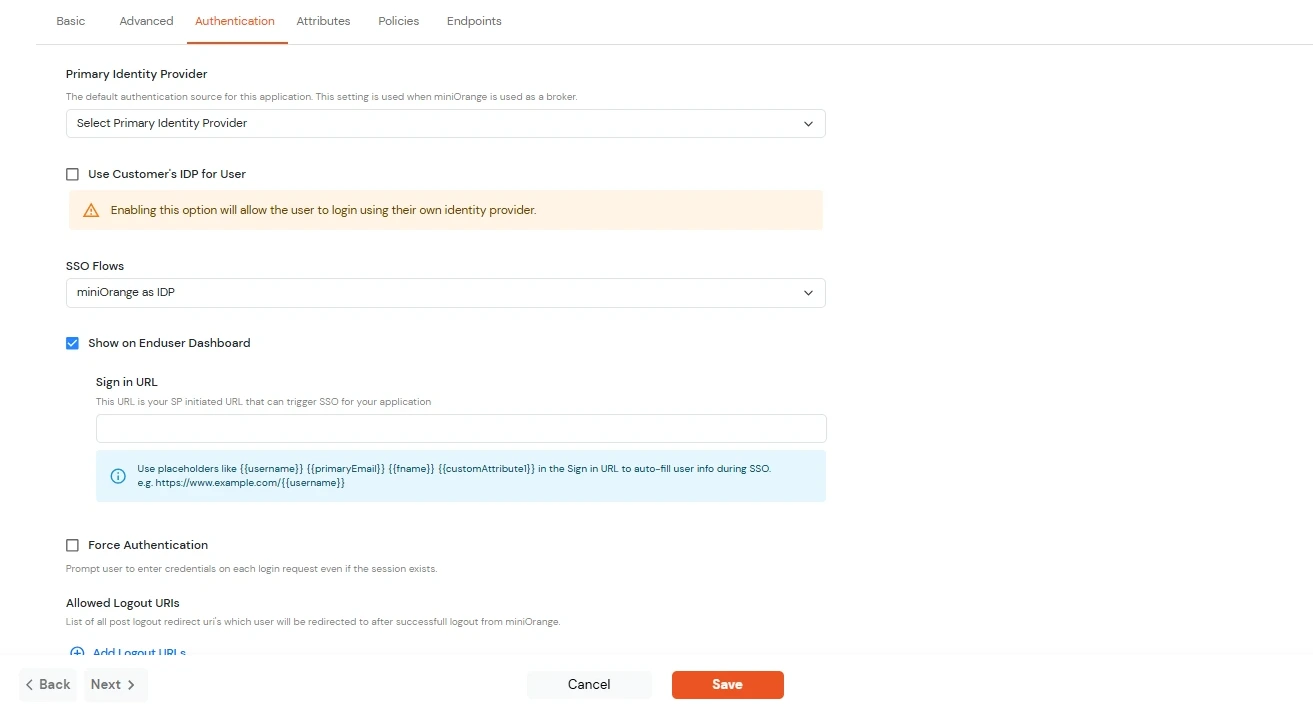
  • Passare alla Opzioni di accesso scheda.
    Fornitore di identità primario Seleziona la sorgente ID predefinita dal menu a tendina per l'applicazione. Se non viene selezionata alcuna opzione, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio IDP. [In questo caso, scegli miniOrange].
    Flussi SSO Selezionare il flusso SSO desiderato dal menu a discesa, ad esempio miniOrange come IDP, miniOrange come Broker, o miniOrange come Broker con Discovery Flow.
    Mostra sulla dashboard dell'utente finale Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale.
    Forza autenticazione Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già.
    URI di disconnessione consentiti Fai clic sul link "URI di disconnessione consentiti" per aggiungere un elenco di URI di reindirizzamento post-disconnessione. Gli utenti verranno reindirizzati a uno di questi URI dopo aver effettuato correttamente la disconnessione da miniOrange.
    Disconnessione singola abilitata Abilitare questa opzione per inviare richieste di disconnessione ad altre applicazioni quando si esegue la disconnessione da questa app.
    URL di accesso

    È possibile includere attributi utente nell'URL di accesso utilizzando segnaposto come {{username}}, {{primaryEmail}}, {{customAttribute1}}, ecc. Questi segnaposto verranno sostituiti dinamicamente con i valori utente effettivi durante il flusso SSO avviato dall'IdP.

    È possibile generare l'URL utilizzando i seguenti attributi: username, primaryEmail, alternateEmail, fname, lname, primaryPhone e customAttribute1.

    L'URL potrebbe essere così https://login.com/{{username}}/?primaryEmail={{primaryEmail}}

  • Formato dei parametri di query: https://<sso-url>?username={{username}} https://<sso-url>?username={{username}}&email={{primaryEmail}}
  • Formato dei parametri del percorso: https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
  • Manuale di amministrazione della piattaforma di identità miniOrange: vai alla scheda Opzioni di accesso

  • Ottenere i dettagli richiesti dell'app / Aggiornare le informazioni dell'app:
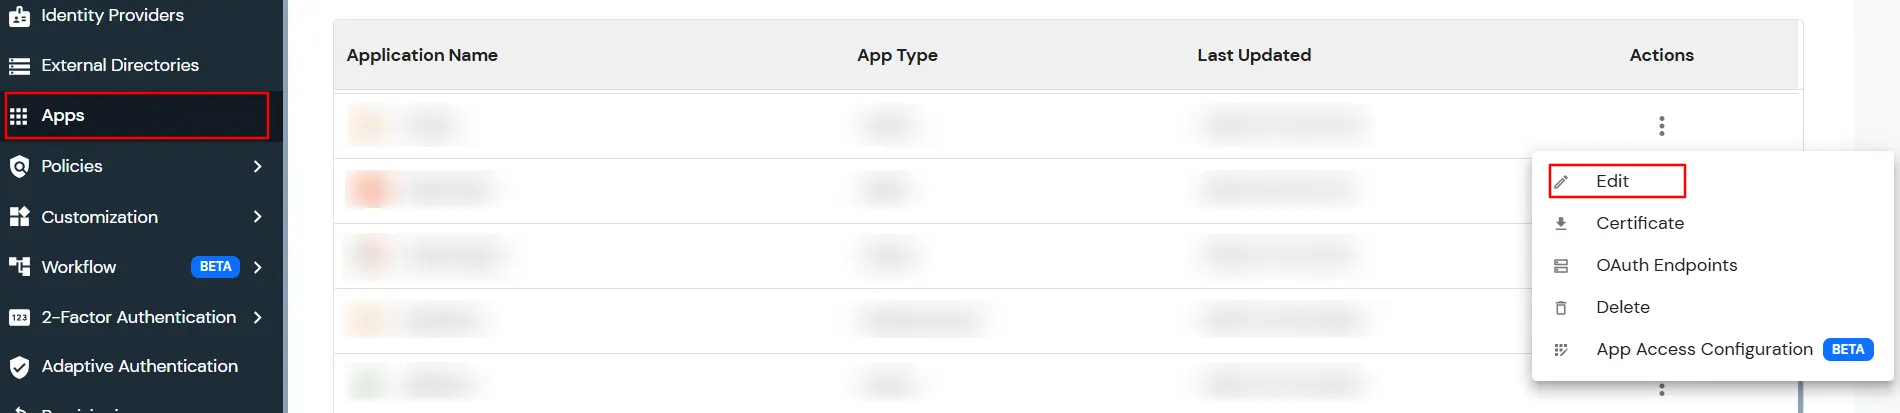
  • Puoi modificare Applicazione seguendo questi passaggi:
    • Vai Apps.
    • Dall'elenco delle app configurate, individua l'app che hai creato. Fai clic su ( ⋮ ) icona accanto all'app e seleziona Modifica opzione.
    • Seleziona l'app e scegli modifica

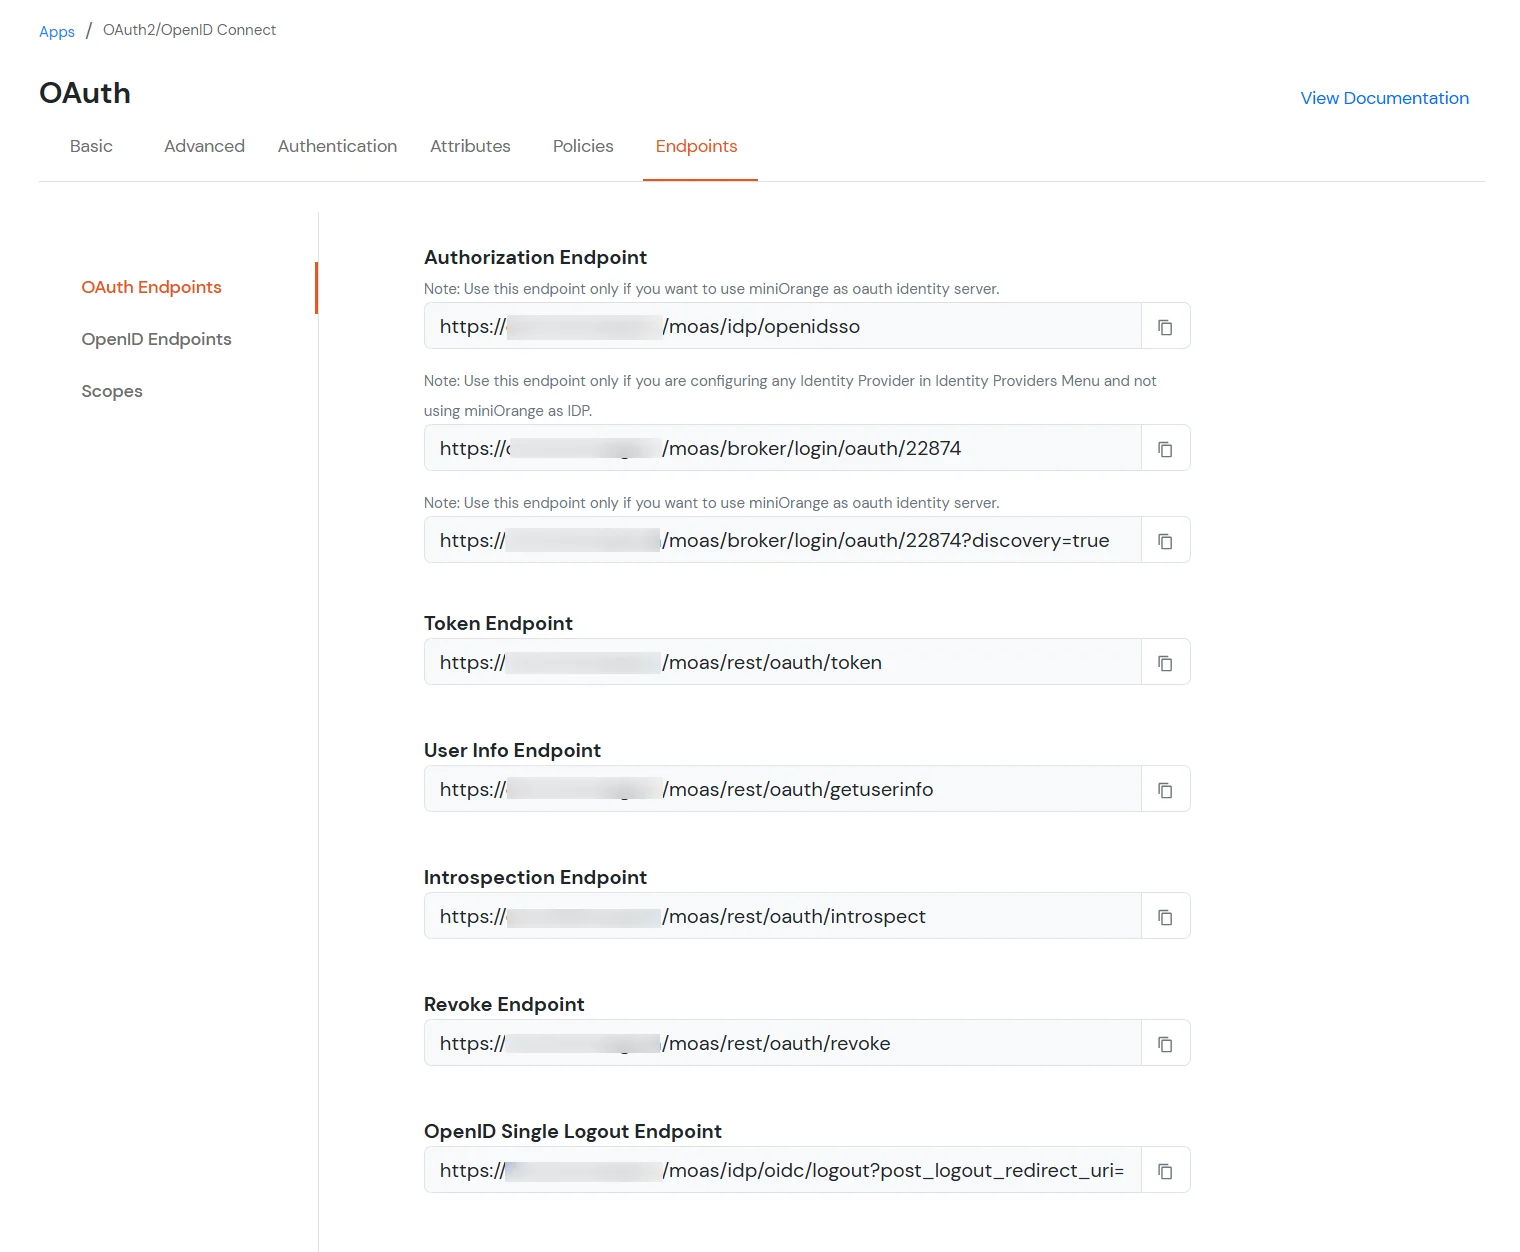
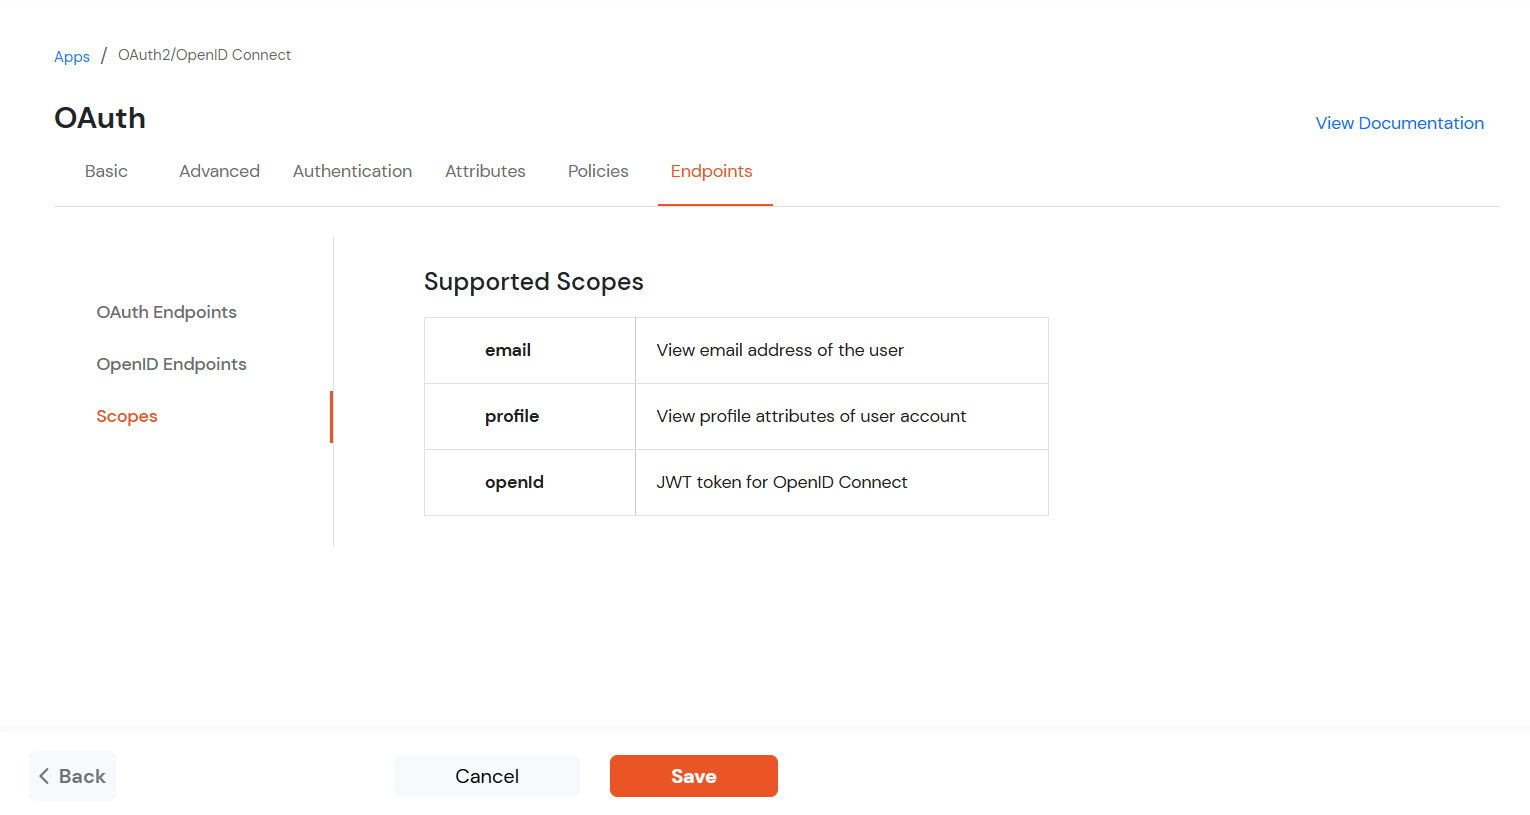
    • Clicca su Endpoint OAuth sezione nel menu Azioni della tua app per ottenere gli endpoint Autorizzazione, Token e Informazioni utente.
    • Endpoint OAuth

      Endpoint di autorizzazione: https://<your-company-name>.xecurify.com/moas/idp/openidsso
      (Nota: Utilizza questo endpoint solo se desideri utilizzare Miniorange come server di identità OAuth.
      https://<your-company-name>.xecurify.com/moas/broker/login/oauth/<customerID>
      (Nota: Utilizzare questo endpoint solo se si sta configurando un provider di identità nel menu Provider di identità e non si utilizza miniorange come IDP.
      Punto finale del token: https://<your-company-name>.xecurify.com/moas/rest/oauth/token
      Endpoint informazioni utente: https://<your-company-name>.xecurify.com/moas/rest/oauth/getuserinfo
      Punto finale dell'introspezione: https://<your-company-name>.xecurify.com/moas/rest/oauth/introspect
      Endpoint di autorizzazione del dispositivo: https://<your-company-name>.xecurify.com/moas/rest/oauth/devicecode/authorize

      Questo endpoint viene utilizzato per avviare il flusso di concessione dell'autorizzazione del dispositivo OAuth 2.0 per dispositivi o applicazioni con capacità di input limitate o senza browser. Questo endpoint accetta i seguenti parametri:
      Revoca endpoint: https://<your-company-name>.xecurify.com/moas/rest/oauth/revoke
      Endpoint di disconnessione singola OpenID: https://<your-company-name>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=

      Endpoint OAuth per l'autenticazione Single Sign-On (SSO) di ERPNext

      Scopi di OAuth

      e-mail: Visualizza l'indirizzo email dell'utente
      profilo : Visualizza gli attributi del profilo dell'account utente
      ID apertura: Recupera il token JWT per OpenID Connect

      Ambiti di autenticazione OAuth per il Single Sign-On (SSO) di ERPNext

    • Fare clic su Salva.

2. Configurare l'SSO in ERPNext

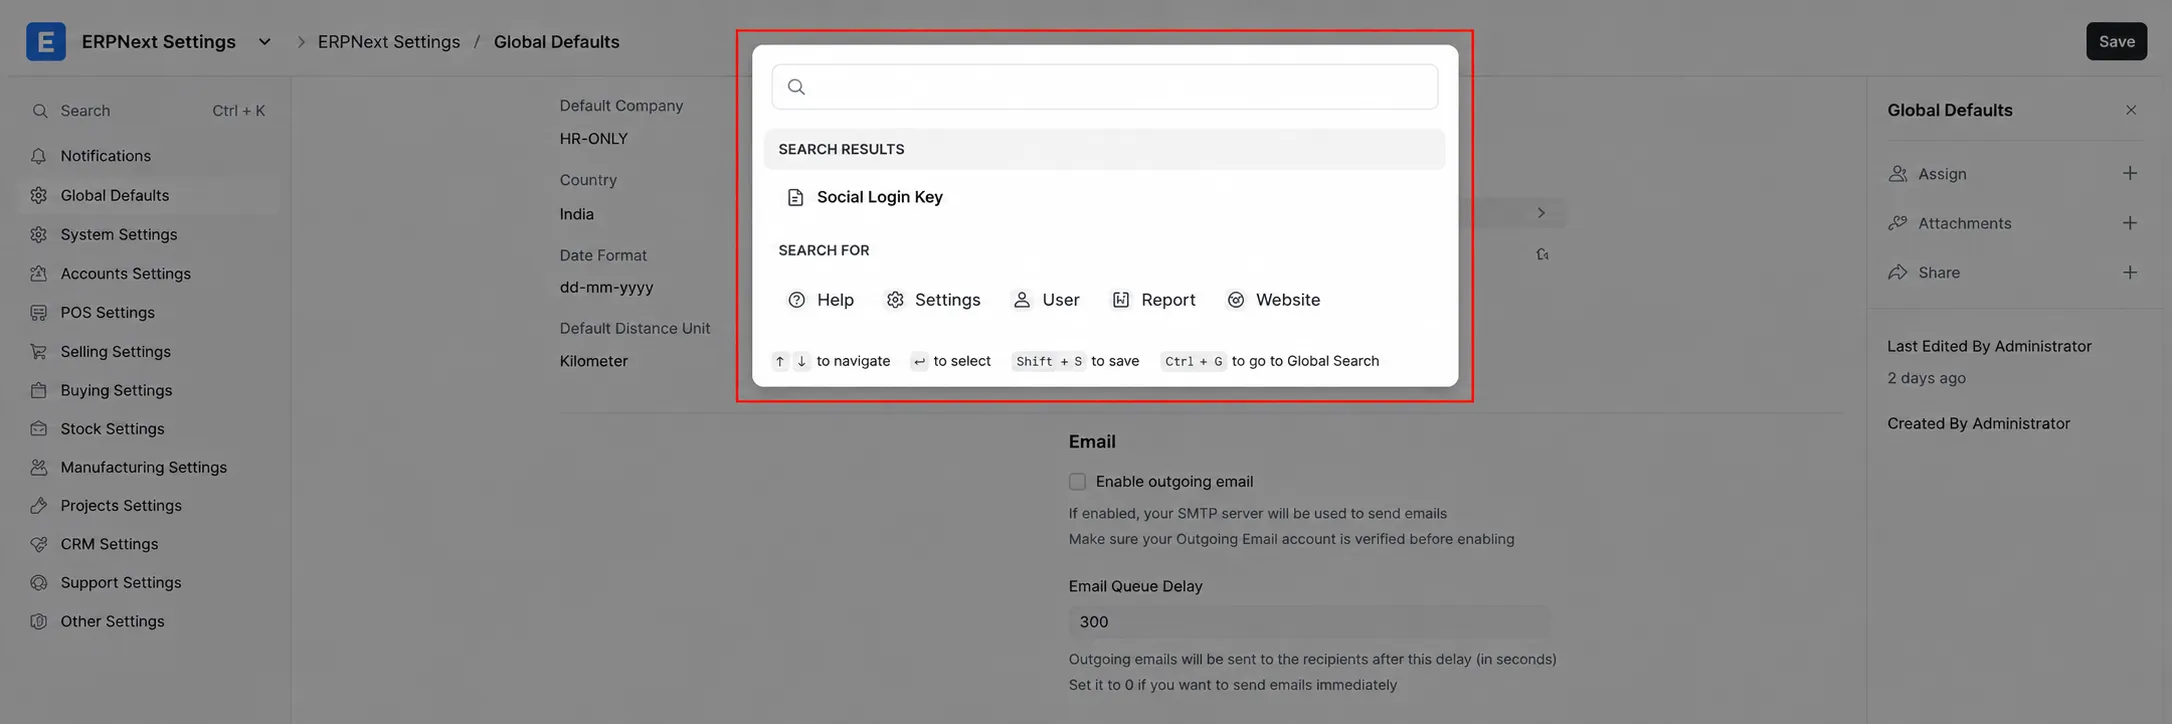
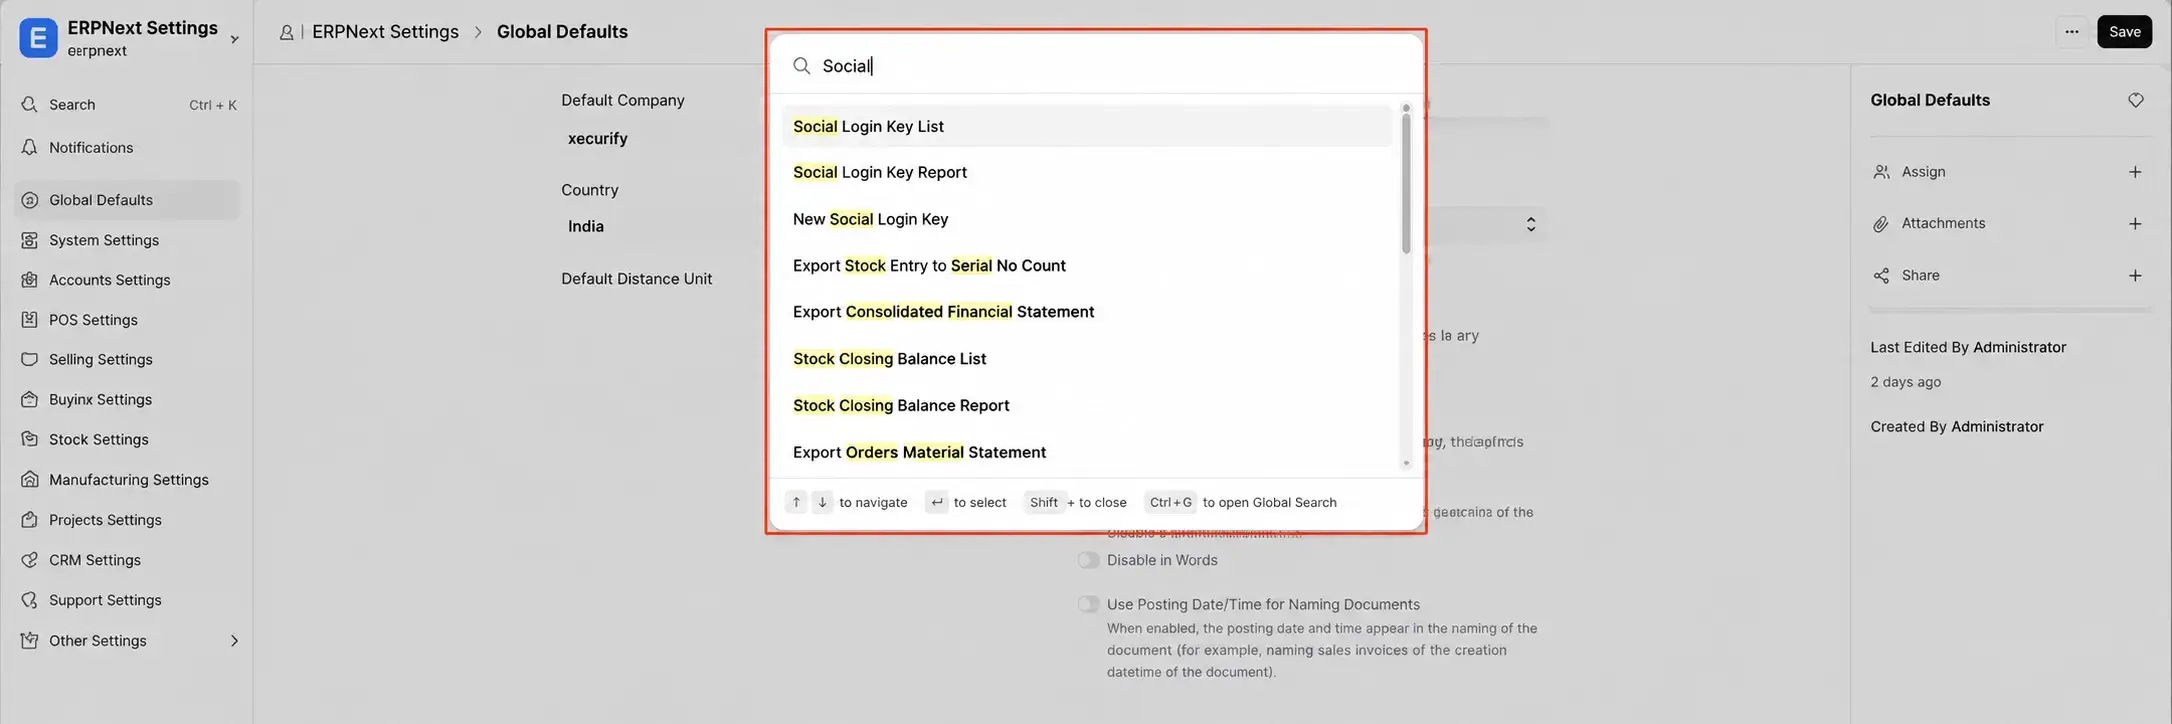
  • Accedi al tuo sito ERPNext con un account amministratore. Dalla Desk, usa la funzione di ricerca (Ctrl+K) per cercare "Chiave di accesso social".
  • Accedi all'account amministratore di ERPNext.

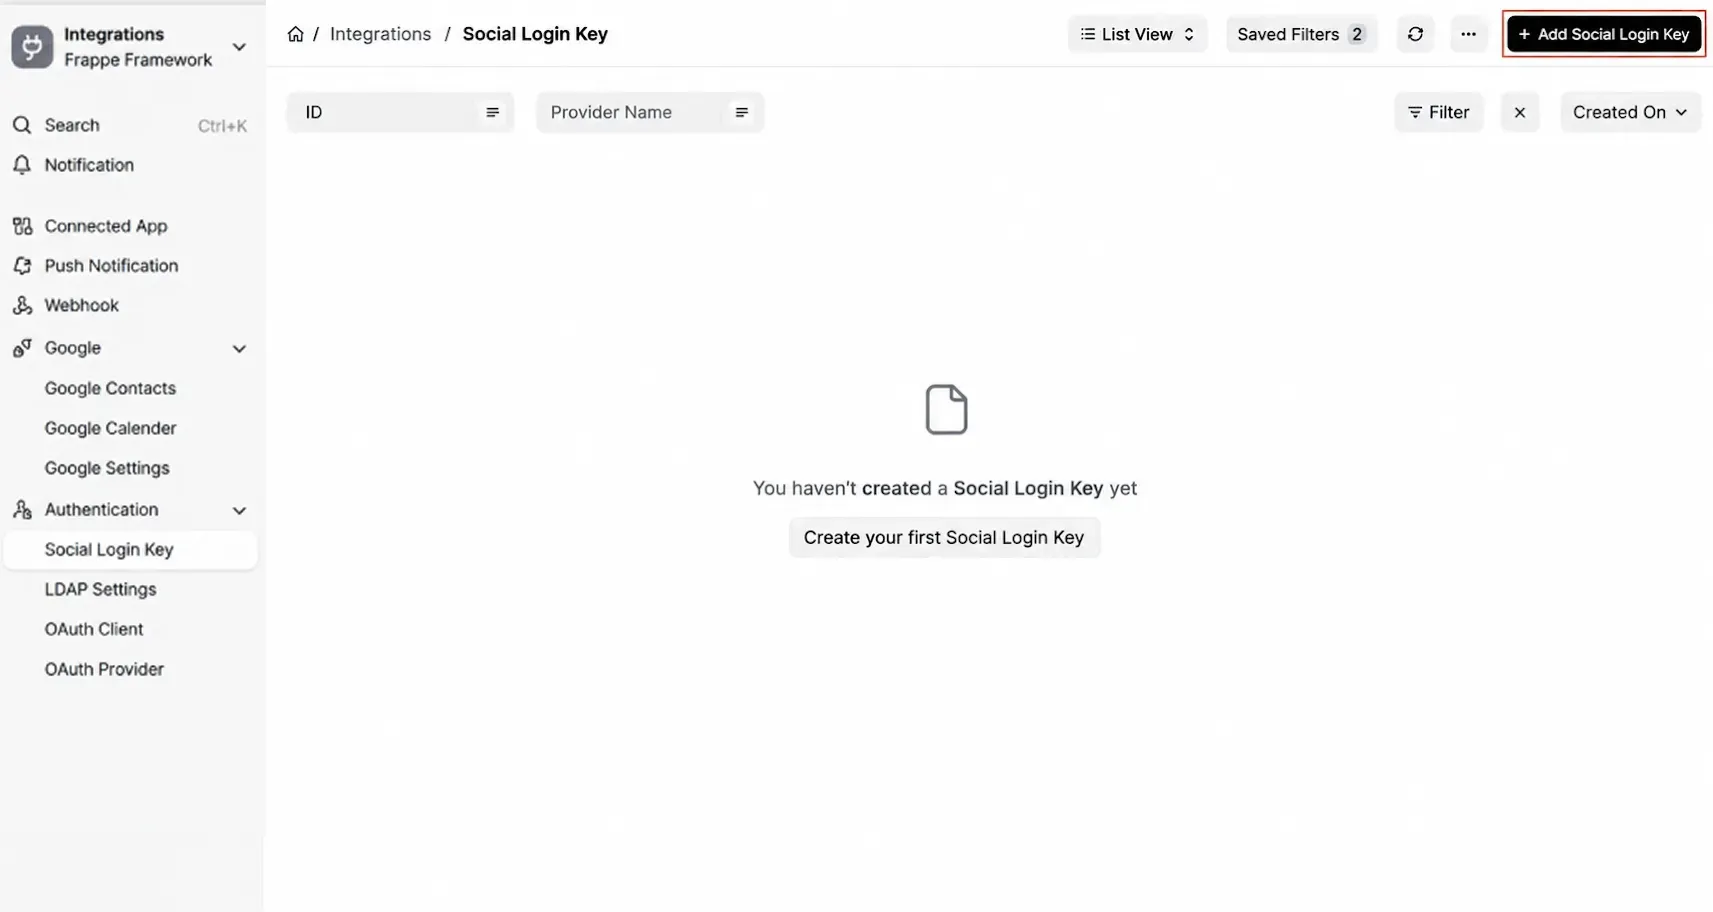
  • Apri la Chiave di accesso social in Integrazioni >> Autenticazione per visualizzare i provider di accesso social configurati.
  • Cerca la chiave di accesso social

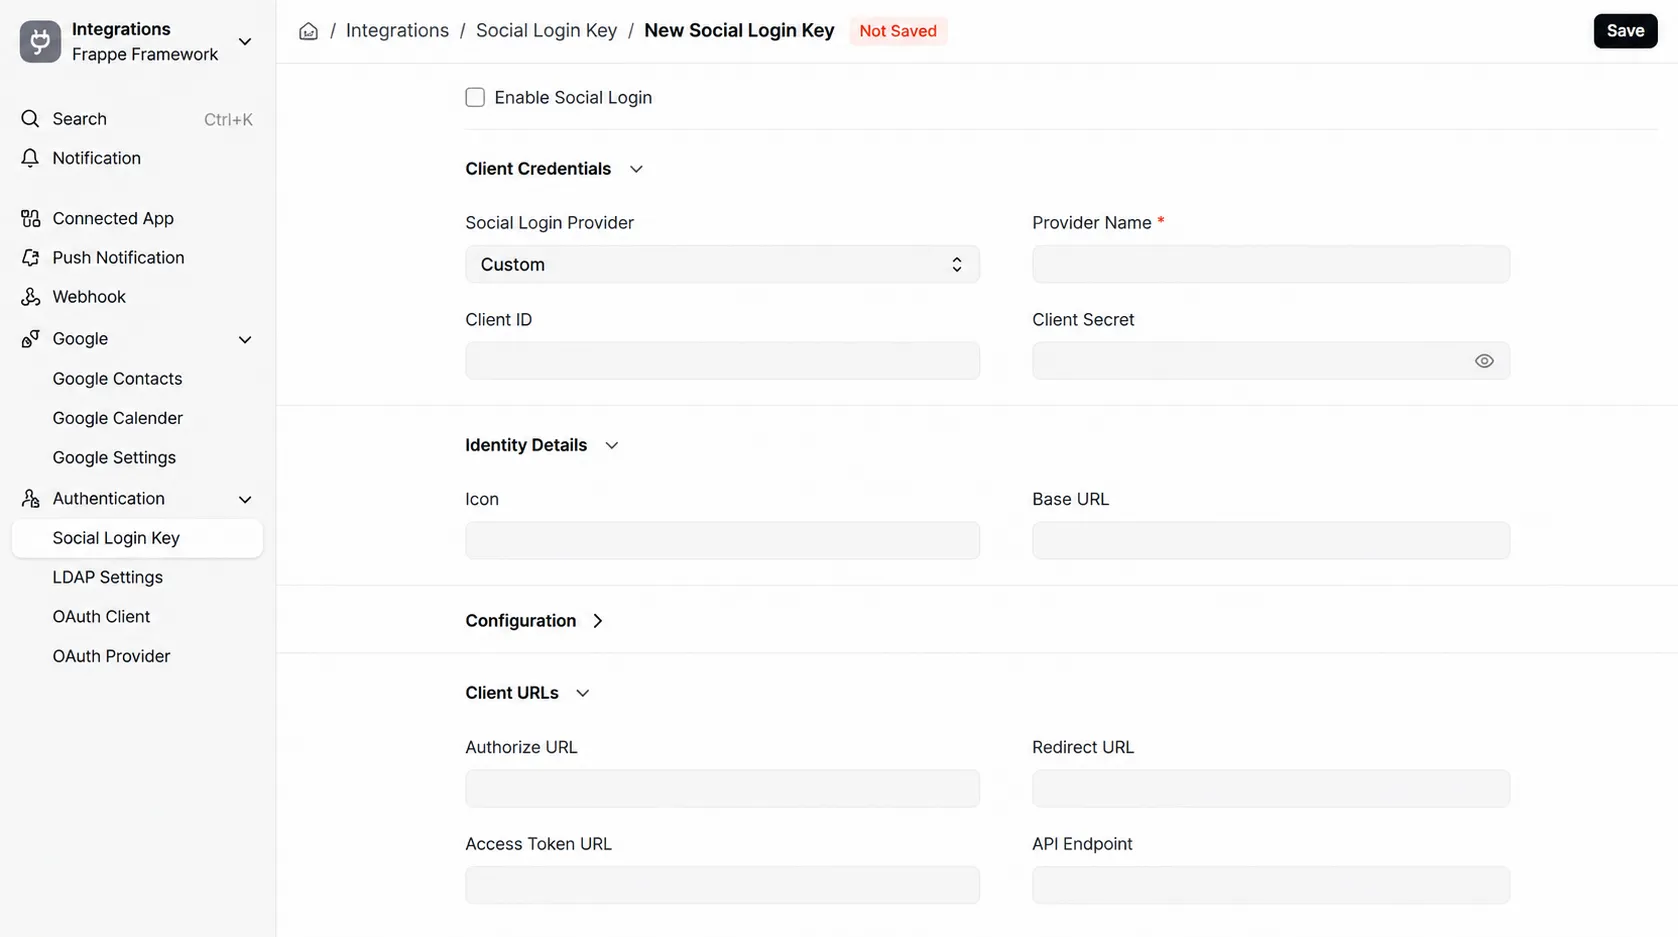
  • Fai clic su Aggiungi chiave di accesso social (o Nuovo) per creare una nuova configurazione di accesso social OAuth/OIDC per miniOrange.
  • crea un nuovo accesso social OAuth/OIDC

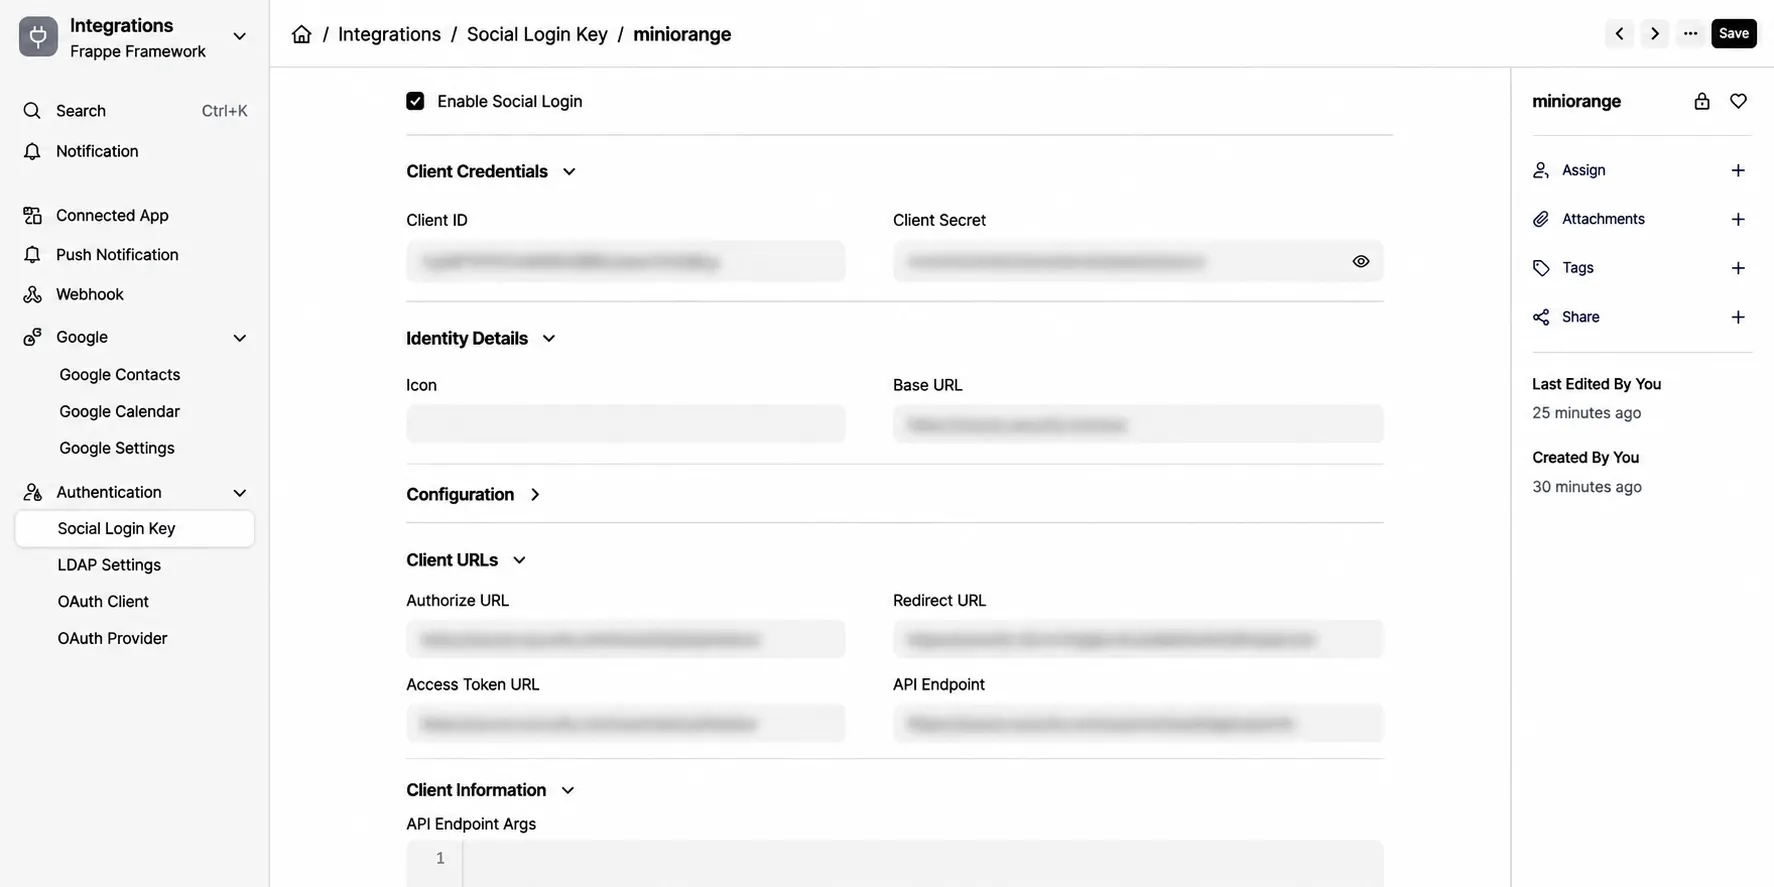
  • Nella nuova Chiave di accesso social, seleziona Personalizzato come Provider di accesso social, abilita Abilita accesso social e inserisci miniorange come Nome provider. Quindi configura le credenziali client e gli endpoint OAuth come mostrato di seguito.
  • Inserisci i dettagli della chiave di accesso social

  • Inserisci i seguenti dati nei rispettivi campi:
    • Nome del provider: Inserisci miniorange (il nome del provider deve corrispondere al valore utilizzato nell'URL di reindirizzamento).
    • Identificativo cliente: Inserisci l'ID cliente generato per l'applicazione ERPNext in miniOrange.
    • Client Secret: Inserisci il Client Secret generato per l'applicazione ERPNext in miniOrange.
    • URL di base: Inserisci l'URL di base del tuo tenant miniOrange, ad esempio:https://<your-company-name>.xecurify.com
    • Autorizza l'URL: Inserisci l'endpoint di autorizzazione miniOrange:https://<your-company-name>.xecurify.com/moas/idp/openidsso
    • URL di reindirizzamento: entra https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/<provider-name>
    • Ad esempio, se il nome del fornitore è miniarancia:

      https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/miniorange

    • URL token di accesso: Inserisci l'endpoint del token miniOrange:https://<your-company-name>.xecurify.com/moas/rest/oauth/token
    • Endpoint API: Inserisci le informazioni utente dell'endpoint miniOrange:https://<your-company-name>.xecurify.com/moas/rest/oauth/getuserinfo
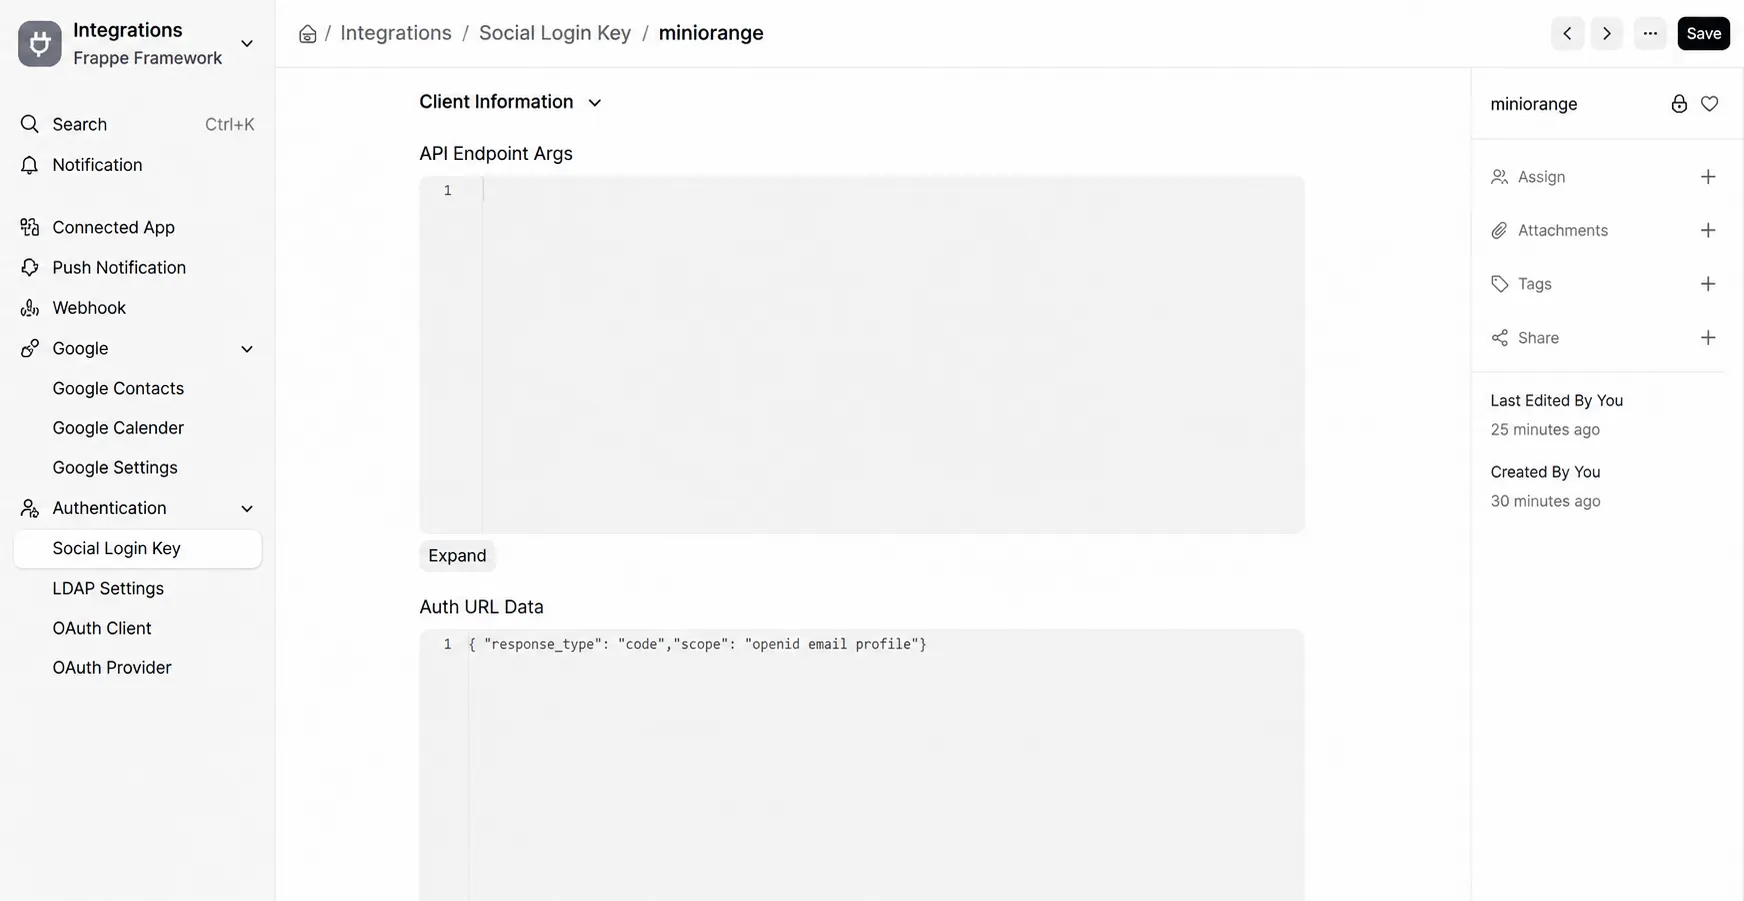
    • Argomenti dell'endpoint API: Lascia questo campo vuoto.
    • Dati URL di autenticazione: entra {"response_type": "code", "scope": "openid email profile"}Questo configura il flusso del codice di autorizzazione e richiede il profilo OpenID Connect e gli ambiti di posta elettronica.
    • Proprietà ID utente: Lascia vuoto questo campo a meno che la tua implementazione non richieda una proprietà specifica per l'identificativo dell'utente.
    Abilita l'accesso social

    Endpoint API Argomenti e dati URL di autenticazione

3. Testare la configurazione SSO

Verifica l'accesso SSO al tuo account ERPNext con miniOrange IdP:
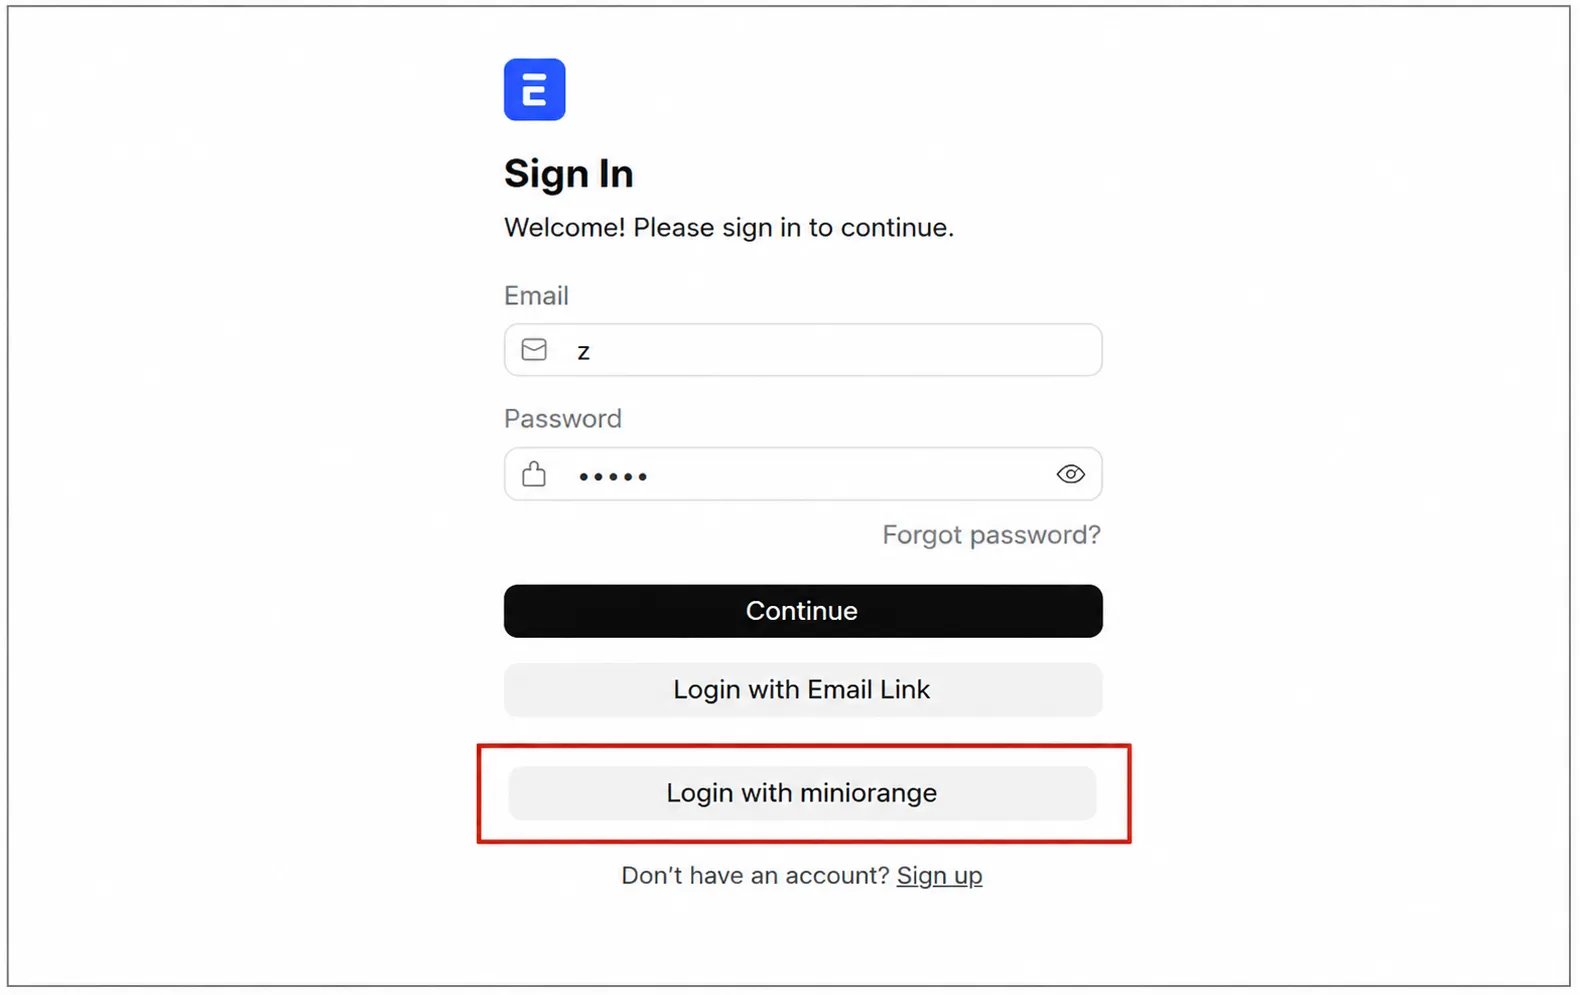
  • Apri la pagina di accesso di ERPNext. Dovrebbe essere visualizzata l'opzione "Accedi con miniorange".
  • Accedi con miniorange

  • Fai clic sull'opzione "Accedi con miniOrange" per avviare l'SSO e reindirizzare l'utente a miniOrange per l'autenticazione.
  • Miniorange per l'autenticazione Single Sign-On (SSO) di ERPNext

  • Inserisci le tue credenziali di accesso a miniOrange e clicca su Accedi. Verrai automaticamente connesso al tuo account ERPNext.

4. Configura la tua directory utente (facoltativo)

miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.


1. Crea utente in miniOrange

  • Fare clic su Utenti >> Elenco utenti >> Aggiungi utente.
  • ERPNext: Aggiungi utente in miniOrange

  • Qui, compila i dettagli dell'utente senza la password e poi clicca su Crea utente pulsante.
  • ERPNext: Aggiungi i dettagli dell'utente

  • Dopo la creazione corretta dell'utente, verrà visualizzato un messaggio di notifica "Un utente finale è stato aggiunto correttamente" verrà visualizzato nella parte superiore della dashboard.
  • ERPNext: Aggiungi i dettagli dell'utente

  • Fare clic su Scheda Stato di onboardingControlla l'e-mail con l'ID e-mail registrato e seleziona l'azione Invia e-mail di attivazione con collegamento per la reimpostazione della password da Seleziona azione elenco a discesa e quindi fare clic su APPLICA pulsante.
  • ERPNext: Seleziona l'azione e-mail

  • Ora, apri il tuo ID e-mail. Apri la posta che ricevi da miniOrange e poi clicca su link per impostare la password del tuo account.
  • Nella schermata successiva, inserisci la password e conferma la password, quindi fai clic su Reimposta password Single Sign-On (SSO) pulsante.
  • ERPNext: Reimposta la password utente
  • Ora puoi accedere all'account miniOrange inserendo le tue credenziali.

2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.

  • Accedere a Utenti >> Elenco utenti. Fare clic su Aggiungi utente pulsante.
  • ERPNext: Aggiungi utenti tramite caricamento in blocco

  • Registrazione in blocco degli utenti Scarica il formato csv di esempio dalla nostra console e modifichiamo questo file csv seguendo le istruzioni.
  • ERPNext: Scarica il file CSV di esempio

  • Per caricare in blocco gli utenti, seleziona il file e assicurati che sia in formato file .csv separato da virgole quindi fare clic su Carica.
  • ERPNext: utente per il caricamento in blocco

  • Dopo aver caricato correttamente il file csv, vedrai un messaggio di successo con un link.
  • Cliccando su quel link vedrai l'elenco degli utenti a cui inviare la mail di attivazione. Seleziona gli utenti a cui inviare la mail di attivazione e clicca su Invia mail di attivazione. Una mail di attivazione verrà inviata agli utenti selezionati.
  • Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard
  • ERPNext: Configurare Active Directory come directory esterna

  • In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
  • ERPNext: Selezionare il tipo di directory come AD/LDAP

  • Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
  • ERPNext: Selezionare il tipo di directory come AD/LDAP

  • MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
  • MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
  • ERPNext: Seleziona il tipo di archivio utenti AD/LDAP

  • Inserisci AD/LDAP Display Nome and Identifier nome.
  • Seleziona Tipo di directory as Active Directory.
  • Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
  • Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
  • ERPNext: Configura la connessione URL del server LDAP

  • In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
  • ERPNext: Configura il nome di dominio dell'account di associazione utente

  • Inserisci la password valida dell'account Bind.
  • Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
  • ERPNext: Verifica le credenziali dell'account di collegamento

  • Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
  • ERPNext: Configurare la base di ricerca utenti

  • Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
  • ERPNext: Seleziona il filtro di ricerca utente

  • Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
  • È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
  • ERPNext: Attiva le opzioni LDAP

    Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.

    Attributo Descrizione
    Attiva LDAP Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi
    Autenticazione di fallback Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange
    Abilita l'accesso dell'amministratore Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP
    Mostra IdP agli utenti Se abiliti questa opzione, questo IdP sarà visibile agli utenti
    Sincronizza gli utenti in miniOrange Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP


  • Clicca sul Avanti pulsante, o vai al Attributi scheda.

Mappatura degli attributi da AD

  • Per impostazione predefinita, sono configurati nome utente, nome, cognome ed email. Scorri verso il basso e clicca su Salva pulsante. Per recuperare attributi aggiuntivi da Active Directory, abilitare Invia attributi configuratiSul lato sinistro, inserisci il nome che desideri rilasciare alle applicazioni. Sul lato destro, inserisci il nome dell'attributo da Active Directory. Ad esempio, se desideri recuperare l'attributo aziendale da Active Directory e inviarlo come organizzazione alle applicazioni configurate, inserisci quanto segue:

    Nome attributo inviato a SP = organizzazione
    Nome attributo da IDP = azienda

  • ERPNext: Abilita l'invio degli attributi configurati

    ERPNext: Mappatura degli attributi da Active Directory

  • Clicca sul Avanti pulsante, o vai al vettovagliamento scheda.

Importazione e provisioning degli utenti da AD

  • Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
  • ERPNext: per ora, salta la fase di provisioning.

Importa i criteri password da Active Directory

  • Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
  • ERPNext: Per ora, ignora la policy di importazione delle password.

Connessioni di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
  • ERPNext: Test della connessione AD/LDAP

  • Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
  • ERPNext: Inserire nome utente e password per testare la connessione LDAP

  • On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
  • ERPNext: Connessione al server LDAP avvenuta con successo.

Mappatura degli attributi di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
  • ERPNext: Nella sezione Cartelle esterne, fare clic su Seleziona e quindi su Verifica mappatura attributi.

  • Appare un pop-up in cui inserire un nome utente e cliccare Test.
  • ERPNext: Inserisci il nome utente per testare la configurazione della mappatura degli attributi.

  • Verrà visualizzato il risultato della mappatura degli attributi del test.
  • ERPNext: Recupera gli attributi mappati per l'utente

La configurazione di Impostazione AD come directory esterna è completata.


Nota: consultare la nostra guida per configurare LDAP su Windows Server.

miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.

Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?


Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.


5. Autenticazione adattiva con ERPNext

L'autenticazione adattiva per ERPNext consente agli amministratori di applicare criteri di accesso contestuali valutando le condizioni di accesso degli utenti, come indirizzo IP, dispositivo, posizione e orario di accesso. In base ai criteri configurati, agli utenti può essere consentito l'accesso, essere richiesta una verifica aggiuntiva o l'accesso può essere negato. Gli amministratori possono anche configurare avvisi via e-mail, personalizzare i messaggi di errore visualizzati dagli utenti, rivedere le impostazioni dei criteri prima della distribuzione e assegnare criteri di autenticazione adattiva ai criteri di accesso alle applicazioni per rafforzare la sicurezza e prevenire accessi non autorizzati.

[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. Ora è possibile accedere e gestire i criteri di autenticazione adattiva navigando in Criteri >> Criteri di accesso adattivo.]

A. Limitare l'accesso a ERPNext con la restrizione di accesso basata su IP

    La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.

    È possibile configurare l'autenticazione adattiva con restrizione basata sull'indirizzo IP nel seguente modo:


  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

  • espandere la Restrizione dell'accesso basata su IP nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di accesso basate su IP.
  • Condizioni della polizza

  • Clicchi Aggiungi intervallo IP per configurare indirizzi IP o intervalli IP per la policy.
  • Aggiungi intervallo IP

  • Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
  • Scegli uno Consentire or Rifiuta selezionando l'opzione corrispondente dal menu a tendina. Se un utente tenta di accedere con l'indirizzo IP inserito nella lista bianca, l'accesso sarà sempre consentito.
  • Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, CIDR IPv4 e CIDR IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
  • È possibile aggiungere più IP o intervalli IP facendo clic su + Aggiungi intervallo IP pulsante.
  • Intervallo IP Aggiungi

  • Una volta apportate le modifiche, fare clic su Avanti.
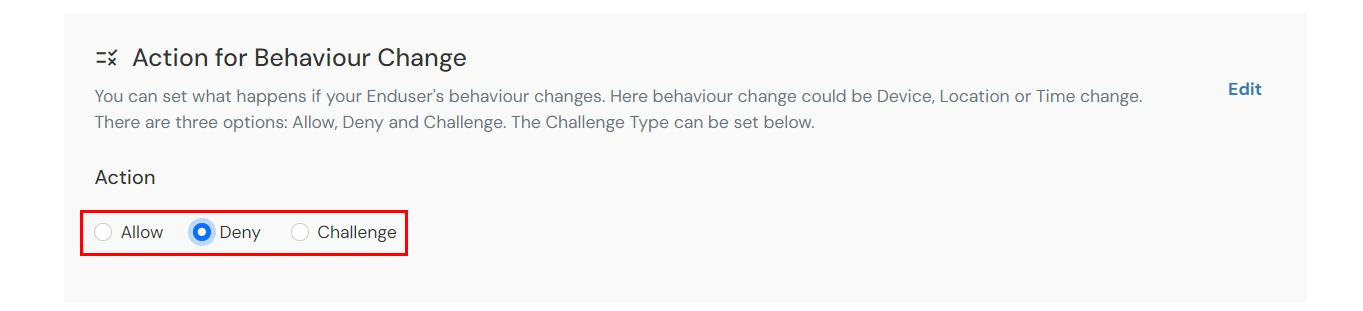
  • Seleziona Azione per il cambiamento del comportamento, scegli l'appropriato Action and Tipo di sfida per l'utente di quella sezione.
  • Azione per il cambiamento del comportamento


    Attributo (Opzione) Descrizione
    Consentire Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera.
    Rifiuta Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera.
    La sfida Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente.

  • Opzioni tipo di sfida: Imposta il tipo di sfida quando l'azione per il comportamento è configurata come Sfida.

  • Attributo Descrizione
    Fattore secondo utente

    L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio

    • OTP tramite SMS
    • Notifica PUSH
    • OTP tramite e-mail e molti di più.
    KBA (autenticazione basata sulla conoscenza) Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere.
    OTP tramite e-mail alternativa L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere.

  • Fare clic su Avanti per continuare.

B. Limitare l'accesso a ERPNext con la restrizione di accesso basata sul dispositivo

    La restrizione di accesso basata sul dispositivo consente agli amministratori di controllare l'accesso degli utenti in base ai dispositivi attendibili e registrati. Sfruttando i meccanismi di identificazione e verifica del dispositivo, gli amministratori possono definire criteri che valutano il dispositivo utilizzato durante l'autenticazione. Quando un utente tenta di accedere, il dispositivo viene valutato rispetto al criterio configurato e viene applicata l'azione appropriata: Consenti, Richiedi o Nega in base alle condizioni configurate.

    È possibile configurare l'autenticazione adattiva con restrizioni basate sul dispositivo nel seguente modo:
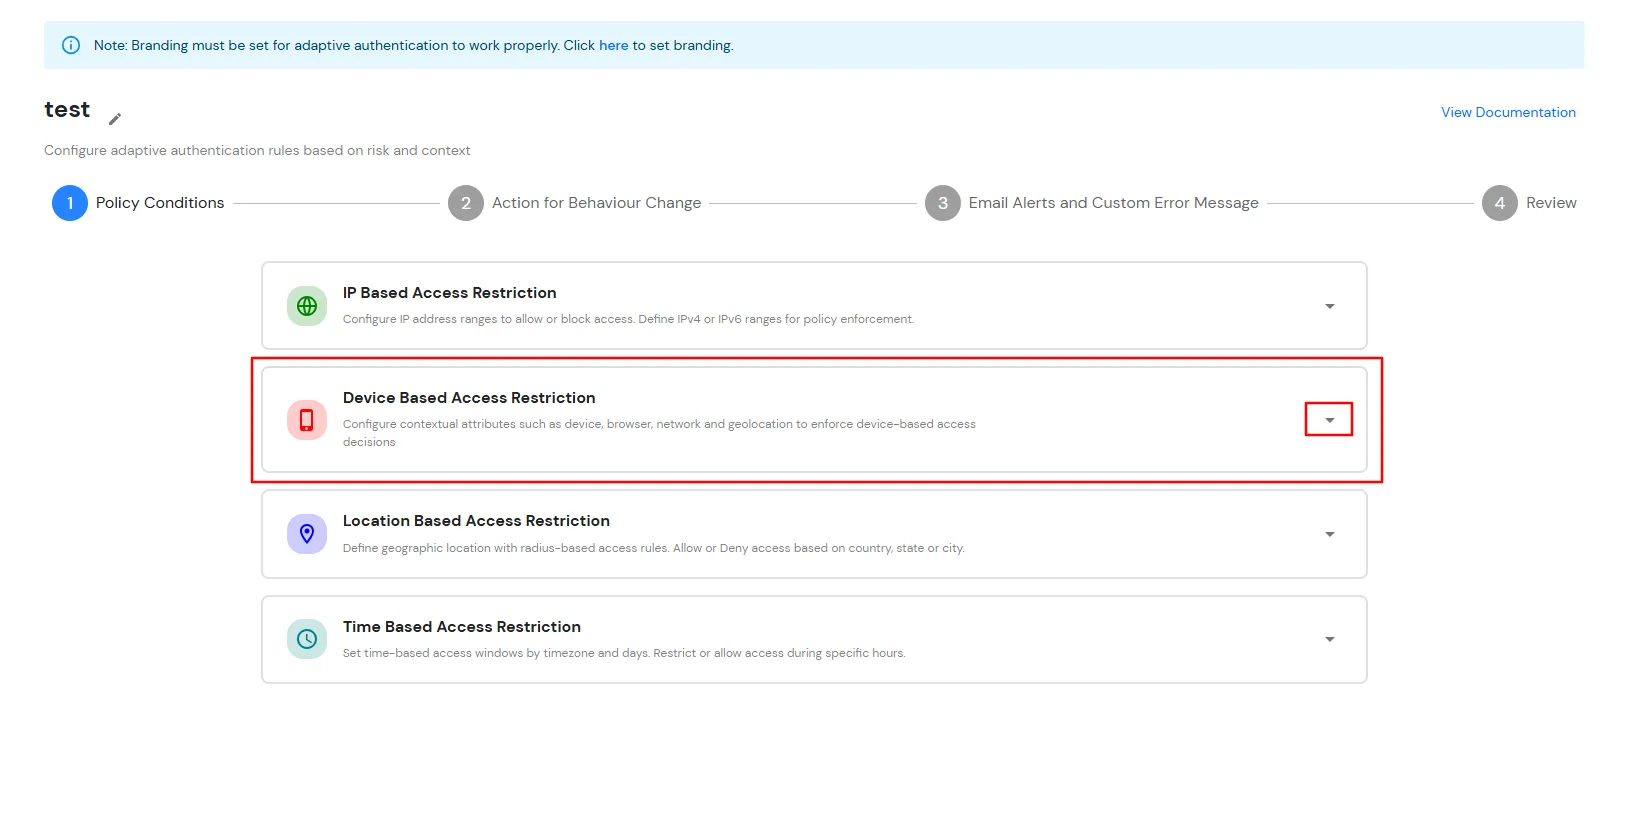

  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

  • Clicca sul Discesa opzione di espansione Restrizione dell'accesso basata sul dispositivo sezione per configurare i controlli di accesso basati sul dispositivo.
  • Restrizione dell'accesso basata sul dispositivo

  • Accendi il Abilita la configurazione del dispositivo commutare.
  • Restrizioni di accesso basate sul dispositivo

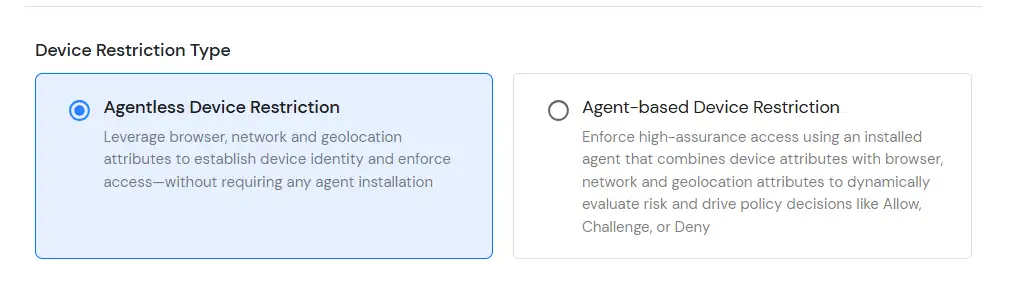
  • Configurare uno dei due Restrizione dei dispositivi senza agente or Restrizione del dispositivo basata su agente in base alle esigenze della vostra organizzazione.
  • Restrizione dispositivo senza agente: Verifica e gestisce i dispositivi attendibili senza richiedere l'installazione di alcun software o agente sull'endpoint. Utilizza metodi di identificazione basati sul browser e sul dispositivo per valutare l'affidabilità del dispositivo e applicare le policy di accesso durante l'autenticazione.
  • Restrizione del dispositivo basata su agente: Offre una verifica avanzata dell'affidabilità dei dispositivi tramite un agente leggero installato sui dispositivi gestiti. Consente una convalida avanzata dei dispositivi e un controllo degli accessi basato sul rischio, garantendo che solo i dispositivi attendibili possano accedere alle risorse protette.
  • Tipo di restrizione del dispositivo

  • CLICCA QUI Per ottenere maggiori informazioni sulla restrizione basata sul dispositivo.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Sotto Azione per il cambiamento del comportamentoSelezionare l'azione e il tipo di contestazione appropriati per la policy.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

C. Limitare l'accesso a ERPNext con la restrizione di accesso basata sulla posizione

    Nelle restrizioni di posizione, l'amministratore configura un elenco di posizioni in cui desidera consentire o negare l'accesso agli utenti finali in base alle condizioni impostate dall'amministratore stesso. Quando un utente tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi di posizione (come latitudine, longitudine e codice paese) vengono verificati rispetto all'elenco di posizioni configurato dall'amministratore. In base a questa verifica, all'utente verrà consentito, verrà richiesto l'accesso o verrà negato.

    È possibile configurare l'autenticazione adattiva con restrizioni basate sulla posizione nel seguente modo:
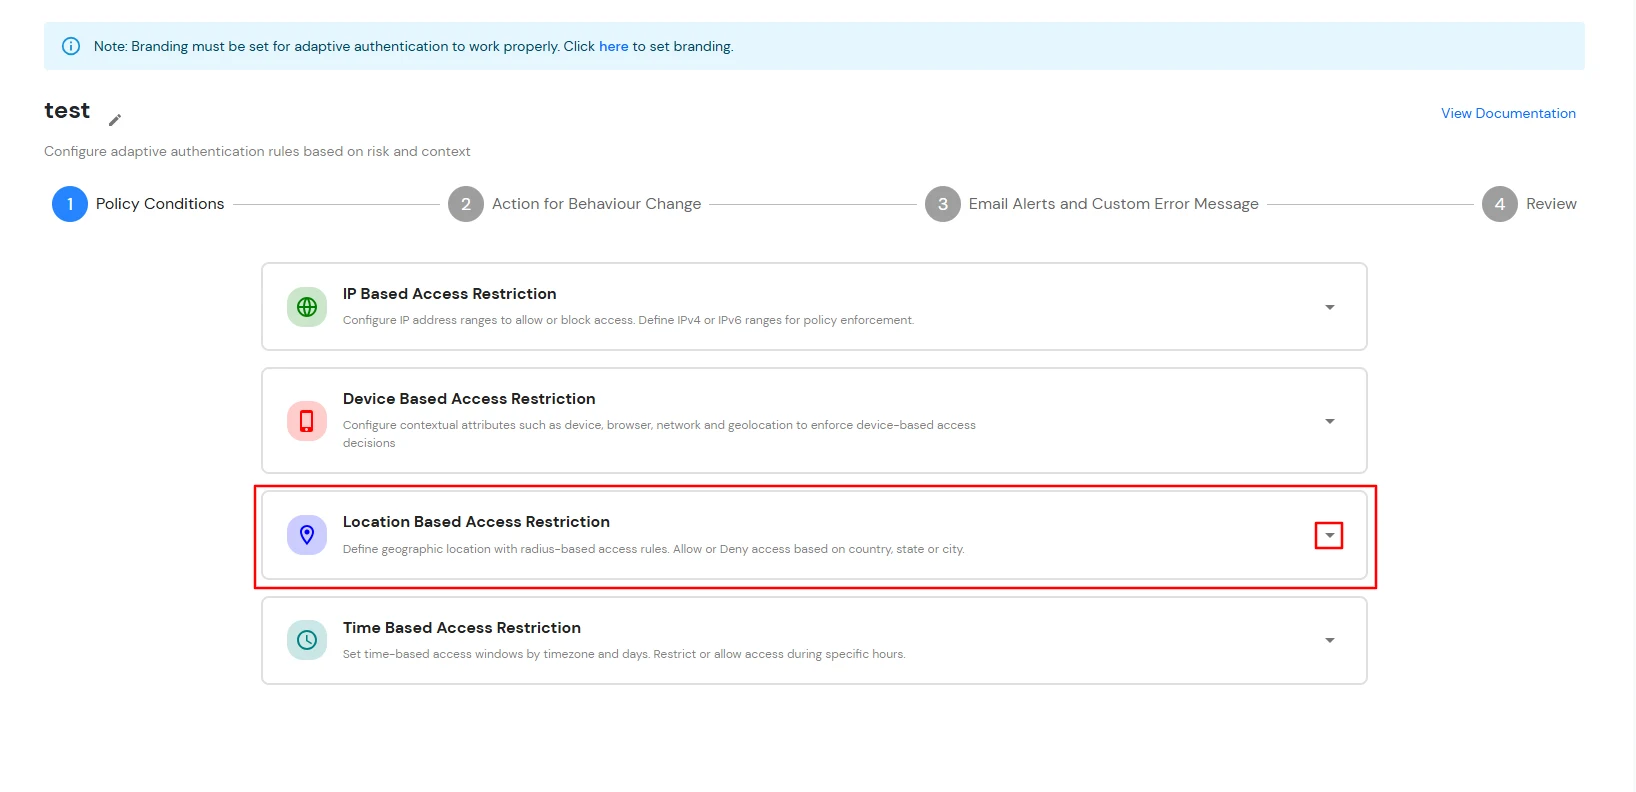

  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Autenticazione adattiva: aggiungi la policy RBA

  • Clicca sul Discesa per espandere il Restrizione di accesso basata sulla posizione sezione per configurare le regole di accesso basate sulla posizione.
  • Autenticazione adattiva: restrizione basata sulla posizione

  • Seleziona Registrazione della posizione se l'utente completa la sfida per registrare automaticamente la posizione di un utente dopo la verifica tramite challenge andata a buon fine.
  • Fare clic su Aggiungi luogo.
  • Configurazione della posizione

  • Nel Cerca posizione Nel campo apposito, inserisci il nome della località e seleziona la località appropriata dai risultati della ricerca.
  • Specificare il raggio attorno alla posizione selezionata e scegliere l'unità di distanza (chilometri o migliaQuesta sarà l'area totale all'interno e intorno alla posizione che abbiamo configurato utilizzando i punti di latitudine e longitudine.
  • Per ogni posizione configurata, selezionare se l'accesso deve essere Permesso or Negato.
  • Restrizione di posizione per l'autenticazione a più fattori adattiva

  • È possibile fare clic sul Aggiungi luogo per aggiungere più di una posizione, quindi seguire i passaggi da 2 a 4 indicati sopra.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

D. Limitare l'accesso a ERPNext con la restrizione di accesso basata sul tempo

    Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e gli utenti vengono autorizzati, bloccati o invitati a effettuare un controllo in base alle condizioni definite nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, bloccato o invitato a effettuare un controllo.

    È possibile configurare l'autenticazione adattiva con restrizione basata sul tempo nel seguente modo:


  • Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
  • Politica di autenticazione adattiva

  • Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
  • Aggiungi il nome della politica RBA

  • espandere la Restrizione di accesso basata sul tempo sezione facendo clic sull'icona del menu a tendina per le regole di restrizione dell'accesso in base al tempo.
  • Espandere la restrizione di accesso basata sul tempo

  • Inserire il Tempo di buffer della finestra di accesso (minuti) per consentire un periodo di tolleranza prima dell'orario di inizio e dopo l'orario di fine della finestra di accesso configurata. Se non viene specificato alcun valore, viene applicato il tempo di buffer predefinito di 0 minuti.
  • Clicchi Aggiungi tempo per creare una regola di accesso basata sul tempo.
  •  Fai clic su Aggiungi tempo

  • Seleziona il necessario Fuso orario, configurare il Ora di inizio and Fine e selezionare i giorni applicabili.
  • Per ogni regola basata sul tempo, seleziona se l'accesso deve essere Permesso or Negato.
  • Limitazione temporale dell'autenticazione a più fattori adattiva

  • Clicca sul Aggiungi tempo per aggiungere più di un fuso orario.
  • Una volta apportate le modifiche, fare clic su Avanti.
  • Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.
  • Azione per il cambiamento del comportamento

  • Fare clic su Avanti per continuare.

E. Avvisi via e-mail e messaggi e-mail personalizzati

    Questa sezione gestisce le notifiche e gli avvisi relativi ai criteri di accesso adattivo. Offre le seguenti opzioni:


  • Invia avvisi via email: Configura i destinatari che devono ricevere notifiche via e-mail quando si verificano eventi di autenticazione adattiva. Gli avvisi possono essere inviati agli amministratori, agli utenti finali o a entrambi, a seconda dei requisiti di monitoraggio e sicurezza.
    • Invia avvisi via e-mail agli amministratori: Abilita questa opzione per notificare agli amministratori quando vengono attivati ​​gli eventi di autenticazione adattiva configurati. Puoi facoltativamente specificare un indirizzo e-mail in Indirizzo e-mail dell'amministratore per ricevere gli avvisi per ricevere gli avvisi; in caso contrario, gli avvisi vengono inviati all'account amministratore predefinito.
    • Invia avvisi via e-mail a

    • Invia avvisi via e-mail agli utenti finali: Attiva questa opzione per notificare agli utenti finali quando gli eventi di autenticazione adattiva influiscono sui loro tentativi di accesso o sulla registrazione dei dispositivi.
      • Numero di registrazioni di dispositivi superato il limite consentito: Quando abilitata, gli utenti finali ricevono una notifica via e-mail se tentano di registrare più dispositivi del numero massimo consentito dalla policy di restrizione dei dispositivi configurata.Disponibile solo per le notifiche agli utenti finali.)
      • Ricevi avvisi via email

  • Ricevi avvisi via email se gli utenti effettuano l'accesso da dispositivi o posizioni sconosciute: Gli amministratori devono abilitare questa opzione per poter ricevere avvisi relativi a diverse tipologie di notifica.

  • Opzione Descrizione
    Gli utenti accedono da indirizzi IP, dispositivi o posizioni sconosciuti Abilitando questa opzione è possibile effettuare l'accesso da indirizzi IP o dispositivi sconosciuti e persino da posizioni diverse.
    Sfida completata e dispositivo registrato Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida e registra un dispositivo.
    Sfida completata ma dispositivo non registrato Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida ma non registra il dispositivo.
    Sfida fallita Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale non riesce a completare la sfida.

    Ricevi avvisi via email

  • Nel caso in cui desideri che più account amministratore ricevano avvisi, puoi abilitare l'opzione per l'amministratore e quindi inserire gli indirizzi email dell'amministratore separati da una ',' nel campo di input accanto a Indirizzo email dell'amministratore per ricevere gli avvisi etichetta. Per abilitare gli avvisi per gli utenti finali, è possibile abilitare l' Utente finale casella di controllo.
  • Nel caso in cui si desideri personalizzare il messaggio di rifiuto che l'utente finale riceve nel caso in cui la sua autenticazione venga negata a causa di una politica adattiva, è possibile farlo inserendo il messaggio all'interno Nega messaggio casella di testo.
  • Personalizza il messaggio di rifiuto

F. Revisione

    Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.


    Sezione di revisione

  • Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Autenticazione adattiva per ERPNext: Criterio creato

G. Aggiungere la policy di autenticazione adattiva a ERPNext

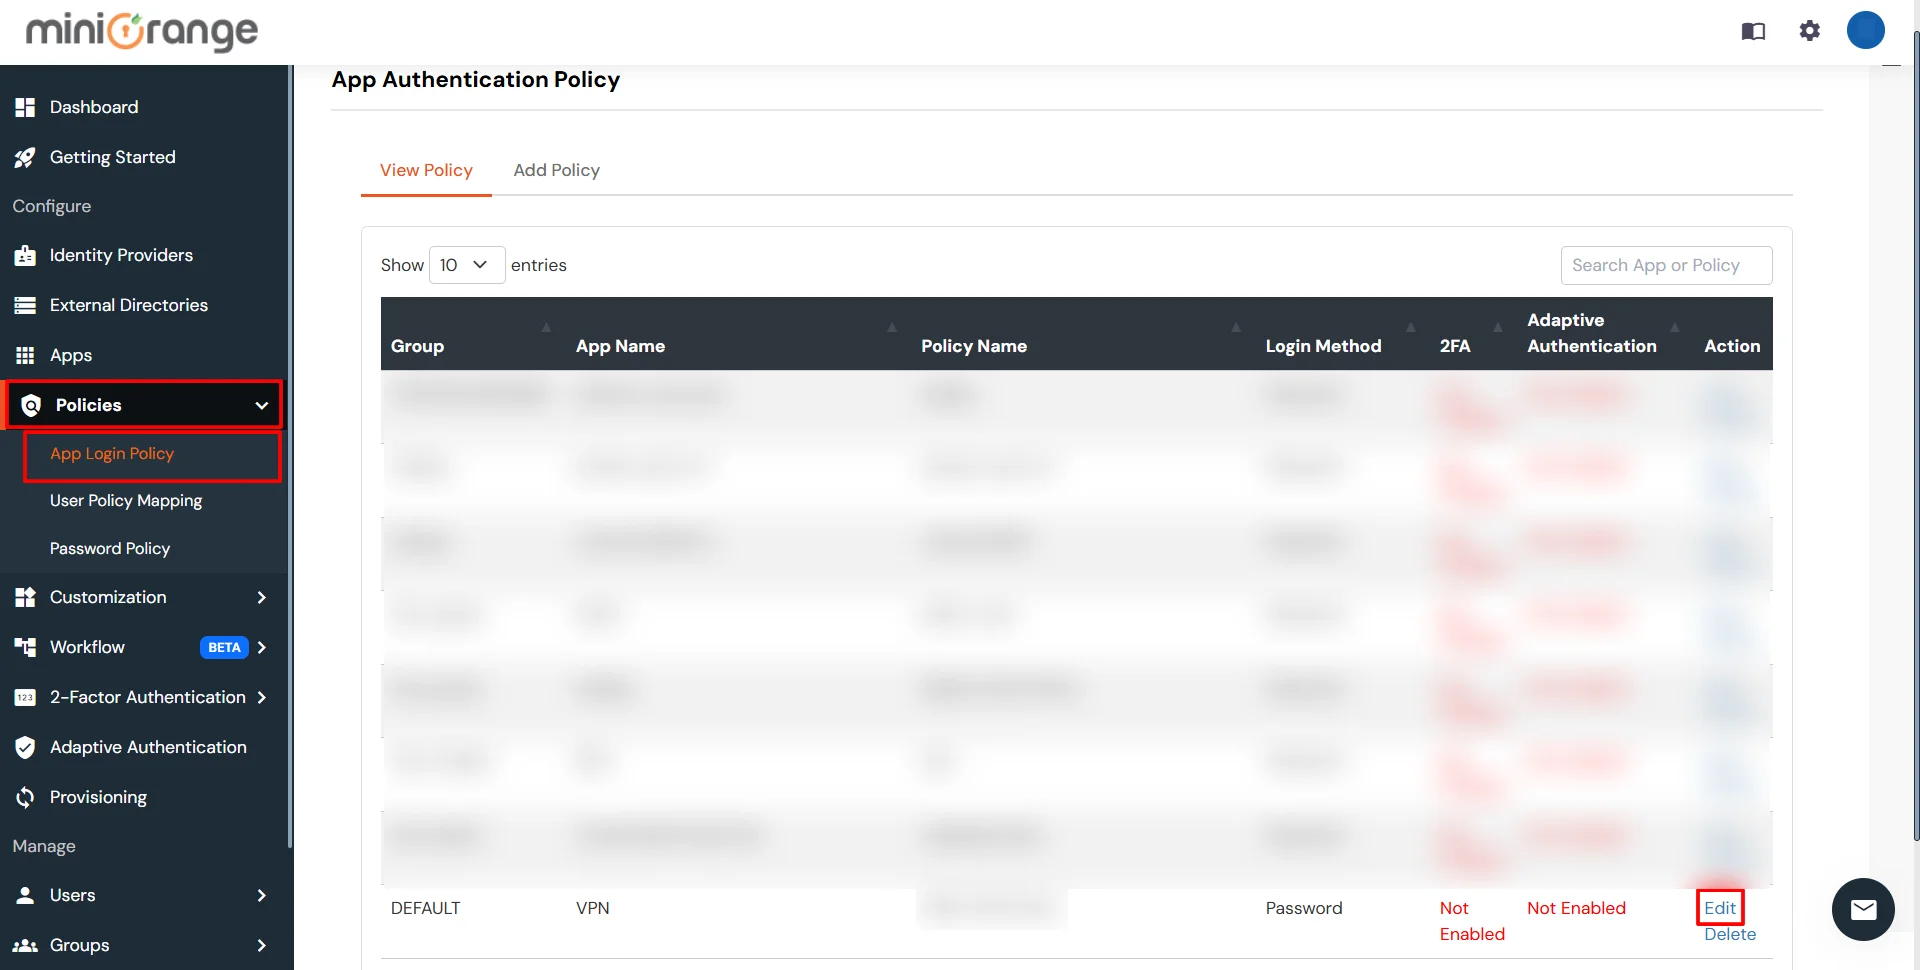
  • Login per Console Self Service >> Norme >> Norme di accesso all'app.
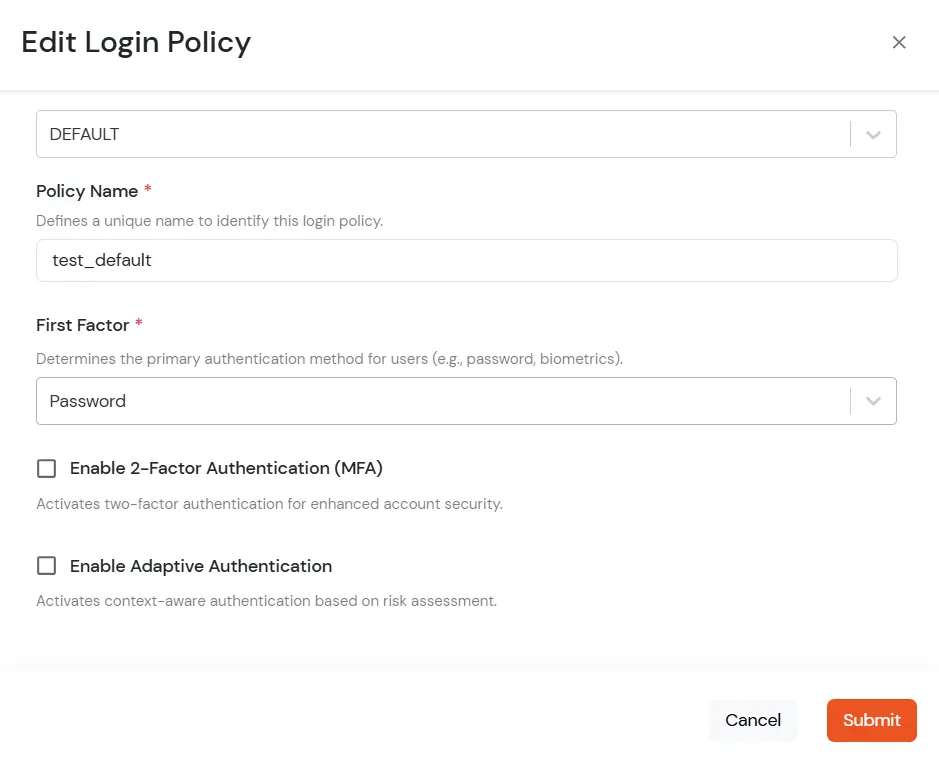
  • Fare clic su Modifica opzione icona per i criteri predefiniti delle app.
  • Modifica le norme sull'autenticazione a due fattori

  • Imposta la tua politica in Nome della politica e seleziona Password come Primo fattore.
  • Modifica la politica di accesso

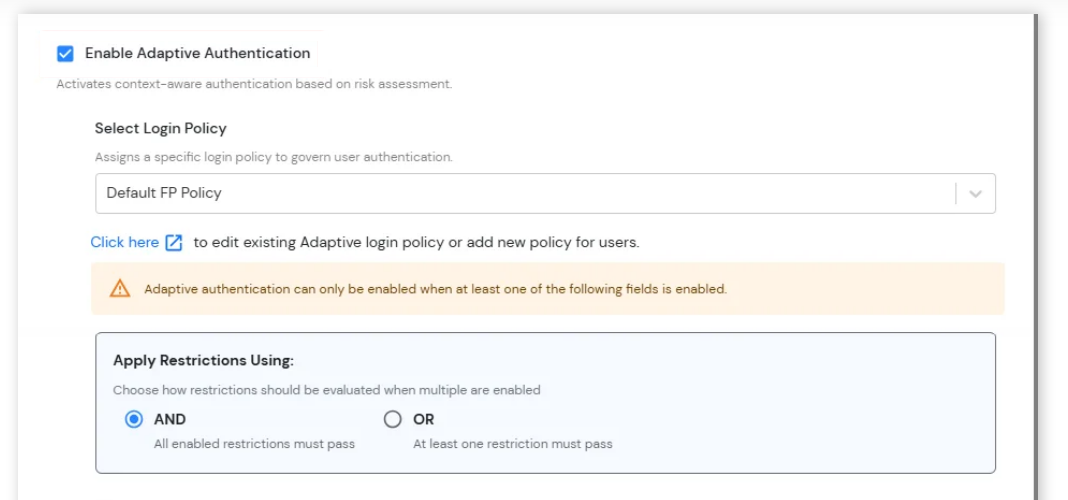
  • Consentire a tutti Autenticazione adattiva Nella pagina Modifica criteri di accesso, seleziona il metodo di restrizione desiderato come opzione.
  • Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
  • Applicare le restrizioni utilizzando: Configura la modalità di valutazione di più restrizioni di autenticazione adattiva durante l'accesso dell'utente.
    • E: Perché il tentativo di accesso sia consentito, è necessario che tutte le restrizioni abilitate vengano soddisfatte con successo.
    • OR: Per consentire il tentativo di accesso, è necessario che almeno una delle restrizioni abilitate venga soddisfatta con successo.
  • Abilita autenticazione adattiva

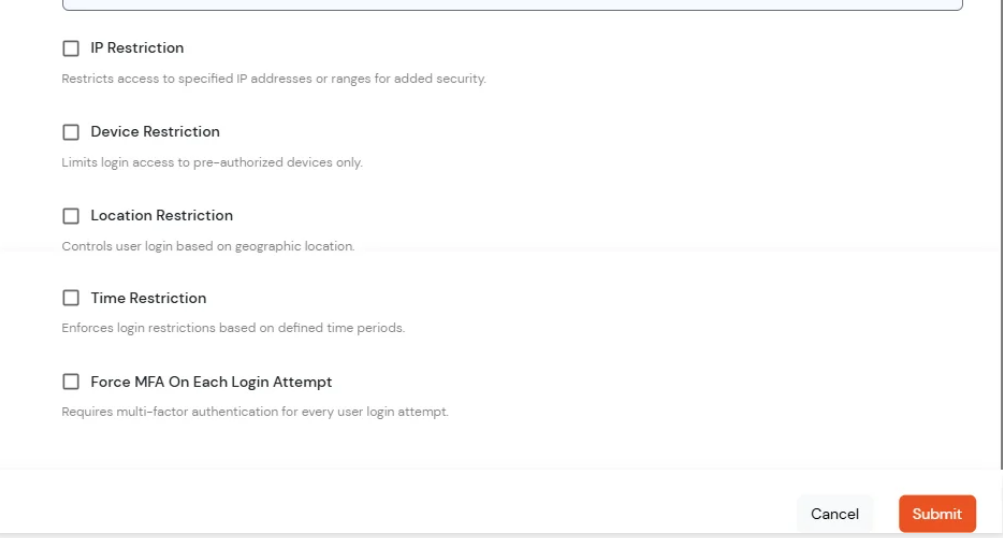
  • Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica per rafforzare la sicurezza dell'account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
    • Limitazione IP: Per una maggiore sicurezza, limita l'accesso al sistema a specifici indirizzi IP o intervalli di indirizzi IP.
    • Limitazione del dispositivo: Consenti l'accesso solo da dispositivi attendibili o pre-autorizzati.
    • Limitazione della posizione: Controllo dell'accesso degli utenti in base alla posizione geografica.
    • Limitazione temporale: Limita l'accesso degli utenti a giorni o periodi di tempo specifici.
    • Forza l'autenticazione a più fattori (MFA) ad ogni tentativo di accesso: Richiedi agli utenti di completare la verifica MFA a ogni tentativo di accesso, indipendentemente dal dispositivo o dallo stato della sessione.
  • Applicare restrizioni utilizzando

Come aggiungere un dispositivo attendibile

  • Quando l'utente finale accede alla console self-service dopo la policy per restrizione del dispositivo è attivo, gli viene offerta la possibilità di aggiungere il dispositivo corrente come dispositivo attendibile.

Riferimenti esterni

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso