Soluzione Finacle per l'autenticazione unica (SSO)
Semplifica e proteggi l'autenticazione degli utenti per la tua applicazione Finacle con la soluzione Single Sign-On (SSO) miniOrange Finacle . Consenti agli utenti di accedere a Finacle utilizzando un unico set di credenziali tramite il loro Identity Provider (IdP) esistente, eliminando password multiple, riducendo le difficoltà di accesso e migliorando l'esperienza utente complessiva.
La soluzione miniOrange Finacle SSO centralizza l'autenticazione, migliorando al contempo la sicurezza e semplificando la gestione degli accessi tra le applicazioni aziendali. Supporta l'integrazione con Active Directory, Microsoft Entra ID, LDAP, provider di identità social e altre directory utente esterne, oltre a offrire opzioni flessibili per l'onboarding degli utenti. Che si tratti di proteggere l'accesso dei dipendenti o dei clienti, miniOrange offre un'esperienza di autenticazione fluida e scalabile. Segui la guida di configurazione riportata di seguito per configurare il Single Sign-On (SSO) per Finacle.
Segui la guida passo passo per configurare il Single Sign-On (SSO) di Finacle.
1. Configurare Finacle SSO in miniOrange
- Accedi a miniOrange Console di amministrazione.
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.

- Cercare Finacle SSO nell'elenco, se non trovi Finacle SSO nell'elenco allora, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.

-
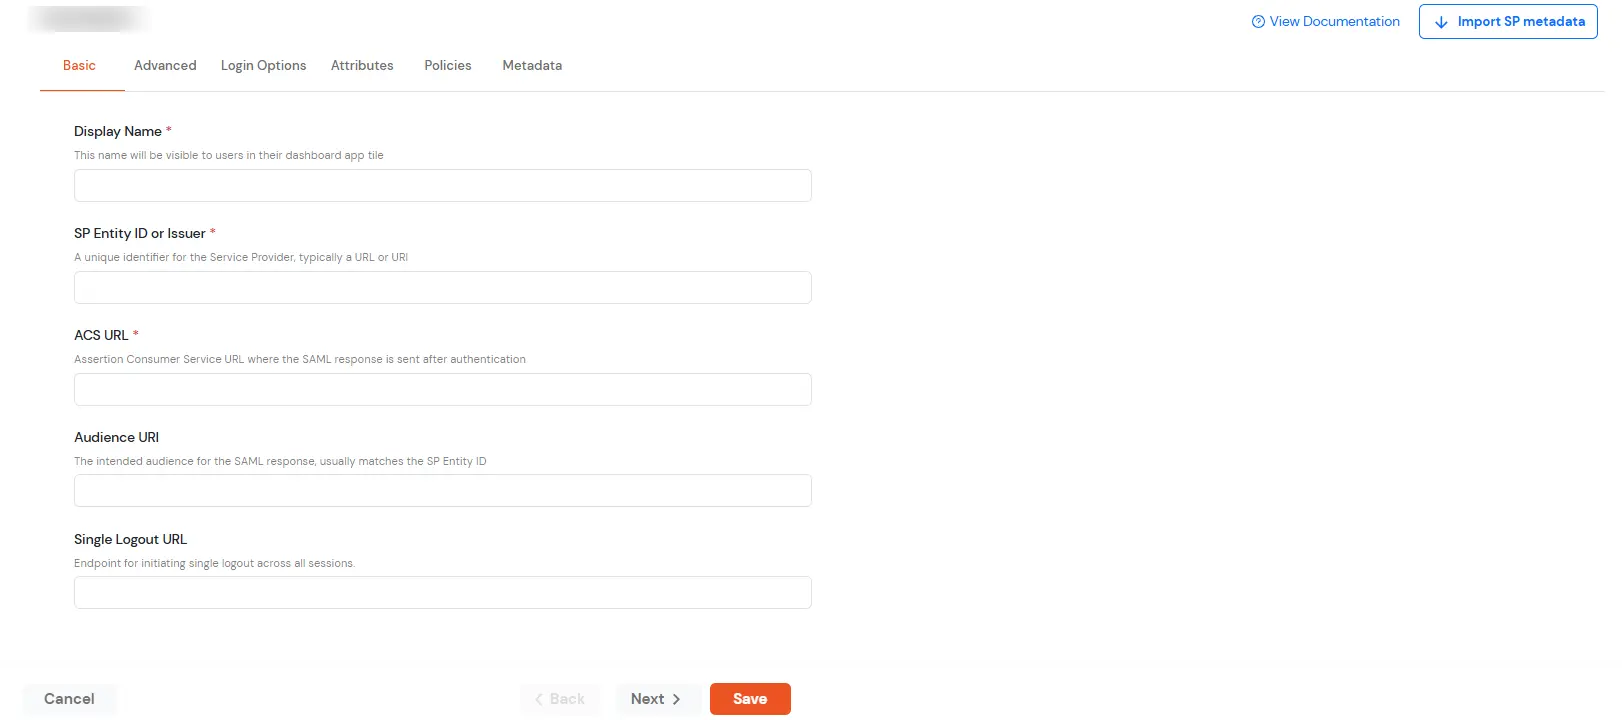
Nel Basic scheda, inserisci i seguenti dettagli:
| Display Nome |
Il finanziamento di Infosys |
| ID entità SP o emittente |
Inserisci l'ID dell'entità SP o l'emittente fornito da Finacle. |
| URL ACS |
Inserisci l'URL ACS fornito da Finacle |
| URI del pubblico |
Inserisci l'URI del pubblico fornito da Finacle |
| URL di disconnessione singolo |
(Facoltativo) |
- Clicchi Avanti. Nel Attributi scheda, configurare i seguenti attributi come mostrato di seguito.
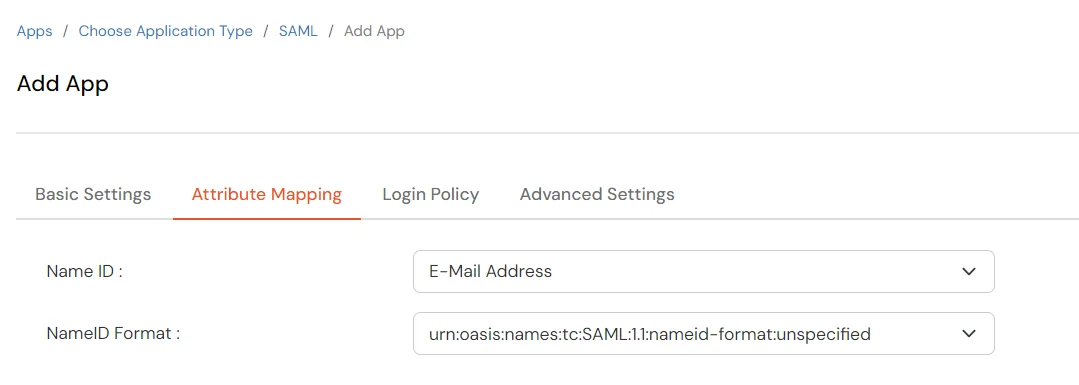
| Campo SAML |
Requisito |
|---|
| Nome ID |
Deve corrispondere all'identificativo di accesso dell'utente Finacle. |
| Ulteriori attributi |
Configurare solo se richiesto dall'implementazione di Finacle. |
| IAM assegnazione |
L'utente/gruppo deve essere assegnato all'applicazione Finacle SAML. |
- Fare clic su Salva.
- Ora vai al Metadati scheda.
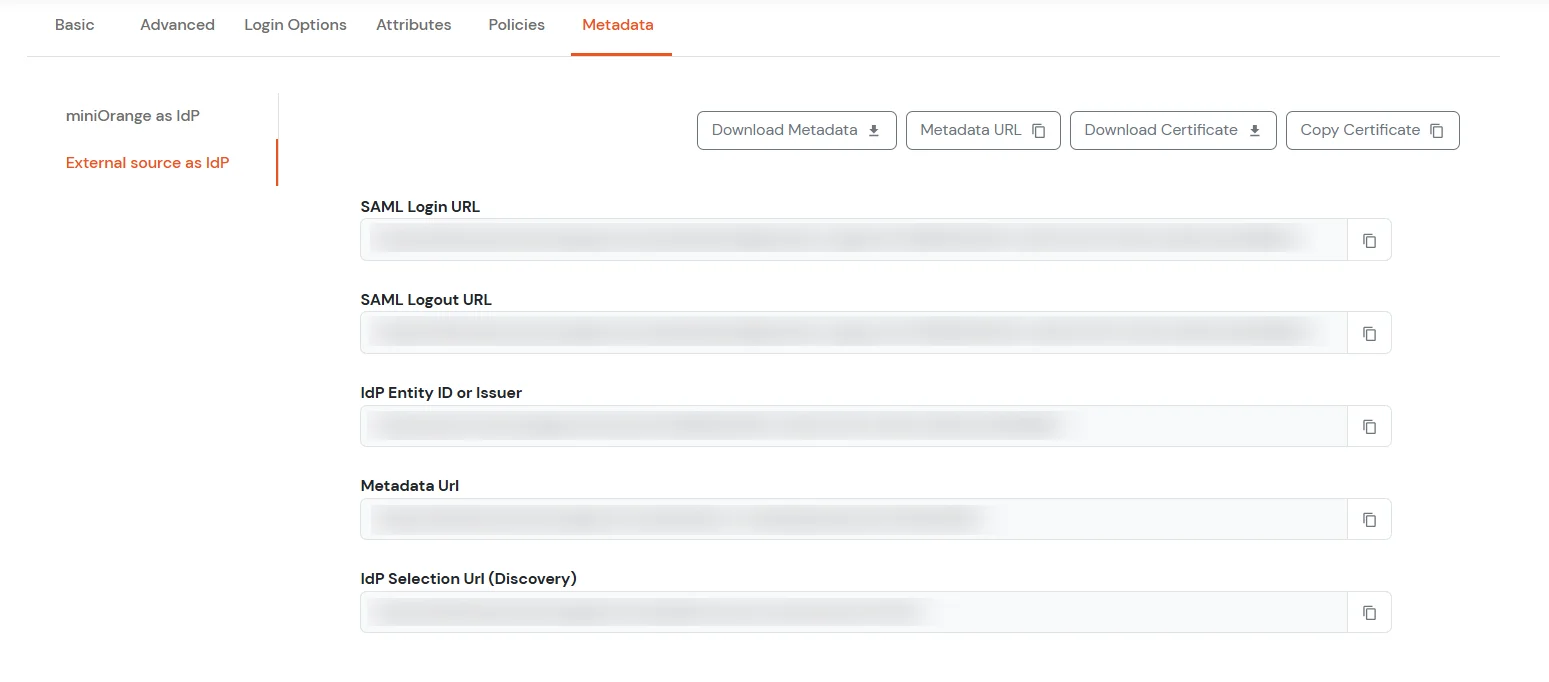
- Sulla Metadati scheda, scegli una delle seguenti opzioni:
- Se vuoi usare miniOrange come User-Store (ad esempio, le identità dei tuoi dipendenti saranno archiviate in miniOrange), scarica il file dei metadati in miniOrange come IdP.
- Se vuoi autenticarti tramite un fornitore di identità esterno (IdP) come Active Directory, Okta, OneLogin, Google o Apple ID, scarica il file dei metadati in Fonte esterna come IdP.
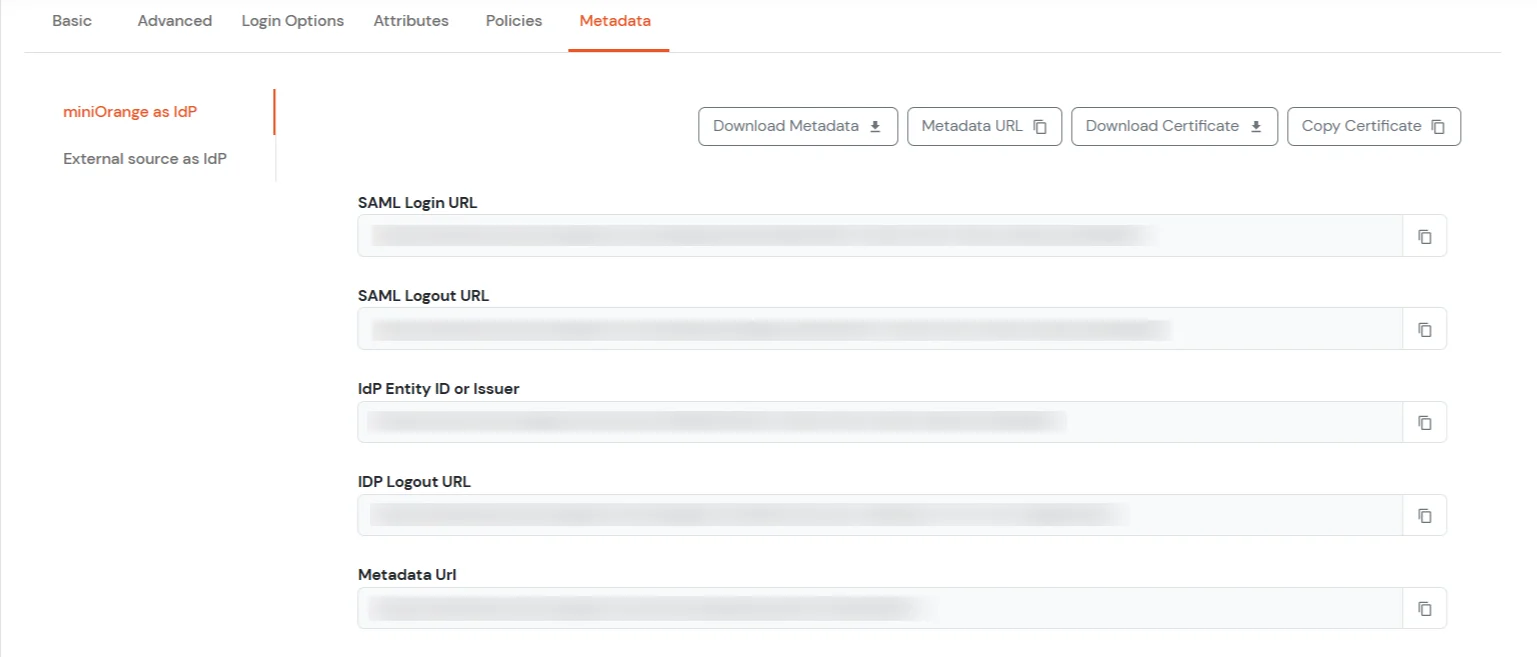
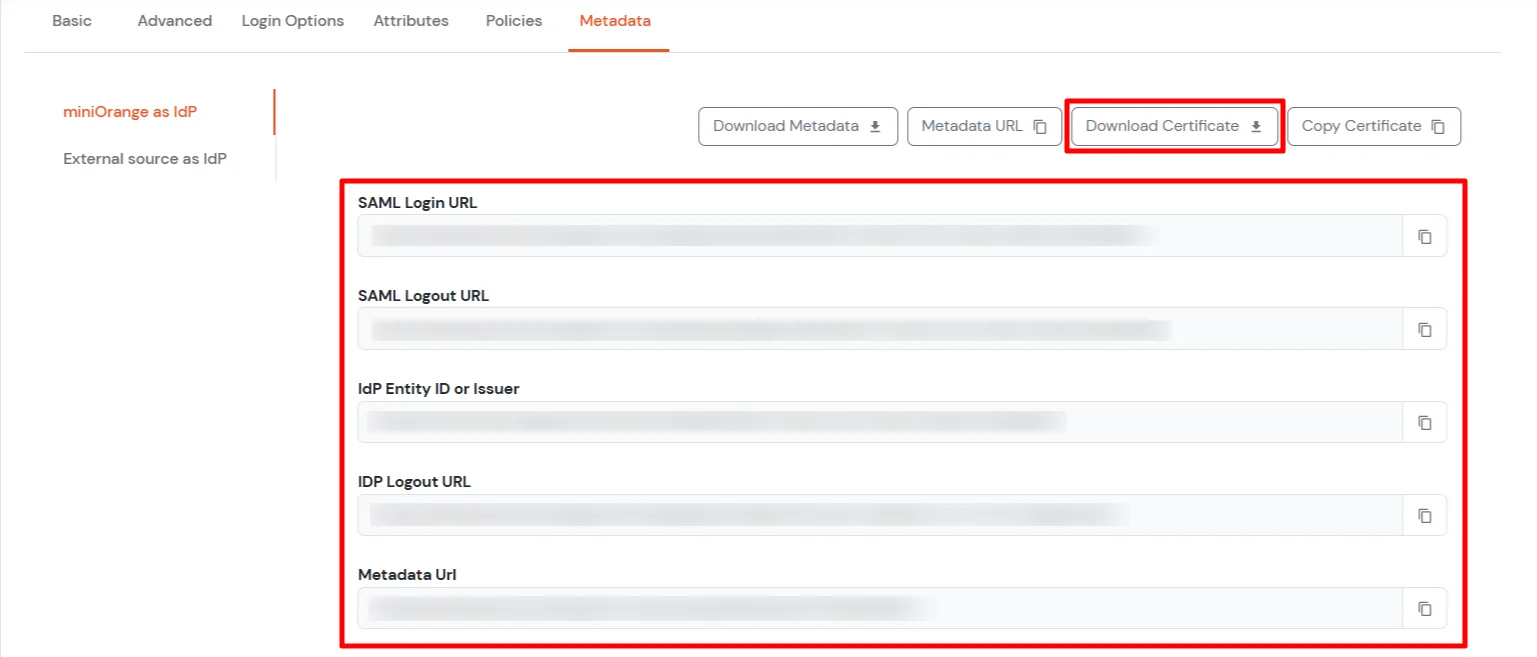
- Sotto miniOrange come IdP sezione, mantenere URL di accesso SAML, URL di disconnessione SAML e fare clic sul Scarica certificato pulsante per scaricare il certificato che ti servirà in Fase 2.
2. Configurare l'SSO in Infosys Finacle
- Accedi al tuo account amministratore di Infosys Finacle.
- Nella sezione relativa ai dettagli dell'IdP, fornire le seguenti informazioni:
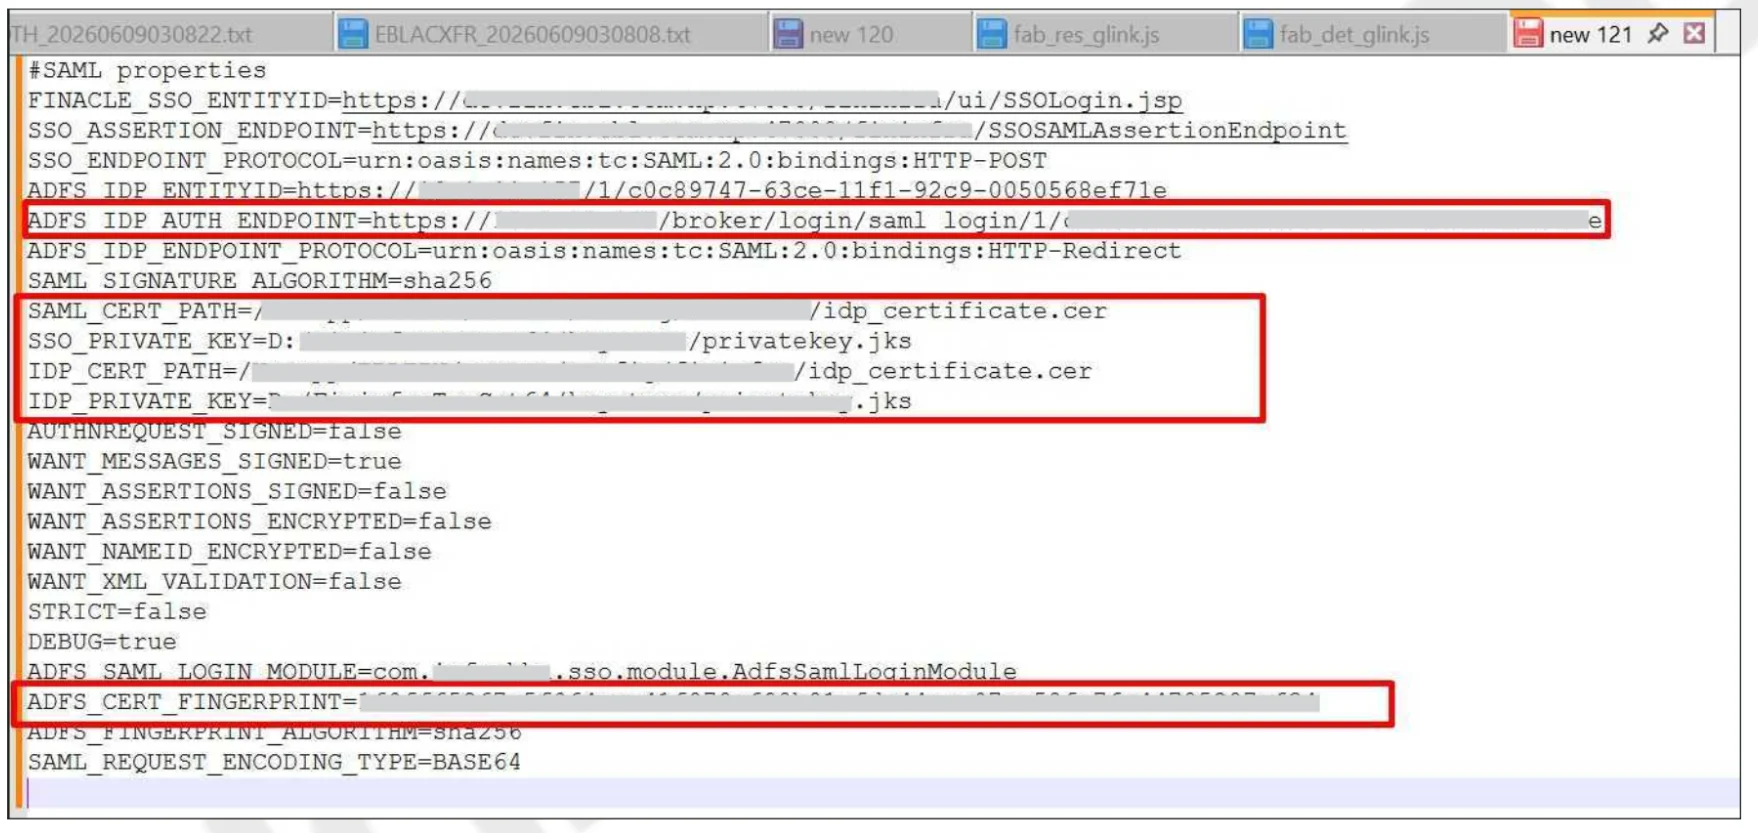
- Compila i dettagli come da tabella seguente.
3. Testare la configurazione SSO
Verifica l'accesso SSO al tuo account Finacle SSO con miniOrange IdP:
4. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Riferimenti esterni