Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×FortiClient Single Sign-On (SSO) di miniOrange offre una soluzione di single sign-on sicura per applicazioni on-premise e cloud con un unico set di credenziali, inclusi FortiClient VPN e i relativi servizi Fortinet. Con miniOrange come provider di identità SAML (IdP), gli utenti accedono tramite miniOrange (o tramite la directory collegata) anziché dover gestire password separate specifiche per Fortinet. Se i tuoi utenti utilizzano già un provider di identità di terze parti (Microsoft Entra ID, Okta, Auth0 e altri) , puoi continuare a utilizzare tali credenziali per l'accesso a FortiClient e Fortinet.
Ambito: I passaggi 1-2 configurano miniOrange come IdP SAML verso FortiAuthenticator (o metadati SP equivalenti). Per le VPN IPsec con IKE-SAML (SAML durante IKEv2), è necessario configurare SAML anche su FortiGate , associare il listener IKE-SAML alla WAN, creare gruppi di utenti e un tunnel IKEv2 e indirizzare FortiClient verso tale VPN (vedere i passaggi 3-7 di seguito). Se è necessario solo Security Fabric o SSL VPN SAML senza IPsec IKE-SAML, seguire la guida della versione di FortiOS in uso e utilizzare i passaggi applicabili alla propria implementazione.
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
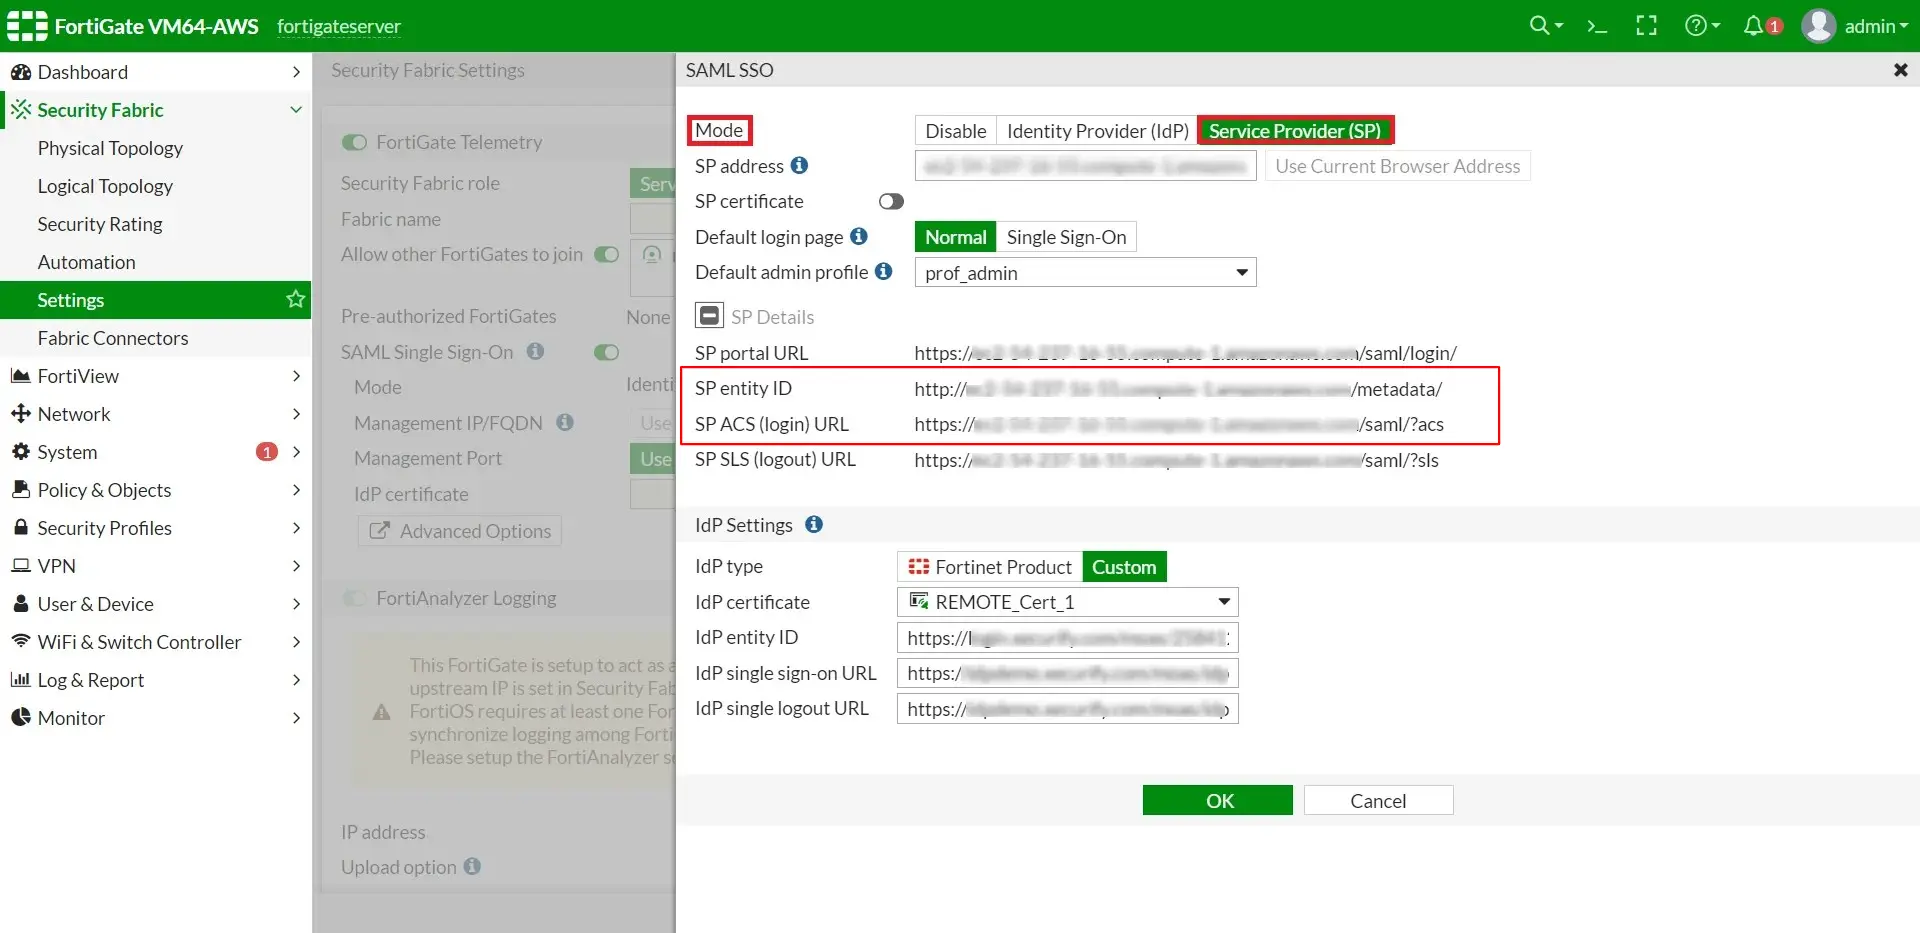



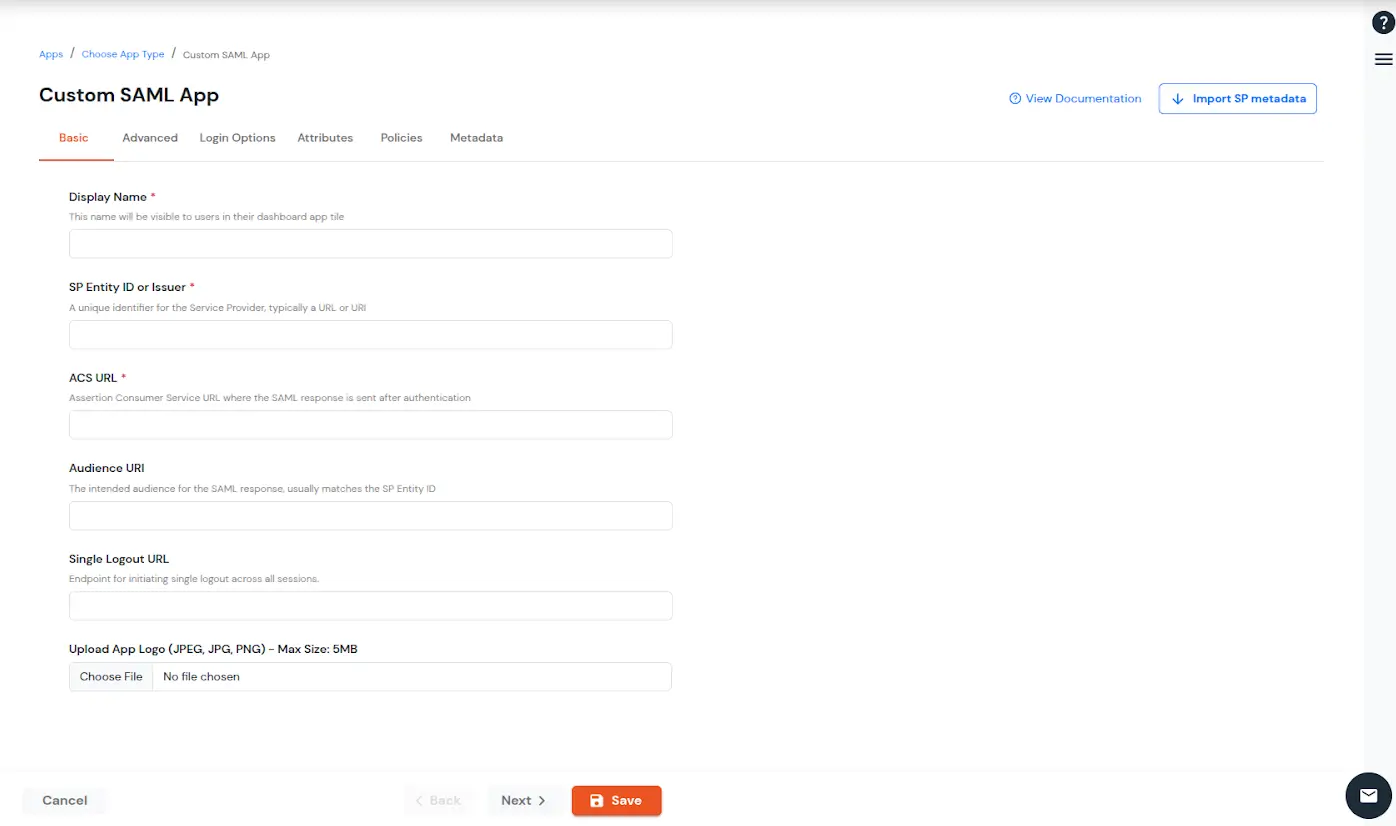
| ID entità SP | ID entità SP o emittente da Prerequisiti. |
| Asserzione Servizio Consumatori | URL ACS da Prerequisiti. |
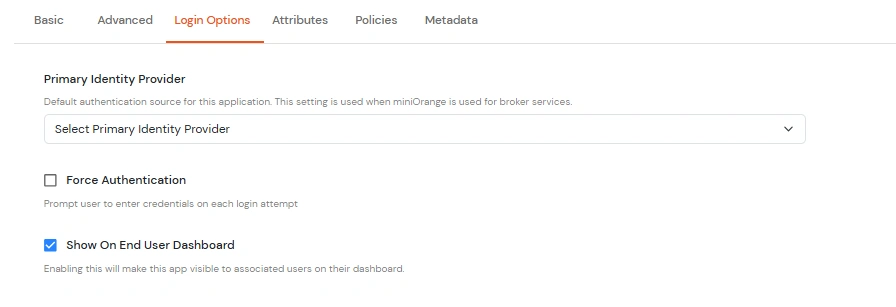
| Fornitore di identità primario | Seleziona la fonte di identità da cui vuoi che avvenga l'autenticazione. Vedrai l'elenco di tutte le fonti configurate. |
| Forza autenticazione | Abilitare questa opzione per imporre l'autenticazione a ogni richiesta di accesso all'applicazione. |
| Mostra sulla dashboard dell'utente finale | Disattivare questa opzione se non si desidera che l'app sia visibile a tutti gli utenti nella dashboard dell'utente finale. |
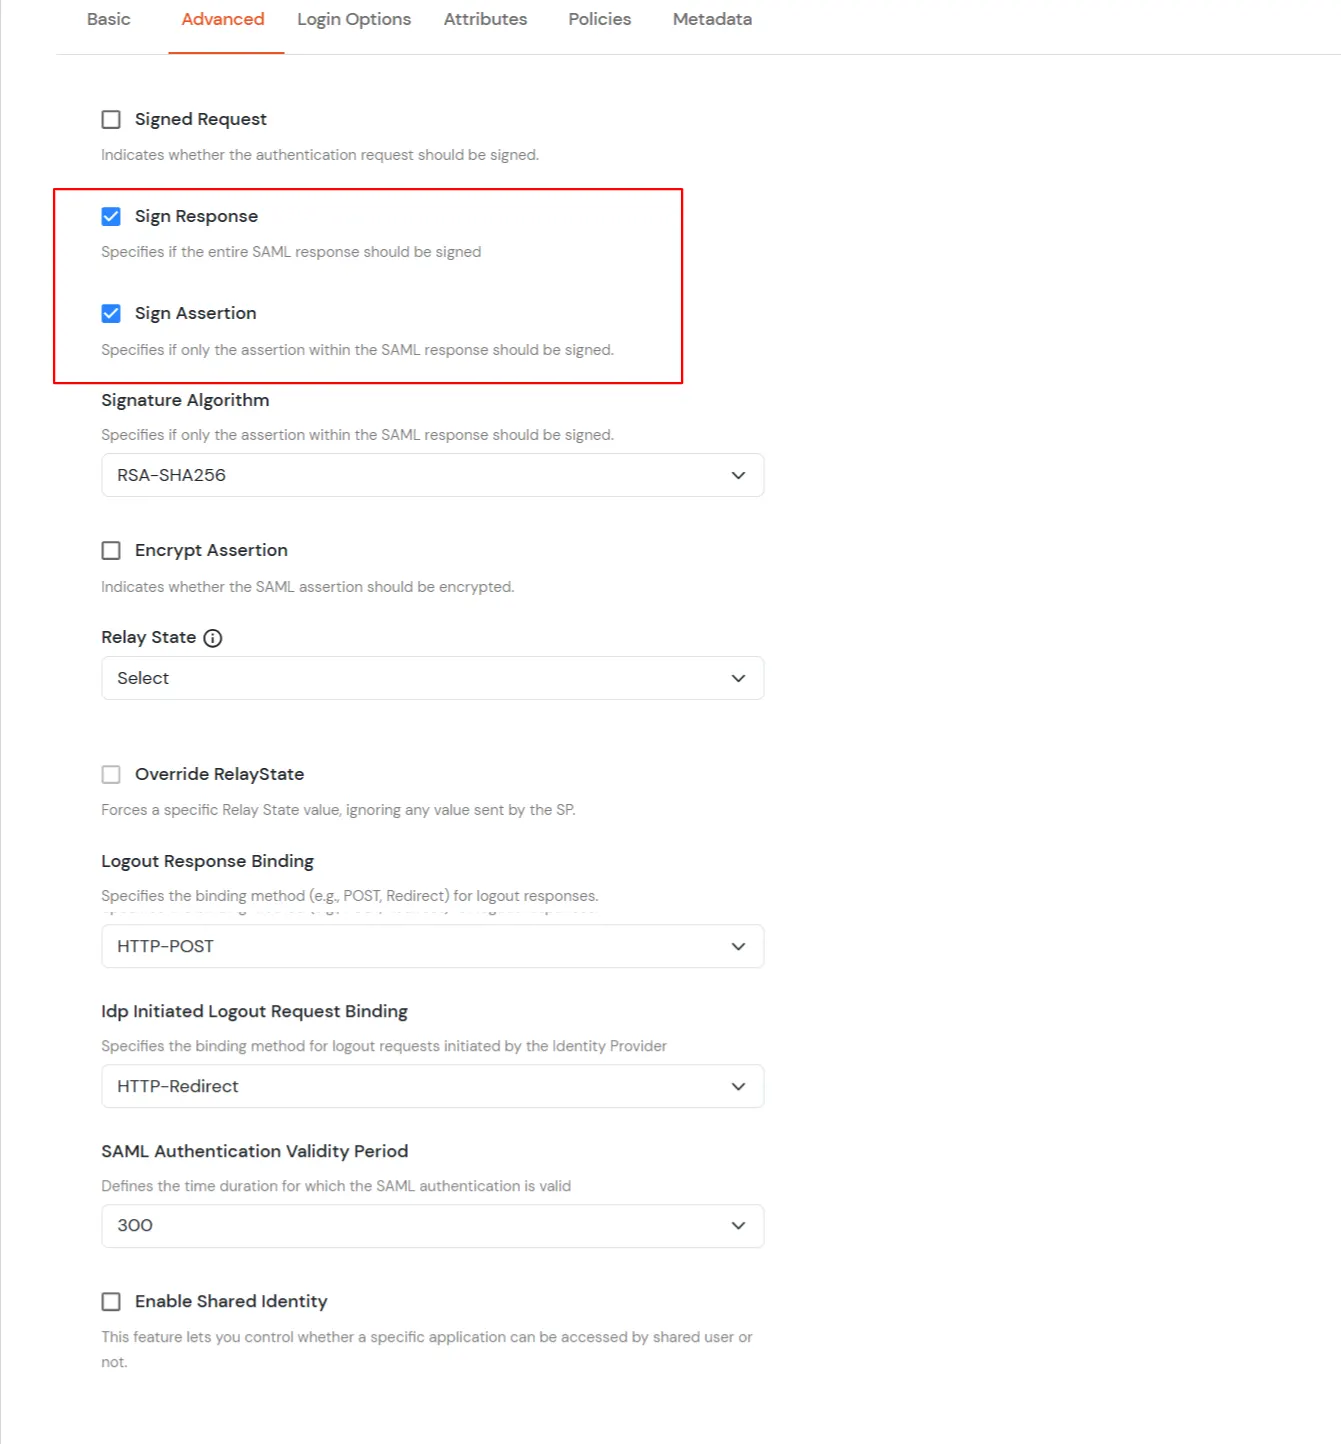
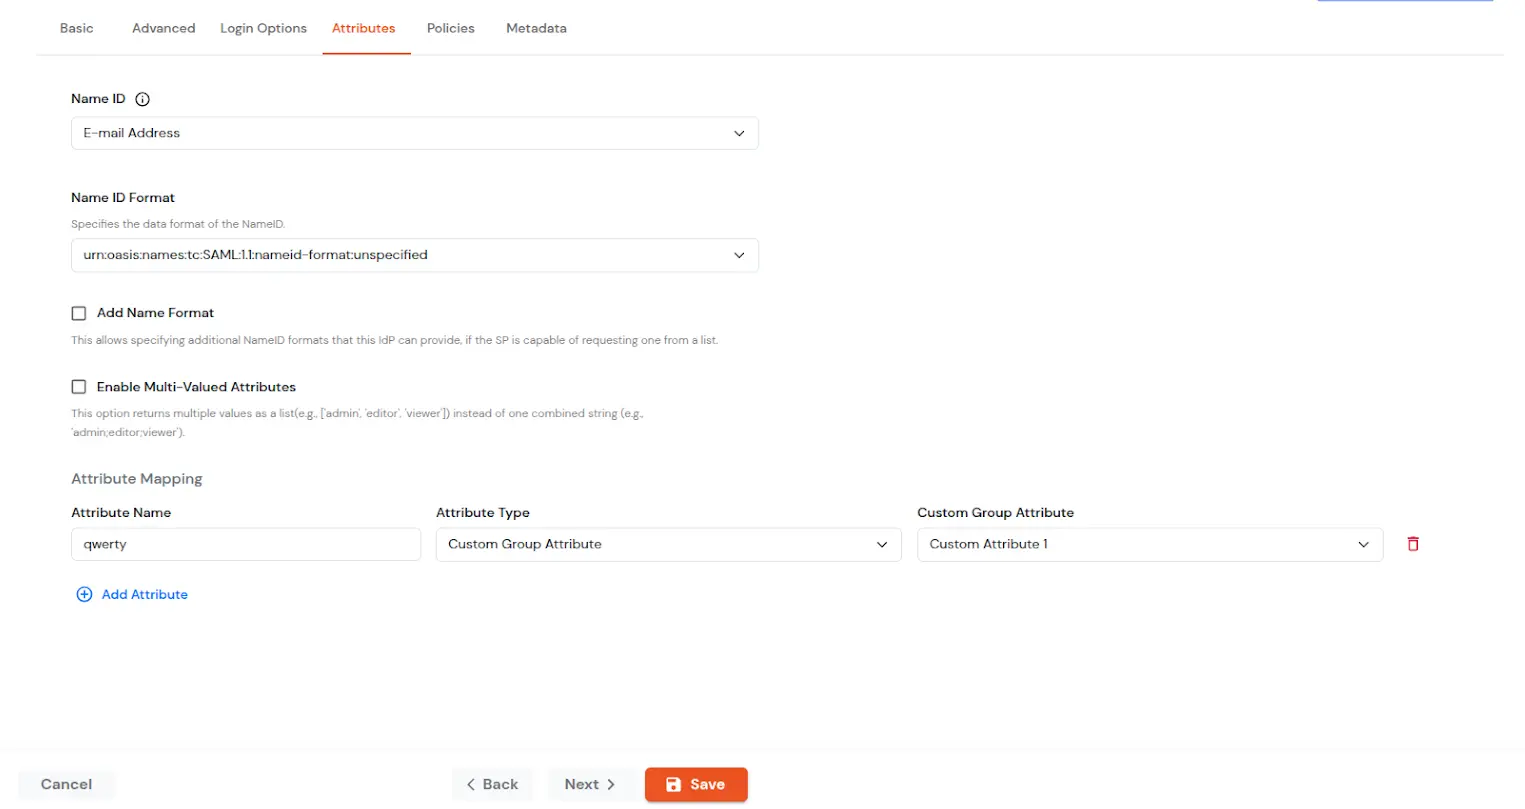
| NomeID | NameID è l'identificativo univoco dell'utente autenticato incluso nell'asserzione SAML. Consente al fornitore di servizi di riconoscere l'utente e associarlo a un account. Generalmente, NameID è un nome utente o un indirizzo email. |
| Formato NameID | Definisce il tipo di identificatore utilizzato nel NameID (ad esempio, email, persistente, temporaneo) in modo che l'SP possa mappare correttamente l'utente. Se l'SP non richiede un formato specifico, l'IdP può lasciarlo non specificato e utilizzare un formato predefinito. |
| Aggiungi formato nome | Il formato del nome definisce come i nomi degli attributi vengono rappresentati in un'asserzione SAML (ad esempio, come semplici stringhe o URI). Aiuta l'SP a interpretare correttamente la denominazione degli attributi e garantisce la coerenza tra IdP e SP. |
| Abilita attributi multivalore | Abilitato: le virgole (,) e i punti e virgola (;) vengono trattati come separatori, quindi l'attributo viene suddiviso in un elenco pulito. Esempio: ruoli = ['admin', 'editor', 'viewer']. Disabilitato: virgole e punti e virgola non vengono trattati come separatori, quindi l'attributo rimane come un'unica stringa combinata. Esempio: ruoli = "admin;editor;viewer". |
| Mappatura degli attributi | È possibile aggiungere attributi da inviare in asserzione SAML a SP. Gli attributi includono gli attributi del profilo utente, come nome, cognome, nome completo, nome utente, indirizzo email, attributi del profilo personalizzati, gruppi di utenti, ecc. |



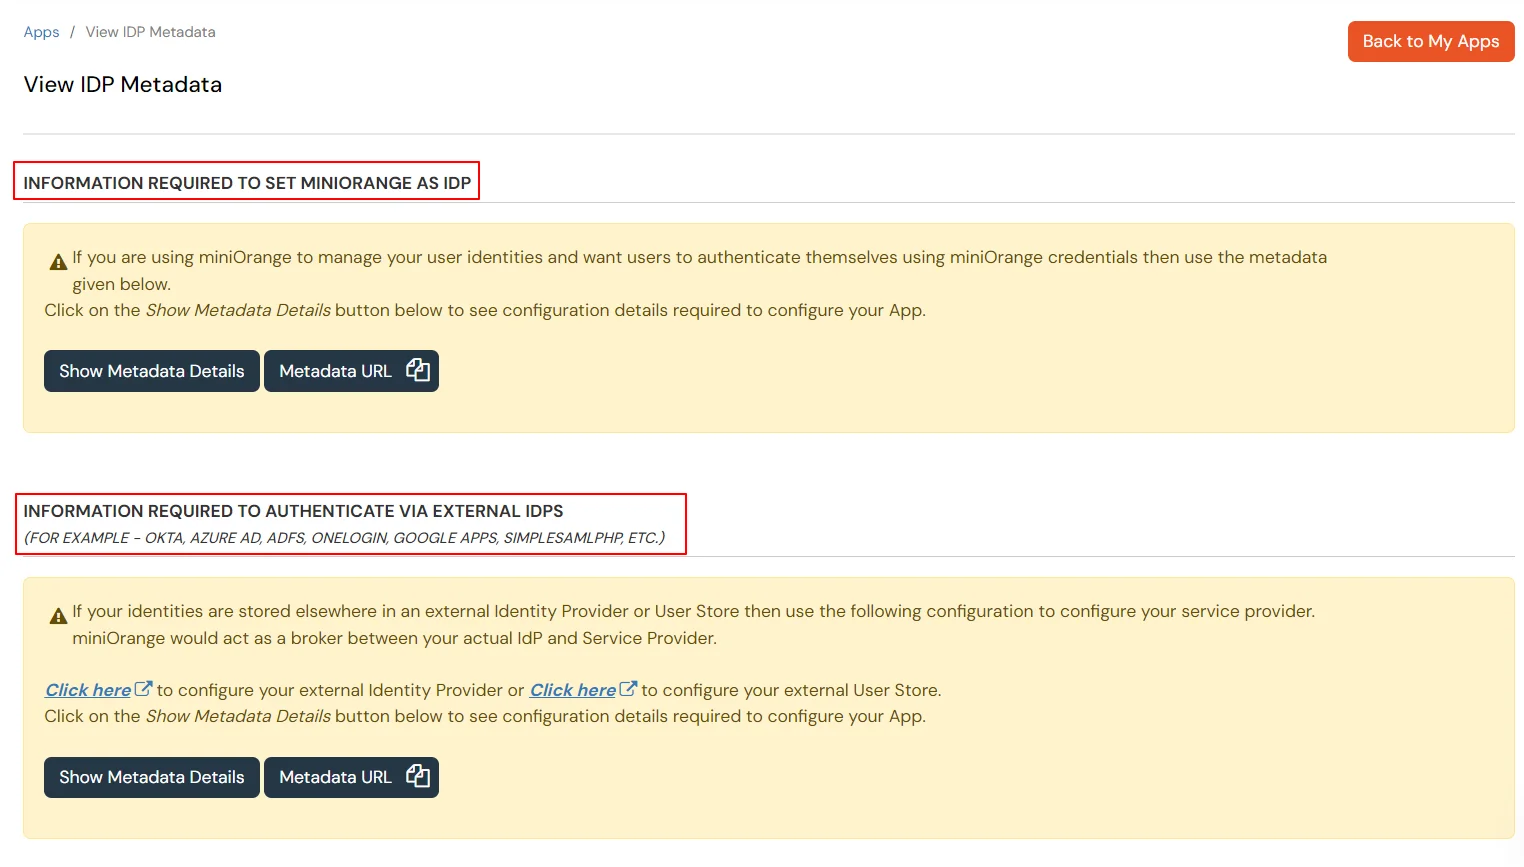
Per ottenere i dettagli dei metadati di miniOrange al fine di configurare FortiClient:

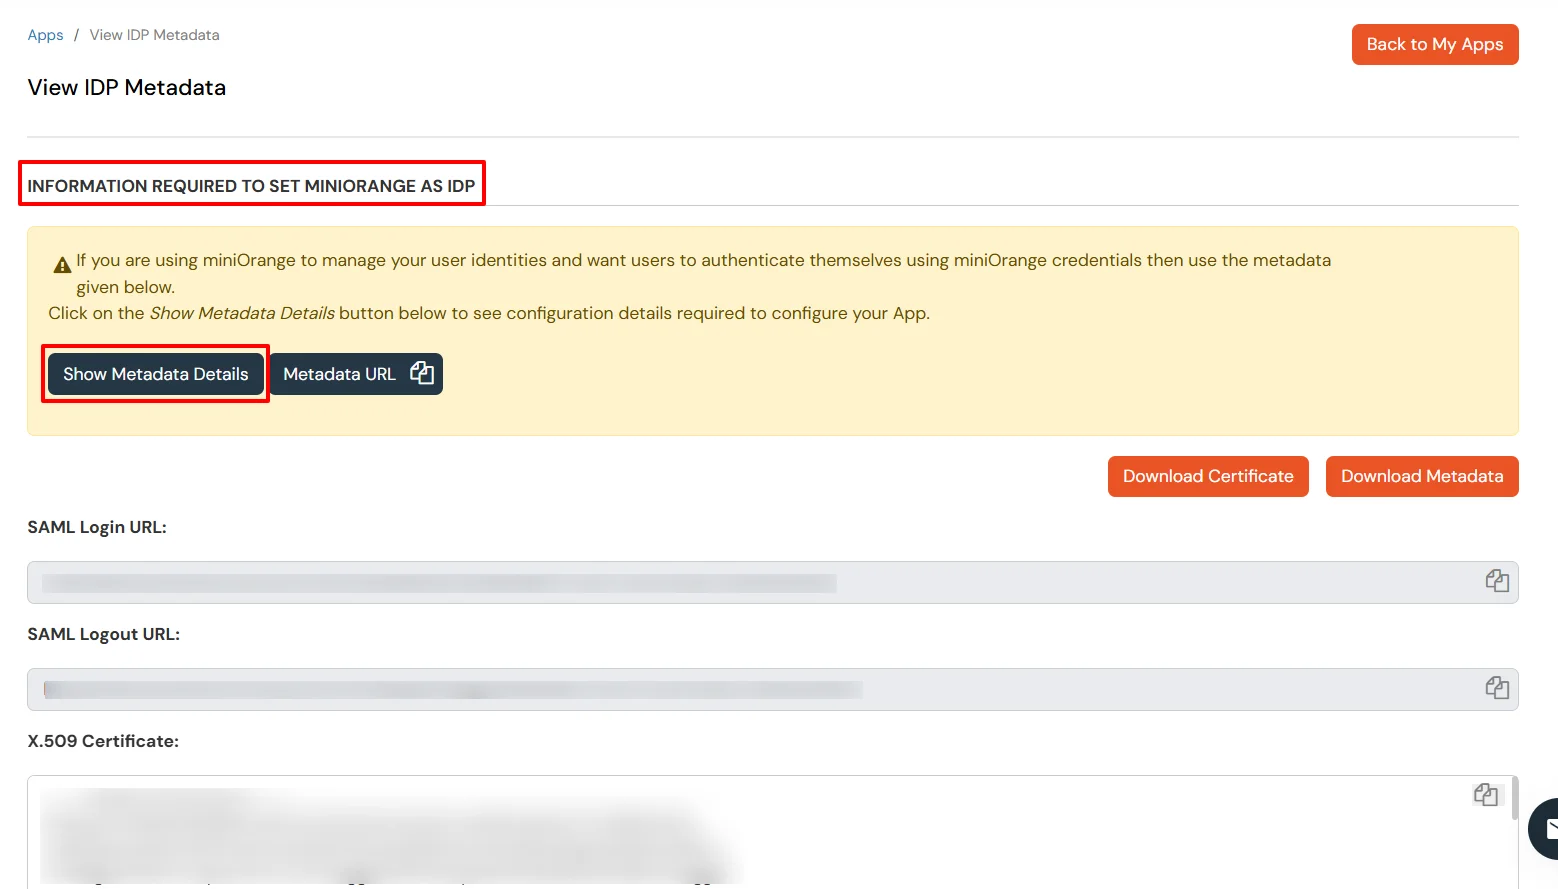
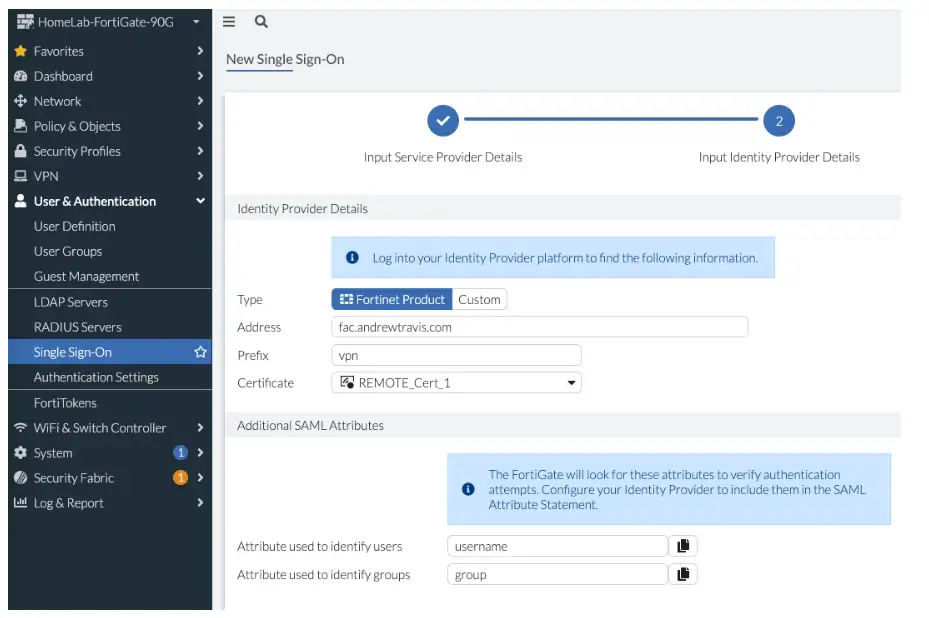
| ID entità IDP | ID entità o emittente in miniarancione |
| URL di Single Sign-On IDP | URL di accesso SAML in metadati miniOrange |
| URL di disconnessione singola IDP | URL di disconnessione SAML in metadati miniOrange |
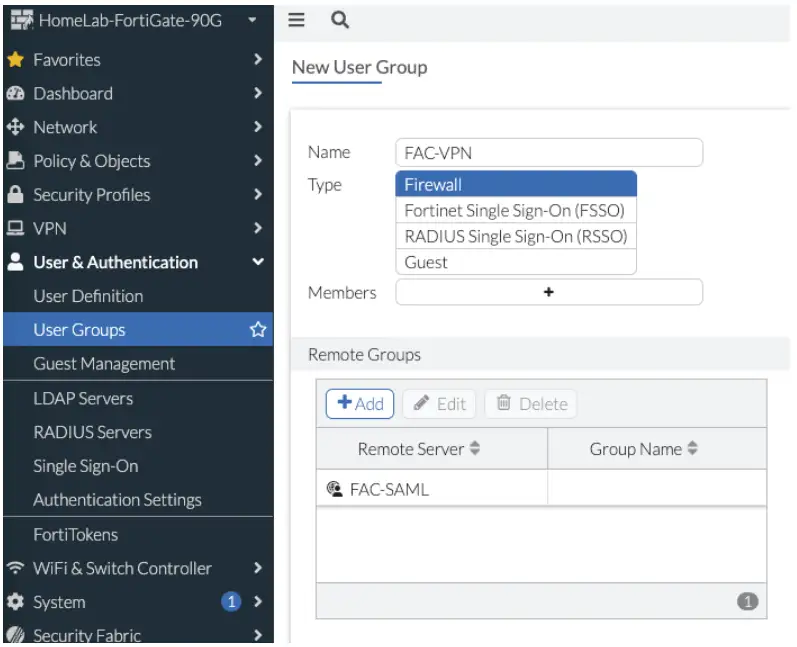
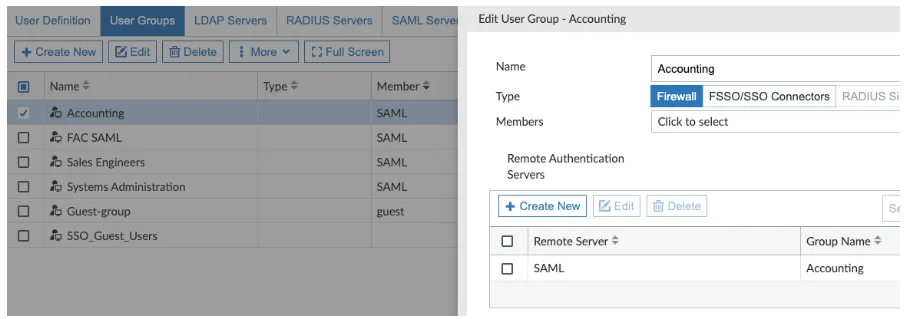
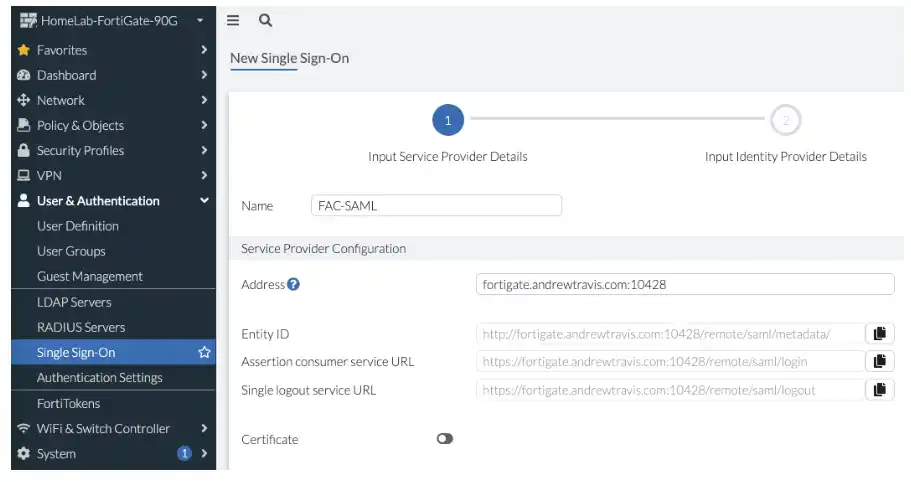
auth-ike-saml-port (intervallo valido 1–65535; il valore predefinito è spesso 1001—utilizza lo stesso valore che hai impostato in Utente e autenticazione > Single Sign-Ondi strumenti adatti, questi 10428). Se la tua versione di FortiOS lo richiede, imposta questo parametro nella CLI in modo che corrisponda a quella porta:
            config system global
             set auth-ike-saml-port 10428
            end
            config system interface
                edit "wan1"
                   set ike-saml-server enable
                next
            end
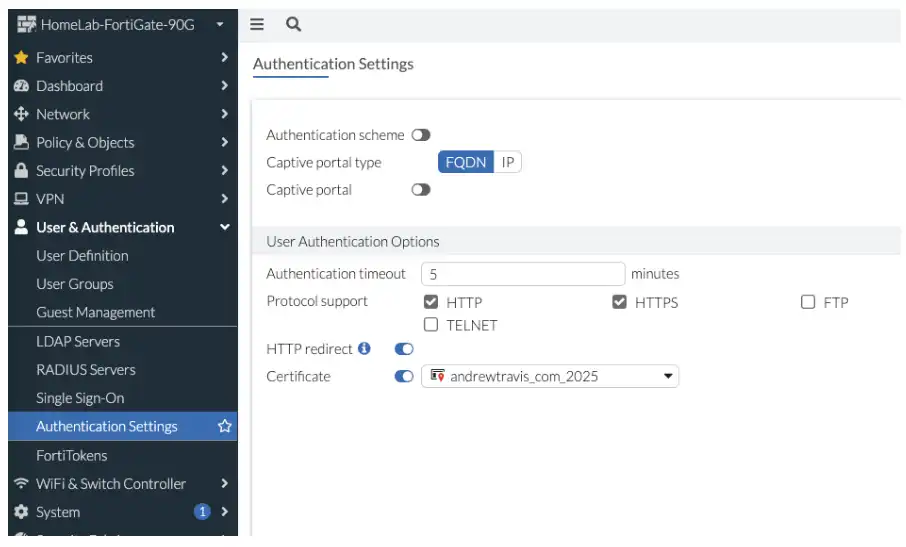
Nota: per evitare avvisi di certificati non validi in FortiClient, il soggetto o il SAN del certificato devono corrispondere al nome host o al FQDN del gateway remoto IPsec inserito dagli utenti. Se la catena di certificati del server punta a un'autorità di certificazione privata, importare tale autorità di certificazione nell'archivio delle autorità di certificazione radice attendibili dell'endpoint (oppure distribuirla tramite i criteri di gestione dei dispositivi).
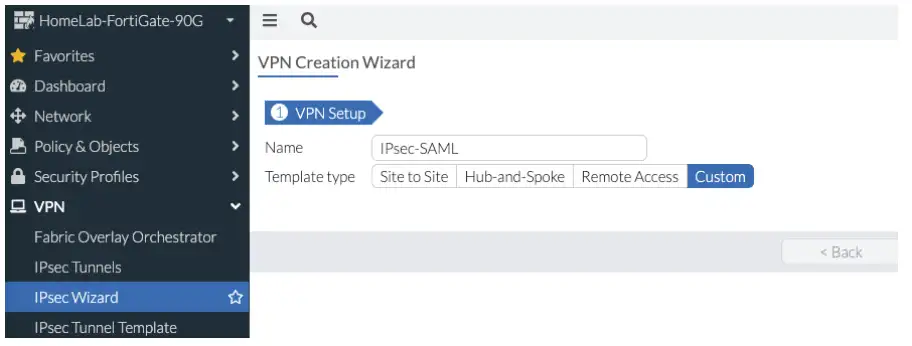
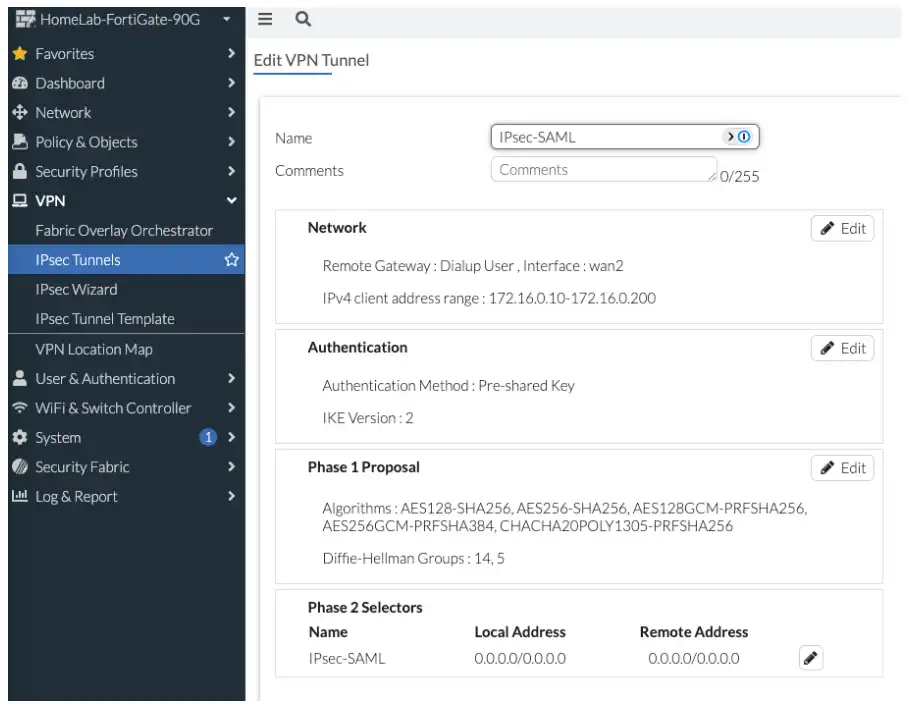
FAC-VPN) sull'interfaccia di fase 1. Esempio (modifica il nome del tunnel in modo che corrisponda al tuo):
            config vpn ipsec phase1-interface
             edit "IPsec-SAML"
                set authusrgrp "FAC-VPN"
                next
            end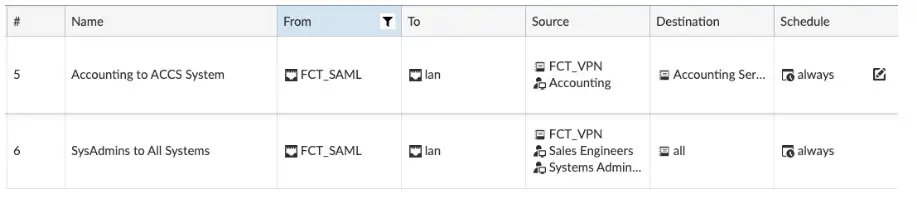
FAC-VPN raggruppare in una sottorete di test: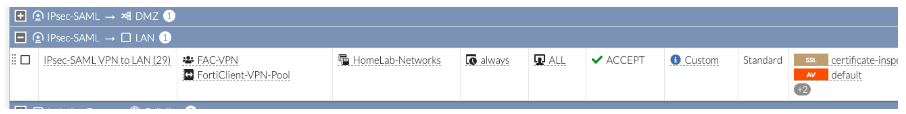
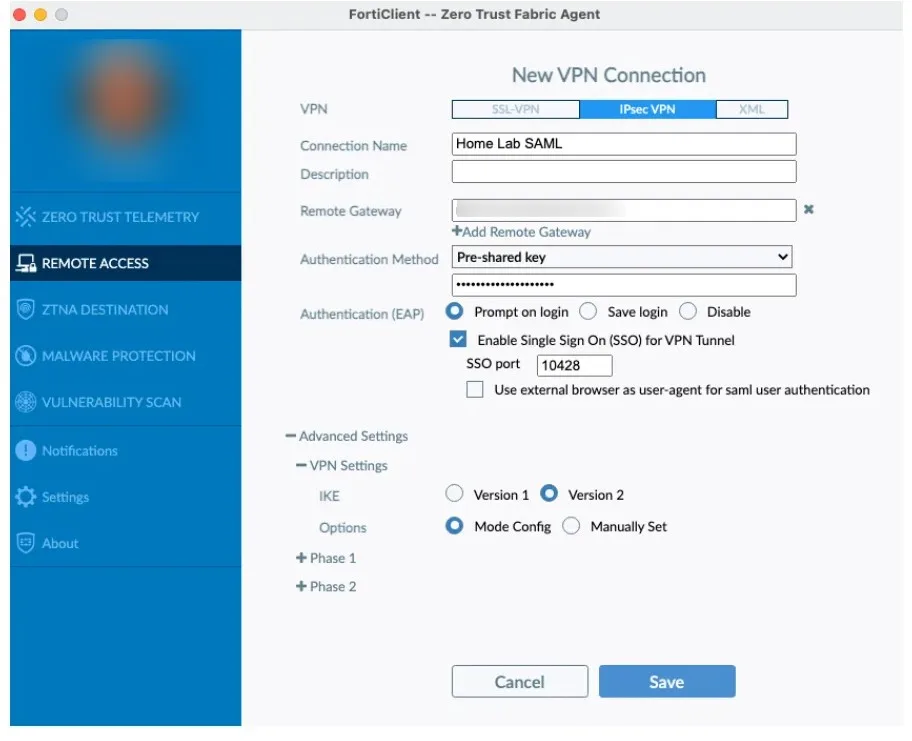
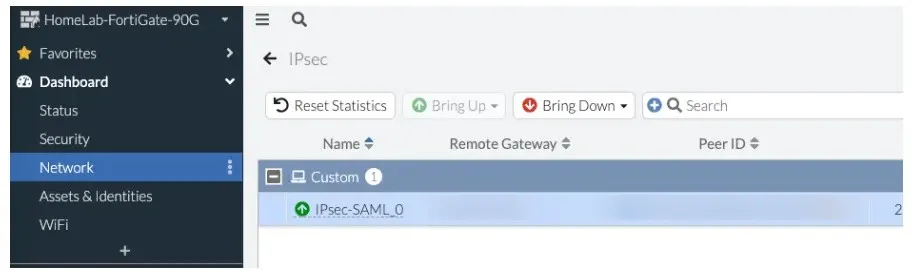
Verifica l'accesso SSO al tuo account FortiClient con miniOrange IdP:

            diag debug reset
            diag debug application ike -1
            diag debug application samld -1
            diag debug application fnbamd -1
            diag debug console timestamp enable
            diag debug enable
Fortinet Single Sign-On (FSSO) è un protocollo di autenticazione che consente ai prodotti di sicurezza Fortinet, come FortiGate, di identificare e autenticare gli utenti in modo trasparente monitorando gli eventi di accesso in Active Directory o in altri archivi di identità supportati. Quando SAML è configurato su FortiGate come Service Provider, FortiClient può utilizzare lo stesso flusso SSO per la VPN e l'accesso correlato, in base alle impostazioni di FortiOS e SSL VPN.

