La soluzione Java JWT Single Sign-On (SSO) di miniOrange offre un accesso Single Sign-On sicuro alle applicazioni Java utilizzando un unico set di credenziali di accesso. Questo avviene tramite token JSON Web Token (JWT) e la soluzione può essere facilmente integrata con Java, indipendentemente dal framework o dal linguaggio di programmazione utilizzato. È possibile abilitare l'accesso tramite social network per consentire agli utenti di accedere in modo sicuro alle applicazioni utilizzando i loro account social, come Facebook, Twitter, Google o LinkedIn.
Con miniOrange Java SSO, ottieni:
- Esperienza di accesso utente fluida.
- Infinite personalizzazioni per i tuoi moduli e le tue pagine di accesso.
- Semplificazione dell'inserimento di clienti o utenti.
Per Java Single Sign-On (SSO), seguire la guida dettagliata riportata di seguito:
1.Configurare il connettore miniOrange JWT
- Scaricare Connettore miniOrange JWT.
- Incolla il file sso.jar scaricato in \src\main\webapp\WEB-INF\lib percorso nella cartella dell'applicazione web Java.
- Scarica miniOrange Proprietà di configurazione del connettore JWT file.
- Incolla il file config.properties nel \src\main\webapp\WEB-INF\classi percorso nella cartella dell'applicazione web Java.
- Aprire il file config.properties e specificare l'URL dell'applicazione (l'URL di avvio dell'applicazione).
- Fornire l'endpoint URL di reindirizzamento (l'utente verrà reindirizzato a questo endpoint dopo l'SSO).
- Copia il codice seguente e incollalo nel file web.xml della tua applicazione.
<servlet>
<description></description>
<display-name>SSOServlet</display-name>
<servlet-name>SSOServlet</servlet-name>
<servlet-class>com.miniorange.app.servlets.SSOServlet</servlet-class>
</servlet>
<servlet-mapping>
<servlet-name>SSOServlet</servlet-name>
<url-pattern>/sso</url-pattern>
</servlet-mapping>
2. Configurare l'applicazione Web Java in miniOrange
Nella dashboard di miniOrange, puoi aggiungere l'applicazione JWT seguendo i passaggi seguenti:

- Accedi a miniOrange Console di amministrazione.
- Vai su App >> Aggiungi applicazione.

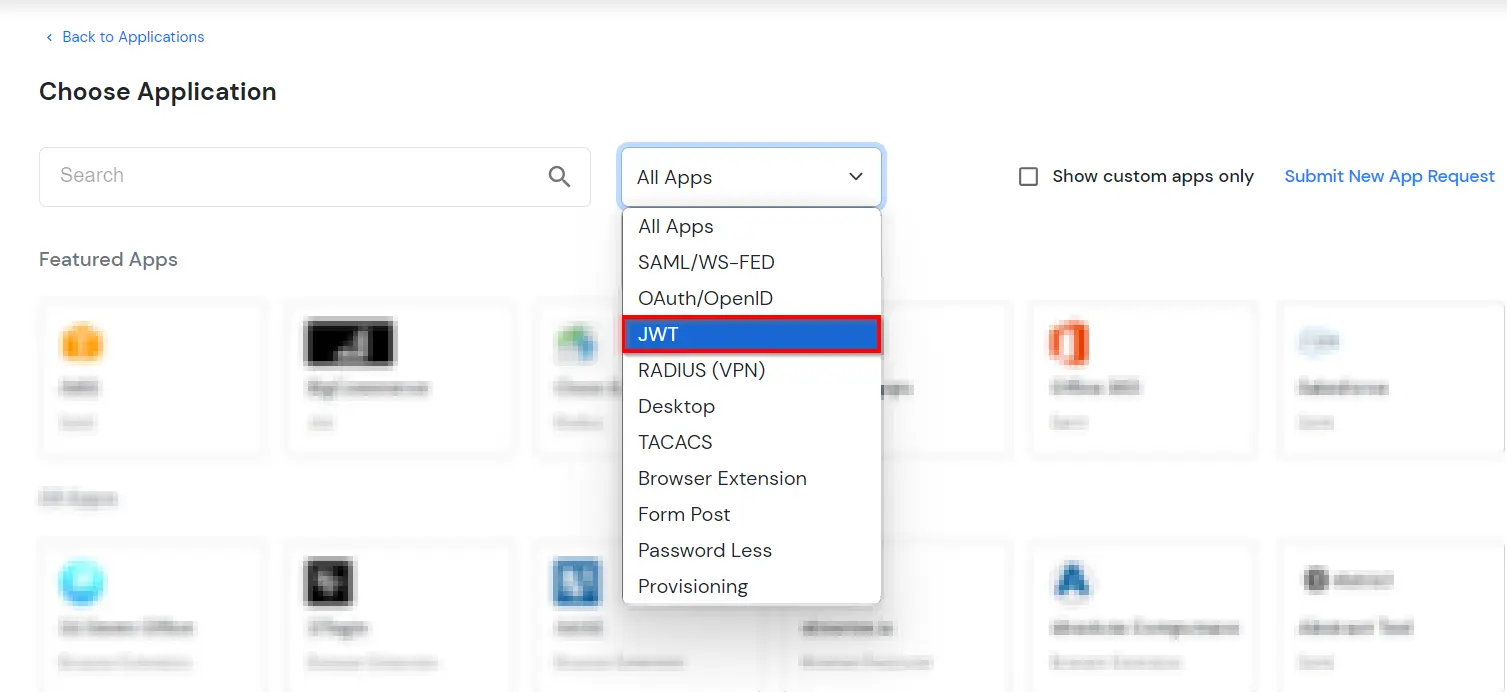
- In Scegli il tipo di applicazione cliccare su J.W.T. tipo di applicazione.

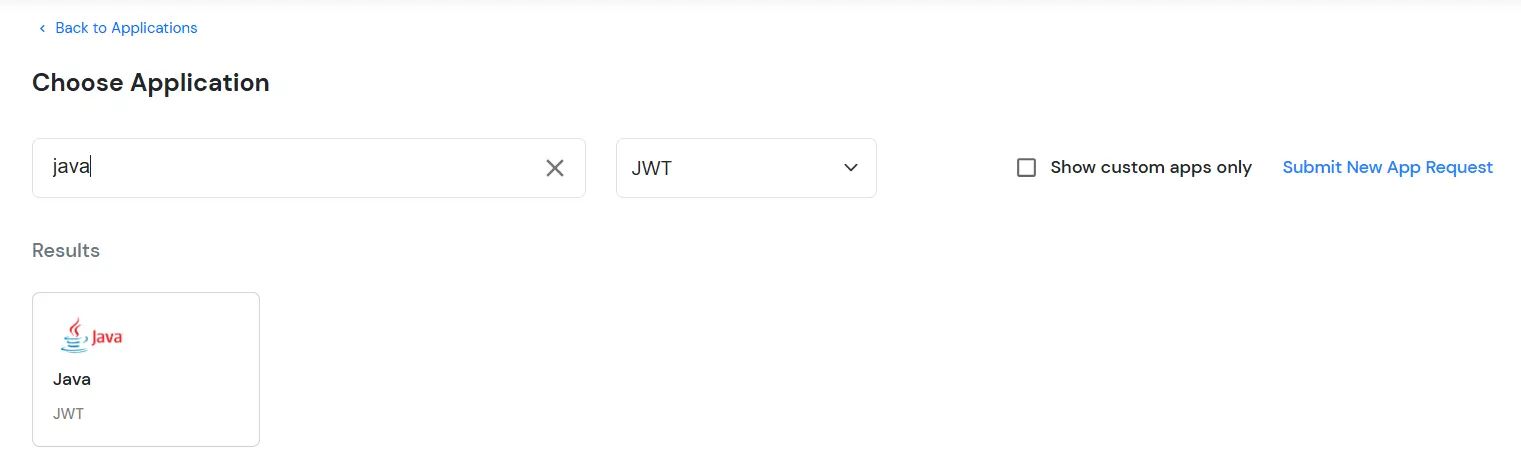
- Nel passaggio successivo, cerca la tua applicazione dall'elenco, se la tua applicazione non viene trovata. Cerca Applicazione JWT e puoi configurare la tua applicazione.

- Specificare il nome dell'applicazione personalizzata dell'applicazione JWT.
- Nel campo Redirect-URL imposta l'URL come application_url/sso?action=callback (ad esempio se l'URL della tua applicazione è http://example.com, il Redirect-URL sarà http://example.com/sso?action=callback).
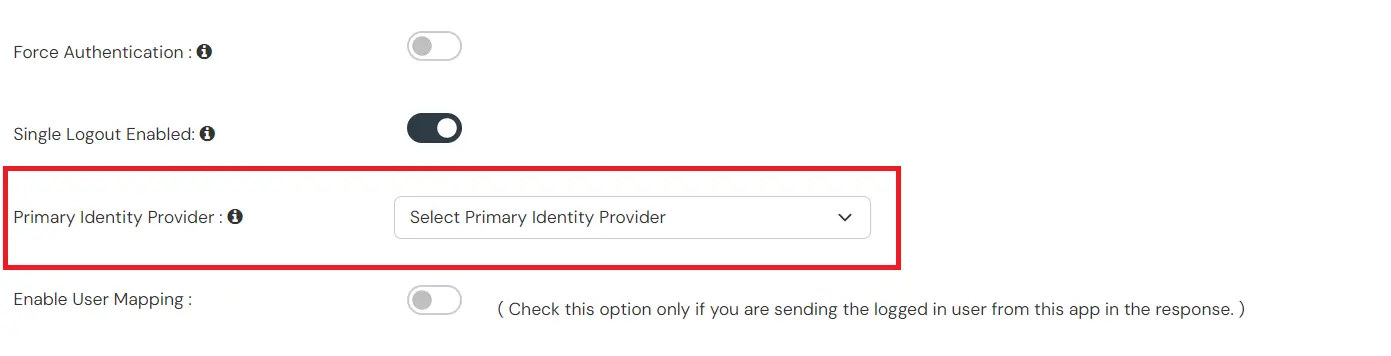
- Nella sezione Origine identità primaria, seleziona l'origine identità da cui desideri che gli utenti vengano autenticati.

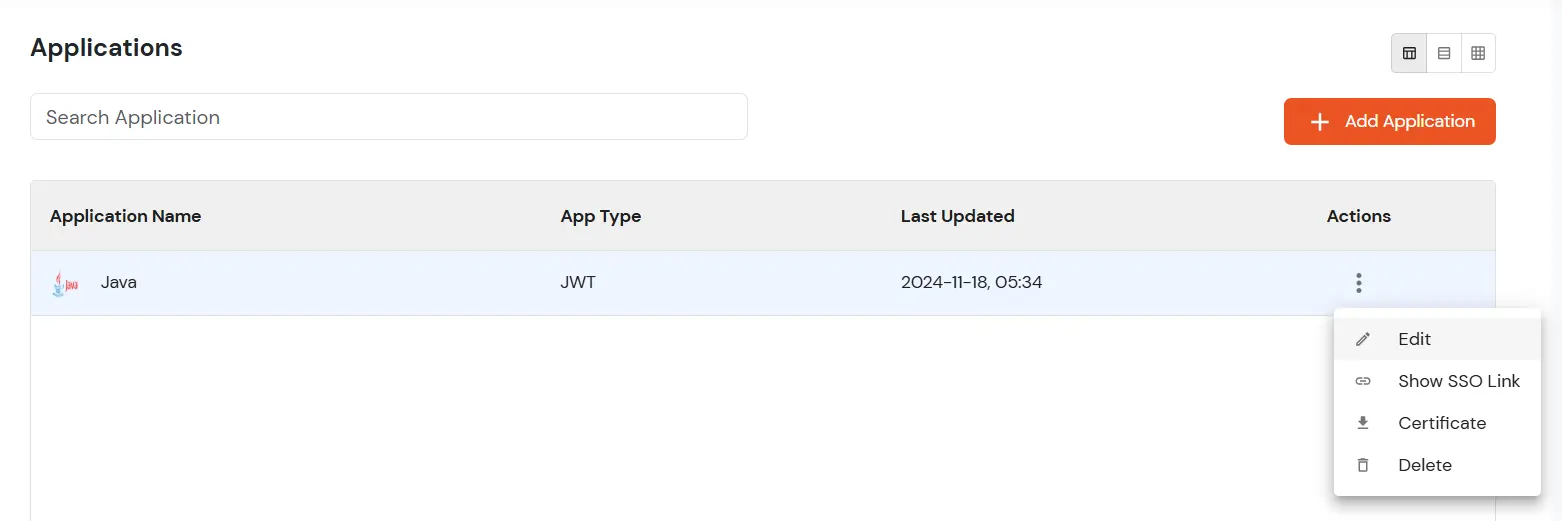
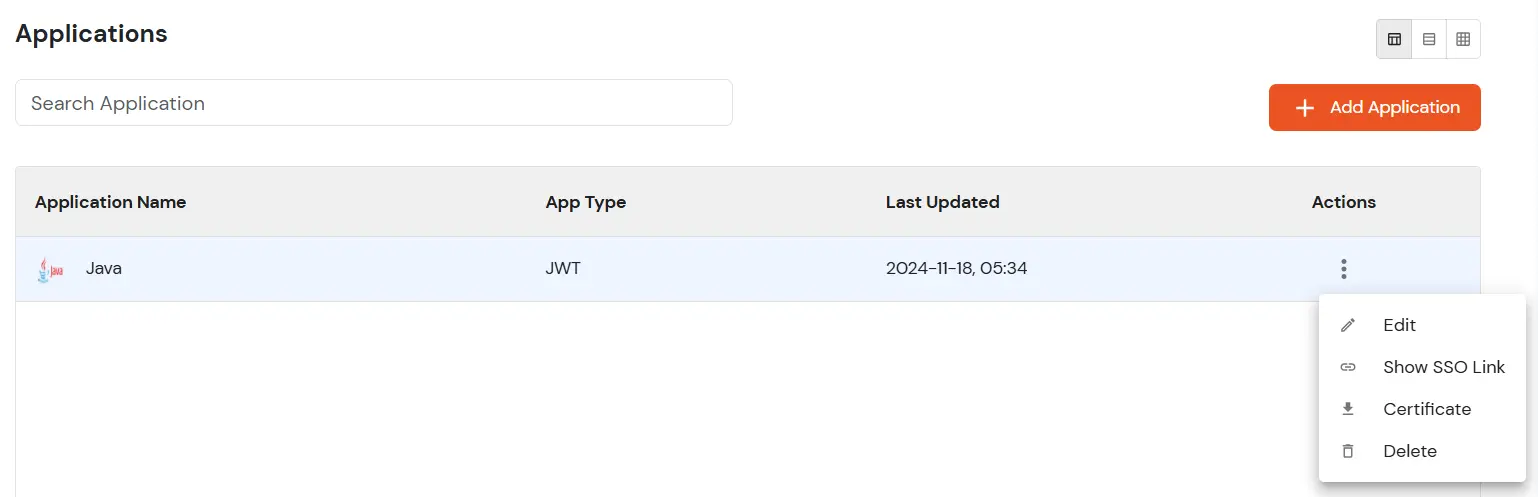
- Ora, clicca su edit opzione dell'applicazione JWT che abbiamo appena creato.

- copiare il ID cliente e incollalo nel campo clientId nel file config.properties.
- copiare il Segreto dell'app e incolla il segreto clientId nel file config.properties.
- Se stai utilizzando miniOrange come fonte di autenticazione, allora copia “URL SSO per l'utilizzo di miniOrange come sorgente di autenticazione“ .

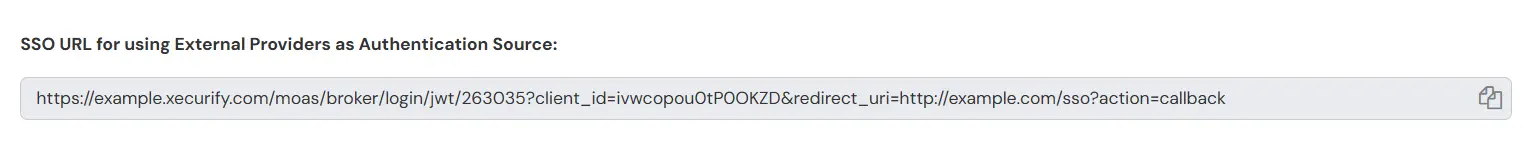
- Altrimenti copia “URL SSO per l'utilizzo di provider esterni come origine di autenticazione" Url e incolla nella sezione authorizationUrl.

- Ora per scaricare il certificato, torna ad App e scarica il certificato dell'applicazione JWT.

- Copia il certificato e incollalo \src\main\webapp\WEB-INF\lib percorso. Assicurati di mantenere il nome del certificato come Certificato RSA256.crt.
3. Recupera gli attributi utente
- È possibile utilizzare il seguente frammento di codice nell'endpoint di reindirizzamento per recuperare gli attributi dalla variabile di sessione.
HttpSession session = request.getSession();
Map<String, Object> valuesArray = (Map<String, Object>>) session.getAttribute("attributes");
4. Configurazione dell'endpoint SSO
5. Testare la configurazione SSO
Prova l'accesso SSO al tuo account Java con miniOrange IdP:
Riferimenti esterni