Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Accesso singolo (SSO) Mattermost


Mattermost è un servizio di chat interno online open-source e autogestibile per organizzazioni e aziende, che consente di centralizzare tutte le comunicazioni del team con condivisione di file, ricerca e integrazioni. Questa guida illustra passo passo la configurazione dell'accesso SSO per l'applicazione Mattermost, configurando Mattermost come Service Provider (SP) SAML e miniOrange come Identity Provider (IdP) . Una volta completata la configurazione, sarà possibile accedere in modo sicuro all'applicazione Mattermost tramite SSO in pochissimo tempo.

miniOrange fornisce una soluzione pronta all'uso per Mattermost. Questa soluzione garantisce un'integrazione sicura con Single Sign On con Mattermost e un accesso senza interruzioni ai tuoi utenti e alle tue aziende in pochi minuti. Single Sign On (SSO) in Mattermost con un set di credenziali di accesso.

L'integrazione Single Sign-On (SSO) di miniOrange e Mattermost supporta le seguenti funzionalità:


  • Single Sign-On (SSO) avviato da SP
  • Single Sign-On (SSO) avviato da IdP

Connettiti con una fonte esterna di utenti


miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.


Seguire la guida dettagliata fornita di seguito per Mattermost Single Sign-On (SSO)

1. Configurare Mattermost in miniOrange

  • Accedi a miniOrange Console di amministrazione.
  • Vai su Apps e cliccare su Aggiungi applicazione pulsante.
  • Aggiungi app Single Sign-On (SSO) Mattermost

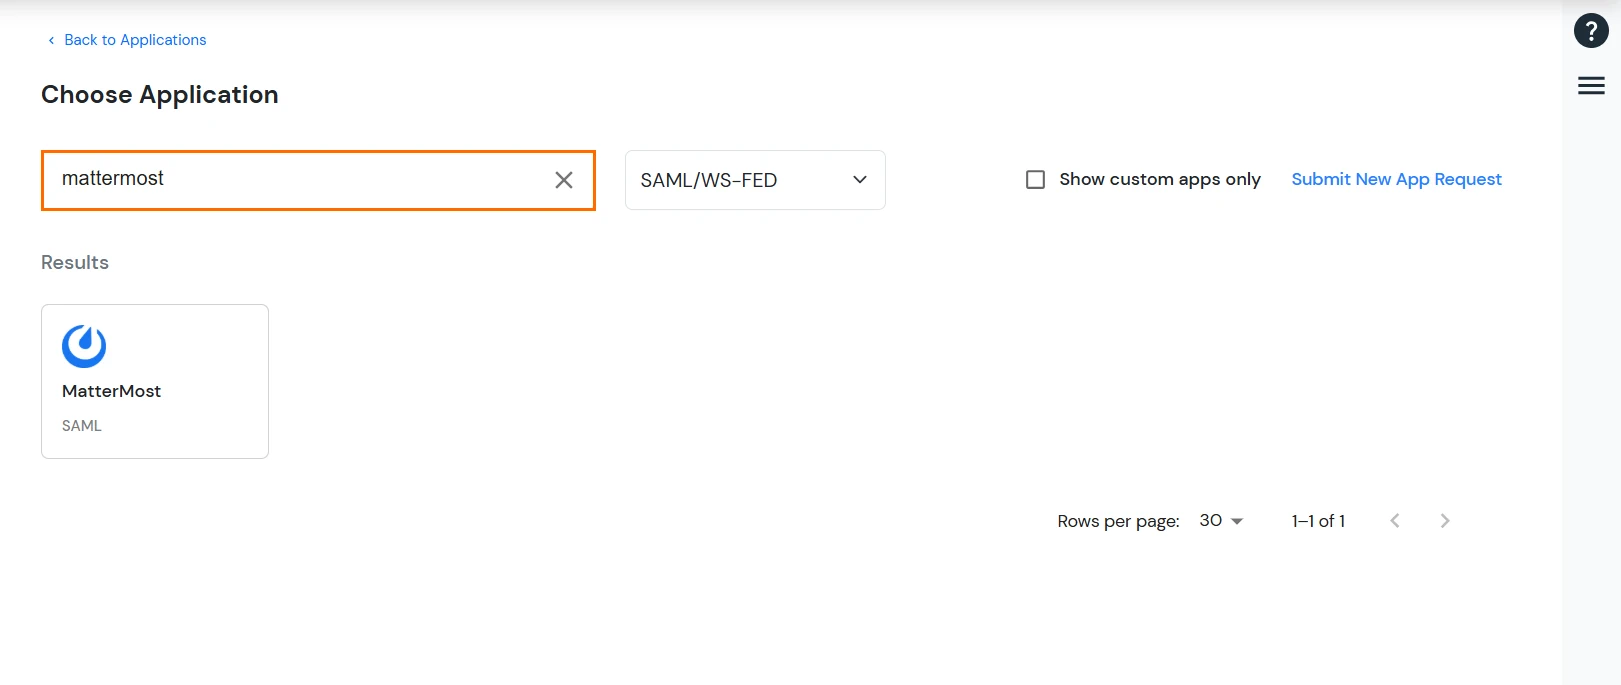
  • In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
  • Mattermost Single Sign-On (SSO) scegli il tipo di app

  • Cercare Mattermost nell'elenco, se non trovi Mattermost nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.
  • Mattermost Single Sign-On (SSO) gestisce le app

  • Per impostare l'integrazione dell'app per SSO, ottenere i valori richiesti (ad esempio ID entità SP, URL ACS o file metadati SP) dal tuo Console di amministrazione MattermostÈ possibile ottenere il file XML chiamando l'endpoint dell'API RESTful Mattermost in /api/v4/saml/metadata.
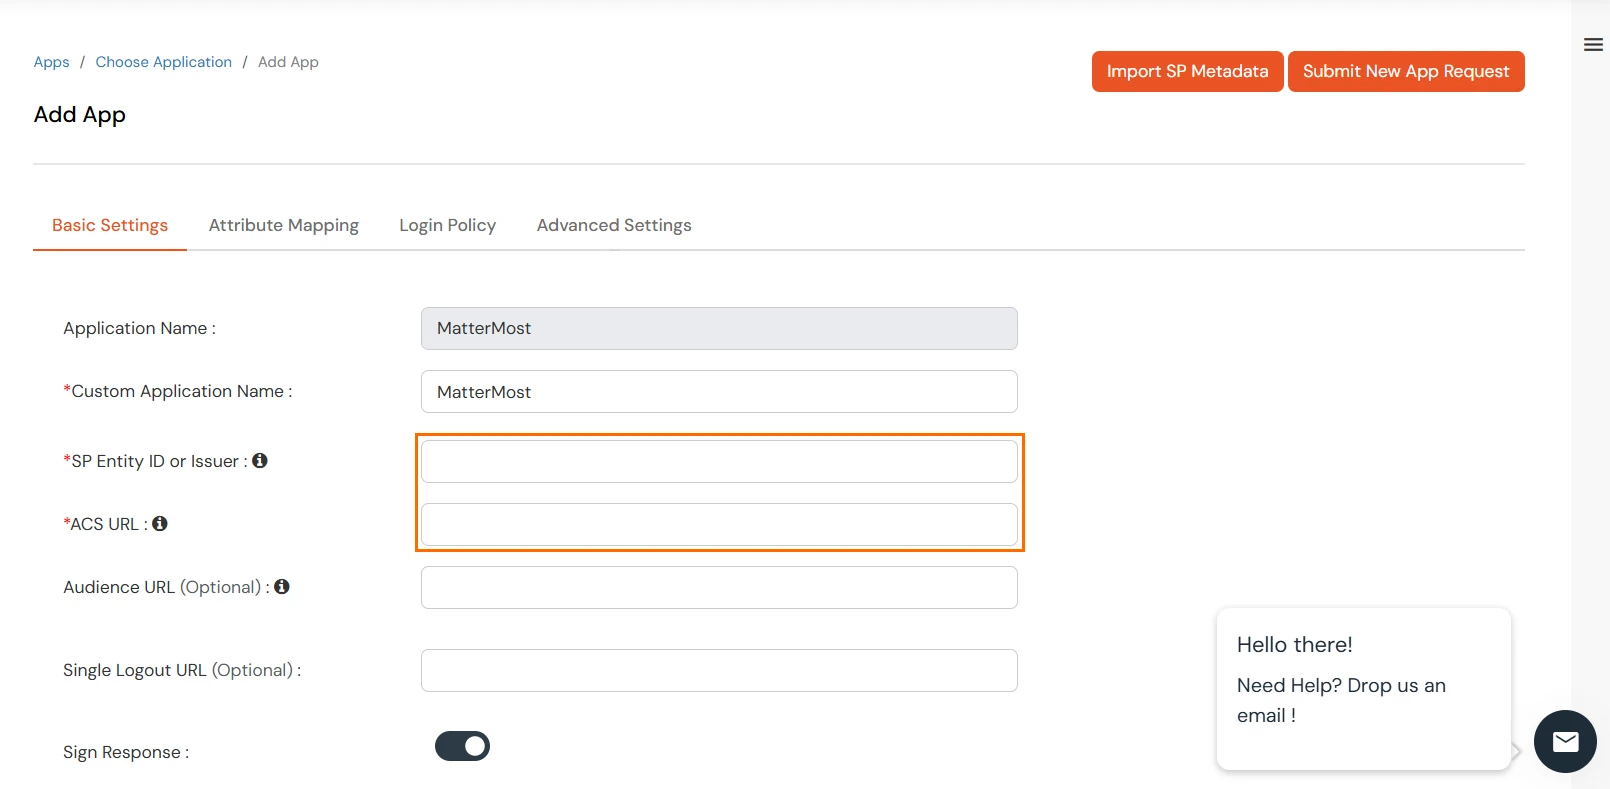
  • Ora inserisci i seguenti valori sotto Impostazioni di base nei rispettivi campi nel formato indicato oppure puoi anche caricare il file dei metadati SP cliccando su Importa metadati SP.
  • ID entità SP o emittente: più importante
    URL dell'AC: https://{your-mattermost-url}/login/sso/saml
    (dove https://{your-mattermost-url} dovrebbe in genere corrispondere a URL del sito Mattermost.)
    Impostazioni di base di Mattermost Single Sign On (sso)

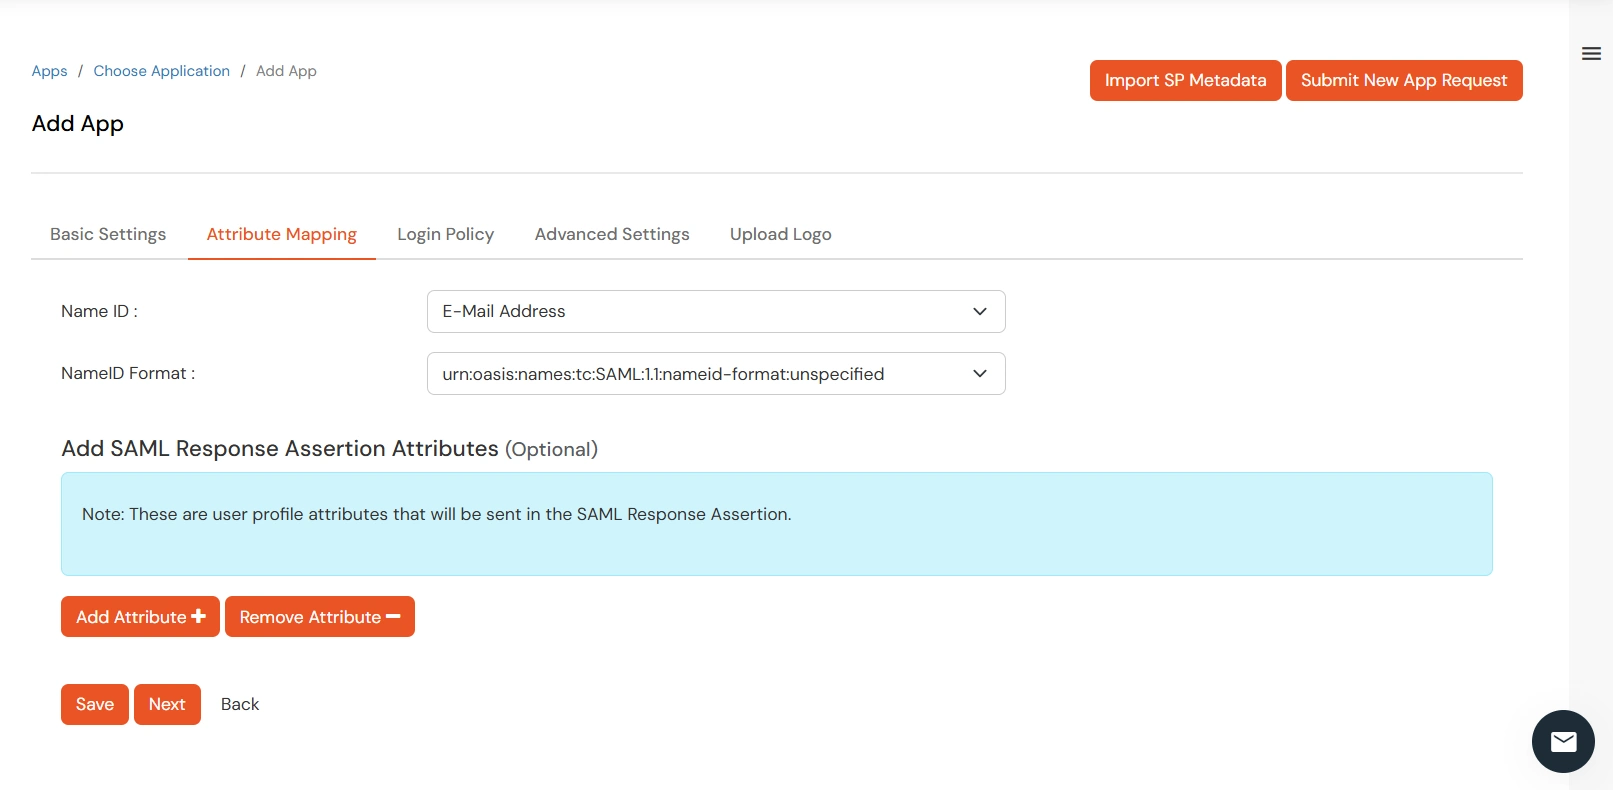
  • Clicchi Avanti, ora nel Mappatura degli attributi configurare i seguenti attributi come mostrato nell'immagine sottostante.
  • ID nome: Indirizzo email
    Formato NameID: urn:oasis:names:tc:SAML:2.0:nameid‑format:emailaddress
    Mattermost Single Sign On (sso) Aggiungi attributo

  • Clicchi Salva.
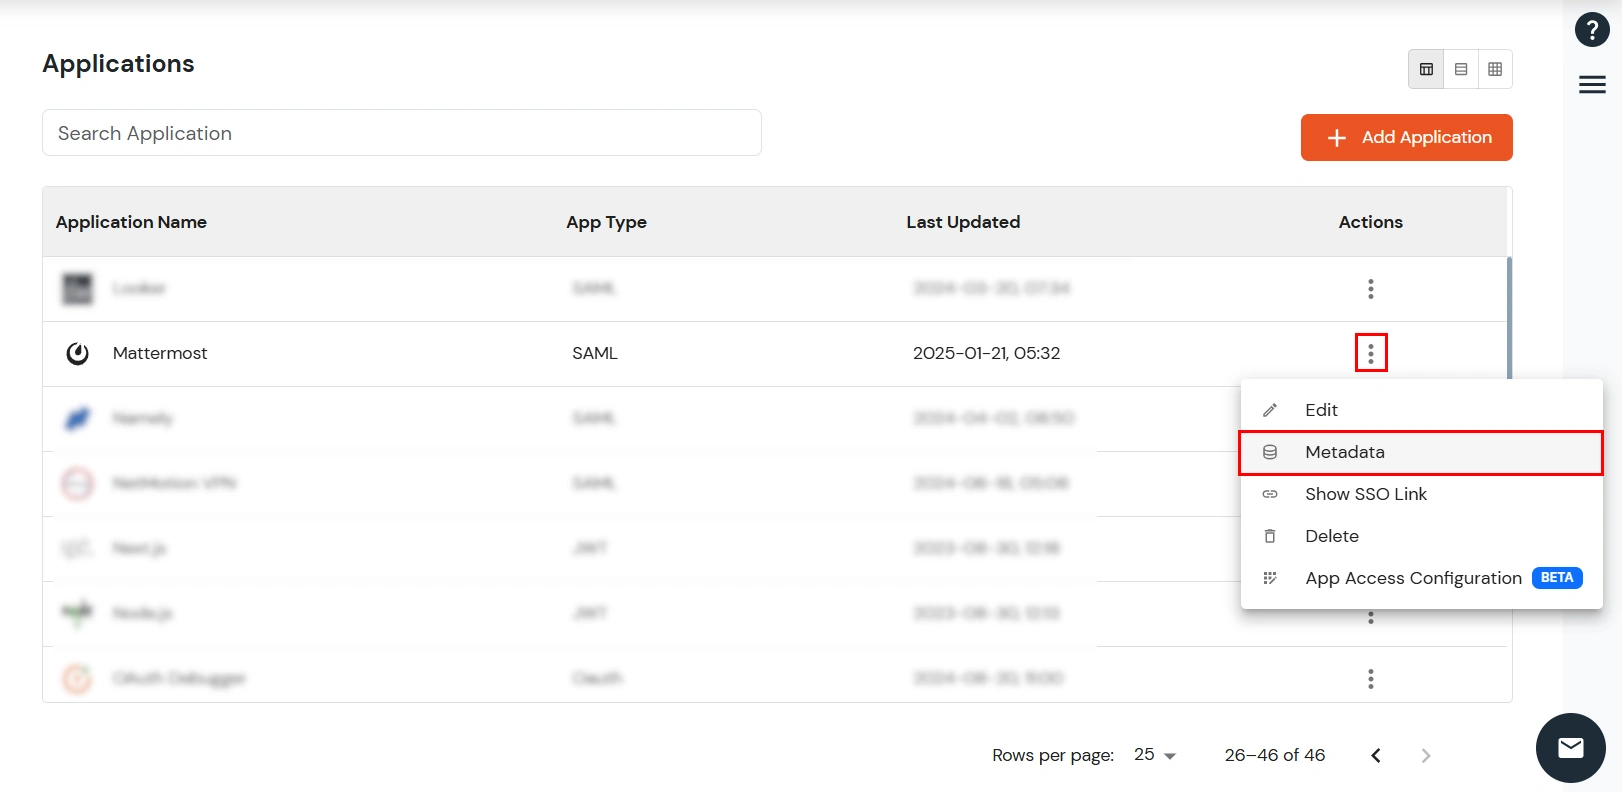
  • La tua applicazione è stata salvata correttamente. Ora clicca su tre punti pulsante del menu accanto all'applicazione appena creata. Vai a Metadati.

  • Mattermost Single Sign On (sso) Seleziona metadati
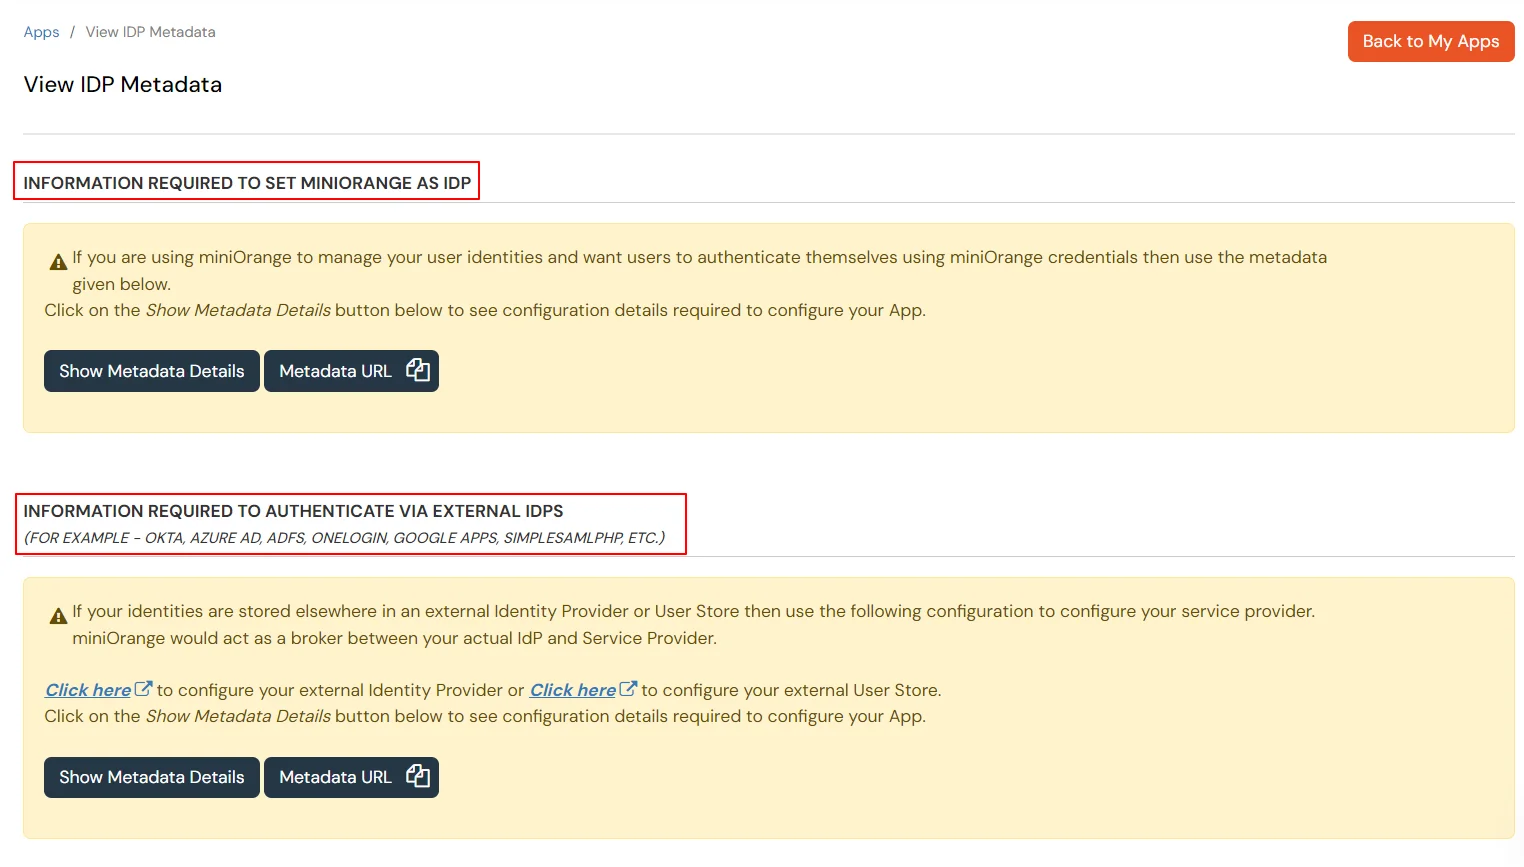
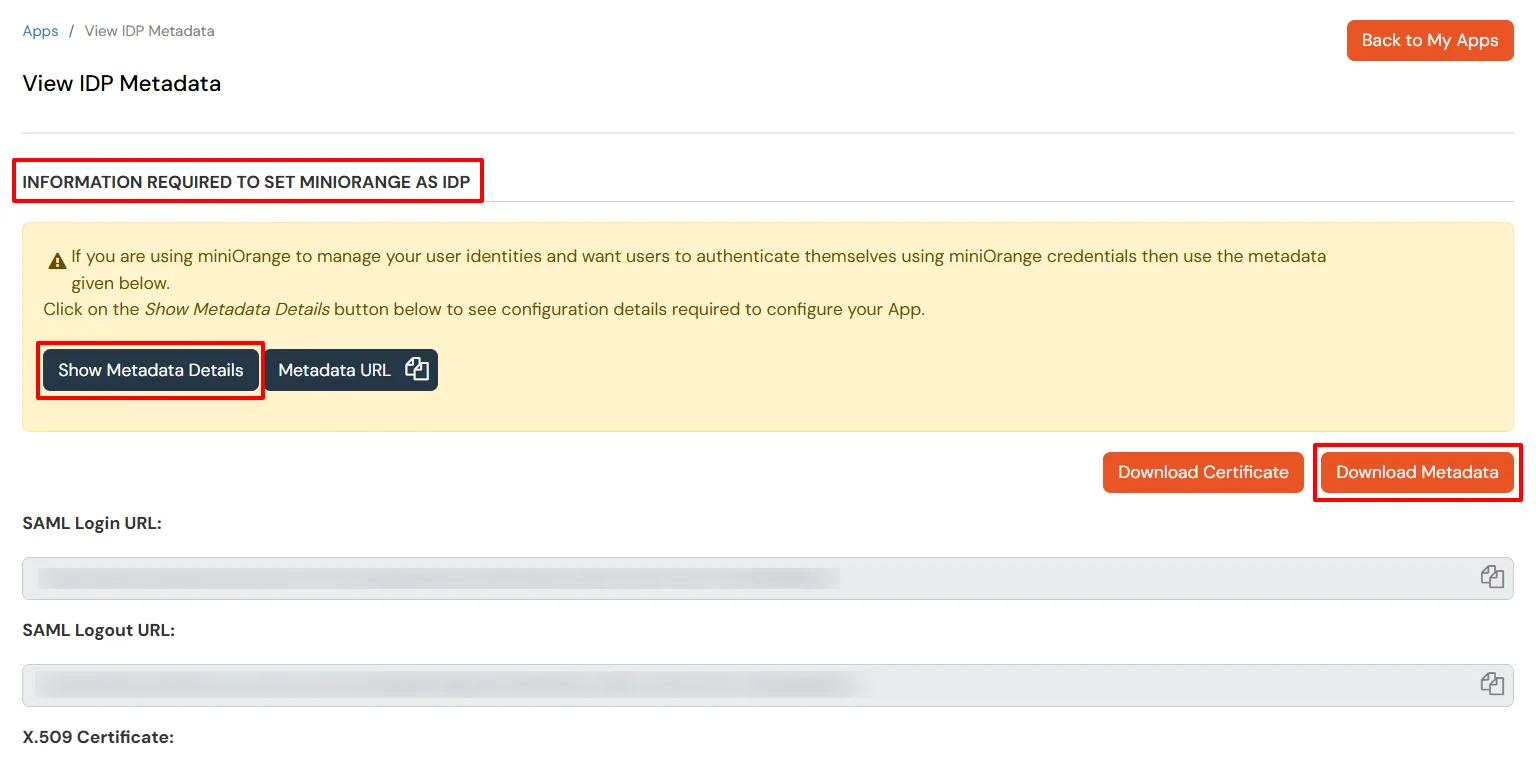
  • Nella pagina Metadati -
    1. Se vuoi usare miniOrange come User-Store ad esempio, le tue identità utente saranno archiviate in miniOrange, quindi scaricherai il file dei metadati sotto l'intestazione 'INFORMAZIONI RICHIESTE PER IMPOSTARE MINIORANGE COME IDP'.

    2. Se vuoi autenticare i tuoi utenti tramite qualsiasi Fornitore di identità esterno come Active Directory, Okta, OneLogin, Google, Apple ID, ecc. quindi scaricare il file Metadati sotto l'intestazione 'INFORMAZIONI RICHIESTE PER L'AUTENTICAZIONE TRAMITE IDPS ESTERNI'.
  • Mattermost Single Sign On (sso) Visualizza i metadati IdP

  • Seleziona Mostra dettagli metadati, quindi fare clic su Scarica metadati.
  • Mattermost Single Sign On (sso) Scarica metadati


2. Configurare SAML 2.0 SSO in Mattermost

    In questa fase configureremo Mattermost come Service Provider (SP) SAML 2.0.

  • Per abilitare l'accesso singolo (SSO), avviare il server Mattermost e accedere Mattermost come amministratore di sistema.
  • Vai su Console di sistema > Autenticazione > SAML 2.0.
  • Quindi nel URL dei metadati del provider di identità campo inserisci URL metadati provider identità da Metadati file che hai scaricato in Fase 1.
  • ora scegliere Ottieni metadati SAML da IdP
  • Questo popola il URL dell'SSO SAML e URL dell'emittente del provider di identità automaticamente i campi. Il certificato pubblico del provider di identità può anche essere scaricato dal server e impostato localmente.
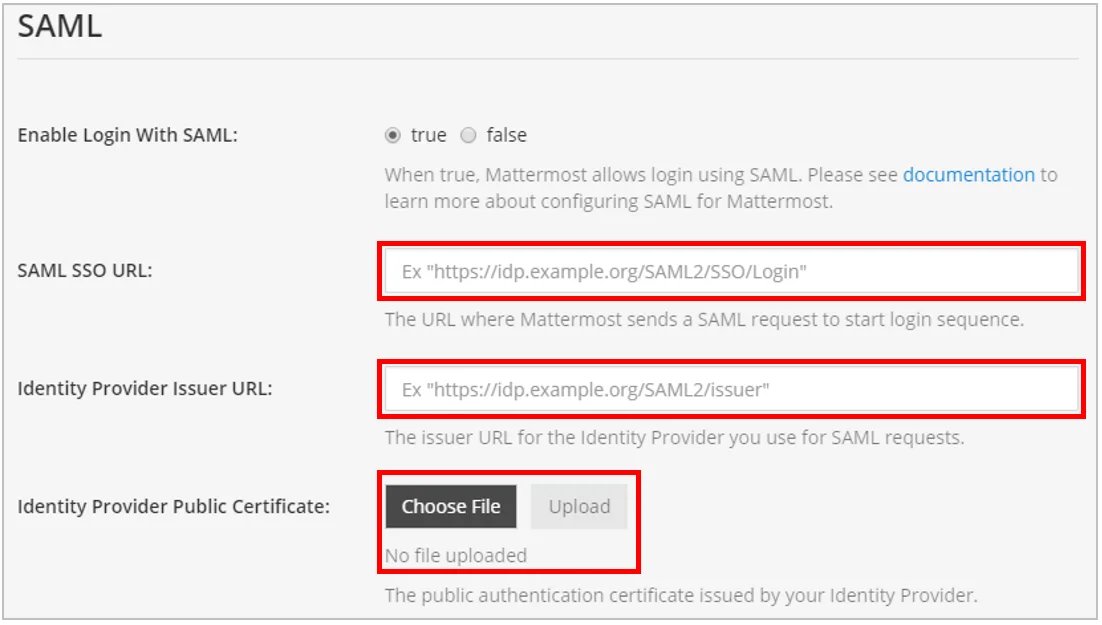
  • In alternativa, puoi inserire manualmente i seguenti campi. Prima imposta Abilita l'accesso con SAML 2.0 a vero.
  • URL SSO SAML: Copia URL di accesso SAML da Metadati file che hai scaricato in Fase 1.
    URL dell'emittente del provider di identità: Copia ID entità IdP o emittente: da Metadati file che hai scaricato in Fase 1
    Certificato pubblico del fornitore di identità: : Copia Certificato X.509 da Metadati file che hai scaricato in Fase 1.

    Valori dei metadati di importazione di Mattermost Single Sign On (sso)

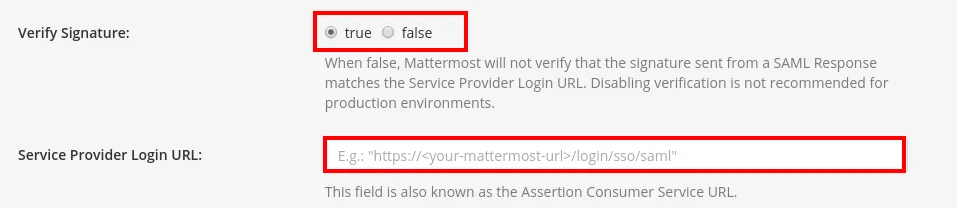
    Configurare Mattermost per verificare la firma:
  • Migliori URL di accesso del fornitore di servizi è l'URL Single Sign-On specificato in precedenza in miniOrange
  • Impostato Verifica firma a vero.
  • Dashboard di amministrazione di Mattermost Single Sign On (sso) Imposta SSO

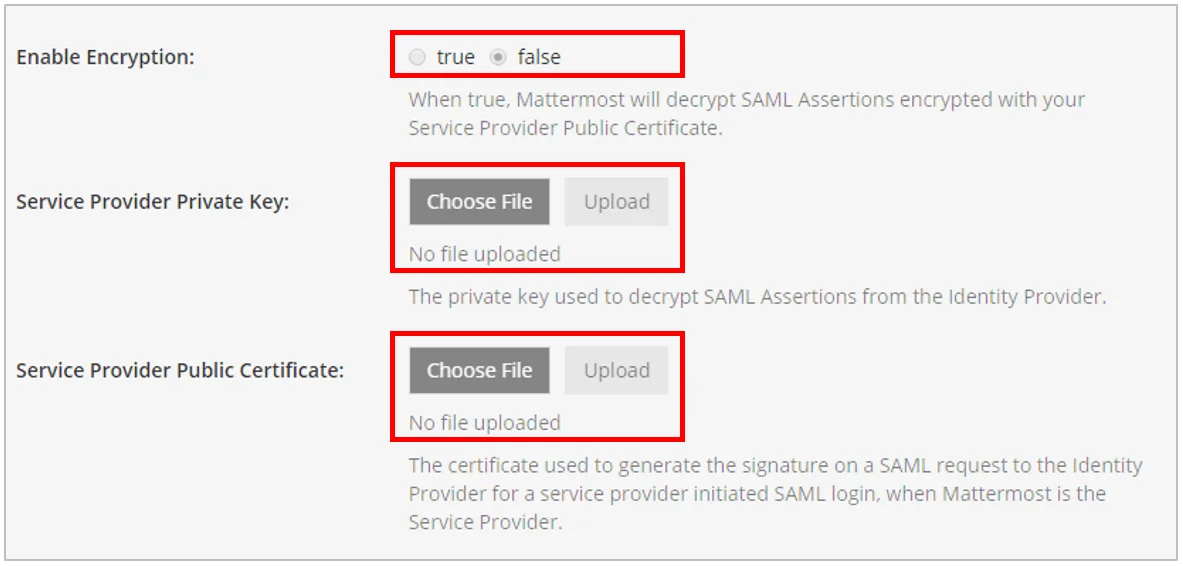
  • Abilitare la crittografia in base ai parametri forniti in precedenza.
  • Dashboard di amministrazione di Mattermost Single Sign On (sso) Imposta SSO

  • Configurare Mattermost per firmare le richieste SAML utilizzando la chiave privata del fornitore di servizi.
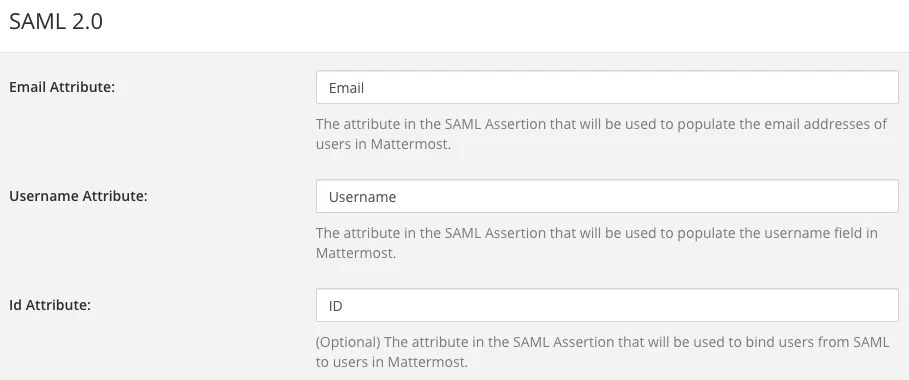
  • Imposta gli attributi per le asserzioni SAML utilizzate per aggiornare le informazioni utente in Mattermost:
  • Gli attributi per Email, Username e Id sono obbligatori e devono corrispondere ai valori immessi in precedenza in miniOrange. Vedere documentazione sulle impostazioni di configurazione SAML per maggiori dettagli. Per i server Mattermost con versione 3.3 e precedenti, anche gli attributi nome e cognome sono campi obbligatori.
  • Dashboard di amministrazione di Mattermost Single Sign On (sso) Imposta SSO

  • Clicchi Salva.

3. Testare la configurazione SSO

Prova l'accesso SSO al tuo account Mattermost con miniOrange IdP:

    Utilizzo dell'accesso avviato da SP

    • Accedi all'URL di Mattermost, qui ti verrà chiesto di inserire il nome utente o di cliccare sul link SSO che ti reindirizzerà alla pagina di accesso miniOrange IdP.
    • Accesso Single Sign-On (SSO) di Mattermost

    • Inserisci le tue credenziali di accesso miniOrange e clicca su Accedi. Verrai automaticamente loggato nel tuo account Mattermost.

    Utilizzo dell'accesso avviato da IDP

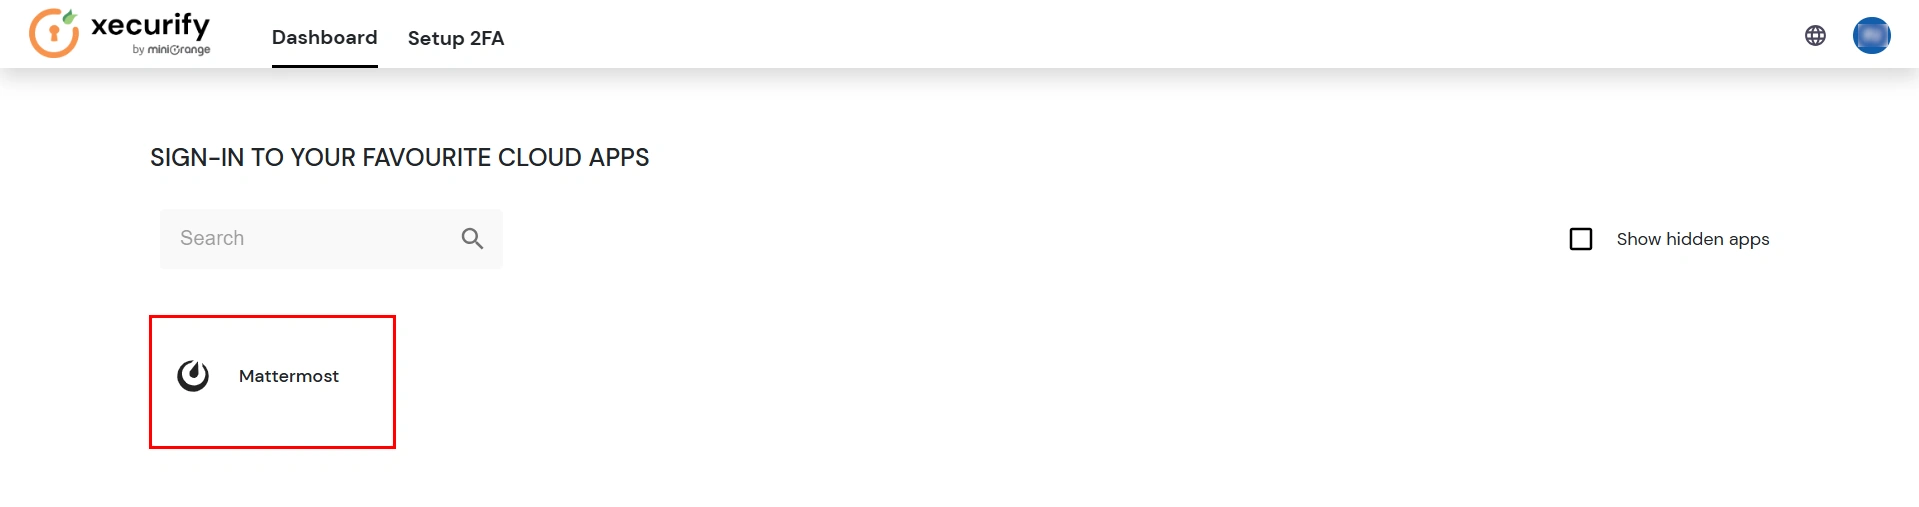
    • Accedi a miniOrange IdP utilizzando le tue credenziali.
    • Accesso singolo (SSO) Mattermost

    • Nella dashboard, fare clic su Mattermost applicazione che hai aggiunto, per verificare la configurazione SSO.
    • Mattermost Single Sign-On (SSO) gestisce le app


    Non riesci a configurare o testare l'SSO?


    Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.


In questa guida, hai configurato correttamente il Single Sign-On (SSO) per l'applicazione Mattermost integrando Mattermost come provider di servizi SAML e miniOrange come IDP.



Riferimenti esterni

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso