Abilitare l'autenticazione Single Sign-on (SSO) di Outlook per gli utenti
miniarancione SSO di Outlook (accesso singolo) il prodotto fornisce integrazioni pronte e un'esperienza SSO senza soluzione di continuità per Outlook, Office 365, Sharepoint, altre app Microsoft e tutte le altre applicazioni Web e SaaS per tutti i tuoi utenti. Single Sign-On (SSO) per Microsoft Outlook ti fornisce un accesso automatico sicuro alle tue app. Consente alle aziende di aumentare rapidamente la sicurezza delle informazioni e delle risorse senza preoccuparsi del tempo per la configurazione iniziale o per gli aggiornamenti futuri.
La soluzione Microsoft Outlook Single Sign-on (SSO) della piattaforma di identità miniOrange offre un'opzione di integrazione con più provider di identità di terze parti che supportano protocolli standard come SAML, OAuth, ecc. IDP qui significa (Okta, Auth0, Ping, Onelogin, ecc.) o Active Directory (AD) dove vengono gestiti gli utenti esistenti. Una volta che il tuo Outlook Single Sign-On (SSO) è abilitato con il tuo IDP/Directory con successo, i tuoi dipendenti o utenti finali saranno in grado di autenticarsi e accedere al loro account Outlook e ad altre applicazioni integrate con l'uso della password nome utente esistente. Non avranno bisogno di creare o gestire credenziali in modo diverso per utilizzare l'account Outlook o qualsiasi altro account app. Di seguito è riportata la guida di installazione per configurare SAML SSO per il tuo Outlook.
La piattaforma di identità miniOrange e l'integrazione Single Sign-On (SSO) di Microsoft Outlook per autenticare gli utenti supportano le seguenti funzionalità:
SP (fornitore di servizi) ha avviato SAML Single Sign-On (SSO)
In questo flusso, l'utente tenta di accedere direttamente all'organizzazione Serivce Provider (Outlook). La richiesta viene reindirizzata al provider di identità di terze parti dalla piattaforma miniOrange Identity per l'autenticazione. Dopo l'autenticazione riuscita dal provider di identità di terze parti, all'utente viene concesso l'accesso all'applicazione (provider di servizi).
Single Sign-On (SSO) SAML avviato da IdP (Identity Provider)
In questo flusso, l'utente effettua l'accesso o accede alla piattaforma miniOrange Identity utilizzando le sue credenziali. Ora l'utente può accedere a uno qualsiasi dei Service Provider configurati dall'organizzazione (Outlook, altre app Microsoft, ecc.) tramite la console di amministrazione dell'Identity Provider senza dover immettere nuovamente le credenziali.
Connettiti con una fonte esterna di utenti
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Guida alla configurazione video
Prerequisiti
1. Sincronizzazione di Active Directory locale con Microsoft Entra ID
NOTA: Se si desidera utilizzare Active Directory locale come archivio utenti per l'accesso Single Sign-On a Microsoft Outlook, seguire i passaggi seguenti per sincronizzare Active Directory e Microsoft Entra ID.
Esegui il programma di installazione di Microsoft Entra ID sul computer del tuo dominio e segui la configurazione.
2. Verifica il tuo dominio UPN nel portale di Azure
Nota: se hai configurato un nome di dominio personalizzato, salta questo passaggio.
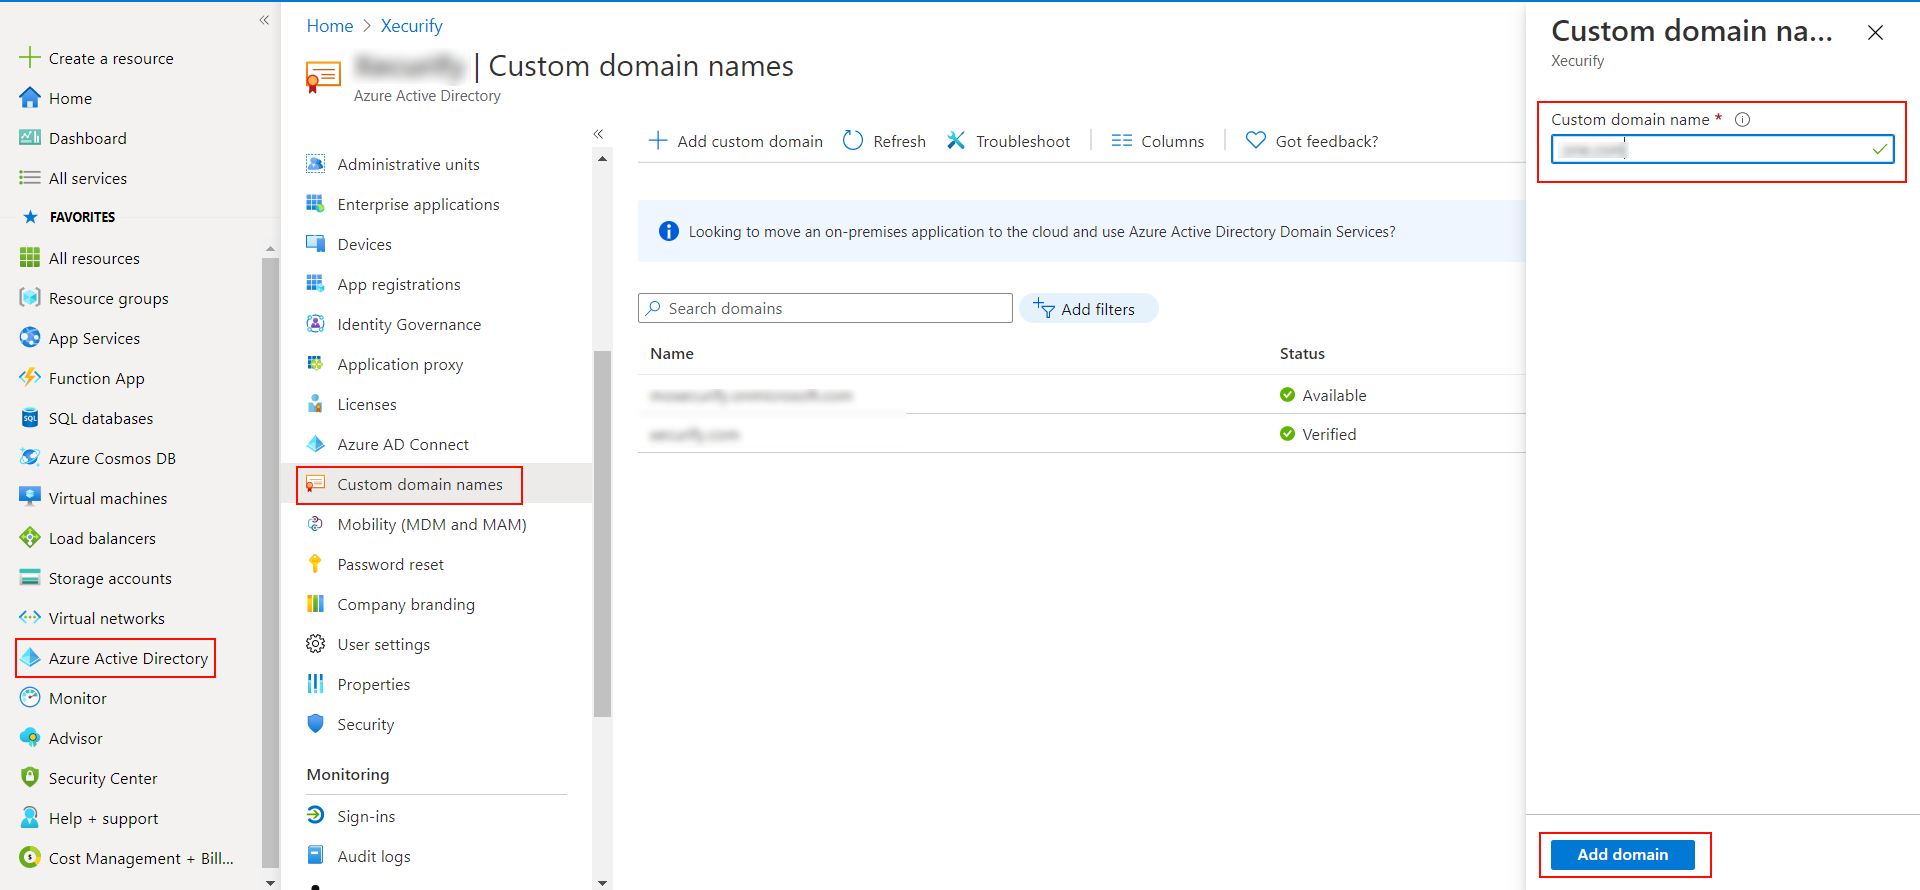
Nel portale di Azure vai a ID Microsoft Entra >> Nomi di dominio personalizzati e cliccare su Aggiungi dominio personalizzato.
Inserisci il nome completo del dominio nel riquadro di destra che si apre e clicca su Aggiungi dominio.
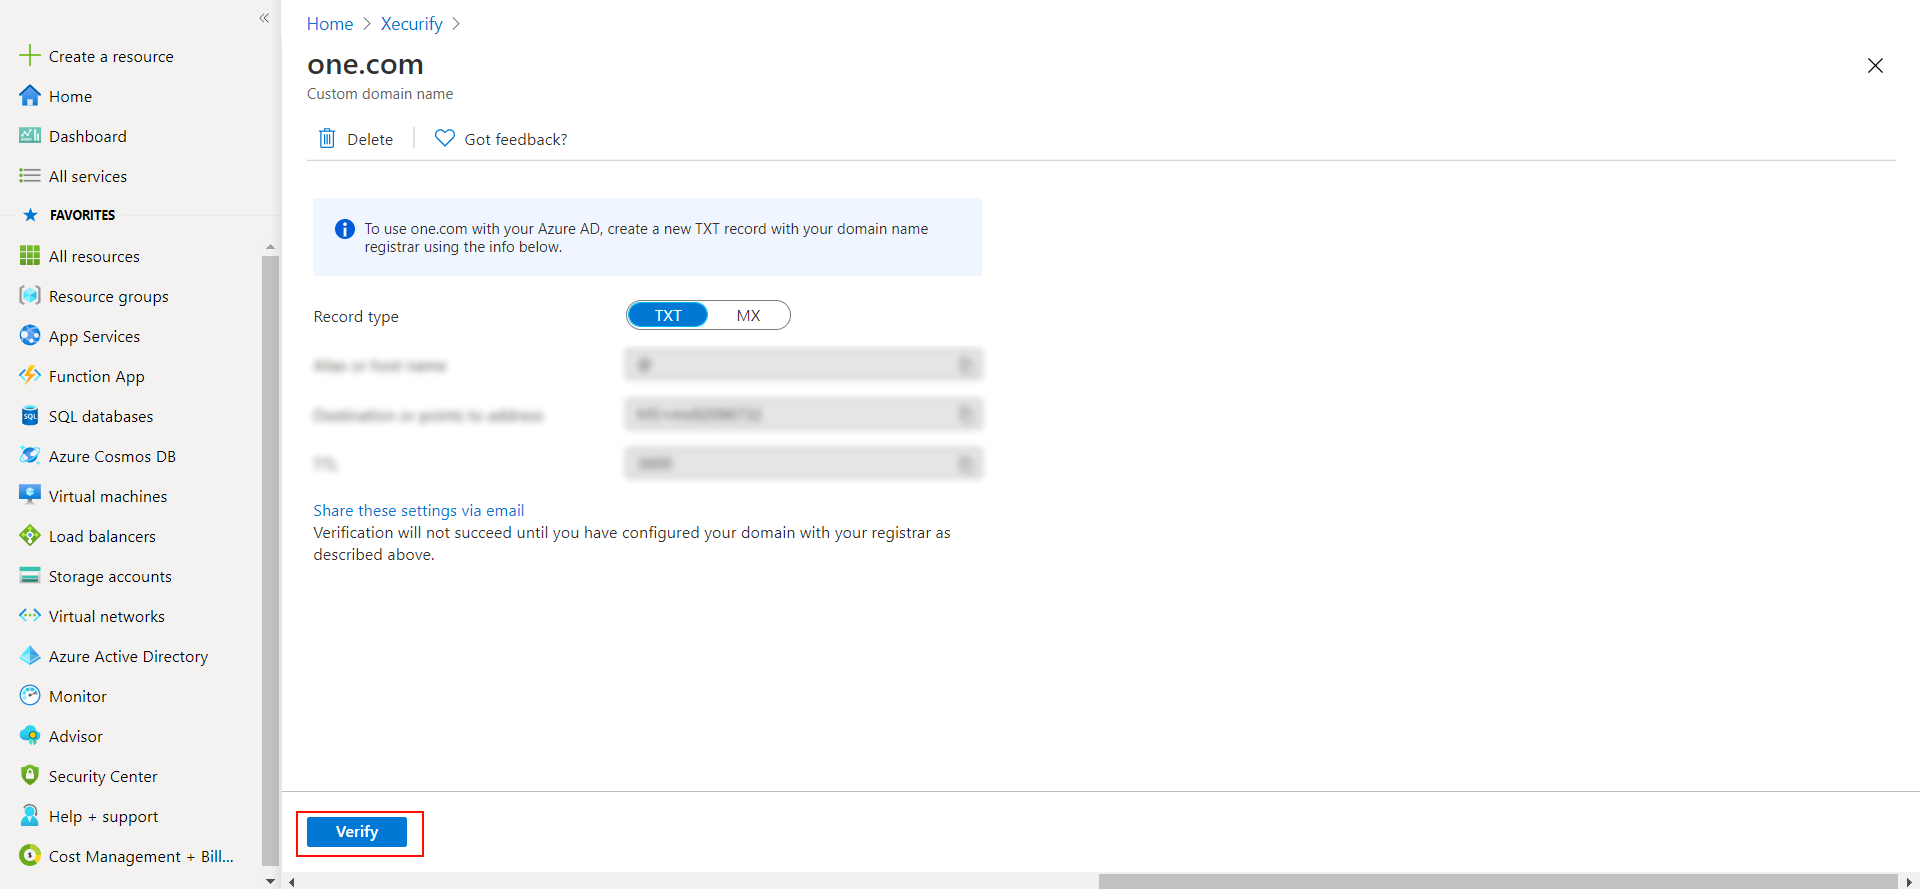
Si aprirà una nuova finestra con Testo/Messaggi record per il dominio. Dovrai aggiungere la voce risentita nel tuo registrar di nomi di dominio.
Fare clic su verifica dopo aver aggiunto la voce
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.
Seguire la guida dettagliata fornita di seguito per l'accesso Single Sign-On (SSO) di Microsoft Outlook
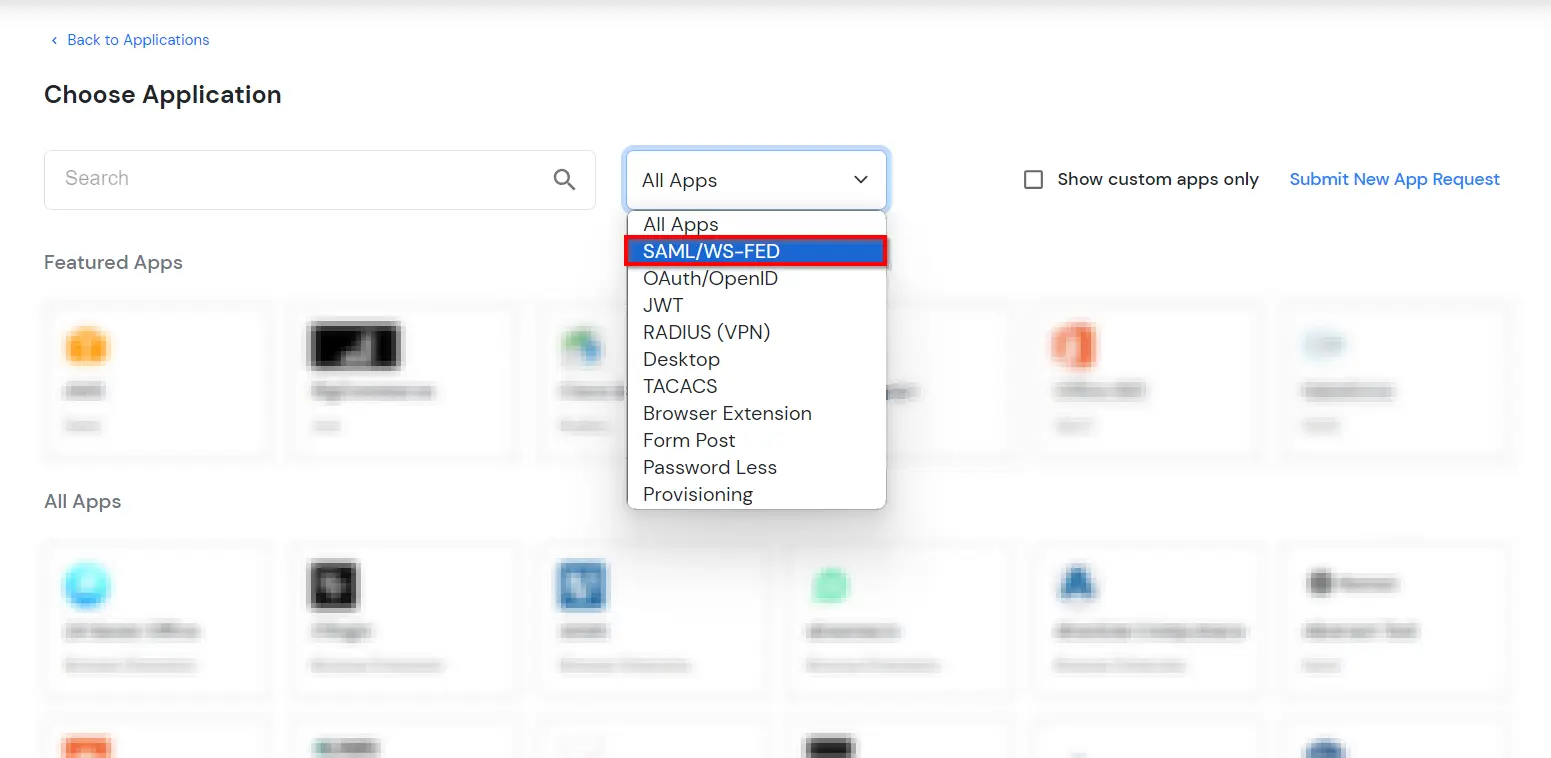
Vai su Apps e cliccare su Aggiungi applicazione pulsante.
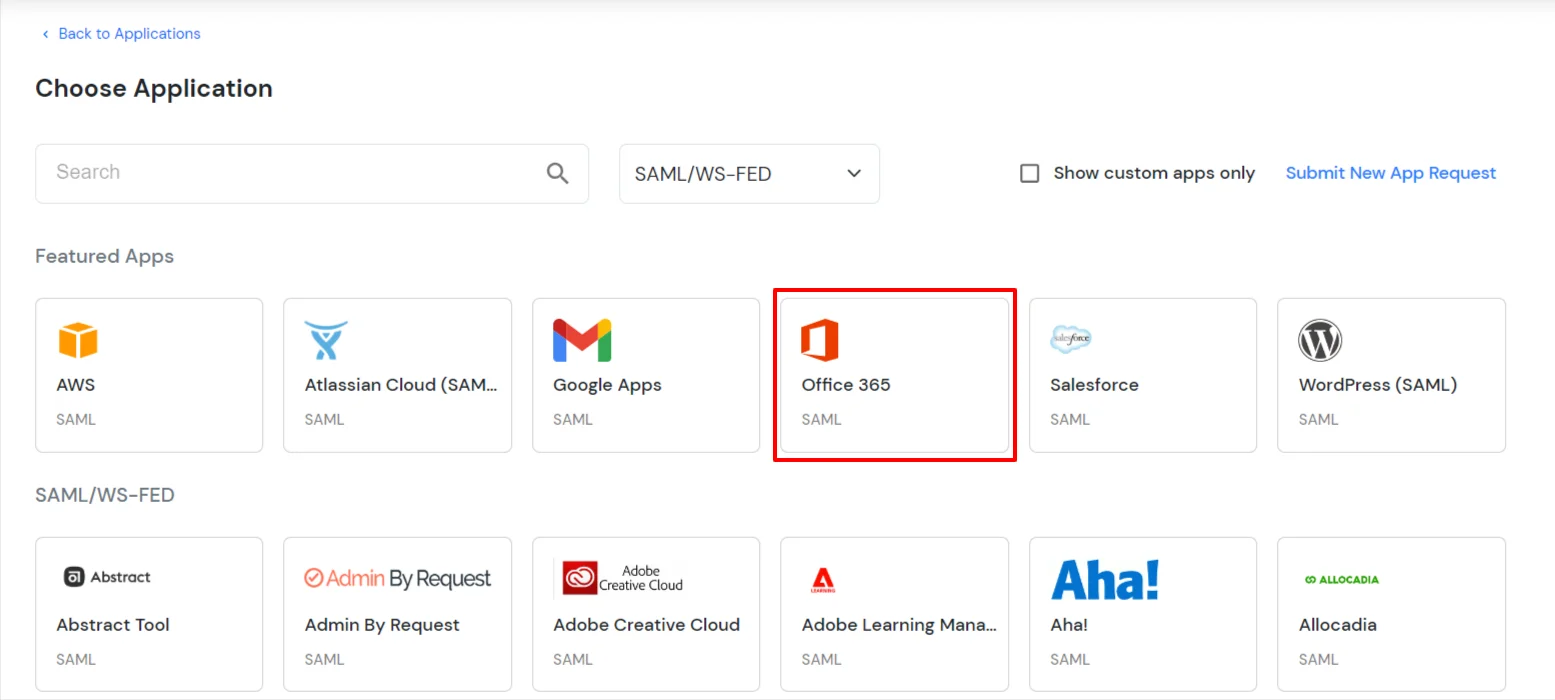
In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
Nel passaggio successivo, cerca Office 365. Fai clic su Ufficio 365 app.
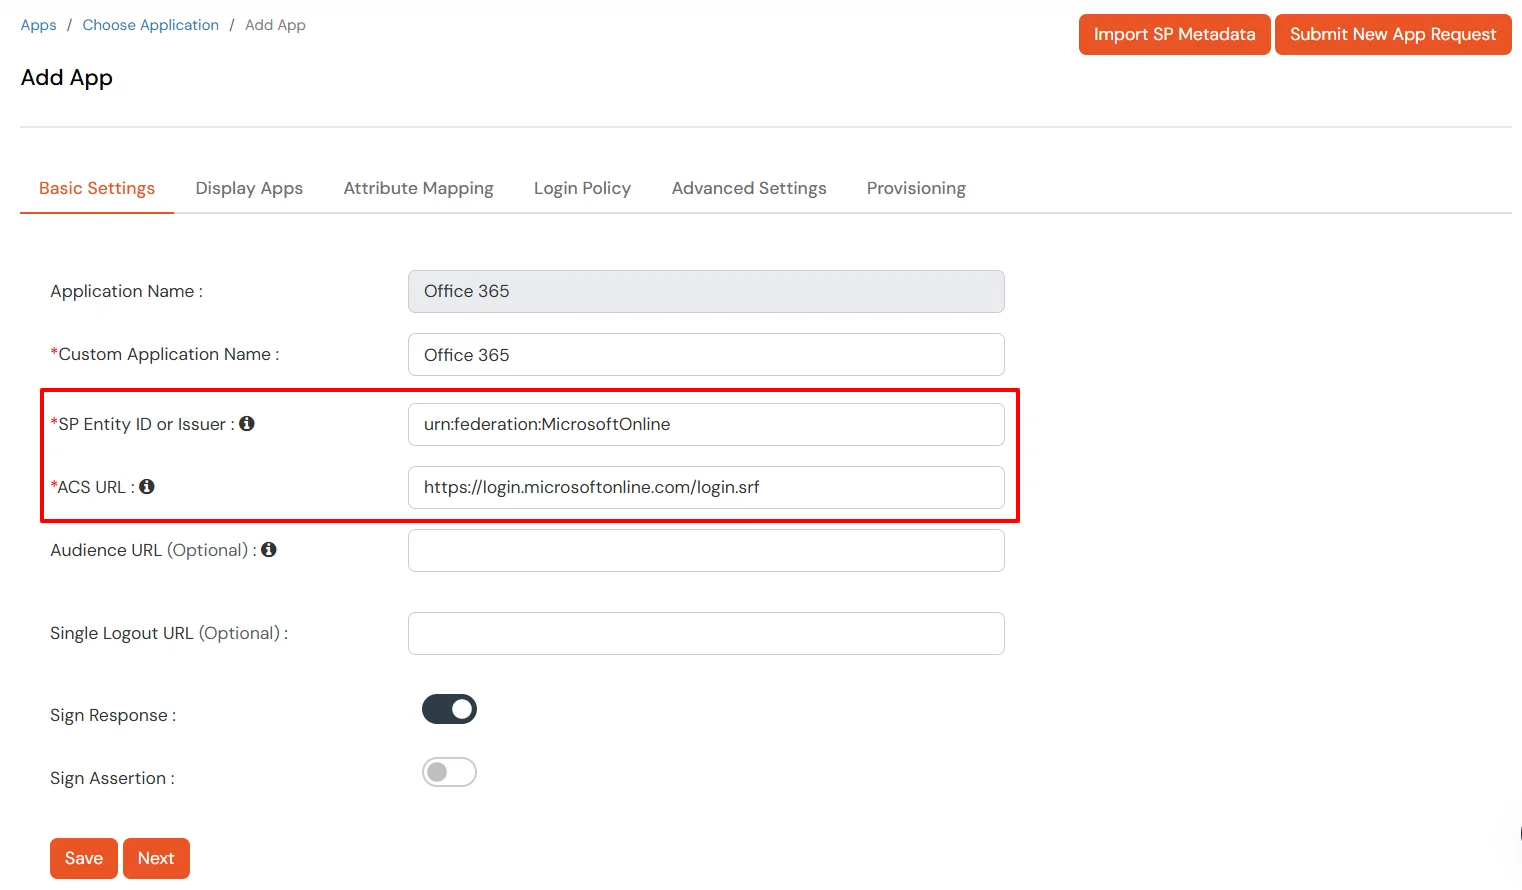
Nel Basic sezione impostazioni, immettere il Nome visualizzato.
Assicurarsi che l'ID entità SP o l'emittente sia: urn:federation:MicrosoftOnline
Assicurati che l'URL ACS sia: https://login.microsoftonline.com/login.srf
Clicchi Avanti.
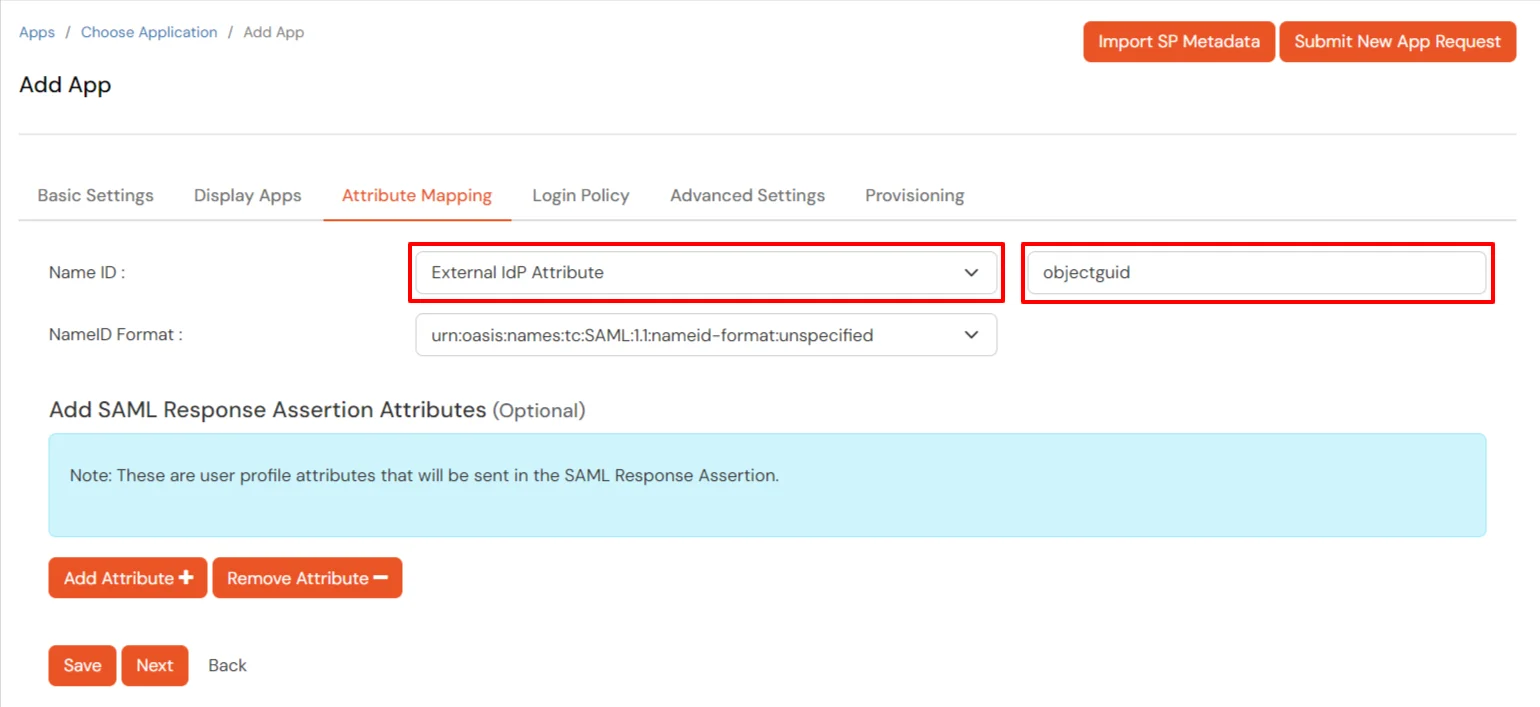
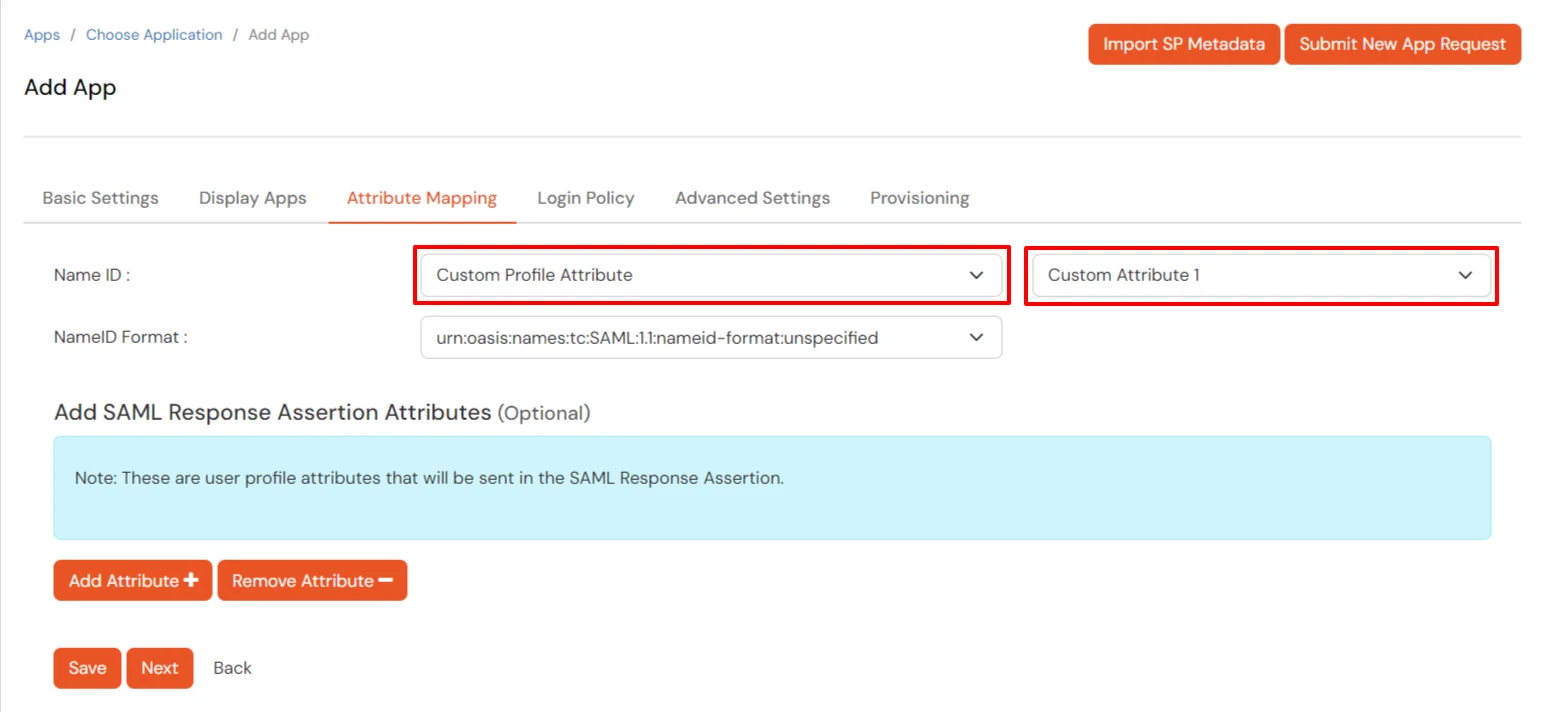
Ora vai al Attributi scheda e configura Nome ID in base all'User Store che stai utilizzando:
Utilizzo del servizio di intermediazione Active Directory/miniOrange: Selezionare Attributo IDP esterno dal menu a discesa e aggiungere objectguid nella casella di testo visualizzata.
Utilizzo di miniOrange come archivio utente: Selezionare Attributo profilo personalizzato e scegliere un attributo personalizzato dal menu a discesa.
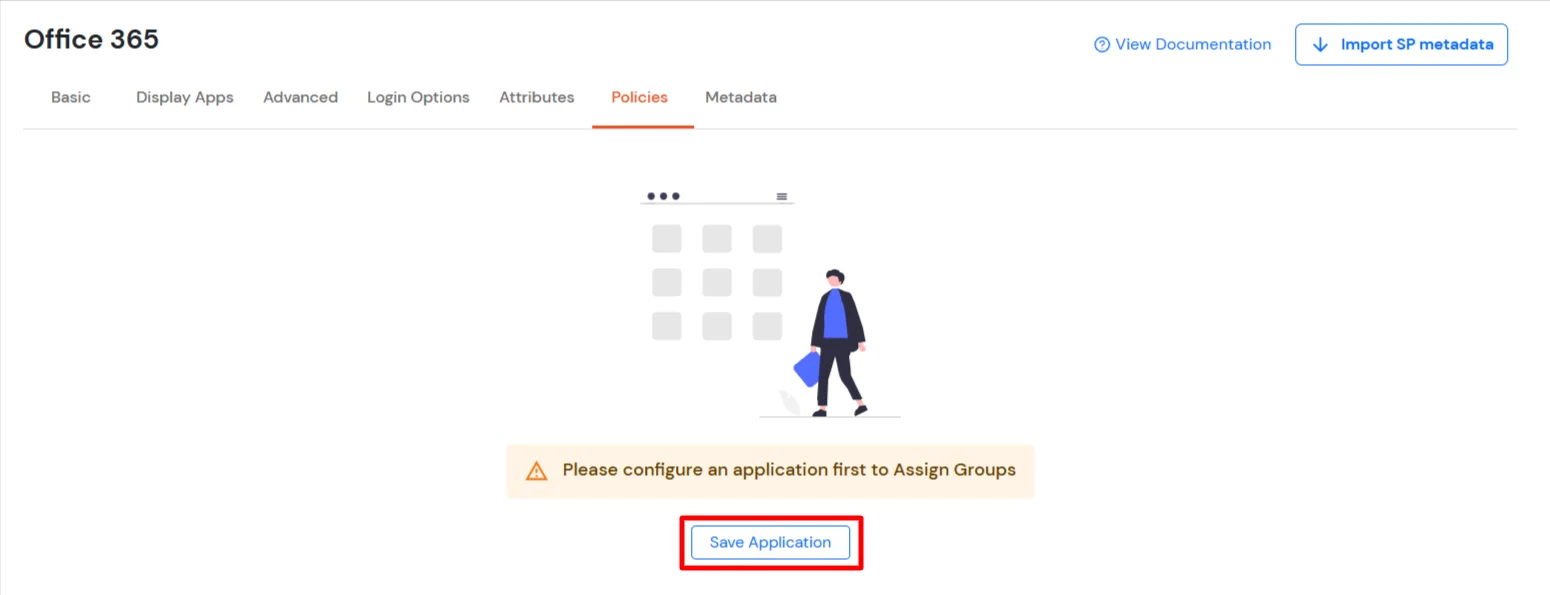
Clicchi Avanti per andare al Politiche Salvare prima l'applicazione per configurare la policy.
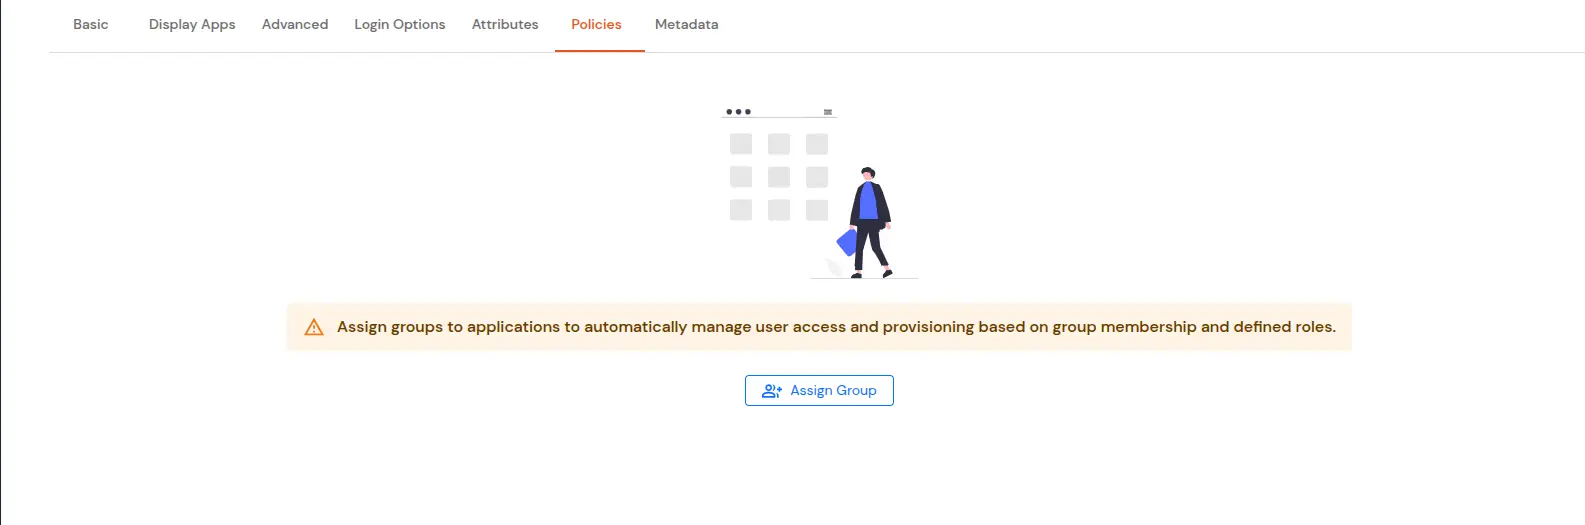
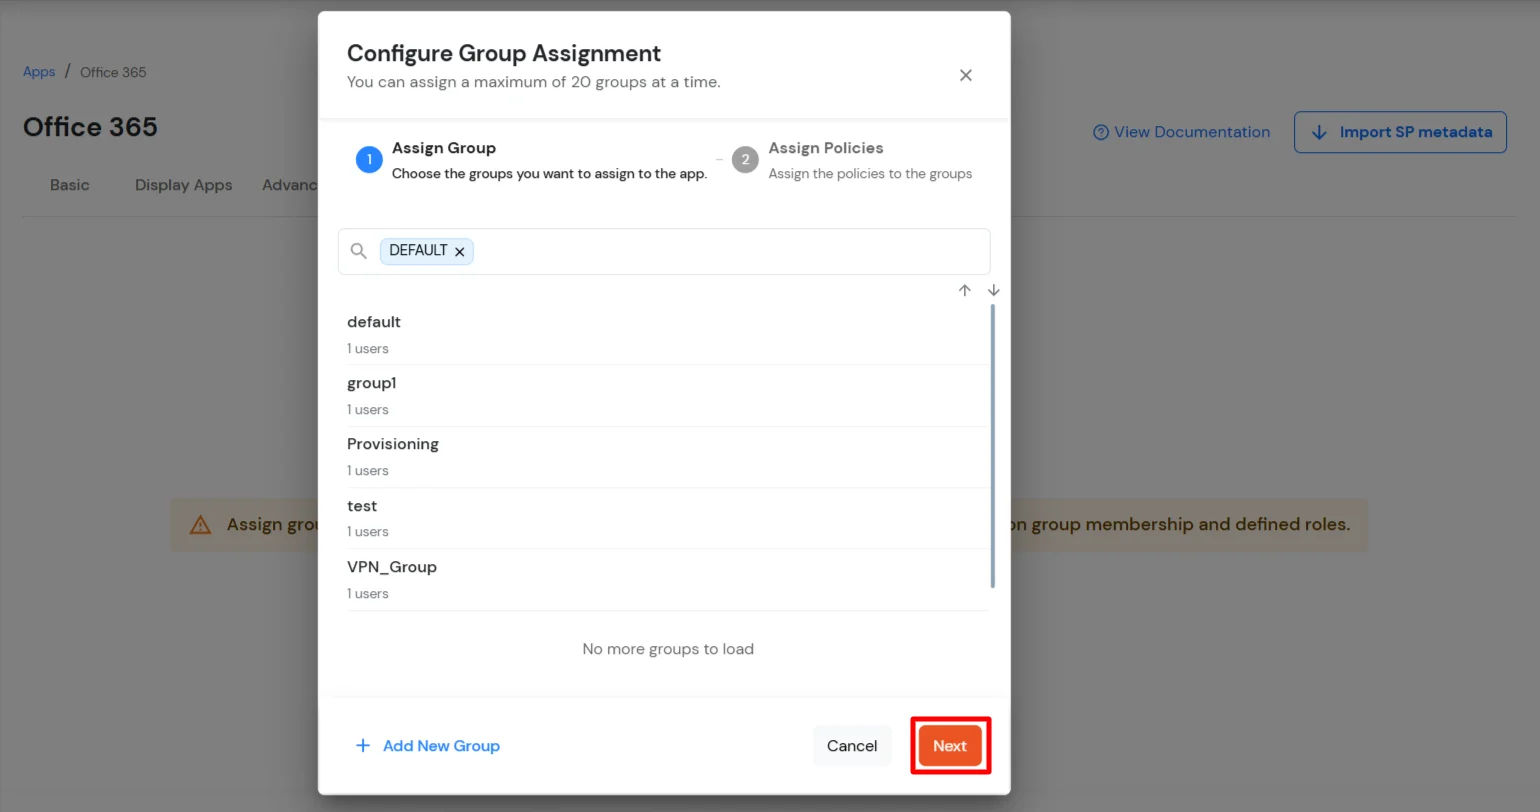
Clicca su Assegna gruppo pulsante. Nel Configurare l'assegnazione del gruppo finestra di dialogo, selezionare PREDEFINITO come il gruppo.
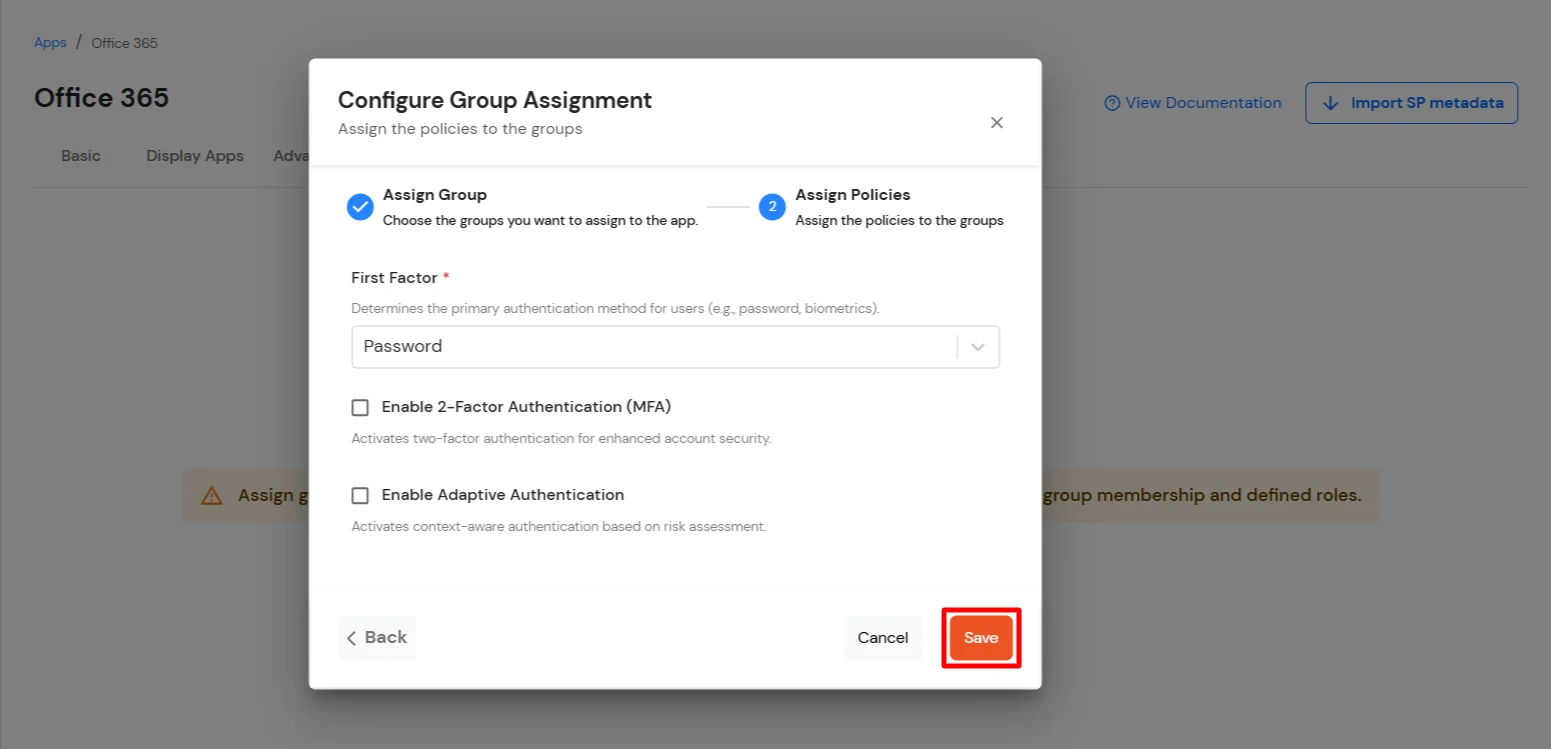
Clicchi Avanti per andare al Assegnare criteri sezione. Selezionare Primo fattore as Password.
È possibile abilitare l'autenticazione a due fattori per l'accesso o consentire agli utenti di accedere con un nome utente e una password standard.
Clicchi Salva.
Una volta fatto, verranno create delle policy per tutti i gruppi selezionati.
2. Configurare i servizi Microsoft Graph
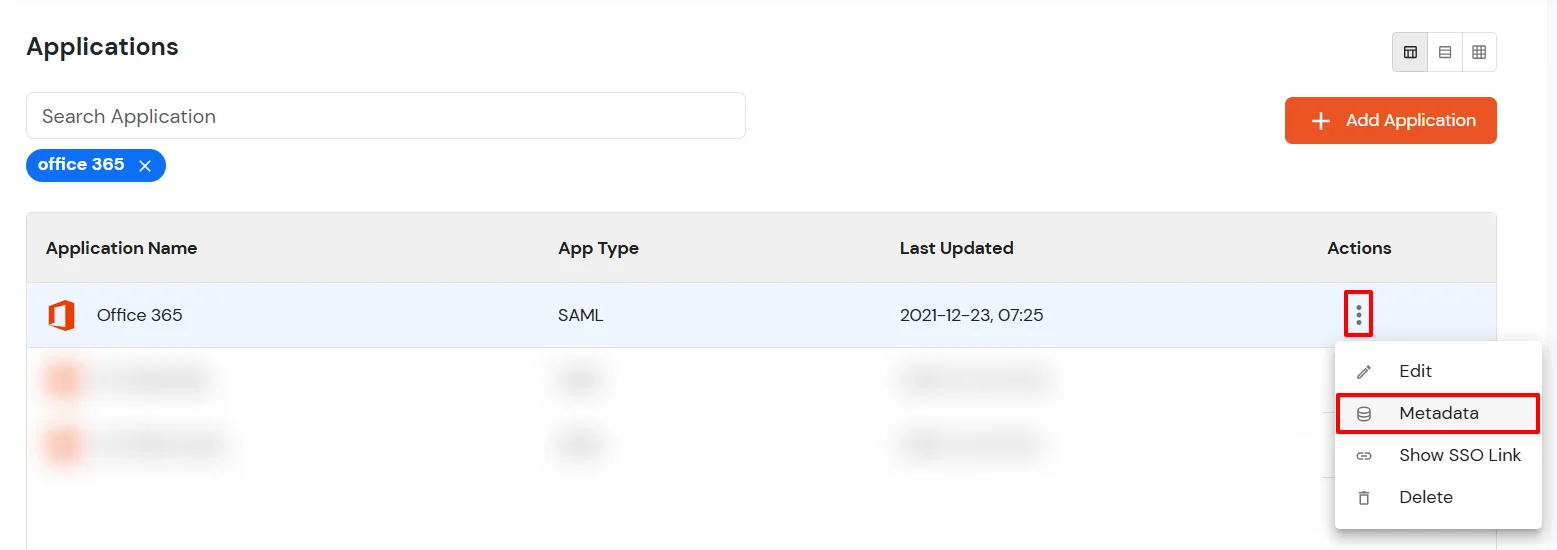
Ora vai al Metadati scheda.
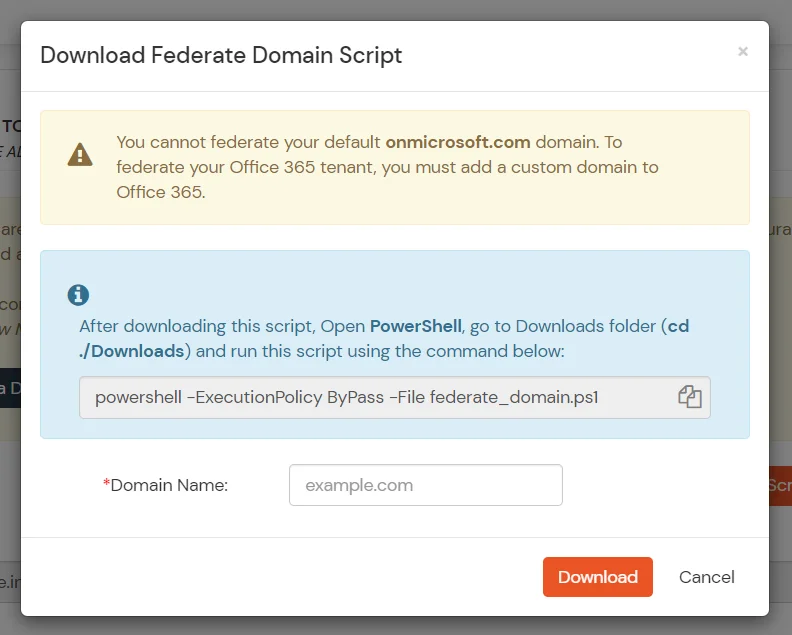
Clicca sul Scarica lo script del dominio federato pulsante sotto "Fonte esterna come IdP".
Inserire il Domain Name che vuoi federare e clicca su Scaricare. Nota: Non puoi federare il tuo predefinito "onmicrosoft.com" dominio. Per federare il tuo tenant Microsoft Outlook, devi aggiungere un dominio personalizzato a Microsoft Outlook.
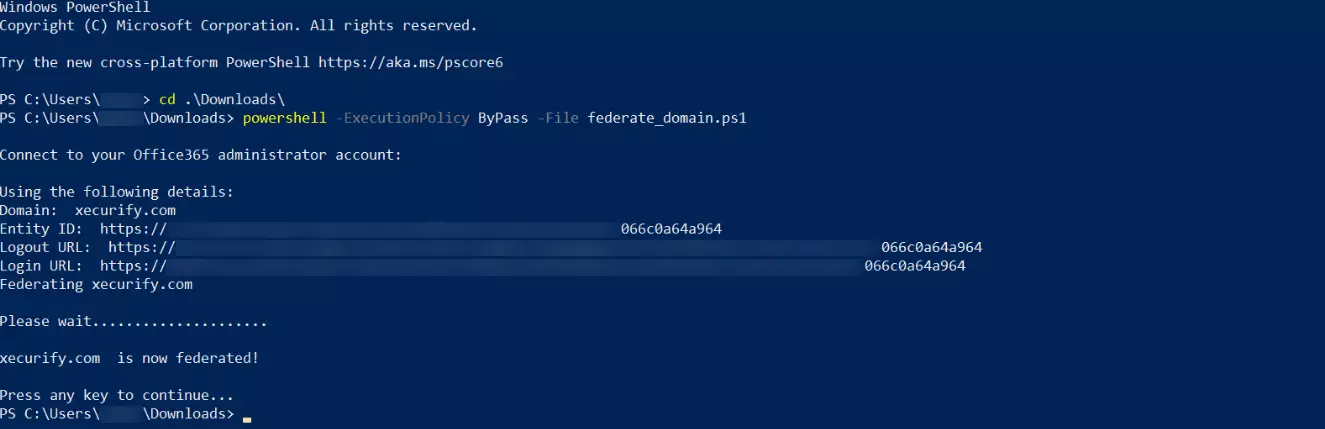
Dopo aver scaricato lo script, Apri PowerShell eseguire lo script federate_domain utilizzando: cd ./Downloads
powershell -ExecutionPolicy ByPass -File federate_domain.ps1
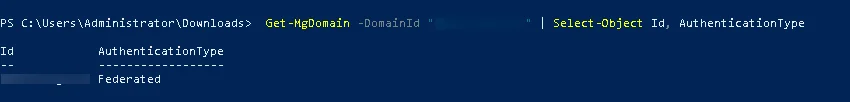
Il tuo dominio è ora federato. Utilizza i comandi sottostanti per controllare le impostazioni della tua federazione: Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
3. Testare la configurazione SSO di Outlook
1. Utilizzo dell'accesso avviato da SP:
Vai su Office 365 - Accesso a Microsoft Outlook e clicca su accedi
Verrai reindirizzato al portale Microsoft Graph. Qui devi inserire l'UPN dell'utente. (Dovrebbe contenere il dominio federato con miniOrange)
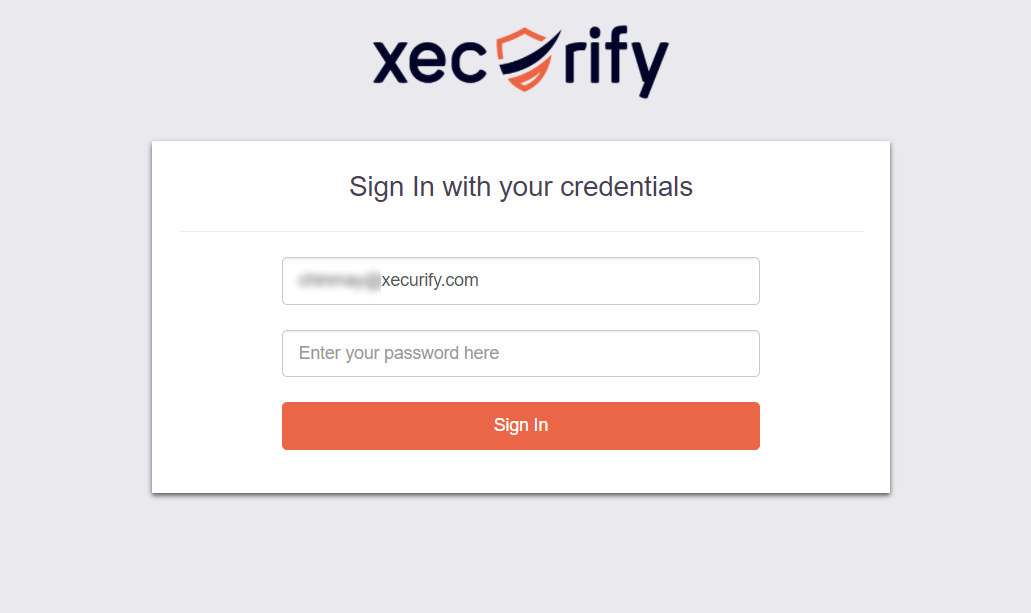
Ora verrai reindirizzato alla pagina di accesso miniOrange IdP.
Inserisci le tue credenziali di accesso e clicca su Accedi. Verrai automaticamente loggato nel tuo account Microsoft Outlook.
2. Utilizzo dell'accesso avviato da IdP:
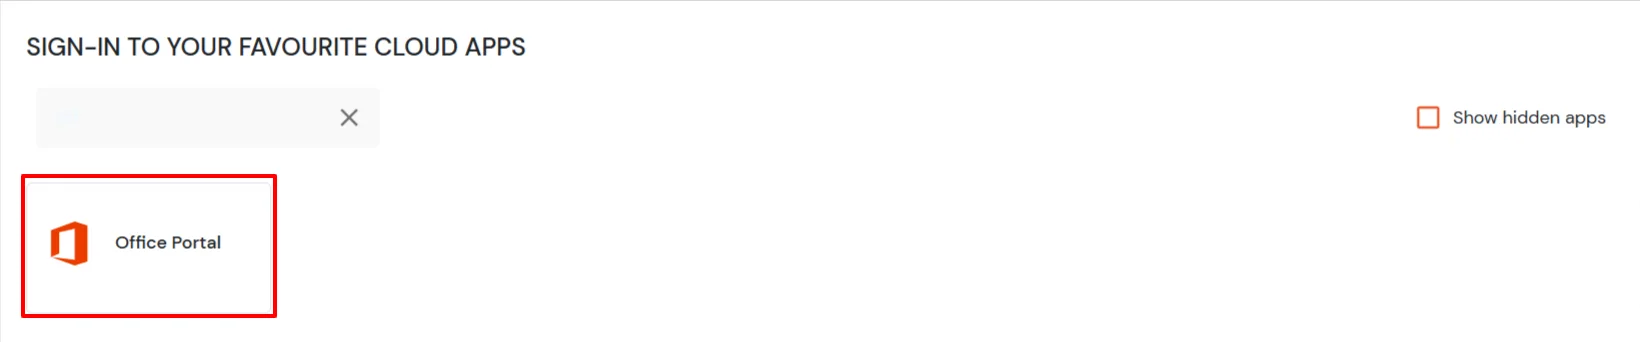
Accedi al tuo miniOrange Console Self Service come utente finale e fare clic su Prospettiva (Office 365) icona sul tuo Cruscotto.
Dopo aver cliccato su Outlook o Office 365 non sarà più necessario immettere le credenziali: verrai reindirizzato all'account Outlook o Office 365.