Accesso Single Sign-On (SSO) di Oracle Primavera
Configura Oracle Primavera SSO in pochi semplici passaggi utilizzando questa guida di configurazione. miniOrange Single Sign-On (SSO) ti aiuta ad accedere a Oracle Primavera e ad altre applicazioni utilizzando un singolo set di credenziali. Dopo aver abilitato SSO per Oracle Primavera, una persona può accedere in modo sicuro a Oracle Primavera con un clic senza dover immettere nuovamente nome utente e password.
Con miniOrange Oracle Primavera SSO puoi:
- Consenti ai tuoi utenti di accedere automaticamente a Oracle Primavera
- Avere un controllo centralizzato e di facile accesso degli utenti
- Connettiti facilmente con qualsiasi fonte di identità esterna come Azure AD, ADFS, Cognito, ecc.
Ottieni assistenza gratuita per l'installazione
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per installare o configurare la soluzione Oracle Primavera SSO nel vostro ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Assistenza
Funzionalità SSO supportate:
- Accesso SSO avviato da SP: Gli utenti possono accedere al loro account Redmine tramite un URL o un segnalibro. Saranno automaticamente reindirizzati al portale miniOrange per l'accesso. Una volta effettuato l'accesso, saranno automaticamente reindirizzati e loggati in Redmine.
- Accesso SSO avviato da IdP: Gli utenti devono prima effettuare l'accesso a miniOrange e poi cliccare sull'icona di Redmine nella dashboard delle applicazioni per accedere a Redmine. (Se hai impostato altre fonti di identità, effettuerai l'accesso a quella piattaforma).
- Approvvigionamento JIT: Abilita la creazione automatica di account utente in Redmine quando una persona effettua l'accesso per la prima volta tramite autenticazione Desktop SSO, IDP o Active Directory (AD).
- Disconnessione singola: Con questa funzione, verrai automaticamente disconnesso da tutte le applicazioni connesse al provider di identità (IdP) quando esci da Redmine org o da qualsiasi altra app.
- Obbligare gli utenti ad accedere tramite SSO: Single Sign-on può rendere obbligatorio per tutti gli utenti effettuare l'accesso tramite SSO. Ciò impedirà a chiunque di effettuare l'accesso tramite qualsiasi altra fonte e bypassando il sistema di accesso. Nessuna persona potrà effettuare l'accesso diretto, rendendolo un processo snello e sicuro.
Prerequisiti:
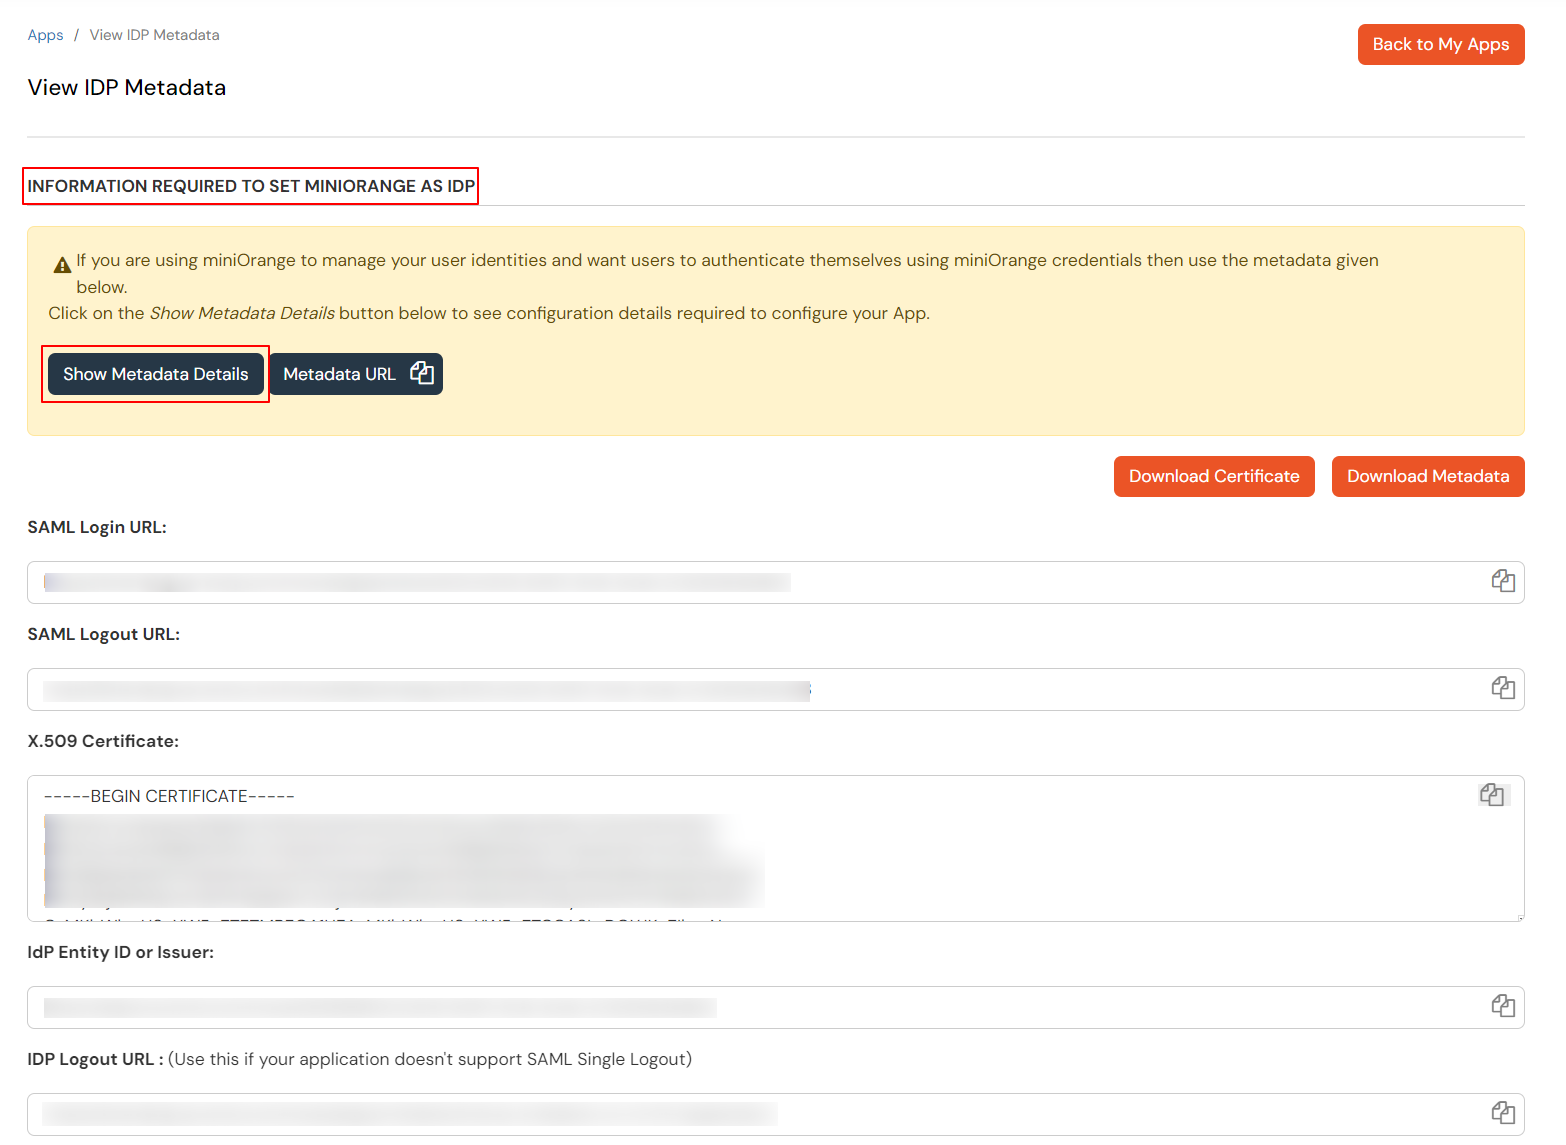
Clicca qui per visualizzare i passaggi di installazione e configurazione di Premavera.
Segui la guida passo passo per configurare Oracle Primavera Single Sign-On (SSO)
1. Configurare Oracle Primavera in miniOrange
- Accedi a miniOrange Console di amministrazione.
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.

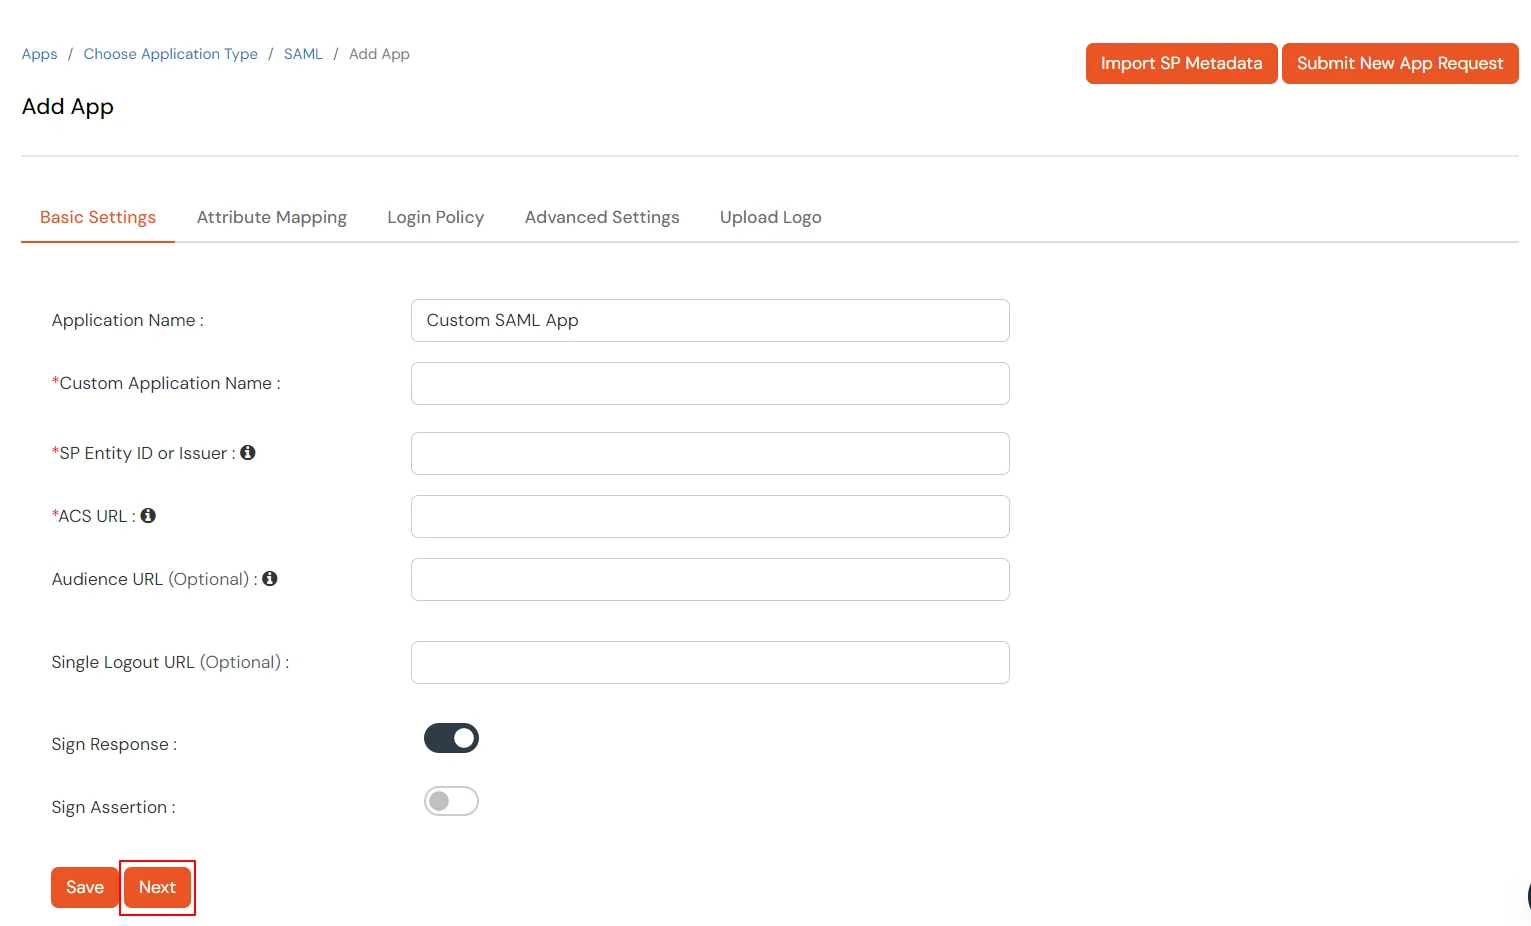
- Cercare Oracle Primavera nell'elenco, se non trovi Oracle Primavera nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.

2. Configurare SSO in Oracle Primavera P6 EPPM
- Aprire l'amministratore Primavera P6.
- In Autenticazione Scegli la tua configurazione dal menu a discesa.
- Seleziona Autenticazione.
- Sotto Modalità di accesso menu a discesa, selezionare WebSSO.
- Da configurare Accesso singolo al Web impostazioni:
Nota: Per modificare queste impostazioni è necessario riavviare il server P6.
- Seleziona Consenti accesso alternativo Attributo quando si utilizza Oracle Single Sign-On e si desidera utilizzare un attributo di accesso SSO diverso dal nome utente P6. Ad esempio, si immetterà l'indirizzo e-mail durante l'autenticazione di Oracle Single Sign-On, ma il nome utente P6 verrà mappato sul campo UID di LDAP.
- In Chiave di intestazione del nome utente campo, immettere il nome dell'intestazione HTTP specificata nel server dei criteri.
Il valore specificato deve corrispondere alla proprietà creata nel dominio/dominio dei criteri in cui risiede il server Web per P6.
Per Oracle Single Sign-On, il valore dovrebbe essere Proxy-Utente-Remoto. Il Proxy-Remote-User deve corrispondere all'attributo del server LDAP che mappa il campo USER_NAME del database P6 EPPM. Vedere Provisioning delle informazioni utente LDAP per la prima volta per i dettagli.
Per Oracle Access Manager, il valore dovrebbe essere OAM_REMOTE_USER, che è il valore predefinito.
- Nel Override del percorso del contesto campo, inserisci il percorso utilizzato per passare le richieste web dal server web Single Sign-On al server P6. Il valore predefinito elencato è il valore per P6 (/p6).
Nota: Se si abilita l'impostazione Allow Alternate Login Attribute, è necessario configurare le impostazioni Header Key e LDAP Search Attribute. È inoltre necessario configurare le impostazioni LDAP per l'istanza di database appropriata per stabilire una connessione al server LDAP. Vedere Provisioning delle informazioni utente LDAP per la prima volta per i dettagli.
- In Chiave di intestazione campo, inserisci la chiave di intestazione HTTP che contiene l'ID utente globale. Il valore predefinito è Osso-User-Guid.
- In Attributo di ricerca LDAP campo, inserisci l'attributo LDAP ricercato dalla Header Key per autenticare gli utenti. Il valore predefinito è orclguid.
Nota: Per stabilire una connessione al server LDAP, è necessario configurare le impostazioni LDAP per l'istanza del database appropriata.
- Fare clic su Salva.
3. Testare la configurazione SSO
Prova l'accesso SSO al tuo account Oracle Primavera con miniOrange IdP:
4. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
Troubleshooting
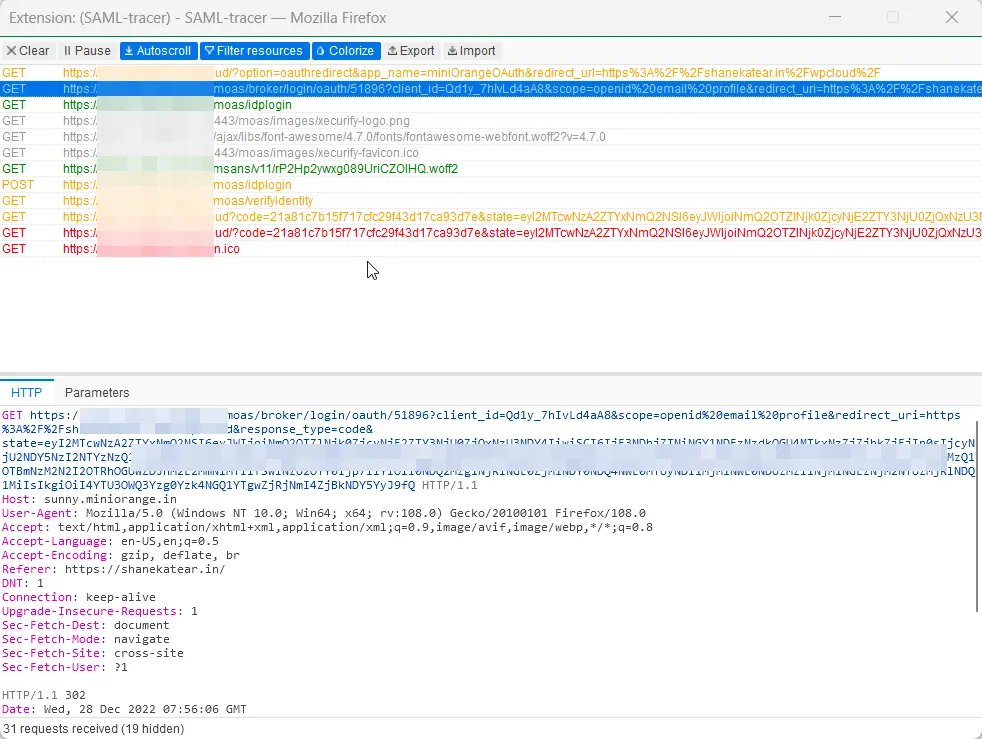
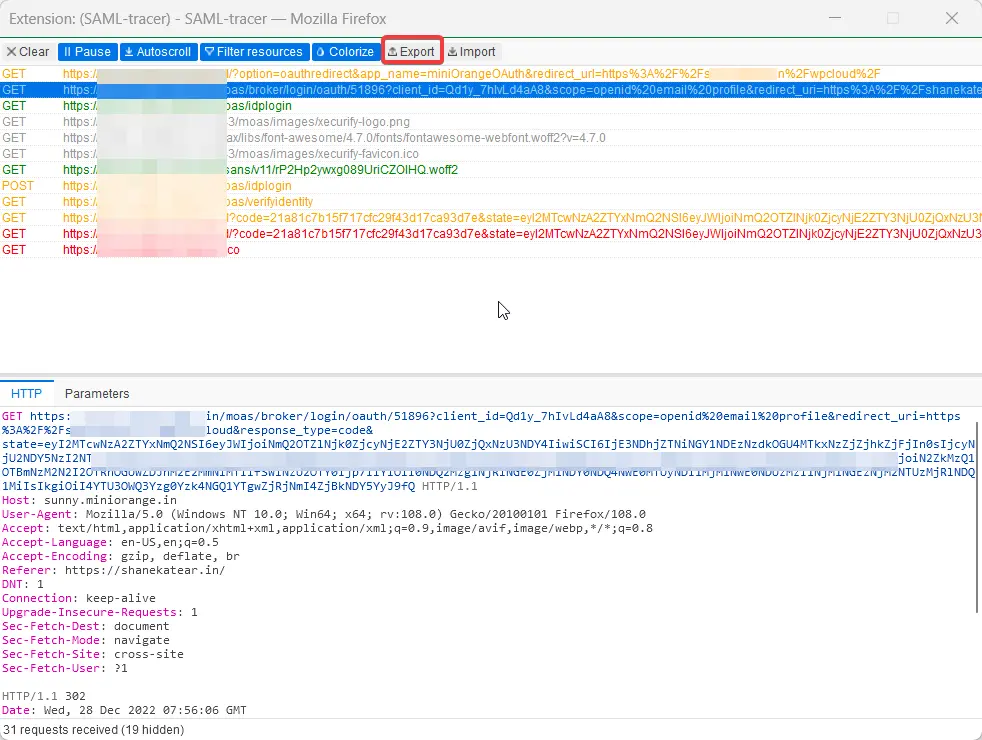
Come posso tracciare ed esportare i log del tracer SAML?
Domande frequenti (FAQ)
Che cos'è SAML SSO?
SAML Single Sign-On (SSO) è un processo di autenticazione in cui a un utente viene fornito l'accesso a più applicazioni e/o siti Web utilizzando solo un singolo set di credenziali di accesso (ad esempio nome utente e password). Ciò evita all'utente di dover effettuare l'accesso separatamente alle diverse applicazioni.
Qual è il prezzo della soluzione miniOrange SSO?
Clicca qui per verificare i prezzi della soluzione SSO di miniOrange.
Riferimenti esterni