Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×La soluzione di Single Sign-On (SSO) JWT per Python Flask di miniOrange offre un accesso Single Sign-On sicuro alle applicazioni Python Flask utilizzando un unico set di credenziali di accesso. Questo avviene tramite token JSON Web Token (JWT) e la soluzione può essere facilmente integrata con Python Flask, indipendentemente dal framework o dal linguaggio di programmazione utilizzato. È possibile abilitare l'accesso tramite social network per consentire agli utenti di accedere in modo sicuro alle applicazioni utilizzando i loro account social preferiti, come Facebook, Twitter, Google o LinkedIn.
Con miniOrange Python Flask SSO, ottieni:
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.

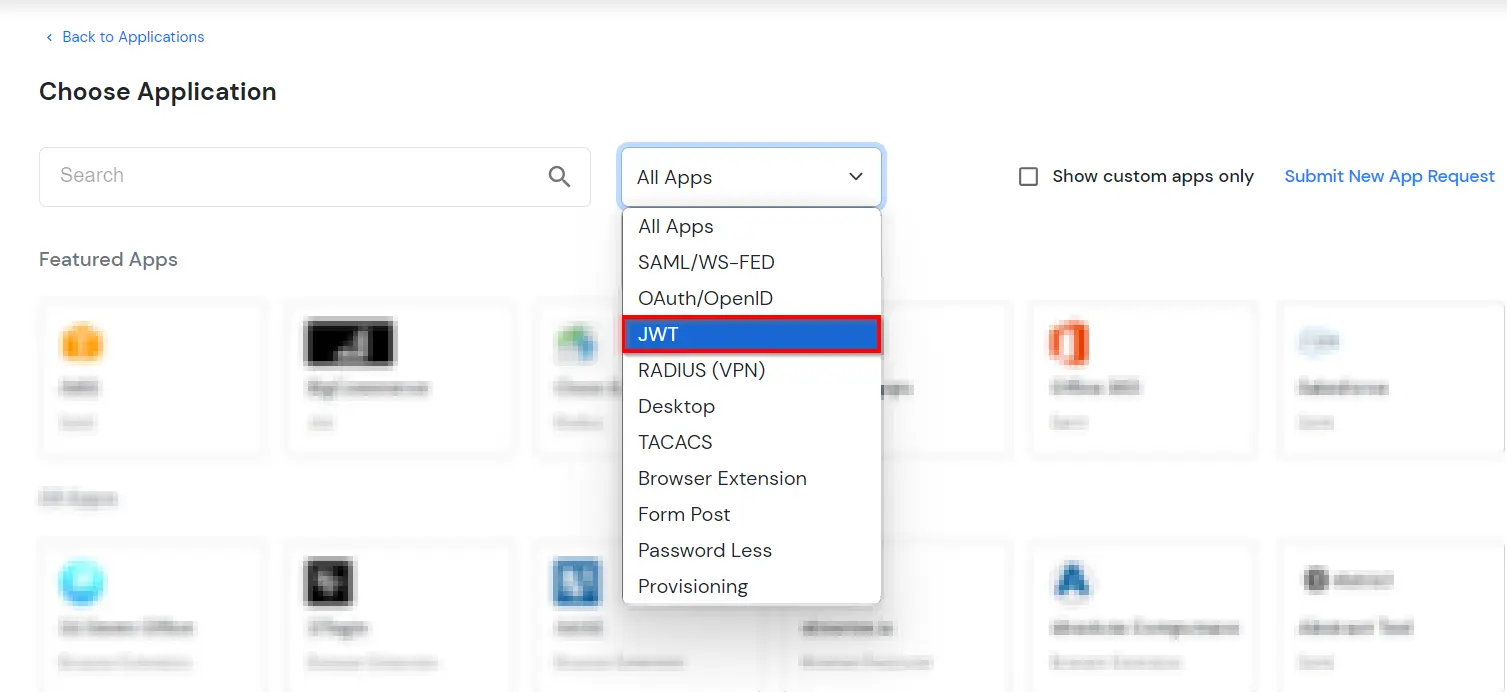
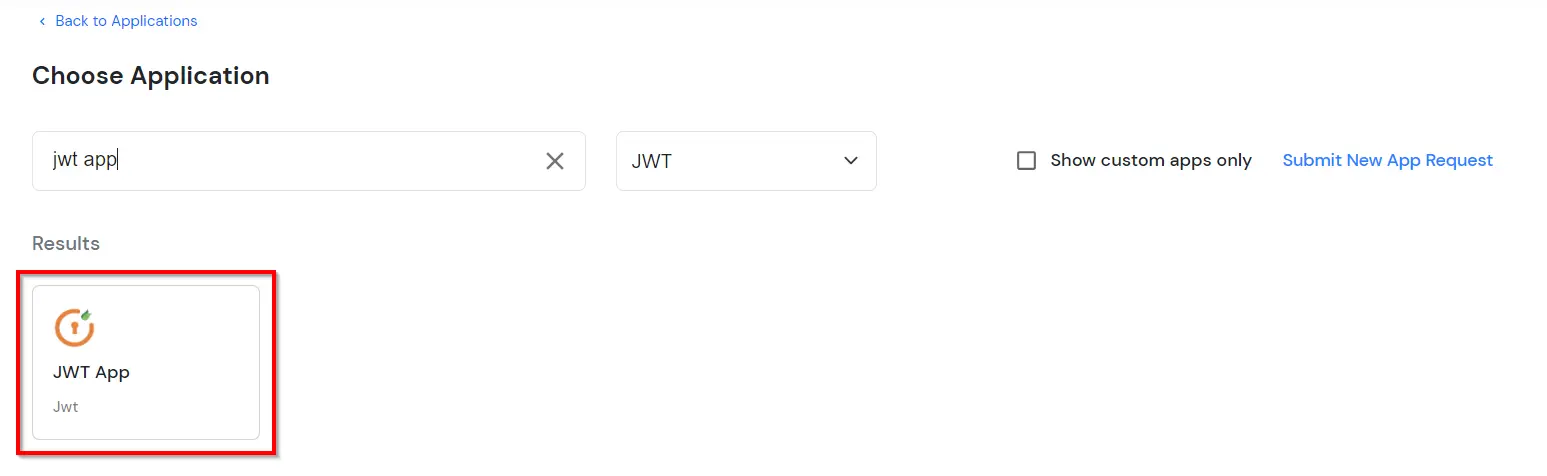
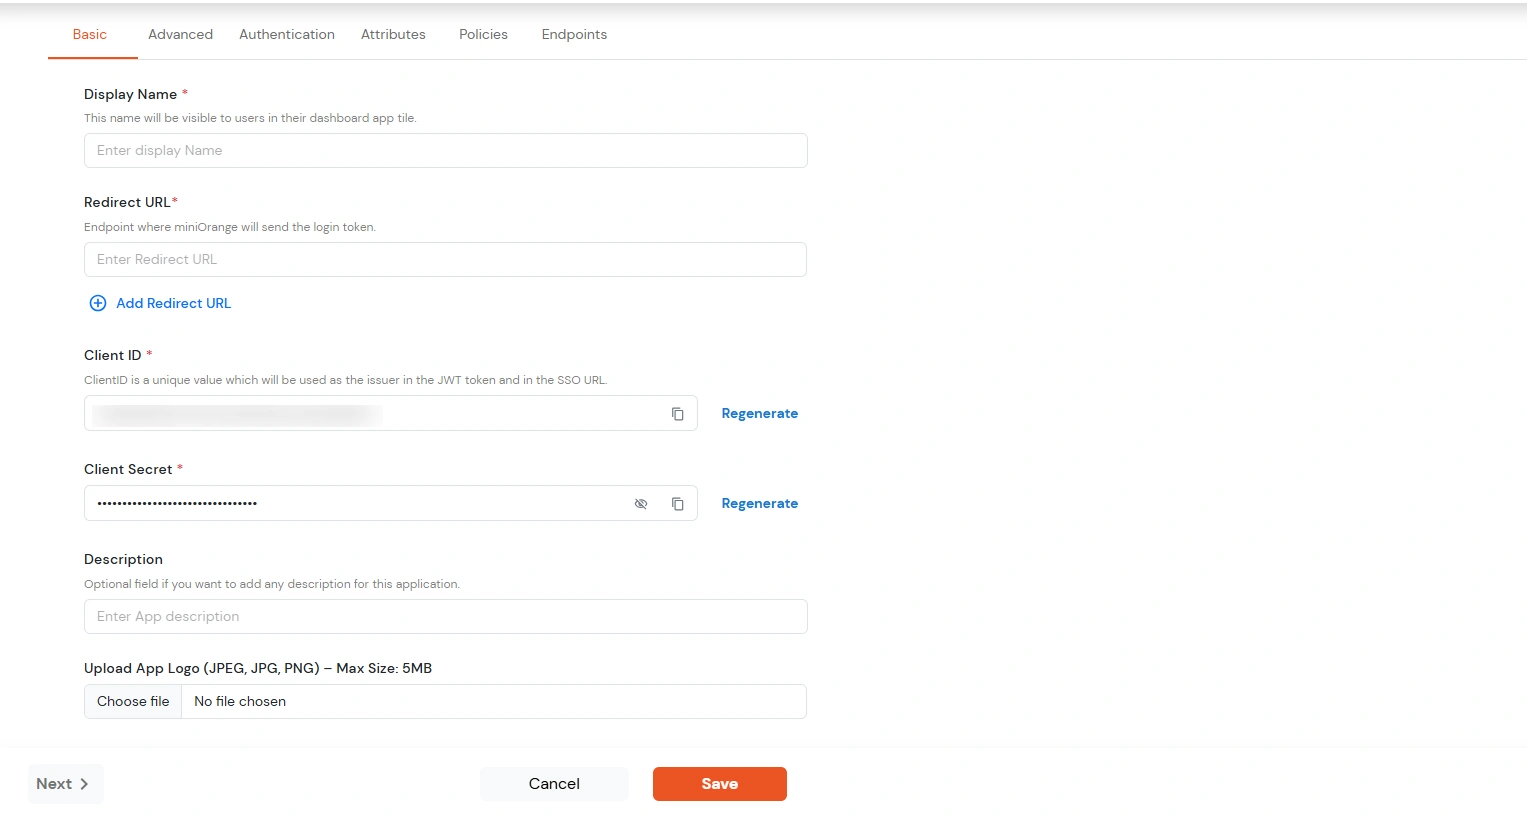
| Display Nome | Inserire il Display Nome (ovvero il nome di questa applicazione) |
| URL di reindirizzamento | Inserire il URL di reindirizzamento (ad esempio, l'endpoint in cui vuoi inviare/pubblicare il tuo token JWT). Puoi aggiungere più URL di reindirizzamento separandoli con un ';'. Ad esempio abc.com;xyz.com |
| ID cliente | Migliori ID cliente viene visualizzato nel campo sottostante. Fai clic sull'icona degli appunti per copiarlo. |
| Client Secret | Client Secret È nascosto per impostazione predefinita. Fai clic sull'icona a forma di occhio per visualizzarlo e usa l'icona degli appunti per copiarlo. Questo viene utilizzato nell'algoritmo di firma HS256 per generare la firma. |
| Descrizione (facoltativa) | Aggiungere una descrizione se necessario. |



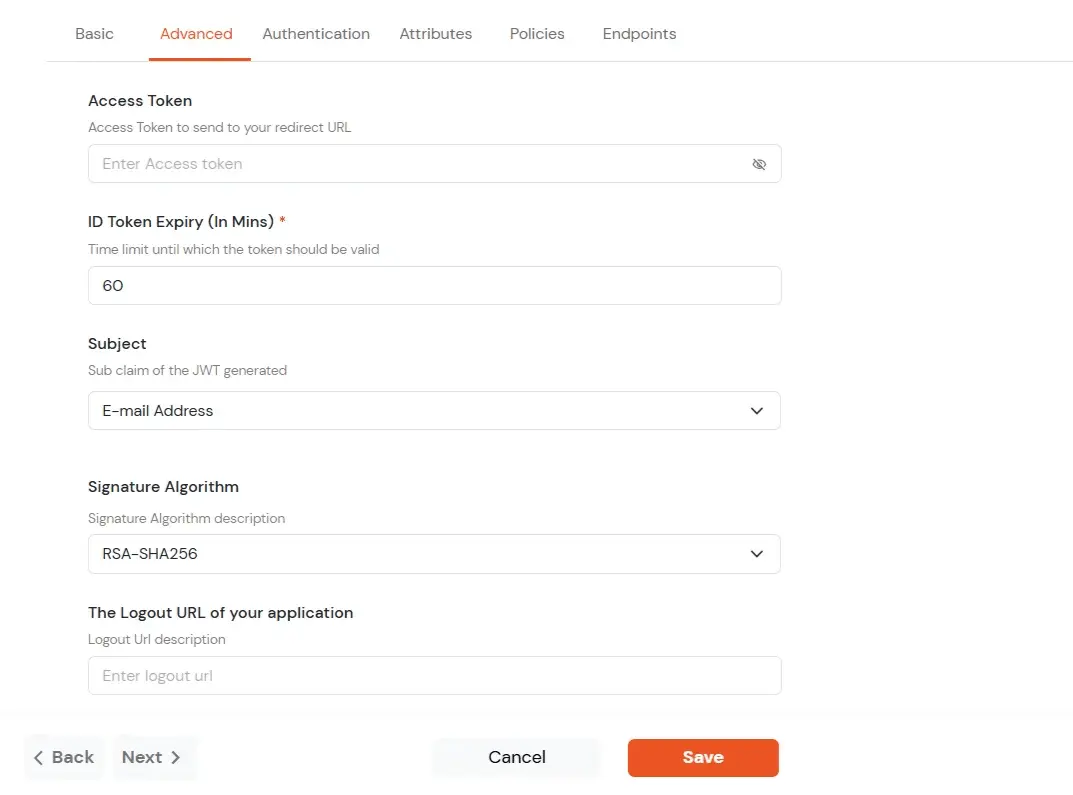
| Token di accesso | Inserisci il token di accesso che verrà inviato al tuo URL di reindirizzamento dopo che un utente ha effettuato l'accesso. Questo token consente alla tua app di sapere che l'utente è autorizzato ad accedere a determinate funzionalità. |
| Scadenza del token ID (in minuti) | Imposta per quanto tempo (in minuti) sarà valido il token ID. Trascorso questo periodo, l'utente dovrà effettuare nuovamente l'accesso per ottenere un nuovo token. |
| Oggetto | Scegli quali informazioni, come l'indirizzo email dell'utente, verranno utilizzate per identificarlo nel token. Questo aiuta la tua app a sapere quale utente ha effettuato l'accesso. |
| Algoritmo della firma | Seleziona l'algoritmo della tua firma dal menu a discesa. |
| URL di disconnessione della tua applicazione | Inserisci l'indirizzo web a cui gli utenti devono essere indirizzati dopo aver effettuato il logout. |
| Abilita identità condivisa | Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica. |
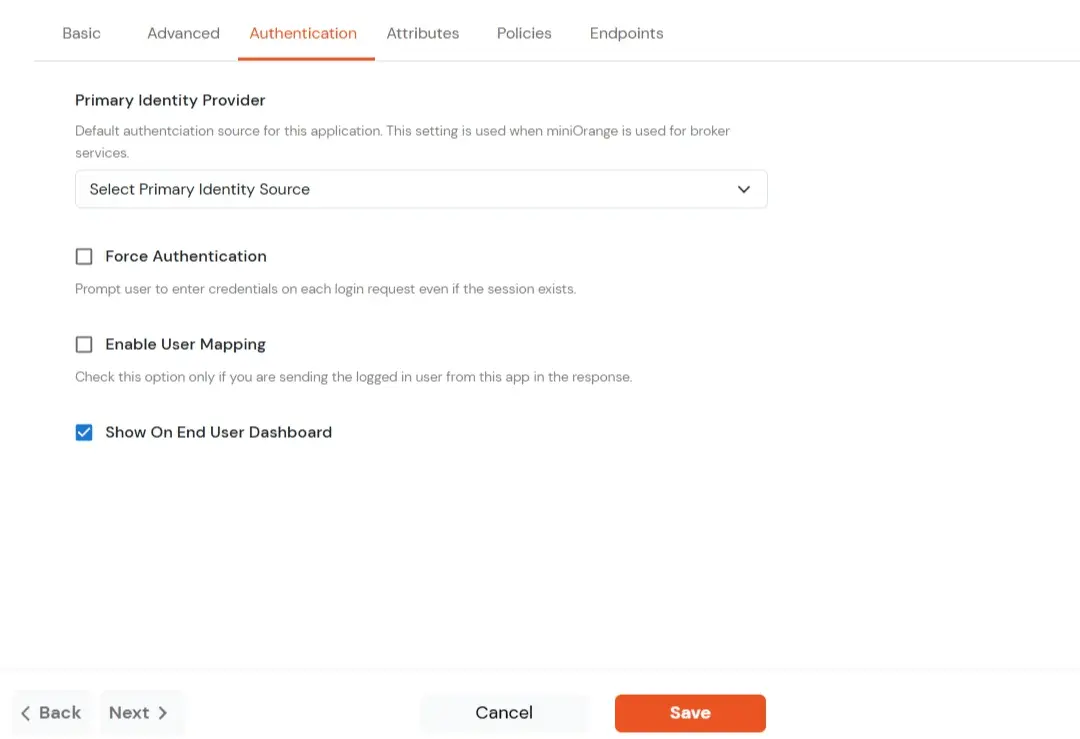
| Fornitore di identità primario | Seleziona la fonte ID predefinita dal menu a discesa per l'applicazione. Se non è selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegli miniOrange.] |
| Forza autenticazione | Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già. |
| Abilita la mappatura degli utenti | Abilita questa opzione se vuoi che l'app mostri quale utente ha effettuato l'accesso quando risponde. |
| Mostra sulla dashboard dell'utente finale | Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale. |
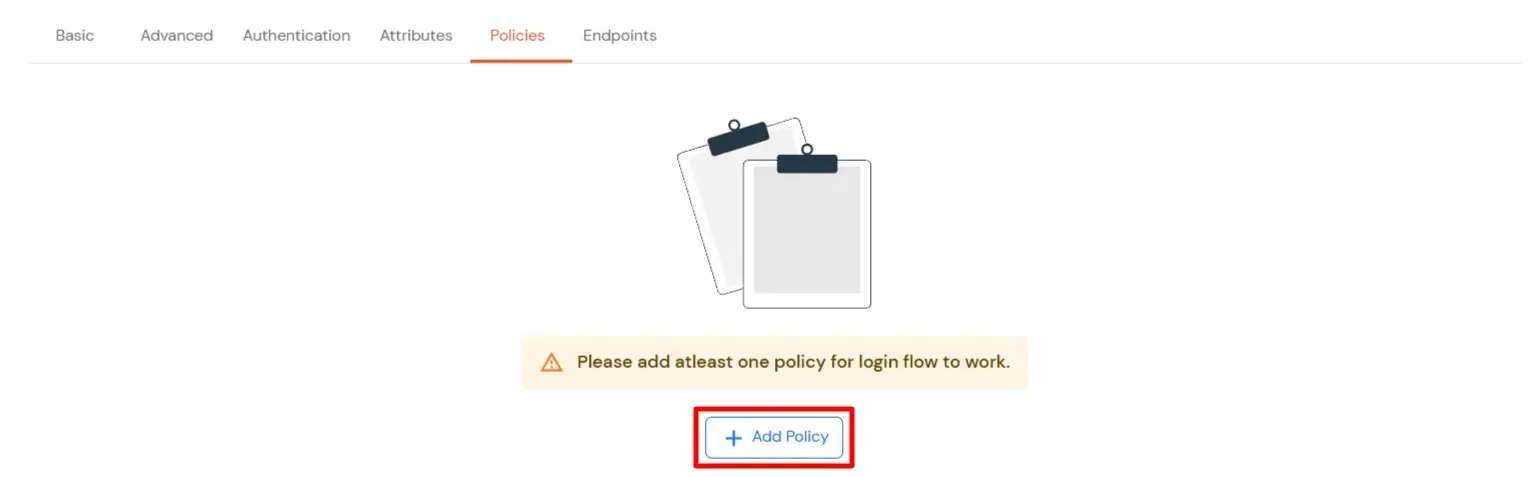
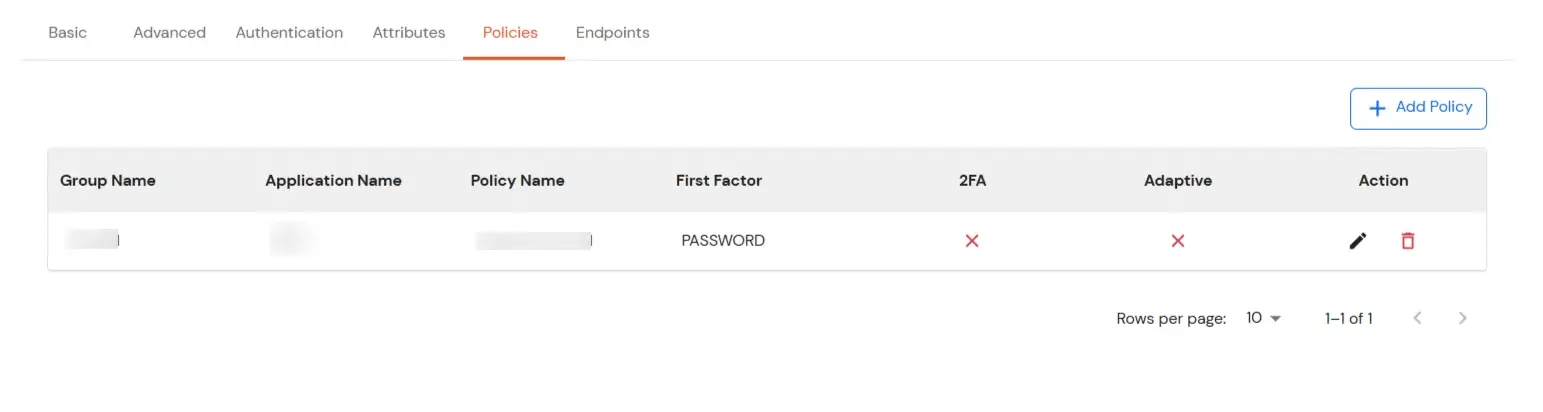
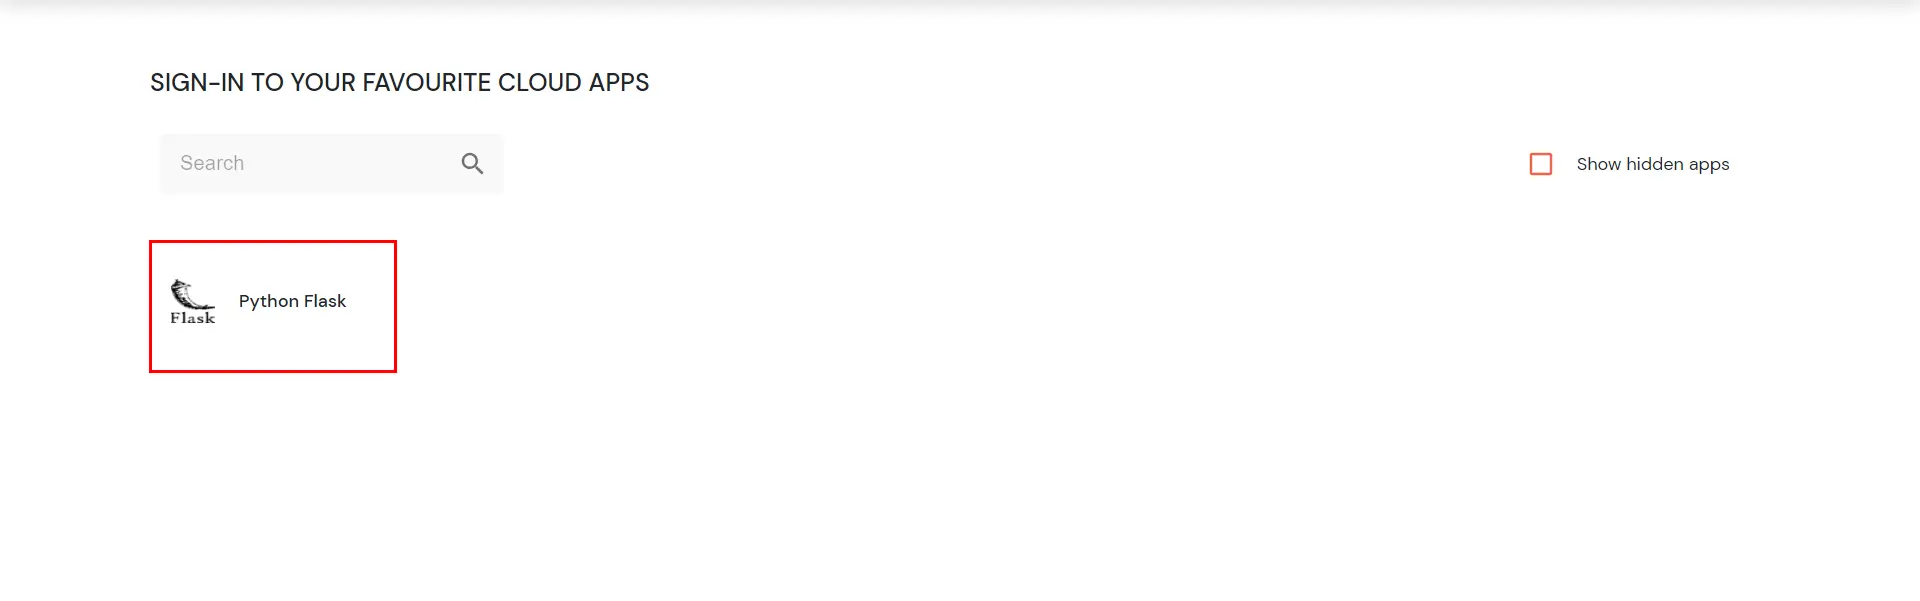
Prova l'accesso SSO al tuo account Python Flask con miniOrange IdP:

Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.

