Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×L'autenticazione a due fattori (2FA) e l'autenticazione a più fattori (MFA) di RSA SecurID rafforzano la sicurezza degli accessi richiedendo agli utenti di verificare la propria identità utilizzando più di un semplice nome utente e password. Progettato per ambienti aziendali e regolamentati, RSA SecurID combina qualcosa che l'utente conosce, come una password o un PIN, con qualcosa che l'utente possiede, come un token hardware SecurID, un token software o l'app RSA Authenticator. Quando abilitata, gli utenti completano un ulteriore passaggio di verifica tramite metodi quali l'approvazione tramite notifica push, il codice monouso (OTP), il codice di accesso SecurID, la biometria o gli autenticatori hardware . Le policy vengono gestite tramite RSA Authentication Manager , aiutando le organizzazioni ad applicare controlli di accesso coerenti su applicazioni, VPN, servizi cloud e risorse on-premise, riducendo il rischio di compromissione degli account anche in caso di furto delle credenziali.
Con miniOrange, le organizzazioni possono integrare RSA SecurID come metodo di autenticazione a più fattori (MFA) nei propri flussi di lavoro di gestione delle identità e degli accessi. miniOrange si connette all'ambiente RSA e consente agli utenti finali di autenticarsi utilizzando i metodi configurati da RSA durante il login, mentre gli amministratori gestiscono policy, accessi utente e ulteriori controlli di sicurezza da un'unica piattaforma. miniOrange supporta inoltre oltre 15 metodi di autenticazione , offrendo alle organizzazioni la flessibilità di combinare RSA SecurID con altre opzioni MFA in base alle proprie esigenze di sicurezza.
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.

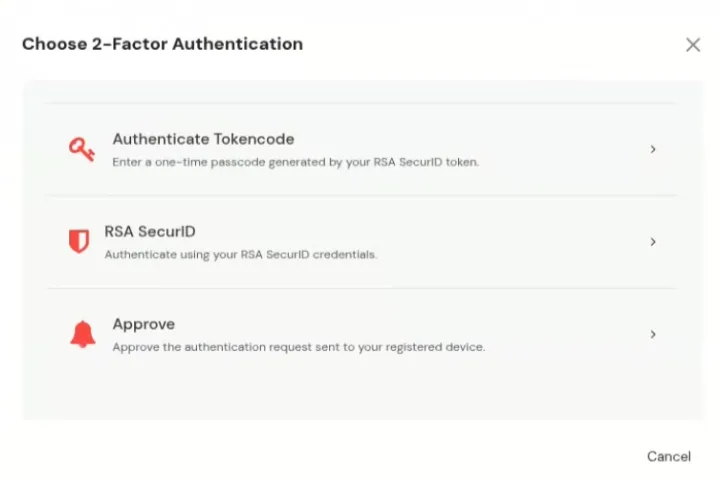
Codice token di autenticazione
ID sicurezza RSA

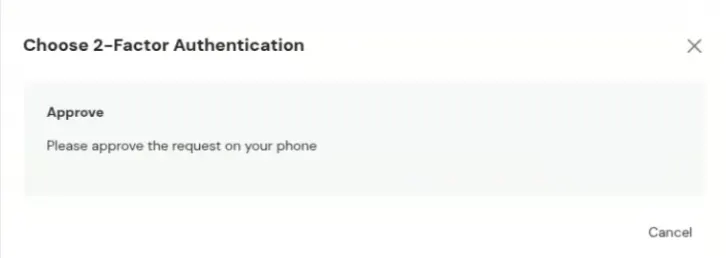
Push Notification
L'integrazione con RSA SecurID MFA consente agli utenti di utilizzare i metodi di autenticazione RSA per un accesso sicuro all'interno della piattaforma miniOrange. Questa documentazione fornisce una panoramica del processo di configurazione e dei parametri necessari per una corretta installazione.
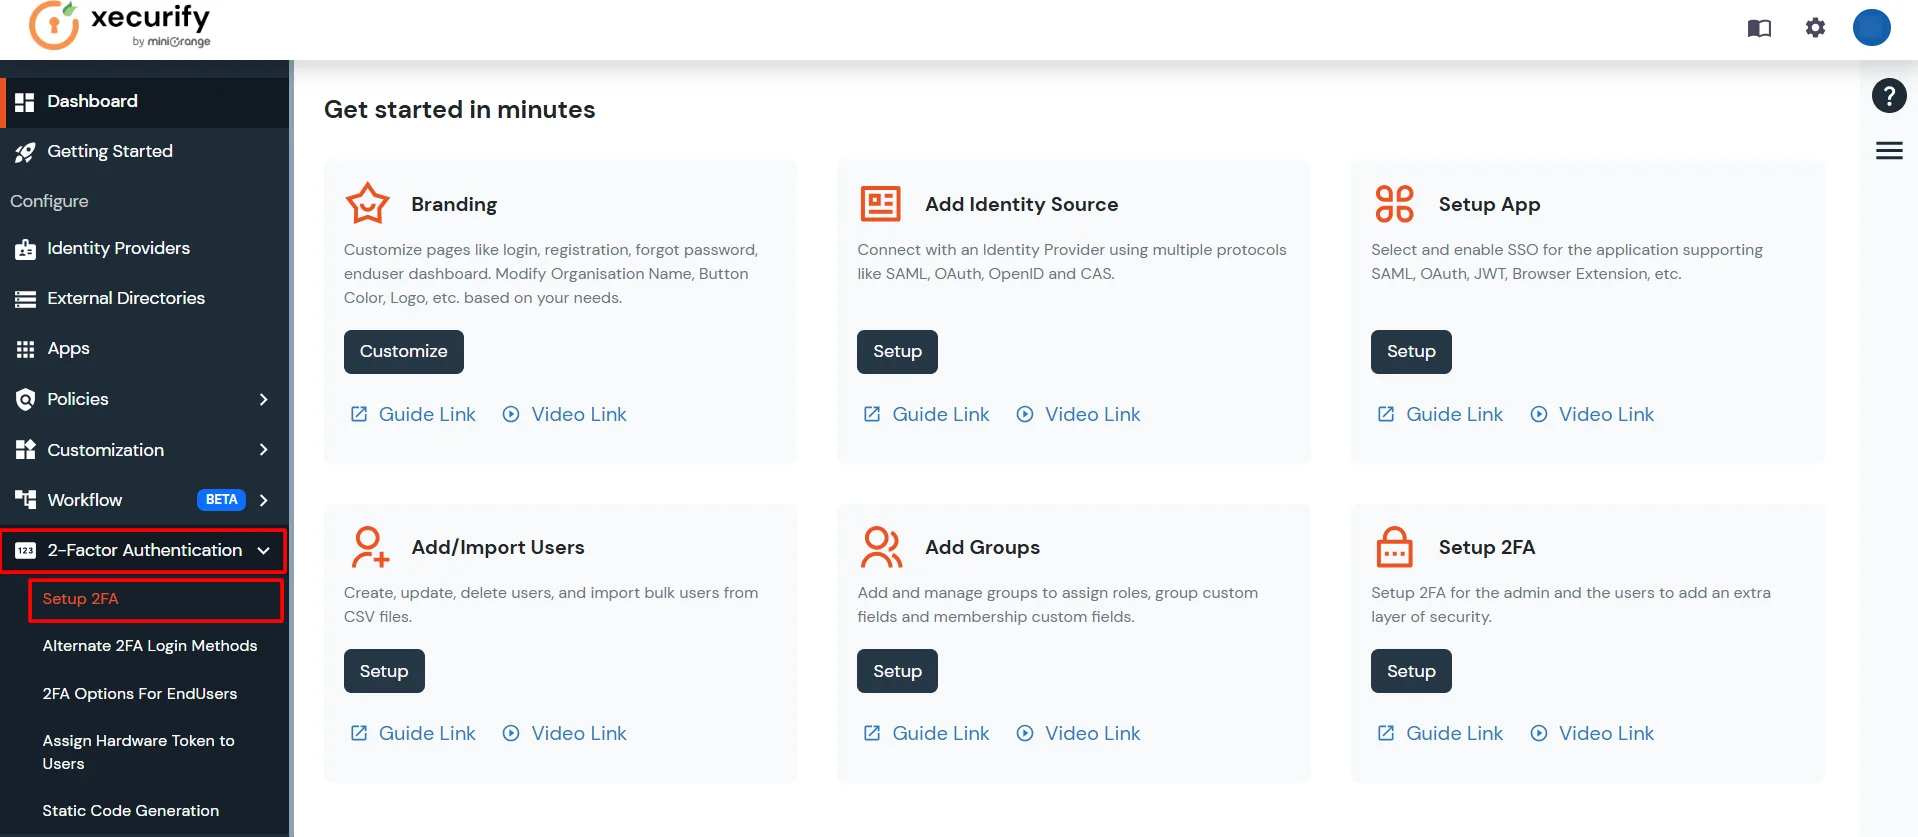
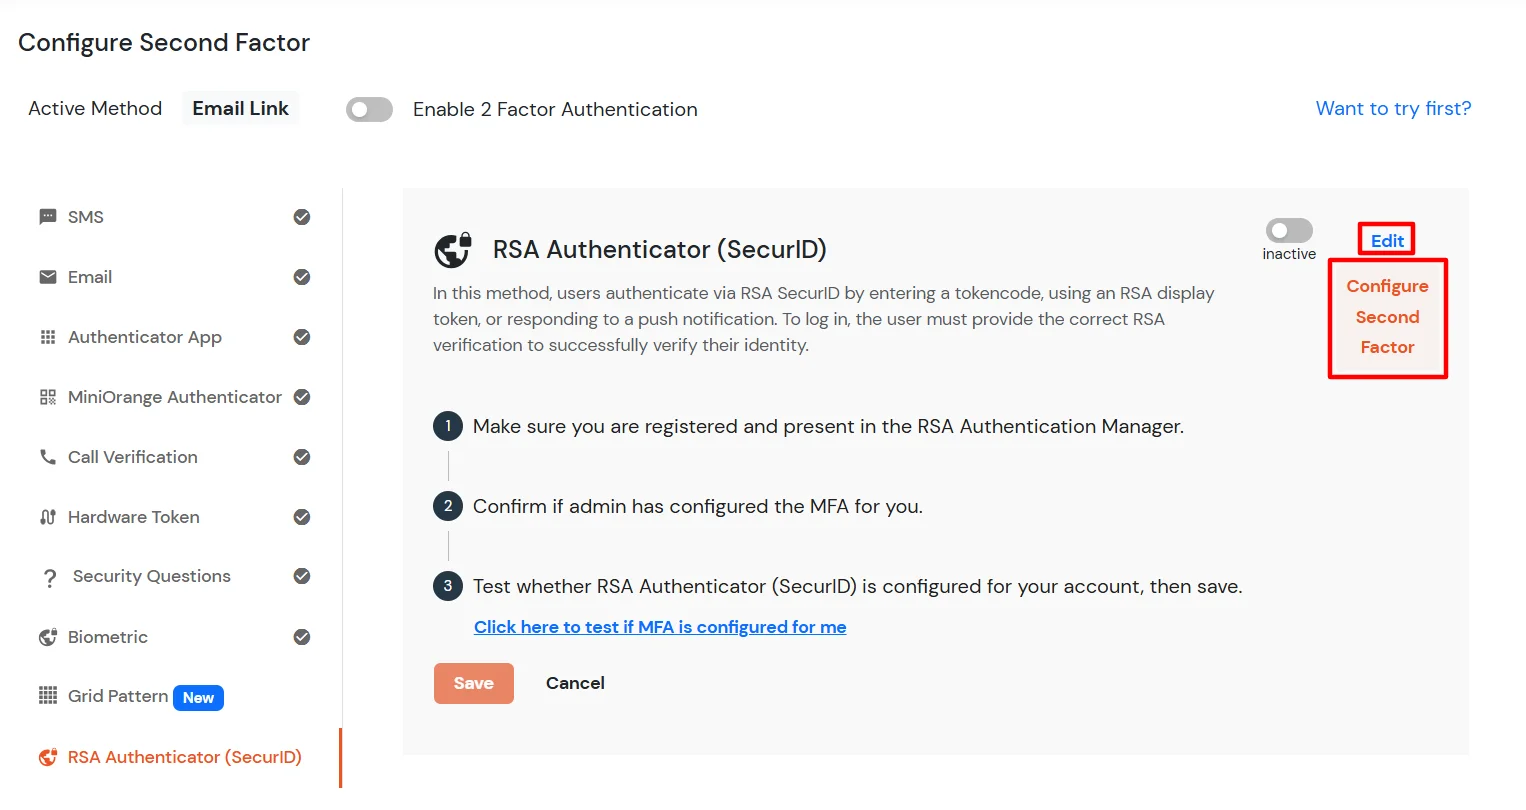
Per configurare l'autenticazione RSA (SecurID) in miniOrange, segui i passaggi seguenti:
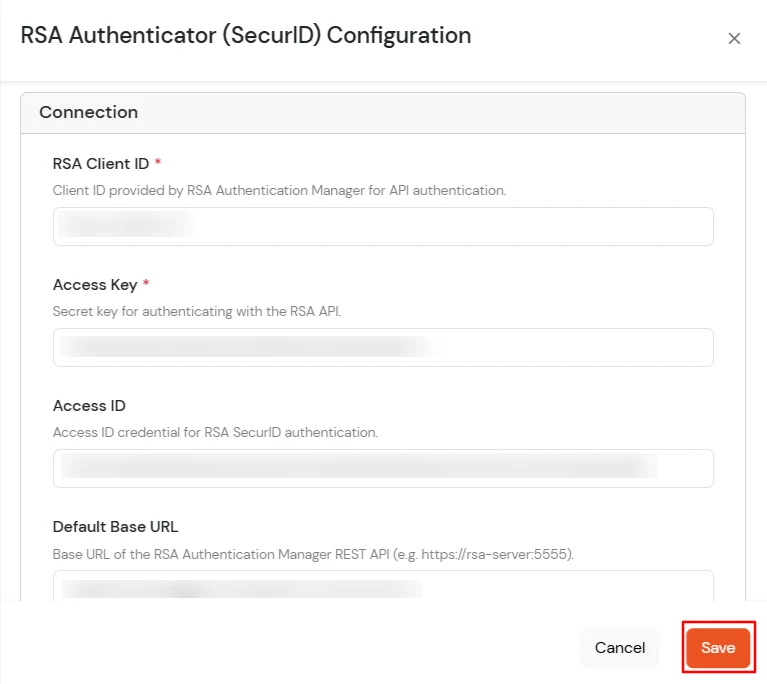
Parametri di configurazione RSA:
| Parametro | Descrizione | Stato |
|---|---|---|
| condizione predefinita_policy | La condizione predefinita in base alla quale viene applicata una policy. | Obbligatorio |
| rsa_client_id | L'identificativo univoco per l'applicazione client RSA. | Obbligatorio |
| rsa_context_message_id | Identificatore per il messaggio di contesto utilizzato nelle transazioni RSA. | Obbligatorio |
| livello_di_assicurazione | Livello di sicurezza richiesto per il processo di autenticazione. | Obbligatorio |
| rsa_api_version | La versione dell'API RSA in uso. | Obbligatorio |
| stato_successo | Il codice/messaggio di stato che indica il buon esito dell'operazione. | Obbligatorio |
| percorso_interfaccia_predefinito | Il percorso predefinito per l'interfaccia o l'endpoint RSA. | Obbligatorio |
| ID di accesso | L'ID utilizzato per accedere al servizio RSA. | Obbligatorio |
| chiave di accesso | La chiave segreta corrispondente all'ID di accesso per la comunicazione sicura. | Obbligatorio |
| read_timeout | INTERO (Predefinito: 3000) - Timeout in millisecondi per la lettura dei dati dal servizio RSA. | Obbligatorio |
| nome_file_certificato_root_predefinito | Nome del file del certificato radice predefinito per le connessioni sicure. | Obbligatorio |
| default_client_id | Un identificativo client predefinito, eventualmente un ID di riserva o non specifico per RSA. | Obbligatorio |
| system_uuid | Identificativo univoco per l'istanza del sistema. | Obbligatorio |
| piattaforma | La piattaforma o l'ambiente del sistema operativo. | Obbligatorio |
| tentativo_timeout | INTERO (Predefinito: 5000) - Timeout in millisecondi per l'intero tentativo di autenticazione. | Obbligatorio |
| tentativo di mantenimento | Specifica se il tentativo di autenticazione deve essere mantenuto aperto dopo un errore iniziale. | Obbligatorio |
| default_policy_id | L'ID della policy di autenticazione predefinita da applicare. | Obbligatorio |
| metodo sid_passcode | Metodo utilizzato per la generazione/validazione del codice di accesso SecurID (SID). | Opzionale |
| client di debug | Indicatore per abilitare o disabilitare il debug lato client. | Obbligatorio (Predefinito: 'FALSO') |
| lingua_predefinita | La lingua predefinita per messaggi e avvisi. | Obbligatorio (Predefinito: 'en_US') |
| ID metodo | Identificativo per lo specifico metodo di autenticazione utilizzato (ad esempio, Push, Codice di accesso). | Obbligatorio |
| auth_method_version_id | Identificativo della versione per il metodo di autenticazione. | Obbligatorio |
| ia_resource_prompt_token | Token di risorsa per la richiesta di verifica dell'identità. | Opzionale |
| URL di base predefinito | L'URL di base o endpoint del server RSA. | Obbligatorio |
| rsa_version | La versione complessiva dell'integrazione o del software RSA. | Obbligatorio |
| attributo_utente_finale | L'attributo utente (ad esempio, nome utente, indirizzo email) utilizzato per identificare l'utente finale in RSA. | Obbligatorio |
https://<domain_name>.xecurify.com/moas/login
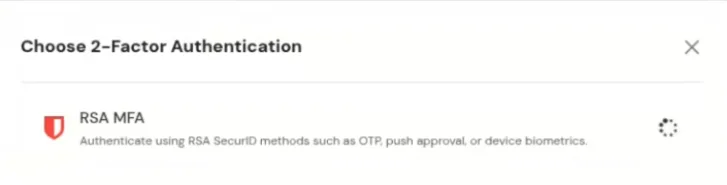
Nota:
Per ulteriore assistenza o domande relative alla configurazione, si prega di contattare il supporto di miniOrange.

