Configurazione SSO in Salesforce
Semplifica la configurazione SSO in Salesforce con questa guida completa di miniOrange. La nostra configurazione SSO per Salesforce tramite SAML Single Sign-On (SSO) consente un accesso senza interruzioni a diversi canali e applicazioni Salesforce utilizzando un set unificato di credenziali.
Abilitando l'SSO in Salesforce, gli utenti possono accedere in modo sicuro a Salesforce con un solo clic, eliminando la necessità di reinserire nome utente e password. Semplifica il processo di autenticazione Salesforce e migliora la sicurezza con la soluzione SSO intuitiva di miniOrange.
Con miniOrange Salesforce SSO puoi:
- Consenti ai tuoi utenti di accedere automaticamente a Salesforce.
- Mantieni un controllo di accesso centralizzato e semplice per tutti gli utenti tramite la configurazione Single Sign-On di Salesforce.
- Connettiti facilmente con qualsiasi fonte di identità esterna come Microsoft Entra ID, Azure Active Directory, ADFS, Cognito e altro ancora.
-
Salesforce funziona anche come IDP (Identity Provider). Con la soluzione miniOrange Salesforce SSO , puoi estendere il single sign-on ad applicazioni derivate come WooCommerce, Shopify, WordPress, JIRA e Confluence e gestire l'intero ciclo di vita dell'utente senza bisogno di licenze Salesforce aggiuntive.
Ottieni assistenza gratuita per l'installazione
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per installare o configurare la soluzione Salesforce SSO nel tuo ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Funzionalità SSO supportate
L'integrazione SAML di miniOrange-Salesforce supporta le seguenti funzionalità di configurazione SSO di Salesforce:
- Accesso SSO avviato da SP: Gli utenti possono accedere al proprio account Salesforce tramite un URL o un segnalibro. Verranno automaticamente reindirizzati al portale miniOrange per l'accesso. Una volta effettuato l'accesso, verranno automaticamente reindirizzati e connessi a Salesforce.
- Accesso SSO avviato da IdP: Gli utenti devono prima accedere a miniOrange e poi cliccare sull'icona di Salesforce nella dashboard delle applicazioni per accedere a Salesforce. (Se hai configurato altre fonti di identità, accederai a quella piattaforma.)
- Approvvigionamento JIT: Abilita la creazione automatica di account utente in Salesforce quando una persona accede per la prima volta tramite autenticazione Desktop SSO, IDP o Active Directory (AD).
- Disconnessione singola: Grazie a questa funzionalità, quando esci dall'organizzazione Salesforce o da qualsiasi altra app, verrai automaticamente disconnesso da tutte le applicazioni Salesforce connesse all'Identity Provider (IdP).
- Obbligare gli utenti ad accedere tramite SSO: Il Single Sign-On può rendere obbligatorio per tutti gli utenti Salesforce l'accesso tramite SSO. Questo impedirà a chiunque di accedere tramite altre fonti, bypassando il sistema di accesso. Nessuno potrà accedere direttamente, rendendo il processo più semplice e sicuro.
- Autenticazione a più fattori e provisioning degli utenti: Proteggi gli accessi a Salesforce con oltre 29 metodi di autenticazione a più fattori (MFA) e crea, aggiorna o elimina automaticamente gli account utente in base ai dati del tuo provider di identità. Gestisci l'autenticazione e il ciclo di vita degli utenti da un'unica piattaforma.
- Supporto per qualsiasi oggetto Salesforce: Autentica gli utenti utilizzando contatti, lead, account o oggetti personalizzati di Salesforce come origini di identità. Questo ti offre la flessibilità di utilizzare i tuoi dati Salesforce esistenti per gestire gli accessi senza ulteriori configurazioni.
- Mappatura degli attributi e dei ruoli: Mappa i campi utente di Salesforce agli attributi SAML o OpenID Connect per assegnare ruoli e autorizzazioni nelle applicazioni connesse. In questo modo, il controllo degli accessi rimane coerente in tutte le app utilizzate dal tuo team.
Prerequisiti
- Per i metodi di autenticazione menzionati sono richiesti i seguenti piani di abbonamento:
- Autenticazione federata: tutte le edizioni
- Autenticazione delegata Professionale, Aziendale, Prestazioni, Illimitato, Sviluppatore e Come ti integri Edizioni.
- Provider di autenticazione: edizioni Professional, Enterprise, Performance, Unlimited e Developer.
- Nota - Per eseguire l'SSO avviato da SP in Salesforce, devi creare un dominio personalizzato. Controlla questo link - Modifiche al dominio Salesforce e seguire i passaggi seguenti:
- Accedi al tuo Salesforce conto.
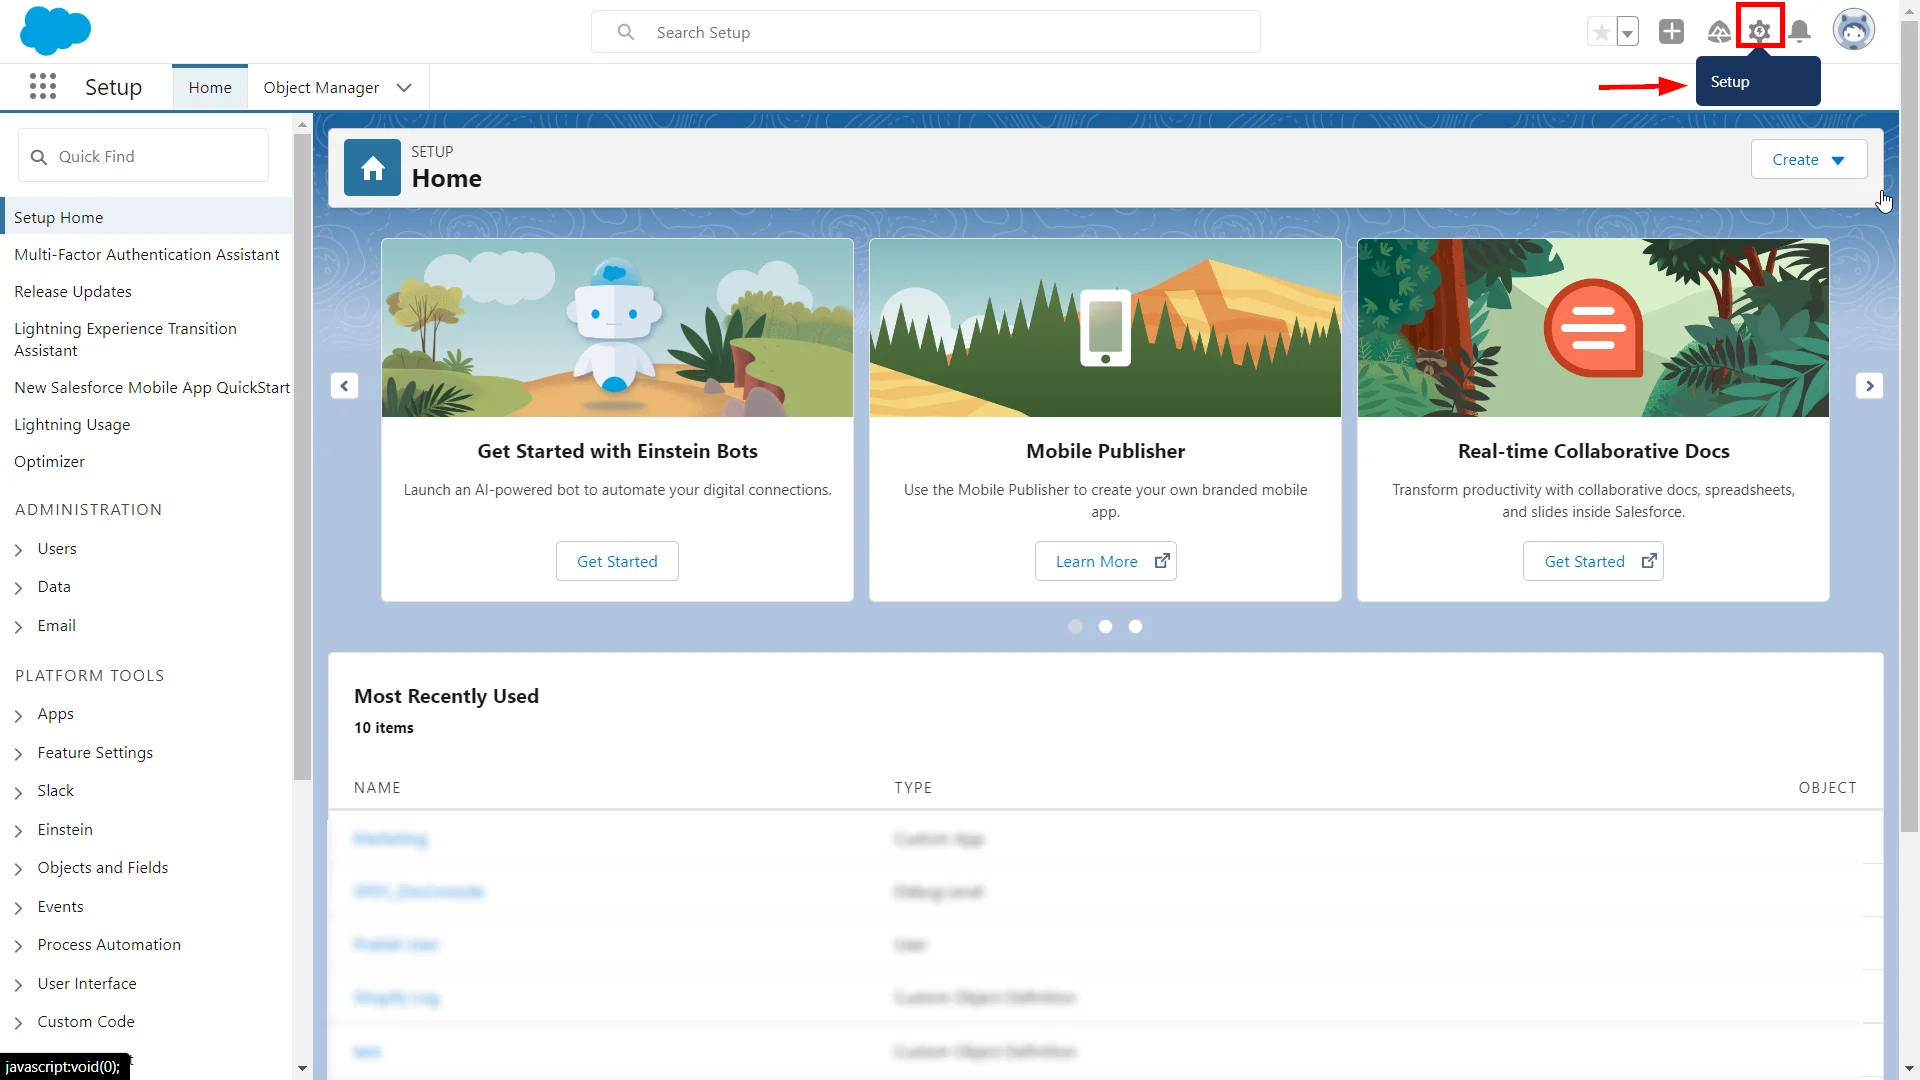
- Clicca sul Impostare icona nella sezione in alto a destra della pagina della dashboard di Salesforce Lightning.
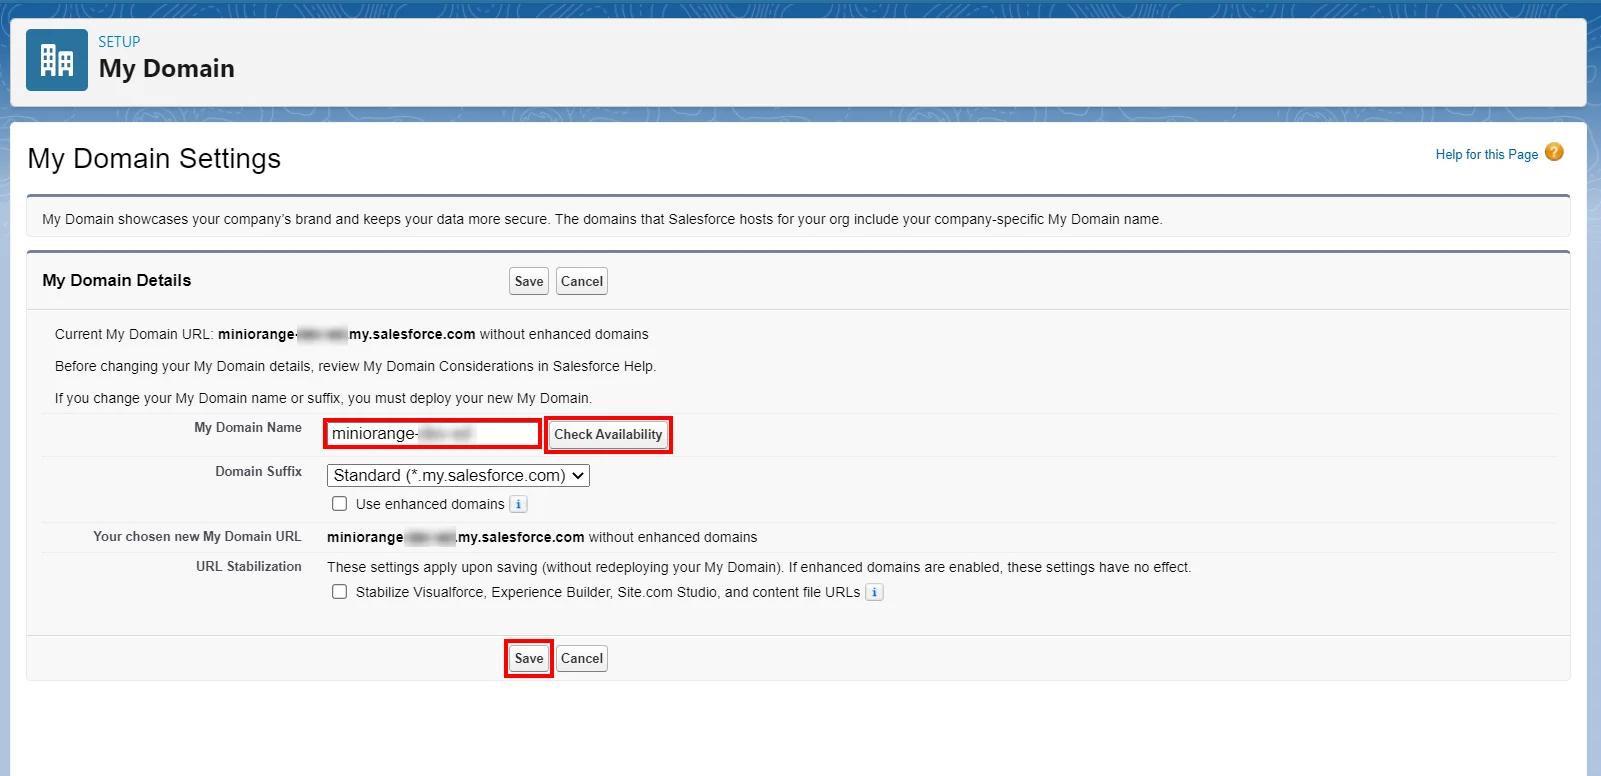
- Ora nel campo di ricerca, cerca il Le mie impostazioni di dominio.
- Scegli il tuo nome di dominio, verifica la disponibilità e, se disponibile, procedi salvando le impostazioni.
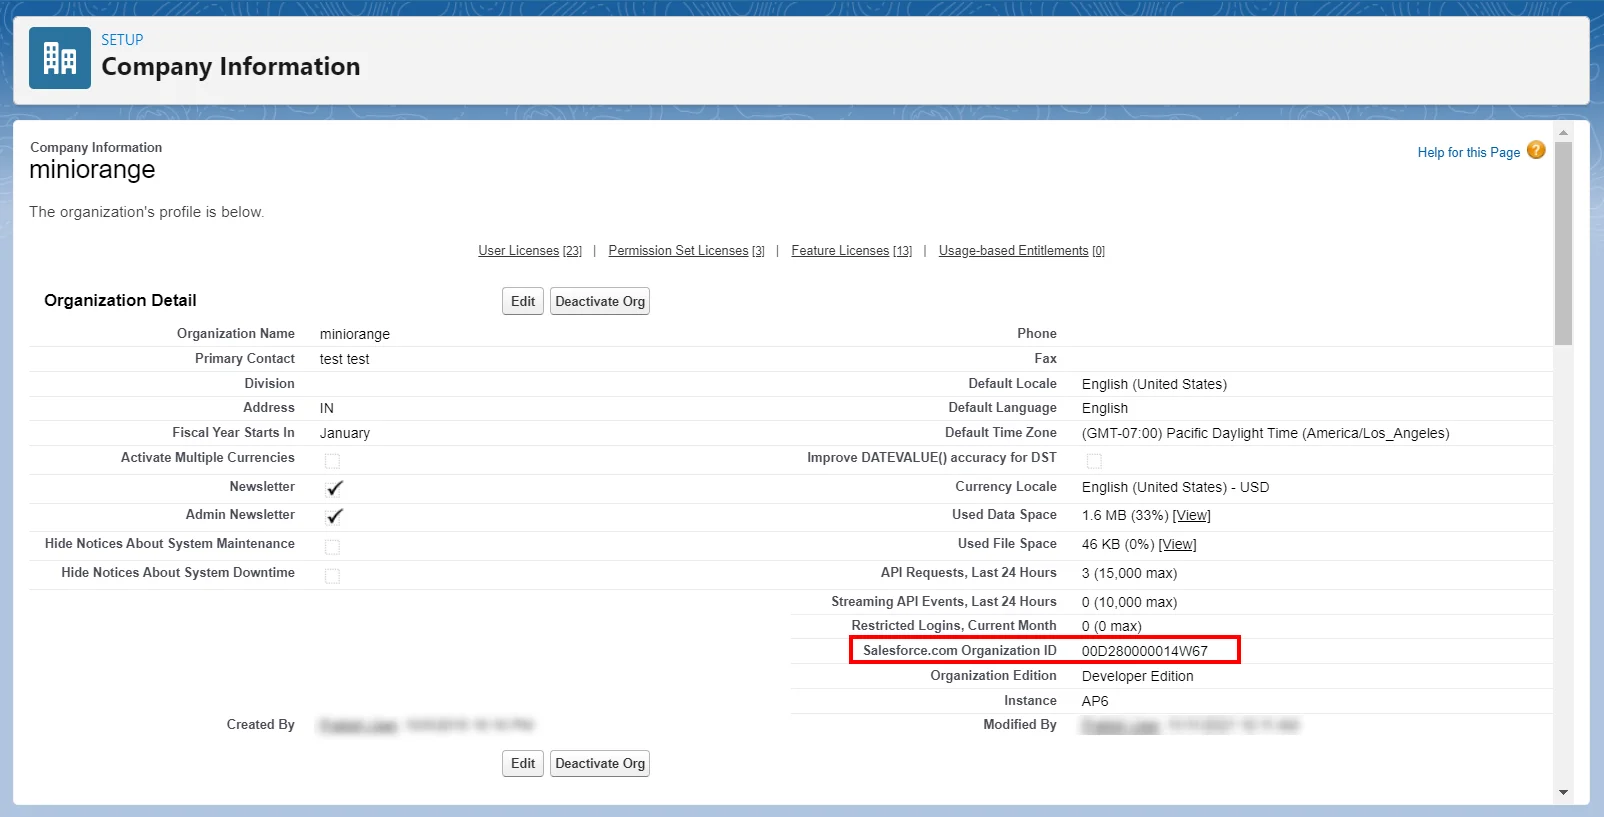
- Cercare Dati Aziendali nella barra di ricerca.
- copiare il ID organizzazione. (Questo sarà necessario più tardi)
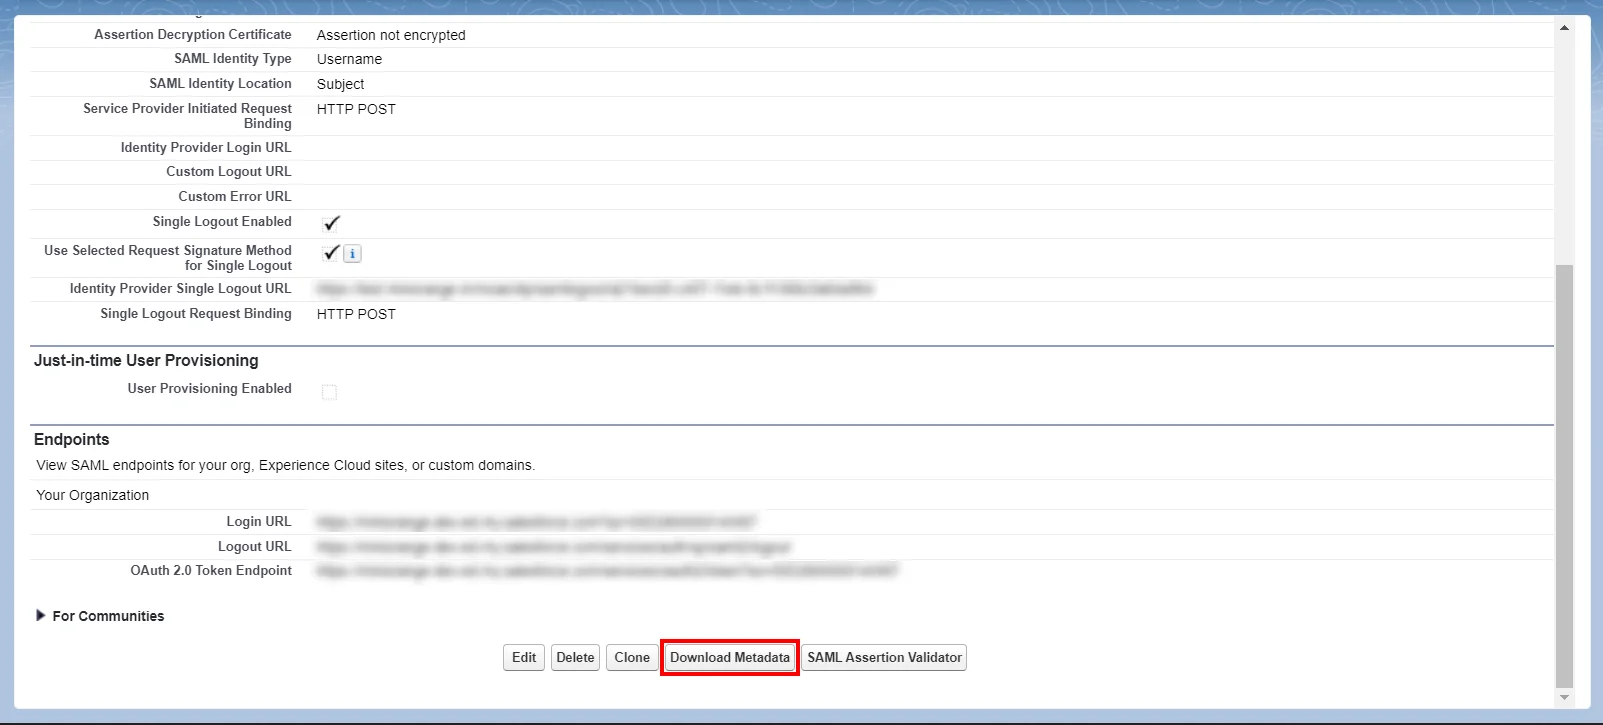
- Metadati Salesforce: Dopo aver configurato le impostazioni SSO nella dashboard di amministrazione di Salesforce, otterrai il file di metadati di Salesforce. Fai clic Scarica metadati per scaricare un file XML delle impostazioni di configurazione SAML da inviare al tuo provider di identità. Il provider di identità può quindi caricare queste impostazioni di configurazione per connettersi al tuo sito Experience Cloud.
- Accedi al tuo account Salesforce.
- Vai su Impostare nella sezione in alto a destra della pagina della dashboard di Salesforce Classic.
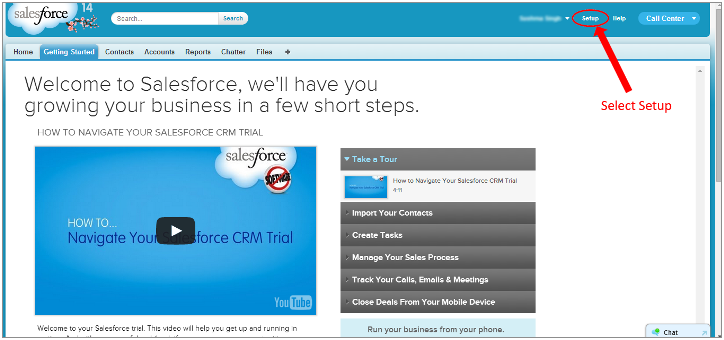
- Ora nel riquadro di sinistra, seleziona Gestione del dominio.
- Seleziona Il mio dominio.
- Scegli il tuo nome di dominio, verifica la disponibilità e, se disponibile, procedi cliccando sul pulsante Registrazione dominio pulsante.
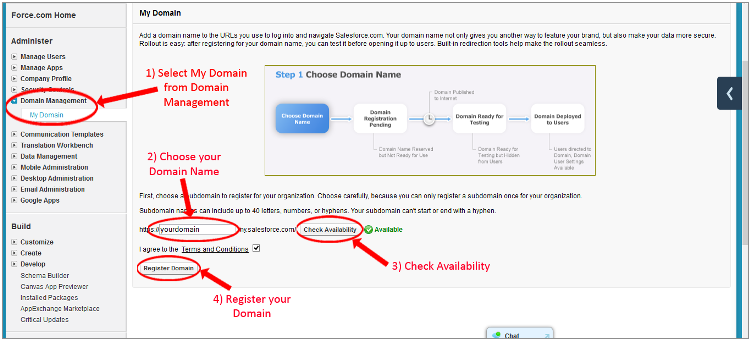
- Una volta pronto, testa il tuo dominio cliccando sul link e poi su Distribuisci agli utenti.
- Cercare Informazioni aziendali nella barra di ricerca.
- Copia l'ID dell'organizzazione. (Questo sarà necessario più tardi)
Seguire la guida dettagliata fornita di seguito per Salesforce Single Sign-On (SSO)
1. Configurare Salesforce in miniOrange
- Accedi a miniOrange Console di amministrazione.
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.

- Cercare Salesforce nell'elenco, se non trovi Salesforce nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.
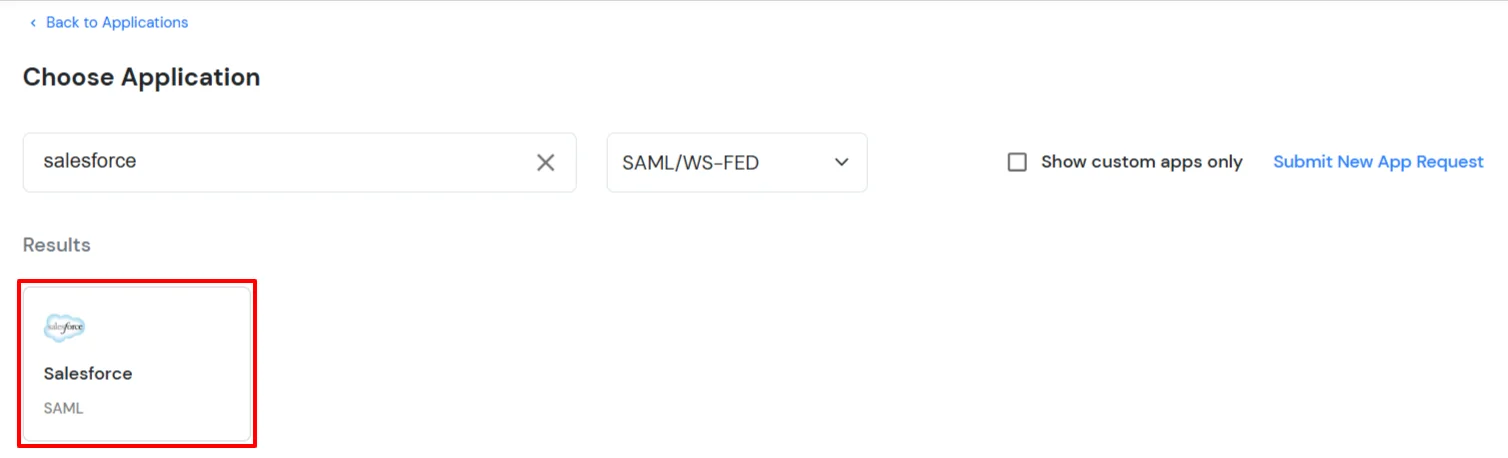
- Nel Basic scheda, inserisci i seguenti dettagli:
- Nome visualizzato:
Salesforce
- ID entità SP o emittente:
https://[yourdomain].my.salesforce.com/
- URL dell'AC:
https://[yourdomain].my.salesforce.com/?so=[organization_id]
- URL di disconnessione singola:
https://[yourdomain].my.salesforce.com
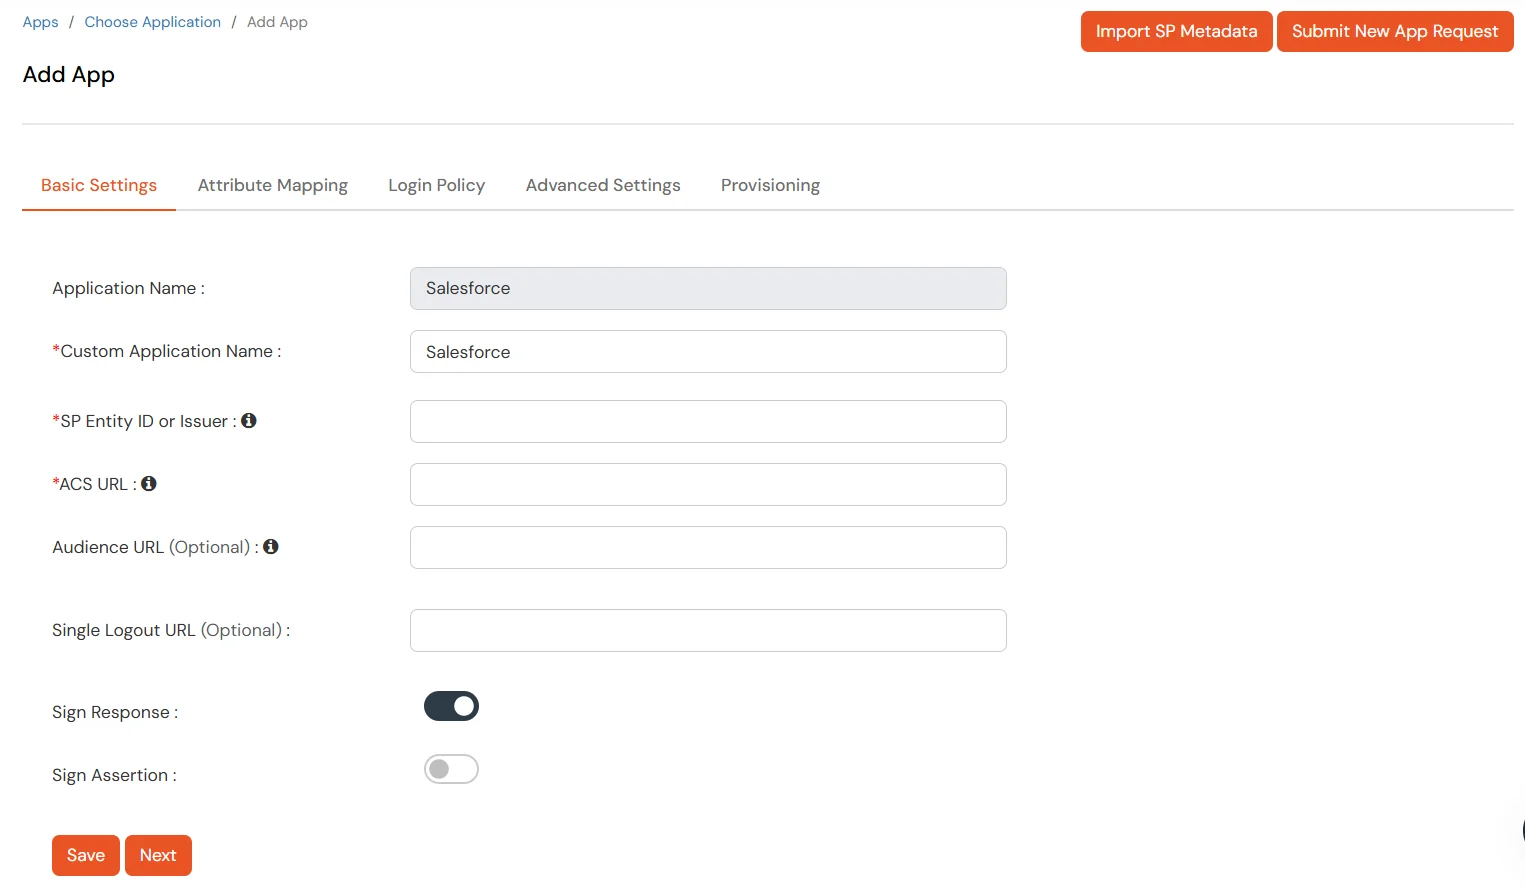
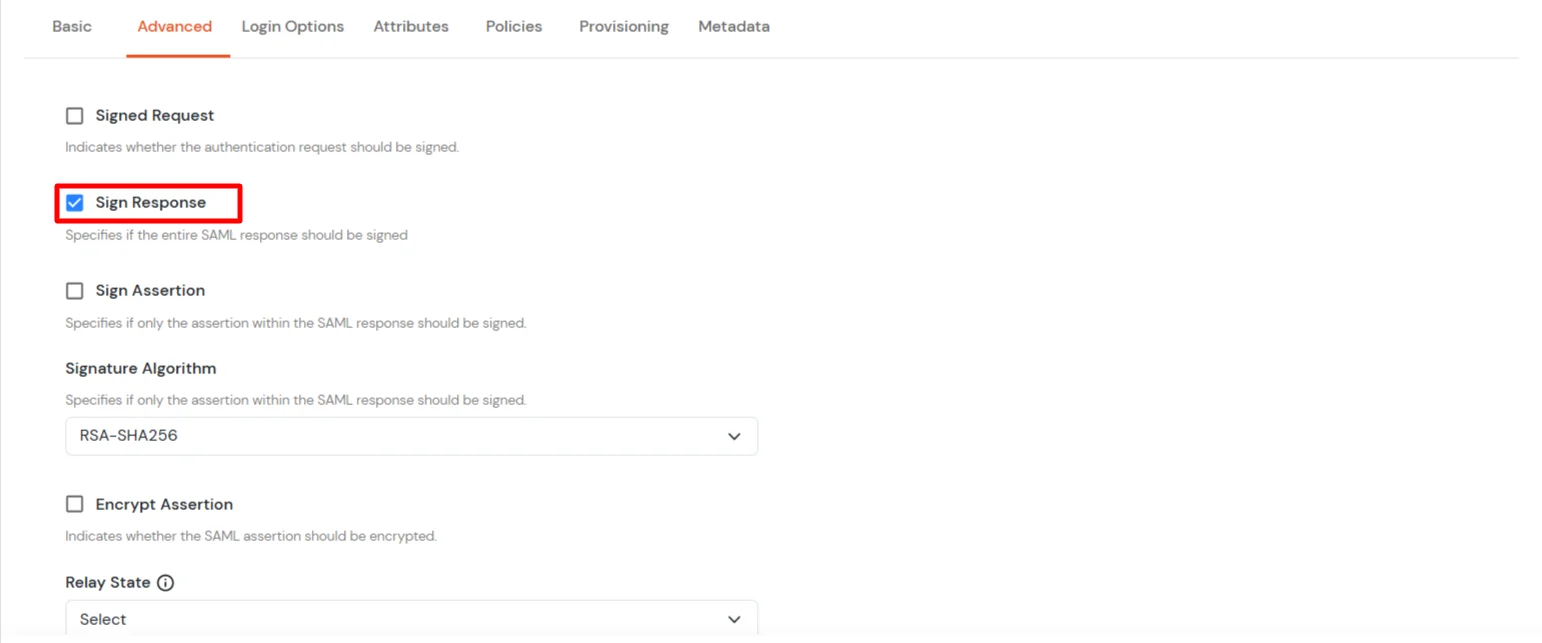
- Clicchi Avanti per andare al Filtri scheda e abilita il file Risposta al segnale opzione.
- Scorri fino a Schema della classe AuthnContext. Puoi selezionare il valore che preferisci, quello predefinito è Trasporto protetto da password.
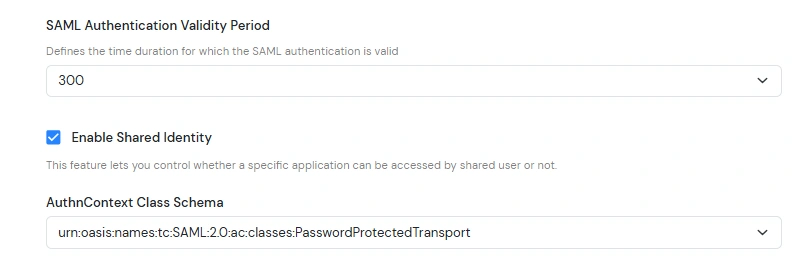
Nota: Salesforce richiede l'autenticazione a più fattori (MFA) durante l'accesso SSO. Tuttavia, Salesforce si fida dei seguenti metodi di autenticazione:
- Contratto di autenticazione a due fattori per dispositivi mobili
- PGP
- Smart card
- TimeSyncToken
Selezionando una qualsiasi di queste opzioni nel menu a tendina, verrà saltata la richiesta di autenticazione a più fattori (MFA) nella schermata di Salesforce.
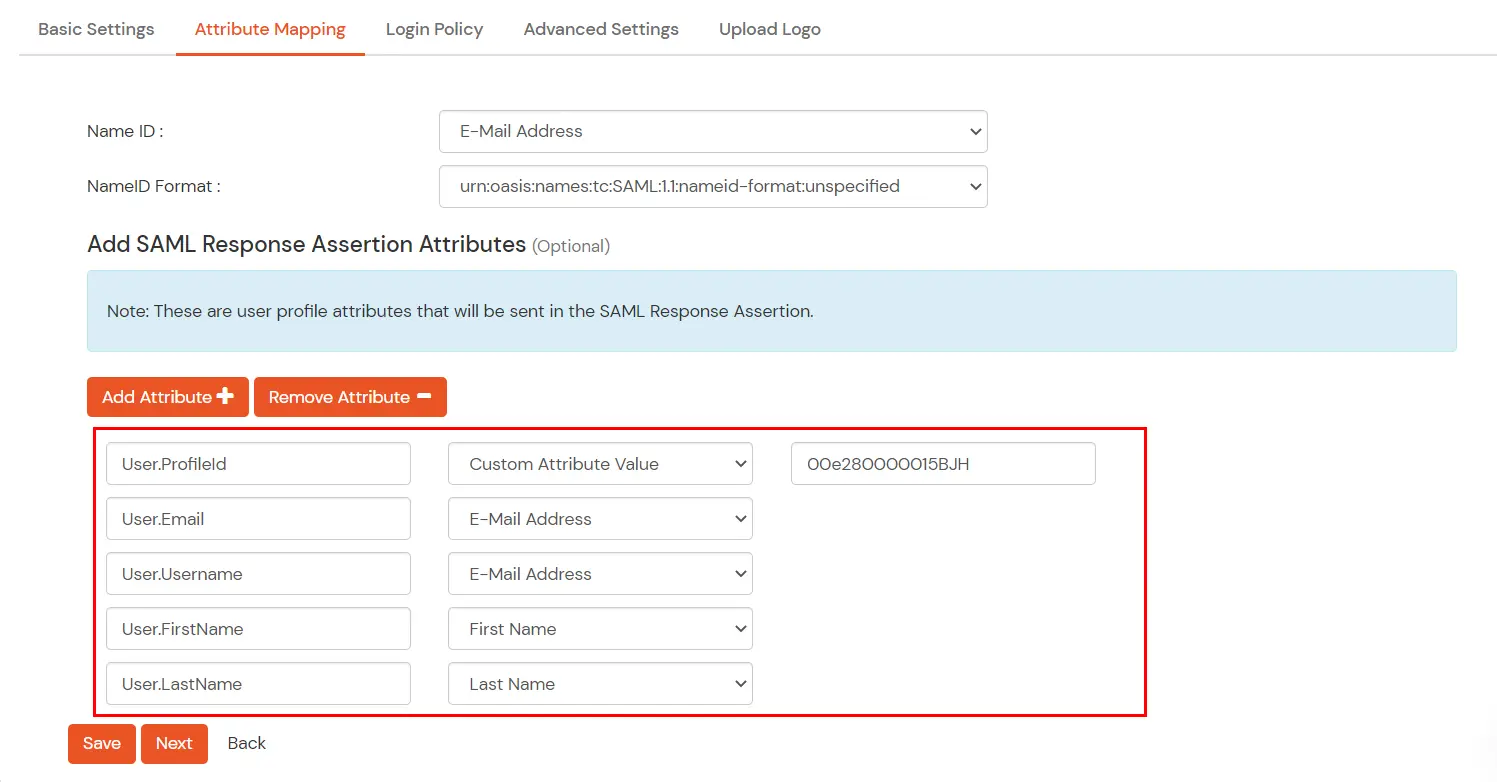
- Clicchi Avanti. Nel Attributi scheda, fare clic Aggiungi attributo e immettere i nomi degli attributi con i relativi valori come mostrato di seguito.
(Segui i passaggi qui indicati per trovare il tuo ID profilo Salesforce .)
- Clicchi Salva.
- La tua candidatura è stata salvata correttamente. Ora vai su Metadati scheda.
- Sulla Metadati scheda, scegli una delle seguenti opzioni:
- Se vuoi usare miniOrange come User-Store (ad esempio, le identità dei tuoi dipendenti saranno archiviate in miniOrange), scarica il file dei metadati in miniOrange come IdP.
- Se vuoi autenticarti tramite un fornitore di identità esterno (IdP) come Active Directory, Okta, OneLogin, Google o Apple ID, scarica il file dei metadati in Fonte esterna come IdP.
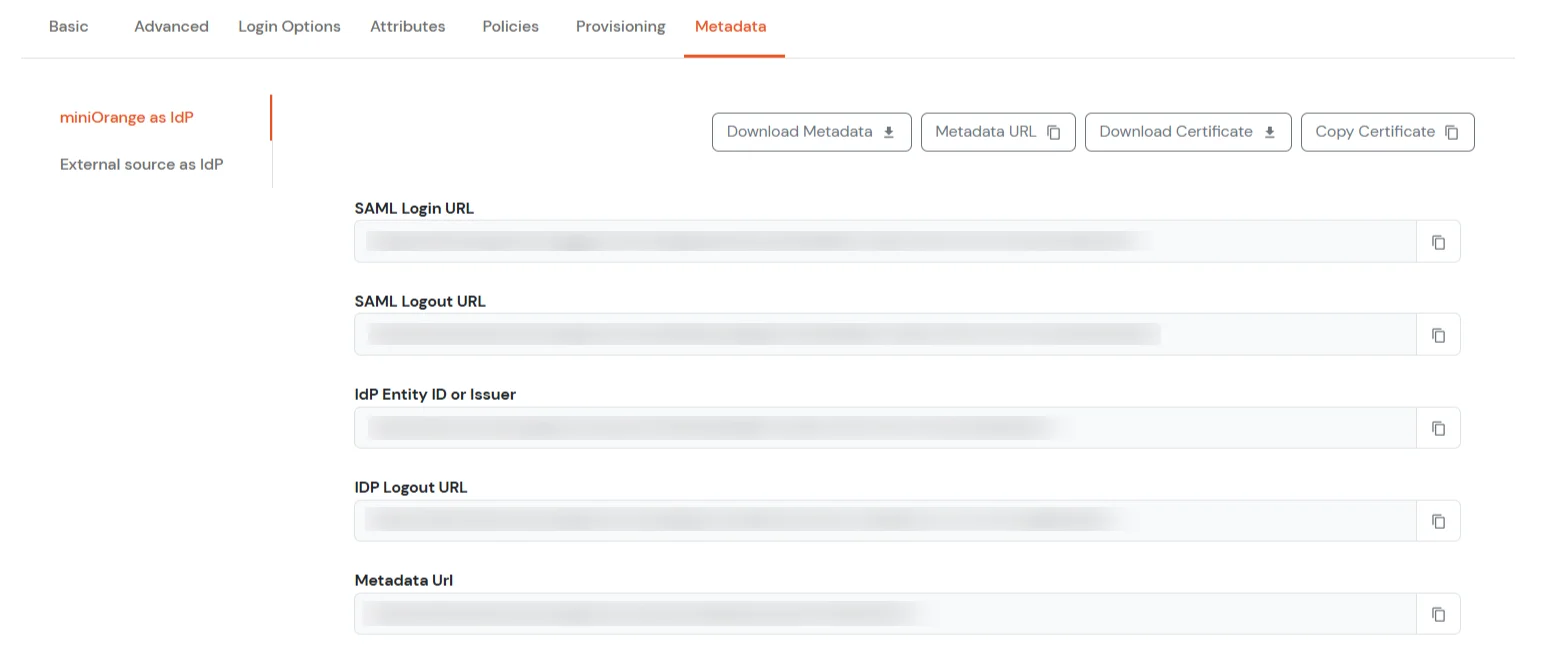
- copiare il URL di accesso SAML, URL di disconnessione SAMLe ID entità IdP o emittente. Clic Scarica certificato per scaricare il certificato (richiesto in Fase 2).
2. Configurare SSO nell'account amministratore Salesforce
- Accedi al tuo account Salesforce come Account Admin.
- Fare clic sull'icona dell'ingranaggio, quindi andare a Configurazione > Identità > Impostazioni Single Sign-On.
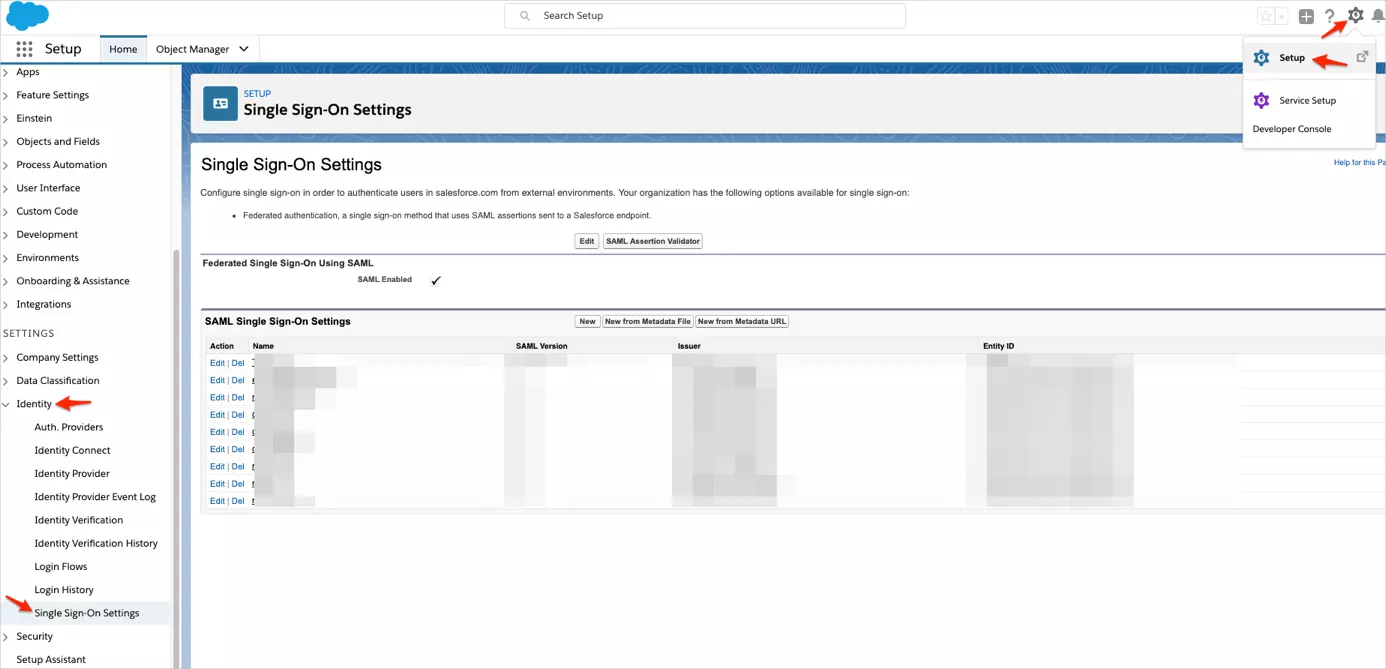
- Accedi al tuo account Salesforce come Account Admin.
- Accedere a Impostazioni > Controlli di sicurezza > Impostazioni Single Sign-On.
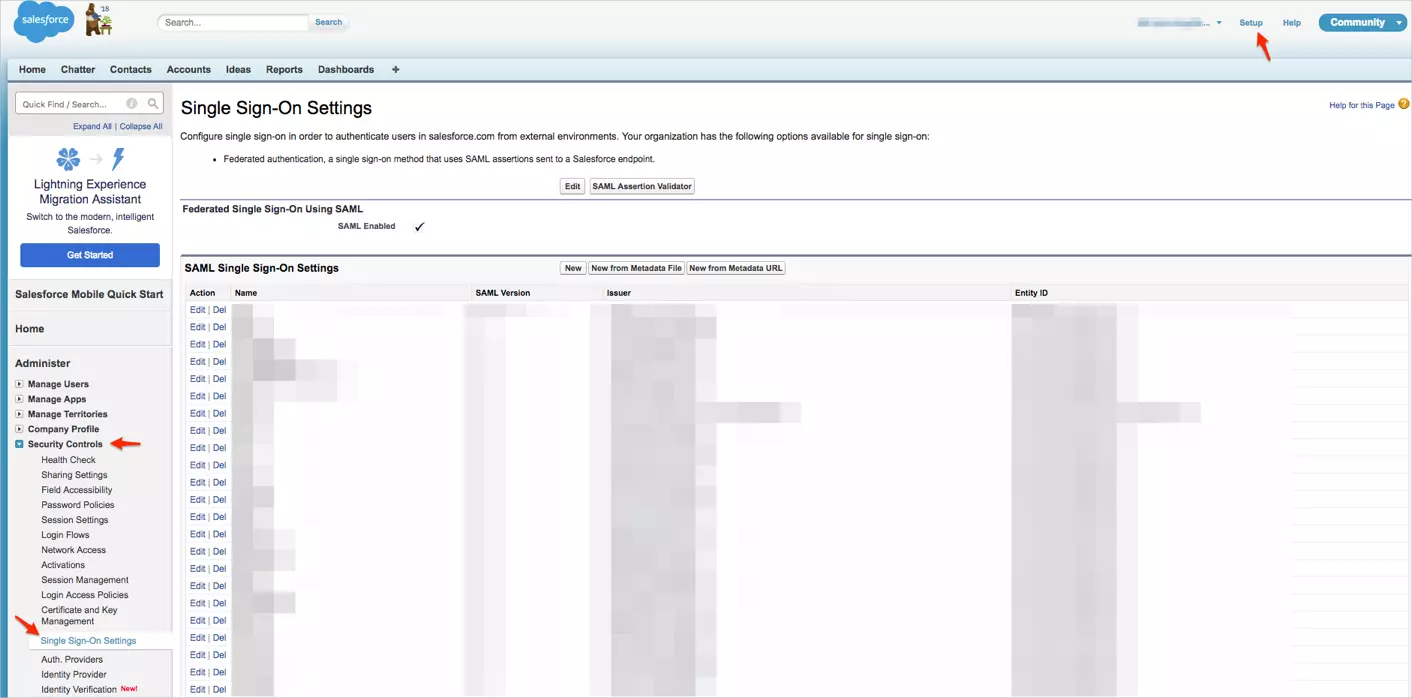
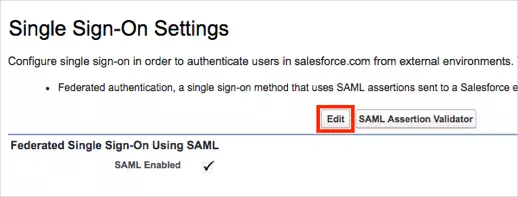
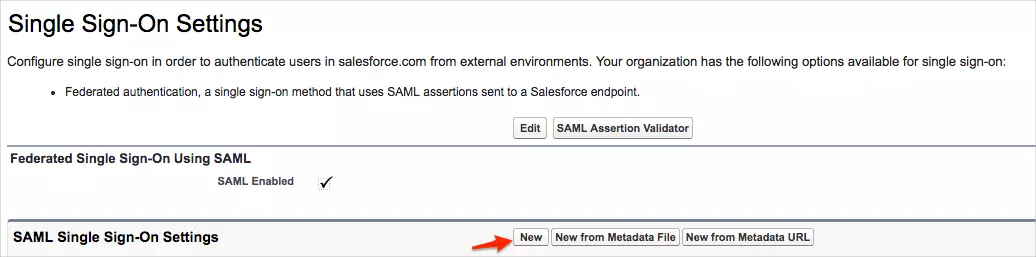
- Sulla Impostazioni Single Sign-On pagina, clicca su Modifica.
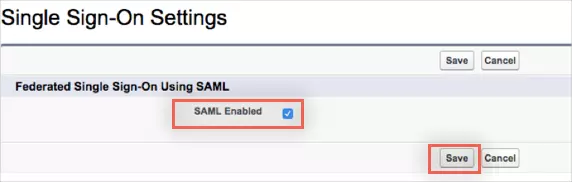
- Controlla il SAML abilitato casella per abilitare l'uso di SAML Single-Sign On, quindi fare clic su Salva.
- Clicchi New per aprire le Impostazioni SAML Single Sign-On.
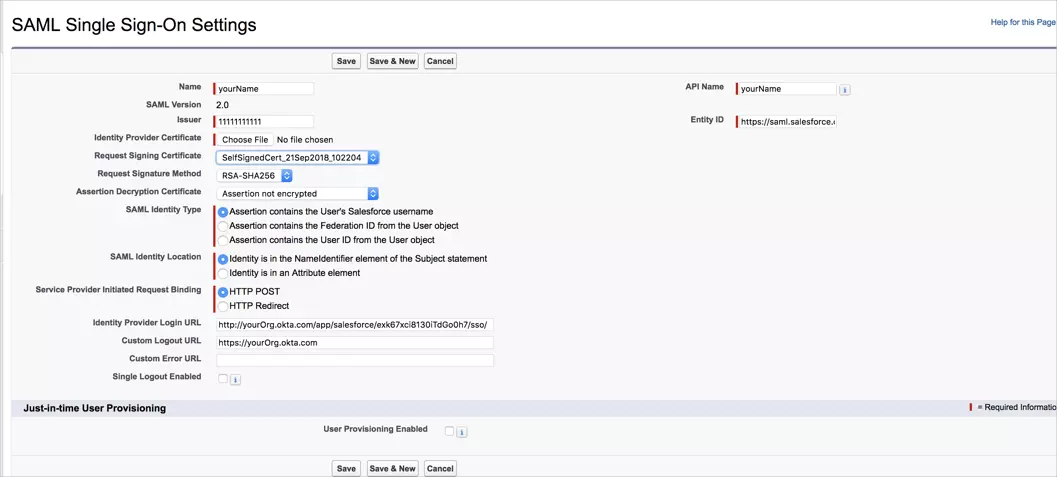
- Inserire i seguenti valori nei rispettivi campi.
- Emittente:
IDP Entity ID/Issuer in miniorange metadata
- ID entità:
https://[yourdomain].my.salesforce.com
- Certificato del fornitore di identità:
Upload Certificate from miniOrange metadata
- Metodo di richiesta firma:
RSA-SHA256
- Certificato di decrittazione dell'asserzione:
Not encrypted
- Tipo di identità SAML:
Assertion contains the User's Salesforce username
- Posizione dell'identità SAML:
Identity is in the NameIdentifier element of the Subject statement
- Richiesta di associazione avviata dal fornitore di servizi:
HTTP Redirect
- URL di accesso al provider di identità:
SAML Login URL in miniOrange metadata
- URL di disconnessione personalizzato:
https://[yourdomain].my.salesforce.com
- Fare clic su Salva.
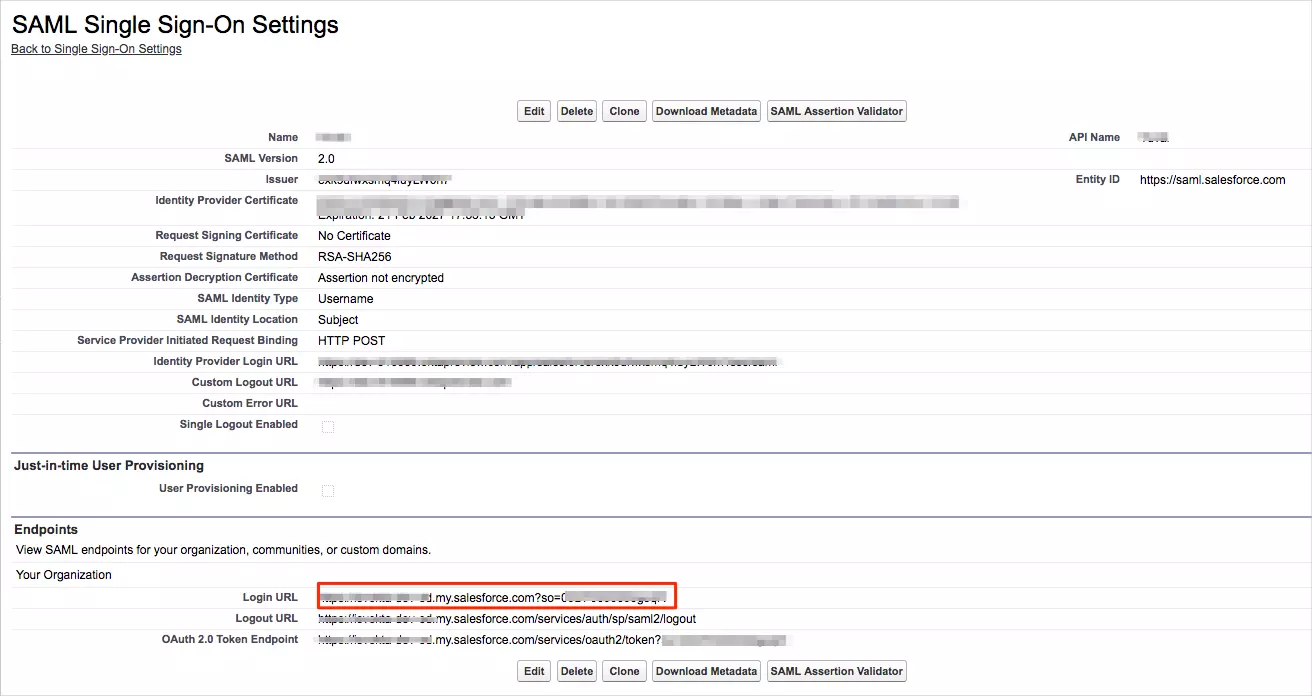
- Copia il tuo URL di accesso valore.
- Se vuoi abilitare "Accedi con SSO" nella pagina di accesso di Salesforce Lightning, puoi seguire i passaggi sottostanti:
- accedi a Salesforce come Amministrazione > Impostazioni.
- Vai a "Il mio dominio".
- Vai su Configurazione autenticazione > Modifica.
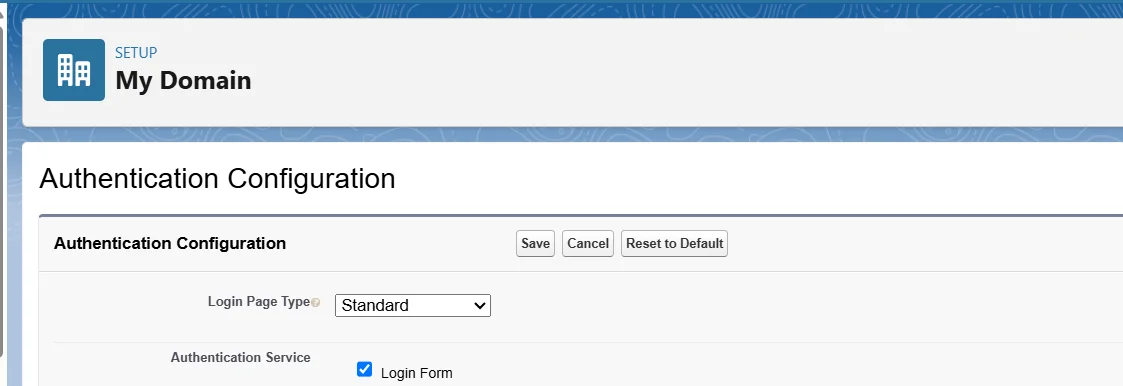
- Seleziona l'IDP che hai configurato > Salva.
- Accedi nuovamente a Salesforce: dovresti riuscire a vedere l'opzione nella pagina di accesso.
3. Testare la configurazione SSO
Prova l'accesso SSO al tuo account Salesforce con miniOrange IdP:
Troubleshooting
Come identificare gli errori nelle asserzioni SAML inviate dal tuo IDP?
- Utilizza SAML Assertion Validator per risolvere i problemi di accesso Single Sign-On (SSO) e identificare gli errori nelle asserzioni SAML inviate dal tuo provider di identità. Fai clic su questo link Scopri di più sull'identificazione degli errori nelle asserzioni SAML.
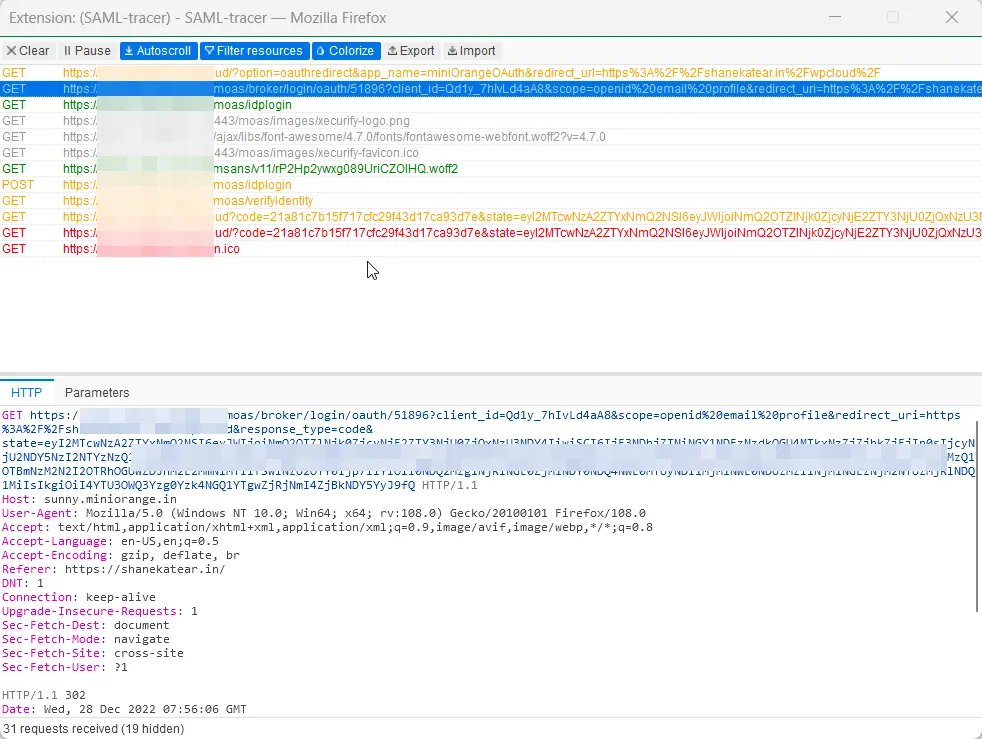
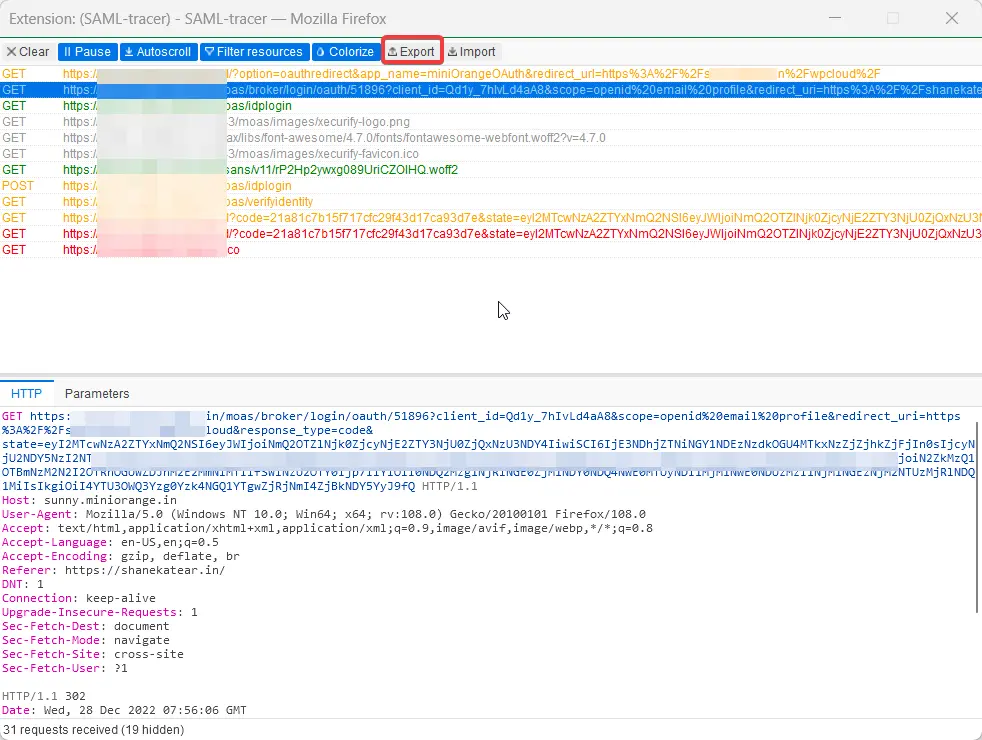
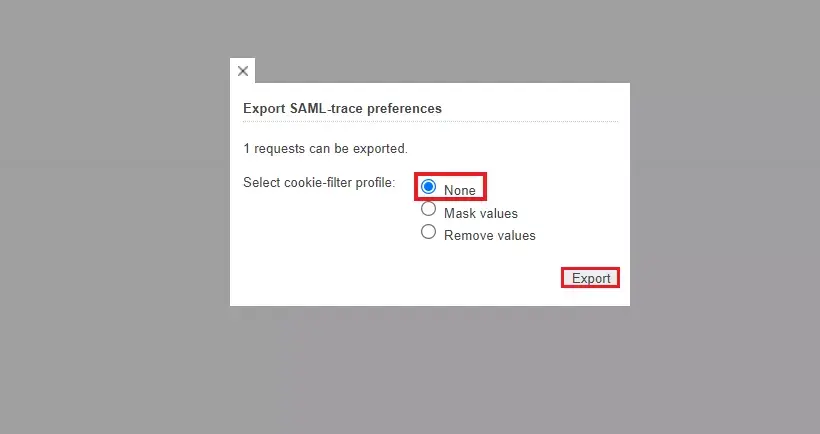
Come posso tracciare ed esportare i log del tracer SAML?
DOMANDE FREQUENTI
Quale supporto è disponibile per i clienti durante la configurazione di Salesforce SSO?
miniOrange offre consulenza specialistica, supporto via e-mail e guide per aiutarti a garantire un'esperienza di configurazione Salesforce SSO impeccabile.
È possibile utilizzare contatti, account e oggetti personalizzati di Salesforce come origine di identità per l'SSO di Salesforce?
Sì, i contatti, gli account e gli oggetti personalizzati di Salesforce possono essere utilizzati come origine di identità per l'SSO di Salesforce , a condizione che contengano attributi di identità univoci, come un indirizzo email o un nome utente, che possano essere mappati durante l'autenticazione.
Riferimenti esterni