Autenticazione a due fattori (2FA/MFA) per Slack
La soluzione Slack 2FA di miniOrange aggiunge un ulteriore livello di sicurezza al tuo accesso a Slack. Con l'autenticazione a due fattori (2FA) abilitata, chiunque tenti di accedere al tuo account Slack dovrà superare due passaggi di autenticazione per ottenere l'accesso. L'autenticazione a due fattori di Slack inizia con l'inserimento del nome utente e della password tradizionali. Una volta che l'utente ha completato con successo la prima verifica, il metodo di autenticazione a due fattori configurato (OTP tramite SMS, notifiche push, YubiKey, TOTP, Google Authenticator, ecc.) richiederà la seconda verifica. Un utente che completa con successo entrambi i passaggi di autenticazione otterrà l'accesso all'account Slack. L'abilitazione della 2FA impedirà a chiunque di utilizzare l'account Slack, anche se dei malintenzionati dovessero impossessarsi delle tue credenziali di accesso.
Ottieni assistenza gratuita per l'installazione
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per installare o configurare la soluzione Slack MFA nel tuo ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
miniOrange offre oltre 15 metodi e soluzioni di autenticazione a due fattori (2FA) per vari casi d'uso. Le organizzazioni possono impostare opzioni di autenticazione e configurazione specifiche, oltre alla sicurezza, tra cui:
- 2FA basato sui ruoli
- Restrizioni sulla password
- Limita i metodi di accesso
- Autenticazione senza password
- Supporto 2FA offline
miniarancione
App Authenticator
Google
App Authenticator
Authy 2-fattore
Applicazione di autenticazione
Microsoft
App Authenticator

Segui la guida dettagliata fornita di seguito per Slack Single Sign-On (SSO)
1. Configurare Slack in miniOrange
- Accedi a miniOrange Console di amministrazione.
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

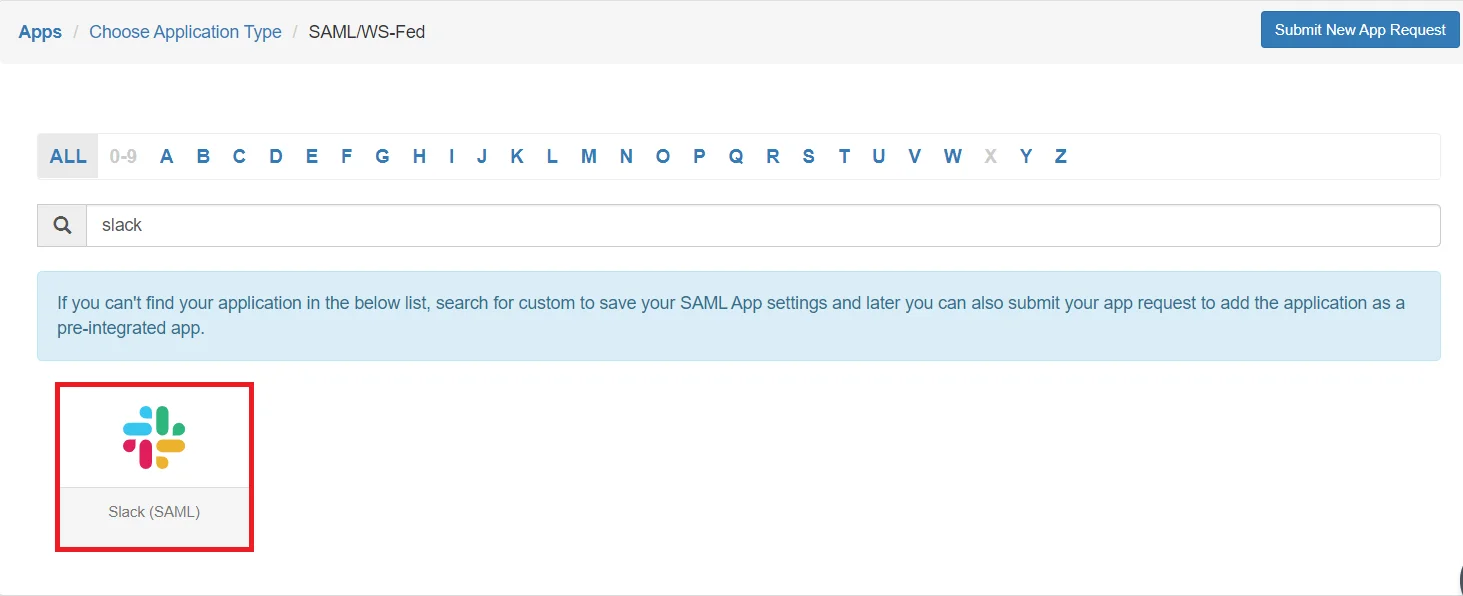
- In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.

- Cercare Slack nell'elenco, se non trovi Slack nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.

- Ottenere il ID entità SP o emittente dai metadati. Troverai il valore nella prima riga contro entityID.
- Entità SP:
https://slack.com
Assicurarsi che la URL ACS è nel formato: .
https://[Your-Domian].slack.com/sso/saml
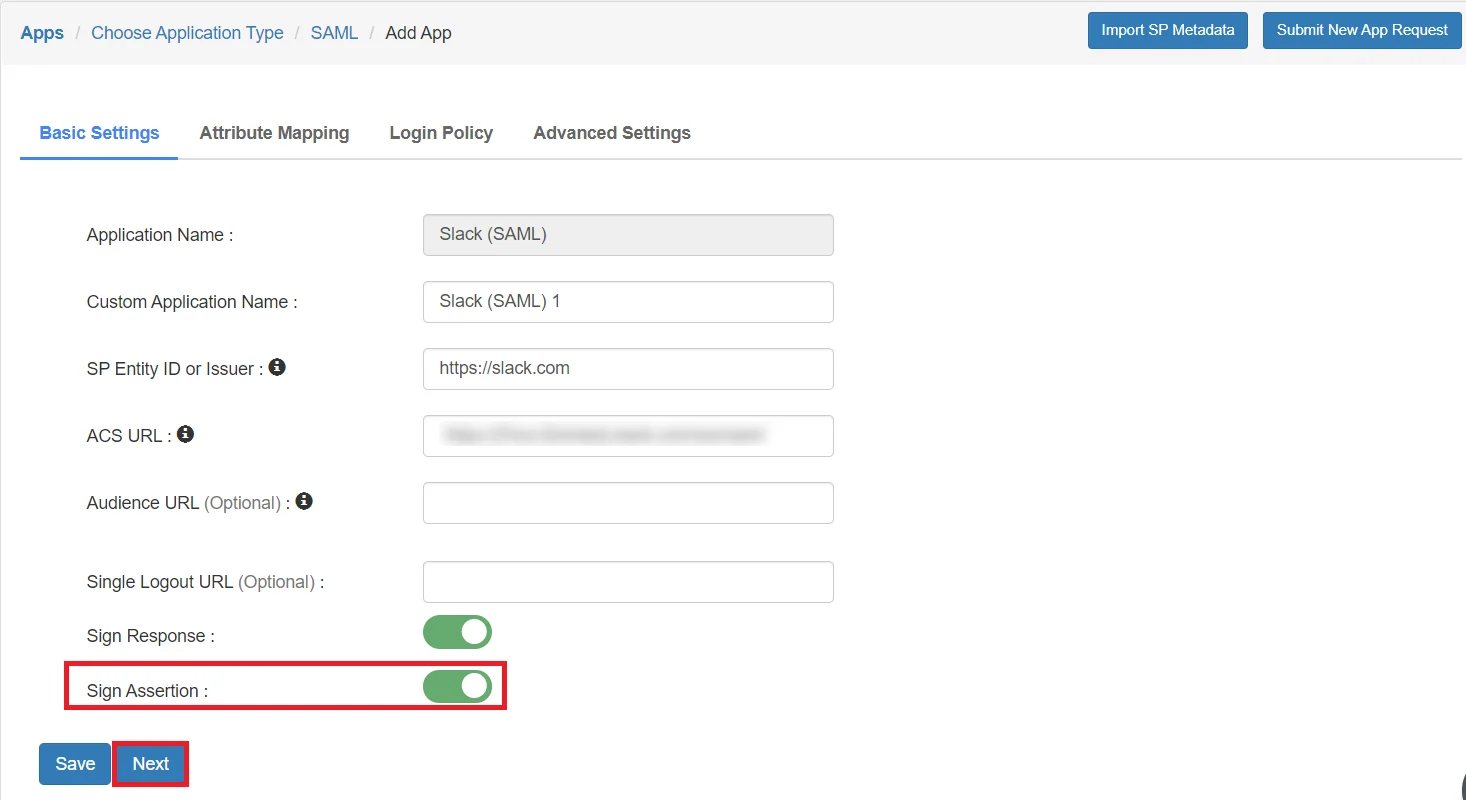
Abilita asserzione del segno come illustrato nell'immagine sottostante.
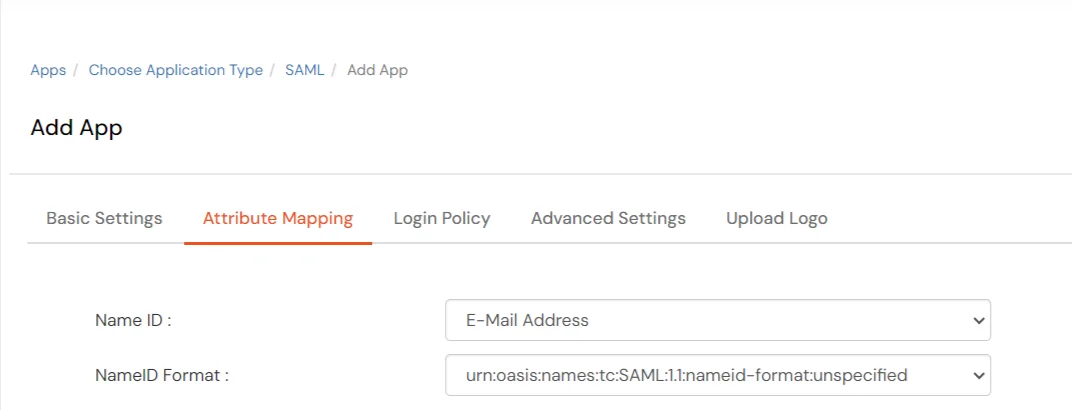
Clicchi Avanti, ora nel Mappatura degli attributi configurare i seguenti attributi come mostrato nell'immagine sottostante.
Aggiungi attributo email e seleziona Indirizzo email dal menu a discesa
Vai Politica di accesso e seleziona PREDEFINITO dal Nome gruppo cadere in picchiata.
Ora inserisci il file Slack nella Nome della politica campo.
Seleziona PASSWORD dal Tipo di primo fattore cadere in picchiata.
Fare clic su Salva per configurare Slack.
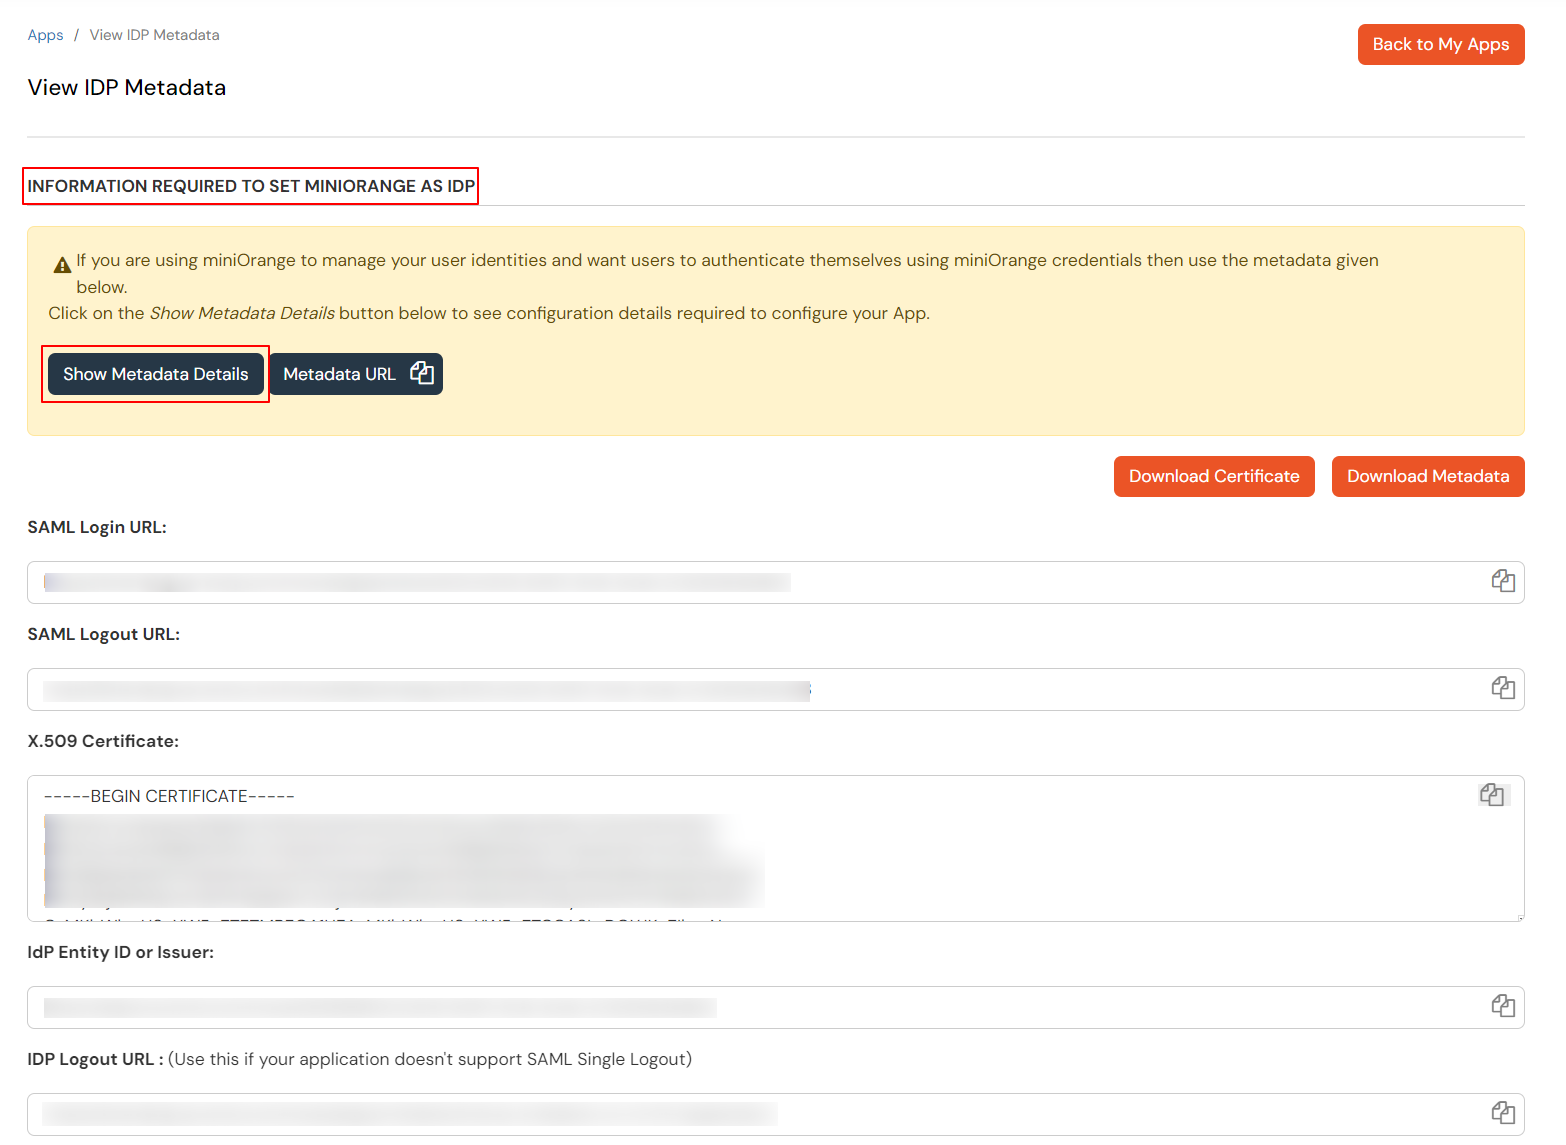
Fare clic su Metadati per ottenere i dettagli dei metadati, che saranno richiesti in seguito. Clicca su Mostra collegamento SSO per visualizzare il collegamento SSO avviato da IDP per Slack.
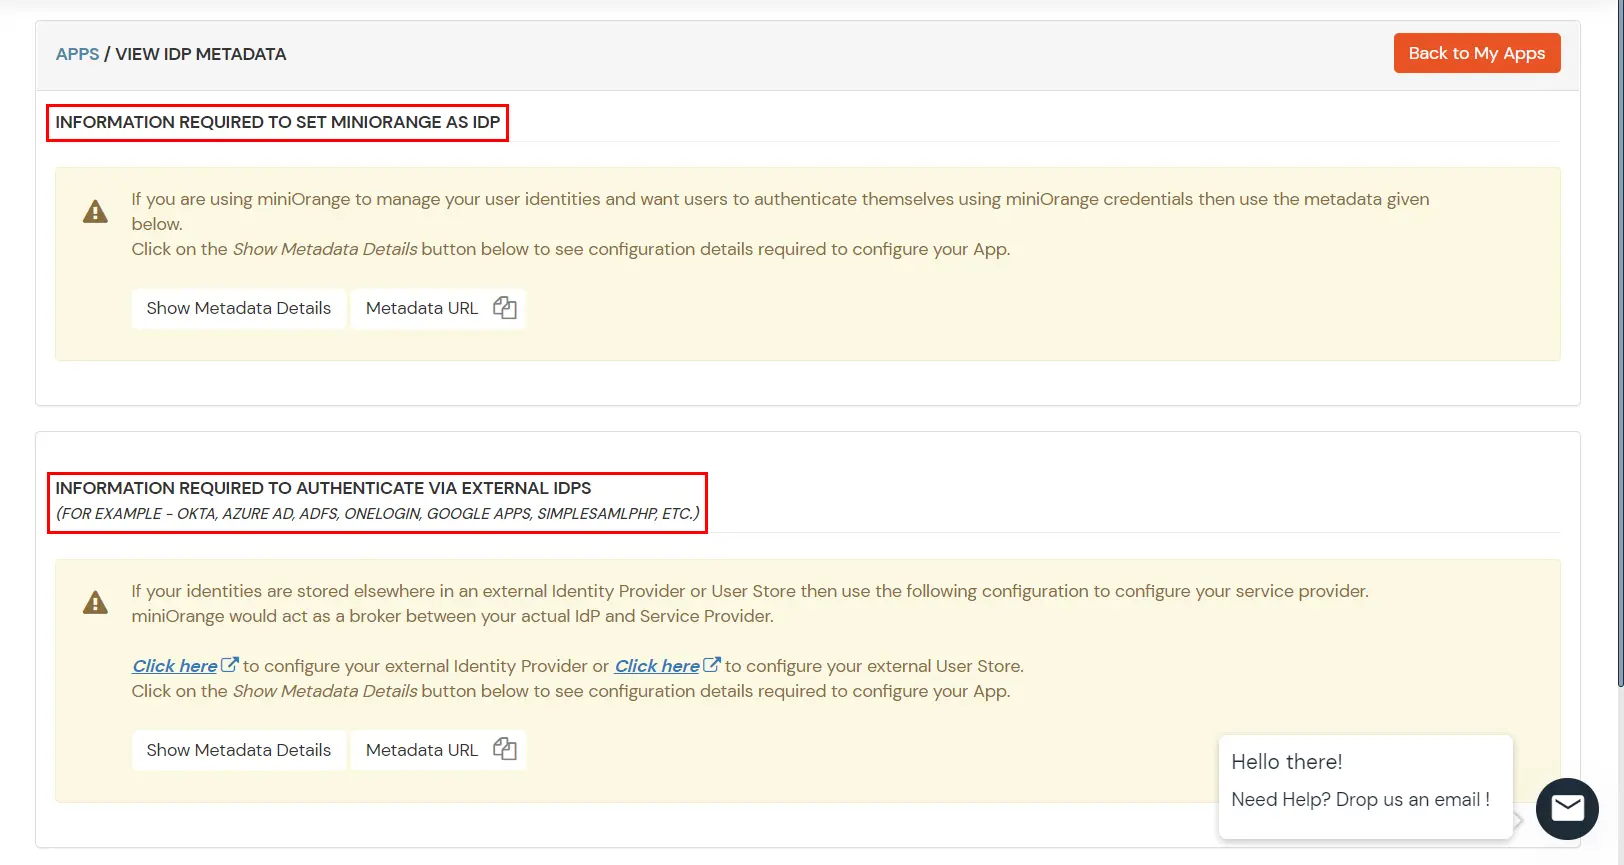
Qui vedrai 2 opzioni, se stai configurando miniOrange come IDP copia i metadettagli relativi a miniOrange, se hai bisogno di essere autenticato tramite IDP esterni (okta, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) è possibile ottenere metadati dalla seconda sezione come mostrato di seguito.
mantenere URL di accesso SAML , URL di disconnessione SAML e fare clic sul Scarica certificato pulsante per scaricare il certificato che ti servirà in Fase 2.
2. Configurare SSO in Slack
- Login per Slack come amministratore di sistema.
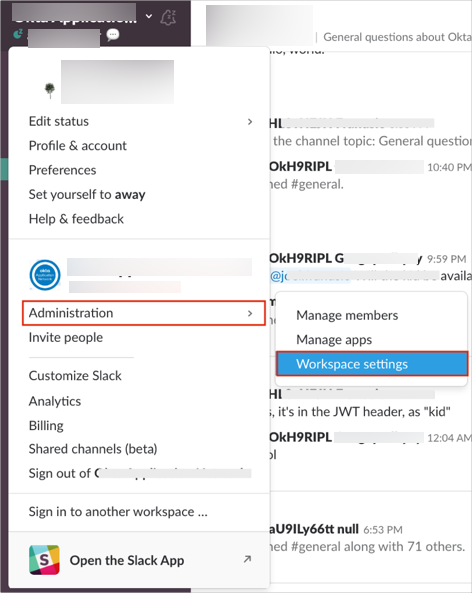
- Seleziona Impostazioni e amministrazione dal menu, quindi fare clic su Impostazioni dell'area di lavoro.

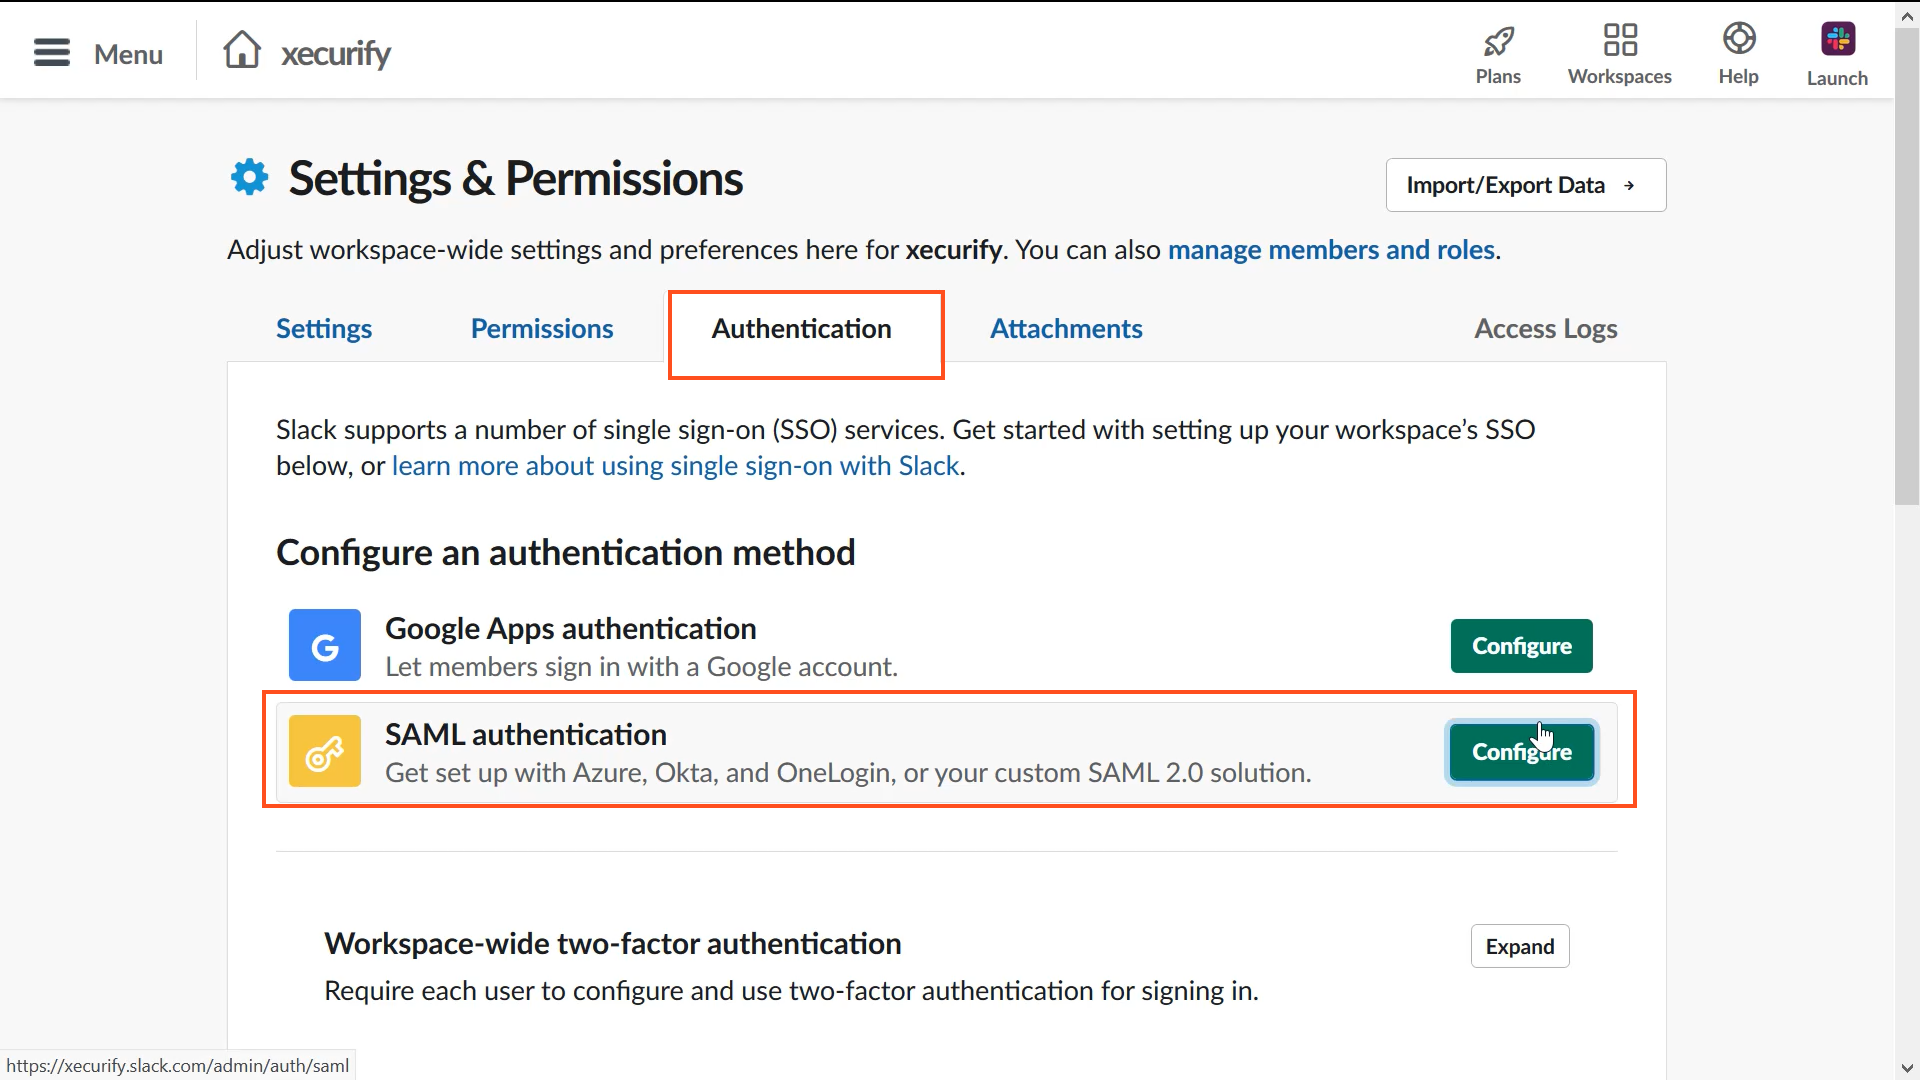
- Clicca su Autenticazione scheda.
- Accanto a Autenticazione SAML, fare clic su Configurazione.

- In alto a destra, attiva/disattiva Test modalità attivata.
- Accanto a URL dell'SSO SAML, Inserisci la tua URL dell'endpoint SAML 2.0 (HTTP) :
https://yourdomain.slack.com/sso/saml/logout
- Accanto a Fornitore di identità emittente, Inserisci la tua ID entità IDP.
- Copia l'intero file certificato x.509 dal tuo provider di identità e incollalo nel Certificato pubblico campo.
- Inserisci quanto segue per configurare l'app.
- Punto finale SAML 2.0 (HTTP): Copia e incolla quanto segue da Passo 1:
- Accanto a Opzioni avanzate, fare clic su Espandere. Scegli come viene firmata la risposta SAML dal tuo IDP. Se hai bisogno di una chiave di crittografia end-to-end, seleziona la casella accanto a Firma AuthnRequest per mostrare il certificato.
- Sotto Impostazioni profilo, decidi se i membri possono modificare le informazioni del loro profilo (come la loro email o il loro nome visualizzato) dopo che SSO è abilitato. Puoi anche scegliere se SSO è obbligatorio, parzialmente obbligatorio o facoltativo.
- Sotto Personalizzare, entrare in un Etichetta del pulsante di accesso.
- Seleziona Salva configurazione finire.
- Login per Slack come amministratore di sistema.
- Seleziona Impostazioni e amministrazione dal menu, quindi fare clic su Impostazioni dell'organizzazione.
- Dalla barra laterale sinistra, fare clic su Sicurezza .
- Clicchi Impostazioni SSO.
- Inserisci il tuo Nome SSO.
- Inserisci il tuo URL dell'endpoint SAML 2.0 (questo deriva dalla precedente configurazione del connettore). È qui che verranno inviate le richieste di autenticazione da Slack.
- Inserisci il tuo URL dell'emittente del provider di identità (noto anche come ID entità).
- Migliori URL dell'emittente del fornitore di servizi è impostato su https://slack.com per impostazione predefinita. Questo campo dovrebbe corrispondere a quanto hai impostato nel tuo IDP.
- copiare il intero certificato x.509 dal tuo fornitore di identità.
- Scegli se le risposte e le asserzioni SAML sono firmate. Se hai bisogno di una chiave di crittografia end-to-end per il tuo IDP, spunta la casella accanto a Firma AuthnRequest per mostrare il certificato. Puoi anche selezionare la tua preferenza per Riferimento classe contesto Authn valori.
- Clicchi Configurazione di provaSlack ti farà sapere se le modifiche sono state apportate correttamente o se è necessario apportare ulteriori modifiche.
- Quando sei pronto, fai clic su Attiva SSO or Aggiungi SSO.
Per risolvere eventuali errori riscontrati durante la configurazione, è possibile consultare la sezione dedicata alla risoluzione dei problemi qui.
3. Configurare 2FA per Slack
3.1: Abilitare 2FA per gli utenti dell'app Slack
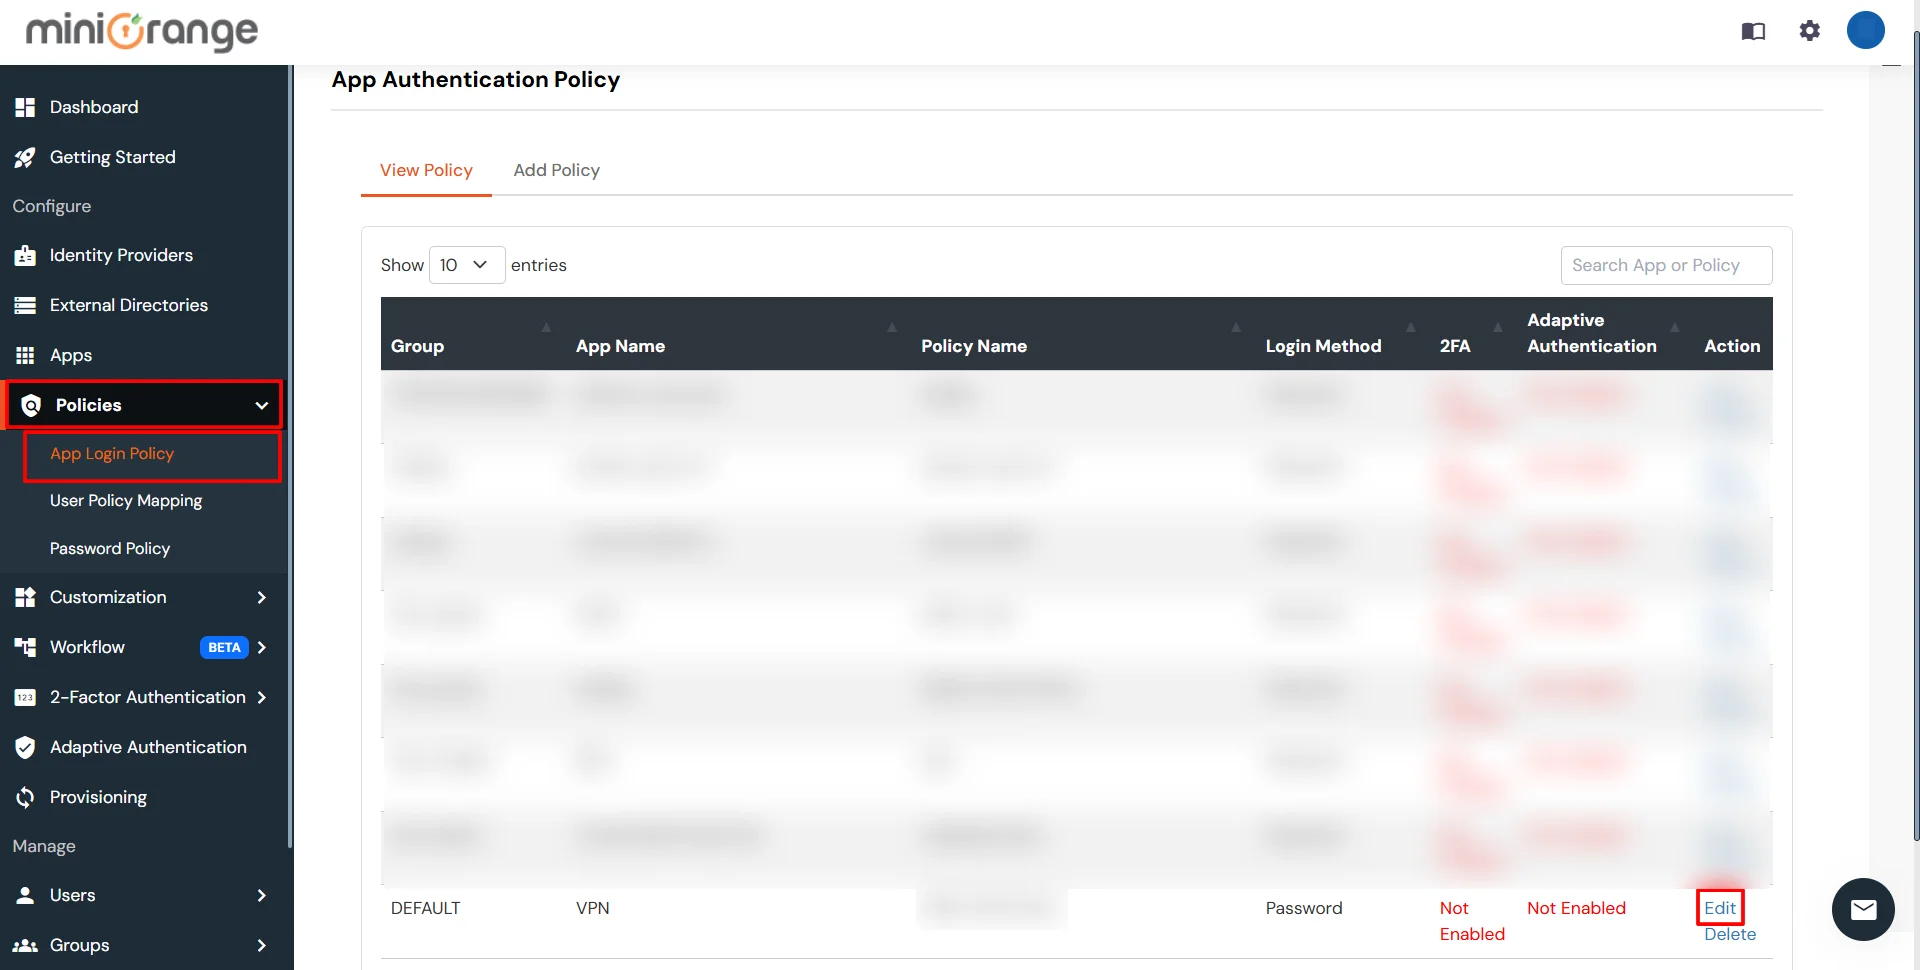
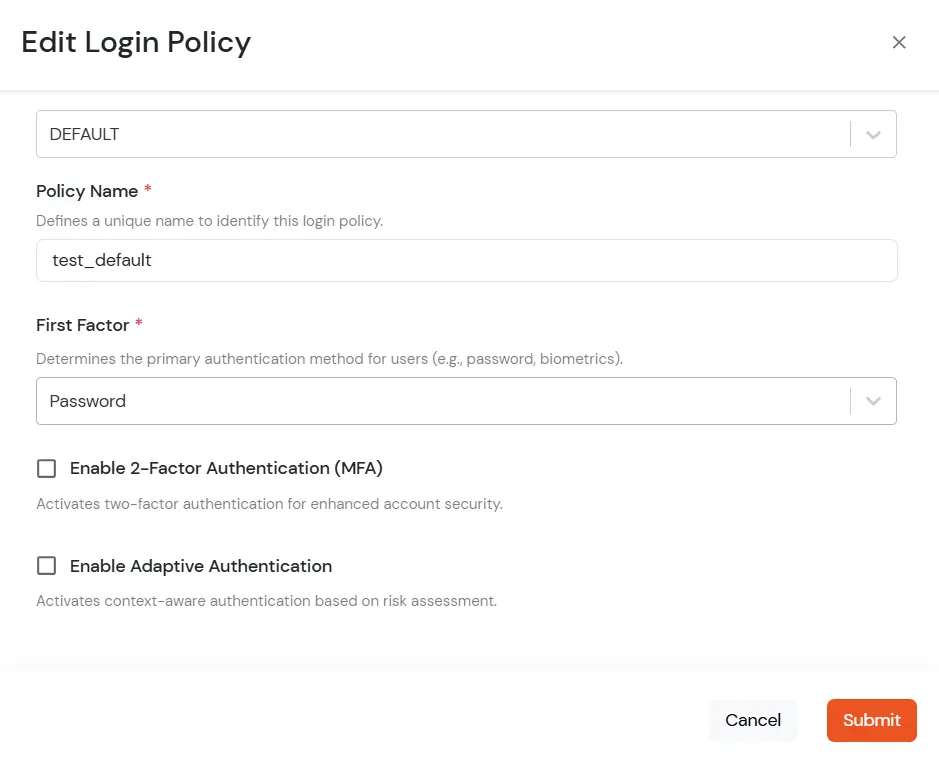
- Per abilitare 2FA per gli utenti dell'applicazione Slack. Vai a Politiche >> Politica di accesso all'app
- Fare clic su Modifica icona accanto all'applicazione che hai configurato.

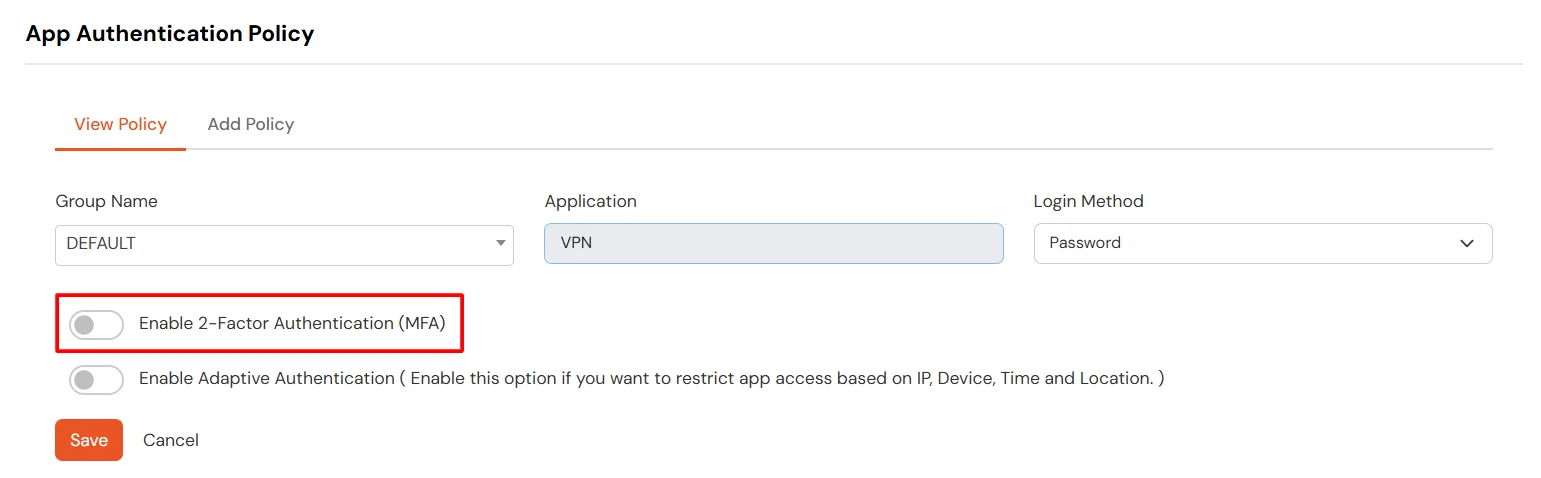
- Controlla il Abilita l'autenticazione a due fattori (MFA) opzione.

- Fare clic su Sottoscrivi.
3.2: Configura 2FA per i tuoi utenti finali
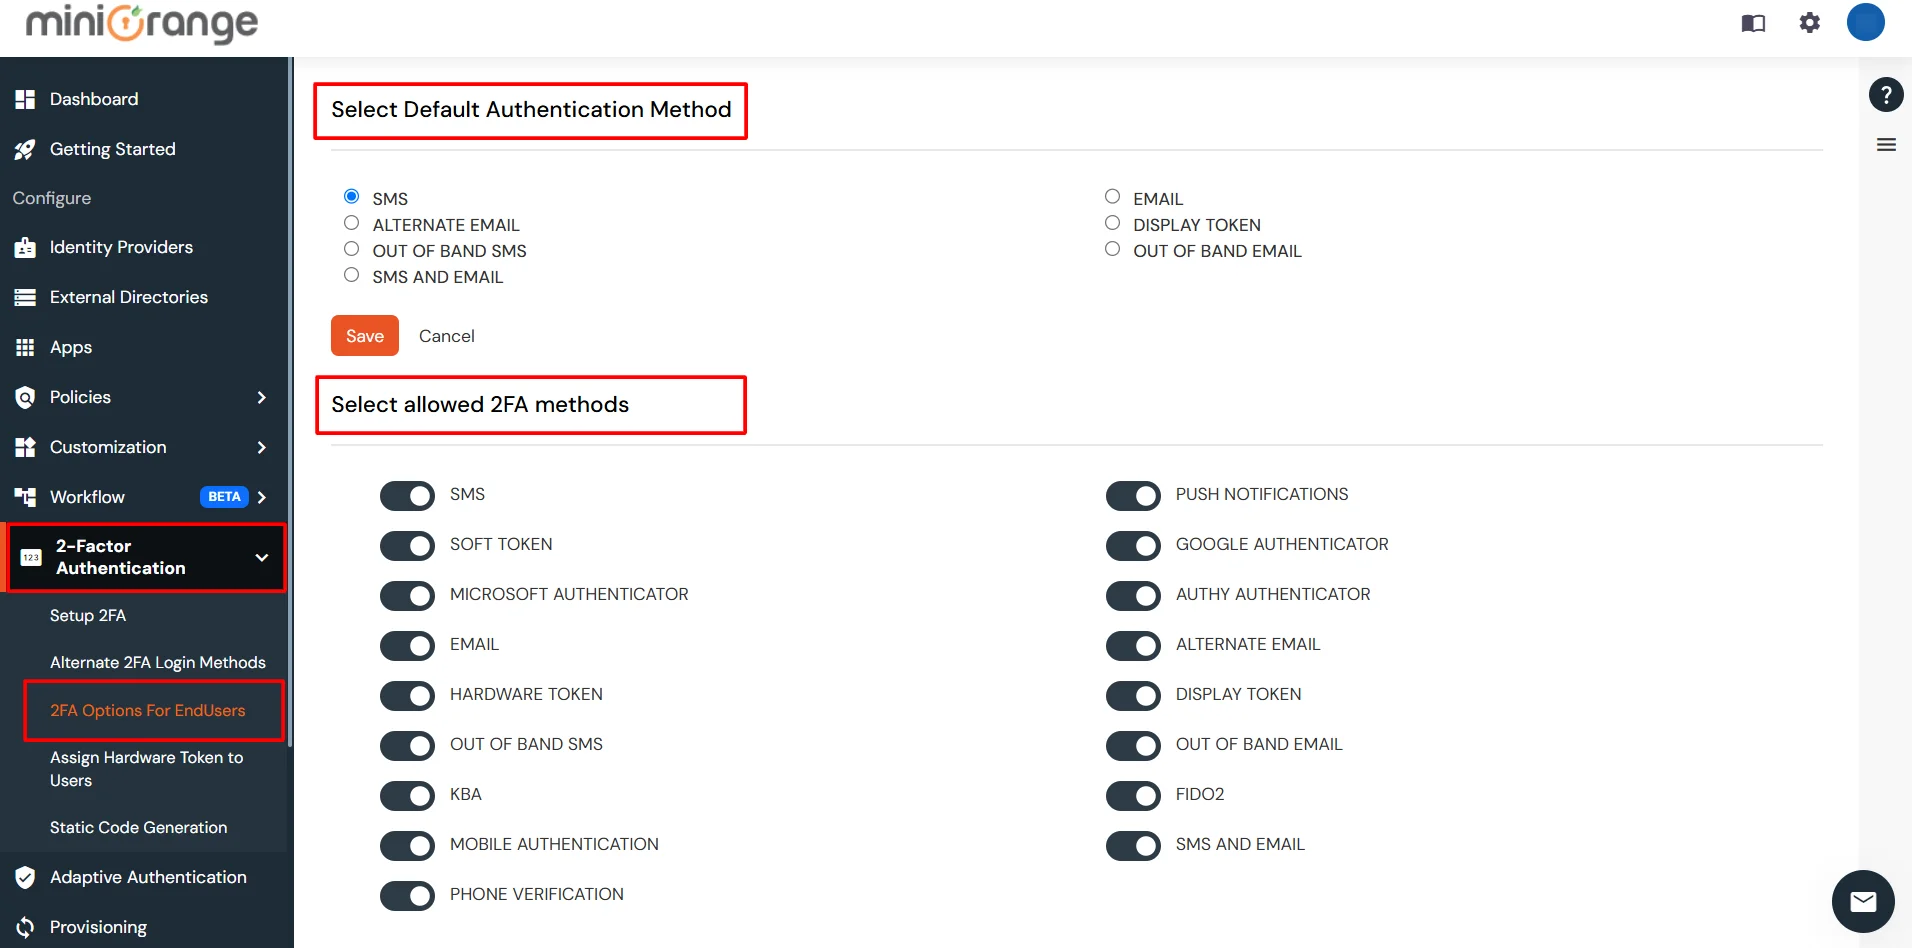
- Per abilitare 2FA/MFA per gli utenti finali, vai a Autenticazione a 2 fattori >> Opzioni 2FA per gli utenti finali.
- Seleziona predefinito Metodo di autenticazione a due fattori per gli utenti finaliInoltre, puoi selezionare specifici metodi 2FA che desideri visualizzare nella dashboard degli utenti finali.
- Una volta completate le impostazioni, fare clic su Salva per configurare le impostazioni 2FA.

3.3: Configurazione 2FA dell'utente finale
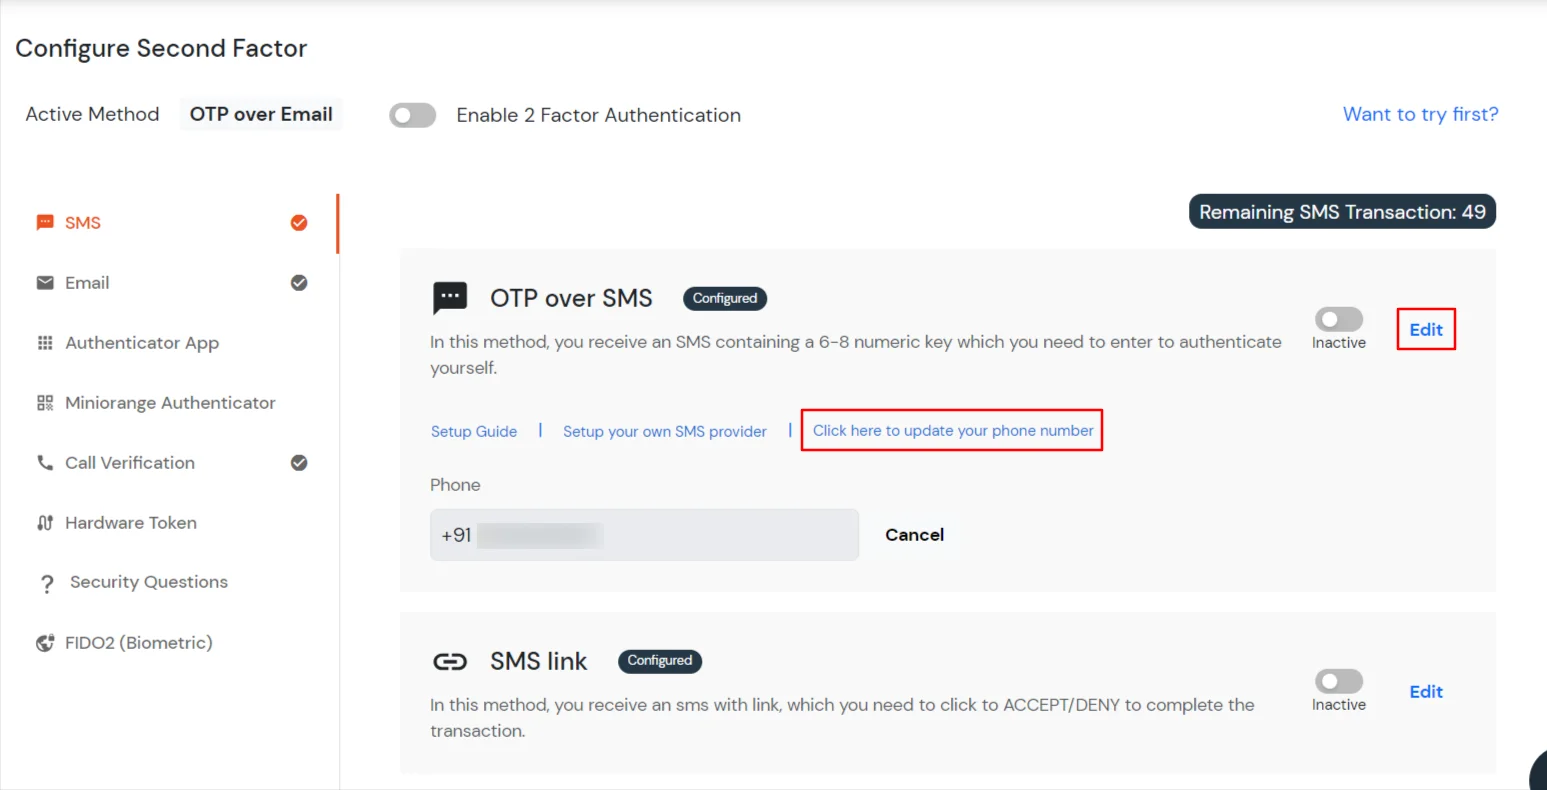
- Login per Dashboard dell'utente finale utilizzando l'URL di accesso dell'utente finale.
- Per la versione cloud: L'URL di accesso (URL del marchio) che hai impostato.
- Per la versione On-Premise: L'URL di accesso sarà lo stesso dell'URL di accesso dell'amministratore.
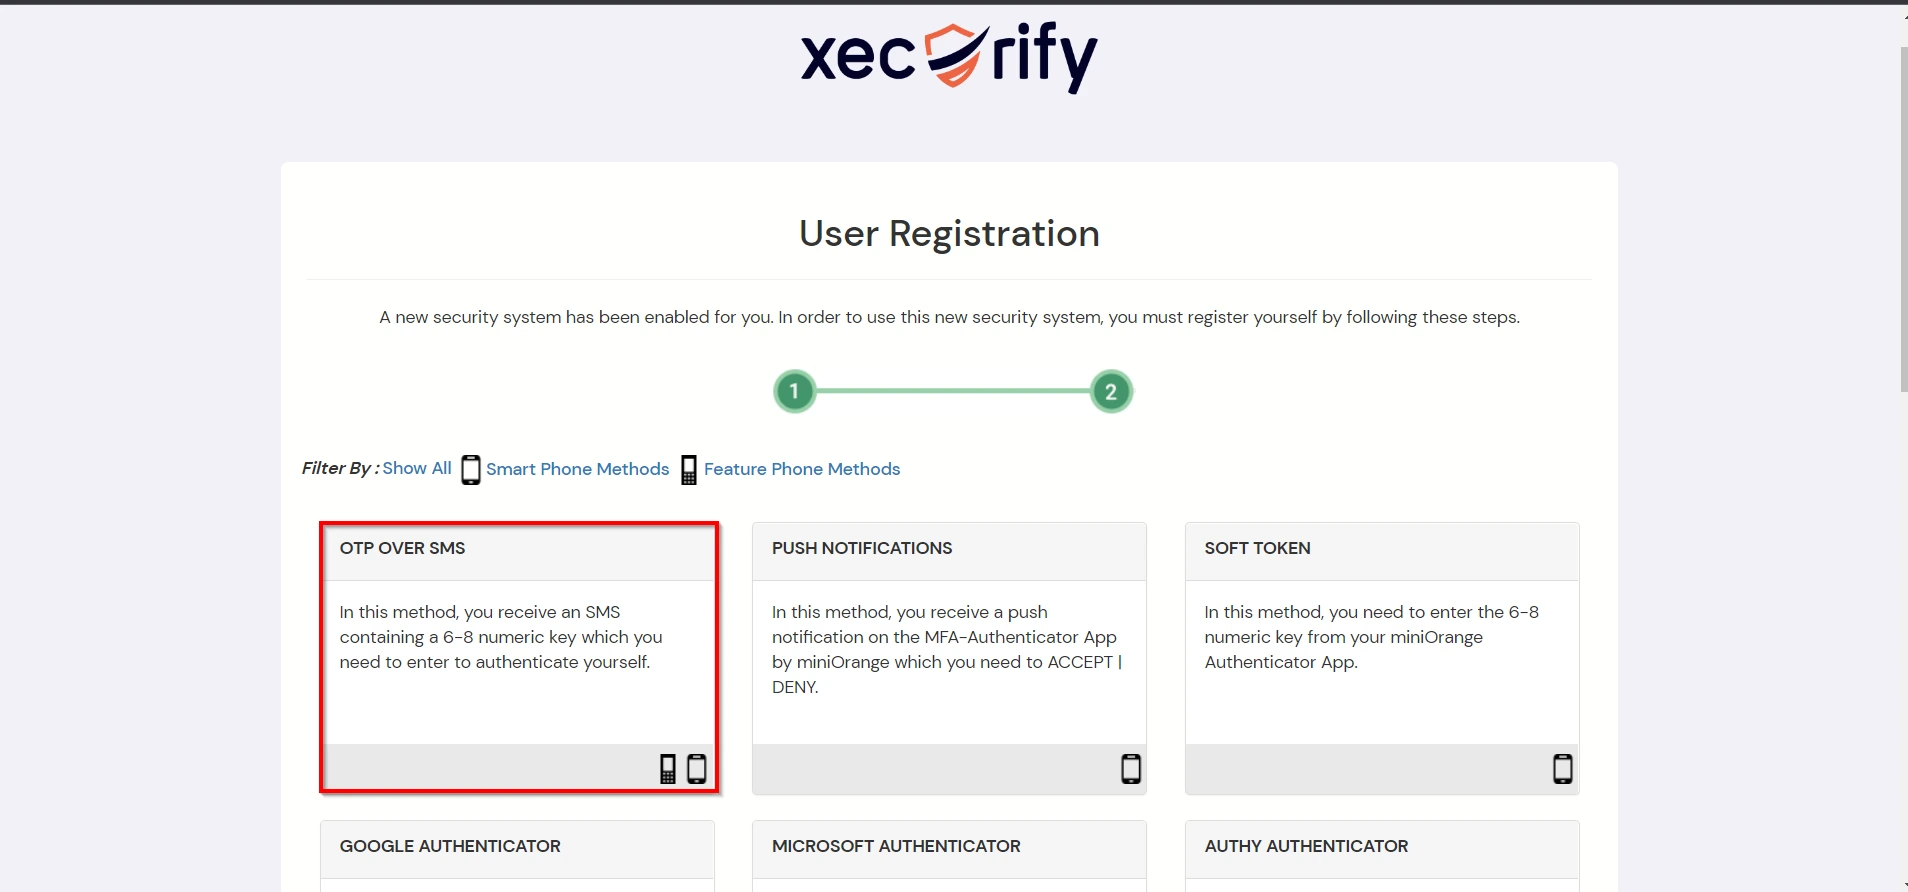
- Seleziona Configurazione 2FA dal pannello di sinistra. Quindi seleziona uno qualsiasi dei Metodo 2FA a disposizione.
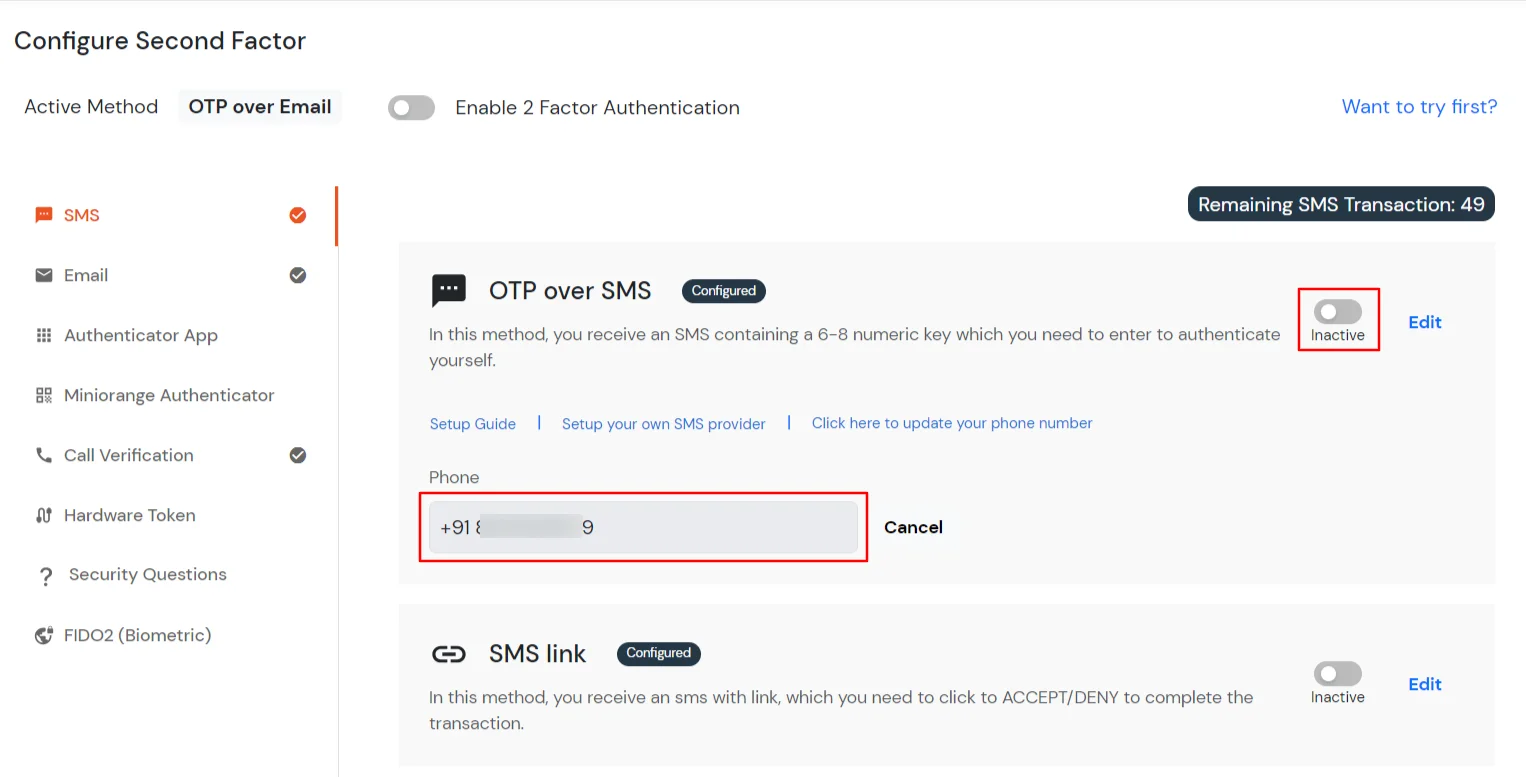
- Per ora abbiamo selezionato il SMS >> OTP TRAMITE SMS come il nostro metodo 2FA. Puoi esplorare il guida per impostare altri metodi 2FA qui.
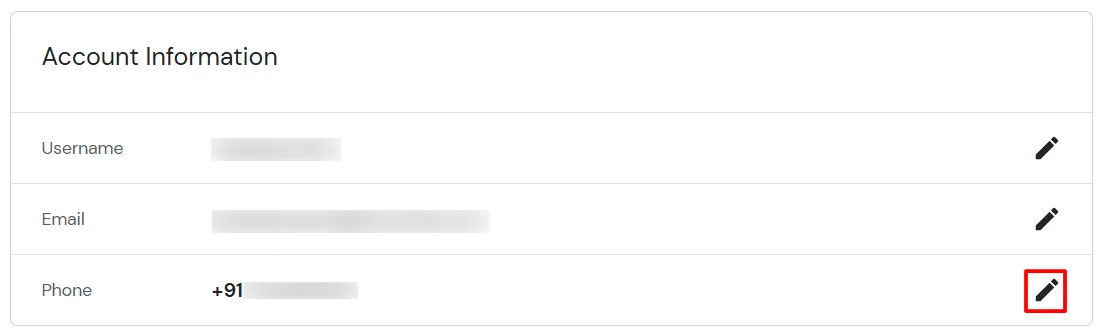
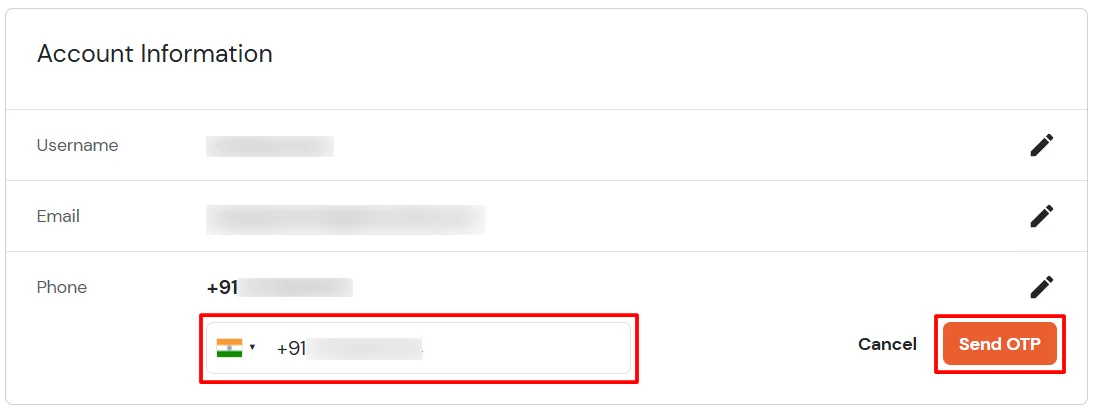
- Consentire a tutti l'OTP tramite SMS se hai aggiunto il tuo numero di telefono nelle informazioni del tuo account altrimenti clicca su Modifica >> Clicca qui per aggiornare il tuo numero di telefono collegamento.

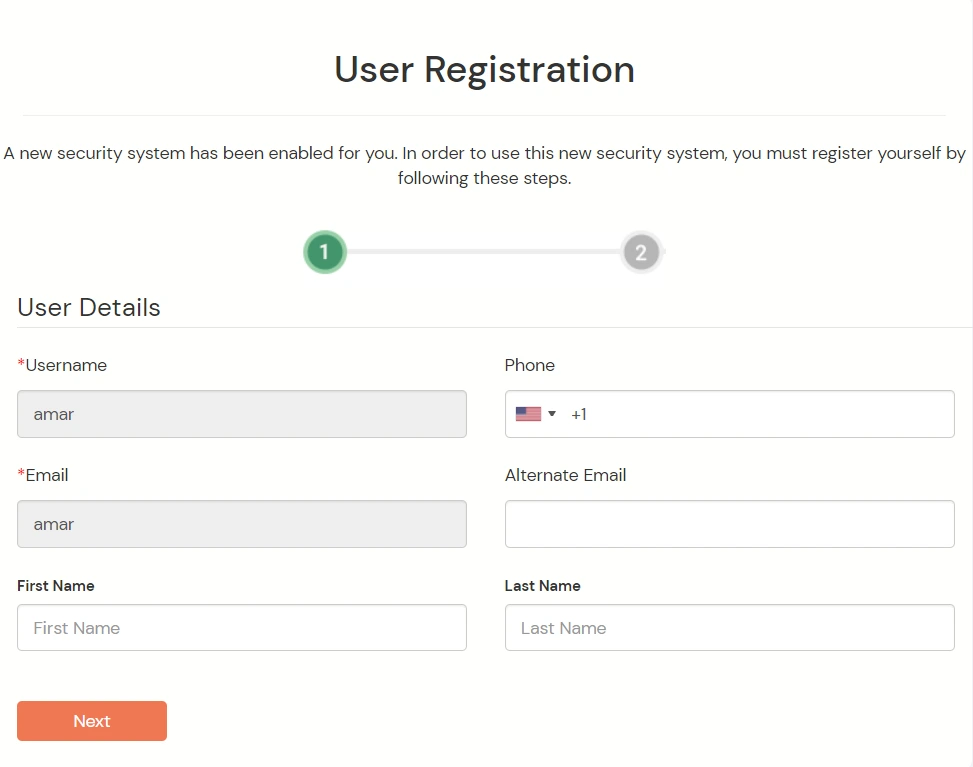
- Nelle Informazioni sull'account, fare clic sull'icona di modifica.

- Seleziona il prefisso del tuo Paese, inserisci il tuo numero di cellulare e clicca Invia OTP.

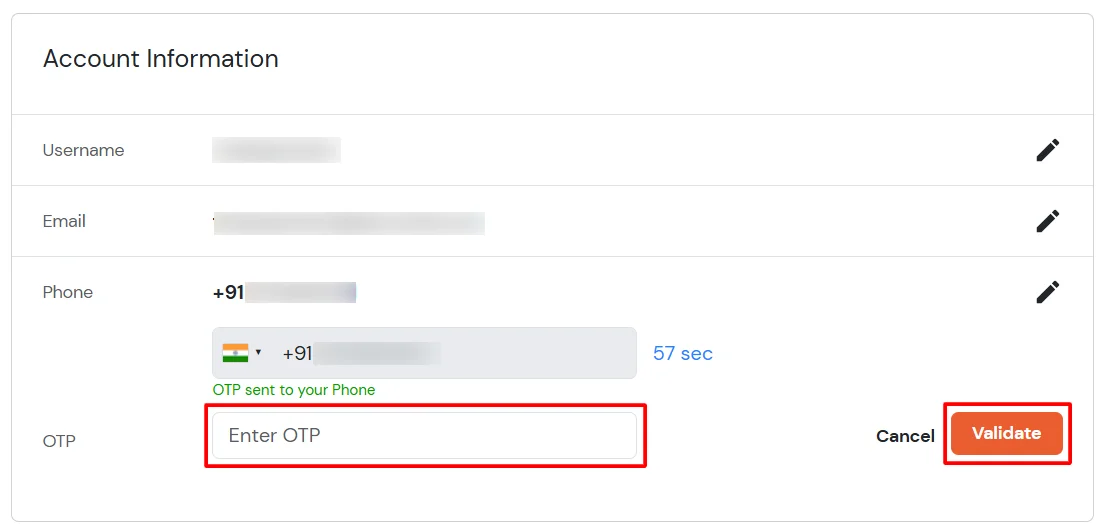
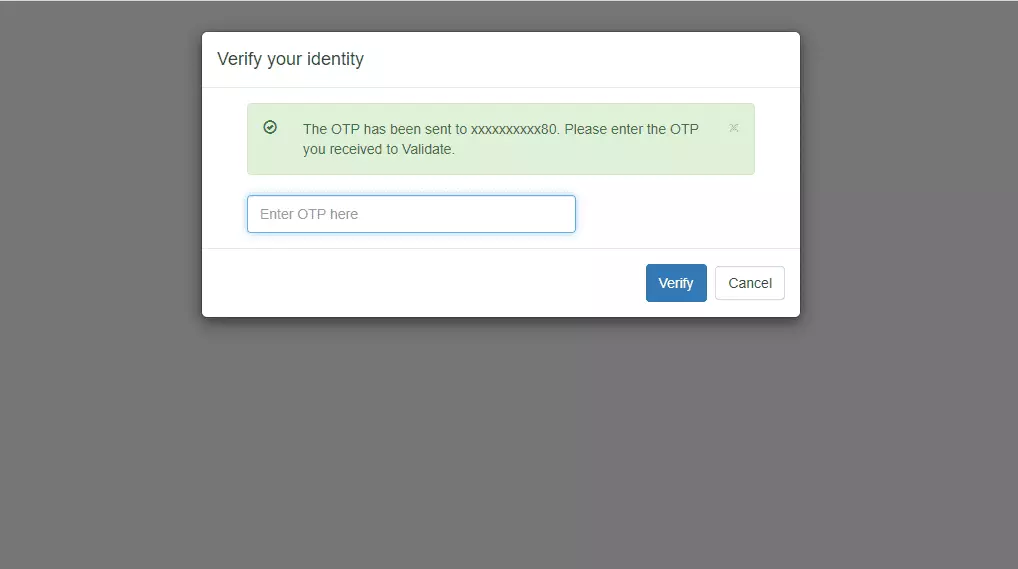
- Inserisci l'OTP inviato al tuo telefono e clicca su Convalida.

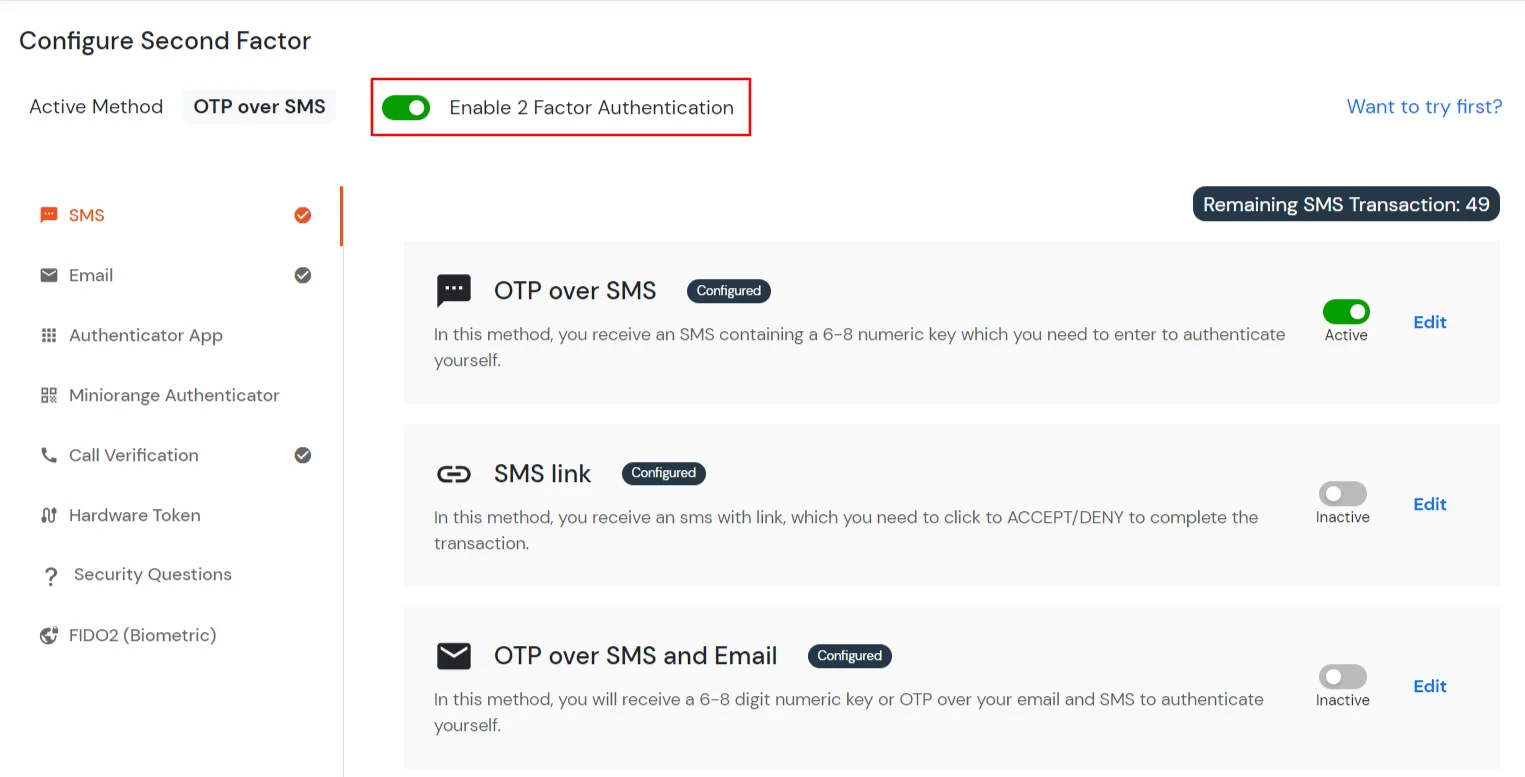
- Dopo aver aggiunto il tuo numero di telefono, attiva l'opzione per attivare l'OTP tramite SMS.

- Ora Abilita autenticazione a 2 fattori se non fatto prima come mostrato di seguito.

4. Testa l'autenticazione a due fattori (2FA) per Slack
5. Autenticazione adattiva con Slack
L'autenticazione adattiva per Slack consente agli amministratori di applicare criteri di accesso contestuali valutando le condizioni di accesso degli utenti, come indirizzo IP, dispositivo, posizione e orario di accesso. In base ai criteri configurati, agli utenti può essere consentito l'accesso, essere richiesta una verifica aggiuntiva o l'accesso può essere negato. Gli amministratori possono anche configurare avvisi via e-mail, personalizzare i messaggi di errore visualizzati dagli utenti, rivedere le impostazioni dei criteri prima della distribuzione e assegnare criteri di autenticazione adattiva ai criteri di accesso dell'applicazione per rafforzare la sicurezza e prevenire accessi non autorizzati.
[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. Ora è possibile accedere e gestire i criteri di autenticazione adattiva navigando in Criteri >> Criteri di accesso adattivo.]
A. Limitare l'accesso a Slack con la restrizione di accesso basata su IP
La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.
È possibile configurare l'autenticazione adattiva con restrizione basata sull'indirizzo IP nel seguente modo:

- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.

- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.

- espandere la Restrizione dell'accesso basata su IP nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di accesso basate su IP.

- Clicchi Aggiungi intervallo IP per configurare indirizzi IP o intervalli IP per la policy.

- Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
- Scegli uno Consentire or Rifiuta selezionando l'opzione corrispondente dal menu a tendina. Se un utente tenta di accedere con l'indirizzo IP inserito nella lista bianca, l'accesso sarà sempre consentito.
- Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, CIDR IPv4 e CIDR IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
- È possibile aggiungere più IP o intervalli IP facendo clic su + Aggiungi intervallo IP pulsante.

- Una volta apportate le modifiche, fare clic su Avanti.
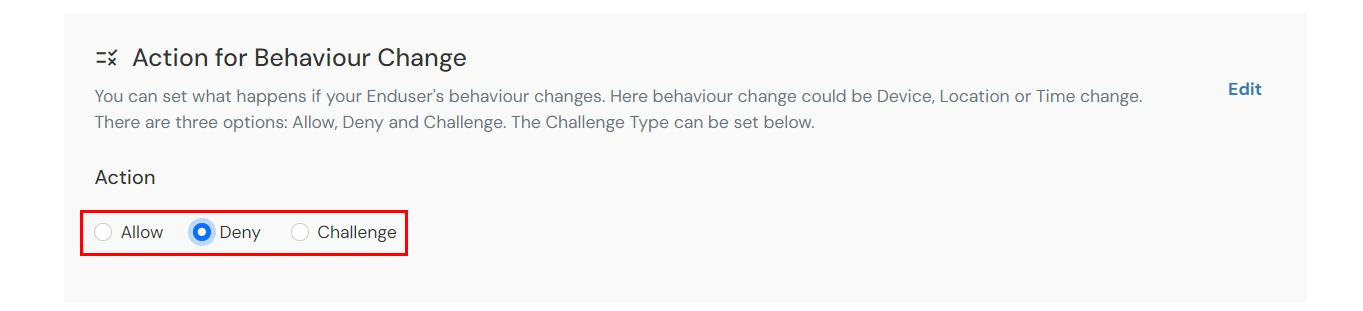
- Seleziona Azione per il cambiamento del comportamento, scegli l'appropriato Action and Tipo di sfida per l'utente di quella sezione.

| Attributo (Opzione) |
Descrizione |
| Consentire |
Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera. |
| Rifiuta |
Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera. |
| La sfida |
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
- Opzioni tipo di sfida: Imposta il tipo di sfida quando l'azione per il comportamento è configurata come Sfida.
| Attributo |
Descrizione |
| Fattore secondo utente |
L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio
- OTP tramite SMS
- Notifica PUSH
- OTP tramite e-mail e molti di più.
|
| KBA (autenticazione basata sulla conoscenza) |
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa |
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
- Fare clic su Avanti per continuare.
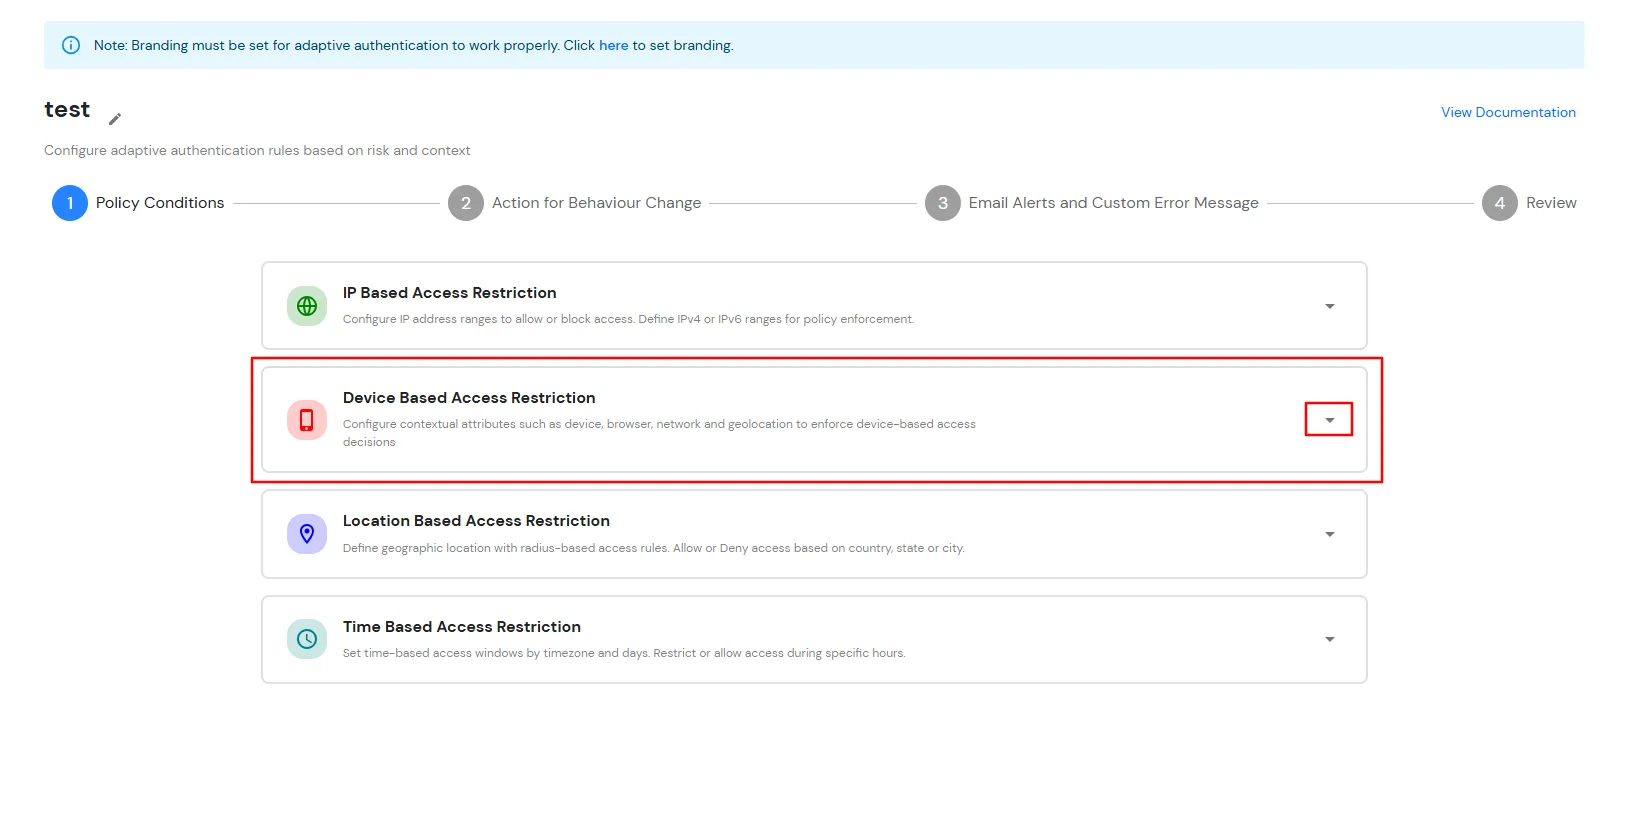
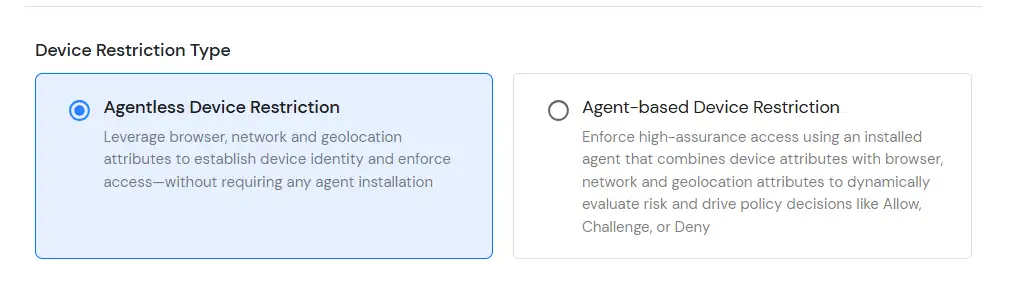
B. Limitare l'accesso a Slack con la restrizione di accesso basata sul dispositivo
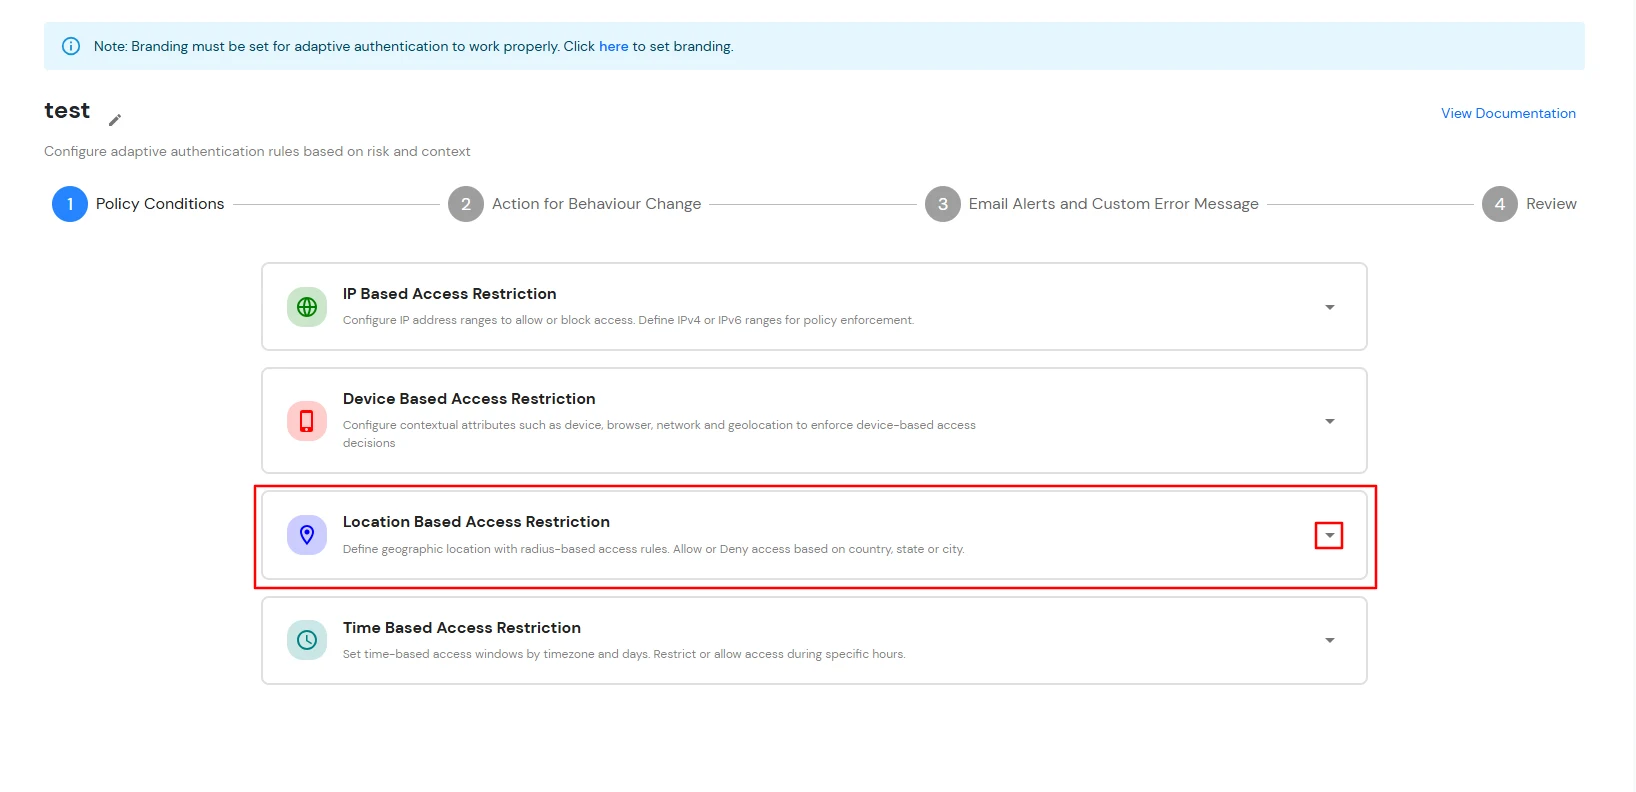
C. Limitare l'accesso a Slack con la restrizione di accesso basata sulla posizione
D. Limitare l'accesso a Slack con la restrizione di accesso basata sul tempo
Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e gli utenti vengono autorizzati, bloccati o invitati a effettuare un controllo in base alle condizioni definite nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, bloccato o invitato a effettuare un controllo.
È possibile configurare l'autenticazione adattiva con restrizione basata sul tempo nel seguente modo:

- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.

- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.

- espandere la Restrizione di accesso basata sul tempo sezione facendo clic sull'icona del menu a tendina per le regole di restrizione dell'accesso in base al tempo.

- Inserire il Tempo di buffer della finestra di accesso (minuti) per consentire un periodo di tolleranza prima dell'orario di inizio e dopo l'orario di fine della finestra di accesso configurata. Se non viene specificato alcun valore, viene applicato il tempo di buffer predefinito di 0 minuti.
- Clicchi Aggiungi tempo per creare una regola di accesso basata sul tempo.

- Seleziona il necessario Fuso orario, configurare il Ora di inizio and Fine e selezionare i giorni applicabili.
- Per ogni regola basata sul tempo, seleziona se l'accesso deve essere Permesso or Negato.

- Clicca sul Aggiungi tempo per aggiungere più di un fuso orario.
- Una volta apportate le modifiche, fare clic su Avanti.
- Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.

- Fare clic su Avanti per continuare.
E. Avvisi via e-mail e messaggi e-mail personalizzati
F. Revisione
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.


- Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
- Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.

G. Aggiungere la policy di autenticazione adattiva a Slack
- Login per Console Self Service >> Norme >> Norme di accesso all'app.
- Fare clic su Modifica opzione icona per i criteri predefiniti delle app.

- Imposta la tua politica in Nome della politica e seleziona Password come Primo fattore.

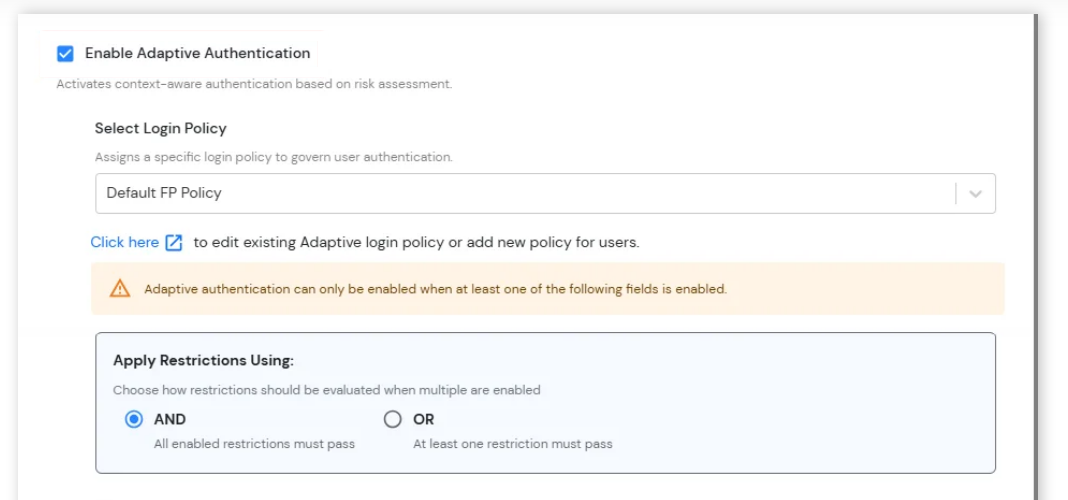
- Consentire a tutti Autenticazione adattiva Nella pagina Modifica criteri di accesso, seleziona il metodo di restrizione desiderato come opzione.
- Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
-
Applicare le restrizioni utilizzando: Configura la modalità di valutazione di più restrizioni di autenticazione adattiva durante l'accesso dell'utente.
- E: Perché il tentativo di accesso sia consentito, è necessario che tutte le restrizioni abilitate vengano soddisfatte con successo.
- OR: Per consentire il tentativo di accesso, è necessario che almeno una delle restrizioni abilitate venga soddisfatta con successo.

-
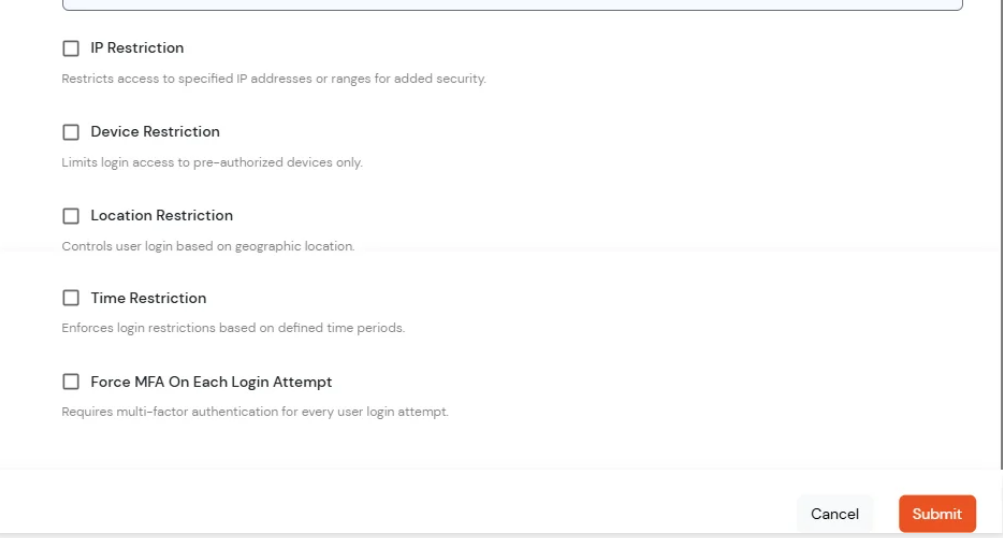
Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica per rafforzare la sicurezza dell'account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
- Limitazione IP: Per una maggiore sicurezza, limita l'accesso al sistema a specifici indirizzi IP o intervalli di indirizzi IP.
- Limitazione del dispositivo: Consenti l'accesso solo da dispositivi attendibili o pre-autorizzati.
- Limitazione della posizione: Controllo dell'accesso degli utenti in base alla posizione geografica.
- Limitazione temporale: Limita l'accesso degli utenti a giorni o periodi di tempo specifici.
- Forza l'autenticazione a più fattori (MFA) ad ogni tentativo di accesso: Richiedi agli utenti di completare la verifica MFA a ogni tentativo di accesso, indipendentemente dal dispositivo o dallo stato della sessione.

Come aggiungere un dispositivo attendibile
- Quando l'utente finale accede alla console self-service dopo la policy per restrizione del dispositivo è attivo, gli viene offerta la possibilità di aggiungere il dispositivo corrente come dispositivo attendibile.
Riferimenti esterni