Guida alla configurazione di SonicWall Global VPN (autenticazione a due fattori/autenticazione a più fattori)
integrazione miniOrange con VPN globale Sonicwall offre un modo fluido ed efficiente per migliorare la sicurezza per l'accesso remoto. Il processo è semplice e puoi configurare 2FA sulla tua VPN globale Sonicwall in pochi minuti. L'integrazione fornisce un ulteriore livello di sicurezza per garantire che solo gli utenti autorizzati vi abbiano accesso durante la connessione alla VPN.
Nella cultura lavorativa ibrida odierna, avere un ambiente di accesso remoto sicuro è diventato sempre più importante. La funzionalità di autenticazione a due fattori fornita da miniOrange garantisce che anche se le credenziali di accesso di un utente vengono compromesse, il suo accesso alla VPN Sonicwall Global VPN sarà comunque protetto dal fattore di autenticazione aggiuntivo. Ciò fornisce una forte difesa contro potenziali minacce informatiche e garantisce che i dati e le risorse della tua organizzazione rimangano protetti
miniOrange offre un accesso sicuro alla tua VPN globale Sonicwall abilitando una forte autenticazione a due fattori (2FA) tramite il server RADIUS di miniOrange. Quando integri l'autenticazione a due fattori (2FA) sul tuo server VPN globale Sonicwall, i tuoi utenti dovranno inserire nome utente e password (primo fattore) come di consueto e, come secondo fattore, dovranno inserire un codice di autenticazione che verrà condiviso virtualmente sul loro dispositivo o sotto forma di token hardware. Questa soluzione 2FA aggiunge un ulteriore livello di sicurezza per impedire agli utenti non autorizzati di accedere al tuo server VPN globale Sonicwall.
Autenticazione miniOrange 2FA/MFA per l'accesso a Sonicwall Global VPN
miniOrange raggiunge questo obiettivo fungendo da server RADIUS che accetta il nome utente e la password inseriti dall'utente come richiesta RADIUS e autentica l'utente rispetto a un archivio utenti come Active Directory (AD). Dopo il primo livello di autenticazione, la soluzione MFA di miniOrange richiede all'utente un secondo fattore di autenticazione e concede o revoca l'accesso in base all'input dell'utente.
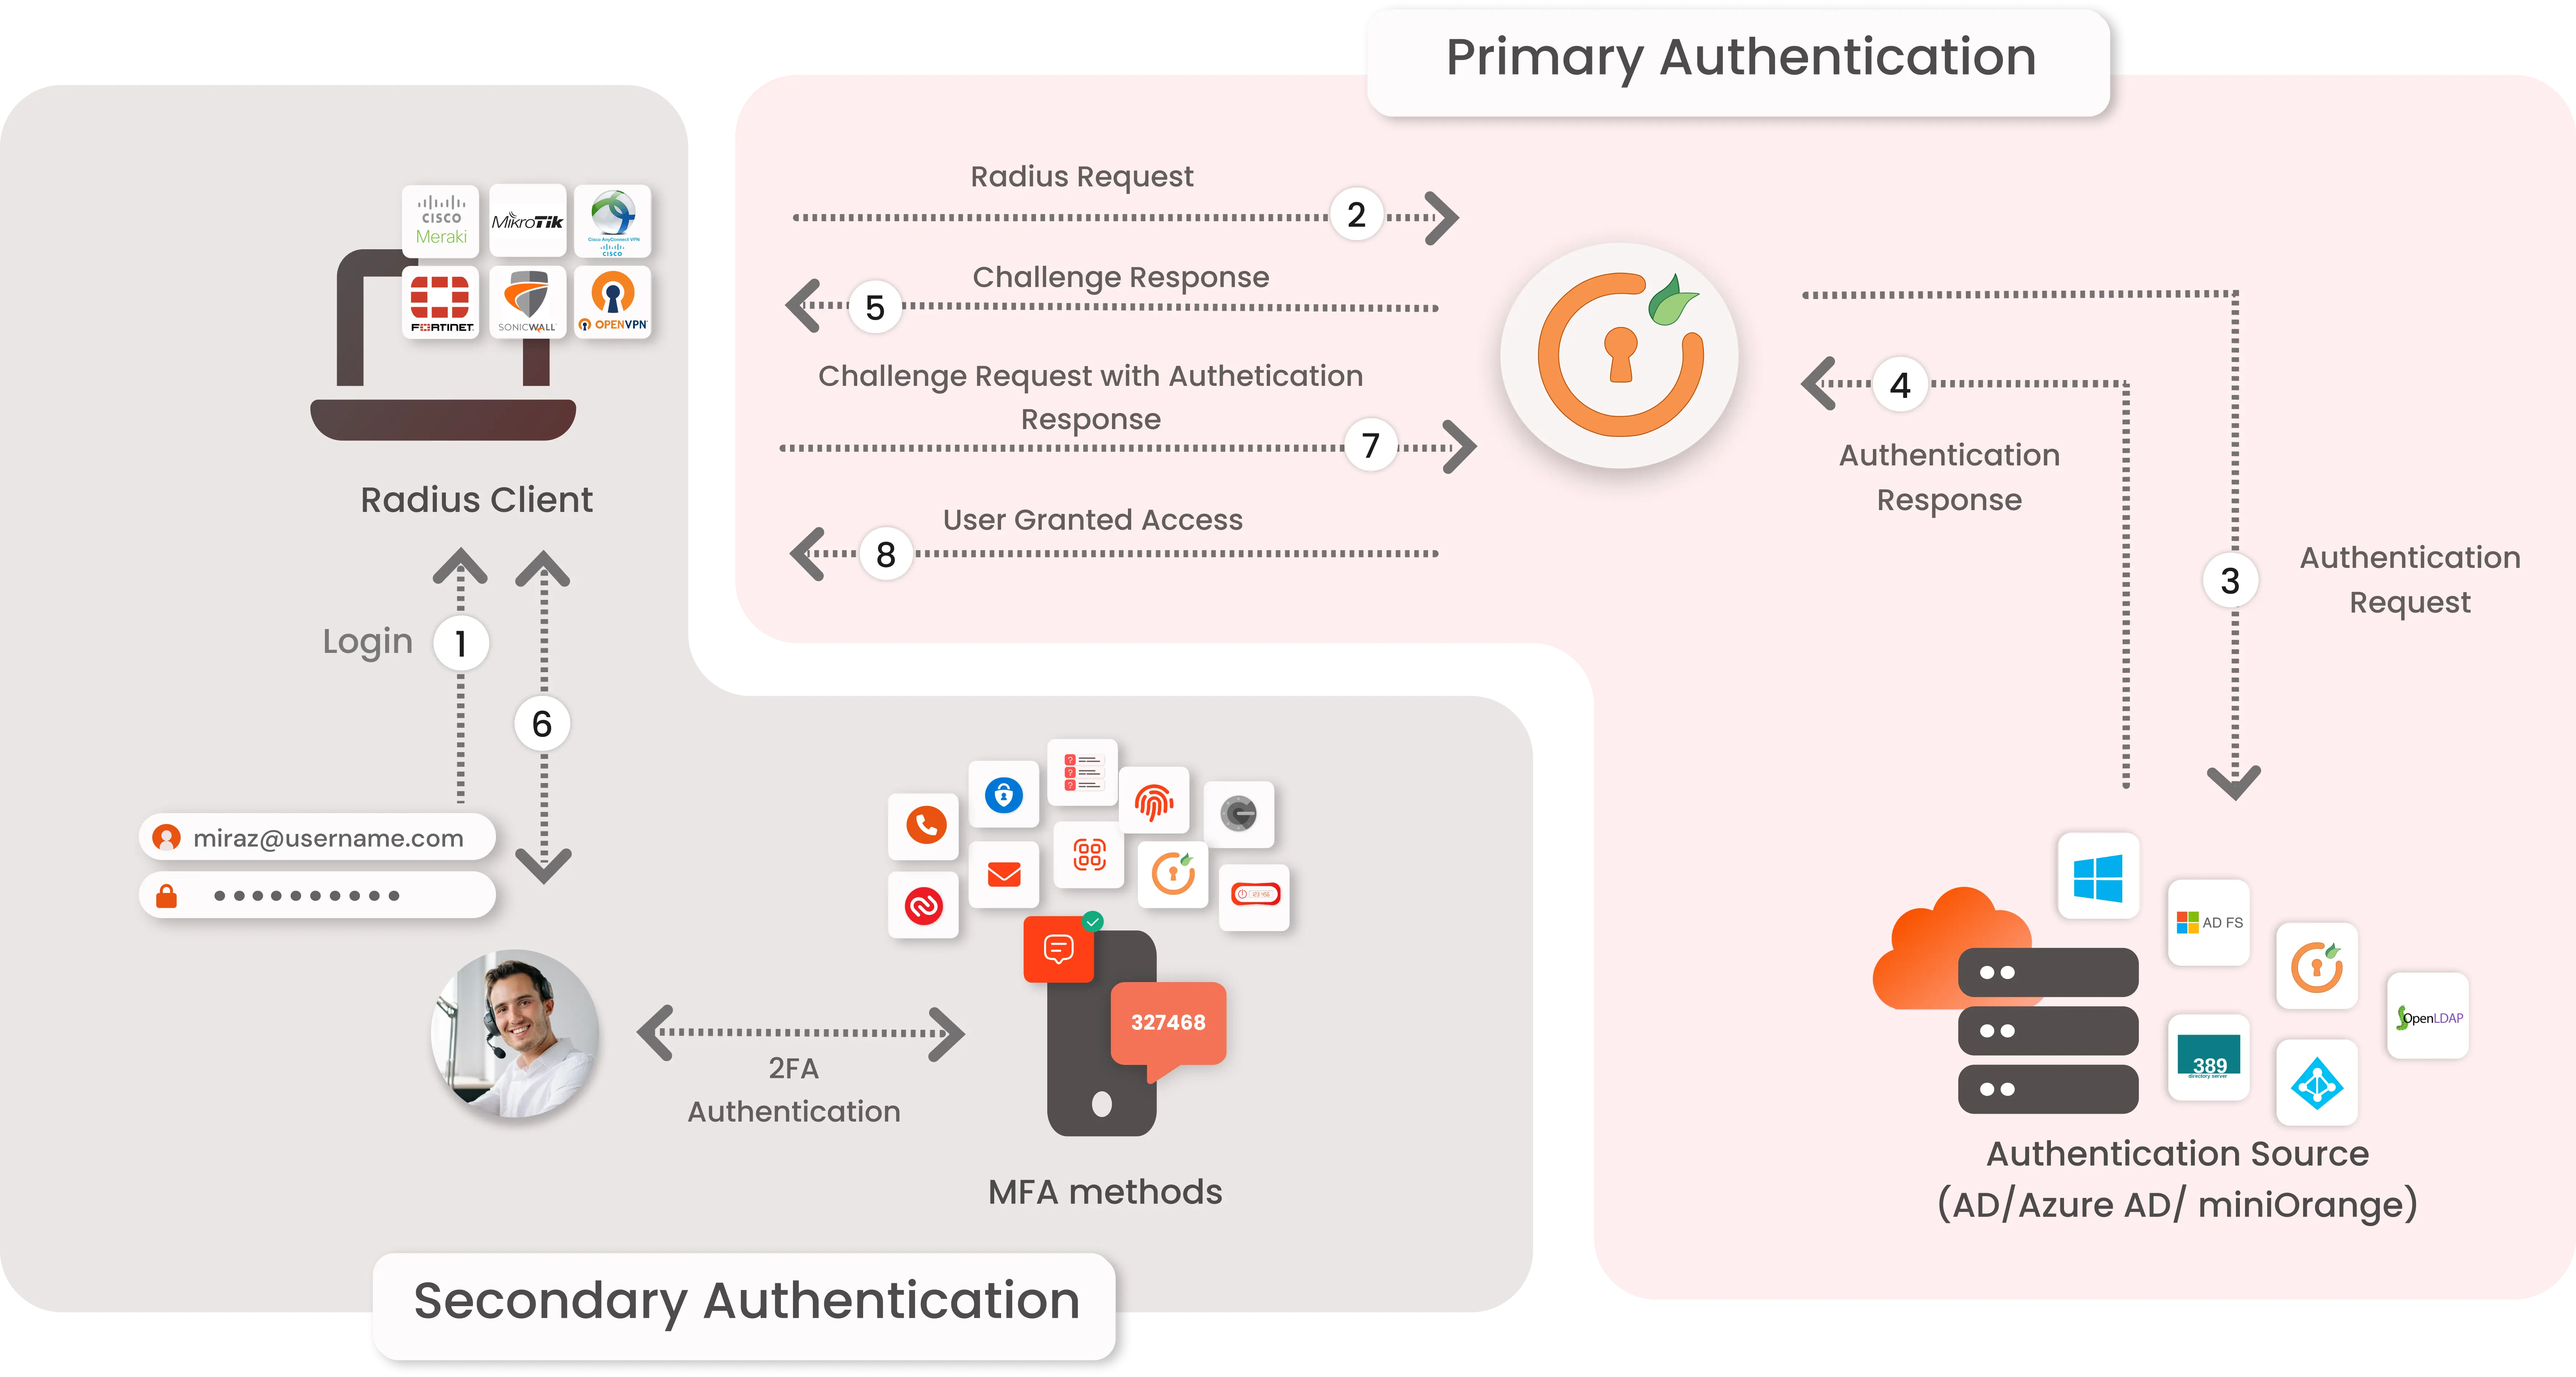
- L'autenticazione primaria inizia con l'invio da parte dell'utente del suo nome utente e della sua password per VPN globale Sonicwall .
- La richiesta dell'utente agisce come un richiesta di autenticazione al server RADIUS (miniOrange).
- server RADIUS miniOrange passa le credenziali utente per convalidarle rispetto alle credenziali archiviate in AD (Active Directory)/Database.
- Una volta convalidato il primo livello di autenticazione dell'utente AD invia la conferma al server RADIUS.
- Ora il server RADIUS miniOrange richiede un Sfida di autenticazione a due fattori per l'utente.
- Qui l'utente invia la risposta/codice che riceve sul suo hardware/telefono.
- Risposta dell'utente viene verificato sul lato server RADIUS di miniOrange.
- In caso di successo Autenticazione a 2° fattore all'utente viene concesso l'accesso per effettuare il login.
Connettiti con qualsiasi directory esterna
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
Non trovi la tua directory? Contattaci all'indirizzo idpsupport@xecurify.com
Ottieni POC gratuito - Prenota uno slot
miniOrange offre una prova gratuita di prova e assistenza tramite una chiamata di consulenza con i nostri ingegneri di sistema per configurare l'autenticazione a più fattori per Sonicwall Global VPN nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per ottenere una prova di concetto gratuita e vi aiuteremo a configurare la nostra soluzione in pochissimo tempo.
Ottieni POC gratuito
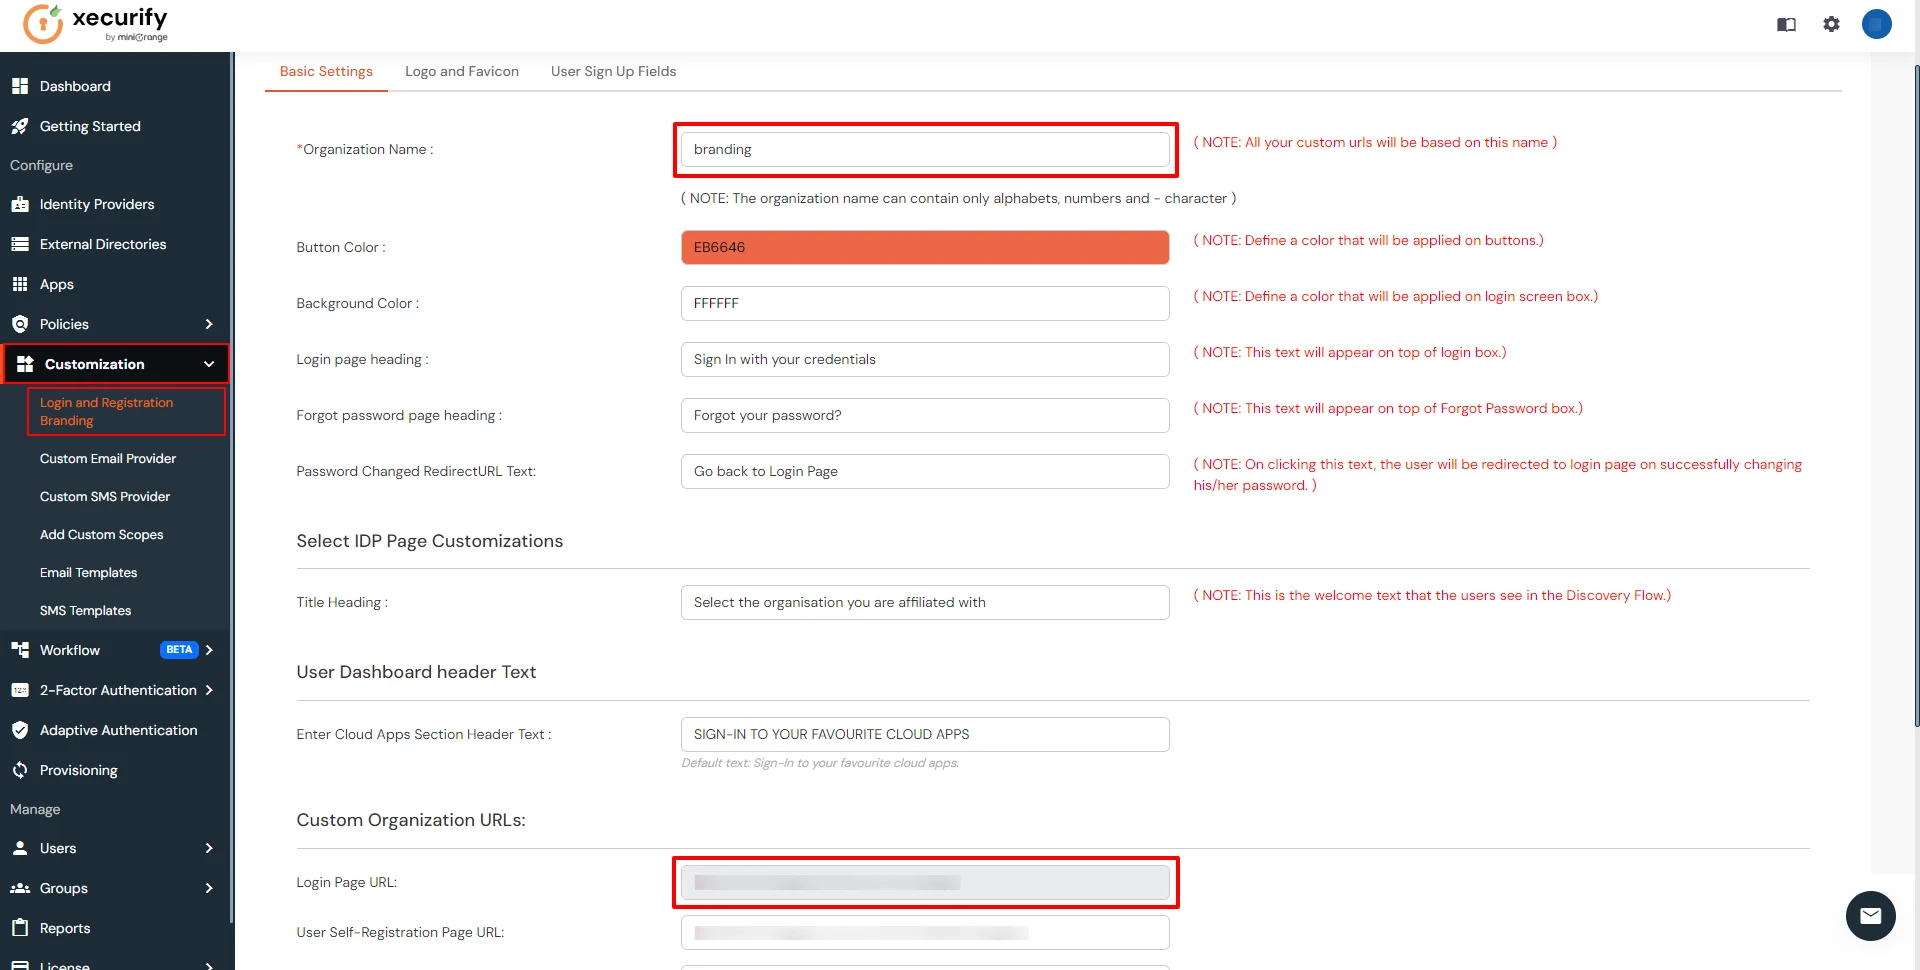
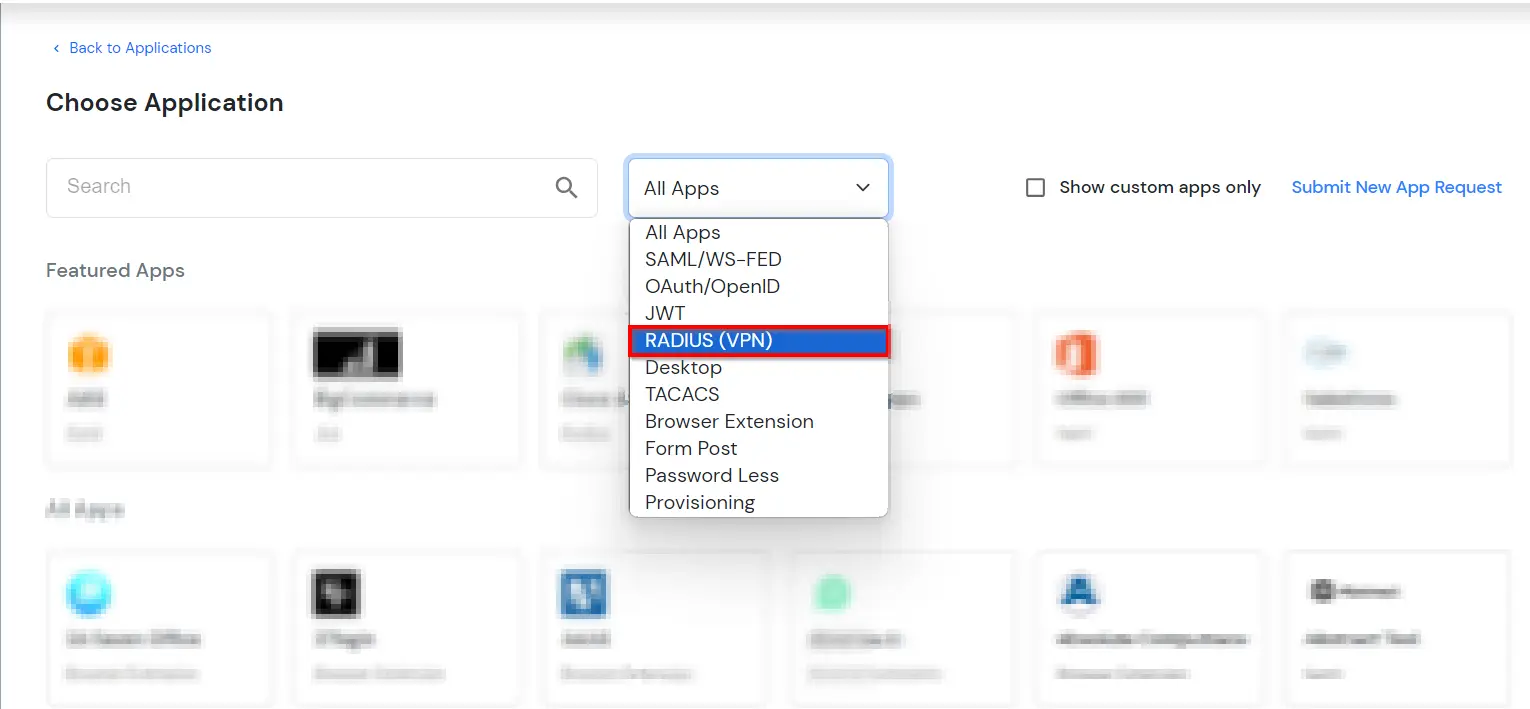
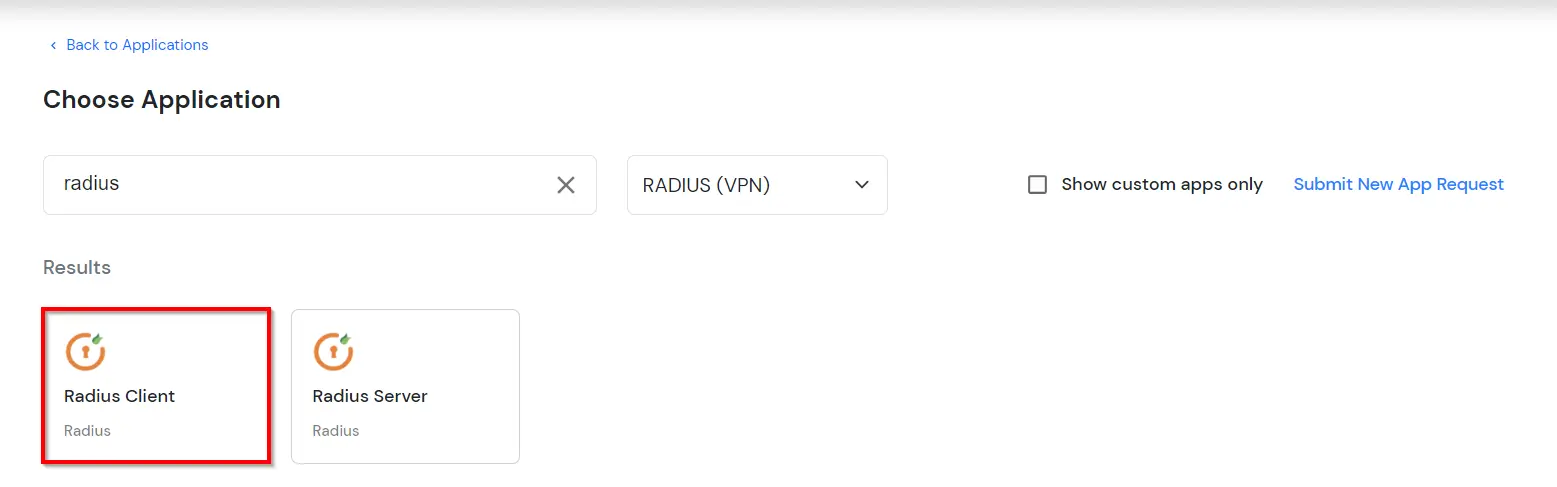
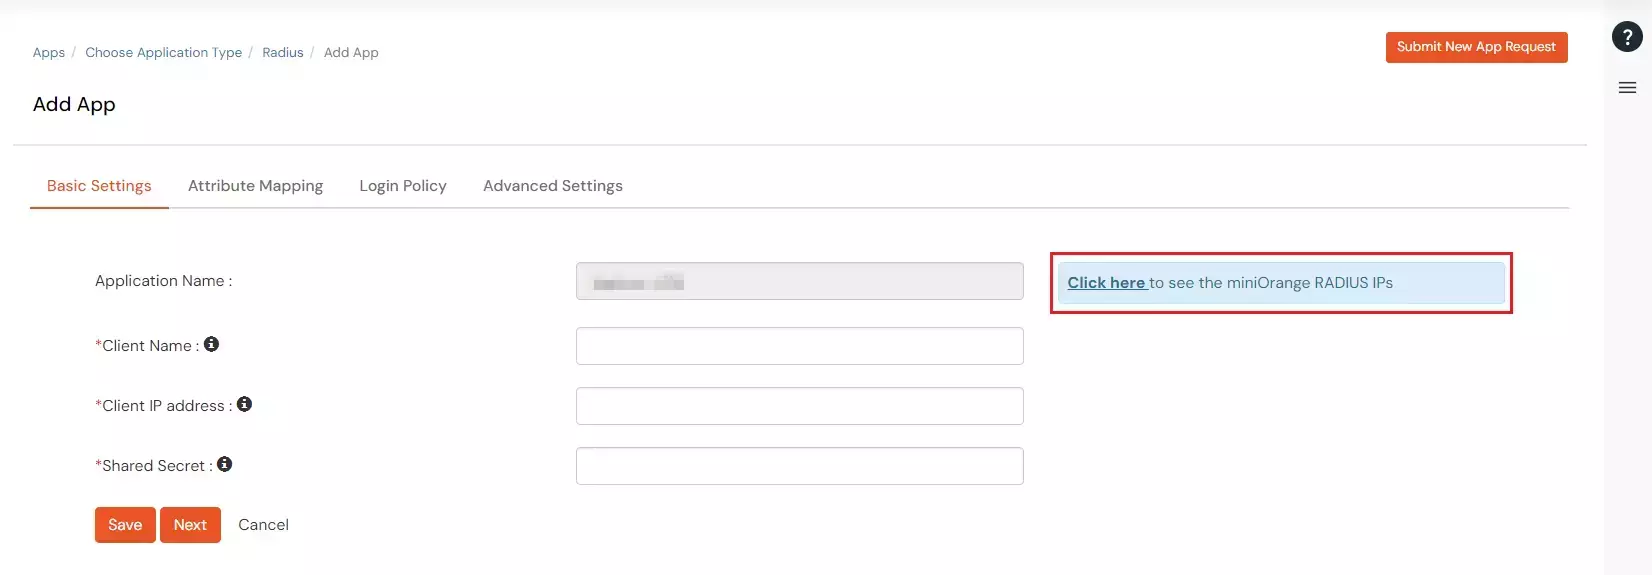
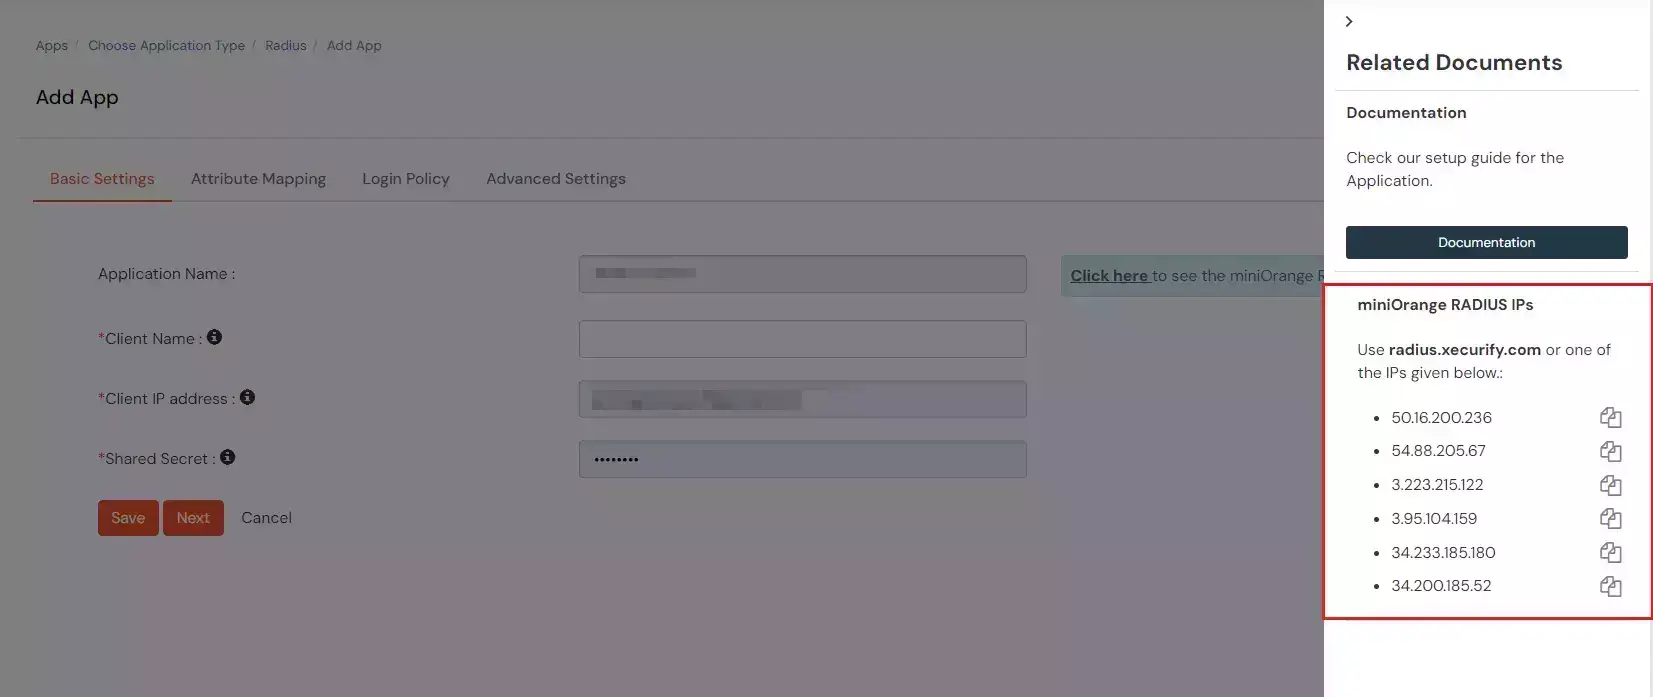
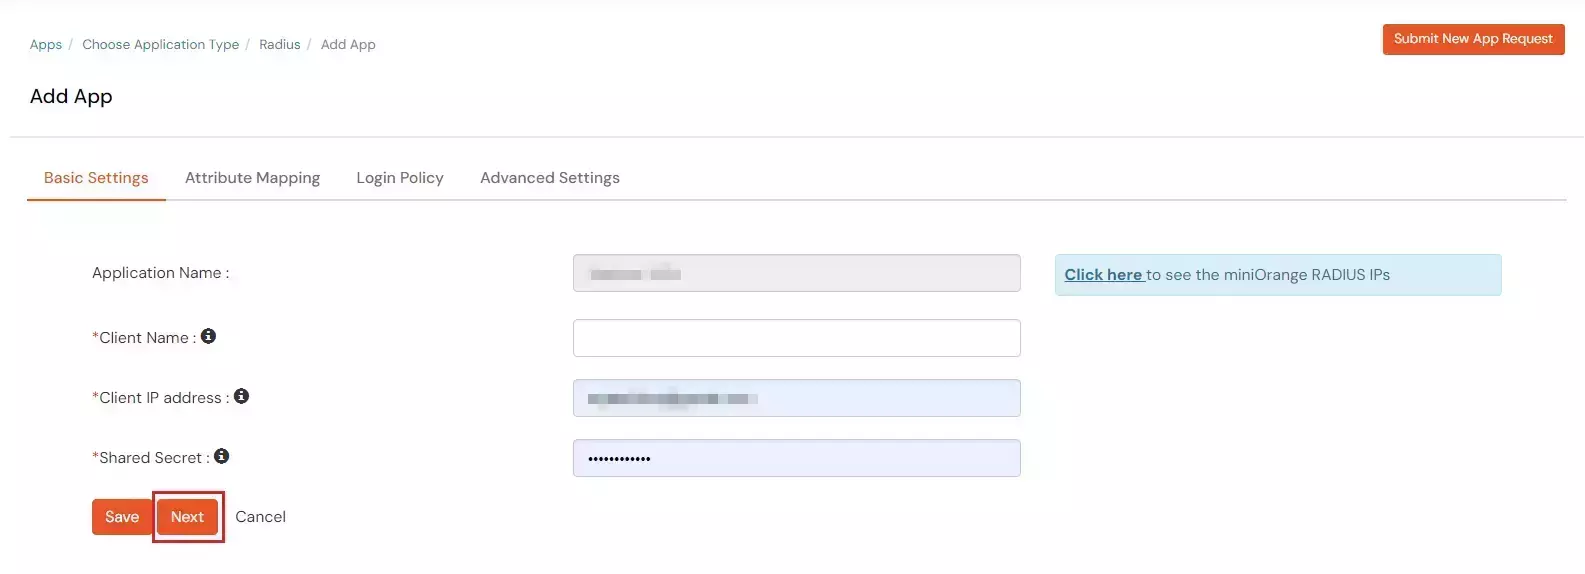
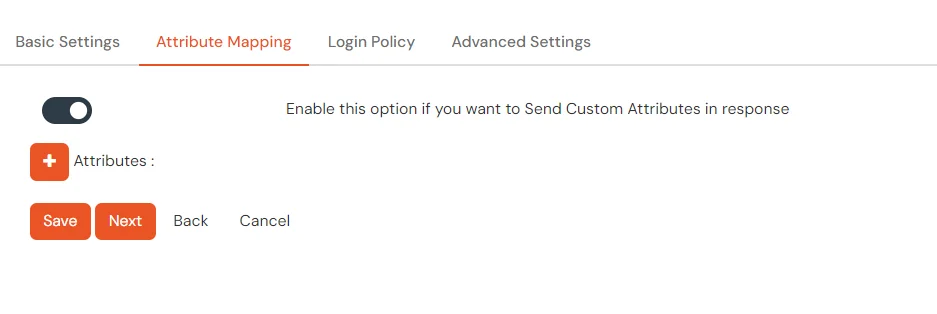
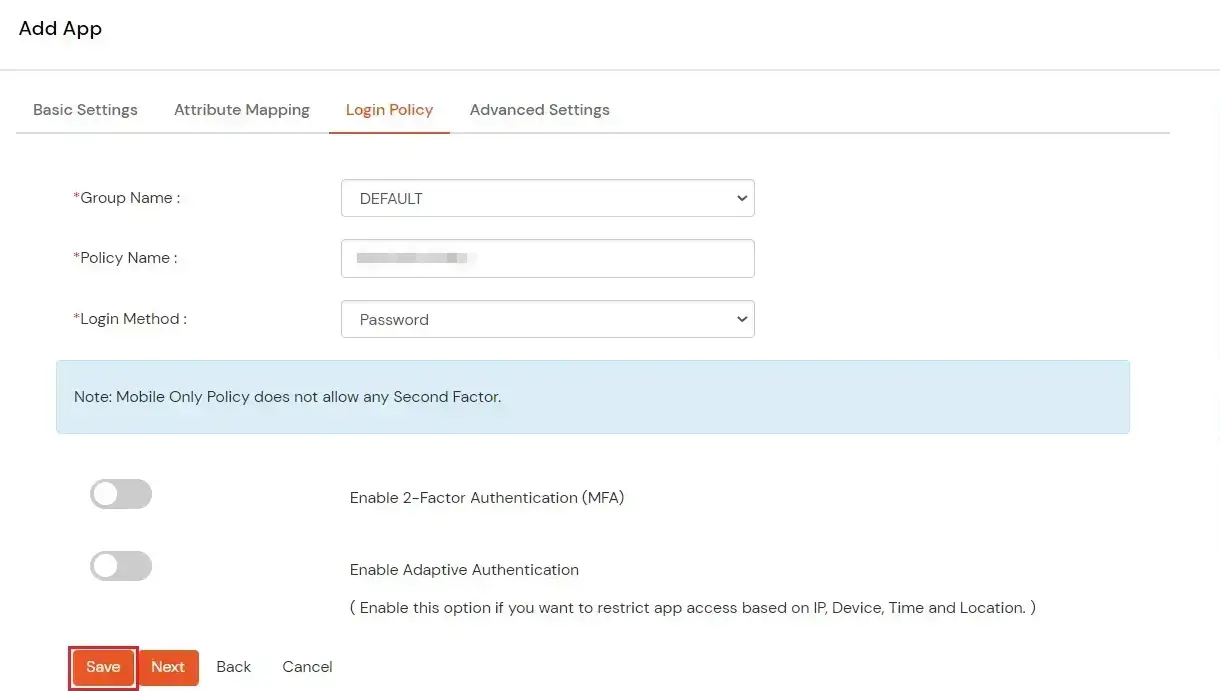
1. Configurare Sonicwall Global VPN in miniOrange
2. Configurare RADIUS in Sonicwall Global VPN
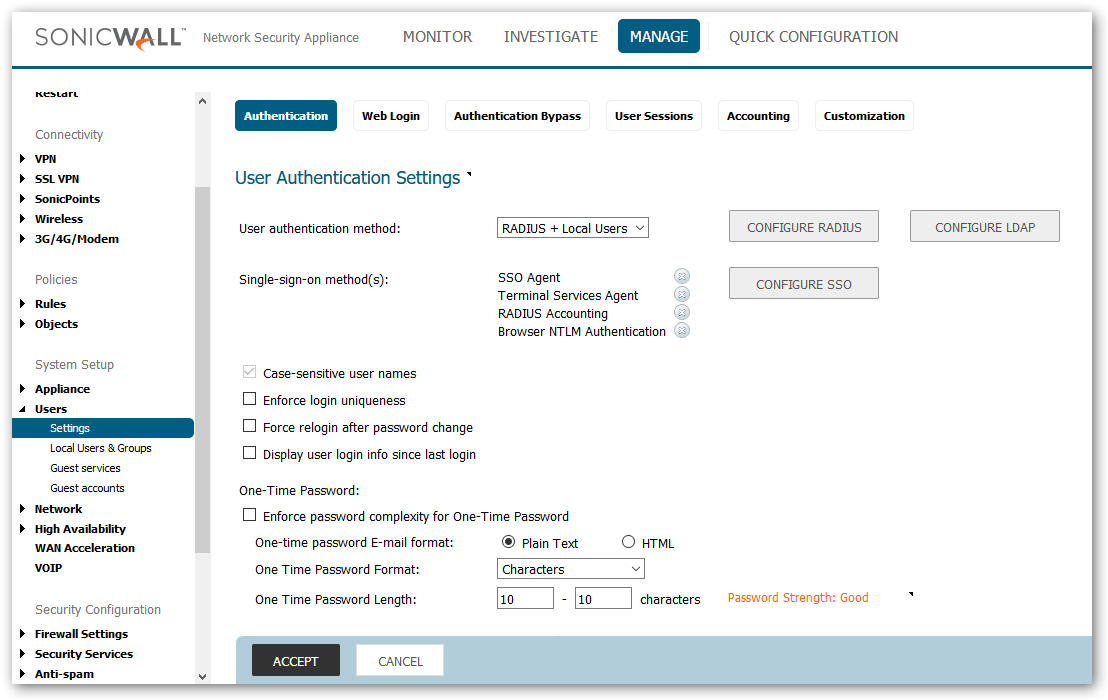
- Vai Utenti >> Impostazioni >> Autenticazione metodo per accedere e selezionare RAGGIOFare clic su Configura.
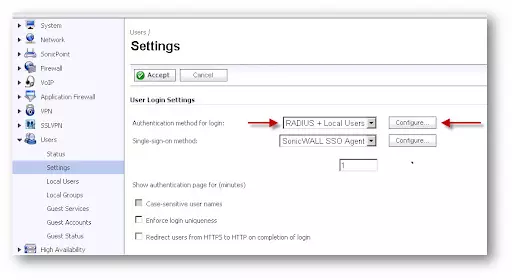
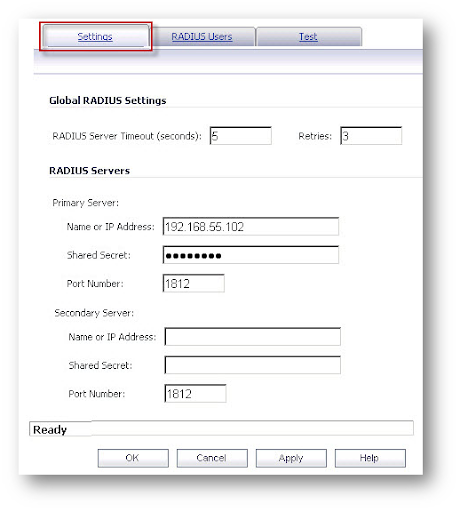
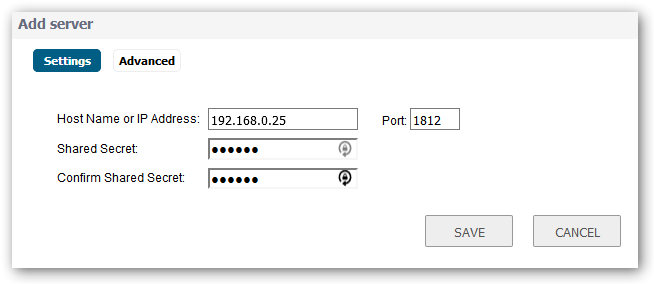
- Inserire il Indirizzo IP di Server RADIUS primario e la porta del raggio 1812Se stai cercando una configurazione ad alta disponibilità per i server RADIUS, puoi immettere i dettagli del server secondario.
- Inserisci il segreto condiviso nel Campo segreto condiviso. Il segreto condiviso alfanumerico può variare da 1 a 31 caratteri di lunghezza. Il segreto condiviso è sensibile alle maiuscole e alle minuscole. Questo segreto condiviso è utilizzato in un processo di crittografia per oscurare determinati dettagli nei messaggi RADIUS, come le password utente.
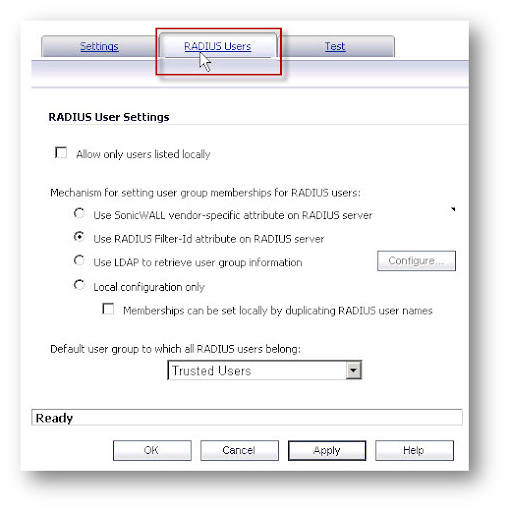
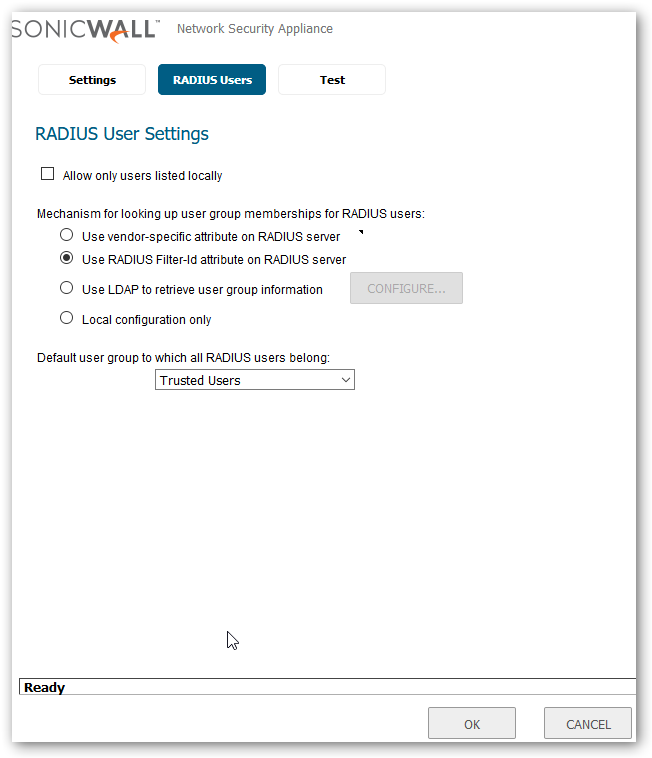
- Fare clic su Utenti RADIUS scheda. Seleziona il meccanismo appropriato per impostare l'appartenenza al gruppo di utenti. Se non sei sicuro, usa ID filtro RADIUS attributo sull'opzione Server RADIUS e fare clic su applica.
- Accedere al Interfaccia amministrativa di SonicWall.
- Cerca gestire e andare a Impostazioni profilo sezione in Utenti e fare clic su Configura Raggio.
- Clicchi Aggiungi e quindi Inserisci l'indirizzo IP del server RADIUS primario e la porta RADIUS. Inserisci il segreto condiviso del server RADIUS nel campo Segreto condiviso.
Aggiungere un gruppo locale in Sonicwall
- Clicca su Aggiungere gruppo per visualizzare il Aggiungere gruppo finestra.
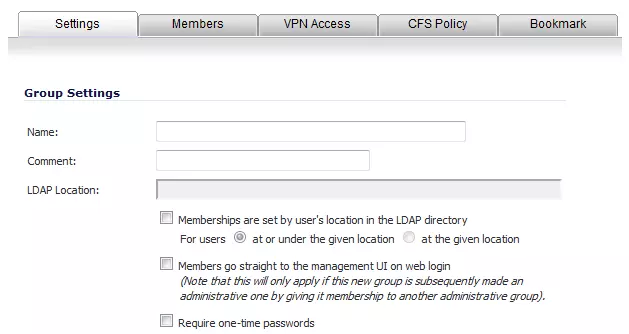
- Sulla Impostazioni profilo scheda, digitare un nome utente nella Nome campo e dovrebbe essere uguale a quello di miniOrange che hai ottenuto da Step1.
Facoltativamente, puoi selezionare l' I membri accedono direttamente all'interfaccia utente di gestione tramite l'accesso Web casella di controllo. Questa selezione verrà applicata solo se questo nuovo gruppo verrà successivamente assegnato come membro di un altro gruppo amministrativo. Puoi anche selezionare la casella Richiedi password monouso casella di controllo per richiedere agli utenti SSL VPN di inviare una password generata dal sistema per l'autenticazione a due fattori. Gli utenti devono avere i loro indirizzi email impostati quando questa funzionalità è abilitata.
- Clicca su Utenti scheda per aggiungere utenti e altri gruppi a questo gruppo.
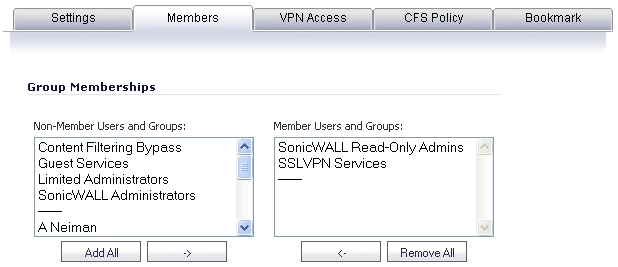
- Selezionare l'utente o il gruppo da Utenti e gruppi non membri elenco e quindi fare clic sulla freccia destra -> pulsante.
- Clicca su Accesso VPN scheda per configurare a quali risorse di rete possono accedere gli utenti VPN (GVC, NetExtender o segnalibri di Virtual Office).
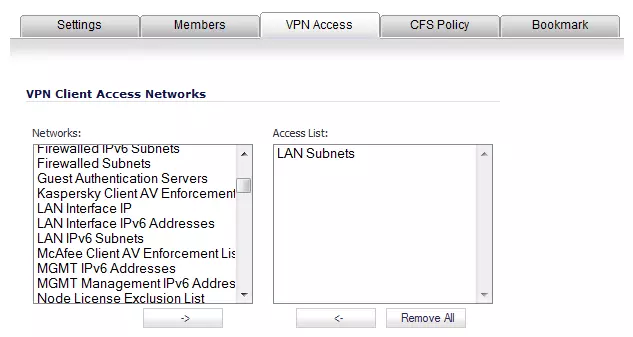
- Seleziona una o più reti da Reti elenco e fare clic sul pulsante freccia destra (->) per spostarli nella Lista di accesso colonna. Per rimuovere l'accesso dell'utente a una rete, seleziona la rete dalla Lista di accessoe fare clic sul pulsante freccia sinistra (<-).< /li>
3. Configura la tua directory utente
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Nota: puoi seguire questa guida se desideri configurare Radius MFA con i tuoi utenti memorizzati in Microsoft Entra ID utilizzando OAuth Password Grant.
Imposta AD/LDAP come directory utente
Imposta miniOrange come directory utente
Configura le directory esistenti come Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, ecc.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
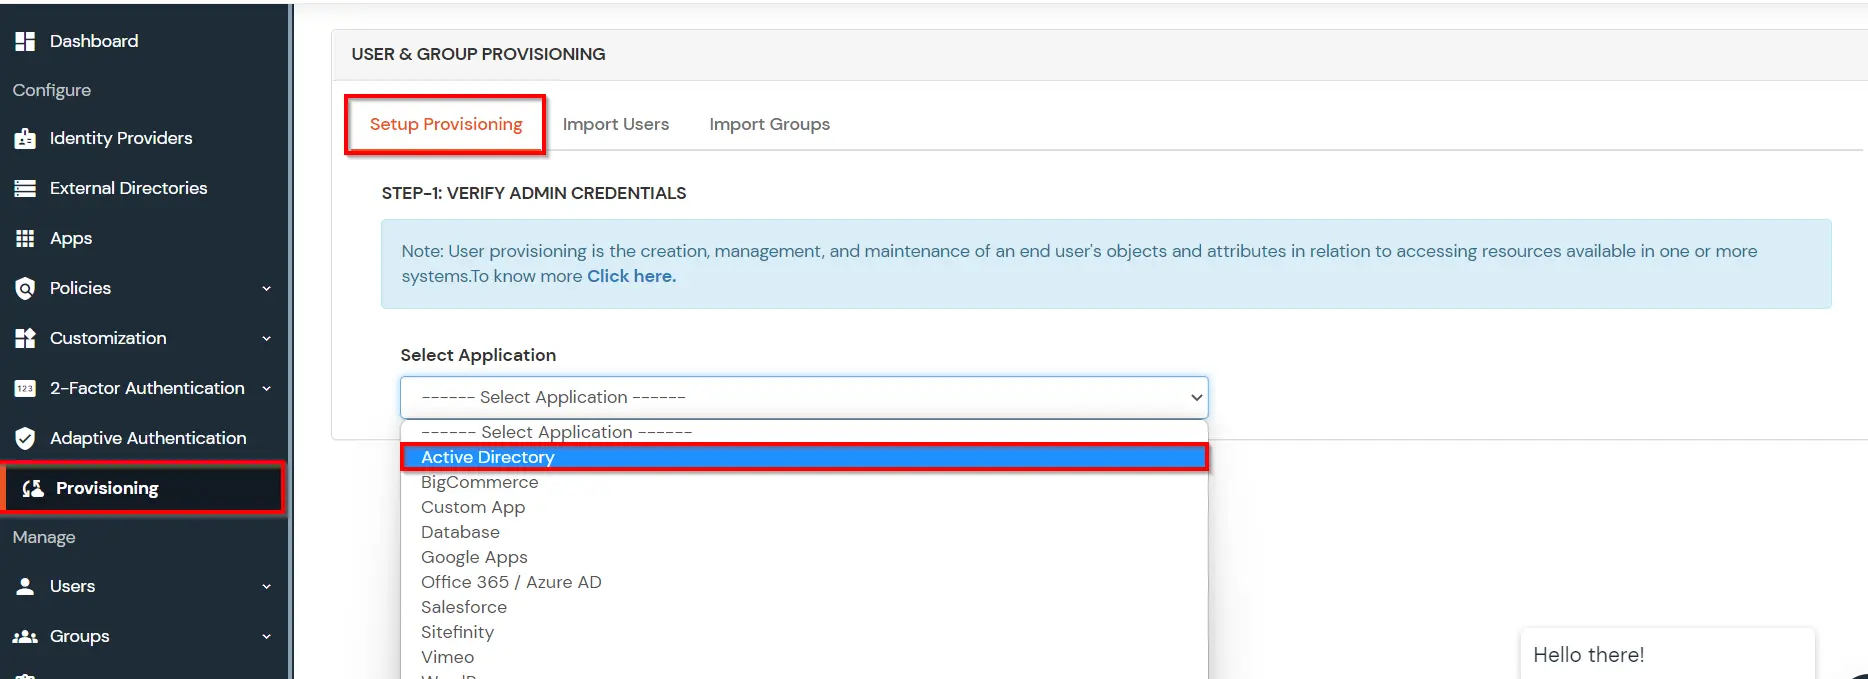
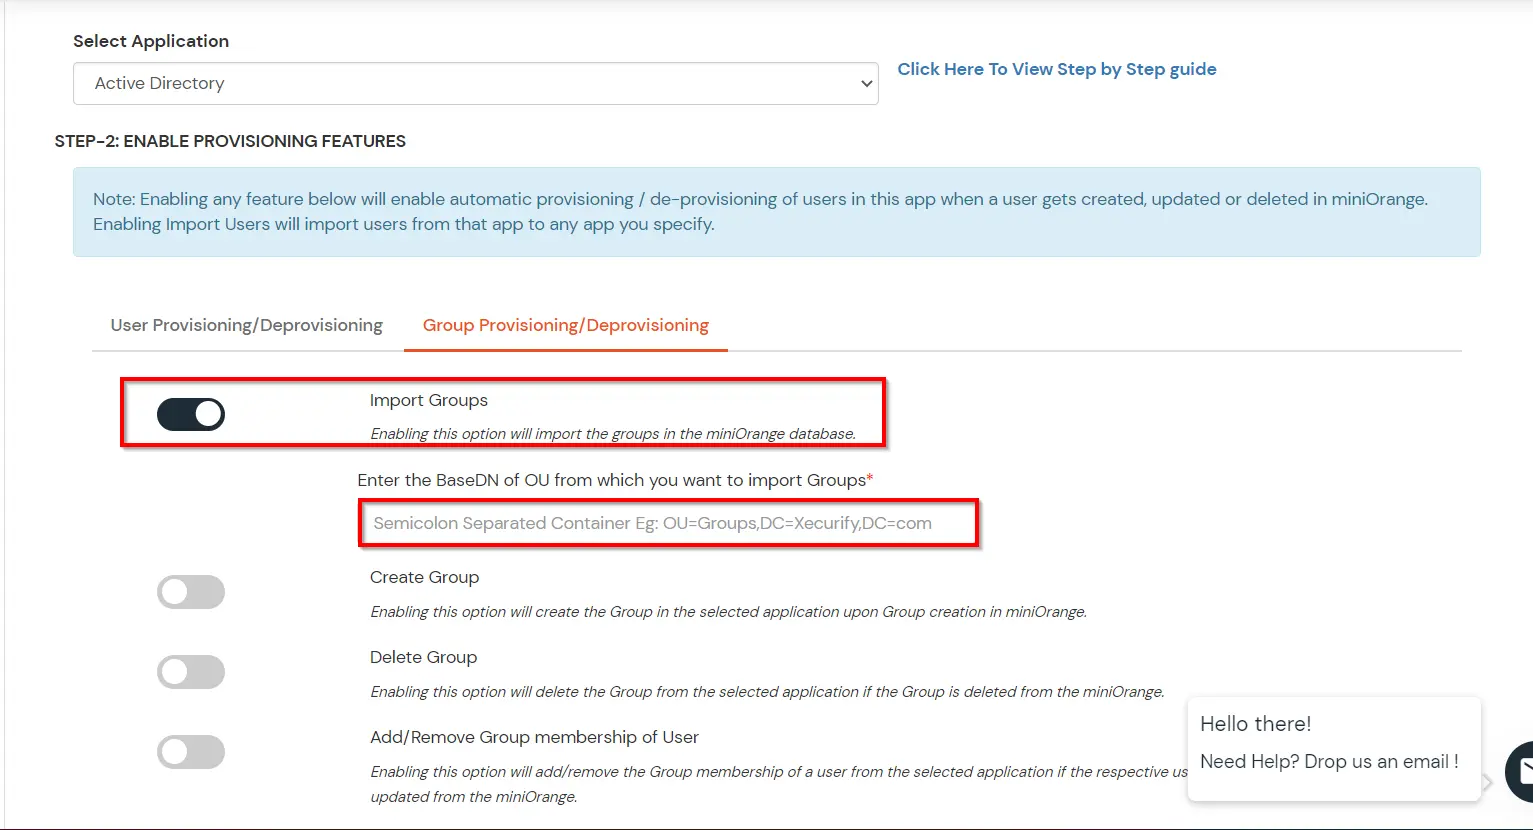
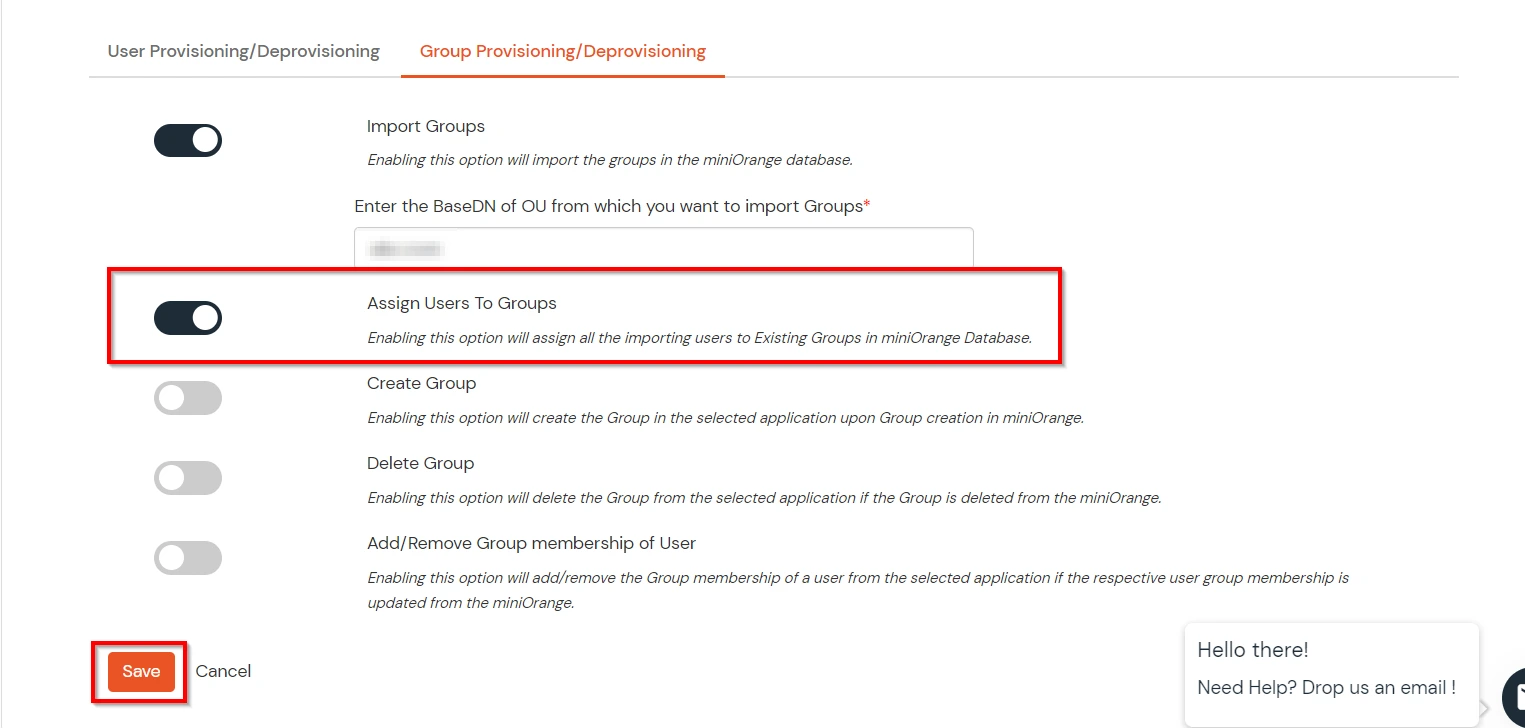
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
Creazione di gruppi di utenti (consigliato)
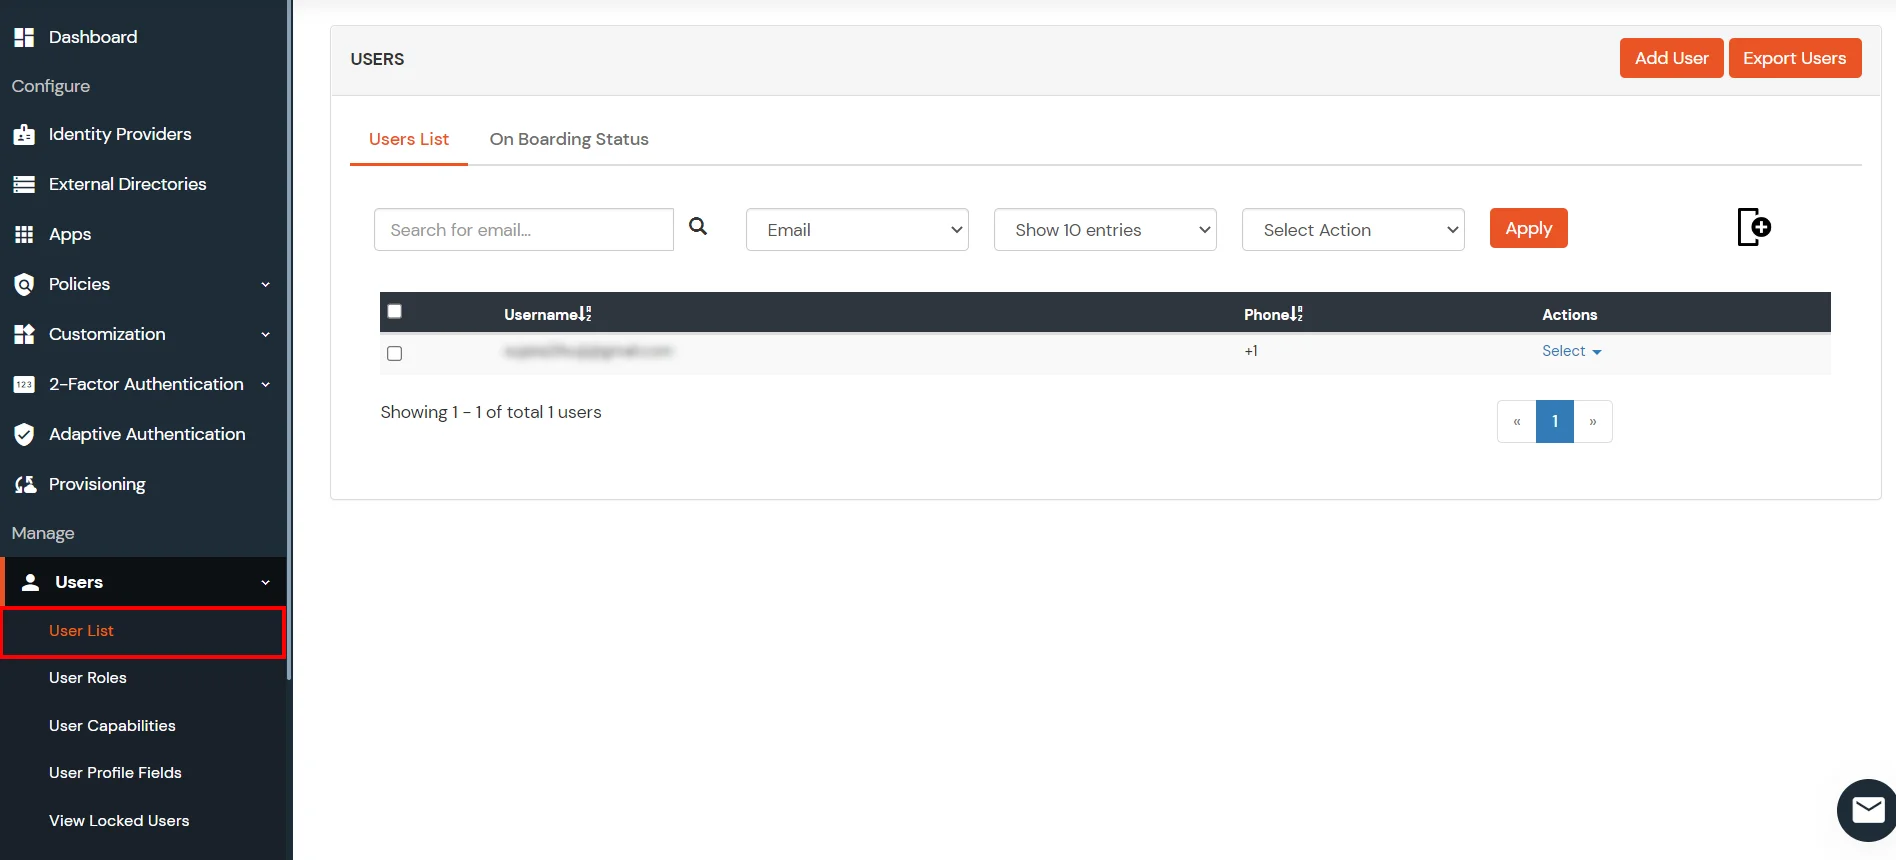
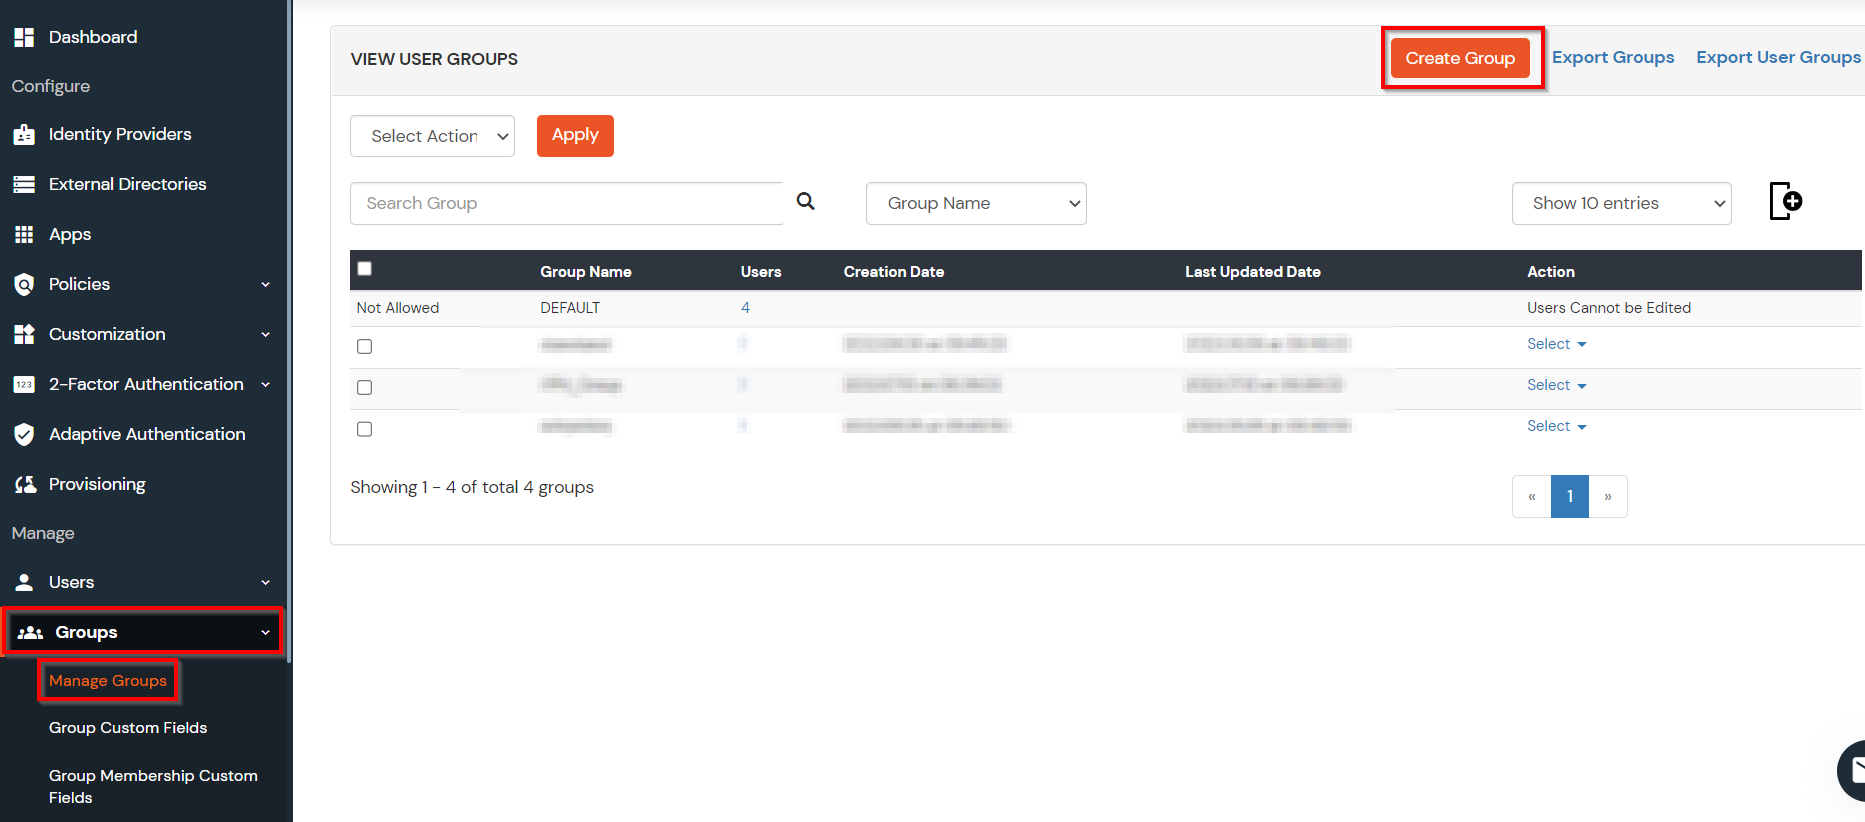
- Seleziona Gruppi >> Gestisci gruppi dal pannello di sinistra.
- Clicca sul Crea gruppo pulsante in alto.
- Inserisci un appropriato Nome gruppo e cliccare su Crea gruppo.
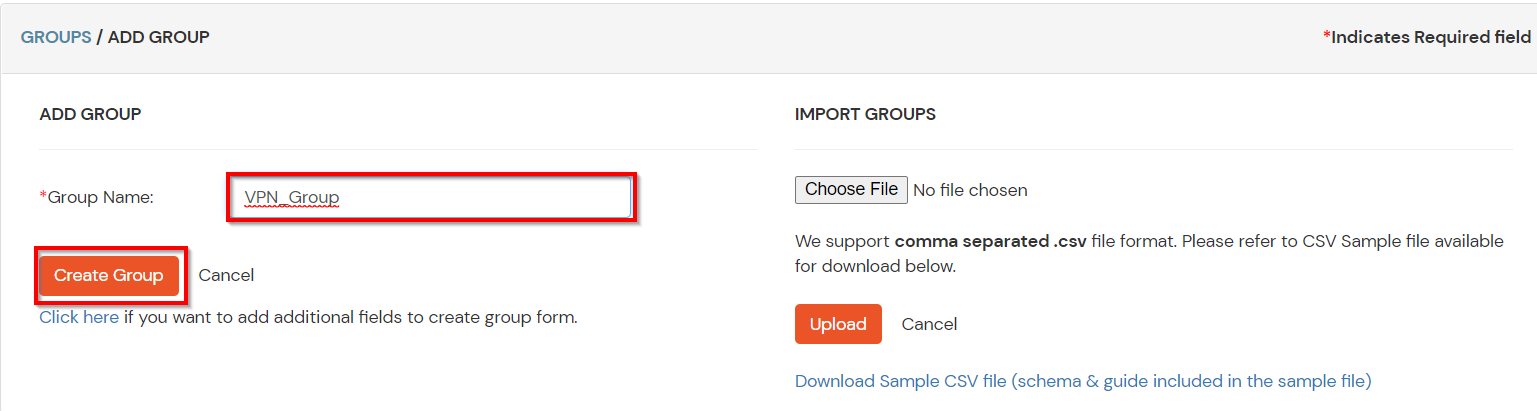
- In questa guida abbiamo creato un Gruppo per nome Gruppo_VPN.
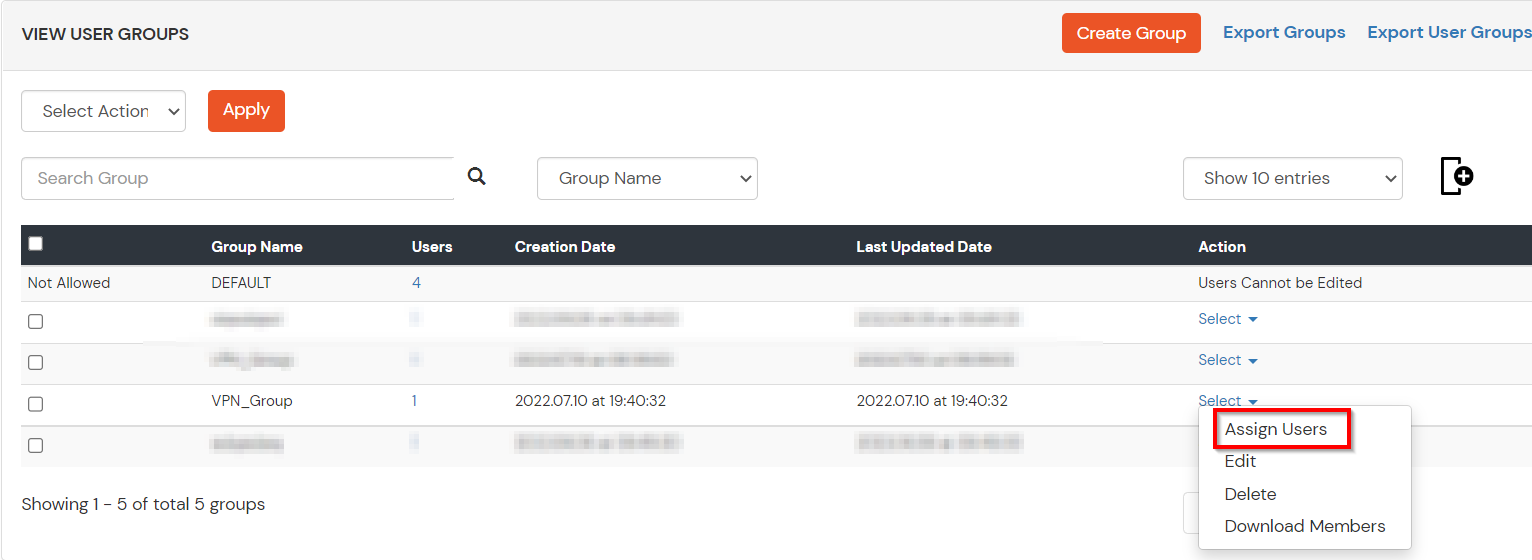
- Assegnare vari membri al gruppo utilizzando il Assegna utente opzione associata al gruppo nell'elenco dei gruppi.
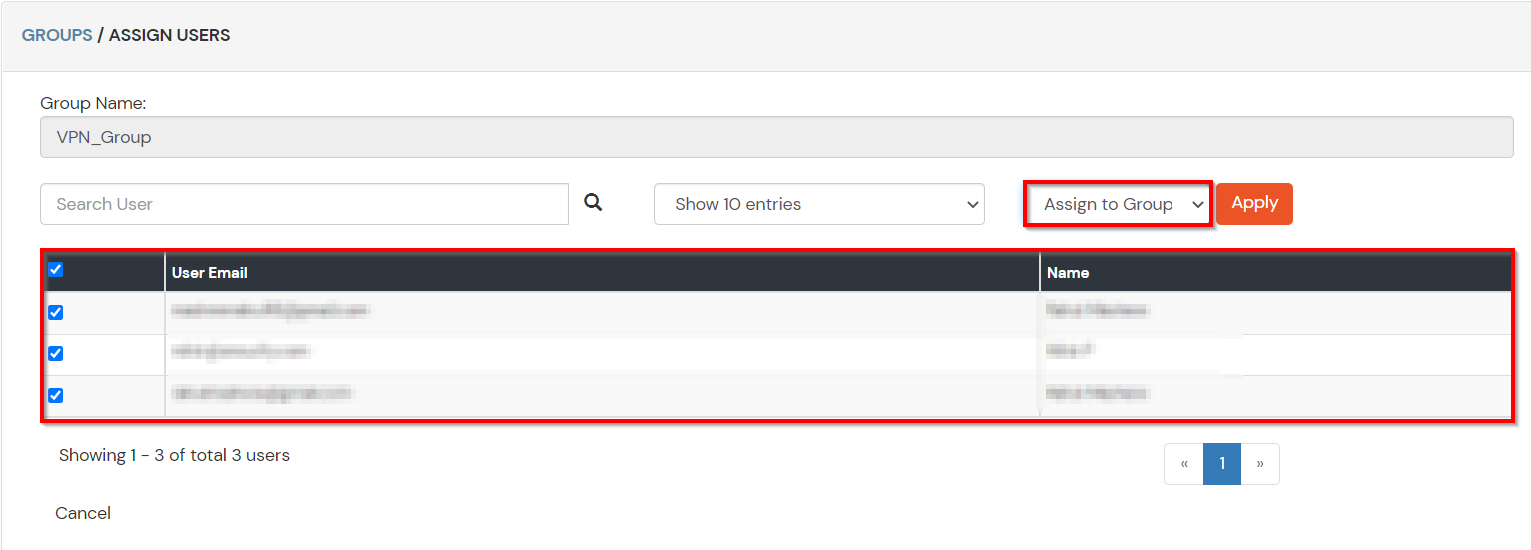
- Seleziona gli utenti che devono essere assegnati a questo gruppo. Quindi seleziona Assegna al gruppo nel menu a discesa Seleziona azione e fare clic sul pulsante Applica.
- Questi gruppi saranno utili per aggiungere più Politiche 2FA sulle applicazioni.
4. Configurazione MFA per Sonicwall Global VPN
Nota: puoi seguire questa guida se desideri personalizzare e registrare l'autenticazione a più fattori (MFA) per gli utenti finali.
- Ecco, lo faremo configurare una politica per il gruppo di utenti che abbiamo creato in questo passo e associarlo all'applicazione VPN Sonicwall Global VPN.
- Fare clic su Norme >> Norme di accesso all'app.
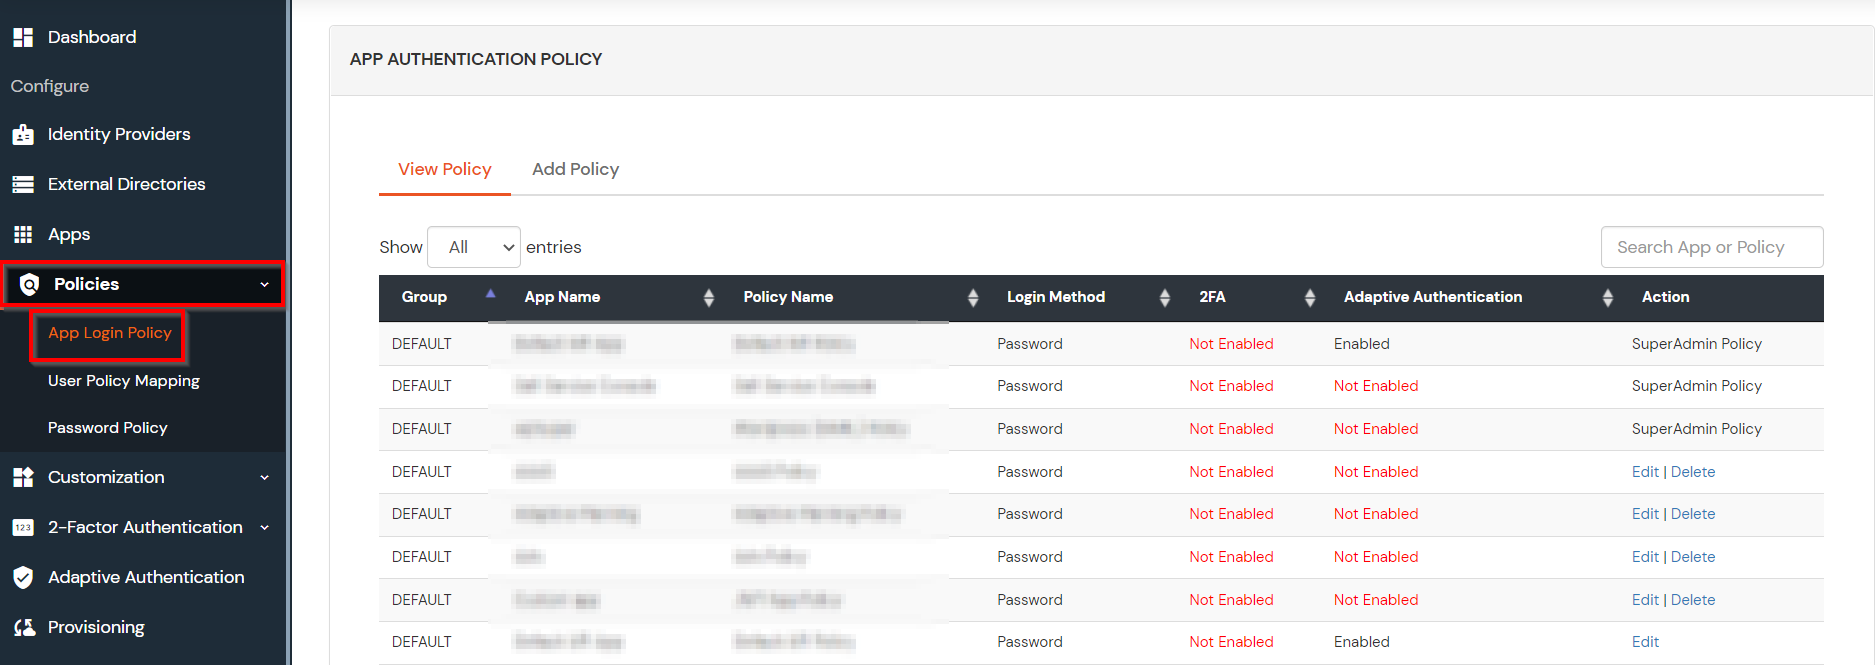
- Fare clic su Aggiungi criterio pulsante.
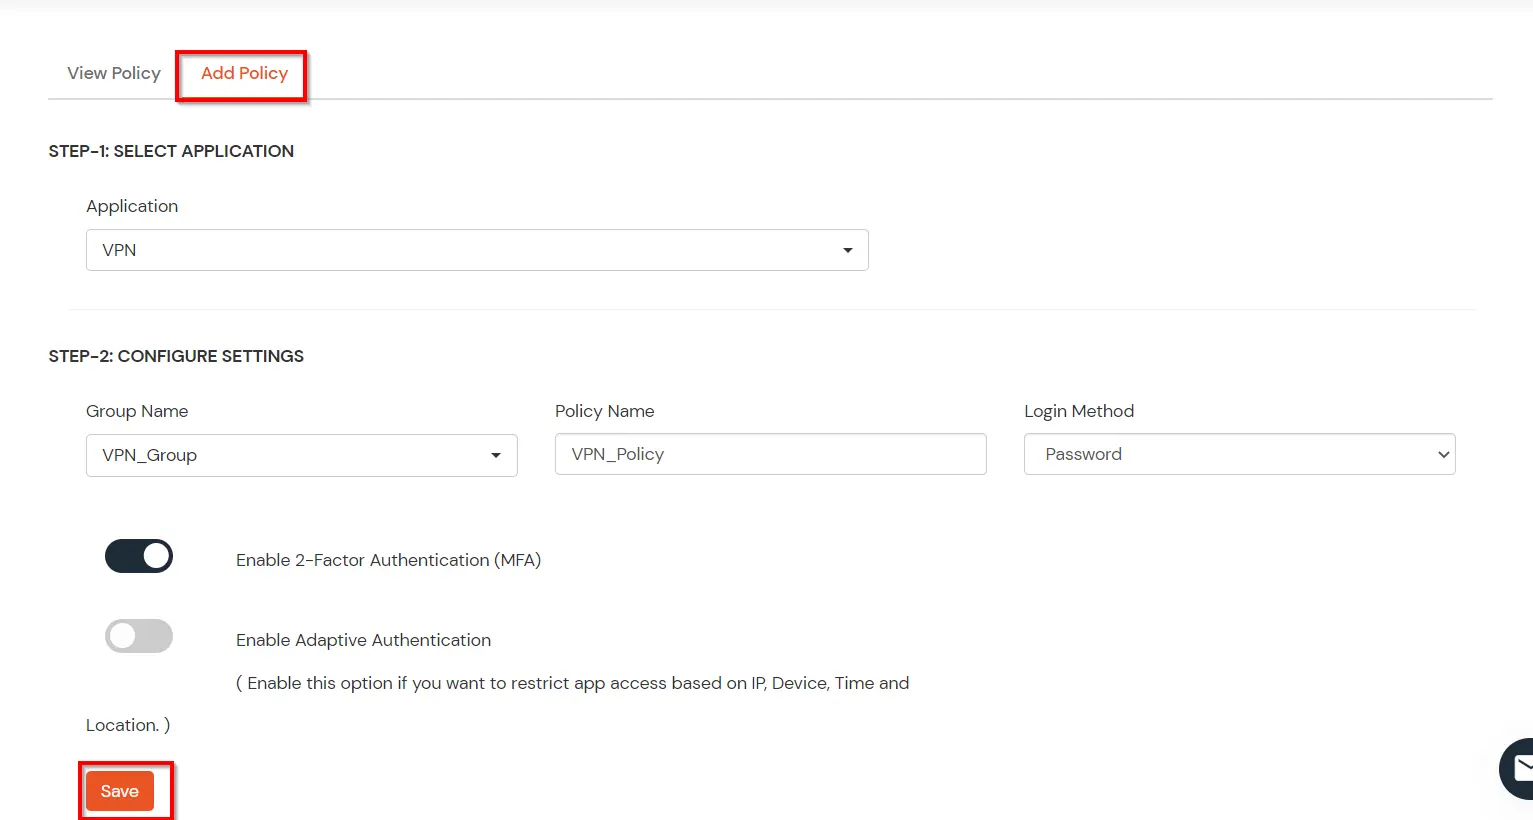
- Nella sezione Applicazione, seleziona Applicazione RADIUS che abbiamo configurato in precedenza nel passaggio 1.
- Selezionare il gruppo di utenti richiesto in Nome gruppo e inserire il Nome della politica.
- In questa guida configureremo un Solo password politica per "VPN_Group", in modo che solo i membri del VPN_Group possano accedere ai servizi VPN senza un secondo fattore.
- Una volta completate le impostazioni della policy, fare clic su Invio per aggiungere una policy.
5. Prova Sonicwall Global VPN 2FA
- Connettiti a Sonicwall Global VPN immettendo nome host del server.
- Inserisci il tuo Nome utente e password AD e fare clic su Connetti.
- Ora ti verrà chiesto di Codice di autenticazione a 2 fattoriInserisci il codice 2FA e clicca su Continua per accedere a Sonicwall Global VPN.
- Dopo la convalida, sarai connesso in modo sicuro a Sonicwall Global VPN tramite .
Grazie a questa guida potrai configurare l'autenticazione a due fattori (2FA) per l'accesso a Sonicwall Global VPN.
Troubleshooting
Come posso controllare i registri di controllo degli utenti RADIUS nella dashboard di amministrazione di miniOrange?
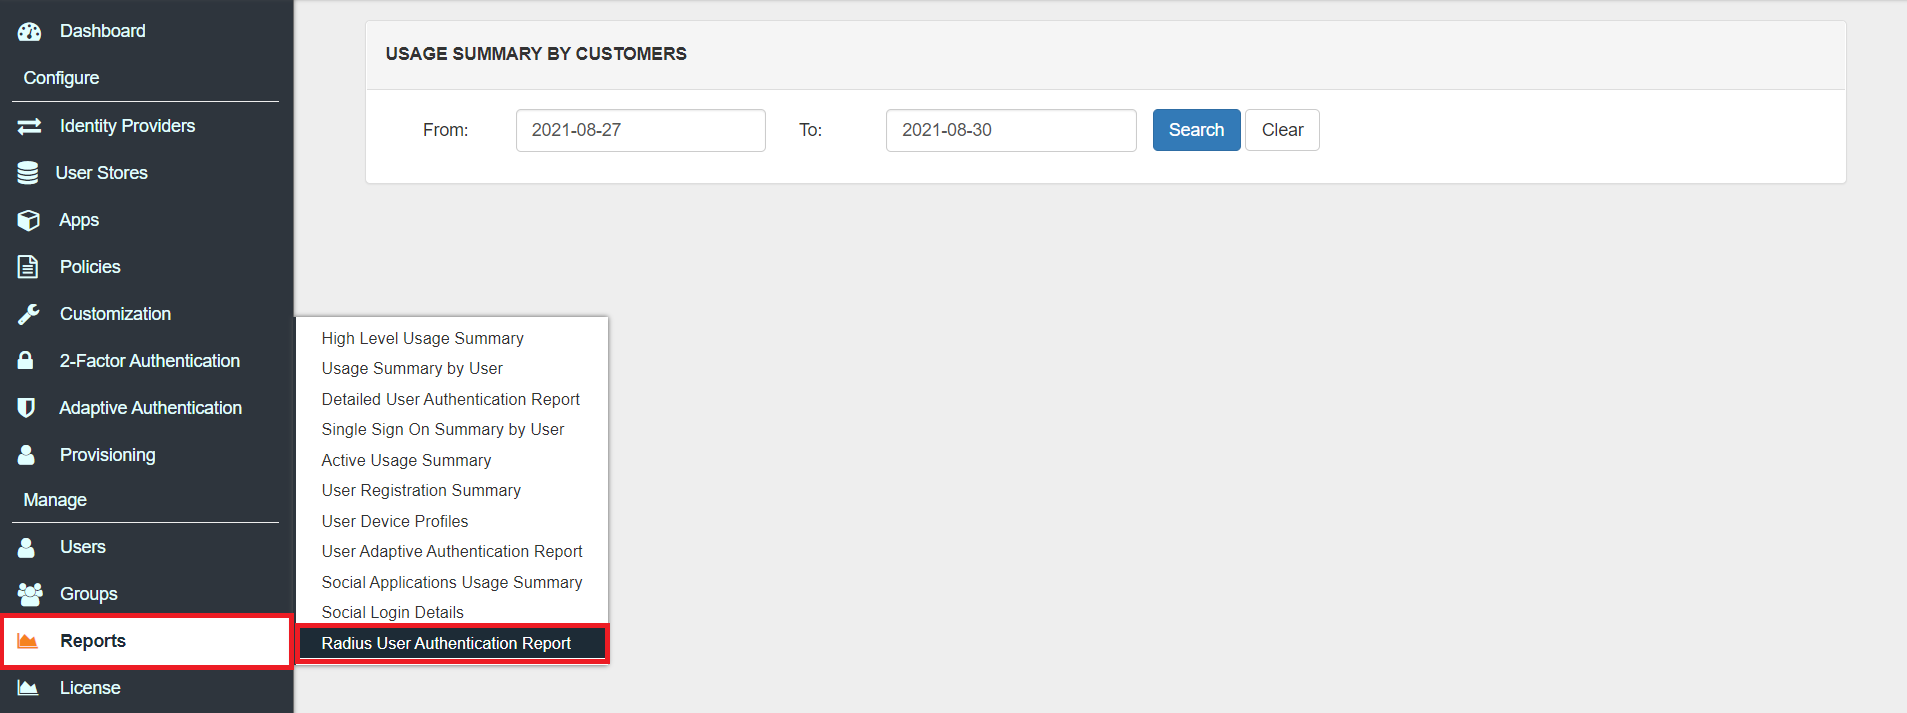
- Login per Pannello di amministrazione miniOrange.
- Fare clic su Report >> Report di autenticazione utente Radius.
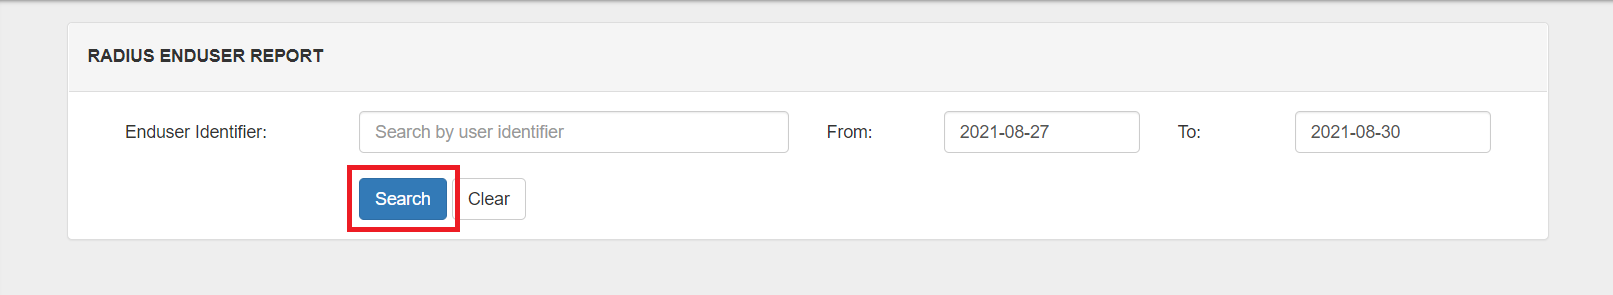
- entra Identificatore dell'utente finale and Intervallo di date.
- Fare clic su Cerca.
Domande frequenti (FAQ)
Cos'è l'autenticazione a due fattori (2FA)?
L'autenticazione a due fattori (2FA) è un metodo di autenticazione che richiede all'utente di autenticarsi tramite due o più fattori per accedere alle risorse aziendali, alle applicazioni o a una VPN (in questo caso Sonicwall Global VPN). L'attivazione dell'autenticazione a due fattori (2FA) implica che gli utenti debbano fornire ulteriori fattori di verifica oltre al nome utente e alla password, aumentando così la sicurezza delle risorse aziendali. Scopri di più sull'autenticazione a due fattori (2FA) qui.
I tre metodi di autenticazione più comuni per la sicurezza 2FA sono:
- Conoscenza: qualcosa che l'utente sa.
- Possesso: qualcosa che l'utente possiede o ha.
- Inerenza: solitamente si riferisce a un fattore biometrico.
Tipi di autenticazione 2FA con RADIUS:
A seconda del client VPN , l'autenticazione a due fattori può assumere due forme.
- Client VPN che supportano la sfida RADIUS.
- Client VPN che non supportano la sfida RADIUS.
Quali sono i diversi metodi 2FA per Sonicwall Global VPN supportati da miniOrange?
miniOrange supporta diversi metodi di autenticazione 2FA/MFA per l'accesso sicuro alla VPN globale Sonicwall, come notifiche push, token software, autenticazione Microsoft/Google, ecc.
| Tipo di autenticazione | Metodo | Supporto |
|---|
| Autenticatore miniOrange | Gettone morbido | |
| Notifica push miniOrange | |
| Token mobile | Google Authenticator | |
| Microsoft Authenticator | |
| Autenticatore Authy | |
| SMS | OTP tramite SMS | |
| SMS con collegamento | |
| Email | OTP tramite e-mail | |
| E-mail con collegamento | |
| Verifica della chiamata | OTP tramite chiamata | |
| Gettone hardware | Token hardware YubiKey | |
| Visualizza token hardware | |
Ulteriori riferimenti