Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Configurazione dell'integrazione SIEM SumoLogic


SumoLogic SIEM è una soluzione di sicurezza basata su cloud che rileva le minacce in tempo reale, analizza i dati di log di eventi e incidenti da tutti gli strumenti di sicurezza. miniOrange fornisce accesso sicuro e controllo completo a SumoLogic per aziende e applicazioni. Con l'aiuto della guida fornita puoi configurare SumoLogic facilmente.


Ottieni assistenza gratuita per l'installazione


miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per configurare l'integrazione SIEM con la tua istanza SumoLogic nel tuo ambiente, con una prova gratuita di 30 giorni.

Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
1. Configurare l'endpoint del collettore HTTP

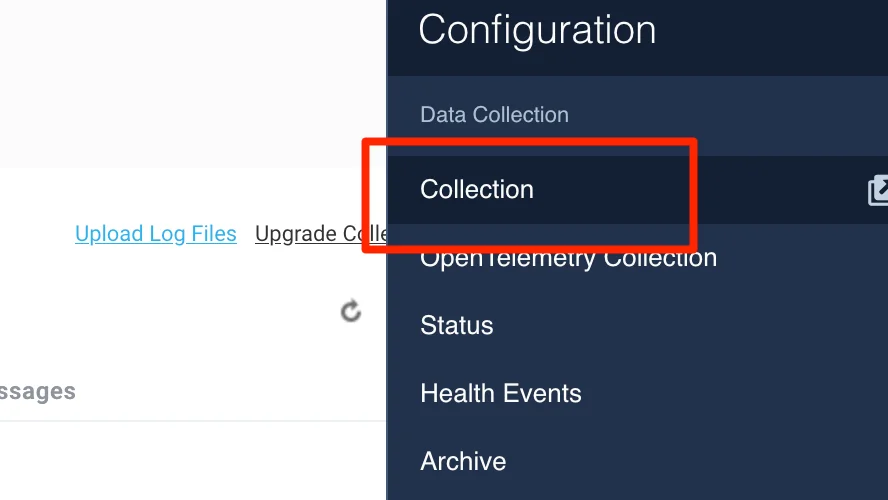
  • Interfaccia utente classicaNel menu principale di SumoLogic, seleziona Gestisci dati > Raccolta > Raccolta. nuova interfaccia utenteNel menu in alto di SumoLogic seleziona Configurazionee poi sotto Raccolta dati select CollezionePuoi anche cliccare sul menu Vai a... nella parte superiore dello schermo e selezionare Raccolta.
  • Raccolta di selezione di Single Sign-On (sso) SumoLogic

  • Nel Collezionisti pagina, fai clic su Aggiungi origine accanto a un Collezionista ospitato.
  • Seleziona Registri e metriche HTTP.
  • Inserisci un Nome da visualizzare per la Sorgente nell'applicazione web Sumo. La descrizione è facoltativa.
  • Assicurati di impostare Elaborazione dei messaggi as Elaborazione multilinea.
  • Fai clic su Salva per salvare il tuo Collector.
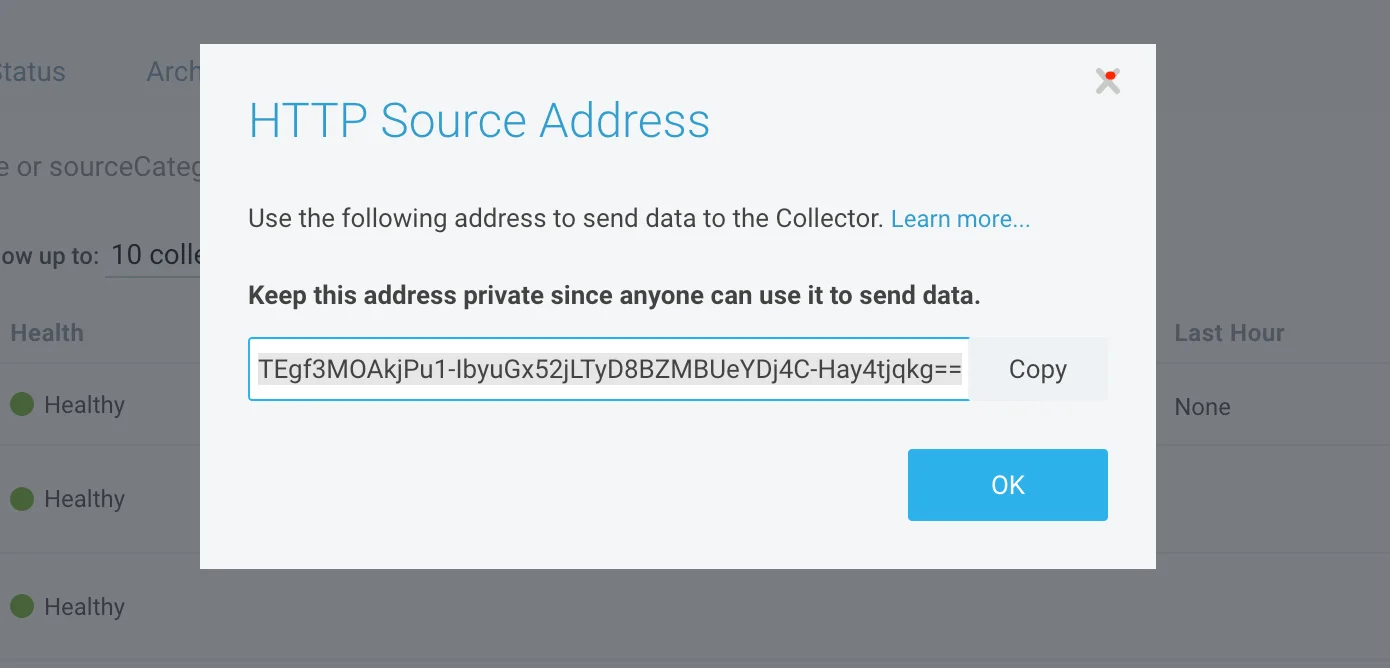
  • Copia collegamento Single Sign-On (sso) di SumoLogic

  • Copiare l'endpoint cliccando sul link Mostra URL.

2. Configurare l'endpoint API SUMO Logic in miniOrange

  • Effettua il login alla Console di amministrazione miniOrange.
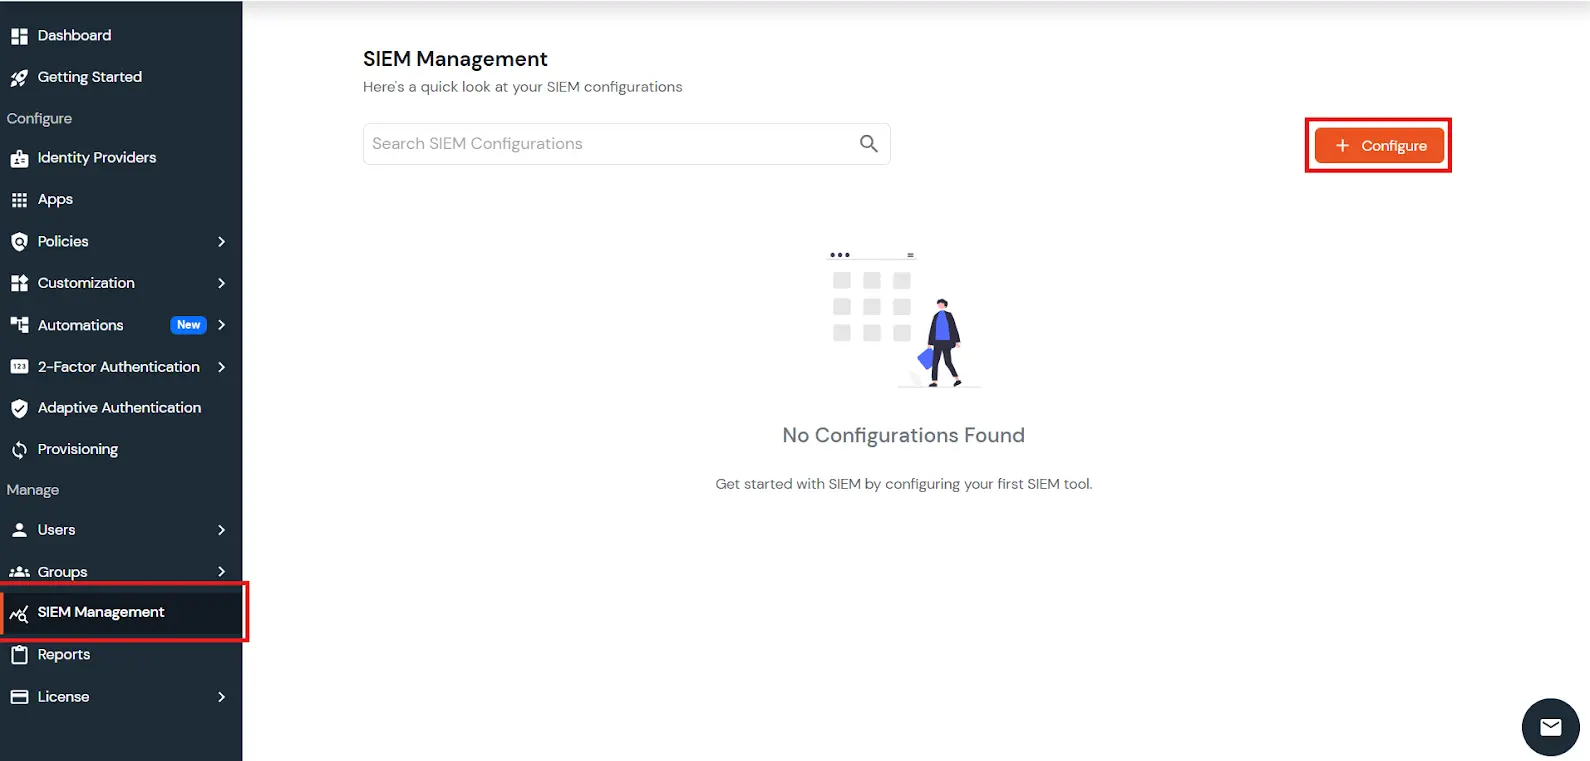
  • Vai su Gestione SIEM e cliccare su Configurazione pulsante.
  • Scheda di configurazione della gestione SIEM nella console di amministrazione miniOrange

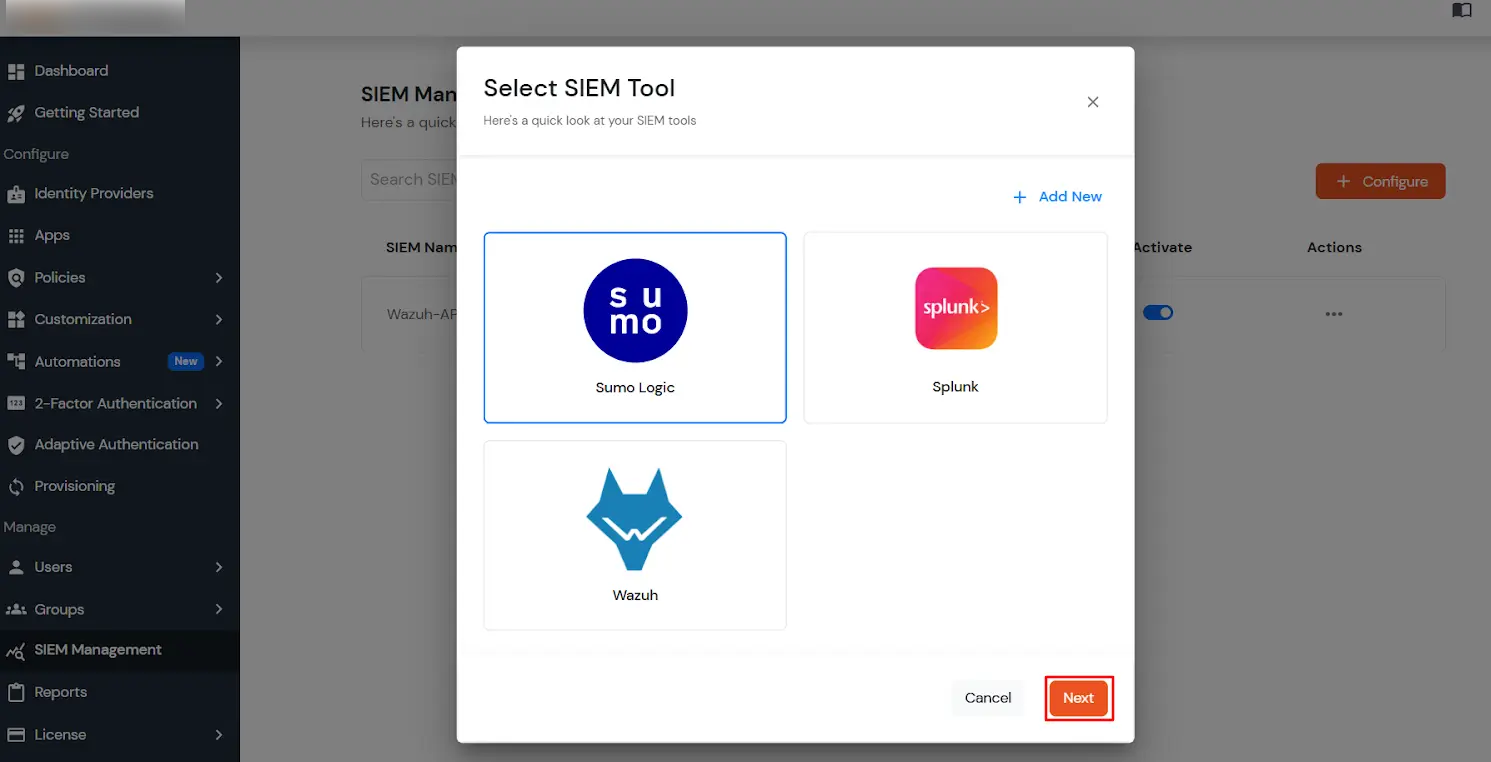
  • Seleziona Logica del sumo Strumento SIEM e fare clic su GENERAZIONE.
  • Seleziona Sumo Logic SIEM

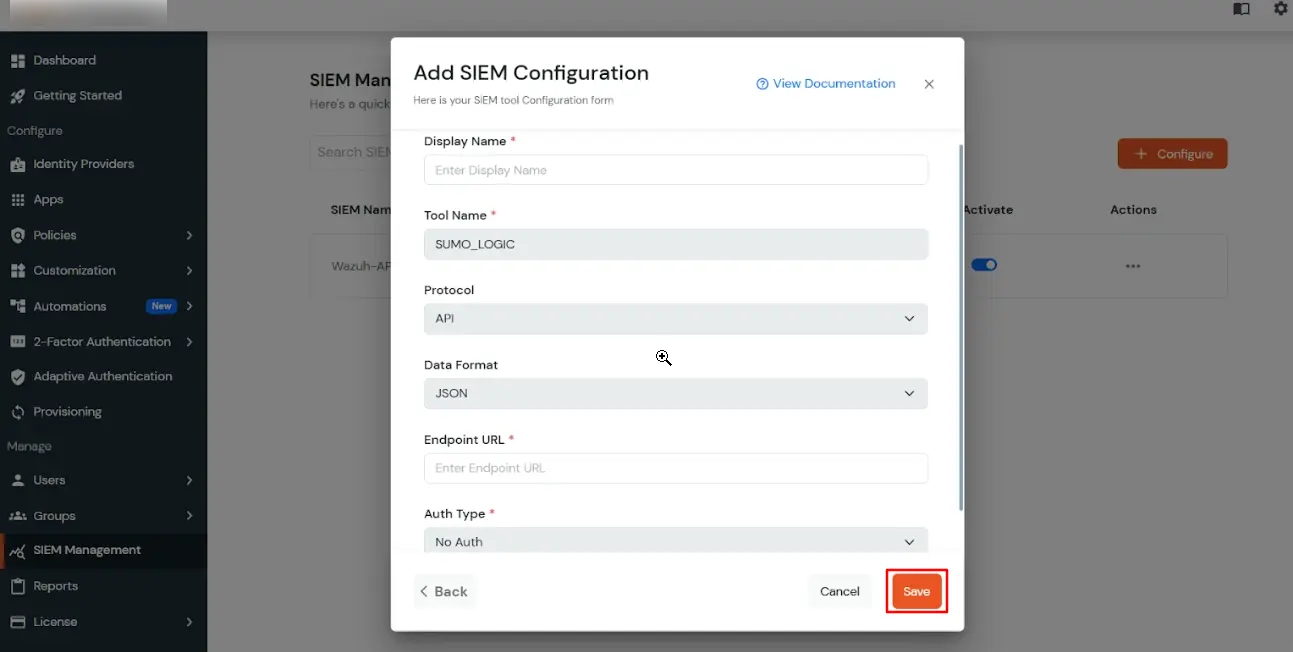
  • Fornire il nome per lo strumento SIEM.
  • Assicurati di inserire il file URL dell'endpoint (Copiato dal passaggio 1).
  • Per salvare la configurazione Sumo Logic SIEM cliccare su salvare.
  •  AGGIUNGI configurazione SIEM

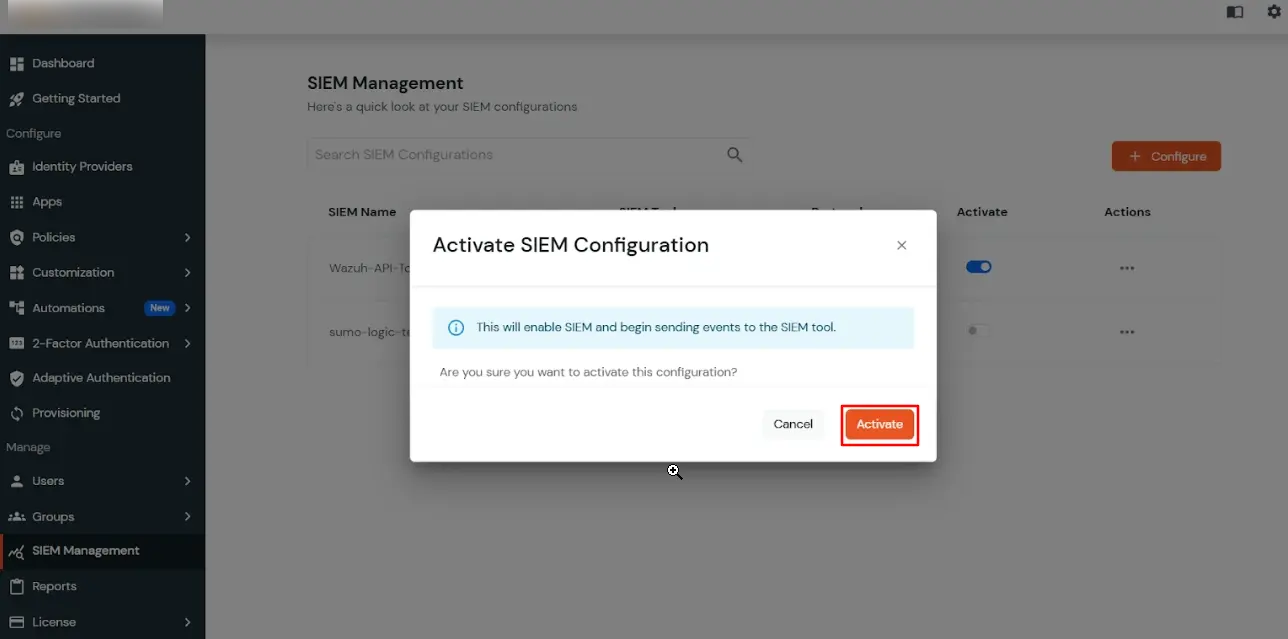
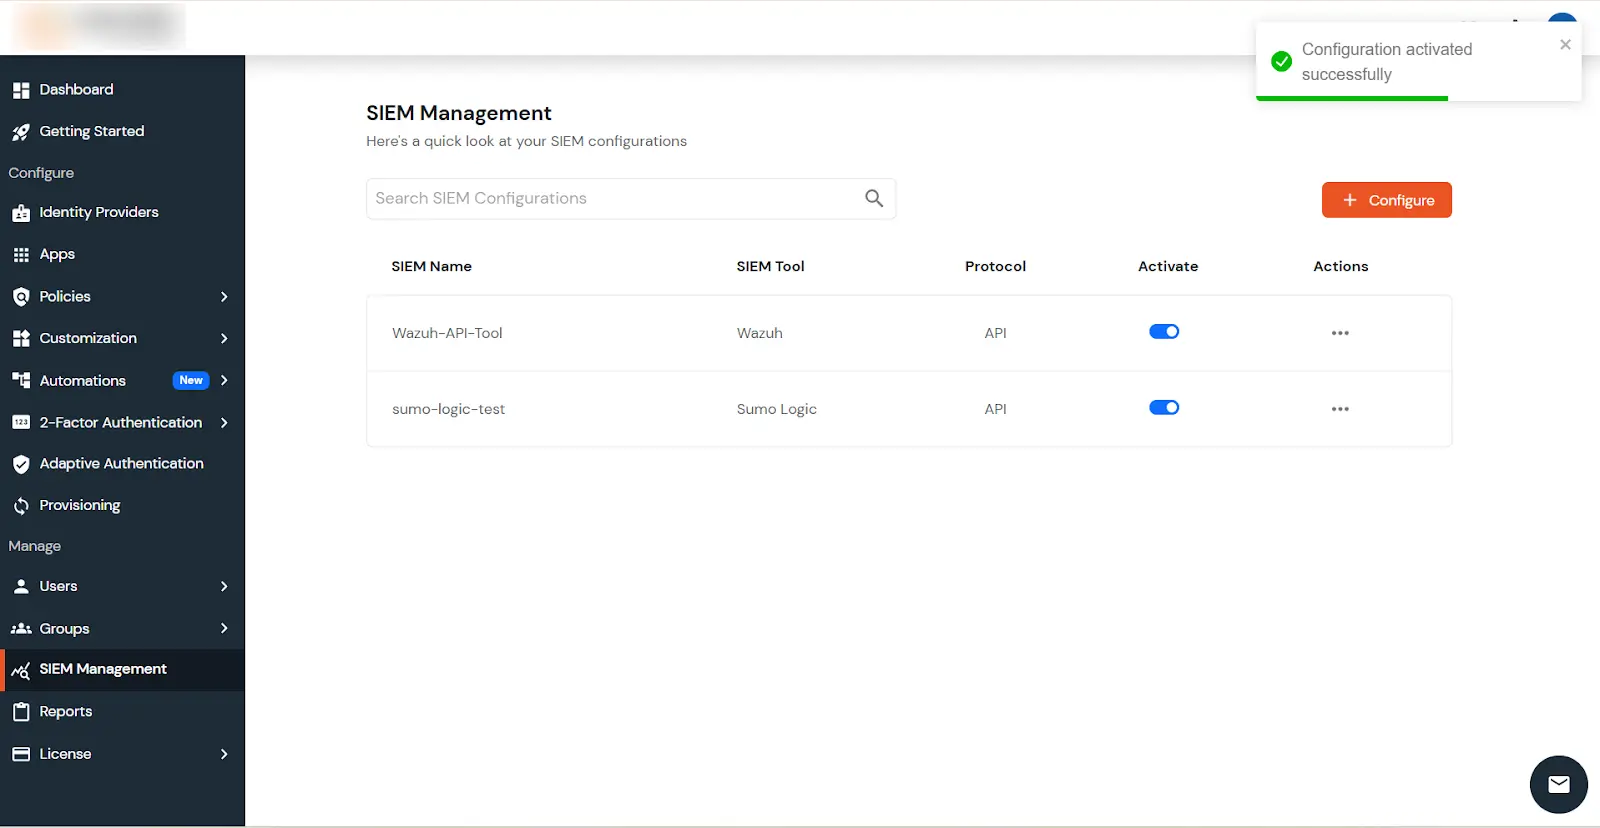
  • Fare clic su attivare pulsante di attivazione per attivare lo strumento SIEM.
  •  Attiva la configurazione SIEM

    Configurazione attivata correttamente

    Nota:

    Il Superadmin può anche attivare lo strumento SIEM per i clienti utilizzando le opzioni di attivazione Gestisci. L'amministratore può attivare lo strumento SIEM per tutti i clienti utilizzando Attiva Per tutti i clienti opzione oppure è possibile attivare per singoli clienti utilizzando l'opzione di gestione dell'attivazione disponibile nel menu azioni cliccando sui 3 punti.
    Si prega di seguire questa guida per saperne di più.
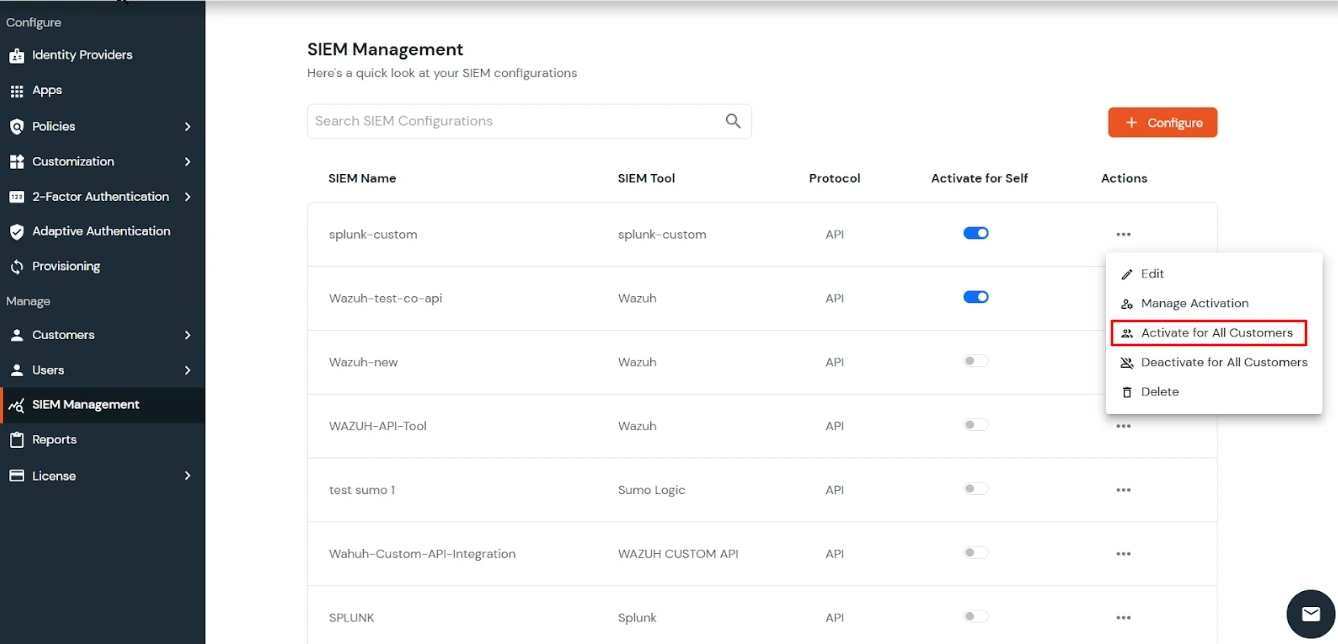


  • Seleziona Attiva per tutti i clienti :
    • Il superamministratore può alternare Attiva per tutti i clienti per abilitare lo strumento SIEM per tutti i tenant in un'unica azione.
    Seleziona Attiva per tutti i clienti

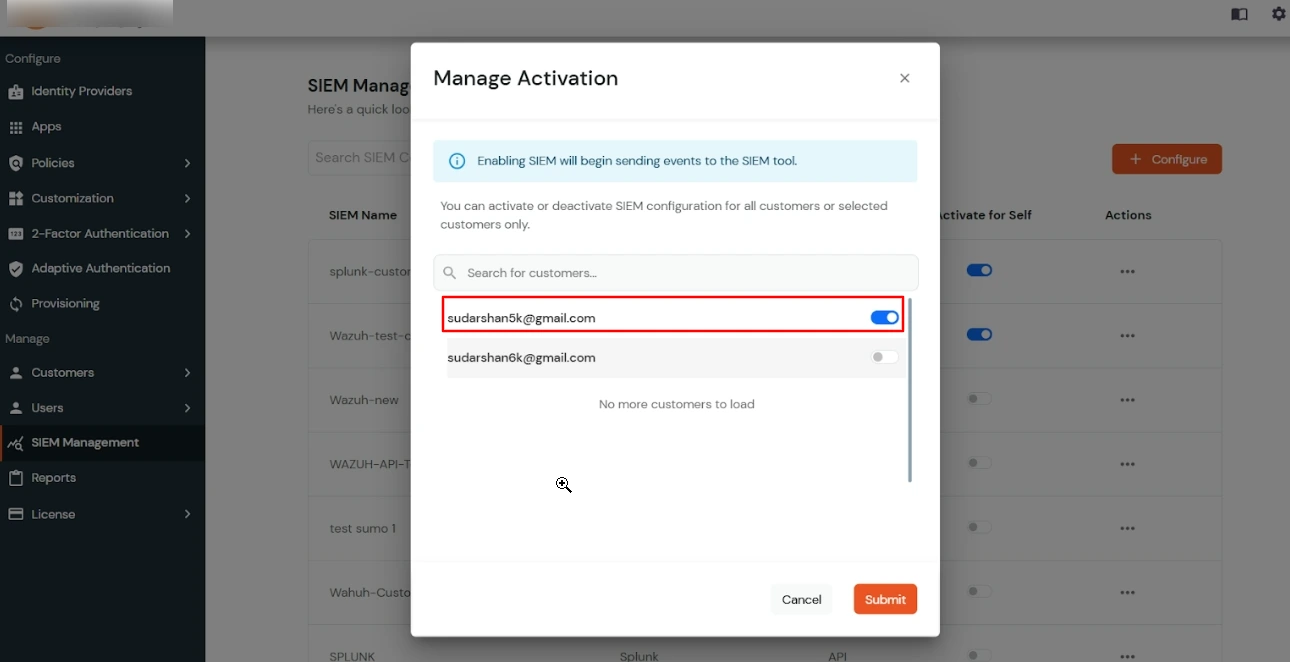
  • Seleziona Gestisci attivazione:
    • Il superamministratore può utilizzare Gestisci attivazione per abilitare selettivamente lo strumento SIEM per i singoli account dei clienti.
    Seleziona Gestisci attivazione

3. Esempi di filtri di ricerca

1. Filtra query per audit MFA

            
                _source=##name_of_your_source##
              | where audit.audittype = "MFA_AUDIT"
              | audit.target.identifier as Identifier
              | audit.status as Status
              | fromMillis(audit.createdDttm) as Time
              | formatDate(Time,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, Status, FormattedTime
              | fields -_count


2. Filtra query per audit amministrativi

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | audit.status as Status
              | audit.target.identifier as Identifier
              | audit.eventType as EventType
              | count by Identifier, EventType, Status
              | fields -_count


3. Filtra la query per gli audit di reimpostazione della password

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | where audit.eventType = "Password Reset"
              | audit.target.identifier as Identifier
              | auditValue as AuditMessage
              | audit.status as Status
              | fromMillis(audit.createdDttm) as temptime
              | formatDate(temptime,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, AuditMessage, Status, FormattedTime
              | fields -_count



Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso