Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×La soluzione Single Sign-On (SSO) di miniOrange offre un accesso Single Sign-On sicuro a vCenter utilizzando un unico set di credenziali di accesso. È possibile accedere a vCenter utilizzando le credenziali di miniOrange, le credenziali di Azure AD o qualsiasi altro provider di identità esistente. Con i servizi SSO di miniOrange, oltre a vCenter, è possibile accedere anche ad altre applicazioni on-premise e cloud utilizzando le credenziali dei provider di identità/archivio utenti esistenti (Azure Active Directory, Okta, Ping) . Seguire la guida di configurazione fornita per integrare l'SSO basato su header per l'account vCenter.
miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.

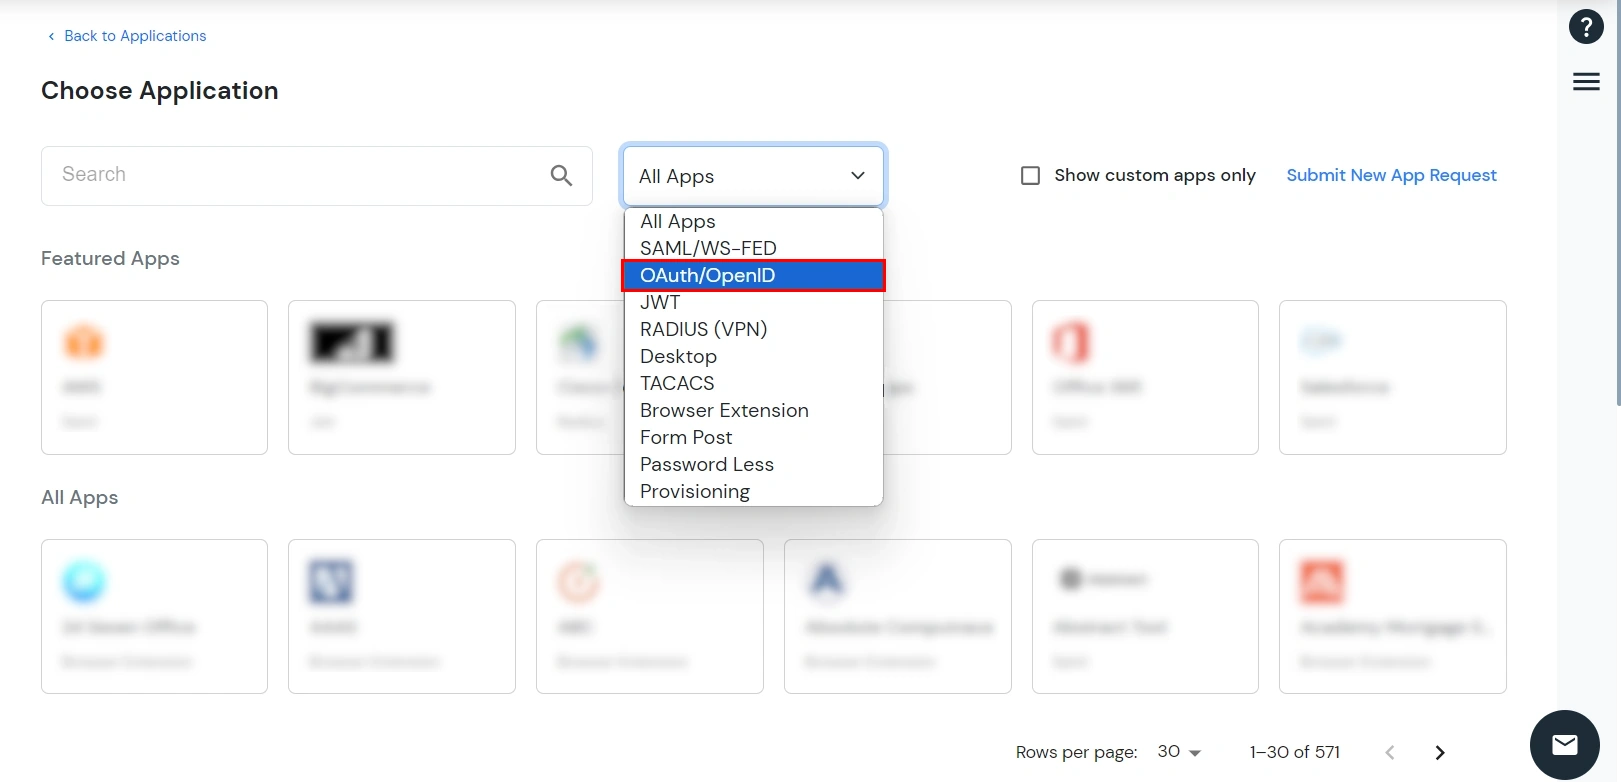
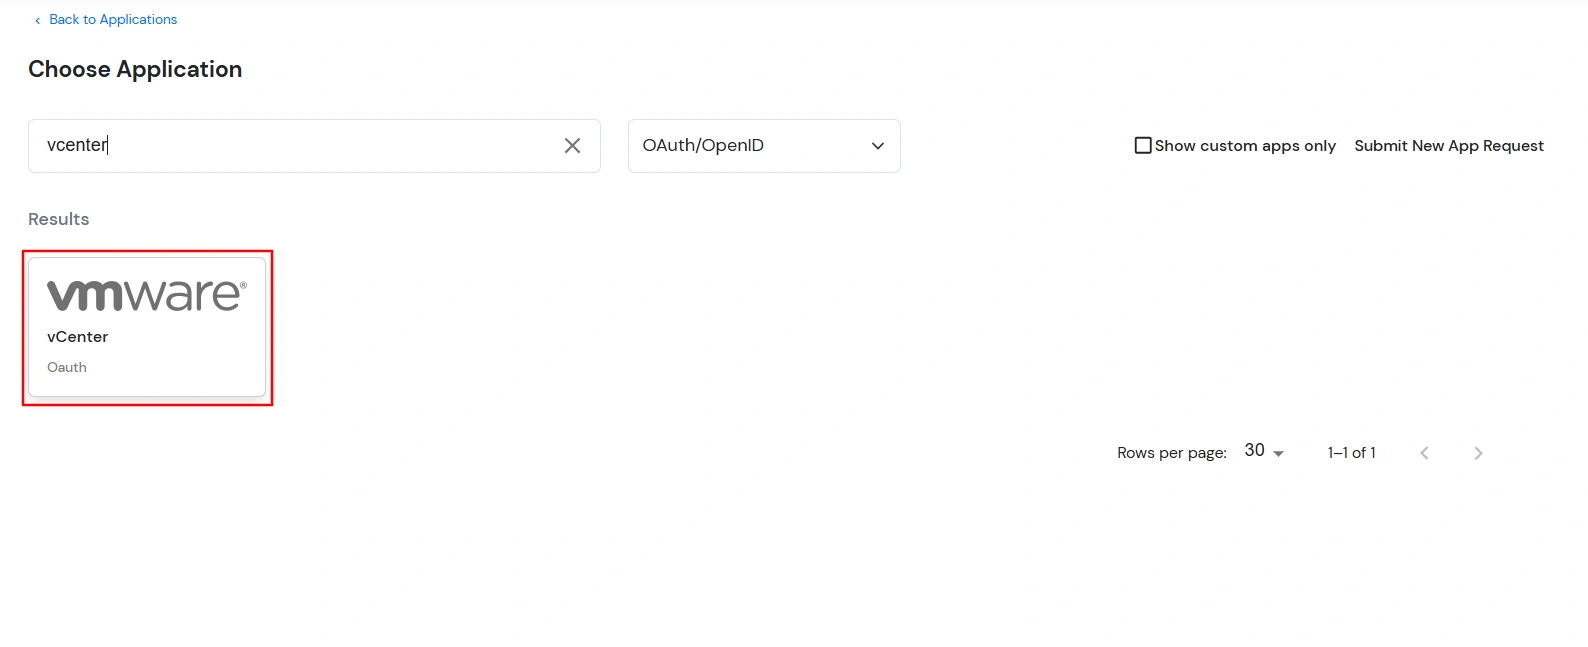
| Schede di base | Descrizione |
|---|---|
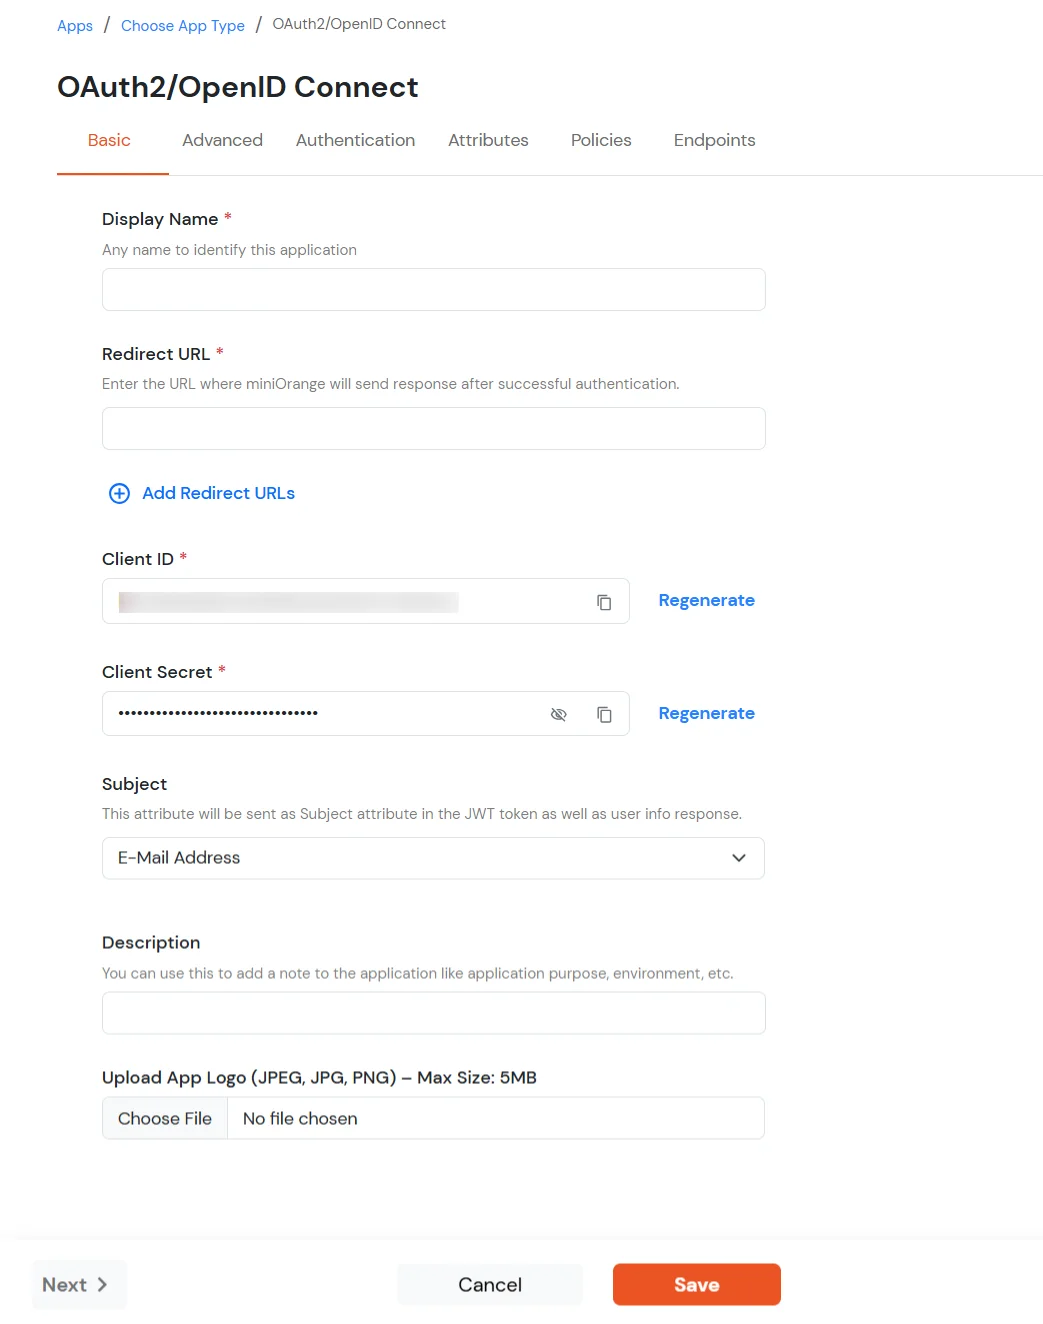
| Display Nome | Inserire il Display Nome (vale a dire il nome di questa applicazione). |
| URL di reindirizzamento | copiare il URL di reindirizzamento da vCenter Application. Otterrai questo URL quando creerai un'applicazione nella console di amministrazione di vCenter. |
| ID cliente | È possibile trovare ID cliente cliccando sull'icona come mostrato di seguito. |
| Client Secret | È possibile trovare Client Secret cliccando sull'icona come mostrato di seguito. |
| Descrizione (facoltativa) | Aggiungere una descrizione se necessario. |
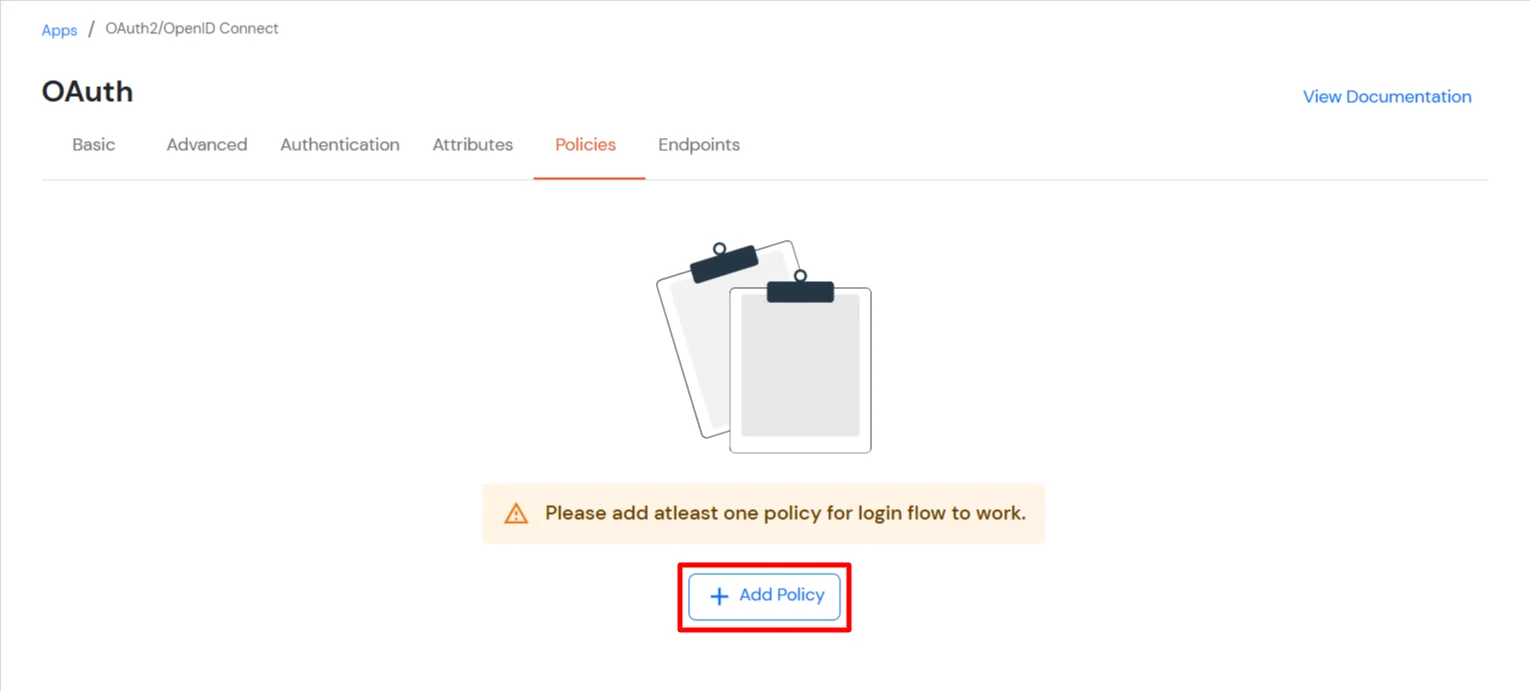


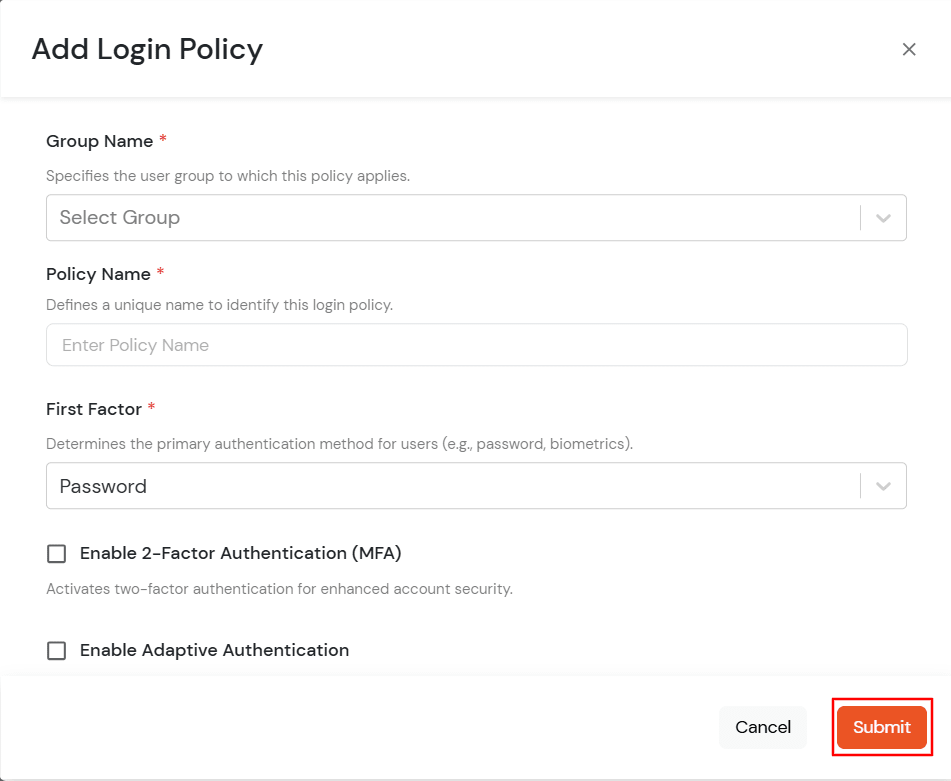
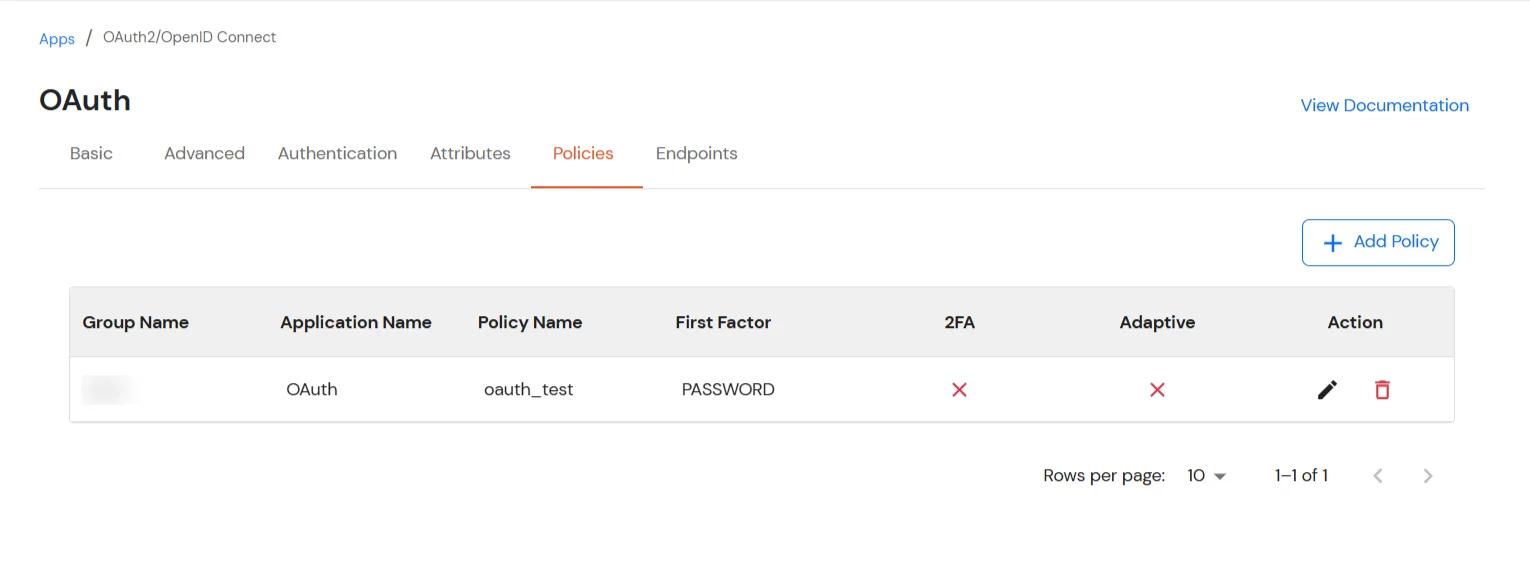
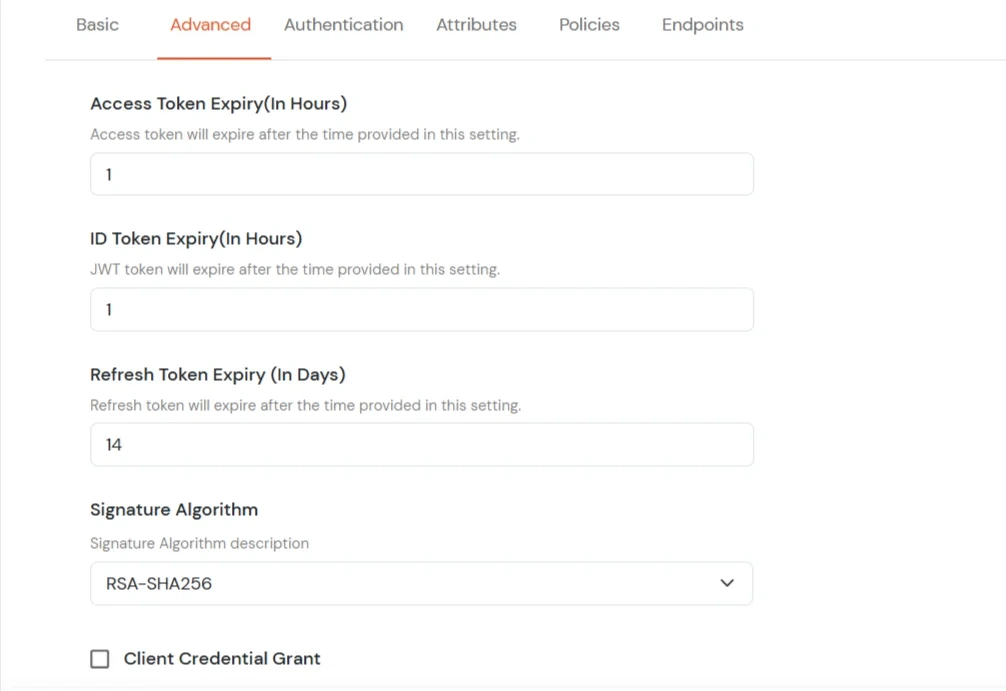
| Fornitore di identità primario | Selezionare la fonte ID predefinita dal menu a discesa per l'applicazione. Se non selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegliere miniOrange.] |
| Flussi SSO | Selezionare il flusso SSO desiderato dal menu a discesa, ad esempio miniOrange come IDP, miniOrange come Broker, o miniOrange come Broker con Discovery Flow. |
| Mostra sulla dashboard dell'utente finale | Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale. |
| Forza autenticazione | Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già. |
| URI di disconnessione consentiti | Fai clic sul link "URI di disconnessione consentiti" per aggiungere un elenco di URI di reindirizzamento post-disconnessione. Gli utenti verranno reindirizzati a uno di questi URI dopo aver effettuato correttamente la disconnessione da miniOrange. |
| Disconnessione singola abilitata | Abilitare questa opzione per inviare richieste di disconnessione ad altre applicazioni quando si esegue la disconnessione da questa app. |
| URL di accesso | È possibile includere attributi utente nell'URL di accesso utilizzando segnaposto come {{username}}, {{primaryEmail}}, {{customAttribute1}}, ecc. Questi segnaposto verranno sostituiti dinamicamente con i valori utente effettivi durante il flusso SSO avviato dall'IdP. È possibile generare l'URL utilizzando i seguenti attributi: username, primaryEmail, alternateEmail, fname, lname, primaryPhone e customAttribute1. L'URL potrebbe essere così https://<sso-url>?username={{username}}
https://<sso-url>?username={{username}}&email={{primaryEmail}}https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}} |
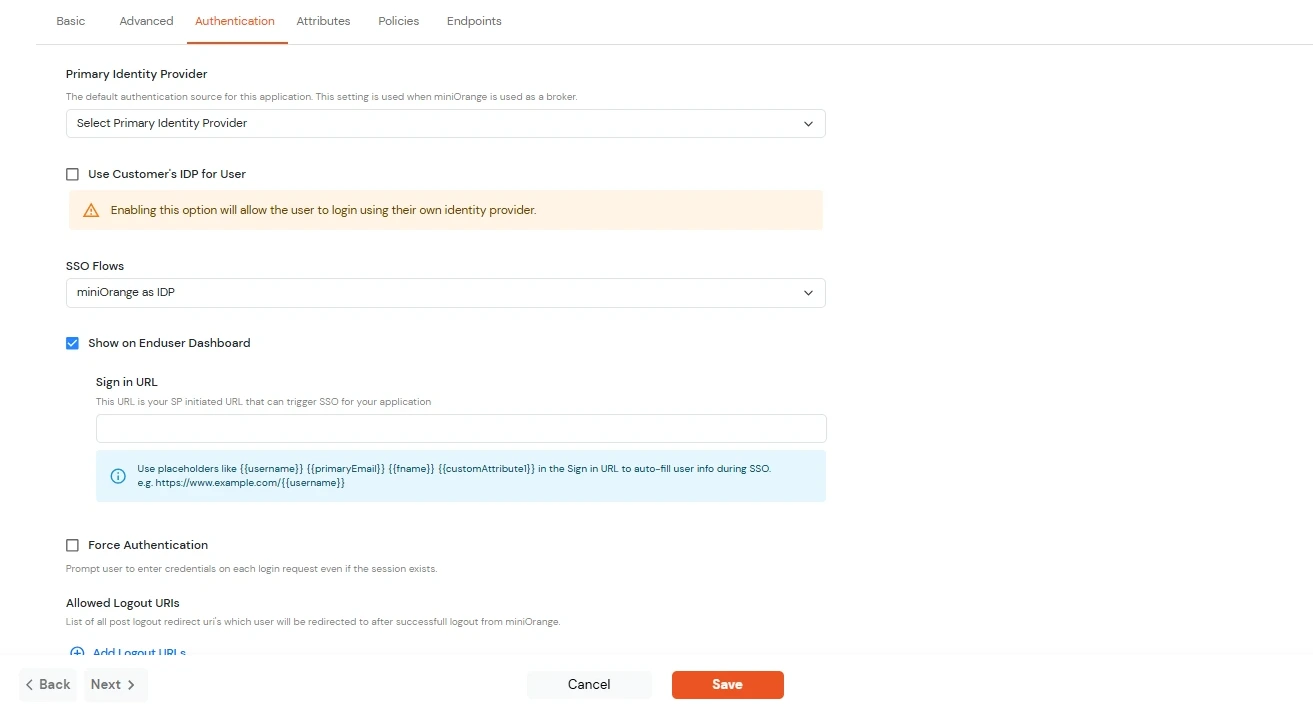

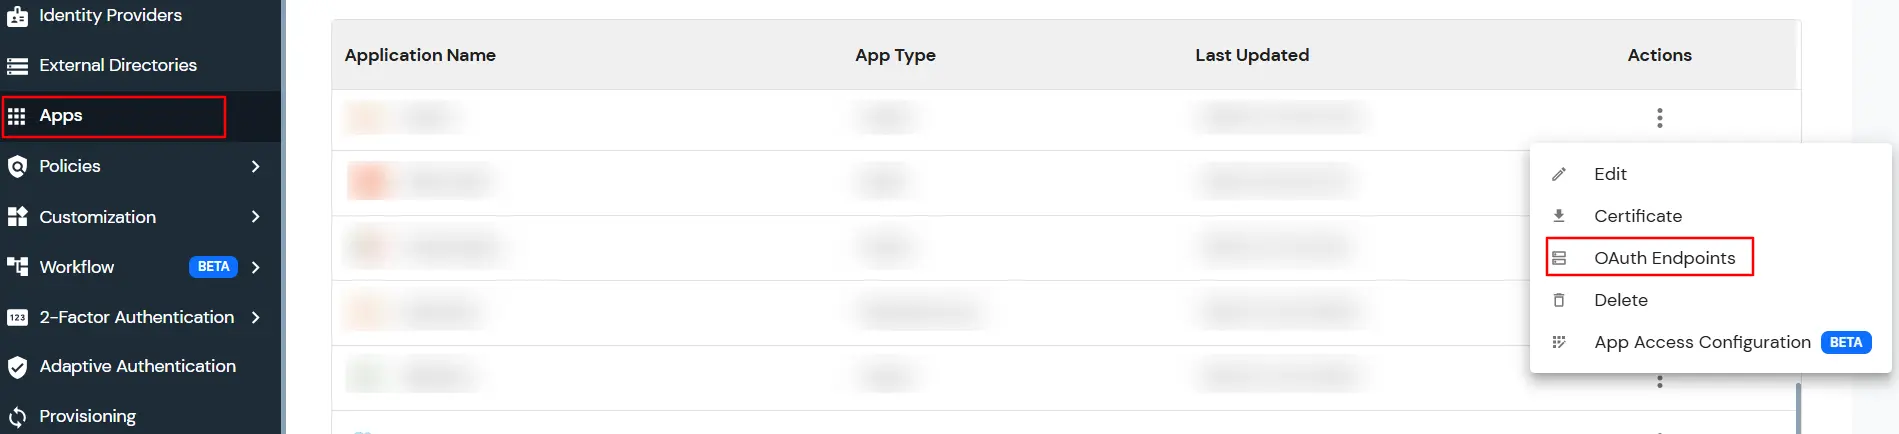
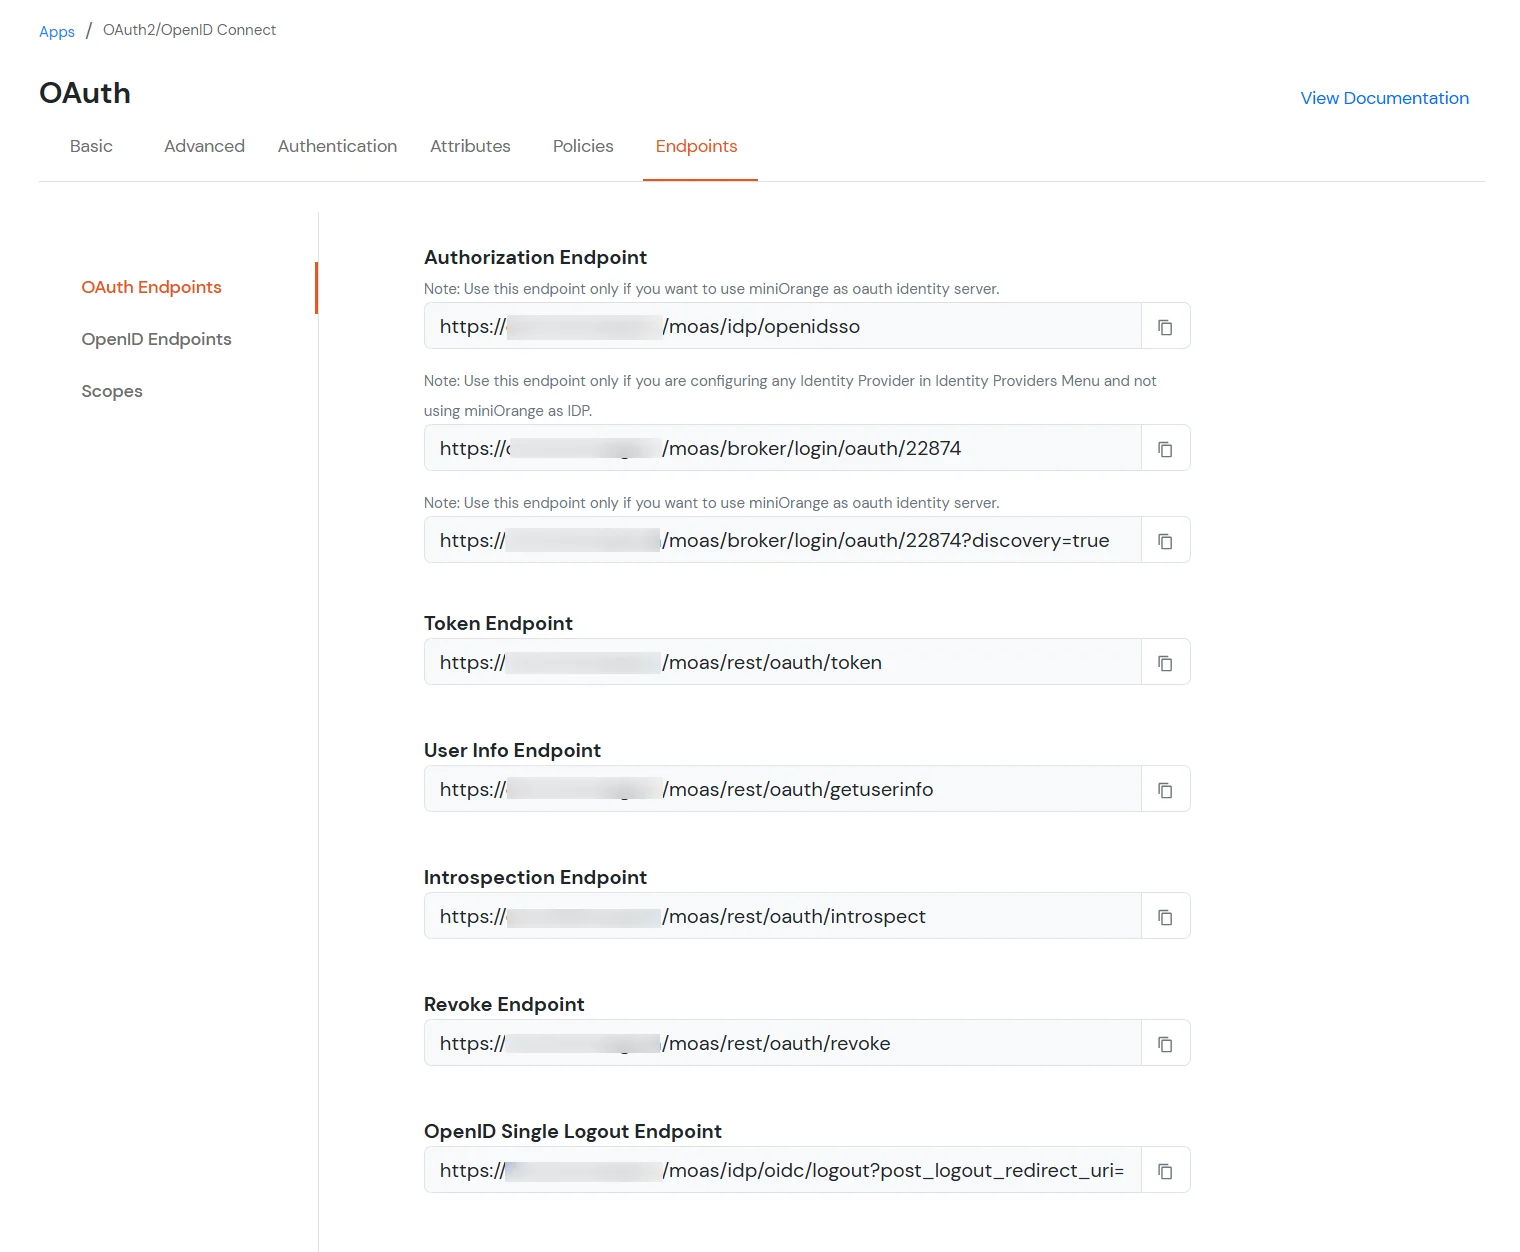
| Endpoint di autorizzazione: | https://{custom_domain}.xecurify.com/moas/idp/openidsso
(Nota: Utilizzare questo enpoint solo se si desidera utilizzare miniorange come server di identità OAuth.) https://{custom_domain}.xecurify.com/moas/broker/login/oauth/260174 (Nota: Utilizzare questo punto solo se si sta configurando un qualsiasi provider di identità nel menu Provider di identità e non si utilizza miniorange come IDP.) |
| Punto finale del token: | https://{custom_domain}.xecurify.com/moas/rest/oauth/token |
| Endpoint informazioni utente: | https://{custom_domain}.xecurify.com/moas/rest/oauth/getuserinfo |
| Punto finale dell'introspezione: | https://{custom_domain}.xecurify.com/moas/rest/oauth/introspect |
| Revoca endpoint: | https://{custom_domain}.xecurify.com/moas/rest/oauth/revoke |
| Endpoint di disconnessione singola OpenID: | https://{custom_domain}.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri={YOUR-APP-LOGOUT-URL} |
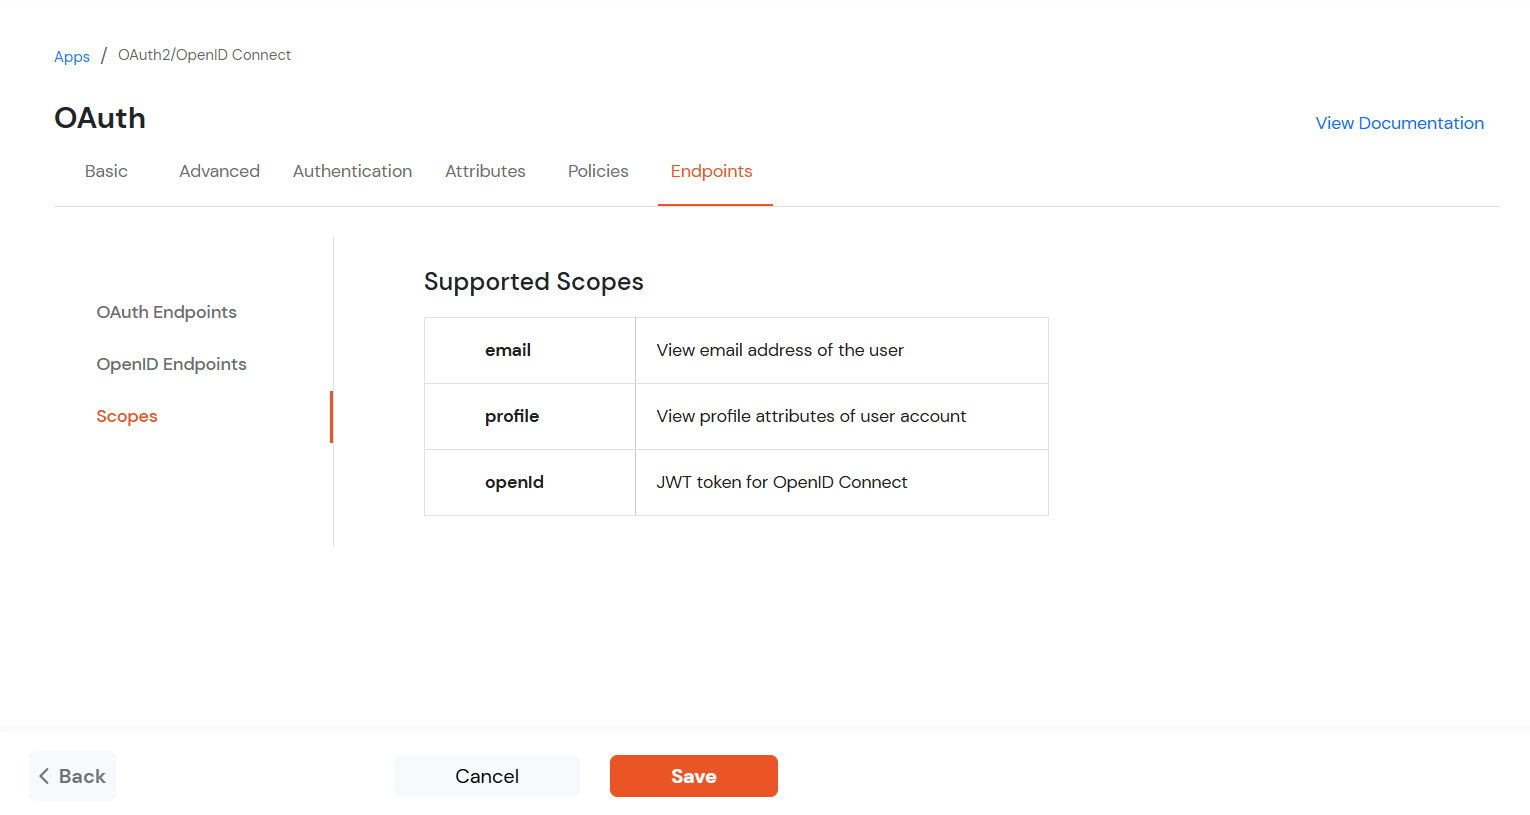
| e-mail: | Visualizza l'indirizzo email dell'utente |
| profilo : | Visualizza gli attributi del profilo dell'account utente |
| ID apertura: | Recupera il token JWT per OpenID Connect |
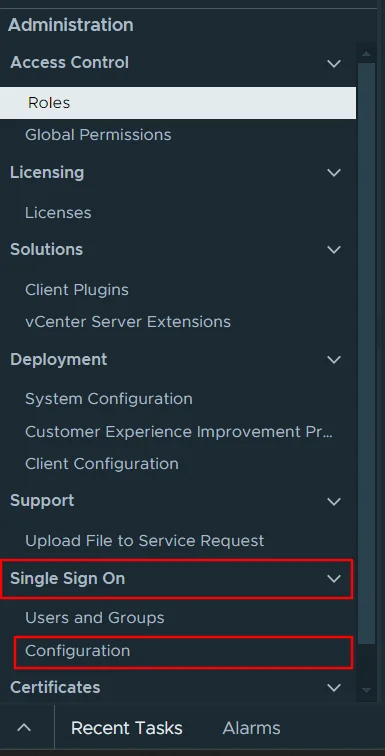
Assicurati di recuperare la catena completa dei certificati di IDP e segui i passaggi elencati di seguito per ciascun certificato nella catena.
/usr/lib/vmware-vmafd/bin/dir-cli trustedcert publish --cert /tmp/<certname>.cer/usr/lib/vmware-vmafd/bin/vecs-cli entry list --store trusted_roots --text/usr/lib/vmware-vmafd/bin/vecs-cli force-refresh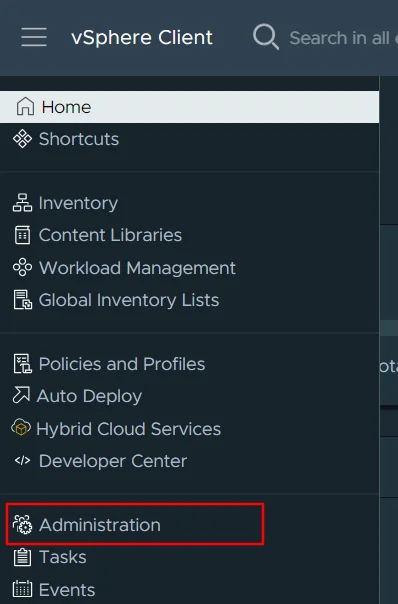
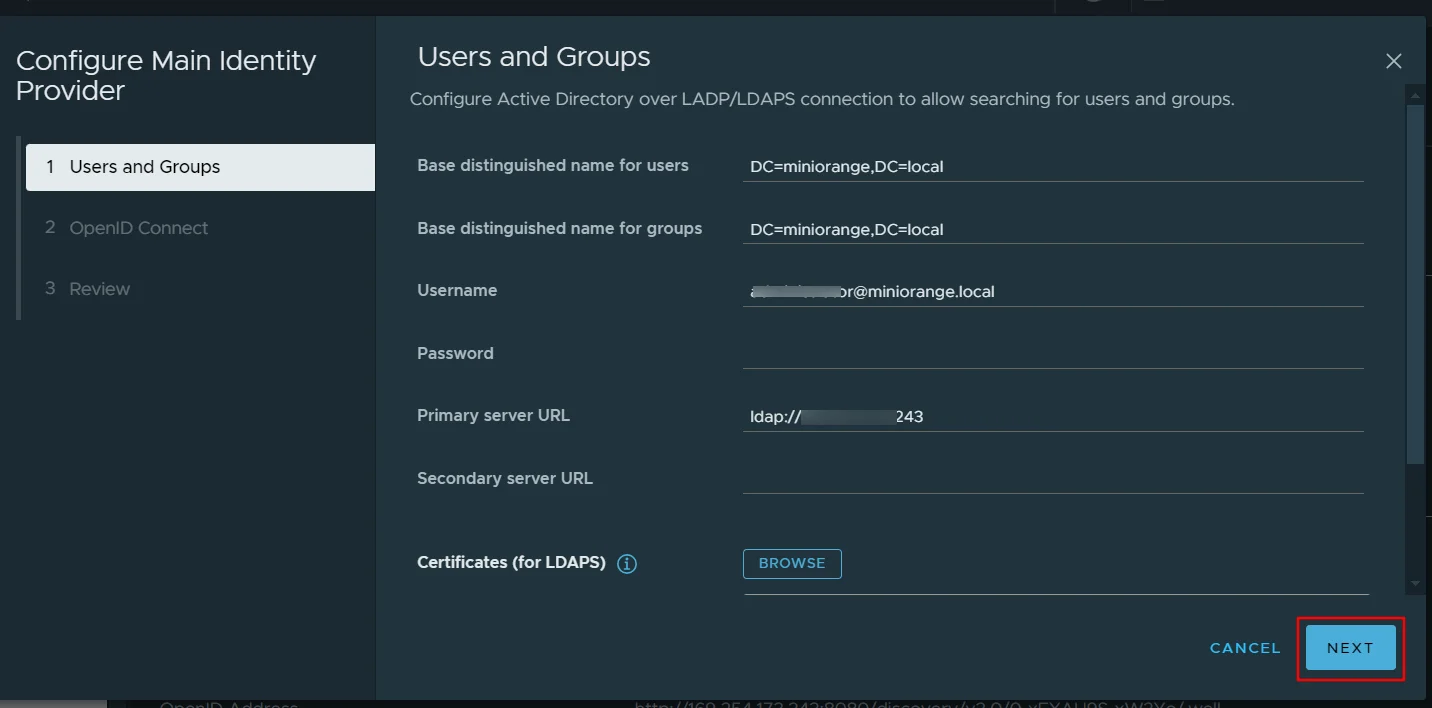

miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
1. Crea utente in miniOrange





2. Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.












Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo | Descrizione |
|---|---|
| Attiva LDAP | Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback | Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore | Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti | Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange | Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
Nome attributo inviato a SP = organizzazione
Nome attributo da IDP = azienda










La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
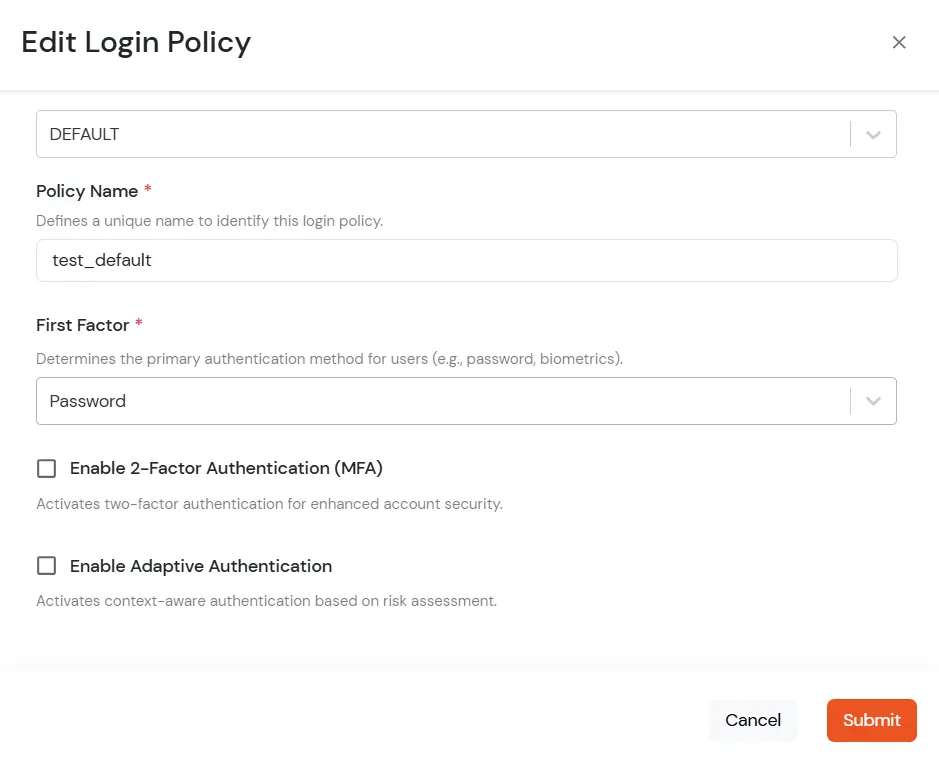
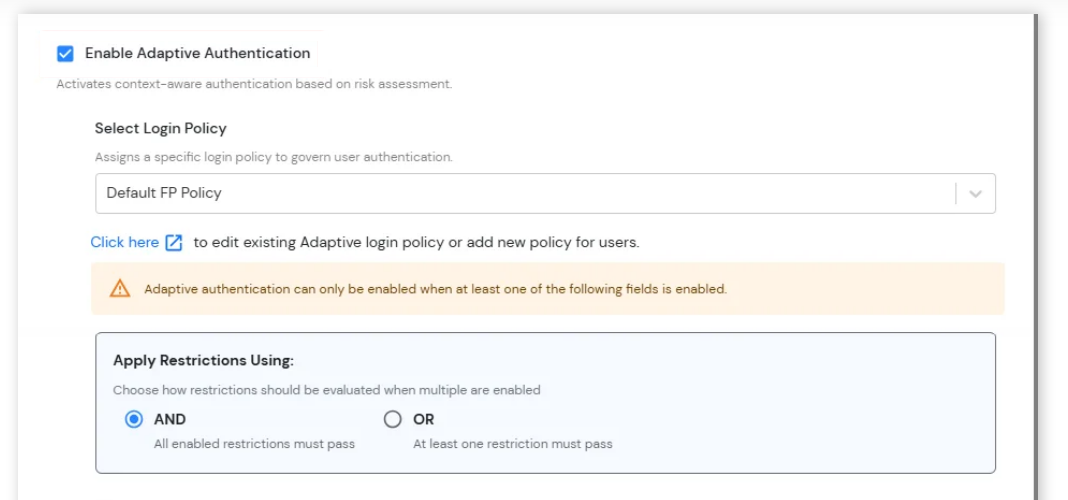
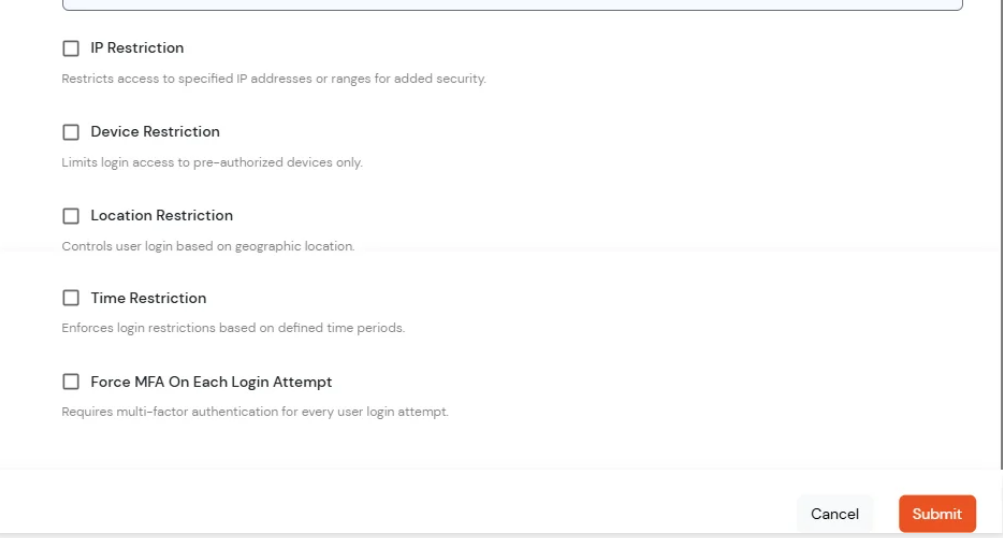
L'autenticazione adattiva per vCenter consente agli amministratori di applicare criteri di accesso contestuali valutando le condizioni di accesso degli utenti, come indirizzo IP, dispositivo, posizione e orario di accesso. In base ai criteri configurati, agli utenti può essere consentito l'accesso, può essere richiesto un ulteriore controllo o l'accesso può essere negato. Gli amministratori possono anche configurare avvisi via e-mail, personalizzare i messaggi di errore visualizzati dagli utenti, rivedere le impostazioni dei criteri prima della distribuzione e assegnare criteri di autenticazione adattiva ai criteri di accesso alle applicazioni per rafforzare la sicurezza e prevenire accessi non autorizzati.
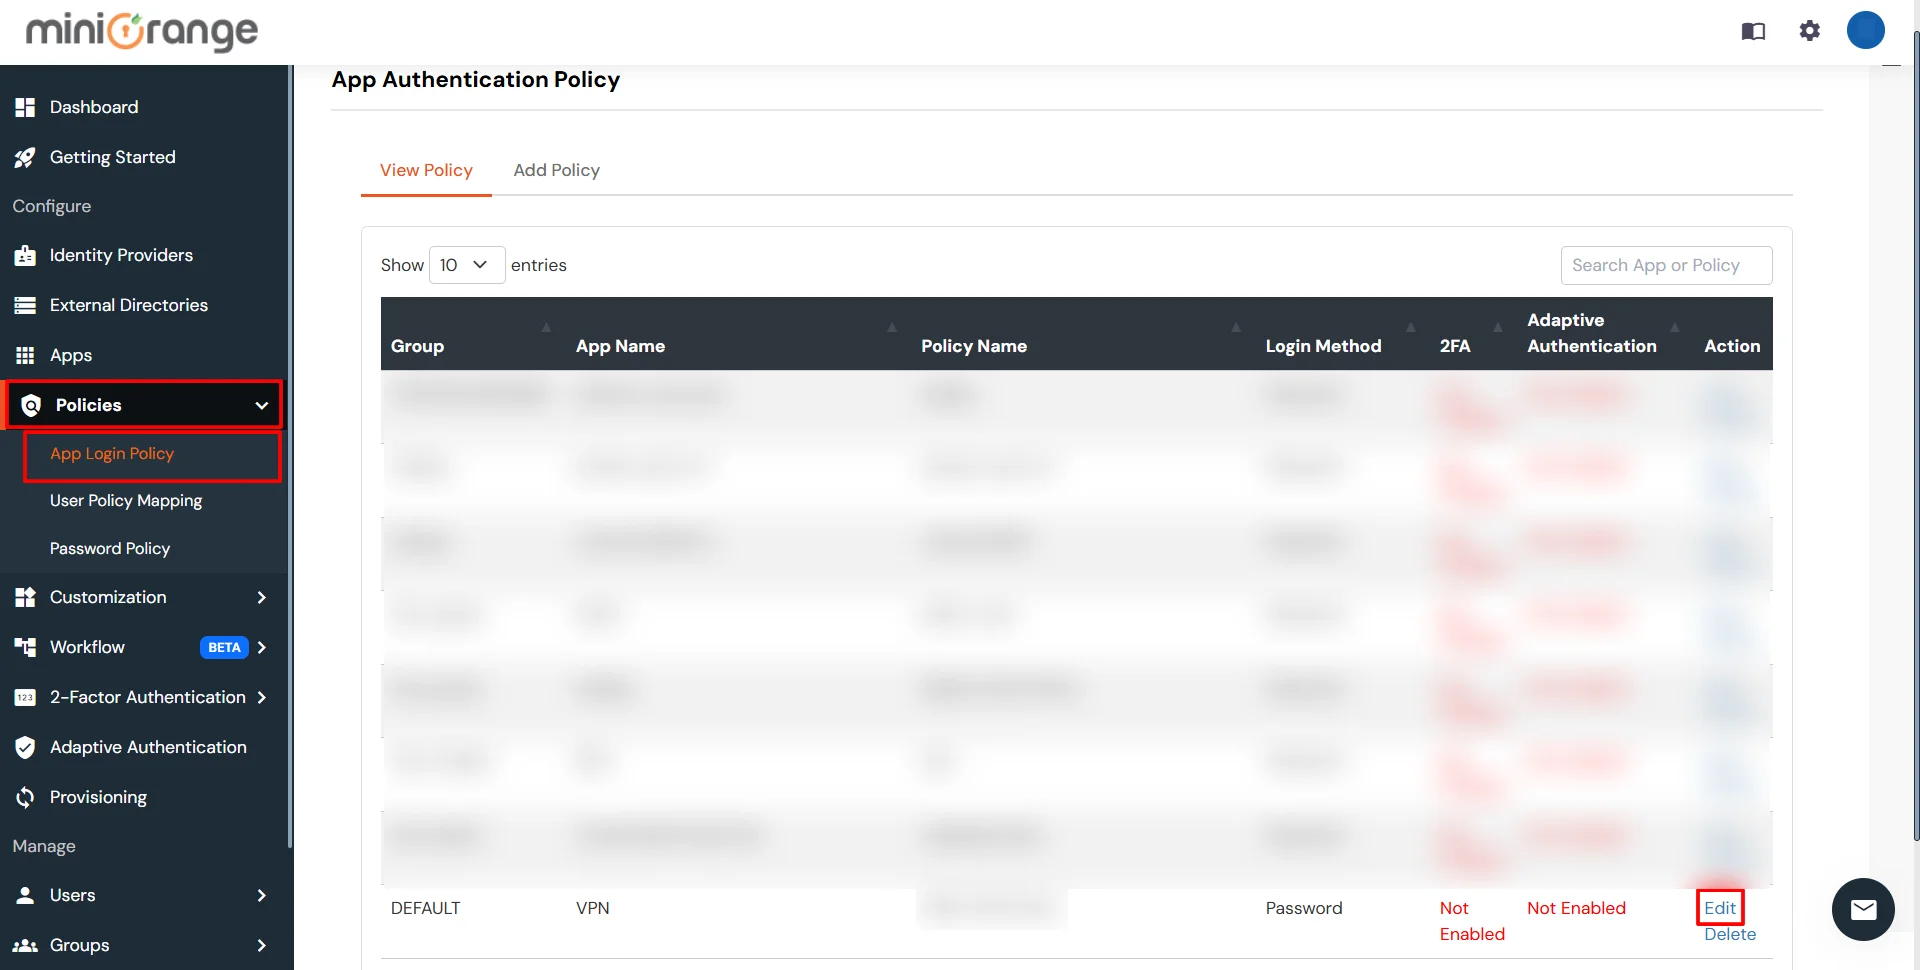
[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. Ora è possibile accedere e gestire i criteri di autenticazione adattiva navigando in Criteri >> Criteri di accesso adattivo.]
A. Limitare l'accesso a vCenter con la restrizione di accesso basata su IP
La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.
È possibile configurare l'autenticazione adattiva con restrizione basata sull'indirizzo IP nel seguente modo:





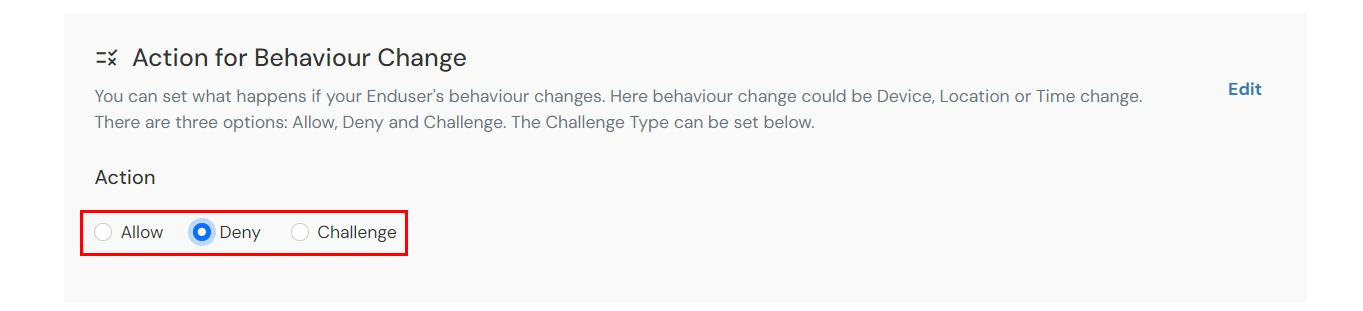
| Attributo (Opzione) | Descrizione |
|---|---|
| Consentire | Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera. |
| Rifiuta | Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera. |
| La sfida | Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
| Attributo | Descrizione |
|---|---|
| Fattore secondo utente | L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio
|
| KBA (autenticazione basata sulla conoscenza) | Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa | L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
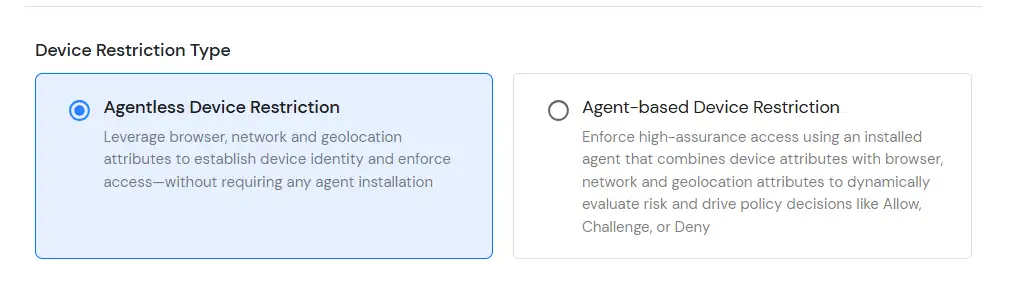
B. Limitare l'accesso a vCenter con la restrizione di accesso basata sul dispositivo
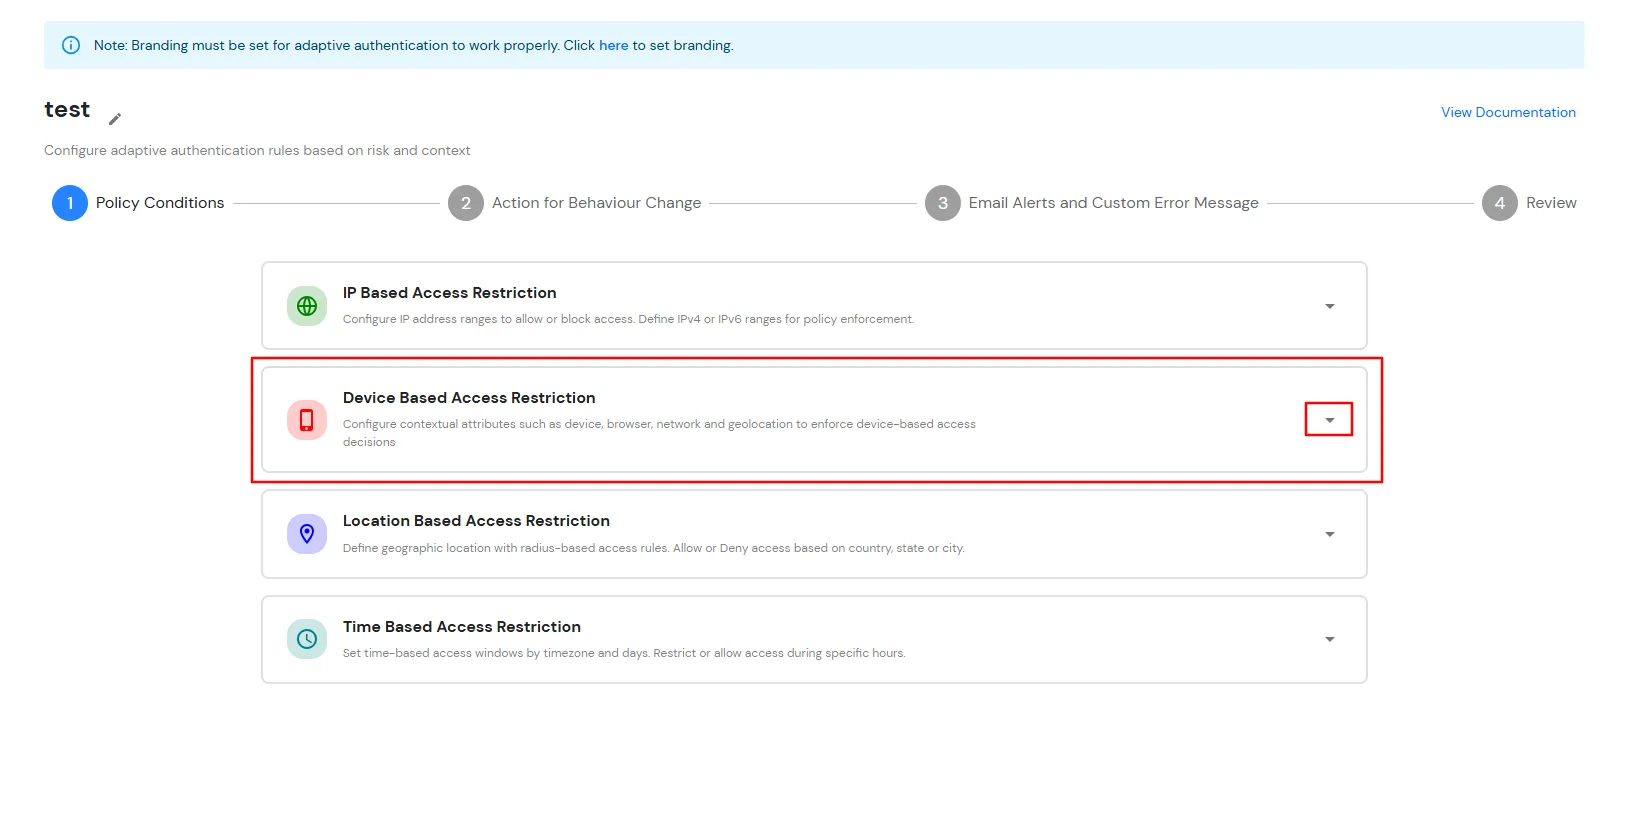
La restrizione di accesso basata sul dispositivo consente agli amministratori di controllare l'accesso degli utenti in base ai dispositivi attendibili e registrati. Sfruttando i meccanismi di identificazione e verifica del dispositivo, gli amministratori possono definire criteri che valutano il dispositivo utilizzato durante l'autenticazione. Quando un utente tenta di accedere, il dispositivo viene valutato rispetto al criterio configurato e viene applicata l'azione appropriata: Consenti, Richiedi o Nega in base alle condizioni configurate.
È possibile configurare l'autenticazione adattiva con restrizioni basate sul dispositivo nel seguente modo:

C. Limitare l'accesso a vCenter con la restrizione di accesso basata sulla posizione
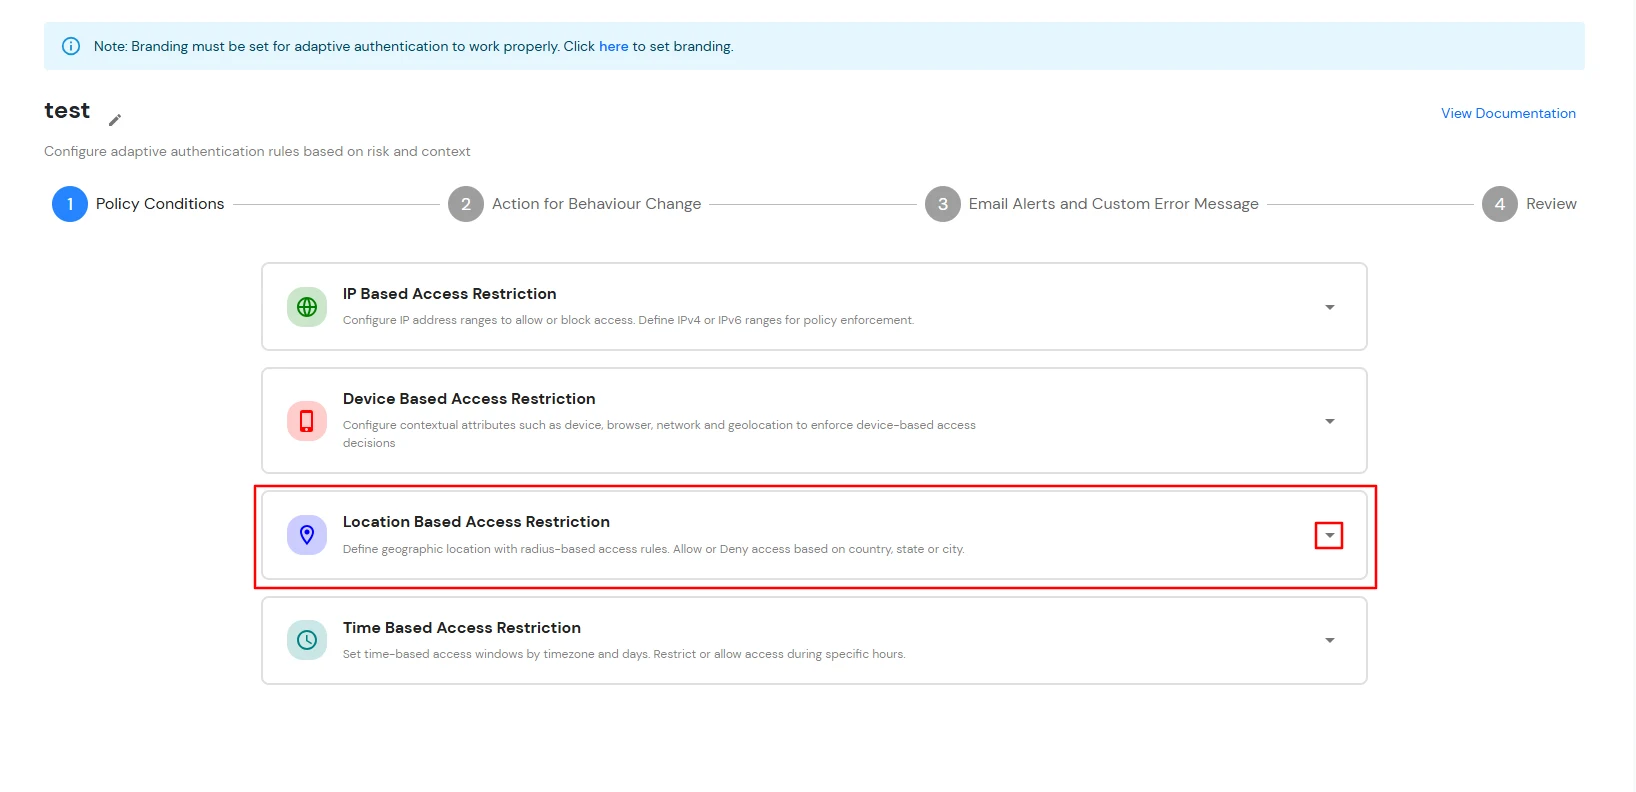
Nelle restrizioni di posizione, l'amministratore configura un elenco di posizioni in cui desidera consentire o negare l'accesso agli utenti finali in base alle condizioni impostate dall'amministratore stesso. Quando un utente tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi di posizione (come latitudine, longitudine e codice paese) vengono verificati rispetto all'elenco di posizioni configurato dall'amministratore. In base a questa verifica, all'utente verrà consentito, verrà richiesto l'accesso o verrà negato.
È possibile configurare l'autenticazione adattiva con restrizioni basate sulla posizione nel seguente modo:


D. Limitare l'accesso a vCenter con la restrizione di accesso basata sul tempo
Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e gli utenti vengono autorizzati, bloccati o invitati a effettuare un controllo in base alle condizioni definite nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, bloccato o invitato a effettuare un controllo.
È possibile configurare l'autenticazione adattiva con restrizione basata sul tempo nel seguente modo:



E. Avvisi via e-mail e messaggi e-mail personalizzati
Questa sezione gestisce le notifiche e gli avvisi relativi ai criteri di accesso adattivo. Offre le seguenti opzioni:


| Opzione | Descrizione |
|---|---|
| Gli utenti accedono da indirizzi IP, dispositivi o posizioni sconosciuti | Abilitando questa opzione è possibile effettuare l'accesso da indirizzi IP o dispositivi sconosciuti e persino da posizioni diverse. |
| Sfida completata e dispositivo registrato | Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida e registra un dispositivo. |
| Sfida completata ma dispositivo non registrato | Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale completa una sfida ma non registra il dispositivo. |
| Sfida fallita | Abilitando questa opzione è possibile inviare un avviso via e-mail quando un utente finale non riesce a completare la sfida. |


F. Revisione
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.