Come configurare 2FA/MFA per l'accesso a Windows e RDP
Con il crescente numero di violazioni della sicurezza basate su password, affidarsi solo a nomi utente e password per proteggere gli accessi locali di Windows o al protocollo RDP (Remote Desktop Protocol) non è più sufficiente. I cybercriminali possono facilmente sfruttare credenziali deboli o rubate, mettendo a rischio i sistemi aziendali critici.
Ecco perché oggi le organizzazioni si affidano al prodotto miniOrange MFA , che aggiunge un ulteriore livello di sicurezza sotto forma di autenticazione a due fattori (2FA) per prevenire accessi non autorizzati.
Perché scegliere miniOrange MFA per Windows e RDP?
La soluzione di autenticazione a due fattori (2FA) miniOrange per Windows protegge dalle violazioni delle password introducendo due livelli di autenticazione successivi.
1. Primo fattore: credenziali standard di Windows AD dell'utente.
2. Secondo fattore: un metodo di autenticazione sicuro scelto tra oltre 15 metodi di autenticazione offerti da miniOrange, tra cui OTP, notifiche push, autenticazione biometrica, token hardware e altro ancora.
Funzionalità principali di miniOrange Windows MFA/2FA
- 2FA per le richieste di elevazione del controllo di accesso utente (UAC)
- Distribuzione rapida tramite oggetto Criteri di gruppo (GPO), push o funzione di importazione/esportazione
- Reimpostazione password self-service (SSPR) capacità
- Integrazione di Azure AD o AD locale tramite LDAP
- Accesso senza password opzione
- 2FA basato sulla macchina
- 2FA offline
Implementando il prodotto 2FA di miniOrange, le organizzazioni possono rafforzare gli ambienti Windows e RDP contro il furto di credenziali, il phishing e gli attacchi brute-force, in modo che solo gli utenti fidati possano accedere.
La soluzione miniOrange 2FA per l'accesso a Windows e al Desktop remoto (RDP) supporta i seguenti metodi di autenticazione a due fattori (2FA/MFA):
| Tipo di autenticazione | Metodo | Supporto |
|---|
| Autenticatore miniOrange | Gettone morbido | |
| Notifica push miniOrange | |
| Token mobile | Google Authenticator | |
| Microsoft Authenticator | |
| Autenticatore Authy | |
| SMS | OTP tramite SMS | |
| SMS con collegamento | |
| Email | OTP tramite e-mail | |
| E-mail con collegamento | |
| Verifica della chiamata | OTP tramite chiamata | |
| Gettone hardware | Token hardware YubiKey | |
| Visualizza token hardware | |
Requisiti di sistema per l'accesso con autenticazione a due fattori (2FA/MFA) miniOrange Fornitore di credenziali:
miniOrange Credential Provider per l'accesso a Windows e RDP supporta sia i sistemi operativi client che server.
Versioni client Microsoft Windows supportate:
- Di Windows 7 SP1
- Windows 8.1
- Windows 10
- Windows 11
Versioni di Windows Server supportate (installazioni GUI e core):
- Windows Server 2008 R2 SP1
- Di Windows Server 2012
- Di Windows Server 2012 R2
- Di Windows Server 2016
- Di Windows Server 2019
- Di Windows Server 2022
Oltre al sistema operativo Windows, miniOrange supporta 2FA per MAC and Linux sistemi operativi.
Ottieni assistenza gratuita per l'installazione - Prenota per slot
miniOrange offre assistenza gratuita tramite una chiamata di consulenza con i nostri tecnici di sistema per installare o configurare l'autenticazione a due fattori (2FA) per l'accesso a Windows e la soluzione RDP nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare uno slot e vi aiuteremo a configurarlo in pochissimo tempo.
Come funziona Windows Logon 2FA
Prerequisiti per la configurazione dell'autenticazione a due fattori (2FA) di Windows
- .NET Framework 4.8
- miniarancione Account cloud or Installazione in sede.
- Registrare gli utenti in miniOrange prima della configurazione:
- Il nome utente dell'utente in miniOrange dovrebbe essere lo stesso del nome utente di Windows.
- Ciò è necessario affinché il servizio possa richiedere l'autenticazione a due fattori appropriata per il cliente in base alla policy definita e fornire un accesso sicuro alla macchina/RDP.
- Esistono diversi metodi per aggiungere utenti in miniOrange.
Guida passo passo per configurare l'autenticazione a due fattori (2FA/MFA) per l'accesso a Windows
1. Scarica il modulo 2FA
- CLICCA QUI per scaricare il modulo Windows 2FA/MFA.
2. Imposta la dashboard miniOrange per Windows 2FA
In questo passaggio configureremo le tue preferenze per l'autenticazione a due fattori (2FA), come:
- A quali utenti dovrebbe essere richiesta la 2FA durante l'accesso a Windows.
- Quali metodi 2FA possono utilizzare?
2.1: Aggiunta di app e policy per 2FA
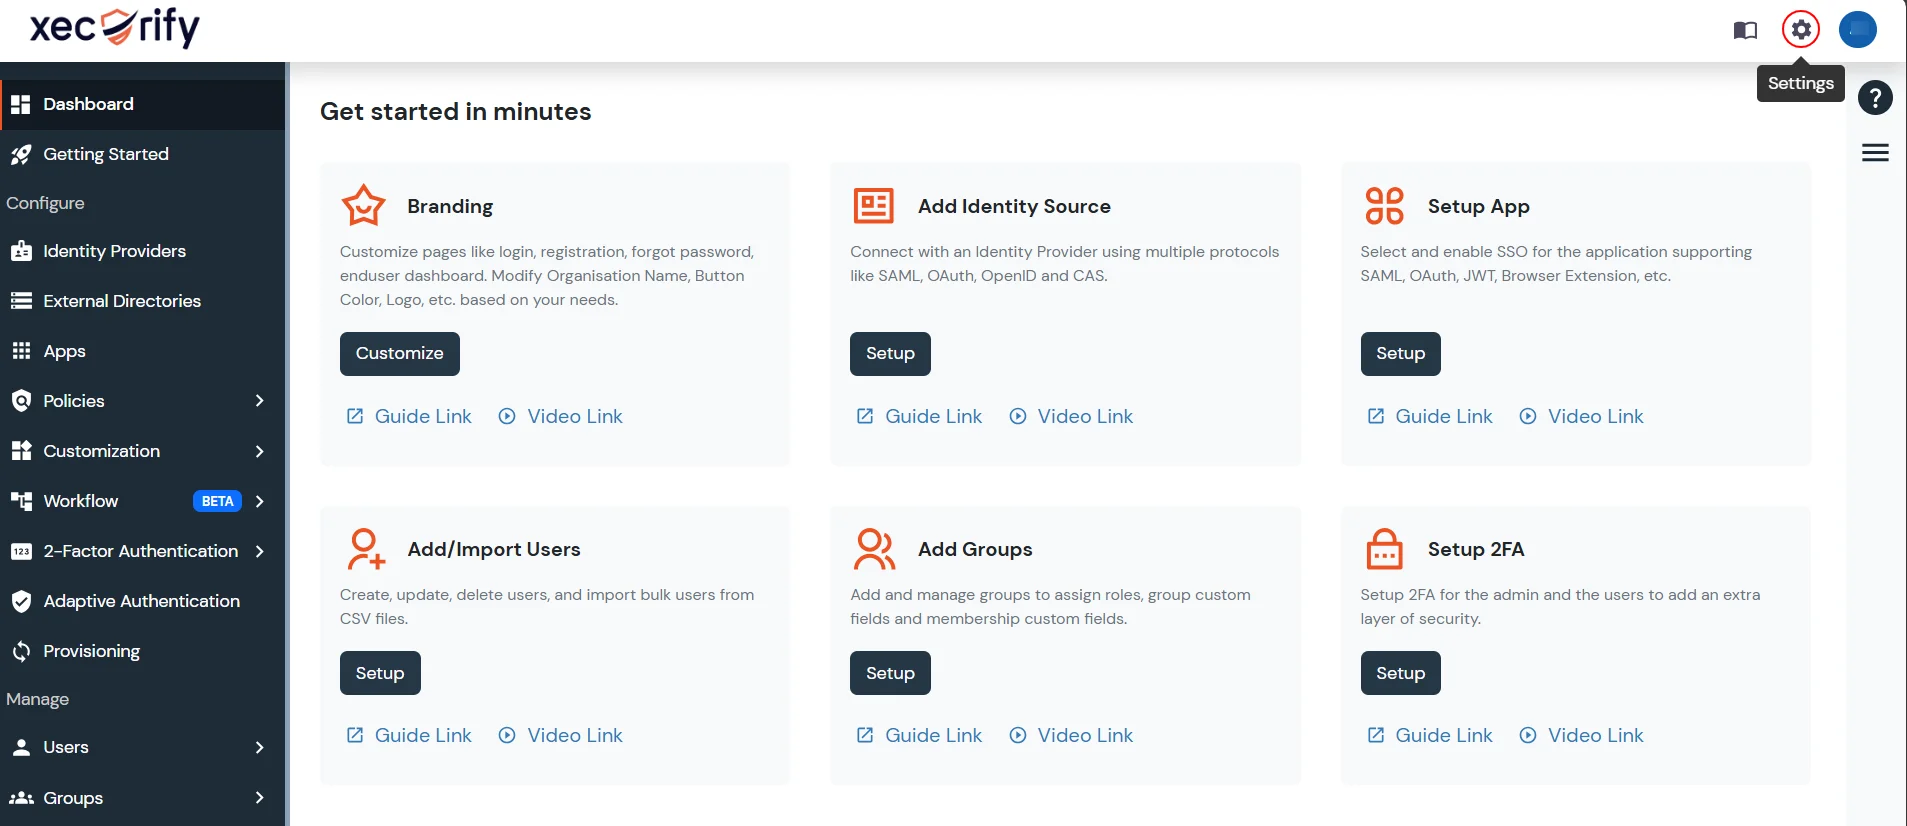
- Accedi a miniOrange Console di amministrazione.
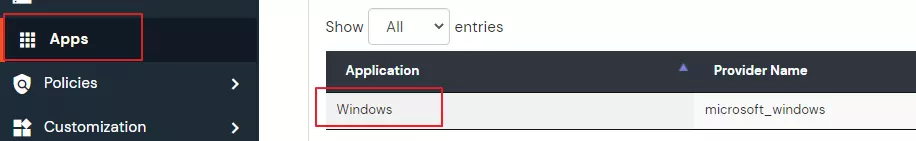
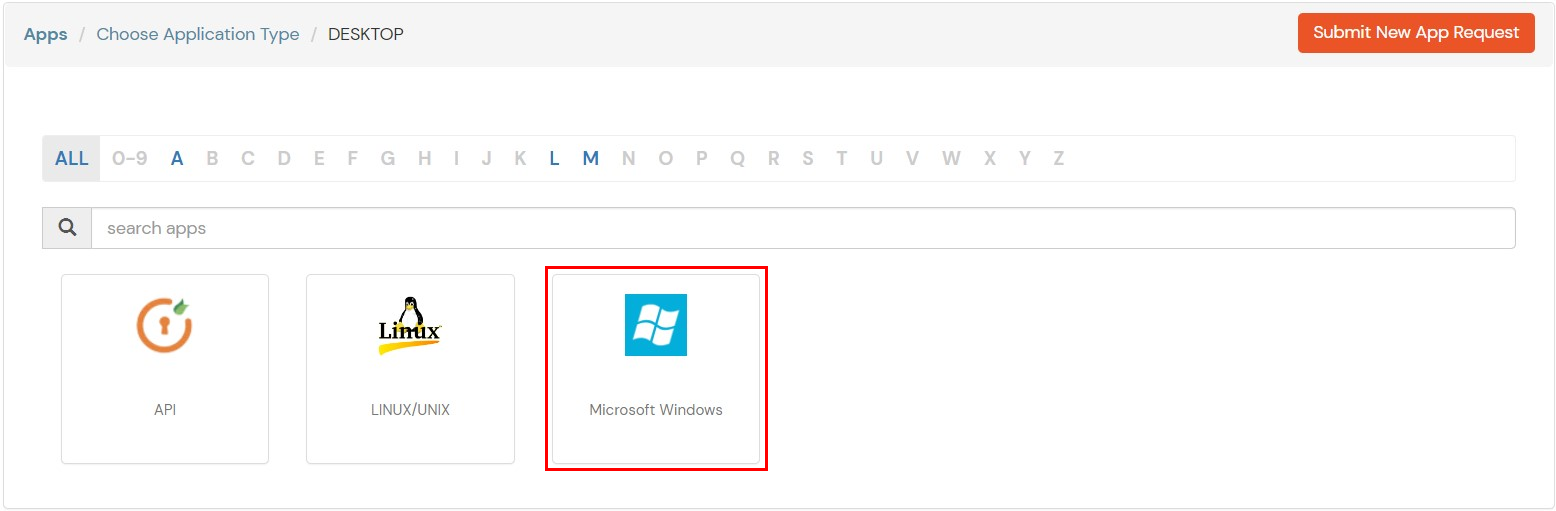
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- Seleziona Desktop da Tutte le applicazioni cadere in picchiata .
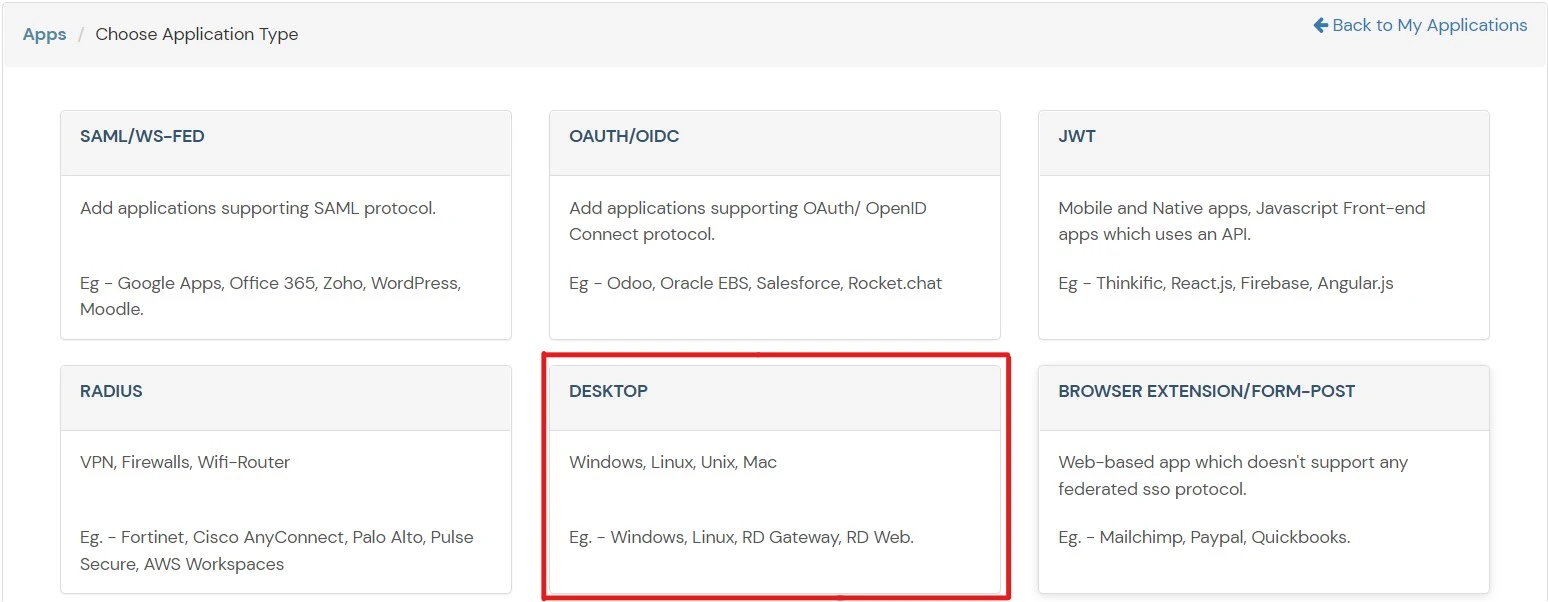
- Aggiungi Windows app su miniOrange.
- Nella scheda Base, inserisci il Display NomeLa descrizione è facoltativa.
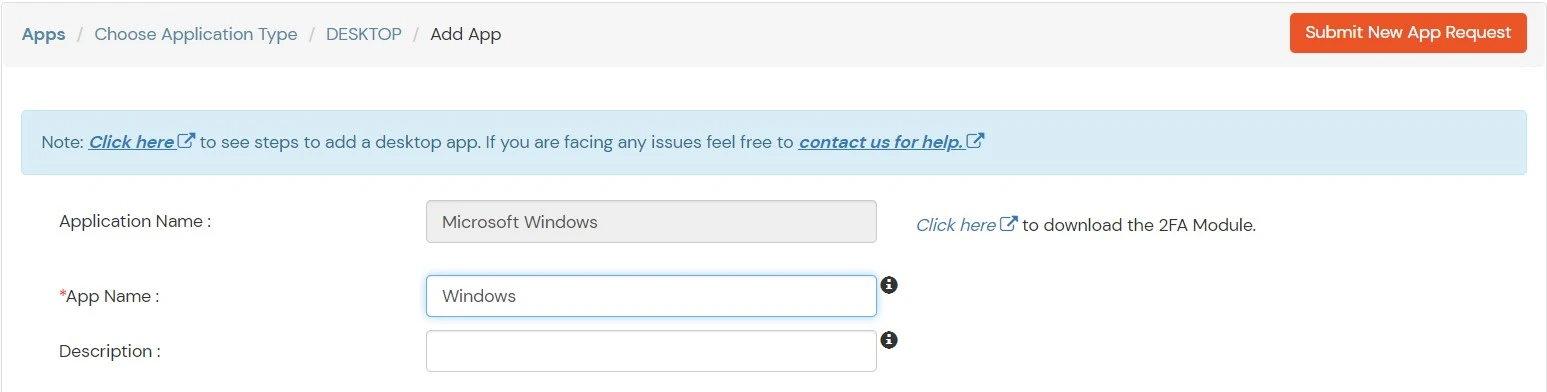
- Clicchi Salva per continuare. Verrai reindirizzato automaticamente al Politiche scheda.
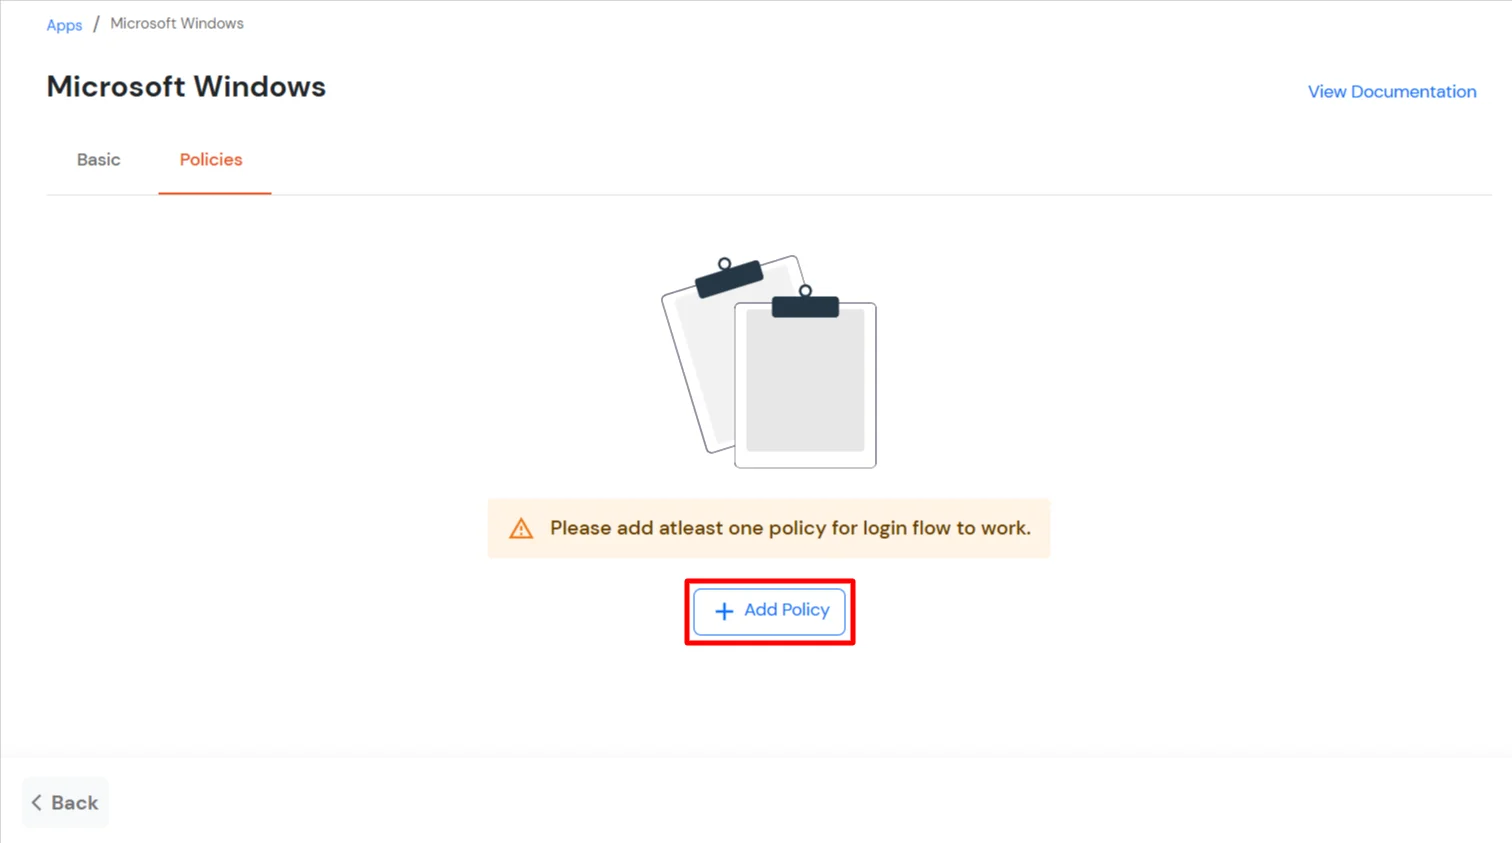
- Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo Si aprirà una finestra modale.
- Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.

- Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
- Inserisci il nome del gruppo e clicca su Crea gruppo.

- Fare clic su Avanti.
- Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
- Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
- Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
- Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.

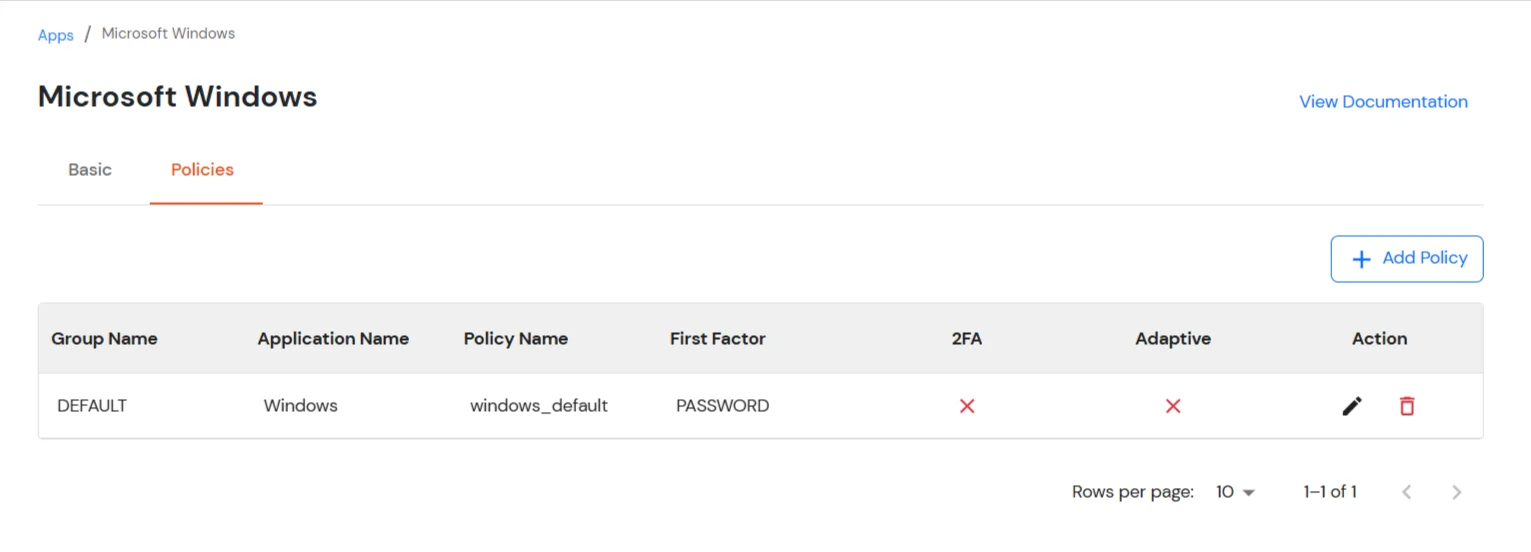
- Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
- Una volta inviata, la nuova policy aggiunta apparirà nell'elenco.
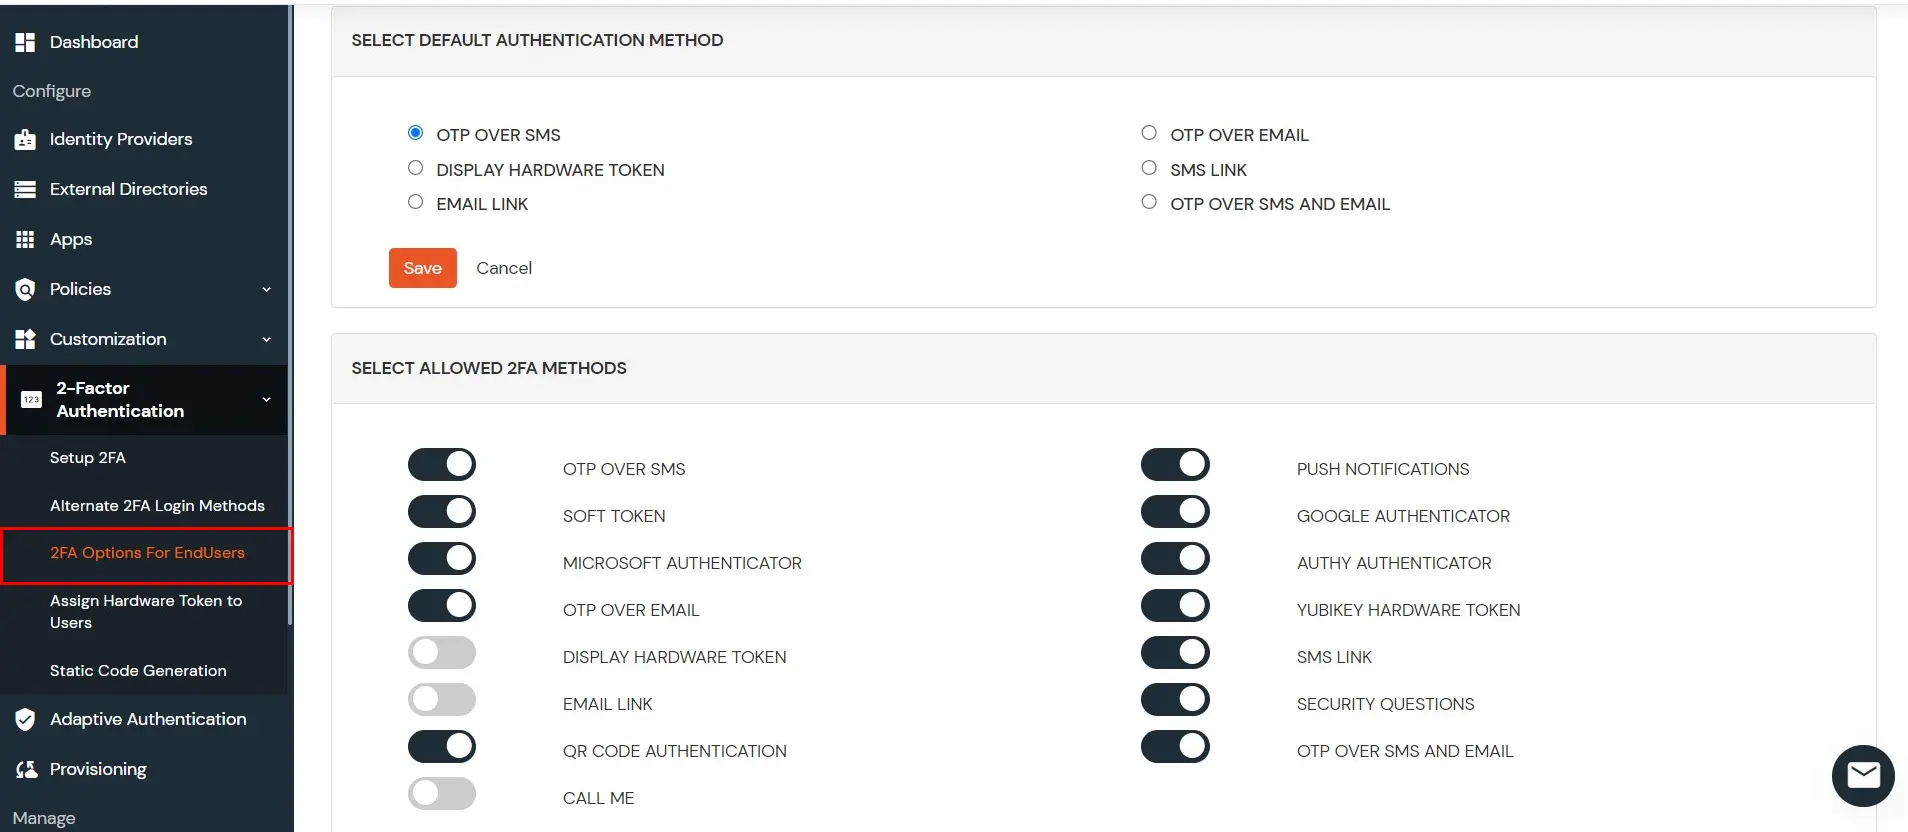
2.2: Scegli quali opzioni 2FA possono utilizzare gli utenti
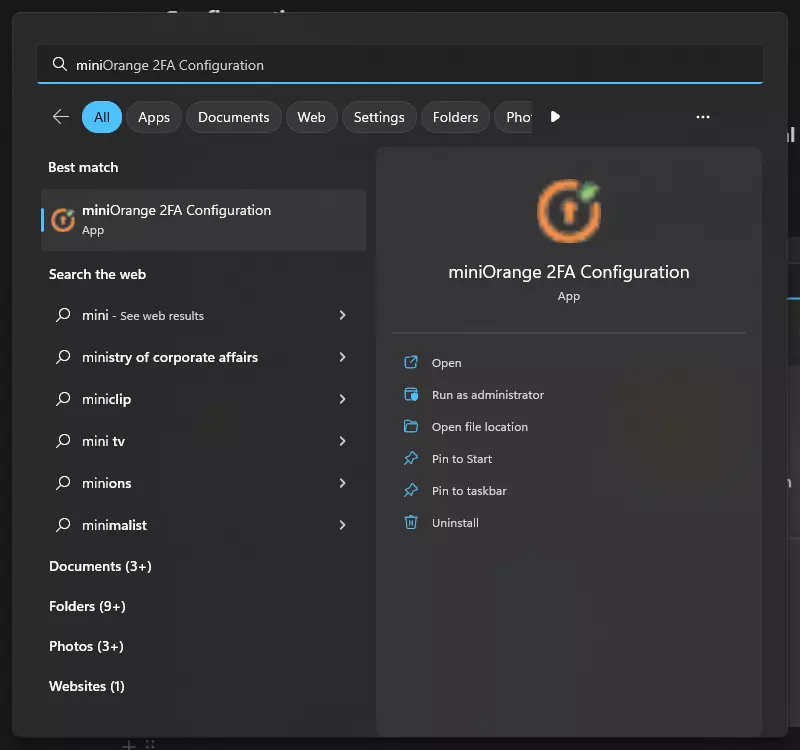
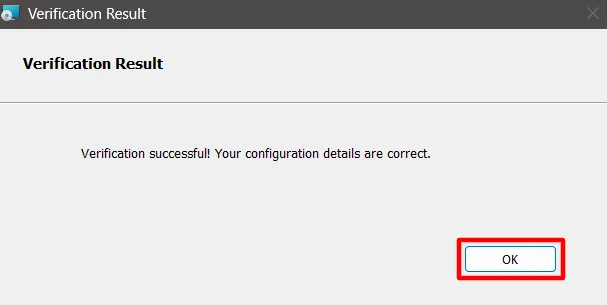
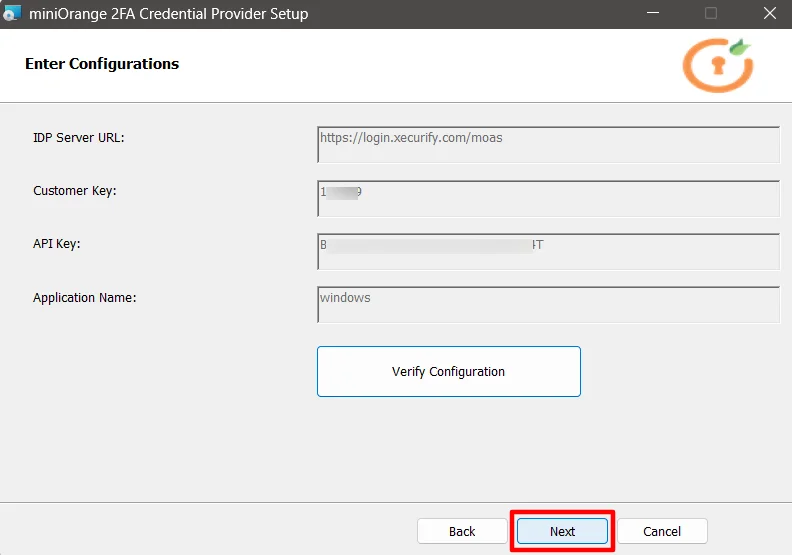
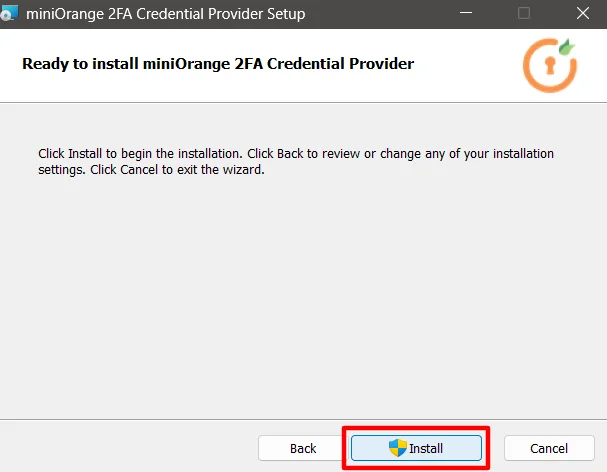
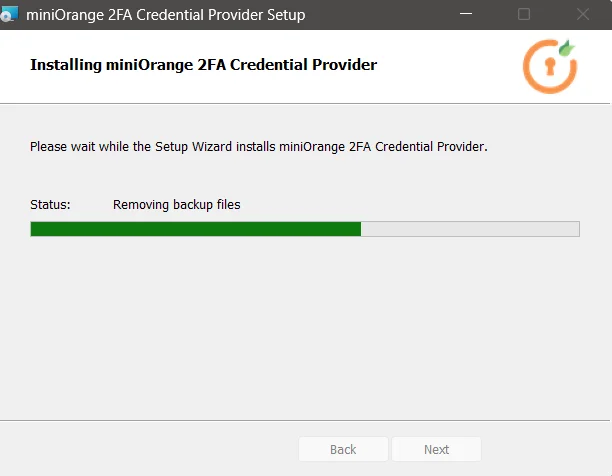
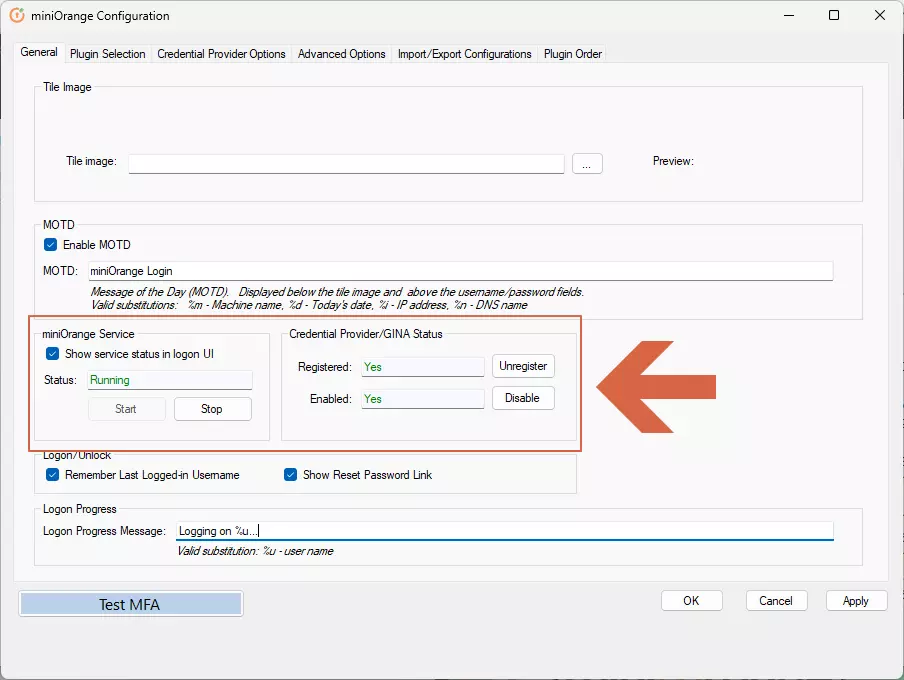
3. Configurazione del provider di credenziali di autenticazione a due fattori (2FA/MFA) miniOrange per l'accesso a Windows
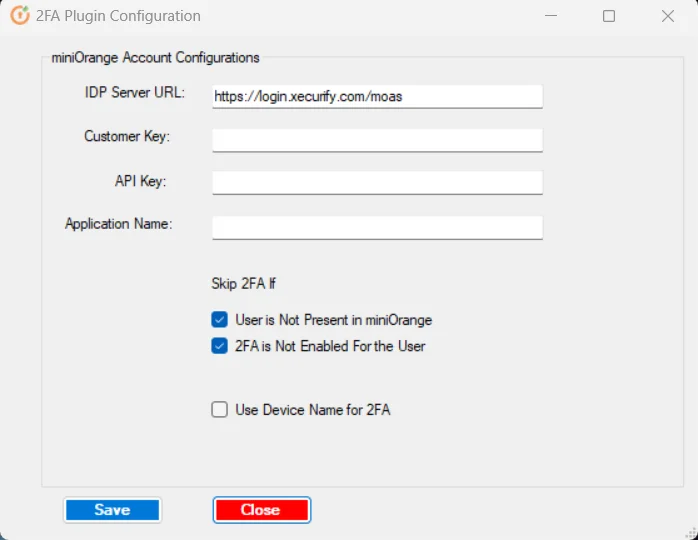
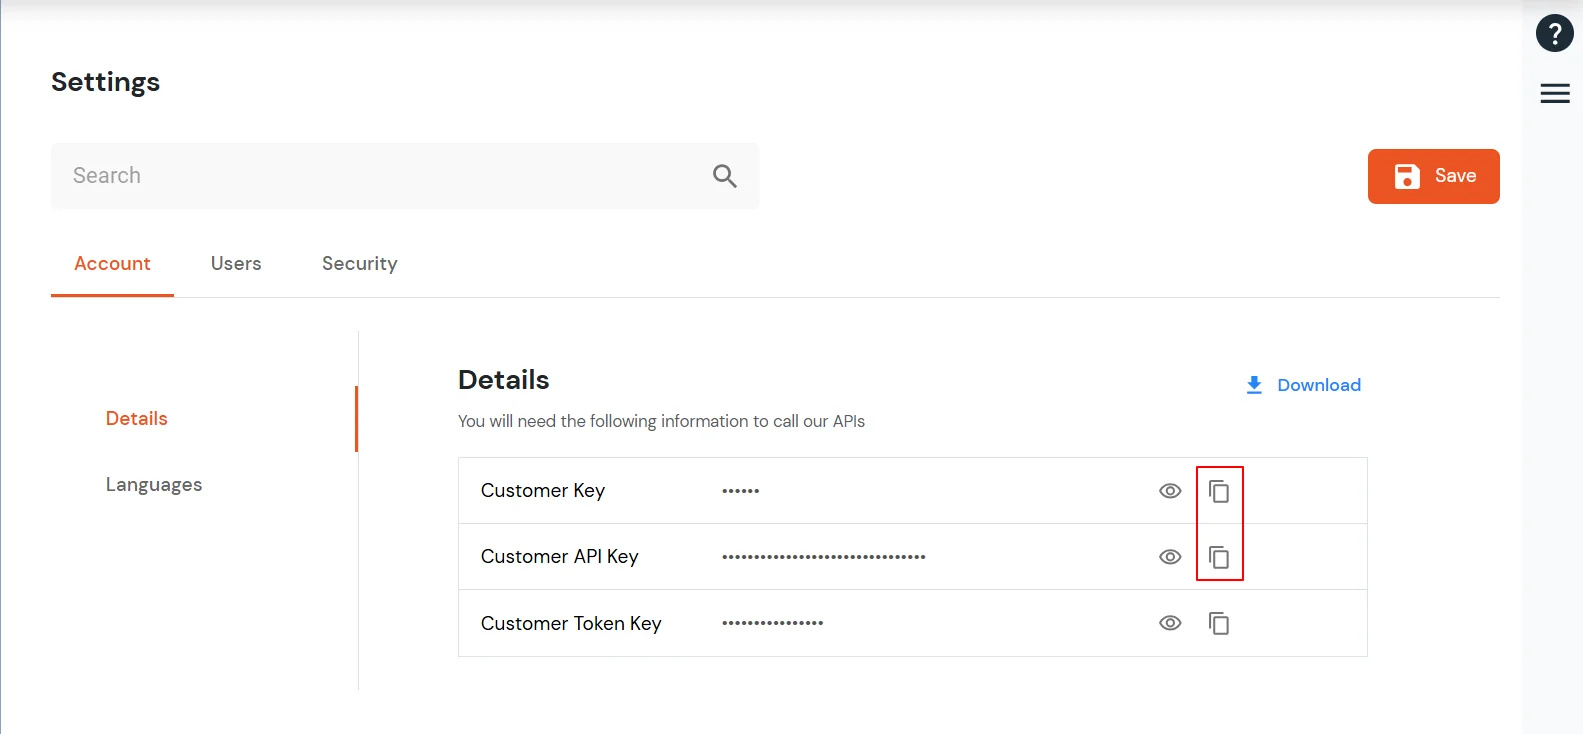
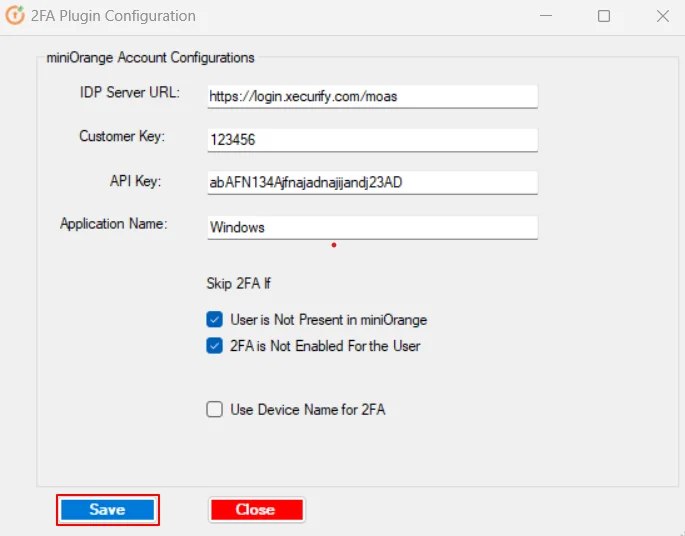
3.a: Integrare il modulo nell'account miniOrange
3.b: Configurare il dominio
Nota:
Salta questo passaggio se non stai configurando questa operazione su una macchina aggiunta al dominio
- In Selezione del plugin scheda, fare doppio clic su Accesso utente dominio.
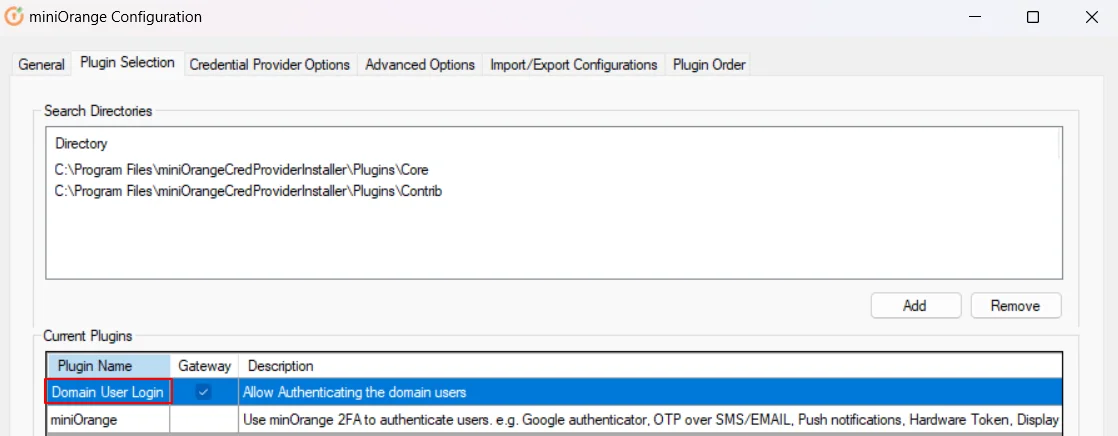
- Sostituisci il nome di dominio con il dominio AD utilizzato prima del nome utente.
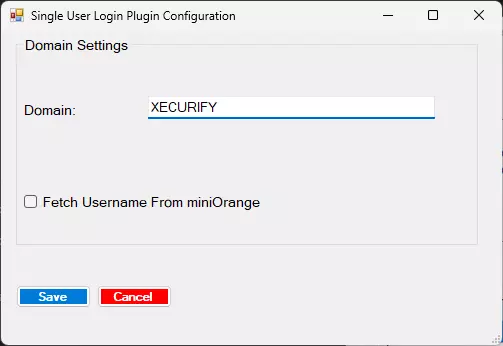
- Per controllare il tuo nome di dominio, puoi anche usare il comando: SET USERDOMAIN
- Fare clic su Salva.
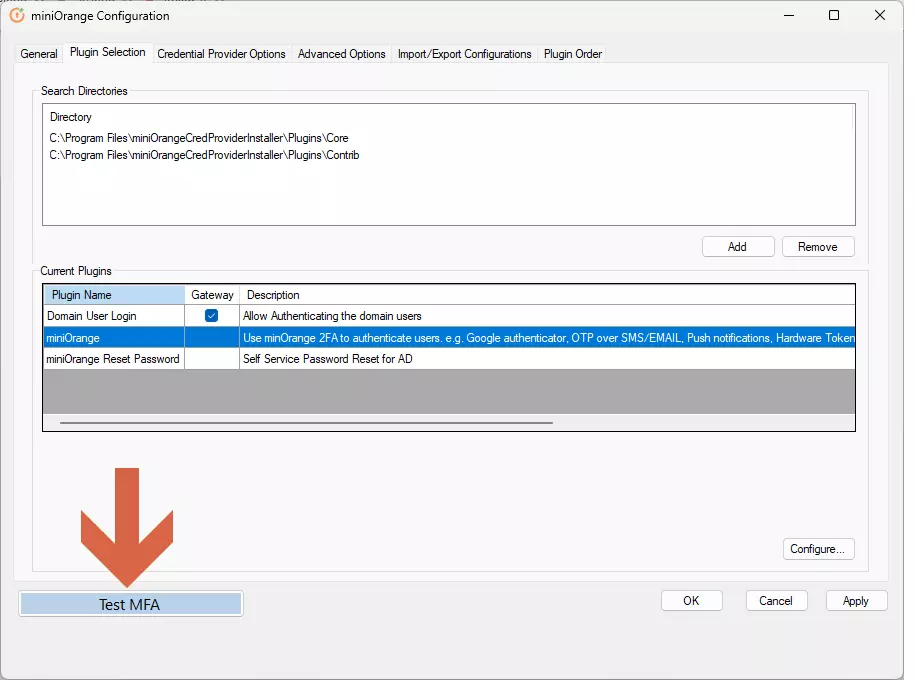
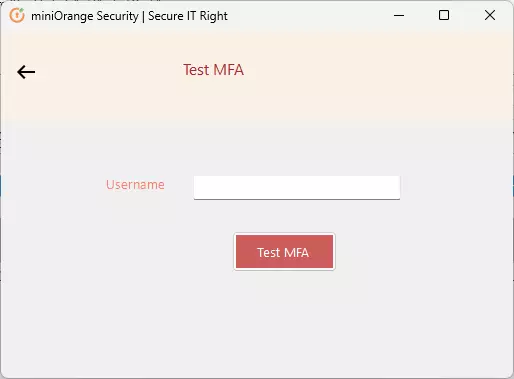
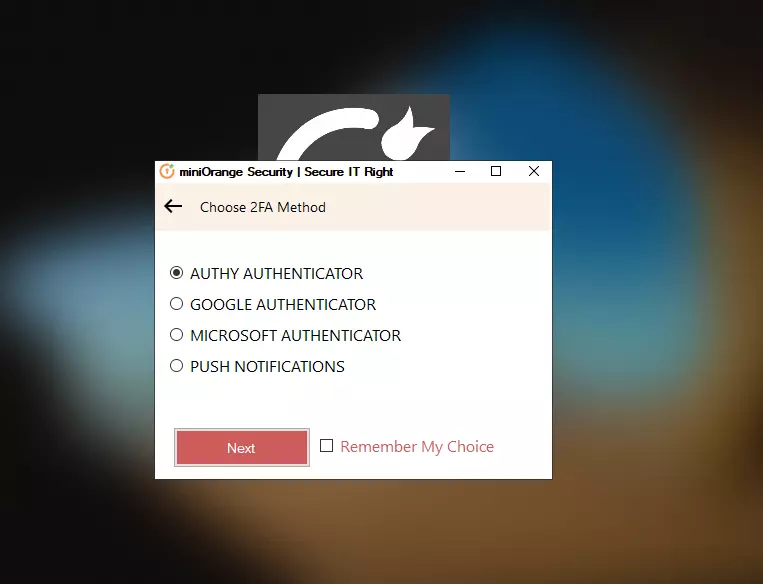
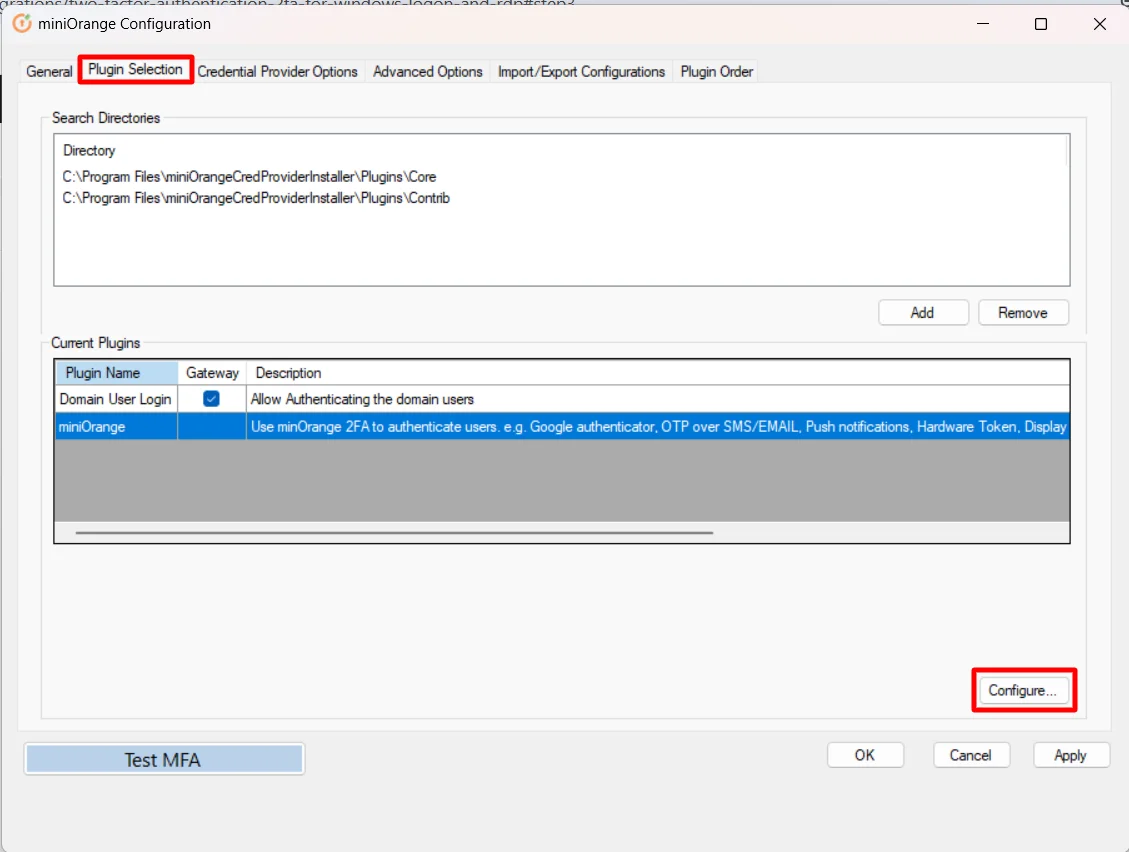
3.c: Test MFA
Nota: Assicurati che a questo punto l'utente con lo stesso nome utente di Windows esista in miniOrange e che abbia impostato l'autenticazione a due fattori.
Per istruzioni sulla configurazione di 2FA dalla Self Service Console, vedere questo link.
4. Utilizzare miniOrange 2FA durante l'accesso
4.a: Disabilita altri metodi di accesso (facoltativo)
- Vai su Opzioni del fornitore di credenziali scheda.
| Opzione |
Descrizione |
| Imposta miniOrange come riquadro di accesso predefinito |
Mostra il provider di credenziali miniOrange come riquadro di accesso predefinito nella schermata di accesso di Windows, in modo che gli utenti inizino prima con il flusso miniOrange. |
| Forza l'autenticazione a due fattori miniOrange all'accesso. |
Richiede l'autenticazione a due fattori miniOrange dopo l'autenticazione primaria di Windows a ogni accesso interattivo (non è facoltativa per questo percorso di accesso). Utilizzare insieme a criteri e test per evitare che gli utenti vengano bloccati. |
| Abilita l'autenticazione a più fattori (MFA) per l'accesso tramite UAC. |
Richiede l'autenticazione a più fattori (MFA) quando un utente eleva i propri privilegi tramite il Controllo dell'account utente (UAC), ad esempio quando un'azione richiede l'approvazione dell'amministratore. |
| Autenticazione a due fattori solo per sessioni remote. |
Applica l'autenticazione a due fattori di miniOrange solo alle sessioni remote (come RDP), non agli accessi alla console locale sulla macchina. |
| Abilita l'accesso senza password |
Consente l'accesso utilizzando i fattori miniOrange configurati senza dover inserire la password tradizionale di Windows, laddove supportato dalla propria implementazione. |
- Selezionare la casella Forza l'autenticazione a due fattori miniOrange all'accesso..
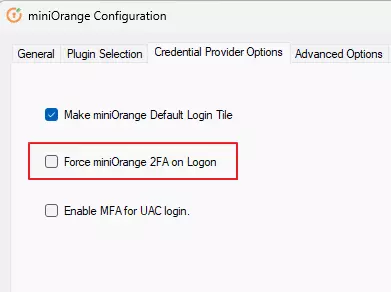
- Fare clic su APPLICA poi OK.
5. Politica di accesso adattivo
Nota: la restrizione basata sul dispositivo non può essere applicata ai dispositivi Windows.
A. Abilitare la politica di autenticazione adattiva
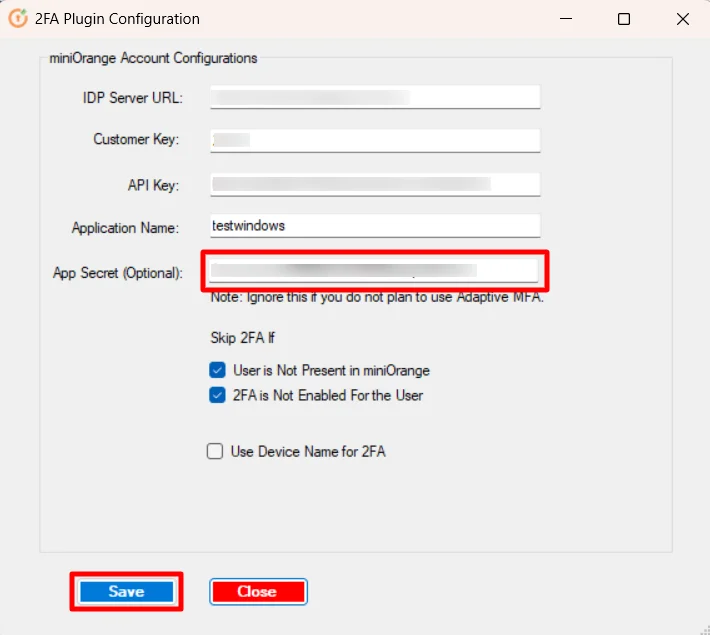
- Per abilitare l'autenticazione adattiva su Windows, aggiungere il segreto dell'app nell'agente MFA da Step2.1
- Accedi alla dashboard di amministrazione, quindi vai a Norme >> Norme sull'accessibilità adattiva .

Configurazione IP
Nella restrizione IP, l'amministratore configura un elenco di indirizzi IP a cui consentire o negare l'accesso e quando un utente tenta di accedere a una qualsiasi delle applicazioni configurate con autenticazione adattiva, il suo indirizzo IP viene confrontato con l'elenco IP configurato e in base a ciò viene decisa l'azione in base alla configurazione (ad esempio Consenti, Nega o Contesta).
Come configurare l'indirizzo IP:
- Fare clic su Crea politica.
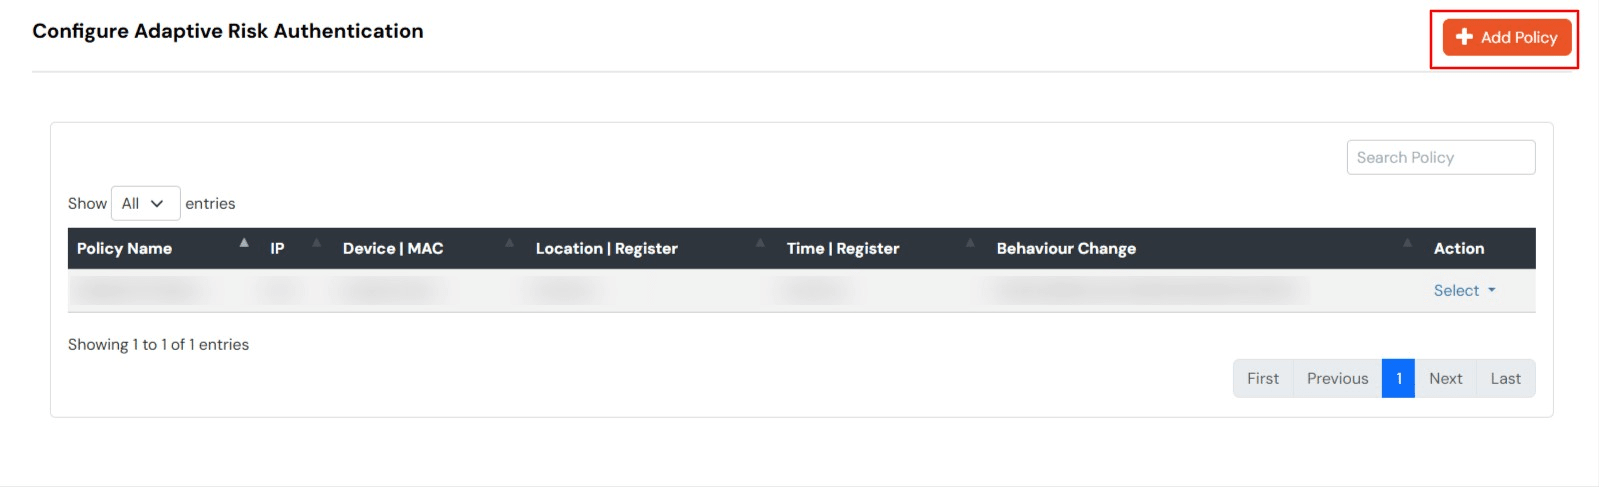
- Entrare in un Nome della politica Inserisci i dati relativi alla tua policy di autenticazione adattiva nel campo richiesto.

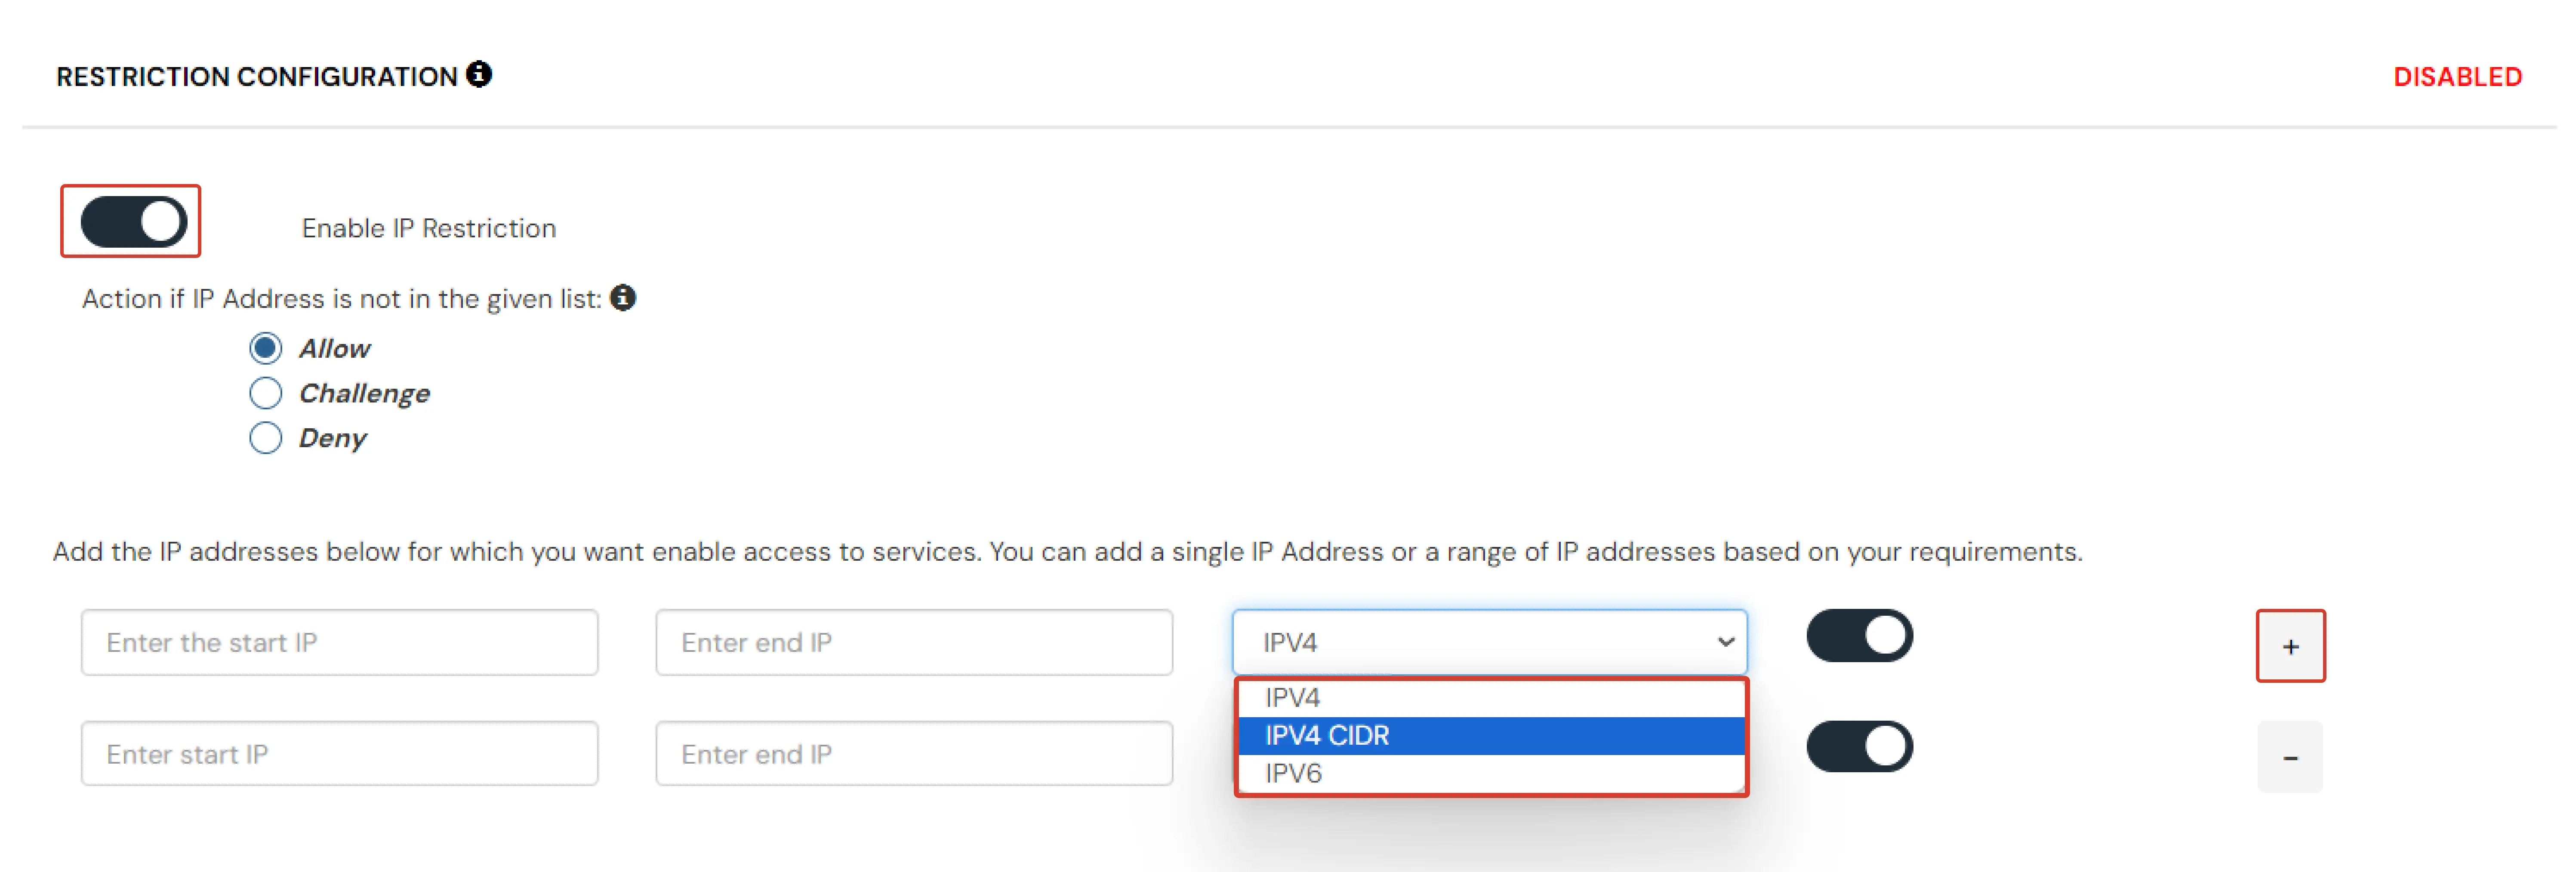
- Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
- Scegli se consentire o negare selezionando il pulsante di scelta accanto.
- Se un utente tenta di accedere con l'indirizzo IP presente nella whitelist, l'accesso gli sarà sempre consentito.
- Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, IPv4 CIDR e IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
- È possibile aggiungere più IP e intervalli IP facendo clic su Aggiungi intervallo IP pulsante.
- Prima di salvare, visita il Azione per il cambiamento del comportamento .
- Una volta apportate le modifiche, fare clic su Avanti.
Configurazione della posizione
Nelle restrizioni di posizione, l'amministratore configura un elenco di posizioni in cui desidera consentire o negare l'accesso agli utenti finali in base alle condizioni impostate dall'amministratore. Quando un utente tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi di posizione, come latitudine, longitudine e prefisso internazionale, vengono verificati rispetto all'elenco di posizioni configurato dall'amministratore. In base a ciò, l'accesso all'utente verrà consentito, contestato o negato.
Come configurare la configurazione basata sulla posizione:
- Fare clic su Crea politica.
- Inserire il Nome del luogo e selezionalo dai risultati della ricerca.
- Aggiungere il Distanza interna ed esterna per la tua posizione.
- Seleziona l'unità di distanza dal menu a discesa KMS or Miglia.
- Abilita o disabilita l'interruttore per consentire o negare l'accesso per ogni posizione.
- Clicca sul Aggiungi luogo per aggiungere altre posizioni e ripetere i passaggi precedenti.

- Prima di salvare, visita il Azione per il cambiamento del comportamento .
- Fare clic su Avanti.
Configurazione del tempo di accesso
Con la restrizione temporale, l'amministratore configura un fuso orario con orari di inizio e fine per quel fuso orario e gli utenti vengono autorizzati, negati o bloccati in base alle condizioni specificate nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come Fuso orario e Ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, negato o bloccato.
Come configurare la configurazione basata sul tempo:
- Fare clic su Crea politica.
- Dall'elenco "Seleziona fuso orario", seleziona il fuso orario desiderato. Dagli elenchi "Ora di inizio" e "Ora di fine", seleziona i valori appropriati. Per ogni configurazione oraria aggiunta, puoi scegliere se consentirla o negarla abilitando o disabilitando il pulsante di attivazione/disattivazione accanto ad essa.
- Inserisci il valore in minuti nel campo di input accanto alla differenza oraria consentita per il controllo di prevenzione delle frodi. Questo valore consente di specificare un certo margine di tempo prima dell'ora di inizio e dopo l'ora di fine. (Ad esempio, se l'ora di inizio è le 6:00 e l'ora di fine è le 18:00 con un valore di differenza oraria impostato su 30 minuti, la policy considererà l'intervallo di tempo compreso tra le 5:30 e le 18:30). Se non viene inserito alcun valore in questo campo, viene impostato il valore predefinito, ovvero 15 minuti.
- È possibile fare clic sul Pulsante Aggiungi ora per includere più di una configurazione temporale e quindi seguire il passaggio precedente.

Azione per il cambiamento del comportamento
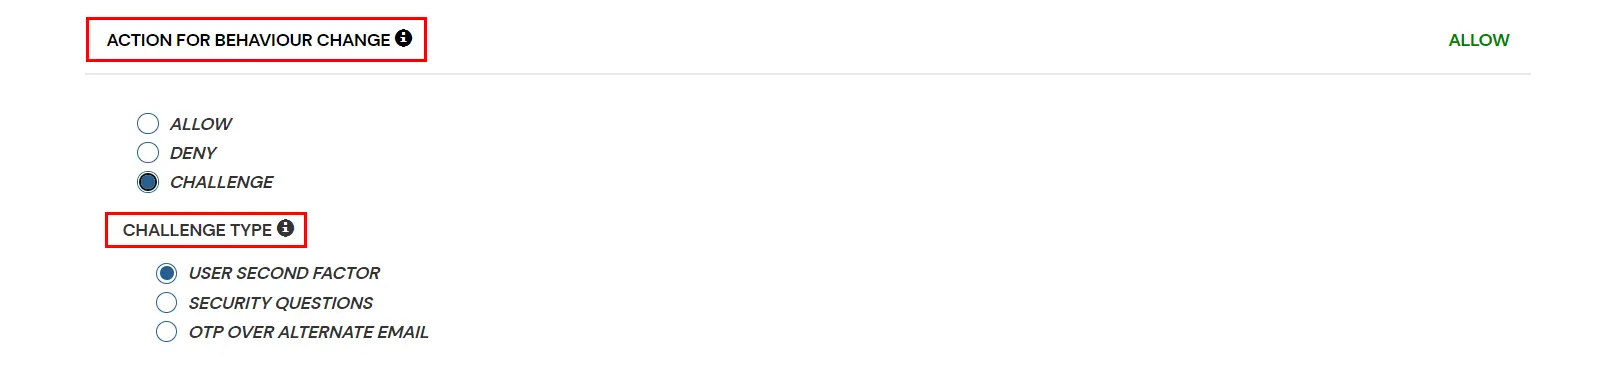
È possibile configurare una delle tre possibili azioni per la politica di autenticazione adattiva come spiegato di seguito:
| Attributo |
Descrizione |
| Consentire |
Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera. |
| Rifiuta |
Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera. |
| La sfida |
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
Opzioni tipo sfida:
| fattori |
Descrizione |
| Fattore secondo utente |
L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio
- OTP tramite SMS
- Notifica PUSH
- OTP tramite e-mail e, molti di più.
|
| KBA |
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa |
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
B. Applicare la politica di autenticazione adattiva nell'app
- Accedi alla dashboard di amministrazione, quindi vai a Criteri >> Aggiungi criterio di accesso.
- Fare clic su Modifica opzione icona per i criteri predefiniti delle app.
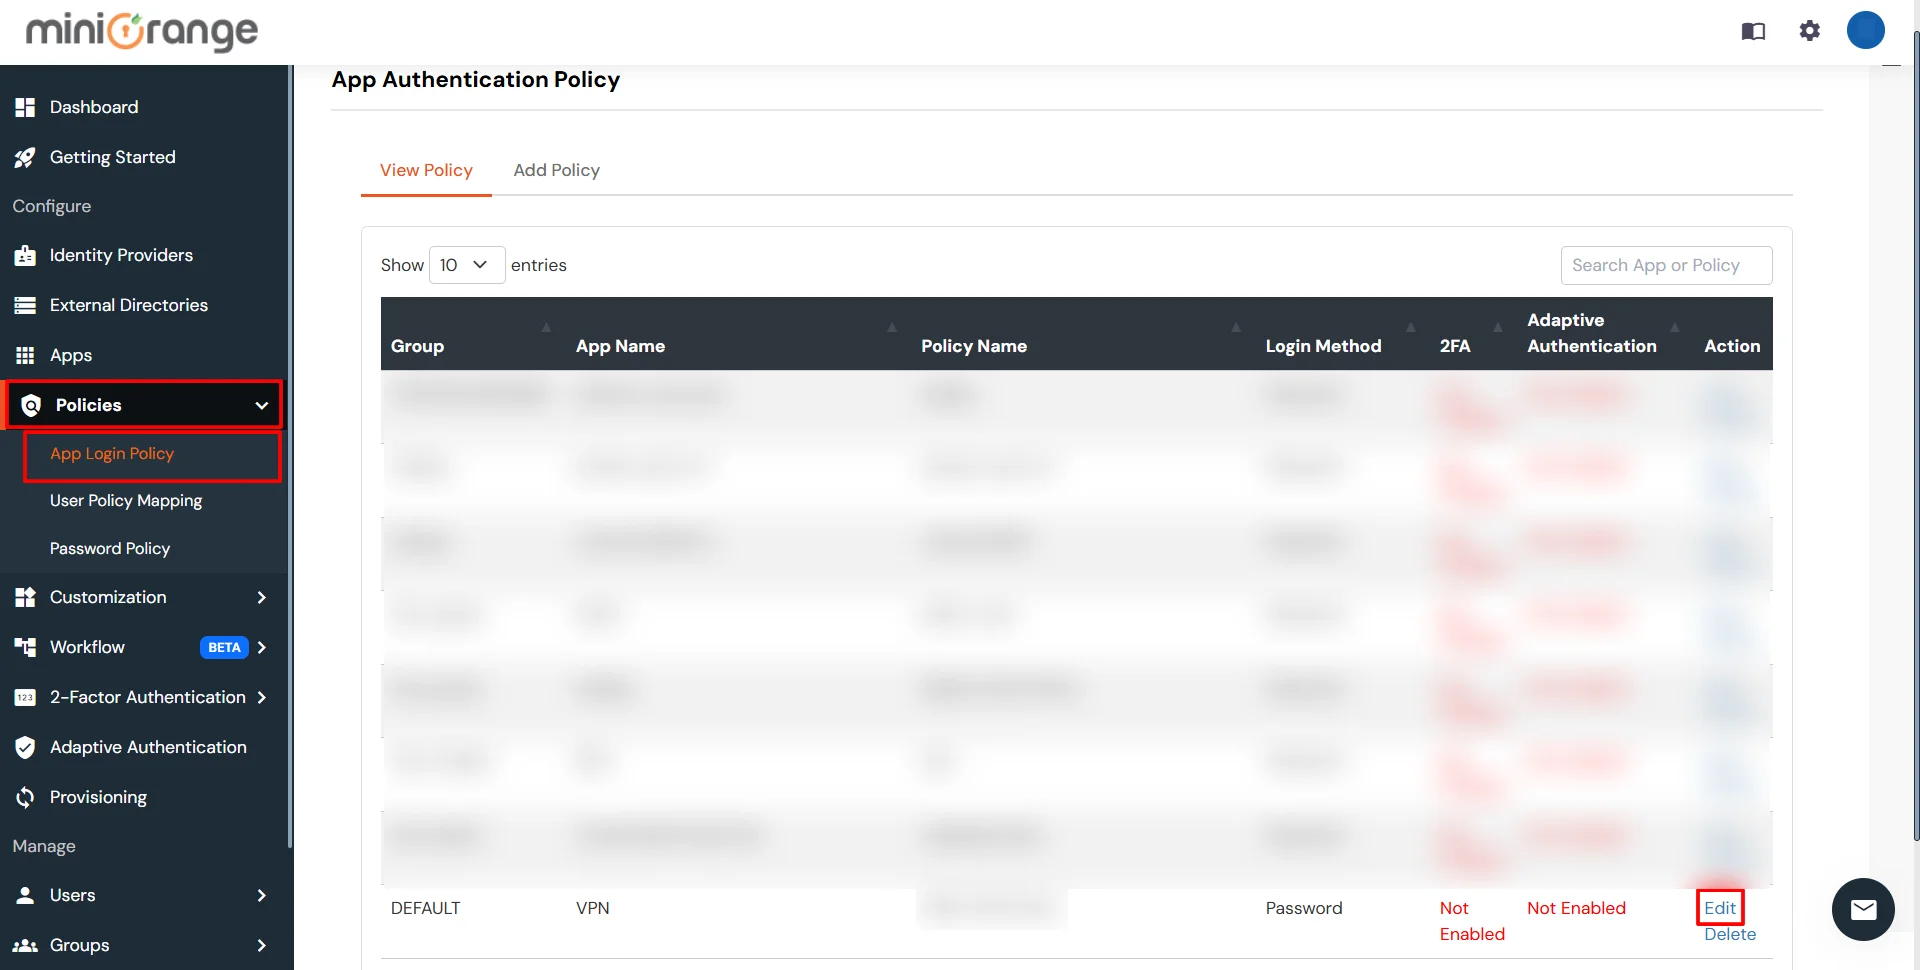
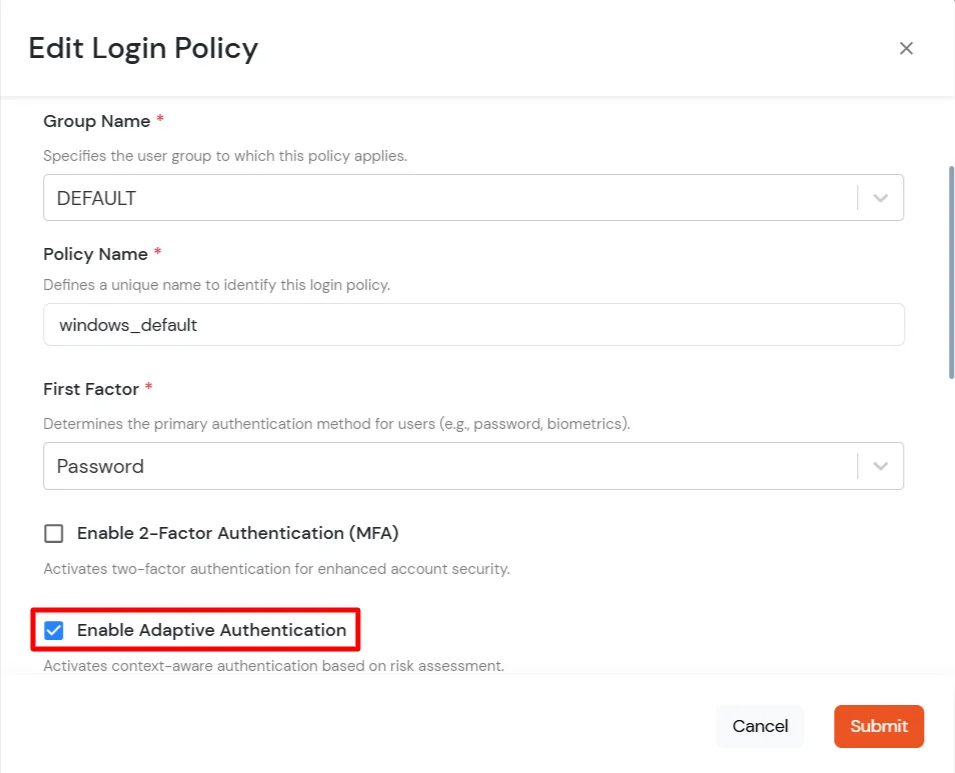
- Imposta la tua politica in Nome della politica e seleziona Password come Primo fattore.
- Consentire a tutti Autenticazione adattiva on Modifica la politica di accesso pagina e seleziona la richiesta metodo di restrizione come opzione.
- Dal Seleziona la politica di accesso menu a discesa, seleziona la policy creata in step 2.1.
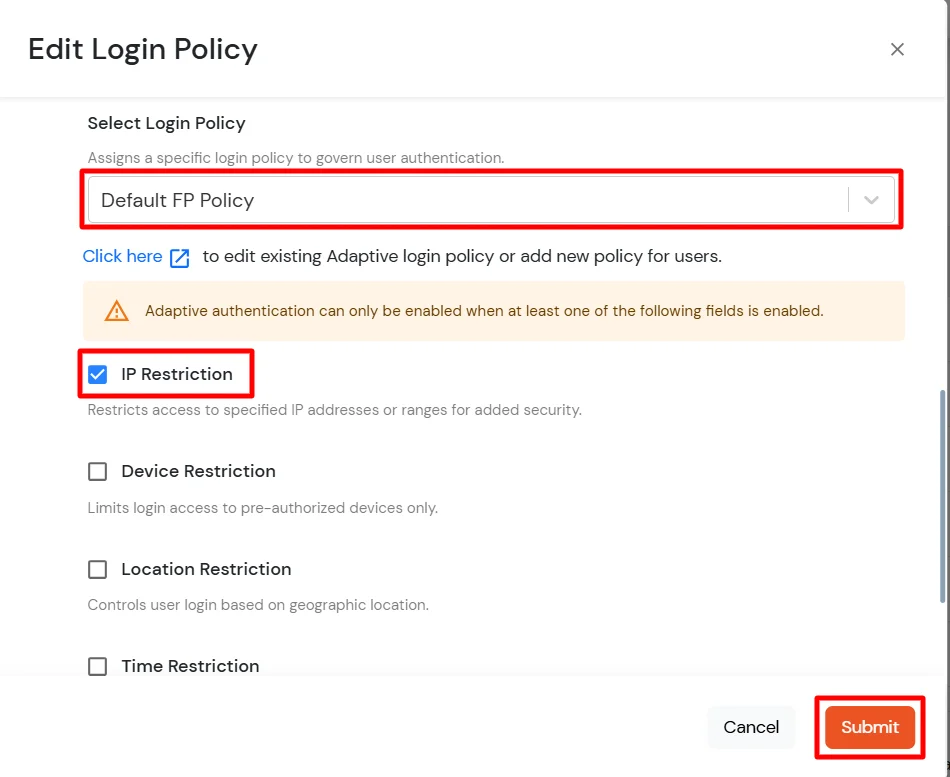
- Clicchi Invio per applicare modifiche alle politiche.
6. Distribuzione tramite Criteri di gruppo
Per informazioni su implementazione e configurazione tramite Criteri di gruppo, consultare la documentazione relativa ai Criteri di gruppo per l'autenticazione a due fattori di miniOrange per l'accesso a Windows.
Ulteriori riferimenti
miniOrange Credential Provider per Desktop remoto (RDP) e accesso a Windows
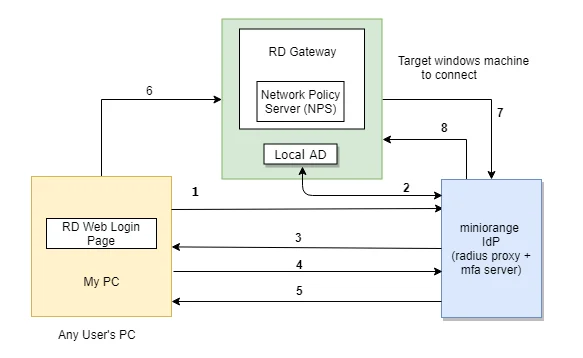
L'utente avvia l'accesso a Windows o al servizio Desktop remoto tramite un client Desktop remoto o tramite la pagina di accesso Web RD dal suo browser, dopodiché la richiesta RADIUS viene inviata dal componente Web RD miniOrange installato sulla macchina di destinazione al server RADIUS miniOrange, che autentica l'utente tramite AD locale e, dopo l'autenticazione riuscita, viene richiamata l'autenticazione a due fattori (2FA) dell'utente. Dopo che l'utente si è convalidato, gli viene concesso l'accesso al servizio Desktop remoto (RDP).
Un utente può provare a connettersi a RDS (Remote Desktop Protocol - RDP) in 3 modi:
- RDC - Client Desktop remoto: Se RemoteApp viene avviato tramite un'applicazione client Desktop remoto, gli utenti convalidano la propria autenticazione a due fattori mentre inseriscono nome utente e password per accedere alle risorse. (poiché questo metodo non supporta la risposta di accesso-sfida, sono supportati solo i metodi di autenticazione fuori banda).
- RD Web Access - Pagina di accesso RD tramite browser: Se il desktop o RemoteApp viene avviato tramite una pagina di accesso Web RD, l'autenticazione utente iniziale viene eseguita dall'AD della macchina, dopodiché miniOrange sfida l'utente per l'autenticazione a 2 fattori tramite una richiesta di sfida RADIUS. Dopo che gli utenti si sono autenticati correttamente, vengono connessi alle loro risorse.
- Gateway RD: Se le risorse o il server dell'organizzazione sono protetti da un Remote Desktop Gateway, puoi anche impostare l'autenticazione a 2 fattori. L'autenticazione di primo livello verrà eseguita utilizzando le credenziali AD e poi miniOrange richiederà la 2FA configurata.
Consulta la guida per configurare RD Gateway 2FA
Autenticazione a due fattori (2FA/MFA) per RDS tramite RD Web
- In questo caso, l'utente va alla pagina di accesso RD Web dal suo browser per connettersi al Remote Desktop Service. Inserisce il suo Username e Password e, all'invio, la richiesta RADIUS dal componente RD Web installato sulla macchina di destinazione viene inviata al server RADIUS miniOrange che autentica l'utente tramite AD locale nella macchina di destinazione.
- Una volta autenticato, invia una sfida RADIUS a RD Web, e RD Web ora mostra la schermata OTP sul browser. Una volta che l'utente inserisce il One Time Passcode, il miniorange IdP lo verifica e concede/nega l'accesso a RDS.
- Grazie a questa funzionalità, una volta connesso al Servizio Desktop remoto, l'utente può anche accedere alle icone delle app remote pubblicate sullo schermo del browser, poiché la sessione è già stata creata per l'utente. Scopri di più su Desktop remoto (RD) Web 2FA
Domande frequenti (FAQ)
Che cos'è l'autenticazione a due fattori di Windows?
L'autenticazione a due fattori (2FA) di Windows richiede agli utenti di verificare la propria identità utilizzando due fattori separati prima di poter accedere al proprio computer Windows o al Desktop remoto (RDP).
L'autenticazione a due fattori è necessaria per l'accesso a Windows nella mia organizzazione?
Sì, la sicurezza basata su password non è più sufficiente, soprattutto con l'aumento del phishing delle credenziali e degli attacchi brute-force. L'implementazione di Windows MFA con miniOrange garantisce che, anche se le password vengono compromesse, gli utenti non autorizzati non possano accedervi.
Quale soluzione Windows 2FA è adatta all'adozione nella mia organizzazione?
La scelta ideale è quella che combina sicurezza, flessibilità e facilità di implementazione. Il prodotto miniOrange Windows MFA è progettato proprio per questo.
Come funziona l'autenticazione a due fattori per l'accesso a Windows?
- Accesso iniziale: Gli utenti inseriscono le credenziali del loro dominio AD o utilizzano miniOrange per verificare la propria identità.
- Secondo fattore: Gli utenti ricevono un codice di autenticazione time-sensitive tramite SMS, e-mail o un provider di autenticazione di terze parti. Devono inserire questo codice per procedere.
- Accesso garantito: Dopo aver inserito correttamente il codice, gli utenti accedono ai loro computer Windows.
Perché la mia OTP viene rifiutata anche se ho inserito il codice corretto dal mio Google/Microsoft Authenticator?
Questo errore è solitamente causato da una mancata corrispondenza dell'ora tra il server miniOrange e il tuo dispositivo mobile (o da una mancata corrispondenza tra l'ora della tua macchina e l'ora del dispositivo mobile nel caso dell'autenticazione offline per Windows/Linux/Mac).
I token di sicurezza generati dalle app Authenticator sono "basati sul tempo" (TOTP). Sono validi solo per un intervallo di tempo specifico di 30-60 secondi. Se l'ora di sistema del telefono che esegue Authenticator o del computer (in caso di autenticazione offline) è in anticipo o in ritardo anche di 2 minuti, il codice verrà considerato scaduto dal server/computer.
Come posso visualizzare e gestire gli agenti MFA nella console di amministrazione di miniOrange?
Gli agenti MFA sono software miniOrange installati su endpoint Windows che aggiungono l'autenticazione a più fattori (MFA) all'accesso e alla connessione RDP. La dashboard degli agenti MFA mostra i computer registrati e le relative attività di controllo. Accedi alla Console di amministrazione , quindi vai su Configura → Dispositivi → Agenti MFA.
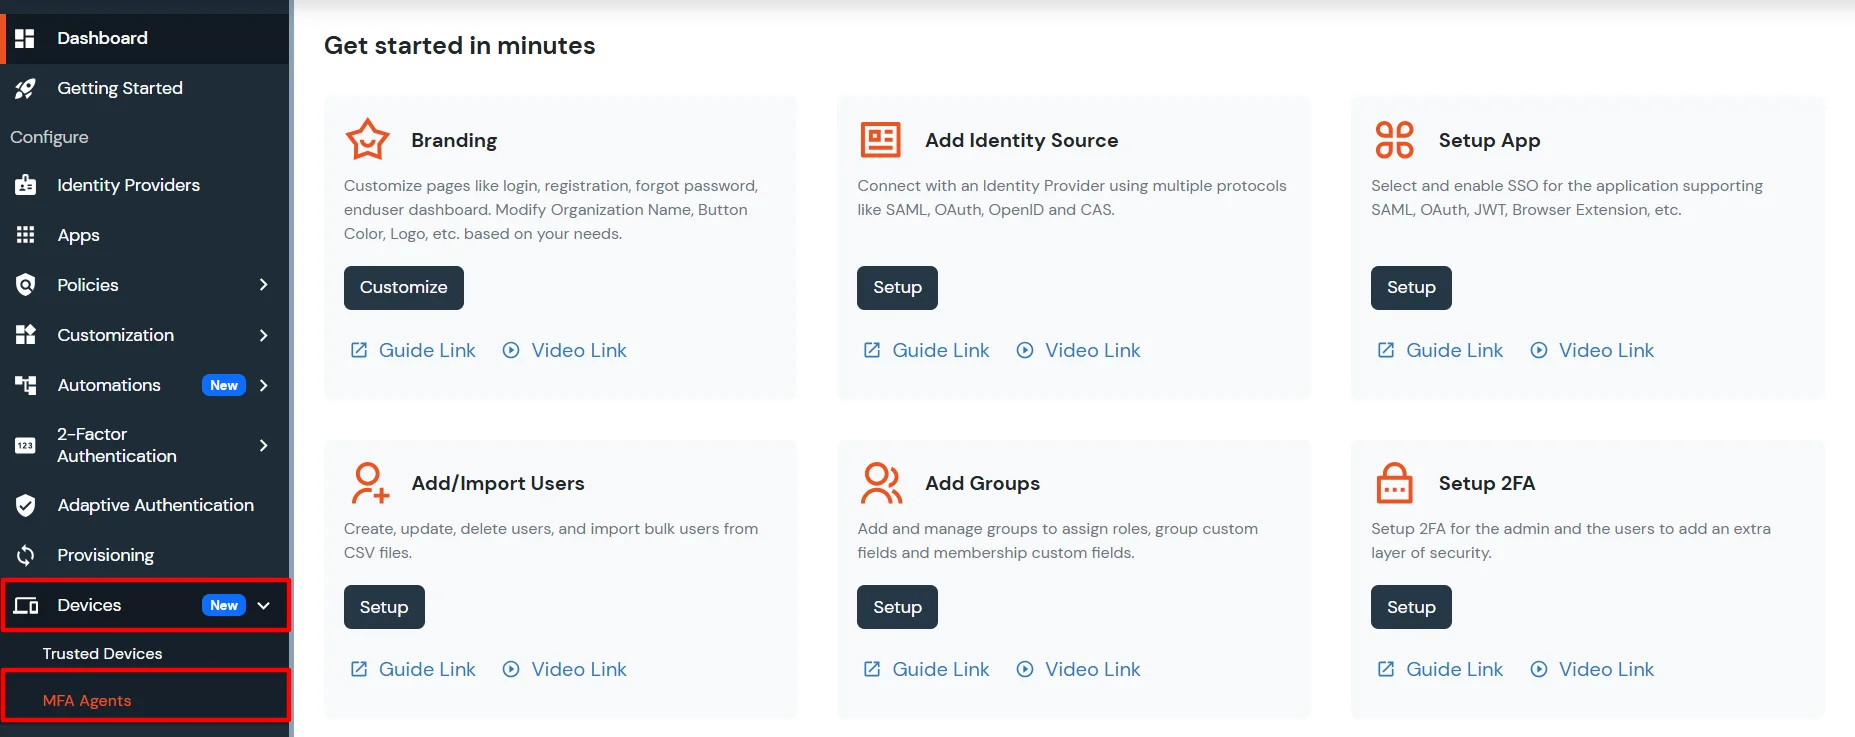
Per saperne di più sugli agenti MFA, clicca qui.
Riferimenti esterni