Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
L'accesso a Windows è spesso il primo passo per accedere ad applicazioni aziendali, file sensibili, strumenti amministrativi e sistemi interni. Se una password viene compromessa, affidarsi esclusivamente a tale credenziale può lasciare il dispositivo esposto. L'autenticazione a più fattori (MFA) di Windows introduce un ulteriore controllo dell'identità nel momento in cui inizia l'accesso, contribuendo a garantire che la persona che utilizza le credenziali sia effettivamente autorizzata a farlo.
miniOrange si integra con un provider di credenziali Windows personalizzato per portare l'autenticazione a più fattori (MFA) direttamente nell'esperienza di autenticazione di Windows. Ciò consente alle organizzazioni di applicare le proprie policy di autenticazione esistenti a diversi ambienti Windows, inclusi account locali, computer di gruppo di lavoro, Active Directory e implementazioni ibride, senza richiedere agli utenti di modificare il loro flusso di accesso abituale.
Proteggi gli endpoint, le sessioni remote e l'accesso privilegiato con opzioni di autenticazione progettate in base al tuo ambiente.

Proteggi gli accessi a Windows senza connettività di rete utilizzando metodi di autenticazione offline come TOTP e Grid Pattern.

Abilita l'accesso a Windows senza password utilizzando i metodi di autenticazione supportati, tra cui chiavi di sicurezza FIDO2, Passkeys, dati biometrici, YubiKey e token Ensurity.

Proteggi le sessioni di accesso a Windows, Desktop remoto e Gateway RDP con un ulteriore livello di autenticazione per ogni tentativo di accesso remoto.

Consenti agli utenti di verificare gli accessi a Windows utilizzando app di autenticazione TOTP compatibili, tra cui Google Authenticator e Authy.

Proteggi i PC dei gruppi di lavoro, gli account locali, Active Directory, LDAP e gli ambienti Windows ibridi senza modificare l'infrastruttura di identità esistente.

Distribuisci l'agente MFA di Windows su endpoint e server gestiti tramite l'infrastruttura Criteri di gruppo esistente per una distribuzione aziendale semplificata.




Configura la soluzione MFA di Windows su endpoint e accesso remoto utilizzando i flussi di lavoro di identità e amministrazione esistenti.
Collega la tua directory utenti o origine di identità esistente, come Active Directory o LDAP, e configura gli utenti che necessitano dell'autenticazione a più fattori di Windows.
Crea l'applicazione Windows nella console di amministrazione di miniOrange, assegna utenti o gruppi e definisci i relativi requisiti di autenticazione.
Installa il provider di credenziali miniOrange sugli endpoint Windows per integrare l'autenticazione a più fattori (MFA) direttamente nell'esperienza di accesso di Windows.
Utilizza i Criteri di gruppo, la distribuzione push o l'importazione/esportazione per implementare il modulo MFA di Windows su computer e server gestiti.
Applica i criteri MFA configurati a RDP, Accesso Web Desktop remoto e Gateway RDP per proteggere le sessioni Windows remote.
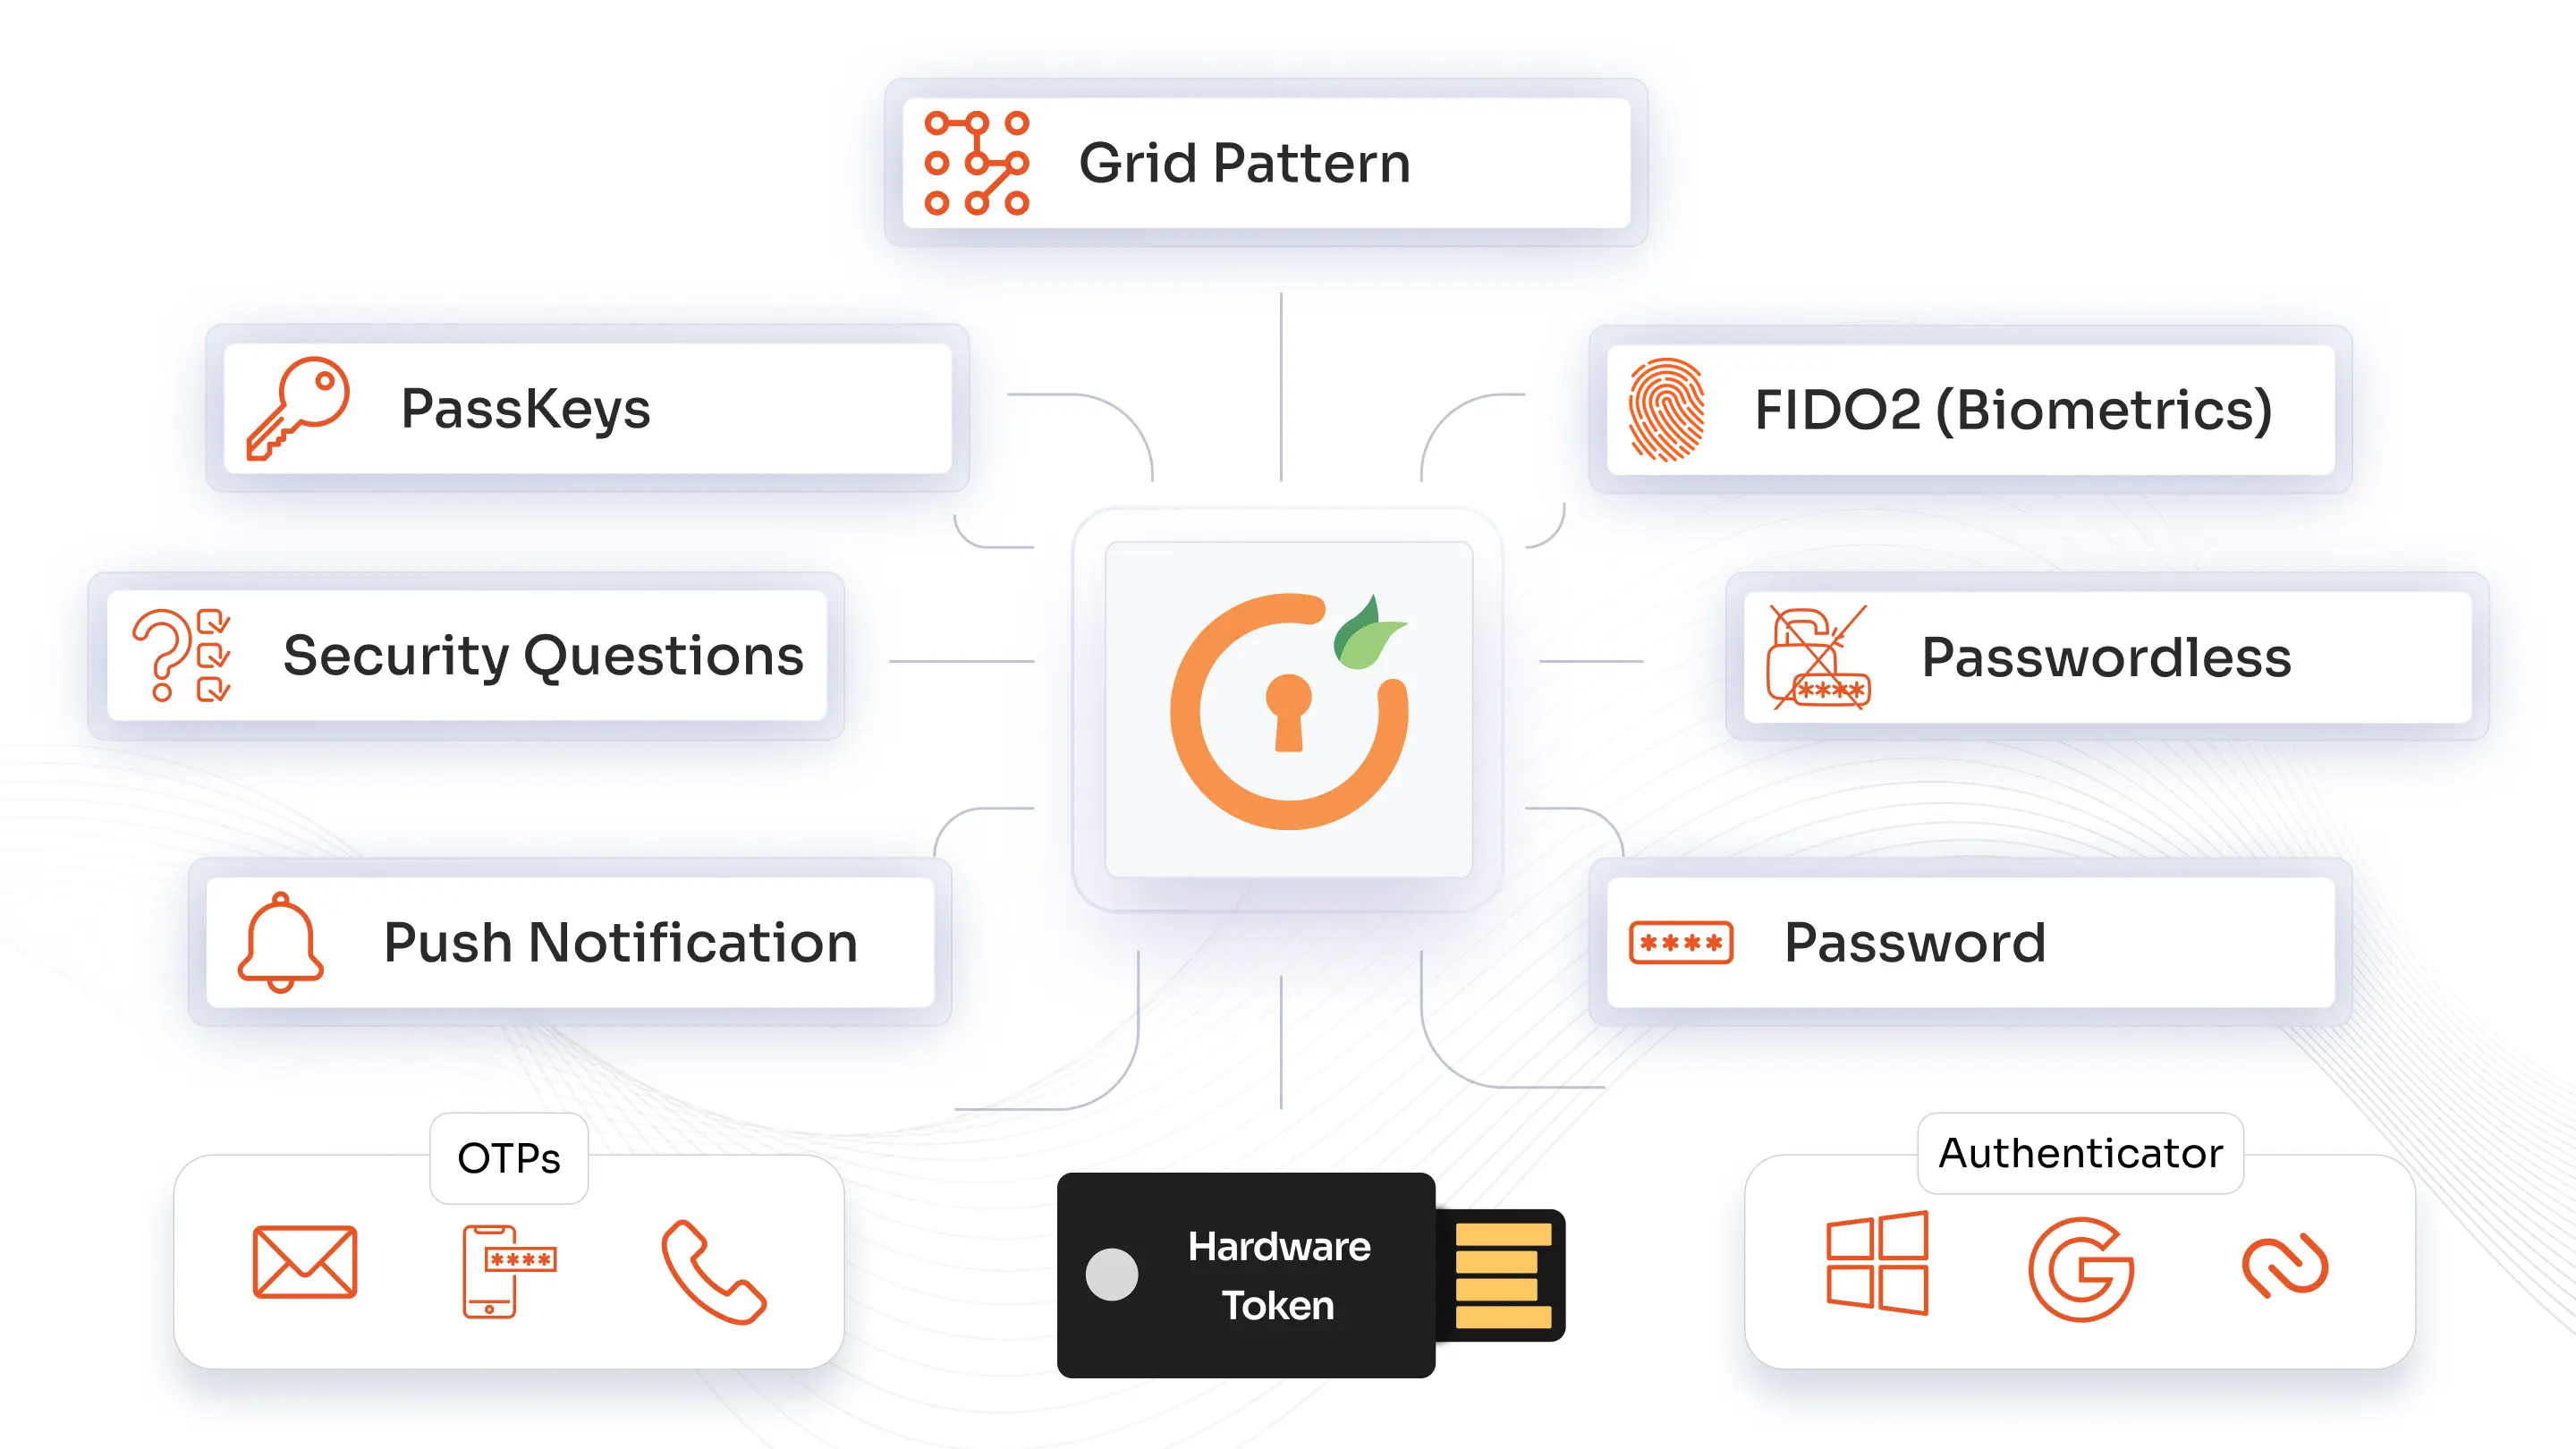
miniOrange offre una vasta gamma di metodi di autenticazione. Dalle notifiche push, TOTP e RSA MFA alla biometria, alle chiavi di sicurezza WebAuthn/FIDO2 e ai codici di backup monouso, è possibile standardizzare su un'unica piattaforma personalizzando al contempo i metodi in base al ruolo, al livello di rischio e all'applicazione. I metodi di autenticazione a due fattori (2FA) possono essere implementati su VPN, accessi Windows, sistemi legacy e cloud.
Combina una soluzione MFA resistente al phishing con le chiavi di sicurezza FIDO2, le passkey e la biometria per rafforzare l'accesso a Windows contro il furto di credenziali e gli attacchi di phishing.
Utilizza una soluzione MFA adattiva per valutare segnali quali utenti, dispositivi, posizioni, reti e contesto di accesso, applicando una verifica più rigorosa all'aumentare del rischio.
Crea un percorso di autenticazione familiare con branding, loghi e messaggi personalizzati che allineino l'esperienza di accesso a Windows all'identità della tua organizzazione.
Estendi la protezione dell'autenticazione a più fattori (MFA) di Windows ai dispositivi compatibili con processori Windows ARM, contribuendo a proteggere l'accesso al desktop nei moderni ambienti Windows basati su ARM.
*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.
Privacy fin dalla progettazione. Residenza dei dati per scelta. Scegli la tua regione per il cloud o implementa una soluzione completamente on-premise.
Il modulo miniOrange MFA può essere installato su tutti i sistemi operativi server Linux per abilitare l'autenticazione a più fattori (MFA) sulla connessione SSH ai server.
Abilita l'autenticazione a più fattori (MFA) direttamente per l'accesso sui sistemi operativi MacOS senza bisogno di Jamf Connect o JAMF Pro.
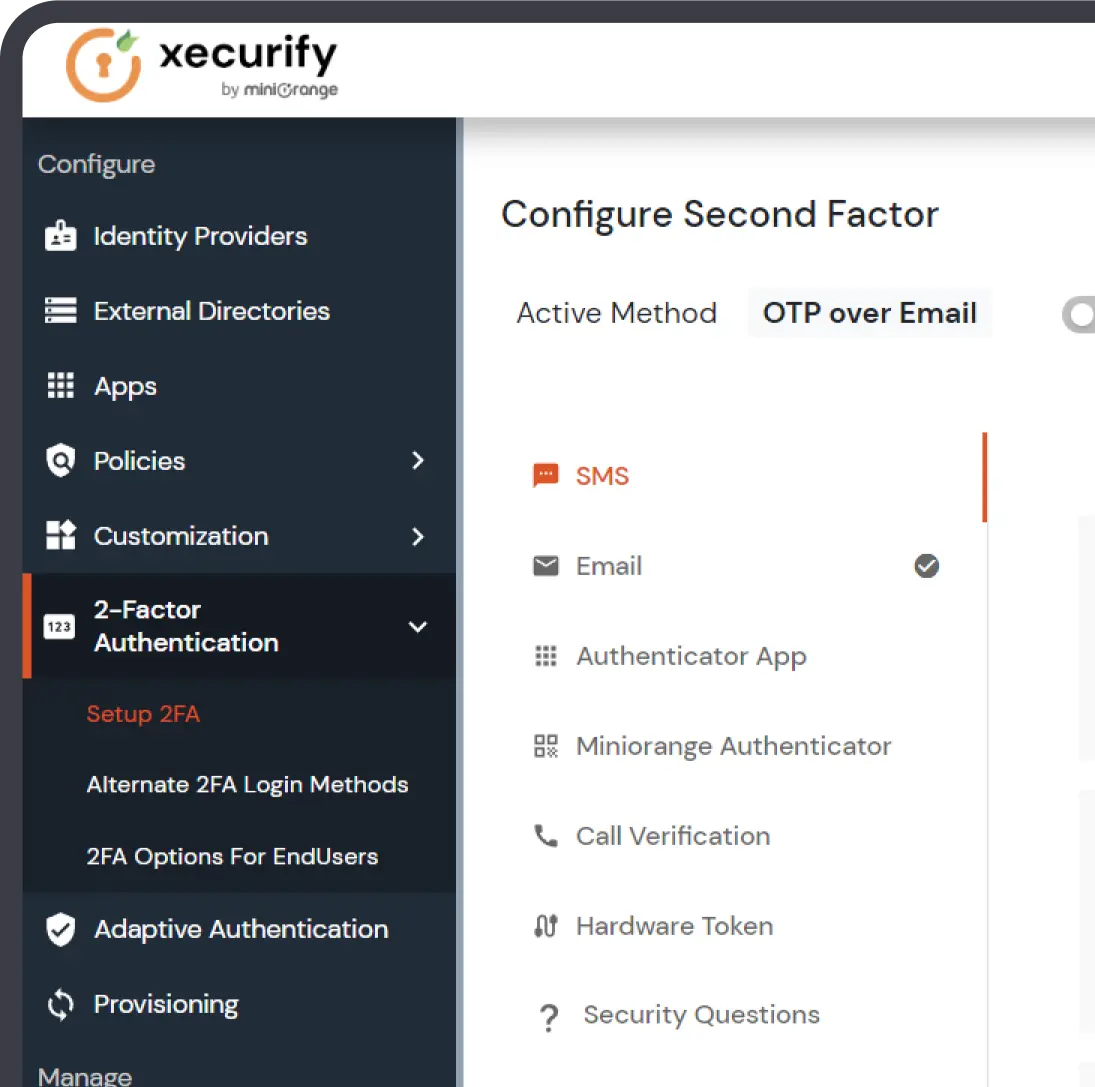
Gli amministratori possono configurare facilmente i prompt MFA in base alle proprie esigenze specifiche, per una maggiore sicurezza e praticità.
Sì, Microsoft Authenticator può essere utilizzato per l'accesso a Windows nelle configurazioni supportate. La sua disponibilità dipende dalla versione di Windows, dalla configurazione del dispositivo e dal metodo di autenticazione. miniOrange supporta inoltre diversi metodi di autenticazione per l'autenticazione a più fattori (MFA) su desktop Windows, in base alle esigenze della tua organizzazione.
L'autenticazione a più fattori (MFA) utilizza comunemente quattro categorie di fattori di autenticazione: qualcosa che conosci, come una password; qualcosa che possiedi, come una chiave di sicurezza; qualcosa che sei, come i dati biometrici; e fattori contestuali, come il dispositivo, la posizione o la rete.
L'autenticazione a più fattori (MFA) nella schermata di accesso di Windows aggiunge un ulteriore passaggio di verifica prima che gli utenti possano accedere al proprio dispositivo. Dopo aver inserito le proprie credenziali, gli utenti completano un'ulteriore verifica utilizzando metodi come OTP, notifiche push, dati biometrici, chiavi di sicurezza FIDO2, password o sequenza di sblocco.
Microsoft continua a supportare l'autenticazione a più fattori (MFA) per singolo utente, raccomandando al contempo approcci basati su criteri, come l'accesso condizionale, per le organizzazioni che necessitano di un controllo più granulare. L'approccio più appropriato dipende dalla configurazione di Microsoft Entra, dalle licenze, dai requisiti di sicurezza e dai criteri di autenticazione esistenti.
miniOrange Windows MFA è compatibile con gli ambienti Windows in esecuzione su processori ARM, consentendo alle organizzazioni di estendere la protezione MFA ai dispositivi Windows ARM compatibili. Le versioni ARM supportate e i requisiti di implementazione specifici devono essere verificati in base all'ambiente Windows e alla configurazione del prodotto.
Sì. miniOrange supporta l'autenticazione a più fattori offline per l'accesso a Windows, consentendo agli utenti di autenticarsi anche quando il loro dispositivo non riesce a raggiungere il server di autenticazione. Le opzioni di autenticazione offline supportate includono metodi come TOTP e Grid Pattern, che aiutano a mantenere il controllo degli accessi in ambienti non connessi.




















































